«Требования к конструкции, испытаниям, установке и инспекции цифрового контрольного устройства, используемого на автомобильном транспорте» [рус., англ.]
Актуально на 10.11.2026.
Как цитировать: "Требования к конструкции, испытаниям, установке и инспекции цифрового контрольного устройства, используемого на автомобильном транспорте" [рус., англ.]. https://bukva.ai/docs/trebovaniya-k-konstruktsii-ispytaniyam
(Приняты 27.10.2004 — 29.10.2004)
Примечание
Документ вступил в силу для России 16 июня 2006 года (Официальный интернет-портал правовой информации http://www.pravo.gov.ru, 13.09.2017).
Добавление 1B к приложению ЕСТР
ТРЕБОВАНИЯ К КОНСТРУКЦИИ, ИСПЫТАНИЯМ, УСТАНОВКЕ И ИНСПЕКЦИИ ЦИФРОВОГО КОНТРОЛЬНОГО УСТРОЙСТВА, ИСПОЛЬЗУЕМОГО НА АВТОМОБИЛЬНОМ ТРАНСПОРТЕ
I. ОПРЕДЕЛЕНИЯ
режим, в котором контрольное устройство становится полностью работоспособным и выполняет все функции, в том числе функции защиты;
Активация контрольного устройства производится с использованием карточки предприятия и присвоенного ей PIN-кода.
функция, имеющая целью установить и проверить идентичность введенных данных;
параметр, подтверждающий, что соответствующая информация вводится стороной, идентификационные данные которой могут быть проверены;
d) «встроенная система проверки (BIT)» означает:
проверки, производимые по команде, данной оператором или соответствующим внешним устройством;
e) «календарный день» означает:
сутки в интервале от 00:00 часов до 24:00 часов. Все календарные дни определяются по системе универсального времени (время UTC);
обновление или подтверждение параметров транспортного средства, которые должны храниться в блоке памяти. Параметры транспортного средства включают идентификационные данные транспортного средства (VIN, VRN и Договаривающейся стороны регистрации) и характеристики транспортного средства (w, k, l, размер шин, параметры регулировки устройства ограничения скорости (в случае применимости), текущее время UTC, текущие показания счетчика пробега);
Калибровка контрольного устройства предполагает необходимость использования карточки предприятия.
номер в виде 16 буквенно-цифровых знаков, который однозначно идентифицирует карточку тахографа в данной Договаривающейся стороне. Номер карточки включает порядковый индекс (в случае применимости), индекс замены и индекс возобновления;
Таким образом карточка однозначно идентифицируется с помощью кода выдавшей ее Договаривающейся стороны и номера карточки.
h) «порядковый индекс карточки» означает:
14-й буквенно-цифровой знак номера карточки, который используется для дифференциации различных карточек, выданных соответствующему предприятию или органу, которые имеют право на получение нескольких карточек тахографа. Данное предприятие или орган однозначно идентифицируются с помощью первых 13 знаков номера карточки;
i) «индекс возобновления карточки» означает:
16-й буквенно-цифровой знак номера карточки, который увеличивается в каждом случае возобновления карточки;
j) «индекс замены карточки» означает:
15-й буквенно-цифровой знак номера карточки, который увеличивается в каждом случае замены карточки тахографа;
k) «характеристический коэффициент транспортного средства» означает:
числовая характеристика, придающая соответствующее значение выходному сигналу, подаваемому компонентом транспортного средства, связывающим его с контрольным устройством (вторичный вал коробки передач или ось) после пробега транспортным средством расстояния в 1 км в стандартных условиях испытания (см. главу VI-5). Характеристический коэффициент выражается в импульсах на километр (w = ... имп./км);
l) «карточка предприятия» означает:
карточка тахографа, выданная компетентными органами Договаривающейся стороны владельцу или держателю транспортных средств, оснащенных контрольными устройствами;
Карточка предприятия идентифицирует предприятие и позволяет выводить на дисплей, загружать и распечатывать данные, хранящиеся в контрольном устройстве, на котором была установлена блокировка данным предприятием.
m) «постоянная контрольного устройства» означает:
числовая характеристика, придающая соответствующее значение входному сигналу, который необходим для просмотра и регистрации расстояния пробега в 1 км; эта постоянная выражается в импульсах на километр (k = ... имп./км)
n) «продолжительность управления», рассчитываемая контрольным устройством <*>, означает непрерывное время управления транспортным средством, рассчитываемое в качестве суммы накопленного времени управления конкретным водителем с момента завершения его последнего периода ГОТОВНОСТЬ (AVAILABILITY) или ПЕРЕРЫВ/ОТДЫХ (BREAK/REST) или НЕТ ДАННЫХ (UNKNOWN) <**> продолжительностью 45 мин. или более (этот период может разбиваться на несколько периодов продолжительностью 15 мин. или более). В процессе этих расчетов учитываются, при необходимости, данные о прошлых видах деятельности, записанные в карточке водителя. Если водитель не вставил свою карточку, расчеты производятся на основе записанных данных, которые относятся к текущему периоду времени, в течение которого карточка не вставлялась, и к соответствующему считывающему устройству;
<*> Этот способ расчета продолжительности управления и совокупной продолжительности времени перерывов используется контрольным устройством для расчета времени подачи предупредительного сигнала, указывающего на непрерывное время вождения. Он не предопределяет правовое толкование этих периодов времени.
<**> Периоды «НЕТ ДАННЫХ» соответствуют периодам, в течение которых карточка водителя не была вставлена в контрольное устройство и в отношении которых ручной ввод данных водителем о своей деятельности произведен не был.
o) «карточка контролера» означает:
карточка тахографа, выданная властями Договаривающейся стороны национальному компетентному контрольному органу;
Карточка контролера позволяет идентифицировать контрольный орган и, при возможности, сотрудника контрольного органа и открыть доступ к данным, хранящимся в блоке памяти, или в карточках водителя, для их просмотра, распечатки и/или загрузки.
p) «совокупное время перерывов», рассчитываемое контрольным устройством, означает:
совокупная продолжительность перерывов в течение всего времени управления, рассчитываемая в качестве совокупных периодов ГОТОВНОСТЬ или ПЕРЕРЫВ/ОТДЫХ или НЕТ ДАННЫХ <*> продолжительностью 15 мин. или более применительно к конкретному водителю с момента завершения его последнего периода ГОТОВНОСТЬ или ПЕРЕРЫВ/ОТДЫХ или НЕТ ДАННЫХ <*> продолжительностью 45 мин. или более (этот период может разбиваться на несколько периодов продолжительностью 15 мин. или более).
<*> Периоды «НЕТ ДАННЫХ» соответствуют периодам, в течение которых карточка водителя не была вставлена в контрольное устройство и в отношении которых ручной ввод данных водителем о своей деятельности произведен не был.
В процессе расчета учитываются, при необходимости, данные о прошлых видах деятельности, записанных на карточке водителя. Периоды, за которые нет данных и продолжительность которых отображается знаком «минус» (начало периода, за который нет данных, наступившее раньше завершения этого же периода), что обусловлено нестыковкой во времени между двумя различными контрольными устройствами, в процессе расчета не учитываются.
Если водитель не вставил карточку, расчет производится на основе данных, записанных в блоке памяти и относящихся к периоду, в течение которого карточка вставлена не была, и к соответствующему считывающему устройству.
электронное устройство хранения данных, встроенное в контрольное устройство;
r) «цифровая подпись» означает:
данные, прилагаемые к массиву данных, или криптографическое преобразование этого массива, которые позволяют лицу, получившему доступ к этому массиву данных, подтвердить его аутентичность и целостность;
копирование вместе с цифровой подписью части или всего массива данных, записанных в блоке памяти транспортного средства или в блоке памяти карточки тахографа;
Загрузка не должна приводить к изменению или стиранию каких бы то ни было записанных данных.
t) «карточка водителя» означает:
карточка тахографа, выданная властями Договаривающейся стороны конкретному водителю;
Карточка водителя позволяет идентифицировать водителя и хранить данные о деятельности водителя.
u) «эффективная окружность шин» означает:
среднее значение расстояний, пройденных каждым из колес, приводящих в движение транспортное средство (ведущими колесами) за один полный оборот. Измерение этих расстояний производится в нормальных условиях испытания (глава VI-5) и выражается в виде «l = ... мм». Изготовители транспортных средств могут использовать вместо фактического измерения этого расстояния теоретический метод расчета, который учитывает распределение веса на оси транспортного средства в снаряженном состоянии без груза <*>. Методы такого теоретического расчета утверждаются компетентным органом Договаривающейся стороны;
<*> Измерение расстояний производится в соответствии с положениями директивы Совета № 97/27/ЕС от 22 июля 1997 года, касающейся массы и габаритов некоторых категорий автотранспортных средств и их прицепов и изменяющей директиву 70/156/EEC (OJ No. L 233, 25.08.97).
сбой в работе, обнаруженный контрольным устройством, который может быть вызван попыткой фальсификации;
сбой в работе, обнаруженный контрольным устройством, который может быть обусловлен неисправностью или выходом из строя устройства;
установка контрольного устройства на транспортном средстве;
y) «датчик движения» означает:
компонент контрольного устройства, подающий сигнал, который отображает скорость транспортного средства и/или пройденное расстояние;
z) «карточка недействительна» означает:
карточка, которая определена в качестве неисправной, или которую не удалось идентифицировать, или срок действия которой еще не наступил, или срок действия которой уже истек;
случай, когда использовать контрольное устройство в соответствии с положениями настоящего Соглашения не требуется;
bb) «превышение скорости» означает:
превышение разрешенной скорости транспортного средства, определяемое в качестве любого периода продолжительностью более 60 сек., в течение которого измеренная скорость транспортного средства превышает предельное значение, на которое отрегулировано устройство ограничения скорости <*>;
<*> Предельное значение регулировки устройства ограничения скорости соответствует положениям директивы Совета № 92/6/ЕС от 10 февраля 1992 года, касающейся установки и использования устройства ограничения скорости некоторых категорий автотранспортных средств в Сообществе (OJ No. L 057, 02/03/1992).
cc) «периодическая инспекция» означает:
ряд операций, выполняемых в целях проверки надлежащей работы контрольного устройства и соответствия его регулировки параметрам транспортного средства;
dd) «печатающее устройство» означает:
компонент контрольного устройства, который позволяет распечатывать записанные данные;
ee) «контрольное устройство» означает:
комплект оборудования, предназначенный для установки на автотранспортных средствах в целях просмотра, регистрации и хранения в автоматическом и полуавтоматическом режиме данных о движении таких транспортных средств и некоторых периодах работы их водителей;
выдача новой карточки тахографа, когда срок действия используемой карточки подходит к концу или когда она обнаруживает сбой в работе и возвращена выдавшему ее органу. Возобновление всегда однозначно указывает на то, что две действующие карточки одновременно использоваться не могут;
любой ремонт датчика движения или бортового устройства, который предполагает необходимость его отсоединения от источника питания или от любого другого компонента контрольного устройства или его вскрытие;
выдача карточки тахографа вместо существующей карточки, которая, на основании полученного заявления, была потеряна, похищена или давала сбои в работе и не была возвращена выдавшему ее органу. Замена всегда предполагает наличие риска существования в одно и то же время двух действующих карточек;
ii) «сертификация защиты» означает:
процесс подтверждения сертифицирующим органом <*>, что контрольное устройство (или компонент) или карточка тахографа, подвергаемые контролю, выполняют требования в отношении защиты, определенные в подразделе 10 «Общие контрольные показатели защиты»;
<*> Положения, регламентирующие защиту, соответствуют положениям, изложенным в рекомендации Совета 95/144/СЕ от 7 апреля 1995 года, касающейся общих критериев оценки безопасности информационных технологий (O.J. No. L 093, 26/04/1995).
проверки, производимые на периодической основе и в автоматическом режиме контрольным устройством на предмет обнаружения неисправностей;
kk) «карточка тахографа» означает:
карточку со встроенной микросхемой, предназначенной для использования в контрольном устройстве. Карточки тахографа позволяют контрольному устройству проверить идентификационные данные держателя карточки (или идентификационные данные соответствующей группы) и передавать и хранить данные. Карточки тахографов могут быть следующего вида:
ll) «официальное утверждение типа» означает:
процесс подтверждения Договаривающейся стороной того факта, что данное контрольное устройство (или компонент) или карточка тахографа, подвергаемые проверке, удовлетворяют требованиям ЕСТР;
обозначение размеров шин (внешних ведущих колес) в соответствии с Правилами ЕЭК № 54 <*>;
<*> Исходным текстом, действующим в ЕС, является директива 92/23/ЕЕС от 31 марта 1992 года, касающаяся шин автотранспортных средств и их прицепов и их установки (OJ No. L 129, 14/05/1992).
nn) «идентификация транспортного средства» означает:
номера, идентифицирующие транспортное средство: номер регистрации транспортного средства (VRN) с указанием Договаривающейся стороны регистрации и опознавательный номер транспортного средства (VIN) <*>;
<*> Идентификация транспортного средства соответствует положениям директивы Совета № 76/114/EEC от 18 декабря 1975 года, касающейся сближения законодательства государств-членов, регламентирующего предусмотренные таблички с данными и маркировку автотранспортных средств и их прицепов и местоположение и метод их нанесения (OJ, No. L 24, 30/01/1976).
oo) «бортовое устройство (БУ)» означает:
контрольное устройство, за исключением датчика движения и электропроводки для подсоединения датчика движения. Бортовое устройство может представлять собой либо единое устройство, либо несколько устройств, установленных в различных местах транспортного средства, при условии что оно соответствует требованиям ЕСТР в отношении защиты;
pp) «неделя» для целей расчетов, производимых контрольным устройством, означает:
период с 00:00 часов UTC в понедельник до 24:00 часов UTC в воскресенье;
qq) «карточка мастерской» означает:
карточка тахографа, выданная властями Договаривающейся стороны изготовителю контрольного устройства, механику, изготовителю транспортного средства или мастерской, уполномоченных данной Договаривающейся стороной.
Карточка мастерской позволяет идентифицировать держателя карточки и производить проверку, калибровку и/или загрузку данных с контрольного устройства.
II. ОБЩИЕ ХАРАКТЕРИСТИКИ И ФУНКЦИИ КОНТРОЛЬНОГО УСТРОЙСТВА
| 000 | Любое транспортное средство, оснащенное контрольным устройством, удовлетворяющим положениям настоящего добавления, должно быть оборудовано спидометром и счетчиком пробега. Эти функции могут быть включены в контрольное устройство. |
| 1. ОБЩИЕ ХАРАКТЕРИСТИКИ | |
| Цель контрольного устройства состоит в регистрации, хранении, отображении, распечатке и генерации данных о деятельности водителя. | |
| 001 | Контрольное устройство включает электропроводку, датчик движения и бортовое устройство. |
| 002 | Бортовое устройство включает устройство обработки данных, блок памяти, часы, работающие в реальном масштабе времени, два интерфейса для карточек с встроенной микросхемой (для водителя и второго водителя), печатающее устройство, дисплей, систему визуального предупреждения, калибровочный/загрузочный разъем и устройство ввода данных пользователем. Контрольное устройство может подсоединяться к другим устройствам с помощью дополнительных разъемов. |
| 003 | Любое включение или подсоединение к контрольному устройству любой функции, устройства или устройств, сертифицированных или не сертифицированных, не должно нарушать или создавать помехи, которые могут нарушить надлежащую и безопасную работу контрольного устройства и привести к нарушению положений настоящего Соглашения. Пользователи контрольного устройства вводят свои идентификационные данные в данное устройство с помощью карточек тахографа. |
| 004 | Контрольное устройство предоставляет право селективного доступа к данным и функциям в зависимости от вида и/или идентификационных данных пользователя. Контрольное устройство регистрирует и хранит данные в блоке памяти и в карточках тахографа. Эти функции выполняются в соответствии с Европейскими положениями, регламентирующими защиту частных лиц в части обработки личных данных и беспрепятственной передачи таких данных <*>. |
| -------------------------------- <*> Защита частных лиц в части обработки личных данных и беспрепятственной передачи таких данных соответствует положениям Директивы Совета № 95/46/ЕС от 24 октября 1995 года с включенными в нее последними поправками (OJ, No. L 281, 23/11/1995). | |
| 2. ФУНКЦИИ | |
| 005 | Контрольное устройство должно выполнять следующие функции: - контроль за вводом и извлечением карточек, - измерение скорости и пробега, - измерение времени, - контроль за деятельностью водителя, - контроль за статусом управления, - различные виды ручного ввода данных: - ввод данных о местах, в которых начинаются или заканчиваются еще дневные периоды работы, - ручной ввод данных о деятельности водителя, - ввод данных об особых ситуациях, - реагирование на блокировку, установленную предприятием, - контроль за операциями по проверке, - обнаружение соответствующих событий и/или неисправностей, - проведение проверки и самопроверки, - считывание данных из блока памяти, - регистрация и хранение данных в блоке памяти, - считывание данных с карточек тахографа, - регистрация и хранение данных в карточках тахографа, - вывод данных на дисплей, - распечатка, - предупреждение, - загрузка данных на внешние носители, - вывод данных на дополнительные внешние устройства, - калибровка, - корректировка времени. |
| 3. РЕЖИМЫ РАБОТЫ | |
| 006 | Контрольное устройство должно иметь четыре режима работы: - рабочий режим, - режим контроля, - режим калибровки, - режим предприятия. |
| 007 | Контрольное устройство должно переходить в следующий режим работы в соответствии с действующими карточками тахографа, вставленными в считывающее устройство карточки: |
| Режим работы | Считывающее устройство «Водитель» | |||||
| Карточка не вставлена | Карточка водителя | Карточка контролера | Карточка мастерской | Карточка предприятия | ||
| Считывающее устройство «Второй водитель» | Карточка не вставлена | Рабочий | Рабочий | Контроль | Калибровка | Предприятие |
| Карточка водителя | Рабочий | Рабочий | Контроль | Калибровка | Предприятие | |
| Карточка контролера | Контроль | Контроль | Контроль <*> | Рабочий | Рабочий | |
| Карточка мастерской | Калибровка | Калибровка | Рабочий | Калибровка <*> | Рабочий | |
| Карточка предприятия | Предприятие | Предприятие | Рабочий | Рабочий | Предприятие <*> | |
| 008 | <*> В этих случаях контрольное устройство будет использовать только карточку тахографа, вставленную в считывающее устройство «Водитель». |
|---|---|
| 009 | Контрольное устройство не реагирует на вставленные недействительные карточки, за исключением вывода на дисплей, на печать или загрузки данных, содержащихся на карточке, срок действия которой истек. Эти функции должны быть возможны. |
| 010 | Все функции, перечисленные в пункте II.2, должны работать во всех режимах с учетом следующих исключений: - функция калибровки доступна только в режиме калибровки, - функция корректировки времени ограничена, за исключением режима калибровки, - функции ручного ввода данных водителем доступны только в рабочем режиме или режиме калибровки, - функция блокировки, производимой предприятием, доступна только в режиме предприятия, - функция контроля операций по проверке работает только в режиме контроля, - функция загрузки данных в рабочем режиме недоступна (за исключением случая, предусмотренного требованием 150). |
| 011 | Контрольное устройство может выводить любые данные на дисплей, печать или на внешние интерфейсы с учетом следующих исключений: - в рабочем режиме любые личные идентификационные данные (фамилия и имя (имена), не соответствующие данным на вставленной карточке тахографа, должны гаситься, а любой номер карточки, не соответствующий данным на вставленной карточке тахографа, должен гаситься частично (должен гаситься каждый нечетный знак слева направо), - в режиме предприятия данные, касающиеся водителя (требования 081, 084 и 087), могут выводиться только в течение периодов, когда они не заблокированы другим предприятием (идентифицируемым с помощью первых 13 цифр номера карточки предприятия), - когда в контрольное устройство карточка не вставлена, данные, касающиеся водителя, могут выводиться только за текущий и восемь предыдущих календарных дней. |
| Система защиты имеет целью предохранить блок памяти от несанкционированного доступа к зарегистрированным данным и их манипуляции и регистрировать любые случаи таких попыток, предохранить целостность и аутентичность данных, передаваемых по каналу связи между датчиком движения и бортовым устройством, предохранить целостность и аутентичность данных, передаваемых по каналу связи между контрольным устройством и карточками тахографа, и проверять целостность и аутентичность загружаемых данных. | |
| 012 | В целях обеспечения защиты системы контрольное устройство должно удовлетворять требованиям, предъявляемым к защите, которые предусмотрены общими контрольными показателями защиты датчика движения и бортового устройства (подраздел 10). |
III. ТРЕБОВАНИЯ К КОНСТРУКЦИИ И ФУНКЦИЯМ КОНТРОЛЬНОГО УСТРОЙСТВА
| 1. КОНТРОЛЬ ЗА ВВОДОМ И ИЗВЛЕЧЕНИЕМ КАРТОЧЕК | |
|---|---|
| 013 | Контрольное устройство должно контролировать интерфейс для считки карточек в целях обнаружения факта ввода и извлечения карточки. |
| 014 | После ввода карточки контрольное устройство должно установить, является ли вставленная карточка действующей карточкой тахографа, и определить тип карточки. |
| 015 | Контрольное устройство должно быть сконструировано таким образом, чтобы карточки тахографов, после того как они были надлежащим образом вставлены в интерфейс для считки карточек, блокировались в нем в правильном положении. |
| 016 | Извлечение карточки тахографа должно быть возможным только в случае остановки транспортного средства и после записи соответствующих данных в память карточки. Извлечение карточки производится посредством преднамеренного действия пользователя. |
| 2. ИЗМЕРЕНИЕ СКОРОСТИ И ПРОБЕГА | |
| 017 | Эта функция должна обеспечивать постоянное измерение и указывать величину пробега, соответствующего полному расстоянию, пройденному транспортным средством. |
| 018 | Эта функция должна обеспечивать постоянное измерение и указывать значение скорости транспортного средства. |
| 019 | Функция измерения скорости также обеспечивает информацию, указывающую на то, что транспортное средство движется или остановлено. Транспортное средство считается движущимся в том случае, если эта функция обнаруживает сигнал величиной 1 имп./с в течение как минимум 5 секунд, передаваемый датчиком движения; в противном случае транспортное средство считается остановленным. Устройства, показывающие скорость (спидометр) и общее пройденное расстояние (счетчик пробега), установленные на любом транспортном средстве, оснащенном контрольным устройством, соответствующим положениям настоящего Соглашения, должны удовлетворять требованиям, касающимся максимальных допусков, указанных в настоящем добавлении (главы III.2.1 и III.2.2). |
| 2.1. ИЗМЕРЕНИЕ ПРОБЕГА | |
| 020 | Пробег может измеряться таким образом: - чтобы он включал суммарное перемещение как вперед, так и назад или - чтобы он включал только перемещение вперед. |
| 021 | Контрольное устройство должно иметь возможность измерять расстояние от 0 до 9 999 999,9 км. |
| 022 | Пробег должен измеряться с соблюдением следующих допусков (расстояния не менее 1 000 м): - +/- 1% до установки, - +/- 2% при установке и периодических инспекциях, - +/- 4% в процессе эксплуатации. |
| 023 | Пробег должен измеряться с точностью не менее 0,1 км. |
| 2.2. ИЗМЕРЕНИЕ СКОРОСТИ | |
| 024 | Контрольное устройство должно обеспечивать измерение скорости в диапазоне от 0 до 220 км/ч. |
| 025 | В целях обеспечения максимального допуска на показываемую скорость на уровне +/- 6 км/ч в процессе эксплуатации и с учетом: - допуска +/- 2 км/ч на разброс входных данных (разброс, обусловленный шинами, ...), - допуска +/- 1 км/ч на измерения, производимые во время установки или периодических инспекций, контрольное устройство должно обеспечивать, в диапазоне скоростей от 20 до 180 км/ч, и специфических коэффициентов транспортного средства от 4 000 до 25 000 имп./км, измерение скорости с точностью +/- 1 км/ч (при постоянной скорости). Примечание: Точность хранения данных обуславливает дополнительный допуск на данные скорости, регистрируемой контрольным устройством, на уровне +/- 0,5 км/ч. |
| 025a | Скорость должна измеряться правильно в пределах нормальных допусков в течение 2 секунд с момента завершения фазы изменения скорости, в условиях, когда показатель изменения скорости составляет не более 2 м/с2. |
| 026 | Точность измерения скорости должна составлять не менее 1 км/ч. |
| 3. ИЗМЕРЕНИЕ ВРЕМЕНИ | |
| 027 | Функция измерения времени должна обеспечивать постоянное измерение времени и цифровое отображение даты и времени UTC. |
| 028 | Дата и время UTC должны использоваться для датирования всех операций, осуществляемых контрольным устройством (регистрация, распечатка, обмен данными, вывод на дисплее, ...). |
| 029 | Для визуализации местного времени необходимо предусмотреть возможность изменения разницы в выводимом на дисплей времени с помощью получасовых интервалов. |
| 030 | Отклонение времени не должно превышать +/- 2 секунды в день в условиях, предусмотренных для официального утверждения типа. |
| 031 | Точность измерения времени должна составлять не менее 1 секунды. |
| 032 | Измерение времени не должно нарушаться в результате прекращения электропитания от внешнего источника в течение менее 12 месяцев в условиях, предусмотренных для официального утверждения типа. |
| 4. КОНТРОЛЬ ЗА ДЕЯТЕЛЬНОСТЬЮ ВОДИТЕЛЯ | |
| 033 | Эта функция должна обеспечивать постоянный и отдельный контроль за деятельностью одного водителя и одного второго водителя. |
| 034 | Деятельность водителя должна включать DRIVING, WORK, AVAILABILITY или BREAK/REST (УПРАВЛЕНИЕ, РАБОТА, ГОТОВНОСТЬ ИЛИ ПЕРЕРЫВ/ОТДЫХ). |
| 035 | Водитель и/или второй водитель должны иметь возможность выбирать вручную функцию WORK, AVAILABILITY или BREAK/REST (РАБОТА, ГОТОВНОСТЬ ИЛИ ПЕРЕРЫВ/ОТДЫХ). |
| 036 | Когда транспортное средство движется, функция DRIVING (УПРАВЛЕНИЕ) выбирается автоматически в случае водителя, а функция AVAILABILITY (ГОТОВНОСТЬ) выбирается автоматически в случае второго водителя. |
| 037 | Когда транспортное средство останавливается, в случае водителя автоматически выбирается функция WORK (РАБОТА). |
| 038 | Считается, что первое изменение вида деятельности в течение 120 секунд после автоматического переключения на функцию WORK (РАБОТА) в связи с остановкой транспортного средства производится в момент остановки транспортного средства (что может предполагать отмену перехода на функцию РАБОТА. |
| 039 | Эта функция должна обеспечивать передачу данных об изменении вида деятельности в устройство регистрации с интервалом в одну минуту. |
| 040 | Если в течение данной календарной минуты регистрируется факт деятельности DRIVING (УПРАВЛЕНИЕ), то вся эта минута регистрируется как УПРАВЛЕНИЕ. |
| 041 | Если применительно к данной календарной минуте любая деятельность, относящаяся к категории УПРАВЛЕНИЯ, зарегистрирована непосредственно до этой минуты или сразу же после нее, то вся эта минута зачитывается как УПРАВЛЕНИЕ. |
| 042 | Если данная календарная минута не зачитывается в соответствии с предыдущими требованиями в качестве УПРАВЛЕНИЯ, то вся эта минута зачитывается в качестве того же вида деятельности, что и деятельность, которая осуществлялась непрерывно дольше всего в течение этой минуты (или самая последняя в случае нескольких видов деятельности одинаковой продолжительности). |
| 043 | Эта функция также обеспечивает постоянный контроль за непрерывным временем управления и совокупным временем перерывов в работе водителя. |
| 5. КОНТРОЛЬ ЗА УПРАВЛЕНИЕМ | |
| 044 | Эта функция обеспечивает постоянный и автоматический контроль за статусом управления. |
| 045 | Если в устройство вставляются две действительные карточки водителя, то регистрируется статус управления GREW (ЭКИПАЖА), а во всех других случаях регистрируется статус управления SINGE (ОДИН). |
| 6.1. ВВОД НАЗВАНИЯ МЕСТ, В КОТОРЫХ НАЧИНАЮТСЯ И/ИЛИ ЗАКАНЧИВАЮТСЯ ЕЖЕДНЕВНЫЕ ПЕРИОДЫ РАБОТЫ | |
| 046 | Эта функция позволяет вводить названия мест, в которых начинаются и/или заканчиваются ежедневные периоды работы водителя и/или второго водителя. |
| 047 | Места определяются в виде названия страны и дополнительно, в случае применимости, названия района. |
| 048 | В момент извлечения карточки водителя (или мастерской) контрольное устройство предлагает второму водителю ввести "название места, в котором заканчивается ежедневный период работы" (place where the daily work period ends). |
| 049 | Контрольное устройство должно давать возможность игнорировать это предложение. |
| 050 | Должна быть предусмотрена возможность ввода названия мест, в которых начинаются и/или заканчиваются ежедневные периоды работы, без карточки или в другое время, помимо моментов ввода и извлечения карточки. |
| 6.2. РУЧНОЙ ВВОД ВОДИТЕЛЕМ ДАННЫХ О СВОЕЙ ДЕЯТЕЛЬНОСТИ | |
| 050a | После ввода карточки водителя (или мастерской) и только в этот момент контрольное устройство должно: - напомнить держателя карточки дату и время последнего извлечения им своей карточки и - предложить держателя карточки указать, означает ли данный ввод карточки продолжение текущего ежедневного периода работы. Контрольное устройство должно давать возможность держателя карточки игнорировать данный вопрос, не отвечая на него или отвечая положительно или отрицательно: - В том случае, если держатель карточки игнорирует вопрос, контрольное устройство предлагает держателю карточки указать "название места, в котором начинается ежедневный период работы" (place where the daily work period begins). Контрольное устройство должно давать возможность игнорировать это предложение. Если название места введено, то оно регистрируется в блоке памяти и в карточке тахографа с указанием времени ввода карточки - В случае отрицательного или положительного ответа контрольное устройство должно предложить держателю карточки ввести данные о деятельности вручную с указанием дат и времени начала и завершения этой деятельности только из числа следующих видов деятельности: WORK, AVAILABILITY или BREAK/REST (РАБОТА, ГОТОВНОСТЬ или ПЕРЕРЫВ/ОТДЫХ), которые должны строго относиться только к периоду между моментом последнего извлечения карточки и моментом нынешнего ввода, не допуская при этом накладок таких видов деятельности. Это должно производиться в соответствии со следующими процедурами: - В том случае, если держатель карточки утвердительно отвечает на указанный вопрос, контрольное устройство предлагает держателю карточки ввести вручную данные о деятельности в хронологическом порядке за период между моментом последнего извлечения карточки и текущим моментом ввода. Этот процесс заканчивается, когда время завершения деятельности, введенное вручную, соответствует времени ввода карточки. - В том случае, если держатель карточки отвечает отрицательно на указанный вопрос, контрольное устройство: - предлагает держателю карточки ввести данные о деятельности вручную в хронологическом порядке с момента извлечения карточки до момента завершения соответствующего ежедневного периода работы (или деятельности, относящейся к данному транспортному средству в том случае, если продолжение ежедневного периода работы записывается на регистрационном листке). В этом случае контрольное устройство, прежде чем предложить держателю карточки ввести данные о каждом виде деятельности вручную, предлагает ему указать, является ли время завершения последней зарегистрированной деятельности временем завершения предыдущего периода работы (см. примечание ниже), |
| 6.3. ВВОД ДАННЫХ ОБ ОСОБЫХ СИТУАЦИЯХ | |
| 050b | Контрольное устройство дает возможность водителю ввести в реальном масштабе времени следующие две особые ситуации: "OUT OF SCOPE" ("НЕПРИМЕНИМО") (начало, конец) "FERRY/TRAIN CROSSING" ("ПЕРЕЕЗД НА ПАРОМЕ/ПОЕЗДЕ") Функция "FERRY/TRAIN CROSSING" может не открыться, если открыта функция "OUT OF SCOPE". Открытая функция "OUT OF SCOPE" должна автоматически закрываться контрольным устройством в случае ввода или извлечения карточки водителя. |
| 7. УСТАНОВКА БЛОКИРОВКИ ПРЕДПРИЯТИЕМ | |
| 051 | Эта функция позволяет предприятию устанавливать блокировку в целях ограничения доступа к данным в режиме работы "предприятия" только для уполномоченных им лиц. |
| 052 | Функция блокировки предприятием заключается в указании даты/времени начала (блокировка) и даты/времени завершения (разблокировка) в увязке с идентификацией предприятия с помощью номера карточки предприятия (в момент блокировки). |
| 053 | Блокировку можно поставить в положение "in" ("включено") или "out" ("выключено") только в реальном масштабе времени. |
| 054 | Разблокировку может произвести только предприятие, которое произвело блокировку (идентифицируемое с помощью первых 13 цифр номера карточки предприятия), или |
| 055 | Разблокировка производится автоматически, если блокировку производит другое предприятие. |
| 055a | В том случае, если какое-либо предприятие производит блокировку и если предыдущая блокировка была произведена этим же предприятием, то в данном случае предполагается, что предыдущая блокировка не была снята и все еще находится в положении "включено". |
| 8. КОНТРОЛЬ ЗА ФУНКЦИЯМИ ПРОВЕРКИ | |
| 056 | Эта функция предусмотрена для осуществления контроля за операциями DISPLAYING, PRINTING, VU (ВЫВОД НА ДИСПЛЕЙ, ВЫВОД НА ПЕЧАТЬ, БОРТОВОЕ УСТРОЙСТВО) и за функцией DOWNLOADING (ЗАГРУЗКА), осуществляемой в режиме контроля. |
| 057 | Эта функция также предусматривает осуществление операций OVER SPEEDING CONTROL (КОНТРОЛЬ ЗА ПРЕВЫШЕНИЕМ СКОРОСТИ) в режиме контроля. Считается, что контроль за превышением скорости производится в том случае, если в режиме контроля на принтер или на дисплей выведена надпись "over speeding" или когда из блока памяти для записей данных бортового устройства загружаются данные "events and faults" ("события и неисправности"). |
| 9. ОБНАРУЖЕНИЕ СОБЫТИЙ И/ИЛИ НЕИСПРАВНОСТЕЙ | |
| 058 | Эта функция позволяет обнаруживать следующие события и/или неисправности: |
| 9.1. "INSERTION OF A NON VALID CARD" (ВВОД НЕДЕЙСТВИТЕЛЬНОЙ КАРТОЧКИ) | |
| 059 | Этот факт отражается в случае ввода любой недействительной карточки и/или в случае истечения срока действия вставленной карточки. |
| 9.2. "CARD CONFLICT" (НЕСОВМЕСТИМОСТЬ КАРТОЧЕК) | |
| 060 | Этот факт отображается в том случае, когда имеет место комбинация из любых действительных карточек, отмеченных в следующей таблице знаком "X": |
| 9.3. "TIME OVERLAP" (НЕСТЫКОВКА ВО ВРЕМЕНИ) | |
|---|---|
| 061 | Этот факт отражается в том случае, когда текущая дата/время ввода карточки в контрольное устройство, считанное с карточки, предшествует дате/времени последнего извлечения карточки водителя. |
| 9.4. "DRIVING WITHOUT AN APPROPRIATE CARD" (УПРАВЛЕНИЕ БЕЗ СООТВЕТСТВУЮЩЕЙ КАРТОЧКИ) | |
| 062 | Этот факт отображается в случае любой комбинации карточек тахографа, отмеченной знаком "X" в следующей таблице, когда вид деятельности водителя изменяется на DRIVING (УПРАВЛЕНИЕ) или когда изменяется режим работы в то время, когда деятельность водителя соответствует функции УПРАВЛЕНИЕ: |
| 9.5. "CARD INSERTION WHILE DRIVING" (ВВОД КАРТОЧКИ ВО ВРЕМЯ УПРАВЛЕНИЯ) | |
|---|---|
| 063 | Этот факт отображается в том случае, когда карточка тахографа вставляется в любое считывающее устройство в то время, когда вид деятельности водителя соответствует функции DRIVING (УПРАВЛЕНИЕ). |
| 9.6. "LAST CARD SESSION NOT CORRECTLY CLOSED" (НЕПРАВИЛЬНОЕ ЗАВЕРШЕНИЕ ПОСЛЕДНЕГО СЕАНСА ИСПОЛЬЗОВАНИЯ КАРТОЧКИ) | |
| 064 | Этот факт отображается в том случае, когда в момент ввода карточки в контрольное устройство оно обнаруживает, что, несмотря на положение, изложенное в пункте III.1, предыдущий сеанс использования карточки был завершен неправильно (карточка была извлечена прежде, чем на ней были записаны соответствующие данные). Этот факт касается только карточек водителя и мастерской. |
| 9.7. "OVER SPEEDING" (ПРЕВЫШЕНИЕ СКОРОСТИ) | |
| 065 | Этот факт отображается в каждом случае превышения скорости. |
| 9.8. "POWER SUPPLY INTERRUPTION" (ПРЕКРАЩЕНИЕ ЭЛЕКТРОПИТАНИЯ) | |
| 066 | Этот отображается, за исключением режима калибровки, в случае прекращения питания датчика движения и/или бортового устройства в течение более 200 мс. В случае падения напряжения в результате запуска двигателя транспортного средства этот факт отображаться не должен. |
| 9.9. "MOTION DATA ERROR" (ОШИБОЧНЫЕ ДАННЫЕ О ДВИЖЕНИИ) | |
| 067 | Этот факт отображается в случае нарушения нормального потока данных между датчиком движения и бортовым устройством и/или в случае ошибки, указывающей на нарушение целостности или аутентичности данных в процессе передачи данных датчиком движения в бортовое устройство. |
| 9.10. "SECURITY BREACH ATTEMPT" (ПОПЫТКА НАРУШЕНИЯ СИСТЕМЫ ЗАЩИТЫ) | |
| 068 | Этот факт отображается в случае любого другого факта нарушения защиты датчика движения и/или бортового устройства, предусмотренной общими контрольными показателями защиты этих компонентов, за исключением режима калибровки. |
| 9.11. ОТКАЗ "CARD" (СБОЙ В РАБОТЕ КАРТОЧКИ) | |
| 069 | Этот факт отображается в случае неисправности карточки тахографа, возникшей в процессе работы. |
| 9.12. ОТКАЗ "CONTROL DEVICE" (СБОЙ В РАБОТЕ КОНТРОЛЬНОГО УСТРОЙСТВА) | |
| 070 | Этот факт отображается в случае любых отказов, за исключением режима калибровки: - внутренняя неполадка бортового устройства - сбой в работе печатающего устройства - неполадка дисплея - сбой в работе системы загрузки - сбой в работе датчика |
| 10. ВСТРОЕННАЯ СИСТЕМА ПРОВЕРКИ И САМОПРОВЕРКИ | |
| 071 | Контрольное устройство должно самостоятельно обнаруживать неисправности посредством проведения самопроверки и с помощью встроенной системы проверки в соответствии со следующей таблицей: |
| 11. СЧИТЫВАНИЕ ДАННЫХ, СОДЕРЖАЩИХСЯ В ПАМЯТИ | |
| 072 | Контрольное устройство должно быть способным считывать любые данные, содержащиеся в его памяти. |
| 12. РЕГИСТРАЦИЯ И ХРАНЕНИЕ ДАННЫХ В БЛОКЕ ПАМЯТИ | |
| Для целей этого пункта - "365 дней" означает 365 календарных суток усредненной продолжительности деятельности водителя на транспортном средстве. Усредненная продолжительность деятельности в день на транспортном средстве определяется в расчете как минимум 6 водителей или вторых водителей, 6 циклов ввода и извлечения карточек и 256 фактов изменения деятельности. Таким образом, термин "365 дней" включает данные, касающиеся как минимум 2 190 водителей (вторых водителей), 2 190 циклов ввода и извлечения карточек и 93 440 случаев изменения деятельности, - время регистрируется с точностью до одной минуты, если не предусмотрено иное, - показания счетчика пробега регистрируются с точностью до одного километра, - скорость регистрируется с точностью 1 км/ч. | |
| 073 | Данные, которые хранятся в блоке памяти, не должны нарушаться в результате прекращения внешнего электропитания продолжительностью не более 12 месяцев в условиях, предусмотренных официальным утверждением типа. |
| 074 | Контрольное устройство должно быть способно регистрировать и хранить самостоятельно или по команде следующие данные в своей памяти: |
| 12.1. ИДЕНТИФИКАЦИОННЫЕ ДАННЫЕ ОБОРУДОВАНИЯ | |
| 12.1.1. Идентификационные данные бортового устройства | |
| 075 | Контрольное устройство должно быть способно хранить в своей памяти следующие идентификационные данные бортового устройства: - наименование изготовителя, - адрес изготовителя, - номер компонентов, - серийный номер, - номер версии программного обеспечения, - дата установки версии программного обеспечения, - год изготовления устройства, - номер официального утверждения. |
| 076 | Идентификационные данные бортового устройства регистрируются и хранятся раз и навсегда изготовителем бортового устройства, за исключением даты и номера официального утверждения программного обеспечения, которые могут быть изменены в случае перехода на улучшенную версию программы. |
| 12.1.2. Идентификационные данные датчика движения | |
| 077 | Датчик движения должен быть способен хранить в своей памяти следующие идентификационные данные: - наименование изготовителя, - номер деталей, - серийный номер, - номер официального утверждения. - идентификатор встроенного компонента защиты (например, номер встроенной интегральной схемы/процессора), - идентификатор операционной системы (например, номер версии программного обеспечения). |
| 078 | Идентификационные данные датчика движения регистрируются и хранятся раз и навсегда в памяти датчика движения изготовителем. |
| 079 | Бортовое устройство должно быть способно регистрировать и хранить в своей памяти следующие идентификационные данные датчика движения, к которому он подсоединен: - серийный номер, - номер официального утверждения, - дата первого подсоединения, |
| 12.2. ЭЛЕМЕНТЫ ЗАЩИТЫ | |
| 080 | Контрольное устройство должно быть способно хранить следующие элементы защиты: - европейский код общего пользования, - сертификат Договаривающейся стороны, - сертификат на устройство, - закрытый ключ устройства. Элементы защиты контрольного устройства встраиваются в оборудование изготовителем бортового устройства. |
| 12.3. ДАННЫЕ О ВВОДЕ И ИЗВЛЕЧЕНИИ КАРТОЧКИ ВОДИТЕЛЯ | |
| 081 | В случае каждого цикла ввода в устройство карточки водителя или мастерской и ее извлечения из него контрольное устройство должно регистрировать и хранить в своей памяти следующие данные: - фамилия и имя (имена) держателя карточки, записанные в блоке памяти карточки: - номер карточки, название выдавшей ее Договаривающейся стороны и дата истечения срока действия, записанные в блоке памяти карточки: - дата и время ввода, - показание счетчика пробега транспортного средства в момент ввода карточки, - считывающее устройство, в которое вставляется карточка, - дата и время извлечения, - показания счетчика пробега транспортного средства в момент извлечения карточки, - следующая информация о предыдущем транспортном средстве, использованном водителем, записанная в блоке памяти карточки: - VRN (регистрационный номер транспортного средства) и Договаривающаяся сторона регистрации, - дата и время извлечения карточки, - метка, указывающая на то, ввел держатель карточки данные о своей деятельности вручную или нет в момент ввода карточки. |
| 082 | Блок памяти должен быть способен хранить эти данные в течение не менее 365 дней. |
| 083 | Когда объем памяти заполнен, новые данные записываются на самые старые данные. |
| 12.4. ДАННЫЕ О ДЕЯТЕЛЬНОСТИ ВОДИТЕЛЯ | |
| 084 | Контрольное устройство должно регистрировать и хранить в своей памяти все факты изменения деятельности водителя и/или второго водителя и/или все случаи изменения статуса управления и/или все случаи ввода или извлечения карточки водителя или мастерской: - статус управления (CREW, SINGLE) (ЭКИПАЖ, ОДИН) - считывающее устройство (DRIVER, CO-DRIVER) (ВОДИТЕЛЬ, ВТОРОЙ ВОДИТЕЛЬ), - положение карточки в соответствующем считывающем устройстве (INSERTED, NOT INSERTED) (ВСТАВЛЕНА, НЕ ВСТАВЛЕНА) (см. примечание), - вид деятельности (DRIVING, AVAILABILITY, WORK, BREAK/REST) (УПРАВЛЕНИЕ, ГОТОВНОСТЬ, РАБОТА, ПЕРЕРЫВ/ОТДЫХ), - дата и время изменения. |
| Примечание: INSERTED означает, что в считывающее устройство вставлена действительная карточка водителя или мастерской. NOT INSERTED означает обратное, т.е. в считывающем устройстве нет ни действительной карточки водителя, ни действительной карточки мастерской (например, вставлена карточка предприятия или никакая карточка не вставлена). | |
| Примечание: Данные о деятельности, которые вводятся водителем вручную, в памяти не регистрируются. | |
| 085 | Блок памяти должен быть способен хранить данные о деятельности водителя как минимум за 365 дней. |
| 086 | Когда объем памяти заполнен, новые данные записываются на самые старые данные. |
| 12.5. МЕСТА, В КОТОРЫХ НАЧИНАЮТСЯ И/ИЛИ ЗАКАНЧИВАЮТСЯ ЕЖЕДНЕВНЫЕ ПЕРИОДЫ РАБОТЫ | |
| 087 | Контрольное устройство должно регистрировать и хранить в своей памяти все случаи ввода водителем (вторым водителем) названия места, в котором начинается и/или заканчивается ежедневный период работы: - в случае применимости, номер карточки водителя (второго водителя) и название Договаривающейся стороны, выдавшей карточку, - дата и время ввода данных (или дата/время, относящиеся к вводу данных в том случае, когда эта операция производится во время процедуры ручного ввода данных), - тип ввода (начало или конец, условие ввода), - введенное название страны и района, - показания счетчика пробега транспортного средства. |
| 088 | Блок памяти должен быть способен хранить данные о начале и/или завершении ежедневных периодов работы в течение как минимум 365 дней (при предположении, что один водитель вводит две записи в день). |
| 089 | Когда объем памяти заполнен, новые данные записываются на самые старые данные. |
| 12.6. ДАННЫЕ О ПРОБЕГЕ | |
| 090 | Контрольное устройство должно регистрировать в своей памяти показания счетчика пробега транспортного средства и соответствующую дату в полночь каждого календарного дня. |
| 091 | Блок памяти должен быть способен хранить показания счетчика пробега, зарегистрированные в полночь каждый день, в течение как минимум 365 календарных дней. |
| 092 | Когда объем памяти заполнен, новые данные записываются на самые старые данные. |
| 12.7. ДЕТАЛЬНЫЕ ДАННЫЕ О СКОРОСТИ | |
| 093 | Контрольное устройство должно регистрировать и хранить в своей памяти мгновенную скорость транспортного средства и соответствующую дату и время с интервалом в 1 секунду как минимум за последние 24 часа, в течение которых транспортное средство находилось в процессе движения. |
| 12.8. ДАННЫЕ О СОБЫТИЯХ | |
| Для целей данного подпункта время регистрируется с точностью до 1 секунды. | |
| 094 | Устройство должно регистрировать и хранить в своей памяти следующие данные по каждому событию, обнаруженному в соответствии со следующими правилами хранения: |
| Событие | Правила хранения | Данные по каждому событию, подлежащие регистрации |
|---|---|---|
| Несовместимость карточек | - 10 самых последних событий | - дата и время начала события - дата и время наступления события - дата и время завершения события - тип карточки, номер карточки и Договаривающаяся сторона, выдавшая две карточки, которые явились причиной несовместимости |
| Управление без соответствующей карточки | - наиболее длительное событие за каждые из 10 последних дней - 5 наиболее продолжительных событий за последние 365 дней |
- дата и время начала события - дата и время завершения события - тип карточки, номер карточки и Договаривающаяся сторона, выдавшая любую карточку, вставленную на момент начала и/или завершения данного события - число аналогичных событий за данный день |
| Ввод карточки в процессе управления | - последнее событие за каждый из последних 10 дней | - дата и время события - тип карточки, номер карточки и выдавшая ее Договаривающаяся сторона - число аналогичных событий за указанный день |
| Неправильное завершение последнего сеанса использования карточки | - 10 самых последних событий | - дата и время ввода карточки - тип карточки, номер карточки и выдавшая ее Договаривающаяся сторона - последняя дата сеанса использования, записанная на карточке: - дата и время ввода карточки, - регистрационный номер транспортного средства и Договаривающаяся сторона регистрация |
| Превышение скорости (1) | - наиболее серьезное событие за последние 10 дней (т.е. случай регистрации самой высокой средней скорости) - 5 наиболее серьезных событий за последние 365 дней, - первое событие, наступившее после последней калибровки. |
- дата и время начала события - дата и время конца события - максимальная скорость, измеренная во время события - среднее арифметическое скорости, измеренной во время события - тип карточки, номер карточки и выдавшая ее Договаривающаяся сторона водителя (в случае применимости) - число аналогичных событий в указанный день |
| Прекращение электропитания (2) | - самое длительное событие за каждый из 10 последних дней - 5 самых длительных событий за последние 365 дней |
- дата и время начала события - дата и время конца события - тип карточки, номер и Договаривающаяся сторона, выдавшая любую карточку, вставленную в начале и/или конце события - число аналогичных событий в указанный день |
| Ошибочные данные о движении | - самое длительное событие за каждый из 10 последних дней - 5 самых длительных событий за последние 365 дней |
- дата и время начала события - дата и время конца события - тип карточки, номер и Договаривающаяся сторона, выдавшая любую карточку, вставленную в начале и/или конце события - число аналогичных событий в указанный день |
| Попытка нарушения системы защиты | - 10 самых последних событий по типу события | - дата и время начала события - дата и время конца события (в случае применимости) - тип карточки, номер и Договаривающаяся сторона, выдавшая любую карточку, вставленную в начале и/или конце события - тип события |
| 12.10. ДАННЫЕ КАЛИБРОВКИ | |
| 097 | Контрольное устройство должно регистрировать и хранить в своей памяти данные, касающиеся: - известных параметров калибровки в момент включения, - самые первые параметры калибровки после включения, - самые первые параметры калибровки на данном транспортном средстве (идентифицируемом с помощью его опознавательного номера VIN), - самые последние 5 калибровок (если последние калибровки производятся в течение одного календарного дня, должны храниться данные только о самой последней калибровке в указанный день). |
| 098 | По каждой из этих калибровок должны регистрироваться следующие данные: - цель калибровки (активация, первая установка, установка, периодическая инспекция), - название и адрес мастерской, - номер карточки мастерской, Договаривающаяся сторона, выдавшая карточку, и дата истечения срока действия карточки, - идентификация транспортного средства, - обновленные или подтвержденные параметры: w, k, l, размер шин, регулировка устройства ограничения скорости, счетчик пробега (прежние и новые показания), дата и время (прежние и новые значения). |
| 099 | Датчик движения должен регистрировать и хранить в своей памяти следующие данные, касающиеся установки датчика движения: - первое подсоединение к бортовому устройству (БУ) (дата, время, номер официального утверждения, серийный номер БУ), - последнее подсоединение к бортовому устройству БУ (дата, время, номер официального утверждения, серийный номер БУ). |
| 12.11. ДАННЫЕ О КОРРЕКТИРОВКЕ ВРЕМЕНИ | |
| 100 | Контрольное устройство должно регистрировать и хранить в своей памяти данные, касающиеся: - самых последних корректировок времени, - пяти наиболее серьезных корректировок времени после последней калибровки, произведенных в режиме калибровки, не относящейся к системе регулярной калибровки (определение f)). |
| 101 | Для каждой из этих корректировок времени должны регистрироваться следующие данные: - дата и время, прежнее значение, - дата и время, новое значение, - название и адрес мастерской, - номер карточки мастерской, Договаривающаяся сторона, выдавшая карточку, и дата истечения срока действия карточки. |
| 12.12. ДАННЫЕ О КОНТРОЛЬНЫХ ОПЕРАЦИЯХ | |
| 102 | Контрольное устройство должно регистрировать и хранить в своей памяти следующие данные, касающиеся самых последних 20 контрольных операций: - дата и время контроля, - номер карточки контролера и Договаривающаяся сторона, выдавшая карточку, - тип контроля (вывод на дисплей и/или на печать и/или загрузка данных с бортового устройства и/или загрузка с карточки). |
| 103 | В случае загрузки данных регистрируются также даты самого раннего и самого последнего дня загрузки. |
| 12.13. ДАННЫЕ О БЛОКИРОВКЕ, УСТАНОВЛЕННОЙ ПРЕДПРИЯТИЕМ | |
| 104 | Контрольное устройство должно регистрировать и хранить в своей памяти следующие данные, касающиеся 20 самых последних случаев блокировки, установленной предприятием: - дата и время блокировки, - дата и время разблокировки, - номер карточки предприятия и Договаривающаяся сторона, выдавшая карточку, - название и адрес предприятия. |
| 12.14. ДАННЫЕ ОБ ОПЕРАЦИЯХ ПО ЗАГРУЗКЕ | |
| 105 | Контрольное устройство должно регистрировать и хранить в своей памяти следующие данные, касающиеся последней операции по загрузке данных из блока памяти на внешний носитель в режиме предприятия или калибровки: - дата и время загрузки, - номер карточки предприятия или мастерской, Договаривающаяся сторона, выдавшая карточку, - название предприятия или мастерской. |
| 12.15. ДАННЫЕ ОБ ОСОБЫХ СИТУАЦИЯХ | |
| 105 a) | Контрольное устройство должно регистрировать в своей памяти следующие данные, касающиеся особых ситуаций: - дата и время ввода данных; - тип особой ситуации. |
| 105 b) | Блок памяти данных должен быть способен хранить данные об особых ситуациях как минимум за 365 дней (при предположении, что в среднем ежедневно открывается и закрывается одна позиция, указывающая на особую ситуацию). Когда объем памяти заполнен, новые данные записываются на самые старые данные. |
| 13. СЧИТЫВАНИЕ ДАННЫХ С КАРТОЧКИ ТАХОГРАФА | |
| 106 | Контрольное устройство должно быть способно считывать с карточек тахографа в соответствующих случаях необходимые данные в целях: - идентификации типа карточки, держатель карточки, ранее использованного транспортного средства, даты и времени последнего извлечения карточки и вида деятельности, выбранного в тот момент; - проверки правильности завершения последнего сеанса использования карточки; - расчета непрерывного времени управления транспортным средством водителем, совокупное время перерывов и совокупное время управления за предыдущую и текущую неделю; - вывод на печать требуемых данных, записанных на карточке водителя; - загрузки данных с карточки водителя на внешний носитель. |
| 107 | В случае ошибки при считывании записывающее устройство должно произвести очередную попытку (максимум три раза) выполнения той же команды на считывание данных, после чего, если считать данные не удалось, сообщить, что карточка неисправна и недействительна. |
| 14. РЕГИСТРАЦИЯ И ХРАНЕНИЕ ДАННЫХ НА КАРТОЧКАХ ТАХОГРАФА | |
| 108 | Контрольное устройство должно записать "данные о сеансе использования карточки" в карточке водителя или мастерской сразу же после ее ввода. |
| 109 | Контрольное устройство должно обновлять данные, хранящиеся на действующей карточке водителя, мастерской и/или контролера, со всеми необходимыми данными, относящимися к периоду, в течение которого карточка была вставлена в устройство, и к держателю карточки. Данные, хранящиеся на этих карточках, указываются в главе IV. |
| 109 a) | Контрольное устройство должно обновлять данные о деятельности водителя и месте (как указано в пунктах 5.2.5 и 5.2.6 главы IV), хранящиеся на действующей карточке водителя и/или предприятия, с учетом данных о виде деятельности и месте, введенных держателем карточки вручную. |
| 110 | Порядок обновления данных в карточках тахографа должен быть таковым, чтобы в случае необходимости и с учетом фактического объема памяти хранения самые последние данные записывались на самые старые данные. |
| 111 | В случае ошибки при записи контрольное устройство должно сделать еще одну попытку (максимум три раза) выполнить ту же команду на запись, после чего, если считать данные не удалось, сообщить, что карточка неисправна и недействительна. |
| 112 | До высвобождения карточки водителя и после сохранения на ней всех соответствующих данных контрольное устройство должно установить "данные о сеансе использования карточки" в исходное состояние. |
| 15. ИНДИКАЦИЯ ДАННЫХ | |
| 113 | Отображаемое сообщение должно включать не менее 20 знаков. |
| 114 | Минимальный размер знака должен быть 5 мм по высоте и 3,5 мм по ширине. |
| 114 a) | Дисплей должен поддерживать наборы латинских типа 1 и греческих знаков, определенных в частях 1 и 7 стандарта ISO 8859, как указано в главе 4 "Наборы знаков" подраздела 1. Для индикации данных могут использоваться упрощенные наборные знаки (например, ударные знаки могут отображаться без знака ударения или строчные буквы могут отображаться в виде прописных букв). |
| 115 | Дисплей должен быть оснащен надлежащей неослепляющей подсветкой. |
| 116 | Индикация должна быть видимой вне контрольного устройства. |
| 117 | Контрольное устройство должно быть способно выводить на дисплей: - данные по умолчанию; - данные предупреждения; - данные о доступе к меню; - другие данные, запрашиваемые пользователем. Контрольное устройство может выводить на дисплей дополнительную информацию при условии, что ее можно четко отличить от информации, требуемой выше. |
| 118 | Дисплей контрольного устройства должен использовать пиктограммы или комбинации пиктограмм, перечисленные в подразделе 3. На дисплей могут также выводиться дополнительные пиктограммы или комбинации пиктограмм при условии, что их можно четко отличить от пиктограмм или комбинаций пиктограмм, упомянутых выше. |
| 119 | Когда транспортное средство находится в процессе движения, дисплей должен быть всегда включен. |
| 120 | Контрольное устройство может быть оснащено ручной или автоматической функцией, позволяющей отключать дисплей, когда транспортное средство остановлено. Формат отображения данных указан в подразделе 5. |
| 15.1. ИНДИКАЦИЯ ДАННЫХ ПО УМОЛЧАНИЮ | |
| 121 | Когда иную информацию на дисплей выводить не требуется, контрольное устройство отображает по умолчанию следующие данные: - местное время (время UTC плюс корректировка, сделанная водителем); - режим работы; - текущий вид деятельности водителя и текущий вид деятельности второго водителя; - информация, касающаяся водителя: - если его текущим видом деятельности является УПРАВЛЕНИЕ (DRIVING) - текущее время непрерывного управления и текущая продолжительность совокупных перерывов; - если его текущим видом деятельности не является УПРАВЛЕНИЕ (DRIVING) - продолжительность его текущей деятельности (с момента выбора этой функции) и совокупная продолжительность перерывов на данный момент; - информация, касающаяся второго водителя: - продолжительность его текущей деятельности (с момента выбора этой функции). |
| 122 | Индикация данных, относящихся к каждому водителю, должна быть четкой, полной и однозначной. В том случае, если информацию, относящуюся к водителю и второму водителю, нельзя вывести на дисплей одновременно, контрольное устройство должно отображать информацию, относящуюся к водителю, и давать пользователю возможность выводить на дисплей информацию, относящуюся ко второму водителю. |
| 123 | В том случае, если ширина дисплея не позволяет отображать по умолчанию режим работы, контрольное устройство должно выводить на дисплей кратковременное сообщение с указанием нового режима работы в момент его изменения. |
| 124 | Контрольное устройство должно выводить на дисплей кратковременное сообщение с указанием фамилии держателя карточки в момент ее ввода. |
| 124a | Когда открывается позиция "OUT OF SCOPE" (НЕПРИМЕНИМО), то в этом случае на дисплее должен отображаться по умолчанию с использованием соответствующей пиктограммы тот факт, что эта позиция открыта (при этом допускается, что текущий вид деятельности водителя может в это время не отображаться). |
| 15.2. ПРЕДУПРЕЖДАЮЩАЯ ИНДИКАЦИЯ | |
| 125 | Контрольное устройство должно выводить на дисплей предупреждающую информацию с использованием прежде всего пиктограмм, указанных в подразделе 3, дополненных, в случае необходимости, дополнительной информацией в виде числового кода. Кроме того, может быть включено текстовое описание предупреждения на языке, выбранном водителем. |
| 15.3. МЕНЮ ДОСТУПА | |
| 126 | Контрольное устройство должно содержать необходимые команды, подаваемые с использованием соответствующего меню. |
| 15.4. ИНДИКАЦИЯ ИНЫХ ДАННЫХ | |
| 127 | По соответствующей команде можно выводить на дисплей на выборочной основе следующие данные: - дата и время UTC, - режим работы (если он не указывается по умолчанию), - продолжительность управления и совокупное время перерывов водителя, - продолжительность управления и совокупное время управления вторым водителем, - совокупное время управления водителем за предыдущую и текущую неделю, - совокупное время управления второго водителя за предыдущую и текущую неделю, - содержание любой из шести распечаток в том же формате, что и сами распечатки. |
| 128 | Вывод содержания распечаток производится в последовательном порядке построчно. Если ширина дисплея составляет менее 24 знаков, пользователь может просматривать полную информацию в соответствующей форме (несколько строк, прокрутка, ...). Строки распечатки, предназначенные для внесения информации вручную, на дисплей могут не выводиться. |
| 16. РАСПЕЧАТКА | |
| 129 | Контрольное устройство должно быть способно выводить на печать информацию, содержащуюся в его памяти и/или в карточках тахографа, в виде следующих шести видов распечаток: - ежедневная распечатка данных о деятельности водителя, записанных в карточке, - ежедневная распечатка данных о деятельности водителя, записанных в бортовом устройстве, - распечатка данных о событиях и ошибках, хранящихся на карточке, - распечатка данных о событиях и неисправностях, записанных в бортовом устройстве, - распечатка технических данных, - распечатка данных о превышении скорости. Детальный формат и содержание этих распечаток указываются в подразделе 4. В конце распечаток могут содержаться дополнительные данные. Дополнительные распечатки могут также выдаваться контрольным устройством, если они четко отличаются от шести распечаток, упомянутых выше. |
| 130 | "Ежедневная распечатка данных о деятельности водителя, записанных на карточке" (driver activities from card daily printout) и "распечатка данных о событиях и неисправностях, записанных на карточке" (Events and faults from card printout) выдается только в том случае, если в контрольное устройство вставлена карточка водителя или карточка мастерской. До выдачи распечатки контрольное устройство обновляет данные, содержащиеся в памяти соответствующей карточки. |
| 131 | Для того чтобы сделать "ежедневную распечатку данных о деятельности водителя, записанных на карточке" или "распечатку данных о событиях и неисправностях, записанных на карточке", контрольное устройство должно: - либо автоматически выбрать карточку водителя или карточку мастерской, если в устройство вставлена только одна из этих карточек, - либо предусматривать команду, позволяющую выбрать исходную карточку или выбрать карточку, вставленную в считывающее устройство водителя, если в контрольное устройство вставлены обе эти карточки. |
| 132 | Печатающее устройство должно быть способно печатать 24 знака на строке. |
| 133 | Минимальный размер знака должен составлять 2,1 мм по высоте и 1,5 мм по ширине. |
| 133a | Печатающее устройство должно поддерживать наборы латинских знаков типа 1 и греческих знаков, определенных в частях 1 и 7 стандарта ISO 8859, как указано в пункте "Наборы знаков" подраздела 1. |
| 134 | Печатающее устройство должно быть сконструировано таким образом, чтобы оно могло выдавать эти распечатки такой разрешающей способности, которая исключала бы всякое двоякое толкование при их чтении. |
| 135 | Распечатки должны сохранять свои размеры и содержащиеся на них данные в нормальных условиях влажности (10 - 90%) и температуры. |
| 136 | На бумаге, используемой контрольным устройством, должен быть нанесен соответствующий знак официального утверждения типа и указание типа (типов) контрольного устройства, на котором она используется. Распечатки должны оставаться легкочитаемыми и распознаваемыми в обычных условиях хранения (интенсивность света, влажность и температура) в течение не менее одного года. |
| 137 | Кроме того, необходимо предусмотреть возможность включения в эти документы примечаний, написанных от руки, например подписи водителя. |
| 138 | В том случае, если во время распечатки закончилась бумага, контрольное устройство должно возобновить печатание после загрузки бумаги с начала распечатки или продолжить печатание с четкой ссылкой на ту часть, которая была выдана на печать ранее. |
| 17. ПРЕДУПРЕЖДЕНИЯ | |
| 139 | Контрольное устройство должно предупреждать водителя в случае обнаружения любого события и/или неисправности. |
| 140 | Предупреждение о прекращении электропитания может подаваться с задержкой до тех пор, пока электропитание не будет восстановлено. |
| 141 | Контрольное устройство должно предупреждать водителя за 15 мин. до момента и в тот момент, когда непрерывное время управления превысило 4 час. 30 мин. |
| 142 | Предупреждения должны быть визуальными. В дополнение к визуальным предупреждениям могут также предусматриваться звуковые предупреждения. |
| 143 | Визуальные предупреждения должны быть четко распознаваемыми пользователем, располагаться в поле визуального восприятия водителя и быть удобочитаемыми как в дневное, так и в ночное время. |
| 144 | Система визуального предупреждения может быть встроена в контрольное устройство и/или вынесена за его пределы. |
| 145 | В последнем случае она должна обозначаться буквой "Т" и быть желтого или оранжевого цвета. |
| 146 | Предупреждения должны подаваться в течение как минимум 30 секунд, если только пользователь не нажимает на любую клавишу контрольного устройства в порядке подтверждения того, что он принял предупреждение к сведению. Это первое подтверждение не должно влечь за собой стирание выведенной на дисплей причины, указанной в следующем пункте. |
| 147 | Причина предупреждения должна выводиться на дисплей контрольного устройства и оставаться видимой до тех пор, пока пользователь не введет конкретный код или команду на контрольном устройстве. |
| 148 | Могут предусматриваться дополнительные предупреждения, если они не вводят водителей в заблуждение по поводу предупреждений, определенных выше. |
| 18. ЗАГРУЗКА ДАННЫХ ВО ВНЕШНИЕ НОСИТЕЛИ | |
| 149 | Контрольное устройство должно быть способно загружать по команде данные из своей памяти или из карточки водителя на внешние носители через калибровочный/загрузочный разъем. До загрузки контрольное устройство должно обновить данные, сохраненные на соответствующей карточке. |
| 150 | В дополнение и в качестве факультативной функции контрольное устройство может загружать данные в базу данных предприятия, идентифицированного по этому каналу связи, через другой разъем. В таком случае к этой операции загрузки применяются права доступа к данным в режиме предприятия. |
| 151 | Загрузка не должна приводить к изменению или стиранию любых сохраненных данных. Электрический интерфейс калибровочного/загрузочного разъема определяется в подразделе 6. Протоколы загрузки определяются в подразделе 7. |
| 19. ВЫВОД ДАННЫХ НА ДОПОЛНИТЕЛЬНЫЕ ВНЕШНИЕ УСТРОЙСТВА | |
| 152 | Когда в контрольном устройстве не предусмотрены функции вывода на дисплей показаний скорости и/или счетчика пробега, контрольное устройство должно генерировать выходной сигнал (сигналы), позволяющие выводить на дисплей скорость транспортного средства (показания спидометра) и/или общее расстояние, пройденное транспортным средством (счетчик пробега). |
| 153 | Бортовое устройство должно также быть способно выдавать следующие данные по соответствующему специально предназначенному для этой цели последовательному каналу, не зависимому от факультативного подсоединения к шине ЛСК (ISO 11898: Дорожные транспортные средства - Взаимообмен цифровой информацией - Локальная сеть контроллеров (ЛСК) для высокоскоростной передачи данных), в целях их обработки другими электронными устройствами, установленными на транспортном средстве: - текущая дата и время UTC, - скорость транспортного средства, - общее расстояние, пройденное транспортным средством (счетчик пробега), - текущий вид деятельности, выбранный водителем и вторым водителем, - информация о том, вставлена ли в данный момент в считывающее устройство водителя и считывающее устройство второго водителя какая-либо карточка тахографа, и (в случае применимости) информация, касающаяся идентификации соответствующих карточек (номер карточки и выдавшая ее Договаривающаяся сторона). В дополнение к этому минимальному перечню могут выводиться и иные данные. Когда зажигание транспортного средства включено, эти данные должны передаваться постоянно. Когда зажигание транспортного средства выключено, должны передаваться как минимум данные об изменении вида деятельности водителя или второго водителя и/или о вводе или извлечении карточки тахографа. В том случае, если передача данных при выключенной системе зажигания транспортного средства приостанавливается, эти данные должны передаваться снова после включения зажигания транспортного средства. |
| 20. КАЛИБРОВКА | |
| 154 | Функция калибровки позволяет: - автоматически подсоединять датчик движения к бортовому устройству, - адаптировать в цифровом режиме постоянную контрольного устройства (k) к характеристическому коэффициенту транспортного средства (w) (транспортные средства с двумя передаточными числами моста или более должны оснащаться соответствующим устройством переключения, с помощью которого эти числа будут автоматически приводиться в соответствие с передаточным числом, на которое было отрегулировано устройство, установленное на транспортном средстве), - корректировать (без ограничения) текущее время, - корректировать текущие показания счетчика пробега, - обновлять идентификационные данные датчика движения, записанные в блоке памяти, - обновлять или подтверждать другие параметры, заложенные в контрольном устройстве: идентификация транспортного средства, показатели w и l, размер шин и регулировка устройства ограничения скорости (в случае применимости). |
| 155 | Подсоединение датчика движения к бортовому устройству заключается, как минимум в: - обновлении данных установки счетчика движения, содержащихся в памяти датчика движения (при необходимости), - копировании необходимых идентификационных данных датчика движения и блока памяти датчика движения в блок памяти бортового устройства. |
| 156 | Функция калибровки должна обеспечивать ввод необходимых данных с помощью калибровочного/загрузочного разъема в соответствии с протоколом калибровки, определенным в подразделе 8. Функция калибровки может также обеспечивать ввод необходимых данных с помощью других разъемов. |
| 21. КОРРЕКТИРОВКА ВРЕМЕНИ | |
| 157 | Функция корректировки времени должна позволять корректировать текущее время максимум в пределах 1 минуты с интервалами не менее 7 дней. |
| 158 | Функция корректировки времени должна обеспечивать корректировку текущего времени без каких бы то ни было ограничений в режиме калибровки. |
| 22. УСЛОВИЯ РАБОТЫ | |
| 159 | Бортовое устройство должно быть полностью работоспособным в диапазоне температур от - 20 °C до 70 °C, а датчик движения - в диапазоне температур от - 40 °C до 135 °C. Содержание блока памяти должно сохраняться при температурах до - 40 °C. |
| 160 | Контрольное устройство должно быть полностью работоспособным в диапазоне мощности от 10% до 90%. |
| 161 | Контрольное устройство должно быть защищено от бросков напряжения, несоблюдения полярности источника питания и короткого замыкания. |
| 162 | Контрольное устройство должно соответствовать Правилам ЕЭК N 10 <*>, касающимся электромагнитной совместимости, и должно быть защищено от электростатических разрядов и помех, вызванных переходными процессами. |
| -------------------------------- <*> Исходным текстом в ЕС является директива Комиссии 95/54/ЕС от 31 октября 1995 года, предусматривающая приведение директивы Совета 72/245/ЕЕС о сближении законодательства государств-членов, регламентирующего подавление радиопомех, производимых двигателями с искровым зажиганием, установленными на автотранспортных средствах, в соответствие с техническим прогрессом (OJ No. L 266, 08/11/1995). | |
| 23. МАТЕРИАЛЫ | |
| 163 | Все составные части контрольного устройства должны быть изготовлены из материалов, обладающих достаточной устойчивостью и механической прочностью и стабильными электромагнитными характеристиками. |
| 164 | В обычных условиях эксплуатации все внутренние компоненты оборудования должны быть защищены от действия влаги и пыли. |
| 165 | Бортовое устройство должно соответствовать требованиям уровня защиты IP 40, а датчик движения должен удовлетворять требованиям уровня защиты IP 64 в соответствии со стандартом IEC 529. |
| 166 | Контрольное устройство должно соответствовать применимым техническим спецификациям, регламентирующим параметры эргономичности. |
| 167 | Контрольное устройство должно быть защищено от случайного повреждения. |
| 24. МАРКИРОВКА | |
| 168 | Если контрольное устройство выводит на дисплей показания счетчика пробега транспортного средства и спидометра, то на дисплее должны отображаться следующие символы: - около цифры, указывающей пройденное расстояние, - единица измерения расстояния, обозначаемая с помощью сокращения "км", - рядом с цифрой, указывающей скорость, - сокращение "км/ч". Контрольное устройство может также переключаться в режим отображения скорости в милях в час; в этом случае единица измерения скорости указывается с помощью сокращения "mph" (м/ч). |
| 169 | К каждому отдельному компоненту контрольного устройства должна быть прикреплена табличка с указанием следующих данных: - название и адрес изготовителя устройства, - номер детали, присвоенный изготовителем, и год изготовления устройства, - серийный номер устройства. - знак официального утверждения типа устройства. |
| 170 | Если место для указания вышеупомянутых данных на табличке недостаточно, на ней следует, как минимум, проставить название или логотип изготовителя и номер компонента устройства. |
IV. ТРЕБОВАНИЯ К КОНСТРУКЦИИ И ФУНКЦИЯМ КАРТОЧЕК ТАХОГРАФА
| 1. ВИДИМЫЕ ДАННЫЕ | |
| На первой странице должны быть указаны: | |
| 171 | слова "Driver card" ("Карточка водителя") или "Control card" ("Карточка контролера" или "Workshop card" ("Карточка мастерской") или "Company card" ("Карточка предприятия"), напечатанные крупным шрифтом на официальном языке или языках Договаривающейся стороны, выдавшей карточку, в зависимости от типа карточки <*>; |
| -------------------------------- <*> Договаривающиеся стороны сообщат в секретариат ЕЭК ООН, какие слова они используют в этом случае на своем национальном языке. | |
| 172 | те же слова, напечатанные на официальных языках ЕЭК ООН на фоне карточки (см. образцы в позиции 178): |
| 173 | название Договаривающейся стороны, выдавшей карточку (факультативно); |
|---|---|
| 174 | отличительный знак Договаривающейся стороны, выдавшей карточку. Официальные отличительные знаки Договаривающихся сторон соответствуют знакам, определенным в Венской конвенции о дорожном движении 1968 года или в Женевской конвенции о дорожном движении 1949 года. Отличительные знаки Договаривающихся сторон ЕСТР указаны ниже: |
| 175 | конкретные данные, касающиеся выданной карточки, под следующими номерами: |
|---|
| Карточка водителя | Карточка контроля | Карточка предприятия или мастерской | |
| 1. | фамилия водителя | название контрольного органа | название предприятия или мастерской |
| 2. | имя (имена) водителя | фамилия контролера (в случае применимости) | фамилия держателя карточки (в случае применимости) |
| 3. | дата рождения водителя | имя (имена) контролера (в случае применимости) | имя (имена) держателя карточки (в случае применимости) |
| 4. (a) | дата начала срока действия карточки | ||
| (b) | дата истечения срока действия карточки (в соответствующем случае) | ||
| (c) | название компетентного органа, выдавшего карточку (может быть напечатано на стр. 2) | ||
| (d) | номер, отличный от номера, указанного в позиции 5, для административных целей (факультативно) | ||
| 5. (a) | номер водительского удостоверения (на дату выдачи карточки водителя) | - | - |
| 5. b) | номер карточки | ||
| 6. | фотография водителя | фотография контролера (факультативно) | - |
| 7. | подпись водителя | подпись держателя (факультативно) | |
| 8. | обычное место жительства или почтовый адрес держателя (факультативно) | почтовый адрес контрольного органа | почтовый адрес предприятия или мастерской |
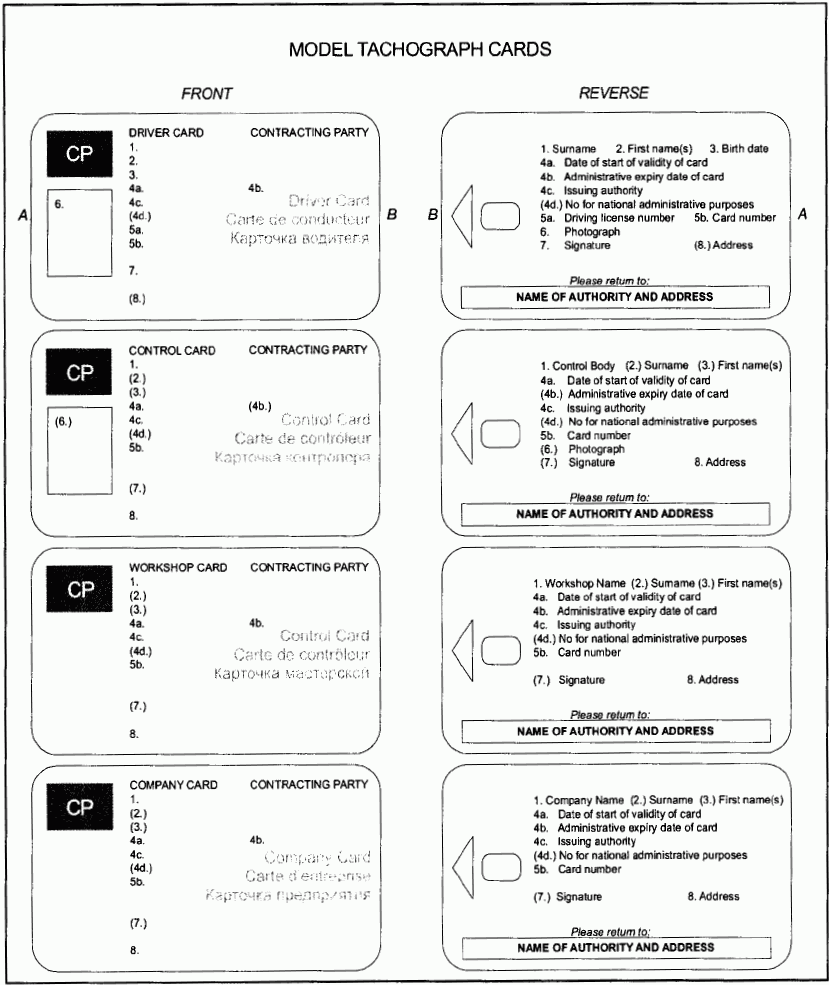
| (Перевод содержания вышеупомянутых образцов приводится ниже) |
|---|
ОБРАЗЕЦ КАРТОЧЕК ТАХОГРАФА
| 179 | Текст карточек тахографа печатается на фоне следующего цвета: | |
| - карточка водителя: | белый, | |
| - карточка контролера: | голубой, | |
| - карточка мастерской: | красный, | |
| - карточка предприятия: | желтый. | |
| 180 | Карточки тахографа должны содержать как минимум следующие элементы защиты карточки от подделки и фальсификации: - защитный фон в виде тонкого и радужного узора из пересекающихся линий, - в районе фотографии - накладка защитного фона на фотографию, - как минимум одна двухцветная линия, нанесенная способом микропечати. | |
| 181 | По согласованию с секретариатом ЕЭК ООН Договаривающиеся стороны могут включать цвета или маркировку, например национальные символы и элементы защиты без ущерба для других положений настоящего добавления. | |
| 2. ЗАЩИТА | ||
| Система защиты имеет целью предохранить целостность и аутентичность данных, передаваемых между карточками и контрольным устройством, предохранение целостности и аутентичности данных, загружаемых с карточки, предоставление возможности производить некоторые операции по записи данных на карточку только контрольным устройством, исключение любой возможности фальсификации данных, хранящихся в карточках, предотвращение фальсификации и обнаружение любой попытки такого рода. | ||
| 182 | В целях обеспечения защиты системы карточки тахографа должны удовлетворять требованиям, предъявляемым к защите, которые предусмотрены общими контрольными показателями защиты карточки тахографа (подраздел 10). | |
| 183 | Карточки тахографа должны считываться другими устройствами, например персональными компьютерами. | |
| 3. СТАНДАРТЫ | ||
| 184 | Карточки тахографа должны соответствовать следующим стандартам: - ISO/IEC 7810: Карточки идентификационные - физические характеристики, - ISO/IEC 7816: Карточки идентификационные - карточки на интегральных схемах с контактами, - Часть 1: Физические характеристики, - Часть 2: Размеры и расположение контактов, - Часть 3: Электронные сигналы и протоколы передачи данных, - Часть 4: Межотраслевые команды обмена данными, - Часть 8: Межотраслевые команды обеспечения защиты, - ISO/IEC 10373: Карточки идентификационные - методы проверки. | |
| 4. СПЕЦИФИКАЦИИ НА ОКРУЖАЮЩИЕ УСЛОВИЯ И ЭЛЕКТРОМАГНИТНУЮ СОВМЕСТИМОСТЬ | ||
| 185 | Карточки тахографа должны быть способны правильно работать во всех климатических условиях, которые обычно встречаются на территории Договаривающихся сторон как минимум в диапазоне температур от - 25 °C до + 70 °C с нерегулярными пиковыми значениями до + 85 °C; при этом термин "нерегулярные" означает не более 4 часов каждый раз и не более 100 раз в течение всего срока использования карточки. | |
| 186 | Карточки тахографа должны быть способны работать нормально в условиях влажности в диапазоне от 10% до 90%. | |
| 187 | Карточки тахографа должны быть способны правильно работать в течение пяти лет, если они используются с соблюдением указанных спецификаций на окружающие условия и электромагнитную совместимость. | |
| 188 | В процессе работы карточки тахографа должны соответствовать Правилам ЕЭК 10 <*>, касающимся электромагнитной совместимости, и должны быть защищены от электростатических разрядов. | |
| -------------------------------- <*> Исходным текстом в ЕС является директива Комиссии 95/54/ЕС от 31 октября 1995 года, предусматривающая приведение директивы Совета 72/245/ЕС о сближении законодательства государств-членов, регламентирующего подавление радиопомех, производимых двигателями с искровым зажиганием, установленными на автотранспортных средствах, в соответствие с техническим прогрессом (OJ No. L 266, 08/11/1995). | ||
| 5. ХРАНЕНИЕ ДАННЫХ | ||
| Для целей настоящего пункта - время регистрируется с точностью до одной минуты, если не предусмотрено иное, - показания счетчика пробега регистрируются с точностью до 1 км, - скорость регистрируется с точностью до 1 км/ч. Функции, команды и логические структуры карточек тахографа, соответствующие требованиям, предъявляемым к хранению данных, указываются в подразделе 2. | ||
| 189 | В настоящем пункте определяется минимальный объем памяти хранения различных файлов данных соответствующих приложений. Карточки тахографа должны быть способны передавать контрольному устройству данные о фактическом объеме памяти хранения данных этих файлов. Любые дополнительные данные, которые могут храниться на карточках тахографа, связанные с иными приложениями, предусмотренными в соответствующих случаях карточкой, хранятся в соответствии с Европейскими положениями <*>, касающимися защиты физических лиц в части обработки личных данных и беспрепятственной передачи таких данных. | |
| -------------------------------- <*> Защита физических лиц в части обработки личных данных и беспрепятственной передачи таких данных соответствует положениям директивы Совета N 95/46/ЕС от 24 октября 1995 года с внесенными в них последними поправками (OJ No. L 281, 23/11/1995). | ||
| 5.1. ИДЕНТИФИКАЦИЯ КАРТОЧКИ И ДАННЫЕ О ЗАЩИТЕ | ||
| 5.1.1. ИДЕНТИФИКАЦИЯ ПРИЛОЖЕНИЙ | ||
| 190 | Карточки тахографа должны быть способны хранить следующие идентификационные данные приложений: - идентификационные данные приложения тахографа, - идентификационные данные типа карточки тахографа. | |
| 5.1.2. ИДЕНТИФИКАЦИЯ МИКРОПРОЦЕССОРА | ||
| 191 | Карточки тахографа должны быть способны хранить следующие идентификационные данные интегральной схемы (ИС): - серийный номер ИС, - исходные заводские данные ИС. | |
| 5.1.3. ИДЕНТИФИКАЦИЯ КАРТОЧКИ НА ИНТЕГРАЛЬНОЙ СХЕМЕ | ||
| 192 | Карточки тахографа должны быть способны хранить следующие идентификационные данные карточки на интегральной схеме: - серийный номер карточки (включая исходные заводские данные), - номер официального утверждения типа карточки, - идентификатор учреждения, персонализирующего карточку (ИД), - ИД монтажного предприятия, - идентификатор ИС. | |
| 5.1.4. ЭЛЕМЕНТЫ ЗАЩИТЫ | ||
| 193 | Карточки тахографа должны быть способны хранить следующие элементы данных, касающихся защиты: - европейский открытый ключ, - сертификат Договаривающейся стороны, - сертификат карточки, - закрытый ключ карточки. | |
| 5.2. КАРТОЧКА ВОДИТЕЛЯ | ||
| 5.2.1. ИДЕНТИФИКАЦИЯ КАРТОЧКИ | ||
| 194 | Карточка водителя должна быть способна хранить следующие идентификационные данные карточки: - номер карточки, - выдавшая Договаривающаяся сторона, название выдавшего компетентного органа, дата выдачи, - дата начала действия карточки, дата истечения срока действия карточки. | |
| 5.2.2. ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЮ КАРТОЧКИ | ||
| 195 | Карточка водителя должна быть способна хранить следующие идентификационные данные держателя карточки: - фамилия держателя, - имя (имена) держателя, - дата рождения, - предпочитаемый язык. | |
| 5.2.3. ИНФОРМАЦИЯ О ВОДИТЕЛЬСКОМ УДОСТОВЕРЕНИИ | ||
| 196 | Карточка водителя должна быть способна хранить следующие данные о водительском удостоверении: - выдавшая Договаривающаяся сторона, название выдавшего компетентного органа, - номер водительского удостоверения (на дату выдачи карточки). | |
| 5.2.4. ДАННЫЕ ОБ ИСПОЛЬЗУЕМОМ ТРАНСПОРТНОМ СРЕДСТВЕ | ||
| 197 | Карточка водителя должна быть способна хранить за каждый календарный день, в течение которого используется эта карточка, и за каждый период использования данного транспортного средства в течение указанного дня (период использования включает все последовательные циклы ввода/извлечения данной карточки на транспортном средстве) следующие данные: - дата и время первого использования транспортного средства (т.е. первый ввод карточки за этот период использования транспортного средства или 00:00 часов, если в этот момент данный период использования продолжается), - показание счетчика пробега транспортного средства в это время, - дата и время последнего использования транспортного средства (т.е. последнее извлечение карточки в течение этого периода использования транспортного средства или 23 ч. 59 м., если в этот момент использование продолжается), - показания счетчика пробега транспортного средства в это время, - номер регистрации транспортного средства (VRN) и Договаривающаяся сторона регистрации данного транспортного средства. | |
| 198 | Карточка водителя должна быть способна хранить как минимум 84 такие записи. | |
| 5.2.5. ДАННЫЕ О ДЕЯТЕЛЬНОСТИ ВОДИТЕЛЯ | ||
| 199 | Карточка водителя должна быть способна хранить за каждый календарный день, в течение которого используется данная карточка или в течение которого водитель внес вручную данные о своей деятельности, следующие данные: - дата, - счетчик ежедневного присутствия (показания которого увеличиваются на одну единицу за каждый календарный день), - общее расстояние, пройденное водителем на транспортном средстве в течение этого дня, - статус водителя на 00:00 часов, - во всех случаях когда водитель меняет вид деятельности и/или статус управления и/или вставляет или извлекает свою карточку: - статус управления (CREW, SINGLE) (ЭКИПАЖ, ОДИН), - считывающее устройство (DRIVER, CO-DRIVER) (ВОДИТЕЛЬ, ВТОРОЙ ВОДИТЕЛЬ), - положение карточки (INSERTED, NOT INSERTED) (ВСТАВЛЕНА, НЕ ВСТАВЛЕНА), - виды деятельности (DRIVING, AVAILABILITY, WORK, BREAK/REST) (УПРАВЛЕНИЕ, ГОТОВНОСТЬ, РАБОТА, ПЕРЕРЫВ/ОТДЫХ), - время изменения. | |
| 200 | Блок памяти карточки водителя должен быть способен хранить данные о деятельности водителя как минимум за последние 28 дней (показатель усредненной деятельности водителя определяется в качестве 93 изменений видов деятельности в день). | |
| 201 | Данные, перечисленные в позициях 197 и 199, должны храниться таким образом, чтобы данные о видах деятельности можно было извлечь из памяти в хронологическом порядке их ввода, даже в случае нестыковки времени. | |
| 5.2.6. МЕСТА, В КОТОРЫХ НАЧИНАЮТСЯ И/ИЛИ ЗАКАНЧИВАЮТСЯ ЕЖЕДНЕВНЫЕ ПЕРИОДЫ РАБОТЫ | ||
| 202 | Карточка водителя должна быть способна хранить следующие данные, касающиеся мест, в которых начинаются и/или заканчиваются ежедневные периоды работы, введенные водителем: - дата и время ввода (или дата/время, относящиеся к вводу этих данных, если этот ввод производится вручную), - тип ввода (начало или конец, условия ввода), - страна или район въезда, - показания счетчика пробега транспортного средства. | |
| 203 | Блок памяти карточки водителя должен быть способен хранить как минимум 42 пары таких записей. | |
| 5.2.7. ДАННЫЕ О СОБЫТИЯХ | ||
| Для целей настоящего подпункта данные о времени должны регистрироваться с точностью до одной секунды. | ||
| 204 | Карточка водителя должна быть способна хранить данные, касающиеся соответствующих событий, обнаруженных контрольным устройством со вставленной в него карточкой: - нестыковка времени (в тех случаях когда причиной этого события является данная карточка), - ввод карточки в процессе управления (в тех случаях когда причиной этого события является данная карточка), - последний сеанс использования карточки, который был завершен неправильно (в тех случаях когда причиной этого события является данная карточка), - прекращение электропитания, - ошибка данных о движении, - попытки нарушения защиты. | |
| 205 | Карточка водителя должна быть способна хранить следующие данные об этих событиях: - код события, - дата и время начала события (или ввода карточки, если это событие в данный момент продолжается), - дата и время конца события (или извлечения карточки, если в данный момент это событие продолжается), - регистрационный номер транспортного средства (VRN) и Договаривающаяся сторона регистрации транспортного средства, к которому относится это событие. Примечание: В случае события "Нестыковка времени": - дата и время начала события должны соответствовать дате и времени извлечения карточки из предыдущего транспортного средства, - дата и время завершения события должны соответствовать дате и времени ввода карточки в транспортное средство, используемое в данный момент, - данные о транспортном средстве должны соответствовать используемому транспортному средству, к которому относится данное событие. Примечание: В случае события "последний сеанс использования карточки завершен неправильно": - дата и время начала события должны соответствовать дате и времени ввода карточки применительно к неправильно завершенному сеансу ее использования, - дата и время завершения события должны соответствовать дате и времени ввода карточки, относящегося к сеансу ее использования, в ходе которого было обнаружено данное событие (текущий сеанс), - данные о транспортном средстве должны соответствовать транспортному средству, на котором сеанс использования карточки был завершен неправильно. | |
| 206 | Карточка водителя должна быть способна хранить данные о шести самых последних событиях каждого типа (т.е. 36 событий). | |
| 5.2.8. ДАННЫЕ О НЕИСПРАВНОСТЯХ | ||
| Для целей этого подпункта время регистрируется с точностью до одной секунды. | ||
| 207 | Карточка водителя должна быть способна хранить данные, касающиеся следующих неисправностей, обнаруженных устройством с введенной в него карточкой: - сбой в работе карточки (в том случае если причиной события является карточка), - сбой в работе контрольного устройства. | |
| 208 | Карточка водителя должна быть способна хранить следующие данные об этих неисправностях: - код неисправности, - дата и время начала неисправности (или ввода карточки, если на данный момент времени неисправность сохраняется), - дата и время прекращения неисправности (или извлечения карточки, если в данный момент времени неисправность сохраняется), - регистрационный номер транспортного средства (VRN) и страна регистрации транспортного средства, на котором произошла данная неисправность. | |
| 209 | Карточка водителя должна быть способна хранить данные о 12 самых последних неисправностях каждого типа (т.е. 24 неисправности). | |
| 5.2.9. ДАННЫЕ О ПРОВЕРОЧНЫХ ОПЕРАЦИЯХ | ||
| 210 | Карточка водителя должна быть способна хранить следующие данные, касающиеся проверочных операций: - дата и время проверки, - номер контрольной карточки и название выдавшей ее Договаривающейся стороны, - тип проверки (вывод на дисплей и/или на печать, и/или загрузка данных с бортового устройства, и/или загрузка данных с карточки (см. примечание)), - период, за который загружаются данные, - в случае загрузки, - регистрационный номер транспортного средства (VRN) и название Договаривающейся стороны регистрации транспортного средства, на котором производилась проверка. Примечание: Требования, предъявляемые к защите, предполагают, что факт загрузки данных с карточки будет регистрироваться только в том случае, если он производится с помощью контрольного устройства. | |
| 211 | Карточка водителя должна быть способна хранить одну такую запись. | |
| 5.2.10. ДАННЫЕ О СЕАНСЕ ИСПОЛЬЗОВАНИЯ КАРТОЧКИ | ||
| 212 | Карточка водителя должна быть способна хранить данные, касающиеся транспортного средства, на котором был начат сеанс ее использования: - дата и время начала сеанса (т.е. ввода карточки) с точностью до одной секунды, - регистрационный номер транспортного средства (VRN) и название Договаривающейся стороны регистрации. | |
| 5.2.11. ДАННЫЕ ОБ ОСОБЫХ СИТУАЦИЯХ | ||
| 212a | Карточка водителя должна быть способна хранить следующие данные, касающиеся особых ситуаций, введенных в то время, когда карточка была вставлена в контрольное устройство (независимо от считывающего устройства): - дата и время начала ввода, - тип особой ситуации. | |
| 212b | Карточка водителя должна быть способна хранить 56 таких записей. | |
| 5.3. КАРТОЧКА МАСТЕРСКОЙ | ||
| 5.3.1. ЭЛЕМЕНТЫ ЗАЩИТЫ | ||
| 213 | Карточка мастерской должна быть способна хранить персональный идентификационный номер (PIN-код). | |
| 214 | Карточка мастерской должна быть способна хранить криптографические ключи, необходимые для подсоединения датчиков движения к бортовым устройствам. | |
| 5.3.2. ИДЕНТИФИКАЦИЯ КАРТОЧКИ | ||
| 215 | Карточка мастерской должна быть способна хранить следующие идентификационные данные карточки: - номер карточки, - выдавшая ее Договаривающаяся сторона, название выдавшего ее компетентного органа, дата выдачи, - дата начала действия карточки, дата истечения срока действия карточки. | |
| 5.3.3. ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ | ||
| 216 | Карточка мастерской должна быть способна хранить следующие идентификационные данные о держателе карточки: - название мастерской, - адрес мастерской, - фамилия держателя, - имя (имена) держателя, - предпочитаемый язык. | |
| 5.3.4. ДАННЫЕ ОБ ИСПОЛЬЗУЕМОМ ТРАНСПОРТНОМ СРЕДСТВЕ | ||
| 217 | Карточка мастерской должна быть способна хранить записанные данные об используемых транспортных средствах таким же образом, как и карточка водителя. | |
| 218 | Карточка мастерской должна быть способна хранить как минимум четыре таких записи. | |
| 5.3.5. ДАННЫЕ О ДЕЯТЕЛЬНОСТИ ВОДИТЕЛЯ | ||
| 219 | Карточка мастерской должна быть способна хранить данные о деятельности водителя таким же образом, как и карточка водителя. | |
| 220 | Карточка мастерской должна быть способна хранить данные о деятельности водителя как минимум за один день усредненной деятельности водителя. | |
| 5.3.6. ДАННЫЕ О НАЧАЛЕ И/ИЛИ ЗАВЕРШЕНИИ ЕЖЕДНЕВНЫХ ПЕРИОДОВ РАБОТЫ | ||
| 221 | Карточка мастерской должна быть способна хранить записанные данные о начале и/или завершении ежедневных периодов работы таким же образом, как и карточка водителя. | |
| 222 | Карточка мастерской должна быть способна хранить как минимум три пары таких записей. | |
| 5.3.7. ДАННЫЕ О СОБЫТИЯХ И НЕИСПРАВНОСТЯХ | ||
| 223 | Карточка мастерской должна быть способна хранить записанные данные о событиях и неисправностях таким же образом, как и карточка водителя. | |
| 224 | Карточка мастерской должна быть способна хранить данные о трех самых последних событиях каждого типа (т.е. 18 событий) и о шести самых последних неисправностях каждого типа (т.е. 12 неисправностей). | |
| 5.3.8. ДАННЫЕ О ПРОВЕРОЧНЫХ ОПЕРАЦИЯХ | ||
| 225 | Карточка мастерской должна быть способна хранить записанные данные о проверочных операциях таким же образом, как и карточка водителя. | |
| 5.3.9. ДАННЫЕ О КАЛИБРОВКЕ И КОРРЕКТИРОВКЕ ВРЕМЕНИ | ||
| 226 | Карточка мастерской должна быть способна хранить записанные данные о калибровке и/или корректировке времени, произведенной в то время, когда карточка была вставлена в контрольное устройство. | |
| 227 | Каждая запись калибровки должна быть способна хранить следующие данные: - цель калибровки (активация, первая установка, установка, периодическая инспекция), - идентификация транспортного средства, - обновленные или подтвержденные параметры (w, k, l, размер шин, регулировка устройства ограничения скорости, показания счетчика пробега (новые и прежние показания), дата и время (новые и прежние показания)), - идентификация контрольного устройства (номер деталей бортового устройства (БУ), серийный номер бортового устройства (БУ), серийный номер датчика движения). | |
| 228 | Карточка мастерской должна быть способна хранить как минимум 88 таких записей. | |
| 229 | Карточка мастерской должна иметь счетчик, указывающий число калибровок, произведенных на карточке. | |
| 230 | Карточка мастерской должна иметь счетчик, указывающий общее число калибровок, произведенных с момента последней загрузки данных. | |
| 5.3.10. ДАННЫЕ ОБ ОСОБЫХ СИТУАЦИЯХ | ||
| 230a | Карточка мастерской должна быть способна хранить данные, касающиеся особых ситуаций, таким же образом, как и карточка водителя. Карточка мастерской должна быть способна хранить две такие записи. | |
| 5.4. КАРТОЧКА КОНТРОЛЕРА | ||
| 5.4.1. ИДЕНТИФИКАЦИЯ КАРТОЧКИ | ||
| 231 | Карточка мастерской должна быть способна хранить следующие идентификационные данные карточки: - номер карточки, - выдавшая ее Договаривающаяся сторона, название выдавшего компетентного органа, дата выдачи, - дата начала действия карточки, дата истечения срока действия карточки (в соответствующем случае). | |
| 5.4.2. ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ | ||
| 232 | Карточка контролера должна быть в состоянии хранить следующие идентификационные данные держателя карточки: - название контрольного органа, - адрес контрольного органа, - фамилия держателя, - имя (имена) держателя, - предпочитаемый язык. | |
| 5.4.3. ДАННЫЕ О ПРОВЕРОЧНЫХ ОПЕРАЦИЯХ | ||
| 233 | Карточка контролера должна быть способна хранить следующие данные о проверочных операциях: - дата и время проверки, - тип проверки (вывод на дисплей и/или на печать и/или загрузка данных с бортового устройства и/или загрузка с карточки), - период, за который загружаются данные (в соответствующих случаях), - регистрационный номер транспортного средства (VRN) компетентный орган Договаривающейся стороны, зарегистрировавший проверенное транспортное средство, - номер проверенной карточки водителя и выдавшая ее Договаривающаяся сторона. | |
| 234 | Карточка контролера должна быть способна хранить как минимум 230 таких записей. | |
| 5.5. КАРТОЧКА ПРЕДПРИЯТИЯ | ||
| 5.5.1. ИДЕНТИФИКАЦИЯ КАРТОЧКИ | ||
| 235 | Карточка предприятия должна быть способна хранить идентификационные данные карточки: - номер карточки, - выдавшая ее Договаривающаяся сторона, название выдавшего компетентного органа, дата выдачи, - дата начала действия карточки, дата истечения срока действия карточки (в соответствующем случае). | |
| 5.5.2. ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ | ||
| 236 | Карточка предприятия должна быть способна хранить следующие идентификационные данные держателя карточки: - название предприятия, - адрес предприятия. | |
| 5.5.3. ДАННЫЕ О ДЕЙСТВИЯХ ПРЕДПРИЯТИЯ | ||
| 237 | Карточка предприятия должна быть способна хранить следующие данные о действиях предприятия: - дата и время соответствующего действия, - тип действия (блокировка и/или разблокировка бортового устройства и/или загрузка данных с бортового устройства и/или загрузка данных с карточки), - период, за который загружаются данные (в соответствующем случае), - регистрационный номер транспортного средства (VRN) и компетентный орган Договаривающейся стороны, зарегистрировавшей транспортное средство, - номер карточки и название выдавшей ее Договаривающейся стороны (в случае загрузки данных с карточки). | |
| 238 | Карточка предприятия должна быть способна хранить как минимум 230 таких записей. | |
V. УСТАНОВКА КОНТРОЛЬНОГО УСТРОЙСТВА
| 1. УСТАНОВКА | |
|---|---|
| 239 | Новые контрольные устройства поставляются механикам и изготовителям транспортного средства неактивированными со всеми параметрами калибровки, перечисленными в главе III.20, выставленными на соответствующие и действующие значения по умолчанию. В тех случаях, когда какое-либо конкретное значение не соответствует заданному, буквенные параметры отображаются в виде строк из вопросительных знаков "?", а числовые параметры устанавливаются на ноль "0". |
| 240 | До активации контрольное устройство должно обеспечивать доступ к функции калибровки, даже если в режим калибровки оно не установлено. |
| 241 | До активации контрольное устройство не должно ни регистрировать, ни хранить данные, указанные в пунктах III.12.3 - III.12.9 и III.12.12 - III.12.14, включительно. |
| 242 | В процессе установки изготовители транспортных средств предварительно устанавливают все известные параметры. |
| 243 | Изготовители транспортных средств или механики должны активировать установленное контрольное устройство до выезда транспортного средства из цеха, в котором производилась установка. |
| 244 | Активация контрольного устройства должна производиться автоматически в результате первого ввода карточки предприятия в любое из считывающих устройств карточки. |
| 245 | Конкретные операции по подсоединению датчика движения и бортового устройства, если таковые требуются, должны производиться автоматически до или во время активации. |
| 246 | После активации контрольное устройство должно полностью обеспечивать контроль за доступом к функциям и соответствующим данным. |
| 247 | Функции регистрации и хранения контрольного устройства после его активации должны быть полностью работоспособными. |
| 248 | После установки производится калибровка. Первая калибровка должна включать ввод регистрационного номера транспортного средства (VRN) и должна производиться не позже, чем через две недели после установки или присвоения регистрационного номера транспортного средства, в зависимости от того, какое из этих событий наступает позже. |
| 248a | Контрольное устройство должно быть установлено в транспортном средстве таким образом, чтобы водитель имел доступ ко всем необходимым функциям со своего места. |
| 2. УСТАНОВОЧНАЯ ТАБЛИЧКА | |
| 249 | После проверки установленного контрольного устройства на него, внутри или сзади, должна устанавливаться четко видимая и легко доступная установочная табличка. После каждой инспекции, проведенной уполномоченным механиком или мастерской, на месте прежней таблички устанавливается новая. |
| 250 | На табличке должны содержаться как минимум следующие данные: - название, адрес или фирменный знак уполномоченного механика или предприятия, - характеристический коэффициент транспортного средства в форме "w = imp/km" ... ("w = ... имп./км"), - постоянная контрольного устройства в форме "k = ... imp/km" ("k = имп./км") - эффективная окружность шин колес в форме "l = ... mm" ("l = мм"), - размер шин, - дата определения характеристического коэффициента транспортного средства и измерение эффективной окружности шин колес, - опознавательный номер транспортного средства. |
| 3. НАЛОЖЕНИЕ ПЛОМБ | |
| 251 | Пломбы накладываются на следующие детали: - любое соединение, которое в случае его нарушения приведет к необнаруживаемым изменениям или к необнаруживаемой потере данных; - установочную табличку, если только она не прикреплена таким образом, что ее нельзя снять, не повредив нанесенную на ней маркировку. |
| 252 | Указанные выше пломбы могут быть сняты: - в случае аварийной ситуации, - в целях установки, регулировки или ремонта устройства ограничения скорости или любого иного устройства обеспечения безопасности дорожного движения, при условии, что контрольное устройство продолжает функционировать надежно и правильно и пломбируется уполномоченным механиком или предприятием (в соответствии с главой VI) сразу же после установки устройства ограничения скорости или любого иного устройства обеспечения безопасности дорожного движения или в течение семи дней в других случаях. |
| 253 | Каждый случай нарушения этих пломб должен быть предметом письменного уведомления компетентного органа с указанием причин, по которым были произведены такие действия. |
VI. ПРОВЕРКА, ИНСПЕКЦИЯ И РЕМОНТ
| Требования, регламентирующие обстоятельства, в которых могут быть сняты пломбы, как указано в пункте 5 статьи 9 приложения к настоящему Соглашению, определяются в части 3 главы V настоящего добавления. | |
|---|---|
| Договаривающаяся сторона утверждает, регулярно контролирует и аттестует организации, которым поручена: - установка, - проверка, - инспекция, - ремонт. На основании пункта 1 статьи 9 приложения к настоящему Соглашению карточки мастерской выдаются только механикам и/или мастерским, которые уполномочены производить активацию и/или калибровку контрольного устройства в соответствии с настоящим добавлением и, за исключением должным образом обоснованных случаев: - которые не имеют права на карточку предприятия, - и иная профессиональная деятельность которых не может поставить под угрозу общую защиту системы, определенную в подразделе 10. |
|
| 2. ПРОВЕРКА НОВЫХ ИЛИ ОТРЕМОНТИРОВАННЫХ ПРИБОРОВ | |
| 254 | Каждое отдельное устройство, будь то новое или отремонтированное, должно проверяться на предмет его надлежащего функционирования и точности его показаний и записей в пределах, изложенных в главе III.2.1 и III.2.2, посредством наложения пломб в соответствии с главой V.3 и в соответствии с параметрами калибровки. |
| 3. ИНСПЕКЦИЯ ПОСЛЕ УСТАНОВКИ | |
| 255 | Во время установки на транспортное средство весь сборочный узел, включая контрольное устройство, должен соответствовать положениям, регламентирующим максимальные допуски, указанные в главе III.2.1 и III.2.2. |
| 4. ПЕРИОДИЧЕСКИЕ ИНСПЕКЦИИ | |
| 256 | Периодические инспекции оборудования, установленного на транспортных средствах, должны производиться после любого ремонта такого оборудования или после любого изменения характеристического коэффициента транспортного средства или эффективной окружности шин или в том случае, если часы, показывающие время UTC, спешат или отстают более чем на 20 минут, или в случае изменения регистрационного номера транспортного средства (VRN) не реже одного раза в два года (24 месяца) после последней инспекции. |
| 257 | Эти инспекции включают следующие проверки, имеющие целью убедиться в том, что: - контрольное устройство работает нормально, включая функцию хранения данных на карточках тахографа, - положения главы III.2.1 и III.2.2 о максимальных допусках при установке соблюдаются должным образом, - на контрольном устройстве проставлен знак официального утверждения типа, - установочная табличка имеется, - пломбы на устройстве и других частях оборудования не нарушены, - размер шин и фактическая окружность шин колес соответствуют нормам. |
| 258 | Эти инспекции включают калибровку. |
| 5. ИЗМЕРЕНИЕ ПОГРЕШНОСТЕЙ | |
| 259 | Измерение погрешностей в процессе установки и в ходе эксплуатации производится в следующих условиях, которые должны рассматриваться в качестве обычных условий испытания: - транспортное средство в снаряженном состоянии без груза, - давление в шинах соответствует инструкциям изготовителя, - износ шин в пределах, допускаемых национальным законодательством, - движение транспортного средства, - транспортное средство движется вперед на своем двигателе по прямой линии по ровной дороге на скорости 50 +/- 5 км/ч. Измеряемое расстояние должно составлять не менее 1 000 метров, - для проведения этого испытания могут также использоваться альтернативные методы, например использование соответствующего испытательного стенда при условии обеспечения сопоставимой точности. |
| 6. РЕМОНТ | |
| 260 | Мастерские должны иметь возможность загружать данные с контрольного устройства для их передачи соответствующему транспортному предприятию. |
| 261 | Утвержденные мастерские должны выдавать транспортным предприятиям свидетельство, подтверждающее невозможность загрузки данных в том случае, когда неисправность контрольного устройства не позволяет загрузить ранее записанные данные даже после ремонта, произведенного данной мастерской. Мастерские хранят копию каждого выданного свидетельства в течение как минимум одного года. |
VII. ВЫДАЧА КАРТОЧЕК
VIII. ОФИЦИАЛЬНОЕ УТВЕРЖДЕНИЕ ТИПА КОНТРОЛЬНОГО УСТРОЙСТВА И КАРТОЧЕК ТАХОГРАФА
| 1. ОБЩИЕ ПОЛОЖЕНИЯ | |
|---|---|
| Для целей настоящей главы слова "control device" (контрольное устройство) означает контрольное устройство или его компоненты. Официальное утверждение типа электропроводки, связывающей датчик движения с бортовым устройством, не требуется. Бумага, используемая контрольным устройством, рассматривается в качестве одного из компонентов контрольного устройства. | |
| 269 | Контрольное устройство представляется на официальное утверждение в сборе вместе со всеми комплектующими дополнительными устройствами. |
| 270 | Официальное утверждение типа контрольного устройства и карточек тахографа должна включать соответствующую проверку защиты, функциональную проверку и проверку на эксплуатационную совместимость. Положительные результаты каждой из этих проверок должны подтверждаться соответствующим сертификатом. |
| 271 | Компетентные органы Договаривающейся стороны, предоставляющие официальное утверждение типа, выдают свидетельство об официальном утверждении типа контрольного устройства или карточки тахографа, представленных на официальное утверждение типа, в соответствии со статьей 2 приложения к ЕСТР только при наличии: - сертификата защиты, - сертификата функциональности, - сертификата эксплуатационной совместимости. |
| 272 | Любое изменение программного обеспечения или аппаратного оборудования или характера материалов, использованных для его изготовления, должно в предварительном порядке доводиться до сведения компетентного органа, который предоставил официальное утверждение оборудования по типу конструкции. Этот орган должен подтвердить изготовителю факт распространения официального утверждения данного типа или потребовать обновления или подтверждения соответствующего сертификата функциональности, сертификата защиты и/или сертификата эксплуатационной совместимости. |
| 273 | Процедуры совершенствования программного обеспечения контрольного устройства непосредственно на месте должны утверждаться компетентным органом, выдавшим официальное утверждение типа контрольного устройства. Усовершенствованная версия программного обеспечения не должна приводить к изменению или стиранию любых данных о деятельности водителя, хранящихся в блоке памяти контрольного устройства. Усовершенствование программного обеспечения может производиться только под ответственность изготовителя данного устройства. |
| 2. СЕРТИФИКАТ ЗАЩИТЫ | |
| 274 | Сертификат защиты выдается в соответствии с положениями подраздела 10 настоящего добавления. |
| 3. СЕРТИФИКАТ ФУНКЦИОНАЛЬНОСТИ | |
| 275 | Каждый претендент на получение официального утверждения типа направляет компетентному органу Договаривающейся стороны, предоставляющему официальное утверждение типа, все материалы и документацию, которые этот компетентный орган считают необходимыми. |
| 276 | Сертификат функциональности выдается изготовителю только по итогам всех требуемых успешно проведенных функциональных проверок, предусмотренных в подразделе 9. |
| 277 | Сертификат функциональности выдается компетентным органом, предоставляющим официальное утверждение типа. В этом сертификате должен содержаться, помимо названия его владельца и идентификационных данных модели, подробный перечень произведенных проверок и полученных результатов. |
| 4. СЕРТИФИКАТ ЭКСПЛУАТАЦИОННОЙ СОВМЕСТИМОСТИ | |
| 278 | Проверки на эксплуатационную совместимость проводятся одной и той же компетентной лабораторией, признанной на международном уровне. |
| 279 | Эта лаборатория регистрирует заявки на проведение проверок на эксплуатационную совместимость, представленные изготовителями, в хронологическом порядке их поступления. |
| 280 | Заявки официально регистрируются только в случае предоставления в распоряжение лаборатории: - всего комплекта материалов и документов, необходимых для проведения таких проверок на предмет эксплуатационной совместимости, - соответствующего сертификата защиты, - соответствующего сертификата функциональности. Дата регистрации заявки доводится до сведения изготовителя. |
| 281 | Проверки на эксплуатационную совместимость контрольного устройства или карточки тахографа, на которые не был выдан сертификат защиты или сертификат функциональности, лабораторией не проводятся. |
| 282 | Любой изготовитель, подавший заявку на проведение проверок на эксплуатационную совместимость, берет на себя обязательство передать на хранение лаборатории, уполномоченной проводить эти проверки, весь комплект материалов и документов, которые он предоставил для проведения этих проверок. |
| 283 | Проверки на эксплуатационную совместимость всех типов контрольных устройств или карточек тахографа: - в случае которых официальное утверждение типа продолжает действовать или - в случае которых официальное утверждение типа находится на рассмотрении и на которые действующие сертификаты эксплуатационной совместимости не выданы, проводятся в соответствии с положениями пункта 5 подраздела 9 настоящего добавления. |
| 284 | Сертификат эксплуатационной совместимости выдается лабораторией изготовителю только по итогам всех требуемых успешно проведенных проверок на эксплуатационную совместимость. |
| 285 | Если одно или более контрольных устройств или карточек тахографа не прошли проверки на эксплуатационную совместимость, как это предусмотрено требованием 283, то сертификат эксплуатационной совместимости не выдается до тех пор, пока изготовитель, представивший заявку, не произведет необходимые изменения и не проведет успешные проверки на эксплуатационную совместимость. Лаборатория определяет причину проблемы с помощью изготовителей, которых касается данное несоответствие требованиям к эксплуатационной совместимости, и стремится оказать изготовителю, подавшему заявку, помощь в поиске соответствующего технического решения. В том случае, если изготовитель модифицировал свое изделие, он обязан удостовериться в соответствующих компетентных органах в том, что сертификат защиты и сертификат функциональности продолжают действовать. |
| 286 | Сертификат об эксплуатационной совместимости действует в течение шести месяцев. Если изготовитель не получил соответствующее свидетельство об официальном утверждении типа, его срок действия в конце этого периода истекает. Он препровождается изготовителем компетентному органу Договаривающейся стороны, предоставляющему официальное утверждение типа, который выдал сертификат функциональности. |
| 287 | Любой элемент, который может явиться причиной несоответствия требованиям к эксплуатационной совместимости, не должен использоваться в целях получения какой бы то ни было выгоды или приводить к созданию доминирующего положения. |
| 5. СВИДЕТЕЛЬСТВО ОБ ОФИЦИАЛЬНОМ УТВЕРЖДЕНИИ ТИПА | |
| 288 | Орган Договаривающейся стороны, предоставляющий официальное утверждение типа, может выдавать свидетельство об официальном утверждении типа после того, как он получает в свое распоряжение все три требуемых сертификата. |
| 289 | Копия свидетельства об официальном утверждении типа направляется компетентным органом, предоставляющим официальное утверждение типа, лаборатории, уполномоченной проводить проверки на эксплуатационную совместимость, в момент его выдачи изготовителю. |
| 290 | Лаборатория, уполномоченная проводить проверки на эксплуатационную совместимость, должна вести открытый веб-сайт, на котором должен содержаться обновленный перечень образцов контрольных устройств или карточек тахографа: - в отношении которых была зарегистрирована заявка на проведение проверок на эксплуатационную совместимость, - на которые был выдан сертификат эксплуатационной совместимости (даже временный), - на которые было выдано свидетельство об официальном утверждении типа. |
| Эта часть (Исключительная процедура: первый сертификат эксплуатационной совместимости) к ЕСТР не относится. |
ПОДРАЗДЕЛ I. СЛОВАРЬ ДАННЫХ
В настоящем подразделе уточняются форматы данных, элементы данных и структуры данных, подлежащие использованию в контрольных устройствах и карточках тахографа.
1.1 МЕТОД ОПРЕДЕЛЕНИЯ ТИПОВ ДАННЫХ
Для определения типов данных в настоящем подразделе используется абстрактное описание синтаксиса версии 1 (ASN.1). Он позволяет определить простые и структурированные данные, не прибегая к помощи какого-либо конкретного синтаксиса передачи (правил кодирования), который зависит от приложения и операционной среды.
Правила присвоения названий типа ASN.1 соответствуют стандарту ISO/IEC 8824-1. Это предполагает, что:
- при возможности смысл соответствующего типа данных косвенно заложен в выбранных названиях,
- в том случае, если какой-либо тип данных состоит из других типов данных, то название этого типа данных и в этом случае представляет собой простую последовательность буквенных знаков, которая начинается с заглавной буквы; вместе с тем заглавные буквы используются и в названии с целью придать данным соответствующий смысл,
- в целом название типов данных соотносится к названию тех типов данных, с помощью которых они построены, с оборудованием, в которых хранятся данные, и с функцией, имеющей отношение к данным.
Если какой-либо тип ASN.1 уже определен в качестве того или иного стандарта и если он подходит для использования в контрольном устройстве, то в этом подразделе будет определен и этот тип ASN.1.
Для того чтобы можно было использовать несколько типов правил кодирования, некоторые типы ASN.1 в настоящем подразделе ограничиваются соответствующими идентификаторами диапазона значений. Идентификаторы диапазона значений определяются в пункте 3.
1.2 ИСТОЧНИКИ
В настоящем подразделе используются следующие источники:
В случае любого из следующих типов данных значение по умолчанию содержания "unknown" ("нет данных") или "not applicable" ("не применимо") определяется посредством заполнения соответствующего элемента данных с помощью байтов 'FF'.
2.1 ACTIVITYCHANGEINFO
(ДАННЫЕ ОБ ИЗМЕНЕНИИ ВИДА ДЕЯТЕЛЬНОСТИ)
Этот тип данных позволяет кодировать с помощью слова из двух байтов состояние считывающего устройства в 00:00 часов и статус водителя в 00:00 часов и/или изменения вида деятельности и/или изменения статуса управления и/или изменения положения карточки водителя или второго водителя. Этот тип данных относится к требованиям 084, 109a, 199 и 219.
ActivityChangeInfo ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (2))
Присвоение значения - выровненный байт: 'scpaattttttttttt'B (16 бит)
Для записи данных в блок памяти (или состояние считывающего устройства):
'ttttttttttt'B Время изменения: число минут начиная с 00:00 часов на данный день.
Для записи данных на карточку водителя (или мастерской) (и статуса водителя):
's'B Считывающее устройство (не применимо, если 'p' = 1, за исключением случая, указанного ниже): '0'B: DRIVER (ВОДИТЕЛЬ), '1'B: CO-DRIVER (ВТОРОЙ ВОДИТЕЛЬ),
'c'B Статус управления (случай 'p' = 0) или Следующий вид деятельности (случай 'p' = 1):
'0'B: SINGLE (ОДИН), '0'B: UNKNOWN (НЕТ ДАННЫХ)
'1'B: CREW (ЭКИПАЖ), '1'B: KNOWN (ЕСТЬ ДАННЫЕ)
(= введено вручную)
'p'B Положение карточки: '0'B: INSERTED, карточка вставлена в контрольное устройство, '1'B: NOT INSERTED, карточка не вставлена (или карточка извлечена),
'aa'B Вид деятельности (неприменимо, если 'p' = 1 и 'c' = 0, за исключением случая, указанного ниже):
'00'B: ПЕРЕРЫВ/ОТДЫХ,
'01'B: ГОТОВНОСТЬ,
'10'B: РАБОТА,
'11'B: УПРАВЛЕНИЕ,
'ttttttttttt'B Время изменения: число минут, начиная с 00:00 часов на данный день.
Примечание в случае 'извлечения карточки':
- 's' этот знак применим и указывает на считывающее устройство, из которого извлечена карточка,
- 'c' должно быть установлено на 0,
- 'p' должно быть установлено на 1,
- 'aa' должно кодировать текущий вид деятельности, выбранный в указанное время.
В результате ручного ввода биты 'c' и 'aa' в составе слова (хранящееся в памяти карточки) позднее могут быть стерты и на их место записаны другие данные, отражающие факт этого ввода.
2.2 ADDRESS (АДРЕС)
Address ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
codePage ЦЕЛОЕ ЧИСЛО (0..255),
address ОКТЕТНАЯ СТРОКА (РАЗМЕР (35))
}
codePage указывает на часть стандарта ISO/IEC 8859, используемую для кодирования адреса,
address — закодированный адрес в соответствии с ISO/IEC 8859.
2.3 BCDSTRING (СТРОКА BCD)
BCDString используется для отображения десятичного числа в двоичном коде (BCD). Этот тип данных используется для отображения одного десятичного знака в полуоктете (4 бита). BCDString определяется в соответствии со стандартом ISO/IEC 8824-1 (тип строки знаков).
BCDString ::= ЗНАКОВАЯ СТРОКА (С КОМПОНЕНТАМИ { идентификация (С КОМПОНЕНТАМИ { устанавливает ПРИСУТСТВИЕ }) })
BCDString использует для описания строки нотацию 'hstring'. Крайняя левая шестнадцатеричная цифра представляет собой самый значимый полубайт первого байта. Для получения нескольких октетов после крайнего левого полуоктета первого октета включается соответствующее число нулевых полуоктетов.
2.4 CALIBRATIONPURPOSE (ЦЕЛЬ КАЛИБРОВКИ)
Данный код указывает причину регистрации набора параметров калибровки. Этот тип данных относится к требованиям 097 и 098.
CalibrationPurpose ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР(1))
2.5 CARDACTIVITYDAILYRECORD
(ЗАПИСЬ ВИДА ДЕЯТЕЛЬНОСТИ НА КАРТОЧКЕ)
Информация, которая хранится на карточке, относится к деятельности водителя за конкретный календарный день. Этот тип данных относится к требованиям 199 и 219.
CardActivityDailyRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
activityPreviousRecordLength ЦЕЛОЕ ЧИСЛО (0..CardActivityLengthRange),
activityRecordLength ЦЕЛОЕ ЧИСЛО (0..CardActivityLengthRange),
activityRecordDate Реальное время,
activityDailyPresenceCounter Счетчик ежедневного присутствия,
activityDayDistance Расстояние,
activityChangeInfo УСТАНОВЛЕННЫЙ РАЗМЕР (1..1440)
ЭЛЕМЕНТА ДАННЫХ ActivityChangeInfo
}
activityPreviousRecordLength — общая длина предыдущей ежедневной записи в байтах. Максимальное значение определяется в виде длины ОКТЕТНОЙ СТРОКИ, содержащей эти записи (см. пункт 3: CardActivityLengthRange). Когда эта запись становится самой старой ежедневной записью, значение activityPreviousRecordLength должно устанавливаться на ноль.
activityRecordLength — общая длина данной записи в байтах. Максимальное значение определяется длиной ОКТЕТНОЙ СТРОКИ, содержащей эти записи.
activityRecordDate — дата записи.
activityDailyPresenceCounter — счетчик ежедневного наличия карточки на данный день.
activityDayDistance — общее расстояние, пройденное за данный день.
activityChangeInfo — набор данных типа ActivityChangeInfo в отношении водителя на данный день. Он может содержать максимум 1 440 значений (изменение вида деятельности 1 раз в минуту). Этот набор данных всегда включает кодирование статуса водителя (activityChangeInfo) на 00:00 часов.
2.6 CARDACTIVITYLENGTHRANGE
(ДЛИНА ЗАПИСИ О ДЕЯТЕЛЬНОСТИ НА КАРТОЧКЕ)
Число байтов на карточке водителя или мастерской, которые предусмотрены для хранения записей, касающихся деятельности водителя.
CardActivityLengthRange ::= ЦЕЛОЕ ЧИСЛО (0..216 — 1)
Присвоение значения: см. пункт 3.
2.7 CARDAPPROVALNUMBER
(НОМЕР ОФИЦИАЛЬНОГО УТВЕРЖДЕНИЯ КАРТОЧКИ)
Эта позиция определяет номер официального утверждения типа карточки.
Card Approval Number:: = Строка IA5 (РАЗМЕР(8))
Присвоение значения: Не определено.
2.8 CARDCERTIFICATE (СЕРТИФИКАТ КАРТОЧКИ)
Сертификат открытого ключа карточки.
2.9 CARDCHIPIDENTIFICATION
(ИДЕНТИФИКАЦИЯ МИКРОПРОЦЕССОРА КАРТОЧКИ)
Информация, записанная на карточке, которая относится к идентификации интегральной схемы карточки (ИС) (требование 191).
CardChipIdentification: = ПОСЛЕДОВАТЕЛЬНОСТЬ {
icSerialNumber ОКТЕТНАЯ СТРОКА (РАЗМЕР (4)),
icManufacturingReferences ОКТЕТНАЯ СТРОКА (РАЗМЕР (4))
}
icSerialNumber — серийный номер ИС, определенный в стандарте EN 726-3.
icManufacturingReferences — идентификатор изготовителя ИС и производственные данные, определенные в стандарте EN 726-3.
2.10 CARDCONSECUTIVEINDEX (ПОРЯДКОВЫЙ ИНДЕКС КАРТОЧКИ)
Порядковый индекс карточки (определение h)).
CardConsecutiveIndex: = строка IA5 (РАЗМЕР (1))
Присвоение значения: (см. главу VII настоящего добавления)
Порядок увеличения: '0, ..., 9, A, ..., Z, a, ..., z'
2.11 CARDCONTROLACTIVITYDATARECORD
(ЗАПИСЬ ДАННЫХ О ПРОВЕРОЧНЫХ ОПЕРАЦИЯХ)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к последней проверке, которой подвергался водитель (требования 210 и 225).
CardControlActivityDataRecord: = ПОСЛЕДОВАТЕЛЬНОСТЬ {
controlType тип проверки,
controlTime реальное время,
controlCardNumber полный номер карточки,
controlVehicleRegistration идентификация регистрации транспортного средства,
controlDownloadPeriodBegin реальное время,
controlDownloadPeriodEnd реальное время
}
controlTime — дата и время проверки.
controlCardNumber — полный номер карточки инспектора, который произвел проверку.
controlVehicleRegistration — регистрационный номер транспортного средства (VRN) и название Договаривающейся стороны регистрации транспортного средства, в которой была произведена проверка.
controlDownloadPeriodBegin и controlDownloadPeriodEnd — период, за который загружаются данные, в случае загрузки.
2.12 CARDCURRENTUSE (ТЕКУЩЕЕ ИСПОЛЬЗОВАНИЕ КАРТОЧКИ)
Информация о фактическом использовании карточки (требование 212).
CardCurrentUse: = ПОСЛЕДОВАТЕЛЬНОСТЬ {
sessionOpenTime реальное время,
sessionOpenVehicle идентификация регистрации транспортного средства
}
sessionOpenTime — время, когда карточка была вставлена в считывающее устройство применительно к данному виду использования. В случае извлечения карточки этот элемент данных устанавливается на ноль.
sessionOpenVehicle — идентификация используемого в настоящее время транспортного средства, регистрируемая в момент ввода карточки. В случае извлечения карточки этот элемент данных устанавливается на ноль.
2.13 CARDDRIVERACTIVITY (ДЕЯТЕЛЬНОСТЬ ВОДИТЕЛЯ)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к деятельности водителя (требования 199 и 219).
CardDriverActivity: = ПОСЛЕДОВАТЕЛЬНОСТЬ { activityPointerOldestDayRecord ЦЕЛОЕ ЧИСЛО (0.. CardActivityLengthRange-1),
activityPointerNewestRecord ЦЕЛОЕ ЧИСЛО (0.. CardActivityLengthRange-1),
activityDailyRecords ОКТЕТНАЯ СТРОКА
(РАЗМЕР(CardActivityLengthRange))
}
activityPointerOldestDayRecord — указание на начало блока памяти (число байтов с начала строки) для хранения самой старой ежедневной записи в строке activityDailyRecords. Максимальное значение определяется длиной строки.
activityPointerNewestRecord — указание на начало блока памяти (число байтов с начала строки) для хранения самой последней ежедневной записи в строке activityDailyRecords. Максимальное значение определяется длиной строки.
activityDailyRecords — место, имеющееся для хранения данных о деятельности водителя (структура данных: CardActivityDailyRecord) за каждый календарный день, в течение которого использовалась карточка.
Присвоение значения: данная октетная строка периодически заполняется записями типа CardActivityDailyRecord. При первом использовании хранение данных производится с начала первого байта строки. Все новые записи включаются в конце предыдущей. Когда вся строка заполняется, процесс хранения продолжается с первого байта строки, независимо от наличия разрыва в том или ином элементе данных. До включения в строку данных о новом виде деятельности (посредством расширения текущей позиции activityDailyRecord или включения новой позиции activityDailyRecord), которые записываются вместо прежних данных о деятельности; указатель activityPointerOldestDayRecord должен быть обновлен с целью отразить новое место хранения самой старой полной ежедневной записи, а указатель activityPreviousRecordLength этой (новой) самой старой полной ежедневной записи должен быть установлен на ноль.
2.14 CARDDRIVINGLICENCEINFORMATION
(ИНФОРМАЦИЯ О ВОДИТЕЛЬСКОМ УДОСТОВЕРЕНИИ)
Информация, записанная на карточке водителя, которая относится к данным о водительском удостоверении держателя карточки (требование 196).
CardDrivingLicenceInformation :: = ПОСЛЕДОВАТЕЛЬНОСТЬ {
drivingLicenceIssuingAuthority название,
drivingLicenceIssuingNation числовой код страны,
drivingLicenceNumber строка IA5 (РАЗМЕР (16))
}
drivingLicenceIssuingAuthority — орган, ответственный за выдачу водительского удостоверения.
drivingLicenceIssuingNation — национальная принадлежность органа, выдавшего водительское удостоверение.
drivingLicenceNumber — номер водительского удостоверения.
2.15 CARDEVENTDATA (ДАННЫЕ О СОБЫТИЯХ)
Информация, записанная на карточке водителя или мастерской, которая относится к событиям, связанным с держателем карточки (требования 204 и 223).
CardEventData ::= РАЗМЕР ПОСЛЕДОВАТЕЛЬНОСТИ(6) { cardEventRecords УСТАНОВЛЕННЫЙ РАЗМЕР(NoOfEventsPerType) ЗАПИСИ CardEventRecord }
CardEventData — последовательность записей cardEventRecords, записанная в порядке возрастания значения элемента EventFaultType (за исключением записей, касающихся нарушения защиты, которые группируются в последнем массиве данных данной последовательности).
cardEventRecords — набор записей о событиях данного типа (или категория событий, имеющих отношение к попыткам нарушения защиты).
2.16 CARDEVENTRECORD (ЗАПИСЬ О СОБЫТИЯХ)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к данному событию, связанному с держателем карточки (требования 205 и 223).
CardEventRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
eventType тип события/неисправности,
eventBeginTime реальное время,
eventEndTime реальное время,
eventVehicleRegistration идентификация регистрации транспортного средства
}
eventBeginTime — дата и время начала события.
eventEndTime — дата и время завершения события.
eventVehicleRegistration — регистрационный номер транспортного средства (VRN) и название Договаривающейся стороны регистрации транспортного средства, в которой произошло данное событие.
2.17 CARDFAULTDATA (ДАННЫЕ О СБОЯХ В РАБОТЕ КАРТОЧКИ)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к сбоям в работе, связанным с держателем карточки (требования 207 и 223).
CardFaultData ::= РАЗМЕР ПОСЛЕДОВАТЕЛЬНОСТИ(2) { cardFaultRecords УСТАНОВЛЕННЫЙ РАЗМЕР (NoOfFaultsPerType) ЗАПИСИ CardFaultRecord }
CardFaultData — последовательность совокупности записей, отражающих неисправности контрольного устройства, за которой следует совокупность записей, отражающих сбои в работе карточек.
cardFaultRecords — совокупность записей о неисправностях, сгруппированных по данной категории неисправностей (контрольного устройства или карточки).
2.18 CARDFAULTRECORD (ЗАПИСЬ О СБОЯХ В РАБОТЕ КАРТОЧКИ)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к сбою в работе, связанному с держателем карточки (требования 208 и 223).
CardFaultRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
faultType тип события/сбоя в работе,
faultBeginTime реальное время,
faultEndTime реальное время,
VehicleRegistration идентификация регистрации транспортного средства
}
faultType — тип сбоя в работе.
faultBeginTime — дата и время начала сбоя в работе.
faultEndTime — дата и время конца сбоя в работе.
faultVehicleRegistration — VRN и название Договаривающейся стороны регистрации транспортного средства, в которой имел место сбой в работе.
2.19 CARDICCIDENTIFICATION (ИДЕНТИФИКАЦИЯ ИС КАРТОЧКИ)
Информация, записанная на карточке, которая относится к идентификации интегральной схемы (ИС) карточки (требование 192).
CardIccIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
clockStop ОКТЕТНАЯ СТРОКА (РАЗМЕР(1)),
CardApprovalNumber расширенный номер серии,
cardApprovalNumber номер официального утверждения карточки,
cardPersonaliserID ОКТЕТНАЯ СТРОКА (РАЗМЕР(1)),
embedderIcAssemblerId ОКТЕТНАЯ СТРОКА (РАЗМЕР(5)),
icIdentifier ОКТЕТНАЯ СТРОКА (РАЗМЕР(2))
}
clockStop — режим остановки часов, определенных в стандарте EN 726-3.
cardExtendedSerialNumber — серийный номер карточки на интегральной схеме и исходный заводской номер карточки на интегральной схеме, определенный в стандарте EN 726-3 и более точно определяемый типом данных ExtendedSerialNumber.
cardApprovalNumber — номер официального утверждения типа карточки.
cardPersonaliserID — идентификатор учреждения, персонализирующего карточку, определенный в стандарте EN 726-3.
embedderIcAssemblerId — идентификатор монтажного/сборочного предприятия, определенный в стандарте EN 726-3.
icIdentifier — идентификатор ИС карточки и изготовитель ИС, определенный в стандарте EN 726-3.
2.20 CARDIDENTIFICATION (ИДЕНТИФИКАЦИЯ КАРТОЧКИ)
Информация, записанная на карточке, которая имеет отношение к идентификации карточки (требования 194, 215, 231, 235).
CardIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
CardIssuingMemberState числовой код страны,
cardNumber номер карточки,
cardIssuingAuthorityName название,
cardIssueDate реальное время,
cardValidityBegin реальное время,
cardExpiryDate реальное время
}
CardIssuingMemberState — код Договаривающейся стороны, выдавшей карточку.
cardIssuingAuthorityName — название органа, выдавшего карточку.
cardIssueDate — дата выдачи карточки нынешнему держателю.
cardValidityBegin — первая дата действия карточки.
cardExpiryDate — дата истечения срока действия карточки.
2.21 CARDNUMBER (НОМЕР КАРТОЧКИ)
Номер карточки, содержащийся в определении (g).
CardNumber ::= ВЫБОР { ПОСЛЕДОВАТЕЛЬНОСТЬ {
driverIdentification строка IA5 (РАЗМЕР (14)),
cardReplacementIndex индекс замены карточки
cardRenewalIndex индекс обновления карточки
},
ПОСЛЕДОВАТЕЛЬНОСТЬ {
ownerIdentification строка IA5 (РАЗМЕР (13)),
cardConsecutiveIndex порядковый индекс карточки,
cardReplacementIndex индекс замены карточки,
cardRenewalIndex индекс обновления карточки
}
}
driverIdentification — индивидуальная идентификация водителя Договаривающейся стороны.
ownerIdentification — индивидуальная идентификация предприятия или мастерской или контрольного органа в соответствующей Договаривающейся стороне.
cardConsecutiveIndex — порядковый индекс карточки.
cardReplacementIndex — индекс замены карточки.
cardRenewalIndex — индекс возобновления карточки.
Первая последовательность этого варианта позволяет кодировать номер карточки водителя, а вторая последовательность позволяет кодировать номера карточки мастерской, контролера и предприятия.
2.22 CARDPLACEDAILYWORKPERIOD
(ЕЖЕДНЕВНЫЙ ПЕРИОД РАБОТЫ И МЕСТО)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к местам, в которых начинаются и/или заканчиваются ежедневные периоды работы (требования 202 и 221).
CardPlaceDailyWorkPeriod ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
placePointerNewestRecord ЦЕЛОЕ ЧИСЛО (0 .. NoOfCardPlaceRecords-1),
placeRecords УСТАНОВЛЕННЫЙ РАЗМЕР (NoOfCardPlaceRecords)
ЗАПИСИ PlaceRecord
}
placePointerNewestRecord — индекс последней обновленной записи данных о месте.
Присвоение значения: Число, соответствующее числовому показателю записи данных о месте, которое начинается с '0' в случае первой регистрации записей, касающихся места, в структуре.
placeRecords — совокупность записей, содержащих информацию о введенных названиях мест.
2.23 CARDPRIVATEKEY (ЗАКРЫТЫЙ КЛЮЧ КАРТОЧКИ)
CardPrivateKey ::= закрытая экспонента ключа RSA
2.24 CARDPUBLICKEY (ОТКРЫТЫЙ КЛЮЧ КАРТОЧКИ)
CardPublicKey ::= открытый ключ
2.25 CARDRENEWALINDEX (ИНДЕКС ВОЗОБНОВЛЕНИЯ КАРТОЧКИ)
Индекс возобновления карточки (определение i)).
CardRenewalIndex ::= строка IA5 (РАЗМЕР (1))
Присвоение значения: (см. главу VII настоящего добавления).
Порядок увеличения: '0, ..., 9, A, ..., Z'
2.26 CARDREPLACEMENTINDEX (ИНДЕКС ЗАМЕНЫ КАРТОЧКИ)
Индекс замены карточки (определение j)).
CardReplacementIndex ::= IA5 Строка (РАЗМЕР (1))
Присвоение значения: (см. главу VII настоящего добавления).
Порядок увеличения: '0, ..., 9, A, ..., Z'
2.27 CARDSLOTNUMBER
(НОМЕР СЧИТЫВАЮЩЕГО УСТРОЙСТВА КАРТОЧКИ)
Код, позволяющий проводить различие между двумя считывающими устройствами бортового устройства.
CardSlotNumber ::= ЦЕЛОЕ ЧИСЛО {
driverSlot (0),
co-driverSlot (1)
}
Присвоение значения: дополнительно не уточняется.
2.28 CARDSLOTSSTATUS
(СОСТОЯНИЕ СЧИТЫВАЮЩИХ УСТРОЙСТВ КАРТОЧКИ)
Код, указывающий тип карточек, вставленных в два считывающих устройства бортового устройства.
CardSlotsStatus ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (1))
Присвоение значения — Выровненный октет: 'ccccdddd'B
'cccc'B идентификация типа карточки, вставленной в считывающее устройство второго водителя,
'dddd'B идентификация типа карточки, вставленной в считывающее устройство водителя,
со следующими идентификационными кодами:
'0000'B карточка не вставлена,
'0001'B не вставлена карточка водителя,
'0010'B вставлена карточка мастерской,
'0011'B вставлена карточка контролера,
'0100'B вставлена карточка предприятия.
2.29 CARDSTRUCTUREVERSION (ВАРИАНТ СТРУКТУРЫ КАРТОЧКИ)
Код, указывающий вариант структуры, использованной на карточке тахографа.
CardStructureVersion ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (2))
'aa'H индекс изменения структуры, '00h' для данной версии
'bb'H индекс изменений, касающийся использования элементов данных, определенных в структуре, заданной стартовым байтом, '00h' для
данного варианта.
2.30 CARDVEHICLERECORD
(ЗАПИСЬ ИСПОЛЬЗОВАНИЯ ТРАНСПОРТНОГО СРЕДСТВА)
Информация, записанная на карточке водителя или предприятия, которая имеет отношение к периоду использования транспортного средства в течение соответствующего календарного дня (требования 197 и 217).
CardVehicleRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
vehicleOdometerBegin счетчик пробега,
vehicleOdometerEnd счетчик пробега,
vehicleFirstUse реальное время,
vehicleLastUse реальное время,
vehicleRegistration идентификация регистрации транспортного
средства,
vuDataBlockCounter счетчик массивов данных бортового
устройства
}
vehicleOdometerBegin — показания счетчика пробега транспортного средства на начало периода использования транспортного средства.
vehicleOdometerEnd — показания счетчика пробега транспортного средства на конец периода использования транспортного средства.
vehicleFirstUse — дата и время начала периода использования транспортного средства.
vehicleLastUse — дата и время завершения периода использования транспортного средства.
vehicleRegistration — VRN и Договаривающаяся сторона регистрации транспортного средства.
vuDataBlockCounter — показания счетчика блока данных бортового устройства на момент последнего извлечения данных, касающихся периода использования транспортного средства.
2.31 CARDVEHICLESUSED
(ИСПОЛЬЗОВАННОЕ ТРАНСПОРТНОЕ СРЕДСТВО)
Информация, записанная на карточке водителя или мастерской, которая имеет отношение к транспортным средствам, используемым держателем карточки (требования 197 и 217).
CardVehiclesUsed := ПОСЛЕДОВАТЕЛЬНОСТЬ {
vehiclePointerNewestRecord ЦЕЛОЕ ЧИСЛО (0..NoOfCardVehicleRecords-1),
cardVehicleRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(NoOfCardVehicleRecords) ЗАПИСИ
CardVehicleRecord
}
vehiclePointerNewestRecord — индекс последней обновленной записи, касающейся транспортного средства.
Присвоение значения: число, соответствующее числовому показателю записи, касающейся транспортного средства, которое начинается с '0' в случае первой регистрации записей, касающихся транспортного средства, в данной структуре.
cardVehicleRecords — совокупность записей, содержащих информацию об использованных транспортных средствах.
2.32 CERTIFICATE (СЕРТИФИКАТ)
Сертификат открытого ключа, выданный сертификационным органом.
Certificate ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (194))
Присвоение значения: цифровая подпись с частичным восстановлением содержания сертификата в соответствии с подразделом 11 (общие механизмы защиты): подпись (128 байтов) || остальная часть открытого ключа (58 байтов) || исходные данные сертификационного органа (8 байтов).
2.33 CERTIFICATECONTENT (СОДЕРЖАНИЕ СЕРТИФИКАТА)
(Открытое) содержание сертификата открытого ключа в соответствии с общими механизмами защиты, изложенными в подразделе 11.
CertificateContent ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
certificateProfileIdentifier ЦЕЛОЕ ЧИСЛО (0..255),
certificationAuthorityReference Идентификатор ключа,
certificateHolderAuthorisation Разрешение владельца сертификата,
certificateEndOfValidity Реальное время,
certificateHolderReference Идентификатор ключа,
publicKey Открытый ключ
}
certificateProfileIdentifier — версия соответствующего сертификата.
Присвоение значения: '01h' для данного варианта.
certificationAuthorityReference — идентификатор сертификационного органа, выдавшего сертификат. Он также включает ссылку на открытый ключ данного сертификационного органа.
certificateHolderAuthorisation — идентификатор прав держателя сертификата.
certificateEndOfValidity — дата, когда истекает срок административного действия сертификата.
certificateHolderReference — идентификатор держателя сертификата. Он также включает ссылку на его открытый ключ.
publicKey — открытый ключ, подтверждающий данный сертификат.
2.34 CERTIFICATEHOLDERAUTHORISATION
(РАЗРЕШЕНИЕ ДЕРЖАТЕЛЯ СЕРТИФИКАТА)
Идентификация прав держателя сертификата.
CertificateHolderAuthorisation::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
tachographApplicationID ОКТЕТНАЯ СТРОКА (РАЗМЕР (6))
equipmentType Тип оборудования
}
tachographApplicationID — идентификатор приложения для прикладной программы тахографа.
Присвоение значения: 'FFh' '54h' '41h' '43h' '48h' '4Fh'. Этот идентификатор является фирменным незарегистрированным идентификатором приложения в соответствии со стандартом ISO/IEC 7816-5.
equipmentType — идентификация типа оборудования, для которого предназначен этот сертификат.
Присвоение значения: в соответствии с типом данных EquipmentType. 0, если сертификат выдан какой-либо Договаривающейся стороной.
2.35 CERTIFICATEREQUESTID
(ЗАПРОС НА ИДЕНТИФИКАЦИЮ СЕРТИФИКАТА)
Индивидуальная идентификация запроса сертификата. Она также может использоваться в качестве идентификатора открытого ключа бортового устройства, если серийный номер бортового устройства, для которого предназначен данный ключ, в момент создания сертификата не был известен.
CertificateRequestID::= ПОСЛЕДОВАТЕЛЬНОСТЬ { requestSerialNumber ЦЕЛОЕ ЧИСЛО (0..2^{32} - 1)
requestMonthYear BCDString(РАЗМЕР (2))
crIdentifier ОКТЕТНАЯ СТРОКА (РАЗМЕР (1))
manufacturerCode Код изготовителя
}
requestSerialNumber — порядковый номер запроса на сертификат, индивидуальный для данного изготовителя и относящийся к месяцу, указанному ниже.
requestMonthYear — идентификация месяца и года запроса на сертификат.
Присвоение значения: Код BCD месяца (две цифры) и года (две последние цифры).
crIdentifier: идентификатор, позволяющий проводить различие между запросом на сертификат и расширенным порядковым номером.
Код завода-изготовителя: цифровой код изготовителя, запрашивающего сертификат.
2.36 CERTIFICATIONAUTHORITYKID (СЕРТИФИКАЦИОННЫЙ ОРГАН KID)
Идентификатор открытого ключа Сертификационного органа (Договаривающейся стороны или Европейского сертификационного органа)
CertificationAuthorityKID:= ПОСЛЕДОВАТЕЛЬНОСТЬ {
nationNumeric Числовой код страны
nationAlpha Буквенный код страны
keySerialNumber ЦЕЛОЕ ЧИСЛО (0..255)
additionalInfo ОКТЕТНАЯ СТРОКА (РАЗМЕР (2))
caIdentifier ОКТЕТНАЯ СТРОКА (РАЗМЕР (1))
}
nationNumeric — числовой код страны сертификационного органа.
nationAlpha — буквенно-числовой код страны сертификационного органа.
keySerialNumber — порядковый номер, позволяющий проводить различие между различными ключами сертификационного органа в случае изменения ключей.
additionalInfo — двухбайтовое поле для дополнительного кодирования (специфичное для сертификационного органа).
caIdentifier — идентификатор, позволяющий проводить различие между идентификатор ключа сертификационного органа и другими идентификаторами ключа.
2.37 COMPANYACTIVITYDATA
(ДАННЫЕ ОБ ОПЕРАЦИЯХ С КАРТОЧКОЙ ПРЕДПРИЯТИЯ)
Информация, записанная на карточке предприятия, которая имеет отношение к операциям, произведенным с карточкой (требование 237).
CompanyActivityData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
companyPointerNewestRecord ЦЕЛОЕ ЧИСЛО (0..NoOfCompanyActivityRecords-1),
companyActivityRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(NoOfCompanyActivityRecords)
companyActivityRecord ПОСЛЕДОВАТЕЛЬНОСТИ {
companyActivityType тип операций с карточкой предприятия
companyActivityTime реальное время,
cardNumberInformation полный номер карточки,
vehicleRegistrationInformation идентификация регистрации
транспортного средства,
downloadPeriodBegin реальное время,
downloadPeriodEnd реальное время
}
}
companyPointerNewestRecord — индекс последней обновленной записи операции с карточкой предприятия.
Присвоение значения: число, соответствующее числовому идентификатору записи операций с карточкой предприятия, начинающееся с '0' в случае первой записи операции, произведенной предприятием в данной структуре.
companyActivityRecords — совокупность всех записей операций, произведенных предприятием.
companyActivityRecord — последовательность информации, относящейся к одной операции, произведенной предприятием.
companyActivityType — тип операции, произведенной предприятием.
companyActivityTime — дата и время операции, произведенной предприятием.
cardNumberInformation — номер карточки и, в соответствующих случаях, название Договаривающейся стороны, выдавшей карточку с загруженными с нее данными.
vehicleRegistrationInformation — VRN и страна регистрации транспортного средства, с которого были загружены данные или на которое была поставлена или снята блокировка.
downloadPeriodBegin и downloadPeriodEnd — период, за который были загружены в соответствующих случаях данные с БУ.
2.38 COMPANYACTIVITYTYPE
(ТИП ОПЕРАЦИИ, ПРОИЗВЕДЕННОЙ ПРЕДПРИЯТИЕМ)
Код указывающей операции, произведенной предприятием с использованием карточки предприятия.
CompanyActivityType:= ЦЕЛОЕ ЧИСЛО {
загрузка данных с карточки (1),
загрузка с БУ (2),
блокировка БУ (3),
снятие блокировки с БУ (4)
}
2.39 COMPANYCARDAPPLICATIONIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ПРИЛОЖЕНИЯ КАРТОЧКИ ПРЕДПРИЯТИЯ)
Информация, записанная на карточке предприятия, которая имеет отношение к идентификации приложения карточки (требование 190).
CompanyCardApplicationIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
typeOfTachographCardId тип оборудования,
cardStructureVersion вариант структуры карточки,
noOfCompanyActivityRecords число записей операций,
произведенных компанией
}
typeOfTachographCardId — элемент данных, указывающий на применяемый тип карточки.
cardStructureVersion — элемент данных, указывающий на версию структуры, которая используется в карточке.
noOfCompanyActivityRecords — число записей операций, произведенных предприятием, которые могут храниться на карточке.
2.40 COMPANYCARDHOLDERIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ ПРЕДПРИЯТИЯ)
Информация, записанная на карточке предприятия, которая относится к идентификации держателя карточки (требование 236).
CompanyCardHolderIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { companyName название, companyAddress адрес, cardHolderPreferredLanguage язык
}
companyName — название предприятия-держателя.
companyAddress — адрес предприятия-держателя а.
cardHolderPreferredLanguage — предпочитаемый язык держателя карточки.
2.41 CONTROLCARDAPPLICATIONIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ПРИЛОЖЕНИЯ КАРТОЧКИ КОНТРОЛЕРА)
Информация, записанная на карточке контролера, которая имеет отношение к идентификации приложения карточки (требование 190).
ControlCardApplicationIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
typeOfTachographCardId тип оборудования,
cardStructureVersion версия структуры карточки,
noOfControlActivityRecords число записей проверочных операций
}
typeOfTachographCardId — элемент данных, указывающий на используемый тип карточки.
cardStructureVersion — элемент данных, указывающий вариант структуры, применяемой на карточке.
noOfControlActivityRecords — число записей проверочных операций, которые могут храниться на карточке.
2.42 CONTROLCARDCONTROLACTIVITYDATA
(ДАННЫЕ О ПРОВЕРОЧНЫХ ОПЕРАЦИЯХ НА КАРТОЧКЕ КОНТРОЛЕРА)
Информация, записанная на карточке контролера, которая имеет отношение к проверочной операции, произведенной с карточкой (требование 233).
ControlCardControlActivityData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { controlPointerNewestRecord ЦЕЛОЕ ЧИСЛО
(0.. NoOfControlActivityRecords-1),
controlActivityRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(NoOfControlActivityRecords)
controlActivityRecord ПОСЛЕДОВАТЕЛЬНОСТИ {
controlType тип проверки,
controlTime реальное время,
controlledCardNumber полное время карточки,
controlledVehicleRegistration идентификация регистрации
транспортного средства,
controlDownloadPeriodBegin реальное время,
controlDownloadPeriodEnd реальное время
}
}
controlPointerNewestRecord — индекс последней обновленной записи проверочной операции.
Присвоение значения: число, соответствующее числовому показателю записи проверочной операции, которая начинается с '0' в случае первой записи проверочной операции в данной структуре.
controlActivityRecords — совокупность всех записей проверочных операций.
controlActivityRecord — последовательность информации, связанной с одной проверкой.
controlTime — дата и время проверки.
controlledCardNumber — номер карточки и название Договаривающейся Стороны, выдавшей карточку, которая подвергалась проверке.
controlledVehicleRegistration — VRN и название Договаривающейся Стороны регистрации транспортного средства, в которой производилась проверка.
controlDownloadPeriodBegin и controlDownloadPeriodEnd — период, за который в соответствующих случаях загружались данные.
2.43 CONTROLCARDHOLDERIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ КОНТРОЛЕРА)
Информация, записанная на карточке контролера, которая имеет отношение к идентификации держателя карточки (требование 232).
ControlCardHolderIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { controlBodyName название, controlBodyAddress адрес, cardHolderName фамилия держателя, cardHolderPreferredLanguage язык
}
controlBodyName — название контрольного органа держателя карточки.
controlBodyAddress — адрес контрольного органа держателя карточки.
cardHolderName — фамилия и имя (имена) держателя контрольной карточки.
cardHolderPreferredLanguage — предпочитаемый язык держателя карточки.
2.44 CONTROLTYPE (ТИП ПРОВЕРКИ)
Код, указывающий на операции, проведенные в ходе проверки. Этот тип данных имеет отношение к требованиям 102, 210 и 225.
ControlType ::= ОКТЕТНАЯ (РАЗМЕР (1))
Присвоение значения — выровненный октет: 'cvpdxxxx'B (8 битов)
2.45 CURRENTDATETIME (ТЕКУЩАЯ ДАТА/ВРЕМЯ)
Текущая дата и время, отображаемые на контрольном устройстве.
CurrentDateTime ::= реальное время
Присвоение значения: дополнительно не указывается.
2.46 DAILYPRESENCECOUNTER (СЧЕТЧИК ЕЖЕДНЕВНОГО ПРИСУТСТВИЯ)
Показания счетчика, записанные на карточке водителя или предприятия, которые увеличиваются на единицу за каждый календарный день, в течение которого в БУ была вставлена карточка. Этот тип данных имеет отношение к требованиям 199 и 219.
DailyPresenceCounter ::= строка BCD (РАЗМЕР(2))
Присвоение значения: порядковый номер с максимальным значением = 9 999, который снова начинается с 0. В момент первой выдачи номера карточки это число устанавливается на 0.
2.47 DATEF (ФОРМАТ ДАТЫ)
Дата, отображенная в числовом формате, которая может сразу выводиться на печать.
Datef ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
год строка BCD (РАЗМЕР(2)),
месяц строка BCD (РАЗМЕР(1)),
день строка BCD (РАЗМЕР(1))
}
гггг год
мм месяц
дд день
'00000000'H четкое указание на отсутствие даты.
2.48 DISTANCE (РАССТОЯНИЕ)
Пройденное расстояние (результат расчета разницы между двумя показаниями счетчика пробега транспортного средства в километрах).
Distance ::= ЦЕЛОЕ ЧИСЛО (0..216 — 1)
Присвоение значения: двоичный код без знака. Значение в км в рабочем диапазоне от 0 до 9 999 км.
2.49 DRIVERCARDAPPLICATIONIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ПРИЛОЖЕНИЯ КАРТОЧКИ ВОДИТЕЛЯ)
Информация, записанная на карточке водителя, которая имеет отношение к идентификации приложения карточки (требование 190).
DriverCardApplicationIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
typeOfTachographCardId тип оборудования,
cardStructureVersion вариант структуры карточки,
noOfEventsPerType число событий по типу,
noOfFaultsPerType число неисправностей по типу,
activityStructureLength диапазон длины записи вида деятельности на
карточку,
noOfCardVehicleRecords число записей на карточке, относящихся к
транспортному средству,
noOfCardPlaceRecords число записей на карточке, относящихся к месту
}
typeOfTachographCardId — элемент данных, указывающий тип используемой карточки.
cardStructureVersion — элемент данных, указывающий вариант структуры, использованной в карточке.
noOfEventsPerType — число событий по типу события, которое может быть записано на карточку.
noOfFaultsPerType — число неисправностей по типу неисправности, которое может быть записано на карточку.
activityStructureLength — элемент данных, указывающий число байтов, которые могут быть использованы для хранения записей, относящихся к виду деятельности.
noOfCardVehicleRecords — число записей, относящихся к транспортному средству, которое может быть записано на карточку.
noOfCardPlaceRecords — число мест, которое может быть записано на карточку.
2.50 DRIVERCARDHOLDERIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ ВОДИТЕЛЯ)
Информация, записанная на карточке водителя, которая имеет отношение к идентификации держателя карточки (требование 195).
DriverCardHolderIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
cardHolderName фамилия держателя,
cardHolderBirthDate формат даты,
cardHolderPreferredLanguage язык
}
cardHolderName — фамилия и имя (имена) держателя карточки водителя.
cardHolderBirthDate — дата рождения держателя карточки водителя.
cardHolderPreferredLanguage — предпочитаемый язык держателя карточки.
2.51 ENTRYTYPEDAILYWORKPERIOD
(ТИП ВВОДА ДАННЫХ О ЕЖЕДНЕВНЫХ ПЕРИОДАХ РАБОТЫ)
Код, позволяющий провести различие между началом и концом ввода данных о месте ежедневного периода работы и условиями ввода.
EntryTypeDailyWorkPeriod ::= ЦЕЛОЕ ЧИСЛО { начало, относительное время = время ввода карточки или время ввода данных (0), конец, относительное время = время извлечения карточки или время ввода данных (1), начало, относительное время ручного ввода данных (время начала работы) (2), конец, относительное время ручного ввода данных (конец рабочего
периода) (3),
начало, относительное время, зафиксированное БУ (4),
конец, относительное время, зафиксированное БУ (5)
}
Присвоение значения: в соответствии со стандартом ISO/IEC 8824-1.
2.52 EQUIPMENTTYPE (ТИП ОБОРУДОВАНИЯ)
Код, позволяющий провести различие между различными типами оборудования в связи с использованием тахографа.
EquipmentType ::= ЦЕЛОЕ ЧИСЛО (0..255)
-- зарезервировано (0), -- карточка водителя (1), -- карточка мастерской (2), -- карточка контролера (3), -- карточка предприятия (4), -- карточка завода-изготовителя (5), -- бортовое устройство (6), -- датчик движения (7),
-- RFU (зарезервировано для будущего использования) (8..255)
Присвоение значения: в соответствии со стандартом ISO/IEC 8824-1.
Значение 0 зарезервировано для целей указания Договаривающейся стороны или Европы в поле данных СНА сертификатов.
2.53 EUROPEANPUBLICKEY (ЕВРОПЕЙСКИЙ ОТКРЫТЫЙ КЛЮЧ)
EuropeanPublicKey ::= открытый ключ
2.54 EVENTFAULTTYPE (ТИП НЕИСПРАВНОСТИ)
Код, отображающий события или неисправность.
EventFaultType ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (1))
2.55 EVENTFAULTRECORDPURPOSE
(ЦЕЛЬ РЕГИСТРАЦИИ СОБЫТИЯ ИЛИ НЕИСПРАВНОСТИ)
Код, указывающий на причину регистрации события или неисправности.
EventFaultRecordPurpose: = ОКТЕТНАЯ СТРОКА (РАЗМЕР(1))
2.56 EXTENDEDSERIALNUMBER (РАСШИРЕННЫЙ НОМЕР СЕРИИ)
Индивидуальная идентификация оборудования. Она может использоваться в качестве идентификатора открытого ключа оборудования.
ExtendedSerialNumber: = ПОСЛЕДОВАТЕЛЬНОСТЬ { serialNumber ЦЕЛОЕ ЧИСЛО (0..2^{32} - 1)
monthYear строка BCD (РАЗМЕР(2))
type ОКТЕТНАЯ СТРОКА (РАЗМЕР(1))
manufacturerCode код изготовителя
}
serialNumber — серийный номер оборудования, индивидуальный для данного изготовителя, типа оборудования и месяца, указанного ниже.
monthYear — идентификация месяца и года изготовления (или присвоение порядкового номера).
Присвоение значения: кодирование BCD месяца (две цифры) и года (две последние цифры).
type — идентификатор типа оборудования.
Присвоение значения: по усмотрению изготовителя с зарезервированным значением 'FFh'.
manufacturerCode: числовой код изготовителя оборудования.
2.57 FULLCARDNUMBER (ПОЛНЫЙ НОМЕР КАРТОЧКИ)
Код, полностью идентифицирующий карточку тахографа.
FullCardNumber: = ПОСЛЕДОВАТЕЛЬНОСТЬ {
cardType тип оборудования,
cardIssuingMemberState числовой код страны,
cardNumber номер карточки
}
cardType — тип карточки тахографа.
cardIssuingMemberState — код Договаривающейся стороны, выдавшей карточку.
2.58 HIGHRESODOMETER (ПОКАЗАНИЯ СЧЕТЧИКА ПРОБЕГА)
Показания счетчика пробега транспортного средства: общее расстояние, пройденное транспортным средством за период его эксплуатации.
HighResOdometer: = ЦЕЛОЕ ЧИСЛО (0..232 — 1)
Присвоение значения: двоичный код без знака. Значение с точностью до 1/200 км в рабочем диапазоне от 0 до 21 055 406 км.
2.59 HIGHRESTRIPDISTANCE (РАССТОЯНИЕ, ПРОЙДЕННОЕ ЗА РЕЙС)
Расстояние, пройденное за весь или часть рейса.
HighResTripDistance: = ЦЕЛОЕ ЧИСЛО (0..232 — 1)
Присвоение значения: двоичный код без знака. Значение с точностью до 1/200 км в рабочем диапазоне от 0 до 21 055 406 км.
2.60 HOLDERNAME (ФАМИЛИЯ ДЕРЖАТЕЛЯ)
Фамилия и имя (имена) держателя карточки.
HolderName: = ПОСЛЕДОВАТЕЛЬНОСТЬ {
holderSurname фамилия,
holderFirstNames имя
}
holderSurname — фамилия держателя. Эта фамилия не включает никаких дополнительных указаний.
Присвоение значения: когда карточка не именная, позиция holderSurname содержит ту же информацию, что и companyName (название предприятия), или workshopName (название мастерской) или controlBodyName (название контрольного органа).
holderFirstNames — имя (имена) и инициалы держателя.
2.61 K-CONSTANTOFRECORDINGEQUIPMENT
(ПОСТОЯННАЯ К ЗАПИСЫВАЮЩЕГО ОБОРУДОВАНИЯ)
Постоянная контрольного устройства (определение m)).
K-ConstantOfRecordingEquipment: = ЦЕЛОЕ ЧИСЛО (0..216 — 1)
Присвоение значения: импульсы на километр в рабочем диапазоне от 0 до 64 255 имп./км.
2.62 KEYIDENTIFIER (ИДЕНТИФИКАТОР КЛЮЧА)
Индивидуальный идентификатор открытого ключа, используемого для назначения и выбора ключа. Он также определяет держателя ключа.
extendedSerialNumber расширенный номер серии,
certificateRequestID идентификатор запроса на сертификат,
certificationAuthorityKID сертификационный орган KID
}
Первый вариант выбора позволяет назначить открытый ключ бортового устройства или карточки тахографа.
Второй вариант выбора позволяет назначить открытый ключ бортового устройства (в том случае если в момент создания сертификата серийный номер бортового устройства неизвестен).
Третий вариант выбора позволяет назначить открытый ключ Договаривающейся стороны.
2.63 L-TYRECIRCUMFERENCE (ОКРУЖНОСТЬ ШИНЫ L)
Эффективная окружность шин колес (определение u)).
L-TyreCircumference: = ЦЕЛОЕ ЧИСЛО (0..216 — 1)
Присвоение значения: двоичный код без знака, значение с точностью 1/8 мм в рабочем диапазоне от 0 до 8 031 мм.
2.64 LANGUAGE (ЯЗЫК)
Language: = Строка IA5 (РАЗМЕР (2))
Присвоение значения: код в виде двух строчных букв в соответствии со стандартом ISO 639.
2.65 LASTCARDDOWNLOAD (ПОСЛЕДНЯЯ ДАТА ЗАГРУЗКИ С КАРТОЧКИ)
Дата и время, записанные на карточке водителя, последней загрузки данных с карточки (для иных целей, кроме контроля). Эта дата может обновляться БУ или любым считывающим устройством.
LastCardDownload: = Реальное время
Присвоение значения: дополнительно не уточняется.
2.66 MANUALINPUTFLAG (МЕТКА РУЧНОГО ВВОДА)
Код, позволяющий определить, ввел ли держателя карточки данные о деятельности водителя вручную в момент ввода карточки или нет (требование 081).
ManualInputFlag: = ЦЕЛОЕ ЧИСЛО {
noEntry (0)
manualEntries (1)
}
Присвоение значения: дополнительно не уточняется.
2.67 MANUFACTURERCODE (КОД ИЗГОТОВИТЕЛЯ)
Код, идентифицирующий изготовителя <*>.
<*> Обновленный список кодов, позволяющих идентифицировать заводы-изготовители, размещен на веб-сайте Европейского сертификационного органа по адресу: http://dtc.jrc.ec.europa.eu/text/cm.html.
ManufacturerCode: = ЦЕЛОЕ ЧИСЛО (0..255)
2.68 MEMBERSTATECERTIFICATE (СЕРТИФИКАТ ГОСУДАРСТВА-ЧЛЕНА)
Сертификат открытого ключа Договаривающейся стороны, выданный Европейским сертификационным органом.
MemberStateCertificate: = Сертификат
2.69 MEMBERSTATEPUBLICKEY (ОТКРЫТЫЙ КЛЮЧ ГОСУДАРСТВА-ЧЛЕНА)
Открытый ключ Договаривающейся стороны.
MemberStatePublicKey: = Открытый ключ
2.70 NAME (НАЗВАНИЕ)
Название := ПОСЛЕДОВАТЕЛЬНОСТЬ {
codePage ЦЕЛОЕ ЧИСЛО (0..255),
name ОКТЕТНАЯ СТРОКА (РАЗМЕР(35))
}
codePage — элемент данных, указывающий на раздел стандарта ISO/IEC 8859, использованный для кодирования названия,
name — название, закодированное в соответствии со стандартом ISO/IEC 8859-codePage.
2.71 NATIONALPHA (БУКВЕННЫЙ КОД СТРАНЫ)
Буквенное обозначение страны в соответствии с обычным принципом кодирования стран (отличительные знаки), которое наносится на заднюю часть транспортных средств (либо отдельно от номерного знака, либо включенного в номерной знак) и/или упомянутое в зеленых карточках, выдаваемых страховыми компаниями.
NationAlpha ::= строка IA5 (РАЗМЕР(3))
2.72 NATIONNUMERIC (ЧИСЛОВОЙ КОД СТРАНЫ)
NationNumeric ::= ЦЕЛОЕ ЧИСЛО (0 .. 255)
2.73 NOOFCALIBRATIONRECORDS (ЧИСЛО ЗАПИСЕЙ КАЛИБРОВКИ)
Число записей калибровки, которое может храниться на карточке.
NoOfCalibrationRecords: = ЦЕЛОЕ ЧИСЛО (0..255)
Присвоение значения: см. пункт 3.
2.74 NOOFCALIBRATIONSSINCEDOWNLOAD
(ЧИСЛО КАЛИБРОВОК ПОСЛЕ ЗАГРУЗКИ)
Счетчик, указывающий число калибровок, произведенных с карточкой мастерской после последней загрузки данных с этой карточки (требование 230).
NoOfCalibrationsSinceDownload ::= ЦЕЛОЕ ЧИСЛО (0..216 — 1),
Присвоение значения: Дополнительно не уточняется.
2.75 NOOFCARDPLACERECORDS
(ЧИСЛО ЗАПИСЕЙ, КАСАЮЩИХСЯ МЕСТ, МЕСТ НА КАРТОЧКЕ)
Число записей с указанием мест, которое может храниться на карточке водителя или мастерской.
NoOfCardPlaceRecords ::= ЦЕЛОЕ ЧИСЛО (0..255)
Присвоение значения: см. пункт 3.
2.76 NOOFCARDVEHICLERECORDS
(ЧИСЛО ЗАПИСЕЙ, КАСАЮЩИХСЯ ТРАНСПОРТНЫХ СРЕДСТВ НА КАРТОЧКЕ)
Число записей с указанием использованных транспортных средств, которое может храниться на карточке водителя или мастерской.
NoOfCardVehicleRecords: = ЦЕЛОЕ ЧИСЛО (0.. 216 — 1)
Присвоение значения: см. пункт 3.
2.77 NOOFCOMPANYACTIVITYRECORDS
(ЧИСЛО ЗАПИСЕЙ, КАСАЮЩИХСЯ ОПЕРАЦИЙ ПРЕДПРИЯТИЯ)
Число записей, касающихся операций предприятия, которое может храниться на карточке предприятия.
NoOfCompanyActivityRecords ::= ЦЕЛОЕ ЧИСЛО (0.. 216 — 1)
Присвоение значения: см. пункт 3.
2.78 NOOFCONTROLACTIVITYRECORDS
(ЧИСЛО ЗАПИСЕЙ, КАСАЮЩИХСЯ ПРОВЕРОЧНЫХ ОПЕРАЦИЙ)
Число, касающихся проверочных операций, которое может храниться на карточке контролера.
NoOfControlActivityRecords ::= ЦЕЛОЕ ЧИСЛО (0.. 216 — 1)
Присвоение значения: см. пункт 3.
2.79 NOOFEVENTSPERTYPE (ЧИСЛО СОБЫТИЙ ПО ТИПУ)
Число событий по типу события, которое может храниться на карточке.
NoOfEventsPerType ::= ЦЕЛОЕ ЧИСЛО (0..255)
Присвоение значения: см. пункт 3.
2.80 NOOFFAULTSPERTYPE (ЧИСЛО НЕИСПРАВНОСТЕЙ ПО ТИПУ)
Число неисправностей по типу неисправности, которое может храниться на карточке.
NoOfFaultsPerType ::= ЦЕЛОЕ ЧИСЛО (0..255)
Присвоение значения: см. пункт 3.
2.81 ODOMETERVALUEMIDNIGHT
(ПОКАЗАНИЯ СЧЕТЧИКА ПРОБЕГА В ПОЛНОЧЬ)
Показания счетчика пробега транспортного средства в полночь на данный день (требование 090).
OdometerValueMidnight ::= Показания счетчика
Присвоение значения: дополнительно не уточняется.
2.82 ODOMETERSHORT (ПОКАЗАНИЯ СЧЕТЧИКА)
Показания счетчика пробега транспортного средства в краткой форме.
OdometerShort ::= ЦЕЛОЕ ЧИСЛО (0..224 — 1)
Присвоение значения: двоичный код без знака. Значение в км в рабочем диапазоне от 0 до 9 999 999 км.
2.83 OVERSPEEDNUMBER (ЧИСЛО ПРЕВЫШЕНИЙ СКОРОСТИ)
Число превышений скорости с момента последнего контроля за превышением скорости.
OverspeedNumber ::= ЦЕЛОЕ ЧИСЛО (0..255)
Присвоение значения: 0 означает, что после последнего контроля за превышением скорости случаев превышения скорости не было, 1 означает, что после последнего контроля за превышением скорости был один случай превышения скорости... 255 означает, что после последнего контроля за превышением скорости было 255 или больше случаев превышения скорости.
2.84 PLACERECORD (ЗАПИСЬ, КАСАЮЩАЯСЯ МЕСТА)
Информация, касающаяся места, в котором начинается или заканчивается ежедневный период работы (требования 087, 202, 221).
PlaceRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
entryTime реальное время,
entryTypeDailyWorkPeriod тип данных о ежедневном периоде работы,
dailyWorkPeriodCountry числовой код страны,
dailyWorkPeriodRegion числовой код региона,
vehicleOdometerValue показания счетчика пробега
}
entryTime — дата и время ввода данных.
entryTypeDailyWorkPeriod — тип ввода.
dailyWorkPeriodCountry — страна въезда.
dailyWorkPeriodRegion — район въезда.
vehicleOdometerValue — показания счетчика пробега в момент ввода данных о месте въезда.
2.85 PREVIOUSVEHICLEINFO
(ИНФОРМАЦИЯ О ПРЕДЫДУЩЕМ ТРАНСПОРТНОМ СРЕДСТВЕ)
Информация, касающаяся транспортного средства, использованного водителем ранее, в момент ввода его карточки в бортовое устройство (требование 081).
PreviousVehicleInfo ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { vehicleRegistrationIdentification идентификация регистрации транспортного средства, cardWithdrawalTime реальное время }
vehicleRegistrationIdentification — VRN и Договаривающаяся сторона регистрации транспортного средства.
cardWithdrawalTime — дата и время извлечения карточки.
2.86 PUBLICKEY (ОТКРЫТЫЙ КЛЮЧ)
PublicKey::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
rsaKeyModulus модуль ключа RSA,
rsaKeyPublicExponent открытая экспонента ключа RSA
}
rsaKeyModulus — модуль парного ключа.
rsaKeyPublicExponent — открытая экспонента парного ключа.
2.87 REGIONALPHA (БУКВЕННЫЙ КОД РЕГИОНА)
Буквенное обозначение региона в конкретной стране.
RegionAlpha ::= СТРОКА IA5 (РАЗМЕР (3))
2.88 REGIONNUMERIC (ЧИСЛОВОЙ КОД РАЙОНА)
Числовое обозначение района в конкретной стране.
RegionNumeric ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (1))
2.89 RSAKEYMODULUS (МОДУЛЬ КЛЮЧА RSA)
RSAKeyModulus ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (128))
Присвоение значения: не определено.
2.90 RSAKEYPRIVATEEXPONENT (ЗАКРЫТАЯ ЭКСПОНЕНТА КЛЮЧА RSA)
(закрытая экспонента парного ключа RSA.
RSAKeyPrivateExponent ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (128))
Присвоение значения: не определено.
2.91 RSA KEYPRIVATEEXPONENT (ОТКРЫТАЯ ЭКСПОНЕНТА КЛЮЧА RSA)
Открытая экспонента ключа RSA.
RSAKeyPublicExponent ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР (8))
Присвоение значения: не определено.
2.92 SENSORAPPROVALNUMBER
(НОМЕР ОФИЦИАЛЬНОГО УТВЕРЖДЕНИЯ ДАТЧИКА)
Номер официального утверждения типа датчика.
SensorApprovalNumber ::= строка IA5 (РАЗМЕР(8))
Присвоение значения: не определено.
2.93 SENSORIDENTIFICATION (ИДЕНТИФИКАЦИЯ ДАТЧИКА)
Информация, записанная в датчике движения, которая имеет отношение к идентификации датчика движения (требование 077).
SensorIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
sensorSerialNumber серийный номер датчика,
SensorApprovalNumber номер официального утверждения датчика,
sensorSCIdentifier идентификатор компонента защиты датчика,
sensorOSIdentifier идентификатор операционной системы датчика
}
sensorSerialNumber — расширенный серийный номер датчика движения (включая номера деталей и код изготовителя).
SensorApprovalNumber — номер официального утверждения датчика движения.
sensorSCIdentifier — идентификатор компонента защиты датчика движения.
sensorOSIdentifier — идентификатор операционной системы датчика движения.
2.94 SENSORINSTALLATION (УСТАНОВКА ДАТЧИКА)
Информация, записанная в датчике движения, которая имеет отношение к установке датчика движения (требование 099).
SensorInstallation ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
sensorPairingDateFirst дата подсоединения датчика,
firstVuApprovalNumber номер официального утверждения БУ,
firstVuSerialNumber серийный номер БУ,
sensorPairingDateCurrent дата подсоединения датчика,
currentVuApprovalNumber номер официального утверждения БУ,
currentVUSerialNumber серийный номер БУ
}
sensorPairingDateFirst — дата первого подсоединения датчика движения к бортовому устройству.
firstVuApprovalNumber — номер официального утверждения первого бортового устройства, подсоединенного к датчику движения.
firstVuSerialNumber — серийный номер первого бортового устройства, подсоединенного к датчику движения.
sensorPairingDateCurrent — дата текущего подсоединения датчика движения к бортовому устройству.
currentVuApprovalNumber — официальный номер бортового устройства, подсоединенного в данный момент к датчику движения.
currentVUSerialNumber — серийный номер бортового устройства, подсоединенного в данный момент к датчику движения.
2.95 SENSORINSTALLATIONSECDATA (ДАННЫЕ О ЗАЩИТЕ ДАТЧИКА)
Информация, записанная на карточке мастерской, которая имеет отношение к данным о защите, необходимым для подсоединения датчиков движения к бортовым устройствам (требование 214).
SensorInstallationSecData ::= сеанс трехкратного шифрования ключа по системе DES
Присвоение значения: в соответствии со стандартом ISO 16844-3.
2.96 SENSOROSIDENTIFIER (ИДЕНТИФИКАТОР ДАТЧИКА ОС)
Идентификатор операционной системы датчика движения.
SensorOSIdentifier ::= Строка IA5 (РАЗМЕР (2))
Присвоение значения: по усмотрению изготовителя.
2.97 SENSORPAIRED (ПОДСОЕДИНЕННЫЙ ДАТЧИК)
Информация, записанная в бортовом устройстве, которая имеет отношение к идентификации датчика движения, подсоединенного к бортовому устройству (требование 079).
SensorPaired ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
sensorSerialNumber серийный номер датчика,
sensorApprovalNumber номер официального утверждения датчика,
sensorPairingDateFirst дата подсоединения датчика
}
sensorSerialNumber — серийный номер датчика движения, подсоединенного в данный момент к бортовому устройству.
sensorApprovalNumber — номер официального утверждения датчика движения, подсоединенного в данный момент к бортовому устройству.
sensorPairingDateFirst — дата первого подсоединения к бортовому устройству датчика движения, подсоединенного к бортовому устройству в данный момент.
2.98 SENSORPAIRINGDATE (ДАТА ПОДСОЕДИНЕНИЯ ДАТЧИКА)
Дата подсоединения датчика движения к бортовому устройству.
SensorPairingDate ::= Реальное время.
Присвоение значения: не определено.
2.99 SENSORSERIALNUMBER (СЕРИЙНЫЙ НОМЕР ДАТЧИКА)
Серийный номер датчика движения.
SensorSerialNumber ::= Расширенный серийный номер
2.100 SENSORSCIDENTIFIER (ИДЕНТИФИКАТОР ЗАЩИТЫ ДАТЧИКА)
Идентификатор компонента защиты датчика движения.
SensorSCIdentifier ::= Страна IA5 (РАЗМЕР (8))
Присвоение значения: по усмотрению изготовителя компонента.
2.101 SIGNATURE (ПОДПИСЬ)
Signature ::= ОКТЕТНАЯ СТРОКА (РАЗМЕР(128))
Присвоение значения: в соответствии с общими механизмами защиты, определенными в подразделе 11.
2.102 SIMILAREVENTSNUMBER (ЧИСЛО АНАЛОГИЧНЫХ СОБЫТИЙ)
Число аналогичных событий за один конкретный день (требование 094).
SimilarEventsNumber ::= ЦЕЛОЕ ЧИСЛО (0..255)
Присвоение значения: 0 не используется, 1 означает, что в данный день имело место и было зарегистрировано только одно событие этого типа, 2 означает, что в этот день имели место 2 события (из которых было зарегистрировано только одно), ...255 означает, что в данный день произошло 255 или более событий этого типа.
2.103 SPECIFICCONDITIONTYPE (ТИП ОСОБОЙ СИТУАЦИИ)
Код, позволяющий идентифицировать ту или иную особую ситуацию (требования 050b, 105a, 212a и 230a).
SpecificConditionType ::= ЦЕЛОЕ ЧИСЛО (0..255)
'00'H RFU (зарезервировано для будущего использования) '01'H неприменимо - начало '02'H неприменимо - конец '03'H Переезд на пароме/поезде
2.104 SPECIFICCONDITIONRECORD (ЗАПИСЬ ОСОБОЙ СИТУАЦИИ)
Информация, записанная на карточке водителя, карточке предприятия и в бортовом устройстве, которая имеет отношение к особой ситуации (требования 105a, 212a и 230a).
SpecificConditionRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
entryTime реальное время,
SpecificConditionType тип особой ситуации
}
entryTime — дата и время ввода данных.
SpecificConditionType — код, позволяющий идентифицировать особую ситуацию.
2.105 SPEED (СКОРОСТЬ)
Скорость транспортного средства (км/ч).
Присвоение значения: км в час в рабочем диапазоне от 0 до 220 км/ч.
2.106 SPEEDAUTHORISED (РАЗРЕШЕННАЯ СКОРОСТЬ)
Максимальная разрешенная скорость транспортного средства (определение bb)).
2.107 SPEEDAVERAGE (СРЕДНЯЯ СКОРОСТЬ)
Средняя скорость за предварительно определенный промежуток времени (км/ч).
2.108 SPEEDMAX (МАКСИМАЛЬНАЯ СКОРОСТЬ)
Максимальная скорость за предварительно определенный промежуток времени.
2.109 TDESSESSIONKEY (КЛЮЧ СЕАНСА)
Трехкратное шифрование ключа сеанса в системе DES.
TDesSessionKey ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
tDesKeyA ОКТЕТНАЯ СТРОКА (РАЗМЕР (8))
tDesKeyB ОКТЕТНАЯ СТРОКА (РАЗМЕР (8))
}
Присвоение значения: дополнительно не уточняется.
2.110 TIMEREAL (РЕАЛЬНОЕ ВРЕМЯ)
Код совмещенного поля данных даты и времени, в котором дата и время выражаются в секундах, начиная с 00 ч. 00 м. 00 с. 1 января 1970 года (среднее время по Гринвичу).
TimeReal{INTEGER:TimeRealRange} ::= ЦЕЛОЕ ЧИСЛО (0..TimeRealRange)
Присвоение значения — Выровненный байт: число секунд начиная с полночи 1 января 1970 года (среднее время по Гринвичу).
Максимально возможное отображение даты/времени — 2106 год.
2.111 TYRESIZE (РАЗМЕР ШИН)
TyreSize ::= Сторона IA5 (РАЗМЕР (15))
Присвоение значения: в соответствии с Правилами ЕЭК № 54 <*>.
<*> Исходным текстом является директива ЕС 92/23/EEC, касающаяся шин автотранспортных средств и их прицепов и их установки, от 31 марта 1992 года (OJ No L 129, 14/05/1992).
2.112 VEHICLEIDENTIFICATIONNUMBER
(ИДЕНТИФИКАЦИОННЫЙ НОМЕР ТРАНСПОРТНОГО СРЕДСТВА)
Идентификационный номер транспортного средства (VIN), указывающий на транспортное средство в целом; обычно это серийный номер шасси или номер рамы.
VehicleIdentificationNumber ::= Сторона IA5 (РАЗМЕР (17))
Присвоение значения: в соответствии с определением в стандарте ИСО 3779.
2.113 VEHICLEREGISTRATIONIDENTIFICATION
(ИДЕНТИФИКАЦИЯ РЕГИСТРАЦИИ ТРАНСПОРТНОГО СРЕДСТВА)
Идентификация транспортного средства, индивидуальная для Европы (VRN и Договаривающаяся сторона)
VehicleRegistrationIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
vehicleRegistrationNation числовой код страны,
vehicleRegistrationNumber номер регистрации транспортного средства
}
vehicleRegistrationNation — страна, в которой зарегистрировано транспортное средство.
vehicleRegistrationNumber — номер регистрации транспортного средства (VRN).
2.114 VEHICLEREGISTRATIONNUMBER
(НОМЕР РЕГИСТРАЦИИ ТРАНСПОРТНОГО СРЕДСТВА)
Номер регистрации транспортного средства (VRN). Номер регистрации присваивается компетентным органом, регистрирующим транспортное средство.
VehicleRegistrationNumber ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
codePage ЦЕЛОЕ ЧИСЛО (0,255),
vehicleRegNumber ОКТЕТНАЯ СТРОКА (РАЗМЕР(13))
}
codePage — элемент данных, указывающих на раздел стандарта ISO/IEC 8859, использованный для кодирования регистрационного номера транспортного средства,
vehicleRegNumber — VRN, закодированный в соответствии со стандартом ISO/IEC 8859-codePage.
Присвоение значения: по усмотрению страны.
2.115 VUACTIVITYDAILYDATA
(ДАННЫЕ ОБ ИЗМЕНЕНИИ ДЕЯТЕЛЬНОСТИ В БУ)
Информация, записанная в БУ, которая имеет отношение к изменению деятельности и/или изменению статуса управления и/или изменению состояния карточки за данный календарный день (требование 084) и к состоянию считывающих устройств на 00:00 часов в указанный день.
VuActivityDailyData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfActivityChanges ЦЕЛОЕ ЧИСЛО (0.1440),
activityChangeInfos УСТАНОВЛЕННЫЙ РАЗМЕР
(noOfActivityChanges) ПАРАМЕТРА
ActivityChangeInfo
}
noOfActivityChanges — число слов позиции ActivityChangeInfo в совокупности данных activityChangeInfos.
activityChangeInfos — совокупность слов позиции ActivityChangeInfo, записанных в БУ за данный день. Она всегда включает два слова ActivityChangeInfo, указывающих на состояние считывающих устройств в 00:00 часов в указанный день.
2.116 VUAPPROVALNUMBER (НОМЕР ОФИЦИАЛЬНОГО УТВЕРЖДЕНИЯ БУ)
Номер официального утверждения типа бортового устройства
VuApprovalNumber ::= Сторона IA5 (РАЗМЕР (8))
Присвоенное значение: не определено.
2.117 VUCALIBRATIONDATA (ДАТА КАЛИБРОВКИ БУ)
Информация, записанная в бортовом устройстве, которая имеет отношение к калибровке контрольного устройства (требование 098).
VuCalibrationData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfVuCalibrationRecords ЦЕЛОЕ ЧИСЛО (0,255),
vuCalibrationRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(noOfVuCalibrationRecords) ПАРАМЕТРА
VuCalibrationRecord
}
noOfVuCalibrationRecords — число записей, содержащееся в совокупности vuCalibrationRecords.
vuCalibrationRecords — совокупность записей калибровки.
2.118 VUCALIBRATIONRECORD (ЗАПИСЬ КАЛИБРОВКИ БУ)
Информация, записанная в бортовом устройстве, которая имеет отношение к калибровке контрольного устройства (требование 098).
VuCalibrationRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
calibrationPurpose цель калибровки,
workshopName название,
workshopAddress адрес,
workshopCardNumber полный номер карточки,
workshopCardExpiryDate реальное время,
vehicleIdentificationNumber идентификационный номер транспортного
средства,
vehicleRegistrationIdentification идентификация регистрации
транспортного средства,
wVehicleCharacteristicConstant характеристическая постоянная
транспортного средства W,
kConstantOfRecordingEquipment постоянная записывающего оборудования
K,
lTyreCircumference окружность шины L,
tyreSize размер шины,
authorisedSpeed разрешенная скорость,
oldOdometerValue показания счетчика пробега,
newOdometerValue показания счетчика пробега,
oldTimeValue реальное время,
newTimeValue реальное время,
nextCalibrationDate реальное время
}
calibrationPurpose — цель калибровки.
workshopName, workshopAddress — название и адрес мастерской.
workshopCardNumber — идентификатор карточки мастерской, использованной во время калибровки.
workshopCardExpiryDate — дата истечения срока действия карточки.
vehicleIdentificationNumber — VIN (опознавательный номер транспортного средства).
vehicleRegistrationIdentification — VRN (регистрационный номер транспортного средства) и Договаривающаяся сторона регистрации.
wVehicleCharacteristicConstant — характеристический коэффициент транспортного средства.
kConstantOfRecordingEquipment — постоянная контрольного устройства.
lTyreCircumference — эффективная окружность шин колес.
tyreSize — обозначение размера шин, установленных на транспортном средстве.
authorisedSpeed — разрешенная скорость транспортного средства.
oldOdometerValue, newOdometerValue — прежние и новые показания счетчика пробега.
oldTimeValue, newTimeValue — прежние и новые значения даты и времени.
nextCalibrationDate — дата следующей калибровки типа, указанной в позиции CalibrationPurpose, которая должна быть произведена уполномоченным инспекционным органом.
2.119 VUCARDIWDATA (ДАННЫЕ О ВВОДЕ И ИЗВЛЕЧЕНИИ КАРТОЧКИ)
Информация, записанная в бортовом устройстве, которая имеет отношение к циклам ввода карточек водителя или карточек мастерской в бортовое устройство и их извлечения (требование 081).
VuCardIWData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { noOfIWRecords ЦЕЛОЕ ЧИСЛО (0..2^{16} - 1) , vuCardIWRecords УСТАНОВЛЕННЫЙ РАЗМЕР (noOfIWRecords) ПАРАМЕТРА VuCardIWRecord }
noOfIWRecords — число записей в совокупности vuCardIWRecords.
vuCardIWRecords — совокупность записей, относящихся к циклам ввода и извлечения карточек.
2.120 VUCARDIWRECORD
(ЗАПИСЬ ДАННЫХ О ВВОДЕ И ИЗВЛЕЧЕНИИ КАРТОЧКИ)
Информация, записанная в бортовом устройстве, которая имеет отношение к циклу ввода карточки водителя или карточки мастерской в бортовое устройство и их извлечения (требование 081).
VuCardIWRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
cardHolderName фамилия держателя,
fullCardNumber полный номер карточки,
cardExpiryDate реальное время,
cardInsertionTime реальное время,
vehicleOdometerValueAtInsertion показания счетчика пробега,
cardSlotNumber номер считывающего устройства,
cardWithdrawalTime реальное время,
vehicleOdometerValueAtWithdrawal показания счетчика пробега,
previousVehicleInfo информация о предыдущем транспортном
средстве
manualInputFlag отметка, указывающая на ручной ввод
данных
}
cardHolderName — фамилия и имя держателя карточки водителя или мастерской, записанные в карточке.
fullCardNumber — тип карточки, выдавшая ее Договаривающаяся сторона и номер карточки, записанные в карточке.
cardExpiryDate — дата истечения срока действия карточки, записанная в карточке.
cardInsertionTime — дата и время ввода карточки.
vehicleOdometerValueAtInsertion — показания счетчика пробега транспортного средства в момент ввода карточки.
cardSlotNumber — считывающее устройство, в которое вставлена карточка.
cardWithdrawalTime — дата и время извлечения карточки.
vehicleOdometerValueAtWithdrawal — показания счетчика пробега транспортного средства в момент извлечения карточки.
previousVehicleInfo — информация о предыдущем транспортном средстве, использованном водителем, записанная в карточке.
manualInputFlag — метка, позволяющая определить, ввел ли держатель карточки в момент ее ввода данные о деятельности водителя вручную.
2.121 VUCERTIFICATE (СЕРТИФИКАТ БУ)
Сертификат открытого ключа бортового устройства.
2.122 VUCOMPANYLOCKSDATA (ДАТА БЛОКИРОВКИ БУ ПРЕДПРИЯТИЕМ)
Информация, записанная в бортовом устройстве, которая относится к блокировкам, установленным предприятием (требование 104).
VuCompanyLocksData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfLocks ЦЕЛОЕ ЧИСЛО(0..20),
vuCompanyLocksRecords УСТАНОВЛЕННЫЙ РАЗМЕР(noOfLocks)
ПАРАМЕТРА VuCompanyLocksRecord
}
noOfLocks — число блокировок, перечисленных в файле vuCompanyLocksRecords.
vuCompanyLocksRecords — совокупность записей о блокировках, установленных предприятием.
2.123 VUCOMPANYLOCKSRECORD
(ЗАПИСЬ БЛОКИРОВКИ БУ ПРЕДПРИЯТИЕМ)
Информация, записанная в бортовом устройстве, которая относится к одной блокировке, произведенной предприятием (требование 104).
VuCompanyLocksRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
lockInTime реальное время,
lockOutTime реальное время,
companyName название,
companyAddress адрес,
companyCardNumber полный номер карточки
}
lockInTime, lockOutTime — дата и время блокировки и снятия блокировки.
companyName, companyAddress — название и адрес предприятия, которое произвело блокировку.
companyCardNumber — номер, идентифицирующий карточку, использованную для блокировки.
2.124 VUCONTROLACTIVITYDATA (ДАТА ОПЕРАЦИЙ ПО ПРОВЕРКЕ БУ)
Информация, записанная в бортовом устройстве, которая имеет отношение к проверкам данного БУ (требование 102).
VuControlActivityData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfControls ЦЕЛОЕ ЧИСЛО(0..20),
vuControlActivityRecords УСТАНОВЛЕННЫЙ РАЗМЕР(noOfControls)
ПАРАМЕТРА VuControlActivityRecord
}
noOfControls — число проверок, перечисленных в файле vuControlActivityRecords.
vuControlActivityRecords — совокупность записей о проверочных операциях.
2.125 VUCONTROLACTIVITYRECORD
(ЗАПИСЬ ОПЕРАЦИЙ ПО ПРОВЕРКЕ БУ)
Информация, записанная в бортовом устройстве, которая имеет отношение к проверке данного БУ (требование 102).
VuControlActivityRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
controlType тип проверки,
controlTime реальное время,
controlCardNumber полный номер карточки,
downloadPeriodBeginTime реальное время,
downloadPeriodEndTime реальное время
}
controlTime — дата и время проверки.
controlCardNumber — идентификатор карточки контролера, использованной для проверки.
downloadPeriodBeginTime — время начала периода, за который загружаются данные (в случае загрузки).
downloadPeriodEndTime — время конца периода, за который загружаются данные (в случае загрузки).
2.126 VUDATABLOCKCOUNTER (СЧЕТЧИК БЛОКА ДАННЫХ БУ)
Счетчик, записанный на карточке, который позволяет определять последовательную нумерацию циклов ввода и извлечения карточки в бортовых устройствах.
VuDataBlockCounter ::= строка BCD (РАЗМЕР (2))
Присвоение значения: последовательная нумерация с максимальным значением 9 999, которая снова начинается с 0.
2.127 VUDETAILEDSPEEDBLOCK (БЛОК ДАННЫХ О СКОРОСТИ В БУ)
Информация, записанная в бортовом устройстве, которое относится к скорости транспортного средства за минуту, в течение которой транспортное средство находится в процессе движения (требование 093).
VuDetailedSpeedBlock ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
speedBlockBeginDate реальное время,
speedsPerSecond РАЗМЕР ПОСЛЕДОВАТЕЛЬНОСТИ (60) параметра Speed
}
speedBlockBeginDate — дата и время первого значения скорости в блоке данных.
speedsPerSecond хронологическая последовательность измеряемых скоростей за каждую секунду в течение минуты, которая начинает отсчитываться с момента реального времени, отраженного в позиции SpeedBlockBeginDate (включительно).
2.128 VUDETAILEDSPEEDDATA (ДАННЫЕ О СКОРОСТИ В БУ)
Информация, записанная в бортовом устройстве, которая имеет отношение к изменению скорости транспортного средства.
VuDetailedSpeedData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { noOfSpeedBlocks ЦЕЛОЕ ЧИСЛО (0,2^{16} - 1) , vuDetailedSpeedBlocks УСТАНОВЛЕННЫЙ РАЗМЕР (noOfSpeedBlocks) параметра VuDetailedSpeedBlock }
noOfSpeedBlocks — число блоков скорости в совокупности vuDetailedSpeedBlocks.
vuDetailedSpeedBlocks — совокупность блоков данных об изменении скорости.
2.129 VUDOWNLOADABLEPERIOD (ПЕРИОД ЗАГРУЗКИ ДАННЫХ В БУ)
Самая ранняя и самая последняя дата, на которую хранятся в бортовом устройстве данные о деятельности водителя (требования 081, 084 или 087).
VuDownloadablePeriod ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { minDownloadableTime maxDownloadableTime реальное время }
minDownloadableTime — самая ранняя дата и время ввода карточки, въезда на данную территорию или изменения вида деятельности, которые хранятся в блоке памяти бортового устройства.
maxDownloadableTime — самая последняя дата и время извлечения карточки, въезда на данную территорию или изменения вида деятельности, которые хранятся в блоке памяти бортового устройства.
2.130 VUDOWNLOADACTIVITYDATA
(ИНФОРМАЦИЯ О ЗАГРУЗКЕ ДАННЫХ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на время последней загрузки (требование 105).
VuDownloadActivityData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
downloadingTime реальное время,
fullCardNumber полный номер карточки,
companyOrWorkshopName название
}
downloadingTime — дата и время загрузки.
fullCardNumber — идентификатор использованной карточки, разрешающий загрузку.
companyOrWorkshopName — название предприятия или мастерской.
2.131 VUEVENTDATA (ДАННЫЕ О СОБЫТИЯХ В БУ)
Информация, записанная в бортовом устройстве, указывающая на события (требование 094, за исключением случая превышения скорости).
VuEventData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfVuEvents ЦЕЛОЕ ЧИСЛО (0,255),
vuEventRecords УСТАНОВЛЕННЫЙ РАЗМЕР (noOfVuEvents)
параметра VuEventRecord
}
noOfVuEvents — число событий, перечисленных в массиве данных vuEventRecords.
vuEventRecords — совокупность записей данных о событиях.
2.132 VUEVENTRECORD (ЗАПИСИ СОБЫТИЙ В БУ)
Информация, записанная в бортовом устройстве, указывающая на соответствующее событие (требование 094, за исключением случая превышения скорости).
VuEventRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
eventType тип события/неисправности,
eventRecordPurpose причина регистрации события/неисправности,
eventBeginTime реальное время,
eventEndTime реальное время,
cardNumberDriverSlotBegin полный номер карточки,
cardNumberCodriverSlotBegin полный номер карточки,
cardNumberDriverSlotEnd полный номер карточки,
cardNumberCodriverSlotEnd полный номер карточки,
similarEventsNumber число аналогичных событий
}
eventRecordPurpose — цель регистрации данного события.
eventBeginTime — дата и время начала события.
eventEndTime — дата и время конца события.
cardNumberDriverSlotBegin — идентификатор вставленной карточки в считывающее устройство водителя в начале события.
cardNumberCodriverSlotBegin — идентификатор вставленной карточки в считывающее устройство второго водителя в начале события.
cardNumberDriverSlotEnd — идентификатор вставленной карточки в считывающее устройство водителя в конце события.
cardNumberCodriverSlotEnd — идентификатор вставленной карточки в считывающее устройство второго водителя в конце события.
similarEventsNumber — число аналогичных событий в указанный день.
Эта последовательность может быть использована для всех событий, помимо случаев превышения скорости.
2.133 VUFAULTDATA (ДАННЫЕ О НЕИСПРАВНОСТЯХ В БУ)
Информация, записанная в бортовом устройстве, указывающая на неисправности (требование 096).
VuFaultData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfVuFaults ЦЕЛОЕ ЧИСЛО (0,255),
vuFaultRecords УСТАНОВЛЕННЫЙ РАЗМЕР (noOfVuFaults)
параметра VuFaultRecord
}
noOfVuFaults — число неисправностей, перечисленных в массиве данных vuFaultRecords.
vuFaultRecords — совокупность записей о неисправностях.
2.134 VUFAULTRECORD (ЗАПИСИ О НЕИСПРАВНОСТЯХ В БУ)
Информация, записанная в бортовом устройстве, которое указывает на неисправность (требование 096).
VuFaultRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
faultType тип неисправности,
faultRecordPurpose цель регистрации неисправности,
faultBeginTime реальное время,
faultEndTime реальное время,
cardNumberDriverSlotBegin полный номер карточки,
cardNumberCodriverSlotBegin полный номер карточки,
cardNumberDriverSlotEnd полный номер карточки,
cardNumberCodriverSlotEnd полный номер карточки
}
faultType — тип неисправности контрольного устройства.
faultRecordPurpose — цель регистрации данной неисправности.
faultBeginTime — дата и время начала неисправности.
faultEndTime — дата и время конца неисправности.
cardNumberDriverSlotBegin — идентификатор карточки, вставленной в считывающее устройство водителя в начале неисправности.
cardNumberCodriverSlotBegin — идентификатор карточки, вставленной в считывающее устройство второго водителя в начале неисправности.
cardNumberDriverSlotEnd — идентификатор карточки, вставленной в считывающее устройство водителя в конце неисправности.
cardNumberCodriverSlotEnd — идентификатор карточки, вставленной в считывающее устройство второго водителя в конце неисправности.
2.135 VUIDENTIFICATION (ИДЕНТИФИКАЦИЯ БУ)
Информация, записанная в бортовом устройстве, которая указывает на идентификацию бортового устройства (требование 075).
VuIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
vuManufacturerName название изготовителя БУ,
vuManufacturerAddress адрес изготовителя БУ,
vuPartNumber номер детали БУ,
vuSerialNumber серийный номер БУ,
vuSoftwareIdentification идентификация программного обеспечения БУ,
vuManufacturingDate дата изготовления БУ,
vuApprovalNumber номер официального утверждения БУ
}
vuManufacturerName — название изготовителя бортового устройства.
vuManufacturerAddress — адрес изготовителя бортового устройства.
vuPartNumber — номер детали бортового устройства.
vuSerialNumber — серийный номер бортового устройства.
vuSoftwareIdentification — идентификатор программного обеспечения, использованного в бортовом устройстве.
vuManufacturingDate — дата изготовления бортового устройства.
vuApprovalNumber — номер официального утверждения бортового устройства.
2.136 VUMANUFACTURERADDRESS (АДРЕС ИЗГОТОВИТЕЛЯ БУ)
Адрес изготовителя бортового устройства.
VuManufacturerAddress ::= адрес.
Присвоение значения: не определено.
2.137. (НАЗВАНИЕ ИЗГОТОВИТЕЛЯ БУ)
Название изготовителя бортового устройства.
VuManufacturerName ::= название
Присвоение значения: дата изготовления бортового устройства.
2.138 VUMANUFACTURINGDATE (ДАТА ИЗГОТОВЛЕНИЯ БУ)
Дата изготовления бортового устройства.
VuManufacturingDate ::= реальное время
Присвоение значения: не определено.
2.139 VUOVERSPEEDINGCONTROlDATA
(ДАННЫЕ О КОНТРОЛЕ ЗА ПРЕВЫШЕНИЕМ СКОРОСТИ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на случаи превышения скорости после последнего контроля за превышением скорости (требование 095).
VuOverSpeedingControlData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
lastOverspeedControlTime реальное время,
firstOverspeedSince реальное время,
numberOfOverspeedSince число превышений скорости
}
lastOverspeedControlTime — дата и время последнего контроля за превышением скорости.
firstOverspeedSince — дата и время первого превышения скорости после указанного контроля за превышением скорости.
numberOfOverspeedSince — число случаев превышения скорости после последнего контроля за превышением скорости.
2.140 VUOVERSPEEDINGEVENTDATA
(ДАННЫЕ О СЛУЧАЯХ ПРЕВЫШЕНИЯ СКОРОСТИ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на случаи превышения скорости (требование 094).
VuOverSpeedingEventData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfVuOverSpeedingEvents ЦЕЛОЕ ЧИСЛО(0..255),
vuOverSpeedingEventRecords УСТАНОВЛЕННЫЙ
РАЗМЕР(noOfVuOverSpeedingEvents) ПАРАМЕТРА
VuOverSpeedingEventRecord
}
noOfVuOverSpeedingEvents — число случаев, перечисленных в массиве данных vuOverSpeedingEventRecords.
vuOverSpeedingEventRecords — массив данных, содержащий записи случаев превышения скорости.
2.141 VUOVERSPEEDINGEVENTRECORD
(ЗАПИСИ СЛУЧАЕВ ПРЕВЫШЕНИЯ СКОРОСТИ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на случаи превышения скорости (требование 094).
VuOverSpeedingEventRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
eventType тип события/неисправности,
eventRecordPurpose цель регистрации события/неисправности,
eventBeginTime реальное время,
eventEndTime реальное время,
maxSpeedValue максимальная скорость,
averageSpeedValue средняя скорость,
cardNumberDriverSlotBegin полный номер карточки,
similarEventsNumber число аналогичных событий
}
eventRecordPurpose — цель регистрации данного события.
eventBeginTime — дата и время начала события.
eventEndTime — дата и время завершения события.
maxSpeedValue — максимальная скорость, измеренная во время события.
averageSpeedValue — среднее арифметическое скорости, измеренной во время события.
cardNumberDriverSlotBegin — идентификатор карточки, вставленной в считывающее устройство водителя в начале события.
similarEventsNumber — число аналогичных событий в указанный день.
2.142 VUPARTNUMBER (НОМЕР ДЕТАЛИ БУ)
Номер детали бортового устройства.
VuPartNumber ::= Строка IA5(РАЗМЕР(16))
Присвоение значения: по усмотрению изготовителя БУ.
2.143 VUPLACEDAILYWORKPERIODDATA
(ДАННЫЕ О МЕСТЕ/ЕЖЕДНЕВНОМ ПЕРИОДЕ РАБОТЫ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на места, в которых водители начинают или завершают ежедневные периоды работы (требование 087).
VuPlaceDailyWorkPeriodData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfPlaceRecords ЦЕЛОЕ ЧИСЛО(0..255),
vuPlaceDailyWorkPeriodRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(noOfPlaceRecords) ПАРАМЕТРА
VuPlaceDailyWorkPeriodRecord
}
noOfPlaceRecords — число записей, перечисленных в массиве данных vuPlaceDailyWorkPeriodRecords.
vuPlaceDailyWorkPeriodRecords — массив записей с указанием мест.
2.144 VUPLACEDAILYWORKPERIODRECORD
(ЗАПИСИ О МЕСТЕ/ЕЖЕДНЕВНОМ ПЕРИОДЕ РАБОТЫ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на место, в котором водитель начинает или заканчивает ежедневный период работы (требование 087).
VuPlaceDailyWorkPeriodRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
fullCardNumber полный номер карточки,
placeRecord запись данных о месте
}
fullCardNumber — тип карточки водителя, Договаривающаяся сторона, выдавшая карточку и номер карточки.
placeRecord — запись, содержащая информацию о месте въезда.
2.145 VUPRIVATEKEY (ЗАКРЫТЫЙ КЛЮЧ БУ)
Закрытый ключ бортового устройства.
VuPrivateKey ::= Закрытая экспонента ключа RSA
2.146 VUPUBLICKEY (ОТКРЫТЫЙ КЛЮЧ БУ)
Открытый ключ бортового устройства
2.147 VUSERIALNUMBER (СЕРИЙНЫЙ НОМЕР БУ)
Серийный номер бортового устройства (требование 075).
VuSerialNumber ::= расширенный серийный номер
2.148 VUSOFTINSTALLATIONDATE (ДАТА УСТАНОВКИ ПРОГРАММЫ БУ)
Дата установки варианта программного обеспечения бортового устройства.
VuSoftInstallationDate ::= реальное время
Присвоение значения: не определено.
2.149 VUSOFTWAREIDENTIFICATION (ИДЕНТИФИКАЦИЯ ПРОГРАММЫ БУ)
Информация, записанная в бортовом устройстве, которая указывает на установленное программное обеспечение.
VuSoftwareIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
vuSoftwareVersion вариант программы БУ,
VuSoftInstallationDate дата установки программы БУ
}
vuSoftwareVersion — номер версии программного обеспечения бортового устройства.
VuSoftInstallationDate — дата установки версии программного обеспечения.
2.150 VUSOFTWAREVERSION (ВЕРСИЯ ПРОГРАММЫ БУ)
Вариант программного обеспечения бортового устройства.
VuSoftwareVersion ::= IA5Размер(РАЗМЕР(4))
Присвоение значения: не определено.
2.151 VUSPECIFICCONDITIONDATA
(ДАННЫЕ ОБ ОСОБЫХ СИТУАЦИЯХ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на особые ситуации.
VuSpecificConditionData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfSpecificConditionRecords ЦЕЛОЕ ЧИСЛО(0..216 - 1)
specificConditionRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(noOfSpecificConditionRecords)
ПАРАМЕТРА SpecificConditionRecord
}
noOfSpecificConditionRecords — число записей, перечисленных в массиве данных specificConditionRecords.
specificConditionRecords — массив данных, содержащих записи об особых ситуациях.
2.152 VUTIMEADJUSTMENTDATA
(ДАННЫЕ О КОРРЕКТИРОВКЕ ВРЕМЕНИ В БУ)
Информация, записанная в бортовом устройстве, которая указывает на корректировки времени, произведенные вне программы регулярной калибровки (требование 101)
VuTimeAdjustmentData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
noOfVuTimeAdjRecords ЦЕЛОЕ ЧИСЛО(0..6),
vuTimeAdjustmentRecords УСТАНОВЛЕННЫЙ РАЗМЕР
(noOfVuTimeAdjRecords) ПАРАМЕТРА
VuTimeAdjustmentRecord
}
noOfVuTimeAdjRecords — число записей в массиве данных TimeAdjustmentRecords.
vuTimeAdjustmentRecords — массив данных с записями о корректировке времени.
2.153 VUTIMEADJUSTMENTRECORD
(ЗАПИСИ КОРРЕКТИРОВКИ ВРЕМЕНИ В БУ)
Информация, записанная в бортовом устройстве, указывающая на корректировку времени, произведенную вне программы регулярной калибровки (требование 101)
VuTimeAdjustmentRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
newTimeValue реальное время,
workshopName название,
workshopAddress адрес,
workshopCardNumber полный номер карточки
}
oldTimeValue, newTimeValue — прежнее и новое значения даты и времени.
workshopName, workshopAddress — название и адрес мастерской.
workshopCardNumber — идентификатор карточки мастерской, использованной для корректировки времени.
2.154 W-VEHICLECHARACTERISTICCONSTANT
(ХАРАКТЕРИСТИЧЕСКАЯ ПОСТОЯННАЯ W ТРАНСПОРТНОГО СРЕДСТВА
Характеристический коэффициент транспортного средства (определение k)).
W-VehicleCharacteristicConstant ::= ЦЕЛОЕ ЧИСЛО (0..216 — 1))
Присвоение значения: Импульсы на километр в рабочем диапазоне от 0 до 64 255 имп./км.
2.155 WORKSHOPCARDAPPLICATIONIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ПРИЛОЖЕНИЯ КАРТОЧКИ МАСТЕРСКОЙ)
Информация, записанная в карточке мастерской, которая указывает на идентификацию приложения карточки (требование 190).
WorkshopCardApplicationIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
typeOfTachographCardId тип оборудования
cardStructureVersion вариант структуры карточки
noOfEventsPerType число событий по типу
noOfFaultsPerType число неисправностей по типу
activityStructureLength диапазон длины записи, касающейся
деятельности
noOfCardVehicleRecords число записей, касающихся транспортного
средства
noOfCardPlaceRecords число записей, касающихся мест
noOfCalibrationRecords число записей калибровок
}
typeOfTachographCardId — данные, указывающие на тип использованной карточки.
cardStructureVersion — данные, указывающие вариант структуры, использованной в карточке.
noOfEventsPerType — число событий по типу события, которое может храниться на карточке.
noOfFaultsPerType — число неисправностей по типу неисправности, которое может храниться на карточке
activityStructureLength — число имеющихся байтов памяти для хранения записей, касающихся деятельности.
noOfCardVehicleRecords — число записей, касающихся транспортного средства, которое может храниться на карточке.
noOfCardPlaceRecords — число мест, которое может храниться на карточке.
noOfCalibrationRecords — число записей калибровки, которое может храниться на карточке.
2.156 WORKSHOPCARDCALIBRATIONDATA
(ДАННЫЕ О КАЛИБРОВКЕ НА КАРТОЧКЕ МАСТЕРСКОЙ)
Информация, записанная на карточке мастерской, указывающая на операцию, произведенную мастерской с карточкой (требования 227 и 229).
WorkshopCardCalibrationData ::= ПОСЛЕДОВАТЕЛЬНОСТЬ { calibrationTotalNumber ЦЕЛОЕ ЧИСЛО (0..2^{16} - 1) , calibrationPointerNewestRecord ЦЕЛОЕ ЧИСЛО(0 .. NoOfCalibrationRecords-1), calibrationRecords УСТАНОВЛЕННЫЙ РАЗМЕР (NoOfCalibrationRecords) ПАРАМЕТРА WorkshopCardCalibrationRecord }
calibrationTotalNumber — общее число калибровок, произведенных с карточкой.
calibrationPointerNewestRecord — индекс последней обновленной записи калибровки.
Присвоение значения: число, соответствующее численному показателю записи калибровки, которое начинается с '0' в случае первой записи калибровки в структуре.
calibrationRecords — массив данных с записями, содержащими данные о калибровке и/или корректировке времени.
2.157 WORKSHOPCARDCALIBRATIONRECORD
(ЗАПИСИ КАЛИБРОВКИ НА КАРТОЧКЕ МАСТЕРСКОЙ)
Информация, записанная на карточке мастерской, которая указывает на калибровку, произведенную с карточкой (требование 227).
WorkshopCardCalibrationRecord ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
calibrationPurpose цель калибровки,
vehicleIdentificationNumber номер идентификации транспортного
средства,
vehicleRegistration идентификация регистрации транспортного
средства,
wVehicleCharacteristicConstant характеристическая постоянная
транспортного средства W,
kConstantOfRecordingEquipment постоянная записывающего оборудования K
lTyreCircumference окружность шин L,
tyreSize размер шин,
authorisedSpeed разрешенная скорость,
oldOdometerValue показания счетчика пробега,
newOdometerValue показания счетчика пробега,
oldTimeValue реальное время,
newTimeValue реальное время,
nextCalibrationDate реальное время,
vuPartNumber номер детали БУ,
vuSerialNumber серийный номер БУ,
sensorSerialNumber серийный номер датчика
}
calibrationPurpose — цель калибровки.
vehicleIdentificationNumber — опознавательный номер транспортного средства (VEST).
vehicleRegistration — VIN и Договаривающаяся сторона регистрации.
wVehicleCharacteristicConstant — характеристический коэффициент транспортного средства.
kConstantOfRecordingEquipment — постоянная контрольного устройства.
lTyreCircumference — эффективная окружность шин колес.
tyreSize — обозначение размеров шин, установленных на транспортном средстве.
authorisedSpeed — максимальная разрешенная скорость транспортного средства.
oldOdometerValue, newOdometerValue — прежние и новые показания счетчика пробега.
oldTimeValue, newTimeValue — прежние и новые значения даты и времени.
nextCalibrationDate — дата следующей калибровки типа, указанного в файле CalibrationPurpose, которая должна осуществляться уполномоченным инспекционным органом.
vuPartNumber, vuSerialNumber и sensorSerialNumber — элементы данных, идентифицирующие контрольное устройство.
2.158 WORKSHOPCARDHOLDERIDENTIFICATION
(ИДЕНТИФИКАЦИЯ ДЕРЖАТЕЛЯ КАРТОЧКИ МАСТЕРСКОЙ)
Информация, записанная в карточке мастерской, указывающая на идентификацию держателя карточки (требование 216).
WorkshopCardHolderIdentification ::= ПОСЛЕДОВАТЕЛЬНОСТЬ {
workshopName название,
workshopAddress адрес,
cardHolderName фамилия держателя,
cardHolderPreferredLanguage язык
}
workshopName — название мастерской держателя карточки.
workshopAddress — адрес мастерской держателя карточки.
cardHolderName — фамилия и имя (имена) держателя (например, фамилия механика).
cardHolderPreferredLanguage — предпочитаемый язык держателя карточки.
2.159 WORKSHOPCARDPIN (PIN-КОД КАРТОЧКИ МАСТЕРСКОЙ)
Персональный идентификационный номер карточки мастерской (требование 213).
WorkshopCardPIN ::= Строка IA5 (РАЗМЕР(8))
Присвоение значения: Известный номер PIN держателя карточки, за которым следует серия байтов 'FF' (до восьми байтов).
3. ОПРЕДЕЛЕНИЕ ДИАПАЗОНОВ ЗНАЧЕНИЙ И РАЗМЕРОВ
Определение значений переменных, используемых для определений, содержащихся в пункте 2.
3.1 ОПРЕДЕЛЕНИЯ ДЛЯ КАРТОЧКИ ВОДИТЕЛЯ:
3.2 ОПРЕДЕЛЕНИЯ ДЛЯ КАРТОЧКИ МАСТЕРСКОЙ:
3.3 ОПРЕДЕЛЕНИЯ ДЛЯ КАРТОЧКИ КОНТРОЛЕРА:
| Название переменной | мин. | макс. |
|---|---|---|
| NoOfControlActivityRecords | 230 | 520 |
3.4 ОПРЕДЕЛЕНИЯ ДЛЯ КАРТОЧКИ ПРЕДПРИЯТИЯ:
| Название переменной | мин. | макс. |
|---|---|---|
| NoOfCompanyActivityRecords | 230 | 520 |
В строках IA5 используются знаки ASCII, определенные в стандарте ISO/IEC 8824-1. Для удобочитаемости и простоты присвоенные значения приводятся ниже. В случае разночтений вместо этой информационной записки следует использовать стандарт ISO/IEC 8824-1.
! « # $ % & ' ( ) * + , — . / 0 1 2 3 4 5 6 7 8 9 : ; < = > ? @ A B C D E F G H I J K L M № O P Q R S T U V W X Y Z [ \ ]  _
 a b c d e f g h i j k l m n o p q r s t u v w x y z { | } ~»
В других строках знаков (адрес, название, номер регистрации транспортного средства) используются, кроме того, знаки, определенные кодами 192-255 стандарта ISO/IEC 8859-1 (Набор латинских знаков типа 1) или ISO/IEC 8859-7 (Набор греческих знаков).
В случае кодирования с помощью правил кодирования ASN.1 все определенные типы данных кодируются в соответствии со стандартом ISO/IEC 8825-2 (согласованный вариант).
ПОДРАЗДЕЛ II. СПЕЦИФИКАЦИИ НА КАРТОЧКИ ТАХОГРАФА
1. ВВЕДЕНИЕ
1.1 СОКРАЩЕНИЯ
Для целей настоящего подраздела используются следующие сокращения.
1.2. ИСТОЧНИКИ
В настоящем подразделе использованы следующие источники:
EN 726-3 Системы идентификационных карточек — Карточки и терминалы на интегральных схемах для передачи данных — Часть 3: применение независимых требований к карточке. Декабрь 1994 года.
ISO/IEC 7816-2 Информационные технологии — Карточки идентификационные — Карточки на интегральных схемах с контактами — Часть 2: Размеры и расположение контактов. Издание первое: 1999 год.
ISO/IEC 7816-3 Информационные технологии — Карточки идентификационные — Карточки на интегральных схемах с контактами — Часть 3: Электронные сигналы и протокол передачи данных. Издание 2: 1997 год.
ISO/IEC 7816-4 Информационные технологии — Карточки идентификационные — Карточки на интегральных схемах с контактами — Часть 4: Межотраслевые команды обмена данных. Издание первое: 1995 год + поправка 1:1997 год.
ISO/IEC 7816-6 Информационные технологии — Карточки идентификационные — Карточки на интегральных схемах с контактами — Часть 6: Межотраслевые элементы данных. Издание первое: 1996 год + поправка 1:1998 год.
ISO/IEC 7816-8 Информационные технологии — Карточки идентификационные — Карточки на интегральных схемах с контактами — Часть 8: Межотраслевые команды, связанные с защитой. Издание первое: 1999 год.
ISO/IEC 9797 Информационные технологии — методы защиты — механизм обеспечения целостности данных с использованием функции криптографической проверки на основе алгоритма блочного шифрования. Издание 2: 1994 год.
2. ЭЛЕКТРИЧЕСКИЕ И ФИЗИЧЕСКИЕ ХАРАКТЕРИСТИКИ
TCS_200 Все электрические сигналы должны соответствовать стандарту ISO/IEC 7816-3, если не указано иное.
TCS_201 Расположение и размеры контактов карточки должны соответствовать стандарту ISO/IEC 7816-2.
2.1 НАПРЯЖЕНИЕ ПИТАНИЯ И ПОТРЕБЛЕНИЕ ТОКА
TCS_202 Карточка должна работать в соответствии со спецификациями на предельные значения потребления, указанные в стандарте ISO/IEC 7816-3.
TCS_203 Карточка должна работать при Vcc = 3 В (+/- 0,3 В) или при Vcc = 5 В (+/- 0,5 В).
Выбор напряжения производится в соответствии со стандартом ISO/IEC 7816-3.
2.2 ПРОГРАММИРУЮЩЕЕ НАПРЯЖЕНИЕ Vpp
TCS_204 Карточка не должна предусматривать наличие программирующего напряжения на выводе C6. Предполагается, что вывод C6 к интерфейсу не подсоединяется. На контакт C6 может подаваться напряжение Vcc с карточки, однако он не должен подсоединяться на массу. В любом случае это напряжение не должно интерпретироваться.
2.3 ФОРМИРОВАНИЕ И ЧАСТОТА ТАКТОВЫХ СИГНАЛОВ
TCS_205 Карточка должна работать в диапазоне частот а 1 — 5 МГц в течение одного сеанса использования карточки. Тактовая частота может меняться в пределах +/- 2%. Тактовая частота генерируется бортовым устройством, а не самой карточкой. Рабочий цикл может варьироваться в пределах 40 — 60%.
TCS_206 В соответствии с параметрами, заложенными в файле карточки EFICC, внешние часы могут останавливаться. Первый байт основного файла EFICC кодирует параметры режима остановки часов (более подробно см. стандарт EN 726-3):
2.4 КОНТАКТ «ВХОД-ВЫХОД»
TCS_207 Контакт C7 «вход-выход» используется для получения данных от интерфейса и передачи данных на интерфейсе. Во время работы в режиме передачи может находиться либо только карточка, либо интерфейс. В том случае, если оба устройства работают в режиме передачи, карточка повреждена не будет. Если передача данных с карточки не производится, она переключается в режим приема.
2.5 СОСТОЯНИЕ КАРТОЧКИ
TCS_208 В случае подачи на карточку напряжения, она может находиться в двух состояниях:
- в рабочем состоянии при выполнении команд или обмене данными с цифровым блоком,
- в нерабочем состоянии в остальное время; в этом состоянии все данные на карточке сохраняются.
3. АППАРАТНОЕ ОБОРУДОВАНИЕ И ПЕРЕДАЧА ДАННЫХ
3.1 ВВЕДЕНИЕ
В настоящем пункте излагаются минимальные требования к функциям карточек тахографа и БУ в целях обеспечения правильной работы и эксплуатационной совместимости.
Карточки тахографа в максимальной степени соответствуют применимым нормам стандарта ISO/IEC (прежде всего ISO/IEC 7816). Однако в целях уточнения некоторых ограниченных видов использования или различий, в случае их наличия, характеристики всех команд и протоколов указываются полностью. Указанные команды полностью соответствуют упомянутым выше стандартам, если не оговорено иное.
3.2 ПРОТОКОЛ ПЕРЕДАЧИ ДАННЫХ
TCS_300 Протокол передачи данных соответствует стандарту ISO/IEC 7816-3. В частности, БУ должно распознавать сигналы продления времени ожидания, передаваемые карточкой.
3.2.1 ПРОТОКОЛЫ
TCS_301 Карточка должна поддерживать протокол T = 0 и протокол T = 1.
TCS_302 T = 0 — протокол по умолчанию, поэтому для изменения протокола на T = 1 нужна команда PTS (выбор протокола передачи).
TCS_303 Устройства должны поддерживать прямой режим в обоих протоколах. В этой связи для карточки прямой режим обязателен.
TCS_304 Байт Information Field Size Card должен быть отображен в ATR в виде AT3. Это значение должно составлять как минимум: 'F0h' (240 байт).
К протоколу применяются следующие ограничения.
- Интерфейс должен принимать ответ на входе и выходе после нарастания сигнала на RST начиная с 400 тц.
- Интерфейс должен быть способен считывать знаки, отделенные во времени на 12 эев.
- Интерфейс должен распознавать ошибочные знаки и их повторение, если они разделены во времени на 13 эев. В случае обнаружения ошибочного знака контакт «вход-выход» должен отражать сигнал ошибки в интервале 1 — 2 эев. Устройство должно реагировать на задержку продолжительностью 1 эев.
- Интерфейс должен принимать ATR (ответ на перезагрузку) размером 33 байта (TS + 32)
- Если в ATR есть знак TC1, то для знаков, передаваемых интерфейсом, должно быть предусмотрено дополнительное время хранения, хотя временной интервал между знаками, посылаемыми карточкой, может и в этом случае составлять 12 эев. Это также применимо к знаку ACK, посылаемому карточкой после передачи знака P3 интерфейсом.
- Интерфейс должен принимать знак NUL, передаваемый карточкой.
- Интерфейс должен принимать дополнительный режим для ACK.
- Команда на получение ответа не может использоваться в режиме прямого вывода для получения данных, длина которых может превышать 255 байтов.
- Байт NAD не используется (NAD устанавливается на «00»).
- S-блок «ABORT»: не используется.
- Ошибка состояния S-блока VPP: не используется.
- Общая длина цепочки вывода данных для поля данных не должна превышать 255 байтов (для обеспечения совместимости с интерфейсом).
- Размер поля данных для интерфейса (IFSD) указывается IFD сразу же после ATR (ответ на сигнал перезагрузки): интерфейс передает запрос на указание размера информационного S-блока после ATR, после чего карточка должна передать обратно данные о размере S-блока интерфейса. Рекомендуемое значение для IFSD: 254 байта.
- Карточка не должна требовать корректировки IFS.
3.2.2 ATR (ОТВЕТ НА СИГНАЛ ПЕРЕЗАГРУЗКИ)
TCS_307 Устройство проверяет байты ATR в соответствии со стандартом ISO/IEC 7816-3. Проверка архивных знаков ATR не производится.
Пример базового двойного протокола ATR в соответствии со стандартом ISO/IEC 7816-3
TCS_308 После ответа на сигнал перезагрузки (ATR) выбирается по косвенным признакам основной файл (MF), который становится текущей директорией.
3.2.3 PTS (ВЫБОР ПРОТОКОЛА ПЕРЕДАЧИ)
TCS_309 Протоколом по умолчанию является T = 0. Для перехода на протокол T = 1 устройство должно передать на карточку сигнал PTS (также обозначаемый сокращением PPS).
TCS_310 Поскольку для карточки оба протокола T = 0 и T = 1 обязательны, базовый сигнал PTS для перехода с одного протокола на другой обязателен и для карточки.
PTS может использоваться, как указано в стандарте ISO/IEC 7816-3, для перехода на более высокие скорости передачи данных в бодах, чем скорость по умолчанию, предлагаемая в соответствующих случаях карточкой в ATR (байт (TA(1)).
Более высокие скорости передачи в бодах для карточки факультативны.
TCS_311 Если другая скорость передачи в бодах, помимо скорости по умолчанию, не поддерживается (или если не поддерживается выбранная скорость передачи в бодах), то карточка должна передать правильную команду PTS в соответствии со стандартом ISO/IEC 7816-3, опустив байт PPS1.
Примеры базовой команды PTS для выбора протокола указаны ниже:
3.3 УСЛОВИЯ ДОСТУПА (AC)
Условия доступа (AC) для команд UPDATE_BINARY и READ_BINARY определяется в каждом элементарном файле.
TCS_312 До открытия доступа к файлу с помощью этих команд должен удовлетворяться параметр AC для данного файла.
Определения имеющихся условий доступа указаны ниже:
- ALW: действие возможно во всех случаях и может быть выполнено без каких бы то ни было ограничений.
- NEV: действие невозможно ни в каких случаях.
- AUT: право, соответствующее успешной внешней аутентификации, должно быть открыто (производится с помощью команды EXTERNAL_AUTHENTICATE).
- PRO SM: команда должна передаваться с криптографической контрольной суммой в криптозащищенном виде (см. подраздел 11).
- AUT и PRO SM (комбинированные).
После обработки команды (UPDATE_BINARY и READ_BINARY) на карточке могут быть открыты следующие условия доступа:
| UPDATE_BINARY | READ_BINARY | |
|---|---|---|
| ALW | Да | Да |
| NEV | Да | Да |
| AUT | Да | Да |
| PRO SM | Да | Нет |
| AUT и PRO SM | Да | Нет |
Для команды READ_BINARY условие доступа PRO SM отсутствует. Это означает, что наличие криптографической контрольной суммы для команды READ необязательно ни в одном случае. Однако, используя значения 'OC' для данного класса, можно использовать команду READ_BINARY в криптозащищенном виде, как описано в пункте 3.6.2.
3.4 ШИФРОВАНИЕ ДАННЫХ
В том случае, если надо обеспечить конфиденциальность данных, считываемых с того или иного файла, этот файл должен быть отмечен «Encrypted». Шифрование производится с использованием системы криптозащищенного обмена данными (см. подраздел 11).
3.5 СВОДНЫЙ ПЕРЕЧЕНЬ КОМАНД И КОДОВ ОШИБОК
Команды и структура файлов определяются стандартом ISO/IEC 7816-4 и соответствуют ему.
TCS_313 В настоящем разделе приводятся параметры следующих пар «команда-ответ APDU»:
TCS_314 Слова состояния SW1 SW2 включаются в любое ответное сообщение и означают состояние обработки команды.
3.6 ОПИСАНИЕ КОМАНД
В настоящей главе описываются параметры обязательных команд для карточек тахографа.
Дополнительные соответствующие данные, относящиеся к криптографическим операциям, даются в подразделе 11 «Общие механизмы защиты».
Все команды описываются независимо от используемого протокола (T = 0 или T = 1). Байты APDU: CLA, INS, P1, P2, Lc и Le указываются всегда. Если байты Lc или Le для данной команды не нужны, относящаяся к ней длина, значение и описание не заполнены.
TCS_315 Если запрашиваются оба байта длины (Lc и Le), то описываемая команда разделяется на две части; если IFD (интерфейс) использует протокол T = 0: IFD передает команду, описанную с помощью данных P3 = Lc + данные, после чего направляет команду GET_RESPONSE (см. пункт 3.6.6) с P3 = Le.
TCS_316 Если запрашиваются оба байта длины и если Le = 0 (криптозащищенный обмен сообщениями):
- в случае использования протокола T = 1 карточка выдает Le = 0, передавая все имеющиеся выходные данные;
- в случае использования протокола T = 0 IFD передает первую команду с P3 = Lc + данные, карточка передает ответ (на это имплицитное значение Le = 0) с помощью байтов состояния '61La', где La — число байтов, имеющихся для ответа. После этого IFD генерирует команду GET REPONSE с P3 = La для чтения данных.
3.6.1 SELECT FILE (ВЫБОР ФАЙЛА)
Эта команда соответствует стандарту ISO/IEC 7816-4, однако ее использование ограничено по сравнению с командой, определенной в указанном стандарте.
Команда SELECT FILE используется:
- для выбора приложения DF (должен использоваться выбор с использованием названия);
- для выбора элементарного файла, соответствующего представленному файлу ID
3.6.1.1 Select File (AID) (Выбор по названию)
Эта команда позволяет выбрать приложение DF на карточке.
TCS_317 Эта команда может быть выполнена из любой точки структуры файла (после ATR и в любое время).
TCS_318 Выбор приложения приводит к перезагрузке текущей среды защиты. После выбора приложения используемый открытый ключ больше не выбирается, а ключ прежнего сеанса криптозащищенной передачи сообщений более недоступен. Условие доступа AUT также теряется.
Ответ на команду SELECT FILE не требуется (в случае T = 1 Le отсутствует, а в случае T = 0 запрос на ответ не передается).
TCS_320 Ответное сообщение (запроса на ответ нет)
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если приложение, соответствующее AID, не найдено, состояние обработки выдается в виде '6A82'.
- При T = 1, если присутствует байт Le, состояние выдается в виде '6700'.
- При T = 0, если запрос на ответ поступает после команды SELECT FILE, состояние выдается в виде '6900'.
- Если выбранное приложение считается поврежденным (в атрибутах файла обнаружена ошибка целостности), состояние обработки выдается в виде '6400' или '6581'.
3.6.1.2 Выбор элементарного файла (EF)
с использованием идентификатора файла
Ответ на команду SELECT FILE не требуется (в случае T = 1 байт Le отсутствует, а в случае T = 0 запрос на ответ не передается).
TCS_322 Ответное сообщение (ответ не запрашивается)
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если файл, соответствующий идентификатору, не найден, состояние обработки выдается в виде '6A82'.
- При T = 1, если присутствует байт Le, состояние выдается в виде '6700'.
- При T = 0, если запрос на ответ поступает после команды SELECT FILE, состояние выдается в виде '6900'.
- Если выбранное приложение считается поврежденным (в атрибутах файла обнаружена ошибка целостности), состояние обработки выдается в виде '6400' или '6581'.
3.6.2 READ BINARY (СЧИТЫВАНИЕ ДАННЫХ)
Эта команда соответствует стандарту ISO/IEC 7816-4, однако ее использование ограничено по сравнению с командой, определенной в указанном стандарте.
Команда Read Binary используется для считывания данных с "прозрачного" файла.
Ответ карточки сводится к обратной передаче считанных данных, которые могут быть включены в структуру криптозащищенного обмена сообщениями.
TCS_323 Команда может быть выполнена только в том случае, если состояние защиты соответствует атрибутам защиты, определенным для элементарного файла и функции READ.
3.6.2.1 Команда, передаваемая в некриптозащищенном виде
Эта команда позволяет интерфейсу считывать данные с выбранного в данный момент файла EF в некриптозащищенном виде.
TCS_324 Считывание данных с файла с отметкой "Encrypted" с помощью этой команды невозможно.
Примечание: бит 8 байта P1 должен быть равен 0.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| #1 - #X | X | 'XX..XXh' | Считанные данные |
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если выбран EF, состояние обработки выдается в виде '6986'.
- Если параметры контроля доступа к выбранному файле не удовлетворены, команда прерывается с выдачей '6982'.
- Если сдвиг не соответствует размеру EF (Сдвиг > размера EF), состояние обработки выдается в виде '6B00'.
- Если размер данных, подлежащих извлечению, не соответствует размеру EF (Сдвиг + Le > размера EF), состояние обработки выдается в виде '6700' или '6Cxx', где 'xx' указывает точную длину.
- Если в атрибутах файла обнаружена ошибка целостности, карточка считает, что файл поврежден и не может быть восстановлен, и состояние обработки выдается в виде '6400' или '6581'.
- Если в записанных данных обнаруживается ошибка целостности, карточка возвращает затребованные данные, а состояние обработки выдаются в виде '6281'.
3.6.2.2 Команда, передаваемая в криптозащищенном виде
Эта команда позволяет интерфейсу считывать данные с выбранного в данный момент файла EF в криптозащищенном виде в целях проверки целостности полученных данных и защиты конфиденциальности данных в том случае, если EF содержит отметку "Encrypted".
TCS_328 Ответ на сообщение, если файл EF не содержит отметку "Encrypted" и если входной формат криптозащищенного обмена данными правильный:
TCS_329 Ответ на сообщение, если файл EF содержит отметку "Encrypted" и если входной формат криптозащищенного обмена данными правильный:
Возвращенные зашифрованные данные содержат первый байт, указывающий на использованный способ заполнения. В случае приложения тахографа показатель заполнения всегда принимает значение '01h', что указывает на соответствие использованного способа заполнения способу, предусмотренному в стандарте ISO/IEC 7816-4 (один байт, со значением '80h', за которым следует несколько нулевых байтов: ISO/IEC 9797, метод 2).
Данные о состояниях "нормальной" обработки, описанных в команде READ BINARY, передаваемой в некриптозащищенном виде (см. пункт 3.6.2.1), могут возвращаться с использованием структур ответного сообщения, описанного выше, с меткой "99h" (как указано в TCS_335).
Кроме того, могут иметь место некоторые ошибки, которые конкретно связаны с криптозащищенным обменом сообщениями. В этом случае данные о состоянии обработки просто возвращаются, не задействуя использованную структуру защиты данных:
TCS_330 Ответное сообщение, если входной формат криптозащищенного обмена данными неправильный
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если ключ текущего сеанса отсутствует, состояние обработки выдается в виде '6A88'. Это происходит либо по той причине, что ключ сеанса еще не создан, или по той, что ключ сеанса больше недействителен (в этом случае интерфейс должен повторить процесс взаимной аутентификации в целях генерации нового ключа сеанса).
- Если некоторые ожидаемые объекты данных (как указано выше) в формате криптозащищенного обмена данными отсутствуют, состояние обработки выдается в виде '6987': эта ошибка имеет место в том случае, если ожидаемая метка отсутствует или если основная часть команды составлена неправильно.
- Если некоторые объекты неправильны, состояние обработки выдается в виде '6988': эта ошибка имеет место в том случае, если требуемые метки есть, но длина некоторых из них отличается от ожидаемой длины.
- Если проверка криптографической контрольной суммы показала неправильный результат, состояние обработки выдается в виде '6688'.
3.6.3 UPDATE BINARY (ОБНОВЛЕНИЕ ДАННЫХ)
Эта команда соответствует стандарту ISO/IEC 7816-4, однако ее использование ограничено по сравнению с командой, определенной в указанном стандарте.
Командное сообщение UPDATE BINARY начинает обновление (стирание + запись) битов, которые уже присутствуют в данных файла EF с помощью битов, содержащихся в команде APDU.
TCS_331 Эта команда может выполняться в том случае, если состояние защиты удовлетворяет атрибутам защиты, определенным для EF и функции UPDATE (если контроль доступа к безопасной функции UPDATE включает PRO SM, в команду должен быть включен элемент защиты данных).
3.6.3.1 Команда, передаваемая в некриптозащищенном виде
Эта команда позволяет интерфейсу записывать данные в выбранный в данный момент элементарный файл без проверки целостности полученных данных карточкой. Этот обычный режим допускается только в том случае, если соответствующий файл не содержит отметку "Encrypted".
Примечание: бит 8 байта P1 должен быть равен 0.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если элементарный файл не выбран, состояние обработки выдается в виде '6986'.
- Если параметры контроля доступа к выбранному файлу не удовлетворены, передача команды прерывается и выдается в виде '6982'.
- Если сдвиг не соответствует размеру элементарного файла (сдвиг > размера EF), состояние обработки выдается в виде '6B00'.
- Если размер данных, подлежащих записи, не соответствует размеру элементарного файла (сдвиг + Lc > размера EF), состояние обработки выдается в виде '6700'.
- Если в атрибутах файла обнаружена ошибка целостности, карточка считает файл поврежденным и невосстанавливаемым, и состояние обработки выдается в виде '6400' или '6500'.
- Если при записи произошел сбой, состояние обработки выдается в виде '6581'.
3.6.3.2 Команда, передаваемая в криптозащищенном виде
Эта команда позволяет интерфейсу записывать данные в элементарный файл, выбранный в данный момент, с проверкой целостности полученных данных карточкой. Поскольку требование конфиденциальности отсутствует, данные не шифруются.
TCS_335 Ответное сообщение, если входной формат криптозащищенного обмена данными правильный
Данные о состояниях "нормальной" обработки, описанные для команды UPDATE BINARY, передаваемой в некриптозащищенном виде (см. пункт 3.6.3.1), могут возвращаться с использованием структур ответного сообщения, описанного выше.
Кроме того, могут иметь место некоторые ошибки, которые конкретно связаны с криптозащищенным обменом сообщениями. В этом случае данные о состоянии обработки просто возвращаются, не задействуя использованную структуру защиты данных:
TCS_336 Ответное сообщение в случае ошибки в криптозащищенном обмене сообщениями
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если ключ текущего сеанса отсутствует, состояние обработки выдается в виде '6A88'.
- Если некоторые ожидаемые объекты данных (как указано выше) в формате криптозащищенного обмена сообщениями отсутствуют, состояние обработки выдается в виде '6987': эта ошибка происходит в том случае, если отсутствует метка или если основная часть команды построена неправильно.
- Если некоторые объекты данных неправильны, состояние обработки выдается в виде '6988': эта ошибка имеет место в том случае, если все требуемые метки есть, но длина некоторых из них отличается от ожидаемой длины.
- Если проверка криптографической контрольной суммы дала неправильные результаты, состояние обработки выдается в виде '6688'.
3.6.4 GET CHALLENGE (ПОЛУЧЕНИЕ ЗАПРОСА)
Эта команда соответствует стандарту ISO/IEC 7816-4, однако ее использование по сравнению с командой, определенной в указанном стандарте, ограничено.
Команда GET CHALLENGE предлагает карточке выдать запрос для его использования в процедуре, связанной с защитой, которая предусматривает передачу карточке криптограммы или некоторых зашифрованных данных.
TCS_337 Запрос, выданный карточкой, действителен только для следующей команды, которая использует запрос, переданный карточке.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '84h' | INS |
| P1 | 1 | '00h' | P1 |
| P2 | 1 | '00h' | P2 |
| Le | 1 | '08h' | Le (Длина ожидаемого запроса). |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| #1 - #8 | 8 | 'XX..XXh' | Запрос |
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если Le отличается от '08h', то состояние обработки выдается в виде '6700'.
- Если параметры P1 - P2 неправильны, состояние обработки выдается в виде '6A86'.
3.6.5 VERIFY (ПРОВЕРКА)
Эта команда соответствует стандарту ISO/IEC 7816-4, однако ее использование по сравнению с командой, определенной в указанном стандарте, ограничено.
Команда Verify инициирует сравнение на уровне карточки между переданными данными CHV (PIN) и исходными данными CHV, записанными на карточке.
Примечание: PIN, введенный пользователем, должен быть заполнен интерфейсом с правой стороны байтами 'FFh' до достижения длины 8 байтов.
TCS_340 Если команда проходит, права отображения CHV открываются и счетчик оставшихся попыток CHV выставляется на ноль.
TCS_341 Сравнение, которое дало неправильные результаты, регистрируется в карточке с целью ограничить число дальнейших попыток использования исходных данных CHV.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояние (SW1,SW2) |
- Если команда не проходит, карточка выдает '9000'.
- Если исходные данные CHV не найдены, состояние обработки выдается в виде '6A88'.
- Если данные CHV заблокированы (счетчик оставшихся попыток CHV показывает ноль), состояние обработки выдается в виде '6983'. В этом состоянии данные CHV больше никогда не принимаются.
- Если сравнение дало неправильные результаты, показание счетчика оставшихся попыток уменьшается и статус обработки выдается в виде '63CX' (X > 0 и X равно показанию счетчика оставшихся попыток CHV. Если X = 'F', то показания счетчика попыток CHV больше 'F').
- Если исходные данные CHV считаются поврежденными, состояние обработки выдается в виде '6400' или '6581'.
3.6.6 GET RESPONS (ПОЛУЧЕНИЕ ОТВЕТА)
Эта команда соответствует стандарту ISO/IEC 7816-4.
Эта команда (необходимая и доступная только для протокола T = 0) используется для передачи подготовленных данных с карточки на интерфейс (случай, когда команда включает оба байта Lc и Le).
Команда GET_RESPONSE должна выдаваться сразу же после команды на подготовку данных, в противном случае данные потеряются. После выполнения команды GET_RESPONSE (за исключением случаев ошибки '61xx' или '6Cxx', см. ниже) данные, подготовленные ранее, становятся недоступны.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '00h' | |
| INS | 1 | 'C0h' | |
| P1 | 1 | '00h' | |
| P2 | 1 | '00h' | |
| Le | 1 | 'XXh' | Число ожидаемых байтов |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| #1 - #X | X | 'XX..XXh' | Данные |
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если данные карточкой подготовлены не были, состояние обработки выдается в виде '6900' или '6F00'.
- Если длина байта превышает число имеющихся байтов или если Le равно нулю, то состояние обработки выдается в виде '6Cxx', где xx указывает на точное число имеющихся байтов. В этом случае подготовленные данные все еще доступны для следующей команды GET_RESPONSE.
- Если длина байта Le не равна нулю и меньше, чем число имеющихся байтов, то требуемые данные нормально передаются карточкой, а состояние обработки выдается в виде '61xx', где 'xx' указывает число дополнительных байтов, все еще имеющихся для выполнения следующей команды GET_RESPONSE.
- Если команда не поддерживается (протокол T = 1), карточка выдает '6D00'.
3.6.7 PSO: VERIFY CERTIFICATE (ПРОВЕРКА СЕРТИФИКАТА)
Эта команда соответствует стандарту ISO/IEC 7816-8, однако ее использование по сравнению с командой, определенной в указанном стандарте, ограничено.
Команда VERIFY CERTIFICATE используется карточкой для получения открытого ключа извне и проверки его действительности.
TCS_346 Если команда VERIFY CERTIFICATE проходит, открытый ключ записывается для будущего использования в среде защиты. Этот ключ должен прямо конфигурироваться для использования команд, связанных с защитой (INTERNAL AUTHENTICATE, EXTERNAL AUTHENTICATE или VERIFY CERTIFICATE) c помощью команды MSE (см. пункт 3.6.10), использующей идентификатор этого ключа.
TCS_347 В любом случае команда VERIFY CERTIFICATE использует открытый ключ, ранее выбранный командой MSE для открытия сертификата. Открытый ключ должен быть ключом одной из Договаривающихся сторон.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '2Ah' | Выполнение операции по защите |
| P1 | 1 | '00h' | P1 |
| P2 | 1 | 'AEh' | P2: закодированные данные к классу BER-TLV не относятся (конкатенация элементов данных) |
| Lc | 1 | 'C2h' | Lc: длина сертификата, 194 байта |
| #6 - #199 | 194 | 'XX..XXh' | Сертификат: конкатенация элементов данных (как указано в подразделе 11) |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если проверка сертификата дает неправильные результаты, состояние обработки выдается в виде '6688'. Процесс проверки и расшифровки сертификата описывается в подразделе 11.
- Если открытый ключ среды защиты отсутствует, выдается '6A88'.
- Если выбранный открытый ключ (используемый для расшифровки сертификата) считается поврежденным, состояние обработки выдается в виде '6400' или '6581'.
- Если параметр выбранного открытого ключа (используемого для расшифровки сертификата) CHA.LSB (CertificateHolderAuthorisation.equipmentType) отличается от '00' (т.е. не является ключом какой-либо Договаривающейся стороны), состояние обработки выдается в виде '6985'.
3.6.8 INTERNAL AUTHENTICATE (ВНУТРЕННЯЯ АУТЕНТИФИКАЦИЯ)
Эта команда соответствует стандарту ISO/IEC 7816-4.
Используя команду INTERNAL AUTHENTICATE, интерфейс может произвести аутентификацию карточки.
Процесс аутентификации описывается в подразделе 11. Он включает следующие сообщения:
TCS_350 Команда INTERNAL AUTHENTICATE использует закрытый ключ (выбранный по косвенным признакам) для подтверждения данных аутентификации, включая K1 (первый элемент, указывающий на соответствие ключа сеанса) и RND1, и использует открытый ключ, выбранный в данный момент (на основании последней команды MSE) для шифрования подписи и создания маркера аутентификации (более подробно см. в подразделе 11).
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '88h' | INS |
| P1 | 1 | '00h' | P1 |
| P2 | 1 | '00h' | P2 |
| Lc | 1 | '10h' | Длина данных, переданных на карточку |
| #6 - #13 | 8 | 'XX..XXh' | Запрос, использованный для аутентификации карточки |
| #14 - #21 | 8 | 'XX..XXh' | VU.CHR (см. подраздел 11) |
| Le | 1 | '80h' | Длина данных, ожидаемых от карточки |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| #1 - #128 | 128 | 'XX..XXh' | Маркер аутентификации карточки (см. подраздел 11) |
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если в среде защиты присутствует открытый ключ, состояние обработки дается в виде '6A88'.
- Если в среде защиты присутствует закрытый ключ, состояние обработки выдается в виде '6A88'.
- Если VU.CHR не соответствует данному идентификатору открытого ключа, состояние обработки выдается в виде '6A88'.
- Если выбранный закрытый ключ считается поврежденным, состояние обработки выдается в виде '6400' или '6581'.
TCS_353 Если команда INTERNAL_AUTHENTICATE проходит, ключ текущего сеанса, если он существует, стирается и для создания нового ключа сеанса больше не доступен. Для создания нового ключа сеанса команда EXTERNAL_AUTHENTICATE должна быть выполнена.
3.6.9 EXTERNAL AUTHENTICATE (ВНЕШНЯЯ АУТЕНТИФИКАЦИЯ)
Эта команда соответствует стандарту ISO/IEC 7816-4.
Используя команду EXTERNAL AUTHENTICATE, карточка может произвести аутентификацию интерфейса.
Процесс аутентификации излагается в подразделе 11. Он включает следующие сообщения:
TCS_354 Команда GET CHALLENGE должна предшествовать непосредственно команде EXTERNAL_AUTHENTICATE. Карточка выдает запрос во внешнюю среду (RND3).
TCS_355 Для проверки криптограммы используется RND3 (запрос, выданный карточкой), закрытый ключ карточки (выбранный по косвенным признакам) и открытый ключ, выбранный ранее по команде MSE.
TCS_356 Карточка проверяет криптограмму и, если она правильная, открывается условие доступа AUT (на подтверждение).
TCS_357 Входная криптограмма передает второй элемент K2, указывающий на соответствие ключа сеанса.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '82h' | INS |
| P1 | 1 | '00h' | P1 |
| P2 | 1 | '00h' | P2 (открытый ключ, который должен использоваться, по косвенным признакам известен и был создан по команде MSE) |
| Lc | 1 | '80h' | Lc (длина данных, переданных на карточку) |
| #6 - #133 | 128 | 'XX..XXh' | Криптограмма (см. подраздел 11) |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова статуса (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если открытый ключ в среде защиты отсутствует, выдается '6A88'.
- Если CHA выбранного открытого ключа не соответствует соединению AID приложения тахографа и типа БУ, состояние обработки выдается в виде '6F00' (см. подраздел 11).
- Если в среде защиты закрытый ключ отсутствует, состояние обработки выдается в виде '6A88'.
- Если проверка криптограммы дала неправильные результаты, состояние обработки выдается в виде '6688'.
- Если этой команде не предшествует непосредственно команда GET CHALLENGE, состояние обработки выдается в виде '6985'.
- Если выбранный закрытый ключ считается поврежденным, состояние обработки выдается в виде '6400' или '6581'.
TCS_360 Если команда EXTERNAL AUTHENTICATE проходит и если доступ к первой части ключа сеанса в результате выполненной перед этим команды INTERNAL AUTHENTICATE есть, ключ сеанса готов для выполнения будущих команд по процедуре криптозащищенного обмена сообщениями.
TCS_361 Если по предыдущей команде INTERNAL AUTHENTICATE первая часть ключа сеанса не доступна, вторая часть ключа сеанса, переданная интерфейсом, в карточке не регистрируется. Этот механизм обеспечивает осуществление процесса взаимной аутентификации в порядке, указанном в подразделе 11.
3.6.10 MANAGE SECURITY ENVIRONMENT
(УПРАВЛЕНИЕ СРЕДОЙ ЗАЩИТЫ)
Эта команда используется для определения открытого ключа в целях аутентификации.
Эта команда соответствует стандарту ISO/IEC 7816-8. Использование этой команды по сравнению с указанным стандартом ограничено.
TCS_362 Ключ, указанный в поле данных MSE, действителен для каждого файла DF тахографа.
TCS_363 Ключ, указанный в поле данных MSE, продолжает оставаться действующим открытым ключом до следующей правильной команды MSE.
TCS_364 Если указанный ключ в карточке еще не указан, среда защиты не меняется.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '22h' | INS |
| P1 | 1 | 'C1h' | P1: исходный ключ, действительный для всех криптографических операций |
| P2 | 1 | 'B6h' | P2 (исходные данные, касающиеся цифровой подписи) |
| Lc | 1 | '0Ah' | Lc: длина последующего поля данных |
| #6 | 1 | '83h' | Метка, указывающая на открытый ключ в асимметричных случаях |
| #7 | 1 | '08h' | Длина исходных данных ключа (идентификатор ключа) |
| #8 - #15 | 08h | 'XX..XXh' | Идентификатор ключа, определенный в подразделе 11 |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если указанный ключ в карточке отсутствует, состояние обработки выдается в виде '6A88'.
- Если некоторые ожидаемые объекты данных в формате криптозащищенного обмена сообщениями отсутствуют, состояние обработки выдается в виде '6987'. Это может произойти, если отсутствует метка '83h'.
- Если некоторые объекты данных неправильны, состояние обработки выдается в виде '6988'. Это может произойти в том случае, если длина идентификатора ключа не соответствует '08h'.
- Если выбранный ключ считается поврежденным, состояние обработки выдается в виде '6400' и '6581'.
3.6.11 PSO: HASH (ХЕШИРОВАНИЕ)
Эта команда используется для передачи карточке результата расчета хеширования некоторых данных. Она используется для проверки цифровых подписей. Значение хеширования хранится в памяти EEPROM для следующей команды на проверку цифровой подписи.
Эта команда соответствует стандарту ISO/IEC 7816-8. Использование этой команды по сравнению с указанным стандартом ограничено.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если некоторые ожидаемые объекты данных (как указано выше) отсутствуют, состояние обработки выдается в виде '6987'. Это происходит в том случае, если одна из меток '90h' отсутствует.
- Если некоторые объекты данных неправильны, состояние обработки выдается в виде '6988'. Эта ошибка имеет место в том случае, если требуемая метка присутствует, но ее длина отличается от '14h'.
3.6.12 PERFORM HASH OF FILE (ХЕШИРОВАНИЕ ФАЙЛА)
Эта команда не соответствует стандарту ISO/IEC 7816-8. Поэтому байт CLA этой команды указывает на эксклюзивное использование команды PERFORM SECURITY OPERATION/HASH.
TCS_369 Команда PERFORM HASH FILE используется для хеширования зоны данных выбранного в данный момент транспарентного элементарного файла.
TCS_370 Результат операции хеширования регистрируется на карточке. Он может затем использоваться для получения цифровой подписи файла с использованием команды PSO-COMPUTE_DIGITAL_SIGNATURE. Этот результат остается доступным для команды COMPUTE DIGITAL SIGNATURE до следующей выполненной команды PERFORM HASH OF FILE.
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| CLA | 1 | '80h' | CLA |
| INS | 1 | '2Ah' | Выполнение операций по защите |
| P1 | 1 | '90h' | Метка: хеширование |
| P2 | 1 | '00h' | P2: хеширование данных выбранного в данный момент транспарентного файла |
| Байт | Длина | Значение | Описание |
|---|---|---|---|
| SW | 2 | 'XXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если приложение не выбрано, состояние обработки выдается в виде '6985'.
- Если выбранный элементарный файл считается поврежденным (ошибки в атрибутах файла или целостности записанных данных), состояние обработки выдается в виде '6400' или '6581'.
- Если выбранный файл является транспарентным файлом, состояние обработки выдается в виде '6986'.
3.6.13 PSO: COMPUTE DIGITAL SIGNATURE
(РАСЧЕТ ЦИФРОВОЙ ПОДПИСИ)
Эта команда используется для расчета цифровой подписи ранее рассчитанного хеш-кода (см. ХЕШИРОВАНИЕ ФАЙЛА, пункт 3.6.12).
Эта команда соответствует стандарту ISO/IEC 7816-8. Использование этой команды по сравнению с указанным стандартом ограничено.
TCS_373 Закрытый ключ карточки используется для расчета цифровой подписи и известен карточке по косвенным признакам.
TCS_374 Карточка производит цифровую подпись с использованием метода заполнения, соответствующего PKCS1 (более подробно см. подраздел 11).
| Байт | Длина | Значения | Описание |
|---|---|---|---|
| #1 - #128 | 128 | 'XX..XXh' | Подпись ранее рассчитанного хеширования |
| SW | 2 | 'XXXXh' | Слова состояний (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если выбранный закрытый ключ считается по косвенным признакам поврежденным, состояние обработки выдается в виде '6400' или '6581'.
3.6.14 PSO: VERIFY DIGITAL SIGNATURE
(ПРОВЕРКА ЦИФРОВОЙ ПОДПИСИ)
Данная команда используется для проверки цифровой подписи, представленной в качестве входных данных в соответствии с параметром PKCS1 сообщения, хеш-код которой карточке известен. Алгоритм подписи известен карточке по косвенным признакам.
Эта команда соответствует стандарту ISO/IEC 7816-8. Использование этой команды по сравнению с указанным стандартом ограниченно.
TCS_377 Команда Verify Digital Signature всегда использует открытый ключ, выбранный на основании предыдущей команды Manage Security Environment, а предыдущий хеш-код вносится командой PSO: Hash (хеширование).
| Байт | Длина | Значения | Описание |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Слова состояния (SW1,SW2) |
- Если команда проходит, карточка выдает '9000'.
- Если проверка подписи дает неправильные результаты, состояние обработки выдается в виде '6688'. Процесс проверки описан в подразделе 11.
- Если открытый ключ не выбран, состояние обработки выдается в виде '6A88'.
- Если некоторые ожидаемые объекты данных (как указано выше) отсутствуют, состояние обработки выдается в виде '6987'. Это может произойти в том случае, если одна из требуемых меток отсутствует.
- Если хеш-кода для обработки команды нет (в результате предыдущей команды на хеширование), состояние обработки выдается в виде '6985'.
- Если некоторые объекты данных неправильные, состояние обработки выдается в виде '6988'. Это может произойти в том случае, если требуемая длина объектов данных неправильна.
- Если выбранный открытый ключ считается поврежденным, состояние обработки выдается в виде '6400' или '6581'.
4. СТРУКТУРА КАРТОЧЕК ТАХОГРАФА
В настоящем пункте уточняются структуры файлов карточек тахографа для хранения доступных данных.
В нем не указываются внутренние структуры, определяемые по усмотрению изготовителя, такие, как заголовки файлов, а также элементы хранения и обработки данных, необходимые только для внутреннего пользования, например, EuropeanPublicKey, CardPrivateKey, TDesSessionKey или WorkshopCardPin.
Полезный объем хранения данных на карточках тахографа должен составлять не менее 11 килобайт. Допускается использование большего объема. В таком случае структура карточки остается той же, однако число записей некоторых элементов структуры увеличивается. В этом пункте указываются минимальные и максимальные значения этого количества записей.
4.1 СТРУКТУРА КАРТОЧКИ ВОДИТЕЛЯ
TCS_400 После ее персонализации карточка водителя должна иметь следующую постоянную структуру файла и условия доступа к файлам:
| Условия доступа | |||||
| Файл | ИД файла | Чтение | Обновление | Зашифрованный | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 | ALW ALW | NEV NEV | Нет Нет | |
| EF Application | |||||
| Identification EF Card Certificate EF CA Certificate EF Identification EF Card Download EF Driving Licence Info EF Events Data EF Faults Data EF Driver Activity Data EF Vehicles Used EF Places EF Current Usage EF Control Activity Data EF Specific Conditions | 0501 C100 C108 0520 050E 0521 0502 0503 0504 0505 0506 0507 0508 0522 | ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW | NEV NEV NEV NEV ALW NEV PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT | Нет Нет Нет Нет Нет Нет Нет Нет Нет Нет Нет Нет Нет Нет | |
TCS_401 Все структуры элементарных файлов должны быть транспарентными.
TCS_402 Чтение криптозащищенных данных должно быть возможным для всех файлов тахографа типа DF.
TCS_403 Карточка водителя должна иметь следующую структуру данных:
Число Размер (байты) по Файл/Элемент данных записей мин. макс. умолчанию
<pre class="legal-pre"> ├─ IICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00 00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufacturingReferences 4 4 {00..00}
└─ DF Tachograph 11378 24926
├─ EF Application Identification 10 10
│ └─ DriverCardApplicationIdentification 10 10
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStructureVersion 2 2 {00 00}
│ ├─ noOfEventsPerType 1 1 {00}
│ ├─ noOfFaultsPerType 1 1 {00}
│ ├─ activityStructureLength 2 2 {00 00}
│ ├─ noOfCardVehicleRecords 2 2 {00 00}
│ └─ noOfCardPlaceRecords 1 1 {00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA_Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 143 143
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {20..20}
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ DriverCardHolderIdentification 78 78
│ ├─ cardHolderName 72 72
│ │ ├─ holderSurname 36 36 {00, 20..20}
│ │ └─ holderFirstNames 36 36 {00, 20..20}
│ ├─ cardHolderBirthDate 4 4 {00..00}
│ └─ cardHolderPreferredLanguage 2 2 {20..20}
├─ EF Card Download 4 4
│ └─ LastCardDownload 4 4
├─ EF Driving Licence Info 53 53
│ └─ CardDrivingLicenceInformation 53 53
│ ├─ drivingLicenceIssuingAuthority 36 36 {00, 20..20}
│ ├─ drivingLicenceIssuingNation 1 1 {00}
│ └─ drivingLicenceNumber 16 16 {20..20}
├─ EF Events Data 864 1728
│ └─ CardEventData 864 1728
│ └─ cardEventRecords 6 144 288
│ └─ CardEventRecord n 24 24
│ │ 1
│ ├─ eventType 1 1 {00}
│ ├─ eventBeginTime 4 4 {00..00}
│ ├─ eventEndTime 4 4 {00..00}
│ └─ eventVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
├─ EF Faults Data 576 1152
│ └─ CardFaultData 576 1152
│ └─ cardFaultRecords 2 288 576
│ └─ CardFaultRecord n 24 24
│ │ 2
│ ├─ faultType 1 1 {00}
│ ├─ faultBeginTime 4 4 {00..00}
│ ├─ faultEndTime 4 4 {00..00}
│ └─ faultVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 0..20}
├─ EF Driver Activity Data 5548 13780
│ └─ CardDriverActivity 5548 13780
│ ├─ activityPointerOldestDayRecord 2 2 {00 00}
│ ├─ activityPointerNewestRecord 2 2 {00 00}
│ └─ activityDailyRecords n 5544 13776 {00..00}
│ 6
├─ EF Vehicles Used 2606 6202
│ └─ CardVehiclesUsed 2606 6202
│ ├─ vehiclePointerNewestRecord 2 2 {00 00}
│ └─ cardVehicleRecords 2604 6200
│ └─ CardVehicleRecord n 31 31
│ │ 3
│ ├─ vehicleOdometerBegin 3 3 {00..00}
│ ├─ vehicleOdometerEnd 3 3 {00..00}
│ ├─ vehicleFirstUse 4 4 {00..00}
│ ├─ vehicleLastUse 4 4 {00..00}
│ ├─ vehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
│ └─ vuDataBlockCounter 2 2 {00 00}
├─ EF Places 841 1121
│ └─ CardPlaceDailyWorkPeriod 841 1121
│ ├─ placePointerNewestRecord 1 1 {00}
│ └─ placeRecords 840 1120
│ └─ PlaceRecord n 10 10
│ │ 4
│ ├─ entryTime 4 4 {00..00}
│ ├─ entryTypeDailyWorkPeriod 1 1 {00}
│ ├─ dailyWorkPeriodCountry 1 1 {00}
│ ├─ dailyWorkPeriodRegion 1 1 {00}
│ └─ vehicleOdometerValue 3 3 {00..00}
├─ EF Current Usage 19 19
│ └─ CardCurrentUse 19 19
│ ├─ sessionOpenTime 4 4 {00..00}
│ └─ sessionOpenVehicle
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
├─ EF Control Activity Data 46 46
│ CardControlActivityDataRecord 46 46
│ ├─ controlType 1 1 {00}
│ ├─ controlTime 4 4 {00..00}
│ ├─ controlCardNumber
│ │ ├─ cardType 1 1 {00}
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ └─ cardNumber 16 16 {20..20}
│ ├─ controlVehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
│ ├─ controlDownloadPeriodBegin 4 4 {00..00}
│ └─ controlDownloadPeriodEnd 4 4 {00..00}
└─ EF Specific Conditions 280 280
└─ SpecificConditionRecord 56 5 5
├─ entryTime 4 4 {00..00}
└─ SpecificConditionType 1 1 {00}</pre>
TCS_404 Следующие значения, используемые для указания размера файлов в таблице выше, представляют собой минимальные и максимальные значения количества записей, которые должны использоваться в структуре данных карточки водители:
4.2 СТРУКТУРА КАРТОЧКИ МАСТЕРСКОЙ
TCS_405 После персонализации карточка мастерской должна иметь следующую постоянную структуру файлов и условия доступа к файлам:
| Условия доступа | |||||
| Файл | ИД файла | Чтение | Обновление | Зашифрованный | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 | ALW ALW | NEV NEV | Нет Нет | |
| EF Application | |||||
| Identification EF Card Certificate EF CA Certificate EF Identification EF Card Download EF Calibration EF Sensor Installation | 0501 C100 C108 0520 0509 050A | ALW ALW ALW ALW ALW ALW | NEV NEV NEV NEV ALW PRO SM/AUT | Нет Нет Нет Нет Нет Нет | |
| Data EF Events Data EF Faults Data EF Driver Activity Data EF Vehicles Used EF Places EF Current Usage EF Control Activity Data EF Specific Conditions | 050B 0502 0503 0504 0505 0506 0507 0508 0522 | ALW ALW ALW ALW ALW ALW ALW ALW ALW | NEV PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT PRO SM/AUT | Да Нет Нет Нет Нет Нет Нет Нет Нет | |
TCS_406 Все структуры элементарных файлов должны быть траспарентными.
TCS_407 Чтение криптозащищенных данных должно быть возможным для всех файлов тахографа типа DF.
TCS_408 Карточка мастерской должна иметь следующую структуру данных:
Число Размер (байты) по Файл/Элемент данных записей мин. макс. умолчанию
<pre class="legal-pre"> ├─ EF ICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00 00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufactuingReferences 4 4 {00..00}
└─ DF Tachograph 11055 29028
├─ EF Application Identification 11 11
│ └─ WorkshopCardApplicationIdentification 11 11
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStructureVersion 2 2 {00 00}
│ ├─ noOfEventsPerType 1 1 {00}
│ ├─ noOfFaultsPerType 1 1 {00}
│ ├─ activityStructureLength 2 2 {00 00}
│ ├─ noOfCardVehicleRecords 2 2 {00 00}
│ ├─ noOfCardPlaceRecords 1 1 {00}
│ └─ noOfCalibrationRecords 1 1 {00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 211 211
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {00, 20..20}
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ WorkshopCardHolderIdentification 146 146
│ ├─ workshopName 36 36 {00, 20..20}
│ ├─ workshopAddress 36 36 {00, 20..20}
│ ├─ cardHolderName
│ │ ├─ holderSurname 36 36 {00, 20..20}
│ │ └─ holderFirstNames 36 36 {00, 20..20}
│ └─ cardHolderPreferredLanguage 2 2 {20 20}
├─ EF Card Download 2 2
│ └─ NoOfCalibrationsSinceDownload 2 2 {00 00}
├─ EF Calibration 9243 26778
│ └─ WorkshopCardCalibrationData 9243 26778
│ ├─ calibrationTotalNumber 2 2 {00 00}
│ ├─ calibrationPointerNewestRecord 1 1 {00}
│ └─ calibrationRecords 9240 26775
│ └─ WorkshopCardCalibrationRecord n 105 105
│ │ 5
│ ├─ calibrationPurpose 1 1 {00}
│ ├─ vehicleIdentificationNumber 17 17 {20..20}
│ ├─ vehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
│ ├─ wVehicleCharacteristicConstant 2 2 {00 00}
│ ├─ kConstantOfRecordingEquipment 2 2 {00 00}
│ ├─ lTyreCircumference 2 2 {00 00}
│ ├─ tyreSize 15 15 {20..20}
│ ├─ authorisedSpeed 1 1 {00}
│ ├─ oldOdometerValue 3 3 {00..00}
│ ├─ newOdometerValue 3 3 {00..00}
│ ├─ oldTimeValue 4 4 {00..00}
│ ├─ newTimeValue 4 4 {00..00}
│ ├─ nextCalibrationDate 4 4 {00..00}
│ ├─ vuPartNumber 16 16 {20..20}
│ ├─ vuSerialNumber 8 8 {00..00}
│ └─ sensorSerialNumber 8 8 {00..00}
├─ EF Sensor Installation Data 16 16
│ └─ SensorInstallationSecData 16 16 {00..00}
├─ EF Events Data 432 432
│ └─ CardEventData 432 432
│ └─ cardEventRecords 6 72 72
│ └─ CardEventRecord n 24 24
│ │ 1
│ ├─ eventType 1 1 {00}
│ ├─ eventBeginTime 4 4 {00..00}
│ ├─ eventEndTime 4 4 {00..00}
│ └─ eventVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
├─ EF Faults Data 288 288
│ └─ CardFaultData 288 288
│ └─ cardFaultRecords 2 144 144
│ └─ CardFaultRecord n 24 24
│ │ 2
│ ├─ faultType 1 1 {00}
│ ├─ faultBeginTime 4 4 {00..00}
│ ├─ faultEndTime 4 4 {00..00}
│ └─ faultVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 0..20}
├─ EF Driver Activity Data 202 496
│ └─ CardDriverActivity 202 496
│ ├─ activityPointerOldestDayRecord 2 2 {00 00}
│ ├─ activityPointerNewestRecord 2 2 {00 00}
│ └─ activityDailyRecords n 198 492 {00..00}
│ 6
├─ EF Vehicles Used 126 250
│ └─ CardVehiclesUsed 126 250
│ ├─ vehiclePointerNewestRecord 2 2 {00 00}
│ └─ cardVehicleRecords 124 248
│ └─ CardVehicleRecord n 31 31
│ │ 3
│ ├─ vehicleOdometerBegin 3 3 {00..00}
│ ├─ vehicleOdometerEnd 3 3 {00..00}
│ ├─ vehicleFirstUse 4 4 {00..00}
│ ├─ vehicleLastUse 4 4 {00..00}
│ ├─ vehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
│ └─ vuDataBlockCounter 2 2 {00 00}
├─ EF Places 61 81
│ └─ CardPlaceDailyWorkPeriod 61 81
│ ├─ placePointerNewestRecord 1 1 {00}
│ └─ placeRecords 60 80
│ └─ PlaceRecord n 10 10
│ │ 4
│ ├─ entryTime 4 4 {00..00}
│ ├─ entryTypeDailyWorkPeriod 1 1 {00}
│ ├─ dailyWorkPeriodCountry 1 1 {00}
│ ├─ dailyWorkPeriodRegion 1 1 {00}
│ └─ vehicleOdometerValue 3 3 {00..00}
├─ EF Current Usage 19 19
│ └─ CardCurrentUse 19 19
│ ├─ sessionOpenTime 4 4 {00..00}
│ └─ sessionOpenVehicle
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
├─ EF Control Activity Data 46 46
│ └─ CardControlActivityDataRecord 46 46
│ ├─ controlType 1 1 {00}
│ ├─ controlTime 4 4 {00..00}
│ ├─ controlCardNumber
│ │ ├─ cardType 1 1 {00}
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ └─ cardNumber 16 16 {20..20}
│ ├─ controlVehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
│ ├─ controlDownloadPeriodBegin 4 4 {00..00}
│ └─ controlDownloadPeriodEnd 4 4 {00..00}
└─ EF Specific Conditions 10 10
└─ SpecificConditionRecord 2 5 5
├─ entryTime 4 4 {00..00}
└─ SpecificConditionType 1 1 {00}</pre>
TCS_409 Следующие значения, используемые для указания размера файлов в таблице выше, представляют собой минимальные и максимальные значения количества записей, которые должны использоваться в структуре данных карточки мастерской:
4.3 СТРУКТУРА КАРТОЧКИ КОНТРОЛЕРА
TCS_410 После персонализации карточка контролера должна иметь следующую постоянную структуру файлов и условия доступа к файлам:
| Условия доступа | |||||
| Файл | ИД файла | Чтение | Обновление | Зашифрованный | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 | ALW ALW | NEV NEV | Нет Нет | |
| EF Application | |||||
| Identification EF Card Certificate EF CA Certificate EF Identification EF Control Activity Data | 0501 C100 C108 0520 050C | ALW ALW ALW ALW ALW | NEV NEV NEV NEV PRO SM/AUT | Нет Нет Нет Нет Нет | |
TCS_411 Все структуры элементарных файлов должны быть траспарентными.
TCS_412 Чтение криптозащищенных данных должно быть возможным для всех файлов тахографа типа DF.
TCS_413 Карточка контролера должна иметь следующую структуру данных:
Число Размер (байты) по Файл/Элемент данных записей мин. макс. умолчанию
TCS_414 Следующие значения, используемые для указания размера файлов в таблице выше, представляют собой минимальные и максимальные значения количества записей, которые должны использоваться в структуре данных карточки контролера:
| мин. | макс. | ||
| n7 | NoOfControlActivityRecords | 230 | 520 |
4.4 СТРУКТУРА КАРТОЧКИ ПРЕДПРИЯТИЯ
TCS_415 После персонализации карточка предприятия должна иметь следующую постоянную структуру файлов и условия доступа к файлам:
| Условия доступа | |||||
| Файл | ИД файла | Чтение | Обновление | Зашифрованный | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 | ALW ALW | NEV NEV | Нет Нет | |
| EF Application | |||||
| Identification EF Card Certificate EF CA Certificate EF Identification | 0501 C100 C108 0520 | ALW ALW ALW ALW | NEV NEV NEV NEV | Нет Нет Нет Нет | |
| EF Company_Activity_Data | 050D | ALW | PRO SM/AUT | Нет | |
TCS_416 Все структуры элементарных файлов должны быть траспарентными.
TCS_417 Чтение криптозащищенных данных должно быть возможным для всех файлов тахографа типа DF.
TCS_418 Карточка предприятия должна иметь следующую структуру данных:
Число Размер (байты) по Файл/Элемент данных записей мин. макс. умолчанию
<pre class="legal-pre"> ├─ EF ICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00 00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufactuingReferences 4 4 {00..00}
└─ DF Tachograph 11114 24454
├─ EF Application Identification 5 5
│ └─ ControlCardApplicationIdentification 5 5
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStructureVersion 2 2 {00 00}
│ └─ noOfControlActivityRecords 2 2 {00 00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 139 139
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {00, 20..20}
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ CompanyCardHolderIdentification 74 74
│ ├─ companyName 36 36 {00, 20..20}
│ ├─ companyAddress 36 36 {00, 20..20}
│ └─ cardHolderPreferredLanguage 2 2 {20 20}
└─ EF Company Activity Data 10582 23922
└─ CompanyActivityData 10582 23922
├─ companyPointerNewestRecord 2 2 {00 00}
└─ companyActivityRecords 10580 23920
└─ companyActivityRecord n8 46 46
├─ companyActivityType 1 1 {00}
├─ companyActivityTime 4 4 {00..00}</pre>
├─ vehicleRegistrationInformation
<pre class="legal-pre"> │ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 20..20}
├─ downloadPeriodBegin 4 4 {00..00}
└─ downloadPeriodEnd 4 4 {00..00}</pre>
TCS_419 Следующие значения, используемые для указания размера файлов в таблице выше, представляют собой минимальные и максимальные значения количества записей, которые должны использоваться в структуре данных карточки мастерской:
| мин. | макс. | ||
| n8 | NoOfCompanyActivityRecords | 230 | 520 |
PIC_001 В контрольном устройстве могут использоваться следующие пиктограммы и их комбинации:
| Люди | Действия | Режимы работы | |
|---|---|---|---|
 |
Предприятие | ||
 |
Контролер Контроль | Режим контроля | |
 |
Водитель Управление | Рабочий режим | |
 |
Мастерская/пункт техконтроля | Инспекция/калибровка | Режим калибровки |
 |
Изготовитель |
| | Виды деятельности | Периоды времени |
| --- | --- | --- |
|  | Готовность | Текущий период готовности |
|
 | Управление | Время непрерывного управления |
|
 | Отдых | Текущий период отдыха |
|
 | Работа | Текущий период работы |
|
 | Перерыв | Совокупная продолжительность перерывов |
|  | Нет данных | | | | Аппаратура | Функции |
| --- | --- | --- |
|  | Считывающее устройство для карточки водителя | | |  | Считывающее устройство для карточки второго водителя | | |  | Карточка | | |  | Часы | |
|  | Дисплей | Индикация |
|
 | Внешний носитель данных | Загрузка |
|
 | Источник питания | |
|
 | Печатающее устройство/распечатка | Печать |
|  | Датчик | | |  | Размер шин | | |  | Транспортное средство/бортовое устройство | | | | Особые ситуации |
| --- | --- |
|  | Неприменимо |
|
 | Переезд на пароме/поезде |


| Периодичность | |
|---|---|
 |
Ежедневно |
 |
Еженедельно |
 |
За две недели |
 |
С ... до ... |


| Карточки | |
|---|---|
 |
Карточка водителя |
 |
Карточка предприятия |
 |
Карточка контролера |
 |
Карточка мастерской |
 |
Карточка не введена |
| Управление | |
|---|---|
 |
Управление осуществляется экипажем |
 |
Время управления за одну неделю |
 |
Время управления за две недели |


Примечание. В подразделе IV указаны дополнительные комбинации пиктограмм, используемые в качестве идентификаторов блоков или записей данных при распечатке.
ПОДРАЗДЕЛ IV. РАСПЕЧАТКА ДАННЫХ
Каждая распечатка составляется из следующих друг за другом блоков различных данных, которые могут быть обозначены идентификаторами блоков.
Блок данных состоит из одной или нескольких записей, которые могут быть обозначены идентификаторами записей.
PRT_001 Если идентификатору записи непосредственно предшествует идентификатор блока данных, то идентификатор записи не печатается.
PRT_002 Если элемент данных отсутствует или не подлежит распечатке в силу режима доступа к данным, вместо него распечатывается серия пробелов.
PRT_003 Если содержание целой строки отсутствует или не нуждается в распечатке, эта строка опускается целиком.
PRT_004 Поля числовых данных печатаются с выравниванием по правому краю; в качестве символа, отделяющего разряды тысяч и миллионов, используется пробел; начальные нули не печатаются.
PRT_005 Поля строковых данных печатаются с выравниванием по левому краю и заполняются пробелами на всю оставшуюся длину элемента данных, а в соответствующих случаях (названия, фамилии, адреса) печатаются в форме, усеченной до размеров элемента данных.
В тексте данной главы применяются следующие условные обозначения:
- жирным шрифтом <*> обозначена информация, распечатываемая в текстовой форме (при распечатке используется обычный шрифт);
<*> В тексте документа вместо жирного шрифта использовано выделение квадратными скобками.
- обычным шрифтом указаны переменные параметры (поля для пиктограмм или виды данных), вместо которых распечатываются соответствующие пиктограммы или значения;
- к названиям переменных параметров добавлены символы подчеркивания, указывающие длину элемента данных, выделенного под соответствующий параметр;
- даты указываются в формате «дд/мм/гггг» (день-месяц-год). Допускается также использование формата «дд.мм.гггг»;
- под термином «идентификационные данные карточки» понимается совокупность следующих компонентов: вид карточки, обозначаемый комбинацией соответствующих пиктограмм, код Договаривающейся стороны, выдавшей карточку, наклонная черта вправо и номер карточки с индексом замены и индексом обновления, отделенными пробелом:
| P |  | x | x | x | / | x | x | x | x | x | x | x | x | x | x | x | x | x | x | x | x | ||
| Комбинация пиктограмм карточки | Код выдавшей карточку Договаривающейся стороны | Первые 14 знаков номера карточки (могут включать порядковый индекс) | Индекс замены | Индекс обновления | |||||||||||||||||||
PRT_006 При распечатке данные делятся на блоки и/или записи данных, перечисляемые ниже с указанием их значения и формата:
| Номер блока или записи Значение | Формат данных | |
| 1. | Дата и время распечатки документа |  дд/мм/гггг чч:мм [(UTC)] |
| 2. | Вид распечатки | |
| Идентификатор блока данных | -----------  ------------ | |
| Комбинация пиктограмм, соответствующих данной распечатке (см. подраздел III), положение устройства ограничения скорости (только при распечатке данных о превышениях скорости) | Пикто xxx [км/ч] | |
| 3. | Идентификационные данные держателя карточки | |
| Идентификатор блока данных. P = пиктограмма «люди» | -----------P------------ | |
| Фамилия держателя карточки | P Фамилия __________ | |
| Имя (имена) держателя карточки (если имеются) | Имя _________ | |
| Идентификационные данные карточки | Идент._данные_карточки _____ | |
| Срок действия карточки (если он ограничен) | дд/мм/гггг | |
На карточки, не принадлежащие конкретным лицам, вместо фамилии держателя наносится название предприятия, мастерской или контрольного органа.
 ------------
 VIN __________
 ------------
 Изготовитель_БУ _____
 ------------
 Фамилия __________
 дд/мм/гггг
 ------------
 дд/мм/гггг чч:мм pppp
Вид контроля: до четырех пиктограмм. Возможные виды контроля (по отдельности или в сочетании друг с другом):
 : загрузка данных с карточки,
 : загрузка данных с БУ,
 : распечатка,
 : вывод на дисплей.
 ------------
 Гос/VRN _______
 ------------

 Фамилия __________
 Гос/VRN ______
 *
 ------------




 чч[ч]мм x xxx [км]
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм x xxx [км]
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм x xxx [км]
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
 чч[ч]мм
При вводе команды на распечатку суточной сводки за текущий день имеющиеся данные за сутки суммируются по состоянию на момент распечатки.


 ------------
 ------------

 ------------
 xxx
 Гос/VRN ________

 ------------

 ------------
 ------------
 xxx (xxx) чч[ч]мм
Цель записи (ц) указывается числовым кодом, обозначающим цель регистрации события или неисправности и определяемым в порядке, предусмотренном для элемента данных EventFaultRecordPurpose.
 ------------
 Название _____________
 ------------
 С/Н _____
 ------------
 Название_мастерской ___
 дд/мм/гггг (ц)
 VIN _______
 Размер Шин ______
 xxx [км/ч]
Цель калибровки (р) указывается числовым кодом, обозначающим цель регистрации соответствующих калибровочных параметров и определяемым в порядке, предусмотренном для элемента данных CalibrationPurpose.
| 17. | Корректировка времени | ||
| Идентификатор блока данных | -----------  ------------ | ||
| 17.1 | Запись о корректировке времени | ||
| Идентификатор записи | ----------------------- | ||
| Дата и время до корректировки | дд/мм/гггг чч:мм | ||
| Дата и время после корректировки | дд/мм/гггг чч:мм | ||
| Мастерская, где произведена корректировка времени | Название_мастерской ___ | ||
| Адрес мастерской | Адрес_мастерской _____ | ||
| Идентификационные данные карточки мастерской | Идент._данные_карточки __ | ||
| Срок действия карточки мастерской | дд/мм/гггг | ||
| 18. | Зарегистрированные БУ данные о последних по времени событии и неисправности | ||
| Идентификатор блока данных | -----------   ------------ | ||
| Дата и время последнего события | дд/мм/гггг чч:мм | ||
| Дата и время последней неисправности | дд/мм/гггг чч:мм | ||
| 19. | Информация о контроле за превышениями скорости | ||
| Идентификатор блока данных | -----------  ------------ | ||
| Дата и время последнего контроля за превышениями скорости |  дд/мм/гггг чч:мм | ||
| Дата и время первого превышения скорости и количество последующих превышений скорости |  дд/мм/гггг чч:мм (nnn) | ||
| 20. | Запись о превышениях скорости | ||
| 20.1 | Идентификатор блока данных: первое превышение скорости со времени последней калибровки | -----------   ------------ | |
| 20.2 | Идентификатор блока данных: 5 наиболее серьезных превышений за последние 365 дней | -----------  (365)------------ | |
| 20.3 | Идентификатор блока данных: наиболее серьезное превышение за каждые из последних 10 дней, когда превышения имели место | -----------  (10)------------ | |
| 20.4 | Идентификатор записи | ----------------------- | |
| Дата, время и продолжительность |  дд/мм/гггг чч:мм чч[ч]мм | ||
| Максимальная и средняя скорость, количество аналогичных событий за данный день | xxx [км/ч] xxx км/ч | ||
| Фамилия водителя |  Фамилия _______ | ||
| Имя (имена) водителя | Имя ______ | ||
| Идентификационные данные карточки водителя | Идент._данные_карточки ___ | ||
| 20.5 | Если в блоке данных записи о превышениях скорости отсутствуют |  --- | |
| 21 | Информация, вписываемая от руки | ||
| Идентификатор блока данных | ----------------------- | ||
| 21.1 | Место контроля |  | . . . . . . . . . . . . . |
| 21.2 | Подпись контролера |  | . . . . . . . . . . . . . |
| 21.3 | Время: от |  | . . . . . . . . . . . . . |
| 21.4 | Время: до |  | . . . . . . . . . . . . . |
| 21.5 | Подпись водителя |  | . . . . . . . . . . . . . |
«Информация, вписываемая от руки»: над названием графы, заполняемой от руки, следует оставить достаточное количество пустых строк для вписывания необходимой информации или для собственноручной подписи.
3. СПЕЦИФИКАЦИИ РАСПЕЧАТКИ ДАННЫХ
В тексте данной главы применяются следующие условные обозначения:
| N | Распечатка блока или записи данных под номером N |
| N <*> | Распечатка блока или записи данных под номером № нужное количество раз |
| X/Y | Распечатка по мере необходимости блоков или записей данных под номером X и/или Y и ее повторение нужное количество раз |
<*> В тексте документа для ячеек, выделенных полужирной линией, использовано выделение пунктирной линией.
3.1 РАСПЕЧАТКА СОХРАНЕННЫХ НА КАРТОЧКЕ ДАННЫХ
О ДЕЯТЕЛЬНОСТИ ВОДИТЕЛЯ ЗА СУТКИ
PRT_007 При распечатке сохраненных на карточке данных о деятельности водителя за сутки соблюдается следующий формат:
3.2 РАСПЕЧАТКА СОХРАНЕННЫХ В БУ ДАННЫХ
О ДЕЯТЕЛЬНОСТИ ВОДИТЕЛЯ ЗА СУТКИ
PRT_008 При распечатке сохраненных в БУ данных о деятельности водителя за сутки соблюдается следующий формат:
3.3 РАСПЕЧАТКА СОХРАНЕННЫХ НА КАРТОЧКЕ ДАННЫХ
О СОБЫТИЯХ И НЕИСПРАВНОСТЯХ
PRT_009 При распечатке сохраненных на карточке данных о событиях и неисправностях соблюдается следующий формат:
3.4 РАСПЕЧАТКА СОХРАНЕННЫХ В БУ ДАННЫХ
О СОБЫТИЯХ И НЕИСПРАВНОСТЯХ
PRT_010 При распечатке сохраненных в БУ данных о событиях и неисправностях соблюдается следующий формат:
3.5 РАСПЕЧАТКА ТЕХНИЧЕСКИХ ДАННЫХ
PRT_011 При распечатке технических данных соблюдается следующий формат:
3.6 РАСПЕЧАТКА ДАННЫХ О ПРЕВЫШЕНИЯХ СКОРОСТИ
PRT_012 При распечатке данных о превышениях скорости соблюдается следующий формат:
ПОДРАЗДЕЛ V. ИНДИКАЦИЯ НА ДИСПЛЕЕ
В тексте настоящего подраздела применяются следующие условные обозначения:
- жирным шрифтом <*> обозначена информация, выводимая на дисплей в текстовой форме (на дисплее используется обычный шрифт),
<*> В тексте документа вместо жирного шрифта использовано выделение квадратными скобками.
- обычным шрифтом указаны переменные параметры (поля для пиктограмм или виды данных), вместо которых отображаются соответствующие пиктограммы или значения:
DIS_001 При индикации данных контрольного устройства соблюдается следующий формат:
 В чч[ч]мм
 чч[ч]мм
 В чч[ч]мм


 чч[ч]мм
 чч[ч]мм
 дд/мм/гггг
 дд.мм.гггг

 чч[ч]мм
 чч[ч]мм

 ччмм
 чч[ч]мм


 ччч[ч]мм


 ччч[ч]мм
ПОДРАЗДЕЛ VI. ВНЕШНИЕ ИНТЕРФЕЙСЫ
1.1 РАЗЪЕМ
INT_001 Соединительное гнездо для загрузки данных и калибровки должно располагаться на передней панели, быть доступным без снятия каких-либо деталей контрольного устройства и представлять собой 6-контактный разъем, выполненный в соответствии с нижеследующими чертежами (все размеры указаны в миллиметрах):
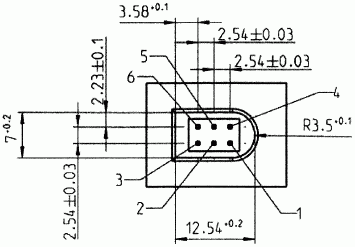
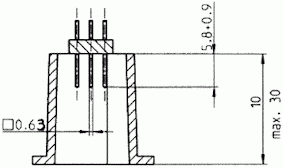
Типовая схема вилки 6-контактного штепсельного разъема:
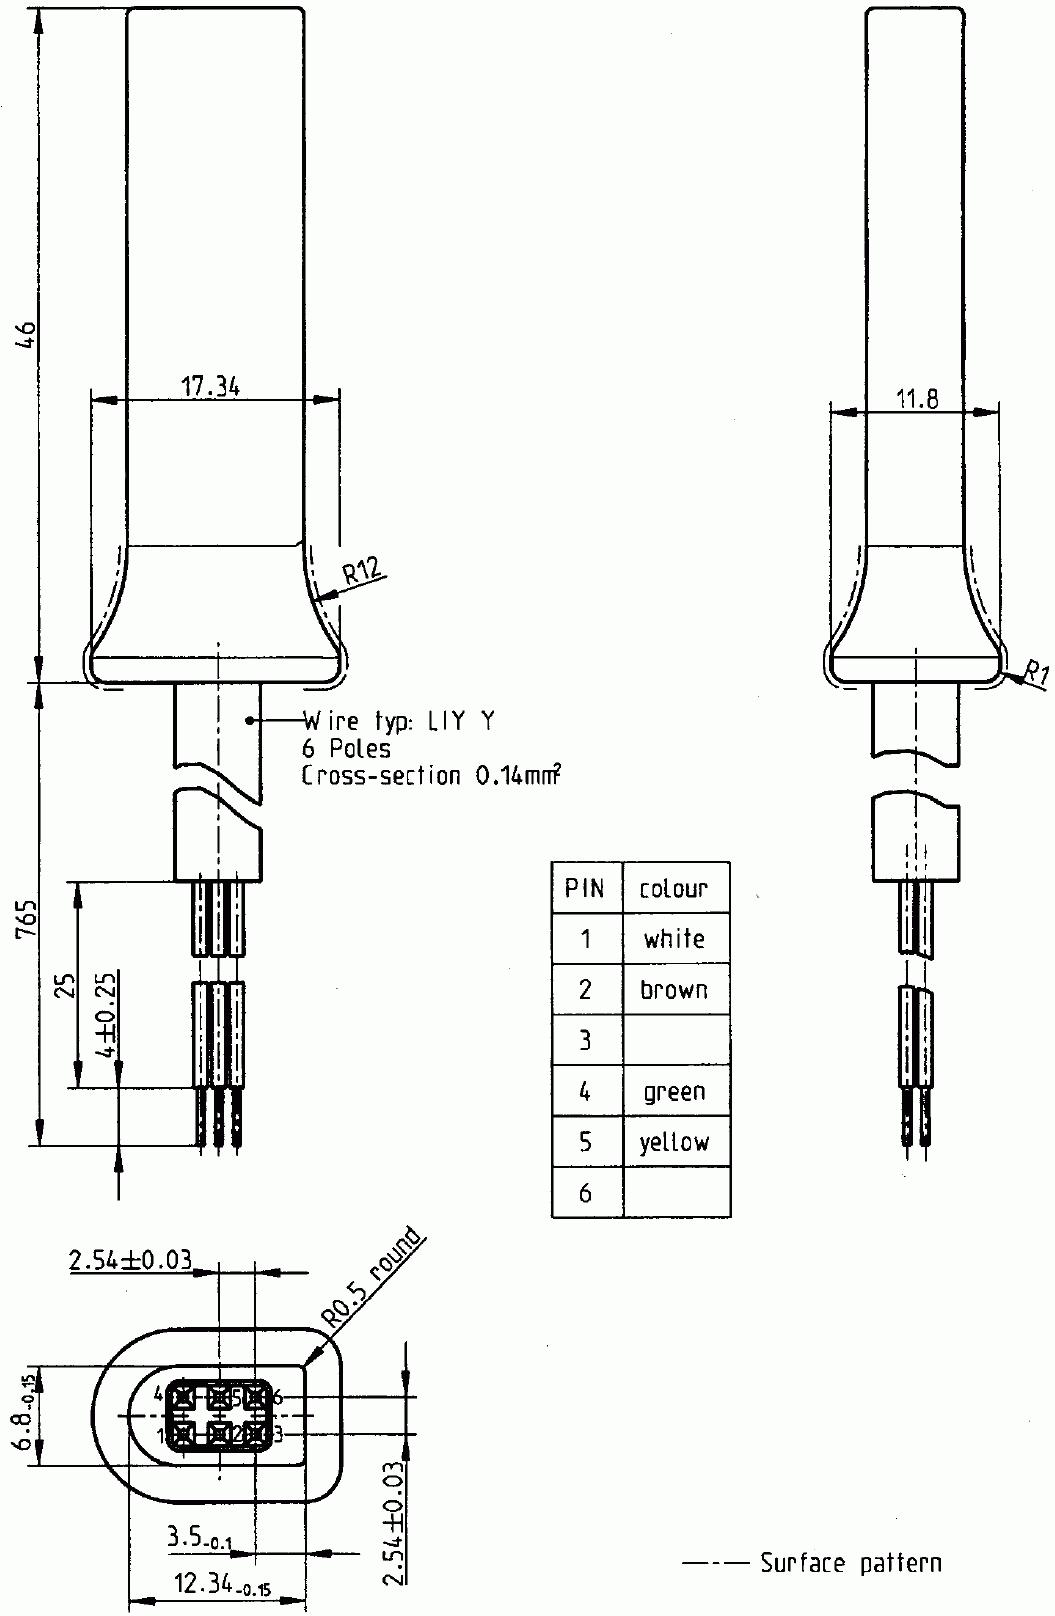
| Тип провода: LIY Y | |
|---|---|
| 6 полюсов | |
| Поперечное сечение 0,14 мм2 | |
| Контакт | Цвет |
| 1 | белый |
| 2 | коричневый |
| 3 | |
| 4 | зеленый |
| 5 | желтый |
| 6 | |
| Закругление R0,5 | Профиль поверхности |
1.2 РАЗВОДКА КОНТАКТОВ
INT_002 Разводка контактов указана в таблице ниже.
1.3 БЛОК-СХЕМА
INT_003 Блок-схема должна соответствовать приведенной ниже.
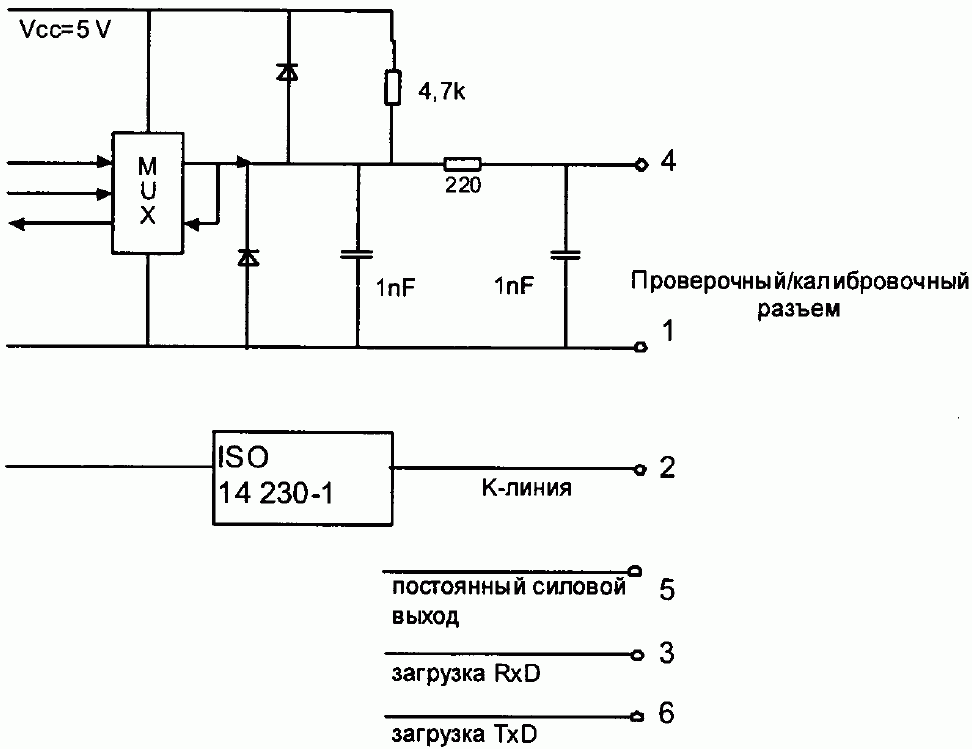
INT_004 Интерфейс загрузки данных должен соответствовать спецификациям RS232.
INT_005 Порядок загрузки данных через интерфейс: один стартовый бит, 8 битов данных начиная с младшего бита, один бит контроля по четности, один стоп-бит.
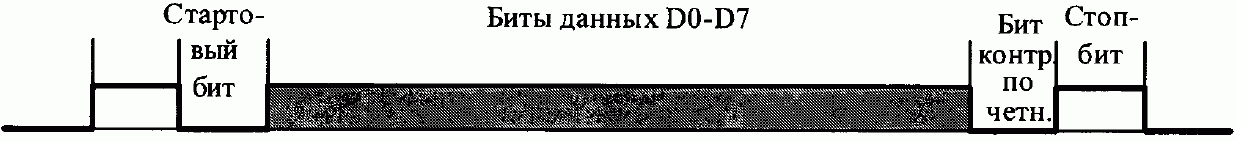
При передаче числовых данных объемом больше одного байта байт старшего разряда передается первым, байт младшего разряда - последним.
INT_006 Скорость передачи данных должна быть регулируемой в диапазоне от 9 600 бит/с до 115 200 бит/с. При инициализации обмена данными задается начальная скорость передачи 9 600 бит/с; затем скорость доводится до максимальной возможной величины.
INT_007 Обмен данных осуществляется в соответствии со стандартом ISO 14230-1 (Транспорт дорожный. Системы диагностического контроля. Протокол ключевых слов 2000. Часть 1. Физический уровень. Издание первое, 1999 год).
INT_008 Электрические характеристики входного/выходного сигнала должны соответствовать указанным ниже.
| Параметр | Минимум | Норма | Максимум | Примечание |
|---|---|---|---|---|
| Uниж (вход) | 1,0 В | |||
| Uверх (вход) | 4 В | I = 200 мкА | ||
| Частота | 4 кГц | |||
| Uниж (выход) | 1,0 В | I = 1 мА | ||
| Uверх (выход) | 4 В | I = 1 мА |
INT_009 Временные диаграммы входного/выходного сигнала приводятся ниже:
минимум 100 минимум 100
мксек. мксек.
<─────><────────────────>
<pre class="legal-pre"> ┌─────┐ ┌───────────┐
/\ │ /\ │
│ │ │ │
Сигнал датчика (выход) ──┘ └─────────────────┘ └───────</pre>
Частота датчика
<───────────────────────>
<pre class="legal-pre"> минимум 100 минимум 100
мксек. мксек.</pre>
<─────><────────────────>
<pre class="legal-pre"> ┌─────┐ ┌───────────┐
/\ │ /\ │
│ │ │ │
Тест-сигнал (вход) ──┘ └─────────────────┘ └───────</pre>
Частота тест-сигнала
<───────────────────────>
<pre class="legal-pre"> минимум 100 минимум 100
мксек. мксек.</pre>
<─────><────────────────>
<pre class="legal-pre"> ┌─────┐ ┌───────────┐
/\ │ /\ │
│ │ │ │
Сигнал синхронизации ──┘ └─────────────────┘ └───────
в формате UTC <───────────────────────></pre>
доля или кратное одной секунды
ПОДРАЗДЕЛ VII. ПРОТОКОЛЫ ЗАГРУЗКИ ДАННЫХ
1. ВВЕДЕНИЕ
В настоящем подразделе изложены процедуры различных вариантов загрузки данных на внешний носитель (ВН), а также протоколы, применение которых необходимо для правильной передачи данных и для обеспечения универсальной совместимости формата, в котором они загружаются, с тем чтобы любой контролер имел возможность ознакомиться с этими данными и перед началом их анализа убедиться в их подлинности и достоверности.
1.1 СФЕРА ПРИМЕНЕНИЯ
На ВН могут загружаться данные:
- из бортового устройства при помощи подключенной к БУ специализированной программируемой аппаратуры (СПА),
- с карточки тахографа при помощи СПА, оснащенной устройством считывания карточек (УСК),
- с карточки тахографа через бортовое устройство путем подключения СПА к БУ.
Для целей контроля подлинности и целостности данных, сохраняемых на ВН, при загрузке они снабжаются подписью в соответствии с указанным в подразделе XI («Общие механизмы защиты»). В состав загружаемой информации включаются идентификационные данные аппаратного источника (БУ или карточки) и соответствующие ему сертификаты безопасности (Договаривающейся стороны и аппаратуры). Лицо, осуществляющее проверку данных, должно иметь собственный открытый криптографический ключ от надежного европейского поставщика.
DDP_001 Данные, загруженные за один сеанс загрузки, должны сохраняться на ВН в виде одного файла.
1.2 СОКРАЩЕНИЯ И ОБОЗНАЧЕНИЯ
В настоящем подразделе используются следующие сокращения:
2.1 ПРОЦЕДУРА ЗАГРУЗКИ
Для загрузки данных из БУ оператору необходимо выполнить следующие действия:
- ввести свою карточку тахографа в считывающее устройство БУ <*>;
<*> Ввод карточки инициирует подтверждение соответствующих прав доступа к функции загрузки и загружаемым данным.
- подсоединить СПА к выходному разъему БУ;
- установить канал связи между СПА и БУ;
- с помощью СПА выбрать данные для загрузки и передать запрос в БУ;
- завершить сеанс загрузки.
2.2 ПРОТОКОЛ ЗАГРУЗКИ ДАННЫХ
Протокол построен по принципу «ведущий-ведомый», при котором в роли ведущего выступает СПА, а в роли ведомого — БУ.
Структура, типы и поток сообщений в основном соответствуют протоколу ключевых слов KWP 2000 (ISO 14230-2 Транспорт дорожный. Системы диагностического контроля. Протокол ключевых слов 2000. Часть 2. Уровень обмена данными).
Уровень приложений в основном соответствует нынешней версии проекта стандарта ISO 14229-1 (Транспорт дорожный. Системы диагностического контроля. Часть 1. Диагностические функции. Версия 6 от 22 февраля 2001 года).
2.2.1 СТРУКТУРА СООБЩЕНИЙ
DDP_002 Все сообщения, которыми обмениваются СПА и БУ, форматируются в соответствии с трехкомпонентной структурой:
- заголовок, состоящий из байта формата (FMT), байта адреса приемника (TGT), байта адреса источника (SRC) и в некоторых случаях также байта длины сообщения (LEN);
- поле данных, образуемое байтом идентификатора функции (SID) и переменным числом байтов данных, включая необязательный байт диагностического сеанса (DS_) и необязательный байт параметра передачи (TRTP или TREP);
- контрольная сумма, определяемая байтом контрольной суммы (CS).
| Заголовок | Поле данных | Контрольная сумма | |||||||
| FMT | TGT | SRC | LEN | SID | DATA | ...... | ..... | ..... | CS |
| 4 байта | до 255 байт | 1 байт | |||||||
Байты TGT и SRC указывают физические адреса получателя и отправителя сообщения. Их значения — F0 Hex для СПА и EE Hex для БУ.
Байт LEN представляет собой длину поля данных в сообщении.
Байт контрольной суммы представляет собой 8-битную сумму по модулю 256 всех байт сообщения, за исключением самой контрольной суммы.
Определения байтов FMT, SID, DS_, TRTP и TREP приводятся далее в настоящем документе.
DDP_003 Если объем передаваемых в сообщении данных превышает длину поля данных, то сообщение фактически высылается в виде нескольких подсообщений. Каждое подсообщение содержит заголовок, одни и те же байты SID и TREP, а также 2-байтовый счетчик подсообщений, указывающий порядковый номер данного подсообщения в общем сообщении. Чтобы обеспечить возможность обнаружения ошибок и отмены передачи, СПА подтверждает получение каждого подсообщения. СПА может принять подсообщение, запросить его повторную передачу, выдать БУ команду начать передачу заново или отменить ее.
DDP_004 Если поле данных последнего подсообщения содержит ровно 255 байт, то к нему должно добавляться заключительное подсообщение с пустым (то есть содержащим только SID, TREP и счетчик подсообщений) полем данных, означающее конец сообщения.
| Заголовок | SID | TREP | Сообщение | CS |
| 4 байта | Более 255 байт | |||
| Заголовок | SID | TREP | 00 | 01 | Подсообщение 1 | CS |
| 4 байта | 255 байт | |||||
| Заголовок | SID | TREP | 00 | 02 | Подсообщение 2 | CS |
| 4 байта | 255 байт | |||||
| Заголовок | SID | TREP | xx | yy | Подсообщение n | CS |
| 4 байта | Менее 255 байт | |||||
| Заголовок | SID | TREP | 00 | 01 | Подсообщение 1 | CS |
| 4 байта | 255 байт | |||||
| Заголовок | SID | TREP | 00 | 02 | Подсообщение 2 | CS |
| 4 байта | 255 байт | |||||
| Заголовок | SID | TREP | xx | yy | Подсообщение n | CS |
| 4 байта | 255 байт | |||||
| Заголовок | SID | TREP | xx | yy + 1 | CS |
| 4 байта | 4 байта | ||||
2.2.2 ТИПЫ СООБЩЕНИЙ
Протокол загрузки данных для БУ и СПА предусматривает обязательный обмен сообщениями восьми типов.
Общая характеристика этих сообщений представлена в таблице ниже.
- Sid Req = Sid соответствующего запроса.
- TREP = TRTP соответствующего запроса.
- Темный фон <*> ячейки в таблице означает отсутствие передачи данных.
<*> В тексте документа вместо темного фона ячейки использовано выделение знаком «@».
- Термин «upload» (загрузка со стороны СПА) используется для целей совместимости с ISO 14229. Он имеет тот же смысл, что и термин «download» (загрузка со стороны БУ).
- 2-байтные счетчики подсообщений, которые могут содержаться в сообщениях, в таблице не показаны.
2.2.2.1 START COMMUNICATION REQUEST — ЗАПРОС ИНИЦИАЛИЗАЦИИ
ОБМЕНА ДАННЫМИ (SID 81)
DDP_005 Данное сообщение высылается СПА для установления канала обмена данными с БУ. Начальная скорость передачи данных во всех случаях составляет 9600 бод (до тех пор, пока она не будет изменена при помощи соответствующих функций управления передачей данных).
2.2.2.2 POSITIVE RESPONSE START COMMUNICATION
- ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ: ИНИЦИАЛИЗАЦИЯ ОБМЕНА ДАННЫМИ (SID C1)
DDP_006 Данное сообщение высылается БУ в качестве положительного ответа на запрос инициализации обмена данными. Оно включает два байта ключей — 'EA' и '8F', указывающие на поддержку данного протокола устройством, и заголовок с информацией о получателе, источнике и длине сообщения.
2.2.2.3 START DIAGNOSTIC SESSION REQUEST — ЗАПРОС
ИНИЦИАЛИЗАЦИИ ДИАГНОСТИЧЕСКОГО СЕАНСА (SID 10)
DDP_007 Сообщение с запросом инициализации диагностического сеанса высылается СПА, чтобы начать новый сеанс обмена диагностическими данными с БУ. Подфункция «default session» (сеанс по умолчанию) (81 Hex) указывает на то, что будет начат стандартный диагностический сеанс.
2.2.2.4 POSITIVE RESPONSE START DIAGNOSTIC — ПОЛОЖИТЕЛЬНЫЙ
ОТВЕТ: ИНИЦИАЛИЗАЦИЯ ДИАГНОСТИКИ (SID 50)
DDP_008 Сообщение с положительным ответом на запрос инициализации диагностики высылает БУ, чтобы подтвердить начало диагностического сеанса.
2.2.2.5 LINK CONTROL SERVICE — ФУНКЦИЯ РЕГУЛИРОВКИ
КАНАЛА ОБМЕНА ДАННЫМИ (SID 87)
DDP_052 Функция регулировки канала обмена данными используется СПА для того, чтобы инициировать изменение скорости передачи данных. Это происходит в два этапа. На первом этапе СПА предлагает изменение скорости передачи, указывая новую скорость. По получении от БУ положительного ответа СПА высылает БУ подтверждение изменения скорости (второй этап). Затем СПА переключается на новую скорость передачи данных. Получив подтверждение, БУ также переключается на новую скорость передачи.
2.2.2.6 LINK CONTROL POSITIVE RESPONSE — РЕГУЛИРОВКА КАНАЛА
ОБМЕНА ДАННЫМИ: ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ (SID C7)
DDP_053 Это сообщение высылается БУ в качестве положительного ответа на запрос регулировки канала обмена данными (первый этап). Следует обратить внимание на то, что ответ на запрос подтверждения не высылается (второй этап).
2.2.2.7 REQUEST UPLOAD — ЗАПРОС ЗАГРУЗКИ (SID 35)
DDP_009 Сообщение с запросом загрузки высылается СПА с целью указать БУ на необходимость загрузить данные. В соответствии с требованиями ISO 14229 в него должна включаться информация об адресе, объеме и формате запрашиваемых данных. Поскольку до загрузки данных СПА такой информацией не располагает, адрес ячейки памяти при этом устанавливается на 0, формат указывается как нешифрованный и без сжатия, а объем памяти задается максимальным.
2.2.2.8 POSITIVE RESPONSE REQUEST UPLOAD — ПОЛОЖИТЕЛЬНЫЙ
ОТВЕТ НА ЗАПРОС ЗАГРУЗКИ (SID 75)
DDP_010 Сообщение с положительным ответом на запрос загрузки высылается БУ с целью указать СПА на готовность БУ к загрузке данных. В соответствии с требованиями ISO 14229 в это сообщение включаются данные, указывающие СПА о том, что последующие положительные ответы на запросы передачи данных будут содержать максимум 00FF Hex байт.
2.2.2.9 TRANSFER DATA REQUEST — ЗАПРОС
ПЕРЕДАЧИ ДАННЫХ (SID 36)
DDP_011 Запрос передачи данных высылается СПА с целью указать БУ тип данных, которые должны быть загружены. Тип данных указывается однобайтовым параметром запроса передачи (TRTP).
Возможна передача шести типов данных:
- Обзор (TRTP 01),
- Деятельность на указанную дату (TRTP 02),
- События и неисправности (TRTP 03),
- Подробные данные о скоростном режиме (TRTP 04),
- Технические данные (TRTP 05),
- Загрузка с карточки (TRTP 06).
DDP_054 В ходе сеанса загрузки СПА в обязательном порядке запрашивает передачу обзорных данных (TRTP 01), так как только при этом в загружаемом файле регистрируются сертификаты БУ (что создает возможность проверки цифровой подписи).
Во втором случае (TRTP 02) сообщение с запросом передачи данных включает указание календарной даты (в формате реального времени), данные за которую подлежат загрузке.
2.2.2.10 POSITIVE RESPONSE TRANSFER DATA — ПОЛОЖИТЕЛЬНЫЙ
ОТВЕТ НА ЗАПРОС ПЕРЕДАЧИ ДАННЫХ (SID 76)
DDP_012 Положительный ответ на запрос передачи данных высылается БУ по получении запроса передачи данных. Это сообщение содержит запрошенные данные и параметр ответа на запрос передачи (TREP), который соответствует TRTP запроса.
DDP_055 В первом случае (TREP 01) БУ высылает данные, помогающие оператору СПА выбрать информацию, загрузку которой он желает продолжить. Сообщение содержит данные о:
- сертификатах безопасности;
- идентификации транспортного средства;
- текущей дате и времени по хронометражу БУ;
- самой ранней и самой поздней дате, данные за которую могут быть загружены из БУ;
- наличии карточек в считывающих устройствах БУ;
- предыдущей загрузке данных представителем предприятия;
- блокировках, установленных предприятием;
- предыдущих проверках.
2.2.2.11 REQUEST TRANSFER EXIT — ЗАПРОС
ЗАВЕРШЕНИЯ ПЕРЕДАЧИ (SID 37)
DDP_013 Сообщение с запросом завершения передачи высылается СПА с целью указать БУ на завершение сеанса загрузки.
2.2.2.12 POSITIVE RESPONSE REQUEST TRANSFER EXIT
- ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС ЗАВЕРШЕНИЯ ПЕРЕДАЧИ (SID 77)
DDP_014 Сообщение с положительным ответом на запрос завершения передачи высылает БУ с целью подтвердить прием запроса завершения передачи.
2.2.2.13 STOP COMMUNICATION REQUEST — ЗАПРОС ЗАВЕРШЕНИЯ
ОБМЕНА ДАННЫМИ (SID 82)
DDP_015 Сообщение с запросом завершения обмена данными высылается СПА с целью закрыть канал обмена данными с БУ.
2.2.2.14 POSITIVE RESPONSE STOP COMMUNICATION
- ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС НА ЗАВЕРШЕНИЕ ОБМЕНА ДАННЫМИ (SID C2)
DDP_016 Сообщение с положительным ответом на запрос завершения обмена данными высылается БУ с целью подтвердить прием запроса завершения обмена данными.
2.2.2.15 ACKNOWLEDGE SUB MESSAGE — ПОДТВЕРЖДЕНИЕ
ПРИЕМА ПОДСООБЩЕНИЯ (SID 83)
DDP_017 Подтверждение приема подсообщения высылается СПА, подтверждая этим получение каждой части сообщения, передаваемого в виде ряда подсообщений. Поле данных содержит SID, полученный от БУ, и двухбайтовый код со следующими возможными значениями:
Запрос от СПА к БУ на отправку следующего подсообщения;
MsgC — указание на сбой при приеме подсообщения номер MsgC.
Запрос от СПА к БУ на повторную отправку данного подсообщения;
FFFF — запрос прекращения передачи сообщения.
Эта функция может использоваться СПА для прекращения по каким-либо причинам передачи сообщения от БУ.
Прием последнего подсообщения в сообщении (LEN < 255 байт) может подтверждаться любым из вышеуказанных кодов или оставаться без подтверждения.
К ответам БУ, которые состоят из нескольких подсообщений, относятся:
2.2.2.16 ОТРИЦАТЕЛЬНЫЙ ОТВЕТ (SID 7F)
DDP_018 Сообщение с отрицательным ответом на те или иные из перечисленных выше запросов БУ высылает в тех случаях, когда запрос не может быть выполнен. Поле данных сообщения содержит SID ответа (7F), SID запроса и код, указывающий причину отрицательного ответа. Могут использоваться следующие коды:
Действие не может быть выполнено по причине, не входящей в число нижеперечисленных;
Не опознан DS_ или TRTP запроса либо отсутствуют другие подсообщения для передачи;
Получено сообщение неверной длины;
Требуемая функция не активирована либо неверная очередность запросов;
Значение параметра запроса (поле данных) недействительно;
Невозможно выполнить запрос (несоответствие режима работы БУ или внутренние неполадки в БУ);
Запрошенная операция не может быть завершена своевременно; БУ не готов к приему нового запроса;
Запрошенный к передаче объект данных отсутствует в БУ (например, не введена карточка, и т.п.).
2.2.3 ПОТОК СООБЩЕНИЙ
При нормальной загрузке данных поток сообщений, как правило, выглядит следующим образом:
2.2.4 ВРЕМЕННЫЕ ПАРАМЕТРЫ
DDP_019 Временные параметры для нормального режима работы указаны в таблице ниже:
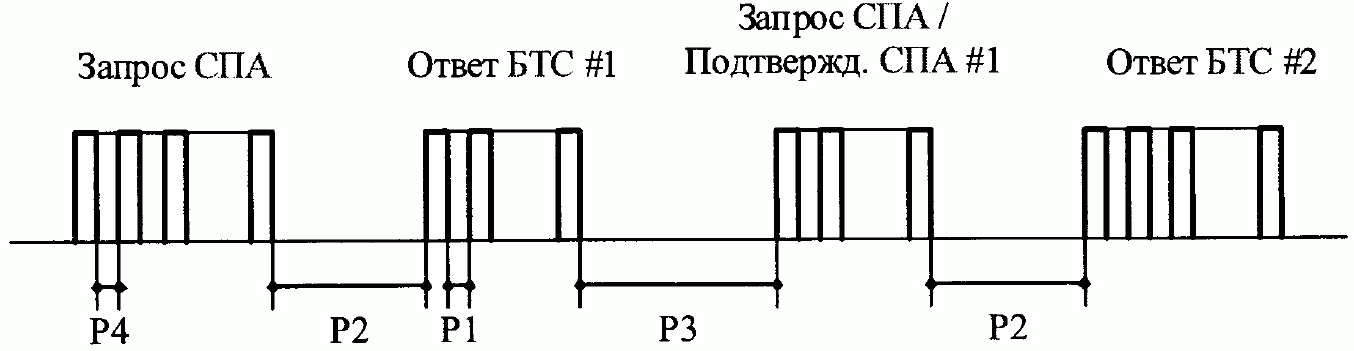
Рис. 1. Поток сообщений и временные параметры
P1 = Межбайтовый интервал для ответа БУ.
P2 = Время между окончанием запроса СПА и началом ответа БУ или между окончанием подтверждения СПА и началом следующего ответа БУ.
P3 = Время между окончанием ответа БУ и началом нового запроса СПА или между окончанием ответа БУ и началом подтверждения СПА, или между окончанием запроса СПА и началом нового запроса СПА при отсутствии ответа от БУ.
P4 = Межбайтовый интервал для запроса СПА.
P5 = Увеличенное значение P3 для загрузки данных с карточек.
Допустимые значения временных параметров приводятся в нижеследующей таблице (расширенный диапазон временных параметров протокола KWP для использования при физической адресации в целях ускорения передачи данных).
| Временной параметр | Нижнее предельное значение (мс) | Верхнее предельное значение (мс) |
|---|---|---|
| P1 | 0 | 20 |
| P2 | 20 | 1000 <*> |
| P3 | 10 | 5000 |
| P4 | 5 | 20 |
| Р5 | 10 | 20 минут |
<*> если БУ выдает отрицательный ответ с кодом, означающим «запрос получен правильно — ожидается ответ», то это значение увеличивается до соответствующего верхнего предельного значения P3.
2.2.5 ОБРАБОТКА ОШИБОК
При возникновении ошибки в процессе обмена сообщениями схема потока сообщений модифицируется в зависимости от того, каким из приборов обнаружена ошибка и каким сообщением она вызвана.
На рис. 2 и рис. 3 показаны процедуры обработки ошибок, соответственно, для БУ и для СПА.
2.2.5.1 СТАДИЯ ИНИЦИАЛИЗАЦИИ ОБМЕНА ДАННЫМИ
DDP_020 Если СПА обнаруживает ошибку синхронизации или ошибку в битовом потоке на стадии инициализации обмена данными, то период ожидания СПА перед повторением запроса равняется P3 min.
DDP_021 Если БУ обнаруживает ошибку в очередности сообщений от СПА, то оно не высылает ответа и ожидает нового сообщения с запросом инициализации обмена данными в течение периода, равного P3 max.
2.2.5.2 СТАДИЯ ОБМЕНА ДАННЫМИ
На этой стадии можно выделить два типовых случая обработки ошибок:
БУ обнаруживает ошибку в передаче данных от СПА
DDP_022 БУ проверяет каждое полученное сообщение на ошибки синхронизации, ошибки в формате байтов (например, в стартовом и стоповом разрядах) и ошибки передачи кадров (неверное число полученных байтов, ошибки в байте контрольной суммы).
DDP_023 При обнаружении одной из вышеназванных ошибок БУ не высылает ответа и игнорирует поступившее сообщение.
DDP_024 БУ может обнаружить и другие ошибки в формате или содержании полученного сообщения (например, «сообщение не поддерживается»), даже если оно соответствует требованиям по длине и контрольной сумме; в этом случае БУ высылает СПА отрицательный ответ с указанием характера ошибки.
/──────────────\
│ Начало │
\───────┬──────/
├───────────────────────┐
<pre class="legal-pre"> ├───────Нет──────┐ │
┌──────────────┐ \/ │ │
│ Выдача │ / \ / \ │
│отрицательного├─────────┬───────────────>/ Запрос \───Нет──>/P3max \ │
│ ответа │ │ \получен?/ \истек?/ │
└──────────────┘ │ \ / \ / │
/\ │ │ │ │
│ Да Да Да │
│ │ \/ \/ │
│ │ / \ /────────────\│
│ │ / Ошибка\ │Прекращение ││
│ └───────────────/контрольной\ │ обмена ││
│ \ суммы / │ данными ││
│ \ / \────────────/│
│ │ │
│ Нет │
│ \/ │
│ ┌───────────────────────┐ / \ │
│ │ Отрицательный ответ │ / Ошибка \ │
├─┤ Несоответствие длины │<─Да──────\ длины? / │
│ │ сообщения │ \ / │
│ └───────────────────────┘ │ │
│ Нет │
│ \/ │
│ / \ │
│ ┌───────────────────────┐ / \ │
│ │ Отрицательный ответ │ /Поддерживается\ │
├─┤ Функция или подфункция│<─Нет──\ ли сообщение / │
│ │ не поддерживается │ \с запросом/ │
│ └───────────────────────┘ \ / │
│ │ │
│ Да │
│ \/ │
│ ┌───────────────────────┐ / \ │
│ │ Отрицательный ответ │ / Правильная \ │
├─┤ Сбой очередности │<─Нет─── \очередность?/ │
│ │ запросов │ \ / │
│ └───────────────────────┘ │ │
│ Да │
│ \/ │
│ ┌───────────────────────┐ / \ ┌───────────┴──┐
│ │ Отрицательный ответ │ /Загрузка\ │ Выдача │
├─┤ Отказ в приеме │<─Нет─────\принята?/ │положительного│
│ │ загружаемых данных │ \ / │ ответа │
│ └───────────────────────┘ │ └──────────────┘
│ Да /\
│ \/ │
│ ┌───────────────────────┐ / \ │
│ │ Отрицательный ответ │ / Штатный\ │
├─┤ Нештатный запрос │<─Нет─────\ запрос?/ │
│ └───────────────────────┘ \ / │
│ │ │
│ Да Да
│ \/ │
│ ┌───────────────────────┐ / \ │
│ │ Отрицательный ответ │ / Имеются \ │
├─┤ Данные отсутствуют │<─Нет─────\ли данные?/ │
│ └───────────────────────┘ \ / │
│ │ │
│ Да │
│ \/ / \
│ ┌─────────────────────┐ ┌────────────────┐ / \
│ │ Построение и выдача │ │ Построение │ /Положительный\</pre>
│ ┌>│отрицательного ответа├────>│ положительного ├──> \ ответ готов /
<pre class="legal-pre"> │ │ │ Ответ задерживается │ │ ответа │ \ /
│ │ └─────────────────────┘ └────────────────┘ \ /
│ │ /\ /\ │
│ │ ┌─────────┴───────────┐ │ │
│ │ │ P2max продлевается │ │ │
│ │ │ до P3max │ │ Нет
│ │ └─────────────────────┘ │ │
│ │ /\ │ │
│ │ Нет │ \/
│ │ │ /\ /\
│ │ / \ / \ / \
│ │ /Загрузка \ / P2max \ / P3max \
│ │ \карточки?/<──────Да────────\ истек /<────Нет──\ истек? /
│ │ \ / \ / \ /
│ │ │ \/ \/
│ │ Да │
│ │ \/ │
│ │ ┌─────────────────────┐ │
│ │ │ P2max и P3max │ │
│ └─┤ продлеваются до P5 │ ┌────────────────────────┐ │
│ └─────────────────────┘ │ Отрицательный ответ │ │</pre>
└────────────────────────────┤Общее отклонение запроса│<────Да
└────────────────────────┘
2. СПА обнаруживает ошибку в передаче данных от БУ
DDP_025 СПА проверяет каждое полученное сообщение на ошибки синхронизации, ошибки в формате байтов (например, в стартовом и стоповом разрядах) и ошибки в передаче кадров (неверное число полученных байтов, ошибки в байте контрольной суммы).
DDP_026 СПА проверяет поступающие сообщения на ошибки очередности, такие как сбои возрастания порядковых номеров подсообщений в последовательно поступающих сообщениях.
DDP_027 Если СПА обнаруживает ошибку или не получает от БУ ответа в течение периода, равного P2max, то запрос высылается повторно, причем общее число передач ограничивается тремя. Для случаев обнаружения ошибок данного вида подтверждение приема подсообщения рассматривается как запрос к БУ.
DDP_028 Период ожидания СПА перед началом каждой передачи равняется или превышает P3min; этот период отсчитывается с расчетного момента приема последнего стопового бита после обнаруженной ошибки.
| Начало |
\/
| Выдача запроса | |||||||||
| \ | |||||||||
| / | |||||||||
| / \ /Ответ \ >\получен?/ | P2max и P3max продлевается до P5max | ||||||||
| Нет Н | \ \ ет Н \ | / Д / ет / | а | / | \ | ||||
| / \ /P2max\ \истек? / | P2max продлевается до P3max | ||||||||
| \ \ / / 3 | / Да \ / / \ / \ /Ошибк тки?/< Да \ или | / / \ \ Н а длины\ контр./ | \ Д ет | а | |||||
| \ \ | / \ су / \ Н | ммы?/ / \ / / \ /Выгрузка \ ет \карточки?/ | |||||||
| Д | / а / От \задерж | \ \/ \ \ / вет \ ивается?/ Да | / / \ | ||||||
| \ / \ / Нет | |||||||||
\/ \/
| Обработка ошибок в СПА | /Ответ\ < Нет \ OK? / \ / | |
Да
\/
| Приложение продолжает работу |
|---|
2.2.6 СОДЕРЖАНИЕ ОТВЕТНОГО СООБЩЕНИЯ
В данном пункте указано содержание полей данных различных сообщений с положительным ответом.
Определения элементов данных приводятся в подразделе I (словарь данных).
2.2.6.1 POSITIVE RESPONSE TRANSFER DATA OVERVIEW -
ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС ПЕРЕДАЧИ ОБЗОРНЫХ ДАННЫХ
DDP_029 В поле данных сообщения «Положительный ответ на запрос передачи обзорных данных» включаются перечисленные ниже данные в порядке, соответствующем нижеуказанному, при SID 76 Hex и TREP 01 Hex, с соответствующим выделением и нумерацией подсообщений:
2.2.6.2 POSITIVE RESPONSE TRANSFER DATA ACTIVITIES -
ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС ПЕРЕДАЧИ ДАННЫХ О ДЕЯТЕЛЬНОСТИ ВОДИТЕЛЕЙ
DDP_030 В поле данных сообщения «Положительный ответ на запрос передачи данных о деятельности водителей» включаются перечисленные ниже данные в порядке, соответствующем нижеуказанному, при SID 76 Hex и TREP 02 Hex, с соответствующим выделением и нумерацией подсообщений:
2.2.6.3 POSITIVE RESPONSE TRANSFER DATA EVENTS AND FAULTS -
ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС ПЕРЕДАЧИ ДАННЫХ О СОБЫТИЯХ И НЕИСПРАВНОСТЯХ
DDP_031 В поле данных сообщения «Положительный ответ на запрос передачи данных о событиях и неисправностях» включаются перечисленные ниже данные в порядке, соответствующем нижеуказанному, при SID 76 Hex и TREP 03 Hex, с соответствующим выделением и нумерацией подсообщений:
2.2.6.4 POSITIVE RESPONSE TRANSFER DATA DETAILED SPEED -
ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС ПЕРЕДАЧИ ПОДРОБНЫХ ДАННЫХ О СКОРОСТНОМ РЕЖИМЕ
DDP_032 В поле данных сообщения «Положительный ответ на запрос передачи подробных данных о скоростном режиме» включаются перечисленные ниже данные в порядке, соответствующем нижеуказанному, при SID 76 Hex и TREP 04 Hex, с соответствующим выделением и нумерацией подсообщений:
2.2.6.5 POSITIVE RESPONSE TRANSFER DATA TECHNICAL DATA -
ПОЛОЖИТЕЛЬНЫЙ ОТВЕТ НА ЗАПРОС ПЕРЕДАЧИ ТЕХНИЧЕСКИХ ДАННЫХ
DDP_033 В поле данных сообщения «Положительный ответ на запрос передачи технических данных» включаются перечисленные ниже данные в порядке, соответствующем нижеуказанному, при SID 76 Hex и TREP 05 Hex, с соответствующим выделением и нумерацией подсообщений:
2.3 СОХРАНЕНИЕ ДАННЫХ НА ВН
DDP_034 В случаях, когда сеанс загрузки данных включает передачу данных с БУ, СПА сохраняет в виде одного физического файла все данные, полученные от БУ в ходе сеанса загрузки в сообщениях типа «Положительный ответ на запрос передачи данных». Сохраняемые данные не включают заголовки сообщений, счетчики подсообщений, пустые под сообщения и контрольные суммы, но включают SID и TREP (при наличии нескольких подсообщений — только для первого подсообщения).
3. ПРОТОКОЛ ЗАГРУЗКИ ДАННЫХ С КАРТОЧЕК ТАХОГРАФА
3.1 СФЕРА ПРИМЕНЕНИЯ
В настоящем пункте изложен порядок прямой загрузки данных с карточки тахографа на СПА. СПА не является частью защищенной среды; поэтому процедура аутентификации между карточкой и СПА не предусмотрена.
3.2 ОПРЕДЕЛЕНИЯ
3.3 ЗАГРУЗКА ДАННЫХ С КАРТОЧКИ
DDP_035 Процесс загрузки данных с карточки тахографа состоит из следующих этапов:
- Загрузка общей информации, записанной на карточке в элементарных файлах ICC и IC. Эта информация не является обязательной и не защищена цифровой подписью.
- Загрузка элементарных файлов Card_Certificate и CA_Certificate. Эта информация не защищена цифровой подписью.
Вышеуказанные файлы загружаются в обязательном порядке при каждом сеансе загрузки.
- Загрузка элементарных файлов с другими прикладными данными (входящих в каталог тахографа), кроме файла Card_Download. Эта информация защищена цифровой подписью.
- При загрузке данных с карточки водителя обновляется дата LastCardDownload в элементарном файле Card_Download.
- При загрузке данных с карточки мастерской обнуляется счетчик калибровок в элементарном файле Card_Download.
3.3.1 ПРОЦЕДУРА ИНИЦИАЛИЗАЦИИ
DDP_036 СПА запускает процедуру следующим образом:
| Карточка | Направл. | СПА/УСК | Пояснение/Примечания |
|---|---|---|---|
| <-- | Перезапуск аппаратуры | ||
| ATR | --> |
Возможно использование ВПП для переключения на более высокую скорость передачи данных, если она поддерживается МПК.
3.3.2 ПРОЦЕДУРА ДЛЯ НЕПОДПИСАННЫХ ФАЙЛОВ ДАННЫХ
DDP_037 Процедура загрузки элементарных файлов ICC, IC, Card_Certificate и CA_Certificate выглядит следующим образом:
| Карточка | Направл. | СПА/УСК | Пояснение/Примечания |
|---|---|---|---|
| <-- | Выбор файла | ||
| ОК | --> | ||
| <-- | Считывание данных | Если объем данных файла превышает емкость буфера считывающего устройства или карточки, команда повторяется до тех пор, пока не будет считан весь файл. | |
| Данные файла ОК | --> | Сохранение данных на ВН | В соответствии с 3.4 (3.4 Формат сохранения данных) |
Примечание: перед выбором элементарного файла Card_Certificate необходимо выбрать приложение "Тахограф" (выбор по ИП).
3.3.3 ПРОЦЕДУРА ДЛЯ ПОДПИСАННЫХ ФАЙЛОВ ДАННЫХ
DDP_038 Для каждого из нижеперечисленных файлов, загружаемых вместе с соответствующей подписью, применяется следующая процедура:
| Карточка | Напр. | СПА/УСК | Пояснение/Примечания |
|---|---|---|---|
| <-- | Выбор файла | ||
| OK | --> | ||
| <-- | Расчет хеш-функции | Рассчитывает хеш-функцию по данным, содержащимся в выбранном файле, на основе хеш-алгоритма, предписанного в соответствии с подразделом 11. Эта команда не является ISO-командой. | |
| Расчет и временное сохранение хеш-функции файла | --> | ||
| OK | --> | ||
| <-- | Считывание данных | Если объем данных файла превышает емкость буфера считывающего устройства или карточки, команда повторяется до тех пор, пока не будет считан весь файл. | |
| Данные файла OK |
--> | Сохранение полученных данных на ВН | В соответствии с 3.4 (3.4 Формат сохранения данных) |
| <-- | PSO: Расчет цифровой подписи | ||
| На основе временно сохраненной хеш-функции выполняется защитная операция "Генерировать цифровую подпись" | |||
| Подпись OK |
--> | Данные приобщаются к данным, сохраненным на ВН ранее | В соответствии с 3.4 (3.4 Формат сохранения данных) |
3.3.4 ПРОЦЕДУРА ОБНУЛЕНИЯ СЧЕТЧИКА КАЛИБРОВОК
DDP_039 Для обнуления счетчика NoOfCalibrationsSinceDownload в элементарном файле Card_Download, хранящемся на карточке мастерской, применяется следующая процедура:
3.4 ФОРМАТ СОХРАНЕНИЯ ДАННЫХ
3.4.1 ВВЕДЕНИЕ
DDP_040 Загружаемые данные должны сохраняться с соблюдением следующих требований:
- данные сохраняются транспарентно. Это означает, что последовательность байтов, а также последовательность битов внутри каждого байта переносимых с карточки данных должна при их сохранении оставаться неизменной;
- все файлы, загружаемые с карточки за один сеанс загрузки, сохраняются на ВН в виде одного файла.
3.4.2 ФОРМАТ ФАЙЛОВ
DDP_041 Формат файла представляет собой совокупность нескольких взаимосвязанных TLV-объектов.
DDP_042 Меткой EF является FID с добавлением "00".
DDP_043 Меткой подписи EF является FID файла с добавлением "01".
DDP_044 Значение длины состоит из двух байтов. Им определяется число байтов в поле значений. Значение "FF FF" в поле длины резервируется для последующего использования.
DDP_045 Если файл не загружается, то никакая информация о нем сохранению не подлежит (т.е. не сохраняется ни метка, ни нулевой параметр длины).
DDP_046 В качестве TLV-объекта, следующего непосредственно за TLV-объектом с данными файла, сохраняется подпись.
| Определение | Пояснение | Длина |
|---|---|---|
| FID (2 байта) || "00" | Метка EF (FID) | 3 байта |
| FID (2 байта) || "01" | Метка подписи EF (FID) | 3 байта |
| Xx xx | Длина поля значений | 2 байта |
Пример данных в файле, загруженном на ВН:
| Метка | Длина | Значение |
|---|---|---|
| 00 02 00 | 00 11 | Данные EF ICC |
| C1 00 00 | 00 C2 | Данные EF Card_Certificate |
| ... | ||
| 05 05 00 | 0A 2E | Данные EF Vehicles_Used |
| 05 05 01 | 00 80 | Подпись EF Vehicles_Used |
4. ЗАГРУЗКА ДАННЫХ С КАРТОЧЕК ТАХОГРАФА ЧЕРЕЗ БОРТОВОЕ УСТРОЙСТВО
DDP_047 БУ должно обеспечивать возможность загрузки данных с введенной в него карточки водителя на подключенную СПА.
DDP_048 Для инициализации данного режима СПА направляет БУ сообщение "Transfer Data Request Card Download" - "Запрос передачи данных, загруженных с карточки" (см. 2.2.2.9).
DDP_049 После этого БУ файл за файлом загружает с карточки все имеющиеся на ней данные в соответствии с протоколом загрузки, который определен в пункте 0, и передает все полученные таким образом данные на СПА в соответствующем TLV-формате (см. 3.4.2), заключенные внутри сообщения "Положительный ответ на запрос передачи данных".
DDP_050 СПА извлекает данные карточки из сообщения "Положительный ответ на запрос передачи данных" (освобождая их от всех заголовков, SIDов, TREPов, счетчиков подсообщений и контрольных сумм) и сохраняет их в одном физическом файле, как указано в пункте 2.3.
DDP_051 Затем БУ при необходимости обновляет содержание файла Control_Activity_Data или файла Card_Download на карточке водителя.
ПОДРАЗДЕЛ VIII. ПРОТОКОЛ КАЛИБРОВКИ
В настоящем подразделе рассматривается процесс обмена данными между бортовым устройством и тестером по K-линии, предусмотренной в калибровочном интерфейсе, описание которого приводится в подразделе VI. В нем также указан способ управления каналом ввода-вывода на калибровочном разъеме.
Процедура установления связи по K-линии описана в пункте 4 "Функции обмена данными".
Для определения задач управления обменом данными по K-линии при различных условиях в данном подразделе используется понятие "диагностических сеансов". По умолчанию под этим понимается сеанс "StandardDiagnosticSession", при котором с бортового устройства могут быть считаны все имеющиеся данные, однако сохранение данных на бортовом устройстве невозможно.
Выбор вида диагностического сеанса рассмотрен в пункте 5 ("Административные функции").
CPR_001 Сеанс "ECUProgrammingSession" позволяет вводить данные в бортовое устройство. При этом для ввода калибровочных данных (требования 097 и 098) бортовое устройство должно быть переведено в режим CALIBRATION.
Процесс передачи данных по K-линии описан в пункте 6 ("Функции передачи данных"). Форматы передаваемых данных подробно указаны в пункте 8 ("Форматы записей данных").
CPR_002 Сеанс "ECUAdjustmentSession" позволяет выбирать режим работы канала ввода-вывода калибровочных данных через интерфейс K-линии. Способ управления каналом ввода-вывода калибровочных данных изложен в пункте 7 ("Настройка проверочных импульсов - функциональный блок регулировки входного/выходного сигнала").
CPR_003 Адрес тестера везде в настоящем документе обозначен как 'tt'. Хотя для тестеров могут существовать общепринятые адреса, БУ должно быть способно правильно поддерживать связь с тестером по любому адресу. Физический адрес БУ - 0xEE.
2. ТЕРМИНЫ, ОПРЕДЕЛЕНИЯ И ИСТОЧНИКИ
Протоколы, сообщения и коды ошибок в основном соответствуют нынешней версии проекта стандарта ISO 14229-1 (Транспорт дорожный. Системы диагностического контроля. Часть 1. Диагностические функции. Версия 6 от 22 февраля 2001 года).
Для идентификаторов функций, запросов функций и ответов на них, а также для стандартных параметров используются байтовое кодирование и шестнадцатеричные величины.
Под термином "тестер" понимается аппаратура, используемая для ввода программных/калибровочных данных в БУ.
Под терминами "клиент" и "сервер" понимаются, соответственно, тестер и БУ.
Под аббревиатурой "ECU", означающей "электронный контрольный блок", понимается БУ.
ISO 14230-2 Транспорт дорожный. Системы диагностического контроля. Протокол ключевых слов 2000. Часть 2. Уровень обмена данными. Первое издание, 1999 год. Транспортные средства. Системы диагностического контроля.
3.1 ПЕРЕЧЕНЬ ИМЕЮЩИХСЯ ФУНКЦИЙ
В таблице ниже представлен обзорный перечень функций, которые должны быть предусмотрены в контрольном устройстве и определения которых приводятся в настоящем документе.
CPR_004 В таблице показаны функции, доступные после начала диагностического сеанса.
- В 1-м столбце приведен перечень имеющихся функций.
- Во 2-м столбце перечислены номера пунктов данного подраздела, содержащих развернутые определения соответствующих функций.
- В 3-м столбце указаны значения идентификаторов соответствующих функций, используемые в запросах.
- В 4-м столбце указаны функции сеанса "StandardDiagnosticSession" (SD), которые должны быть реализованы в каждом БУ.
В 5-м столбце указаны функции сеанса "ECUAdjustmentSession" (ECUAS), которые должны быть реализованы для обеспечения возможности управления каналом ввода-вывода калибровочного разъема на передней панели БУ.
- В 6-м столбце указаны функции сеанса "ECUProgrammingSession" (ECUPS), которые должны быть выполнены для обеспечения возможности программирования параметров работы БУ.
Сводная таблица идентификаторов функций
| Диагностические сеансы | |||||
| Название диагностической функции | No. пунктов | Идент. функции д/запроса | SD | ECUAS | ECUPS |
| StartCommunication | 4.1 | 81 |  |  |  |
| StopCommunication | 4.2 | 82 |  | ||
| TesterPresent | 4.3 | 3E |  |  |  |
| StartDiagnosticSession | 5.1 | 10 |  |  |  |
| SecurityAccess | 5.2 | 27 |  |  |  |
| ReadDataByIdentifier | 6.1 | 22 |  |  |  |
| WriteDataByIdentifier | 6.2 | 2E |  | ||
| InputOutputControlByIdentifier | 7.1 | 2F |  | ||
 Символ, означающий обязательность функции для данного диагностического сеанса.
Отсутствие символа означает, что в процессе данного диагностического сеанса указанная функция невозможна.
3.2 КОДЫ ОТВЕТОВ
Для каждой функции предусмотрены определенные коды ответов.
Ряд функций необходимы для установления и поддержания канала обмена данными. На уровне приложений они не отображаются. Описание имеющихся функций приведено в таблице ниже.
CPR_005 Функция StartCommunication используется для инициализации обмена данными. Для выполнения любой функции необходимо начать обмен данными и обеспечить, чтобы его параметры соответствовали нужному режиму.
4.1 ФУНКЦИЯ STARTCOMMUNICATION
CPR_006 По получении примитива индикации StartCommunication БУ проверяет возможность инициализации запрошенного канала обмена данными при существующих условиях. Описание условий, необходимых для инициализации канала обмена данными, приведено в документе ISO 14230-2.
CPR_007 После этого БУ выполняет все действия, необходимые для инициализации канала обмена данными, и возвращает примитив ответа StartCommunication с выбранными параметрами положительного ответа.
CPR_008 Если на БУ, которое уже инициализовано (и уже находится в процессе того или иного диагностического сеанса), поступает новый запрос StartCommunication (например, при восстановлении работы тестера после сбоя), то этот запрос принимается и производится повторная инициализация БУ.
CPR_009 Если по каким-либо причинам канал обмена данными не может быть инициализован, то БУ продолжает функционировать в том же режиме, в котором оно находилось непосредственно перед попыткой инициализации канала обмена данными.
CPR_010 Сообщение с запросом StartCommunication должно иметь физическую адресацию.
CPR_011 Инициализация БУ для выполнения соответствующих функций производится методом "ускоренной инициализации":
- любой операции предшествует определенный период бездействия шины;
- затем тестер высылает шаблон инициализации;
- ответ БУ содержит всю информацию, необходимую для установления канала обмена данными.
CPR_012 По завершении инициализации значения всех параметров обмена данными задаются такими, как определено в
- в соответствии с байтами ключей;
- БУ ожидает первого запроса от тестера;
- БУ находится в диагностическом режиме, выбираемом по умолчанию, т.е. в режиме StandardDiagnosticSession;
- канал ввода-вывода калибровочных данных находится в состоянии, выбираемом по умолчанию, т.е. не активирован.
CPR_014 Скорость передачи данных по K-линии составляет 10 400 бод.
CPR_016 Для вызова ускоренной инициализации тестер передает по K-линии шаблон запуска (Wup). Этот шаблон начинает действовать после периода бездействия на K-линии, с периода низкого уровня тактового сигнала, равного Tinil. Тестер высылает первый бит сообщения StartCommunicationService по истечении периода Twup с момента первого спада тактового сигнала.
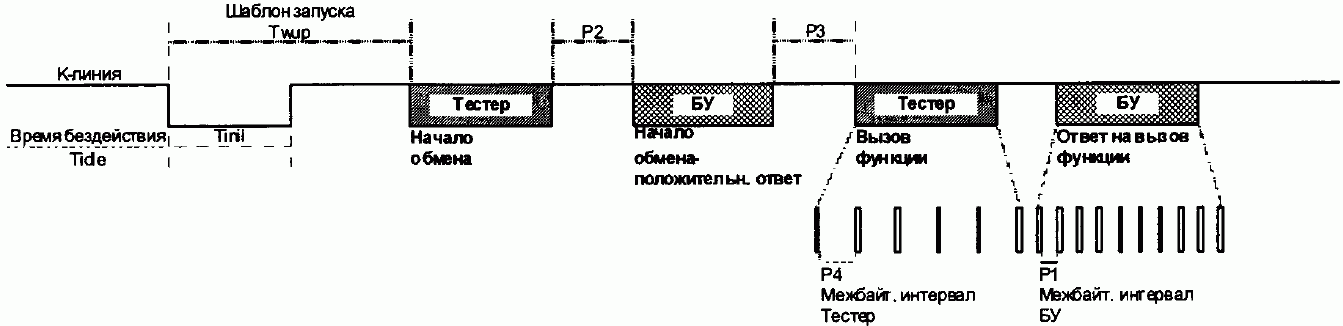
CPR_017 Значения временных параметров ускоренной инициализации и обмена данными в целом приведены в нижеследующих таблицах. Время бездействия может быть различным:
- от включения питания до первой передачи данных: Tidle = 300 мс;
- после завершения функции StopCommunication: Tidle = P3 мин;
- после прекращения обмена данными из-за превышения времени ожидания P3 max: Tidle = 0.
Временные параметры ускоренной инициализации
| Параметр | мин. значение | макс. значение | |
| Tinil | 25 +/- 1 мс | 24 мс | 26 мс |
| Twup | 50 +/- 1 мс | 49 мс | 51 мс |
Временные параметры обмена данными
CPR_018 Формат сообщений для ускоренной инициализации подробно указан в нижеследующих таблицах.
Положительный ответ на запрос StartCommunication
CPR_019 Отрицательный ответ на запрос StartCommunication невозможен. При отсутствии положительного ответа инициализация БУ не происходит, никакие сообщения не передаются, и устройство продолжает функционировать в обычном режиме.
4.2 ФУНКЦИЯ STOPCOMMUNICATION
4.2.1 ОПИСАНИЕ СООБЩЕНИЯ
Эта функции уровня обмена данными предназначена для прекращения сеанса обмена.
CPR_020 По получении примитива индикации StopCommunication БУ проверяет возможность прекращения текущего обмена данными. Если это возможно, то в этом случае БУ выполняет все действия, необходимые для прекращения сеанса обмена данными.
CPR_021 Если обмен данными может быть прекращен, то перед прекращением обмена данными БУ возвращает примитив ответа StopCommunication с выбранными параметрами положительного ответа.
CPR_022 Если по каким-либо причинам прекращение обмена данными невозможно, то БУ возвращает примитив ответа StopCommunication с выбранными параметрами отрицательного ответа.
CPR_023 Если БУ фиксирует истечение периода ожидания P3max, то обмен данными прекращается без направления какого-либо примитива ответа.
4.2.2 ФОРМАТ СООБЩЕНИЙ
CPR_024 Форматы сообщений для примитивов StopCommunication подробно указаны в нижеследующих таблицах.
Положительный ответ на запрос StopCommunication
Отрицательный ответ на запрос StopCommunication
Данная функция не требует определения каких-либо параметров.
4.3 ФУНКЦИЯ TESTERPRESENT
4.3.1 ОПИСАНИЕ СООБЩЕНИЯ
Функция TesterPresent используется тестером для оповещения сервера о продолжении присутствия на линии с целью предотвратить автоматическое возвращение сервера в обычный режим работы и возможный обрыв связи. Периодически высылаемый запрос данной функции позволяет поддерживать непрерывный сеанс диагностики/обмена данными, так как счетчик времени P3 обнуляется при каждом очередном поступлении этого запроса.
4.3.2 ФОРМАТ СООБЩЕНИЙ
CPR_079 Форматы сообщений для примитивов TesterPresent подробно указаны в нижеследующих таблицах.
CPR_080 Если параметр responseRequired установлен на ответ "да", то сервер возвращает положительный ответ, показанный ниже. Если параметр установлен на ответ "нет", то на данный запрос сервер не отвечает.
Положительный ответ на запрос TesterPresent
CPR_081 В данной функции предусмотрены следующие коды возможного отрицательного ответа:
Отрицательный ответ на запрос TesterPresent
Описание имеющихся функций приводится в таблице ниже.
5.1 ФУНКЦИЯ STARTDIAGNOSTICSESSION
5.1.1 ОПИСАНИЕ СООБЩЕНИЯ
CPR_025 Функция StartDiagnosticSession используется для запуска различных диагностических сеансов на сервере. В ходе диагностического сеанса предоставляется доступ к определенному набору функций, согласно указанному в таблице 17. Некоторые функции, возможные в ходе таких сеансов, специфичны для транспортных средств конкретных изготовителей и в настоящем документе не рассматриваются. Правила технической реализации соответствующих систем должны отвечать следующим требованиям:
- БУ должно постоянно поддерживать только один текущий диагностический сеанс;
- при подаче питания БУ во всех случаях должно начинать стандартный сеанс диагностики (StandardDiagnosticSession). Если после этого не будет начат другой диагностический сеанс, то стандартный сеанс диагностики продолжается до тех пор, пока питание БУ не будет отключено;
- если тестером запрашивается уже запущенный диагностический сеанс, то БУ возвращает положительный ответ;
- если тестером запрашивается новый диагностический сеанс, то БУ сначала высылает положительный ответ на запрос StartDiagnosticSession, а затем запускает новый сеанс. Если БУ не имеет возможности начать новый диагностический сеанс в соответствии с запросом, оно возвращает отрицательный ответ на запрос StartDiagnosticSession, а текущий сеанс продолжается.
CPR_026 Диагностический сеанс может быть начат только при условии, что между клиентом и БУ установлен канал обмена данными.
CPR_027 Временные параметры, определенные в таблице, начинают применяться после успешного выполнения запроса StartDiagnosticSession, в котором параметр diagnosticSession был установлен на "StandardDiagnosticSession" (стандартный сеанс диагностики), если до этого выполнялся другой диагностический сеанс.
5.1.2 ФОРМАТ СООБЩЕНИЙ
CPR_028 Формат сообщений для примитивов StartDiagnosticSession подробно указан в нижеследующих таблицах.
| # байта | Наименование параметра | Шестн. значение | Мнемокод |
|---|---|---|---|
| #1 | Байт формата - физическая адресация | 80 | FMT |
| #2 | Байт адреса приемника | EE | TGT |
| #3 | Байт адреса источника | tt | SRC |
| #4 | Дополнительный байт длины | 02 | LEN |
| #5 | Идентификатор функции запроса StartDiagnosticSession | 10 | STDS |
| #6 | DiagnosticSession (диагностический сеанс) = [одно из значений в Таблице 17] | xx | DS_... |
| #7 | Контрольная сумма | 00-FF | CS |
Положительный ответ на запрос StartDiagnosticSession
| # байта | Наименование параметра | Шестн. значение | Мнемокод |
|---|---|---|---|
| #1 | Байт формата - физическая адресация | 80 | FMT |
| #2 | Байт адреса приемника | tt | TGT |
| #3 | Байт адреса источника | EE | SRC |
| #4 | Дополнительный байт длины | 02 | LEN |
| #5 | Идентификатор функции положительного ответа на запрос StartDiagnosticSession | 50 | STDSPR |
| #6 | DiagnosticSession (диагностический сеанс) = [то же значение, что и у байта #6 в Таблице 14] | xx | DS_... |
| #7 | Контрольная сумма | 00-FF | CS |
Отрицательный ответ на запрос StartDiagnosticSession
| # байта | Наименование параметра | Шестн. значение | Мнемокод |
| #1 | Байт формата - физическая адресация | 80 | FMT |
| #2 | Байт адреса приемника | tt | TGT |
| #3 | Байт адреса источника | EE | SRC |
| #4 | Дополнительный байт длины | 03 | LEN |
| #5 | Идентификатор функции отрицательного ответа | 7F | NR |
| #6 | Идентификатор функции запроса StartDiagnosticSession | 10 | STDS |
| #7 | ResponseCode = subFunctionNotSupported [a (код ответа) (подфункция не поддерживается) | 12 | RC_SFNS |
| incorrectMessageLength b (неверная длина сообщения) | 13 | RC_IML | |
| conditionsNotCorrect c (недопустимые условия) | 22 | RC_CNC | |
| #8 | Контрольная сумма | 00-FF | CS |
a - значение, заданное в байте #6 запроса, не поддерживается и поэтому не фигурирует в таблице 17,
b - длина сообщения не соответствует ожидаемой,
c - не соблюдены критерии выполнения запроса StartDiagnosticSession.
5.1.3 ОПРЕДЕЛЕНИЕ ПАРАМЕТРОВ
CPR_029 Параметр diagnosticSession (DS_) используется функцией StartDiagnosticSession для выбора того или иного режима работы сервера(ов). В настоящем документе указаны его значения для следующих видов диагностических сеансов:
Определение значений параметра diagnosticSession
| Шестн. значение | Описание | Мнемокод |
|---|---|---|
| 81 | StandardDiagnosticSession (стандартный диагностический сеанс). В ходе данного диагностического сеанса могут использоваться все функции, указанные в столбце 4 ("SD") таблицы 1. Эти функции позволяют считывать данные, хранящиеся на сервере (БУ). Данный диагностический сеанс запускается после успешного завершения инициализации канала связи между клиентом (тестер) and сервером (БУ). Этот сеанс может быть впоследствии заменен другими диагностическими сеансами, о которых говорится в настоящем пункте. |
SD |
| 85 | ECUProgrammingSession (сеанс программирования контрольной аппаратуры). В ходе данного диагностического сеанса могут использоваться все функции, указанные в столбце 6 ("ECUPS") таблицы 1. Эти функции обеспечивают программирование памяти сервера (БУ). Данный диагностический сеанс может быть впоследствии заменен другими диагностическими сеансами, о которых говорится в настоящем пункте. |
ECUPS |
| 87 | ECUAdjustmentSession (сеанс настройки контрольной аппаратуры). В ходе данного диагностического сеанса могут использоваться все функции, указанные в столбце 5 ("ECUAS") таблицы 1. Эти функции обеспечивают регулировку параметров входного/выходного сигнала сервера (БУ). Данный диагностический сеанс может быть впоследствии заменен другими диагностическими сеансами, о которых говорится в настоящем пункте. |
ECUAS |
5.2 ФУНКЦИЯ SECURITYACCESS (ЗАЩИЩЕННЫЙ ДОСТУП)
Запись калибровочных данных и доступ к каналу ввода/вывода этих данных возможны лишь при условии, что БУ находится в режиме CALIBRATION (калибровка). Для получения доступа к режиму CALIBRATION необходимо, помимо ввода в БУ действительной карточки мастерской, ввести в бортовое устройство соответствующий PIN-код.
Функция SecurityAccess обеспечивает возможность введения PIN-кода и получения тестером информации о том, находится ли БУ в режиме CALIBRATION.
Допустимы и другие методы введения PIN-кода.
5.2.1 ОПИСАНИЕ СООБЩЕНИЯ
Функция SecurityAccess предусматривает направление сообщения SecurityAccess "requestSeed" (запрос стартового значения для генерации ключа), за которым на соответствующем этапе следует сообщение SecurityAccess "sendKey" (передача ключа). Функция SecurityAccess выполняется в обязательном порядке после функции StartDiagnosticSession.
CPR_033 Сообщение SecurityAccess "requestSeed" используется тестером для проверки готовности бортового устройства к приему PIN-кода.
CPR_034 Если бортовое устройство уже находится в режиме CALIBRATION, то в ответ на запрос оно при помощи функции положительного ответа SecurityAccess возвращает стартовое значение 0x0000.
CPR_035 Если бортовое устройство готово принять PIN-код для проверки с помощью карточки мастерской, то оно при помощи функции положительного ответа SecurityAccess возвращает стартовое значение, превышающее 0x0000.
CPR_036 Если бортовое устройство не готово принять от тестера PIN-код, поскольку карточка мастерской недействительна или не была введена в устройство, либо потому, что бортовое устройство ожидает введения PIN-кода другим способом, то оно возвращает отрицательный ответ с кодом conditionsNotCorrectorRequestSequenceError (недопустимые условия или неверная последовательность запросов).
CPR_037 В таких случаях тестер передает PIN-код на бортовое устройство с помощью сообщения SecurityAccess "sendKey". Для обеспечения достаточного времени, необходимого для завершения процесса аутентификации карточки, БУ использует код отрицательного ответа requestCorrectlyReceived-ResponsePending (запрос получен правильно - ожидается ответ), позволяющий продлить период ожидания ответа. Этот период, однако, не может превышать 5 минут. Как только выполнение запрошенной функции завершается, БУ высылает положительный ответ или отрицательный ответ с кодом, отличным от данного. Код отрицательного ответа requestCorrectlyReceived-ResponsePending может высылаться бортовым устройством неоднократно, вплоть до завершения запрошенной функции и направления заключительного ответного сообщения.
CPR_038 Бортовое устройство реагирует на данный запрос с помощью функции положительного ответа SecurityAccess лишь тогда, когда оно находится в режиме CALIBRATION.
CPR_039 Ниже перечисляются случаи, когда бортовое устройство возвращает на данный запрос отрицательный ответ, и соответствующие коды ответа.
subFunctionNot supported: неправильный формат параметра подфункции (accessType);
conditionsNotCorrectOrRequestSequenceError: бортовое устройство не готово к введению PIN-кода;
invalidKey: неверный PIN-код; допустимое количество попыток подтверждения PIN-кода не превышено;
exceededNumberOfAttempts: неверный PIN-код; допустимое количество попыток подтверждения PIN-кода превышено;
generalReject: PIN-код верен, но взаимную аутентификацию устройства и карточки мастерской произвести не удалось.
5.2.2 ФОРМАТ СООБЩЕНИЙ SECURITYACCESS - REQUESTSEED
CPR_040 Форматы сообщений для примитивов SecurityAccess "requestSeed" подробно указаны в нижеследующих таблицах.
Запрос Security Access - requestSeed
Положительный ответ на запрос SecurityAccess - requestSeed
Отрицательный ответ на запрос SecurityAccess
5.2.3 ФОРМАТ СООБЩЕНИЙ SECURITYACCESS - SENDKEY
CPR_041 Форматы сообщений для примитивов SecurityAccess "sendKey" подробно указаны в нижеследующих таблицах.
Запрос SecurityAccess - sendKey
Положительный ответ на запрос Security Access - sendKey
Отрицательный ответ на запрос SecurityAccess
Описание имеющихся функций приведено в таблице ниже.
6.1 ФУНКЦИЯ READDATABYIDENTIFIER
6.1.1 ОПИСАНИЕ СООБЩЕНИЯ
CPR_050 Функция ReadDataByIdentifier используется клиентом с целью запроса у сервера значения записей данных. Данные опознаются по идентификатору recordDataIdentifier. Изготовитель БУ должен обеспечить, чтобы эта функция выполнялась с соблюдением заданных условий работы сервера.
6.1.2 ФОРМАТ СООБЩЕНИЙ
CPR_051 Форматы сообщений для примитивов ReadDataByIdentifier подробно указаны в нижеследующих таблицах.
| # байта | Наименование параметра | Шестн. значение | Мнемокод |
|---|---|---|---|
| #1 | Байт формата - физическая адресация | 80 | FMT |
| #2 | Байт адреса приемника | EE | TGT |
| #3 | Байт адреса источника | tt | SRC |
| #4 | Дополнительный байт длины | 03 | LEN |
| #5 | Идентификатор функции запроса ReadDataByIdentifier | 22 | RDBI |
| #6 to #7 | recordDataIdentifier = [значение из таблицы 28] | xxxx | RDI_... |
| #8 | Контрольная сумма | 00-FF | CS |
Положительный ответ на запрос ReadDataByIdentifier
| # байта | Наименование параметра | Шестн. значение | Мнемокод | ||
| #1 | Байт формата - физическая адресация | 80 | FMT | ||
| #2 | Байт адреса приемника | tt | TGT | ||
| #3 | Байт адреса источника | EE | SRC | ||
| #4 | Дополнительный байт длины | m+3 | LEN | ||
| #5 | Идентификатор функции положительного ответа на запрос ReadDataByIdentifier | 62 | RDBIPR | ||
| #6 and #7 | recordDataIdentifier = | то же значение, что и у [байтов #6 и #7 в таблице 25] | xxxx | RDI_... | |
| #8 to #m+7 | dataRecord[] = | [данные#1 | xx | DREC_DATA1 | |
| : | : | : | |||
| _данные#m] | xx | DREC_DATAm | |||
| #m+8 | Контрольная сумма | 00-FF | CS | ||
Отрицательный ответ на запрос ReadDataByIdentifier
CPR_052 Параметр recordDataIdentifier (RDI_) в запросе ReadDataByIdentifier служит для идентификации записи данных.
CPR_053 Значения параметра recordDataIdentifier, определенные в настоящем документе, указаны в таблице ниже.
Таблица значений параметра recordDataIdentifier состоит из четырех столбцов и ряда строк.
В 1-м столбце (Шестн. значение) приведено шестнадцатеричное значение, закрепленное за идентификатором recordDataIdentifier, который указан в 3-м столбце.
Во 2-м столбце (Data element) указан элемент данных согласно подразделу I, лежащий в основе параметра recordDataIdentifier (в некоторых случаях требуется перекодирование).
В 3-м столбце (Идентификатор) указано наименование соответствующего идентификатора recordDataIdentifier.
В 4-м столбце (Мнемокод) указан мнемокод данного идентификатора recordDataIdentifier.
Определение значений параметра recordDataIdentifier
| Шестн. значение | Элемент данных | Идентификатор recordDataIdentifier (формат см. в пункте 8.2) | Мнемокод |
| F90B | CurrentDateTime (текущая дата и время) | TimeDate | RDI_TD |
| F912 | HighResOdometer (показания счетчика пробега с высоким разрешением) | HighResolutionTotalVehicle | RDI_HRTV |
| Distance | D | ||
| F918 | K-ConstantOfRecording Equipment (K - постоянная записывающей аппаратуры) | Kfactor | RDI_KF |
| F91C | L-TyreCircumference (L - показатель окружности шин) | LfactorTyreCircumference | RDI_LF |
| F91D | W-VehicleCharacteristic Constant (W - характеристическая постоянная транспортного средства) | WvehicleCharacteristicFactor | RDI_WVCF |
| F921 | TyreSize (размер шин) | TyreSize | RDI_TS |
| F922 | nextCalibrationDate (дата следующей калибровки) | NextCalibrationDate | RDI_NCD |
| F92C | SpeedAuthorised (разрешенная скорость) | SpeedAuthorised | RDI_SA |
| F97D | vehicleRegistrationNation (страна регистрации транспортного средства) | RegisteringMemberState | RDI_RMS |
| F97E | VehicleRegistrationNumber (регистрационный номер транспортного средства) | VehicleRegistrationNumber | RDI_VRN |
| F190 | VehicleIdentificationNumber (опознавательный номер транспортного средства) | VIN | RDI_VIN |
CPR_054 Параметр dataRecord (DREC_) используется в положительном ответе на запрос ReadDataByIdentifier для сообщения клиенту (тестеру) значения записи данных, опознаваемой по идентификатору recordDataIdentifier. Форматы данных указаны в пункте 8. Для удобства пользователя могут быть предусмотрены и другие, не определяемые в настоящем документе виды записей данных, включая специфичные для той или иной модели БУ входные, внутренние и выходные данные.
6.2 ФУНКЦИЯ WRITEDATABYIDENTIFIER
6.2.1 ОПИСАНИЕ СООБЩЕНИЯ
CPR_056 Функция WriteDataByIdentifier используется клиентом в целях сохранения значений записей данных на сервере. Для идентификации данных служит параметр recordDataIdentifier. Изготовитель БУ должен обеспечить, чтобы эта функция выполнялась с соблюдением заданных условий работы сервера. Для обновления значений параметров, перечисленных в таблице 28, БУ должно быть переведено в режим CALIBRATION.
6.2.2 ФОРМАТ СООБЩЕНИЙ
CPR_057 Форматы сообщений для примитивов WriteDataByIdentifier подробно указаны в нижеследующих таблицах.
| # байта | Наименование параметра | Шестн. значение | Мнемокод |
| #1 | Байт формата - физическая адресация | 80 | FMT |
| #2 | Байт адреса приемника | EE | TGT |
| #3 | Байт адреса источника | tt | SRC |
| #4 | Дополнительный байт длины | m+3 | LEN |
| #5 | Идентификатор функции запроса WriteDataByIdentifier | 2E | WDBI |
| #6-#7 | recordDataIdentifier = значение из [таблицы 28] | xxxx | RDI_... |
| от #8 до m+7 | запись данных [] = [данные#1 | xx | DREC_DATA1 |
| : | : | : | |
| данные#m] | xx | DREC_DATAm | |
| #m+8 | Контрольная сумма | 00-FF | CS |
Положительный ответ на запрос WriteDataByIdentifier
| # байта | Наименование параметра | Шестн. значение | Мнемокод | |
| #1 | Байт формата - физическая адресация | 80 | FMT | |
| #2 | Байт адреса приемника | tt | TGT | |
| #3 | Байт адреса источника | EE | SRC | |
| #4 | Дополнительный байт длины | 03 | LEN | |
| #5 | Идентификатор функции положительного ответа на запрос WriteDataByIdentifier | 6E | WDBIPR | |
| #6-#7 | recordDataIdentifier = | то же значение, что и у [байтов #6 и #7 в таблице 29] | xxxx | RDI_... |
| #8 | Контрольная сумма | 00-FF | CS | |
Отрицательный ответ на запрос WriteDataByIdentifier
Определение параметра recordDataIdentifier (RDI_) приводится в таблице 28.
Параметр dataRecord (DREC_) используется в запросе WriteDataByIdentifier для сообщения серверу (БУ) значений записей данных, опознаваемых по идентификаторам recordDataIdentifier. Форматы данных указаны в пункте 8.
7. НАСТРОЙКА ПРОВЕРОЧНЫХ ИМПУЛЬСОВ - ФУНКЦИОНАЛЬНЫЙ БЛОК РЕГУЛИРОВКИ ВХОДНОГО/ВЫХОДНОГО СИГНАЛА
Описание имеющихся функций приведено в таблице ниже.
Функция InputOutputControlByIdentifier
| Название функции | Описание |
|---|---|
| InputOutputControlByIdentifier | Клиент запрашивает управление параметрами входного/выходного сигнала данного сервера. |
7.1 ФУНКЦИЯ INPUTOUTPUTCONTROLBYIDENTIFIER
Подключение соответствующего тестера к разъему на передней панели позволяет производить настройку или мониторинг проверочных импульсов.
CPR_058 Конфигурация калибровочного канала ввода-вывода может быть изменена с помощью команды, передаваемой по K-линии с использованием функции InputOutputControlByIdentifier, позволяющей задавать этому каналу необходимый режим ввода или вывода данных. Предусмотрены следующие режимы:
режим speedSignalInput, при котором по каналу ввода-вывода калибровочных данных вводится тест-сигнал скорости, заменяющий собой сигнал скорости от датчика движения,
режим realTimeSpeedSignalOutputSensor, при котором по каналу ввода-вывода калибровочных данных выводится сигнал скорости, поступающий от датчика движения,
режим RTCOutput, при котором по каналу ввода-вывода калибровочных данных выводится сигнал синхронизации в формате UTC.
CPR_059 Для изменения конфигурации канала на бортовом устройстве должен быть инициирован сеанс настройки, а само устройство должно находиться в режиме CALIBRATION. При завершении сеанса настройки или при выходе из режима CALIBRATION бортовое устройство должно обеспечивать возвращение канала ввода-вывода калибровочных данных в "отключенное" состояние (в котором он находится по умолчанию).
CPR_060 В случае поступления импульсов скорости по входному каналу БУ, предназначенному для приема сигнала скорости в реальном времени, когда канал ввода-вывода калибровочных данных переключен на ввод, канал ввода-вывода калибровочных данных переключается на вывод или возвращается в отключенное состояние.
CPR_061 Последовательность операций выглядит следующим образом:
инициализация обмена данными с помощью функции StartCommunication;
запуск сеанса настройки с помощью функции StartDiagnosticSession и переход в режим CALIBRATION (очередность выполнения этих двух операций значения не имеет);
регулировка канала вывода данных с помощью функции InputOutputControlByIdentifier.
7.1.2 ФОРМАТ СООБЩЕНИЙ
CPR_062 Форматы сообщений для примитивов InputOutputControlByIdentifier подробно указаны в нижеследующих таблицах.
Запрос InputOutputControlByIdentifier
| # байта | Наименование параметра | Шестн. значение | Мнемокод |
| #1 | Байт формата - физическая адресация | 80 | FMT |
| #2 | Байт адреса приемника | EE | TGT |
| #3 | Байт адреса источника | tt | SRC |
| #4 | Дополнительный байт длины | xx | LEN |
| #5 | Идентификатор функции запроса InputOutputControlByIdentifier | 2F | IOCBI |
| #6 и #7 | InputOutputIdentifier = [CalibrationInputOutput] | F960 | IOI_CIO |
| #8 или #8 - #9 | ControlOptionRecord = [inputOutputControlParameter - | xx | COR_... |
| одно значение из таблицы 36 | IOCP_... | ||
| controlState - одно значение из таблицы 37 (см. примечание ниже)] | xx | CS_... | |
| #9 или #10 | Контрольная сумма | 00-FF | CS |
Примечание. Параметр controlState (управление конфигурацией) присутствует лишь в некоторых случаях (см. 7.1.3).
Положительный ответ на запрос InputOutputControlByIdentifier
| # байта | Наименование параметра | Шестн. значение | Мнемокод | |
| #1 | Байт формата - физическая адресация | 80 | FMT | |
| #2 | Байт адреса приемника | tt | TGT | |
| #3 | Байт адреса источника | EE | SRC | |
| #4 | Дополнительный байт длины | xx | LEN | |
| #5 | Идентификатор функции положительного ответа на запрос InputOutputControlByIdentifier | 6F | IOCBIPR | |
| #6 и #7 | inputOutputIdentifier = [CalibrationInputOutput] | F960 | IOI_CIO | |
| #8 или #8 - #9 | controlStatusRecord = | inputOutputControlParameter (то же значение, что и у [байта #8 в таблице 33) | xx | CSR IOCP_... |
| controlState (то же значение, что и у байта #9 в таблице 33)] (если применимо) | xx | CS_... | ||
| #9 или #10 | Контрольная сумма | 00-FF | CS | |
Отрицательный ответ на запрос InputOutputControlByIdentifier
CPR_064 Определение параметра inputOutputControlParameter (IOCP_) приведено в нижеследующей таблице.
Определение значений параметра inputOutputControlParameter
CPR_065 Параметр controlState (управление конфигурацией) присутствует лишь в случаях, когда параметр inputOutputControlParameter установлен на ShortTermAdjustment. Определение значений параметра controlState приводится в таблице ниже.
Определение значений параметра controlState
8. ФОРМАТЫ DATARECORDS (ЗАПИСЕЙ ДАННЫХ)
- общие правила определения диапазона параметров, передаваемых бортовым устройством на тестер;
- форматы данных, передаваемых посредством функций передачи данных, о которых говорится в пункте 6.
CPR_067 Все указанные здесь параметры должны поддерживаться БУ.
CPR_068 Данные, передаваемые БУ на тестер по соответствующему запросу, по своему типу представляют собой результаты замеров (т.е. текущее значение запрошенного параметра, измеренное или зафиксированное бортовым устройством).
8.1 ДИАПАЗОНЫ ПЕРЕДАВАЕМЫХ ПАРАМЕТРОВ
CPR_069 В таблице 38 определены диапазоны, по которым определяется допустимость передаваемых значений параметров.
CPR_070 Используя значения диапазона "указатель ошибки", БУ может незамедлительно сообщать о том, что достоверные параметрические данные на текущий момент отсутствуют из-за той или иной ошибки контрольного устройства.
CPR_071 Значения диапазона "данные отсутствуют" могут использоваться бортовым устройством при передаче сообщений, в которых указаны отсутствующие или не поддерживаемые данным модулем параметры. С помощью значений диапазона "данные не запрашиваются" устройство может при передаче команды указать параметры, ответ по которым от устройства-адресата не требуется.
CPR_072 Если из-за отказа того или иного компонента передача достоверных данных о каком-либо параметре невозможна, то вместо этих данных используется указатель ошибки, приведенный в таблице 38. Если же данные, полученные в результате расчетов или измерений, являются достоверными, но выходят за пределы заданного диапазона значений запрошенного параметра, то указатель ошибки не используется. В этом случае при передаче данных используется соответствующее минимальное или максимальное значение параметра.
CPR_073 Для параметров, представляемых с помощью кода ASCII, символ ASCII "*" резервируется в качестве ограничителя.
8.2 ФОРМАТЫ DATARECORDS
В таблицах 39 - 42 ниже подробно показаны форматы, используемые в связи с функциями ReadDataByIdentifier и WriteDataByIdentifier.
CPR_074 В таблице 39 указываются длина поля данных, разрешение и рабочий диапазон для каждого параметра, определяемого соответствующим идентификатором recordDataIdentifier.
| Наименование параметра | Длина поля данных (байт) | Разрешение | Диапазон |
| TimeDate (время - дата) | 8 | Подробно см. в таблице 40 | |
| HighResolutionTotalVehicleDistance (общее расстояние пробега) | 4 | прибавл.: 5 м/бит, обратн. сдвиг: 0 м | от 0 до + 21 055 406 км |
| Kfactor (коэффициент K) | 2 | прибавл.: 0,001 имп./м/бит, обратн. сдвиг: 0 | от 0 до 64,255 имп./м |
| LfactorTyreCircumference (коэффициент L окружности шины) | 2 | прибавл.: 0,125 10 - 3 м/бит, обратн. сдвиг: 0 | от 0 до 8,031 м |
| WvehicleCharacteristicFactor (характеристический коэффициент W) | 2 | прибавл.: 0,001 имп./м/бит, обратн. сдвиг: 0 | от 0 до 64,255 имп./м |
| TyreSize (размер шин) | 15 | ASCII | ASCII |
| NextCalibrationDate (дата следующей калибровки) | 3 | Подробно см. в таблице 40 | |
| SpeedAuthorised (разрешенная скорость) | 2 | прибавл.: 1/256 км/ч/бит, обратн. сдвиг: 0 | 0 - 250,996 км/ч |
| RegisteringMemberState (государство - член регистрации) | 3 | ASCII | ASCII |
| VehicleRegistrationNumber (номер регистрации транспортного средства) | 14 | Подробно см. в таблице 40 | |
| VIN | 17 | ASCII | ASCII |
CPR_075 В таблице 40 подробно указаны форматы различных байтов параметра TimeDate:
Подробное описание формата TimeDate (значение recordDataIdentifier # F90B)
| Байт | Параметр | Разрешение | Диапазон |
|---|---|---|---|
| 1 | Секунды | прибавл.: 0,25 с/бит, обратн. сдвиг: 0 с |
от 0 до 59,75 с |
| 2 | Минуты | прибавл.: 1 мин./бит, обратн. сдвиг: 0 мин. |
от 0 до 59 мин. |
| 3 | Часы | прибавл.: 1 ч/бит, обратн. сдвиг: 0 ч |
от 0 до 23 ч |
| 4 | Месяц | прибавл.: 1 мес./бит, обратн. сдвиг: 0 мес. |
от 1 до 12 месяцев |
| 5 | День | прибавл.: 0,25 сут./бит, обратн. сдвиг: 0 сут. (см. ПРИМЕЧАНИЕ к таблице 41) |
от 0,25 до 31,75 суток |
| 6 | Год | прибавл.: 1 год/бит, обратн. сдвиг: + 1985 год (см. ПРИМЕЧАНИЕ к таблице 41) |
1985 - 2235 годы |
| 7 | Поправка на местное время (мин) | прибавл.: 1 мин./бит обратн. сдвиг: - 125 мин. |
от - 59 до + 59 мин. |
| 8 | Поправка на местное время (ч) | прибавл.: 1 ч/бит, обратн. сдвиг: - 125 ч |
от - 23 до + 23 ч |
CPR_076 В таблице 41 подробно указаны форматы различных байтов параметра NextCalibrationDate.
Подробное описание формата NextCalibrationDate (значение recordDataIdentifier # F922)
| Байт | Определение параметра | Разрешение | Диапазон |
|---|---|---|---|
| 1 | Месяц | прибавл.: 1 мес/бит, обратн. сдвиг: 0 мес. |
от 1 до 12 месяцев |
| 2 | День | прибавл.: 0,25 сут./бит, обратн. сдвиг: 0 сут. (см. ПРИМЕЧАНИЕ ниже) |
от 0,25 до 31,75 суток |
| 3 | Год | прибавл.: 1 год/бит, обратн. сдвиг: +1985 год (см. ПРИМЕЧАНИЕ ниже) |
1985 - 2235 год |
ПРИМЕЧАНИЕ относительно использования параметра "День":
значение даты, равное 0, информации не содержит. Значения 1, 2, 3, и 4 используются для указания первого дня месяца; 5, 6, 7, и 8 - для указания второго дня месяца, и т.д. Данный параметр никак не влияет на параметр "часы" в таблице выше и не изменяет его.
ПРИМЕЧАНИЕ относительно использования параметра "Год":
значение года, равное 0, соответствует 1985 году; значение, равное 1, - 1986 году, и т.д.
CPR_078 В таблице 42 подробно указаны форматы различных байтов параметра VehicleRegistrationNumber.
Подробное описание формата VehicleRegistrationNumber (значение recordDataIdentifier # F97E)
| Байт | Определение параметра | Разрешение | Диапазон |
|---|---|---|---|
| 1 | Кодовая страница (согласно определению, содержащемуся в подразделе I) | ASCII | от 01 до 0A |
| 2 - 14 | Регистрационный номер транспортного средства (согласно определению, содержащемуся в подразделе I) | ASCII | ASCII |
ПОДРАЗДЕЛ IX. ОФИЦИАЛЬНОЕ УТВЕРЖДЕНИЕ ТИПА ПЕРЕЧЕНЬ МИНИМАЛЬНЫХ ТРЕБУЕМЫХ ИСПЫТАНИЙ
1.1 ОФИЦИАЛЬНОЕ УТВЕРЖДЕНИЕ ТИПА
Процедура официального утверждения типа регистрирующей аппаратуры (либо ее компонентов) или карточек тахографа состоит из следующих основных частей:
сертификация защиты, проводимая органом по общей оценке безопасности информационной технологии безопасности в целях подтверждения соответствия тому или иному из контрольных показателей защиты, которые должны полностью отвечать положениям подраздела X настоящего добавления;
- сертификация функциональности, проводимая органом Договаривающейся стороны в целях подтверждения того, что испытываемое изделие соответствует требованиям настоящего добавления по набору выполняемых функций, точности измерений и допустимым условиям эксплуатации;
- сертификация эксплуатационной совместимости, проводимая компетентным органом в целях подтверждения полной эксплуатационной совместимости контрольного устройства (или карточки тахографа) с необходимыми моделями карточек тахографа (или контрольных устройств) (см. главу VIII настоящего добавления).
В данном подразделе содержится перечень минимальных рабочих испытаний, которые должны быть проведены ответственным за это органом Договаривающейся стороны, а также испытаний на совместимость, которые должен провести соответствующий компетентный орган. Процедуры проведения этих испытаний и их виды дополнительно не конкретизируются.
Аспекты, связанные с сертификацией защиты, в настоящем подразделе не рассматриваются. Если какие-либо из испытаний, необходимых для официального утверждения типа, уже были проведены в процессе аттестации и сертификации систем защиты, то повторное их проведение не требуется. В таких случаях можно ограничиться проверкой результатов этих испытаний. Характеристики, которые должны испытываться при сертификации защиты (или которые тесно связаны с проводимыми при этом испытаниями) в справочных целях помечены в настоящем подразделе знаком "*".
Официальное утверждение типа датчика движения и бортового устройства рассматривается в настоящем подразделе отдельно, так как речь идет о разных компонентах контрольного устройства. Эксплуатационная совместимость каждой модели датчика движения с каждой моделью бортового устройства необязательна; поэтому тип датчика движения может быть утвержден только в сочетании с соответствующим типом бортового устройства, и наоборот.
1.2. ИСТОЧНИКИ
При подготовке данного подраздела использовались следующие источники:
IEC 68-2-1 Испытания на воздействие внешних факторов. Часть 2: Испытания. Испытание A. Холод. 1990 год + Поправка 2, 1994 год.
IEC 68-2-2 Испытания на воздействие внешних факторов. Часть 2: Испытания. Испытание B. Сухое тепло. 1974 + Поправка 2, 1994 год.
IEC 68-2-6 Основные процедуры испытаний на воздействие внешних факторов. Методы испытаний. Испытание Fc и руководство. Вибрация (синусоидальная). Издание шестое, 1985 год.
IEC 68-2-14 Основные процедуры испытаний на воздействие внешних факторов. Методы испытаний. Испытание N. Колебания температуры. Изменение 1, 1986 год.
IEC 68-2-27 Основные процедуры испытаний на воздействие внешних факторов. Методы испытаний. Испытание Ea и руководство. Ударные воздействия. Издание третье, 1987 год.
IEC 68-2-30 Основные процедуры испытаний на воздействие внешних факторов. Методы испытаний. Испытание Db и руководство. Влажное тепло, циклический режим (12 + 12 - часовой цикл). Изменение 1, 1985 год.
IEC 68-2-35 Основные процедуры испытаний на воздействие внешних факторов. Методы испытаний. Испытание Fda. Широкополосная случайная вибрация. Высокая воспроизводимость. Изменение 1, 1983 год.
IEC 529 Степени защиты, обеспечиваемой корпусами изделий (код IP). Издание второе, 1989 год.
IEC 61000-4-2 Совместимость электромагнитная (ЕМС). Методы испытаний и измерений. Испытание на устойчивость к электростатическому разряду. 1995 год/Поправка 1, 1998 год.
ISO 7637-1 Транспорт дорожный. Электрические помехи, вызываемые проводимостью и взаимодействием. Часть 1. Легковые автомобили и автомобили малой грузоподъемности для коммерческих перевозок с номинальным напряжением электропитания 12 В. Распространение помех, вызываемых переходными процессами, только по линиям, обеспечивающим электропитание. Издание второе, 1990 год.
ISO 7637-2 Транспорт дорожный. Электрические помехи, вызываемые проводимостью и взаимодействием. Часть 2. Автомобили для коммерческих перевозок с номинальным напряжением электропитания 24 В. Распространение помех, вызываемых переходными процессами, только по линиям, обеспечивающим электропитание. Издание первое, 1990 год.
ISO 7637-3 Транспорт дорожный. Электрические помехи, вызываемые проводимостью и взаимодействием. Часть 3. Автомобили с номинальным напряжением электропитания 12 В или 24 В. Распространение помех, вызываемых переходными процессами, обусловленными емкостным или индуктивным соединением, по линиям, не обеспечивающим электропитание. Издание первое. 1995 год + Поправка 1, 1995 год.
ISO/IEC 7816-1 Информационные технологии. Карточки идентификационные. Карточки на интегральных схемах с контактами. Часть 1. Физические характеристики. Издание первое, 1998 год.
ISO/IEC 7816-2 Информационные технологии. Карточки идентификационные. Карточки на интегральных схемах с контактами. Часть 2. Размеры и расположение контактов. Издание первое, 1999 год.
ISO/IEC 7816-3 Информационные технологии. Карточки идентификационные. Карточки на интегральных схемах с контактами. Часть 3. Электронные сигналы и протоколы передачи. Издание второе, 1997 год.
ISO/IEC 10373 Карточки идентификационные. Методы испытаний. Издание первое, 1993 год.
2. РАБОЧИЕ ИСПЫТАНИЯ БОРТОВОГО УСТРОЙСТВА
| N | Вид испытания | Описание | Предъявляемые требования |
| 1 | АДМИНИСТРАТИВНАЯ ПРОВЕРКА | ||
| 1.1 | Документация | Правильность оформления документации | |
| 1.2 | Результаты испытаний, проведенных изготовителем | Результаты испытаний, проводившихся изготовителем при сборке. Проверка технических характеристик по документам. | 070, 071, 073 |
| 2 | ВИЗУАЛЬНЫЙ ОСМОТР | ||
| 2.1 | Соответствие документации | ||
| 2.2 | Идентификация/маркировка | 168, 169 | |
| 2.3 | Материалы | 163 - 167 | |
| 2.4 | Пломбировка | 251 | |
| 2.5 | Внешние интерфейсы | ||
| 3 | РАБОЧИЕ ИСПЫТАНИЯ | ||
| 3.1 | Предусмотренные функции | 002, 004, 244 | |
| 3.2 | Режимы работы | 006*, 007*, 008*, 009*, 106, 107 | |
| 3.3 | Функции и права доступа к данным | 010*, 011*, 240, 246, 247 | |
| 3.4 | Контроль за вводом и извлечением карточек | 013, 014, 015*, 016*, 106 | |
| 3.5 | Измерение скорости и пробега | 017 - 026 | |
| 3.6 | Отсчет времени (испытание проводится при 20 °C) | 027 - 032 | |
| 3.7 | Контроль за деятельностью водителей | 033 - 043, 106 | |
| 3.8 | Контроль за управлением | 044, 045, 106 | |
| 3.9 | Ввод данных водителем вручную | 046 - 050b | |
| 3.10 | Установка блокировки предприятием | 051 - 055 | |
| 3.11 | Мониторинг контрольных операций | 056, 057 | |
| 3.12 | Обнаружение событий и/или неисправностей | 059 - 069, 106 | |
| 3.13 | Идентификационные данные аппаратуры | 075*, 076*, 079 | |
| 3.14 | Данные о вводе и извлечении карточек водителя | 081* - 083* | |
| 3.15 | Данные о деятельности водителей | 084* - 086* | |
| 3.16 | Данные о географических пунктах | 087* - 089* | |
| 3.17 | Показания счетчика пробега | 090* - 092* | |
| 3.18 | Подробные данные о скоростном режиме | 093* | |
| 3.19 | Данные о событиях | 094*, 095 | |
| 3.20 | Данные о неисправностях | 096* | |
| 3.21 | Данные калибровки | 097*, 098* | |
| 3.22 | Данные о корректировке времени | 100*, 101* | |
| 3.23 | Данные о контрольных операциях | 102*, 103* | |
| 3.24 | Данные о блокировках, установленных предприятием | 104* | |
| 3.25 | Данные об операциях по загрузке данных | 105* | |
| 3.26 | Данные об особых ситуациях | 105a*, 105b* | |
| 3.27 | Регистрация и сохранение данных на карточках тахографа | 108, 109*, 109a*, 110*, 111, 112 | |
| 3.28 | Индикация данных на дисплее | 072, 106, 113 - 128, PIC_001, DIS_001 | |
| 3.29 | Распечатка данных | 072, 106, 129 - 138, PIC_001, PRT_001 - PRT_012 | |
| 3.30 | Сигналы предупреждения | 106, 139 - 148, PIC_001 | |
| 3.31 | Сохранение данных на внешнем носителе | 072, 106, 149 - 151 | |
| 3.32 | Вывод данных на дополнительные внешние устройства | 152, 153 | |
| 3.33 | Калибровка | 154*, 155*, 156*, 245 | |
| 3.34 | Корректировка времени | 157*, 158* | |
| 3.35 | Отсутствие помех при выполнении дополнительных функций | 003, 269 | |
| 4 | ИСПЫТАНИЯ НА ВОЗДЕЙСТВИЕ ВНЕШНИХ ФАКТОРОВ | ||
| 4.1 | Температура | Проверка работоспособности согласно: - стандарту IEC 68-2-1, испытание Ad: продолжительность испытания - 72 часа при нижней предельной температуре (- 20 °C); 1 час во включенном состоянии - 1 час в выключенном состоянии; - стандарту IEC 68-2-2, испытание Bd: продолжительность испытания - 72 часа при верхней предельной температуре (+ 70 °C); 1 час во включенном состоянии - 1 час в выключенном состоянии. Термоциклирование: проверка способности бортового устройства выдерживать резкие перепады окружающей температуры согласно стандарту IEC 68-2-14 (испытание Na): 20 циклов с изменением температуры от нижнего (- 20 °C) до верхнего (+ 70 °C) предела в каждом цикле, с выдержкой в течение 2 часов соответственно при минимальной и максимальной температуре. Возможно проведение сокращенной серии испытаний (из числа указанных в разделе 3 настоящей таблицы) при минимальной и максимальной предельной температуре, а также на протяжении термоциклов. | |
| 4.2 | Испытания во влажной среде | Проверка способности бортового устройства выдерживать циклические колебания температуры во влажной среде согласно стандарту IEC 68-2-30, испытание Db: шесть 24-часовых циклов с изменением температуры от + 25 °C до + 55 °C в каждом цикле и относительной влажностью воздуха, равной 97% при + 25 °C и эквивалентной 93% при + 55 °C. | 160 |
| 4.3 | Вибростойкость | 1. Синусоидальные вибрации: Проверка способности бортового устройства выдерживать синусоидальные вибрации со следующими характеристиками: постоянное смещение (пиковая амплитуда 10 мм) в диапазоне 5 - 11 Гц; постоянное ускорение (5 g) в диапазоне 11 - 300 Гц. Соответствие данному требованию проверяется согласно стандарту IEC 68-2-6, испытание Fc минимальной продолжительностью 3 x 12 часов (по 12 часов на каждую ось). | 163 |
| 2. Случайные колебания: Проверка способности бортового устройства выдерживать случайные колебания со следующими характеристиками: частота 5 - 150 Гц, уровень 0,02 g2/Гц. Соответствие данному требованию проверяется согласно стандарту IEC 68-2-35, испытание Ffda минимальной продолжительностью 3 x 12 часов (12 часов на каждую ось), 1 час во включенном состоянии - 1 час в выключенном состоянии. Два вышеуказанных испытания проводятся с использованием двух разных экземпляров устройства испытываемого образца. | |||
| 4.4 | Защита от попадания воды и посторонних предметов | Индекс защищенности согласно IEC 529 для бортового устройства, установленного на транспортном средстве, должен составлять не менее IP 40 в реальных условиях эксплуатации. | 164, 165 |
| 4.5 | Защита от перегрузок по напряжению | Проверка способности бортового устройства выдерживать следующее напряжение в цепи питания: в варианте, рассчитанном на 24 В: 34 В при + 40 °C в течение 1 часа; в варианте, рассчитанном на 12 В: 17 В при + 40 °C в течение 1 часа. | 161 |
| 4.6 | Защита от несоблюдения полярности | Проверка способности бортового устройства выдерживать подключение к источнику питания противоположной полярности. | 161 |
| 4.7 | Защита от короткого замыкания | Проверка защищенности входного и выходного сигналов от короткого замыкания на источник питания и на массу. | 161 |
| 5. | ИСПЫТАНИЯ НА ЭЛЕКТРОМАГНИТНУЮ СОВМЕСТИМОСТЬ | ||
| 5.1 | Излучения и электромагнитная защищенность | Соответствие Правилам ЕЭК ООН N 10 | 162 |
| 5.2 | Устойчивость к электростатическому разряду | Соответствие стандарту IEC 61000-4-2, +/- 2 кВ (уровень 1) | 162 |
| 5.3 | Невосприимчивость к быстрым переходным процессам в цепи питания | В варианте, рассчитанном на 24 В - соответствие стандарту ISO 7637-2: импульс 1a: Vs = - 100 В, Ri = 10 Ом импульс 2: Vs = + 100 В, Ri = 10 Ом импульс 3a: Vs = - 100 В, Ri = 50 Ом импульс 3b: Vs = + 100 В, Ri = 50 Ом импульс 4: Vs = - 16 В Va = - 12 В, t6 = 100 мс импульс 5: Vs = + 120 В, Ri = 2,2 Ом, в варианте, рассчитанном на 12 В - соответствие стандарту ISO 7637-1: импульс 1: Vs = - 100 В, Ri = 10 Ом импульс 2: Vs = + 100 В, Ri = 10 Ом импульс 3a: Vs = - 100B, Ri = 50 Ом импульс 3b: Vs = + 100 В, Ri = 50 Ом импульс 4: Vs = - 6 В Va = - 5 В, t6 = 15 мс импульс 5: Vs = + 65 В, Ri = 3 Ом, Импульс 5 используется только при испытании бортовых устройств для установки на транспортных средствах, не оборудованных единой внешней защитой от сброса нагрузки генератора. | 162 |
3. РАБОЧИЕ ИСПЫТАНИЯ ДАТЧИКА ДВИЖЕНИЯ
| No | Вид испытания | Описание | Предъявляемые требования |
| 1. | АДМИНИСТРАТИВНАЯ ПРОВЕРКА | ||
| 1.1 | Документация | Правильность оформления документации | |
| 2. | ВИЗУАЛЬНЫЙ ОСМОТР | ||
| 2.1 | Соответствие документации | ||
| 2.2 | Идентификация/маркировка | 169, 170 | |
| 2.3 | Материалы | 163 - 167 | |
| 2.4 | Наложение пломб | 251 | |
| 3. | РАБОЧИЕ ИСПЫТАНИЯ | ||
| 3.1 | Идентификационные данные датчика | 077* | |
| 3.2 | Подсоединение датчика движения к бортовому устройству | 099*, 155 | |
| 3.3 | Регистрация движения | ||
| Точность измерения параметров движения | 022 - 026 | ||
| 4. | ИСПЫТАНИЯ НА ВОЗДЕЙСТВИЕ ВНЕШНИХ ФАКТОРОВ | ||
| 4.1 | Рабочая температура | Проверка работоспособности (в соответствии с определением, приведенным для испытания No. 3.3) в температурном диапазоне [- 40 °C; + 135 °C] согласно: - стандарту IEC 68-2-1, испытание Ad: продолжительность испытания - 96 часов при нижней предельной температуре Tomin, - стандарту IEC 68-2-2, испытание Bd: продолжительность испытания - 96 часов при верхней предельной температуре Tomax. | 159 |
| 4.2 | Термоциклирование | Проверка работоспособности (в соответствии с определением, приведенным для испытания No. 3.3) согласно стандарту IEC 68-2-14, испытание Na: 20 циклов с изменением температуры от нижнего (- 40 °C) до верхнего (+ 135 °C) предела в каждом цикле, с выдержкой в течение 2 часов соответственно при минимальной и максимальной температуре. Возможно проведение сокращенной серии испытаний (из числа указанных в разделе 3.3) при минимальной и максимальной температуре, а также на протяжении термоциклов. | 159 |
| 4.3 | Циклические испытания во влажной среде | Проверка работоспособности (в соответствии с определением, приведенным для испытания No. 3.3) согласно стандарту IEC 68-2-30, испытание Db: шесть 24-часовых циклов с изменением температуры от + 25 °C до + 55 °C в каждом цикле и относительной влажностью воздуха, равной 97% при + 25 °C и эквивалентной 93% при + 55 °C. | 160 |
| 4.4 | Вибростойкость | Проверка работоспособности (в соответствии с определением, приведенным для испытания No. 3.3) согласно стандарту IEC 68-2-6, испытание Fc, продолжительность испытания не менее 100 частотных циклов: постоянное смещение (амплитуда 1,5 мм) в диапазоне 10 - 57 Гц; постоянное ускорение (20 g) в диапазоне 57 - 500 Гц. | 163 |
| 4.5 | Ударопрочность | Проверка работоспособности (в соответствии с определением, приведенным для испытания No. 3.3) согласно стандарту IEC 68-2-27, испытание Ea: по 3 ударных импульса в каждом из двух направлений по каждой из 3 осей. | 163 |
| 4.6 | Защита от попадания воды и посторонних предметов | Индекс защищенности согласно IEC 529 для датчика движения, установленного на транспортном средстве, должен составлять не менее IP 64 в реальных условиях эксплуатации. | 165 |
| 4.7 | Защита от несоблюдения полярности | Проверка способности датчика движения выдерживать подключение к источнику питания противоположной полярности. | 161 |
| 4.8 | Защита от короткого замыкания | Проверка защищенности входного и выходного сигналов от короткого замыкания на источник питания и на массу. | 161 |
| 5. | ИСПЫТАНИЯ НА ЭЛЕКТРОМАГНИТНУЮ СОВМЕСТИМОСТЬ | ||
| 5.1 | Излучения и электромагнитная защищенность | Проверка соответствия Правилам ЕЭК ООН N 10 | 162 |
| 5.2 | Устойчивость к электростатическому разряду | Соответствие стандарту IEC 61000-4-2, +/- 2 кВ (уровень 1) | 162 |
| 5.3 | Невосприимчивость к быстрым переходным процессам на линиях передачи данных | Соответствие стандарту ISO 7637-3 (уровень III) | 162 |
4. РАБОЧИЕ ИСПЫТАНИЯ КАРТОЧЕК ТАХОГРАФА
| N | Вид испытания | Описание | Предъявляемые требования |
| 1. | АДМИНИСТРАТИВНАЯ ПРОВЕРКА | ||
| 1.1 | Документация | Проверка правильности оформления документации | |
| 2. | ВИЗУАЛЬНЫЙ ОСМОТР | ||
| 2.1 | Проверка правильности нанесения на карточку всех элементов защиты и визуальной информации и их соответствия установленным требованиям | 171 - 181 | |
| 3. | ФИЗИЧЕСКИЙ КОНТРОЛЬ | ||
| 3.1 | Проверка размеров карточки и расположения контактов | 184 ISO/IEC 7816-1 ISO/IEC 7816-2 | |
| 4. | ТЕСТИРОВАНИЕ ПРОТОКОЛОВ | ||
| 4.1 | ATR | Проверка совместимости ATR | ISO/IEC 7816-3 TCS 304, 307, 308 |
| 4.2 | T = 0 | Проверка совместимости протокола T = 0 | ISO/IEC 7816-3 TCS 302, 303, 305 |
| 4.3 | PTS | Проверка совместимости команды PTS путем задания протокола T = 1 при исходном T = 0 | ISO/IEC 7816-3 TCS 309 - 311 |
| 4.4 | T = 1 | Проверка совместимости протокола T = 1 | ISO/IEC 7816-3 TCS 303, / 306 |
| 5. | СТРУКТУРА ДАННЫХ НА КАРТОЧКЕ | ||
| 5.1 | Подтверждение соответствия файловой структуры на карточке путем проверки наличия обязательных файлов и тестирования условий доступа к ним | TCS 312 TCS 400*, 401, 402, 403*, 404, 405*, 406, 407, 408*, 409, 410*, 411, 412, 413*, 414, 415*, 416, 417, 418*, 419 | |
| 6. | РАБОЧИЕ ИСПЫТАНИЯ | ||
| 6.1 | Обработка данных в обычном режиме | Как минимум однократное тестирование каждого допустимого использования каждой команды (например, проверка исполнения команды UPDATE BINARY при CLA = "00", CLA = "0C" и при разных значениях параметров PI, P2 и Lc). Подтверждение фактического выполнения карточкой соответствующих операций (например, путем считки файла после исполнения команды на его обработку) | TCS 313 - TCS 379 |
| 6.2 | Сообщения об ошибках | Как минимум однократное тестирование каждого сообщения об ошибке (из числа указанных в подразделе 2) при исполнении каждой команды. Как минимум однократное тестирование на общую ошибку каждого вида (кроме ошибок серии '6400' (искажение данных), которые тестируются при сертификации систем защиты) | |
| 7. | ИСПЫТАНИЯ НА ВОЗДЕЙСТВИЕ ВНЕШНИХ ФАКТОРОВ | ||
| 7.1 | Подтверждение способности карточек к функционированию в предельных режимах, определенных согласно стандарту ISO/IEC 10373 | 185 - 188 ISO/IEC 7816-1 | |
5. ИСПЫТАНИЯ НА ЭКСПЛУАТАЦИОННУЮ СОВМЕСТИМОСТЬ
ПОДРАЗДЕЛ X. ОБЩИЕ КОНТРОЛЬНЫЕ ПОКАЗАТЕЛИ ЗАЩИТЫ
О СОДЕРЖАНИИ НАСТОЯЩЕГО ПОДРАЗДЕЛА
В настоящем подразделе содержится минимальный перечень обязательных контрольных показателей защиты датчиков движения, бортовых устройств и карточек тахографа.
В целях выработки контрольных показателей защиты соответствующих изделий, на основании которых им могут присваиваться сертификаты защиты, изготовители этих изделий должны по мере необходимости уточнять и дополнять соответствующую документацию, не изменяя и не удаляя при этом существующих определений опасностей, а также целей, процедурных средств и защитных функций.
ОБЩИЕ КОНТРОЛЬНЫЕ ПОКАЗАТЕЛИ ЗАЩИТЫ ДАТЧИКА ДВИЖЕНИЯ
В настоящем документе приводится описание датчика движения с перечислением опасностей, которым он должен противостоять, и целей, на которые должна быть направлена его защита. В нем указаны необходимые для этого защитные функции, минимальный уровень заданной эффективности механизмов защиты и требуемая степень надежности при их разработке и аттестации.
Требования, о которых говорится в настоящем документе, сформулированы в основном тексте добавления 1B. В интересах ясности изложения некоторые контрольные показатели защиты дублируют положения основного текста добавления 1B. При отсутствии однозначного совпадения между каким-либо из контрольных показателей и соответствующим ему положением основного текста добавления 1B следует руководствоваться основным текстом добавления 1B.
Требования основного текста добавления 1B, для которых не определены контрольные показатели, защитными функциями не охватываются.
Определения опасностей, целей и процедурных средств, а также спецификации защитных функций снабжены индивидуальными индексами для более наглядной увязки с проектной и аттестационной документацией.
2. СОКРАЩЕНИЯ, ОПРЕДЕЛЕНИЯ И ИСТОЧНИКИ
2.1 СОКРАЩЕНИЯ
| АИ | Аттестуемое изделие |
|---|---|
| БУ | Бортовое устройство |
| ЗФ | Защитная функция |
| ROM | Постоянная память (доступная только для чтения) |
2.2 ОПРЕДЕЛЕНИЯ
2.3 ИСТОЧНИКИ
| ITSEC | ИТСЕК Критерии оценки безопасности информационной технологии, 1991 год. |
|---|
3. НАЗНАЧЕНИЕ И ХАРАКТЕРИСТИКА ИЗДЕЛИЯ
3.1 ОПИСАНИЕ И СПОСОБ ЭКСПЛУАТАЦИИ ДАТЧИКА ДВИЖЕНИЯ
Датчик движения предназначен для установки на автотранспортных средствах. Он служит для получения и передачи на БУ криптозащищенных данных о движении, позволяющих определять скорость и пробег транспортного средства.
Датчик движения механически сопряжен с движущейся деталью транспортного средства, по движению которой может измеряться скорость транспортного средства или пройденное им расстояние. Он может располагаться в коробке передач или в любом другом месте на транспортном средстве.
В рабочем режиме датчик движения должен быть подключен к БУ.
В административных целях он также может подключаться к другому оборудованию (по усмотрению изготовителя).
Типичная схема датчика движения представлена ниже.
Рис. 1. Обобщенная схема датчика движения
┌────────────────────────────────────┐
<pre class="legal-pre"> │ │
┌───┴──────┐ ┌──────────────┐ │
│ │ │Блок обработки│ ┌──┴───┐ Данные ┌────┐
Механическое│Информация│ │ данных │ │ │<─────────>│ │
сопряжение │о движении├───>│ │<────>│Разъем│ о движении│ БУ │
│ │ │ Элементы │ │ │<───┐ │ │
└───┬──────┘ │ защиты │ └──┬───┘ │ └────┘
│ └──────────────┘ │ Питание
│ │ │</pre>
└────────────────────────────────────┘
3.2. ЖИЗНЕННЫЙ ЦИКЛ ДАТЧИКА ДВИЖЕНИЯ
Схема жизненного цикла датчика движения представлена ниже.
Рис. 2. Обобщенная схема жизненного цикла датчика движения
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ ┌───────────────────┐ │
│ ┌────────┤ Разработка/ ├────────────┐ │
│ \/ │ конструирование │ \/ │
│ ┌──────────────┐ └─────────┬─────────┘ ┌───────────────┐ Стадия│
│ │ Разработка │ │ │ Разработка и │ разработки│
│ │ программного │ │ │конструирование│ │
│ │ обеспечения │ │ │ комплектующих │ │
│ └──────────┬───┘ │ └───────┬───────┘ │
│ ─ . ─ . ─ . ─│. ─ . ─ . ─ . ─ .│─ . ─ . ─ . ─ . ─ . ┼ . ─ . ─ . ─ . ─ │
│ │ \/ \/ │
│ │ ┌───────────────────┐ ┌───────────────┐ │
│ │ │ Изготовление │ │ Изготовление │ │
│ │ │ │ │ комплектующих │ │
│ │ └─────────┬─────────┘ └───────┬───────┘ │
│ │ \/ \/ │
│ │ ┌───────────────────┐ ┌───────────────┐ │
│ └──────>│ Сборка │<─┤ Поставка │ │
│ │ │ │ комплектующих │ │
│ └─────────┬─────────┘ └───────────────┘ Процесс│
│ \/ производства│
│ ┌──────────────┐ ┌───────────────────┐ │
│ │ Генерация ├──>│ Ввод │ │
│ │данных защиты │ │ данных защиты │ │
│ └──────────────┘ └─────────┬─────────┘ │
│ \/ │
│ ┌───────────────────┐ ┌───────────────┐ │
│ │Складское хранение │<─┤ Ремонт │ │
│ │ Сбыт │ │ │ │
│ └─────────┬─────────┘ └───────────────┘ │
│ ─ . ─ . ─ . ─ . ─ . ─ . ─ . ─ .│─ . ─ . ─. ─ . ─ . ─/\. ─ . ─ . ─ . ─ │
│ \/ │ │
│ ┌───────────────────┐ │ │
│ │Складское хранение │<─────────┤ │
│ └─────────┬─────────┘ │ │
│ │ │ │
│ \/ │ Процесс│
│ ┌───────────────────┐ │ установки│
│ │ Установка │ │ и отладки│
│ └─────────┬─────────┘ │ │
│ \/ │ │
│ Присоединение ┌───────────────────┐ ┌───────┴──────┐ │
│<────────────────────>│ Проверка/ │<─┤ Ремонт ├─┐ │
│ к БУ ┌─────┤ Калибровка │ │ │ │ │
│ │ ┌──>└─────────┬─────────┘ └──────────────┘ │ │
│ ─ . ─ . ─ . ─ .│─│. ─ . ─ . ─ .│─ . ─ . ─ . ─ . ─ ./\ . ─ . ─│. ─ │
│ │ │ \/ │ │ Процесс│
│ │ │ ┌───────────────────┐ │ │ конечного│
│ │ └───┤ Эксплуатация ├─────────┘ │ исполь-│
│ │ └─────────┬─────────┘ │ зования│
│ ─ . ─ . ─ . ─ .│─ . ─ . ─ . ─ .│─ . ─ . ─ . ─ . ─ . ─ . ─ . ─│. ─ │
│ │ \/ │ │
│ │ ┌──────────────────────┐ │ │
│ └───>│Окончание срока службы│<────────────────┘ │
│ └──────────────────────┘ │</pre>
└─────────────────────────────────────────────────────────────────────────┘
3.3 ОПАСНОСТИ
Настоящий пункт содержит описание опасностей, которым может подвергаться датчик движения.
3.3.1 ОПАСНОСТИ, СВЯЗАННЫЕ С НАРУШЕНИЕМ РЕЖИМА
КОНТРОЛЯ ЗА ДОСТУПОМ
| О: Доступ | Пользователи могут пытаться получить доступ к не предназначенным для них функциям. |
|---|
3.3.2 ОПАСНОСТИ, СВЯЗАННЫЕ С КОНСТРУКЦИЕЙ ДАТЧИКА
3.3.3 ОПАСНОСТИ В ПРОЦЕССЕ ЭКСПЛУАТАЦИИ
3.4 ЦЕЛИ ЗАЩИТЫ
Основная цель защиты системы цифрового тахографа заключается в следующем:
Соответственно цель защиты датчика движения, способствующая достижению вышеупомянутой основной цели, заключается в следующем:
| Ц: Основная_(датчик) | Данные, передаваемые датчиком движения, должны поступать на БУ, позволяя ему полностью и точно регистрировать скорость движения и пробег транспортного средства. |
|---|
3.5 ЦЕЛИ ЗАЩИТЫ В ОБЛАСТИ ИНФОРМАЦИОННЫХ ТЕХНОЛОГИЙ
Конкретные цели защиты датчика движения в области ИТ, способствующие достижению главной цели защиты датчика, заключаются в следующем:
3.6 ТЕХНИЧЕСКИЕ, ОРГАНИЗАЦИОННЫЕ И ПРОЦЕДУРНЫЕ СРЕДСТВА
В данном пункте излагаются технические, организационные и процедурные требования, связанные с защитой датчика движения.
3.6.1 КОНСТРУКЦИЯ АППАРАТУРЫ
3.6.2 ПОСТАВКА АППАРАТУРЫ
3.6.3 ГЕНЕРАЦИЯ, ПЕРЕДАЧА И ВВОД ДАННЫХ ЗАЩИТЫ
3.6.4 УСТАНОВКА, КАЛИБРОВКА И ПРОВЕРКА
КОНТРОЛЬНОГО УСТРОЙСТВА
3.6.5 ПРАВОПРИМЕНИТЕЛЬНЫЙ КОНТРОЛЬ
| С: Контроль | Правоохранительный контроль должен осуществляться как на регулярной, так и на выборочной основе и включать контрольную проверку систем защиты. |
|---|
3.6.6 НОВЫЕ ВЕРСИИ ПРОГРАММНОГО ОБЕСПЕЧЕНИЯ
| С: Новое_п/о | Перед установкой на датчик движения новые версии программного обеспечения должны получить сертификат безопасности. |
|---|
4.1 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ
UIA_101 При каждом взаимодействии с другими устройствами датчик движения должен иметь возможность идентифицировать подключенное устройство.
UIA_102 Идентификационные данные подключенного устройства состоят из: - указания категории, к которой относится данное устройство, а именно: - БУ; - административные устройства; - прочие устройства; - собственного идентификатора устройства (только для БУ).
UIA_103 Идентификатор подключенного БУ состоит из номера официального утверждения данного образца БУ и серийного номера БУ.
UIA_104 Датчик движения должен иметь возможность аутентифицировать любое подключенное к нему БУ или административное устройство:
UIA_105 Датчик движения должен иметь возможность периодически производить повторную аутентификацию БУ, к которому он подключен.
UIA_106 Датчик движения должен выявлять и предотвращать использование скопированных и повторно воспроизводимых аутентификационных данных.
UIA_107 После регистрации (количество определяется изготовителем, но не должно превышать 20) неудачных попыток аутентификации подряд защитные функции должны обеспечивать:
- генерацию контрольной записи о событии;
- выдачу предупреждения на подключенное устройство;
- продолжение экспорта данных о движении в незащищенном режиме.
4.2 КОНТРОЛЬ ЗА ДОСТУПОМ
Средства контроля за доступом обеспечивают возможность считывания, ввода или изменения информации в АИ только для уполномоченных на то лиц.
4.2.1 РЕЖИМ КОНТРОЛЯ ЗА ДОСТУПОМ
ACC_101 Датчик движения должен обеспечивать контроль прав доступа к функциям и данным.
4.2.2 ПРАВА ДОСТУПА К ДАННЫМ
ACC_102 Должна быть предусмотрена лишь однократная возможность сохранения идентификационных данных датчика движения (требование 078).
ACC_103 Датчик движения должен принимать и/или сохранять пользовательские данные только при их поступлении от аутентифицированных устройств.
ACC_104 Датчик движения должен обеспечивать соответствующий режим доступа к функциям считывания и сохранения данных защиты.
4.2.3 СТРУКТУРА ФАЙЛОВ И УСЛОВИЯ ДОСТУПА К НИМ
ACC_105 Структура файлов приложений и файлов данных и условия доступа к ним определяются в процессе изготовления и защищаются от любого последующего изменения или удаления.
4.3 УЧЕТ
ACT_101 В памяти датчика движения должны храниться идентификационные данные этого датчика (требование 077).
ACT_102 В памяти датчика движения должны храниться данные об установке (требование 099).
ACT_103 Должна быть предусмотрена возможность передачи учетных данных с датчика движения на аутентифицированные устройства по их запросу.
4.4 КОНТРОЛЬ
AUD_101 Датчик движения должен генерировать контрольные записи о событиях, способных нарушить его защиту.
AUD_102 К событиям, затрагивающим защиту датчика движения, относятся: - попытки преодоления защиты: - отрицательный результат аутентификации; - ошибка при проверке целостности сохраненных данных; - ошибка при внутренней передаче данных; - несанкционированное вскрытие корпуса; - умышленная порча оборудования; - отказ датчика.
AUD_103 Надзорные записи должны включать следующие данные:
Если необходимые данные отсутствуют, должно использоваться соответствующее обозначение по умолчанию (определяется изготовителем).
AUD_104 Генерируемые датчиком движения контрольные записи передаются на БУ в момент их генерации и могут также сохраняться в памяти датчика.
AUD_105 Если контрольные записи сохраняются в памяти датчика движения, то должно быть обеспечено хранение 20 таких записей даже после того, как емкость выделенной для них памяти будет исчерпана, с возможностью выдачи сохраненных записей на аутентифицированные устройства по их запросу.
4.5 ДОСТОВЕРНОСТЬ
4.5.1 ПРАВИЛА КОНТРОЛЯ ЗА ПОСТУПЛЕНИЕМ ИНФОРМАЦИИ
ACR_101 Датчик движения должен воспринимать и обрабатывать данные о движении, поступающие только через устройства его механического сопряжения с ходовой частью.
4.5.2 ВНУТРЕННЯЯ ПЕРЕДАЧА ДАННЫХ
Требования настоящего пункта применяются лишь к датчикам движения, в которых используются физически разделенные компоненты.
ACR_102 Если между физически разделенными компонентами датчика движения передаются данные, то эти данные должны быть защищены от изменения.
ACR_103 При обнаружении ошибки передачи данных в процессе их внутренней передачи передача осуществляется повторно, а защитная функция (ЗФ) генерирует контрольную запись об этом событии.
4.5.3 ЦЕЛОСТНОСТЬ СОХРАНЕННЫХ ДАННЫХ
ACR_104 Датчик движения должен проверять целостность хранящихся в его памяти пользовательских данных.
ACR_105 В случае ошибки при проверке неискаженности сохраненных пользовательских данных защитная функция генерирует надзорную запись.
4.6 НАДЕЖНОСТЬ ФУНКЦИОНИРОВАНИЯ
4.6.1 ИСПЫТАНИЯ
RLB_101 Все команды, функции и контакты, предназначенные исключительно для тестирования датчика на стадии производства, перед выпуском готового изделия блокируются или удаляются. Возможность их восстановления для последующего использования должна быть исключена.
RLB_102 При включении, а также в процессе работы в обычном режиме датчик движения должен производить самопроверку для подтверждения того, что он функционирует нормально. При самопроверке датчика движения проверяются целостность данных защиты и хранящихся в памяти исполнимых команд (если они не сохранены в ROM).
RLB_103 В случае обнаружения внутренних неполадок в процессе самопроверки система защиты генерирует отчетную запись (сбой в работе датчика).
4.6.2 ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ
RLB_104 Возможность анализа или отладки программного обеспечения датчика движения в полевых условиях должна быть исключена.
RLB_105 Данные, поступающие из внешних источников, не должны восприниматься в качестве исполнимых команд.
4.6.3 ФИЗИЧЕСКАЯ ЗАЩИТА
RLB_106 Если конструкция датчика движения допускает вскрытие его корпуса, то датчик должен быть способен регистрировать любое такое вскрытие и сохранять эту способность даже при отключении от внешнего источника питания в течение как минимум шести месяцев. При этом ЗФ генерирует отчетную запись о данном событии (допускается возможность генерации и сохранения такой записи после возобновления питания).
Если конструкция датчика движения не предусматривает вскрытия корпуса, то она должна обеспечивать легкое обнаружение следов физического воздействия (например, при внешнем осмотре).
RLB_107 Датчик движения должен быть способен регистрировать конкретные (определяемые заводом-изготовителем) виды умышленной порчи оборудования.
RLB_108 В вышеупомянутых случаях ЗФ должна генерировать контрольную запись, а датчик движения должен: (определяется заводом-изготовителем).
4.6.4 ПРЕКРАЩЕНИЕ ЭЛЕКТРОПИТАНИЯ
RLB_109 Защита датчика движения не должна нарушаться при отключении от источника питания или при изменениях параметров тока в цепи питания.
4.6.5 ПЕРЕЗАПУСК
RLB_110 В случае прекращения питания, при досрочном прерывании текущей операции или при наступлении любых других условий, требующих перезапуска, датчик движения полностью перезапускается.
4.6.6 ДОСТУПНОСТЬ ДАННЫХ
RLB_111 Датчик движения должен предоставлять доступ к имеющимся ресурсам данных по мере необходимости, обеспечивать отсутствие неоправданных обращений к ресурсам и удалять ненужные данные.
4.6.7 МНОГОЦЕЛЕВОЕ ИСПОЛЬЗОВАНИЕ
RLB_112 Если датчик движения используется для других целей, помимо обеспечения работы тахографа, то все соответствующие приложения должны быть физически и/или логически отделены друг от друга. Данные защиты не должны быть общими для этих приложений. Одновременное выполнение более чем одной функции не допускается.
4.7 ОБМЕН ДАННЫМИ
DEX_101 Датчик движения выдает данные о движении транспортного средства на БУ с соответствующими атрибутами защиты, позволяющими БУ проверять их целостность и подлинность.
4.8 КРИПТОГРАФИЧЕСКАЯ ЗАЩИТА
Требования данного пункта применяются лишь в необходимых случаях в зависимости от используемых механизмов защиты и примененных заводом-изготовителем технических решений.
CSP_101 Любые криптографические операции, выполняемые датчиком движения, должны соответствовать заданному алгоритму при заданном размере ключа.
CSP_102 Если датчик движения генерирует криптографические ключи, то это должно делаться в соответствии с заданными алгоритмами генерации криптографических ключей при заданных размерах таких ключей.
CSP_103 Если датчик движения рассылает криптографические ключи, то это должно делаться в соответствии с установленными методами рассылки криптографических ключей.
CSP_104 Если датчик движения получает доступ к криптографическим ключам, то это должно соответствовать установленному порядку доступа к криптографическим ключам.
CSP_105 Если датчик движения уничтожает криптографические ключи, то это должно делаться в соответствии с установленными методами уничтожения криптографических ключей.
5. ОПРЕДЕЛЕНИЕ МЕХАНИЗМОВ ЗАЩИТЫ
Механизмы защиты, обеспечивающие выполнение защитных функций датчика движения, определяются заводами-изготовителями датчиков движения.
6. МИНИМАЛЬНАЯ ЭФФЕКТИВНОСТЬ МЕХАНИЗМОВ ЗАЩИТЫ
Минимальная эффективность механизмов защиты датчика движения должна соответствовать Высокому уровню согласно определению, содержащемуся в [ITSEC].
Степень надежности защиты датчика движения по системе ITSEC должна соответствовать уровню E3 (согласно определению, содержащемуся в [ITSEC]).
В нижеследующей таблице приводится обоснование ЗФ с указанием:
- опасностей, для защиты от которых предназначены соответствующие ЗФ;
- связанных с информационными технологиями целей защиты, достижению которых способствуют соответствующие ЗФ.
| Опасности | ИТ-цели | |||||||||||||||||
| Доступ | Сбои в работе | Испытания | Конструкция | Внешние_факторы | Аппаратная часть | Механическая_часть | Данные_о_движении | Питание | Данные_защиты | Программное_обеспечение | Сохраненные_данные | Доступ | Контроль | Аутентификация | Обработка | Надежность | Криптообмен_данными | |
| Технические, организационные и процедурные средства | ||||||||||||||||||
| Разработка | x | x | x | |||||||||||||||
| Изготовление | x | x | ||||||||||||||||
| Поставка | x | x | x | |||||||||||||||
| Генерация данных защиты | x | |||||||||||||||||
| Передача данных защиты | x | |||||||||||||||||
| Утвержденные мастерские | x | |||||||||||||||||
| Механическое сопряжение | x | |||||||||||||||||
| Регулярная инспекция | x | x | x | x | ||||||||||||||
| Правоприменительный контроль | x | x | x | x | x | x | ||||||||||||
| Новые версии п/о | x | |||||||||||||||||
| Защитные функции | ||||||||||||||||||
| Идентификация и аутентификация | ||||||||||||||||||
| UIA_101 Идентификация устройств | x | x | x | x | x | |||||||||||||
| UIA_102 Идентификационные данные устройств | x | x | x | |||||||||||||||
| UIA_103 Идент. данные БУ | x | |||||||||||||||||
| UIA_104 Аутентификация устройств | x | x | x | x | x | |||||||||||||
| UIA_105 Повторная аутентификация | x | x | x | x | x | |||||||||||||
| UIA_106 Нефальсифицируемая аутентификация | x | x | x | x | ||||||||||||||
| UIA_107 Отрицательная аутентификация | x | x | x | |||||||||||||||
| Контроль доступа | ||||||||||||||||||
| ACC_101 Режим контроля за доступом | x | x | x | x | ||||||||||||||
| ACC_102 ID датчика движения | x | x | ||||||||||||||||
| ACC_103 Пользовательские данные | x | x | ||||||||||||||||
| ACC_104 Данные защиты | x | x | x | |||||||||||||||
| ACC_105 Структура файлов и условия доступа | x | x | x | x | ||||||||||||||
| Отчетность | ||||||||||||||||||
| ACT_101 Идент. данные датчика движения | x | |||||||||||||||||
| ACT_102 Данные о подсоединении | x | |||||||||||||||||
| ACT_103 Учетные данные | x | |||||||||||||||||
| Надзор | ||||||||||||||||||
| AUD_101 Контрольные записи | x | |||||||||||||||||
| AUD_102 Список зафиксированных подконтрольных событий | x | x | x | x | x | |||||||||||||
| AUD_103 Данные контроля | x | |||||||||||||||||
| AUD_104 Средства контроля | x | |||||||||||||||||
| AUD_105 Хранение контрольных записей | x | |||||||||||||||||
| Достоверность | ||||||||||||||||||
| ACR_101 Правила контроля за поступлением информации | x | x | x | |||||||||||||||
| ACR_102 Внутр. передача | x | x | ||||||||||||||||
| ACR_103 Внутр. передача | x | |||||||||||||||||
| ACR_104 Целостность сохраненных данных | x | x | ||||||||||||||||
| ACR_105 Целостность сохраненных данных | x | x | ||||||||||||||||
| Надежность | ||||||||||||||||||
| RLB_101 Заводские испытания | x | x | x | |||||||||||||||
| RLB_102 Самопроверка | x | x | x | x | x | |||||||||||||
| RLB_103 Самопроверка | x | x | x | x | ||||||||||||||
| RLB_104 Анализ п/о | x | x | x | |||||||||||||||
| RLB_105 Установка п/о | x | x | x | |||||||||||||||
| RLB_106 Вскрытие корпуса | x | x | x | x | x | x | x | |||||||||||
| RLB_107 Умышленная порча | x | x | ||||||||||||||||
| RLB_108 Умышленная порча | x | x | ||||||||||||||||
| RLB_109 Прекращение электропитания | x | x | ||||||||||||||||
| RLB_110 Перезагрузка | x | x | ||||||||||||||||
| RLB_111 Доступность данных | x | x | ||||||||||||||||
| RLB_112 Многоцелевое использование | x | |||||||||||||||||
| Обмен данными | ||||||||||||||||||
| DEX_101 Экспорт защищенных данных о движении | x | x | ||||||||||||||||
| Криптозащита | ||||||||||||||||||
| CSP_101 Алгоритмы | x | x | ||||||||||||||||
| CSP_102 Генерация ключей | x | x | ||||||||||||||||
| CSP_103 Рассылка ключей | x | x | ||||||||||||||||
| CSP_104 Доступ к ключам | x | x | ||||||||||||||||
| CSP_105 Уничтожение ключей | x | x | ||||||||||||||||
ОБЩИЕ КОНТРОЛЬНЫЕ ПОКАЗАТЕЛИ ЗАЩИТЫ БОРТОВОГО УСТРОЙСТВА
В настоящем документе приводится описание бортового устройства с перечислением опасностей, которым оно должно противостоять, и целей, на которые должна быть направлена его защита. В нем указаны необходимые в этой связи защитные функции, минимальный уровень заявленной эффективности механизмов защиты и требуемая степень надежности при их разработке и аттестации.
Требования, о которых говорится в настоящем документе, сформулированы в основном тексте добавления 1B. В интересах ясности изложения некоторые контрольные показатели защиты дублируют положения основного текста добавления 1B. При отсутствии однозначного совпадения между каким-либо из контрольных показателей и соответствующим ему положением основного текста добавления 1B следует руководствоваться основным текстом добавления 1B.
Требования основного текста добавления 1B, для которых не определены контрольные показатели, защитными функциями не охватываются.
Определения опасностей, целей и процедурных средств, а также спецификации защитных функций снабжены индивидуальными индексами для более наглядной увязки с проектной и аттестационной документацией.
2. СОКРАЩЕНИЯ, ОПРЕДЕЛЕНИЯ И ИСТОЧНИКИ
2.1 СОКРАЩЕНИЯ
PIN Персональный идентификационный номер
ROM Постоянная память (доступная только для чтения)
2.2 ОПРЕДЕЛЕНИЯ
| Цифровой тахограф | Контрольное устройство. |
|---|---|
| Данные о движении | Данные, которыми БУ обменивается с датчиком движения, позволяющие определять скорость и пробег транспортного средства. |
| Физически разделенные компоненты | Физические детали бортового устройства, установленные на транспортном средстве в разных местах, в отличие от физических деталей, сгруппированных внутри корпуса БУ. |
| Данные защиты | Конкретные данные, необходимые для обеспечения защитных функций (например, криптографические ключи). |
| Система | Технические средства, лица и организации, имеющие то или иное отношение к контрольному устройству. |
| Пользователь | Под пользователями понимаются люди, использующие то или иное оборудование. В круг пользователей БУ обычно входят водители, контролеры, мастерские и предприятия. |
| Пользовательские данные | Любые данные помимо данных о движении и данных защиты, регистрируемые и сохраняемые БУ в соответствии с требованиями главы III.12. |
2.3 ИСТОЧНИКИ
ITSEC Критерии оценки безопасности информационной технологии ITSEC, 1991 год.
3. НАЗНАЧЕНИЕ И ХАРАКТЕРИСТИКА ИЗДЕЛИЯ
3.1 ОПИСАНИЕ И СПОСОБ ЭКСПЛУАТАЦИИ БОРТОВОГО УСТРОЙСТВА
БУ предназначено для установки на автотранспортных средствах. Оно служит для регистрации, хранения, отображения, распечатки и выдачи на внешние устройства данных о деятельности водителей.
БУ соединено с датчиком движения, с которым оно обменивается данными о движении транспортного средства.
При взаимодействии с БУ пользователи идентифицируют себя с помощью карточек тахографа.
БУ регистрирует и сохраняет в своей памяти данные о деятельности пользователей; кроме того, данные о деятельности пользователей сохраняются им на карточках тахографа.
БУ способно отображать данные на дисплее, распечатывать их и передавать их на внешние устройства.
Операционная среда, в которой функционирует бортовое устройство, установленное на транспортном средстве, схематически показана на рисунке ниже.
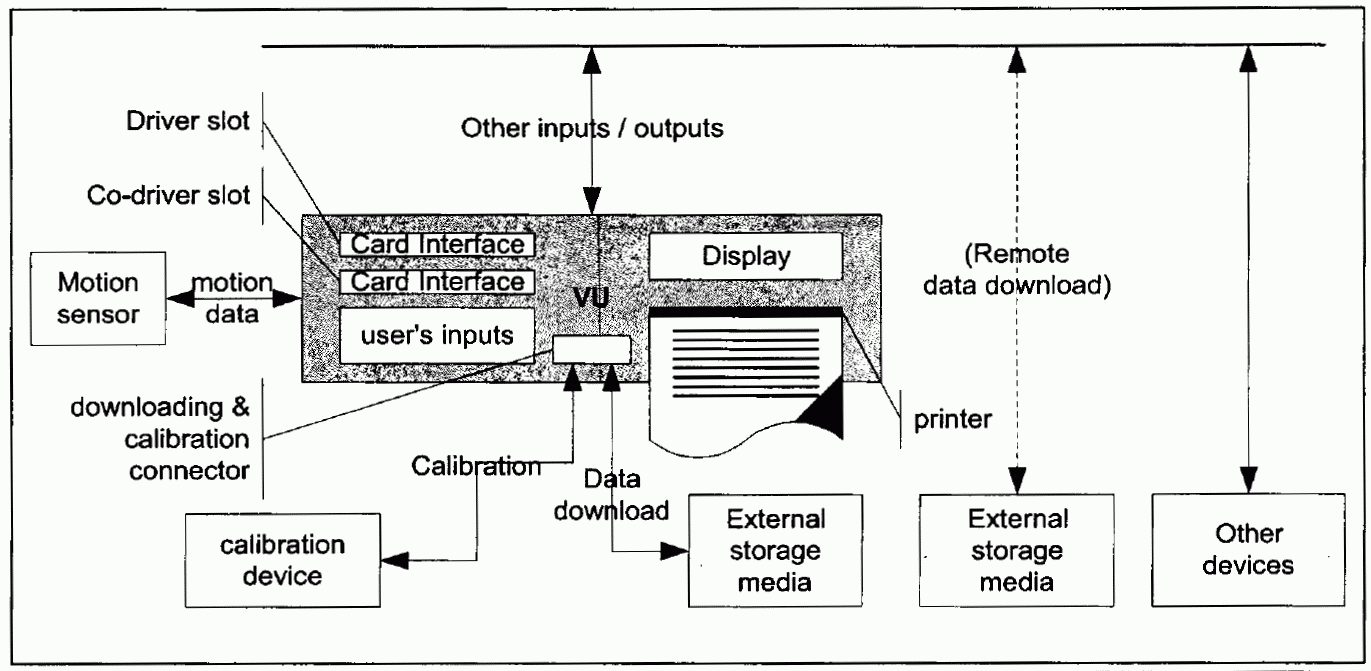
Общие характеристики БУ, описание его функций и режимов работы приводятся в главе II добавления 1B.
Конкретные требования к конструкции БУ изложены в главе III добавления 1B.
Типовая схема БУ представлена ниже.
Рис. 2. Типовая схема БУ (...) (не является обязательной)
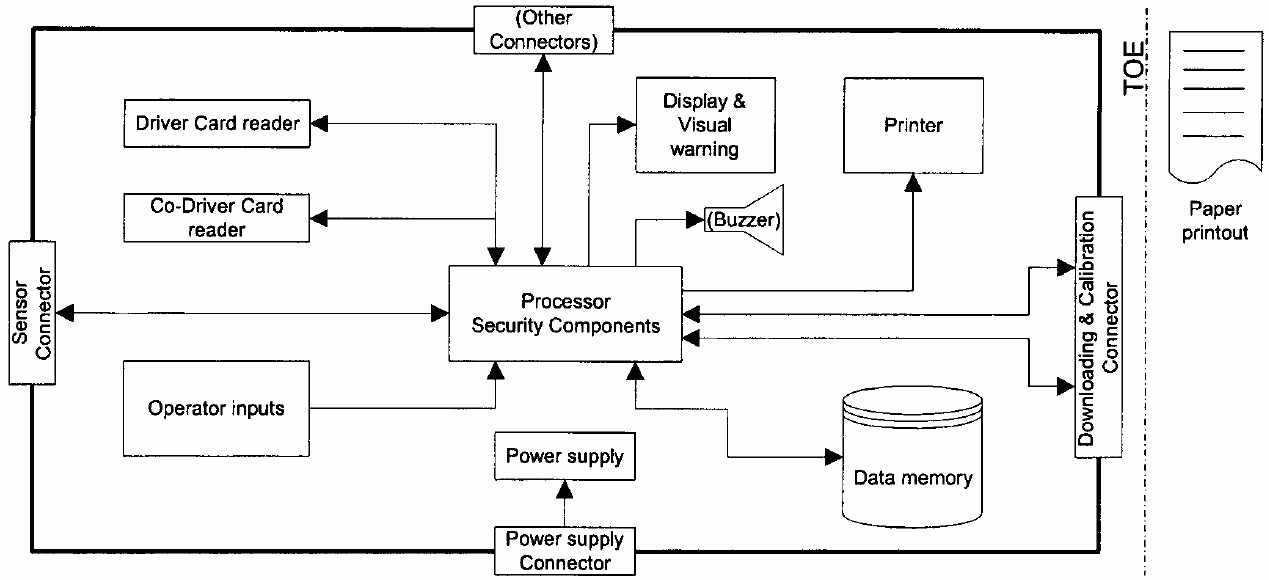
Следует иметь в виду, что хотя печатающее устройство является частью АИ, распечатанные им документы в состав АИ не входят.
3.2 ЖИЗНЕННЫЙ ЦИКЛ БОРТОВОГО УСТРОЙСТВА
Типовая схема жизненного цикла БУ представлена ниже.
| Рис. 3. Обобщенная схема жизненного цикла бортового устройства | |||||||||||
| Разработка/ конструирование | \/ Стадия | ||||||||||
| \/ | |||||||||||
| Разработка программного обеспечения | Разработка и конструирование комплектующих | ||||||||||
| . . | . . . . . | . . . . . | . . . . | ||||||||
| \/ \/ | |||||||||||
| Изготовление | Изготовление комплектующих | ||||||||||
| \/ \/ | |||||||||||
| Сборка | Поставка комплектующих | Процесс | |||||||||
| \/ производства | |||||||||||
| Генерация данных защиты | Ввод данных защиты | ||||||||||
| \/ | |||||||||||
| Складское хранение | Ремонт | ||||||||||
| Сбыт | |||||||||||
| . . . . . . . . | . . . . . /\. . . . | ||||||||||
| \/ | Процесс установки и отладки | ||||||||||
| Складское хранение | |||||||||||
| \/ Новое | |||||||||||
| изделие \/ | Установка | ||||||||||
| Изде | лие б/у | ||||||||||
| > | Активация \/ | ||||||||||
| Подсоединение | Калибровка | Ремонт | |||||||||
| < датчика > > | |||||||||||
| /\ | |||||||||||
| Периодический осмотр | . . . . . | . . . | |||||||||
| /\ . . . . . . . | |||||||||||
| \/ | Процесс конечного исполь- | ||||||||||
| Эксплуатация | |||||||||||
| зования | |||||||||||
| . . . . . . . . | . . . . . . . . | ||||||||||
| \/ > Окончание срока службы < | |||||||||||
3.3 ОПАСНОСТИ
Настоящий пункт содержит описание угроз, которым может подвергаться БУ.
3.3.1 ОПАСНОСТИ, СВЯЗАННЫЕ С ИДЕНТИФИКАЦИОННЫМИ
ДАННЫМИ И РЕЖИМОМ КОНТРОЛЯ ЗА ДОСТУПОМ
3.3.2 ОПАСНОСТИ, СВЯЗАННЫЕ С КОНСТРУКЦИЕЙ УСТРОЙСТВА
3.3.3 ОПАСНОСТИ В ПРОЦЕССЕ ЭКСПЛУАТАЦИИ
3.4 ЦЕЛИ ЗАЩИТЫ
Основная цель защиты системы цифрового тахографа заключается в следующем:
Соответственно, цели защиты БУ, способствующие достижению вышеупомянутой основной цели, заключаются в следующем:
3.5 ЦЕЛИ ЗАЩИТЫ В ОБЛАСТИ ИНФОРМАЦИОННЫХ ТЕХНОЛОГИЙ
Конкретные цели защиты БУ в области ИТ, способствующие достижению главной цели защиты БУ, заключаются в следующем:
3.6 ТЕХНИЧЕСКИЕ, ОРГАНИЗАЦИОННЫЕ И ПРОЦЕДУРНЫЕ СРЕДСТВА
В данном пункте излагаются технические, организационные и процедурные требования, связанные с защитой БУ.
3.6.1 КОНСТРУКЦИЯ АППАРАТУРЫ
3.6.2 ПОСТАВКА И АКТИВАЦИЯ АППАРАТУРЫ
3.6.3 ГЕНЕРАЦИЯ, ПЕРЕДАЧА И ВВОД ДАННЫХ ЗАЩИТЫ
3.6.4 ВЫДАЧА КАРТОЧЕК
3.6.5 УСТАНОВКА, КАЛИБРОВКА И ПРОВЕРКА
КОНТРОЛЬНОГО УСТРОЙСТВА
3.6.6 ЭКСПЛУАТАЦИЯ АППАРАТУРЫ
3.6.7 ПРАВОПРИМЕНИТЕЛЬНЫЙ КОНТРОЛЬ
| С: Контроль | Правоприменительный контроль должен осуществляться как на регулярной, так и на выборочной основе и включать ревизионную проверку систем защиты. |
|---|
3.6.8 НОВЫЕ ВЕРСИИ ПРОГРАММНОГО ОБЕСПЕЧЕНИЯ
| С: Новое_п/о | Перед установкой на БУ новые версии программного обеспечения должны получить сертификат защиты. |
|---|
4.1 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ
4.1.1 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ ДАТЧИКА ДВИЖЕНИЯ
UIA_201 При каждом взаимодействии с датчиком движения БУ должно иметь возможность идентифицировать датчик, к которому оно подключено.
UIA_202 Идентификационные данные датчика движения состоят из номера официального утверждения прототипа датчика и серийного номера датчика.
UIA_203 БУ должно производить аутентификацию подключенного к нему датчика движения:
- при подключении датчика движения;
- при каждой калибровке контрольного устройства;
- при восстановлении подачи питания после перерыва.
Процесс аутентификации является двусторонним и инициируется бортовым устройством.
UIA_204 БУ должно периодически (периодичность определяется изготовителем, но должна составлять более одного раза в час) производить повторную идентификацию и повторную аутентификацию подключенного к нему датчика движения и подтверждать, что датчик движения, идентифицированный при последней калибровке контрольного устройства, не был заменен другим.
UIA_205 БУ должно выявлять и предотвращать использование скопированных и повторно воспроизводимых аутентификационных данных.
UIA_206 После регистрации (количество определяется изготовителем, но не должно превышать 20) неудачных попыток аутентификации подряд и/или после обнаружения несанкционированной (т.е. произведенной не в процессе калибровки контрольного устройства) замены датчика движения защитная функция должны обеспечивать:
- генерацию контрольный записи о событии;
- выдачу предупреждения пользователю;
- дальнейший прием и использование данных о движении, передаваемых датчиком движения, в незащищенном режиме.
4.1.2 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ ПОЛЬЗОВАТЕЛЕЙ
UIA_207 БУ на постоянной основе избирательно отслеживает идентификационные данные двух пользователей по информации, считываемой с карточек тахографа, которые вводятся в считывающие устройства для карточек водителя и второго водителя.
UIA_208 Идентификационные данные пользователя состоят из:
- указания категории пользователя:
- ВОДИТЕЛЬ (карточка водителя),
- КОНТРОЛЕР (карточка контролера),
- МАСТЕРСКАЯ (карточка мастерской),
- ПРЕДПРИЯТИЕ (карточка предприятия),
- НЕТ ДАННЫХ (карточка не введена),
- идентификатора пользователя, который включает:
- код выдавшей карточку Договаривающейся стороны и номер карточки;
- параметр UNKNOWN, если НЕТ ДАННЫХ о том, к какой категории принадлежит пользователь.
Пользователи, идентификатор которых содержит параметр UNKNOWN, могут быть опознаваемыми непосредственно или по косвенным признакам.
UIA_209 БУ должно аутентифицировать пользователей при вводе карточек.
UIA_210 БУ должно производить повторную аутентификацию пользователей:
- при возобновлении подачи питания;
- на периодической основе или после конкретных событий (периодичность определяется изготовителем, но должна составлять более одного раза в сутки).
UIA_211 Аутентификация производится путем подтверждения того, что введенная в устройство карточка является действительной карточкой тахографа и содержит данные защиты, которые могли быть получены только из системы. Процесс аутентификации является двусторонним и инициируется бортовым устройством.
UIA_212 В дополнение к вышеизложенному обязательным требованием является положительная аутентификация мастерских с помощью PIN-кода. PIN-код должен состоять не менее чем из 4 знаков.
Примечание. Если PIN-код передается на БУ с внешней аппаратуры, расположенной вблизи от БУ, то меры по защите конфиденциальности PIN-кода при передаче не требуются.
UIA_213 БУ должно выявлять и предотвращать использование скопированных и повторно воспроизводимых аутентификационных данных.
UIA_214 После регистрации 5 неудачных попыток аутентификации подряд защитная функция должна обеспечивать:
- генерацию контрольной записи о событии;
- выдачу предупреждения пользователю;
- отнесение пользователя к категории НЕТ ДАННЫХ и признание карточки недействительной (определение «z» и требование 007).
4.1.3 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ ПРЕДПРИЯТИЯ
ПРИ ДИСТАНЦИОННОМ ПОДКЛЮЧЕНИИ
Возможность дистанционного подключения предприятия не обязательна. Поэтому настоящий пункт применяется лишь в тех случаях, когда эта функция реализована.
UIA_215 При каждом взаимодействии с дистанционно подключенным предприятием БУ должно иметь возможность идентифицировать это предприятие.
UIA_216 Идентификационные данные предприятия, использующего дистанционное подключение, состоят из кода Договаривающейся стороны, которая выдала карточку предприятия, и номера карточки предприятия.
UIA_217 Экспорту каких-либо данных БУ в адрес дистанционно подключенного предприятия должна предшествовать положительная аутентификация этого предприятия бортовым устройством.
UIA_218 Аутентификация производится путем подтверждения того, что у предприятия имеется действительная карточка предприятия, содержащая данные защиты, которые могли быть получены только из системы.
UIA_219 БУ должно выявлять и предотвращать использование скопированных и повторно воспроизводимых аутентификационных данных.
UIA_220 После регистрации 5 неудачных попыток аутентификации подряд БУ должно обеспечивать:
4.1.4 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ
АДМИНИСТРАТИВНЫХ УСТРОЙСТВ
Изготовителями БУ могут быть предусмотрены специальные устройства для выполнения дополнительных административных функций, связанных с БУ (таких, как установка обновлений программного обеспечения, перезагрузка данных защиты и т.п.). Настоящий пункт применяется лишь при наличии подобных устройств.
UIA_221 При каждом взаимодействии с административным устройством БУ должно иметь возможность идентифицировать это устройство.
UIA_222 Любому дальнейшему взаимодействию должна предшествовать успешная аутентификация административного устройства бортовым устройством.
UIA_223 БУ должно выявлять и предотвращать использование скопированных и повторно воспроизводимых аутентификационных данных.
4.2 КОНТРОЛЬ ЗА ДОСТУПОМ
Средства контроля за доступом обеспечивают, чтобы возможность считывать, вводить или изменять информацию в АИ имели только санкционированные лица.
Следует иметь в виду, что хотя регистрируемые БУ пользовательские данные могут рассматриваться как чувствительные с точки зрения защиты личных данных или коммерческой тайны, конфиденциального характера они не носят. Поэтому функциональное требование, касающееся прав доступа к считке этих данных (требование 011), не обеспечивается соответствующей защитной функцией.
4.2.1 РЕЖИМ КОНТРОЛЯ ЗА ДОСТУПОМ
ACC_201 БУ должно обеспечивать учет и контроль прав доступа к функциям и данным.
4.2.2 ПРАВА ДОСТУПА К ФУНКЦИЯМ
ACC_202 БУ обеспечивает соблюдение правил выбора режима работы устройства (требования 006 - 009).
ACC_203 В рамках соответствующих режимов работы БУ обеспечивает соблюдение правил контроля за доступом к функциям (требование 010).
4.2.3 ПРАВА ДОСТУПА К ДАННЫМ
ACC_204 БУ обеспечивает соблюдение правил доступа к функции сохранения идентификационных данных БУ (требование 076).
ACC_205 БУ обеспечивает соблюдение правил доступа к функции сохранения идентификационных данных подсоединенного к нему датчика движения (требования 079 и 155).
ACC_206 После активации БУ бортовое устройство обеспечивает, чтобы калибровочные данные могли вводиться в БУ и сохраняться в его памяти только тогда, когда устройство находится в режиме калибровки (требования 154 и 156).
ACC_207 После активации БУ бортовое устройство обеспечивает соблюдение правил доступа к функции сохранения и удаления калибровочных данных (требование 097).
ACC_208 После активации БУ бортовое устройство обеспечивает, чтобы данные корректировки времени могли вводиться в БУ и сохраняться в его памяти только тогда, когда устройство находится в режиме калибровки (данное требование не распространяется на незначительные корректировки времени, допустимые согласно требованиям 157 и 158).
ACC_209 После активации БУ бортовое устройство обеспечивает соблюдение правил доступа к функции сохранения и удаления данных корректировки времени (требование 100).
ACC_210 БУ должно обеспечивать соответствующий режим доступа к функциям считывания и сохранения данных защиты (требование 080).
4.2.4 СТРУКТУРА ФАЙЛОВ И УСЛОВИЯ ДОСТУПА К НИМ
ACC_211 Структура файлов приложений и файлов данных и условия доступа к ним определяются в процессе изготовления и защищаются от любого последующего изменения или удаления.
4.3 ОТЧЕТНОСТЬ
ACT_201 БУ должно обеспечивать отчетность водителей о своей деятельности (требования 081, 084, 087, 105a, 105b, 109 и 109a).
ACT_202 В БУ должны храниться неизменяемые идентификационные данные (требование 075).
ACT_203 БУ должно обеспечивать отчетность мастерских о своей деятельности (требования 098, 101 и 109).
ACT_204 БУ должно обеспечивать отчетность контролеров о своей деятельности (требования 102, 103 и 109).
ACT_205 БУ должно регистрировать данные счетчика пробега (требование 090) и подробные данные о скоростном режиме (требование 093).
ACT_206 БУ должно обеспечивать, чтобы пользовательские данные, имеющие отношение к требованиям 081 - 093 и 102 - 105b включительно, не изменялись после их сохранения, за исключением случаев, когда они становятся наиболее старыми из хранящихся в памяти данных и подлежат замене новыми данными.
ACT_207 БУ должно обеспечивать, чтобы данные, уже сохраненные на карточке тахографа, не изменялись бортовым устройством (требования 109 и 109a), за исключением случаев замены наиболее старых данных новыми данными (требование 110) и случая, о котором говорится в примечании к пункту 2.1 подраздела I.
4.4 КОНТРОЛЬ
Контрольные функции необходимы только в связи с событиями, которые могут указывать на попытки вмешательства в работу устройства или нарушения его защиты. При обычном осуществлении пользовательских прав, даже имеющих отношение к защите, эти функции не требуются.
AUD_201 События, затрагивающие защиту БУ, регистрируются БУ вместе с соответствующими данными (требования 094, 096 и 109).
AUD_202 К событиям, затрагивающим защиту БУ, относятся: - попытки нарушения защиты: - отрицательный результат аутентификации датчика движения; - отрицательный результат аутентификации карточки тахографа; - несанкционированная замена датчика движения; - ошибка при проверке целостности данных, введенных с карточки; - ошибка при проверке целостности сохраненных пользовательских данных; - ошибка внутренней передачи данных; - несанкционированное вскрытие корпуса; - умышленная порча оборудования; - ошибка в данных о движении; - перерыв в подаче питания; - внутренние неполадки в БУ.
AUD_203 В БУ обеспечивается соответствующий режим хранения контрольных записей (требования 094 и 096).
AUD_204 Контрольные записи, генерированные датчиком движения, сохраняются в памяти БУ.
AUD_205 Должна быть предусмотрена возможность вывода контрольных записей на дисплей, их распечатки и загрузки на внешние устройства.
4.5 ПОВТОРНОЕ ИСПОЛЬЗОВАНИЕ ОБЪЕКТОВ
REU_201 БУ обеспечивает возможность повторного использования временно сохраненных объектов без недопустимой дополнительной передачи информации.
4.6 ДОСТОВЕРНОСТЬ
4.6.1 ПРАВИЛА КОНТРОЛЯ ЗА ПОСТУПЛЕНИЕМ ИНФОРМАЦИИ
ACR_201 БУ должно обеспечивать, чтобы пользовательские данные, имеющие отношение к требованиям 081, 084, 087, 090, 093, 102, 104, 105, 105a и 109, принимались к обработке лишь при условии их поступления из следующих источников:
- данные о движении транспортного средства;
- часы реального времени, встроенные в БУ;
- параметры калибровки контрольного устройства;
- карточки тахографа;
- ввод данных пользователем.
ACR_201a БУ должно обеспечивать возможность ввода пользовательских данных, имеющих отношение к требованию 109a, только за период с момента последнего извлечения карточки до ввода карточки, находящейся в устройстве на данный момент (требование 050a).
4.6.2 ВНУТРЕННЯЯ ПЕРЕДАЧА ДАННЫХ
Требования настоящего пункта применяются лишь к тем БУ, в которых используются физически разделенные компоненты.
ACR_202 Если между физически разделенными компонентами БУ передаются данные, то эти данные должны быть защищены от изменения.
ACR_203 При обнаружении ошибки передачи данных в процессе их внутренней передачи передача осуществляется повторно, а ЗФ генерирует контрольную запись об этом событии.
4.6.3 ЦЕЛОСТНОСТЬ СОХРАНЕННЫХ ДАННЫХ
ACR_204 БУ должно проверять целостность хранящихся в его памяти пользовательских данных.
ACR_205 В случае ошибки при проверке целостности сохраненных пользовательских данных ЗФ генерирует контрольную запись.
4.7 НАДЕЖНОСТЬ ФУНКЦИОНИРОВАНИЯ
4.7.1 ИСПЫТАНИЯ
RLB_201 Все команды, функции и контакты, предназначенные исключительно для тестирования БУ на стадии производства, перед активацией БУ блокируются или удаляются. Возможность их восстановления для последующего использования должна быть исключена.
RLB_202 При включении, а также в процессе работы в обычном режиме БУ должно производить самопроверку для подтверждения того, что оно функционирует нормально. При самопроверке БУ проверяется целостность данных защиты и хранящихся в памяти исполнимых команд (если они не сохранены в ROM).
RLB_203 В случае обнаружения внутренних неполадок в процессе самопроверки ЗФ обеспечивает:
- генерацию отчетной записи (если устройство не находится в режиме калибровки) (внутренние неполадки в БУ);
- целостность сохраненных данных.
4.7.2 ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ
RBL_204 Возможность анализа или отладки программного обеспечения активированного БУ в полевых условиях должна быть исключена.
RLB_205 Данные, поступающие из внешних источников, не должны восприниматься в качестве исполнимых команд.
4.7.3 ФИЗИЧЕСКАЯ ЗАЩИТА
RLB_206 Если конструкция БУ допускает вскрытие его корпуса, то БУ, когда оно не находится в режиме калибровки, должно регистрировать любое такое вскрытие и сохранять эту способность даже при отключении от внешнего источника питания в течение как минимум шести месяцев. При этом ЗФ генерирует отчетную запись (допускается возможность генерации и сохранения такой записи после возобновления питания).
Если конструкция БУ не предусматривает вскрытия корпуса, то она должна обеспечивать легкое обнаружение следов физического воздействия (например, при внешнем осмотре).
RLB_207 После активации БУ должно производить тестирование с целью выявления конкретных видов умышленной порчи оборудования (определяются изготовителем).
RLB_208 В случае обнаружения такой порчи оборудования ЗФ генерируют надзорную запись, а БУ (определяется изготовителем).
4.7.4 ПРЕКРАЩЕНИЕ ЭЛЕКТРОПИТАНИЯ
RLB_209 БУ должно регистрировать отклонения от номинальных параметров тока в цепи питания, в том числе отключения от источника питания.
RLB_210 В вышеупомянутых случаях ЗФ обеспечивает:
- генерацию надзорной записи (если устройство не находится в режиме калибровки);
- сохранение защищенности БУ;
- сохранение функций защиты не отключенных компонентов и процессов;
- целостность сохраненных данных.
4.7.5 ПЕРЕЗАПУСК
RLB_211 При перерыве в подаче питания, при досрочном прерывании текущей операции или при наступлении любых других условий, требующих перезапуска, БУ полностью перезапускается.
4.7.6 ДОСТУПНОСТЬ ДАННЫХ
RLB_212 БУ должно предоставлять доступ к имеющимся ресурсам данных по мере необходимости, обеспечивать отсутствие неоправданных обращений к ресурсам и предусматривать стирание ненужных данных.
RLB_213 БУ должно обеспечивать невозможность извлечения карточек до сохранения на них соответствующих данных (требования 015 и 016).
RLB_214 В указанном выше случае ЗФ генерирует контрольную запись о данном событии.
4.7.7 МНОГОЦЕЛЕВОЕ ИСПОЛЬЗОВАНИЕ
RLB_215 Если БУ используется для других целей, помимо функции тахографа, то все соответствующие приложения должны быть физически и/или логически отделены друг от друга. Данные защиты не должны быть общими для этих приложений. Одновременное выполнение более чем одной функции не допускается.
4.8 ОБМЕН ДАННЫМИ
В настоящем пункте рассматривается обмен данными между БУ и подключенными к нему устройствами.
4.8.1 ОБМЕН ДАННЫМИ С ДАТЧИКОМ ДВИЖЕНИЯ
DEX_201 БУ должно проверять целостность и подлинность данных о движении, импортируемых с датчика движения.
DEX_202 В случае обнаружения ошибки при проверке целостности или подлинности данных о движении ЗФ обеспечивает:
4.8.2 ОБМЕН ДАННЫМИ С КАРТОЧКАМИ ТАХОГРАФА
DEX_203 БУ должно проверять целостность и подлинность данных, импортируемых с карточек тахографа.
DEX_204 В случае обнаружения ошибки при проверке целостности или подлинности данных, поступающих с карточки, БУ:
DEX_205 БУ экспортирует данные на микропроцессорные карточки тахографа с соответствующими атрибутами защиты, позволяющими карточке проверять их целостность и подлинность.
4.8.3 ОБМЕН ДАННЫМИ С ВНЕШНИМ НОСИТЕЛЕМ
(ФУНКЦИЯ ЗАГРУЗКИ ДАННЫХ)
DEX_206 БУ генерирует информацию, подтверждающую происхождение данных, загружаемых на внешний носитель.
DEX_207 БУ обеспечивает возможность проверки получателем информации, подтверждающей происхождение загруженных данных.
DEX_208 БУ загружает данные на внешний носитель с соответствующими атрибутами защиты, позволяющими проверять целостность и подлинность загруженных данных.
4.9 КРИПТОГРАФИЧЕСКАЯ ЗАЩИТА
Требования данного пункта применяются лишь в необходимых случаях, в зависимости от используемых механизмов защиты и примененных изготовителем технических решений.
CSP_201 Любые криптографические операции, выполняемые БУ, должны соответствовать заданному алгоритму при заданном размере ключа.
CSP_202 Если БУ генерирует криптографические ключи, то это должно делаться в соответствии с заданными алгоритмами генерации криптографических ключей при заданных размерах таких ключей.
CSP_203 Если БУ рассылает криптографические ключи, то это должно делаться в соответствии с установленными методами рассылки ключей.
CSP_204 Если БУ получает доступ к криптографическим ключам, то это должно соответствовать установленному порядку доступа к криптографическим ключам.
CSP_205 Если БУ уничтожает криптографические ключи, то это должно делаться в соответствии с установленными методами уничтожения криптографических ключей.
5. ОПРЕДЕЛЕНИЕ МЕХАНИЗМОВ ЗАЩИТЫ
Обязательные механизмы защиты указаны в подразделе XI.
Все остальные механизмы защиты определяются изготовителями по их усмотрению.
6. МИНИМАЛЬНАЯ ЭФФЕКТИВНОСТЬ МЕХАНИЗМОВ ЗАЩИТЫ
Минимальная эффективность механизмов защиты бортового устройства должна соответствовать «высокому» уровню согласно определению, содержащемуся в [ITSEC].
Степень надежности защиты бортового устройства по системе ITSEC должна соответствовать уровню E3 (согласно определению, содержащемуся в [ITSEC]).
В нижеследующей таблице приводится обоснование ЗФ с указанием:
- опасностей, для защиты от которых предназначены соответствующие ЗФ;
- связанных с информационными технологиями целей защиты, достижению которых способствуют соответствующие ЗФ.
| Опасности | ИТ-цели | |||||||||||||||||||||||||||
| Доступ | Идент. данные | Сбои в работе | Испытания | Конструкция | Калибров. параметры | Обм. данными с карт. | Часы | Внешние факторы | Фальсиф. устройств | Аппаратная часть | Данные о движении | Не активировано | Выходные данные | Питание | (оставлено пустым) | Данные защиты | Прогр. обеспечение | Сохраненные данные | Доступ | Отчетность | Контроль | Аутентификация | Целостность | Вывод данных | Обработка | Надежность | Криптообм. данными | |
| Технические, организационные и процедурные средства | ||||||||||||||||||||||||||||
| Разработка | x | x | x | |||||||||||||||||||||||||
| Изготовление | x | x | ||||||||||||||||||||||||||
| Поставка | x | |||||||||||||||||||||||||||
| Активация | x | x | ||||||||||||||||||||||||||
| Генерация данных защиты | x | |||||||||||||||||||||||||||
| Перенос данных защиты | x | |||||||||||||||||||||||||||
| Наличие карточки | x | |||||||||||||||||||||||||||
| Единственность карточки водителя | x | |||||||||||||||||||||||||||
| История карточки | x | |||||||||||||||||||||||||||
| Утвержденные мастерские | x | x | ||||||||||||||||||||||||||
| Регулярная инспекция Калибровка | x | x | x | x | x | |||||||||||||||||||||||
| Добросовестные мастерские | x | x | ||||||||||||||||||||||||||
| Добросовестные водители | x | |||||||||||||||||||||||||||
| Правоприменительный контроль | x | x | x | x | x | x | x | x | x | |||||||||||||||||||
| Новые версии п/о | x | |||||||||||||||||||||||||||
| Защитные функции | ||||||||||||||||||||||||||||
| Идентификация и аутентификация | ||||||||||||||||||||||||||||
| UIA_201 Идентификация датчика | x | x | x | x | ||||||||||||||||||||||||
| UIA_202 Идент. данные датчика | x | x | x | |||||||||||||||||||||||||
| UIA_203 Аутентификация датчика | x | x | x | x | ||||||||||||||||||||||||
| UIA_204 Повторная идентификация и аутентификация датчика | x | x | x | x | ||||||||||||||||||||||||
| UIA_205 Нефальсифицируемая аутентификация | x | x | x | |||||||||||||||||||||||||
| UIA_206 Отрицательная аутентификация | x | x | x | x | ||||||||||||||||||||||||
| UIA_207 Идентификация пользователей | x | x | x | x | x | x | ||||||||||||||||||||||
| UIA_208 Идент. данные пользователей | x | x | x | x | x | |||||||||||||||||||||||
| UIA_209 Аутентификация пользователей | x | x | x | x | x | x | ||||||||||||||||||||||
| UIA_210 Повторная аутентификация пользователей | x | x | x | x | x | x | ||||||||||||||||||||||
| UIA_211 Средства аутентификации | x | x | x | x | x | |||||||||||||||||||||||
| UIA_212 Проверка PIN | x | x | x | x | x | x | ||||||||||||||||||||||
| UIA_213 Нефальсифицируемая аутентификация | x | x | x | x | x | |||||||||||||||||||||||
| UIA_214 Отрицательная аутентификация | x | x | x | x | ||||||||||||||||||||||||
| UIA_215 Идентификация удаленного пользов. | x | x | x | x | x | |||||||||||||||||||||||
| UIA_216 Идент. данные удаленного пользов. | x | x | x | x | ||||||||||||||||||||||||
| UIA_217 Аутентификация удаленного пользов. | x | x | x | x | x | |||||||||||||||||||||||
| UIA_218 Средства аутентификации | x | x | x | x | ||||||||||||||||||||||||
| UIA_219 Нефальсифицируемая аутентификация | x | x | x | x | ||||||||||||||||||||||||
| UIA_220 Отрицательная аутентификация | x | x | ||||||||||||||||||||||||||
| UIA_221 Идентификация админ. устройств | x | x | x | x | ||||||||||||||||||||||||
| UIA_222 Аутентификация админ. устройств | x | x | x | x | ||||||||||||||||||||||||
| UIA_223 Нефальсифицируемая аутентификация | x | x | x | x | ||||||||||||||||||||||||
| Контроль за доступом | ||||||||||||||||||||||||||||
| ACC_201 Режим контроля за доступом | x | x | x | x | x | x | ||||||||||||||||||||||
| ACC_202 Права доступа к функциям | x | x | x | x | ||||||||||||||||||||||||
| ACC_203 Права доступа к функциям | x | x | x | x | ||||||||||||||||||||||||
| ACC_204 ID БУ | x | x | ||||||||||||||||||||||||||
| ACC_205 ID подключенного датчика | x | x | x | |||||||||||||||||||||||||
| ACC_206 Данные калибровки | x | x | x | x | ||||||||||||||||||||||||
| ACC_207 Данные калибровки | x | x | x | |||||||||||||||||||||||||
| ACC_208 Данные корректировки времени | x | x | x | |||||||||||||||||||||||||
| ACC_209 Данные корректировки времени | x | x | x | |||||||||||||||||||||||||
| ACC_210 Данные защиты | x | x | x | |||||||||||||||||||||||||
| ACC_211 Структура файлов и условия доступа | x | x | x | x | x | |||||||||||||||||||||||
| Отчетность | ||||||||||||||||||||||||||||
| ACT_201 Отчетность водителей | x | |||||||||||||||||||||||||||
| ACT_202 Идент. данные БУ | x | x | ||||||||||||||||||||||||||
| ACT_203 Отчетность мастерских | x | |||||||||||||||||||||||||||
| ACT_204 Отчетность контролеров | x | |||||||||||||||||||||||||||
| ACT_205 Отчетность о движении т/с | x | |||||||||||||||||||||||||||
| ACT_206 Изменение отчетных данных | x | x | x | |||||||||||||||||||||||||
| ACT_207 Изменение отчетных данных | x | x | x | |||||||||||||||||||||||||
| Контроль | ||||||||||||||||||||||||||||
| AUD_201 Контрольные записи | x | |||||||||||||||||||||||||||
| AUD_202 Список зафиксированных подконтрольных событий | x | x | x | x | x | x | x | x | ||||||||||||||||||||
| AUD_203 Правила хранения контрольных записей | x | |||||||||||||||||||||||||||
| AUD_204 Контрольные записи датчика | x | |||||||||||||||||||||||||||
| AUD_205 Средства контроля | x | |||||||||||||||||||||||||||
| Повторное использование | ||||||||||||||||||||||||||||
| REU_201 Повторное использование | x | x | x | |||||||||||||||||||||||||
| Достоверность | ||||||||||||||||||||||||||||
| ACR_201 Правила контроля за поступлением информации | x | x | x | x | x | |||||||||||||||||||||||
| ACR_202 Внутр. передача | x | x | x | x | ||||||||||||||||||||||||
| ACR_203 Внутр. передача | x | x | ||||||||||||||||||||||||||
| ACR_204 Неискаженность сохран. данных | x | x | x | |||||||||||||||||||||||||
| ACR_205 Неискаженность сохран. данных | x | x | ||||||||||||||||||||||||||
| Надежность | ||||||||||||||||||||||||||||
| RLB_201 Заводские испытания | x | x | x | |||||||||||||||||||||||||
| RLB_202 Самотест. | x | x | x | x | x | |||||||||||||||||||||||
| RLB_203 Самотест. | x | x | x | x | ||||||||||||||||||||||||
| RLB_204 Анализ п/о | x | x | x | |||||||||||||||||||||||||
| RLB_205 Установка п/о | x | x | x | x | ||||||||||||||||||||||||
| RLB_206 Вскрытие корпуса | x | x | x | x | x | x | x | x | x | |||||||||||||||||||
| RLB_207 Умышленная порча | x | x | ||||||||||||||||||||||||||
| RLB_208 Умышленная порча | x | x | ||||||||||||||||||||||||||
| RLB_209 Перерывы в подаче питания | x | x | ||||||||||||||||||||||||||
| RLB_210 Перерывы в подаче питания | x | x | ||||||||||||||||||||||||||
| RLB_211 Перезагрузка | x | x | ||||||||||||||||||||||||||
| RLB_212 Доступность данных | x | x | ||||||||||||||||||||||||||
| RLB_213 Возврат карточки | x | |||||||||||||||||||||||||||
| RLB_214 Ошибка при завершении сеанса работы с карточкой | x | |||||||||||||||||||||||||||
| RLB_215 Многоцелевое использование | x | |||||||||||||||||||||||||||
| Обмен данными | ||||||||||||||||||||||||||||
| DEX_201 Защищенный импорт данных о движ. | x | x | ||||||||||||||||||||||||||
| DEX_202 Защищенный импорт данных о движ. | x | x | ||||||||||||||||||||||||||
| DEX_203 Защищенный импорт данных с карт. | x | x | ||||||||||||||||||||||||||
| DEX_204 Защищенный импорт данных с карт. | x | x | ||||||||||||||||||||||||||
| DEX_205 Защищенный экспорт данных на карт. | x | x | ||||||||||||||||||||||||||
| DEX_206 Доказательство происхождения | x | x | ||||||||||||||||||||||||||
| DEX_207 Доказательство происхождения | x | x | ||||||||||||||||||||||||||
| DEX_208 Защищенный экспорт данных на ВН | x | x | ||||||||||||||||||||||||||
| Криптозащита | ||||||||||||||||||||||||||||
| CSP_201 Алгоритмы | x | x | ||||||||||||||||||||||||||
| CSP_202 Генерация ключей | x | x | ||||||||||||||||||||||||||
| CSP_203 Рассылка ключей | x | x | ||||||||||||||||||||||||||
| CSP_204 Доступ к ключам | x | x | ||||||||||||||||||||||||||
| CSP_205 Уничтожение ключей | x | x | ||||||||||||||||||||||||||
ОБЩИЕ КОНТРОЛЬНЫЕ ПОКАЗАТЕЛИ ЗАЩИТЫ КАРТОЧКИ ТАХОГРАФА
В настоящем документе приводится описание карточки тахографа с перечислением опасностей, которым она должна противостоять, и целей, на которые должна быть направлена ее защита. В нем указаны необходимые для этого защитные функции, минимальный уровень заданной эффективности механизмов защиты и требуемая степень надежности при их разработке и аттестации.
Требования, о которых говорится в настоящем документе, сформулированы в основном тексте добавления 1B. В интересах ясности изложения некоторые контрольные показатели защиты дублируют положения основного текста добавления 1B. При отсутствии однозначного совпадения между каким-либо из контрольных показателей и соответствующим ему положением основного текста добавления 1B следует руководствоваться основным текстом добавления 1B.
Требования основного текста добавления 1B, для которых не определены контрольные показатели, защитными функциями не охватываются.
Карточка тахографа представляет собой стандартную карточку со встроенной микросхемой, в которую введена специализированная прикладная программа тахографа, отвечающую современным требованиям в отношении функциональных возможностей и защиты микропроцессорных карточек. Соответственно, изложенные здесь контрольные показатели защиты касаются только дополнительных потребностей в защите, непосредственно связанных с функциями тахографа.
Определения опасностей, целей и процедурных средств, а также спецификации защитных функций снабжены индивидуальными индексами для более наглядной увязки с проектной и аттестационной документацией.
2. СОКРАЩЕНИЯ, ОПРЕДЕЛЕНИЯ И ИСТОЧНИКИ
2.1 СОКРАЩЕНИЯ
2.2 ОПРЕДЕЛЕНИЯ
| Цифровой тахограф | Контрольное устройство. |
|---|---|
| Чувствительные данные | Данные, хранящиеся на карточке тахографа и нуждающиеся в защите от искажений, несанкционированных изменений и нарушений конфиденциальности (в части, касающейся данных защиты). К чувствительным данным относятся данные защиты и пользовательские данные. |
| Данные защиты | Конкретные данные, необходимые для обеспечения защитных функций (например, криптографические ключи). |
| Система | Технические средства, лица и организации, имеющие то или иное отношение к контрольному устройству. |
| Пользователь | Любой субъект (человек или внешнее электронное устройство) вне АИ, вступающий во взаимодействие с АИ. |
| Пользовательские данные | Чувствительные данные помимо данных защиты, хранящиеся на карточке тахографа. К пользовательским данным относятся идентификационные данные и данные о деятельности. |
| Идентификационные данные | Идентификационные данные включают идентификационные данные карточки и идентификационные данные держателя карточки. |
| Идентификационные данные карточки | Пользовательские данные, имеющие отношение к идентификации карточки, как это определено требованиями 190, 191, 192, 194, 215, 231 и 235. |
| Идентификационные данные держателя карточки | Пользовательские данные, имеющие отношение к идентификации держателя карточки, как это определено требованиями 195, 196, 216, 232 и 236. |
| Данные о деятельности | Данные о деятельности включают данные о деятельности держателя карточки, данные о событиях и неисправностях и данные о контрольных мероприятиях. |
| Данные о деятельности держателя карточки | Пользовательские данные, имеющие отношение к деятельности держателя карточки, как это определено требованиями 197, 199, 202, 212, 212a, 217, 219, 221, 226, 227, 229, 230a, 233 и 237. |
| Данные о событиях и отказах | Пользовательские данные, имеющие отношение к событиям или неисправностям, как это определено требованиями 204, 205, 207, 208 и 223. |
| Данные о контрольных мероприятиях | Пользовательские данные, имеющие отношение к правоприменительному контролю, как это определено требованиями 210 и 225. |
2.3 ИСТОЧНИКИ
3. НАЗНАЧЕНИЕ И ХАРАКТЕРИСТИКА ИЗДЕЛИЯ
3.1 ОПИСАНИЕ И СПОСОБ ЭКСПЛУАТАЦИИ КАРТОЧКИ ТАХОГРАФА
Карточка тахографа представляет собой карточку со встроенной микросхемой, соответствующую описанию, которое приводится в источниках [IC PP] и [ES PP], и несущую в себе прикладную программу для использования этой карточки совместно с контрольным устройством.
Основными функциями карточки тахографа являются:
- хранение идентификационных данных карточки и ее держателя. Эти данные используются бортовым устройством для идентификации держателя карточки, предоставления полагающегося ему доступа к функциям и данным и обеспечения отчетности держателя карточки о своих действиях;
- хранения данных о деятельности держателя карточки, данных о событиях и неисправностях и данных о контрольных мероприятиях, имеющих отношение к держателя карточки.
Таким образом, карточка тахографа предназначена для взаимодействия с бортовым устройством через его интерфейс для считки карточек. Она также может использоваться посредством любого считывающего устройства карт (например, подключенного к персональному компьютеру), через который можно получить полный доступ к любым пользовательским данным для их чтения.
На стадии конечного использования карточки тахографа (7-й этап «жизненного цикла», описание которого содержится в [ES PP]), бортовые устройства могут осуществлять только запись на нее пользовательских данных.
Требования к функциональным возможностям карточки тахографа изложены в основном тексте добавления 1B и в подразделе II.
3.2 ЖИЗНЕННЫЙ ЦИКЛ КАРТОЧЕК ТАХОГРАФА
Жизненный цикл карточек тахографа соответствует жизненному циклу карточек со встроенной микросхемой, описание которого приводится в [ES PP].
3.3 ОПАСНОСТИ
Помимо перечисленных в [ES PP] и [IC PP] общих опасностей, актуальных для всех карточек со встроенной микросхемой, карточки тахографа могут подвергаться следующим опасностям:
3.3.1 КОНЕЧНЫЕ ЦЕЛИ НАРУШИТЕЛЕЙ ЗАЩИТЫ
Конечной целью попыток преодоления защиты является изменение хранящихся в АИ пользовательских данных.
3.3.2 ПУТИ ПРЕОДОЛЕНИЯ ЗАЩИТЫ
Для преодоления защиты АИ могут использоваться следующие методы:
- несанкционированное получение сведений об устройстве аппаратной части и программного обеспечения АИ, и в первую очередь о его защитных функциях или данных защиты. Такие сведения могут быть получены в результате незаконного завладения материалами разработчика или изготовителя (путем хищения, подкупа и т.д.) или в результате непосредственного изучения АИ (физическое исследование, дедуктивный анализ и т.д.);
- использование слабых мест конструкции или технического исполнения АИ (инженерных просчетов, ошибок программного обеспечения, сбоев при передаче данных, отклонений в работе АИ, спровоцированных экстремальным воздействием внешних факторов, недостатков защитных функций — таких, как процедуры аутентификации, контроль за доступом к данным, криптографическая защита и т.д.).
- воздействие на АИ или его защитные функции с помощью физических, электрических или логических средств по отдельности или в сочетании друг с другом.
3.4 ЦЕЛИ ЗАЩИТЫ
Основная цель защиты всей системы цифрового тахографа заключается в следующем:
Соответственно, основные цели защиты АИ, способствующие достижению вышеупомянутой основной цели, заключаются в следующем:
3.5 ЦЕЛИ ЗАЩИТЫ В ОБЛАСТИ ИНФОРМАЦИОННЫХ ТЕХНОЛОГИЙ
Помимо перечисленных в [ES PP] и [IC PP] целей защиты, являющихся общими для всех карточек со встроенной микросхемой, реализации основных целей защиты АИ на стадии его конечного использования способствует достижение следующих специфических целей, связанных с информационными технологиями:
3.6 ТЕХНИЧЕСКИЕ, ОРГАНИЗАЦИОННЫЕ И ПРОЦЕДУРНЫЕ СРЕДСТВА
Технические, организационные и процедурные требования, направленные на защиту АИ, перечислены в [ES PP] и [IC PP] (разделы о целях защиты, связанных с операционной средой).
В данном пункте конкретизируются некоторые из допустимых операций, такие как постановка функциональных задач или выбор [ES PP], и излагаются дополнительные функциональные требования к ЗФ.
4.1 СООТВЕТСТВИЕ ПРОФИЛЯМ ЗАЩИТЫ
CPP_301 АИ должно соответствовать [IC PP].
CPP_302 АИ должно соответствовать [ES PP], с учетом дальнейших уточнений.
4.2 ИДЕНТИФИКАЦИЯ И АУТЕНТИФИКАЦИЯ ПОЛЬЗОВАТЕЛЕЙ
Карточка должна идентифицировать устройство, в которое она введена, и распознавать, является ли это устройство аутентифицированным бортовым устройством. Допускается экспорт любых пользовательских данных с карточки на любое считывающее устройство; исключение составляют карточки контролера и карточки предприятия, идентификационные данные держателей которых могут экспортироваться только на аутентифицированные бортовые устройства (соответственно, появление имени контролера на дисплее или в распечатке служит доказательством того, что бортовое устройство не фальсифицировано).
4.2.1 ИДЕНТИФИКАЦИЯ ПОЛЬЗОВАТЕЛЕЙ
Функциональная задача (FIA_UID.1.1) Перечень действий со стороны ЗФАИ: не требуются.
Функциональная задача (FIA_ATD.1.1) Перечень атрибутов защиты:
4.2.2 АУТЕНТИФИКАЦИЯ ПОЛЬЗОВАТЕЛЕЙ
Функциональная задача (FIA_UAU.1.1) Перечень действий со стороны ЗФАИ:
- карточка водителя и карточка мастерской: экспорт пользовательских данных с атрибутами защиты (функция загрузки данных с карточки);
- карточка контролера: экспорт пользовательских данных без атрибутов защиты помимо идентификационных данных держателя карточки.
UIA_301 Аутентификация бортового устройства осуществляется путем подтверждения наличия в нем данных защиты, которые могут быть получены только из системы.
Выбор (FIA_UAU.3.1 и FIA_UAU.3.2): блокировать.
Функциональная задача (FIA_UAU.4.1) Заданный(е) механизм(ы) аутентификации: любой механизм аутентификации.
UIA_302 Для карточки мастерской предусмотрен дополнительный механизм аутентификации, заключающийся в проверке PIN-кода (этот механизм предназначается для подтверждения бортовым устройством данных о личности держателя карточки, а не для защиты содержания карточки мастерской).
4.2.3 ОТРИЦАТЕЛЬНЫЙ РЕЗУЛЬТАТ АУТЕНТИФИКАЦИИ
Ниже представлены функциональные задачи, определяющие реакцию карточки в каждом конкретном случае, когда аутентификация пользователя дает отрицательный результат.
Функциональная задача (FIA_AFL.1.1) Номер: 1, перечень событий в процессе аутентификации: аутентификация устройства считывания карточек.
Функциональная задача (FIA_AFL.1.2) Перечень действий:
- выдача предупреждения на подключенное устройство;
- занесение пользователя в категорию НЕ_БОРТОВОЕ_УСТРОЙСТВО.
Ниже представлены также функциональные задачи, определяющие реакцию карточки в случае, когда аутентификация посредством дополнительного механизма согласно UIA_302 дает отрицательный результат.
Функциональная задача (FIA_AFL.1.1) Номер: 5, перечень событий в процессе аутентификации: проверка PIN (карточка мастерской).
Функциональная задача (FIA_AFL.1.2) Перечень действий:
- выдача предупреждения на подключенное устройство;
- блокировка процедуры проверки PIN-кода таким образом, чтобы любой введенный после этого PIN-код отклонялся;
- возможность информирования последующих пользователей о причинах блокировки.
4.3 КОНТРОЛЬ ЗА ДОСТУПОМ
4.3.1 РЕЖИМ КОНТРОЛЯ ЗА ДОСТУПОМ
На стадии конечного использования карточки тахографа для нее предусмотрен единственный защитный режим контроля за доступом (SFP), обозначаемый как AC_SFP.
Функциональная задача (FDP_ACC.2.1) Контроль за доступом SFP: AC_SFP.
4.3.2 ФУНКЦИИ КОНТРОЛЯ ЗА ДОСТУПОМ
Функциональная задача (FDP_ACF.1.1) Контроль за доступом SFP: AC_SFP.
Функциональная задача (FDP_ACF.1.1) Заданная группа атрибутов защиты: КАТЕГОРИЯ_ПОЛЬЗОВАТЕЛЕЙ.
Функциональная задача (FDP_ACF.1.2) Правила, регулирующие доступ контролируемых субъектов к контролируемым объектам посредством контролируемых операций с контролируемыми объектами:
4.4 ОТЧЕТНОСТЬ
ACT_301 АИ должно содержать неизменяемые идентификационные данные.
ACT_302 Должны быть указаны время и дата персонализации АИ. Возможность изменения этих данных должна быть исключена.
4.5 КОНТРОЛЬ
АИ должно отслеживать события, свидетельствующие о потенциальном нарушении его защиты.
Функциональная задача (FAU_SAA.1.2) Подмножество типовых событий, регистрируемых в надзорных целях:
- отрицательный результат аутентификации держателя карточки (5 неправильных вводов PIN-кода подряд);
- ошибка самопроверки;
- ошибка при проверке целостности сохраненных данных;
- ошибка при проверке целостности вводимых данных о деятельности.
4.6 ДОСТОВЕРНОСТЬ
4.6.1 ЦЕЛОСТНОСТЬ СОХРАНЕННЫХ ДАННЫХ
Функциональная задача (FDP_SDI.2.2) Необходимые действия: выдача предупреждения на подключенное устройство,
4.6.2 АУТЕНТИФИКАЦИЯ ОСНОВНЫХ ДАННЫХ
Функциональная задача (FDP_DAU.1.1) Перечень объектов или типов информации: данные о деятельности.
Функциональная задача (FDP_DAU.1.2) Перечень субъектов: любые.
4.7 НАДЕЖНОСТЬ ФУНКЦИОНИРОВАНИЯ
4.7.1 ИСПЫТАНИЯ
Выбор (FPT_TST.1.1): при включении, периодически в обычном режиме работы.
Примечание. «При включении» означает до исполнения команды (но не обязательно в ходе процедуры ответа на сигнал перезапуска).
RLB_301 Процедура самопроверки АИ включает проверку целостности любого программного обеспечения кроме хранящегося в ROM.
RLB_302 При обнаружении ошибки во время самопроверки ЗФАИ выдает предупреждение на подключенное устройство.
RLB_303 По окончании тестирования ОС все команды и функции, специально предназначенные для тестирования, блокируются или удаляются. Возможность снятия блокировки и повторного использования этих функций должна быть исключена. Команды, рассчитанные на использование в пределах какой-либо одной стадии жизненного цикла, должны быть полностью недоступными на других стадиях.
4.7.2 ПРОГРАММНОЕ ОБЕСПЕЧЕНИЕ
RLB_304 Возможность анализа, отладки или изменения программного обеспечения АИ в полевых условиях должна быть исключена.
RLB_305 Данные, поступающие из внешних источников, не должны восприниматься в качестве исполнимых команд.
4.7.3 ПИТАНИЕ
RLB_306 Защита АИ не должна нарушаться при отключении от источника питания или при изменениях параметров тока в цепи питания.
4.7.4 ПЕРЕЗАПУСК
RLB_307 При отключении питания (или при изменениях параметров тока в цепи питания) АИ, при досрочном прерывании текущей операции или при наступлении любых других условий, требующих перезапуска, АИ полностью перезапускается.
4.8 ОБМЕН ДАННЫМИ
4.8.1 ОБМЕН ДАННЫМИ С БОРТОВЫМ УСТРОЙСТВОМ
DEX_301 АИ проверяет целостность и подлинность данных, импортируемых с бортового устройства.
DEX_302 В случае ошибки при проверке целостности импортируемых данных АИ:
DEX_303 АИ экспортирует пользовательские данные на бортовое устройство с соответствующими атрибутами защиты, позволяющими бортовому устройству проверять целостность и подлинность полученных данных.
4.8.2 ЭКСПОРТ ДАННЫХ НА УСТРОЙСТВА, НЕ ЯВЛЯЮЩИЕСЯ
БОРТОВЫМИ УСТРОЙСТВАМИ (ФУНКЦИЯ ЗАГРУЗКИ)
DEX_304 АИ должно быть способно генерировать информацию, подтверждающую происхождение данных, загружаемых на внешний носитель.
DEX_305 АИ должно быть способно обеспечивать возможность проверки получателем информации, подтверждающей происхождение загруженных данных.
DEX_306 АИ должно быть способно загружать данные на внешний носитель с соответствующими атрибутами защиты, позволяющими проверять целостность загруженных данных.
4.9 КРИПТОГРАФИЧЕСКАЯ ЗАЩИТА
CSP_301 Если ЗФАИ генерирует криптографические ключи, то это должно делаться в соответствии с заданными алгоритмами генерации криптографических ключей при заданных размерах таких ключей. Генерируемые криптографические сеансовые ключи должны быть пригодными для использования ограниченное количество раз (количество определяется изготовителем, но не должно превышать 240).
CSP_302 Если ЗФАИ рассылает криптографические ключи, то это должно делаться в соответствии с установленными методами рассылки криптографических ключей.
5. ОПРЕДЕЛЕНИЕ МЕХАНИЗМОВ ЗАЩИТЫ
Обязательные механизмы защиты указаны в подразделе XI.
Все остальные механизмы защиты определяются изготовителем АИ по собственному усмотрению.
6. ЗАЯВЛЕННАЯ МИНИМАЛЬНАЯ ЭФФЕКТИВНОСТЬ МЕХАНИЗМОВ ЗАЩИТЫ
Минимальная эффективность механизмов защиты карточки тахографа должна соответствовать «Высокому» уровню согласно определению, содержащемуся в [ITSEC].
Степень надежности защиты карточки тахографа по системе ITSEC должна соответствовать уровню E3 согласно определению, содержащемуся в [ITSEC].
В нижеследующей таблице приводится обоснование дополнительных ЗФ с указанием:
- опасностей, для защиты от которых предназначены соответствующие ЗФ;
- связанных с информационными технологиями целей защиты, достижению которых способствуют соответствующие ЗФ.
| Опасности | ИТ-цели | |||||||||||||||||||
| y:CLON* | y:DIS_ES2 | Y:T_ES | y:T_CMD | y:MOD_SOFT* | y:MOD_LOAD | y:MOD_EXE | y:MOD_SHARE | Ident_Data | Activity_Data | Data_Exchange | O.TAMPER_ES | O.CLON* | O.OPERATE* | O.FLAW* | O.DIS_MECHANISM2 | O.DIS_MEMORY* | O.MOD_MEMORY* | Доступ_к_данным | Криптообмен_данными | |
| UIA_301 Средства аутентификации | x | |||||||||||||||||||
| UIA_302 Проверка PIN | x | |||||||||||||||||||
| ACT_301 Идент. данные | ||||||||||||||||||||
| ACT_302 Данные персонализации | ||||||||||||||||||||
| RLB_301 Целостность ПО | x | x | ||||||||||||||||||
| RLB_302 Самотестирование | x | x | ||||||||||||||||||
| RLB_303 Заводские испытания | x | x | x | x | ||||||||||||||||
| RLB_304 Анализ ПО | x | x | x | x | x | |||||||||||||||
| RLB_305 Установка ПО | x | x | x | x | x | |||||||||||||||
| RLB_306 Питание | x | x | x | x | ||||||||||||||||
| RLB_307 Перезагрузка | x | x | ||||||||||||||||||
| DEX_301 Криптозащищенный импорт данных | x | x | ||||||||||||||||||
| DEX_302 Криптозащищенный импорт данных | x | x | ||||||||||||||||||
| DEX_303 Криптозащищенный экспорт данных на БУ | x | x | ||||||||||||||||||
| DEX_304 Доказательство происхождения | x | x | ||||||||||||||||||
| DEX_305 Доказательство происхождения | x | x | ||||||||||||||||||
| DEX_306 Криптозащищенный экспорт данных на ВН | x | x | ||||||||||||||||||
| CSP_301 Генерация ключей | x | x | ||||||||||||||||||
| CSP_302 Рассылка ключей | x | x | ||||||||||||||||||
ПОДРАЗДЕЛ XI. ОБЩИЕ МЕХАНИЗМЫ ЗАЩИТЫ
1. ОБЩИЕ ПОЛОЖЕНИЯ
Настоящий подраздел содержит конкретные указания относительно механизмов защиты, обеспечивающих:
- взаимную аутентификацию БУ и карточек тахографа, включая согласование сеансовых ключей;
- конфиденциальность, целостность и аутентификацию данных, передаваемых между БУ и карточками тахографа;
- целостность и аутентификацию данных, загружаемых с БУ и сохраняемых на внешнем носителе;
- целостность и аутентификацию данных, загружаемых с карточек тахографа и сохраняемых на внешнем носителе.
1.1. ИСТОЧНИКИ
При подготовке настоящего подраздела использовались следующие источники:
SHA-1 National Institute of Standards and Technology (NIST). FIPS Publication 180-1: Secure Hash Standard. April 1995.
PKCS1 RSA Laboratories. PKCS # 1: RSA Encryption Standard. Version 2.0. October 1998.
TDES National Institute of Standards and Technology (NIST). FIPS Publication 46-3: Data Encryption Standard. Draft 1999.
TDES-OP ANSI X9.52, Triple Data Encryption Algorithm Modes of Operation. 1998.
ISO/IEC 7816-4 Информационные технологии. Карточки идентификационные. Карточки на интегральных схемах с контактами. Часть 4. Межотраслевые команды обмена данными. Издание первое, 1995 год + Поправка 1, 1997 год.
ISO/IEC 7816-6 Информационные технологии. Карточки идентификационные. Карточки на интегральных схемах с контактами. Часть 6. Элементы межотраслевых данных для обмена информацией. Издание первое, 1996 год + Поправка 1, 1998 год.
ISO/IEC 7816-8 Информационные технологии. Карточки идентификационные. Карточки на интегральных схемах с контактами. Часть 8. Межотраслевые команды обеспечения защиты. Издание первое, 1999 год.
ISO/IEC 9796-2 Информационные технологии. Методы защиты. Схемы цифровой подписи, обеспечивающие восстановление сообщений. Часть 2. Механизмы с использованием хеш-функции. Издание первое, 1997 год.
ISO/IEC 9798-3 Информационные технологии. Методы защиты. Механизмы аутентификации объектов. Часть 3. Аутентификация объектов посредством алгоритма шифрования с открытым ключом. Издание второе, 1998 год.
ISO 16844-3 Транспорт дорожный. Тахо графические системы. Часть 3. Интерфейс датчика движения.
1.2. УСЛОВНЫЕ ОБОЗНАЧЕНИЯ И СОКРАЩЕННЫЕ ТЕРМИНЫ
В настоящем подразделе используются следующие условные обозначения и сокращенные термины:
2. КРИПТОГРАФИЧЕСКИЕ СИСТЕМЫ И АЛГОРИТМЫ
2.1. КРИПТОГРАФИЧЕСКИЕ СИСТЕМЫ
CSM_001 В бортовых устройствах и карточках тахографа применяется классический вариант криптосистемы RSA с открытым ключом для решения следующих задач защиты:
- взаимная аутентификация бортовых устройств и карточек;
- передача между бортовыми устройствами и карточками тахографа сеансовых ключей тройного шифрования по системе DES;
- цифровая подпись данных, загружаемых с бортовых устройств или карточек тахографа и сохраняемых на внешних носителях.
CSM_002 В бортовых устройствах и карточках тахографа используется симметричная криптосистема DES с тройным шифрованием информации для ее защиты от искажений при пользовательских операциях обмена данными между бортовыми устройствами и карточками тахографа и для обеспечения в необходимых случаях конфиденциальности данных, передаваемых между бортовым устройством и карточкой тахографа.
2.2. КРИПТОГРАФИЧЕСКИЕ АЛГОРИТМЫ
2.2.1. АЛГОРИТМ RSA
CSM_003 Алгоритм RSA полностью выражается следующими соотношениями:
| X.SK[m] = s = md mod n X.PK[s] = m = se mod n |
|---|
Более всестороннее описание функции RSA можно найти в источниках [PKCS1].
При вычислениях по методу RSA в качестве открытой экспоненты, e, выбирается целое число в пределах от 3 до n — 1, удовлетворяющее условию gcd(e, 1cm(p — 1, q — 1)) = 1.
2.2.2. ХЕШ-АЛГОРИТМ
CSM_004 В схемах цифровой подписи используется хеш-алгоритм SHA-1, описание которого приведено в источниках [SHA-1],
2.2.3. АЛГОРИТМ ШИФРОВАНИЯ ДАННЫХ
CSM_005 Алгоритмы на базе DES применяются в режиме сцепления криптоблоков.
3. КЛЮЧИ И СЕРТИФИКАТЫ
3.1. ГЕНЕРАЦИЯ И РАССЫЛКА КЛЮЧЕЙ
3.1.1. ГЕНЕРАЦИЯ И РАССЫЛКА КЛЮЧЕЙ RSA
CSM_006 Ключи RSA генерируются на трех функциональных уровнях, которые образуют следующую иерархию:
CSM_007 На европейском уровне генерируется единая пара общеевропейских ключей (EUR.SK И EUR.PK). Закрытый европейский ключ служит для сертификации открытых ключей Договаривающихся сторон. Все сертифицируемые ключи подлежат регистрации. Эти функции выполняет пользующийся международным признанием европейский сертификационный орган.
CSM_008 На уровне Договаривающихся сторон генерируется по паре ключей (CP.SK и CP.PK) для каждой Договаривающейся стороны. Открытые ключи Договаривающихся сторон сертифицируются европейским сертификационным органом. Закрытый ключ Договаривающейся стороны используется для сертификации открытых ключей, вводимых в соответствующие аппаратные средства (бортовые устройства и карточки тахографа). Все сертифицируемые открытые ключи подлежат регистрации с указанием аппаратуры, для которой они предназначены. Эти функции выполняет сертификационный орган Договаривающейся стороны. Договаривающаяся сторона может регулярно изменять свою пару ключей.
CSM_009 На аппаратном уровне генерируется единая пара ключей (EQT.SK и EQT.PK), вводимых в каждое устройство. Открытый ключ аппаратного уровня сертифицируется сертификационным органом Договаривающейся стороны. Эти функции могут выполняться изготовителями аппаратуры, предприятиями, персонализирующими аппаратуру, или соответствующими органами Договаривающихся сторон. Данная пара ключей служит для аутентификации, создания цифровых подписей и шифрования данных.
CSM_010 При генерации, транспортировке (если она необходима) и хранении закрытых ключей должен соблюдаться режим конфиденциальности.
Поток данных в ходе этого процесса схематически представлен на рисунке ниже.
| Европейский уровень | ||
| EUR.SK Европейский закрытый ключ EUR.PK Европейский открытый ключ Регистрация сертифицированных открытых ключей Договаривающихся сторон | ||
| /\ | ||
CP .CHR CP .C
i i
CP .PK EUR.PK
i │
| Уровень государств-членов (государство-член i) | ||
| CP .CHR Идентификационные данные Договаривающейся стороны i i | ||
| CP .SK Закрытый ключ Договаривающейся стороны i i | ||
| CP .PK Открытый ключ Договаривающейся стороны i i | ||
| CP .C Сертификат открытого ключа Договаривающейся стороны i, i выданный EUR | ||
| EUR.PK Европейский открытый ключ Регистрация сертифицированных открытых ключей аппаратуры | ||
| EQT .CHA | EQT .C j | j |
| EQT .CHR | CP .C j i | |
| EQT .PK | EUR.PK j | |
| \/ Аппаратный уровень (аппаратура j) | ||
| EQT .CHA Тип аппаратуры j j | ||
| EQT .CHR Идентификационные данные аппаратуры j j | ||
| EQT .SK Закрытый ключ аппаратуры j j | ||
| EQT .PK Открытый ключ аппаратуры j j | ||
| EQT .C Сертификат открытого ключа аппаратуры j, выданный ДС i j | ||
| CP .C Сертификат открытого ключа Договаривающейся стороны i, i выданный EUR | ||
| EUR.PK Европейский открытый ключ |
3.1.2. ИСПЫТАТЕЛЬНЫЕ КЛЮЧИ RSA
CSM_011 В целях испытания аппаратуры (включая испытания на эксплуатационную совместимость) европейский сертификационный орган генерирует отдельную пару общеевропейских испытательных ключей и не менее двух пар испытательных ключей для Договаривающихся сторон, открытые ключи которых сертифицируются закрытым испытательным ключом общеевропейского уровня. При испытаниях, проводимых с целью официального утверждения типовых образцов, в испытываемую аппаратуру изготовителями вводятся испытательные ключи, сертифицированные одним из вышеупомянутых испытательных ключей Договаривающихся сторон.
3.1.3. КЛЮЧИ ДАТЧИКОВ ДВИЖЕНИЯ
При генерации, транспортировке (если она необходима) и хранении трех ключей TDES, о которых говорится ниже, должен соблюдаться надлежащий режим конфиденциальности.
В целях обеспечения совместимости с контрольными устройствами, соответствующими стандарту ISO 16844, европейский сертификационный орган и сертификационные органы Договаривающихся сторон предпринимают нижеследующие дополнительные меры.
CSM_036 Европейский сертификационный орган генерирует KmVU и KmWC — два независимых уникальных ключа для тройного шифрования по системе DES — после чего вычисляет Km по формуле:
| Km = KmVU XOR KmWC |
|---|
По запросам сертификационных органов Договаривающихся сторон европейский сертификационный орган высылает им эти ключи с соблюдением надлежащих процедур защиты.
CSM_037 Сертификационные органы Договаривающихся сторон:
- используют ключ Km для шифрования показаний датчиков движения в соответствии с указаниями изготовителей этих датчиков (определение данных, подлежащих шифрованию ключом Km, дается в стандарте ISO 16844-3);
- с соблюдением надлежащих процедур защиты высылают KmVU заводам-изготовителям бортовых устройств для ввода в эти устройства;
- обеспечивают ввод KmWC во все карточки мастерских (запись SensorInstallationSecData в элементарном файле Sensor_Installation_Data) при персонализации карточек.
3.1.4. ГЕНЕРАЦИЯ И РАССЫЛКА СЕАНСОВЫХ КЛЮЧЕЙ T-DES
CSM_012 Бортовые устройства и карточки тахографа в рамках процесса взаимной аутентификации генерируют необходимые данные и обмениваются ими в целях составления единого сеансового ключа для тройного шифрования по системе DES. Для сохранения конфиденциальности этого обмена данными используется криптографическая защита RSA.
CSM_013 Составленный ключ используется при всех последующих операциях криптозащищенного обмена сообщениями. Он перестает действовать по окончании текущего сеанса (извлечение или перезагрузка карточки) и/или после 240-го использования (однократное использование ключа = передача на карточку одного криптозащищенного сообщения-команды и получение соответствующего ответа).
3.2. КЛЮЧИ
CSM_014 Ключи RSA (независимо от уровня) имеют следующую длину: модуль n — 1024 бита, открытая экспонента e — до 64 бит, закрытая экспонента d — 1024 бита.
CSM_015 Ключи DES для тройного шифрования имеют вид (Ka, Kb, Ka), где Ka и Kb — независимые ключи длиной 64 бита. Биты контроля по четности не задаются.
3.3. СЕРТИФИКАТЫ
CSM_016 Сертификаты открытых ключей RSA должны быть «не содержащими самоописания» сертификатами с возможностью «проверки по карточке» (см. ISO/IEC 7816-8).
3.3.1. СОДЕРЖАНИЕ СЕРТИФИКАТОВ
CSM_017 Сертификаты открытых ключей RSA составляются из следующих данных в следующем порядке:
1. «Идентификатор профиля сертификата» (CPI) определяет конкретную структуру сертификата, используемого в целях аутентификации. Он может применяться аппаратурой в качестве внутреннего идентификатора для вызова соответствующего списка заголовков, заключающего в себе описание конкатенации (последовательности) элементов данных, из которых состоит сертификат.
Такой список заголовков, отражающий содержание сертификата, выглядит следующим образом:
2. «Указатель сертификационного органа» (CAR) служит для обозначения сертификационного органа, выдавшего сертификат; таким образом, этот элемент данных может использоваться одновременно с идентификатором ключа сертификационного органа для указания на принадлежащий данному органу открытый ключ (информацию о соответствующих кодах см. ниже, в пункте, посвященном идентификаторам ключей).
3. «Полномочия держателя сертификата» (CHA) — указание на объем прав, предоставляемых сертификатом. Оно включает идентификатор приложения тахографа и тип аппаратуры, для которой предназначен сертификат (соответствует элементу данных EquipmentType; для Договаривающейся стороны используется значение «00»).
4. «Указатель держателя сертификата» (CHR) предназначен для однозначной идентификации держателя данного сертификата; таким образом, этот элемент данных может использоваться одновременно с идентификатором ключа субъекта для указания на принадлежащий держателю сертификата открытый ключ.
5. Идентификаторы ключей позволяют однозначно идентифицировать держателя сертификата или сертификационный орган. Они кодируются следующим образом:
5.1 Аппаратура (БУ или карточка):
| Данные | Серийный номер аппаратуры | Дата | Тип | Изготовитель |
|---|---|---|---|---|
| Длина | 4 байта | 2 байта | 1 байт | 1 байт |
| Значение | Целое число | мм гг BCD-код | Определяется изготовителем | Код изготовителя |
Когда речь идет о бортовом устройстве, его изготовитель, запрашивая сертификаты, не обязательно должен знать идентификационные данные аппаратуры, в которую будут вводиться соответствующие ключи.
Если эти идентификационные данные изготовителю известны, то он направляет их вместе с открытым ключом на сертификацию в сертификационный орган своей Договаривающейся стороны. Выданный в результате сертификат будет содержать идентификационные данные аппаратуры, и изготовителю необходимо будет принять меры к тому, чтобы ключи и сертификат вводились именно в ту аппаратуру, для которой они предназначены. Идентификатор ключа при этом имеет вид, показанный выше.
Если идентификационные данные аппаратуры изготовителю не известны, то он должен снабдить каждую заявку на сертификат индивидуальным обозначением и сообщить это обозначение вместе с открытым ключом сертификационному органу своей Договаривающейся стороны на предмет сертификации. В выданном сертификате будет указано индивидуальное обозначение заявки. После ввода ключа в аппаратуру изготовитель должен информировать сертификационный орган своей Договаривающейся стороны о закреплении этого ключа за соответствующей аппаратурой (т.е. сообщить индивидуальное обозначение заявки на сертификат и идентификационные данные аппаратуры). При этом идентификатор ключа выглядит следующим образом:
| Данные | Серийный номер заявки на выдачу сертификата | Дата | Тип | Изготовитель |
|---|---|---|---|---|
| Длина | 4 байта | 2 байта | 1 байт | 1 байт |
| Значение | Целое число | мм гг BCD-код | 'FF' | Код изготовителя |
5.2 Сертификационный орган:
Серийный номер ключа позволяет отличать друг от друга различные ключи Договаривающейся стороны в случае смены ею своего ключа.
6. Сторона, проверяющая сертификат, должна по косвенным признакам распознавать сертифицируемый открытый ключ как ключ криптосистемы RSA, предназначенный для аутентификации, проверки цифровых подписей и шифрования конфиденциальной информации (сам сертификат не содержит прямо указывающих на это идентификаторов объектов).
3.3.2. ВЫДАВАЕМЫЕ СЕРТИФИКАТЫ
CSM_018 Выдаваемый сертификат представляет собой цифровую подпись с возможностью частичного восстановления содержания сертификата, соответствующую стандарту ISO/IEC 9796-2 (за исключением приложения A.4) и сопровождаемую «указателем сертификационного органа».
| X.C = X.CA.SK['6A' || Cr || Hash(Cc) || 'BC'] || Cn || X.CAR |
|---|
= Cc = C_{r} || C_{n} 106 байт 58 байт
1. Длина данного сертификата составляет 194 байта.
2. К подписи также приобщается скрытый ею CAR, что позволяет использовать для проверки сертификата открытый ключ соответствующего сертификационного органа.
3. Сторона, проверяющая сертификат, должна по косвенным признакам определить алгоритм, использованный сертификационным органом для подписания сертификата.
4. Данному сертификату соответствует следующий список заголовков:
| '7F 21' | '09' | '5F 37' | '81 80' | '5F 38' | '3A' | '42' | '08' |
| Метка сертификата CV (генерируется) | Длина последующих объектов данных | Метка подписи | Длина подписи | Метка остатка | Длина остатка | Метка CAR | Длина CAR |
3.3.3. ПРОВЕРКА И РАСШИФРОВКА СЕРТИФИКАТОВ
Процесс проверки и расшифровки сертификатов заключается в проверке подписи согласно стандарту ISO/IEC 9796-2, извлечении содержания сертификата, получении из него соответствующего открытого ключа (X.PK = X.CA.PKoX.C) и подтверждении действительности сертификата.
CSM_019 Этот процесс состоит из следующих этапов:
Проверка подписи и извлечение содержания:
X.C = Sign || C_{n}' || CAR' 128 байт 58 байт 8 байт
- из указателя CAR' выбирается открытый ключ соответствующего сертификационного органа (если он не выбран до этого иным способом);
- с помощью открытого ключа сертификационного органа расшифровывается содержание Sign: Sr'= X.CA.PK [Sign];
- проверяется Sr' (начальными символами должны быть «6A», конечными — «BC»);
- вычисляются Cr' и H' по формуле:
Sr' = '6A' || C_{r}' || H' || 'BC' 106 байт 20 байт
Положительный результат проверки указывает на подлинность сертификата, содержание которого соответствует C'.
Подтверждение действительности:
Извлечение из C' и сохранение открытого ключа, идентификатора ключа, полномочий держателя сертификата и даты истечения срока его действия:
4. МЕХАНИЗМ ВЗАИМНОЙ АУТЕНТИФИКАЦИИ
В основу механизма взаимной аутентификации карточек и БУ положен следующий принцип:
Каждая сторона должна доказать другой наличие у нее действительной пары ключей, открытый ключ которой сертифицирован сертификационным органом Договаривающейся стороны, имеющим в свою очередь сертификат, выданный европейским сертификационным органом.
Доказательством служит подписание закрытым ключом случайной последовательности цифр, полученной от другой стороны, которая при проверке подписи должна восстановить из нее ту же последовательность цифр.
Данный механизм запускается со стороны БУ при вводе карточки в считывающее устройство. Процесс начинается с обмена сертификатами и извлечения открытых ключей и завершается созданием сеансового ключа.
CSM_020 При этом используется протокол, представленный ниже (стрелками показаны команды и передаваемые данные (см. подраздел II)):
| БУ | Ввод карточки | |
\/
| данных карточки | (сдвиг = 1, Le = 8) | Передача запрошенных данных из выбранного файла | ||
| \/ | ||||
| Выбор приложения тахографа | Выбор файла (Tacho AID) > | Выбор приложения | ||
\/
/ \
/PK карточки
/ опознан БУ, срок \
┌─────────/ действия C. карточки \
<pre class="legal-pre"> │ \ OK? /
│ \ /
│ \ /
│ Нет
│ │ ┌───────────────────────────┐
│ \/ ──Выбор файла (EF.Card_Certificate)─>│ Выбор файла │
│ ┌────────────────────┐ <──────────────OK─────────────── └───────────────────────────┘
│ │ Получение │ ───── Считка бинарного кода ──>┌───────────────────────────┐
│ │сертификата карточки│ (сдвиг = 0, Le = 194) │Передача запрошенных данных│
│ └─────────┬──────────┘ <────────C. карточки──────────── │ из выбранного файла │
│ \/ └───────────────────────────┘
│ / \
│ /PK.CA карточки\
│ / опознан БУ, срок \</pre>
│ ┌──────\действия C.CA карточки/
<pre class="legal-pre"> │ │ \ карточки OK? /
│ │ \ /
│ │ \ /
│ │ │
│ │ Нет
│ │ \/ ┌───────────────────────────┐
│ │ ┌─────────────────────┐ ──Выбор файла (EF.CA_Certificate)──> │ Выбор файла │
Да │ │Получение сертификата│ <─────────────ОК───────────── └───────────────────────────┘
│ │ │ CA карточки │ ──── Считка бинарного кода ───> ┌───────────────────────────┐
│ │ └─────────┬───────────┘ (сдвиг = 0, Le = 194) │Передача запрошенных данных│
│ Да \/ <───────C.CA карточки──────── │ из выбранного файла │
│ │┌─────────────────────────────────────┐ └───────────────────────────┘</pre>
│ ││Проверка C.CA карточки европейским PK│
│ ││Сохранение KID, CHA и срока действия ├──┐
<pre class="legal-pre"> │ ││ PK.CA карточки │ │
│ │└─────────────────┬───────────────────┘ │
│ │ OK │
│ │ \/ │
│ │ ┌────────────────────────────────────┐ │
│ │ │ Проверка C. карточки с помощью │ │
│ └>│ PK.CA карточки ├──┤
│ │ Сохранение KID, CHA и срока │ │
│ │ действия PK карточки │ │
│ └────────────────┬───────────────────┘ │
│ OK Не │
│ \/ OK │
│ ┌────────────────────────────────────┐ │
└──>│ Передача на карточку │ │
│ идентификационных данных БУ │ │ ┌───────────────────────────┐
└────────────────┬───────────────────┘ │ ─────MSE:SET (KID.БУ)─────> │ Если ключ известен, │
\/ │ <────────OK/KO───────── │ применить его │
/ \ │ └───────────────────────────┘
/ PK.БУ \ │
┌──────────/ опознан карточкой?\ │
│ \ / │
│ \ / │
│ │ │
│ Нет │
│ \/ │
│ ┌──────────────────────────────────────┐ │
│ │Передача на карточку идентификационных│ │
│ │ данных CA.БУ │ │ ┌───────────────────────────┐
│ └─────────────────┬────────────────────┘ │ ────MSE:SET (KID.CA.БУ)───> │ Если ключ известен, │
│ \/ │ <────────OK/KO───────── │ применить его │
│ / \ │ └───────────────────────────┘
│ / PK.CA.БУ \ │
│┌─────────/ опознан карточкой?\ │
││ \ / │
││ \ / │
││ │ │
││ Нет │
││ \/ │</pre>
││ ┌──────────────────────────────────────┐ │
││ │Передача на карточку идентификационных│ │
<pre class="legal-pre"> ││ │ данных EUR │ │ ┌───────────────────────────┐
││ └─────────────────┬────────────────────┘ │ ─────MSE:SET (KID.EUR)────> │ Если ключ известен, │
││ \/ │ <────────OK/KO───────── │ применить его │
││ / \ │ └───────────────────────────┘
Да│ / PK.EUR \ │
││ / опознан карточкой?\────Нет────┐│
││ \ / ││
│Да \ / ││
││ │ ││
││ Да ││
││ \/ ││</pre>
││ ┌──────────────────────────────────────┐││
<pre class="legal-pre"> ││ │Передача сертификата CA.БУ на проверку│││ ┌───────────────────────────┐
││ └─────────────────┬────────────────────┘││ ───Проверка сертификата───> │ Проверка сертификата │
││ \/ ││ (C.CA.БУ) │ действующим PK │
││ / \ ││ <─────────OK/KO──────── │ Сохранение найденных KID │
││ /OK?\───────Нет─────────┤│ │ и CHA PK │
││ \ / ││ ────MSE:SET (KID.CA.БУ)───> └───────────────────────────┘
││ \ / ││
││ │ ││
││ Да ││
││ \/ ││</pre>
││ ┌──────────────────────────────────────┐││
<pre class="legal-pre"> │└>│ Передача сертификата БУ на проверку │││ ┌───────────────────────────┐
│ └─────────────────┬────────────────────┘││ ───Проверка сертификата───> │ Проверка сертификата │
│ \/ ││ (C.БУ) │ действующим PK │
│ / \ ││ <─────────OK/KO──────── │ Сохранение найденных KID │
│ Да ───/OK?\────────Нет────────┤│ │ и CHA PK │
│ │ \ / ││ ──────MSE:SET (KID.БУ)────> └───────────────────────────┘
│ \/ \ / \/
│ /────────────────────\ /────────────────────\
└>│Продолжение взаимной│ │ Карточка │
│ аутентификации │ │ не принимается │
\────────────────────/ \────────────────────/</pre>
БУ /─────────────────────────\ КАРТОЧКА
| Взаимная аутентификация |
\/
/ \ / CHA карточки = \ /─────────────\
| \ / \ / | принимается | |
Да
\/
/ \
<pre class="legal-pre"> ┌─── / ... || карточка \
│ \ мастерской /
│ \ /
│ │
│ Да
│ \/
│ ┌──────────────────────────┐
│ │Запрос PIN у пользователя │
│ │и его передача на карточку│ ┌──────────────┐
│ │ для проверки │ ──Проверка (PIN)─> │ │
│ └────────────┬─────────────┘ │ Проверка PIN │
│ \/ │ │
Нет / \ <──────OK/KO───── └──────────────┘
│ /PIN OK\─────────Нет───────┐
│ \ / │
│ │ │
│ Да │
│ \/ │
│ ┌──────────────────────────┐ │ Внутренняя ┌────────────────────────────────────────────────┐
│ │ Генерация вызова │ │ аутентификация │- Проверка полученного CHR на соответствие KID │
└──>│ Rnd1 (8 байт) │ │ ──(Rnd1||VU.CHR)─>│ действующего PK │
│ Аутентификация карточки │ │ │- Генерация K1, случайное число, 16 байт │
└───────────┬──────────────┘ │ │- Генерация PRnd2 90 байт (случайное заполнение)│
│ │ │ │
\/ │ │- Вычисление маркера аутентификации: │
/ \ │<─── МаркАут/KO ── │ VU.PK[Card.SK*['6A'||PRnd2||K1|| │
/OK \───────────Нет───────┤ │ Hash (PRnd2||K1||Rnd1||VU.CHR)||'BC']] │
\ / │ │ = шифрование подписи* (ISO 9796-2) │
\ / │ │ PRnd2||K1||Rnd1||VU.CHR │
│ │ └────────────────────────────────────────────────┘
Да │
\/ │ /───────────────────────────────────────────\
┌────────────────────────────────────────┐ │ │ Подпись* = min {подпись, n-подпись}, │
│- Вычисление: Подпись = VU.SK.[МаркАут] │ │ │где "n" - модуль ключа, использованного для│
│- Расшифровка и проверка подписи │ │ │ подписания │
│ с помощью PK карточки для │ │ \───────────────────────────────────────────/
│ извлечения PRnd2||K1||H' │ │
│- Проверка Hash │ │
│ (PRnd2||K1||Rnd1||VU.CHR) = H' │ │
│- Сохранение K1 │ │</pre>
└──────────────────┬───────────────┬─────┘ │
<pre class="legal-pre"> OK │ Не │
│ └─ OK ──┤
\/ │ ┌─────────────────────────┐
┌──────────────────────┐ │ ─Получение вызова─> │ Генерация вызова │
│Запрос вызова (8 байт)│ │ <──────Rnd3──────── │ Rnd3 (8 байт) │
└──────────┬───────────┘ │ └─────────────────────────┘
\/ │</pre>
┌──────────────────────────────────────────┐│
<pre class="legal-pre">│- Генерация K2, случайное число, 16 байт ││
│- Генерация PRnd4 90 байт (случайное ││
│ заполнение) ││
│- Вычисление маркера аутентификации: ││
│ Card.PK[VU.SK*['6A'||PRnd4||K2|| ││
│ Hash (PRnd4||K2||Rnd3||Card.CHR)||'BC']]││
│ = шифрование подписи (ISO 9796-2) - ││ ┌──────────────────────────────────────────────┐
│ PRnd4||K2||Rnd3||Card.CHR ││ Внешняя │- Проверка соответствия CHA.PK = Тахограф||БУ │
│ - Самоаутентификация для карточки ││ ──аутентификация─>│ │
└───────────────────┬──────────────────────┘│ (МаркАут) │- Вычисление: подпись = SK[МаркАут] карточки │
\/ │ │- Расшифровка и проверка подписи по PK.БУ для │
/ \ │ <──────OK/KO───── │ извлечения PRnd4||K2||H' │
/OK \─────────────────────┤ │- Проверка соответствия Hash │
\ / Нет │ │ (PRnd4||K2||Rnd3||Card.CHR) = H' │
\ / │ │- Если проверка OK, подтвержд. прав AUT │
│ │ │- Сохранение K2 │
Да │ └──────────────────────┬───────────────────────┘
\/ │ \/
┌─────────────────────────────────────┐ │ ┌──────────────────────────────────────────────┐
│ Определение сеансового ключа TDES │ │ │Определение сеансового ключа TDES (Ka, Kb, Ka)│
│(Ka, Kb, Ka) при Ka || Kb = K1 XOR K2│ │ │ при Ka || Kb = K1 XOR K2 │
│ SSC задается значение Rnd3 || Rnd1 │ │ │ SSC задается значение Rnd3 || Rnd1 │
│ (по 4 LSB от каждого) │ │ │ (по 4 LSB от каждого) │
└──────────────────┬──────────────────┘ │ └──────────────────────────────────────────────┘</pre>
\/ \/ | Продолжение | | Отрицательный результат аутентификации Карточка не принимается |
| --- | --- | --- |
5. МЕХАНИЗМЫ ОБЕСПЕЧЕНИЯ КОНФИДЕНЦИАЛЬНОСТИ, ЦЕЛОСТНОСТИ И АУТЕНТИФИКАЦИИ ДАННЫХ ПРИ ИХ ПЕРЕДАЧЕ МЕМЕДУ БУ И КАРТОЧКАМИ
5.1. КРИПТОЗАЩИЩЕННЫЙ ОБМЕН СООБЩЕНИЯМИ
CSM_021 Неискаженность данных, передаваемых между БУ и карточками, обеспечивается благодаря криптозащите сообщений в соответствии с цитируемыми источниками [ISO/IEC 7816-4] и [ISO/IEC 7816-8].
CSM_022 При передаче данных, которые нуждаются в защите, к высылаемым в виде команды или ответа объектам данных добавляется объект, представляющий собой криптографическую контрольную сумму. Эта криптографическая контрольная сумма проверяется принимающим устройством.
CSM_023 В криптографической контрольной сумме данных, высылаемых в виде команды, учитываются заголовок команды и все содержащиеся в ней объекты данных (=> CLA = '0C', причем все эти объекты данных при их формировании снабжаются метками, где b1 = 1).
CSM_024 Байты ответа, несущие информацию о состоянии, защищаются с помощью криптографической контрольной суммы в тех случаях, когда ответ не содержит полей данных.
CSM_025 Криптографические контрольные суммы имеют длину 4 байта.
Таким образом, при криптозащищенном обмене сообщениями команды и ответы имеют структуру, показанную ниже.
Используемые здесь объекты данных представляют собой часть набора ОД для криптозащищенного обмена сообщениями, описание которого приводится в ISO/IEC 7816-4:
Если незащищенная пара «команда-ответ» выглядит следующим образом:
| Заголовок команды | Текст команды | |||||
| CLA | INS | P1 | P2 | [поле Lc] | [Поле данных] | [поле Le] |
| четыре байта | L байт, обозначаемые как байты от B1 до BL | |||||
| Текст ответа | Концевая метка ответа | |
| [Поле данных] | SW1 | SW2 |
| Lr байт данных | два байта | |
то соответствующая ей криптозащищенная пара «команда-ответ» имеет следующий вид:
| Заголовок команды (CH) | Текст команды | |||||||||||||
| CLA | INS | P1 | P2 | [Новое поле Lc] | [Новое поле данных] | [Новое поле Le] | ||||||||
| 'OC' | Длина нового поля данных | TPV | LPV | PV | TLE | LLE | Le | TCC | LCC | CC | '00' | |||
| '81' | Lc | Поле данных | '97' | '01' | Le | '8E' | '04' | cc | ||||||
Данные, учитываемые в контрольной сумме = CH || PB || TPV || LPV || PV || TLE || LLE || Le || PB, где
PB = заполняющие байты (80 .. 00) согласно стандартам ISO-IEC 7816-4 и ISO 9797 (метод 2).
Объекты данных PV и LE присутствуют лишь в случаях, когда незащищенная команда содержит соответствующие данные.
1. Если поле данных ответа не является пустым, но не нуждается в защите конфиденциальности:
| Текст ответа | Концевая метка ответа | |||||
| [Новое поле данных] | Новые SW1 SW2 | |||||
| TPV | LPV | PV | TCC | LCC | CC | |
| '81' | Lr | Поле данных | '8E' | '04' | CC | |
Данные, учитываемые в контрольной сумме = TPV || LPV || PV || PB
2. Если поле данных ответа не является пустым и нуждается в защите конфиденциальности:
| Текст ответа | Концевая метка ответа | |||||
| [Новое поле данных] | Новые SW1 SW2 | |||||
| TPI CG | LPI CG | PI CG | TCC | LCC | CC | |
| '87' | PI || CG | '8E' | '04' | CC | ||
Информация, передаваемая в виде криптограммы: данные без кодировки BER-TLV и заполняющие байты.
Данные, учитываемые в контрольной сумме = TPI CG || LPI CG || PI CG || PB
3. Если поле данных ответа оставлено пустым:
| Текст ответа | Концевая метка ответа | |||||
| [Новое поле данных] | Новые SW1 SW2 | |||||
| TSW | LSW | SW | TCC | LCC | CC | |
| '99' | '02' | Новые SW1 SW2 | '8E' | '04' | CC | |
Данные, учитываемые в контрольной сумме = TSW || LSW || SW || PB
5.2. ОБРАБОТКА ОШИБОК ПРИ КРИПТОЗАЩИЩЕННОМ ОБМЕНЕ СООБЩЕНИЯМИ
CSM_026 Когда карточка тахографа обнаруживает ошибку КЗОС при расшифровке команды, она возвращает соответствующие байты состояния, не используя КЗОС. В соответствии со стандартом ISO/IEC 7816-4 для указания на ошибки КЗОС предусматриваются следующие байты состояния:
'66 88': несоответствие криптографической контрольной суммы;
'69 87': отсутствие ожидаемых объектов данных КЗОС;
'69 88': неверные объекты данных КЗОС.
CSM_027 Если карточкой тахографа возвращены байты состояния без ОД КЗОС или с неверным ОД КЗОС, то БУ должно прервать сеанс обмена данными.
5.3. АЛГОРИТМ РАСЧЕТА КРИПТОГРАФИЧЕСКИХ КОНТРОЛЬНЫХ СУММ
CSM_028 Криптографические контрольные суммы вычисляются на основе алгоритма аутентификации сообщений retail-MAC в соответствии с ANSI X9.19 и системой DES:
- начальный этап: в качестве первого контрольного блока y0 используется E(Ka, SSC);
- последующие этапы: на основе Ka рассчитываются контрольные блоки y1, .., yn;
- заключительный этап: по последнему контрольному блоку yn рассчитывается криптографическая контрольная сумма: E(Ka, D(Kb, yn)),
где E() означает шифрование по системе DES, a D() — расшифровка по системе DES.
Передаче подлежат четыре старших байта криптографической контрольной суммы.
CSM_029 В ходе процедуры согласования ключей счетчику исходящих сообщений (SSC) задаются следующие начальные значения: Initial SSC: Rnd3 (4 младших байта) || Rnd1 (4 младших байта).
CSM_030 Счетчик исходящих сообщений увеличивается на 1 единицу перед каждым вычислением MAC (кода аутентификации сообщения) (т.е. для первой команды значение SSC составляет Initial SSC + 1, а для первого ответа — Initial SSC + 2).
Способ вычисления retail-MAC изображен на диаграмме ниже.
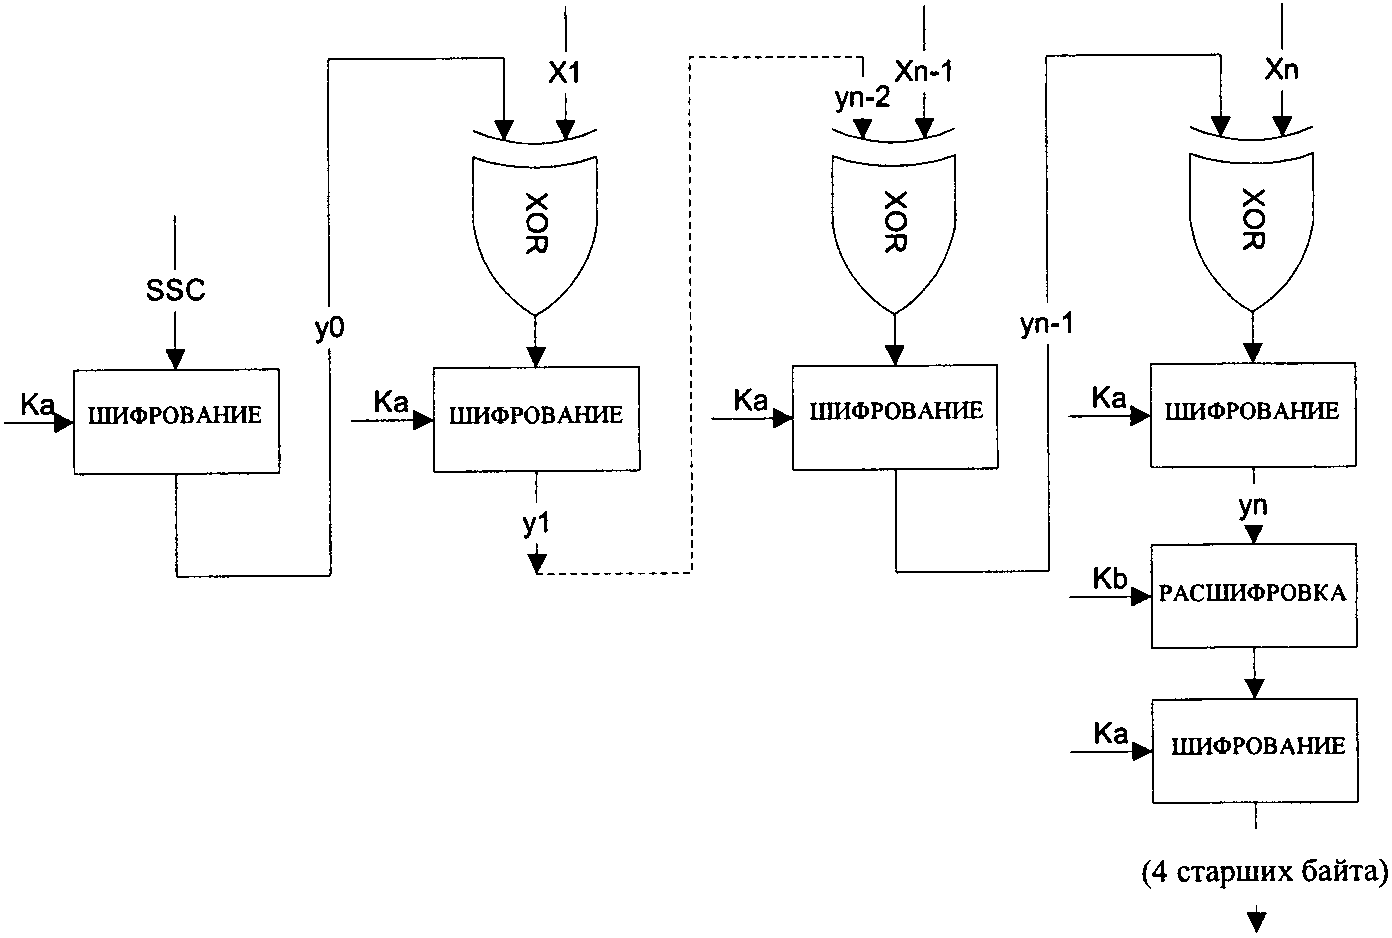
5.4. АЛГОРИТМ РАСЧЕТА КРИПТОГРАММ ДЛЯ ЗАЩИТЫ КОНФИДЕНЦИАЛЬНОСТИ ОД
CSM_031 Криптограммы рассчитываются с помощью алгоритма TDEA в режиме TCBC, как указано в цитируемых источниках [TDES] и [TDES-OP], причем в качестве блока начальной величины используется нуль-вектор.
Применение ключей TDES показано на следующей диаграмме.
| Шифрование TDES |
|---|
Ka Kb Ka
\/ \/ \/
Данные ┌──────────┐ ┌───────────┐ ┌──────────┐ E(K, данные)
────────────> │ШИФРОВАНИЕ│──>│РАСШИФРОВКА│──>│ШИФРОВАНИЕ│─────────────>
└──────────┘ └───────────┘ └──────────┘
| Расшифровка TDES |
|---|
Ka Kb Ka
\/ \/ \/
E(K, данные) ┌───────────┐ ┌──────────┐ ┌───────────┐ Данные
────────────> │РАСШИФРОВКА│──>│ШИФРОВАНИЕ├──>│РАСШИФРОВКА│────────────>
└───────────┘ └──────────┘ └───────────┘
6. МЕХАНИЗМЫ ЦИФРОВОЙ ПОДПИСИ ПРИ ЗАГРУЗКЕ ДАННЫХ
CSM_032 Данные, полученные из того или иного аппаратного источника (БУ или карточки) за один сеанс загрузки, сохраняются специализированной программируемой аппаратурой (СПА) в виде одного физического файла данных. Этот файл должен заключать в себе сертификаты CPi.C и EQT.C. Файл содержит цифровые подписи блоков данных в соответствии с указанным в подразделе VII (Протоколы загрузки данных).
CSM_033 Цифровые подписи загружаемых данных создаются по схеме, предполагающей добавление информации, которая позволяет при желании производить считку загруженных данных в нерасшифрованном виде.
6.1. ГЕНЕРАЦИЯ ПОДПИСЕЙ
CSM_034 Подписи данных генерируются аппаратурой согласно схеме подписи с соответствующим добавлением, которая определена в цитируемом источнике [PKCS1], при помощи хеш-функции SHA-1:
Подпись = EQT.SK['00' || '01' || PS || '00' || DER(SHA-1(данные))]
PS = Заполняющая октетная строка со значением 'FF', до общей длины 128.
DER(SHA-1(M)) — кодированное представление идентификатора алгоритма хеш-функции и значения хеш-функции в виде величины стандарта ASN.1 типа DigestInfo (правила однозначного шифрования):
'30'||'21'||'30'||'09'||'06'||'05'||'2B'||'0E'||'03'||'02'||'1A'||'05'||'00'||'04'||'14'||значение хеш-функции.
6.2. ПРОВЕРКА ПОДПИСЕЙ
CSM_035 Проверка подписей загружаемых данных производится согласно схеме подписи с соответствующим добавлением, которая определена в цитируемом источнике [PKCS1], при помощи хеш-функции SHA-1.
Проверяющей стороне должен быть известен европейский открытый ключ EUR.PK, который она должна получить из независимого (и пользующегося доверием) источника.
В нижеследующей таблице представлен протокол, в соответствии с которым СПА после ввода в нее карточки контролера может проверять целостность загруженных данных, сохраненных на ВН (внешнем носителе). Для расшифровки цифровых подписей используется карточка контролера. В этом случае данная функция не обязательно должна быть предусмотрена в СПА.
Аппаратура, с помощью которой были загружены и подписаны подлежащие анализу данные, обозначена буквами EQT.
\/
\/
| Извлечение сертификата EQT из файла для анализа и передача на карточку идент. данных EQT.CA | |||
| MSE:SET(EQT.CA.KID) > | Если ключ известен, применить его | ||
/ \ / EQT.CA.PK \
/ опознается карточкой?\───────────┐
<pre class="legal-pre"> \ / │
\ / │
│ │
Нет │
\/ │
┌────────────────────────────┐ │ ┌─────────────────────────────────┐
│Извлечение сертификата ГЧ из│ │ ─────MSE:SET(EUR.KID)───>│Если ключ известен, применить его│
│файла для анализа и передача│ │ <───────OK/KO─────── └─────────────────────────────────┘
│ на карточку идент. данных │ │
│ EUR │ │
└─────────────┬──────────────┘ │
\/ │
/ \ │
/ EUR.PK \ │</pre>
<───Нет ─/ опознается карточкой?\ Да
<pre class="legal-pre"> \ / │
\ / │
│ │
Да │
│ │
\/ │
┌────────────────────────────────────┐ │
│Передача сертификата ГЧ для проверки│ │ Проверка сертификата ┌─────────────────────────────────┐
└────────────────┬───────────────────┘ │ ─── (EQT.CA.C) ─>│ Проверка сертификата │
\/ │ <───────OK/KO──────── │ действующим PK │
/ \ │ │Сохранение найденных KID и CHA PK│
┌─────────Нет─────/OK?\ │ ───MSE:SET(EQT.CA.KID)──>└─────────────────────────────────┘
│ \ / │
│ \ / │
│ │ │
│ Да │
│ \/ │
│ ┌──────────────────────────────────────┐ │</pre>
│ │ Передача сертификата EQT для проверки│<─┘
<pre class="legal-pre"> │ └─────────────────┬────────────────────┘ Проверка сертификата ┌─────────────────────────────────┐
\/ \/ ─── (EQT.C) ─>│ Проверка сертификата │
/────────────\ / \ <───────OK/KO──────── │ действующим PK │
│ Ошибка в │<─Нет─/OK?\ │Сохранение найденных KID и CHA PK│
│сертификатах│ \ / ─────MSE:SET(EQT.KID)───>└─────────────────────────────────┘
\────────────/ \ /</pre>
│
Да
\/
| Извлечение подлежащих анализу данных и их подписи |
\/
┌─────────────────────────────┐
<pre class="legal-pre"> │ Хеш-данные │ ┌─────────────────────────────────┐
│ Передача результатов │ ───────PSO: хеш-функция─────>│ Сохранение значения хеш-функции │
│ хеширования │ (Hash) └─────────────────────────────────┘
└──────────────┬──────────────┘ ┌─────────────────────────────────┐
\/ │ Вычисление M' = EQT.PK[Подпись] │
┌─────────────────────────────┐ PSO: проверка цифровой подписи│ Подтверждение того, что M' имеет│
│Передача подписи на проверку │ ──── (подпись) ────>│ вид 00||01||PS||00||DER(H') │
│ │ <──────OK/KO─────── │ Проверка соответствия Hash = H' │
└─────────────────────────────┘ └─────────────────────────────────┘</pre>
Appendix 1B of the Annex to the AETR
REQUIREMENTS FOR CONSTRUCTION, TESTING, INSTALLATION, AND INSPECTION OF THE DIGITAL CONTROL DEVICE USED IN ROAD TRANSPORT
I. DEFINITIONS
phase where the control device becomes fully operational and implements all functions, including security functions;
Activating a control device requires the use of a workshop card and the entry of its PIN code.
A function intended to establish and verify a claimed identity;
The property that an information is coming from a party whose identity can be verified;
d) «built-in-test (BIT)» means:
Tests run at request, triggered by the operator or by an external equipment;
a day ranging from 00.00 hours to 24.00 hours. All calendar days relate to UTC time (Universal Time Co-ordinated);
updating or confirming vehicle parameters to be held in the data memory. Vehicle parameters include vehicle identification (VIN, VRN and registering Contracting Party) and vehicle characteristics (w, k, l, tyre size, speed limiting device setting (if applicable), current UTC time, current odometer value);
Calibrating a control device requires the use of a workshop card.
a 16 alpha-numerical characters number that uniquely identifies a tachograph card within a Contracting Party. The card number includes a consecutive index (if applicable), a replacement index and a renewal index;
A card is therefore uniquely identified by the code of the issuing Contracting Party and the card number.
h) «card consecutive index» means:
the 14th alpha-numerical character of a card number that is used to differentiate the different cards issued to a company or a body entitled to be issued several tachograph cards. The company or the body is uniquely identified by the 13 first characters of the card number;
i) «card renewal index» means:
the 16th alpha-numerical character of a card number which is incremented each time a tachograph card is renewed;
j) «card replacement index» means:
the 15th alpha-numerical character of a card number which is incremented each time a tachograph card is replaced;
k) «characteristic coefficient of the vehicle» means:
the numerical characteristic giving the value of the output signal emitted by the part of the vehicle linking it with the control device (gearbox output shaft or axle) while the vehicle travels a distance of one kilometre under standard test conditions (see Chapter VI.-5.). The characteristic coefficient is expressed in impulses per kilometre (w = ... imp/km);
a tachograph card issued by the authorities of a Contracting Party to the owner or holder of vehicles fitted with control devices
The company card identifies the company and allows for displaying, downloading and printing of the data stored in the control device which has been locked by this company.
m) «constant of the control device» means:
the numerical characteristic giving the value of the input signal required to show and record a distance travelled of one kilometre; this constant shall be expressed in impulses per kilometre (k = ... imp/km);
n) «continuous driving time» is computed within the control device as <*> the continuous driving time is computed as the current accumulated driving times of a particular driver, since the end of his last AVAILABILITY or BREAK/REST or UNKNOWN <**> period of 45 minutes or more (this period may have been split in several periods of 15 minutes or more). The computations involved take into account, as needed, past activities stored on the driver card. When the driver has not inserted his card, the computations involved are based on the data memory recordings related to the current period where no card was inserted and related to the relevant slot;
<*> This way of computing the continuous driving time and the cumulative break time serves into the control device for computing the continuous driving time warning. It does not prejudge the legal interpretation to be made of these times.
<**> UNKNOWN periods correspond to periods where the driver's card was not inserted in a control device and for which no manual entry of driver activities was made.
a tachograph card issued by the authorities of a Contracting Party to a national competent control authority;
The control card identifies the control body and possibly the control officer and allows for getting access to the data stored in the data memory or in the driver cards for reading, printing and/or downloading.
p) «cumulative break time» is computed within the control device as:
the cumulative break from driving time is computed as the current accumulated AVAILABILITY or BREAK/REST or UNKNOWN <> times of 15 minutes or more of a particular driver, since the end of his last AVAILABILITY or BREAK/REST or UNKNOWN <> period of 45 minutes or more (this period may have been split in several periods of 15 minutes or more).
<*> UNKNOWN periods correspond to periods where the driver's card was not inserted in a control device and for which no manual entry of driver activities was made.
The computations involved take into account, as needed, past activities stored on the driver card. Unknown periods of negative duration (start of unknown period > end of unknown period) due to time overlaps between two different control devices, are not taken into account for the computation.
When the driver has not inserted his card, the computations involved are based on the data memory recordings related to the current period where no card was inserted and related to the relevant slot;
an electronic data storage device built into the control device;
data appended to, or a cryptographic transformation of, a block of data that allows the recipient of the block of data to prove the authenticity and integrity of the block of data;
copying together with digital signature of a part or of a complete set of data stored in the data memory of the vehicle or in the memory of a tachograph card;
Downloading may not alter or delete any stored data.
a tachograph card issued by the authorities of a Contracting Party to a particular driver;
The driver card identifies the driver and allows for storage of driver activity data.
u) «effective circumference of the wheel tyres» means:
the average of the distances travelled by each of the wheels moving the vehicle (driving wheels) in the course of one complete rotation. The measurement of these distances shall be made under standard test conditions (Chapter VI-5.) and is expressed in the form «l = ... mm». Vehicle manufacturers may replace the measurement of these distances by a theoretical calculation which takes into account the distribution of the weight on the axles, vehicle unladen in normal running order <*>. The methods for such theoretical calculation will be approved by a competent Contracting Party authority;
<*> The measurement of distances conforms to the provisions of Council Directive No. 97/27/EC of 22 July 1997 relating to the masses and dimensions of certain categories of motor vehicles and their trailers and amending Directive 70/156/EEC (OJ L 233, 25.08.97).
abnormal operation detected by the control device which may come from a fraud attempt;
abnormal operation detected by the control device which may come from an equipment malfunction or failure;
mounting of the control device in a vehicle;
part of the control device, providing a signal representative of vehicle speed and/or distance travelled;
a card detected as faulty, or which initial authentication failed, or which start of validity date is not yet reached, or which expiry date has passed;
when the use of the control device is not required, according to the provisions of this Agreement.
exceeding the authorised speed of the vehicle, defined as any period of more than 60 seconds during which the vehicle's measured speed exceeds the limit for setting the speed limitation device <*>.
<*> The limit for setting the speed limitation device conforms to the provisions of Council Directive No. 92/6/EEC of 10 February 1992 on the installation and use of speed limitation devices for certain categories of motor vehicles in the Community (OJ No L 057, 02/03/1992)
cc) «periodic inspection» means:
set of operations performed to control that the control device works properly and that its settings correspond to the vehicle parameters;
component of the control device which provides printouts of stored data;
the total equipment intended for installation in road vehicles to show, record and store automatically or semi-automatically details of the movement of such vehicles and of certain work periods of their drivers;
issue of a new tachograph card when an existing card reaches its expiry date, or is malfunctioning and has been returned to the issuing authority. Renewal always implies the certainty that two valid cards do not co-exist;
any repair of a motion sensor or of a vehicle unit that requires disconnection of its power supply, or disconnection from other control device components, or opening of it;
issue of a tachograph card in replacement of an existing card, which has been declared lost, stolen or malfunctioning and has not been returned to the issuing authority.
Replacement always implies a risk that two valid cards may co-exist;
ii) «security certification» means:
process to certify, by a certification authority <*> that the control device (or component) or the tachograph card under investigation fulfils the security requirements defined in sub-appendix 10 Generic security targets;
<*> The provisions on security shall conform with the provisions laid out in Council Recommendation 95/144/CE of 7 April 1995 on common information technology security evaluation criteria (O.J. No L093, 26/04/1995).
tests run cyclically and automatically by the control device to detect faults;
smart card intended for use with the control device. Tachograph cards allow for identification by the control device of the identity (or identity group) of the cardholder and allow for data transfer and storage. A tachograph card may be of the following types:
Process to certify, by a Contracting Party, that the control device (or component) or the tachograph card under investigation fulfils the requirements of the AETR;
the designation of the dimensions of the tyres (external driving wheels) in accordance with ECE Regulation № 54 <*>;.
<*> Reference text in the EU is Directive 92/23/EEC of 31 March 1992 relating to tyres for motor vehicles and their trailers and to their fitting (OJ No L 129, 14/05/1992).
nn) «vehicle identification» means:
numbers identifying the vehicle: Vehicle Registration Number (VRN) with indication of the registering Contracting Party and Vehicle Identification Number (VIN) <*>;
<*> Vehicle identification conforms to the provisions of Council Directive No. 76/114/EEC of 18 December 1975 on the approximation of the laws of the Member States relating to statutory plates and inscriptions for motor vehicles and their trailers, and their location and method of attachment (OJ, No. L 24, 30/01/1976).
oo) «vehicle unit (VU)» means:
the control device excluding the motion sensor and the cables connecting the motion sensor. The vehicle unit may either be a single unit or be several units distributed in the vehicle, as long as it complies with the security requirements of the AETR;
pp) for computing sake in the control device «week» means:
the period between 00.00 hours UTC on Monday and 24.00 UTC on Sunday;
a tachograph card issued by the authorities of a Contracting Party to a control device manufacturer, a fitter, a vehicle manufacturer or workshop, approved by that Contracting Party.
The workshop card identifies the cardholder and allows for testing, calibration and/or downloading of the control device.
II. GENERAL CHARACTERISTICS AND FUNCTIONS OF THE RECORDING EQUIPMENT
III. CONSTRUCTION AND FUNCTIONAL REQUIREMENTS FOR RECORDING EQUIPMENT
| Card conflict | Driver slot | |||||
| No card | Driver card | Control card | Workshop card | Company card | ||
| Co-driver slot | No card | |||||
| Driver card | X | |||||
| Control card | X | X | X | |||
| Workshop card | X | X | X | X | ||
| Company card | X | X | X | |||
IV. CONSTRUCTION AND FUNCTIONAL REQUIREMENTS FOR TACHOGRAPH CARDS
| 175 | information specific to the card issued, numbered as follows: |
|---|
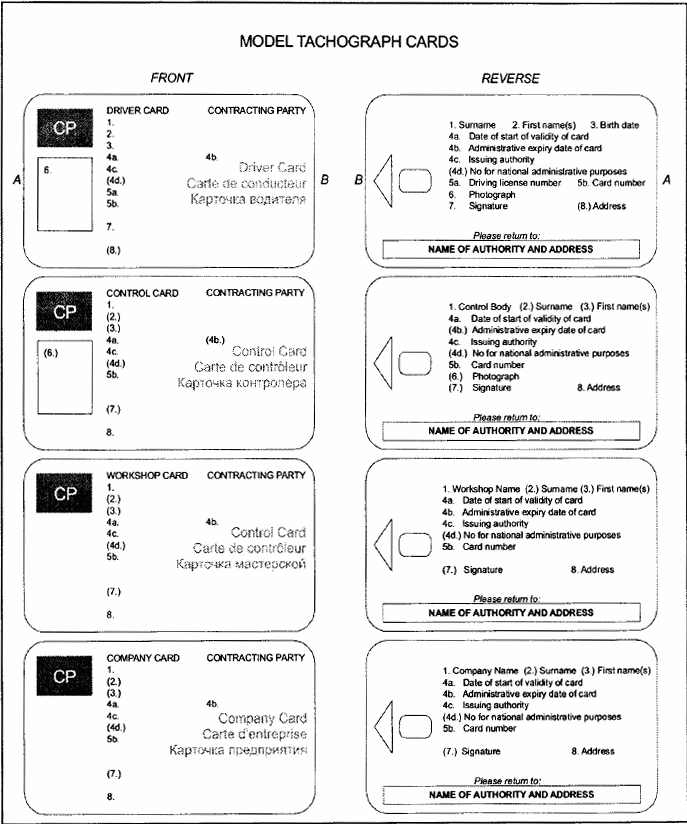
V. INSTALLATION OF CONTROL DEVICE
VI. CHECKS, INSPECTIONS AND REPAIRS
VII. CARD ISSUING
VIII. TYPE APPROVAL OF CONTROL DEVICE AND TACHOGRAPH CARDS
SUB-APPENDIX I. DATA DICTIONARY
This sub-appendix specifies data formats, data elements, and data structures for use within the control devices and tachograph cards.
1.1 APPROACH FOR DEFINITIONS OF DATA TYPES
This sub-appendix uses Abstract Syntax Notation One (ASN.1) to define data types. This enables simple and structured data to be defined without implying any specific transfer syntax (encoding rules) which will be application and environment dependent.
ASN.1 type naming conventions are done in accordance with ISO/IEC 8824-1. This implies that:
- where possible, the meaning of the data type is implied through the names being selected,
- where a data type is a composition of other data types, the data type name is still a single sequence of alphabetical characters commencing with a capital letter, however capitals are used within the name to impart the corresponding meaning,
- in general, the data types names are related to the name of the data types from which they are constructed, the equipment in which data is stored and the function related to the data.
If an ASN.1 type is already defined as part of another standard and if it is relevant for usage in the control device, then this ASN.1 type will be defined in this sub-appendix.
To enable several types of encoding rules, some ASN.1 types in this sub-appendix are constrained by value range identifiers. The value range identifiers are defined in paragraph 3.
1.2 REFERENCES
The following references are used in this sub-appendix:
For any of the following data types, the default value for an "unknown" or a "not applicable" content will consist in filling the data element with 'FF' bytes.
2.1 ACTIVITYCHANGEINFO
This data type enables to code, within a two bytes word, a slot status at 00:00 and/or a driver status at 00:00 and/or changes of activity and/or changes of driving status and/or changes of card status for a driver or a co-driver. This data type is related to requirements 084, 109a, 199 and 219.
ActivityChangeInfo ::= OCTET STRING (SIZE(2))
Value assignment - Octet Aligned : 'scpaattttttttttt'B (16 bits)
For Data Memory recordings (or slot status):
For Driver (or Workshop) card recordings (and driver status):
Note for the case 'card withdrawal':
- 's' is relevant and indicates the slot from which the card is withdrawn,
- 'c' must be set to 0,
- 'p' must be set to 1,
- 'aa' must code the current activity selected at that time,
As a result of a manual entry, the bits 'c' and 'aa' of the word (stored in a card) may be overwritten later to reflect the entry.
2.2 ADDRESS
codePage INTEGER (0..255),
address OCTET STRING (SIZE(35))
}
codePage specifies the part of the ISOAEC 8859 used to code the address,
address is an address coded in accordance with ISO/IEC 8859-codePage.
2.3 BCDSTRING
BCDString is applied for Binary Code Decimal (BCD) representation. This data type is used to represent one decimal digit in one semi octet (4 bits). BCDString is based on the ISO/IEC 8824-1 «CharacterStringType».
BCDString ::= CHARACTER STRING (WITH COMPONENTS { identification ( WITH COMPONENTS { fixed PRESENT }) })
BCDString uses an «hstring» notation. The leftmost hexadecimal digit shall be the most significant semi octet of the first octet. To produce a multiple of octets, zero trailing semi octets shall be inserted, as needed, from the leftmost semi octet position in the first octet.
Permitted digits are: 0, 1, .. 9.
2.4 CALIBRATIONPURPOSE
Code explaining why a set of calibration parameters was recorded. This data type is related to requirements 097 and 098.
CalibrationPurpose ::= OCTET STRING (SIZE(1))
2.5 CARDACTIVITYDAILYRECORD
Information, stored in a card, related to the driver activities for a particular calendar day. This data type is related to requirements 199 and 219.
CardActivityDailyRecord ::= SEQUENCE {
activityPreviousRecordLength INTEGER(0..CardActivityLengthRange),
activityRecordLength INTEGER(0..CardActivityLengthRange),
activityRecordDate TimeReal,
activityDailyPresenceCounter DailyPresenceCounter,
activityDayDistance Distance,
activityChangeInfo SET SIZE(1..1440) OF ActivityChangeInfo
}
activityPreviousRecordLength is the total length in bytes or the previous daily record. The maximum value is given by the length of the OCTET STRING containing these records (see CardActivityLengthRange paragraph 3). When this record is the oldest daily record, the value of activityPreviousRecordLength must be set to 0.
activityRecordLength is the total length in bytes of this record. The maximum value is given by the length of the OCTET STRING containing these records.
activityRecordDate is the date of the record.
activityDailyPresenceCounter is the daily presence counter for the card this day.
activityDayDistance is the total distance travelled this day.
activityChangeInfo is the set of ActivityChangeInfo data for the driver this day. It may contain at maximum 1440 values (one activity change per minute). This set always includes the activityChangeInfo coding the driver status at 00:00.
2.6 CARDACTIVITYLENGTHRANGE
Number of bytes in a driver or a workshop card, available to store driver activity records.
CardActivityLengthRange ::= INTEGER(0..216 — 1)
Value assignment: see paragraph 3.
2.7 CARDAPPROVALNUMBER
Type approval number of the card.
Card Approval Number ::= IA5String(SIZE(8))
Value assignment: Unspecified.
2.8 CARDCERTIFICATE
Certificate of the public key of a card.
CardCertificate ::= Certificate
2.9 CARDCHIPIDENTIFICATION
Information, stored in a card, related to the identification of the card's Integrated Circuit (IC) (requirement 191).
CardChipIdentification ::= SEQUENCE {
icSerialNumber OCTET STRING (SIZE(4)),
icManufacturingReferences OCTET STRING (SIZE(4))
}
icSerialNumber is the IC serial number as defined in EN 726-3.
icManufacturingReferences is the IC manufacturer identifier and fabrication elements as defined in EN 726-3.
2.10 CARDCONSECUTIVEINDEX
A card consecutive index (definition h)).
CardConsecutiveIndex :: = IA5String(SIZE(1))
Value assignment: (see this Appendix, chapter VII)
Order for increase: '0, ..., 9, A, ..., Z, a, ..., z'
2.11 CARDCONTROLACTIVITYDATARECORD
Information, stored in a driver or workshop card, related to the last control the driver has been subject to (requirements 210 and 225).
CardControlActivityDataRecord ::= SEQUENCE {
controlType ControlType,
controlTime TimeReal,
controlCardNumber FullCardNumber,
controlVehicleRegistration VehicleRegistrationIdentification,
controlDownloadPeriodBegin TimeReal,
controlDownloadPeriodEnd TimeReal
}
controlType is the type of the control.
controlTime is the date and time of the control.
controlCardNumber is the FullCardNumber of the control officer having performed the control.
controlVehicleRegistration is the VRN and registering Contracting Party of the vehicle in which the control happened.
controlDownloadPeriodBegin and controlDownloadPeriodEnd is the period downloaded, in case of downloading.
2.12 CARDCURRENTUSE
Information about the actual usage of the card (requirement 212).
sessionOpenTime TimeReal,
sessionOpenVehicle VehicleRegistrationIdentification
}
sessionOpenTime is the time when the card is inserted for the current usage. This element is set to zero at card removal.
sessionOpenVehicle is the identification of the currently used vehicle, set at card insertion. This element is set to zero at card removal.
2.13 CARDDRIVERACTIVITY
Information, stored in a driver or a workshop card, related to the activities of the driver (requirements 199 and 219).
CardDriverActivity ::= SEQUENCE {
activityPointerOldestDayRecord INTEGER(0.. CardActivityLengthRange-1),
activityPointerNewestRecord INTEGER(0.. CardActivityLengthRange-1),
activityDailyRecords OCTET STRING
(SIZE(CardActivityLengthRange))
}
activityPointerOldestDayRecord is the specification of the begin of the storage place (number of bytes from the beginning of the string) of the oldest complete day record in the activityDailyRecords string. The maximum value is given by the length of the string.
activityPointerNewestRecord is the specification of the begin of the storage place (number of bytes from the beginning of the string) of the most recent day record in the activityDailyRecords string. The maximum value is given by the length of the string.
activityDailyRecords is the space available to store the driver activity data (data structure: CardActivityDailyRecord) for each calendar day where the card has been used.
Value assignment: this octet string is cyclically filled with records of CardActivityDailyRecord. At the first use storing is started at the first byte of the string. All new records are appended at the end of the previous one. When the string is full, storing continues at the first byte of the string independently of a break being inside a data element. Before placing new activity data in the string (enlarging current activityDailyRecord, or placing a new activityDailyRecord) that replaces older activity data, activityPointerOldestDayRecord must be updated to reflect the new location of the oldest complete day record, and activityPreviousRecordLength of this (new) oldest complete day record must be reset to 0.
2.14 CARDDRIVINGLICENCEINFORMATION
Information, stored in a driver card, related to the card holder driver licence data (requirement 196).
CardDrivingLicenceInformation ::= SEQUENCE {
drivingLicenceIssuingAuthority Name,
drivingLicenceIssuingNation NationNumeric,
drivingLicenceNumber IA5String(SIZE(16))
}
drivingLicenceIssuingAuthority is the authority responsible for issuing the driving licence.
drivingLicenceIssuingNation is the nationality of the authority that issued the driving licence.
drivingLicenceNumber is the number of the driving licence.
2.15 CARDEVENTDATA
Information, stored in a driver or workshop card, related to the events associated with the card holder (requirements 204 and 223).
CardEventData ::= SEQUENCE SIZE(6) OF { cardEventRecords SET SIZE(NoOfEventsPerType) OF CardEventRecord }
CardEventData is a sequence, ordered by ascending value of EventFaultType, of cardEventRecords (except security breach attempts related records which are gathered in the last set of the sequence).
cardEventRecords is a set of event records of a given event type (or category for security breach attempts events).
2.16 CARDEVENTRECORD
Information, stored in a driver or a workshop card, related to an event associated to the card holder (requirements 205 and 223).
CardEventRecord ::= SEQUENCE {
eventType EventFaultType,
eventBeginTime TimeReal,
eventEndTime TimeReal,
eventVehicleRegistration Vehicle
RegistrationIdentification
}
eventType is the type of the event.
eventBeginTime is the date and time of beginning of event.
eventEndTime is the date and time of end of event.
eventVehicleRegistration is the VRN and registering Contracting Party of vehicle in which the event happened.
2.17 CARDFAULTDATA
Information, stored in a driver or a workshop card, related to the faults associated to the card holder (requirements 207 and 223).
CardFaultData ::= SEQUENCE SIZE(2) OF { cardFaultRecords SET SIZE(NoOfFaultsPerType) OF CardFaultRecord }
CardFaultData is a sequence of control device faults set of records followed by card faults set of records.
cardFaultRecords is a set of fault records of a given fault category (Control device or card).
2.18 CARDFAULTRECORD
Information, stored in a driver or a workshop card, related to a fault associated to the card holder (requirement 208 and 223).
CardFaultRecord ::= SEQUENCE {
faultType EventFaultType,
faultBeginTime TimeReal,
faultEndTime TimeReal,
faultVehicleRegistration VehicleRegistrationIdentification
}
faultType is the type of the fault.
faultBeginTime is the date and time of beginning of fault.
faultEndTime is the date and time of end of fault.
faultVehicleRegistration is the VRN and registering Contracting Party of vehicle in which the fault happened.
2.19 CARDICCIDENTIFICATION
Information, stored in a card, related to the identification of the integrated circuit (IC) card (requirement 192).
CardIccIdentification ::= SEQUENCE {
clockStop OCTET STRING (SIZE(1)),
cardExtendedSerialNumber ExtendedSerialNumber,
cardApprovalNumber CardApprovalNumber
cardPersonaliserID OCTET STRING (SIZE(1)),
embedderIcAssemblerId OCTET STRING (SIZE(5)),
icIdentifier OCTET STRING (SIZE(2))
}
clockStop is the Clockstop mode as defined in EN 726-3.
cardExtendedSerialNumber is the IC card serial number and IC card manufacturing reference as defined in EN 726-3 and as further specified by the ExtendedSerialNumber data type.
cardApprovalNumber is the type approval number of the card.
cardPersonaliserID is the card personaliser ID as defined in EN 726-3.
embedderIcAssemblerId is the embedder/IC assembler identifier as defined in EN 726-3.
icIdentifier is the Identifier of the IC on the card and its IC manufacturer as defined in EN 726-3.
2.20 CARDIDENTIFICATION
Information, stored in a card, related to the identification of the card (requirements 194, 215, 231,235).
CardIdentification ::= SEQUENCE {
CardIssuingMemberState NationNumeric,
cardNumber CardNumber,
cardIssuingAuthorityName Name,
cardIssueDate Time Real,
cardValidityBegin Time Real,
cardExpiryDate Time Real
}
cardIssuingMemberState is the code of the Contracting Party issuing the card.
cardNumber is the card number of the card.
cardIssuingAuthorityName is the name of the authority having issued the Card.
cardIssueDate is the issue date of the Card to the current holder.
cardValidityBegin is the first date of validity of the card.
cardExpiryDate is the date when the validity of the card ends.
2.21 CARDNUMBER
A card number as defined by definition (g).
CardNumber ::= CHOICE { SEQUENCE {
driverIdentification IA5String(SIZE(14)),
cardReplacementIndex CardReplacementIndex,
cardRenewalIndex CardRenewalIndex
},
SEQUENCE{
ownerIdentification IA5String(SIZE(13)),
cardConsecutiveIndex CardConsecutiveIndex,
cardReplacementIndex CardReplacementIndex,
cardRenewalIndex CardRenewalIndex
}
}
driverIdentification is the unique identification of a driver in a Contracting Party.
ownerIdentification is the unique identification of a company or a workshop or a control body within a Contracting Party.
cardConsecutiveIndex is the card consecutive index.
cardReplacementIndex is the card replacement index.
cardRenewalIndex is the card renewal index.
The first sequence of the choice is suitable to code a driver card number, the second sequence of the choice is suitable to code workshop, control, and company card numbers.
2.22 CARDPLACEDAILYWORKPERIOD
Information, stored in a driver or a workshop card, related to the places where daily work periods begin and/or end (requirements 202 and 221).
CardPlaceDailyWorkPeriod ::= SEQUENCE {
placePointerNewestRecord INTEGER(0 .. NoOfCardPlaceRecords-1),
placeRecords SET SIZE(NoOfCardPlaceRecords) OF PlaceRecord
}
placePointerNewestRecord is the index of the last updated place record.
Value assignment: Number corresponding to the numerator of the place record, beginning with '0' for the first occurrence of the place records in the structure.
placeRecords is the set of records containing the information related to the places entered..
2.23 CARDPRIVATEKEY
CardPrivateKey ::= RSAKeyPrivateExponent
2.24 CARDPUBLICKEY
2.25 CARDRENEWALINDEX
A card renewal index (definition i)).
CardRenewalIndex ::= IA5String(SIZE(1))
Value assignment: (see this Appendix, chapter VII).
Order for increase: '0, ..., 9, A, ..., Z'
2.26 CARDREPLACEMENTINDEX
A card replacement index (definition j)).
CardReplacementIndex ::= IA5String(SIZE(1))
Value assignment: (see this Appendix, chapter VII).
Order for increase: '0, ..., 9, A, ..., Z'
2.27 CARDSLOTNUMBER
Code to distinguish between the two slots of a Vehicle Unit.
driverSlot (0),
co-driverSlot (1)
}
Value assignment: not further specified.
2.28 CARDSLOTSSTATUS
Code indicating the type of cards inserted in the two slots of the vehicle unit.
CardSlotsStatus ::= OCTET STRING (SIZE(1))
Value assignment — Octet Aligned: 'ccccdddd'B
| 'cccc'B | Identification of the type of card inserted in the co-driver slot, |
|---|---|
| 'dddd'B | Identification of the type of card inserted in the driver slot, |
with the following identification codes:
| '0000'B | no card is inserted, |
|---|---|
| '0001'B | a driver card is inserted, |
| '0010'B | a workshop card is inserted, |
| '0011'B | a control card is inserted, |
| '0100'B | a company card is inserted. |
2.29 CARDSTRUCTUREVERSION
Code indicating the version of the implemented structure in a tachograph card.
CardStructureVersion ::= OCTET STRING (SIZE(2))
2.30 CARDVEHICLERECORD
Information, stored in a driver or workshop card, related to a period of use of a vehicle during a calendar day (requirements 197 and 217).
CardVehicleRecord::= SEQUENCE {
vehicleOdometerBegin OdometerShort,
vehicleOdometerEnd OdometerShort,
vehicleFirstUse TimeReal,
vehicleLastUse TimeReal,
vehicleRegistration VehicleRegistrationIdentification,
vuDataBlockCounter VuDataBlockCounter
}
vehicleOdometerBegin is the vehicle odometer value at the beginning of the period of use of the vehicle.
vehicleOdometerEnd is the vehicle odometer value at the end of the period of use of the vehicle.
vehicleFirstUse is the date and time of the beginning of the period of use of the vehicle.
vehicleLastUse is the date and time of the end of the period of use of the vehicle.
vehicleRegistration is the VRN and the registering Contracting Party of the vehicle.
vuDataBlockCounter is the value of the VuDataBlockCounter at last extraction of the period of use of the vehicle.
2.31 CARDVEHICLESUSED
Information, stored in a driver or workshop card, related to the vehicles used by the card holder (requirements 197 and 217).
CardVehiclesUsed := SEQUENCE {
vehiclePointerNewestRecord INTEGER(0..NoOfCardVehicleRecords-1),
cardVehicleRecords SET SIZE(NoOfCardVehicleRecords) OF
CardVehicleRecord
}
vehiclePointerNewestRecord is the index of the last updated vehicle record.
Value assignment: Number corresponding to the numerator of the vehicle record, beginning with '0' for the first occurrence of the vehicle records in the structure.
cardVehicleRecords is the set of records containing information on vehicles used.
2.32 CERTIFICATE
The certificate of a public key issued by a Certification Authority.
Certificate ::= OCTET STRING (SIZE(194))
Value assignment: digital signature with partial recovery of a CertificateContent according to sub-appendix 11 common security mechanisms: Signature (128 bytes) || Public Key remainder (58 bytes) || Certification Authority Reference (8 bytes).
2.33 CERTIFICATECONTENT
The (clear) content of the certificate of a public key according to sub-appendix 11 common security mechanisms.
CertificateContent ::= SEQUENCE {
certificateProfileIdentifier INTEGER(0..255),
certificationAuthorityReference KeyIdentifier,
certificateHolderAuthorisation CertificateHolderAuthorisation,
certificateEndOfValidity TimeReal,
certificateHolderReference KeyIdentifier,
publicKey PublicKey
}
certificateProfileIdentifier is the version of the corresponding certificate.
Value assignment: '01h' for this version.
certificationAuthorityReference identifies the Certification Authority issuing the certificate. It also references the Public Key of this Certification Authority.
certificateHolderAuthorisation identifies the rights of the certificate holder.
certificateEndOfValidity is the date when the certificate expires administratively.
certificateHolderReference identifies the certificate holder. It also references his Public Key.
publicKey is the public key that is certified by this certificate.
2.34 CERTIFICATEHOLDERAUTHORISATION
Identification of the rights of a certificate holder.
CertificateHolderAuthorisation ::= SEQUENCE {
tachographApplicationID OCTET STRING(SIZE(6))
equipmentType EquipmentType
}
tachographApplicationID is the application identifier for the tachograph application.
Value assignment: 'FFh' '54h' '41h' '43h' '48h' '4Fh'. This AID is a proprietary non registered application identifier in accordance with ISO/IEC 7816-5.
equipmentType is the identification of the type of equipment to which the certificate is intended.
Value assignment: in accordance with EquipmentType data type. 0 if certificate is the one of a Contracting Party.
2.35 CERTIFICATEREQUESTID
Unique identification of a certificate request. It can also be used as a Vehicle Unit Public Key Identifier if the serial number of the vehicle Unit to which the key is intended is not known at certificate generation time.
CertificateRequestID ::= SEQUENCE { requestSerialNumber INTEGER (0..2^{32} - 1)
requestMonthYear BCDString(SIZE(2))
crIdentifier OCTET STRING(SIZE(1))
manufacturerCode ManufacturerCode
}
requestSerialNumber is a serial number for the certificate request, unique for the manufacturer and the month below.
requestMonthYear is the identification of the month and the year of the certificate request.
Value assignment: BCD coding of Month (two digits) and Year (two last digits).
crIdentifier: is an identifier to distinguish a certificate request from an extended serial number.
manufacturerCode: is the numerical code of the manufacturer requesting the certificate.
2.36 CERTIFICATIONAUTHORITYKID
Identifier of the Public Key of a Certification Authority (a Contracting Party or the European Certification Authority)
CertificationAuthorityKID ::= SEQUENCE {
nationNumeric NationNumeric
nationAlpha NationAlpha
keySerialNumber INTEGER(0..255)
additionalInfo OCTET STRING(SIZE(2))
caIdentifier OCTET STRING(SIZE(1))
}
nationNumeric is the numerical nation code of the Certification Authority.
nationAlpha is the alphanumerical nation code of the Certification Authority.
keySerialNumber is a serial number to distinguish the different keys of the Certification Authority in the case keys are changed.
additionalInfo is a two byte field for additional coding (Certification Authority specific).
caIdentifier is an identifier to distinguish a Certification Authority Key Identifier from other Key Identifiers.
2.37 COMPANYACTIVITYDATA
Information, stored in a company card, related to activities performed with the card (requirement 237).
CompanyActivityData::= SEQUENCE {
companyPointerNewestRecord INTEGER(0..NoOfCompanyActivityRecords-1),
companyActivityRecords SET SIZE(NoOfCompanyActivityRecords) OF
companyActivityRecord SEQUENCE {
companyActivityType CompanyActivityType,
companyActivityTime TimeReal,
cardNumberInformation FullCardNumber,
vehicleRegistrationInformation VehicleRegistrationIdentification,
downloadPeriodBegin TimeReal,
downloadPeriodEnd TimeReal
}
}
companyPointerNewestRecord is the index of the last updated companyActivityRecord.
Value assignment: Number corresponding to the numerator of the company activity record, beginning with '0' for the first occurrence of the company activity record in the structure.
companyActivityRecords is the set of all company activity records.
companyActivityRecord is the sequence of information related to one company activity.
company ActivityType is the type of the company activity.
companyActivityTime is the date and time of the company activity.
cardNumberInformation is the card number and the card issuing Contracting Party of the card downloaded, if any.
vehicleRegistrationInformation is the VRN and registering Contracting Party of the vehicle downloaded or locked in or out..
downloadPeriodBegin and downloadPeriodEnd is the period downloaded from the VU, if any.
2.38 COMPANYACTIVITYTYPE
Code indicating an activity carried out by a company using its company card..
CompanyActivityType ::= INTEGER {
card downloading (1),
VU downloading (2),
VU lock-in (3),
VU lock-out (4)
}
2.39 COMPANYCARDAPPLICATIONIDENTIFICATION
Information, stored in a company card related to the identification of the application of the card (requirement 190).
CompanyCardApplicationIdentification ::= SEQUENCE {
typeOfTachographCardId EquipmentType,
cardStructureVersion CardStructureVersion,
noOfCompanyActivityRecords NoOfCompanyActivityRecords
}
typeOfTachographCardId is specifying the implemented type of card.
cardStructureVersion is specifying the the version of the structure that is implemented in the card.
noOfCompanyActivityRecords is the number of company activity records the card can store.
2.40 COMPANYCARDHOLDERIDENTIFICATION
Information, stored in a company card, related to the cardholder identification (requirement 236).
CompanyCardHolderIdentification ::= SEQUENCE {
companyName Name,
companyAddress Address,
cardHolderPreferredLanguage Language
}
companyName is the name of the holder company.
companyAddress is the address of the holder company.
cardHolderPreferredLanguage is the preferred language of the card holder.
2.41 CONTROLCARDAPPLICATIONIDENTIFICATION
Information, stored in a control card related to the identification of the application of the card (requirement 190).
ControlCardApplicationIdentification ::= SEQUENCE {
typeOfTachographCardId EquipmentType,
cardStructureVersion CardStructureVersion,
noOfControlActivityRecords NoOfControlActivityRecords
}
typeOfTachographCardId is specifying the implemented type of card.
cardStructureVersion is specifying the version of the structure that is implemented in the card.
noOfControlActivityRecords is the number of control activity records the card can store.
2.42 CONTROLCARDCONTROLACTIVITYDATA
Information, stored in a control card, related to control activity performed with the card (requirement 233).
ControlCardControlActivityData ::= SEQUENCE {
controlPointerNewestRecord INTEGER(0.. NoOfControlActivityRecords-1),
controlActivityRecords SET SIZE(NoOfControlActivityRecords) OF
controlActivityRecord SEQUENCE {
controlType ControlType,
controlTime TimeReal,
controlledCardNumber FullCardNumber,
controlledVehicleRegistration VehicleRegistrationIdentification,
controlDownloadPeriodBegin TimeReal,
controlDownloadPeriodEnd TimeReal
}
}
controlPointerNewestRecord is the index of the last updated control activity record.
Value assignment: Number corresponding to the numerator of the control activity record, beginning with '0' for the first occurrence of the control activity record in the structure.
controlActivityRecords is the set of all control activity records.
controlActivityRecord is the sequence of information related to one control.
controlType is the type of the control.
controlTime is the date and time of the control.
controlledCardNumber is the card number and the card issuing Contracting Party of the card controlled.
controlledVehicleRegistration is the VRN and registering Contracting Party of the vehicle in which the control happened.
controlDownloadPeriodBegin and controlDownloadPeriodEnd is the period eventually downloaded.
2.43 CONTROLCARDHOLDERIDENTIFICATION
Information, stored in a control card, related to the identification of the cardholder (requirement 232).
ControlCardHolderIdentification ::= SEQUENCE {
controlBodyName Name,
controlBodyAddress Address,
cardHolderName HolderName,
cardHolderPreferredLanguage Language
}
controlBodyName is the name of the control body of the card holder.
controlBodyAddress is the address of the control body of the card holder.
cardHolderName is the name and first name(s) of the holder of the Control Card.
cardHolderPreferredLanguage is the preferred language of the card holder.
2.44 CONTROLTYPE
Code indicating the activities carried out during a control. This data type is related to requirements 102, 210 and 225.
ControlType ::= OCTET STRING (SIZE(1))
Value assignment — Octet aligned: 'cvpdxxxx'B (8 bits)
2.45 CURRENTDATETIME
The current date and time of the control device.
Value assignment: not further specified.
2.46 DAILYPRESENCECOUNTER
Counter, stored in a driver or workshop card, increased by one for each calendar day the card has been inserted in a VU. This data type is related to requirements 199 and 219.
DailyPresenceCounter ::= BCDString(SIZE(2))
Value assignment: Consecutive Number with maximum value = 9 999, starting again with 0. At the time of first issuing of the card the number is set to 0.
2.47 DATEF
Date expressed in a readily printable numeric format.
year BCDString(SIZE(2)),
month BCDString(SIZE(1)),
day BCDString(SIZE(1))
}
| yyyy | Year | |
| mm | Month | |
| dd | Day | |
| '00000000'H | denotes explicitly no date. | |
2.48 DISTANCE
A distance travelled (result of the calculation of the difference between two vehicle's odometer value in kilometres).
Distance ::= INTEGER(0..216 — 1)
Value assignment: Unsigned binary. Value in km in the operational range 0 to 9 999 km.
2.49 DRIVERCARDAPPLICATIONIDENTIFICATION
Information, stored in a driver card related to the identification of the application of the card (requirement 190).
DriverCardApplicationIdentification ::= SEQUENCE {
typeOfTachographCardId EquipmentType,
cardStructureVersion CardStructureVersion,
noOfEventsPerType NoOfEventsPerType,
noOfFaultsPerType NoOfFaultsPerType,
activityStructureLength CardActivityLengthRange,
noOfCardVehicleRecords NoOfCardVehicleRecords,
noOfCardPlaceRecords NoOfCardPlaceRecords
}
typeOfTachographCardId is specifying the implemented type of card.
cardStructureVersion is specifying the the version of the structure that is implemented in the card.
noOfEventsPerType is the number of events per type of event the card can record.
noOfFaultsPerType is the number of faults per type of fault the card can record.
activityStructureLength indicates the number of bytes available for storing activity records..
noOfCardVehicleRecords is the number of vehicle records the card can contain.
noOfCardPlaceRecords is the number of places the card can record.
2.50 DRIVERCARDHOLDERIDENTIFICATION
Information, stored in a driver card, related to the identification of the cardholder (requirement 195).
DriverCardHolderIdentification ::= SEQUENCE {
cardHolderName HolderName,
cardHoIderBirthDate Datef,
cardHolderPreferredLanguage Language
}
cardHolderName is the name and first name(s) of the holder of the Driver Card.
cardHoIderBirthDate is the date of birth of the holder of the Driver Card.
cardHolderPreferredLanguage is the preferred language of the card holder.
2.51 ENTRYTYPEDAILYWORKPERIOD
Code to distinguish between begin and end for an entry of a daily work period place and condition of the entry.
EntryTypeDailyWorkPeriod ::= INTEGER {
Begin, related time = card insertion time or time of entry (0),
End, related time = card withdrawal time or time of entry (1),
Begin, related time manually entered (start time) (2),
End, related time manually entered (end of work period) (3),
Begin, related time assumed by VU (4),
End, related time assumed by VU (5)
}
Value assignment: according to ISO/IEC 8824-1.
2.52 EQUIPMENTTYPE
Code to distinguish different types of equipment for the tachograph application.
EquipmentType ::= INTEGER(0..255)
--Reserved (0), --Driver Card (1), --Workshop Card (2), --Control Card (3), --Company Card (4), --Manufacturing Card (5), --Vehicle Unit (6), --Motion Sensor (7), --RFU (8..255)
Value assignment: According to ISO/IEC 8824-1.
Value 0 is reserved for the purpose of designating a Contracting Party or Europe in the CHA field of certificates.
2.53 EUROPEANPUBLICKEY
EuropeanPublicKey ::= PublicKey
2.54 EVENTFAULTTYPE
Code qualifying an event or a fault.
EventFaultType ::= OCTET STRING (SIZE(1))
2.55 EVENTFAULTRECORDPURPOSE
Code explaining why an event or a fault has been recorded.
EventFaultRecordPurpose ::= OCTET STRING (SIZE(1))
2.56 EXTENDEDSERIALNUMBER
Unique identification of an equipment. It can also be used as an equipment Public Key Identifier.
ExtendedSerialNumber ::= SEQUENCE { serialNumber INTEGER (0..2^{32} - 1)
monthYear BCDString(SIZE(2))
type OCTET STRING(SIZE(1))
manufacturerCode ManufacturerCode
}
serialNumber is a serial number for the equipment, unique for the manufacturer, the equipment's type and the month below.
monthYear is the identification of the month and the year of manufacturing (or of serial number assignment).
Value assignment: BCD coding of Month (two digits) and Year (two last digits).
type is an identifier of the type of equipment.
Value assignment: manufacturer specific, with 'FFh' reserved value.
manufacturerCode: is the numerical code of the manufacturer of the equipment.
2.57 FULLCARDNUMBER
Code fully identifying a tachograph card.
cardType EquipmentType,
cardIssuingMemberState NationNumeric,
cardNumber CardNumber
}
cardType is the type of the tachograph card.
cardIssuingMemberState is the code of the Contracting Party having issued the card.
cardNumber is the card number.
2.58 HIGHRESODOMETER
Odometer value of the vehicle: Accumulated distance travelled by the vehicle during its operation.
HighResOdometer ::= INTEGER(0..232 — 1)
Value assignment: Unsigned binary. Value in 1/200 km in the operating range 0 to 21 055 406 km.
2.59 HIGHRESTRIPDISTANCE
A distance travelled during all or part of a journey.
HighResTripDistance ::= INTEGER(0..232 — 1)
Value assignment: Unsigned binary. Value in 1/200 km in the operating range 0 to 21 055 406 km.
2.60 HOLDERNAME
The surname and first name(s) of a card holder.
holderSurname Name,
holderFirstNames Name
}
holderSurname is the surname (family name) of the holder. This surname does not include titles.
Value assignment: When a card is not personal, holderSurname contains the same information as companyName or workshopName or controlBodyName.
holderFirstNames is the first name(s) and initials of the holder.
2.61 K-CONSTANTOFRECORDINGEQUIPMENT
Constant of the control device (definition m)).
K-ConstantOfRecordingEquipment ::= INTEGER(0..216 — 1)
Value assignment: Pulses per kilometre in the operating range 0 to 64 255 pulses/km.
2.62 KEYIDENTIFIER
A unique identifier of a Public Key used to reference and select the key. It also identifies the holder of the key.
extendedSerialNumber ExtendedSerialNumber,
certificateRequestID CertificateRequestID,
certificationAuthorityKID CertificationAuthorityKID
}
The first choice is suitable to reference the public key of a Vehicle Unit or of a tachograph card.
The second choice is suitable to reference the public key of a Vehicle Unit (in the case the serial number of the Vehicle Unit cannot be known at certificate generation time).
The third choice is suitable to reference the public key of a Contracting Party.
2.63 L-TYRECIRCUMFERENCE
Effective circumference of the wheel tyres (definition u)).
L-TyreCircumference ::= INTEGER(0.. 216 — 1)
Value assignment: Unsigned binary, value in 1/8 mm in the operating range 0 to 8 031 mm.
2.64 LANGUAGE
Language ::= IA5String(SIZE(2))
Value assignment: Two-letter lower-case coding according to ISO 639.
2.65 LASTCARDDOWNLOAD
Date and time, stored on a driver card, of last card download (for other purposes than control). This date is updateable by a VU or any card reader.
Value assignment: not further specified.
2.66 MANUALINPUTFLAG
Code identifying whether a cardholder has manually entered driver activities at card insertion or not (requirement 081).
noEntry (0)
manualEntries (1)
}
Value assignment: not further specified.
2.67 MANUFACTURERCODE
Code identifying a manufacturer. <*>
<*> An updated list of codes identifying the manufacturers is available on the website of the European Certification Authority at this address: http://dtc.jrc.ec.europa.eu/text/cm.html
ManufacturerCode ::= INTEGER(0..255)
2.68 MEMBERSTATECERTIFICATE
The certificate of the public key of a Contracting Party issued by the European Certification Authority..
MemberStateCertificate ::= Certificate
2.69 MEMBERSTATEPUBLICKEY
The public key of a Contracting Party.
MemberStatePublicKey ::= PublicKey
2.70 NAME
codePage INTEGER (0..255),
name OCTET STRING (SIZE(35))
}
codePage specifies the part of the ISO/IEC 8859 used to code the name,
name is a name coded in accordance with ISO/IEC 8859-codePage.
2.71 NATIONALPHA
Alphabetic reference to a country, in accordance with the conventional coding of countries (distinguishing signs) which is displayed at the rear of vehicles (either separately from the registration plate or incorporated into the registration plate) and/or mentioned in the green cards issued by the insurance companies.
NationAlpha ::= IA5String(SIZE(3))
2.72 NATIONNUMERIC
Numerical reference to a country.
NationNumeric ::= INTEGER(0 .. 255)
2.73 NOOFCALIBRATIONRECORDS
Number of calibration records, a workshop card can store.
NoOfCalibrationRecords ::= INTEGER(0..255)
Value assignment: see paragraph 3.
2.74 NOOFCALIBRATIONSSINCEDOWNLOAD
Counter indicating the number of calibrations performed with a workshop card since its last download (requirement 230).
NoOfCalibrationsSinceDownload ::= INTEGER(0..216 — 1),
Value assignment: Not specified further.
2.75 NOOFCARDPLACERECORDS
Number of place records a driver or workshop card can store.
NoOfCardPlaceRecords ::= INTEGER(0..255)
Value assignment: see paragraph 3.
2.76 NOOFCARDVEHICLERECORDS
Number of vehicles used records a driver or workshop card can store.
NoOfCardVehicleRecords ::= INTEGER(0.. 216 — 1)
Value assignment: see paragraph 3.
2.77 NOOFCOMPANYACTIVITYRECORDS
Number of company activity records, a company card can store.
NoOfCompanyActivityRecords ::= INTEGER(0.. 216 — 1)
Value assignment: see paragraph 3.
2.78 NOOFCONTROLACTIVITYRECORDS
Number of control activity records, a control card can store.
NoOfControlActivityRecords ::= INTEGER(0.. 216 — 1)
Value assignment: see paragraph 3.
2.79 NOOFEVENTSPERTYPE
Number of events per type of event a card can store.
NoOfEventsPerType ::= INTEGER(0..255)
Value assignment: see paragraph 3.
2.80 NOOFFAULTSPERTYPE
Number of faults per type of fault a card can store.
NoOfFaultsPerType ::= INTEGER(0..255)
Value assignment: see paragraph 3.
2.81 ODOMETERVALUEMIDNIGHT
The vehicle's odometer value at midnight on a given day (requirement 090).
OdometerValueMidnight ::= OdometerShort
Value assignment: not further specified.
2.82 ODOMETERSHORT
Odometer value of the vehicle in a short form.
OdometerShort ::= INTEGER(0..224 — 1)
Value assignment: Unsigned binary. Value in km in the operating range 0 to 9 999 999 km.
2.83 OVERSPEEDNUMBER
Number of over speeding events since the last over speeding control.
OverspeedNumber ::= INTEGER(0..255)
Value assignment: 0 means that no over speeding event has occurred since the last over speeding control, 1 means that one over speeding event has occurred since the last over speeding control ...255 means that 255 or more over speeding events have occurred since the last over speeding control.
2.84 PLACERECORD
Information related to a place where a daily work period begins or ends (requirements 087, 202,221).
entryTime TimeReal,
entryTypeDailyWorkPeriod EntryTypeDailyWorkPeriod,
dailyWorkPeriodCountry NationNumeric,
dailyWorkPeriodRegion RegionNumeric,
vehicleOdometerValue OdometerShort
}
entryTime is a date and time related to the entry.
entryTypeDailyWorkPeriod is the type of entry.
dailyWorkPeriodCountry is the country entered.
dailyWorkPeriodRegion is the region entered.
vehicleOdometerValue is the odometer value at the time of place entry.
2.85 PREVIOUSVEHICLEINFO
Information related to the vehicle previously used by a driver when inserting his card in a vehicle unit (requirement 081).
PreviousVehicleInfo ::= SEQUENCE {
vehicleRegistrationIdentification VehicleRegistrationIdentification,
cardWithdrawalTime TimeReal
}
vehicleRegistrationIdentification is the VRN and the registering Contracting Party of the vehicle.
cardWithdrawalTime is the card withdrawal date and time.
2.86 PUBLICKEY
rsaKeyModulus RSAKeyModulus,
rsaKeyPublicExponent RSAKeyPublicExponent
}
rsaKeyModulus is the Modulus of the key pair.
rsaKeyPublicExponent is the public exponent of the key pair.
2.87 REGIONALPHA
Alphabetic reference to a region within a specified country.
RegionAlpha ::= IA5STRING(SIZE(3))
2.88 REGIONNUMERIC
Numerical reference to a region within a specified country.
RegionNumeric ::= OCTET STRING (SIZE(1))
2.89 RSAKEYMODULUS
The modulus of a RSA key pair.
RSAKeyModulus ::= OCTET STRING (SIZE(128))
Value assignment: Unspecified.
2.90 RSAKEYPRIVATEEXPONENT
The private exponent of a RSA key pair.
RSAKeyPrivateExponent ::= OCTET STRING (SIZE(128))
Value assignment: Unspecified.
2.91 RSAKEYPUBLICEXPONENT
The public exponent of a RSA key pair.
RSAKeyPublicExponent ::= OCTET STRING (SIZE(8))
Value assignment: Unspecified.
2.92 SENSORAPPROVALNUMBER
Type approval number of the sensor.
SensorApprovalNumber ::= IA5String(SIZE(8))
Value assignment: Unspecified.
2.93 SENSORIDENTIFICATION
Information, stored in a motion sensor, related to the identification of the motion sensor (requirement 077).
SensorIdentification ::= SEQUENCE {
sensorSerialNumber SensorSerialNumber,
SensorApprovalNumber SensorApprovalNumber,
sensorSCIdentifier SensorSCIdentifier,
sensorOSIdentifier SensorOSIdentifier
}
sensorSerialNumber is the extended serial number of the motion sensor (includes part number and manufacturer code).
SensorApprovalNumber is the approval number of the motion sensor.
sensorSCIdentifier is the identifier of the security component of the motion sensor.
sensorOSIdentifier is the identifier of the operating system of the motion sensor.
2.94 SENSORINSTALLATION
Information, stored in a motion sensor, related to the installation of the motion sensor (requirement 099).
SensorInstallation ::= SEQUENCE {
sensorPairingDateFirst SensorPairingDate,
firstVuApprovalNumber VuApprovalNumber,
firstVuSerialNumber VuSerialNumber,
sensorPairingDateCurrent SensorPairingDate,
currentVuApprovalNumber VuApprovalNumber,
currentVUSerialNumber VuSerialNumber
}
sensorPairingDateFirst is the date of the first pairing of the motion sensor with a vehicle unit.
firstVuApprovalNumber is the approval number of the first vehicle unit paired with the motion sensor.
firstVuSerialNumber is the serial number of the first vehicle unit paired with the motion sensor.
sensorPairingDateCurrent is the date of the current pairing of the motion sensor with the vehicle unit.
currentVuApprovalNumber is the approval number of the vehicle unit currently paired with the motion sensor.
currentVUSerialNumber is the serial number of the vehicle unit currently paired with the motion sensor.
2.95 SENSORINSTALLATIONSECDATA
Information, stored in a workshop card, related to the security data needed for pairing motion sensors to vehicle units (requirement 214).
SensorInstallationSecData ::= TDesSessionKey
Value assignment: in accordance with ISO 16844-3.
2.96 SENSOROSIDENTIFIER
Identifier of the operating system of the motion sensor.
SensorOSIdentifier ::= IA5String(SIZE(2))
Value assignment: manufacturer specific.
2.97 SENSORPAIRED
Information, stored in a vehicle unit, related to the identification of the motion sensor paired with the vehicle unit (requirement 079).
sensorSerialNumber SensorSerialNumber,
sensorApprovalNumber SensorApprovalNumber,
sensorPairingDateFirst SensorPairingDate
}
sensorSerialNumber is the serial number of the motion sensor currently paired with the vehicle unit.
sensorApprovalNumber is the approval number of the motion sensor currently paired with the vehicle unit.
sensorPairingDateFirst is the date of the first pairing with a vehicle unit of the motion sensor currently paired with the vehicle unit.
2.98 SENSORPAIRINGDATE
Date of a pairing of the motion sensor with a vehicle unit.
SensorPairingDate ::= TimeReal
Value assignment: Unspecified.
2.99 SENSORSERIALNUMBER
Serial number of the motion sensor.
SensorSerialNumber ::= ExtendedSerialNumber
2.100 SENSORSCIDENTIFIER
Identifier of the security component of the motion sensor.
SensorSCIdentifier ::= IA5String(SIZE(8))
Value assignment: component manufacturer specific.
2.101 SIGNATURE
Signature ::= OCTET STRING (SIZE(128))
Value assignment: in accordance with sub-appendix 11 Common security mechanisms.
2.102 SIMILAREVENTSNUMBER
The number of similar events for one given day (requirement 094).
SimilarEventsNumber ::= INTEGER(0..255)
Value assignment: 0 is not used, 1 means that only one event of that type has occurred and has been stored on that day, 2 means that 2 events of that type has occurred on that day (one only has been stored), ...255 means that 255 or more events of that type have occurred on that day.
2.103 SPECIFICCONDITIONTYPE
Code identifying a specific condition (requirements 050b, 105a, 212a and 230a).
SpecificConditionType ::= INTEGER(0..255)
| '00'H | RFU |
|---|---|
| '01'H | Out of scope — Begin |
| '02'H | Out of scope — End |
| '03'H | Ferry/Train crossing |
| '04'H.. 'FF'H | RFU |
2.104 SPECIFICCONDITIONRECORD
Information, stored in a driver card, a workshop card or a vehicle unit, related to a specific condition (requirements 105a, 212a and 230a).
SpecificConditionRecord ::= SEQUENCE {
entryTime TimeReal,
specificConditionType SpecificConditionType
}
entryTime is the date and time of the entry.
specificConditionType is the code identifying the specific condition.
2.105 SPEED
Value assignment: kilometre per hour in the operational range 0 to 220 km/h.
2.106 SPEEDAUTHORISED
Maximum authorised Speed of the vehicle (definition bb)).
2.107 SPEEDAVERAGE
Average speed in a previously defined duration (km/h).
2.108 SPEEDMAX
Maximum speed measured in a previously defined duration.
2.109 TDESSESSIONKEY
tDesKeyA OCTET STRING (SIZE(8))
tDesKeyB OCTET STRING (SIZE(8))
}
Value assignment: not further specified.
2.110 TIMEREAL
Code for a combined date and time field, where the date and time are expressed as seconds past 00h.00m.00s. on 1 January 1970 GMT.
TimeReal{INTEGER:TimeRealRange} ::= INTEGER(0..TimeRealRange)
Value assignment — Octet Aligned: Number of seconds since midnight 1 January 1970 GMT.
The max. possible date/time is in the year 2106.
2.111 TYRESIZE
Designation of tyre dimensions.
TyreSize ::= IA5String(SIZE(15))
Value assignment: in accordance with ECE Regulation № 54 <*>.
<*> Reference text in the EU is Directive 92/23/EEC relating to tyres for motor vehicles and their trailers and to their fitting of 31 March 1992 (OJ No L 129, 14/05/1992).
2.112 VEHICLEIDENTIFICATIONNUMBER
Vehicle Identification Number (VIN) referring to the vehicle as a whole, normally chassis serial number or frame number.
VehicleIdentificationNumber ::= IA5String(SIZE(17))
Value assignment: As defined in ISO 3779.
2.113 VEHICLEREGISTRATIONIDENTIFICATION
Identification of a vehicle, unique for Europe (VRN and Contracting Party)
VehicleRegistrationIdentification ::= SEQUENCE {
vehicleRegistrationNation NationNumeric,
vehicleRegistrationNumber VehicleRegistrationNumber
}
vehicleRegistrationNation is the nation where the vehicle is registered.
vehicleRegistrationNumber is the registration number of the vehicle (VRN).
2.114 VEHICLEREGISTRATIONNUMBER
Registration number of the vehicle (VRN). The registration number is assigned by the vehicle licensing authority.
VehicleRegistrationNumber ::= SEQUENCE {
codePage INTEGER (0..255),
vehicleRegNumber OCTET STRING (SIZE(13))
}
codePage specifies the part of the ISO/IEC 8859 used to code the vehicleRegNumber,
vehicleRegNumber is a VRN coded in accordance with ISO/IEC 8859-codePage.
Value assignment: Country specific.
2.115 VUACTIVITYDAILYDATA
Information, stored in a VU, related to changes of activity and/or changes of driving status and/or changes of card status for a given calendar day (requirement 084) and to slots status at 00:00 that day.
VuActivityDailyData ::= SEQUENCE {
noOfActivityChanges INTEGER SIZE(0..1440),
activityChangeInfos SET SIZE(noOfActivityChanges) OF
ActivityChangeInfo
}
noOfActivityChanges is the number of ActivityChangeInfo words in the activityChangeInfos set.
activityChangeInfos is the set of ActivityChangeInfo words stored in the VU for the day. It always includes two ActivityChangeInfo words giving the status of the two slots at 00:00 that day.
2.116 VUAPPROVALNUMBER
Type approval number of the vehicle unit.
VuApprovalNumber ::= IA5String(SIZE(8))
Value assignment: Unspecified.
2.117 VUCALIBRATIONDATA
Information, stored in a vehicle unit, related to the calibrations of the control device (requirement 098).
VuCalibrationData ::= SEQUENCE {
noOfVuCalibrationRecords INTEGER(0..255),
vuCalibrationRecords SET SIZE(noOfVuCalibrationRecords) OF
VuCalibrationRecord
}
noOfVuCalibrationRecords is the number of records contained in the vuCalibrationRecords set.
vuCalibrationRecords is the set of calibration records.
2.118 VUCALIBRATIONRECORD
Information, stored in a vehicle unit, related a calibration of the control device (requirement 098).
VuCalibrationRecord ::= SEQUENCE {
calibrationPurpose CalibrationPurpose,
workshopName Name,
workshopAddress Address,
workshopCardNumber FullCardNumber,
workshopCardExpiryDate TimeReal,
vehicleIdentificationNumber VehicleIdentificationNumber,
vehicleRegistrationIdentification VehicleRegistrationIdentification,
wVehicleCharacteristicConstant W-VehicleCharacteristicConstant,
kConstantOfRecordingEquipment K-ConstantOfRecordingEquipment,
lTyreCircumference L-TyreCircumference,
tyreSize TyreSize,
authorisedSpeed SpeedAuthorised,
oldOdometerValue OdometerShort,
newOdometerValue OdometerShort,
oldTimeValue TimeReal,
newTimeValue TimeReal,
nextCalibrationDate TimeReal
}
calibrationPurpose is the purpose of the calibration.
workshopName, workshopAddress are the workshop name and address.
workshopCardNumber identifies the workshop card used during the calibration.
workshopCardExpiryDate is the card expiry date.
vehicleIdentificationNumber is the VIN.
vehideRegistrationIdentification contains the VRN and registering Contracting Party.
wVehicleCharacteristicConstant is the characteristic coefficient of the vehicle.
kConstantOfRecordingEquipment is the constant of the control device.
lTyreCircumference is the effective circumference of the wheel tyres.
tyreSize is the designation of the dimension of the tyres mounted on the vehicle
authorisedSpeed is the authorised speed of the vehicle.
oldOdometerValue, newOdometerValue are the old and new values of the odometer.
oldTimeValue, newTimeValue are the old and new values of date and time.
nextCalibrationDate is the date of the next calibration of the type specified in CalibrationPurpose to be carried out by the authorised inspection authority.
2.119 VUCARDIWDATA
Information, stored in a vehicle unit, related to insertion and withdrawal cycles of driver cards or of workshop cards in the vehicle unit (requirement 081).
VuCardIWData ::= SEQUENCE { noOfIWRecords INTEGER (0..2^{16} - 1) , vuCardIWRecords SET SIZE(noOfIWRecords) OF VuCardIWRecord }
noOfIWRecords is the number of records in the set vuCardIWRecords.
vuCardIWRecords is a set of records related to card insertion withdrawal cycles.
2.120 VUCARDIWRECORD
Information, stored in a vehicle unit, related to an insertion and withdrawal cycle of a driver card or of a workshop card in the vehicle unit (requirement 081).
cardHolderName HolderName,
fullCardNumber FullCardNumber,
cardExpiryDate TimeReal,
cardInsertionTime TimeReal,
vehicleOdometerValueAtInsertion OdometerShort,
cardSlotNumber CardSlotNumber,
cardWithdrawalTime TimeReal,
vehicleOdometerValueAtWithdrawal OdometerShort,
previousVehicleInfo PreviousVehicleInfo
manualInputFlag ManualInputFlag
}
cardHolderName is the driver or workshop card holder's surname and first names as stored in the card.
fullCardNumber is the type of card, its issuing Contracting Party and its card number as stored in the card.
cardExpiryDate is the card's expiry date as stored in the card.
cardInsertionTime is the insertion date and time.
vehicleOdometerValueAtInsertion is the vehicle odometer value at card insertion.
cardSlotNumber is the slot in which the card is inserted.
cardWithdrawalTime is the withdrawal date and time.
vehicleOdometerValueAtWithdrawal is the vehicle odometer value at card withdrawal.
previousVehicleInfo contains information about the previous vehicle used by the driver, as stored in the card.
manualInputFlag is a flag identifying if the cardholder has manually entered driver activities at card insertion.
2.121 VUCERTIFICATE
Certificate of the public key of a vehicle unit.
2.122 VUCOMPANYLOCKSDATA
Information, stored in a vehicle unit, related to company locks (requirement 104).
VuCompanyLocksData ::= SEQUENCE {
noOfLocks INTEGER(0..20),
vuCompanyLocksRecords SET SIZE(noOfLocks) OF
VuCompanyLocksRecord
}
noOfLocks is the number of locks listed in vuCompanyLocksRecords.
vuCompanyLocksRecords is the set of company locks records.
2.123 VUCOMPANYLOCKSRECORD
Information, stored in a vehicle unit, related to one company lock (requirement 104).
VuCompanyLocksRecord ::= SEQUENCE {
lockInTime TimeReal,
lockOutTime TimeReal,
companyName Name,
companyAddress Address,
companyCardNumber FullCardNumber
}
lockInTime, lockOutTime are the date and time of lock-in and lock-out.
companyName, company Address are the company name and address related with the lock-in.
companyCardNumber identifies the card used at lock-in.
2.124 VUCONTROLACTIVITYDATA
Information, stored in a vehicle unit, related to controls performed using this VU (requirement 102).
VuControlActivityData ::= SEQUENCE {
noOfControls INTEGER(0..20),
vuControlActivityRecords SET SIZE(noOfControls) OF
VuControlActivityRecord
}
noOfControls is the number of controls listed in vuControlActivityRecords.
vuControlActivityRecords is the set of control activity records.
2.125 VUCONTROLACTIVITYRECORD
Information, stored in a vehicle unit, related to a control performed using this VU (requirement 102).
VuControlActivityRecord ::= SEQUENCE {
controlType ControlType,
controlTime TimeReal,
controlCardNumber FullCardNumber,
downloadPeriodBeginTime TimeReal,
downloadPeriodEndTime TimeReal
}
controlType is the type of the control.
controlTime is the date and time of the control.
controlCardNumber identifies the control card used for the control.
downloadPeriodBeginTime is the begin time of the downloaded period, in case of downloading.
downloadPeriodEndTime is the end time of the downloaded period, in case of downloading.
2.126 VUDATABLOCKCOUNTER
Counter, stored in a card, identifying sequentially the insertion withdrawal cycles of the card in vehicle units.
VuDataBlockCounter ::= BCDString(SIZE(2))
Value assignment: Consecutive Number with max, value 9 999, starting again with 0.
2.127 VUDETAILEDSPEEDBLOCK
Information, stored in a vehicle unit, related to the vehicle's detailed speed for a minute during which the vehicle has been moving (requirement 093).
VuDetailedSpeedBlock ::= SEQUENCE {
speedBlockBeginDate TimeReal,
speedsPerSecond SEQUENCE SIZE(60) OF Speed
}
speedBlockBeginDate is the date and time of the first speed value within the block.
speedsPerSecond is the chronological sequence of measured speeds every seconds for the minute starting at speedBlockBeginDate (included).
2.128 VUDETAILEDSPEEDDATA
Information, stored in a vehicle unit, related to the detailed speed of the vehicle.
VuDetailedSpeedData ::= SEQUENCE { noOfSpeedBlocks INTEGER (0..2^{16} - 1) , vuDetailedSpeedB locks SET SIZE(noOfSpeedBlocks) OF VuDetailedSpeedBlock }
noOfSpeedBlocks is the number of speed blocks in the vuDetailedSpeedB locks set.
vuDetailedSpeedBlocks is the set of detailed speed blocks.
2.129 VUDOWNLOADABLEPERIOD
Oldest and latest dates for which a vehicle unit holds data related to drivers activities (requirements 081, 084 or 087).
VuDownloadablePeriod ::= SEQUENCE {
minDownloadableTime TimeReal
maxDownloadableTime TimeReal
}
minDownloadableTime is the oldest card insertion or activity change or place entry date and time stored in the VU.
maxDownloadableTime is the latest card withdrawal or activity change or place entry date and time stored in the VU.
2.130 VUDOWNLOADACTIVITYDATA
Information, stored in a vehicle unit, related to its last download (requirement 105).
VuDownloadActivityData ::= SEQUENCE {
downloadingTime TimeReal,
fullCardNumber FullCardNumber,
companyOrWorkshopName Name
}
downloadingTime is the date and time of downloading.
fullCardNumber identifies the card used to authorise the download.
companyOrWorkshopName is the company or workshop name.
2.131 VUEVENTDATA
Information, stored in a vehicle unit, related to events (requirement 094 except over speeding event).
noOfVuEvents INTEGER(0..255), vuEventRecords SET SIZE(noOfVuEvents) OF VuEventRecord
}
noOfVuEvents is the number of events listed in the vuEventRecords set.
vuEventRecords is a set of events records.
2.132 VUEVENTRECORD
Information, stored in a vehicle unit, related to an event (requirement 094 except over speeding event).
eventType EventFaultType,
eventRecordPurpose EventFaultRecordPurpose,
eventBeginTime TimeReal,
eventEndTime TimeReal,
cardNumberDriverSlotBegin FullCardNumber,
cardNumberCodriverSlotBegin FullCardNumber,
cardNumberDriverSlotEnd FullCardNumber,
cardNumberCodriverSlotEnd FullCardNumber,
similarEventsNumber SimilarEventsNumber
}
eventType is the type of the event.
eventRecordPurpose is the purpose for which this event has been recorded.
eventBeginTime is the date and time of beginning of event.
eventEndTime is the date and time of end of event.
cardNumberDriverSlotBegin identifies the card inserted in the driver slot at the beginning of the event.
cardNumberCodriverSlotBegin identifies the card inserted in the co-driver slot at the beginning of the event.
cardNumberDriverSlotEnd identifies the card inserted in the driver slot at the end of the event.
cardNumberCodriverSlotEnd identifies the card inserted in the co-driver slot at the end of the event.
similarEventsNumber is the number of similar events that day.
This sequence can be used for all events other than over speeding events.
2.133 VUFAULTDATA
Information, stored in a vehicle unit, related to faults (requirement 096).
noOfVuFaults INTEGER(0..255),
vuFaultRecords SET SIZE(noOfVuFaults) OF VuFaultRecord
}
noOfVuFaults is the number of faults listed in the vuFaultRecords set.
vuFaultRecords is a set of faults records.
2.134 VUFAULTRECORD
Information, stored in a vehicle unit, related to a fault (requirement 096).
faultType EventFaultType,
faultRecordPurpose EventFaultRecordPurpose,
faultBeginTime TimeReal,
faultEndTime TimeReal,
cardNumberDriverSlotBegin FullCardNumber,
cardNumberCodriverSlotBegin FullCardNumber,
cardNumberDriverSlotEnd FullCardNumber,
cardNumberCodriverSlotEnd FullCardNumber
}
faultType is the type of control device fault.
faultRecordPurpose is the purpose for which this fault has been recorded.
faultBeginTime is the date and time of beginning of fault.
faultEndTime is the date and time of end of fault.
cardNumberDriverSlotBegin identifies the card inserted in the driver slot at the beginning of the fault.
cardNumberCodriverSlotBegin identifies the card inserted in the co-driver slot at the beginning of the fault.
cardNumberDriverSlotEnd identifies the card inserted in the driver slot at the end of the fault.
cardNumberCodriverSlotEnd identifies the card inserted in the co-driver slot at the end of the fault.
2.135 VUIDENTIFICATION
Information, stored in a vehicle unit, related to the identification of the vehicle unit (requirement 075).
VuIdentification ::= SEQUENCE {
vuManufacturerName VuManufacturerName,
vuManufacturerAddress VuManufacturerAddress,
vuPartNumber VuPartNumber,
vuSerialNumber VuSerialNumber,
vuSoftwareIdentification VuSoftwareIdentification,
vuManufacturingDate VuManufacturingDate,
vuApprovalNumber VuApprovalNumber
}
vuManufacturerName is the name of the manufacturer of the vehicle unit.
vuManufacturerAddress is the address of the manufacturer of the vehicle unit.
vuPartNumber is the part number of the vehicle unit.
vuSerialNumber is the serial number of the vehicle unit.
vuSoftwareIdentification identifies the software implemented in the vehicle unit.
vuManufacturingDate is the manufacturing date of the vehicle unit.
vuApprovalNumber is the type approval number of the vehicle unit.
2.136 VUMANUFACTURERADDRESS
Address of the manufacturer of the vehicle unit.
VuManufacturerAddress ::= Address
Value assignment: Unspecified.
2.137 VUMANUFACTURERNAME
Name of the manufacturer of the vehicle unit.
Value assignment: Unspecified.
2.138 VUMANUFACTURINGDATE
Date of manufacture of the vehicle unit.
VuManufacturingDate ::= TimeReal
Value assignment: Unspecified.
2.139 VUOVERSPEEDINGCONTROLDATA
Information, stored in a vehicle unit, related to over speeding events since the last over speeding control (requirement 095).
VuOverSpeedingControlData ::= SEQUENCE {
lastOverspeedControlTime TimeReal,
firstOverspeedSince TimeReal,
numberOfOverspeedSince OverspeedNumber
}
lastOverspeedControlTime is the date and time of the last over speeding control.
firstOverspeedSince is the date and time of the first over speeding following this over speeding control.
numberOfOverspeedSince is the number of over speeding events since the last over speeding control.
2.140 VUOVERSPEEDINGEVENTDATA
Information, stored in a vehicle unit, related to over speeding events (requirement 094).
VuOverSpeedingEventData ::= SEQUENCE {
noOfVuOverSpeedingEvents INTEGER(0..255),
vuOverSpeedingEventRecords SET SIZE(noOfVuOverSpeedingEvents) OF
VuOverSpeedingEventRecord
}
noOfVuOverSpeedingEvents is the number of events listed in the vuOverSpeedingEventRecords set.
vuOverSpeedingEventRecords is a set of over speeding events records.
2.141 VUOVERSPEEDINGEVENTRECORD
Information, stored in a vehicle unit, related to over speeding events (requirement 094).
VuOverSpeedingEventRecord ::= SEQUENCE {
eventType EventFaultType,
eventRecordPurpose EventFaultRecordPurpose,
eventBeginTime TimeReal,
eventEndTime TimeReal,
maxSpeedValue SpeedMax,
averageSpeedValue SpeedAverage,
cardNumberDriverSlotBegin FullCardNumber,
similarEventsNumber SimilarEventsNumber
}
eventType is the type of the event.
eventRecordPurpose is the purpose for which this event has been recorded.
eventBeginTime is the date and time of beginning of event.
eventEndTime is the date and time of end of event.
maxSpeedValue is the maximum speed measured during the event.
averageSpeedValue is the arithmetic average speed measured during the event.
cardNumberDriverSlotBegin identifies the card inserted in the driver slot at the beginning of the event.
similarEventsNumber is the number of similar events that day.
2.142 VUPARTNUMBER
Part number of the vehicle unit.
VuPartNumber ::= IA5String(SIZE(16))
Value assignment: VU manufacturer specific.
2.143 VUPLACEDAILYWORKPERIODDATA
Information, stored in a vehicle unit, related to places where drivers begin or end a daily work periods (requirement 087).
VuPlaceDailyWorkPeriodData ::= SEQUENCE {
noOfPlaceRecords INTEGER(0..255),
vuPlaceDailyWorkPeriodRecords SET SIZE(noOfPlaceRecords) OF
VuPlaceDailyWorkPeriodRecord
}
noOfPlaceRecords is the number of records listed in the vuPlaceDailyWorkPeriodRecords set.
vuPlaceDailyWorkPeriodRecords is a set of place related records.
2.144 VUPLACEDAILYWORKPERIODRECORD
Information, stored in a vehicle unit, related to a place where a driver begins or ends a daily work period (requirement 087).
VuPlaceDailyWorkPeriodRecord ::= SEQUENCE {
fullCardNumber FullCardNumber,
placeRecord PlaceRecord
}
fullCardNumber is the driver's card type, card issuing Contracting Party and card number.
placeRecord contains the information related to the place entered.
2.145 VUPRIVATEKEY
The private key of a vehicle unit.
VuPrivateKey ::= RSAKeyPrivateExponent
2.146 VUPUBLICKEY
The public key of a vehicle unit.
2.147 VUSERIALNUMBER
Serial number of the vehicle unit (requirement 075).
VuSerialNumber ::= ExtendedSerialNumber
2.148 VUSOFTINSTALLATIONDATE
Date of installation of the vehicle unit software version.
VuSoftInstallationDate ::= TimeReal
Value assignment: Unspecified.
2.149 VUSOFTWAREIDENTIFICATION
Information, stored in a vehicle unit, related to the software installed.
VuSoftwareIdentification ::= SEQUENCE {
vuSoftwareVersion VuSoftwareVersion,
VuSoftInstallationDate VuSoftInstallationDate
}
vuSoftwareVersion is the software version number of the Vehicle Unit.
VuSoftInstallationDate is the software version installation date.
2.150 VUSOFTWAREVERSION
Software version number of the vehicle unit.
VuSoftwareVersion ::= IA5String(SIZE(4))
Value assignment: Unspecified.
2.151 VUSPECIFICCONDITIONDATA
Information, stored in a vehicle unit, related to specific conditions.
VuSpecificConditionData ::= SEQUENCE { noOfSpecificConditionRecords INTEGER (0..2^{16} - 1) specificConditionRecords SET SIZE (noOfSpecificConditionRecords) OF SpecificConditionRecord }
noOfSpecificConditionRecords is the number of records listed in the specificConditionRecords set.
specificConditionRecords is a set of specific conditions related records.
2.152 VUTIMEADJUSTMENTDATA
Information, stored in a vehicle unit, related to time adjustments performed outside the frame of a regular calibration (requirement 101).
VuTimeAdjustmentData ::= SEQUENCE {
noOfVuTimeAdjRecords INTEGER(0..6),
vuTimeAdjustmentRecords SET SIZE(noOfVuTimeAdjRecords) OF
VuTimeAdjustmentRecord
}
noOfVuTimeAdjRecords is the number of records in vuTimeAdjustmentRecords.
vuTimeAdjustmentRecords is a set of time adjustment records.
2.153 VUTIMEADJUSTMENTRECORD
Information, stored in a vehicle unit, related a time adjustment performed outside the frame of a regular calibration (requirement 101).
VuTimeAdjustmentRecord ::= SEQUENCE {
newTimeValue TimeReal,
workshopName Name,
workshopAddress Address,
workshopCardNumber FullCardNumber
}
oldTimeValue, newTimeValue are the old and new values of date and time.
workshopName, workshopAddress are the workshop name and address.
workshopCardNumber identifies the workshop card used to perform the time adjustment.
2.154 W-VEHICLECHARACTERISTICCONSTANT
Characteristic coefficient of the vehicle (definition k)).
W-VehicleCharacteristicConstant ::= INTEGER(0..216 — 1))
Value assignment: Impulses per kilometre in the operating range 0 to 64 255 pulses/km.
2.155 WORKSHOPCARDAPPLICATIONIDENTIFICATION
Information, stored in a workshop card related to the identification of the application of the card (requirement 190).
WorkshopCardApplicationIdentification ::= SEQUENCE {
typeOfTachographCardId EquipmentType,
cardStructureVersion CardStructureVersion,
noOffiventsPerType NoOffiventsPerType,
noOfFaultsPerType NoOfFaultsPerType,
activityStructureLength CardActivityLengthRange,
noOfCardVehicleRecords NoOfCardVehicleRecords,
noOfCardPlaceRecords NoOfCardPlaceRecords,
noOfCalibrationRecords NoOfCalibrationRecords
}
typeOfTachographCardId is specifying the implemented type of card.
cardStructureVersion is specifying the the version of the structure that is implemented in the card.
noOfEventsPerType is the number of events per type of event the card can record.
noOfFaultsPerType is the number of faults per type of fault the card can record.
activityStructureLength indicates the number of bytes available for storing activity records..
noOfCardVehicleRecords is the number of vehicle records the card can contain.
noOfCardPlaceRecords is the number of places the card can record.
noOfCalibrationRecords is the number of calibration records the card can store.
2.156 WORKSHOPCARDCALIBRATIONDATA
Information, stored in a workshop card, related to workshop activity performed with the card (requirements 227 and 229).
WorkshopCardCalibrationData ::= SEQUENCE { calibrationTotalNumber INTEGER (0..2^{16} - 1) ,
calibrationPointerNewestRecord INTEGER(0 .. NoOfCalibrationRecords-1),
calibrationRecords SET SIZE(NoOfCalibrationRecords) OF
WorkshopCardCalibrationRecord
}
calibrationTotalNumber is the total number of calibrations performed with the card.
calibrationPointerNewestRecord is the index of the last updated calibration record.
Value assignment: Number corresponding to the numerator of the calibration record, beginning with '0' for the first occurrence of the calibration records in the structure.
calibrationRecords is the set of records containing calibration and/or time adjustment information.
2.157 WORKSHOPCARDCALIBRATIONRECORD
Information, stored in a workshop card, related to a calibration performed with the card (requirement 227).
WorkshopCardCalibrationRecord ::= SEQUENCE {
calibrationPurpose CalibrationPurpose,
vehicleIdentificationNumber VehicleIdentificationNumber,
vehicleRegistration VehicleRegistrationIdentification,
wVehicleCharacteristicConstant W-VehicleCharacteristicConstant,
kConstantOfRecordingEquipment K-ConstantOfRecordingEquipment,
lTyreCircumference L-TyreCircumference,
tyreSize TyreSize,
authorisedSpeed SpeedAuthorised,
oldOdometerValue OdometerShort,
newOdometerValue OdometerShort,
oldTimeValue TimeReal,
newTimeValue TimeReal,
nextCalibrationDate TimeReal,
vuPartNumber VuPartNumber,
vuSerialNumber VuSerialNumber,
sensorSerialNumber SensorSerialNumber
}
calibrationPurpose is the purpose of the calibration.
vehicleIdentificationNumber is the VIN.
vehicleRegistration contains the VRN and registering Contracting Party.
wVehicleCharacteristicConstant is the characteristic coefficient of the vehicle.
kConstantOfRecordingEquipment is the constant of the control device.
lTyreCircumference is the effective circumference of the wheel tyres.
tyreSize is the designation of the dimensions of the tyres mounted on the vehicle.
authorisedSpeed is the maximum authorised speed of the vehicle.
oldOdometerValue, newOdometerValue are the old and new values of the odometer.
oldTimeValue, newTimeValue are the old and new values of date and time.
nextCalibrationDate is the date of the next calibration of the type specified in CalibrationPurpose to be carried out by the authorised inspection authority.
vuPartNumber, vuSerialNumber and sensorSerialNumber are the data elements for control device identification.
2.158 WORKSHOPCARDHOLDERIDENTIFICATION
Information, stored in a workshop card, related to the identification of the cardholder (requirement 216).
WorkshopCardHolderIdentification ::= SEQUENCE {
workshopName Name,
workshopAddress Address,
cardHolderName HolderName,
cardHolderPreferredLanguage Language
}
workshopName is name of the workshop of the card holder.
workshopAddress is the address of the workshop of the card holder.
cardHolderName is the name and first name(s) of the holder (e.g. the name of the mechanic).
cardHolderPreferredLanguage is the preferred language of the card holder.
2.159 WORKSHOPCARDPIN
Personal identification number of the Workshop Card (requirement 213).
WorkshopCardPIN ::= IA5String(SIZE(8))
Value assignment: The PIN known to the cardholder, right padded with 'FF' bytes up to 8 bytes.
3. VALUE AND SIZE RANGE DEFINITIONS
Definition of variable values used for definitions in paragraph 2.
3.1 DEFINITIONS FOR THE DRIVER CARD:
3.2 DEFINITIONS FOR THE WORKSHOP CARD:
3.3 DEFINITIONS FOR THE CONTROL CARD:
| Name of the variable value | Min | Max |
|---|---|---|
| NoOfControlActivityRecords | 230 | 520 |
3.4 DEFINITIONS FOR THE COMPANY CARD:
| Name of the variable value | Min | Max |
|---|---|---|
| NoOfCompanyActivityRecords | 230 | 520 |
IA5Strings use the ASCII characters as defined by ISO/IEC 8824-1. For readability and for easy referencing the value assignment is given below. The ISO/IEC 8824-1 supersedes this informative note in case of discrepancy.
! « # $ % & ' ( ) * + , — . / 0 1 2 3 4 5 6 7 8 9 : ; < = > ? @ A B C D E F G H I J K L M № O P Q R S T U V W X Y Z [ \ ] 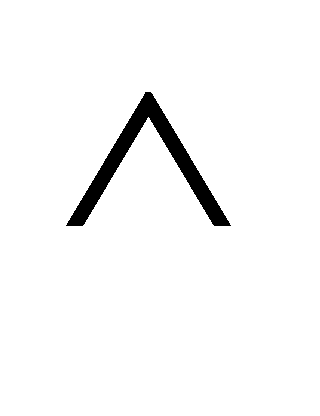 _
 a b c d e f g h i j k l m n o p q r s t u v w x y z { | } ~»
Other character strings (Address, Name, VehicleRegistrationNumber) use, in addition, the characters defined by the codes 192 to 255 of ISO/IEC 8859-1 (Latin1 character set) or ISO/IEC 8859-7 (Greek character set):
When encoded with ASN.1 encoding rules, all data types defined shall be encoded according to ISO/IEC 8825-2, aligned variant.
SUB-APPENDIX II. TACHOGRAPH CARDS SPECIFICATION
1. INTRODUCTION
1.1 ABBREVIATIONS
For the purpose of this sub-appendix, the following abbreviations apply.
1.2. REFERENCES
The following references are used in this sub-appendix:
2. ELECTRICAL AND PHYSICAL CHARACTERISTICS
TCS_200 All electronic signals shall be in accordance with ISO/IEC 7816-3 unless specified otherwise.
TCS_201 The location and dimensions of the card contacts shall comply with the ISO/IEC 7816-2.
2.1 SUPPLY VOLTAGE AND CURRENT CONSUMPTION
TCS_202 The card shall work according to specifications within the consumption limits specified in ISO/IEC 7816-3.
TCS_203 The card shall work with Vcc = 3V (+/- 0.3V) or with Vcc = 5V (+/- 0.5V).
Voltage selection shall be performed according to ISO/IEC 7816-3.
2.2 PROGRAMMING VOLTAGE Vpp
TCS_204 The card shall not require a programming voltage at pin C6. It is expected that pin C6 is not connected in an IFD. Contact C6 may be connected to Vcc in the card but shall not be connected to ground. This voltage should not be interpreted in any case.
2.3 CLOCK GENERATION AND FREQUENCY
TCS_205 The card shall operate within a frequency range of 1 to 5 MHz. Within one card session the clock frequency may vary +/- 2%. The clock frequency is generated by the Vehicle Unit and not the card itself. The duty cycle may vary between 40 and 60%.
TCS_206 Under conditions contained into the card file EFICC, the external clock can be stopped. The first byte of the EFICC file body codes the Clockstop mode conditions (see EN 726-3 for further details):
2.4 I/O CONTACT
TCS_207 The I/O contact C7 is used to receive data from and to transmit data to the IFD. During operation only either the card or the IFD shall be in transmit mode. Should both units be in transmit mode no damage shall occur to the card. Unless transmitting, the card shall enter the reception mode.
2.5 STATES OF THE CARD
TCS_208 The card works in two states while the supply voltage is applied:
- Operation state while executing commands or interfacing with Digital Unit,
- Idle state at all other times; in this state all data shall be retained by the card.
3.1 INTRODUCTION
This paragraph describes the minimum functionality required by Tachograph cards and VUs to ensure correct operation and interoperability.
Tachograph cards are as compliant as possible with the available ISO/IEC applicable norms (especially ISO/IEC 7816). However, commands and protocols are fully described in order to specify some restricted usage or some differences if they exist. The commands specified are fully compliant with the referred norms except where indicated.
3.2 TRANSMISSION PROTOCOL
TCS_300 The Transmission protocol shall be compliant with ISO/IEC 7816-3. In particular, the VU shall recognise waiting time extensions sent by the card.
3.2.1 PROTOCOLS
TCS_301 The card shall provide both protocol T = 0 and protocol T = 1.
TCS_302 T = 0 is the default protocol, a PTS command is therefore necessary to change the protocol to T = 1.
TCS_303 Devices shall support direct convention in both protocols: the direct convention is hence mandatory for the card.
TCS_304 The Information Field Size Card byte shall be presented at the ATR in character TA3. This value shall be at least 'F0h' (= 240 bytes).
The following restrictions apply to the protocols:
- The interface device shall support an answer on I/O after the rising edge of the signal on RST from 400 cc.
- The interface device shall be able to read characters separated with 12 etu.
- The interface device shall read an erroneous character and its repetition if separated with 13 etu. If an erroneous character is detected, the Error signal on I/O can occur between 1 etu and 2 etu. The device shall support a 1 etu delay.
- The interface device shall accept a 33 bytes ATR (TS + 32)
- If TC1 is present in the ATR, the Extra Guard Time shall be present for characters sent by the interface device although characters sent by the card can still be separated with 12 etu. This is also true for the ACK character sent by the card after a P3 character emitted by the interface device.
- The interface device shall take into account a NUL character emitted by the card.
- The interface device shall accept the complementary mode for ACK.
- The get-response command cannot be used in chaining mode to get a data which length could exceed 255 bytes.
- NAD byte: not used (NAD shall be set to '00').
- S-block ABORT: not used.
- S-block VPP state error: not used.
- The total chaining length for a data field will not exceed 255 bytes (to be ensured by the IFD).
- The Information Field Size Device (IFSD) shall be indicated by the IFD immediately after the ATR: the IFD shall transmit the S-Block IFS request after the ATR and the card shall send back S-Block IFS. The recommended value for IFSD is 254 bytes.
- The card will not ask for an IFS readjustment.
3.2.2 ATR
TCS_307 The device checks ATR bytes, according to ISO/IEC 7816-3. No verification shall be done on ATR Historical Characters.
Example of Basic Biprotocol ATR according to ISO/IEC 7816-3
TCS_308 After the Answer To Reset (ATR), the Master File (MF) is implicitly selected and becomes the Current Directory.
3.2.3 PTS
TCS_309 The default Protocol is T = 0. To set the T = 1 protocol, a PTS (also known as PPS) must be sent to the card by the device.
TCS_310 As both T = 0 and T = 1 protocols are mandatory for the card, the basic PTS for protocol switching is mandatory for the card.
The PTS can be used, as indicated in ISO/IEC 7816-3, to switch to higher baud rates than the default one proposed by the card in the ATR if any (TA(1) byte).
Higher baud rates are optional for the card.
TCS_311 If no other baud rate than the default one are supported (or if the selected baud rate is not supported), the card shall respond to the PTS correctly according to ISO/IEC 7816-3 by omitting the PPS 1 byte.
Examples of basic PTS for protocol selection are the following:
3.3 ACCESS CONDITIONS (AC)
Access Conditions (AC) for the UPDATE_BINARY and READ_BINARY commands are defined for each Elementary File.
TCS_312 The AC of the current file must be met before accessing the file via these commands.
The definitions of the available access conditions are the following:
- ALW: The action is always possible and can be executed without any restriction.
- NEV: The action is never possible.
- AUT: The right corresponding a successful external authentication must be opened up (done by the EXTERNAL_AUTHENTICATE command).
- PRO SM: Command must be transmitted with a cryptographic checksum using secure messaging (See sub-appendix 11).
- AUT and PRO SM (combined)
On the processing commands (UPDATE_BINARY and READ_BINARY), the following access conditions can be set in the card:
| UPDATE_BINARY | READ_BINARY | |
|---|---|---|
| ALW | Yes | Yes |
| NEV | Yes | Yes |
| AUT | Yes | Yes |
| PRO SM | Yes | No |
| AUT and PRO SM | Yes | No |
The PRO SM access condition is not available for the READ_BINARY command. It means that the presence of a cryptographic checksum for a READ command is never mandatory. However, using the value 'OC' for the class, it is possible to use the READ_BINARY command with secure messaging, as described in paragraph 3.6.2.
3.4 DATA ENCRYPTION
When confidentiality of data to be read from a file needs to be protected, the file is marked as «Encrypted». Encryption is performed using secure messaging (See sub-appendix 11).
3.5 COMMANDS AND ERROR CODES OVERVIEW
Commands and file organisation are deduced from and complies with ISO/IEC 7816-4.
TCS_313 This section describes the following APDU command-response pairs:
TCS_314 The status word SW1 SW2 are returned in any response message and denote the processing state of the command.
3.6 COMMANDS DESCRIPTION
The mandatory commands for the Tachograph cards are described in this chapter.
Additional relevant details, related to cryptographic operations involved, are given in sub-appendix 11 Common security mechanisms.
All commands are described independently of the used protocol (T = 0 or T = 1). The APDU bytes CLA, INS, PI, P2, Lc and Le are always indicated. If Lc or Le is not needed for the described command, the associated length, value and description are empty.
TCS_315 If both length bytes (Lc and Le) are requested, the described command has to be split in two parts if the IFD is using protocol T = 0: the IFD sends the command as described with P3 = Lc + data and then sends a GET_RESPONSE (see § 3.6.6) command with P3 = Le.
TCS_316 If both length bytes are requested, and Le = 0 (secure messaging):
- When using protocol T = 1, the card shall answer to Le = 0 by sending all available output data.
- When using protocol T = 0, the IFD shall send the first command with P3 = Lc + data, the card shall answer (to this implicit Le = 0) by the Status bytes '61La', where La is the number of response bytes available. The IFD shall then generate a GET REPONSE command with P3 = La to read the data.
3.6.1 SELECT FILE
This command is compliant with ISO/IEC 7816-4, but has a restricted usage compared to the command defined in the norm.
The SELECT FILE command is used:
- to select an application DF (selection by name must be used)
- to select an elementary file corresponding to the submitted file ID
3.6.1.1 Selection by name (AID)
This command allows to select an application DF in the card.
TCS_317 This command can be performed from anywhere in the file structure (after the ATR or at anytime).
TCS_318 The selection of an application resets the current security environment. After performing the application selection, no current public key is selected anymore and the former session key is no longer available for secure messaging. The AUT access condition is also lost.
TCS_320 Response Message (no response asked)
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If the application corresponding with the AID is not found, the processing state returned is '6A82'.
- In T = 1, if the byte Le is present, the state returned is '6700'.
- In T = 0, if a response is asked after the SELECT FILE command, the state returned is '6900'.
- If the selected application is considered corrupted (integrity error is detected within the file attributes), the processing state returned is '6400' or '6581'.
3.6.1.2 Selection of an Elementary File
using its File Identifier
TCS_322 Response Message (no response asked)
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW,.SW2) |
- If the command is successful, the card returns '9000'.
- If the file corresponding with the file identifier is not found, the processing state returned is '6A82'.
- In T = 1, if the byte Le is present, the state returned is '6700'.
- In T = 0, if a response is asked after the SELECT FILE command, the state returned is '6900'.
- If the selected file is considered corrupted (integrity error is detected within the file attributes), the processing state returned is '6400' or '6581'.
3.6.2 READ BINARY
This command is compliant with ISO/IEC 7816-4, but has a restricted usage compared to the command defined in the norm.
The Read Binary command is used to read data from a transparent file.
The response of the card consists of returning the data read, optionally encapsulated in a secure messaging structure.
TCS_323 The command can be performed only if the security status satisfies the security attributes defined for the EF for the READ function.
3.6.2.1 Command without secure messaging
This command enables the IFD to read data from the EF currently selected, without secure messaging.
TCS_324 Reading data from a file marked as «Encrypted» shall not be possible through this command.
| Byte | Length | Value | Description |
|---|---|---|---|
| #1-#X | X | 'XX..XXh' | Data read |
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- f the command is successful, the card returns '9000'.
- If no EF is selected, the processing state returned is '6986'.
- If the Access Control of the selected file are not satisfied, the command is interrupted with '6982'.
- If the Offset is not compatible with the size of the EF (Offset > EF size), the processing state returned is '6B00'.
- If the size of the data to be read is not compatible with the size of the EF (Offset + Le > EF size) the processing state returned is '6700' or '6Cxx' where 'xx' indicates the exact length.
- If an integrity error is detected within the file attributes, the card shall consider the file as corrupted and unrecoverable, the processing state returned is '6400' or '6581'.
- If an integrity error is detected within the stored data, the card shall return the demanded data, and the processing state returned is '6281'.
3.6.2.2 Command with secure messaging
This command enables the IDF to read data from the EF currently selected with secure messaging, in order to verify the integrity of the data received and to protect the confidentiality of the data in the case the EF is marked as «Encrypted».
TCS_328 Response Message if EF is not marked as «Encrypted» and if Secure Messaging input format is correct:
TCS_329 Response Message if EF is marked as «Encrypted» and if Secure Messaging input format is correct:
The encrypted data returned contain a first byte indicating the used padding mode. For the tachograph application, the padding indicator always takes the value '01h', indicating that the used padding mode is the one specified in ISO/IEC 7816-4 (one byte with value '80h' followed by some null bytes: ISO/IEC 9797 method 2).
The «regular» processing states, described for the READ BINARY command with no secure messaging (see § 3.6.2.1), can be returned using the response message structures described above, under a '99h' Tag (as described in TCS 335).
Additionally, some errors specifically related to secure messaging can happen. In that case, the processing state is simply returned, with no secure messaging structure involved:
TCS_330 Response Message if incorrect Secure Messaging input format
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If no current session key is available, the processing state '6A88' is returned. It happens either if the session key has not already been generated or if the session key validity has expired (in this case the EFD must re-run a mutual authentication process to set a new session key).
- If some expected data objects (as specified above) are missing in the secure messaging format, the processing state '6987' is returned: this error happens if an expected tag is missing or if the command body is not properly constructed.
- If some data objects are incorrect, the processing state returned is '6988': this error happens if all the required tags are present but some lengths are different from the ones expected.
- If the verification of the cryptographic checksum fails, the processing state returned is '6688'.
3.6.3 UPDATE BINARY
This command is compliant with ISO/IEC 7816-4, but has a restricted usage compared to the command defined in the norm.
The UPDATE BINARY command message initiates the update (erase + write) of the bits already present in an EF binary with the bits given in the command APDU.
TCS_331 The command can be performed only if the security status satisfies the security attributes defined for the EF for the UPDATE function (If the Access Control of the UPDATE function includes PRO SM, a Secure Messaging must be added in the command).
3.6.3.1 Command without secure messaging
This command enables the IFD to write data into the EF currently selected, without the card verifying the integrity of data received. This plain mode is allowed only if the related file is not marked as «Encrypted».
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If no EF is selected, the processing state returned is '6986'.
- If the Access Control of the selected file are not satisfied, the command is interrupted with '6982'.
- If the Offset is not compatible with the size of the EF (Offset > EF size), the processing state returned is '6B00'.
- If the size of the data to be written is not compatible with the size of the EF (Offset + Lc > EF size) the processing state returned is '6700'.
- If an integrity error is detected within the file attributes, the card shall consider the file as corrupted and unrecoverable, the processing state returned is '6400' or '6500'.
- If writing is unsuccessful, the processing state returned is '6581'.
3.6.3.2 Command with secure messaging
This command enables the IFD to write data into the EF currently selected, with the card verifying the integrity of data received. As no confidentiality is required, the data are not encrypted.
TCS_335 Response message if correct Secure Messaging input format
The «regular» processing states, described for the UPDATE BINARY command with no secure messaging (see § 3.6.3.1), can be returned using the response message structure described above.
Additionally, some errors specifically related to secure messaging can happen. In that case, the processing state is simply returned, with no secure messaging structure involved:
TCS_336 Response Message if error in secure messaging
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If no current session key is available, the processing state '6A88' is returned.
- If some expected data objects (as specified above) are missing in the secure messaging format, the processing state '6987' is returned: this error happens if an expected tag is missing or if the command body is not properly constructed.
- If some data objects are incorrect, the processing state returned is '6988': this error happens if all the required tags are present but some lengths are different from the ones expected.
- If the verification of the cryptographic checksum fails, the processing state returned is '6688'.
3.6.4 GET CHALLENGE
This command is compliant with ISO/IEC 7816-4, but has a restricted usage compared to the command defined in the norm.
The GET CHALLENGE command asks the card to issue a challenge in order to use it in a security related procedure in which a cryptogram or some ciphered data are sent to the card.
TCS_337 The Challenge issued by the card is only valid for the next command, which uses a challenge, sent to the card.
| Byte | Length | Value | Description |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '84h' | INS |
| P1 | 1 | '00h' | P1 |
| P2 | 1 | '00h' | P2 |
| Le | 1 | '08h' | Le (Length of Challenge expected). |
| Byte | Length | Value | Description |
|---|---|---|---|
| #1-#8 | 8 | 'XX..XXh' | Challenge |
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If Le is different from '08h', the processing state is '6700'.
- If parameters P1 — P2 are incorrect, the processing state is '6A86'
3.6.5 VERIFY
This command is compliant with ISO/IEC 7816-4, but has a restricted usage compared to the command defined in the norm.
The Verify command initiates the comparison in the card of the CHV (PIN) data sent from the command with the reference CHV stored in the card.
Note: The PIN entered by the user must be right padded with 'FFh' bytes up to a length of 8 bytes by the IFD.
TCS_340 If the command is successful, the rights corresponding to CHV presentation are opened and the remaining CHV attempt counter is reinitialised.
TCS_341 An unsuccessful comparison is recorded in the card in order to limit the number of further attempts of the use of the reference CHV.
| Byte | Length | Value | Description |
|---|---|---|---|
| CLA | 1 | '00h' | CLA |
| INS | 1 | '20h' | INS |
| P1 | 1 | '00h' | P1 |
| P2 | 1 | '00h' | P2 (the verified CHV is implicitly known) |
| Lc | 1 | '08h' | Length of CHV code transmitted |
| #6-#13 | 8 | 'XX..XXh' | CHV |
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If the reference CHV is not found, the processing state returned is '6A88'.
- If the CHV is blocked, (the remaining attempt counter of the CHV is null), the processing state returned is '6983'. Once in that state, the CHV can never be successfully presented anymore.
- If the comparison is unsuccessful, the remaining attempt Counter is decreased and the status '63CX' is returned (X > 0 and X equals the remaining CHV attempts counter. If X = 'F', the CHV attempts counter is greater than 'F').
- If the reference CHV is considered corrupted, the processing state returned is '6400' or '6581'.
3.6.6 GET RESPONSE
This command is compliant with ISO/IEC 7816-4.
This command (only necessary and available for T = 0 Protocol) is used to transmit prepared data from the card to the interface device (case where a command had included both Lc and Le).
The GET_RESPONSE command has to be issued immediately after the command preparing the data, otherwise, the data are lost. After the execution of the GET_RESPONSE command (except if the error '61xx' or '6Cxx' occur, see below), the previously prepared data are no longer available.
| Byte | Length | Value | Description |
|---|---|---|---|
| CLA | 1 | '00h' | |
| INS | 1 | 'C0h' | |
| P1 | 1 | '00h' | |
| P2 | 1 | '00h' | |
| Le | 1 | 'XXh' | Number of bytes expected |
| Byte | Length | Value | Description |
|---|---|---|---|
| #1-#X | X | 'XX..XXh' | Data |
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If no data have been prepared by the card, the processing state returned is '6900' or '6F00'.
- If Le exceeds the number of available bytes or if Le is null, the processing state returned is '6Cxx' where xx denotes the exact number of available bytes. In that case, the prepared data are still available for a subsequent GET_RESPONSE command.
- If Le is not null and is smaller than the number of available bytes, the required data are sent normally by the card, and the processing state returned is '61xx', where 'xx' indicates a number of extra bytes still available by a subsequent GET_RESPONSE command.
- If the command is not supported (protocol T = 1), the card returns '6D00'.
3.6.7 PSO: VERIFY CERTIFICATE
This command is compliant with ISO/IEC 7816-8, but has a restricted usage compared to the command defined in the norm.
The VERIFY CERTIFICATE command is used by the card to obtain a Public Key from the outside and to check its validity.
TCS_346 When a VERIFY CERTIFICATE command is successful, the Public Key is stored for a future use in the Security environment. This key shall be explicitly set for the use in security related commands (INTERNAL AUTHENTICATE, EXTERNAL AUTHENTICATE or VERIFY CERTIFICATE) by the MSE command (see § 3.6.10) using its key identifier.
TCS_347 In any case, the VERIFY CERTIFICATE command uses the public key previously selected by the MSE command to open the certificate. This public key must be the one of a Contracting Party.
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If the certificate verification fails, the processing state returned is '6688'. The verification and unwrapping process of the certificate is described in sub-appendix 11.
- If no Public Key is present in the Security Environment, '6A88' is returned.
- If the selected public key (used to unwrap the certificate) is considered corrupted, the processing state returned is '6400' or '6581'.
- If the selected public key (used to unwrap the certificate) has a CHA.LSB (CertificateHolderAuthorisation.equipmentType) different from '00' (i.e. is not the one of a Contracting Party), the processing state returned is '6985'.
3.6.8 INTERNAL AUTHENTICATE
This command is compliant with ISO/IEC 7816-4.
Using the INTERNAL AUTHENTICATE command, the IFD can authenticate the card.
The authentication process is described in sub-appendix 11. It includes the following statements:
TCS_350 The INTERNAL AUTHENTICATE command uses the card Private Key (implicitly selected) to sign authentication data including K1 (first element for session key agreement) and RND1, and uses the Public Key currently selected (through the last MSE command) to encrypt the signature and form the authentication token (more details in sub-appendix 11).
| Byte | Length | Value | Description |
|---|---|---|---|
| #1-#128 | 128 | 'XX..XXh' | Card authentication token (see sub-appendix 11) |
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If no Public Key is present in the Security Environment, the processing state returned is '6A88'.
- If no Private Key is present in the Security Environment, the processing state returned is '6A88'.
- If VU.CHR does not match the current public key identifier, the processing state returned is '6A88'.
- If the selected private key is considered corrupted, the processing state returned is '6400' or '6581'.
TCS_353 If the INTERNAL_AUTHENTICATE command is successful, the current session key, if existing, is erased and no longer available. In order to have a new session key available, the EXTERNAL_AUTHENTICATE command must be successfully performed.
3.6.9 EXTERNAL AUTHENTICATE
This command is compliant with ISO/IEC 7816-4.
Using the EXTERNAL AUTHENTICATE command, the card can authenticate the IFD.
The authentication process is described in sub-appendix 11. It includes the following statements:
TCS_354 A GET CHALLENGE command must precede the EXTERNAL_AUTHENTICATE command immediately. The card issues a challenge to the outside (RND3).
TCS_355 The verification of the cryptogram uses RND3 (challenge issued by the card), the card private key (implicitly selected) and the public key previously selected by the MSE command.
TCS_356 The card verifies the cryptogram, and if it is correct, the AUT access condition is opened.
TCS_357 The input cryptogram carries the second element for session key agreement K2.
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (Status Words (SW1,SW2)) |
- If the command is successful, the card returns '9000'.
- If no Public Key is present in the Security Environment, '6A88' is returned.
- If the CHA of the currently set public key is not the concatenation of the Tachograph application AID and of a VU equipment Type, the processing state returned is '6F00' (see sub-appendix 11).
- If no Private Key is present in the Security Environment, the processing state returned is '6A88'.
- If the verification of the cryptogram is wrong, the processing state returned is '6688'.
- If the command is not immediately preceded with a GET CHALLENGE command, the processing state returned is '6985'.
- If the selected private key is considered corrupted, the processing state returned is '6400' or '6581'.
TCS_360 If the EXTERNAL AUTHENTICATE command is successful, and if the first part of the session key is available from a successful INTERNAL AUTHENTICATE recently performed, the session key is set for future commands using secure messaging.
TCS_361 If the first session key part is not available from a previous INTERNAL AUTHENTICATE command, the second part of the session key, sent by the IFD, is not stored in the card. This mechanism ensures that the mutual authentication process is done in the order specified in sub-appendix 11.
3.6.10 MANAGE SECURITY ENVIRONMENT
This command is used to set a public key for authentication purpose.
This command is compliant with ISO/IEC 7816-8. The use of this command is restricted regarding the related standard.
TCS_362 The key referenced in the MSE data field is valid for every file of the Tachograph DF.
TCS_363 The key referenced in the MSE data field remains the current public key until the next correct MSE command.
TCS_364 If the key referenced is not (already) present into the card, the security environment remains unchanged.
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If the referenced key is not present into the card, the processing state returned is '6A88'.
- If some expected data objects are missing in the secure messaging format, the processing state '6987' is returned. This can happen if the tag '83h' is missing.
- If some data objects are incorrect, the processing state returned is '6988'. This can happen if the length of the key identifier is not '08h'.
- If the selected key is considered corrupted, the processing state returned is '6400' or '6581'.
3.6.11 PSO: HASH
This command is used to transfer to the card the result of a hash calculation on some data.
This command is used for the verification of digital signatures. The hash value is stored in EEPROM for the subsequent command verify digital signature.
This command is compliant with ISO/TEC 7816-8. The use of this command is restricted regarding the related standard.
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If some expected data objects (as specified above) are missing, the processing state '6987' is returned. This can happen if one of the tag '90h' is missing.
- If some data objects are incorrect, the processing state returned is '6988'. This error happens if the required tag is present but with a length different from ' 14h'.
3.6.12 PERFORM HASH OF FILE
This command is not compliant with ISO/IEC 7816-8. Thus the CLA byte of this command indicates that there is a proprietary use of the PERFORM SECURITY OPERATION/HASH.
TCS_369 The perform hash file command is used to hash the data area of the currently selected transparent EF.
TCS_370 The result of the hash operation is stored in the card. It can then be used to get a digital signature of the file, using the PSO-COMPUTE_DIGITAL_SIGNATURE command. This result remains available for the COMPUTE DIGITAL SIGNATURE command until the next successful PERFORM HASH of FILE command.
| Byte | Length | Value | Description |
|---|---|---|---|
| CLA | 1 | '80h' | CLA |
| INS | 1 | '2Ah' | Perform Security Operation |
| P1 | 1 | '90h' | Tag: Hash |
| P2 | 1 | '00h' | P2: Hash the data of the currently selected transparent file |
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If no application is selected, the processing state '6985' is returned
- If the selected EF is considered corrupted (file attributes or stored data integrity errors), the processing state returned is '6400' or '6581'.
- If the selected file is not a transparent file, the processing state returned is '6986'.
3.6.13 PSO: COMPUTE DIGITAL SIGNATURE
This command is used to compute the digital signature of previously computed hash code (see PERFORM HASH of FILE, § 3.6.12).
This command is compliant with ISO/IEC 7816-8. The use of this command is restricted regarding the related standard.
TCS_373 The card private key is used to compute the digital signature and is implicitly known by the card.
TCS_374 The card performs a digital signature using a padding method compliant with PKCS1 (see sub-appendix 11 for details).
| Byte | Length | Value | Description |
|---|---|---|---|
| #1-#128 | 128 | 'XX..XXh' | Signature of the previously computed hash |
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If the implicitly selected private key is considered as corrupted, the processing state returned is '6400' or '6581'.
3.6.14 PSO: VERIFY DIGITAL SIGNATURE
This command is used to verify the digital signature, provided as an input, in accordance with PKCS1 of a message, whose hash is known to the card. The signature algorithm is implicitly known by the card.
This command is compliant with ISO/IEC 7816-8. The use of this command is restricted regarding the related standard.
TCS_377 The Verify Digital Signature command always uses the public key selected by the previous Manage Security Environment command, and the previous hash code entered by a PSO: Hash command.
| Byte | Length | Value | Description |
|---|---|---|---|
| SW | 2 | 'XXXXh' | Status Words (SW1,SW2) |
- If the command is successful, the card returns '9000'.
- If the verification of the signature fails, the processing state returned is '6688'. The verification process is described in sub-appendix 11.
- If no public key is selected, the processing state returned is '6A88'.
- If some expected data objects (as specified above) are missing, the processing state '6987' is returned. This can happen if one of the required tag is missing.
- If no hash code is available to process the command (as a result of a previous PSO: Hash command), the processing state returned is '6985'.
- If some data objects are incorrect, the processing state returned is '6988'. This can happen if one of the required data objects length is incorrect.
- If the selected public key is considered corrupted, the processing state returned is '6400' or '6581'.
This paragraph specifies the file structures of the Tachograph cards for storage of accessible data.
It does not specify card manufacturer dependant internal structures, such as e.g. file headers, nor storage and handling of data elements needed for internal use only such as EuropeanPublicKey, CardPrivateKey, TDesSessionKey or WorkshopCardPin.
The useful storage capacity of Tachograph cards shall be of 11 Kbytes minimum. Greater capacities may be used. In such case, the structure of the card remains the same, but the number of records of some elements of the structure is increased. This paragraph specifies minimum and maximum values of these record numbers.
4.1 DRIVER CARD STRUCTURE
TCS_400 After its personalisation, the driver card shall have the following permanent file structure and file access conditions:
| Access conditions | ||||||
| File | File ID | Read | Update | Encrypted | ||
| MF EF ICC | 3F00 0002 0005 0500 0501 C100 C108 0520 050E 0521 0502 0503 0504 0505 0506 0507 0508 0522 | ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW | NEV NEV NEV NEV NEV NEV ALW NEV PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / | No No No No No No No No No No No No No No No No | ||
| EF IC DF Tachograph | ||||||
| EF Application Identification EF Card Certificate EF CA Certificate EF Identification EF Card Download EF Driving Licence Info EF Events Data EF Faults Data EF Driver Activity Data EF Vehicles Used EF Places EF Current Usage EF Control Activity Data EF Specific Conditions | ||||||
TCS_401 All EFs structures shall be transparent.
TCS_402 Read with secure messaging shall be possible for all files under the DF Tachograph.
TCS_403 The driver card shall have the following data structure:
No of Size (bytes) Default File / Data element Records Min Max Values
<pre class="legal-pre"> ├─ IICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00 00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufacturingReferences 4 4 {00..00}
└─ DF Tachograph 11378 24926
├─ EF Application Identification 10 10
│ └─ DriverCardApplicationIdentification 10 10
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStructureVersion 2 2 {00 00}
│ ├─ noOfEventsPerType 1 1 {00}
│ ├─ noOfFaultsPerType 1 1 {00}
│ ├─ activityStructureLength 2 2 {00 00}
│ ├─ noOfCardVehicleRecords 2 2 {00 00}
│ └─ noOfCardPlaceRecords 1 1 {00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA_Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 143 143
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {20..20}
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ DriverCardHolderIdentification 78 78
│ ├─ cardHolderName 72 72
│ │ ├─ holderSurname 36 36 {00,
│ │ └─ holderFirstNames 36 36 {00,
│ ├─ cardHolderBirthDate 4 4 {00..00}
│ └─ cardHolderPreferredLanguage 2 2 {20..20}
├─ EF Card Download 4 4
│ └─ LastCardDownload 4 4
├─ EF Driving Licence Info 53 53
│ └─ CardDrivingLicenceInformation 53 53
│ ├─ drivingLicenceIssuingAuthority 36 36 {00,
│ ├─ drivingLicenceIssuingNation 1 1 {00}
│ └─ drivingLicenceNumber 16 16 {20..20}
├ EF Events Data 864 1728
│ └─ CardEventData 864 1728
│ └─ cardEventRecords 6 144 288
│ └─ CardEventRecord n 24 24
│ │ 1
│ ├─ eventType 1 1 {00}
│ ├─ eventBeginTime 4 4 {00..00}
│ ├─ eventEndTime 4 4 {00..00}
│ └─ eventVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ EF Faults Data 576 1152
│ └─ CardFaultData 576 1152
│ └─ cardFaultRecords 2 288 576
│ └─ CardFaultRecord n 24 24
│ │ 2
│ ├─ faultType 1 1 {00}
│ ├─ faultBeginTime 4 4 {00..00}
│ ├─ faultEndTime 4 4 {00..00}
│ └─ faultVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00, 0..20}
├─ EF Driver Activity Data 5548 13780
│ └─ CardDriverActivity 5548 13780
│ ├─ activityPointerOldestDayRecord 2 2 {00 00}
│ ├─ activityPointerNewestRecord 2 2 {00 00}
│ └─ activityDailyRecords n 5544 13776 {00..00}
│ 6
├─ EF Vehicles Used 2606 6202
│ └─ CardVehiclesUsed 2606 6202
│ ├─ vehiclePointerNewestRecord 2 2 {00 00}
│ └─ cardVehicleRecords 2604 6200
│ └─ CardVehicleRecord n 31 31
│ │ 3
│ ├─ vehicleOdometerBegin 3 3 {00..00}
│ ├─ vehicleOdometerEnd 3 3 {00..00}
│ ├─ vehicleFirstUse 4 4 {00..00}
│ ├─ vehicleLastUse 4 4 {00..00}
│ ├─ vehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00,
│ └─ vuDataBlockCounter 2 2 {00..00}
├─ EF Places 841 1121
│ └─ CardPlaceDailyWorkPeriod 841 1121
│ ├─ placePointerNewestRecord 1 1 {00}
│ └─ placeRecords 840 1120
│ └─ PlaceRecord n 10 10
│ │ 4
│ ├─ entryTime 4 4 {00..00}
│ ├─ entryTypeDailyWorkPeriod 1 1 {00}
│ ├─ dailyWorkPeriodCountry 1 1 {00}
│ ├─ dailyWorkPeriodRegion 1 1 {00}
│ └─ vehicleOdometerValue 3 3 {00..00}
├─ EF Current Usage 19 19
│ └─ CardCurrentUse 19 19
│ ├─ sessionOpenTime 4 4 {00..00}
│ └─ sessionOpenVehicle
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ EF Control Activity Data 46 46
│ └─ CardControlActivityDataRecord 46 46
│ ├─ controlType 1 1 {00}
│ ├─ controlTime 4 4 {00..00}
│ ├─ controlCardNumber
│ │ ├─ cardType 1 1 {00}
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ └─ cardNumber 16 16 {20..20}
│ ├─ controlVehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00,
│ ├─ controlDownloadPeriodBegin 4 4 {00..00}
│ └─ controlDownloadPeriodEnd 4 4 {00..00}
└─ EF Specific Conditions 280 280
└─ SpecificConditionRecord 56 5 5
├─ entryTime 4 4 {00..00}
└─ SpecificConditionType 1 1 {00}</pre>
TCS_404 The following values, used to provide sizes in the table above, are the minimum and maximum record number values the driver card data structure must use:
4.2 WORKSHOP CARD STRUCTURE
TCS_405 After its personalisation, the workshop card shall have the following permanent file structure and file access conditions:
| Access conditions | |||||
| File | File ID | Read | Update | Encrypted | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 0501 C100 C108 0520 0509 050A 050B 0502 0503 0504 0505 0506 0507 0508 0522 | ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW ALW | NEV NEV NEV NEV NEV NEV ALW PRO SM / NEV PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / PRO SM / | No No No No No No No No Yes No No No No No No No No | |
| EF Application Identification EF Card Certificate EF CA Certificate EF Identification EF Card Download EF Calibration EF Sensor Installation Data EF Events Data EF Faults Data EF Driver Activity Data EF Vehicles Used EF Places EF Current Usage EF Control Activity Data EF Specific Conditions | |||||
TCS_406 All EFs structures shall be transparent.
TCS_407 Read with secure messaging shall be possible for all files under the DF Tachograph.
TCS_408 The workshop card shall have the following data structure:
No of Size (Bytes) Default File / Data element Records Min Max Values
<pre class="legal-pre"> ├─ EF ICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00 00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufacturingReferences 4 4 {00..00}
└─ DF Tachograph 11055 29028
├─ EF Application Identification 11 11
│ └─ WorkshopCardApplicationIdentification 11 11
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStractureVersion 2 2 {00 00}
│ ├─ noOfEventsPerType 1 1 {00}
│ ├─ noOfFaultsPerType 1 1 {00}
│ ├─ activityStructureLength 2 2 {00 00}
│ ├─ noOfCardVehicleRecords 2 2 {00 00}
│ ├─ noOfCardPlaceRecords 1 1 {00}
│ └─ noOfCalibrationRecords 1 1 {00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 211 211
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {00,
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ WorkshopCardHolderIdentification 146 146
│ ├─ workshopName 36 36 {00,
│ ├─ workshopAddress 36 36 {00,
│ ├─ cardHolderName
│ │ ├─ holderSurname 36 36 {00,
│ │ └─ holderFirstNames 36 36 {00,
│ └─ cardHolderPreferredLanguage 2 2 {20..20}
├─ EF Card Download 2 2
│ └─ NoOfCalibrationsSinceDownload 2 2 {00 00}
├─ EF Calibration 9243 26778
│ └─ WorkshopCardCalibrationData 9243 26778
│ ├─ calibrationTotalNumber 2 2 {00 00}
│ ├─ calibrationPointerNewestRecord 1 1 {00}
│ └─ calibrationRecords 9240 26775
│ └─ WorkshopCardCalibrationRecord n 105 105
│ │ 5
│ ├─ calibrationPurpose 1 1 {00}
│ ├─ vehicleIdentificationNumber 17 17 {20..20}
│ ├─ vehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00,
│ ├─ wVehicleCharacteristicConstant 2 2 {00 00}
│ ├─ kConstantOfRecordingEquipment 2 2 {00 00}
│ ├─ lTyreCircumference 2 2 {00 00}
│ ├─ tyreSize 15 15 {20..20}
│ ├─ authorisedSpeed 1 1 {00}
│ ├─ oldOdometerValue 3 3 {00..00}
│ ├─ newOdometerValue 3 3 {00..00}
│ ├─ oldTimeValue 4 4 {00..00}
│ ├─ newTimeValue 4 4 {00..00}
│ ├─ nextCalibrationDate 4 4 {00..00}
│ ├─ vuPartNumber 16 16 {20..20}
│ ├─ vuSerialNumber 8 8 {00..00}
│ └─ sensorSerialNumber 8 8 {00..00}
├─ EF Sensor Installation Data 16 16
│ └─ SensorInstallationSecData 16 16 {00..00}
├─ EF Events Data 432 432
│ └─ CardEventData 432 432
│ └─ cardEventRecords 6 72 72
│ └─ CardEventRecord n 24 24
│ │ 1
│ ├─ eventType 1 1 {00}
│ ├─ eventBeginTime 4 4 {00..00}
│ ├─ eventEndTime 4 4 {00..00}
│ └─ eventVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ EF Faults Data 288 288
│ └─ CardFaultData 288 288
│ └─ cardFaultRecords 2 144 144
│ └─ CardFaultRecord n 24 24
│ │ 2
│ ├─ faultType 1 1 {00}
│ ├─ faultBeginTime 4 4 {00..00}
│ ├─ faultEndTime 4 4 {00..00}
│ └─ faultVehicleRegistration
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ EF Driver Activity Data 202 496
│ └─ CardDriverActivity 202 496
│ ├─ activityPointerOldestDayRecord 2 2 {00 00}
│ ├─ activityPointerNewestRecord 2 2 {00 00}
│ └─ activityDailyRecords n 198 492 {00..00}
│ 6
├─ EF Vehicles Used 126 250
│ └─ CardVehiclesUsed 126 250
│ ├─ vehiclePointerNewestRecord 2 2 {00 00}
│ └─ cardVehicleRecords 124 248
│ └─ CardVehicleRecord n 31 31
│ │ 3
│ ├─ vehicleOdometerBegin 3 3 {00..00}
│ ├─ vehicleOdometerEnd 3 3 {00..00}
│ ├─ vehicleFirstUse 4 4 {00..00}
│ ├─ vehicleLastUse 4 4 {00..00}
│ ├─ vehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00,
│ └─ vuDataBlockCounter 2 2 {00..00}
├─ EF Places 61 81
│ └─ CardPlaceDailyWorkPeriod 61 81
│ ├─ placePointerNewestRecord 1 1 {00}
│ └─ placeRecords 60 80
│ └─ PlaceRecord n 10 10
│ │ 4
│ ├─ entryTime 4 4 {00..00}
│ ├─ entryTypeDailyWorkPeriod 1 1 {00}
│ ├─ dailyWorkPeriodCountry 1 1 {00}
│ ├─ daily WorkPeriodRegion 1 1 {00}
│ └─ vehicleOdometerValue 3 3 {00..00}
├─ EF Current Usage 19 19
│ └─ CardCurrentUse 19 19
│ ├─ sessionOpenTime 4 4 {00..00}
│ └─ sessionOpenVehicle
│ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ EF Control Activity Data 46 46
│ └─ CardControlActivityDataRecord 46 46
│ ├─ controlType 1 1 {00}
│ ├─ controlTime 4 4 {00..00}
│ ├─ controlCardNumber
│ │ ├─ cardType 1 1 {00}
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ └─ cardNumber 16 16 {20..20}
│ ├─ controlVehicleRegistration
│ │ ├─ vehicleRegistrationNation 1 1 {00}
│ │ └─ vehicleRegistrationNumber 14 14 {00,
│ ├─ controlDownloadPeriodBegin 4 4 {00..00}
│ └─ controlDownloadPeriodEnd 4 4 {00..00}
└─ EF Specific Conditions 10 10
└─ SpecificConditionRecord 2 5 5
├─ entryTime 4 4 {00..00}
└─ SpecificConditionType 1 1 {00}</pre>
TCS_409 The following values, used to provide sizes in the table above, are the minimum and maximum record number values the workshop card data structure must use:
4.3 CONTROL CARD STRUCTURE
TCS_410 After its personalisation, the control card shall have the following permanent file structure and file access conditions:
| Access conditions | |||||
| File | File ID | Read | Update | Encrypted | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 0501 C100 C108 0520 050C | ALW ALW ALW ALW ALW AUT ALW | NEV NEV NEV NEV NEV NEV PRO SM / | No No No No No No No | |
| EF Application Identification EF Card Certificate EF CA Certificate EF Identification EF Controller Activity Data | |||||
TCS_411 All EFs structures shall be transparent.
TCS_412 Read with secure messaging shall be possible for files under the DF Tachograph.
TCS_413 The control card shall have the following data structure:
No of Size (Bytes) Default File / Data element Records Min Max values
<pre class="legal-pre"> ├─ EF ICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00..00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufacturingReferences 4 4 {00..00}
└─ DF Tachograph 11186 24526
├─ EF Application Identification 5 5
│ └─ ControlCardApplicationIdentification 5 5
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStructureVersion 2 2 {00 00}
│ └─ noOfControlActivityRecords 2 2 {00 00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 211 211
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {00,
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ ControlCardHolderIdentification 146 146
│ ├─ controlBodyName 36 36 {00,
│ ├─ controlBodyAddress 36 36 {00,
│ ├─ cardHolderName
│ │ ├─ holderSurname 36 36 {00,
│ │ └─ holderFirstNames 36 36 {00,
│ └─ cardHolderPreferredLanguage 2 2 {20 20}
└─ EF Controller Activity Data 10582 23922
└─ ControlCardControlActivityData 10582 23922
├─ controlPointerNewestRecord 2 2 {00 00}
└─ controlActivityRecords 10580 23920
└─ controlActivityRecord n 46 46
│ 7
├─ controlType 1 1 {00}
├─ controlTime 4 4 {00..00}</pre>
├─ controlledCardNumber
<pre class="legal-pre"> │ ├─ cardType 1 1 {00}
│ ├─ CardIssuingMemberState 1 1 {00}
│ └─ cardNumber 16 16 {20..20}</pre>
├─ controlledVehicleRegistration
<pre class="legal-pre"> │ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ controlDownloadPeriodBegin 4 4 {00..00}
└─ controlDownloadPeriodEnd 4 4 {00..00}</pre>
TCS_414 The following values, used to provide sizes in the table above, are the minimum and maximum record number values the control card data structure must use:
| Min | Max | ||
|---|---|---|---|
| n7 | NoOfControlActivityRecords | 230 | 520 |
4.4 COMPANY CARD STRUCTURE
TCS_415 After its personalisation, the company card shall have the following permanent file structure and file access conditions:
| Access conditions | |||||
| File | File ID | Read | Update | Encrypted | |
| MF EF ICC EF IC DF Tachograph | 3F00 0002 0005 0500 0501 C100 C108 0520 050D | ALW ALW ALW ALW ALW AUT ALW | NEV NEV NEV NEV NEV NEV PRO SM / | No No No No No No No | |
| EF Application Identification EF Card Certificate EF CA Certificate EF Identification EF Company_Activity_Data | |||||
| AUT | |||||
TCS_416 All EFs structures shall be transparent.
TCS_417 Read with secure messaging shall be possible for all files under the DF Tachograph.
TCS_418 The company card shall have the following data structure:
No of Size (bytes) Default File / Data element Records Min Max Values
<pre class="legal-pre"> ├─ EF ICC 25 25
│ └─ CardIccIdentification 25 25
│ ├─ clockStop 1 1 {00}
│ ├─ cardExtendedSerialNumber 8 8 {00..00}
│ ├─ cardApprovalNumber 8 8 {20..20}
│ ├─ cardPersonaliserID 1 1 {00}
│ ├─ embedderIcAssemblerId 5 5 {00..00}
│ └─ icIdentifier 2 2 {00 00}
├─ EF IC 8 8
│ └─ CardChipIdentification 8 8
│ ├─ icSerialNumber 4 4 {00..00}
│ └─ icManufacturingReferences 4 4 {00..00}
└─ DF Tachograph 11114 24454
├─ EF Application Identification 5 5
│ └─ CompanyCardApplicationIdentification 5 5
│ ├─ typeOfTachographCardId 1 1 {00}
│ ├─ cardStructureVersion 2 2 {00 00}
│ └─ noOfCompanyActivityRecords 2 2 {00 00}
├─ EF Card Certificate 194 194
│ └─ CardCertificate 194 194 {00..00}
├─ EF CA Certificate 194 194
│ └─ MemberStateCertificate 194 194 {00..00}
├─ EF Identification 139 139
│ ├─ CardIdentification 65 65
│ │ ├─ CardIssuingMemberState 1 1 {00}
│ │ ├─ cardNumber 16 16 {20..20}
│ │ ├─ cardIssuingAuthorityName 36 36 {00,
│ │ ├─ cardIssueDate 4 4 {00..00}
│ │ ├─ cardValidityBegin 4 4 {00..00}
│ │ └─ cardExpiryDate 4 4 {00..00}
│ └─ CompanyCardHolderIdentification 74 74
│ ├─ companyName 36 36 {00,
│ ├─ company Address 36 36 {00,
│ └─ cardHolderPreferredLanguage 2 2 {20 20}
└─ EF Company Activity Data 10582 23922
└─ CompanyActivityData 10582 23922
├─ companyPointerNewestRecord 2 2 {00 00}
└─ companyActivityRecords 10580 23920
└─ companyActivityRecord n 46 46
│ 8
├─ companyActivityType 1 1 {00}
├─ companyActivityTime 4 4 {00..00}</pre>
├─ vehicleRegistrationInformation
<pre class="legal-pre"> │ ├─ vehicleRegistrationNation 1 1 {00}
│ └─ vehicleRegistrationNumber 14 14 {00,
├─ downloadPeriodBegin 4 4 {00..00}
└─ downloadPeriodEnd 4 4 {00..00}</pre>
TCS_419 The following values, used to provide sizes in the table above, are the minimum and maximum record number values the company card data structure must use:
| Min | Max | ||
|---|---|---|---|
| n8 | NoOfCompanyActivityRecords | 230 | 520 |
PIC_001 The control device may use the following pictograms and pictograms combinations:
| People | Actions | Modes of operation | |
|---|---|---|---|
 |
Company | Company mode | |
 |
Controller | Control | Control mode |
 |
Driver | Driving | Operational mode |
 |
Workshop/test station | Inspection/calibration | Calibration mode |
 |
Manufacturer |
| | Activities | Duration |
| --- | --- | --- |
|  | Available | Current availability period |
|
 | Driving | Continuous driving time |
|
 | Rest | Current rest period |
|
 | Work | Current work period |
|
 | Break | Cumulative break time |
|  | Unknown | | | | Equipment | Functions |
| --- | --- | --- |
|  | Driver slot | | |  | Co-driver slot | | |  | Card | | |  | Clock | |
|  | Display | Displaying |
|
 | External storage | Downloading |
|
 | Power supply | |
|
 | Printer/printout | Printing |
|  | Sensor | | |  | Tyre size | | |  | Vehicle/vehicle unit | | | | Specific conditions |
| --- | --- |
| 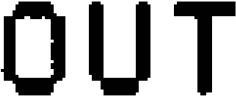 | Out of scope |
|
 | Ferry/train crossing |
| Miscellaneous | |||
|---|---|---|---|
 |
Events |  |
Faults |
 |
Start of daily work period |  |
End of daily work period |
 |
Location | ||
 |
Manual entry of driver activities | ||
 |
Security | ||
 |
Speed | ||
 |
Time | ||
 |
Total/summary |
| | Qualifiers |
| --- | --- |
| 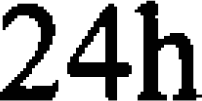 | Daily |
|
 | Weekly |
|
 | Two weeks |
|
 | From or to |
| Miscellaneous | |||
|---|---|---|---|
 |
Control place | ||
 |
Location start of daily work period |  |
Location end of daily work |
| period | |||
 |
From time |  |
To time |
 |
From vehicle | ||
 |
Out of scope begin |  |
Out of scope end |
Note: Additional pictogram combinations to form printout block or record identifiers are defined in sub-appendix 4.
Each printout is built up by chaining various data blocks, possibly identified with a block identifier.
A data block contains one or more records, possibly identified with a record identifier.
PRT_001 When a block identifier immediately precedes a record identifier, the record identifier is not printed.
PRT_002 In the case where a data item is unknown, or must not be printed for data access rights reasons, spaces are printed instead.
PRT_003 If the content of a complete line is unknown, or need not to be printed, then the complete line is omitted.
PRT_004 Numerical data fields are printed right aligned, with a space separator for thousands and millions, and without leading zeros.
PRT_005 String data fields are printed left aligned and filled up with spaces to data item length, or truncated to data item length when needed (names and addresses).
In this chapter the following format notation conventions have been used:
- Characters printed in bold <*> denote plain text to be printed (printing remains in normal characters),
<*> В тексте документа вместо жирного шрифта использовано выделение квадратными скобками.
- Normal characters denote variables (pictograms or data) to be replaced by their values for printing,
- Variable names have been padded with underscores to show the data item length available for the variable,
- Dates are specified with a «dd/mm/yyyy» (day, month, year) format. A «dd.mm.yyyy» format may also be used,
- The term «card identification» denotes the composition of: the type of card through a card pictograms combination, the card issuing Contracting Party code, a forward slash character and the card number with the replacement index and the renewal index separated with a space:
| P |  | x | x | x | / | x | x | x | x | x | x | x | x | x | x | x | x | x | x | x | x | ||
| Card Pictogram combination | Issuing Contracting Party code | First 14 characters of card number (possibly including a consecutive index) | Replacement index | Renewal index | |||||||||||||||||||
PRT_006 Printouts shall use the following data blocks and/or data records, in accordance with the following meanings and formats:
| Block or record number | Data Format | |||||
| Meaning | ||||||
| 1. | Date and time at which the document is printed. |  dd/mm/yyyy hh:mm [(UTC)] | ||||
| 2. | Type of printout. | |||||
| Block identifier | -----------------  ------------------ | |||||
| Printout pictogram combination (see App. 3), Speed limiting device setting (Over speeding printout only) | Picto xxx [km/h] | |||||
| 3. | Card holder identification. | |||||
| Block identifier. P = people pictogram | -----------------P------------------ | |||||
| Card holder surname | P Last_Name______________ | |||||
| Card holder first name(s) (if any) | First_Name_____________ | |||||
| Card identification | Card_Identification_______ | |||||
| Card expiry date (if any) | dd/mm/yyyy | |||||
| In the case where the card is a non-personal card, and holds no card holder surname, the company or workshop or control body name shall be printed instead. | ||||||
| 4. | Vehicle identification. | |||||
| Block identifier | -----------------  ------------------ | |||||
| VIN |  VIN_______________ | |||||
| Registering Contracting Party and VRN | Nat/VRN__________ | |||||
| 5. | VU identification. | |||||
| Block identifier | -----------------  ------------------ | |||||
| VU manufacturer's name |  VU_Manufacturer_______ | |||||
| VU part number | VU_Part_Number__ | |||||
| 6. | Last calibration of the control device | |||||
| Block identifier | -----------------  ------------------ | |||||
| Workshop name |  Last_Name______________ | |||||
| Workshop card identification | Card_Identification_____ | |||||
| Date of the calibration |  dd/mm/yyyy | |||||
| 7. | Last control (by a control officer) | |||||
| Block identifier | -----------------  ------------------ | |||||
| Controller's card identification | Card_Identification______ | |||||
| Control date, time and type |  dd/mm/yyyy hh:mm pppp | |||||
Type of the control: Up to four pictograms. The type of control can be (a combination) of: : Card downloading,  : VU downloading,  : printing,  : Displaying | ||||||
| 8. | Driver activities stored on a card in order of occurrence | |||||
| Block identifier | -----------------  ------------------ | |||||
| Enquiry date (calendar day subject of the printout) + Daily card presence counter | dd/mm/yyyy xxx | |||||
| 8.1 | Period during which the card was not inserted | |||||
| 8.1a | Record identifier (start of period) | ------------------------------------ | ||||
| 8.1b | Unknown period. Start and end time, duration | hh:mm hh:mm hh[h]mm | ||||
| 8.1c | Activity manually entered. | A hh:mm hh:mm hh[h]mm * | ||||
| Activity pictogram, start and end time (included), duration, rest periods of at least one hour are tagged with a star. | ||||||
| 8.2 | Card insertion in slot S | |||||
| Record identifier; S = Slot pictogram | -----------------S------------------ | |||||
| Vehicle registering Contracting Party and VRN |  Nat/VRN___________ | |||||
| Vehicle odometer at card insertion | x xxx xxx [km] | |||||
| 8.3 | Activity (while card was inserted) | |||||
| Activity pictogram, start and end time (included), | A hh:mm hh:mm hhhmm | |||||
| duration, crew status (crew pictogram if CREW, blanks if SINGLE), rest periods of at least one hour are tagged with a star. | ||||||
| 8.3a | Specific condition. Time of entry, specific condition pictogram (or pictogram combination). | hh:mm -----pppp----- | ||||
| 8.4 | Card withdrawal | |||||
| Vehicle odometer and distance travelled since last insertion for which odometer is known | x xxx xxx [km;] x xxx [km] | |||||
| 9. | Driver activities stored in a VU per slot in chronological order | |||||
| Block identifier | -----------------  ------------------ | |||||
| Enquiry date (calendar day subject of the printout) | dd/mm/yyyy | |||||
| Vehicle odometer at 00:00 and 24:00 | x xxx xxx — x xxx xxx [km] | |||||
| 10. | Activities carried in slot S | |||||
| Block identifier | -----------------S------------------ | |||||
| 10.1 | Period where no card is inserted in slot S | |||||
| Record identifier. | ----------------------------------- | |||||
| No Card inserted |   | |||||
| Vehicle odometer at beginning of period | x xxx xxx [km] | |||||
| 10.2 | Card insertion | |||||
| Card insertion Record identifier | ----------------------------------- | |||||
| Driver's name |  Last_Name_____________ | |||||
| Driver's first name | First_Name__________ | |||||
| Driver's Card identification | Card_Identification____ | |||||
| Driver's card expiry date | dd/mm/yyyy | |||||
| Registering CP and VRN of previous vehicle used |  Nat/VRN________ | |||||
| Date and time of card withdrawal from previous vehicle | dd/mm/yyyy hh:mm | |||||
| Blank line | ||||||
| Vehicle odometer at card insertion, Manual entry of driver activities flag (M if yes, Blank if No). | x xxx xxx [km] | [M] | ||||
| 10.3 | Activity | |||||
| Activity pictogram, start and end time (included), | A hh:mm hh:mm hh[h]mm  * | |||||
| duration, crew Status (crew pictogram if CREW, blanks if SINGLE), rests of at least one hour are tagged with a star. | ||||||
| 10.3a | Specific condition. Time of entry, specific condition pictogram (or pictogram combination). | hh:mm -----pppp----- | ||||
| 10.4 | Card withdrawal or End of 'No Card' period | |||||
| Vehicle odometer at card withdrawal or at end of 'no card' period and distance travelled since insertion, or since beginning of the 'No Card' period. | x xxx xxx [km;] x xxx [km] | |||||
| 11. | Daily summary | |||||
| Block identifier | -----------------  ------------------ | |||||
| 11.1 | VU summary of periods without card in driver slot | |||||
| Block identifier |    | |||||
| 11.2 | VU summary of periods without card in co-driver slot | |||||
| Block identifier |    | |||||
| 11.3 | VU daily summary per driver | |||||
| Record identifier | ----------------------------------- | |||||
| Driver's surname | Last_Name____________ | |||||
| Driver's first name(s) | First_Name___________ | |||||
| Driver's card identification | Card_Identification____ | |||||
| 11.4 | Entry of place where a daily work period begins and/or ends | |||||
| pi = location begin/end pictogram, time, country, region, | pihh:mm Cou Reg | |||||
| Odometer | x xxx xxx [km] | |||||
| 11.5 | Activity totals (from a card) | |||||
| Total driving duration, distance travelled |  hh[h]mm | x xxx [km] | ||||
| Total working and availability duration |  hh[h]mm |  hh[h]mm | ||||
| Total resting and unknown duration |  hh[h]mm |  hh[h]mm | ||||
| Total duration of crew activities |  hh[h]mm | |||||
| 11.6 | Activity totals (periods without card driver slot) | |||||
| Total driving duration, distance travelled |  hh[h]mm | x xxx [km] | ||||
| Total working and availability duration |  hh[h]mm |  hh[h]mm | ||||
| Total resting duration |  hh[h]mm | |||||
| 11.7 | Activity totals (periods without card co-driver slot) | |||||
| Total working and availability duration |  hh[h]mm |  hh[h]mm | ||||
| Total resting duration |  hh[h]mm | |||||
| 11.8 | Activity totals (per driver both slots included) | |||||
| Total driving duration, distance travelled |  hh[h]mm | x xxx [km] | ||||
| Total working and availability duration |  hh[h]mm |  hh[h]mm | ||||
| Total resting duration |  hh[h]mm | |||||
| Total duration of crew activities |  hh[h]mm | |||||
| When a daily printout is required for the current day, daily summary information is computed with available data at the time of the printout. | ||||||
| 12. | Events and/or faults stored on a card | |||||
| 12.1 | Block identifier last 5 'Events and Faults' from a card | -----------------  ----------------- | ||||
| 12.2 | Block identifier all recorded 'Events' on a card | -----------------  ----------------- | ||||
| 12.3 | Block identifier all recorded 'Faults' on a card | -----------------  ----------------- | ||||
| 12.4 | Event and/or Fault record | |||||
| Record identifier | ---------------------------------- | |||||
| Event/fault pictogram, record purpose, date time of start, | Pic | dd/mm/yyyy hh:mm | ||||
| Additional event/fault code (if any), duration |  xxx | hh[h]mm | ||||
| Registering Contracting Party & VRN of vehicle in which the event or fault occurred |  Nat/VRN_________ | |||||
| 13. | Events and/or faults stored or on-going in a VU | |||||
| 13.1 | Block identifier last 5 'Events and Faults' fromVU | -----------------  ----------------- | ||||
| 13.2 | Block identifier all recorded or on-going 'Events' in a VU | -----------------  ----------------- | ||||
| 13.3 | Block identifier all recorded or on-going 'Faults' in a VU | -----------------  ----------------- | ||||
| 13.4 | Event and/or fault record | |||||
| Record identifier | ---------------------------------- | |||||
| Event/fault pictogram, record purpose, date time of start, | Pic (p) dd/mm/yyyy hh:mm | |||||
| Additional event/fault code (if any), No of similar events this day, duration |  xxx (xxx) hh[h]mm | |||||
| Identification of the cards inserted at start or end of the event or fault (up to 4 lines without repeating twice the same card numbers) | Card_Identification_____ Card_Identification_____ Card_Identification_____ Card_Identification_____ | |||||
| Case where no card was inserted |  | |||||
| The record purpose (p) is a numerical code explaining why the event or fault was recorded, coded in accordance with the data element EventFaultRecordPurpose. | ||||||
| 14. | VU Identification | |||||
| Block identifier | -----------------  ----------------- | |||||
| VU manufacturer name |  Name________________ | |||||
| VU manufacturer address | Address______________ | |||||
| VU part number | PartNumber_____ | |||||
| VU approval number | Apprv_________ | |||||
| VU serial number | S/N____ | |||||
| VU year of manufacture | yyyy | |||||
| VU software version and installation date | [V] xx.xx.xx dd/mm/yyyy | |||||
| 15. | Sensor identification | |||||
| Block identifier | -----------------  ----------------- | |||||
| Sensor serial number |  S/N____ | |||||
| Sensor approval number | Apprv_______ | |||||
| Sensor first installation date | dd/mm/yyyy | |||||
| 16. | Calibration data | |||||
| Block identifier | -----------------  ----------------- | |||||
| 16.1 | Calibration record | |||||
| Record identifier | ---------------------------------- | |||||
| Workshop having performed the calibration |  Workshop_name________ | |||||
| Workshop address | Workshop_address_____ | |||||
| Workshop card identification | Card_Identification____ | |||||
| Workshop card expiry date | dd/mm/yyyy | |||||
| Blank line | ||||||
| Calibration date + calibration purpose |  dd/mm/yyyy (p) | |||||
| VIN |  VIN____________ | |||||
| Registering Contracting Party& VRN | Nat/VRN________ | |||||
| Characteristic coefficient of vehicle | [w] xx xxx [Imp/km] | |||||
| Constant of the control device | [k] xx xxx [Imp/km] | |||||
| Effective circumference of wheel tyres | [l] xx xxx [mm] | |||||
| Size of tyres mounted |  TyreSize______ | |||||
| Speed limiting device setting |  xxx [km/h] | |||||
| Old and new odometer values | x xxx xxx — x xxx xxx [km] | |||||
| The calibration purpose (p) is a numerical code explaining why these calibration parameters were recorded, coded in accordance with the data element CalibrationPurpose. | ||||||
| 17 | Time adjustment | |||||
| Block identifier | -----------------  ----------------- | |||||
| 17.1 | Time adjustment record | |||||
| Record identifier | ---------------------------------- | |||||
| Old date and time | dd/mm/yyyy hh:mm | |||||
| New date and time | dd/mm/yyyy hh:mm | |||||
| Workshop having performed the time adjustment | Workshop_name_______ | |||||
| Workshop address | Workshop_address_____ | |||||
| Workshop card identification | Card_Identification_____ | |||||
| Workshop card expiry date | dd/mm/yyyy | |||||
| 18 | Most recent event and Fault recorded in the VU | |||||
| Block identifier | -----------------  ----------------- | |||||
| Most recent event date time | dd/mm/yyyy hh:mm | |||||
| Most recent fault date time | dd/mm/yyyy hh:mm | |||||
| 19 | Over speeding control information | |||||
| Block identifier | -----------------  ----------------- | |||||
| Date and time of last OVER SPEEDING CONTROL |  dd/mm/yyyy hh:mm | |||||
| Date/time of first over speeding and number of over speeding events since |  dd/mm/yyyy hh:mm (nnn) | |||||
| 20 | Over speeding record | |||||
| 20.1 | Block identifier 'First over speeding after the last calibration' | -----------------   ----------------- | ||||
| 20.2 | Block identifier 'The 5 most serious over the last 365 days' | ---------------  (365)--------------- | ||||
| 20.3 | Block identifier 'The most serious for each of the last 10 days of occurrence' | ----------------  (10)--------------- | ||||
| 20.4 | Record identifier | ---------------------------------- | ||||
| Date time and duration |  dd/mm/yyyy hh:mm hh[h]mm | |||||
| Max and average speeds, No. of similar events this day | xxx [km/h] xxx km/h | |||||
| Driver's surname |  Last_Name__________ | |||||
| Driver's first name(s) | First_Name_________ | |||||
| Driver card identification | Card_Identification____ | |||||
| 20.5 | If no over speeding record exists in a block |  --- | ||||
| 21 | Hand-written information | |||||
| Block identifier | ---------------------------------- | |||||
| 21.1 | Control Place |  | ........................................ | |||
| 21.2 | Controller's signature |  | ........................................ | |||
| 21.3 | From time |  | ........................................ | |||
| 21.4 | To time |  | ........................................ | |||
| 21.5 | Driver's signature |  | ........................................ | |||
| 'Hand-written information'; Insert enough blank lines above a hand-written item, to be able to actually write the required information or to put a signature. | ||||||
In this chapter the following notation conventions have been used:
| N | Print block or record number N |
| N <*> | Print block or record number № repeated as many times as necessary |
| X/Y | Print blocks or records X and/or Y as needed, and repeating as many times as necessary. |
<*> В тексте документа для ячеек, выделенных полужирной линией, использовано выделение пунктирной линией.
3.1 DRIVER ACTIVITIES FROM CARD DAILY PRINTOUT
PRT_007 The driver activities from card daily printout shall be in accordance with the following format:
3.2 DRIVER ACTIVITIES FROM VU DAILY PRINTOUT
PRT_008 The driver activities from VU daily printout shall be in accordance with the following format:
3.3 EVENTS AND FAULTS FROM CARD PRINTOUT
PRT_009 The events and faults from card printout shall be in accordance with the following format:
3.4 EVENTS AND FAULTS FROM VU PRINTOUT
PRT_010 The events and faults from VU printout shall be in accordance with the following format:
3.5 TECHNICAL DATA PRINTOUT
PRT_011 The technical data printout shall be in accordance with the following format:
3.6 OVER SPEEDING PRINTOUT
PRT_012 The over speeding printout shall be in accordance with the following format:
<*> В тексте документа вместо жирного шрифта использовано выделение квадратными скобками.
DIS_001 The control device shall display data using the following formats:
 Dhh[h]mm
 hh[h]mm
 Dhh[h]mm
 hh[h]mm
 hn[h]mm
 dd/mm/yyyy
 dd.mm.yyyy
 hh[h]mm
 hh[h]mm
 hh[h]mm
 hh[h]mm

 hhh[h]mm

 hhh[h]mm
SUB-APPENDIX VI. EXTERNAL INTERFACES
1.1 CONNECTOR
INT_001 The downloading/calibration connector shall be a 6 pin connector, accessible on the front panel without the need to disconnect any part of the control device and shall comply with the following drawing (all dimensions in millimetres):
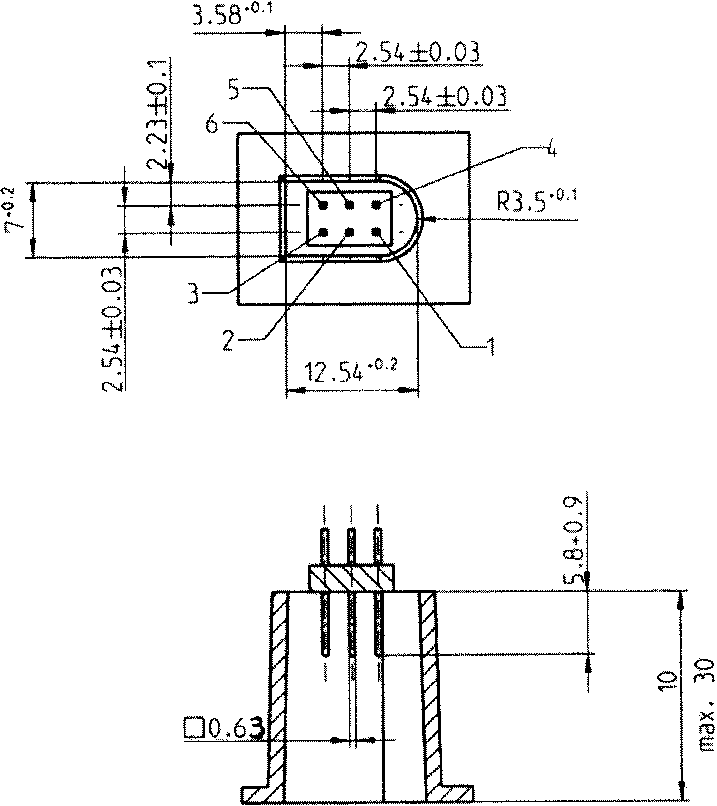
The following diagram shows a typical 6 pin mating plug:
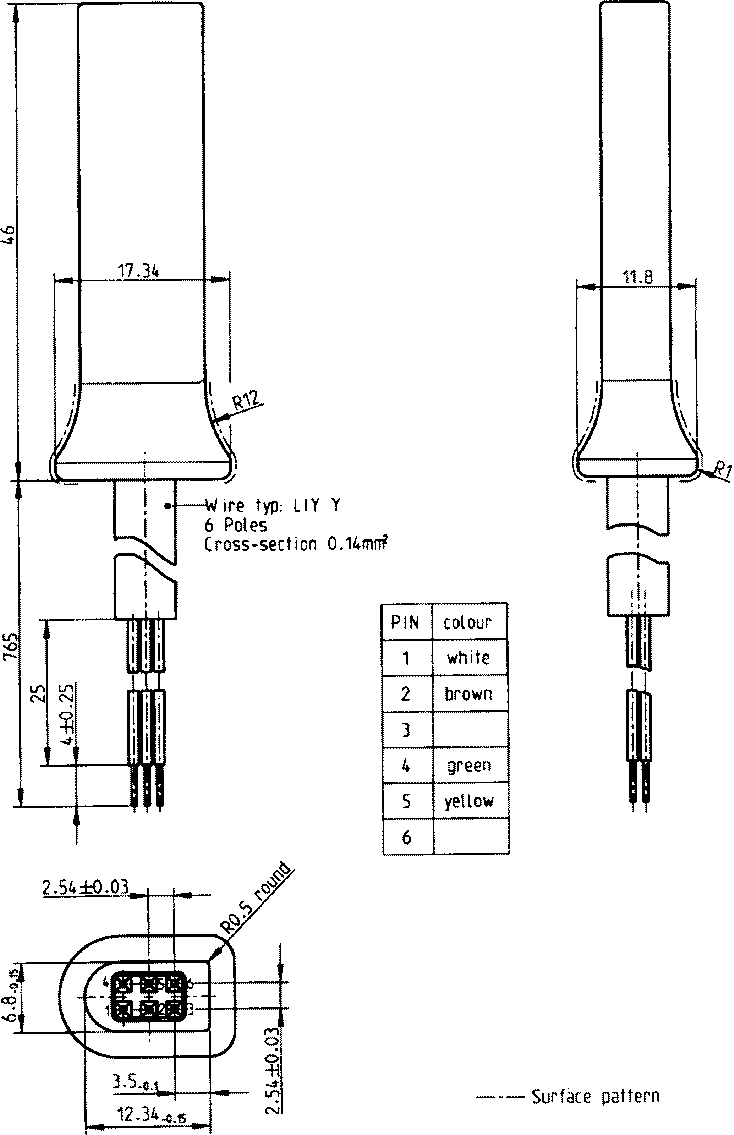
1.2 CONTACT ALLOCATION
INT_002 Contacts shall be allocated in accordance with the following table:
1.3 BLOCK DIAGRAM
INT_003 The block diagram shall comply with the following:
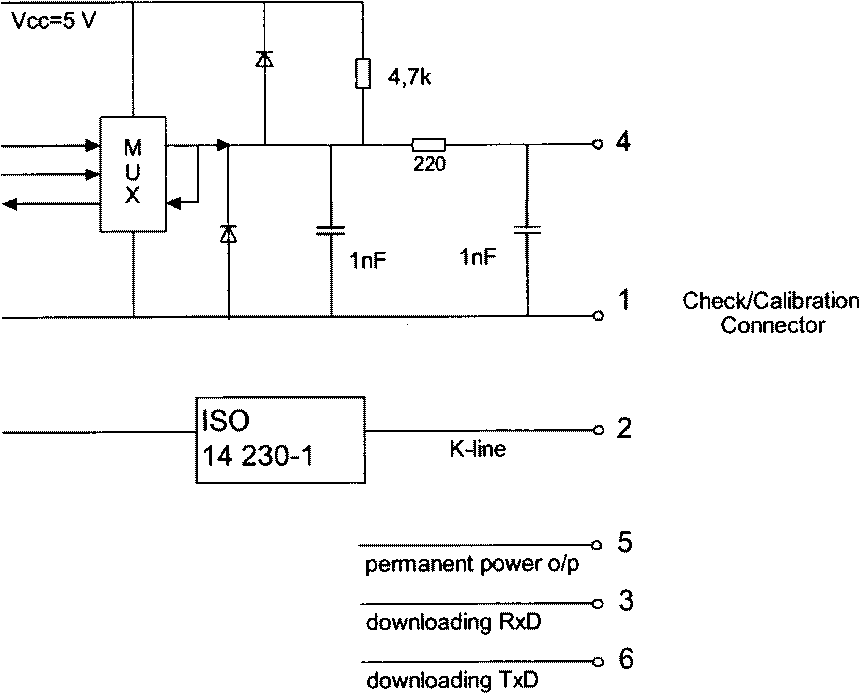
INT_004 The downloading interface shall comply to RS232 specifications.
INT_005 The downloading interface shall use one start bit, 8 data bits LSB first, one even parity bit and 1 stop bit.
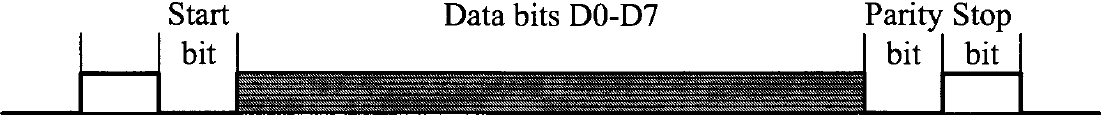
| Start bit: | one bit with logic level 0; |
|---|---|
| Data bits: | transmitted with LSB first; |
| Parity bit: | even parity |
| Stop bit: | one bit with logic level 1 |
When numerical data composed by more than one byte are transmitted, the most significant byte is transmitted first and the least significant byte last.
INT_006 Transmission baud rates shall be adjustable from 9 600 bps to 115 200 bps. Transmission shall be achieved at the highest possible transmission speed, the initial baud rate after a start of communication being set at 9 600 bps.
INT_007 The data communication shall comply to ISO 14230-1 Road vehicles — Diagnostic systems — Keyword protocol 2000 — Part 1: Physical layer, First edition: 1999.
INT_008 The input/output signal shall comply with the following electrical specification:
| Parameter | Minimum | Typical | Maximum | Remark |
|---|---|---|---|---|
| Ulow (in) | 1,0 V | |||
| Uhigh (in) | 4 V | I = 200\mu A | ||
| Frequency | 4 kHz | |||
| Ulow (out) | 1,0 V | I = 1 mA | ||
| Uhigh (out) | 4 V | I = 1 mA |
INT_009 The input/output signal shall comply with the following timing diagrams:
<─────><──────────────>
<pre class="legal-pre"> ┌─────┐ ┌─────────────┐
/\ │ /\ │
│ │ │ │
Sensor signal (out) ──┘ └────────────────┘ └────────────</pre>
Sensore frequency
<─────────────────────>
min. 100 min. 100
\mu sec. \mu sec.
<─────><──────────────>
<pre class="legal-pre"> ┌─────┐ ┌─────────────┐
/\ │ /\ │
│ │ │ │
Test signal (in) ──┘ └────────────────┘ └────────────</pre>
Test frequency
<─────────────────────>
min. 100 min. 100
\mu sec. \mu sec.
<─────><──────────────>
<pre class="legal-pre"> ┌─────┐ ┌─────────────┐
/\ │ /\ │
│ │ │ │
UTC clock signal ──┘ └────────────────┘ └────────────</pre>
<─────────────────────>
a part or multiple of one
SUB-APPENDIX VII. DATA DOWNLOADING PROTOCOLS
1. INTRODUCTION
This sub-appendix specifies the procedures to follow in order to perform the different types of data download to an External Storage Medium, together with the protocols that must be implemented to assure the correct data transfer and the full compatibility of the downloaded data format to allow any controller to inspect these data and be able to control their authenticity and their integrity before analysing them.
1.1 SCOPE
Data may be downloaded to an ESM:
- from a Vehicle Unit by an Intelligent Dedicated Equipment (IDE) connected to the VU,
- from a tachograph card by an IDE fitted with a card interface device (IFD),
- from a tachograph card via a vehicle unit by an IDE connected to the VU.
To give the possibility to verify the authenticity and integrity of downloaded data stored on an ESM, data is downloaded with a signature appended in accordance with sub-appendix 11 Common Security Mechanisms. The source equipment (VU or card) identification and its security certificates (Contracting Party and equipment) are also downloaded. The verifier of the data must possess independently a trusted European public key.
DDP_001 Data downloaded during one download session must be stored in the ESM within one file.
1.2 ACRONYMS AND NOTATIONS
The following acronyms are used in this sub-appendix:
2.1 DOWNLOAD PROCEDURE
In order to carry on a VU data download, the operator must perform the following operations:
<*> The card inserted will trigger the appropriate access rights to the downloading function and to the data.
- Connect the IDE to the VU download connector;
- Establish the connection between the IDE and the VU;
- Select on the IDE the data to download and send the request to the VU;
- Close the download session.
2.2 DATA DOWNLOAD PROTOCOL
The protocol is structured on a master-slave basis, with the IDE playing the master role and the VU playing the slave role.
The message structure, types and flow are principally based on the Keyword Protocol 2000 (KWP) (ISO 14230-2 Road vehicles — Diagnostic systems — Keyword protocol 2000 — Part 2: Data link layer).
The application layer is principally based on the current draft to date of ISO 14229-1 (Road vehicles — Diagnostic systems — Part 1: Diagnostic services, version 6 of 22 February 2001).
2.2.1 MESSAGE STRUCTURE
DDP_002 All the messages exchanged between the IDE and the VU are formatted with a structure consisting of three parts:
- Header composed by a Format byte (FMT), a Target byte (TGT), a Source byte (SRC) and possibly a Length byte (LEN),
- Data field composed by a Service Identifier byte (SID) and a variable number of data bytes, which can include an optional diagnostic session byte (DS_) or an optional transfer parameter byte (TRTP or TREP).
- Checksum composed by a Checksum byte (CS).
| Header | Data field | Checksum | |||||||
| FMT | TGT | SRC | LEN | SID | DATA | ...... | ...... | ...... | CS |
| 4 bytes | Max 255 bytes | 1 byte | |||||||
The TGT and SRC byte represent the physical address of the recipient and originator of the message. Values are F0 Hex for the IDE and EE Hex for the VU.
The LEN byte is the length of the Data field part.
The Checksum byte is the 8 bit sum series modulo 256 of all the bytes of the message excluding the CS itself.
FMT, SID, DS_, TRTP and TREP bytes are defined later in this document.
DDP_003 In the case where the data to be carried by the message is longer than the space available in the data field part, the message is actually sent in several sub messages. Each sub message bears a header, the same SID, TREP and a 2-byte sub message counter indicating the sub message number within the total message. To enable error checking and abort the IDE acknowledges every sub message. The IDE can accept the sub message, ask for it to be re-transmitted, request the VU to start again or abort the transmission.
DDP_004 If the last sub message contains exactly 255 bytes in the data field, a final sub message with an empty (except SID TREP and sub message counter) data field must be appended to show the end of the message.
| Header | SID | TREP | Message | CS |
| 4 Bytes | Longer than 255 Bytes | |||
| Header | SID | TREP | 00 | 01 | Sub message 1 | CS |
| 4 Bytes | 255 Bytes | |||||
| Header | SID | TREP | 00 | 02 | Sub message 2 | CS |
| 4 Bytes | 255 Bytes | |||||
| Header | SID | TREP | xx | yy | Sub message n | CS | |
| 4 Bytes | Less than 255 Bytes | ||||||
| Header | SID | TREP | 00 | 01 | Sub message 1 | CS |
| 4 Bytes | 255 Bytes | |||||
| Header | SID | TREP | 00 | 02 | Sub message 2 | CS |
| 4 Bytes | 255 Bytes | |||||
| Header | SID | TREP | xx | yy | Sub message n | CS |
| 4 Bytes | 255 Bytes | |||||
| Header | SID | TREP | xx | yy + 1 | CS | |
| 4 Bytes | 4 bytes | |||||
2.2.2 MESSAGE TYPES
The communication protocol for data download between the VU and the IDE requires the exchange of 8 different message types.
The following table summarises these messages.
- Sid Req = the Sid of the corresponding request.
- TREP = the TRTP of the corresponding request.
- Dark cells <*> denotes that nothing is transmitted.
<*> В тексте документа вместо темного фона ячейки использовано выделение знаком «@».
- The term upload (as seen from the IDE) is used for compatibility with ISO 14229. It means the same as download (as seen from the VU).
- Potential 2-byte sub message counters are not shown in this table.
2.2.2.1 START COMMUNICATION REQUEST (SID 81)
DDP_005 This message is issued by the IDE to establish the communication link with the VU. Initial communications are always performed at 9600 baud (until baud rate is eventually changed using the appropriate Link control services).
2.2.2.2 POSITIVE RESPONSE START COMMUNICATION (SID C1)
DDP_006 This message is issued by the VU to answer positively to a start communication request. It includes the 2 key bytes 'EA' '8F' indicating that the unit supports protocol with header including target source and length information.
2.2.2.3 START DIAGNOSTIC SESSION REQUEST (SID 10)
DDP_007 The Start Diagnostic Session request message is issued by the IDE in order to request a new diagnostic session with the VU. The sub function 'default session' (81 Hex) indicates a standard diagnostic session is to be opened.
2.2.2.4 POSITIVE RESPONSE START DIAGNOSTIC (SID 50)
DDP_008 The Positive Response Start Diagnostic message is sent by the VU to answer positively to Diagnostic Session Request.
2.2.2.5 LINK CONTROL SERVICE (SID 87)
DDP_052 The Link Control Service is used by the IDE to initiate a change in baud rate. This takes place in two steps. In step one the IDE proposes the baud rate change, indicating the new rate. On receipt of a positive message from the VU the IDE sends out confirmation of the baud rate change to the VU (step two). The IDE then changes to the new baud rate. After receipt of the confirmation the VU changes to the new baud rate
2.2.2.6 LINK CONTROL POSITIVE RESPONSE (SID C7)
DDP_053 The Link Control Positive response is issued by the VU to answer positively to Link Control Service request (step one). Note that no response is given to the confirmation request (step two).
2.2.2.7 REQUEST UPLOAD (SID 35)
DDP_009 The Request Upload message is issued by the IDE to specify to the VU that a download operation is requested. To meet the requirements of ISO 14229 data is included covering address, the size and format details for the data requested. As these are not known to the IDE prior to a download, the memory address is set to 0, format is unencrypted and uncompressed and the memory size is set to the maximum.
2.2.2.8 POSITIVE RESPONSE REQUEST UPLOAD (SID 75)
DDP_010 The Positive Response Request Upload message is sent by the VU to indicate to the IDE that the VU is ready to download data. To meet the requirements of ISO 14229 data is included in this positive response message, indicating to the IDE that further Positive Response Transfer Data messages will include 00FF hex bytes maximum.
2.2.2.9 TRANSFER DATA REQUEST (SID 36)
DDP_011 The Transfer Data Request is sent by the IDE to specify to the VU the type of data that are to be downloaded. A one byte Transfer Request Parameter (TRTP) indicates the type of transfer.
There are six types of data transfer:
- Overview (TRTP 01),
- Activities of a specified date (TRTP 02),
- Events and faults (TRTP 03),
- Detailed speed (TRTP 04),
- Technical data (TRTP 05),
- Card download (TRTP 06).
DDP_054 It is mandatory for the IDE to request the overview data transfer (TRTP 01) during a download session as this only will ensure that the VU certificates are recorded within the downloaded file (and allow for verification of digital signature).
In the second case (TRTP 02) the Transfer Data Request message includes the indication of the calendar day (TimeReal format) to be downloaded.
2.2.2.10 POSITIVE RESPONSE TRANSFER DATA (SID 76)
DDP_012 The Positive Response Transfer Data is sent by the VU in response to the Transfer Data Request. The message contains the requested data, with a Transfer Response Parameter (TREP) corresponding to the TRTP of the request.
DDP055 In the first case (TREP 01), the VU will send data helping the IDE operator to choose the data he wants to download further. The information contained within this message is:
- Security certificates,
- Vehicle identification,
- VU current date and time,
- Min and Max downloadable date (VU data),
- Indication of cards presence in the VU,
- Previous download to a company,
- Company locks,
- Previous controls.
2.2.2.11 REQUEST TRANSFER EXIT (SID 37)
DDP_013 The Request Transfer Exit message is sent by the IDE to inform the VU that the download session is terminated.
2.2.2.12 POSITIVE RESPONSE REQUEST TRANSFER EXIT (SID 77)
DDP_014 The Positive Response Request Transfer Exit message is sent by the VU to acknowledge the Request Transfer Exit.
2.2.2.13 STOP COMMUNICATION REQUEST (SID 82)
DDP_015 The Stop Communication Request message is sent by the IDE to disconnect the communication link with the VU.
2.2.2.14 POSITIVE RESPONSE STOP COMMUNICATION (SID C2)
DDP_016 The Positive Response Stop Communication message is sent by the VU to acknowledge the Stop Communication Request.
2.2.2.15 ACKNOWLEDGE SUB MESSAGE (SID 83)
DDP_017 The Acknowledge Sub Message is sent by the IDE to confirm receipt of each part of a message that is being transmitted as several sub messages. The data field contains the SID received from the VU and a 2-byte code as follows:
Request from the IDE to the VU to send next sub message
Request from the IDE to the VU to send the sub message again.
This can be used by the IDE to end the transmission of the VU message for any reason.
The last sub message of a message (LEN byte < 255) may be acknowledged using any of these codes or not acknowledged.
The VU responses that will consist of several sub messages are:
2.2.2.16 NEGATIVE RESPONSE (SID 7F)
DDP_018 The Negative Response message is sent by the VU in response to the above request messages when the VU cannot satisfy the request. The data fields of the message contains the SID of the response (7F), the SID of the request, and a code specifying the reason of the negative response. The following codes are available:
The action cannot be performed for a reason not covered below.
The SID of the request is not understood.
The DS_ or TRTP of the request is not understood, or there are no further sub messages to be transmitted.
The length of the received message is wrong.
The required service is not active or the sequence of request messages is not correct.
The request parameter record (data field) is not valid.
The request cannot be performed (VU in a non appropriate mode of operation or internal fault of the VU).
The action requested cannot be completed in time and the VU is not ready to accept another request.
The data object of a data transfer request are not available in the VU (e.g. no card is inserted, ...).
2.2.3 MESSAGE FLOW
A typical message flow during a normal data download procedure is the following:
2.2.4 TIMING
DDP_019 During normal operation the timing parameters shown in the following figure are relevant:
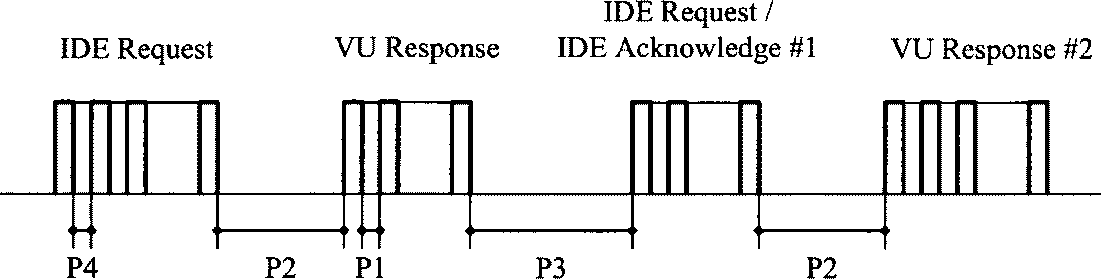
Figure 1. Message flow, timing
The allowed values for the timing parameters are showed in the following table (KWP extended timing parameters set, used in case of physical addressing for faster communication).
| Timing Parameter |
Lower limit Value (ms) |
Upper limit value (ms) |
|---|---|---|
| P1 | 0 | 20 |
| P2 | 20 | 1000 <*> |
| P3 | 10 | 5000 |
| P4 | 5 | 20 |
| P5 | 10 | 20 minutes |
<*> if the VU responds with a Negative Response containing a code meaning «request correctly received, response pending», this value is extended to the same upper limit value of P3.
2.2.5 ERROR HANDLING
If an error occurs during the message exchange, the message flow scheme is modified depending on which equipment has detected the error and on the message generating the error.
In figure 2 and figure 3 the error handling procedures for the VU and the IDE are respectively shown.
2.2.5.1 START COMMUNICATION PHASE
DDP_020 If the IDE detects an error during the Start Communication phase, either by timing or by the bit stream, then it will wait for a period P3min before issuing again the request.
DDP_021 If the VU detects an error in the sequence coming from the IDE, it shall send no response and wait for another Start Communication Request message within a period P3 max.
2.2.5.2 COMMUNICATION PHASE
Two different error handling areas can be defined:
1. The VU detects an IDE transmission error.
DDP_022 For every received message the VU shall detect timing errors, byte format errors (e.g. start and stop bit violations) and frame errors (wrong number of bytes received, wrong checksum byte).
DDP_023 If the VU detects one of the above errors, then it sends no response and ignores the message received.
DDP_024 The VU may detect other errors in the format or content of the received message (e.g. message not supported) even if the message satisfies the length and checksum requirements; in such a case, the VU shall respond to the IDE with a Negative Response message specifying the nature of the error.
/───────\
│ Start │
\───┬───/
├─────────────────────────────┐
<pre class="legal-pre"> ├─────────No──────────┐ │
│ │ │
\/ │ │
┌─────────────┐ /\ /\ │
│Send Negative│ / \ / \ │
│ Response ├────────────┬──>/Request received?\──No──>/ P3max \ │
└─────────────┘ │ \ / \expired?/ │
/\ │ \ / \ / │
│ │ \/ \/ │
│ │ │ │ │
│ Yes Yes Yes │
│ │ \/ │ │
│ │ /\ \/ │
│ │ / \ /─────────────\│
│ └────/Checksum Error?\ │ Stop ││
│ \ / │Communication││
│ \ / \─────────────/│
│ \/ │
│ │ │
│ No │
│ \/ │
│ ┌───────────────────┐ /\ │
│ │ Negative Response │ / \ │
├─┤ Incorrect Message │<─Yes──/ Length Error? \ │
│ │ Length │ \ / │
│ └───────────────────┘ \ / │
│ \/ │
│ │ │
│ No │
│ \/ │
│ ┌───────────────────┐ /\ │
│ │ Negative Response │ / \ │
├─┤ Service or Sub │<─No────/ Request msg \ │
│ │ Function not │ \ supported? / │
│ │ supported │ \ / │
│ └───────────────────┘ \/ │
│ │ │
│ Yes │
│ \/ │
│ ┌───────────────────┐ /\ │
│ │ Negative Response │ / \ │
├─┤ Request sequence │<─No───/ Correct \ │
│ │ error │ \ Sequence? / │
│ └───────────────────┘ \ / │
│ \/ │
│ │ │
│ Yes │
│ \/ │
│ ┌───────────────────┐ /\ ┌────┴───┐
│ │ Negative Response │ / \ │ Send │
├─┤ Upload not │<─No───/ Upload \ │Positive│
│ │ accepted │ \ accepted? / │Response│
│ └───────────────────┘ \ / └────────┘
│ \/ /\
│ │ │
│ Yes │
│ \/ │
│ ┌───────────────────┐ /\ │
│ │ Negative Response │ / \ │
├─┤ Request Out of │<─No───/ Request in \ │
│ │ Range │ \ Range? / │
│ └───────────────────┘ \ / │
│ \/ │
│ │ Yes
│ Yes │
│ \/ │
│ /\ │
│ ┌───────────────────┐ / \ │
├─┤ Negative Response │<─No───/Data available?\ │
│ │ Data not available│ \ / │
│ └───────────────────┘ \ / │
│ \/ │
│ │ │
│ Yes │
│ \/ /\
│ ┌─────────────────┐ ┌──────────────┐ / \
│┌─>│ Build and Send ├────────>│Build Positive├──────────────>/Positive\
││ │Negative Response│ │ Response │ \Response/
││ │ Response penging│ └──────────────┘ \Ready?/
││ └─────────────────┘ /\ \ /
││ /\ │ \/
││ ┌───────┴─────────┐ │ │
││ │ Extend P2max to │ No No
││ │ P3max │ │ │
││ └─────────────────┘ │ │
││ /\ │ │
││ No │ │
││ │ │ \/
││ /\ /\ /\
││ / \ / \ / \
││ / Card \<───Yes───────/ P2max \<─────────No───────/ P3max \
││ \downloading?/ \expired / \expired?/
││ \ / \ / \ /
││ \/ \/ \/
││ │ │
││ Yes │
││ \/ │
││ ┌─────────────────┐ │
││ │ Extend P2max and│ │
│└──┤ P3max to P5 │ │
│ └─────────────────┘ ┌─────────────────┐ │
│ │Negative Response│ │
└──────────────────────────────────────┤ General reject │<──────Yes</pre>
└─────────────────┘
2. The IDE detects a VU transmission error.
DDP_025 For every received message the IDE shall detect timing errors, byte format errors (e.g. start and stop bit violations) and frame errors (wrong number of bytes received, wrong checksum byte).
DDP_026 The IDE shall detect sequence errors, e.g. incorrect sub message counter increments in successive received messages.
DDP_027 If the IDE detects an error or there was no response from the VU within a P2max period, the request message will be sent again for a maximum of three transmissions in total. For the purposes of this error detection a sub message acknowledge will be considered as a request to the VU.
DDP_028 The IDE shall wait at least for a period of P3min before beginning each transmission; the wait period shall be measured from the last calculated occurrence of a stop bit after the error was detected.
| Start |
\/
┌─────────────┐
┌────>│Build request│
<pre class="legal-pre">│ │ Send request│
│ └──────┬──────┘
│ ├───────────────────────────────────────┬───────────┐
│ \/ │ │
│ /\ │ ┌─────────┴────────┐
│ / \ │ │ Extend P2max and │
│ ┌───>/ Response \──────────Yes │ │ P3max to P5max │
│ │ \ received?/ │ │ └──────────────────┘
│ │ \ / │ │ /\
│ │ \/ │ │ │
│ │ │ │ │ │
No No No │ │ │
│ │ \/ │ │ │
│ │ /\ │ │ │
│ │ / \ │ ┌──────┴───────┐ │
│ └────/ P2max \ │ │ Extend P2max │ │
│ \ expired? / │ │ to P3max │ │
│ \ / │ └──────────────┘ │
│ \/ │ /\ │
│ │ │ │ │
│ Yes │ │ Yes
│ \/ \/ No │
│ /\ /\ │ │
│ / \ / \ │ │
└───────/3 attempts?\<─Yes──/ Lenght \ │ │
\ / \ or CS / /\ │
\ / \error?/ / \ │
\/ \/ / Card \────┘
│ │ \downloading?/
│ No \ /
│ \/ \/
│ /\ /\
│ / \ │
Yes /Response\─────────Yes───┘
│ \pending?/
│ \ /
│ \/
│ │
│ No
│ \/</pre>
\/ /\
\ /
\/
Yes
\/
| Continue application |
|---|
2.2.6 RESPONSE MESSAGE CONTENT
This paragraph specifies the content of the data fields of the various positive response messages.
Data elements are defined in sub-appendix 1 data dictionary.
2.2.6.1 POSITIVE RESPONSE TRANSFER DATA OVERVIEW
DDP_029 The data field of the «Positive Response Transfer Data Overview» message shall provide the following data in the following order under the SID 76 Hex, the TREP 01 Hex and appropriate sub message splitting and counting:
2.2.6.2 POSITIVE RESPONSE TRANSFER DATA ACTIVITIES
DDP_030 The data field of the «Positive Response Transfer Data Activities» message shall provide the following data in the following order under the SID 76 Hex, the TREP 02 Hex and appropriate sub message splitting and counting:
2.2.6.3 POSITIVE RESPONSE TRANSFER DATA EVENTS AND FAULTS
DDP_031 The data field of the «Positive Response Transfer Data Events and Faults» message shall provide the following data in the following order under the SID 76 Hex, the TREP 03 Hex and appropriate sub message splitting and counting:
2.2.6.4 POSITIVE RESPONSE TRANSFER DATA DETAILED SPEED
DDP_032 The data field of the «Positive Response Transfer Data Detailed Speed» message shall provide the following data in the following order under the SID 76 Hex, the TREP 04 Hex and appropriate sub message splitting and countering:
2.2.6.5 POSITIVE RESPONSE TRANSFER DATA TECHNICAL DATA
DDP_033 The data field of the «Positive Response Transfer Data Technical Data» message shall provide the following data in the following order under the SID 76 Hex, the TREP 05 Hex and appropriate sub message splitting and counting:
2.3 ESM FILE STORAGE
DDP_034 When a download session has included a VU data transfer, the IDE shall store within one physical file all data received from the VU during the download session within Positive Response Transfer Data messages. Data stored excludes message headers, sub-message counters, empty sub-messages and checksums but include the SID and TREP (of the first sub-message only if several sub-messages).
3. TACHOGRAPH CARDS DOWNLOADING PROTOCOL
3.1 SCOPE
This paragraph describes the direct card data downloading of a tachograph card to an IDE. The IDE is not part of the secure environment; therefore no authentication between the card and the IDE is performed.
3.2 DEFINITIONS
3.4 CARD DOWNLOADING
DDP_035 The download of a tachograph card includes the following steps:
- Download the common information of the card in the EFs ICC and IC. This information is optional and is not secured with a digital signature.
- Download the EFs Card_Certificate and CA_Certificate. This information is not secured with a digital signature.
It is mandatory to download these files for each download session.
- Download the other application data EFs (within Tachograph DF) except EF Card_Download. This information is secured with a digital signature.
- When downloading a driver card, update the LastCardDownload date in EF Card_Download,
- When downloading a workshop card, reset the calibration counter in EF Card_Download.
3.3.1 INITIALISATION SEQUENCE
DDP_036 The IDE shall initiate the sequence as follows:
| Card | Direction | IDE/IFD | Meaning/Remarks |
|---|---|---|---|
| <-- | Hardware reset | ||
| ATR | --> |
It is optional to use PPS to switch to a higher baudrate as long as the ICC supports it.
3.3.2 SEQUENCE FOR UN-SIGNED DATA FILES
DDP_037 The sequence to download the EFs ICC, IC, Card_Certificate and CA_Certificate is as follows:
3.3.3 SEQUENCE FOR SIGNED DATA FILES
DDP_038 The following sequence shall be used for each of the following files that has to be downloaded with their signature:
3.3.4 SEQUENCE FOR RESETTING THE CALIBRATION COUNTER
DDP_039 The sequence to reset the NoOfCalibrationsSinceDownload counter in the EF Card_Download in a workshop card is the following:
| Card | Dir | IDE/IFD | Meaning/Remarks |
|---|---|---|---|
| <-- | Select File EF Card_Download | ||
| OK | --> | ||
| <-- | Update Binary NoOfCalibrationsSinceDownload = '00 00' | ||
| resets card download number | |||
| OK | --> |
3.4 DATA STORAGE FORMAT
3.4.1 INTRODUCTION
DDP_040 The downloaded data has to be stored according to the following conditions:
- The data shall be stored transparent. This means that the order of the bytes as well as the order of the bits inside the byte that are transferred from the card has to be preserved during storage.
- All files of the card downloaded within a download session are stored in one file on the ESM.
3.4.2 FILE FORMAT
DDP_041 The file format is a concatenation of several TLV objects.
DDP_042 The tag for an EF shall be the FID plus the appendix "00".
DDP_043 The tag of an EF's signature shall be the FID of the file plus the appendix "01".
DDP_044 The length is a two byte value. The value defines the number of bytes in the value field. The value "FF FF" in the length field is reserved for future use.
DDP_045 When a file is not downloaded nothing related to the file shall be stored (no tag and no zero length).
DDP_046 A signature shall be stored as the next TLV object directly after the TLV object that contains the data of the file.
| Definition | Meaning | Length |
|---|---|---|
| FID (2 Bytes) || "00" | Tag for EF (FID) | 3 Bytes |
| FID (2 Bytes) || "01" | Tag for Signature of EF(FID) | 3 Bytes |
| Xx xx | Length of Value field | 2 Bytes |
Example of data in a download file on an ESM:
| Tag | Length | Value |
|---|---|---|
| 00 02 00 | 00 11 | Data of EF ICC |
| C1 00 00 | 00 C2 | Data of EF Card_Certificate |
| ... | ||
| 05 05 00 | 0A 2E | Data of EF Vehicles_Used |
| 05 05 01 | 00 80 | Signature of EF Vehicles_Used |
4. DOWNLOADING A TACHOGRAPH CARD VIA A VEHICLE UNIT
DDP_047 The VU must allow for downloading the content of a driver card inserted to a connected IDE.
DDP_048 The IDE shall send a "Transfer Data Request Card Download" message to the VU to initiate this mode (see 2.2.2.9).
DDP_049 The VU shall then download the whole card, file by file, in accordance with the card downloading protocol defined in paragraph 0, and forward all data received from the card to the IDE within the appropriate TLV file format (see 3.4.2) and encapsulated within a "Positive Response Transfer Data" message.
DDP_050 The IDE shall retrieve card data from the "Positive Response Transfer Data" message (striping all headers, SIDs, TREPs, sub message counters, and checksums) and store them within one physical file as described in paragraph 2.3.
DDP_051 The VU shall then, as applicable, update the Control_Activity_Data or the Card_Download file of the driver card.
SUB-APPENDIX VIII. CALIBRATION PROTOCOL
This sub-appendix describes how data is exchanged between a vehicle unit and a tester via the K-line which forms part of the calibration interface described in sub-appendix 6. It also describes control of the input/output signal line on the calibration connector.
Establishing K-line communications is described in Section 4 "Communication Services".
This sub-appendix uses the idea of diagnostic "sessions" to determine the scope of K-line control under different conditions. The default session is the "StandardDiagnosticSession" where all data can be read from a vehicle unit but no data can be written to a vehicle unit.
Selection of the diagnostic session is described in Section 5 "Management Services"
CPR_001 The "ECUProgrammingSession" allows data entry into the vehicle unit. In the case of entry of calibration data (requirements 097 and 098), the vehicle unit must, in addition be in the CALIBRATION mode of operation.
Data transfer via K-line is described in Section 6 "Data Transmission Services". Formats of data transferred are detailed in Section 8 "dataRecords formats"
CPR_002 The "ECUAdjustmentSession" allows the selection of the I/O mode of the calibration I/O signal line via the K-line interface. Control of the calibration I/O signal line is described in section 7 "Control of Test Pulses - Input/Output Control functional unit".
CPR_003 Throughout this document the address of the tester is referred to as 'tt'. Although there may be preferred addresses for testers, the VU shall respond correctly to any tester address. The physical address of the VU is 0xEE.
2. TERMS, DEFINITIONS AND REFERENCES
The protocols, messages and error codes are principally based on the current draft to date of ISO 14229-1 (Road vehicles - Diagnostic systems - Part 1: Diagnostic services, version 6 of 22 February 2001).
Byte encoding and hexadecimal values are used for the service identifiers, the service requests and responses, and the standard parameters.
The term "tester" refers to the equipment used to enter programming/calibration data into the VU.
The terms "client" and "server" refer to the tester and the VU respectively.
The term ECU means "Electronic Control Unit" and refers to the VU.
| ISO 14230-2 | Road Vehicles - Diagnostic Systems - Keyword Protocol 2000 - Part 2: Data Link Layer. First edition: 1999. Vehicles - Diagnostic Systems. |
|---|
3.1 SERVICES AVAILABLE
The following table provides an overview of the services that will be available in the control device and are defined in this document.
CPR_004 The table indicates the services that are available in an enabled diagnostic session.
- The 1st column lists the services that are available.
- The 2nd column includes the section number in this sub-appendix where of service is further defined.
- The 3rd column assigns the assigns the service identifier values for request messages.
- The 4th column specifies the services of the "StandardDiagnosticSession" (SD) which must be implemented in each VU.
- The 5th column specifies the services of the "ECUAdjustmentSession" (ECUAS) which must be implemented to allow control of the I/O signal line in the front panel calibration connector of the VU.
- The 6th column specifies the services of the "ECUProgrammingSession" (ECUPS) which must be implemented to allow for programming of parameters in the VU.
Service Identifier value summary table
 This symbol indicates that the service is mandatory in this diagnostic session.
No symbol indicates that this service is not allowed in this diagnostic session.
3.2 RESPONSE CODES
Response codes are defined for each service.
Some services are necessary to establish and maintain communication. They do not appear on the application layer. The services available are detailed in the following table:
CPR_005 The StartCommunication Service is used for starting a communication. In order to perform any service, communication must be initialised and the communication parameters need to be appropriate for the desired mode.
4.1 STARTCOMMUNICATION SERVICE
CPR_006 Upon receiving a StartCommunication indication primitive, the VU shall check if the requested communication link can be initialised under the present conditions. Valid conditions for the initialisation of a communication link are described in document ISO 14230-2.
CPR_007 Then the VU shall perform all actions necessary to initialise the communication link and send a StartCommunication response primitive with the Positive Response parameters selected.
CPR_008 If a VU that is already initialised (and has entered any diagnostic session) receives a new StartCommunication Request (e.g. due to error recovery in the tester) the request shall be accepted and the VU shall be reinitialised.
CPR_009 If the communication link cannot be initialised for any reason, the VU shall continue operating as it was immediately prior to the attempt to initialise the communication link..
CPR_010 The StartCommunication Request message must be physically addressed.
CPR_011 Initialising the VU for services is performed through a "fast initialisation" method,
- There is a bus-idle time prior to any activity.
- The tester then sends an initialisation pattern.
- All information which is necessary to establish communication is contained in the response of the VU.
CPR_012 After completion of the initialisation,
All communication parameters are set to values defined in
- according to the key bytes.
- The VU is waiting for the first request of the tester.
- The VU is in the default diagnostic mode, i.e. StandardDiagnosticSession.
- The calibration I/O signal line is in the default state, i.e. disabled state.
CPR_014 The data rate on the K-line shall be 10 400 Baud.
CPR_016 The fast initialisation is started by the tester transmitting a Wake up pattern (Wup) on the K-line. The pattern begins after the idle time on K-line with a low time of Tinil. The tester transmits the first bit of the StartCommunication Service after a time of Twup following the first falling edge.
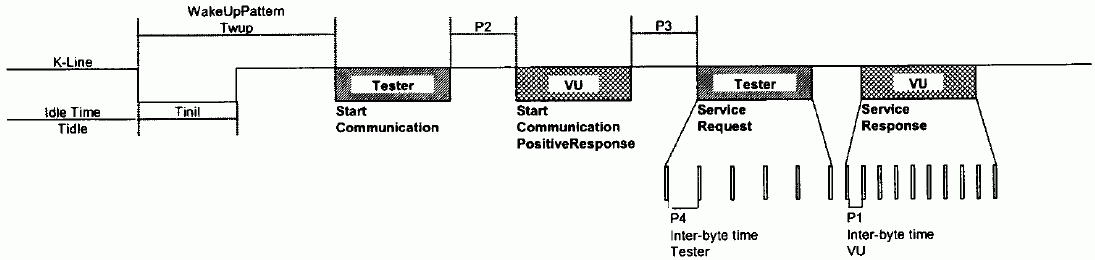
CPR_017 The timing values for the fast initialisation and communications in general are detailed in the tables below. There are different possibilities for the idle time:
- First transmission after power on, Tidle = 300 ms.
- After completion of a StopCommunication Service, Tidle = P3 min.
- After stopping communication by time-out P3 max, Tidle = 0.
Timing values for fast initialisation
| Parameter | min value | max value | |
| Tinil | 25 +/- 1 ms | 24 ms | 26 ms |
| Twup | 50 +/- 1 ms | 49 ms | 51 ms |
CPR_018 The message format for fast initialisation is detailed in the following tables.
StartCommunication Request Message
StartCommunication Positive Response Message
CPR_019 There is no negative response to the StartCommunication Request message, if there is no positive response message to be transmitted then the VU is not initialised, nothing is transmitted and it remains in its normal operation.
4.2 STOPCOMMUNICATION SERVICE
4.2.1 MESSAGE DESCRIPTION
The purpose of this communication layer service is to terminate a communication session.
CPR_020 Upon receiving a StopCommunication indication primitive, the VU shall check if the current conditions allow to terminate this communication. In this case the VU shall perform all actions necessary to terminate this communication.
CPR_021 If it is possible to terminate the communication, the VU shall issue a StopCommunication response primitive with the Positive Response parameters selected, before the communication is terminated.
CPR_022 If the communication cannot be terminated by any reason, the VU shall issue a StopCommunication response primitive with the Negative Response parameter selected.
CPR_023 If time-out of P3max is detected by the VU, the communication shall be terminated without any response primitive being issued.
4.2.2 MESSAGE FORMAT
CPR_024 The message formats for the StopCommunication primitives are detailed in the following tables.
StopCommunication Request Message
StopCommunication Positive Response Message
StopCommunication Negative Response Message
4.2.3 PARAMETER DEFINITION
This service does not require any parameter definition.
4.3 TESTERPRESENT SERVICE
4.3.1 MESSAGE DESCRIPTION
The TesterPresent service is used by the tester to indicate to the server that it is still present, in order to prevent the server from automatically returning to normal operation and possibly stopping the communication. This service, sent periodically, keeps the diagnostic session/communication active by resetting the P3 timer each time a request for this service is received.
4.3.2 MESSAGE FORMAT
CPR_079 The message formats for the TesterPresent primitives are detailed in the following tables.
CPR_080 If the responseRequired parameter is set to "yes", then the server shall respond with the following positive response message. If set to "no", then no response is sent by the server.
TesterPresent Positive Response Message
CPR_081 The service shall support the following negative responses codes:
TesterPresent Negative Response Message
The services available are detailed in the following table:
| Service name | Description |
|---|---|
| StartDiagnosticSession | The client requests to start a diagnostic session with a VU. |
| SecurityAccess | The client requests access to functions restricted to authorised users. |
5.1 STARTDIAGNOSTICSESSION SERVICE
5.1.1 MESSAGE DESCRIPTION
CPR_025 The service StartDiagnosticSession is used to enable different diagnostic sessions in the server. A diagnostic session enables a specific set of services according to Table 17. A session can enable vehicle manufacturer specific services which are not part of this document. Implementation rules shall conform to the following requirements:
- There shall be always exactly one diagnostic session active in the VU,
- The VU shall always start the StandardDiagnosticSession when powered up. If no other diagnostic session is started, then the StandardDiagnosticSession shall be running as long as the VU is powered,
- If a diagnostic session which is already running has been requested by the tester, then the VU shall send a positive response message,
- Whenever the tester requests a new diagnostic session, the VU shall first send a StartDiagnosticSession positive response message before the new session becomes active in the VU. If the VU is not able to start the requested new diagnostic session, then it shall respond with a StartDiagnosticSession negative response message, and the current session shall continue.
CPR_026 A diagnostic session shall only be started if communication has been established between the client and the VU.
CPR_027 The timing parameters defined in
shall be active after a successful StartDiagnosticSession with the diagnosticSession parameter set to "StandardDiagnosticSession" in the request message if another diagnostic session was previously active.
5.1.2 MESSAGE FORMAT
CPR_028 The message formats for the StartDiagnosticSession primitives are detailed in the following tables.
StartDiagnosticSession Positive Response Message
StartDiagnosticSession Negative Response Message
a - the value inserted in byte #6 of the request message is not supported, i.e. not in Table 17.
b - the length of the message is wrong,
c - the criteria for the request StartDiagnosticSession are not met.
5.1.3 PARAMETER DEFINITION
CPR_029 The parameter diagnosticSession (DS_) is used by the StartDiagnosticSession service to select the specific behaviour of the server(s). The following diagnostic sessions are specified in this document:
Definition of diagnosticSession Values
5.2 SECURITYACCESS SERVICE
Writing of calibration data or access to the calibration input/output line is not possible unless the VU is in CALIBRATION mode. In addition to insertion of a valid workshop card into the VU, it is necessary to enter the appropriate PIN into the VU before access to the CALIBRATION mode is granted.
The SecurityAccess service provides a means to enter the PIN and to indicate to the tester whether or not the VU is in CALIBRATION mode.
It is acceptable that the PIN may be entered through alternative methods.
5.2.1 MESSAGE DESCRIPTION
The SecurityAccess service consists of a SecurityAccess "requestSeed" message, eventually followed by a SecurityAccess "sendKey" message. The SecurityAccess service must be carried out after the StartDiagnosticSession service.
CPR_033 The tester shall use the SecurityAccess "requestSeed" message to check if the vehicle unit is ready to accept a PIN.
CPR_034 If the vehicle unit is already in CALIBRATION mode, it shall answer the request by sending a "seed" of 0x0000 using the service SecurityAccess Positive Response.
CPR_035 If the vehicle unit is ready to accept a PIN for verification by a workshop card, it shall answer the request by sending a "seed" greater than 0x0000 using the service SecurityAccess Positive Response.
CPR_036 If the vehicle unit is not ready to accept a PIN from the tester, either because the workshop card inserted is not valid, or because no workshop card has been inserted, or because the vehicle unit expects the PIN from another method, it shall answer the request with a Negative Response with a response code set to conditionsNotCorrectOrRequestSequenceError.
CPR_037 The tester shall then, eventually, use the SecurityAccess "sendKey" message to forward a PIN to the Vehicle Unit. To allow time for the card authentication process to take place, the VU shall use the negative response code requestCorrectlyReceived-ResponsePending to extend the time to respond. However, the maximum time to respond shall not exceed 5 minutes. As soon as the requested service has been completed, the VU shall send a positive response message or negative response message with a response code different from this one. The negative response code requestCorrectlyReceived-ResponsePending may be repeated by the VU until the requested service is completed and the final response message is sent.
CPR_038 The vehicle unit shall answer to this request using the service SecurityAccess Positive Response only when in CALIBRATION mode.
CPR_039 In the following cases, the vehicle unit shall answer to this request with a Negative Response with a response code set to:
- subFunctionNot supported: Invalid format for the subfunction parameter (accessType),
- conditionsNotCorrectOrRequestSequenceError: Vehicle unit not ready to accept a PIN entry,
- invalidKey: PIN not valid and number of PIN checks attempts not exceeded,
- exceededNumberOfAttempts: PIN not valid and number of PIN checks attempts exceeded,
- generalReject: Correct PIN but mutual authentication with workshop card failed.
5.2.2 MESSAGE FORMAT - SECURITYACCESS - REQUESTSEED
CPR_040 The message formats for the SecurityAccess "requestSeed" primitives are detailed in the following tables.
SecurityAccess Request - requestSeed Message
SecurityAccess - requestSeed Positive Response Message
SecurityAccess Negative Response Message
5.2.3 MESSAGE FORMAT - SECURITYACCESS - SENDKEY
CPR_041 The message formats for the SecurityAccess "sendKey" primitives are detailed in the following tables.
SecurityAccess Request - sendKey Message
Security Access - sendKey Positive Response Message
SecurityAccess Negative Response Message
The services available are detailed in the following table:
6.1 READDATABYIDENTIFIER SERVICE
6.1.1 MESSAGE DESCRIPTION
CPR_050 The ReadDataByIdentifier service is used by the client to request data record values from a server. The data are identified by a recordDataIdentifier. It is the VU manufacturer's responsibility that the server conditions are met when performing this service.
6.1.2 MESSAGE FORMAT
CPR_051 The message formats for the ReadDataByIdentifier primitives are detailed in the following tables.
ReadDataByIdentifier Request Message
ReadDataByIdentifier Positive Response Message
ReadDataByIdentifier Negative Response Message
6.1.3 PARAMETER DEFINITION
CPR_052 The parameter recordDataIdentifier (RDI_) in the ReadDataByIdentifier request message identifies a data record.
CPR_053 recordDataIdentifier values defined by this document are shown in the table below.
The recordDataIdentifier table consists of four columns and multiple lines.
- The 1st column (Hex) includes the "Hex Value" assigned to the recordDataIdentifier specified in the 3rd column.
- The 2nd column (Data element) specifies the data element of sub-appendix 1 on which the recordDataIdentifier is based (transcoding is sometimes necessary).
- The 3rd column (Description) specifies the corresponding recordDataIdentifier name.
- The 4th column (Mnemonic) specifies the mnemonic of this recordDataIdentifier.
Definition of recordDataIdentifier values
CPR_054 The parameter dataRecord (DREC_) is used by the ReadDataByIdentifier positive response message to provide the data record value identified by the recordDataIdentifier to the client (tester). Data formats are specified in section 8. Additional user optional dataRecords including VU specific input, internal and output data may be implemented, but are not defined in this document.
6.2 WRITEDATABYIDENTIFIER SERVICE
6.2.1 MESSAGE DESCRIPTION
CPR_056 The WriteDataByIdentifier service is used by the client to write data record values to a server. The data are identified by a recordDataIdentifier. It is the VU manufacturer's responsibility that the server conditions are met when performing this service. To update the parameters listed in Table 28, the VU must be in CALIBRATION mode.
6.2.2 MESSAGE FORMAT
CPR_057 The message formats for the WriteDataByIdentifier primitives are detailed in the following tables.
WriteDataByIdentifier Request Message
WriteDataByIdentifier Positive Response Message
WriteDataByIdentifier Negative Response Message
6.2.3 PARAMETER DEFINITION
The parameter recordDataIdentifier (RDI_) is defined in Table 28.
The parameter dataRecord (DREC_) is used by the WriteDataByIdentifier request message to provide the data record values identified by the recordDataIdentifier to the server (VU). Data formats are specified in section 8.
7. CONTROL OF TEST PULSES - INPUT/OUTPUT CONTROL FUNCTIONAL UNIT
The services available are detailed in the following table:
InputOutputControlByIdentifier service
| Service name | Description |
|---|---|
| InputOutputControlByIdentifier | The client requests the control of an input/output specific to the server. |
7.1 INPUTOUTPUTCONTROLBYIDENTIFIER SERVICE
7.1.1 MESSAGE DESCRIPTION
There is a connection via the front connector which allows test pulses to be controlled or monitored using a suitable tester.
CPR_058 This calibration I/O signal line can be configured by K-line command using the InputOutputControlByIdentifier service to select the required input or output function for the line. The available states of the line are:
- disabled,
- speedSignalInput, where the calibration I/O signal line is used to input a speed signal (test signal) replacing the motion sensor speed signal,
- realTimeSpeedSignalOutputSensor, where the calibration I/O signal line is used to output the speed signal of the motion sensor,
- RTCOutput, where the calibration I/O signal line is used to output the UTC clock signal.
CPR_059 The vehicle unit must have entered an adjustment session and must be in CALIBRATION mode to configure the state of the line. On exit of the adjustment session or of the CALIBRATION mode the vehicle unit must ensure the calibration I/O signal line is returned to the "disabled" (default) state.
CPR_060 If speed pulses are received at the real time speed signal input line of the VU while the calibration I/O signal line is set to input then the calibration I/O signal line shall be set to output or returned to the disabled state.
CPR_061 The sequence shall be:
- Establish communications by StartCommunication Service
- Enter an adjustment session by StartDiagnosticSession Service and be in CALIBRATION mode of operation (the order of these two operation is not important).
- Change the state of the output by InputOutputControlByIdentifier Service.
7.1.2 MESSAGE FORMAT
CPR_062 The message formats for the InputOutputControlByIdentifier primitives are detailed in the following tables.
InputOutputControlByIdentifier Request Message
Note: The controlState parameter is present only in some cases (see 7.1.3).
InputOutputControlByIdentifier Positive Response Message
InputOutputControlByIdentifier Negative Response Message
7.1.3 PARAMETER DEFINITION
CPR_064 The parameter inputOutputControlParameter (IOCP_) is defined in the following table.
Definition of inputOutputControlParameter values
CPR_065 The parameter controlState is present only when the inputOutputControlParameter is set to ShortTermAdjustment and is defined in the following table:
Definition of controlState values
- general rules that shall be applied to ranges of parameters transmitted by the vehicle unit to the tester,
- formats that shall be used for data transferred via the Data Transmission Services described in section 6.
CPR_067 All parameters identified shall be supported by the VU.
CPR_068 Data transmitted by the VU to the tester in response to a request message shall be of the measured type (i.e. current value of the requested parameter as measured or observed by the VU).
8.1 TRANSMITTED PARAMETER RANGES
CPR_069 Table 38 defines the ranges used to determine the validity of a transmitted parameter.
CPR_070 The values in the range "error indicator" provide a means for the vehicle unit to immediately indicate that valid parametric data is not currently available due to some type of error in the control device.
CPR_071 The values in the range "not available" provide a means for the vehicle unit to transmit a message which contains a parameter that is not available or not supported in that module. The values in the range "not requested" provide a means for a device to transmit a command message and identify those parameters where no response is expected from the receiving device.
CPR_072 If a component failure prevents the transmission of valid data for a parameter, the error indicator as described in Table 38 should be used in place of that parameter's data. However, if the measured or calculated data has yielded a value that is valid yet exceeds the defined parameter range, the error indicator should not be used. The data should be transmitted using the appropriate minimum or maximum parameter value.
CPR_073 For parameters coded in ASCII, the ASCII character "*" is reserved as a delimiter.
8.2 DATARECORDS FORMATS
Tables 39 to 42 below detail the formats that shall be used via the ReadDataByIdentifier and WriteDataByIdentifier Services.
CPR_074 Table 39 provides the length, resolution and operating range for each parameter identified by its recordDataIdentifier:
CPR_075 Table 40 details the formats of the different bytes of the TimeDate parameter:
Detailed format of TimeDate (recordDataIdentifier value # F90B)
CPR_076 Table 41 details the formats of the different bytes of the NextCalibrationDate parameter.
Detailed format of NextCalibrationDate (recordDataIdentifier value # F922)
NOTE concerning the use of the "Day" parameter:
A value of 0 for the date is null. The values 1, 2, 3, and 4 are used to identify the first day of the month; 5, 6, 7, and 8 identify the second day of the month; etc.
This parameter does not influence or change the hours parameter above.
NOTE concerning the use of byte "Year" parameter:
A value of 0 for the year identifies the year 1985; a value of 1 identifies 1986; etc.
CPR_078 Table 42 details the formats of the different bytes of the VehicleRegistrationNumber parameter:
Detailed format of VehicleRegistrationNumber (recordDataIdentifier value # F97E)
| Byte | Parameter definition | Resolution | Operating range |
|---|---|---|---|
| 1 | Code Page (as defined in sub-appendix 1) | ASCII | 01 to 0A |
| 2 - 14 | Vehicle Registration Number (as defined in sub-appendix 1) | ASCII | ASCII |
SUB-APPENDIX IX. TYPE APPROVAL LIST OF MINIMUM REQUIRED TESTS
1.1 TYPE APPROVAL
The type approval procedure for the recording equipment (or component) or tachograph card is based on:
- a security certification, performed by an ITSEC authority, against a security target fully compliant with sub-appendix 10 to this appendix,
- a functional certification performed by a Contracting Party authority certifying that the item tested fulfils the requirements of this appendix in terms of functions performed, measurement accuracy and environmental characteristics,
- an interoperability certification performed by the competent body certifying that the control device (or tachograph card) is fully interoperable with the necessary tachograph card (or control device) models (see Chapter VIII of this appendix).
This sub-appendix specifies which tests, as a minimum, must be performed by a Contracting Party authority during the functional tests, and which tests, as a minimum, must be performed by the competent body during the interoperability tests. Procedures to follow to carry out the tests or the type of tests are not specified further.
The security certification aspects are not covered by this sub-appendix. If some tests requested for type approval are performed during the security evaluation and certification process, then these tests do not need to be performed again. In this case, only the results of these security tests may be inspected. For information, the requirements expected to be tested (or closely related to tests expected to be performed) during the security certification, are marked with a "*" in this sub-appendix.
This sub-appendix considers separately the type approval of the motion sensor and of the vehicle unit, as components of the control device. Interoperability between every model of motion sensor and every model of vehicle unit is not required, therefore the type approval for a motion sensor can be granted only in combination with the type approval of a vehicle unit and vice versa.
1.2. REFERENCES
The following references are used in this sub-appendix:
2. VEHICLE UNIT FUNCTIONAL TESTS
3. MOTION SENSOR FUNCTIONAL TESTS
4. TACHOGRAPH CARDS FUNCTIONAL TESTS
SUB-APPENDIX X. GENERIC SECURITY TARGETS
NOTE CONCERNING THIS SUB-APPENDIX
This sub-appendix specifies the minimum required content of motion sensor, vehicle unit and tachograph card security targets.
In order to form the security targets against which they may seek security certification, manufacturers shall refine and complete the documents as necessary, without amending nor deleting existing threats, objectives, procedural means and security enforcing functions specifications.
MOTION SENSOR GENERIC SECURITY TARGET
This document contains a description of the motion sensor, of the threats it must be able to counteract and of the security objectives it must achieve. It specifies the required security enforcing functions. It states the claimed minimum strength of security mechanisms and the required level of assurance for the development and the evaluation.
Requirements referred to in the document, are those of the body of Appendix 1B. For clarity of reading, duplication sometimes arises between Appendix 1B body requirements and security target requirements. In case of ambiguity between a security target requirement and the Appendix 1B body requirement referred by this security target requirement, the Appendix IB body requirement shall prevail.
Appendix 1B body requirements not referred by security targets are not the subject of security enforcing functions.
Unique labels have been assigned to threats, objectives, procedural means and SEF specifications for the purpose of traceability to development and evaluation documentation.
2. ABBREVIATIONS, DEFINITIONS AND REFERENCES
2.1 ABBREVIATIONS
| ROM | Read Only Memory |
|---|---|
| SEF | Security Enforcing Function |
| TBD | To Be Defined |
| TOE | Target Of Evaluation |
| VU | Vehicle Unit |
2.2 DEFINITIONS
2.3 REFERENCES
| ITSEC | ITSEC Information Technology Security Evaluation Criteria 1991. |
|---|
3.1 MOTION SENSOR DESCRIPTION AND METHOD OF USE
The motion sensor is intended to be installed in road transport vehicles. Its purpose is to provide a VU with secured motion data representative of vehicle's speed and distance travelled.
The motion sensor is mechanically interfaced to a moving part of the vehicle, which movement can be representative of vehicle's speed or distance travelled. It may be located in the vehicle's gear box or in any other part of the vehicle.
In its operational mode, the motion sensor is connected to a VU.
It may also be connected to specific equipment for management purposes (TBD by manufacturer)
The typical motion sensor is described in the following figure:
Figure 1. Typical motion sensor
┌───────────────────────────────┐
<pre class="legal-pre"> │ │ ┌──┐
│ ┌──────────┐ ┌────┴────┐ │ │
┌──────┴────┐ │Processing│ │ │ Motion │ │
Mechanical │ Motion │ │ unit │ │Connector│<───────>│VU│
interface │information├────>│ Security │<──>│ │ Data │ │
└──────┬────┘ │components│ │ │<──┐ └──┘
│ └──────────┘ └────┬────┘ │
│ │ Power
└───────────────────────────────┘ │</pre>
3.2. MOTION SENSOR LIFE CYCLE
The typical life cycle of the motion sensor is described in the following figure:
Figure 2. Motion sensor typical life cycle
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ ┌─────────────┐ │
│ ┌────────────┤ Design/ ├─────────────┐ │
│ \/ │ Development │ \/ │
│ ┌───────────┐ └──────┬──────┘ ┌─────────────────┐ Design│
│ │ Software │ │ │Components design│ phase│
│ │development│ │ │ and development │ │
│ └─────┬─────┘ │ └─────────┬───────┘ │
│─ . ─ . ┼ . ─ . ─ . ─ . ─ . ┼ . ─ . ─ . ─ . ─ . ─│. ─ . ─ . ─ . ─ . ─ │
│ │ \/ \/ │
│ │ ┌─────────────┐ ┌────────────────┐ │
│ │ │Manufacturing│ │ Components │ │
│ │ └──────┬──────┘ │ manufacturing │ │
│ │ │ └────────┬───────┘ │
│ │ \/ \/ │
│ │ ┌────────────┐ ┌────────────────┐ │
│ └───────────>│ Assembly │<────┤ Components │ │
│ └──────┬─────┘ │ supply │ │
│ \/ └────────────────┘ Manufacturing│
│ ┌───────────┐ ┌────────────┐ environment│
│ │ Security │ │ Security │ │
│ │ data ├─────>│ data │ │
│ │ generation│ │ insertion │ │
│ └───────────┘ └──────┬─────┘ │
│ \/ │
│ ┌────────────┐ ┌────────────────┐ │
│ │ Storage │<────┤ Repair │ │
│ │Distribution│ └────────────────┘ │
│ └──────┬─────┘ /\ │
│─ . ─ . ─ . ─ . ─ . ─ . ─ . ┼ . ─ . ─ . ─ . ─ . ┼ . ─ . ─ . ─ . ─ . ─ │
│ \/ │ │
│ ┌────────────┐ │ │
│ │ Storage │<────────────┤ │
│ └──────┬─────┘ │ │
│ \/ │ │
│ ┌────────────┐ │ Fitters│
│ │Installation│ │ and│
│ └──────┬─────┘ │ Workshops│
│ \/ │ environment│
│ VU ┌────────────┐ ┌───────┴────────┐ │
│<───────────────────>│ inspection │<────┤ Repair ├──┐ │
│ Pairing ┌────┤Calibration │ └────────────────┘ │ │
│ │┌──>└──────┬─────┘ /\ │ │
│─ . ─ . ─ . ─ . ┼│. ─ . ─ . ┼ . ─ . ─ . ─ . ─ . ┼ . ─ . ─ . ┼ . ─ . ─ │
│ ││ \/ │ │ │
│ ││ ┌────────────┐ │ │ End user│
│ │└───┤ Operation ├─────────────┘ │ environment│
│ │ └──────┬─────┘ │ │
│─ . ─ . ─ . ─ . ┼ . ─ . ─ . ┼ . ─ . ─ . ─ . ─ . ─ . ─ . ─ . ┼ . ─ . ─ │
│ │ \/ │ │
│ │ ┌────────────┐ │ │
│ └───>│ End of life│<────────────────────────┘ │
│ └────────────┘ │</pre>
└─────────────────────────────────────────────────────────────────────────┘
3.3 THREATS
This paragraph describes the threats the motion sensor may face.
3.3.1 THREATS TO ACCESS CONTROL POLICIES
| T.Access | Users could try to access functions not allowed to them. |
|---|
3.3.2 DESIGN RELATED THREATS
3.3.3 OPERATION ORIENTED THREATS
3.4 SECURITY OBJECTIVES
The main security objective of the digital tachograph system is the following:
Therefore the security objective of the motion sensor, contributing to the global security objective, is:
3.5 INFORMATION TECHNOLOGY SECURITY OBJECTIVES
The specific IT security objectives of the motion sensor contributing to its main security objective, are the following:
3.6 PHYSICAL, PERSONNEL OR PROCEDURAL MEANS
This paragraph describes physical, personnel or procedural requirements that contribute to the security of the motion sensor.
3.6.1 EQUIPMENT DESIGN
3.6.2 EQUIPMENT DELIVERY
| M.Delivery | Motion sensor manufacturers, vehicle manufacturers and fitters or workshops must ensure that handling of the motion sensor is done in a manner which maintains IT security. |
|---|
3.6.3 SECURITY DATA GENERATION AND DELIVERY
3.6.4 CONTROL DEVICE INSTALLATION, CALIBRATION,
AND INSPECTION
3.6.5 LAW ENFORCEMENT CONTROL
| M.Controls | Law enforcement controls must be performed regularly and randomly, and must include security audits. |
|---|
3.6.6 SOFTWARE UPGRADES
| M.Software_Upgrade | Software revisions must be granted security certification before they can be implemented in a motion sensor. |
|---|
4. SECURITY ENFORCING FUNCTIONS
4.1 IDENTIFICATION AND AUTHENTICATION
UIA_101 The motion sensor shall be able to establish, for every interaction, the identity of any entity it is connected to.
UIA_102 The identity of a connected entity shall consist of: - an entity group: - VU, - Management device, - Other, - an entity ID (VU only).
UIA_103 The entity ID of a connected VU shall consist of the VU approval number and the VU serial number.
UIA_104 The motion sensor shall be able to authenticate any VU or management device it is connected to:
UIA_105 The motion sensor shall be able to periodically re-authenticate the VU it is connected to.
UIA_106 The motion sensor shall detect and prevent use of authentication data that has been copied and replayed.
UIA_107 After (TBD by manufacturer and not more than 20) consecutive unsuccessful authentication attempts have been detected, the SEF shall:
- generate an audit record of the event,
- warn the entity,
- continue to export motion data in a non secured mode.
4.2 ACCESS CONTROL
Access controls ensure that information is read from, created in, or modified into the TOE only by those authorised to do so.
4.2.1 ACCESS CONTROL POLICY
ACC_101 The motion sensor shall control access rights to function and data.
4.2.2 DATA ACCESS RIGHTS
ACC_102 The motion sensor shall ensure that motion sensor identification data can be written once only (requirement 078).
ACC_103 The motion sensor shall accept and/or store user data from authenticated entities only.
ACC_104 The motion sensor shall enforce appropriate read and write access rights to security data.
4.2.3 FILE STRUCTURE AND ACCESS CONDITIONS
ACC_105 Application and data files structure and access conditions shall be created during the manufacturing process, and then locked from any future modification or deletion.
4.3 ACCOUNTABILITY
ACT_101 The motion sensor shall hold in its memory motion sensor identification data (requirement 077).
ACT_102 The motion sensor shall store in its memory installation data (requirement 099).
ACT_103 The motion sensor shall have a capability to output accountability data to authenticated entities at their request.
4.4 AUDIT
AUD_101 The motion sensor shall, for events impairing its security, generate audit records of the events.
AUD_102 The events affecting the security of the motion sensor are the following: - security breach attempts: - authentication failure, - stored data integrity error, - internal data transfer error, - unauthorised case opening, - hardware sabotage. - Sensor fault,
AUD_103 Audit records shall include the following data:
when required data is not available, an appropriate default indication shall be given (TBD by manufacturer).
AUD_104 The motion sensor shall send the generated audit records to the VU at the moment of their generation, and may also store them in its memory.
AUD_105 In the case where the motion sensor stores audit records, it shall ensure that 20 audit records will be maintained independent of audit storage exhaustion, and shall have a capability to output stored audit records to authenticated entities at their request.
4.5 ACCURACY
4.5.1 INFORMATION FLOW CONTROL POLICY
ACR_101 The motion sensor shall ensure that motion data may only been processed and derived from sensor mechanical input.
4.5.2 INTERNAL DATA TRANSFERS
The requirements of this paragraph apply only if the motion sensor makes use of physically separated parts.
ACR_102 If data are transferred between physically separated parts of the motion sensor, the data shall be protected from modification.
ACR_103 Upon detection of a data transfer error during an internal transfer, transmission shall be repeated and the SEF shall generate an audit record of the event.
4.5.3 STORED DATA INTEGRITY
ACR_104 The motion sensor shall check user data stored in its memory for integrity errors.
ACR_105 Upon detection of a stored user data integrity error, the SEF shall generate an audit record.
4.6 RELIABILITY OF SERVICE
4.6.1 TESTS
RLB_101 All commands, actions, or test points, specific to the testing needs of the manufacturing phase shall be disabled or removed before the end of the manufacturing phase. It shall not be possible to restore them for later use.
RLB_102 The motion sensor shall run self-tests, during initial start-up, and during normal operation to verify its correct operation. The motion sensor self-tests shall include a verification of the integrity of security data and a verification of the integrity of stored executable code (if not in ROM).
RLB_103 Upon detection of an internal fault during self-test, the SEF shall generate an audit record (sensor fault).
4.6.2 SOFTWARE
RLB_104 There shall be no way to analyse or debug the motion sensor software in the field.
RLB_105 Inputs from external sources shall not be accepted as executable code.
4.6.3 PHYSICAL PROTECTION
RLB_106 If the motion sensor is designed so that it can be opened, the motion sensor shall detect any case opening, even without external power supply for a minimum of 6 months. In such a case, the SEF shall generate an audit record of the event (It is acceptable that the audit record is generated and stored after power supply reconnection).
If the motion sensor is designed so that it cannot be opened, it shall be designed such that physical tampering attempts can be easily detected (e.g. through visual inspection).
RLB_107 The motion sensor shall detect specified (TBD by manufacturer) hardware sabotage.
RLB_108 In the case described above, the SEF shall generate an audit record and the motion sensor shall: (TBD by manufacturer).
4.6.4 POWER SUPPLY INTERRUPTIONS
RLB_109 The motion sensor shall preserve a secure state during power supply cut-off or variations.
4.6.5 RESET CONDITIONS
RLB_110 In case of a power supply interruption, or if a transaction is stopped before completion, or on any other reset conditions, the motion sensor shall be reset cleanly.
4.6.6 DATA AVAILABILITY
RLB_111 The motion sensor shall ensure that access to resources is obtained when required and that resources are not requested nor retained unnecessarily.
4.6.7 MULTIPLE APPLICATIONS
RLB_112 If the motion sensor provides applications other than the tachograph application, all applications shall be physically and/or logically separated from each other. These applications shall not share security data. Only one task shall be active at a time.
4.7 DATA EXCHANGE
DEX_101 The motion sensor shall export motion data to the VU with associated security attributes, such that the VU will be able to verify its integrity and authenticity.
4.8 CRYPTOGRAPHIC SUPPORT
The requirements of this paragraph are applicable only where needed, depending upon security mechanisms used and upon the manufacturer's solutions.
CSP_101 Any cryptographic operation performed by the motion sensor shall be in accordance with a specified algorithm and a specified key size.
CSP_102 If the motion sensor generates cryptographic keys, it shall be in accordance with specified cryptographic key generation algorithms and specified cryptographic key sizes.
CSP_103 If the motion sensor distributes cryptographic keys, it shall be in accordance with specified key distribution methods.
CSP_104 If the motion sensor accesses cryptographic keys, it shall be in accordance with specified cryptographic keys access methods.
CSP_105 If the motion sensor destroys cryptographic keys, it shall be in accordance with specified cryptographic keys destruction methods.
5. DEFINITION OF SECURITY MECHANISMS
The security mechanisms, fulfilling the motion sensor security enforcing functions, are defined by the motion sensor manufacturers.
6. MINIMUM STRENGTH OF SECURITY MECHANISMS
The minimum strength of the motion sensor security mechanisms is High, as defined in [ITSEC].
The target level of assurance for the motion sensor is ITSEC level E3, as defined in [ITSEC].
The following matrixes give a rationale for the SEFs by showing:
VEHICLE UNIT GENERIC SECURITY TARGET
This document contains a description of the vehicle unit, of the threats it must be able to counteract and of the security objectives it must achieve. It specifies the required security enforcing functions. It states the claimed minimum strength of security mechanisms and the required level of assurance for the development and the evaluation.
Requirements referred to in the document, are those of the body of Appendix 1B. For clarity of reading, duplication sometimes arises between Appendix 1B body requirements and security target requirements. In case of ambiguity between a security target requirement and the Appendix 1B body requirement referred by this security target requirement, the Appendix 1B body requirement shall prevail.
Appendix 1B body requirements not referred by security targets are not the subject of security enforcing functions.
Unique labels have been assigned to threats, objectives, procedural means and SEF specifications for the purpose of traceability to development and evaluation documentation.
2. ABBREVIATIONS, DEFINITIONS AND REFERENCES
2.1 ABBREVIATIONS
| PIN | Personal Identification Number |
|---|---|
| ROM | Read Only Memory |
| SEF | Security Enforcing Function |
| TBD | To Be Defined |
| TOE | Target Of Evaluation |
| VU | Vehicle Unit |
2.2 DEFINITIONS
2.3 REFERENCES
| ITSEC | ITSEC Information Technology Security Evaluation Criteria 1991. |
|---|
3.1 VEHICLE UNIT DESCRIPTION AND METHOD OF USE
The VU is intended to be installed in road transport vehicles. Its purpose is to record, store, display, print and output data related to driver activities.
It is connected to a motion sensor with which it exchanges vehicle's motion data.
Users identify themselves to the VU using tachograph cards.
The VU records and stores user activities data in its data memory, it also records user activities data in tachograph cards.
The VU outputs data to display, printer and external devices.
The vehicle unit's operational environment while installed in a vehicle is described in the following figure:
Figure 1. VU operational environment
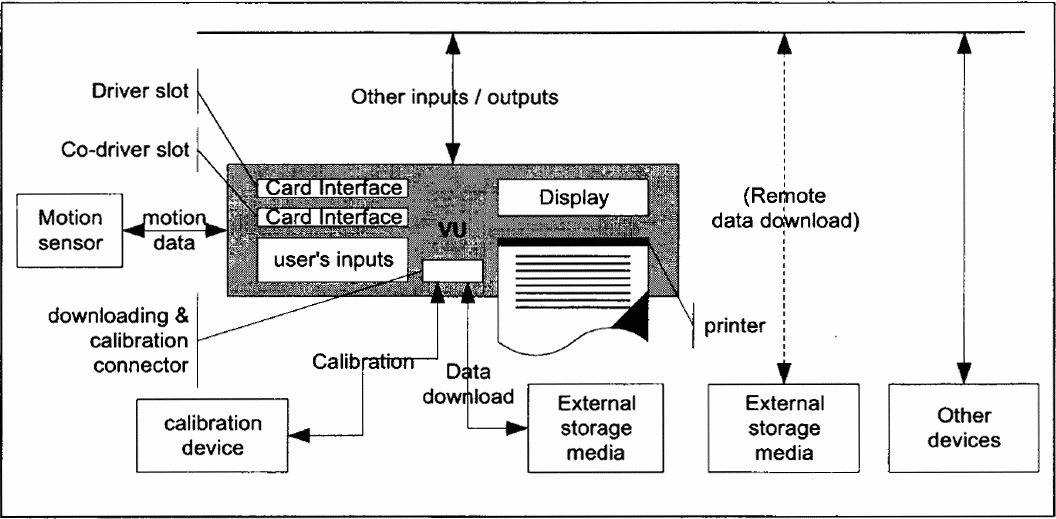
The VU general characteristics, functions and mode of operations are described in Chapter II of Appendix 1B.
The VU functional requirements are specified in Chapter III of Appendix 1B.
The typical VU is described in the following figure:
Figure 2. Typical VU (...) optional
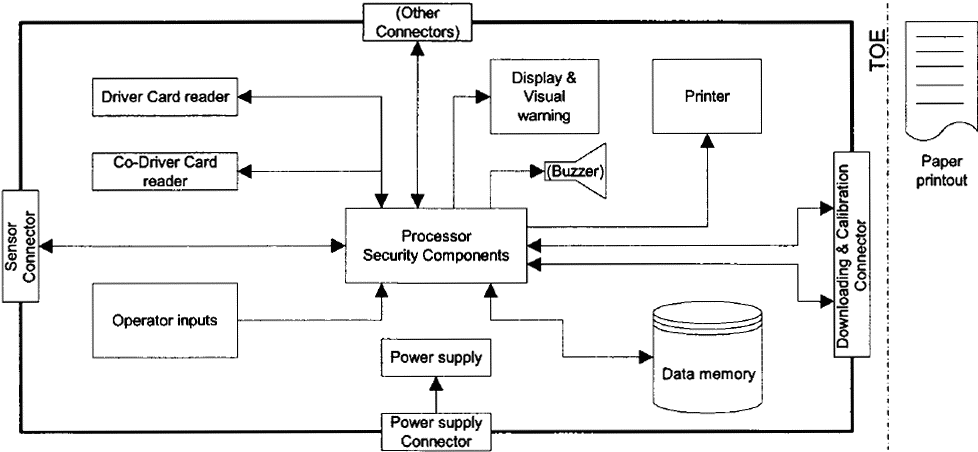
It must be noted that although the printer mechanism is part of the TOE, the paper document once produced is not.
3.2 VEHICLE UNIT LIFE CYCLE
The typical life cycle of the VU is described in the following figure:
Figure 3. VU typical life cycle
| \/ | Development \/ | ||||||||||||
| Software development | Components design and development | phase | |||||||||||
| . . | . . . . . | . . . . . . . . . . | |||||||||||
| \/ \/ | |||||||||||||
| Manufacturing | Components manufacturing | ||||||||||||
| \/ \/ | |||||||||||||
| Assembly | Components supply | Manufacturing | |||||||||||
| \/ | |||||||||||||
| environment | |||||||||||||
| Security data generation | Security data insertion | ||||||||||||
| \/ | |||||||||||||
| Storage Distribution | Repair | ||||||||||||
| /\ | |||||||||||||
| . . . . . . . | . . . . . | . . . . . Fitters and Workshops environment | |||||||||||
| \/ | |||||||||||||
| Storage | |||||||||||||
| \/ | |||||||||||||
| New | Installation | ||||||||||||
| \/ | |||||||||||||
| 2nd | hand \/ | ||||||||||||
| > | Activation | ||||||||||||
| Sensor | |||||||||||||
| Calibration | Repair | ||||||||||||
| > | . . End user environment . . | ||||||||||||
| /\ | |||||||||||||
| Periodic inspection | \/ . . . . . | . . . | |||||||||||
| /\ . . . . . . . | |||||||||||||
| Operation | |||||||||||||
| . . . . . . . | . . . . . . . . | ||||||||||||
| \/ | |||||||||||||
| End of life | |||||||||||||
3.3 THREATS
This paragraph describes the threats the VU may face.
3.3.1 THREATS TO IDENTIFICATION AND ACCESS CONTROL POLICIES
3.3.2 DESIGN RELATED THREATS
3.3.3 OPERATION ORIENTED THREATS
3.4 SECURITY OBJECTIVES
The main security objective of the digital tachograph system is the following:
Therefore the security objectives of the VU, contributing to the global security objective, are the following:
3.5 INFORMATION TECHNOLOGY SECURITY OBJECTIVES
The specific IT security objectives of the VU contributing to its main security objectives, are the following:
3.6 PHYSICAL, PERSONNEL OR PROCEDURAL MEANS
This paragraph describes physical, personnel or procedural requirements that contribute to the security of the VU.
3.6.1 EQUIPMENT DESIGN
3.6.2 EQUIPMENT DELIVERY AND ACTIVATION
3.6.3 SECURITY DATA GENERATION AND DELIVERY
3.6.4 CARDS DELIVERY
3.6.5 CONTROL DEVICE INSTALLATION, CALIBRATION,
AND INSPECTION
3.6.6 EQUIPMENT OPERATION
| M.Faithful_Drivers | Drivers must play by the rules and act responsibly (e.g. use their driver cards, properly select their activity for those that are manually selected, ...). |
|---|
3.6.7 LAW ENFORCEMENT CONTROL
| M.Controls | Law enforcement controls must be performed regularly and randomly, and must include security audits. |
|---|
3.6.8 SOFTWARE UPGRADES
| M.Software_Upgrade | Software revisions must be granted security certification before they can be implemented in a VU. |
|---|
4. SECURITY ENFORCING FUNCTIONS
4.1 IDENTIFICATION AND AUTHENTICATION
4.1.1 MOTION SENSOR IDENTIFICATION AND AUTHENTICATION
UIA_201 The VU shall be able to establish, for every interaction, the identity of the motion sensor it is connected to.
UIA_202 The identity of the motion sensor shall consist of the sensor approval number and the sensor serial number.
UIA_203 The VU shall authenticate the motion sensor it is connected to:
Authentication shall be mutual and triggered by the VU.
UIA_204 The VU shall periodically (period TBD by manufacturer and more frequently than once per hour) re-identify and re-authenticate the motion sensor it is connected to, and ensure that the motion sensor identified during the last calibration of the control device has not been changed.
UIA_205 The VU shall detect and prevent use of authentication data that has been copied and replayed.
UIA_206 After (TBD by manufacturer and not more than 20) consecutive unsuccessful authentication attempts have been detected, and/or after detecting that the identity of the motion sensor has changed while not authorised (i.e. while not during a calibration of the control device), the SEF shall:
- generate an audit record of the event,
- warn the user,
- continue to accept and use non secured motion data sent by the motion sensor.
4.1.2 USER IDENTIFICATION AND AUTHENTICATION
UIA_207 The VU shall permanently and selectively track the identity of two users, by monitoring the tachograph cards inserted in respectively the driver slot and the co-driver slot of the equipment.
UIA_208 The user identity shall consist of:
- a user group:
- DRIVER (driver card),
- CONTROLLER (control card),
- WORKSHOP (workshop card),
- COMPANY (company card),
- UNKNOWN (no card inserted),
- a user ID, composed of:
- the card issuing Contracting Party code and of the card number,
- UNKNOWN if user group is UNKNOWN.
UNKNOWN identities may be implicitly or explicitly known.
UIA_209 The VU shall authenticate its users at card insertion.
UIA_210 The VU shall re-authenticate its users:
- at power supply recovery,
- periodically or after occurrence of specific events (TBD by manufacturers and more frequently than once per day).
UIA_211 Authentication shall be performed by means of proving that the card inserted is a valid tachograph card, possessing security data that only the system could distribute. Authentication shall be mutual and triggered by the VU.
UIA_212 In addition to the above, workshops shall be required to be successfully authenticated through a PIN check. PINs shall be at least 4 characters long.
Note: In the case the PIN is transferred to the VU from an outside equipment located in the vicinity of the VU, PIN confidentiality need not be protected during the transfer.
UIA_213 The VU shall detect and prevent use of authentication data that has been copied and replayed.
UIA_214 After 5 consecutive unsuccessful authentication attempts have been detected, the SEF shall:
- generate an audit record of the event,
- warn the user,
- assume the user as UNKNOWN, and the card as non valid (definition z) and requirement 007).
4.1.3 REMOTELY CONNECTED COMPANY IDENTIFICATION
AND AUTHENTICATION
Company remote connection capability is optional. This paragraph therefore applies only if this feature is implemented.
UIA_215 For every interaction with a remotely connected company, the VU shall be able to establish the company's identity.
UIA_216 The remotely connected company's identity shall consist of its company card issuing Contracting Party code and of its company card number.
UIA_217 The VU shall successfully authenticate the remotely connected company before allowing any data export to it.
UIA_218 Authentication shall be performed by means of proving that the company owns a valid company card, possessing security data that only the system could distribute.
UIA_219 The VU shall detect and prevent use of authentication data that has been copied and replayed.
UIA_220 After 5 consecutive unsuccessful authentication attempts have been detected, the VU shall:
4.1.4 MANAGEMENT DEVICE IDENTIFICATION AND AUTHENTICATION
VU manufacturers may foresee dedicated devices for additional VU management functions (e.g. Software upgrading, security data reloading, ...). This paragraph therefore applies only if this feature is implemented.
UIA_221 For every interaction with a management device, the VU shall be able to establish the device identity.
UIA_222 Before allowing any further interaction, the VU shall successfully authenticate the management device.
UIA_223 The VU shall detect and prevent use of authentication data that has been copied and replayed.
4.2 ACCESS CONTROL
Access controls ensure that information is read from, created in, or modified into the TOE only by those authorised to do so.
It must be noted that the user data recorded by the VU, although presenting privacy or commercial sensitivity aspects, are not of a confidential nature. Therefore, the functional requirement related to data read access rights (requirement 011) is not the subject of a security enforcing function.
4.2.1 ACCESS CONTROL POLICY
ACC_201 The VU shall manage and check access control rights to functions and to data.
4.2.2 ACCESS RIGHTS TO FUNCTIONS
ACC_202 The VU shall enforce the mode of operation selection rules (requirements 006 to 009).
ACC_203 The VU shall use the mode of operation to enforce the functions access control rules (requirement 010).
4.2.3 ACCESS RIGHTS TO DATA
ACC_204 The VU shall enforce the VU identification data write access rules (requirement 076)
ACC_205 The VU shall enforce the paired motion sensor identification data write access rules (requirements 079 and 155)
ACC_206 After the VU activation, the VU shall ensure that only in calibration mode, may calibration data be input into the VU and stored into its data memory (requirements 154 and 156).
ACC_207 After the VU activation, the VU shall enforce calibration data write and delete access rules (requirement 097).
ACC_208 After the VU activation, the VU shall ensure that only in calibration mode, may time adjustment data be input into the VU and stored into its data memory (This requirement does not apply to small time adjustments allowed by requirements 157 and 158).
ACC_209 After the VU activation, the VU shall enforce time adjustment data write and delete access rules (requirement 100).
ACC_210 The VU shall enforce appropriate read and write access rights to security data (requirement 080).
4.2.4 FILE STRUCTURE AND ACCESS CONDITIONS
ACC_211 Application and data files structure and access conditions shall be created during the manufacturing process, and then locked from any future modification or deletion.
4.3 ACCOUNTABILITY
ACT_201 The VU shall ensure that drivers are accountable for their activities (requirements 081, 084, 087, 105a, 105b, 109 and 109a).
ACT_202 The VU shall hold permanent identification data (requirement 075).
ACT_203 The VU shall ensure that workshops are accountable for their activities (requirements 098, 101 and 109).
ACT_204 The VU shall ensure that controllers are accountable for their activities (requirements 102, 103 and 109).
ACT_205 The VU shall record odometer data (requirement 090) and detailed speed data (requirement 093).
ACT_206 The VU shall ensure that user data related to requirements 081 to 093 and 102 to 105b inclusive are not modified once recorded, except when becoming oldest stored data to be replaced by new data.
ACT_207 The VU shall ensure that it does not modify data already stored in a tachograph card (requirements 109 and 109a) except for replacing oldest data by new data (requirement 110) or in the case described in sub-appendix 1, Paragraph 2.1. Note.
4.4 AUDIT
Audit capabilities are required only for events that may indicate a manipulation or a security breach attempt. It is not required for the normal exercising of rights even if relevant to security.
AUD_201 The VU shall, for events impairing the security of the VU, record those events with associated data (requirements 094, 096 and 109).
AUD_202 The events affecting the security of the VU are the following: - Security breach attempts: - motion sensor authentication failure, - tachograph card authentication failure, - unauthorised change of motion sensor, - card data input integrity error, - stored user data integrity error, - internal data transfer error, - unauthorised case opening, - hardware sabotage, - Last card session not correctly closed, - Motion data error event, - Power supply interruption event, - VU internal fault,
AUD_203 The VU shall enforce audit records storage rules (requirement 094 and 096).
AUD_204 The VU shall store audit records generated by the motion sensor in its data memory.
AUD_205 It shall be possible to print, display and download audit records.
4.5 OBJECT REUSE
REU_201 The VU shall ensure that temporary storage objects can be reused without this involving inadmissible information flow.
4.6 ACCURACY
4.6.1 INFORMATION FLOW CONTROL POLICY
ACR_201 The VU shall ensure that user data related to requirements 081, 084, 087, 090, 093, 102, 104, 105, 105a and 109 may only be processed from the right input sources:
- vehicle motion data,
- VU's real time clock,
- control device calibration parameters,
- tachograph cards,
- user's inputs.
ACR_201a The VU shall ensure that user data related to requirement 109a may only be entered for the period last card withdrawal — current insertion (requirement 050a).
4.6.2 INTERNAL DATA TRANSFERS
The requirements of this paragraph apply only if the VU makes use of physically separated parts.
ACR_202 If data are transferred between physically separated parts of the VU, the data shall be protected from modification.
ACR_203 Upon detection of a data transfer error during an internal transfer, transmission shall be repeated and the SEF shall generate an audit record of the event.
4.6.3 STORED DATA INTEGRITY
ACR_204 The VU shall check user data stored in the data memory for integrity errors.
ACR_205 Upon detection of a stored user data integrity error, the SEF shall generate an audit record.
4.7 RELIABILITY OF SERVICE
4.7.1 TESTS
RLB_201 All commands, actions or test points, specific to the testing needs of the manufacturing phase of the VU shall be disabled or removed before the VU activation. It shall not be possible to restore them for later use.
RLB_202 The VU shall run self tests, during initial start-up, and during normal operation to verify its correct operation. The VU self tests shall include a verification of the integrity of security data and a verification of the integrity of stored executable code (if not in ROM).
RLB_203 Upon detection of an internal fault during self test, the SEF shall:
- generate an audit record (except in calibration mode) (VU internal fault),
- Preserve the stored data integrity.
4.7.2 SOFTWARE
RBL_204 There shall be no way to analyse or debug software in the field after the VU activation.
RLB_205 Inputs from external sources shall not be accepted as executable code.
4.7.3 PHYSICAL PROTECTION
RLB_206 If the VU is designed so that it can be opened, the VU shall detect any case opening, except in calibration mode, even without external power supply for a minimum of 6 months. In such a case, the SEF shall generate an audit record (It is acceptable that the audit record is generated and stored after power supply reconnection).
If the VU is designed so that it cannot be opened, it shall be designed such that physical tampering attempts can be easily detected (e.g. through visual inspection).
RLB_207 After its activation, the VU shall detect specified (TBD by manufacturer) hardware sabotage.
RLB_208 In the case described above, the SEF shall generate an audit record and the VU shall: (TBD by manufacturer).
4.7.4 POWER SUPPLY INTERRUPTIONS
RLB_209 The VU shall detect deviations from the specified values of the power supply, including cut-off.
RLB_210 In the case described above, the SEF shall:
- generate an audit record (except in calibration mode),
- preserve the secure state of the VU,
- maintain the security functions, related to components or processes still operational,
- preserve the stored data integrity.
4.7.5 RESET CONDITIONS
RLB_211 In case of a power supply interruption, or if a transaction is stopped before completion, or on any other reset conditions, the VU shall be reset cleanly.
4.7.6 DATA AVAILABILITY
RLB_212 The VU shall ensure that access to resources is obtained when required and that resources are not requested nor retained unnecessarily.
RLB_213 The VU must ensure that cards cannot be released before relevant data have been stored to them (requirements 015 and 016)
RLB_214 In the case described above, the SEF shall generate an audit record of the event.
4.7.7 MULTIPLE APPLICATIONS
RLB_215 If the VU provides applications other than the tachograph application, all applications shall be physically and/or logically separated from each other. These applications shall not share security data. Only one task shall be active at a time.
4.8 DATA EXCHANGE
This paragraph addresses data exchange between the VU and connected devices.
4.8.1 DATA EXCHANGE WITH MOTION SENSOR
DEX_201 The VU shall verify the integrity and authenticity of motion data imported from the motion sensor
DEX_202 Upon detection of a motion data integrity or authenticity error, the SEF shall:
4.8.2 DATA EXCHANGE WITH TACHOGRAPH CARDS
DEX_203 The VU shall verify the integrity and authenticity of data imported from tachograph cards.
DEX_204 Upon detection of card data integrity or authenticity error, the VU shall:
DEX_205 The VU shall export data to tachograph smart cards with associated security attributes such that the card will be able to verify its integrity and authenticity.
4.8.3 DATA EXCHANGE WITH EXTERNAL STORAGE MEDIA
(DOWNLOADING FUNCTION))
DEX_206 The VU shall generate an evidence of origin for data downloaded to external media.
DEX_207 The VU shall provide a capability to verify the evidence of origin of downloaded data to the recipient.
DEX_208 The VU shall download data to external storage media with associated security attributes such that downloaded data integrity and authenticity can be verified.
4.9 CRYPTOGRAPHIC SUPPORT
The requirements of this paragraph are applicable only where needed, depending upon security mechanisms used and upon the manufacturer's solutions.
CSP_201 Any cryptographic operation performed by the VU shall be in accordance with a specified algorithm and a specified key size.
CSP_202 If the VU generates cryptographic keys, it shall be in accordance with specified cryptographic key generation algorithms and specified cryptographic key sizes.
CSP_203 If the VU distributes cryptographic keys, it shall be in accordance with specified key distribution methods.
CSP_204 If the VU accesses cryptographic keys, it shall be in accordance with specified cryptographic keys access methods.
CSP_205 If the VU destroys cryptographic keys, it shall be in accordance with specified cryptographic keys destruction methods.
5. DEFINITION OF SECURITY MECHANISMS
Required security mechanisms are specified in sub-appendix 11.
All other security mechanisms are to be defined by manufacturers.
6. MINIMUM STRENGTH OF SECURITY MECHANISMS
The minimum strength of the Vehicle Unit security mechanisms is High, as defined in [ITSEC].
The target level of assurance for the Vehicle Unit is ITSEC level E3, as defined in [ITSEC].
The following matrixes give a rationale for the SEFs by showing:
TACHOGRAPH CARD GENERIC SECURITY TARGET
This document contains a description of the tachograph card, of the threats it must be able to counteract and of the security objectives it must achieve. It specifies the required security enforcing functions. It states the claimed minimum strength of security mechanisms, and the required level of assurance for the development and the evaluation.
Requirements referred to in the document, are those of the body of Appendix 1B. For clarity of reading, duplication sometimes arises between Appendix 1B body requirements and security target requirements. In case of ambiguity between a security target requirement and the Appendix 1B requirement referred by this security target requirement, the Appendix 1B body requirement shall prevail.
Appendix 1B body requirements not referred by security targets are not the subject of security enforcing functions.
A tachograph card is a standard smart card carrying a dedicated tachograph application, and shall comply to up-to-date functional and assurance security requirements applicable to smart cards. This security target therefore incorporates only the extra security requirements needed by the tachograph application.
Unique labels have been assigned to threats, objectives, procedural means and SEF specifications for the purpose of traceability to development and evaluation documentation.
2. ABBREVIATIONS, DEFINITIONS AND REFERENCES
2.1 ABBREVIATIONS
2.2 DEFINITIONS
2.3 REFERENCES
3.1 TACHOGRAPH CARD DESCRIPTION AND METHOD OF USE
A tachograph card is a smart card, as described in [IC PP] and [ES PP], carrying an application intended for its use with the control device.
The basic functions of the tachograph card are:
- to store card identification and card holder identification data. These data are used by the vehicle unit to identify the cardholder, provide accordingly functions and data access rights, and ensure cardholder accountability for his activities,
- to store cardholder activities data, events and faults data and control activities data, related to the cardholder.
A tachograph card is therefore intended to be used by a card interface device of a vehicle unit. It may also be used by any card reader (e.g. of a personal computer) which shall have full read access right on any user data.
During the end-usage phase of a tachograph card life-cycle (phase 7 of life-cycle as described in [ES PP]), vehicle units only may write user data to the card.
The functional requirements for a tachograph card are specified in Appendix 1B body text and sub-appendix 2.
3.2 TACHOGRAPH CARD LIFE-CYCLE
The tachograph card life-cycle conforms to smart card life cycle described in [ES PP].
3.3 THREATS
In addition to the smart card general threats listed in [ES PP] and [IC PP], the tachograph card may face the following threats:
3.3.1 FINAL AIMS
The final aim of attackers will be to modify user data stored within the TOE.
3.3.2 ATTACK PATHS
TOE's assets may be attacked by:
- trying to gain illicit knowledge of TOE's hardware and software design and especially of its security functions or security data. Illicit knowledge may be gained though attacks to designer or manufacturer material (theft, bribery, ...) or through direct examination of the TOE (physical probing, inference analysis, ...).
- taking advantage of weaknesses in TOE design or realisation (exploit errors in hardware, errors in software, transmission faults, errors induced in TOE by environmental stress, exploit weaknesses of security functions such as authentication procedures, data access control, cryptographic operations, ...).
- modifying the TOE or its security functions through physical, electrical or logical attacks or combination of these.
3.4 SECURITY OBJECTIVES
The main security objective of the entire digital tachograph system is the following:
Therefore the main security objectives of the TOE, contributing to this global security objective are the following:
3.5 INFORMATION TECHNOLOGY SECURITY OBJECTIVES
In addition to the smart card general security objectives listed in [ES PP] and [IC PP], the specific IT security objectives of the TOE that contributes to its main security objectives during its end-usage life-cycle phase are the following:
3.6 PHYSICAL, PERSONNEL OR PROCEDURAL MEANS
The physical, personnel or procedural requirements that contribute to the security of the TOE are listed in [ES PP] and [IC PP] (chapters security objectives for the environment).
4. SECURITY ENFORCING FUNCTIONS
This paragraph refines some of the permitted operations such as assignment or selection of [ES PP] and provides additional SEF functional requirements.
4.1 COMPLIANCE TO PROTECTION PROFILES
CPP_301 The TOE shall comply with [IC PP].
CPP_302 The TOE shall comply with [ES PP] as refined further.
4.2 USER IDENTIFICATION AND AUTHENTICATION
The card must identify the entity in which it is inserted and know whether it is an authenticated vehicle unit or not. The card may export any user data whatever the entity it is connected to, except the control card and company card which may export card holder identification data to authenticated vehicle units only (such that a controller is ensured that the vehicle unit is not a fake one by seeing his name on display or printouts).
4.2.1 USER IDENTIFICATION
Assignment (FIA_UID. 1.1) List of TSF mediated actions: none.
Assignment (FIA_ATD. 1.1) List of security attributes:
- USER_GROUP: VEHICLE_UNIT, NON_VEHICLE_UNIT,
- USER_ID: Vehicle Registration Number (VRN) and registering Contracting Party Code (USER_ID is known for USER_GROUP = VEHICLE_UNIT only).
4.2.2 USER AUTHENTICATION
Assignment (FIA_UAU.1.1) List of TSF mediated actions:
- Driver and Workshop cards: Export user data with security attributes (card data download function),
- Control card: Export user data without security attributes except cardholder identification data.
UIA_301 Authentication of a vehicle unit shall be performed by means of proving that it possesses security data that only the system could distribute.
Selection (FIA_UAU.3.1 and FIA_UAU.3.2): prevent.
Assignment (FIA_UAU.4.1) Identified authentication mechanism(s): any authentication mechanism.
UIA_302 The Workshop card shall provide an additional authentication mechanism by checking a PIN code (This mechanism is intended for the Vehicle Unit to ensure the identity of the card holder, it is not intended to protect Workshop card content).
4.2.3 AUTHENTICATION FAILURES
The following assignments describe the card reaction for each single user authentication failure.
Assignment (FIA_AFL.1.1) Number: 1, list of authentication events: authentication of a card interface device.
Assignment (FIA_AFL.1.2) List of actions:
Additionally the following assignments describe the card reaction in the case of failure of the additional authentication mechanism required in UIA_302.
Assignment (FIA_AFL.1.1) Number: 5, list of authentication events: PIN checks (workshop card).
Assignment (FIA_AFL.1.2) List of actions:
- warn the entity connected,
- block the PIN check procedure such that any subsequent PIN check attempt will fail,
- be able to indicate to subsequent users the reason of the blocking.
4.3 ACCESS CONTROL
4.3.1 ACCESS CONTROL POLICY
During end-usage phase of its life-cycle, the tachograph card is the subject of one single access control Security Function Policy (SFP) named AC_SFP.
Assignment (FDP_ACC.2.1) Access control SFP: AC_SFP.
4.3.2 ACCESS CONTROL FUNCTIONS
Assignment (FDP_ACF.1.1) Access control SFP: AC_SFP.
Assignment (FDP_ACF.1.1) Named group of security attributes: USER_GROUP.
Assignment (FDP_ACF.1.2) Rules governing access among controlled subjects and controlled objects using controlled operations on controlled objects:
4.4 ACCOUNTABILITY
ACT_301 The TOE shall hold permanent identification data.
ACT_302 There shall be an indication of the time and date of the TOE's personalisation. This indication shall remain unalterable.
4.5 AUDIT
The TOE must monitor events that indicate a potential violation of its security.
Assignment (FAU_SAA.1.2) Subset of defined auditable events:
- cardholder authentication failure (5 consecutive unsuccessful PIN checks),
- self test error,
- stored data integrity error,
- activity data input integrity error.
4.6 ACCURACY
4.6.1 STORED DATA INTEGRITY
Assignment (FDP_SDI.2.2) Actions to be taken: warn the entity connected,
4.6.2 BASIC DATA AUTHENTICATION
Assignment (FDP_DAU.1.1) List of objects or information types: Activity data.
Assignment (FDP_DAU.1.2) List of subjects: Any.
4.7 RELIABILITY OF SERVICE
4.7.1 TESTS
Selection (FPT_TST.1.1): during initial start-up, periodically during normal operation.
Note: during initial start-up means before code is executed (and not necessarily during Answer To Reset procedure).
RLB_301 The TOE's self tests shall include the verification of the integrity of any software code not stored in ROM.
RLB_302 Upon detection of a self test error the TSF shall warn the entity connected.
RLB_303 After OS testing is completed, all testing-specific commands and actions shall be disabled or removed. It shall not be possible to override these controls and restore them for use. Command associated exclusively with one life cycle state shall never be accessed during another state.
4.7.2 SOFTWARE
RLB_304 There shall be no way to analyse, debug or modify TOE's software in the field.
RLB_305 Inputs from external sources shall not be accepted as executable code.
4.7.3 POWER SUPPLY
RLB_306 The TOE shall preserve a secure state during power supply cut-off or variations.
4.7.4 RESET CONDITIONS
RLB_307 If power is cut (or if power variations occur) from the TOE, or if a transaction is stopped before completion, or on any other reset conditions, the TOE shall be reset cleanly.
4.8 DATA EXCHANGE
4.8.1 DATA EXCHANGE WITH A VEHICLE UNIT
DEX_301 The TOE shall verify the integrity and authenticity of data imported from a vehicle unit.
DEX_302 Upon detection of an imported data integrity error, the TOE shall:
DEX_303 The TOE shall export user data to the vehicle unit with associated security attributes, such that the vehicle unit will be able to verify the integrity and authenticity of data received.
4.8.2 EXPORT OF DATA TO A NON-VEHICLE UNIT (DOWNLOAD
FUNCTION)
DEX_304 The TOE shall be able to generate an evidence of origin for data downloaded to external media.
DEX_305 The TOE shall be able to provide a capability to verify the evidence of origin of downloaded data to the recipient.
DEX_306 The TOE shall be able to download data to external storage media with associated security attributes such that downloaded data integrity can be verified.
4.9 CRYPTOGRAPHIC SUPPORT
CSP_301 If the TSF generates cryptographic keys, it shall be in accordance with specified cryptographic key generation algorithms and specified cryptographic key sizes. Generated cryptographic session keys shall have a limited (TBD by manufacturer and not more than 240) number of possible use.
CSP_302 If the TSF distributes cryptographic keys, it shall be in accordance with specified cryptographic key distribution methods.
5. DEFINITION OF SECURITY MECHANISMS
Required security mechanisms are specified in sub-appendix 11.
All other security mechanisms are to be defined by the TOE manufacturer.
6. CLAIMED MINIMUM STRENGTH OF MECHANISMS
The minimum strength of mechanisms for the Tachograph Card is High as defined in [ITSEC].
The target level of assurance for the Tachograph Card is ITSEC level E3, as defined in [ITSEC].
The following matrixes give a rationale for the additional SEFs by showing:
SUB-APPENDIX XI. COMMON SECURITY MECHANISMS
1. GENERALITIES
This sub-appendix specifies the security mechanisms ensuring:
- The mutual authentication between VUs and tachograph cards, including session key agreement,
- The confidentiality, integrity and authentication of data transferred between VUs and tachograph cards,
- The integrity and authentication of data downloaded from VUs to external storage media,
- The integrity and authentication of data downloaded from tachograph cards to external storage media.
1.1. REFERENCES
The following references are used in this sub-appendix:
1.2. NOTATIONS AND ABBREVIATED TERMS
The following notations and abbreviated terms are used in this sub-appendix:
2. CRYPTOGRAPHIC SYSTEMS AND ALGORITHMS
2.1. CRYPTOGRAPHIC SYSTEMS
CSM_001 Vehicle units and tachograph cards shall use a classical RSA public-key cryptographic system to provide the following security mechanisms:
- authentication between vehicle units and cards,
- transport of Triple-DES session keys between vehicle units and tachograph cards,
- digital signature of data downloaded from vehicle units or tachograph cards to external media.
CSM_002 Vehicle units and tachograph cards shall use a Triple DES symmetric cryptographic system to provide a mechanism for data integrity during user data exchange between vehicle units and tachograph cards, and to provide, where applicable, confidentiality of data exchange between vehicle units and tachograph cards.
2.2. CRYPTOGRAPHIC ALGORITHMS
2.2.1. RSA ALGORITHM
CSM_003 The RSA algorithm is fully defined by the following relations:
| X.SK[m] = s = md mod n X.PK[s] = m = se mod n |
|---|
A more comprehensive description of the RSA function can be found in reference [PKCS1].
Public exponent, e, for RSA calculations is an integer between 3 and n — 1 satisfying gcd(e, 1 cm(p — 1, q — 1)) = 1.
2.2.2. HASH ALGORITHM
CSM_004 The digital signature mechanisms shall use the SHA-1 hash algorithm as defined in reference [SHA-1].
2.2.3. DATA ENCRYPTION ALGORITHM
CSM_005 DES based algorithms shall be used in Cipher Block Chaining mode of operation.
3. KEYS AND CERTIFICATES
3.1. KEYS GENERATION AND DISTRIBUTION
3.1.1. RSA KEYS GENERATION AND DISTRIBUTION
CSM_006 RSA keys shall be generated through three functional hierarchical levels:
CSM_007 At European level, a single European key pair (EUR.SK and EUR.PK) shall be generated. The European private key shall be used to certify the Contracting Parties public keys. Records of all certified keys shall be kept. These tasks shall be handled by a European Certification Authority recognized at the international level.
CSM_008 At Contracting Party level, a Contracting Party key pair (CP.SK and CP.PK) shall be generated. Contracting Parties public keys shall be certified by the European Certification Authority. The Contracting Party private key shall be used to certify public keys to be inserted in equipment (vehicle unit or tachograph card). Records of all certified public keys shall be kept with the identification of the equipment to which it is intended. These tasks shall be handled by a Contracting Party Certification Authority. A Contracting Party may regularly change its key pair.
CSM_009 At equipment level, one single key pair (EQT.SK and EQT.PK) shall be generated and inserted in each equipment. Equipment public keys shall be certified by a Contracting Party Certification Authority. These tasks may be handled by equipment manufacturers, equipment personalisers or Contracting Party authorities. This key pair is used for authentication, digital signature and encipherement services
CSM_010 Private keys confidentiality shall be maintained during generation, transport (if any) and storage.
The following picture summarises the data flow of this process:
| European Level | ||
| EUR.SK European Private Key EUR.PK European Public Key Records of Contracting Party Public keys certified | ||
| /\ | ||
CP .CHR CP .C i i CP .PK EUR.PK i │
| Member State Level (Member State i) | ||
| CP .CHR Contracting Party i Identification i | ||
| CP .SK Contracting Party i Private Key i | ||
| CP .PK Contracting Party i Public Key i | ||
| CP .C Certificate of Contracting Party i Public key by EUR i | ||
| EUR.PK European Public Key | ||
| Records of Equipment Public keys certified | ||
| /\ | ||
EQT .CHA EQT .C j j EQT .CHR CP .C j i EQT .PK EUR.PK j │
| Equipment Level (Equipment j) | |
| EQT .CHA Equipment j Type j | |
| EQT .CHR Equipment j Identification j | |
| EQT .SK Equipment j Private Key j | |
| EQT .PK Equipment j Public Key j | |
| EQT .C Certificate of Equipment j public Key by CP i j | |
| CP .C Certificate of Contracting Party i Public key by EUR i | |
| EUR.PK European Public Key |
3.1.2. RSA TEST KEYS
CSM_011 For the purpose of equipment testing (including interoperability tests) the European Certification Authority shall generate a different single European test key pair and at least two Contracting Party test key pairs, the public keys of which shall be certified with the European private test key. Manufacturers shall insert, in equipment undergoing type approval tests, test keys certified by one of these Contracting Party test keys.
3.1.3. MOTION SENSOR KEYS
The confidentiality of the three TDES keys described below shall be appropriately maintained during generation, transport (if any) and storage.
In order to support control device compliant with ISO 16844, the European Certification Authority and the Contracting Party Certification Authorities shall, in addition, ensure the following:
CSM_036 The European Certification Authority shall generate KmVU and KmWC, two independent and unique Triple DES keys, and generate Km as:
| Km = KmVU XOR KmWC |
|---|
The European Certification Authority shall forward these keys, under appropriately secured procedures, to Contracting Party Certification Authorities at their request.
CSM_037 Contracting Party Certification Authorities shall:
- use Km to encrypt motion sensor data requested by motion sensor manufacturers (data to be encrypted with Km is defined in ISO 16844-3),
- forward KmVU to vehicle unit manufacturers, under appropriately secured procedures, for insertion in vehicle units,
- ensure that KmWC will be inserted in all workshop cards (SensorInstallationSecData in Sensor_Installation_Data elementary file) during card personalisation.
3.1.4. T-DES SESSION KEYS GENERATION AND DISTRIBUTION
CSM_012 Vehicle units and tachograph cards shall, as a part of the mutual authentication process, generate and exchange necessary data to elaborate a common Triple DES session key. This exchange of data shall be protected for confidentiality through an RSA crypt-mechanism.
CSM_013 This key shall be used for all subsequent cryptographic operations using secure messaging. Its validity shall expire at the end of the session (withdrawal of the card or reset of the card) and/or after 240 use (one use of the key = one command using secure messaging sent to the card and associated response).
3.2. KEYS
CSM_014 RSA keys shall have (whatever the level) the following lengths: modulus n 1024 bits, public exponent e 64 bits maximum, private exponent d 1024 bits.
CSM_015 Triple DES keys shall have the form (Ka, Kb, Ka) where Ka and Kb are independent 64 bits long keys. No parity error detecting bits shall be set.
3.3. CERTIFICATES
CSM_016 RSA Public key certificates shall be «non self-descriptive» «Card Verifiable» certificates (Ref.: ISO/IEC 7816-8)
3.3.1. CERTIFICATES CONTENT
CSM_017 RSA Public key certificates are built with the following data in the following order:
1. The «Certificate Profile Identifier» (CPI) delineates the exact structure of an authentication certificate. It can be used as an equipment internal identifier of a relevant headerlist which describes the concatenation of Data Elements within the certificate.
The headerlist associated with this certificate content is as follows:
2. The «Certification Authority Reference» (CAR) has the purpose of identifying the certificate issuing CA, in such a way that the Data Element can be used at the same time as an Authority Key Identifier to reference the Public Key of the Certification Authority (for coding, see Key Identifier below).
3. The «Certificate Holder Authorisation» (CHA) is used to identify the rights of the certificate holder. It consists of the Tachograph Application ID and of the type of equipment to which the certificate is intended (according to EquipmentType data element, '00' for a Contracting Party).
4. The «Certificate Holder Reference» (CHR) has the purpose of identifying uniquely the certificate holder, in such a way that the Data Element can be used at the same time as a Subject Key Identifier to reference the Public Key of the certificate holder.
5. Key Identifiers uniquely identify certificate holder or certification authorities. They are coded as follows:
5.1 Equipment (VU or Card):
| Data | Equipment serial number | Date | Type | Manufacturer |
|---|---|---|---|---|
| Length | 4 Bytes | 2 Bytes | 1 Byte | 1 Byte |
| Value | Integer | mm yy BCD coding | Manufacturer specific | Manufacturer code |
In the case of a VU, the manufacturer, when requesting certificates, may or may not know the identification of the equipment in which the keys will be inserted.
In the first case, the manufacturer will send the equipment identification with the public key to its Contracting Party authority for certification. The certificate will then contain the equipment identification, and the manufacturer must ensure that keys and certificate are inserted in the intended equipment. The Key identifier has the form shown above.
In the later case, the manufacturer must uniquely identify each certificate request and send this identification with the public key to its Contracting Party authority for certification. The certificate will contain the request identification. The manufacturer must feed back its Contracting Party authority with the assignment of key to equipment (i.e. certificate request identification, equipment identification) after key installation in the equipment. The key identifier has the following form:
| Data | Certificate request serial number | Date | Type | Manufacturer |
|---|---|---|---|---|
| Length | 4 Bytes | 2 Bytes | 1 Byte | 1 Byte |
| Value | integer | mm yy BCD coding | 'FF' | Manufacturer code |
5.2 Certification Authority:
The key serial number is used to distinguish the different keys of a Contracting Party, in the case the key is changed.
6. Certificate verifiers shall implicitly know that the public key certified is an RSA key relevant to authentication, digital signature verification and encipherement for confidentiality services (the certificate contains no Object Identifier to specify it).
3.3.2. CERTIFICATES ISSUED
CSM_018 The certificate issued is a digital signature with partial recovery of the certificate content in accordance with ISO/IEC 9796-2, except for its Annex A.4, with the «Certification Authority Reference» appended.
| X.C = X.CA.SK['6A' || Cr || Hash(Cc) || 'BC'] || Cn || X.CAR |
|---|
= Cc = C_{r} || C_{n} 106 bytes 58 bytes
1. This certificate is 194 bytes long.
2. CAR, being hidden by the signature, is also appended to the signature, such that the Public Key of the Certification Authority may be selected for the verification of the certificate.
3. The certificate verifier shall implicitly know the algorithm used by the Certification Authority to sign the certificate.
4. The headerlist associated with this issued certificate is as follows:
| '7F 21' | '09' | '5F 37' | '81 80' | '5F 38' | '3A' | '42' | '08' |
| CV Certificate Tag (Constructed) | Lenght of subsequent DOs | Signature Tag | Signature Lenght | Remainder Tag | Remainder Lenght | CAR Tag | CAR Lenght |
3.3.3. CERTIFICATE VERIFICATION AND UNWRAPPING
Certificate verification and unwrapping consists in verifying the signature in accordance with ISO/IEC 9796-2, retrieving the certificate content and the public key contained: X.PK = X.CA.PK o X.C, and verifying the validity of the certificate.
CSM_019 It involves the following steps:
Verify signature and retrieve content:
X.C = Sign || C_{n}' || CAR' 128 Bytes 58 Bytes 8 Bytes
- from CAR' select appropriate Certification Authority Public Key (if not done before through other means)
- open Sign with CA Public Key: Sr' = X.CA.PK [Sign],
- check Sr' starts with '6A' and ends with 'BC'
- compute Cr' and H' from:
Sr' = '6A' || C_{r}' || H' || 'BC' 106 Bytes 20 Bytes
If the checks are OK the certificate is a genuine one, its content is C'.
Retrieve and store public key, Key Identifier, Certificate Holder Authorisation and Certificate End of Validity from C':
4. MUTUAL AUTHENTICATION MECHANISM
Mutual authentication between cards and VUs is based on the following principle:
Each party shall demonstrate to the other that it owns a valid key pair, the public key of which has been certified by a Contracting Party certification authority, itself being certified by the European Certification Authority.
Demonstration is made by signing with the private key a random number sent by the other party, who must recover the random number sent when verifying this signature.
The mechanism is triggered at card insertion by the VU. It starts with the exchange of certificates and unwrapping of public keys, and ends with the setting of a session key.
CSM_020 The following protocol shall be used (arrows indicate commands and data exchanged (see sub-appendix 2)):
| VU | Card insertion | |
\/
| identification | (Offset = 1, Le = 8) | Send requested data from selected file | |||
| \/ | |||||
| Select Tachograph Application | Select File (Tacho AID) > | Select Application | |||
\/
/ \ / Card.PK \ / known by VU and \
<pre class="legal-pre"> ┌─────────/ Card.C.EOV valid? \
│ \ /
│ \ /
│ \ /
│ No
│ │ ┌───────────────────────────┐
│ \/ ──Select File (EF.Card_Certificate)─>│ Select file │
│ ┌────────────────────┐ <──────────────OK─────────────── └───────────────────────────┘
│ │ Get Card │ ────────────Read Binary─────────────>┌───────────────────────────┐
│ │ certificate │ (Offset = 0, Le = 194) │ Send requested data from │
│ └─────────┬──────────┘ <───────────Card.C────────────── │ selected file │
│ \/ └───────────────────────────┘
│ / \
│ / Card.CA.PK \
│ / known by VU and \
│ ┌──────\ Card.CA.C.EOV /
│ │ \ valid? /
│ │ \ /
│ │ \ /
│ │ │
│ │ No
│ │ \/ ┌───────────────────────────┐
│ │ ┌─────────────────────┐ ─Select File (EF.CA_Certificate)──> │ Select file │
Yes│ │ Get Card.CA │ <─────────────OK───────────── └───────────────────────────┘
│ │ │ Certificate │ ─────────────Read Binary──────────> ┌───────────────────────────┐
│ │ └─────────┬───────────┘ (Offset = 0, Le = 194) │ Send requested data from │
│Yes \/ <──────────Card.CA.C──────── │ selected file │
│ │┌─────────────────────────────────────┐ └───────────────────────────┘
│ ││ Verify Card.CA.C with Eur.PK │
│ ││ Store Card.CA PK KID CHA and EOV ├──┐
│ ││ │ │
│ │└─────────────────┬───────────────────┘ │
│ │ OK │
│ │ \/ │
│ │ ┌────────────────────────────────────┐ │
│ │ │ Verify Card.C with │ │
│ └>│ Card.CA.PK Store Card ├──┤
│ │ KID CHA and EOV │ │
│ └────────────────┬───────────────────┘ │
│ OK No
│ \/ OK
│ ┌────────────────────────────────────┐ │
└──>│ Send VU identification to card │ │ ┌───────────────────────────┐
└────────────────┬───────────────────┘ │ ─────MSE:SET (VU.KID)─────> │ If Key is known, │
\/ │ <────────OK/KO───────── │ make it the current one │
/ \ │ └───────────────────────────┘
/ VU.PK \ │
┌──────────/ known to card? \ │
│ \ / │
│ \ / │
│ │ │
│ No │
│ \/ │
│ ┌──────────────────────────────────────┐ │
│ │ Send VU.CA identification to card │ │ ┌───────────────────────────┐
│ └─────────────────┬────────────────────┘ │ ────MSE:SET(VU.CA.KID)────> │ If Key is known, │
│ \/ │ <────────OK/KO───────── │ make it the current one │
│ / \ │ └───────────────────────────┘
│ / VU.CA.PK \ │
│┌─────────/ known to card? \ │
││ \ / │
││ \ / │
││ │ │
││ No │
││ \/ │</pre>
││ ┌──────────────────────────────────────┐ │
<pre class="legal-pre"> ││ │ Send EUR identification to card │ │ ┌───────────────────────────┐
││ └─────────────────┬────────────────────┘ │ ─────MSE:SET(EUR.KID)─────> │ If Key is known, │
││ \/ │ <────────OK/KO───────── │ make it the current one │
││ / \ │ └───────────────────────────┘
Yes / EUR.PK \ │
││ / known to card? \────No──────┤
││ \ / │
│Yes \ / │
││ │ │
││ Yes │
││ \/ │</pre>
││┌───────────────────────────────────────┐ │
<pre class="legal-pre"> │││Send VU.CA Certificate for verification│ │ ┌───────────────────────────┐
││└──────────────────┬────────────────────┘ │ ────Verify Certificate────> │ Verify certificate with │
││ \/ │ (VU.CA.C) │ current PK │
││ / \ │ <─────────OK/KO──────── │ Store found PK KID │
││ /OK?\───────No───────────┤ │ and CHA │
││ \ / │ ────MSE:SET (VU.CA.KID)───> └───────────────────────────┘
││ \ / │
││ │ │
││ Yes │
││ \/ │</pre>
││ ┌──────────────────────────────────────┐ │
<pre class="legal-pre"> │└>│ Send VU Certificate for verification │ │ ┌───────────────────────────┐
│ └─────────────────┬────────────────────┘ │ ────Verify Certificate────> │ Verify certificate with │
│ \/ │ (VU.C) │ current PK │
│ / \ │ <─────────OK/KO──────── │ Store found PK KID │
│ Yes───/OK?\────────No──────────┤ │ and CHA │
│ │ \ / │ ──────MSE:SET (VU.KID)────> └───────────────────────────┘
│ \/ \ / \/
│ /────────────────────\ /────────────────────\
└>│Continue with mutual│ │ Reject │
│ authentication │ │ Card │
\────────────────────/ \────────────────────/</pre>
VU /─────────────────────────\ CARD
| Mutual authentication |
\/
/ \
/ Card.CHA = \ /────────\
| \ / \ / | Card | |
Yes
\/
/ \
/ Card.CHA = \
<pre class="legal-pre"> ┌─── / || Workshop Card \
│ \ /
│ \ /
│ │
│ Yes
│ \/</pre>
│ ┌─────────────────────────────┐
<pre class="legal-pre"> │ │ Require PIN from user and │ ┌──────────────┐
│ │send to card for verification│ ──Verify (PIN)─> │ │
│ └─────────────┬───────────────┘ │ Verify PIN │
│ \/ │ │
No / \ <──────OK/KO───── └──────────────┘
│ /PIN OK\─────────No────────┐
│ \ / │
│ │ │
│ Yes │
│ \/ │
│ ┌──────────────────────────┐ │ Internal
│ │ Generate Challenge │ │ Authenticate ┌─────────────────────────────────────────────┐
└──>│ Rnd1 (8 Bytes) │ │ ──(Rnd1||VU.CHR)─>│- Verify received CHR matches current PK.KID │
│ Authenticate card │ │ │- Generate K1, random number, 16 Bytes │
└───────────┬──────────────┘ │ │- Generate PRnd2 90 Bytes (random padding) │
│ │ │ │
\/ │ │- Compute authentocation token: │
/ \ │<───AutToken/KO─── │ VU.PK[Card.SK*['6A'||PRnd2||K1|| │
/OK \───────────No────────┤ │ Hash(PRnd2||K1||Rnd1||VU.CHR)||'BC']] │
\ / │ │ = Encryption of signature* (ISO 9796-2) of │
\ / │ │ PRnd2||K1||Rnd1||VU.CHR. │
│ │ └─────────────────────────────────────────────┘
Yes │
\/ │ /───────────────────────────────────────────\
┌────────────────────────────────────────┐ │ │ Signature* = min {Signature,n-Signature} │
│- Compute: Signature = VU.SK.[AutToken] │ │ │ where n is the modulus of the key used to │
│- Decrypy and verify Signature with│ │ │ sign │
│ Card.PK to recover PRnd2||K1||H' │ │ \───────────────────────────────────────────/
│- verify Hash │ │
│ (PRnd2||K1||Rnd1||VU.CHR) = H' │ │
│- Store K1 │ │</pre>
└──────────────────┬───────────────┬─────┘ │
<pre class="legal-pre"> OK │ Not │
│ └─ OK ──┤
\/ │ ┌─────────────────────────┐
┌───────────────────────────┐ │ ───Get Challenge──> │ Generate Challenge │
│Request Challenge (8 Bytes)│ │ <──────Rnd3──────── │ Rnd3 (8 Bytes) │
└─────────────┬─────────────┘ │ └─────────────────────────┘
\/ │</pre>
┌──────────────────────────────────────────┐│
│- Generate K2, random number, 16 Bytes ││
│- Generate PRnd4 90 Bytes (random padding)││
<pre class="legal-pre">│ ││
│- Compute authentication token: ││
│ Card.PK[VU.SK*['6A'||PRnd4||K2|| ││
│ Hash(PRnd4||K2||Rnd3||Card.CHR)||'BC']] ││
│ = Encryption of signature (ISO 9796-2) ││ ┌──────────────────────────────────────────────┐
│ of PRnd4||K2||Rnd3||Card.CHR ││ External │- Verify that current PK.CHA = Tachograph||VU │
│ - Authenticate self to card ││ ──Authenticate───>│ │
└───────────────────┬──────────────────────┘│ (AutToken) │- Compute: Signature = Card.SK[AutToken], │
\/ │ │- Decrypt and verify Signature with VU.PK, to │
/ \ │ <──────OK/KO───── │ recover PRnd4||K2||H' │
/OK \─────────────────────┤ │- verify Hash │
\ / No │ │ (PRnd4||K2||Rnd3||Card.CHR) = H' │
\ / │ │- if verification OK open AUT rights │
│ │ │- Store K2. │
Yes │ └──────────────────────┬───────────────────────┘
\/ │ \/
┌─────────────────────────────────────┐ │ ┌──────────────────────────────────────────────┐
│ Set TDES Session Key to (Ka, Kb, Ka)│ │ │ Set TDES Session Key (Ka, Kb, Ka) │
│ with Ka || Kb = K1 XOR K2 │ │ │ with Ka || Kb = K1 XOR K2 │
│ Set SSC to Rnd3 || Rnd1 │ │ │ Set SSC to Rnd3 || Rnd1 │
│ (4 LSB of each) │ │ │ (4 LSB of each) │
└──────────────────┬──────────────────┘ │ └──────────────────────────────────────────────┘</pre>
\/ \/
| Continue | / | Authentication failed Reject card |
5. VU-CARDS DATA TRANSFER CONFIDENTIALITY, INTEGRITY AND AUTHENTICATION MECHANISMS
5.1. SECURE MESSAGING
CSM_021 VU-Cards data transfers integrity shall be protected through Secure Messaging in accordance with references [ISO/IEC 7816-4] and [ISO/IEC 7816-8].
CSM_022 When data need to be protected during transfer, a Cryptographic Checksum Data Object shall be appended to the Data Objects sent within the command or the response. The Cryptographic Checksum shall be verified by the receiver.
CSM_023 The cryptographic checksum of data sent within a command shall integrate the command header, and all data objects sent (=> CLA = '0C', and all data objects shall be encapsulated with tags in which b1 = 1).
CSM_024 The response status-information bytes shall be protected by a cryptographic checksum when the response contains no data field.
CSM_025 Cryptographic checksums shall be 4 Bytes long.
The structure of commands and responses when using secure messaging is therefore the following:
The DOs used are a partial set of the Secure Messaging DOs described in ISO/IEC 7816-4:
Given an unsecured command response pair:
| Command header | Command body | |||||
| CLA | INS | P1 | P2 | [LC field] | [Data field] | [LE field] |
| four bytes | L bytes, denoted as B1 to BL | |||||
| Response body | Response trailer | |
| [Data field] | SW1 | SW2 |
| Lr data bytes | two bytes | |
The corresponding secured command response pair is:
| Command header (CH) | Command body | |||||||||||||
| CLA | INS | P1 | P2 | [New LC field] | [New Data field] | [New Le field] | ||||||||
| 'OC' | Length of New Data field | TPV | LPV | PV | TLE | LLE | Le | TCC | LCC | CC | '00' | |||
| '81' | LC | Data field | '97' | '01' | Le | '8E' | '04' | CC | ||||||
Data to be integrated in checksum = CH || PB || TPV || LPV || PV || TLE || LLE || Le || PB
PB = Padding Bytes (80 .. 00) in accordance with ISO-IEC 7816-4 and ISO 9797 method 2.
DOs PV and LE are present only when there is some corresponding data in the unsecured command.
1. Case where response data field is not empty and needs not to be protected for confidentiality:
| Response body | Response trailer | |||||
| [New Data field] | new SW1 SW2 | |||||
| TPV | LPV | PV | TCC | LCC | CC | |
| '81' | Lr | Data field | '8E' | '04' | CC | |
Data to be integrated in checksum = TPV || LPV || PV || PB
2. Case where response data field is not empty and needs to be protected for confidentiality:
| Response body | Response trailer | |||||
| [New Data field] | new SW1 SW2 | |||||
| TPI CG | LPI CG | PI CG | TCC | LCC | CC | |
| '87' | PI || CG | '8E' | '04' | CC | ||
Data to be carried by CG: non BER-TLV coded data and padding bytes.
Data to be integrated in checksum = TPI CG || LPI CG || PI CG || PB
3. Case where response data field is empty:
| Response body | Response trader | |||||
| [New Data field] | new SW1 SW2 | |||||
| TSW | Lsw | SW | TCC | LCC | CC | |
| '99' | '02' | New SW1 SW2 | '8E' | '04' | CC | |
Data to be integrated in checksum = TSW || LSW || SW || PB
5.2. TREATMENT OF SECURE MESSAGING ERRORS
CSM_026 When the tachograph card recognises an SM error while interpreting a command, then the status bytes must be returned without SM. In accordance with ISO/IEC 7816-4, the following status bytes are defined to indicate SM errors:
'66 88': Verification of Cryptographic Checksum failed,
'69 87': Expected SM Data Objects missing,
'69 88': SM Data Objects incorrect.
CSM_027 When the tachograph card returns status bytes without SM DOs or with an erroneous SM DO, the session must be aborted by the VU.
5.3. ALGORITHM TO COMPUTE CRYPTOGRAPHIC CHECKSUMS
CSM_028 Cryptographic checksums are built using a retail MACs in accordance with ANSI X9.19 with DES:
- Initial stage: The initial check block y0 is E(Ka, SSC).
- Sequential stage: The check blocks y1, .., yn are calculated using Ka.
- Final stage: The cryptographic checksum is calculated from the last check block yn as follows: E(Ka, D(Kb, yn)).
where E() means encryption with DES, and D() means decryption with DES.
The four most significant bytes of the cryptographic checksum are transferred
CSM_029 The Send Sequence Counter (SSC) shall be initiated during key agreement procedure to:
Initial SSC: Rnd3 (4 least significant bytes) || Rnd1 (4 least significant bytes).
CSM_030 The Send Sequence Counter shall be increased by 1 each time before a MAC is calculated (i.e. the SSC for the first command is Initial SSC + 1, the SSC for the first response is Initial SSC + 2).
The following figure shows the calculation of the retail MAC:
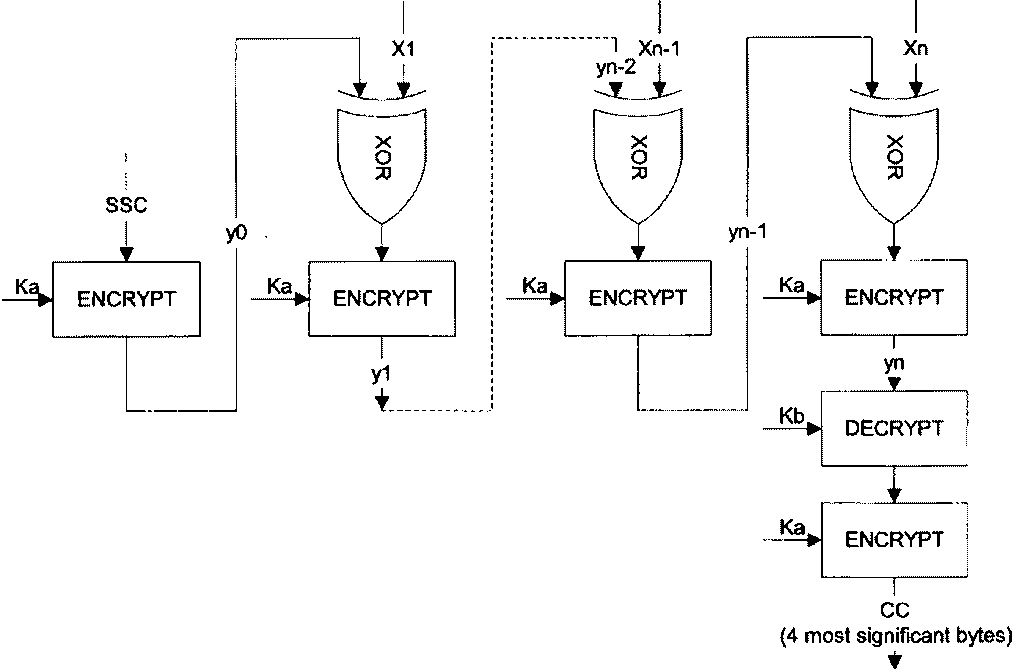
5.4. ALGORITHM TO COMPUTE CRYPTOGRAMS FOR CONFIDENTIALITY DOS
CSM_031 Cryptograms are computed using TDEA in TCBC mode of operation in accordance with references [TDES] and [TDES-OP] and with the Null vector as Initial Value block.
The following figure shows the application of keys in TDES:
| TDES Encryption |
|---|
Ka Kb Ka
\/ \/ \/
Data ┌───────┐ ┌───────┐ ┌───────┐ E(K, Data)
──────────────>│ENCRYPT├────>│DECRYPT├────>│ENCRYPT├───────────>
└───────┘ └───────┘ └───────┘
| TDES Decryption |
|---|
Ka Kb Ka
\/ \/ \/
E(K, Data) ┌───────┐ ┌───────┐ ┌───────┐ Data
──────────────>│DECRYPT├────>│ENCRYPT├────>│DECRYPT├───────────>
└───────┘ └───────┘ └───────┘
6. DATA DOWNLOAD DIGITAL SIGNATURE MECHANISMS
CSM_032 The Intelligent Dedicated Equipment (IDE) stores data received from an equipment (VU or card) during one download session within one physical data file. This file must contain the certificates CPi.C and EQT.C. The file contains digital signatures of data blocks as specified in sub-appendix 7 (Data Downloading Protocols).
CSM_033 Digital signatures of downloaded data shall use a digital signature scheme with appendix such, that downloaded data may be read without any decipherment if desired.
6.1. SIGNATURE GENERATION
CSM_034 Data signature generation by the equipment shall follow the signature scheme with appendix defined in reference [PKCS1] with the SHA-1 hash function:
Signature = EQT.SK['00' || '01' || PS || '00' || DER(SHA-1 (Data))]
PS = Padding string of octets with value 'FF' such that length is 128.
DER(SHA-1(M)) is the encoding of the algorithm ID for the hash function and the hash value into an ASN.1 value of type DigestInfo (distinguished encoding rules):
'30'||'21'||'30'||'09'||'06'||'05'||'2B'||'0E'||'03'||'02'||'1A'||'05'||'00'||'04'||'14'||Hash Value.
6.2. Signature verification
CSM_035 Data signature verification on downloaded data shall follow the signature scheme with appendix defined in reference [PKCS1] with the SHA-1 hash function.
The European public key EUR.PK needs to be known independently (and trusted) by the verifier.
The following table illustrates the protocol an IDE carrying a Control card can follow to verify the integrity of data downloaded and stored on the ESM (External Storage media). The control card is used to perform the decipherement of digital signatures. This function may in this case not be implemented in the IDE.
The equipment that has downloaded and signed the data to be analysed is denoted EQT.
\/
\/
| Retreive EQT certificate from file to be analysed and send EQT.CA identification to card | |||
| MSE:SET(EQT.CA.KID) > | If Key is known, make it the current one | ||
/ \ / EQT.CA.PK \
<pre class="legal-pre"> / known to card? \───────────┐
\ / │
\ / │
│ │
No │
\/ │
┌────────────────────────────┐ │ ┌────────────────────────────────────────┐
│Retreive MS certificate from│ │ ─────MSE:SET(EUR.KID)───>│If Key is known, make it the current one│
│file to be analysed and send│ │ <───────OK/KO─────── └────────────────────────────────────────┘
│ EUR identification to card │ │
└─────────────┬──────────────┘ │
\/ │
/ \ │
/ EUR.PK \ │</pre>
<───No──/ known to card? \ Yes
<pre class="legal-pre"> \ / │
\ / │
│ │
Yes │
│ │
\/ │
┌────────────────────────────────────┐ │
│Send MS Certificate for verification│ │ Verify Certificate ┌─────────────────────────────────┐
└────────────────┬───────────────────┘ │ ─── (EQT.CA.C) ─>│ Verify Certificate │
\/ │ <───────OK/KO──────── │ with current PK │
/ \ │ │ Store found PK KID and CHA │
┌─────────No──────/OK?\ │ ───MSE:SET(EQT.CA.KID)──>└─────────────────────────────────┘
│ \ / │
│ \ / │
│ │ │
│ Yes │
│ \/ │
│ ┌─────────────────────────────────────┐ │
│ │Send EQT Certificate for verification│<─┘
│ └────────────────┬────────────────────┘ Verify Certificate ┌─────────────────────────────────┐
\/ \/ ─── (EQT.C) ─>│ Verify Certificate │
/────────────\ / \ <───────OK/KO──────── │ with current PK │
│ Error in │<─No──/OK?\ │ Store found PK KID and CHA │
│Certificates│ \ / ─────MSE:SET(EQT.KID)───>└─────────────────────────────────┘
\────────────/ \ /</pre>
│
Yes
\/
| Retreive Data to be analysed and their signature |
\/
<pre class="legal-pre"> ┌─────────────────────────────┐ ┌─────────────────────────────────┐
│ Hash Data │ ──────PSO:Hash (Hash)───────>│ Store Hash value │
│ Send hash result │ └─────────────────────────────────┘
└──────────────┬──────────────┘ ┌─────────────────────────────────┐
\/ │ Compute M' = EQT.PK[Signature] │
┌─────────────────────────────┐ PSO: Verify Digital Signature │ Verify M' has the from │
│ Send signature for │ ──── (Signature) ────>│ 00||01||PS||00||DER(H') │
│ verification │ <──────OK/KO─────── │ Verify Hash = H' │
└─────────────────────────────┘ └─────────────────────────────────┘</pre>