Правила организации и осуществления внутреннего контроля в АО «Почта России»
Актуально на 08.11.2026.
Как цитировать: "Правила организации и осуществления внутреннего контроля в АО "Почта России". 05-2020. https://bukva.ai/docs/pravila-05-2020
(утв. Решением Совета директоров АО «Почта России» от 28.04.2020, протокол от 30.04.2020 № 05-2020)
Внимание
Документ фактически утратил силу в связи с изданием Правил, утв. Советом директоров АО «Почта России», протокол от 19.03.2026 № 03-2026.
Утверждены решением совета директоров
АО «Почта России»
от 28 апреля 2020 года
(протокол от 30 апреля 2020 г. № 05-2020)
ПРАВИЛА
ОРГАНИЗАЦИИ И ОСУЩЕСТВЛЕНИЯ ВНУТРЕННЕГО КОНТРОЛЯ
В АО «ПОЧТА РОССИИ»
1. Термины, определения и условные обозначения
| Термин | Определение |
|---|---|
| Бизнес-процесс | Совокупность взаимосвязанных мероприятий или задач, направленных на создание определенного продукта или услуги для потребителей результатов данной деятельности |
| Владелец бизнес-процесса | Должностное лицо, которое управляет ходом бизнес-процесса и несет ответственность за его результаты и эффективность, а также обеспечивает разработку и актуализацию нормативной и методологической базы бизнес-процесса |
| Владелец контрольной процедуры | Назначенное владельцем бизнес-процесса должностное лицо, которое обеспечивает разработку, формализацию, внедрение, исполнение и мониторинг эффективности контрольных процедур, а также осуществляет взаимодействие с Дирекцией по управлению рисками и внутреннему контролю |
| Внутренний аудит | Независимая оценка финансового, технического, производственного состояния Общества с целью выявления недостатков и факторов, влияющих на эффективность операционной деятельности |
| ДВК Макрорегиона | Департамент внутреннего контроля на уровне Макрорегиона — структурное подразделение Макрорегиона Общества, осуществляющее свою деятельность в соответствии с функциями, определенными Положением о ДВК Макрорегиона, руководитель которого находится в прямом подчинении руководителя Дирекции по управлению рисками и внутреннему контролю |
| Дизайн контрольной процедуры | Порядок выполнения контрольной процедуры, характеризующийся обязательным наличием следующих элементов: - цель выполнения контрольной процедуры (объект и задачи контроля); - владелец контрольной процедуры; - порядок действий, выполняемых в рамках контрольной процедуры; - частота и срок выполнения контрольной процедуры; - средства контроля (технические средства, информационные системы, документы и отчеты); - результат выполнения контрольной процедуры |
| ДРВК | Дирекция по управлению рисками и внутреннему контролю — структурное подразделение Общества, выполняющее функции внутреннего контроля и управления рисками и являющееся методологическим центром по вопросам внутреннего контроля и управления рисками |
| Исполнитель контрольной процедуры | Работник Общества, ответственный за своевременное и корректное выполнение контрольных процедур в рамках СВК, а также за своевременное уведомление непосредственного руководителя о невозможности выполнения контрольных процедур и о любых существующих или возможных недостатках СВК в рамках исполнения своих должностных обязанностей |
| Карта рисков | Графическое отображение стратегических рисков Общества, содержащее оценку вероятности реализации риск-событий и возможных последствий, и отображающее расположение оценок рисков в зависимости от уровня воздействия (значимости) на цели деятельности Общества. Основой для формирования карты рисков является реестр рисков |
| Контроль корпоративного уровня | Совокупность стандартов, норм, принципов и правил, которые являются основой контрольной среды Общества |
| Контрольная процедура | Совокупность действий и мероприятий, осуществляемых работниками и органами управления Общества для обеспечения разумной уверенности в том, что реагирование на риск осуществляется эффективно, своевременно и согласованно на различных организационных уровнях Общества и позволяет снизить вероятность риска или предотвратить его последствия (цель выполнения контрольной процедуры). Контрольные процедуры являются неотъемлемой частью бизнес-процессов Общества. Контрольные процедуры разделены на следующие виды: По характеру: - Предотвращающие — осуществляются до начала совершения хозяйственных операций или до принятия управленческого решения и направлены на предотвращение ошибок или случаев преднамеренных нарушений, которые могут возникнуть; - Выявляющие — осуществляются после совершения хозяйственных операций или принятия управленческого решения и направлены на выявление ошибок или случаев преднамеренных нарушений, которые уже существуют; - Компенсирующие — процедуры, позволяющие снизить вероятность или влияние риска при неэффективности исполнения других контрольных процедур. По степени автоматизации: - Ручные — осуществляются исполнителем контрольной процедуры вне информационных систем; - Зависимые от информационных систем — осуществляются в информационной системе, но инициируются и завершаются исполнителем контрольной процедуры вручную; - Автоматизированные — осуществляются в информационных системах автономно, без участия исполнителя контрольной процедуры |
| Контрольная среда | Общее отношение, осведомленность и практические действия, мероприятия и процедуры руководства, направленные на установление и поддержание системы внутреннего контроля Общества |
| Контрольное мероприятие | Ревизия, проверка, служебное расследование, проект по оценке системы внутреннего контроля, иное контрольно-аналитическое мероприятие, осуществляемое структурными подразделениями Общества в соответствии с функциональными направлениями деятельности согласно плану работ и поручениям Руководства Общества |
| Макрорегион | Обособленное подразделение Общества, расположенное вне места его нахождения, в административном и функциональном подчинении которого находится группа филиалов Общества в соответствии с Положением о филиале (макрорегионе) |
| Неопределенность | Невозможность определения будущего развития событий, как с точки зрения вероятности их реализации, так и с точки зрения оценки возможных последствий |
| Общество | Акционерное общество «Почта России» |
| Общие контроли информационных систем | Контрольные процедуры, обеспечивающие непрерывное функционирование информационных систем, а также автоматических и зависимых от информационных систем контрольных процедур в Обществе |
| Подразделение внутреннего аудита | Структурное подразделение Общества, функционально подотчетное Совету директоров Общества, выполняющее функции в области внутреннего аудита |
| Пользователь информационной системы | Работник Общества, которому предоставлен доступ к информационным системам, используемым работником в рамках его должностных обязанностей |
| Реестр рисков | Консолидированная информация в табличной форме об основных характеристиках рисков Общества (включая оценку вероятности, оценку ущерба, интегральную оценку рисков, ключевых индикаторов риска, мероприятия по управлению рисками и т.д.) |
| Риск бизнес-процесса | Неопределенность, оказывающая влияние на достижение целей отдельных функциональных и бизнес-направлений Общества и целей бизнес-процессов. Характеризуется периодом, в течение которого может реализоваться, вероятностью (или ее распределением) реализации и возможными последствиями для Общества в случае реализации |
| Риск-аппетит | Объем риска, принимаемый Обществом (в рамках текущей деятельности) для достижения поставленных стратегических целей, который может быть оценен как качественно, так и количественно |
| Руководство Общества <1> | Генеральный директор, первые заместители Генерального директора Общества, заместители Генерального директора Общества и руководители структурных подразделений прямого подчинения Генеральному директору Общества |
| СВК | Система внутреннего контроля |
| Система информационного обеспечения и коммуникаций | Деятельность по сбору, регистрации, обработке, хранению и передаче работниками Общества информации, необходимой им для выполнения своих обязанностей |
| Стратегический риск | Неопределенность, оказывающая влияние на достижение стратегических целей Общества Характеризуется периодом, в течение которого может реализоваться, вероятностью (или ее распределением) реализации и возможными последствиями для Общества в случае реализации |
| Структурные подразделения Общества, осуществляющие отдельные контрольные функции | Подразделения Общества, являющиеся участниками СВК, ответственные за отдельные области СВК в рамках своих компетенций и ответственности. Включают в себя: - службу корпоративной безопасности в лице блока по корпоративной безопасности; - подразделение по оптимизации бизнес-процессов, в лице департамента по оптимизации бизнес-процессов; - подразделение по комплаенсу, в лице департамента по комплаенсу; - прочие подразделения в соответствии с организационной структурой Общества |
| Субъекты СВК | Участники СВК, обеспечивающие ее эффективное функционирование в соответствии с функциями, правами и обязанностями, ответственностью в процессах создания, оценки и совершенствования СВК в рамках компетенций, предусмотренных внутренними документами Общества. Состав субъектов определяется организационной структурой Общества с учетом органов управления Обществом и включает: - Совет директоров Общества и комитеты Совета директоров Общества; - ревизионную комиссию Общества; - правление Общества и комитеты правления Общества; - Руководство Общества; - подразделение внутреннего аудита; - ДРВК; - структурные подразделения Общества, осуществляющие отдельные контрольные функции; - Руководителей структурных и обособленных подразделений (включая директоров филиалов) и работников (в рамках своих должностных обязанностей) Общества ответственных за организацию и функционирование эффективной СВК |
| Толерантность к риску | Совокупный предельный размер риска, который Общество готово принять, исходя из задачи поддержания на определенном уровне ключевых показателей эффективности, а также целевых уровней для всех существенных для него рисков |
<1> Определение использовано для целей настоящих Правил организации и осуществления внутреннего контроля в АО «Почта России».
2. Общие положения
2.1. Настоящие Правила организации и осуществления внутреннего контроля в АО «Почта России» (далее — Правила) разработаны в соответствии с уставом Общества для определения целей и принципов организации и функционирования эффективной СВК в Обществе.
2.2. Настоящие Правила направлены на создание, непрерывное совершенствование и поддержание эффективной СВК, способствующей достижению стратегических и операционных целей Общества, соответствующей действующей организационной структуре, а также ведущим международным практикам.
2.3. Правила разработаны в соответствии с нормативными правовыми актами Российской Федерации и внутренними документами Общества.
2.4. Правила разработаны с учетом рекомендаций ведущих мировых практик и международных профессиональных организаций в области внутреннего контроля, в частности, концепции COSO 2013: «Внутренний контроль. Интегрированная модель» и COSO 2017: «Управление рисками организации. Интеграция со стратегией и эффективностью деятельности» <2> в части, не противоречащей действующему законодательству Российской Федерации.
<2> Концепции COSO 2013 «Внутренний контроль. Интегрированная модель» и COSO 2017 «Управление рисками организации. Интеграция со стратегией и эффективностью деятельности» представляют собой актуализированные документы, разработанные Комитетом организаций-спонсоров Комиссии Трэдвэй (The Committee of Sponsoring Organizations of the Treadway Commission), созданный с целью использования руководством компаний для построения, оценки и совершенствования СВК и системы управления рисками. Данные документы описывают концептуальные основы, разработанную модель внутреннего контроля, основные принципы, подходы и методы осуществления внутреннего контроля, управления рисками и их интеграцию со стратегией компаний.
2.5. Правила обязательны к применению всеми работниками <3> и органами управления Общества.
<3> Понятие «работники» в том числе включает в себя Руководство Общества.
3. Цели, задачи и определение системы внутреннего контроля
3.1. Система внутреннего контроля — непрерывно функционирующая система действий работников Общества, осуществляемая на регулярной основе и направленная на предотвращение и/или выявление возможных ошибок и сбоев в бизнес-процессах и выполнение целей Общества по:
- достижению стратегических целей, способствующих выполнению миссии Общества;
- операционной деятельности, включая (но не ограничиваясь) цели по выполнению плановых показателей, эффективному использованию имеющихся активов и обеспечение их сохранности и экономически эффективному использованию ресурсов;
- соответствию деятельности Общества требованиям законодательства, применимого к деятельности Общества, а также требованиям внутренних документов Общества;
- подготовке и предоставлению пользователям достоверной финансовой и управленческой отчетности, подготовленной в соответствии с установленными требованиями.
3.2 Основными задачами СВК в Обществе являются:
- формирование единого подхода к осуществлению процессов внутреннего контроля;
- оценка СВК бизнес-процессов Общества;
- идентификация и оценка рисков бизнес-процессов Общества;
- внедрение механизмов внутреннего контроля, обеспечивающих эффективность операционной деятельности и экономичного использования ресурсов;
- внедрение механизмов внутреннего контроля, обеспечивающих достоверность, корректность, целостность и актуальность финансовой и иной отчетности/информации Общества;
- разработка и внедрение процедур внутреннего контроля как на корпоративном уровне, так и на уровне бизнес-процессов Общества;
- стандартизация и регламентирование ключевых процедур в области внутреннего контроля.
4. Принципы организации и функционирования СВК
4.1 Настоящие Правила устанавливают следующие ключевые принципы организации СВК:
4.1.1 Принцип обеспечения эффективной контрольной среды.
Данный принцип должен быть обеспечен Руководством Общества на всех организационных уровнях:
- работники Общества должны демонстрировать приверженность к этическим ценностям <4> и недопустимости мошеннических действий;
<4> Этические ценности — это, в том числе ценности, установленные Этическим кодексом Общества основополагающие принципы поведения, которые необходимо соблюдать всем работникам без исключения как при взаимодействии с коллегами, так и с третьими лицами от имени Общества, с целью формирования корпоративной культуры, основанной на высоких стандартах этики ведения бизнеса, соответствия применимому законодательству и предотвращения злоупотреблений.
- Руководство и органы управления Общества должны определять организационную структуру Общества, а также соответствующие полномочия, обязанности и ответственность, способствующие построению эффективной СВК;
- все работники Общества должны нести ответственность за выполнение ими своих обязанностей в части поддержания и развития эффективной СВК, в рамках своих должностных обязанностей;
- Совет директоров Общества должен являться независимым от Руководства Общества и осуществлять надзор за развитием и функционированием СВК при содействии Комитета по аудиту Совета директоров Общества;
- внутренние документы Общества должны не противоречить и учитывать принципы построения эффективной СВК и настоящие Правила в рамках регулируемой ими области деятельности.
4.1.2 Принцип повышения эффективности СВК за счет организации в Обществе «трех линий защиты» <5>:
- 1-я линия защиты, представленная работниками Общества — осуществляет действия, предусмотренные системой внутреннего контроля на ежедневной основе (с учетом принципов и правил, закрепленных данным документом), включая разработку, внедрение и поддержание процессов внутреннего контроля и управления рисками в Обществе;
- 2-я линия защиты, представленная ДРВК, подразделением по оптимизации бизнес-процессов, блоком по корпоративной безопасности, подразделением по комплаенсу — осуществляет мониторинг надлежащего функционирования и оказывает помощь в организации эффективных механизмов контроля и управления рисками, реализуемых 1-ой линией защиты;
- 3-я линия защиты, представленная подразделением внутреннего аудита — осуществляет независимую и объективную оценку деятельности Общества и СВК.
<5> Модель трех линий защиты определяет распределение функций в рамках построения СВК в Обществе.
4.1.3. Принцип интеграции СВК и контрольных процедур как на корпоративном уровне, так и уровнях бизнес-процессов Общества:
- Владельцы бизнес-процессов Общества, Руководство Общества и органы управления Общества при поддержке ДРВК в соответствии с требованиями к СВК разрабатывают, внедряют и формализуют во внутренних документах Общества контрольные процедуры, позволяющие снизить до приемлемого уровня риски недостижения Обществом и его структурными подразделениями поставленных целей;
- СВК охватывает все направления деятельности Общества, контрольные процедуры существуют и выполняются во всех бизнес-процессах и на всех уровнях управления Обществом.
4.1.4. Принцип внедрения контрольных процедур как на корпоративном уровне, так и на уровне бизнес-процессов, основанный на оценке рисков и их приоритизации:
- Владельцы бизнес-процессов и Руководство Общества разрабатывают и внедряют контрольные процедуры как на корпоративном уровне, так и на уровне бизнес-процессов;
- Руководство Общества идентифицирует и оценивает риски, включая риски мошенничества, препятствующие достижению целей Общества и его подразделений, а также определяет приоритетные области контроля и подход к управлению такими рисками;
- Владельцы бизнес-процессов и Руководство Общества в обязательном порядке и своевременно информируют ДРВК о планируемых существенных изменениях в бизнес-процессах, информационных системах и внутренних документах Общества, которые могут оказать значительное воздействие на СВК.
4.1.5 Принцип эффективного обмена информацией при выполнении контрольных процедур:
- Владельцы бизнес-процессов и Руководство Общества обеспечивают формирование и использование значимой, своевременной, достоверной, корректной, достаточной и проверяемой информации при выполнении контрольных процедур;
- структурные подразделения Общества, осуществляющие отдельные контрольные функции, а также другие участники СВК осуществляют внутренний обмен информацией, которая необходима для эффективного функционирования СВК, включая информацию о рисках бизнес-процессов и выявленных нарушениях/недостатках в области внутреннего контроля;
- Владельцы бизнес-процессов/Руководство Общества незамедлительно информируют ДРВК о возникших сбоях и нарушениях в области внутреннего контроля в рамках их области ответственности.
4.1.6 Принцип разграничения обязанностей:
- ни один работник Общества не может иметь полномочия по выполнению единолично двух или более функций из числа следующих: одобрение хозяйственных операций, обеспечение сохранности и распоряжение активами, отражение хозяйственных операций в учете. В случаях невозможности соблюдения данного принципа, Владельцем бизнес-процесса должны быть разработаны и внедрены компенсирующие контрольные процедуры;
- работник не должен иметь возможность в рамках исполнения своих должностных обязанностей совершить и скрыть преднамеренную ошибку или злоупотребление своими полномочиями;
- каждому отдельному пользователю информационных систем предоставляется уровень доступа к информационным системам и их данным, необходимый и достаточный для выполнения должностных обязанностей. При этом у пользователя информационной системы отсутствуют права доступа для осуществления операций в информационных системах за рамками своих должностных обязанностей, если такой доступ, по оценке Владельца бизнес-процесса и/или держателя данной информационной системы, несет риски для Общества или отдельных бизнес-процессов.
4.1.7 Принцип непрерывности и постоянного развития:
- СВК функционирует непрерывно и на постоянной основе, является неотъемлемой частью системы корпоративного управления в Обществе и направлена на своевременное выявление существенных недостатков и отклонений, а также на предупреждение их возникновения;
- СВК постоянно совершенствуется для адаптации к изменениям внутренних и внешних условий, влияющих на деятельность Общества.
4.1.8 Принцип независимости и объективности:
- на деятельность работников ДРВК не оказывается влияние, давление, как со стороны проверяемого или анализируемого субъекта, так и со стороны любых третьих лиц;
- у работников ДРВК отсутствует какая-либо финансовая или имущественная заинтересованность при осуществлении своей деятельности, выходящая за рамки трудовых отношений с Обществом;
- Руководитель ДРВК напрямую подчиняется Генеральному директору Общества;
- у работников ДРВК есть самостоятельный доступ к данным в информационных системах для предотвращения и исключения любого намеренного и непреднамеренного искажения данных при выгрузке, ручной обработке и прочих операциях.
Указанные принципы позволяют предоставить Руководству Общества объективные результаты осуществляемых контрольных мероприятий и результатов деятельности по координации процесса управления рисками.
4.1.9 Принцип методологического единообразия:
Подходы, методики и стандарты в области внутреннего контроля едины для всех структурных подразделений и работников Общества.
4.1.10 Принцип ответственности:
Все субъекты СВК несут ответственность за разработку, документирование, внедрение, мониторинг и развитие СВК во вверенных им функциональных областях деятельности Общества. Распределение персональной ответственности по внедрению и реализации контрольных процедур по направлениям деятельности Общества осуществляется в соответствии с разделением функциональных обязанностей в Обществе.
5. Правила организации внутреннего контроля
5.1 В Обществе устанавливаются следующие правила планирования и организации работ по внутреннему контролю:
5.1.1. ДРВК обеспечивает единообразный подход к методологии СВК и формирует требования к внутреннему контролю в рамках бизнес-процессов Общества и его структурных подразделений.
5.1.2. ДРВК при планировании работ по внутреннему контролю руководствуется, в том числе, картой (реестром) рисков Общества и их оценкой при каскадировании рисков от стратегического уровня до уровня бизнес-процессов.
5.1.3. План развития СВК и приоритетные области ее усиления формируются ДРВК на основании оценки уровня рисков бизнес-процессов Общества.
5.1.4. ДРВК оказывает методологическую поддержку подразделениям Общества в части СВК, а также в вопросах оценки и управления рисками.
5.1.5. План работ ДРВК утверждается Генеральным директором Общества на ежегодной основе <6>.
<6> Доведение конкретных сроков проведения проектов, проверок и других видов работ ДРВК до непосредственно вовлеченных работников Общества производится в ходе установочных встреч перед началом данных работ.
5.1.6. Изменения в План работ ДРВК могут быть внесены только по решению Генерального директора Общества.
5.2 Настоящий документ устанавливает следующие правила разработки, внедрения и реализации контрольных процедур:
5.2.1. Владельцы бизнес-процессов Общества являются ответственными за разработку в соответствии с установленными требованиями к СВК и эффективное внедрение контрольных процедур, отражающих особенности бизнес-процесса. При этом Владелец бизнес-процесса Общества обеспечивает наличие на всех ключевых этапах бизнес-процесса минимально необходимого количества предотвращающих, выявляющих и/или компенсирующих возможные ошибки и недостатки контрольных процедур, оптимальных для Общества с точки зрения экономической эффективности.
5.2.2. При разработке и внедрении контрольных процедур Общество отдает предпочтение предотвращающим и автоматизированным контрольным процедурам, поскольку оценивает их как наиболее надежные.
5.2.3. ДРВК проводит анализ бизнес-процессов Общества и действующих внутренних документов Общества для оценки актуальности, достаточности и корректности контрольных процедур.
5.2.4. Владельцы бизнес-процессов при методологической поддержке ДРВК формализуют актуальные риски бизнес-процессов и контрольные процедуры во внутренних документах Общества, регламентирующих бизнес-процессы или отдельные направления и виды деятельности в рамках их области ответственности.
5.2.5. Владельцы бизнес-процессов регулярно осуществляют мониторинг достаточности контрольных процедур для покрытия присущих их бизнес-процессу рисков в соответствии с изменениями, происходящими во внешней и внутренней по отношению к Обществу среде, а также контролируют их соблюдение Исполнителями контрольных процедур.
5.3 В Обществе устанавливаются следующие правила разработки и реализации требований к разграничению обязанностей:
5.3.1. Владельцы бизнес-процессов обеспечивают выполнение принципа разграничения обязанностей. Для этого должны выполняться следующие обязательные требования по разграничению обязанностей:
- при определении и изменении функционала работников должен учитываться принцип разграничения обязанностей, с закреплением ответственности, задач и полномочий в порядке, установленном Обществом, а также при предоставлении прав доступа в информационных системах;
- при разработке, внедрении, настройке и внесении изменений в информационные системы Общества, должны учитываться требования СВК по разграничению обязанностей и общим контролям информационных систем;
- при предоставлении прав доступа должна проводиться оценка наличия конфликтов интересов <7>, противоречий в уровнях доступа <8> и критичности предоставляемых прав доступа <9>.
<7> Например, предоставление работнику одновременно прав инициации и согласования одного документа.
<8> Например, предоставление работнику доступа к информационным системам других подразделений, филиалов, наличие которого не обусловлено должностными обязанностями.
<9> Например, предоставление одному работнику прав на осуществление цепочки операций по закупке и оплате товаров, работ, услуг.
5.3.2. В случаях невозможности выполнения принципа разграничения обязанностей, Владельцы бизнес-процессов обеспечивают разработку и внедрение компенсирующих контрольных процедур.
5.3.3. Для обеспечения эффективного разграничения прав доступа в информационных системах при их разработке, внедрении и изменении должны учитываться разграничения прав доступа на выполнение следующих операций в информационных системах:
- ведение справочников;
- инициирование операций;
- авторизация операций;
- осуществление операций с активами и обеспечение их сохранности;
- отражение операций в бухгалтерском учете.
6. Распределение ролей и ответственности
6.1 СВК интегрирована во все организационные уровни Общества.
6.2 СВК построена на модели «трех линий защиты» (рисунок 1).
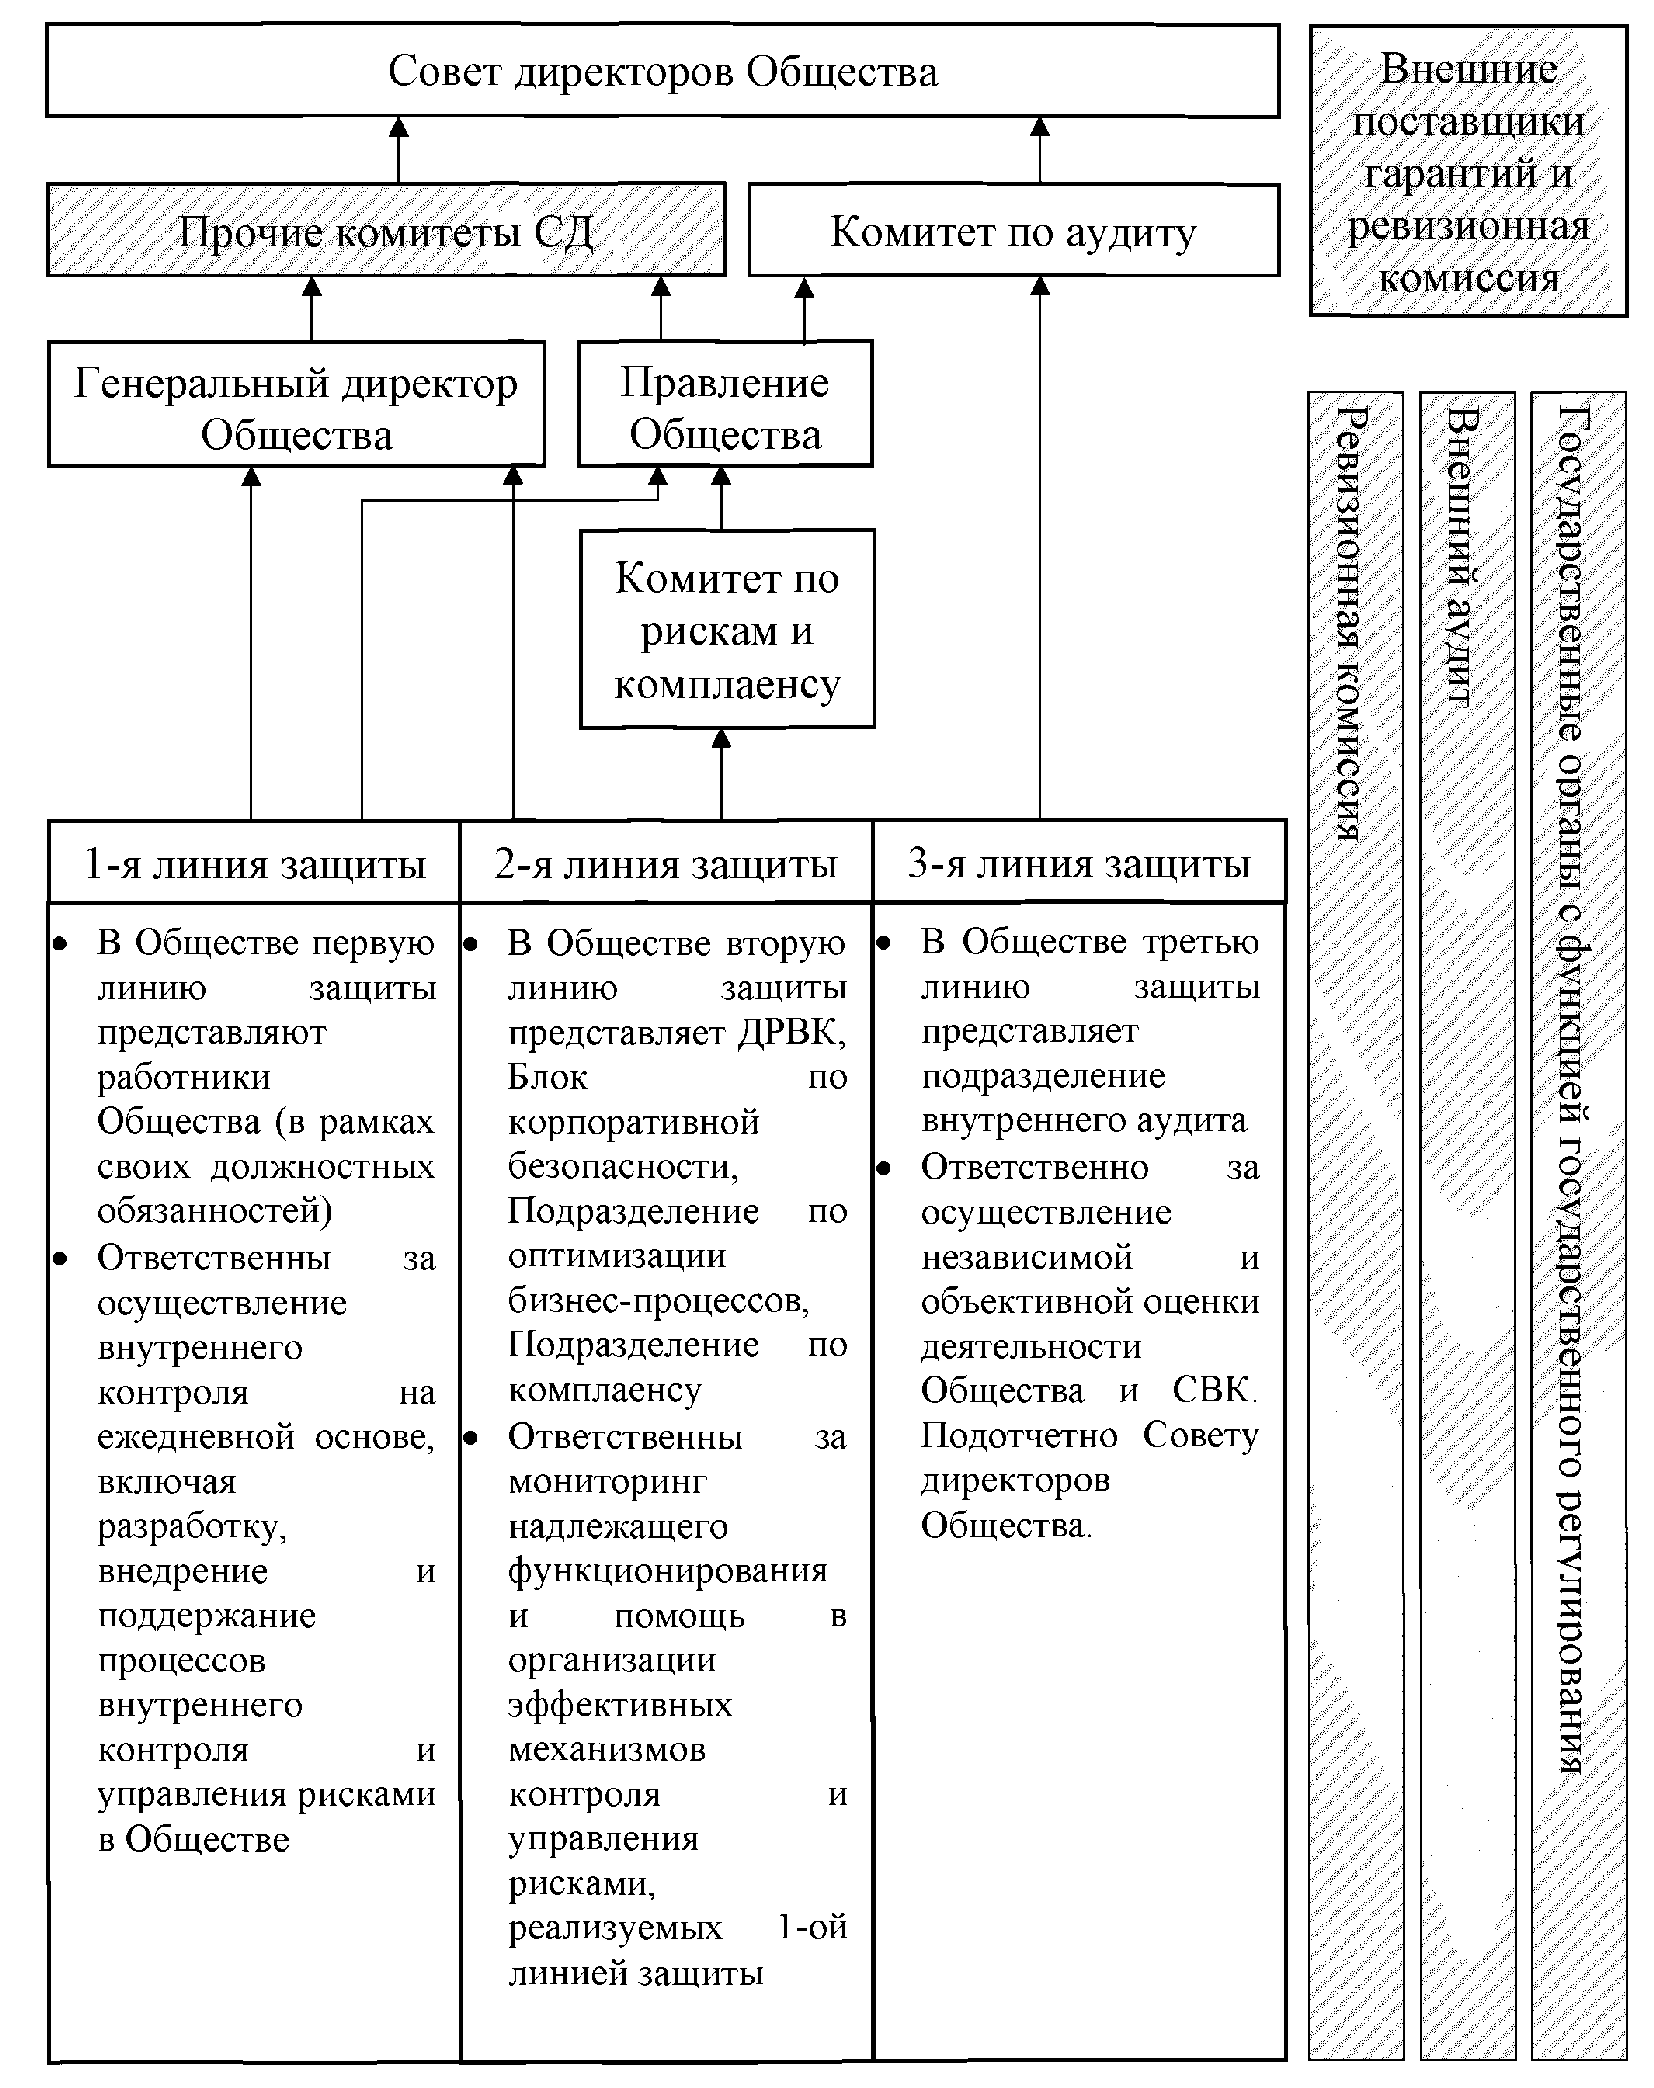
6.3 Ответственность в области внутреннего контроля распределена в соответствии со следующей структурой ролей:
| Субъекты СВК | Функции |
|---|---|
| Совет директоров Общества <10> | - утверждение Стратегии Общества; - определение принципов и подходов к организации системы управления рисками и внутреннего контроля в Обществе; - утверждение Правил организации и осуществления внутреннего контроля в Обществе; - утверждение Положения об управлении рисками в Обществе; - одобрение Реестра рисков и Риск-аппетита Общества; - оценка эффективности организации и осуществления внутреннего контроля и управления рисками в Обществе, а также рассмотрение отчетов Генерального директора Общества об эффективности системы внутреннего контроля, управлении рисками Общества |
| Комитет по аудиту Совета директоров Общества <11> | - контроль за надежностью и эффективностью функционирования системы внутреннего контроля, управления рисками Общества и системы корпоративного управления Общества; - предварительное рассмотрение отчетов Генерального директора Общества об эффективности системы внутреннего контроля и управления рисками Общества; - обеспечение независимости и объективности осуществления функций внутреннего и внешнего аудита Общества; - предварительное рассмотрение плана деятельности подразделения внутреннего аудита и его результатов; - контроль, анализ и оценка исполнения Обществом рекомендаций внутреннего и внешнего аудита |
| Ревизионная комиссия Общества | - осуществление контроля за формированием достоверной бухгалтерской (финансовой) отчетности Общества, консолидированной финансовой отчетности Общества и иной информации о его финансово-хозяйственной деятельности и имущественном положении Общества; - осуществление контроля за соответствием законодательству Российской Федерации порядка ведения бухгалтерского учета и представлением Обществом бухгалтерской (финансовой) отчетности Общества, консолидированной финансовой отчетности Общества и информации в соответствующие уполномоченные органы и единственному акционеру; - выработка предложений по повышению эффективности управления активами Общества и иной финансово-хозяйственной деятельности Общества, обеспечение снижения финансовых рисков, совершенствование системы управления рисками и внутреннего контроля в Обществе |
| Правление Общества <12> | - предварительное рассмотрение принципов и подходов к организации системы управления рисками и внутреннего контроля в Обществе; - предварительное рассмотрение отчетов Генерального директора Общества об эффективности СВК; - предварительное рассмотрение реестра рисков и Риск-аппетита Общества |
| Генеральный директор Общества <13> | - обеспечение создания и поддержания функционирования надежного и эффективного процесса управления рисками и внутреннего контроля в Обществе, в том числе одобрение основных направлений и планов развития СВК; - обеспечение наличия необходимых ресурсов для эффективного функционирования СВК; - контроль реализации планов мероприятий по совершенствованию и развитию СВК |
| Комитет по рискам и комплаенсу правления Общества <14> | - анализ отчетов по стратегическим рискам Общества; - рассмотрение отчетов ДРВК о выполнении мероприятий по управлению рисками, рассмотрение остаточного риска, оценка достаточности процедур по снижению рисков до допустимого уровня; - рассмотрение результатов внутренних расследований нарушений Этического кодекса, Антикоррупционной политики и других внутренних документов Общества, сделок и операций с высокими коррупционными рисками; - рассмотрение наиболее существенных для Общества проектных/инвестиционных рисков; - согласование карт комплаенс и коррупционных рисков; - выработка рекомендаций по управлению рисками по итогам рассмотрения вышеперечисленных и иных вопросов, связанных с внутренним контролем и управлением рисками |
| Подразделение по комплаенсу <11> | - организация идентификации и оценки исполнения комплаенс обязательств, оценки комплаенс-рисков, включая коррупционные риски, и управления ими; - формирование предложений Руководству и/или Владельцам бизнес-процессов по оптимизации контрольных процедур в области комплаенс-обязательств, включая требования законодательства в области противодействия коррупции, с учетом особенностей бизнес-процессов и влияния изменений внешней и внутренней среды; - осуществление оценки надежности и достаточности контрольных процедур в области комплаенс-обязательств |
| ДРВК | - формирование предложений Руководству и/или Владельцам бизнес-процессов по основным направлениям и планам развития СВК; - формирование предложений по оценке стратегических рисков, карте и реестру рисков, величине Риск-аппетита и толерантности к рискам; - оценка надежности и эффективности СВК на уровне бизнес-процессов; - обеспечение развития и функционирования СВК в Обществе; - анализ в рамках проведения комплексных и специальных проверок финансово-хозяйственной деятельности отдельных подразделений, филиалов и действий работников Общества на предмет соответствия требованиям законодательства и внутренних документов Общества, эффективности управления отдельными рисками, выявление признаков мошеннических и противоправных действий; - выборочный контроль приемки товаров, работ, услуг в качестве членов Комиссии по приемке товаров, работ, услуг Общества для повышения уровня контролируемости исполнения договоров; - проведение анализа отдельных закупочных процедур в Обществе и формирование независимого мнения на предмет соответствия действующим требованиям законодательства применимого к деятельности Общества и внутренних документов Общества, а также обеспечение работы арбитражного комитета Общества <15> в части проверок обращений участников закупок; - систематизация информации о недостатках контрольных процедур, формирование отчетности в области оценки системы управления рисками и внутреннего контроля; - мониторинг устранения недостатков внутреннего контроля, выявленных в рамках: проводимого анализа СВК бизнес-процессов Общества; проверок финансово-хозяйственной деятельности отдельных подразделений или филиалов Общества; мониторинга за процессами управления рисками Общества; анализа проводимых закупок Общества; анализа процедур приемки Обществом товаров, работ, услуг; выполнения отдельных тематических проверок; - методологическое обеспечение процессов внутреннего контроля в Обществе |
| Подразделение внутреннего аудита | - независимая оценка эффективности СВК на корпоративном уровне и на уровне бизнес-процессов, формирование рекомендаций по ее совершенствованию |
| Департамент по оптимизации бизнес-процессов | - анализ и отбор бизнес-процессов Общества для оценки эффективности и необходимости оптимизации; - оценка бизнес-процессов, разработка рекомендаций по структурным изменениям существующих бизнес-процессов, организационных структур Общества, оценка эффектов от оптимизации, разработка планов проведения мероприятий по оптимизации бизнес-процессов; - контроль выполнения целевого экономического эффекта и целевых ориентиров эффективности бизнес-процессов |
| Блок по корпоративной безопасности | - контроль и сопровождение закупочных процедур на предмет выявления признаков противоправных действий и мошеннической деятельности; - организация противодействия отмыванию денежных средств, финансированию терроризма и финансированию распространения оружия массового уничтожения (ПОД/ФТ/ФРОМУ); - обеспечение системы информационной безопасности, включая контроль доступов, правила работы с внутренними и внешними сетевыми ресурсами, управление инцидентами, режим пользования информацией; - выявление признаков нарушений, мошеннических, противоправных действий и систематических преднамеренных нарушений; - пресечение нарушений и возможных противоправных действий, принятие мер к установлению виновных лиц, установлению и возмещению ущерба в порядке, установленном действующим законодательством Российской Федерации |
| Владелец бизнес-процесса | - организация реализации требований СВК в рамках своего бизнес-процесса; - организация идентификации и оценки рисков на уровне своего бизнес-процесса; - обеспечение наличия на ключевых этапах бизнес-процесса минимально необходимого количества контрольных процедур, предотвращающих, выявляющих или компенсирующих возможные ошибки и недостатки; - обеспечение закрепления принципов и правил СВК в внутренних документах Общества в рамках регулируемой ими области деятельности; - участие в формировании и организация исполнения планов корректирующих мероприятий по устранению выявленных недостатков СВК в соответствии с рекомендациями контрольных служб (2-й и 3-й Линий защиты) |
| Владелец контрольной процедуры | - контроль за своевременным и качественным выполнением контрольных процедур; - реализация мер по исправлению выявленных недостатков контрольных процедур |
| Исполнитель контрольной процедуры | - исполнение контрольных процедур в рамках функционирования СВК; - своевременное информирование непосредственного руководителя: о любых совершенных или возможных ошибках/недостатках, которые привели или могут привести к ущербу для Общества; случаях, когда исполнение контрольных процедур по каким-либо причинам стало невозможным и/или требуется изменение дизайна контрольных процедур/в связи с изменением внутренних или внешних условий функционирования Общества; разработка и представление на рассмотрение непосредственного руководителя предложений по внедрению/актуализации контрольных процедур |
<10> Полный перечень функций и компетенций Совета директоров Общества указан в действующем уставе Общества и действующем Положении о Совете директоров АО «Почта России».
<11> Полный перечень функций и компетенций Комитета по аудиту Совета директоров Общества указан в действующем Положении о Комитете по аудиту Совета директоров АО «Почта России».
<12> Полный перечень функций и компетенций правления Общества указан в действующем уставе Общества и действующем Положении о правлении Общества.
<13> Полный перечень функций и компетенций Генерального директора общества указан в действующем уставе Общества.
<14> Более подробно термины, определения, компетенция и ответственность Комитета по рискам и комплаенсу указаны в действующем Положении о Комитете по рискам и комплаенсу Общества.
<15> Арбитражный комитет АО «Почта России», являющийся органом по досудебному урегулированию споров сторон закупки в рамках закупочной деятельности, который создается и действует на постоянной основе в Аппарате управления Общества.
6.4. Внешние поставщики гарантий, которые являются внешними по отношению к Обществу, независимыми организациями/органами, не являющиеся непосредственными участниками СВК, осуществляют мониторинг и/или оценку СВК по отдельным направлениям деятельности на основании и в соответствии с требованиями законодательства. Внешние поставщики гарантий включают в себя внешних аудиторов и государственные органы с функциями государственного регулирования.