ГОСТ Р ИСО/МЭК 27036-2-2020. Национальный стандарт Российской Федерации. Информационные технологии. Методы и средства обеспечения безопасности. Информационная безопасность во взаимоотношениях с поставщиками. Часть 2. Требования
Актуально на 08.11.2026.
Как цитировать: "ГОСТ Р ИСО/МЭК 27036-2-2020. Национальный стандарт Российской Федерации. Информационные технологии. Методы и средства обеспечения безопасности. Информационная безопасность во взаимоотношениях с поставщиками. Часть 2. Требования". ГОСТ Р ИСО/МЭК 27036-2-2020. https://bukva.ai/docs/standart-gost-r-isomek-27036-2-2020
(утв. и введен в действие Приказом Росстандарта от 25.11.2020 № 1169-ст)
Примечание
Документ введен в действие с 01.06.2021.
Утвержден и введен в действие
Приказом Федерального агентства
по техническому регулированию
и метрологии
от 25 ноября 2020 г. № 1169-ст
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
МЕТОДЫ И СРЕДСТВА ОБЕСПЕЧЕНИЯ БЕЗОПАСНОСТИ.
ИНФОРМАЦИОННАЯ БЕЗОПАСНОСТЬ
ВО ВЗАИМООТНОШЕНИЯХ С ПОСТАВЩИКАМИ
Information technology. Security techniques. Information
security for supplier relationships. Part 2. Requirements
1 июня 2021 года
1 Подготовлен Федеральным государственным учреждением «Федеральный исследовательский центр „Информатика и управление“ Российской академии наук» (ФИЦ ИУ РАН) и Акционерным обществом «Научно-производственное объединение „Эшелон“ (АО „НПО Эшелон“) на основе собственного перевода на русский язык англоязычной версии стандарта, указанного в пункте 4»
2 ВНЕСЕН Техническим комитетом по стандартизации ТК 22 «Информационные технологии»
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 25 ноября 2020 г. № 1169-ст
4 Настоящий стандарт идентичен международному стандарту ИСО/МЭК 27036-2:2014 «Информационные технологии. Методы и средства обеспечения безопасности. Информационная безопасность во взаимоотношениях с поставщиками. Часть 2. Требования» (ISO/IEC 27036-2:2014 «Information technology — Security techniques — Information security for supplier relationships — Part 2: Requirements», IDT).
При применении настоящего стандарта рекомендуется использовать вместо ссылочных международных стандартов соответствующие им национальные стандарты, сведения о которых приведены в дополнительном приложении ДА
Правила применения настоящего стандарта установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящему стандарту публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.gost.ru)
ИСО (Международная организация по стандартизации) и МЭК (Международная электротехническая комиссия) образуют специализированную систему Всемирной стандартизации. Национальные органы, которые являются членами ИСО или МЭК, участвуют в развитии международных стандартов посредством технических комитетов, учрежденных соответствующей организацией для рассмотрения конкретных областей технической деятельности. Технические комитеты ИСО и МЭК сотрудничают в областях, представляющих взаимный интерес. Правительственные и неправительственные организации в сотрудничестве с ИСО и МЭК также принимают участие в работе. В области информационных технологий ИСО и МЭК учредили совместный технический комитет ИСО/МЭК СТК 1. Международные стандарты разрабатываются в соответствии с правилами, приведенными в части 2 директив ИСО/МЭК (см. www.iso.org/directives).
Следует обратить внимание на возможность того, что некоторые элементы настоящего документа могут быть объектами патентных прав. ИСО и МЭК не несут ответственности за выявление каких-либо патентных прав (www.iso.org/patents).
Наименование любой торговой марки, используемое в настоящем стандарте, предоставляется в информационных целях для удобства пользователей и не является рекомендацией.
Для разъяснения значения конкретных терминов и выражений ИСО, связанных с оценкой соответствия, а также информации о приверженности ИСО принципам ВТО в области технических барьеров в торговле (ТБТ) — см. следующий веб-сайт: www.iso.org/iso/foreword.html.
ИСО/МЭК 27036-2 был подготовлен совместным техническим комитетом ИСО/МЭК СТК 1 «Информационные технологии (ИТ)», подкомитетом SC 27 «Методы и средства обеспечения информационной безопасности ИТ».
Серия стандартов ИСО/МЭК 27036 «Информационные технологии. Методы и средства обеспечения безопасности. Информационная безопасность во взаимоотношениях с поставщиками» включает следующие стандарты:
- Часть 1. Обзор и основные понятия;
- Часть 2. Требования;
- Часть 3. Рекомендации по обеспечению безопасности цепи поставок информационных и коммуникационных технологий;
- Часть 4. Рекомендации по обеспечению безопасности облачных услуг.
Организации по всему миру работают с поставщиками для приобретения продукции и услуг. Многие организации устанавливают отношения с несколькими поставщиками для удовлетворения различных бизнес-потребностей, таких как функционирование или производство. И наоборот, поставщики предоставляют продукцию и услуги нескольким приобретающим сторонам. Отношения между приобретающей стороной и поставщиками устанавливаются с целью приобретения различной продукции и услуг и могут представлять угрозу информационной безопасности как для приобретающих сторон, так и для поставщиков. Эти риски обусловлены взаимным доступом к активам другой стороны, таким как информация и информационные системы, а также различием бизнес-целей и подходов к обеспечению информационной безопасности. Этими рисками следует управлять как приобретающим сторонам, так и поставщикам.
a) устанавливает основные требования к информационной безопасности для определения, реализации, функционирования, мониторинга, анализа, поддержания и улучшения отношений между поставщиком и приобретающей стороной;
b) способствует взаимному пониманию подхода сторон к информационной безопасности и приемлемости рисков в области информационной безопасности;
c) отражает сложность управления рисками, которые могут оказывать влияние на информационную безопасность поставщика и взаимоотношения с приобретающей стороной;
d) предназначен для использования любой организацией, желающей оценить информационную безопасность поставщика или взаимоотношения с приобретающей стороной;
e) не предназначен для целей сертификации;
f) предназначен для постановки ряда определенных задач информационной безопасности, применимых к отношениям поставщика и приобретающей стороны, которые являются основой для достижения доверия.
ИСО/МЭК 27036-1 предоставляет обзор и основные понятия, связанные с информационной безопасностью для взаимоотношений с поставщиком.
ИСО/МЭК 27036-3 содержит рекомендации для приобретающей стороны и поставщика по управлению рисками в области информационной безопасности, характерных для цепи поставок продукции и услуг информационных и коммуникационных технологий.
ИСО/МЭК 27036-4 содержит рекомендации для приобретающей стороны и поставщика по управлению рисками в области информационной безопасности, характерными для облачных услуг.
Примечание - Пользователю настоящего стандарта необходимо правильно интерпретировать каждую из форм выражения (например, «должен», «не должен», «следует», «не следует») в качестве либо требований, подлежащих удовлетворению, либо рекомендаций при наличии определенной свободы выбора.
Настоящий стандарт устанавливает основные требования к информационной безопасности для определения, реализации, функционирования, мониторинга, анализа, поддержания и улучшения отношений между поставщиком и приобретающей стороной. Эти требования охватывают любые приобретения и поставки продукции и услуг, такие как производство или интеграция, организация бизнес-процессов, компоненты технического и программного обеспечения, а также процессы, связанные со знаниями, построением, функционированием, передачей систем и облачными услугами. Требования предназначены для применения ко всем организациям, независимо от типа, размера и назначения. Для удовлетворения этих требований организация должна внутри себя реализовать ряд основополагающих процессов или запланировать их реализацию. Эти процессы включают (но не ограничиваются только этим) различные руководства, управление бизнесом, управление рисками, управление эксплуатационными и человеческими ресурсами и управление информационной безопасностью.
В настоящем стандарте использованы нормативные ссылки на следующие стандарты [для датированных ссылок применяют только указанное издание ссылочного стандарта, для недатированных — последнее издание (включая все изменения к нему)]:
ISO/IEC 27000, Information technology — Security techniques — Information security management systems — Overview and vocabulary (Информационная технология. Методы и средства обеспечения безопасности. Системы менеджмента информационной безопасности. Общий обзор и терминология)
ISO/IEC 27036-1, Information technology — Security techniques — Information security for supplier relationships — Part 1: Overview and concepts (Информационные технологии. Методы и средства обеспечения безопасности. Информационная безопасность во взаимоотношениях с поставщиками: Часть 1. Обзор и основные понятия)
В настоящем стандарте применены термины по ИСО/МЭК 27000 и ИСО/МЭК 27036-1.
В настоящем стандарте использовано следующее сокращение:
ИКТ — информационные и коммуникационные технологии.
5 Структура настоящего стандарта
В разделе 6 определены основные и высокоуровневые требования к информационной безопасности, применимые к управлению взаимоотношениями с поставщиками. Любой из процессов, описанных в разделе 6, может быть применен в любой момент жизненного цикла взаимоотношений с поставщиком. Эти требования структурированы в соответствии с процессами жизненного цикла по ISO/IEC 15288 [1]. Требования должны выполняться приобретающей стороной и поставщиком для обеспечения возможности этих организаций управлять рисками в области информационной безопасности, возникающими в процессе взаимоотношений между ними.
Примечание - Раздел 6 ссылается только на процессы жизненного цикла по ИСО/МЭК 15288, имеющие отношение к информационной безопасности во взаимоотношениях с поставщиками.
В разделе 7 определены основные требования к информационной безопасности, применимые к приобретающей стороне и поставщику в контексте примеров взаимоотношений с поставщиком. Эти требования структурированы с учетом следующих процессов жизненного цикла взаимоотношений:
a) процесса планирования взаимоотношений с поставщиком;
b) процесса отбора поставщика;
c) процесса соглашения во взаимоотношениях с поставщиком;
d) процесса управления во взаимоотношениях с поставщиком;
e) процесса прекращения взаимоотношений с поставщиком.
Требования раздела 7 применяются приобретающей стороной и поставщиком, участвующим в поставке для обеспечения того, чтобы эти организации могли управлять соответствующими рисками в области информационной безопасности. На рисунке 1 представлена область основных требований к информационной безопасности в связи с процессами, определенными в разделах 6 и 7.
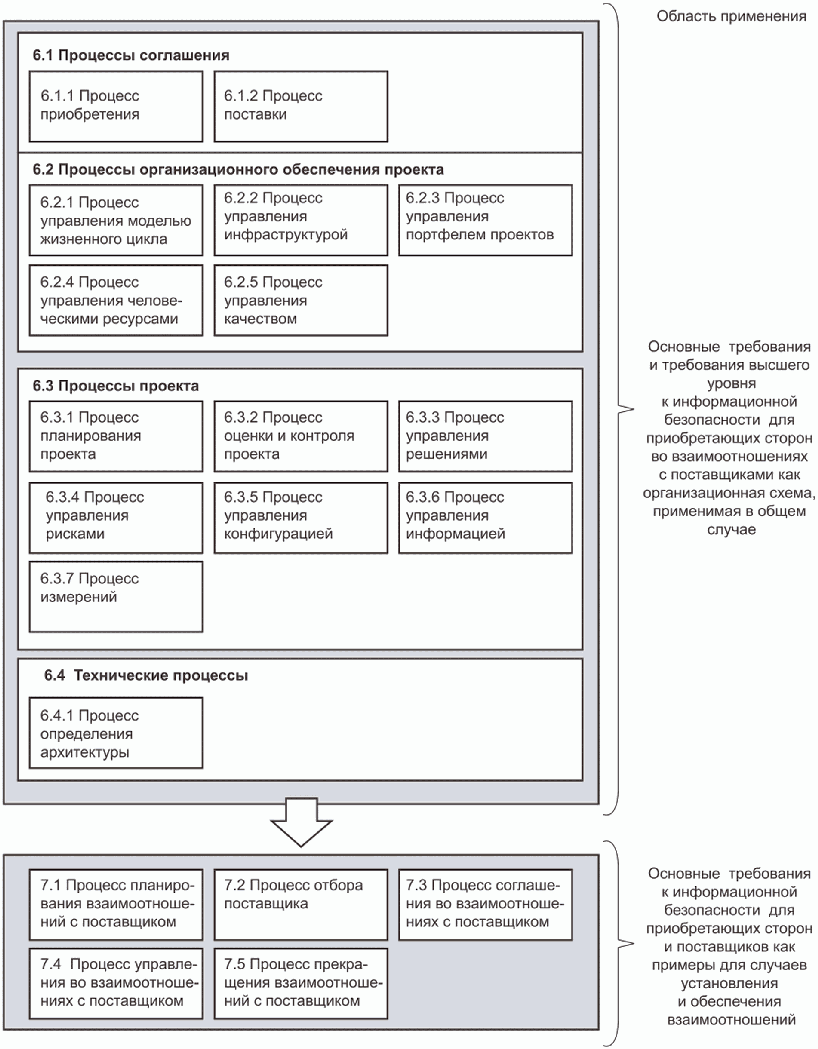
Текст подразделов 6.1 - 6.4 и 7.1 - 7.5 структурирован в виде таблиц, которые необходимо интерпретировать следующим образом:
| Приобретающая сторона |
|---|
| Текст, присущий приобретающей стороне |
| Поставщик |
|---|
| Текст, присущий поставщику |
| Приобретающая сторона | Поставщик |
| Текст, присущий как приобретающей стороне, так и поставщику | |
| Текст, присущий приобретающей стороне | Текст, присущий поставщику |
В настоящий стандарт включены приложения.
Приложение A содержит перекрестные ссылки разделов ИСО/МЭК 15288 с разделами ИСО/МЭК 27036-2. Приложение B содержит перекрестные ссылки разделов ИСО/МЭК 27036-2 с мерами обеспечения информационной безопасности ИСО/МЭК 27002 [2].
6 Информационная безопасность в управлении взаимоотношениями с поставщиками
6.1 Процессы соглашения
Организации могут вступать в различные взаимоотношения с поставщиком. Приемлемые отношения между приобретающей стороной и поставщиком достигаются соглашениями, определяющими роли и обязанности в области информационной безопасности во взаимоотношениях с поставщиком.
Следующие процессы соглашения поддерживают закупку или поставку продукции или услуг как с точки зрения функциональных перспектив, так и с точки зрения информационной безопасности:
b) процесс поставки.
6.1.1 Процесс приобретения
6.1.1.1 Задача
Для успешного управления информационной безопасностью приобретающая сторона должна решить следующую задачу в рамках процесса приобретения:
6.1.1.2 Действия
Следующие минимальные действия должны быть выполнены приобретающей стороной для решения задачи по 6.1.1.1:
| Приобретающая сторона |
|---|
| a) определять, реализовывать, поддерживать и совершенствовать стратегию взаимоотношений с поставщиком, содержащую: 1) мотивы управления, потребности и ожидания от приобретения продукции или услуг. Примечание — Соответствующие положения должны быть выражены с деловой, функциональной, правовой и нормативной точек зрения; 2) обязательство руководства выделить необходимые ресурсы; 3) механизм управления рисками в области информационной безопасности, используемый для оценки рисков, свойственных приобретению продукции или услуги. Примечание — Требования для создания механизма управления рисками в области информационной безопасности определены в 6.3.4; 4) основные положения, используемые при определении требований к информационной безопасности в процессе планирования взаимоотношений с поставщиком. Эти положения должны быть определены в соответствии с руководящими принципами и правилами информационной безопасности, такими как политика информационной безопасности и классификация информации, устанавливаемая приобретающей стороной. Требования к информационной безопасности, определенные в этих основных положениях, должны быть адаптируемыми для каждого примера взаимоотношений с поставщиком, учитывая тип и характер обеспечиваемой продукции или услуги. Они должны также включать следующее: i) методы предоставления поставщиком доказательств соблюдения определенных требований к информационной безопасности; ii) методы для приобретающей стороны, обеспечивающие аттестацию и соблюдение поставщиками определенных мер и требований по информационной безопасности; iii) процессы обмена информацией об изменениях в информационной безопасности, инцидентах и других соответствующих событиях у приобретающей стороны и поставщиков; |
| 5) систему критериев отбора поставщика, которая включает в себя: i) методы оценки уровня зрелости информационной безопасности, требуемой от поставщика. Следующие данные могут быть запрошены у поставщика для оценки уровня его зрелости в области информационной безопасности: - прошлые показатели, связанные с безопасностью; - доказательства проактивного управления информационной безопасностью (например, сертификация по ИСО/МЭК 27001, относящаяся к поставке продукции или услуги); - доказательства документируемых и проверяемых планов обеспечения непрерывности бизнеса, в том числе в части ИКТ; ii) методы, используемые для оценки доказательств, представленных поставщиком, на основе определенных требований к информационной безопасности; iii) методы для оценки принятия поставщиком: - требований к информационной безопасности, определенных в плане взаимоотношений с поставщиком; - обязательств оказывать поддержку приобретающей стороне в его контроле соответствия и соблюдении обязательств; - процедур передачи поставляемой продукции или услуги, когда они были ранее произведены или применены приобретающей стороной или другим поставщиком; - процедур прекращения поставки продукции или услуги. iv) требования к поставщикам, определяемые в соответствии с деловыми, правовыми, нормативными, архитектурными требованиями, политикой и договорными ожиданиями от приобретающей стороны, такими как: - финансовые возможности поставщика, характеризующие способность поставлять продукцию или услугу; - местонахождение поставщика, а также место, откуда будет поставляться продукция или услуга для частичного снижения риска правовых и нормативных нарушений; |
| 6) требования к информационной безопасности высшего уровня, используемые при определении: i) плана передачи для выполнения передачи другому поставщику приобретенной продукции или услуги; ii) процедуры управления изменениями в части информационной безопасности; iii) процедуры управления инцидентами в области информационной безопасности; iv) плана контроля соответствия и соблюдения обязательств; v) плана прекращения закупки товаров и услуг; b) назначать лицо, ответственное за решение вопросов информационной безопасности в стратегии взаимоотношений с поставщиком, и обеспечивать прохождение этим лицом соответствующего регулярного обучения; c) обеспечивать, чтобы стратегия взаимоотношений с поставщиком пересматривалась не реже одного раза в год и всякий раз, когда это необходимо, при деловых, правовых, нормативных, архитектурных, договорных изменениях и изменениях в политике организации. Примечание — Стратегию взаимоотношений с поставщиком также следует пересмотреть, когда приобретение продукции или услуги может существенно повлиять на приобретающую сторону |
6.1.2 Процесс поставки
6.1.2.1 Задачи
Для успешного управления информационной безопасностью поставщик должен решить следующие задачи в рамках процесса поставки:
6.1.2.2 Действия
Следующие минимальные действия должны быть выполнены поставщиком для решения задач по 6.1.2.1:
| Поставщик |
|---|
| a) определять, реализовывать, поддерживать и совершенствовать стратегию взаимоотношений с приобретающей стороной, содержащую: 1) управленческие мотивы, потребности и ожидания от поставки продукции или услуг. Примечание — Эти положения должны быть выражены с деловой, функциональной и юридической точек зрения; 2) обязательство руководства выделить необходимые ресурсы; 3) механизм управления рисками в области информационной безопасности, используемый для оценки рисков, свойственных поставке продукции или услуги. Примечание — Требования для создания механизма управления рисками в области информационной безопасности определены в 6.3.4; 4) основные положения по управлению информационной безопасностью с использованием: i) определения, реализации, поддержания и совершенствования системы управления информационной безопасностью в рамках организации. Примечание — Создание системы управления информационной безопасностью на основе ИСО/МЭК 27001 [8] может служить определенной гарантией для обеспечения адекватного управления информационной безопасностью внутри организации и демонстрации ее уровня для приобретающей стороны; ii) гарантии того, что требования информационной безопасности, изложенные в существующих тендерных заявках приобретающей стороны, были определены в документах и соглашениях о взаимоотношениях с поставщиком для обеспечения соответствия поставщика этим требованиям. Любой выявленный недостаток по информационной безопасности должен быть устранен для удовлетворения требований приобретающей стороны в существующем соглашении о взаимоотношениях с поставщиком; iii) определения процесса принятия, интерпретации, применения и количественной оценки требований приобретающей стороны в области информационной безопасности; |
| 5) методы для: i) демонстрации способности поставщика поставлять продукцию или услугу приемлемого качества; ii) предоставления доказательств соблюдения требований информационной безопасности, определенных приобретающей стороной; 6) требования к информационной безопасности высшего уровня, используемые при определении: i) плана передачи другому поставщику приобретенной продукции или услуги, когда она была ранее произведена или используема приобретающей стороной или другим поставщиком; ii) процедуры управления изменениями в части информационной безопасности; iii) процедуры управления инцидентами в области информационной безопасности; iv) процессов обмена информацией об изменениях в информационной безопасности, инцидентах и других соответствующих событиях среди поставщиков и приобретающей стороны; v) процесса обработки корректирующих действий; vi) плана прекращения поставки продукции или услуги. b) определять, реализовывать, поддерживать и совершенствовать процесс идентификации и классификации поставщиков или приобретающих сторон на основе соблюдения конфиденциальности информации, распределяемой им, и прав доступа к активам (таким как информация и информационные системы), предоставленным приобретающей стороной или поставщиком; c) обеспечивать пересмотр стратегии взаимоотношений с приобретающей стороной не реже одного раза в год или всякий раз, когда это необходимо при деловых, правовых, нормативных, архитектурных, договорных изменениях и изменениях в политике организации. Примечание — Стратегию взаимоотношений с приобретающей стороной также следует пересмотреть, когда приобретение продукции или услуги может существенно повлиять на поставщика |
6.2 Процессы организационного обеспечения проекта
Процессы организационного обеспечения проекта связаны с решением проблем обеспечения ресурсами (например, финансовыми), необходимыми для соответствия проекта потребностям и ожиданиям заинтересованных сторон. В частности, следующие процессы организационного обеспечения проекта поддерживают установление среды, в которой осуществляются или планируются взаимоотношения с поставщиком:
- процесс управления моделью жизненного цикла;
- процесс управления инфраструктурой;
- процесс управления портфелем проектов;
- процесс управления человеческими ресурсами;
- процесс управления качеством.
6.2.1 Процесс управления моделью жизненного цикла
6.2.2 Процесс управления инфраструктурой
6.2.2.1 Задача
Для успешного управления информационной безопасностью соответствующие организации должны решить следующую задачу в рамках процесса управления инфраструктурой:
| Приобретающая сторона | Поставщик |
| a) обеспечить инфраструктуру с возможностью управления информационной безопасностью в пределах взаимоотношений с поставщиком | |
6.2.2.2 Действия
Следующие минимальные действия должны быть выполнены для решения задачи по 6.2.2.1:
6.2.3 Процесс управления портфелем проектов
6.2.3.1 Задача
Для успешного управления информационной безопасностью соответствующие организации должны решить следующую задачу в рамках процесса управления портфелем проектов:
6.2.3.2 Действия
Следующие минимальные действия должны быть выполнены для решения задачи по 6.2.3.1:
6.2.4 Процесс управления человеческими ресурсами
6.2.4.1 Задачи
Для успешного управления информационной безопасностью соответствующие организации должны решить следующую задачу в рамках процесса управления человеческими ресурсами:
6.2.4.2 Действия
Следующие минимальные действия должны быть выполнены для решения задач по 6.2.4.1:
6.2.5 Процесс управления качеством
6.3 Процессы проекта
Процессы проекта связаны с тщательным управлением и поддержкой проектов, охватывающих одного или более поставщиков. В частности, следующие процессы проекта поддерживают создание среды, в которой проводятся или планируются вопросы взаимоотношений с поставщиком и затрагиваются аспекты информационной безопасности:
- процесс управления рисками;
- процесс управления конфигурацией;
- процесс управления информацией;
- процесс измерений.
6.3.1 Процесс планирования проекта
6.3.1.1 Задача
Для успешного управления информационной безопасностью соответствующими организациями должна быть решена следующая задача в рамках процесса планирования проекта:
| Приобретающая сторона | Поставщик |
| a) установить процесс планирования проекта, направленный на обеспечение информационной безопасности во взаимоотношениях с поставщиком | |
6.3.1.2 Действия
Следующие минимальные действия должны быть выполнены в рамках процесса планирования проекта для решения задач по 6.3.1.1:
6.3.2 Процесс оценки и контроля проекта
6.3.3 Процесс управления решениями
6.3.4 Процесс управления рисками
6.3.4.1 Задача
Для успешного управления информационной безопасностью соответствующими организациями должна быть решена следующая задача в рамках процесса управления рисками:
6.3.4.2 Действия
Следующие минимальные действия должны быть выполнены для решения задачи по 6.3.4.1:
6.3.5 Процесс управления конфигурацией
6.3.6 Процесс управления информацией
6.3.7 Процесс измерений
6.3.7.1 Задача
Для успешного управления информационной безопасностью соответствующими организациями должна быть решена следующая задача в рамках процесса измерений:
6.3.7.2 Действия
Следующие минимальные действия должны быть выполнены для решения задачи по 6.3.7.1:
6.4 Технические процессы
- преобразования этих требований в продукцию или услуги;
- обеспечения устойчивого получения или поставки продукции или услуг;
- решения вопросов содержательного и качественного воспроизводства получаемых или поставляемых продукции или услуг, когда это необходимо;
- изъятия продукции или прекращения услуг после решения об этом.
Примечание - ИСО/МЭК 27036-3 дает представление о других технических процессах в дополнение к определенным в настоящем стандарте.
6.4.1 Процесс определения архитектуры
6.4.1.1 Задача
Для успешного управления информационной безопасностью соответствующими организациями должна быть решена следующая задача в рамках процесса определения архитектуры:
| Приобретающая сторона | Поставщик |
| a) установить технические основы для устойчивого приобретения продукции или услуги, которые удовлетворяют целям взаимоотношений с поставщиком | |
6.4.1.2 Действия
Следующие минимальные действия должны быть выполнены для решения задачи по 6.4.1.1:
| Приобретающая сторона | Поставщик |
|---|---|
| a) выполнять процесс для определения, реализации, поддержания и улучшения требований к продукции или услугам для обеспечения их дальнейшего выбора и поставки |
7.1 Процесс планирования взаимоотношений с поставщиком
7.1.1 Задача
Для успешного управления информационной безопасностью соответствующими организациями должна быть решена следующая задача в рамках процесса планирования взаимоотношений с поставщиком:
7.1.2 Входы
В процессе планирования взаимоотношений с поставщиком для выполнения действий по информационной безопасности должны быть учтены следующие минимальные входы процесса:
7.1.3 Действия
Следующие минимальные действия должны быть выполнены для решения задачи по 7.1.1:
7.1.4 Выходные результаты
В процессе планирования взаимоотношений с поставщиком, следующие минимальные выходные результаты должны быть получены приобретающей стороной в итоге выполнения действий по информационной безопасности:
7.2 Процесс отбора поставщика
7.2.1 Задачи
Для успешного управления информационной безопасностью соответствующими организациями должны быть решены следующие задачи в рамках процесса отбора поставщика:
7.2.2 Входы
В процессе отбора поставщика для выполнения действий по информационной безопасности должны быть учтены следующие минимальные входные данные процесса:
7.2.3 Действия
Следующие минимальные действия должны быть выполнены для решения задач по 7.2.1:
| Приобретающая сторона | Поставщик |
|---|---|
| a) определять и внедрять критерии отбора поставщика на основе стратегии и плана взаимоотношений с поставщиком, содержащего технические характеристики продукции или услуги, которая может быть приобретена. Критерии отбора поставщика должны охватывать следующее: 1) принятие от поставщика требований информационной безопасности, определенных в тендерной документации; 2) уровень зрелости поставщика в области информационной безопасности: i) эта зрелость может быть определена следующим образом: обращение к поставщику с просьбой провести сертификацию по ИСО/МЭК 27001 [8] или предоставить документацию по информационной безопасности, такую как документированные и проверенные планы обеспечения непрерывности бизнеса для обеспечения способности поставщика поддерживать параллельные запросы приобретающей стороны, а также управление инцидентами и план восстановления; 3) условия, на которых поставщик разрешает проведение аудита приобретающей стороной или аудитором уполномоченной третьей стороны для выяснения соответствия определенных требований к информационной безопасности; |
a) пересматривать соглашения о конфиденциальности, чтобы убедиться в том, что оно защищает активы поставщика, такие как информация и информационные системы, передаваемые в процессе отбора поставщика. При отсутствии соглашения о конфиденциальности, предложенного приобретающей стороной, поставщик должен представлять свое собственное соглашение о конфиденциальности приобретающей стороне перед любым дальнейшим обменом информационными активами, которые могут повлиять на продукцию или услугу в процессе поставки. Примечание — Для подготовки соглашения о конфиденциальности для поставляемой продукции или услуги следует в качестве основы использовать существующие соглашения о конфиденциальности; b) приходить к согласию и подписывать соглашение о конфиденциальности приобретающей стороны; c) получать тендерную документацию приобретающей стороны; d) подтверждать, что разработка и поставка продукции или услуги будут следовать принятым деловым и техническим стандартам; |
| 4) возможность передачи, когда продукция или услуга, которая может быть приобретена, была ранее произведена или применена приобретающей стороной или другим поставщиком; 5) отмена принятия (продукции или услуги) для соблюдения информационной безопасности в случае расторжения договора о взаимоотношениях с поставщиком; 6) управление возможностями поставщика для поставки продукции или услуги; 7) финансовые возможности поставщика, который может поставлять продукцию или услугу; 8) место нахождения поставщика, откуда продукция или услуга будут поставлены. Особое внимание следует уделять выявлению этих требований для того, чтобы: i) определить любые потенциальные риски, связанные с правовыми и нормативными актами, вызванными разницей в законах и нормативных актах между приобретающей стороной и поставщиком. Примечание — Расследования, связанные с иностранным законодательством, должны быть выполнены в случае перекрестной юрисдикции; |
e) определять и оценивать риски в области информационной безопасности, которые сопровождают потенциальное предложение продукции или услуги, основанное на системе управления рисками в области информационной безопасности и стратегии взаимоотношений с приобретающей стороной; f) предпринимать меры, гарантирующие, что потенциальная поставка продукции или услуги также не приведет к увеличению рисков информационной безопасности, связанных с существующими бизнес-процессами и взаимоотношениями с поставщиком. Определять допустимый уровень риска для поставки продукции или услуги; g) определять и оценивать варианты реагирования на выявленные и оцененные риски; h) разрабатывать и реализовывать план обеспечения информационной безопасности при реагировании на риски для выявленных и оцененных рисков, которые были выбраны для снижения до допустимого уровня риска. Примечание — Поставка не должна иметь место при выявлении недопустимых рисков в области информационной безопасности, которые не могут быть сведены к допустимому уровню; |
| ii) обеспечить, чтобы правовые и нормативные обязательства поставщика не могли негативно повлиять на поставщика по соглашению о взаимоотношениях в части информационной безопасности; iii) оценить угрозы со стороны окружающей среды, например уровень преступности на местном уровне или геополитические проблемы, и потенциал их воздействия. Примечание — При определении и внедрении критериев отбора поставщика приобретаемой продукции или услуги могут также использоваться существующие критерии отбора поставщика, применяемые для другой продукции или услуги; b) подготавливать соглашение о конфиденциальности для защиты активов приобретающей стороны (таких, как информация и информационные системы), передаваемых во время выполнения процесса отбора поставщика. Примечания 1 При необходимости соглашение о конфиденциальности должно быть подписано приобретающей стороной и потенциальным поставщиком перед любым обменом информацией, касающейся приобретаемой продукции или услуги. 2 Существующие соглашения о конфиденциальности следует использовать в качестве основы для подготовки соглашения о конфиденциальности, касающегося приобретаемой продукции или услуги; |
i) анализировать требования к информационной безопасности, определенные в тендерной документации для: 1) обеспечения соответствия этим требованиям; 2) определения того, что еще необходимо для обеспечения информационной безопасности и должно быть реализовано для разрешения проблем. Необходима оценка ресурсов (например, финансовых) для реализации этих мер и подтверждения того, что поставщик в состоянии удовлетворить требованиям тендерной документации; j) пересматривать условия, в соответствии с которыми будет проводиться анализ приобретающей стороной или уполномоченным лицом третьей стороны для установления соответствия определенным требованиям в части информационной безопасности со стороны приобретающей стороны; k) принимать решение об ответе на тендерный документ, основываясь на: 1) оценке риска информационной безопасности поставщика и плана восстановления, связанных с потенциальным предложением по продукции или услуге; 2) недостатках, которые необходимо устранить, чтобы удовлетворить требованиям к информационной безопасности, определенным в тендерной документации; l) назначать лицо, ответственное за интеграцию в обеспечение надлежащей информационной безопасности, которое решает вопросы по требованиям и критериям информационной безопасности |
| c) подготавливать и представлять тендерную документацию потенциальным поставщикам. Тендерный документ составляется на основании плана взаимоотношений с поставщиком и должен содержать достаточную информацию. Поставщик в ответ должен подготовить свое предложение с обоснованием. В частности, тендерный документ должен содержать следующее: 1) технические характеристики (например, объем, потребители, тип и характер) продукции или услуги; 2) требования к информационной безопасности, которым поставщик должен следовать при поставке продукции или услуги; 3) уровни обслуживания или ключевые показатели эффективности, которым поставщик должен следовать при поставке продукции или услуги; 4) потенциальные штрафы, которые могут быть наложены приобретающей стороной в случае несоблюдения требований информационной безопасности. Примечание — Насколько это возможно, тендерный документ должен содержать только публичную или рассекреченную информацию; d) осуществлять сбор документов, которые были переданы потенциальными поставщиком в ответ на тендерную документацию, и оценку их на основе критериев отбора поставщика. |
|
| Примечание — Для приобретения нестандартных услуг приобретающей стороне следует проверить, что управление, меры обеспечения информационной безопасности, уровни их реализации и обслуживания, предоставляемые поставщиком, соответствуют критериям отбора поставщика; e) осуществлять выбор поставщика на основе оценки ответных документов. Примечание — Приобретающей стороне следует предпочесть поставщика, который обеспечивает максимальную прозрачность по всем цепям поставок продукции или услуг и предоставляет гарантии того, что требования к информационной безопасности приобретающей стороны, определенные в тендерной документации, и условия будут выполнены |
7.2.4 Выходные результаты
В процессе отбора поставщика следующие минимальные выходные результаты должны быть получены соответствующей стороной в итоге выполнения действий по информационной безопасности:
7.3 Процесс соглашения во взаимоотношениях с поставщиком
7.3.1 Задача
Для успешного управления информационной безопасностью соответствующими организациями должна быть решена следующая задача в рамках процесса соглашения во взаимоотношениях с поставщиком:
7.3.2 Входы
В процессе соглашения во взаимоотношениях с поставщиком для выполнения действий по информационной безопасности должны быть учтены следующие минимальные входы процесса:
7.3.3 Действия
Следующие минимальные действия должны быть выполнены для решения задач по 7.3.1:
7.3.4 Выходные результаты
В процессе соглашения во взаимоотношениях с поставщиком следующие минимальные выходные результаты должны быть получены соответствующей стороной в итоге выполнения действий по информационной безопасности:
7.4 Процесс управления во взаимоотношениях с поставщиком
7.4.1 Задачи
Для успешного управления информационной безопасностью соответствующими организациями должны быть решены следующие задачи в рамках процесса управления во взаимоотношениях с поставщиком:
7.4.2 Входные данные
В процессе управления во взаимоотношениях с поставщиком следующие минимальные входные данные (для процесса) должны быть учтены для выполнения действий по информационной безопасности:
7.4.3 Действия
Следующие минимальные действия должны быть выполнены для решения задач по 7.4.1:
7.4.4 Выходные результаты
Относительно процесса управления во взаимоотношениях с поставщиком следующие минимальные выходные результаты должны быть получены соответствующей стороной в итоге выполнения действий в области информационной безопасности:
7.5 Процесс прекращения взаимоотношений с поставщиком
7.5.1 Задачи
Для успешного управления информационной безопасностью соответствующими организациями должны быть решены следующие задачи в рамках процесса прекращения взаимоотношений с поставщиком:
7.5.2 Входные данные
В процессе прекращения взаимоотношений с поставщиком, следующие минимальные входные данные (для процесса) должны быть учтены для выполнения действий в области информационной безопасности:
7.5.3 Действия
Следующие минимальные действия должны быть выполнены для решения задач по 7.5.1:
7.5.4 Выходные результаты
Относительно процесса прекращения взаимоотношений с поставщиком следующие минимальные выходные результаты должны быть получены соответствующей стороной в итоге выполнения действий в части информационной безопасности:
| ИСО/МЭК 15288 [1] | Настоящий стандарт |
|---|---|
| 6.1 Процессы соглашения | 6.1 Процессы соглашения |
| 6.1.1 Процесс приобретения | 6.1.1 Процесс приобретения |
| - | 7.1 Процесс планирования взаимоотношений с поставщиком |
| - | 7.2 Процесс отбора поставщика |
| - | 7.3 Процесс соглашения во взаимоотношениях с поставщиком |
| - | 7.4 Процесс управления во взаимоотношениях с поставщиком |
| - | 7.5 Процесс прекращения взаимоотношений с поставщиком |
| 6.1.2 Процесс поставки | 6.1.2 Процесс поставки |
| - | 7.2 Процесс отбора поставщика |
| - | 7.3 Процесс соглашения во взаимоотношениях с поставщиком |
| - | 7.4 Процесс управления во взаимоотношениях с поставщиком |
| - | 7.5 Процесс прекращения взаимоотношений с поставщиком |
| 6.2 Процессы организационного обеспечения проекта | 6.2 Процессы организационного обеспечения проекта |
| 6.2.1 Процесс управления моделью жизненного цикла | 6.2.1 Процесс управления моделью жизненного цикла |
| 6.2.2 Процесс управления инфраструктурой | 6.2.2 Процесс управления инфраструктурой |
| 6.2.3 Процесс управления портфелем проектов | 6.2.3 Процесс управления портфелем проектов |
| 6.2.4 Процесс управления человеческими ресурсами | 6.2.4 Процесс управления человеческими ресурсами |
| 6.2.5 Процесс управления качеством | 6.2.5 Процесс управления качеством |
| 6.3 Процессы проекта | 6.3 Процессы проекта |
| 6.3.1 Процесс планирования проекта | 6.3.1 Процесс планирования проекта |
| 6.3.2 Процесс оценки и контроля проекта | 6.3.2 Процесс оценки и контроля проекта |
| 6.3.3 Процесс управления решениями | 6.3.3 Процесс управления решениями |
| 6.3.4 Процесс управления рисками | 6.3.4 Процесс управления рисками |
| 6.3.5 Процесс управления конфигурацией | 6.3.5 Процесс управления конфигурацией |
| 6.3.6 Процесс управления информацией | 6.3.6 Процесс управления информацией |
| 6.3.7 Процесс измерений | 6.3.7 Процесс измерений |
| 6.4 Технические процессы | 6.4 Технические процессы |
| 6.4.1 Процесс определения требований заинтересованной стороны | - |
| 6.4.2 Процесс определения системных требований | - |
| 6.4.3 Процесс определения архитектуры | 6.4.1 Процесс определения архитектуры |
| 6.4.4 Процесс реализации | - |
| 6.4.5 Процесс комплексирования | - |
| 6.4.6 Процесс верификации | - |
| 6.4.7 Процесс передачи | - |
| 6.4.8 Процесс валидации | - |
| 6.4.9 Процесс функционирования | - |
| 6.4.10 Процесс сопровождения | - |
| 6.4.11 Процесс изъятия и списания | - |
| Настоящий стандарт | Меры обеспечения информационной безопасности ИСО/МЭК 27002 [[2]](#p100959) |
| 6.1 Процессы соглашения | 5 Политики информационной безопасности 6 Организация информационной безопасности 15.1 Информационная безопасность во взаимоотношениях с поставщиками 18 Соответствие |
| 6.1.1 Процесс приобретения | См. отражение в 6.1 |
| 6.1.2 Процесс поставки | См. отражение в 6.1 |
| 6.2 Процессы организационного обеспечения проекта | См. отдельные процессы для специального отражения |
| 6.2.1 Процесс управления моделью жизненного цикла | Нет |
| 6.2.2 Процесс управления инфраструктурой | 8 Управление активами 9 Контроль доступа 10 Криптография 11 Физическая безопасность и безопасность среды 12 Безопасность операций 13 Безопасность связи 14 Приобретение, разработка и поддержка систем 16 Управление инцидентами в области информационной безопасности 17 Аспекты информационной безопасности в управлении непрерывностью бизнеса |
| 6.2.3 Процесс управления портфелем проектов | Нет |
| 6.2.4 Процесс управления человеческими ресурсами | 7 Безопасность человеческих ресурсов |
| 6.2.5 Процесс управления качеством | 14.2 Безопасность в процессах разработки и поддержки 14.3 Тестовые данные |
| 6.3 Процессы проекта | См. отдельные процессы для специального отражения |
| 6.3.1 Процесс планирования проекта | Нет |
| 6.3.2 Процесс оценки и контроля проекта | Нет |
| 6.3.3 Процесс управления решениями | Нет |
| 6.3.4 Процесс управления рисками | ИСО/МЭК 27005 [[6]](#p100967) |
| 6.3.5 Процесс управления конфигурацией | 12.1.2 Управление изменениями 14.2.2 Процедуры системы управления изменениями |
| 6.3.6 Процесс управления информацией | 8.2 Классификация информации 9.1 Требования бизнеса к контролю доступа 10 Криптография 12.3 Резервное копирование 13.2.1 Политики и процедуры передачи информации |
| 6.3.7 Процесс измерений | ИСО/МЭК 27004 [[9]](#p100973) |
| 6.4 Технические процессы | См. отдельные процессы для специального отражения |
| 6.4.3 Процесс определения архитектуры Нет | |
| 7.1 Процесс планирования взаимоотношений с поставщиком | 15.1 Взаимоотношения с поставщиком |
| 7.2 Процесс отбора поставщика | Нет |
| 7.3 Процесс соглашения во взаимоотношениях с поставщиком | 15.1 Взаимоотношения с поставщиком |
| 7.4 Процесс управления во взаимоотношениях с поставщиком | 15.2 Управление предоставлением услуги поставщиком |
| 7.5 Процесс прекращения взаимоотношений с поставщиком | Нет |
| Приобретающая сторона |
|---|
| 6.1.1 Процесс приобретения a) Разработать стратегию взаимоотношений с поставщиком, которая: 1) основывается на допустимости риска в области информационной безопасности приобретающей стороны; 2) определяет основу информационной безопасности для использования при планировании, подготовке, управлении и прекращении приобретения продукции или услуги. |
| 6.1.2 Процесс поставки Нет. |
| 6.2.1 Процесс управления моделью жизненного цикла a) Установить процесс управления моделью жизненного цикла при управлении информационной безопасностью во взаимоотношениях с поставщиком. |
| 6.2.2 Процесс управления инфраструктурой Обеспечить инфраструктуру с возможностью управления информационной безопасностью в пределах взаимоотношений с поставщиком. |
| 6.2.3 Процесс управления портфелем проектов a) Для каждого отдельного проекта из тех проектов, в которые вовлечены поставщики или приобретающие стороны, установить этот процесс для рассмотрения информационной безопасности и общих последствий и зависимостей в бизнесе. |
| 6.2.4 Процесс управления человеческими ресурсами a) Гарантировать, что приобретающая сторона и поставщик обеспечены необходимыми человеческими ресурсами, имеющими компетенции, которые регулярно поддерживаются и соответствуют требованиям информационной безопасности во взаимоотношениях с поставщиком. |
| 6.2.5 Процесс управления качеством |
| a) Установить процесс управления качеством при управлении информационной безопасностью во взаимоотношениях с поставщиком. |
| 6.3.1 Процесс планирования проекта a) Установить процесс планирования проекта, направленный на обеспечение информационной безопасности во взаимоотношениях с поставщиком. |
| 6.3.2 Процесс оценки и контроля проекта a) Установить процесс оценки и контроля проекта при управлении информационной безопасностью во взаимоотношениях с поставщиками. |
| 6.3.3 Процесс управления решениями a) Установить процесс управления решением при управлении информационной безопасностью во взаимоотношениях с поставщиками. |
| 6.3.4 Процесс управления рисками a) Постоянно рассматривать риски информационной безопасности во взаимоотношениях с поставщиками на протяжении всего жизненного цикла, включая периодические повторные проверки и проверки в случае значительных деловых, правовых, нормативных, архитектурных, договорных изменений и изменений в политике. |
| 6.3.5 Процесс управления конфигурацией a) Установить процесс управления конфигурацией при управлении информационной безопасностью. |
| 6.3.6 Процесс управления информацией a) Установить процесс управления информацией, которой можно обмениваться, с учетом ее конфиденциальности. |
| 6.3.7 Процесс измерений a) Собрать, проанализировать и подготовить отчет относительно необходимых мер по обеспечению информационной безопасности для приобретения или поставки продукции или услуги, чтобы продемонстрировать уровень зрелости информационной безопасности во взаимоотношениях с поставщиками и поддержать эффективное управление процессами. |
| 6.4.1 Процесс определения архитектуры |
| a) Установить технические основы для устойчивого приобретения продукции или услуги, которые удовлетворяют целям взаимоотношений с поставщиком. |
| 7.1 Процесс планирования взаимоотношений с поставщиком a) Создать план взаимоотношений с поставщиком, который документирует решение, принятое руководством для инициации приобретения продукции или услуги, а также аспекты информационной безопасности, связанные с этим приобретением. |
| 7.2 Процесс отбора поставщика a) Выбрать поставщика, который обеспечит адекватную информационную безопасность для приобретаемой продукции или услуги. |
| 7.3 Процесс соглашения во взаимоотношениях с поставщиком a) Установить и согласовать соглашение о взаимоотношениях с поставщиком, касающееся следующих вопросов: 1) ролей и обязанностей приобретающей стороны и поставщика в области информационной безопасности; 2) процесса передачи, когда продукция или услуга ранее эксплуатировались или производились стороной, отличной от поставщика; 3) управления изменениями в области информационной безопасности; 4) управления инцидентами в области информационной безопасности; 5) контроля соответствия и соблюдения обязательств; 6) процесса прекращения взаимоотношений с поставщиком. |
| 7.4 Процесс управления во взаимоотношениях с поставщиком a) Поддерживать информационную безопасность в течение периода исполнения взаимоотношений с поставщиком в соответствии с соглашением о взаимоотношениях с поставщиком и, в частности, учитывая следующее: 1) поставку продукции или услуги, когда они были ранее использованы или изготовлены приобретающей стороной или другим поставщиком; 2) обучение персонала, на которого распространяются требования информационной безопасности, определенные поставщиком в соглашении о взаимоотношениях; 3) управление изменениями и инцидентами, которые могут повлиять на информационную безопасность продукции или услуг; 4) контроль и принудительное соблюдение поставщиком обязательств с обеспечением информационной безопасности. |
| 7.5 Процесс прекращения взаимоотношений с поставщиком a) Защитить поставку продукции или услуги во время прекращения процесса поставки, чтобы избежать любых воздействий на информационную безопасность, правовые и регуляторные последствия после уведомления о прекращении; b) прекратить поставку продукции или услуги в соответствии с планом |
| Поставщик |
|---|
| 6.1.1 Процесс приобретения Нет. |
| 6.1.2 Процесс поставки a) Установить стратегию взаимоотношений с приобретающей стороной, которая: 1) основывается на допустимости риска поставщика в области информационной безопасности; 2) определяет основы информационной безопасности для использования при планировании, подготовке, управлении и прекращении поставки продукции или услуги. |
| 6.2.1 Процесс управления моделью жизненного цикла a) Установить процесс управления моделью жизненного цикла при управлении информационной безопасностью во взаимоотношениях с поставщиком. |
| 6.2.2 Процесс управления инфраструктурой Обеспечить инфраструктуру с возможностью управления информационной безопасностью в пределах взаимоотношений с поставщиком. |
| 6.2.3 Процесс управления портфелем проектов |
| a) Для каждого отдельного проекта из тех проектов, в которые вовлечены поставщики или приобретающие стороны, установить этот процесс для рассмотрения информационной безопасности и общих последствий и зависимостей в бизнесе. |
| 6.2.4 Процесс управления человеческими ресурсами a) Гарантировать, что приобретающая сторона и поставщик обеспечены необходимыми человеческими ресурсами, имеющими компетенции, которые регулярно поддерживаются и соответствуют требованиям информационной безопасности во взаимоотношениях с поставщиком. |
| 6.2.5 Процесс управления качеством a) Установить процесс управления качеством при управлении информационной безопасностью во взаимоотношениях с поставщиком. |
| 6.3.1 Процесс планирования проекта a) Установить процесс планирования проекта, направленный на обеспечение информационной безопасности во взаимоотношениях с поставщиком. |
| 6.3.2 Процесс оценки и контроля проекта a) Установить процесс оценки и контроля проекта при управлении информационной безопасностью во взаимоотношениях с поставщиками. |
| 6.3.3 Процесс управления решениями a) Установить процесс управления решением при управлении информационной безопасностью во взаимоотношениях с поставщиками. |
| 6.3.4 Процесс управления рисками a) Постоянно рассматривать риски информационной безопасности во взаимоотношениях с поставщиками на протяжении всего жизненного цикла, включая периодические повторные проверки и проверки в случае значительных деловых, правовых, нормативных, архитектурных, договорных изменений и изменений в политике. |
| 6.3.5 Процесс управления конфигурацией a) Установить процесс управления конфигурацией при управлении информационной безопасностью. |
| 6.3.6 Процесс управления информацией |
| a) Установить процесс управления информацией, которой можно обмениваться, с учетом ее конфиденциальности. |
| 6.3.7 Процесс измерений a) Собрать, проанализировать и подготовить отчет относительно необходимых мер по обеспечению информационной безопасности для приобретения или поставки продукции или услуги, чтобы продемонстрировать уровень зрелости информационной безопасности во взаимоотношениях с поставщиками и поддержать эффективное управление процессами. |
| 6.4.1 Процесс определения архитектуры a) Установить технические основы для устойчивого приобретения продукции или услуги, которые удовлетворяют целям взаимоотношений с поставщиком. |
| 7.1 Процесс планирования взаимоотношений с поставщиком Нет. |
| 7.2 Процесс отбора поставщика a) Ответить на тендерный документ приобретающей стороны, учитывая риски в области информационной безопасности, связанные с поставляемой продукцией или услугой и выполнением требований к информационной безопасности, определенных в тендерном документе приобретающей стороны. |
| 7.3 Процесс соглашения во взаимоотношениях с поставщиком a) Установить и согласовать соглашение о взаимоотношениях с поставщиком, касающееся следующих вопросов: 1) ролей и обязанностей приобретающей стороны и поставщика в области информационной безопасности; 2) процесса передачи, когда продукция или услуга ранее эксплуатировались или производились стороной, отличной от поставщика; 3) управления изменениями в области информационной безопасности; 4) управления инцидентами в области информационной безопасности; 5) контроля соответствия и соблюдения обязательств; 6) процесса прекращения взаимоотношений с поставщиком. |
| 7.4 Процесс управления во взаимоотношениях с поставщиком |
| a) Поддерживать необходимый уровень информационной безопасности в течение периода исполнения взаимоотношений с поставщиком в соответствии с соглашением о взаимоотношениях с поставщиком и, в частности, учитывая следующее: 1) поддержку приобретающей стороны в процессе передачи продукции или услуги, когда они были ранее использованы или изготовлены приобретающей стороной или другим поставщиком; 2) обучение персонала, на который распространяются требования информационной безопасности, определенные поставщиком в соглашении о взаимоотношениях; 3) управление изменениями и инцидентами, которые могут повлиять на информационную безопасность продукции или услуг; 4) поддержку приобретающей стороны в контроле соответствия и в вопросах соблюдения обязательств по обеспечению информационной безопасности. |
| 7.5 Процесс прекращения взаимоотношений с поставщиком a) Защитить поставку продукции или услуги во время прекращения процесса поставки, чтобы избежать любых воздействий на информационную безопасность, правовые и регуляторные последствия после уведомления о прекращении; b) прекратить поставку продукции или услуги в соответствии с планом |
СВЕДЕНИЯ О СООТВЕТСТВИИ ССЫЛОЧНЫХ МЕЖДУНАРОДНЫХ СТАНДАРТОВ НАЦИОНАЛЬНЫМ И МЕЖГОСУДАРСТВЕННЫМ СТАНДАРТАМ
| Обозначение ссылочного международного стандарта | Степень соответствия | Обозначение и наименование соответствующего национального, межгосударственного стандарта |
| ISO/IEC 27000 | IDT | ГОСТ Р ИСО/МЭК 27000-2012 «Информационная технология. Методы и средства обеспечения безопасности. Системы менеджмента информационной безопасности. Общий обзор и терминология» |
| ISO/IEC 27036-1 | - | <*> |
| <*> Соответствующий национальный стандарт отсутствует. До его принятия рекомендуется использовать перевод на русский язык данного международного стандарта. Перевод данного международного стандарта находится в Федеральном информационном фонде стандартов. Примечание — В настоящей таблице использовано следующее условное обозначение степени соответствия стандартов: - IDT — идентичные стандарты. | ||