ГОСТ Р ИСО 19443-2020. Национальный стандарт Российской Федерации. Системы менеджмента качества. Специальные требования по применению ИСО 9001:2015 организациями цепи поставок ядерного энергетического сектора, поставляющими продукцию и услуги, важные для ядерной безопасности (ITNS)
Актуально на 02.11.2026.
Как цитировать: "ГОСТ Р ИСО 19443-2020. Национальный стандарт Российской Федерации. Системы менеджмента качества. Специальные требования по применению ИСО 9001:2015 организациями цепи поставок ядерного энергетического сектора, поставляющими продукцию и услуги, важные для ядерной безопасности (ITNS)". ГОСТ Р ИСО 19443-2020. https://bukva.ai/docs/standart-gost-r-iso-19443-2020
(утв. и введен в действие Приказом Росстандарта от 25.08.2020 № 526-ст)
Примечание
Документ введен в действие с 01.11.2020.
Утвержден и введен в действие
Приказом Федерального агентства
по техническому регулированию
и метрологии
от 25 августа 2020 г. № 526-ст
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
СПЕЦИАЛЬНЫЕ ТРЕБОВАНИЯ ПО ПРИМЕНЕНИЮ ИСО 9001:2015
ОРГАНИЗАЦИЯМИ ЦЕПИ ПОСТАВОК ЯДЕРНОГО ЭНЕРГЕТИЧЕСКОГО
СЕКТОРА, ПОСТАВЛЯЮЩИМИ ПРОДУКЦИЮ И УСЛУГИ, ВАЖНЫЕ
ДЛЯ ЯДЕРНОЙ БЕЗОПАСНОСТИ (ITNS)
Quality management systems. Specific requirements
for the application of ISO 9001:2015 by organizations
in the supply chain of the nuclear energy sector supplying
products and services important to nuclear safety (ITNS)
1 ноября 2020 года
Предисловие
1 ПОДГОТОВЛЕН Государственной корпорацией по атомной энергии «Росатом» на основе собственного перевода на русский язык англоязычной версии стандарта, указанного в пункте 4
2 ВНЕСЕН Техническим комитетом по стандартизации ТК 322 «Атомная техника»
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 25 августа 2020 г. № 526-ст
4 Настоящий стандарт идентичен международному стандарту ИСО 19443:2018 «Системы менеджмента качества. Специальные требования по применению ИСО 9001:2015 организациями цепи поставок ядерного энергетического сектора, поставляющими продукцию и услуги, важные для ядерной безопасности» (ITNS) (ISO 19443:2018 «Quality management systems — Specific requirements for the application of ISO 9001:2015 by organizations in the supply chain of the nuclear energy sector supplying products and services important to nuclear safety (ITNS)», IDT)
6 Некоторые элементы настоящего стандарта могут быть предметом патентных прав. ИСО не несет ответственности за идентификацию какого-либо или всех таких патентных прав. Подробная информация о любых патентных правах, выявленных в ходе разработки стандарта, представлена в списке полученных патентных деклараций ИСО (см. www.iso.org/patents).
Правила применения настоящего стандарта установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящему стандарту публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.gost.ru)
Введение
ИСО тесно сотрудничает с Международным агентством по атомной энергии (МАГАТЭ). МАГАТЭ разрабатывает стандарты по безопасности для их использования государствами-членами в своих системах национального регулирования. Стандарты ИСО в области ядерной безопасности являются дополняющими техническими документами.
В настоящем стандарте текст, воспроизведенный из ИСО 9001:2015, заключен в рамки, чтобы его можно было отличить от специальных требований, связанных с обеспечением ядерной безопасности, приведенных для каждого раздела.
Требования каждого раздела включают требования, связанные с ядерной безопасностью.
При воспроизведении текста ИСО 9001:2015 под словосочетанием «настоящий стандарт» понимается ИСО 19443:2018, включая текст за пределами рамок.
Справочные приложения, на которые даны ссылки в ИСО 9001:2015, не включены в настоящий стандарт.
Также применимы следующие принципы:
- культура ядерной безопасности;
- определение изделий и работ, важных для ядерной безопасности;
- дифференцированный подход к применению требований к качеству.
| 0.3 Процессный подход 0.3.1 Общие положения Настоящий стандарт направлен на применение «процессного подхода» при разработке, внедрении и улучшении результативности системы менеджмента качества в целях повышения удовлетворенности потребителей путем выполнения их требований. Конкретные требования, признанные важными для внедрения процессного подхода, включены в подраздел 4.4. Понимание и менеджмент взаимосвязанных процессов как системы способствует результативности и эффективности организации в достижении намеченных результатов. Этот подход позволяет организации управлять взаимосвязями и взаимозависимостями между процессами системы, так что общие результаты деятельности организации могут быть улучшены. Процессный подход включает в себя систематическое определение и менеджмент процессов и их взаимодействия таким образом, чтобы достигать намеченных результатов в соответствии с политикой в области качества и стратегическим направлением организации. Менеджмент процессов и системы как единого целого может достигаться при использовании цикла PDCA (0.3.2) совместно с особым вниманием к риск-ориентированному мышлению (0.3.3), нацеленных на использование возможностей и предотвращение нежелательных результатов. Применение процессного подхода в системе менеджмента качества позволяет: a) понимать и постоянно выполнять требования; b) рассматривать процессы с точки зрения добавления ими ценности; c) достигать результативного функционирования процессов; d) улучшать процессы на основе оценивания данных и информации. Рисунок 1 дает схематичное изображение любого процесса и иллюстрирует взаимосвязь элементов процесса. Контрольные точки мониторинга и измерения, необходимые для управления, являются специфическими для каждого процесса и будут варьироваться в зависимости от соответствующих рисков. |
|---|
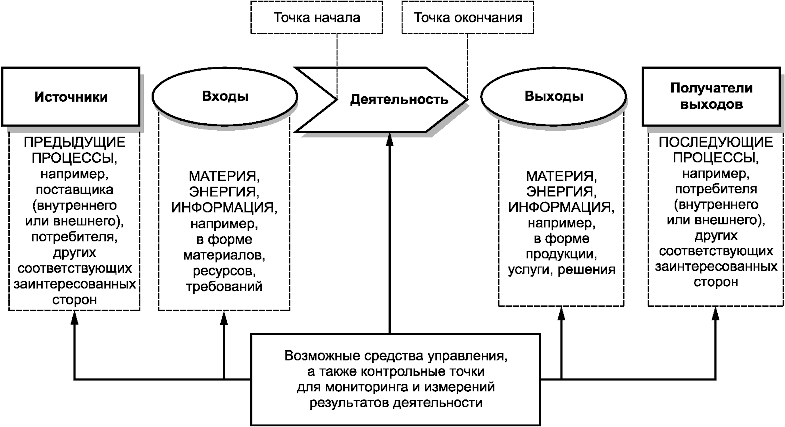 Рисунок 1 — Схематичное изображение элементов процесса 0.3.2 Цикл «Планируй — Делай — Проверяй — Действуй» Цикл PDCA может быть применен ко всем процессам и к системе менеджмента качества в целом. Рисунок 2 иллюстрирует, как разделы 4 - 10 могут быть сгруппированы в соответствии с циклом PDCA. |
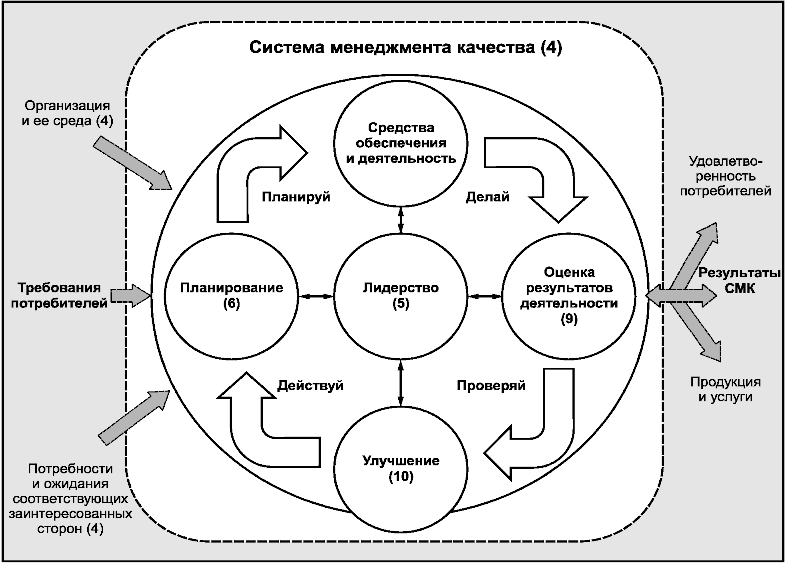 Примечание — Цифры в скобках являются ссылками на разделы настоящего стандарта. Рисунок 2 — Изображение структуры настоящего стандарта в соответствии с циклом PDCA Цикл PDCA можно кратко описать так: - планируй — разработка целей системы и ее процессов, а также определение ресурсов, необходимых для достижения результатов в соответствии с требованиями потребителей и политикой организации; - делай — выполнение того, что было запланировано; - проверяй — мониторинг и (там, где это применимо) измерение процессов, продукции и услуг в сравнении с политикой, целями и требованиями и сообщение о результатах; - действуй — принятие мер по улучшению результатов деятельности в той степени, насколько это необходимо. |
| 0.3.3 Риск-ориентированное мышление Риск-ориентированное мышление (A.4) необходимо для достижения результативности системы менеджмента качества. Концепция риск-ориентированного мышления подразумевалась в предыдущей версии настоящего стандарта, включая, например, выполнение предупреждающих действий, направленных на исключение потенциальных несоответствий, анализ любых несоответствий, которые возникают, и принятие мер по предотвращению их повторения, соответствующих последствиям несоответствия. Чтобы соответствовать требованиям настоящего стандарта, организации необходимо планировать и внедрять действия, связанные с рисками и возможностями. Направление усилий на риски и возможности создает основу для повышения результативности системы менеджмента качества, достижения улучшенных результатов и предотвращение неблагоприятных последствий. Возможности могут возникнуть в ситуации, благоприятной для достижения намеченного результата, например как совокупность обстоятельств, позволяющих организации привлекать потребителей, разрабатывать новую продукцию и услуги, сокращать отходы или повышать производительность. Действия в отношении возможностей могут также включать рассмотрение связанных с ними рисков. Риск — это влияние неопределенности, и любая такая неопределенность может иметь положительные или отрицательные воздействия. Положительное отклонение, вытекающее из риска, может создать возможность, но не все положительные отклонения приводят к возможностям. 0.4 Взаимосвязь с другими стандартами, предназначенными для систем менеджмента В настоящем стандарте применена структура, разработанная ИСО для улучшения согласованности между стандартами ИСО на системы менеджмента (см. приложение A.1). Настоящий стандарт позволяет организации применять процессный подход в сочетании с циклом PDCA и риск-ориентированным мышлением с тем, чтобы согласовать или интегрировать свою систему менеджмента качества с требованиями других стандартов на системы менеджмента. Настоящий стандарт связан со стандартами ИСО 9000 и ИСО 9004 следующим образом: - ИСО 9000 «Системы менеджмента качества. Основные положения и словарь» («Quality management systems — Fundamentals and vocabulary») создает важную основу для надлежащего понимания и внедрения настоящего стандарта. - ИСО 9004 «Менеджмент качества. Качество организации. Руководство по достижению устойчивого успеха» («Quality management — Quality of an organization — Guidance to achieve sustained success») дает руководство организациям, стремящимся превзойти требования настоящего стандарта. |
| Приложение B содержит сведения о других международных стандартах в области менеджмента качества и стандартах на системы менеджмента качества, которые были разработаны ИСО/ТК 176. Настоящий стандарт не содержит конкретных требований к другим системам менеджмента, таким как экологический менеджмент, менеджмент безопасности труда и охраны здоровья или финансовый менеджмент. Отраслевые стандарты на системы менеджмента качества разработаны для ряда отраслей на основе требований настоящего стандарта. Некоторые из этих стандартов устанавливают дополнительные требования к системе менеджмента качества, в то время как другие ограничиваются предоставлением руководящих указаний по применению настоящего стандарта в рамках конкретной отрасли. Матрицу, показывающую соотношение между разделами настоящего стандарта и ИСО 9001:2015, можно найти на открытом для доступа веб-сайте ISO/TC 176/SC2: www.iso.org/tc176/sc02/public. |
Требования к системам менеджмента, специфичные для менеджмента физической защиты, а также учета и контроля ядерных материалов, в настоящем стандарте не рассматриваются.
Настоящий стандарт распространяется на организации, осуществляющие поставку продукции и услуг, важных для ядерной безопасности.
Применение настоящего стандарта организациями, осуществляющими деятельность на лицензированных ядерных площадках, осуществляется по предварительному согласованию с лицензиатом.
Требования, установленные в настоящем стандарте, дополняют (не являются альтернативой) требования потребителя и применимые законодательные и нормативные правовые требования.
3.1 работа (activity): Задача, которая способствует созданию продукции или услуг.
3.2 изделие или работа общепромышленного назначения (commercial grade item or activity): Изделие (см. 3.6) или работа (см. 3.1), влияющие на ядерную безопасность, которые не проектировались, не изготовлялись или не осуществлялись в соответствии с установленными требованиями ядерной безопасности.
1 Изделия общепромышленного назначения не включают изделия, процессы проектирования и изготовления которых требуют контроля и верификации, обеспечивающие обнаружение и устранение дефектов и отклонений (т.е. когда одна или более критических характеристик изделия не могут быть верифицированы). Критические характеристики — это важные характеристики конструкции, материала и эксплуатационных свойств изделий общепромышленного назначения, которые после верификации обеспечат достаточную уверенность в том, что изделие будет выполнять свою заданную функцию безопасности.
2 За определение критических характеристик, средств верификации и приемки заданных функций безопасности изделия отвечает потребитель.
3.3 контрафактное/фальсифицированное/сомнительное изделие
3.3.1 контрафактные изделия (counterfeit items): Изделия, которые умышленно без разрешения их правообладателя производятся, ремонтируются или изменяются с целью имитировать оригинальные изделия и в последующем выдать их за оригинальные (подлинные) изделия.
3.3.2 фальсифицированные изделия (fraudulent items): Изделия, информация о которых преднамеренно искажается с целью обмана.
Примечание - К фальсифицированным относятся изделия, сопровождаемые некорректной идентификацией, фальсифицированными или недостоверными сертификатами. К ним также относятся изделия, продаваемые организациями, которые приобрели законное право на производство изделий в определенном количестве, но производят количество больше разрешенного и продают излишки как законные товарные запасы.
3.3.3 сомнительные изделия (suspect items): Изделия, в которых есть признаки или подозрение, что они не являются подлинными.
3.4 дифференцированный подход (graded approach): Процесс или метод, используемый для обеспечения применения требований, связанных с менеджментом качества, документацией, мониторингом и измерениями, соразмерно значимости ядерной безопасности.
3.5 важный для ядерной безопасности (important to nuclear safety (ITNS)): Признак продукции, изделия, работы или услуги, отказ или неправильное выполнение которых может привести к чрезмерному радиационному воздействию на человека или окружающую среду.
3.6 изделие (item): Общий термин, используемый для обозначения одного из следующих: узел, компонент, оборудование, материал, модуль, деталь, программное обеспечение, конструкция, сборочный узел, подсистема, система или блок.
Примечание - Данное определение заменяет определение термина в ISO 9000.
3.7 лицензиат (licensee): Обладатель действующего разрешения, выданного органом регулирования ядерной и радиационной безопасности организации, отвечающей за выбор площадки, проектирование, сооружение, ввод в эксплуатацию, эксплуатацию или вывод из эксплуатации ядерной установки.
3.8 ядерная безопасность (nuclear safety): Достижение надлежащих условий эксплуатации, предотвращение аварий или смягчение последствий аварии, в результате чего обеспечивается защита работников, населения и окружающей среды от чрезмерных радиационных рисков.
[Глоссарий МАГАТЭ по безопасности]
Примечание - Применение системы менеджмента качества чрезвычайно важно для обеспечения ядерной безопасности.
Внешние и внутренние факторы должны включать вопросы ядерной безопасности.
| 4.2 Понимание потребностей и ожиданий заинтересованных сторон С учетом влияния, которое заинтересованные стороны оказывают или могут оказать на способность организации постоянно поставлять продукцию и услуги, отвечающие требованиям потребителей и применимым к ним законодательным и нормативным правовым требованиям, организация должна определить: a) заинтересованные стороны, имеющие отношение к системе менеджмента качества; b) требования этих заинтересованных сторон, относящиеся к системе менеджмента качества. Организация должна осуществлять мониторинг и анализ информации об этих заинтересованных сторонах и их соответствующих требованиях. |
|---|
| 4.3 Определение области применения системы менеджмента качества Организация должна определить границы системы менеджмента качества и охватываемую ею деятельность, чтобы установить область ее применения. При определении области применения организация должна рассматривать: a) внешние и внутренние факторы (см. 4.1); b) требования соответствующих заинтересованных сторон (см. 4.2); c) продукцию и услуги организации. Организация должна применять все требования настоящего стандарта, если эти требования применимы в пределах установленной области применения ее системы менеджмента качества. Область применения системы менеджмента качества организации должна быть доступна, разрабатываться, актуализироваться и применяться как документированная информация. Область применения должна указывать на охватываемые виды продукции и услуг и давать обоснование для исключения требования настоящего стандарта, которое она определила как неприменимое к ее области применения системы менеджмента качества. Соответствие требованиям настоящего стандарта может быть заявлено только в том случае, если требования, определенные как неприменимые, не влияют на способность или ответственность организации обеспечивать соответствие продукции и услуг и повышать удовлетворенность потребителей. |
| 4.4 Система менеджмента качества и ее процессы 4.4.1 Организация должна разработать, внедрить, поддерживать и постоянно улучшать систему менеджмента качества, включая необходимые процессы и их взаимодействия, в соответствии с требованиями настоящего стандарта. Организация должна определять процессы, необходимые для системы менеджмента качества, и их применение в рамках организации, а также: a) определять требуемые входы и ожидаемые выходы этих процессов; b) определять последовательность и взаимодействие этих процессов; c) определять и применять критерии и методы (включая мониторинг, измерения и соответствующие показатели результатов деятельности), необходимые для обеспечения результативного функционирования этих процессов и управления ими; d) определять ресурсы, необходимые для этих процессов, и обеспечить их доступность; e) распределять обязанности, ответственность и полномочия в отношении этих процессов; f) учитывать риски и возможности в соответствии с требованиями подраздела 6.1; g) оценивать эти процессы и вносить любые изменения, необходимые для обеспечения того, что процессы достигают намеченных результатов; h) улучшать процессы и систему менеджмента качества. 4.4.2 Организация должна в необходимом объеме: a) разрабатывать, актуализировать и применять документированную информацию для обеспечения функционирования процессов; b) регистрировать и сохранять документированную информацию для обеспечения уверенности в том, что эти процессы осуществляются в соответствии с тем, как это было запланировано. |
4.4.3 Организация должна поддерживать в актуальном состоянии документированную информацию, содержащую описание выполнения требований настоящего стандарта (например, руководство по качеству или план качества).
Демонстрируя указанные выше лидерство и приверженность, высшее руководство должно обеспечить, чтобы ядерная безопасность принималась во внимание при принятии решений и не ставилась под угрозу любыми принятыми решениями.
5.1.3 Культура ядерной безопасности
Организация должна обеспечить надлежащий уровень культуры ядерной безопасности, учитывая следующее:
a) лидерство и приверженность высшего руководства и руководства среднего звена в вопросах ядерной безопасности, обеспечивающие осведомленность всего персонала в вопросах ядерной безопасности и побуждающие критическое отношение (см. 5.1 и 7.3);
b) сбалансированный, строгий и консервативный подход к принятию решений в отношении качества, стоимости и сроков без ущерба ядерной безопасности (см. 5.1);
c) прозрачность в коммуникации (см. 7.4);
d) использование надлежащей документированной информации (см. 7.5);
e) представление информации по кадровым, техническим и организационным вопросам (см. 9.3 и 10.2);
f) извлеченные уроки (см. 10.1);
g) критическое отношение к небезопасным действиям, поведению и условиям (см. 10.2 и 10.3).
e) включает соответствующие вопросы ядерной безопасности;
f) включает в себя обязательство гарантировать, что другие приоритеты не снижают ядерную безопасность.
Примечание - Указанное обязательство устанавливает приоритет обеспечения ядерной безопасности над любыми другими приоритетами в деятельности организации.
| 5.2.2 Доведение политики в области качества Политика в области качества должна: a) быть доступной и применяться как документированная информация; b) быть доведенной до сведения работников, понятной и применяемой внутри организации; c) быть доступной подходящим способом для соответствующих заинтересованных сторон. |
|---|
| 5.3 Функции, ответственность и полномочия в организации Высшее руководство должно обеспечить определение, доведение до работников и понимание в организации обязанностей, ответственности и полномочий для выполнения соответствующих функций. Высшее руководство должно распределить обязанности, ответственность и полномочия для: a) обеспечения соответствия системы менеджмента качества требованиям настоящего стандарта; b) обеспечения получения намеченных результатов процессов; c) отчетности высшему руководству о результатах функционирования системы менеджмента качества и возможностях ее улучшения (10.1); d) поддержки ориентации на потребителя во всей организации; e) сохранения целостности системы менеджмента качества при планировании и внедрении изменений в систему менеджмента качества. |
Высшее руководство должно назначить лицо из состава руководства организации, которое будет иметь:
a) организационную независимость и полномочия для управления вопросами ядерной безопасности и качества;
b) беспрепятственный доступ к высшему руководству.
| 6 Планирование |
|---|
| 6.1 Действия в отношении рисков и возможностей 6.1.1 При планировании в системе менеджмента качества организация должна учесть факторы (см. 4.1) и требования (см. 4.2) и определить риски и возможности, подлежащие рассмотрению для: a) обеспечения уверенности в том, что система менеджмента качества может достичь своих намеченных результатов; b) увеличения их желаемого влияния; c) предотвращения или уменьшения их нежелательного влияния; d) достижения улучшения. 6.1.2 Организация должна планировать: a) действия по рассмотрению этих рисков и возможностей; b) то, каким образом: 1) интегрировать и внедрить эти действия в процессы системы менеджмента качества (см. 4.4); 2) оценивать результативность этих действий. Меры, принимаемые в отношении рисков и возможностей, должны быть пропорциональны их возможному влиянию на соответствие продукции и услуг. Примечания 1 Варианты реагирования на риски могут включать избежание риска, допущение риска с тем, чтобы отследить возможности, устранение источника риска, изменение вероятности или последствий, разделение риска или сдерживание риска путем принятия решения, основанного на информации. 2 Возможности могут привести к принятию новых практик, запуску новой продукции, открытию новых рынков, появлению новых клиентов, построению партнерских отношений, использованию новых технологий и других желаемых и реальных возможностей, чтобы учесть потребности организации или ее потребителей. |
Организация должна поддерживать в актуальном состоянии и сохранять соответствующую документированную информацию.
6.1.3 Определение изделий и работ, важных для ядерной безопасности
a) провести декомпозицию продукции и услуг, важных для ядерной безопасности (ITNS), на изделия и работы;
b) определить элементы и работы, чей потенциальный отказ или неисправность могут поставить под угрозу функцию (функции) безопасности продуктов и/или услуг, определенную заказчиком в соответствии с принятой лицензиатом классификацией безопасности систем, конструкций и компонентов.
Организация должна поддерживать в актуальном состоянии и сохранять соответствующую документированную информацию.
6.1.4 Дифференцированный подход по применению требований к качеству
В отношении изделий и работ организация должна дифференцировать применение требований, связанных с менеджментом качества, документацией, мониторингом и измерениями, принимая во внимание:
a) требования к продукции или услугам, важным для ядерной безопасности, определенные потребителем;
b) сложность каждого изделия или работ;
Организация должна поддерживать в актуальном состоянии и сохранять соответствующую документированную информацию.
Дополнение к пункту a): в соответствии с 5.2, e), цели в области качества должны учитывать ядерную безопасность.
6.2.2 При планировании действий по достижению целей в области качества организация должна определить:
| b) какие потребуются ресурсы; c) кто будет нести ответственность; d) когда эти действия будут завершены; e) каким образом будут оцениваться результаты. 6.3 Планирование изменений Там, где организация определяет необходимость изменений в системе менеджмента качества, эти изменения должны осуществляться на плановой основе (см. 4.4). Организация должна рассматривать: a) цель вносимого изменения и возможные последствия его внесения; b) целостность системы менеджмента качества; c) доступность ресурсов; d) распределение или перераспределение обязанностей, ответственности и полномочий; e) обмен информацией об изменениях (см. 7.4). Управление изменениями системы менеджмента качества должно осуществляться без ущерба для ядерной безопасности. |
|---|
Определение и выделение ресурсов должно проводиться не в ущерб ядерной безопасности.
Дополнение к пункту b): к примерам психологических факторов относится необвинение.
Дополнение к пункту c): к примерам физических факторов относится поддержание чистоты.
Принимая во внимание установленные допуски для продукции и/или услуг, при определении целесообразности применения средств мониторинга и измерения должны учитываться диапазон и точность измерений.
Организация должна регистрировать и сохранять документированную информацию о результатах указанного выше определения и предпринятых действиях.
Компетентность должна также относиться к квалификации работников в случае необходимости.
Компетентность и квалификация должны поддерживаться.
Лица, участвующие в создании продукции или оказании услуг, важных для ядерной безопасности, должны быть осведомлены о важности их задач, в том числе о потенциальных последствиях для ядерной безопасности в случае ошибок в их работе.
Примечание - В роли сторонних организаций могут выступать лицензиат (эксплуатирующая организация), органы государственного регулирования, органы государственной власти и др.
В случае необходимости перевода должна быть обеспечена его полнота и точность.
Анализ и утверждение должны проводить компетентные и уполномоченные лица. Организация должна определить, когда анализ должен выполняться лицами, не являющимися авторами.
c) ее адекватных прослеживаемости и аутентификации.
Персонал должен быть осведомлен об изменениях в документированной информации.
Организация должна принять меры по предотвращению непреднамеренного использования устаревшей документированной информации.
| 8 Деятельность на стадиях жизненного цикла продукции и услуг |
|---|
| 8.1 Планирование и управление деятельностью на стадиях жизненного цикла продукции и услуг Организация должна планировать, внедрять процессы (4.4), необходимые для выполнения требований к поставке продукции и предоставлению услуг и для выполнения действий, определенных в разделе 6, и осуществлять управление этими процессами посредством: a) определения требований к продукции и услугам; b) установления критериев для: 1) процессов; 2) приемки продукции и услуг; c) определения ресурсов, необходимых для достижения соответствия требованиям к продукции и услугам; d) управления процессами в соответствии с установленными критериями; e) определения и ведения документированной информации в объеме, необходимом для: 1) обеспечения уверенности в том, что процессы выполнялись так, как это было запланировано; 2) для демонстрации соответствия продукции и услуг требованиям. Результаты такого планирования должны быть подходящими для деятельности организации. Организация должна управлять запланированными изменениями и анализировать последствия непредусмотренных изменений, предпринимая, при необходимости, меры по смягчению любых негативных воздействий. Организация должна обеспечивать, чтобы процессы, переданные внешним организациям, находились под управлением (8.4). |
Планирование и управление деятельностью на стадиях жизненного цикла продукции и услуг должны учитывать аспекты управления проектом и конфигурацией.
При этом следует принимать во внимание управление расписаниями и взаимодействием.
8.1.1 Контрафактные, фальсифицированные и сомнительные изделия
Организация должна предотвращать оборот контрафактных, фальсифицированных и сомнительных изделий во всей своей деятельности, включая:
a) выбор внешних поставщиков (см. 8.4.1);
b) предоставление внешним поставщикам (см. 8.4.3) конкретной информации, в том числе требований по контролю за своими субпоставщиками;
c) контроль процессов, продукции и услуг, предоставляемых внешними поставщиками (см. 8.4.2);
d) осуществление деятельности по мониторингу и измерению (см. 8.5.1.2).
При обнаружении контрафактных, фальсифицированных или сомнительных изделий такие изделия должны управляться как несоответствия (см. 10.2), при этом соответствующие стороны, включая потребителя, должны быть незамедлительно проинформированы.
f) управление взаимодействием с внешними сторонами.
Анализ должен охватывать все важные функциональные группы, связанные с поставкой продукции или услуг (например, проектирование, закупки, изготовление, качество, контроль и испытания).
| 8.2.3.2 Организация должна регистрировать и сохранять документированную информацию, насколько это применимо, в отношении: a) результатов анализа; b) любых новых требований к продукции и услугам; |
|---|
c) мер, принятых по результатам анализа согласно a).
Изменения требований к продукции и услугам должны управляться надлежащим образом (см. 8.2.2 и 8.2.3).
В процессе проектирования и разработки должны быть определены внутренние и внешние границы проектирования и соответствующие способы и методы контроля.
Деятельность по проектированию и разработке должна быть документирована и достаточно детализирована, чтобы избежать двусмысленности или недопонимания и продемонстрировать, что продукция или услуги соответствуют требованиям, установленным для их использования или применения по назначению.
В случае использования инструментов проектирования (например, расчетных кодов или компьютерных моделей), организация должна продемонстрировать, что они пригодны к применению по назначению.
Дополнение к пункту b): требуемые стадии процесса должны определять те стадии, которые требуют разрешения для перехода к следующему этапу.
Дополнение к пункту b): когда необходимо (см. 8.3.2 b), результаты анализа должны содержать разрешение перейти на следующую стадию.
Верификация и валидация проектирования и разработки должны выполняться компетентным лицом (лицами) или группой (группами), не выполнявшими данное проектирование.
Организация должна поддерживать в актуальном состоянии документированную информацию по контролю проектирования и разработки.
8.3.4.1 Испытания для верификации и валидации проектирования и разработки
Если для верификации и/или валидации проектирования требуются испытания, то такие испытания должны планироваться, выполняться, управляться, анализироваться и документироваться с целью обеспечения того, что:
a) программы испытаний и/или технические требования идентифицируют продукцию и/или услуги, подлежащие испытаниям, и необходимые для этого ресурсы;
b) программы испытаний и/или спецификации определяют цели и условия проведения испытаний (включая наиболее неблагоприятные условия), регистрируемые параметры и соответствующие критерии приемки;
c) методики испытаний описывают метод выполнения работ, проведение испытаний и регистрацию результатов;
d) на испытания представляется продукция и/или услуги в правильной конфигурации;
e) требования программы и методики испытаний выполняются;
f) критерии приемки соблюдаются.
Организация должна обеспечить, чтобы выходные данные проектирования и разработки определяли условия, при которых изделия или работы общепромышленного назначения могут применяться в качестве изделий или работ, важных для ядерной безопасности.
Документированная информация должна содержать обоснование изменений проектирования и разработки.
Персонал, участвующий в процессах по изменению проектирования и разработки, должен быть уполномоченным и компетентным в конкретной области проектирования и обладать знаниями о требованиях и назначении исходного проекта.
Средства контроля, применяемые для процессов, продукции и услуг, поставляемых внешними поставщиками, должны учитывать любой уровень цепи поставки и принимать во внимание результаты применения дифференцированного подхода (см. 6.1.4).
Примечание - Соответствие настоящему стандарту может рассматриваться как критерий квалификации внешнего поставщика, при этом могут учитываться и другие критерии, такие как охрана труда и техника безопасности, физическая защита, технические возможности и мощности, окружающая среда, социально-экономические аспекты.
Организация должна быть ответственной за демонстрацию равнозначности принятых мер в случае, когда внешний поставщик, отвечающий за изделия или работы, важные для ядерной безопасности, не может продемонстрировать, что его система менеджмента качества соответствует требованиям данного документа.
Результаты оценки внешних поставщиков должны быть действительны в течение ограниченного периода времени и в рамках заявленной области деятельности.
Организация должна поддерживать в актуальном состоянии и сохранять документированную информацию, связанную с управлением внешними поставщиками.
Организация должна определять и исполнять принятые на себя обязательства, а также определять и осуществлять полномочия по контролю поставляемых внешними поставщиками процессов, продукции и/или услуг.
Дополнение к пункту c), 2): Средства управления, применяемые внешними поставщиками, должны включать соответствующее средство контроля своей цепи поставок.
Дополнение к пункту d): Верификация должна учитывать критические характеристики изделий и работ общепромышленного назначения.
Организация должна нести ответственность за соответствие всех процессов, продукции и/или услуг, поставляемых внешними поставщиками.
Дополнение к пункту a): Требования к процессам, продукции и услугам, которые должны быть поставлены (см. 8.4.3.a), должны включать:
-
технические требования (в том числе инструкции и критерии приемки продукции и услуг);
-
список используемой документации, например чертежей, норм и правил, стандартов, нормативных правовых актов, включающий их обозначение, редакции и, при необходимости, статус;
-
определение документации, которую должен представить внешний поставщик;
-
идентификацию запасных частей и соответствующих данных, необходимых для заказа этих запасных частей.
Дополнение к пункту b), 1): Требования по одобрению продукции и услуг должны включать требование об одобрении соответствующей документации.
Дополнение к пункту d): Требования по взаимодействию внешних поставщиков с организацией должны содержать указания для внешнего поставщика о необходимости:
-
извещать организацию о несоответствии продукции и услуг, в том числе о контрафактных, фальсифицированных и сомнительных изделиях;
-
получать разрешение организации на обращение с несоответствующими продукцией и услугами;
-
уведомлять организацию об изменениях, вносимых в продукцию и услуги, смене внешних субпоставщиков, изменении места расположения производственной площадки и получать, при необходимости, разрешение организации на проведение этих изменений;
-
предоставлять организации, ее потребителям (заказчикам), третьей стороне, регулирующим органам и/или их полномочным представителям доступ к соответствующим участкам объектов всех предприятий, на любом уровне цепи поставок, участвующем в исполнении заказа, а также ко всей соответствующей информации.
Организация должна направлять сторонним поставщикам требования о распространении соответствующих требований на все последующие уровни цепи поставок.
Организация должна анализировать достаточность своих требований, прежде чем направлять их внешнему поставщику, обеспечивая включение соответствующих требований потребителя.
Изменения в закупках и поставках, влияющие на требования, должны пройти те же процедуры и контроль, что применялись при подготовке первоначальных требований.
Организация должна сохранять соответствующую документированную информацию.
i) требования потребителя и применимые законодательные и нормативные требования, относящиеся к деятельности по мониторингу и измерениям (см. 8.5.1.2);
j) свидетельства того, что все работы, связанные с производством, мониторингом и измерениями, завершены в соответствии с планом (см. 8.1 e) или иным санкционированным способом и задокументированы;
k) вовлечение высшего руководства для обеспечения измерения соответствия продукции и своевременности поставки, а также выполнения соответствующих действий, если запланированные результаты не достигнуты или не будут достигнуты, одновременно обеспечивая требуемый уровень ядерной безопасности.
Управляемые условия также должны учитывать результаты дифференцированного подхода (см. 6.1.4).
8.5.1.1 Управление производственным оборудованием
Состояние автоматизированного производственного оборудования должно быть подтверждено в установленном порядке до начала изготовления продукции и должно поддерживаться.
Требования к хранению, включая периодический мониторинг сохранности и условий хранения, должны быть определены для производственного оборудования или оснастки, находящихся на хранении.
8.5.1.2 Деятельность по мониторингу и измерениям
Средства и методы, используемые в деятельности по мониторингу и измерениям, должны учитывать результаты дифференцированного подхода (см. 6.1.4).
Для изделий и работ, важных для ядерной безопасности, мониторинг и измерения, предназначенные для приемки продукции, должны проводить компетентные лица, не принимавшие участие в их создании и выполнении.
Организация должна сохранять документированную информацию, которая, как минимум, должна содержать следующее:
b) выполненный мониторинг или измерение;
d) информацию о персонале, выполнившем мониторинг или измерение;
e) ссылки на используемую документированную информацию;
h) при необходимости, последующие действия, в том числе информацию о мерах, принятых в связи с несоответствиями.
При использовании идентифицирующей маркировки или этикеток организация должна обеспечить, чтобы соответствие продукции не было нарушено.
При использовании средств идентификации лиц (например, штампы, электронные подписи) организация должна установить соответствующий контроль за их использованием, включая четкую идентификацию их пользователей.
Для предотвращения деградации важной для ядерной безопасности (ITNS) продукции, что может поставить под угрозу ее использование по назначению, сохранение должно включать:
a) ограничение доступа во избежание ненадлежащего вмешательства;
c) предотвращение попадания посторонних предметов, их обнаружение и удаление;
d) специальное обращение с чувствительной продукцией или опасными материалами;
e) идентификацию и обозначения, в том числе предупреждающие об опасности надписи.
f) меры, включая расследования и отчеты, в случае обнаружения проблем после осуществления поставки.
Организация должна обеспечить, чтобы при поставке была предоставлена вся необходимая документированная информация.
e) принятие мер, необходимых для ограничения влияния несоответствия на другие процессы и продукцию;
Дополнение к пункту c): Информация, предоставляемая потребителю, должна включать в себя отчеты о несоответствиях.
Дополнение к пункту d): Там, где это применимо, обоснование использования продукции «как есть» или ремонта должно быть одобрено потребителем (заказчиком).
Для несоответствующих изделий и работ, важных для ядерной безопасности, должны быть разработаны, как минимум, мероприятия b), c), e).
Примечание - Обращение с несоответствующим изделием может быть отложено до получения результатов анализа коренных причин.
Документированная информация по управлению несоответствующими результатами должна поддерживаться.
Дополнительно к пунктам b) и c): Описание должно содержать обоснования.
При определении вышеуказанного организация должна оценить демонстрацию соответствия продукции и (или) услуг требованиям, а также способности процессов достигать запланированных результатов.
h) аспекты культуры ядерной безопасности.
Дополнение к пункту a):
Аудиторы должны быть квалифицированными (см. 7.2, a) и не должны проводить аудит работ, которые они выполняли или за которые несут прямую ответственность.
Ядерной безопасности должно быть уделено внимание, соразмерное ее значимости.
| 9.3.2 Входные данные анализа со стороны руководства Анализ со стороны руководства должен планироваться и включать в себя рассмотрение: a) статуса действий по результатам предыдущих анализов со стороны руководства; b) изменений во внешних и внутренних факторах, касающихся системы менеджмента качества; c) информации о результатах деятельности и результативности системы менеджмента качества, включая тенденции, относящиеся: 1) к удовлетворенности потребителей и отзывам от соответствующих заинтересованных сторон; 2) степени достижения целей в области качества; 3) показателям процессов и соответствию продукции и услуг; 4) несоответствиям и корректирующим действиям; 5) результатам мониторинга и измерений; 6) результатам аудитов; 7) результатам деятельности внешних поставщиков; d) достаточности ресурсов; e) результативности действий, предпринятых в отношении рисков и возможностей (см. 6.1); f) возможностям для улучшения. |
|---|
Дополнение к пункту f): К возможностям должны относиться уроки, извлеченные из полученного опыта в области использования атомной энергии.
d) уроки, извлеченные из полученного опыта;
Сюда также может относиться следующее:
f) технические достижения, исследования и разработки;
g) методы выявления хороших практик.
Организация должна предоставить адекватные ресурсы для реализации планов по улучшению.
Организация должна делиться с потребителем и распространять среди организаций своей цепи поставок соответствующие знания, полученные из опыта.
Организация должна обеспечить, чтобы несоответствия и корректирующие действия управлялись и отчет по ним без необоснованных задержек предоставлялся руководству соответствующего уровня и, где применимо, заказчику.
Дополнение к пункту b), 1): Анализ должен содержать оценку влияния несоответствия.
Дополнение к пункту b), 2): В той степени, насколько это применимо, должен быть проведен анализ коренных причин.
Постоянное улучшение должно включать культуру ядерной безопасности.
СВЕДЕНИЯ О СООТВЕТСТВИИ ССЫЛОЧНЫХ МЕЖДУНАРОДНЫХ СТАНДАРТОВ
| Обозначение ссылочного международного стандарта, документа | Степень соответствия | Обозначение и наименование соответствующего национального стандарта |
| ISO 9000:2015 | IDT | ГОСТ Р ИСО 9000-2015 «Системы менеджмента качества. Основные положения и словарь» |
| Примечание — В настоящей таблице использовано следующее условное обозначение степени соответствия стандарта: - IDT — идентичный стандарт. | ||
БИБЛИОГРАФИЯ
| УДК 658.562.014:006:354 | ОКС 27.120.01 ОКС 03.120.10 |
| Ключевые слова: система менеджмента качества, поставка продукции и услуг, важные для ядерной безопасности | |