ГОСТ Р 72214-2025. Национальный стандарт Российской Федерации. Цифровая промышленность. Унифицированная архитектура OPC. Часть 7. Профили
Актуально на 01.11.2026.
Как цитировать: "ГОСТ Р 72214-2025. Национальный стандарт Российской Федерации. Цифровая промышленность. Унифицированная архитектура OPC. Часть 7. Профили". ГОСТ Р 72214-2025. https://bukva.ai/docs/standart-gost-r-72214-2025
(утв. и введен в действие Приказом Росстандарта от 28.10.2025 № 1288-ст)
Примечание
Документ введен в действие с 30.01.2026.
Утвержден и введен в действие Приказом Федерального агентства по техническому регулированию и метрологии от 28 октября 2025 г. № 1288-ст
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
УНИФИЦИРОВАННАЯ АРХИТЕКТУРА OPC
Дата введения 30 января 2026 года
Предисловие
1 РАЗРАБОТАН Ассоциацией «Цифровые инновации в машиностроении» (АЦИМ) и Федеральным государственным бюджетным учреждением «Российский институт стандартизации» (ФГБУ «Институт стандартизации»)
2 ВНЕСЕН Техническим комитетом по стандартизации ТК 306 «Измерения, управление и автоматизация в промышленных процессах»
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 28 октября 2025 г. № 1288-ст
4 Настоящий стандарт разработан с учетом основных нормативных положений международного стандарта МЭК 62541-7:2020 «Унифицированная архитектура OPC. Часть 7. Профили» (IEC 62541-7:2020 «OPC unified architecture — Part 7: Profiles», NEQ)
Правила применения настоящего стандарта установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящему стандарту публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.rst.gov.ru)
Введение
Система стандартов в области цифровой промышленности имеет важное значение для управления процессами цифровой трансформации и создания умных производств, основанных на интеграции и интероперабельности различных автоматизированных систем управления, технологического оборудования, промышленных роботов, средств оснащения, контроллеров и датчиков.
В настоящем стандарте определены концептуальные положения, категории и принципы группирования профилей для управления функциями, связанными с транспортом, связью и адресным пространством.
Настоящий стандарт является седьмой частью серии стандартов «Цифровая промышленность. Унифицированная архитектура OPC».
1 Область применения
Настоящий стандарт определяет концепции, категории и принципы группирования и описания наборов профилей для управления функциями применительно к унифицированной архитектуре OPC. В стандарте определены термины и определения, относящиеся к категориям и наборам функций, используемым в OPC UA.
Настоящий стандарт необходимо использовать совместно с другими стандартами серии «Цифровая промышленность. Унифицированная архитектура OPC».
2 Нормативные ссылки
В настоящем стандарте использованы нормативные ссылки на следующие стандарты:
ГОСТ Р 59799 Умное производство. Модель эталонной архитектуры индустрии 4.0 (RAMI 4.0)
ГОСТ Р 70988 Система стандартов в цифровой промышленности. Основные положения. Общие требования к системе
ГОСТ Р 71805 Цифровая станкоинструментальная промышленность. Системы числового программного управления для станков. Требования к интеграции систем
ГОСТ Р 71808 Цифровая промышленность. Унифицированная архитектура OPC. Часть 3. Модель адресного пространства
ГОСТ Р 71809 Цифровая промышленность. Унифицированная архитектура OPC. Часть 4. Сервисы
ГОСТ Р 71810 Цифровая промышленность. Унифицированная архитектура OPC. Часть 5. Информационная модель
ГОСТ Р 71811 Цифровая промышленность. Унифицированная архитектура OPC. Часть 6. Сопоставления
ГОСТ Р 72215 Цифровая промышленность. Унифицированная архитектура OPC. Часть 8. Доступ к данным
ГОСТ Р 72216 Цифровая промышленность. Унифицированная архитектура OPC. Часть 9. Аварийные сигналы и условия
Примечание - При пользовании настоящим стандартом целесообразно проверить действие ссылочных стандартов в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет или по ежегодному информационному указателю «Национальные стандарты», который опубликован по состоянию на 1 января текущего года, и по выпускам ежемесячного информационного указателя «Национальные стандарты» за текущий год. Если заменен ссылочный стандарт, на который дана недатированная ссылка, то рекомендуется использовать действующую версию этого стандарта с учетом всех внесенных в данную версию изменений. Если заменен ссылочный стандарт, на который дана датированная ссылка, то рекомендуется использовать версию этого стандарта с указанным выше годом утверждения (принятия). Если после утверждения настоящего стандарта в ссылочный стандарт, на который дана датированная ссылка, внесено изменение, затрагивающее положение, на которое дана ссылка, то это положение рекомендуется применять без учета данного изменения. Если ссылочный стандарт отменен без замены, то положение, в котором дана ссылка на него, рекомендуется применять в части, не затрагивающей эту ссылку.
3 Термины, определения и сокращения
3.1 Термины и определения
В настоящем стандарте применены следующие термины с соответствующими определениями:
3.1.1 приложение (application): Компьютерная программа, поясняющая или комментирующая частный аспект OPC UA.
1 Программное обеспечение, которое выполняет или реализует некоторые аспекты OPC UA, может работать на любой машине и выполнять любую функцию. Приложение может быть программным или аппаратным, единственным требованием является реализация OPC UA.
2 Приложение изменяется в зависимости от используемой техники и от функции OPC. Приложение реализуется в виде программного обеспечения и в виде аппаратных решений.
3.1.2 единица соответствия (conformance unit): Набор функций OPC UA, которые могут быть протестированы как единое целое.
Примечание - Единица соответствия может охватывать группу сервисов, частей сервисов или информационных моделей.
3.1.3 группа соответствия (conformance group): Группа единиц соответствия, которой присваивается имя.
Примечание - Группа соответствия служит только для помощи в организации единиц соответствия. Типовые группы соответствия включают группы для каждого из наборов услуг OPC UA и каждого из стандартов информационной модели.
3.1.4 фасет (facet): Профиль, предназначенный для описания конкретной функции, которая используется сервером или клиентом.
Примечание - Фасеты, как правило, объединяются в профили более высокого уровня. Использование термина «фасет» в наименовании профиля указывает на то, что данный профиль не является отдельным.
3.1.5 полнофункциональный профиль (full featured profile): Профиль, определяющий все функции, необходимые для выполнения процесса, с учетом его функциональных характеристик (набора функций), определяемых приложением OPC UA.
Примечание - Полнофункциональный профиль включает определения требований к транспорту и безопасности.
3.1.6 категория профилей (profile category): Категория, которая упорядочивает профили по классам приложений, таким как сервер или клиент.
Примечание - Категория профилей определяет тип приложения, для которого будет использоваться профиль.
3.1.7 тестовый пример (test case): Техническое описание этапов, необходимых для тестирования определенной функции или информационной модели.
Примечание - Тестовые примеры содержат информацию достаточно подробную, чтобы разработчик мог реализовать их в коде. Тестовые примеры содержат подробное описание ожидаемых результатов от выполнения реализованного кода и любых предварительных условий, которые должны быть установлены перед выполнением тестового примера.
3.1.8 испытательная лаборатория (test lab): Объект, предназначенный для предоставления услуг по тестированию.
3.2 Сокращения
В настоящем стандарте применены следующие сокращения:
4 Концептуальные положения
4.1 Общие положения
Настоящий стандарт является частью серии стандартов «Цифровая промышленность. Унифицированная архитектура OPC», определяющей профили OPC UA и имеющей важное значение для применения модели эталонной архитектуры RAMI 4.0 в соответствии с ГОСТ Р 59799 и создания цифровых, умных (интеллектуальных) производств в промышленности согласно ГОСТ Р 70988. В настоящем стандарте профили используются для разделения функций в отношении тестирования продуктов OPC UA и характера тестирования (инструментального или лабораторного). В функции тестирования входят опции, выполняемые OPC UA (инструмент самотестирования), а также опции, предоставляемые базовыми подразделениями OPC и независимыми сертификационными испытательными лабораториями. К средствам тестирования относятся услуги, предоставляемые другой организацией или испытательной лабораторией, предоставляемой другой организацией. Допустимым является использование методов автоматизации тестирования.
Область применения настоящего стандарта включает определение функциональности OPC, которая может быть протестирована только в лаборатории, и определение группы функциональности, которая должна использоваться при тестировании продуктов OPC UA как в лаборатории, так и с помощью автоматизированных средств и систем. В область применения настоящего стандарта входят общие категории тест-кейсов без определения их фактического содержания.
Серия стандартов OPC является системой норм, определяющих архитектуру UA, описывает ряд сервисов и информационных моделей, которые представлены как инструменты для реализации функций сервера или клиента. В настоящем стандарте представлены возможности систематизации функций, которые описаны и поддерживаются серверами и клиентами.
Для обеспечения строгости результатов сертификации ряд функций сгруппированы в единицы соответствия, которые далее сгруппированы в профили. На рисунке 1 представлена схема взаимодействия профилей, единиц соответствия и тест-кейсов.
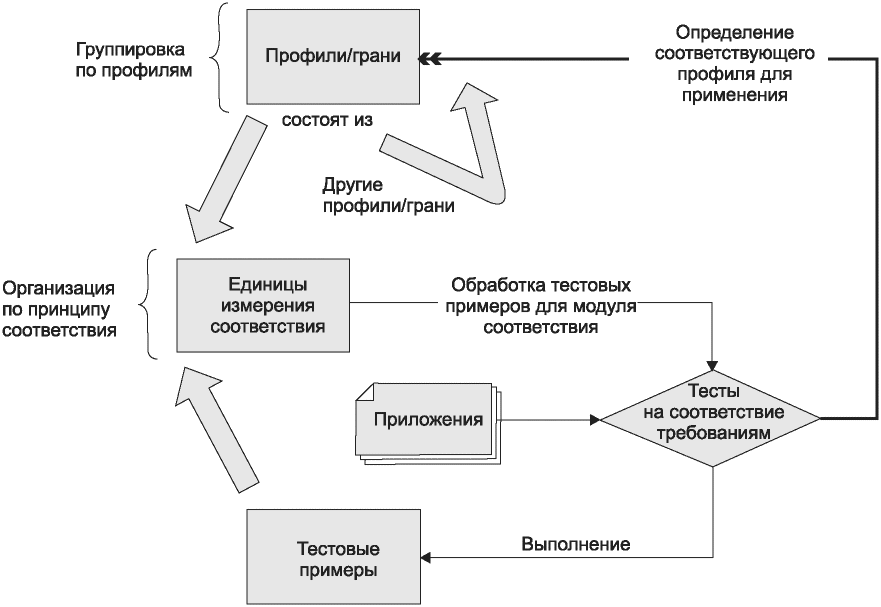
Примечание - Большие стрелки указывают на компоненты, которые используются для создания родительского компонента. Например, профиль создается из профилей и единиц соответствия.
Рисунок 1 — Профиль — единица соответствия — тест-кейсы
Рисунок 1 иллюстрирует особенность инструмента OPC UA для проверки соответствия запрашиваемого профиля всем единицам соответствия. Представленный в стандарте профиль предназначен для проверки единиц соответствия и для передачи информации о других профилях, прошедших проверку на соответствие. Ряд тест-кейсов определен в ГОСТ Р 72215 и ГОСТ Р 72216. Связь тест-кейсов, представленная на рисунке 1, с единицами соответствия отображается в инструментах сертификации OPC UA.
4.2 Единица соответствия
Единица соответствия — набор характеристик, определенный целью построения элемента OPC. В настоящем стандарте единица соответствия применяется как тестовая категория. Значения характеристик, входящих в единицу соответствия, группа сервисов, совокупность частей сервисов или целевое объединение информационных моделей тестируются как целые объекты. Одни и те же функции не могут присутствовать в более чем одной единице соответствия. Единицы соответствия являются составными частями профиля. Для каждой единицы соответствия определяется набор тестов, проверяющих функциональность, описанную в данной единице. Такое описание призвано обеспечить обоснованность подтверждения заявленной функциональности на основании предоставленной информации.
4.3 Профили
Профиль — именованная совокупность единиц соответствия и профилей, агрегированных с ней. В связи с изменениями функциональной направленности в работе элементов OPC определение профилей является видом постоянной деятельности. Профили именуются в соответствии с соглашениями об именовании. При необходимости вводится добавление новых профилей.
Приложение OPC UA, как правило, поддерживает несколько профилей. Несколько профилей могут включать одну и ту же единицу соответствия. Тестирование профиля состоит из тестирования единиц соответствия, которые входят в его состав. Чтобы поддерживать профиль, приложение должно поддерживать всю совокупность единиц соответствия и соответствующих профилей.
Профили сгруппированы по категориям, чтобы помочь поставщикам и конечным пользователям понять применимость профиля. Профиль может быть отнесен более чем к одной категории. Таблица 1 содержит описание категорий профилей, определенных в настоящее время.
5 Единицы контроля соответствия
5.1 Общие положения
Единица соответствия представляет собой индивидуально тестируемый объект. Для большей ясности большой список единиц соответствия разбит на именованные группы соответствия. Данные группы отражают наборы услуг и информационные модели OPC UA, представленные в ГОСТ Р 71809. В таблице 2 описаны группы соответствия. Единицы соответствия, объединенные в данные группы, подробно представлены в 5.2 - 5.4. Состав групп единиц соответствия не влияет на тестирование; группы формируются только для упрощения понимания стандарта.
| Группа | Описание |
|---|---|
| Модель адресного пространства | Определяет единицы соответствия для различных функций адресного пространства OPC UA |
| Агрегаты | Все единицы соответствия, относящиеся к агрегатам, включая отдельные единицы соответствия для каждого поддерживаемого агрегата (см. [1]) |
| Аварийные сигналы и условия | Все единицы соответствия, связанные с информационной моделью OPC UA, для подтверждения аварийных сигналов в соответствии с ГОСТ Р 72216 |
| Атрибутивные сервисы | Включает единицы соответствия для чтения или записи текущих или исторических значений атрибутов |
| Журналы аудита | Безопасность на уровне пользователя включает в себя поддержку журналов аудита безопасности с отслеживаемостью между клиентом и журналом аудита сервера |
| Базовая информация | Все информационные элементы в соответствии с ГОСТ Р 71810 |
| Доступ к данным | Единицы соответствия, относящиеся к клиентам и серверам, которые применяются в представлении и использовании данных автоматизации, в соответствии с ГОСТ Р 72215 |
| Услуги по обнаружению | Единицы соответствия, которые предназначены для обнаружения конечных точек сервера |
| GDS | Единицы соответствия для GDS. Включает единицы для глобального обнаружения и управления сертификатами |
| Доступ к истории | Доступ к архивным данным атрибутов узлов или событий |
| Услуги по методу | Методы представляют собой вызовы функций объекта. Методы вызываются или возвращаются только после завершения (успешного или неудачного) |
| Смешанный | Группа содержит единицы соответствия, которые не входят ни в одну из других групп, например рекомендуемое поведение, документация и т.д. |
| Услуги по отслеживаемым товарам | Клиенты определяют элементы для подписки на данные и события. Каждый из отслеживаемых элементов определяет тот, который необходимо отслеживать, и подписку, используемую для отправки уведомлений |
| Протокол и кодирование | Охватывает все комбинации транспорта и кодирования, указанные в ГОСТ Р 71811 |
| Избыточность | Архитектура OPC UA гарантирует, что поставщики могут создавать резервные клиенты и резервные серверы согласованным образом. Избыточность может использоваться для обеспечения высокой доступности, отказоустойчивости и балансировки нагрузки |
| Безопасность | Единицы соответствия, связанные с безопасностью, которые можно профилировать, включают в себя все аспекты безопасности |
| Услуги по управлению узлами | Блоки единиц соответствия для всех сервисов при добавлении и удалении узлов OPC UA адресного пространства и ссылок |
| Услуги сеанса | Сеанс (OPC UA) — это соединение прикладного уровня |
| Услуги по подписке | Подписки для отправки уведомлений клиенту |
| Обзор услуг | Клиенты используют набор служб просмотра для навигации или для представления адресного пространства OPC UA |
5.2 Услуги
В таблицах 3 - 10 описаны единицы соответствия для услуг, указанных в ГОСТ Р 71809. Таблицы соотносятся с наборами служб. Одна единица соответствия может ссылаться на несколько служб, но также может относиться к отдельным аспектам услуг.
Каждая таблица включает в себя список категорий профиля, каждой из которых принадлежит единица соответствия. В ряде случаев единицей соответствия является производная от другой единицы соответствия. Эта родительская единица указывается в описании каждой производной единицы. Производные единицы наследуют все тесты своего родителя плюс один или несколько дополнительных тестовых случаев. Эти тест-кейсы дополнительно ограничивают существующие тест-кейсы. Например, тест-кейс, в котором проверяется количество соединений, где для тест-кейса родительского объекта требуется одно соединение, а для производной единицы соответствия требуется тест-кейс не менее чем с пятью соединениями.
Набор служб по обнаружению функциональности состоит из нескольких единиц соответствия (см. таблицу 3). Функциональность этих единиц зависит от характеристик серверов. Особенности данного представления определяются профилями серверов. Клиенты имеют возможность поддерживать ряд аспектов этой функциональности.
Службы по обнаружению функциональности
| Категория | Титул | Описание |
| Сервер | Обнаружение. Получение конечных точек без сессии | Поддержка по крайней мере одной конечной точки для выдачи служб без сессии. Поддержка получения конечных точек путем принятия URI транспорта в качестве фильтра для службы получения конечных точек со строкой запроса «SL» |
| Реестр обнаружений | Вызов для себя службы регистрации серверов во внешней службе обнаружения по защищенному каналу с режимом безопасности, отличным от «НЕЛЬЗЯ» | |
| Реестр обнаружения 2 | Вызов службы регистрации сервера 2 с помощью внешнего канала. Служба обнаружения по защищенному каналу с режимом модуля защиты, отличным от «НЕЛЬЗЯ», включает в себя передачу списка коротких возможностей. Идентификаторы и их использование указаны в ГОСТ Р 71805 | |
| Объявление сервера обнаружения с использованием mDNS | Предоставление функционала mDNS для анонсирования сервера со своими идентификаторами возможностей и использование записей mDNS для целей OPC UA обнаружения описаны в [[2]](#p100905). Данная функция обнаружения требуется только для серверов, в которых не задан список разделов выходного файла, размер и место в памяти каждого раздела | |
| Конфигурация обнаружения | Разрешение настройки URL-адреса сервера обнаружения, на котором находится сервер, который зарегистрировался самостоятельно. Разрешение полного отключения регистрации на сервере обнаружения | |
| Клиент | Основной сервер поиска клиента обнаружения | Использование сервиса обнаружения серверов для получения всех серверов, установленных на данной платформе |
| Серверы поиска клиента обнаружения с URI | Использование сервиса обнаружения серверов для получения URL-адресов для определения URI сервера | |
| Серверы динамического поиска клиента обнаружения | Обнаружение новых серверов после первоначального вызова сервиса обнаружения серверов | |
| Серверы поиска по сети клиента обнаружения | Поддержка одного из вариантов размещения серверов в сети | |
| Серверы поиска клиента обнаружения в сети с помощью LDS-ME | Использование службы нахождения серверов в сети для получения URL-адресов для определенных URI сервера. Эта услуга доступна через локальный сервер обнаружения с расширением многоадресной рассылки (LDS-ME) | |
| Серверы поиска клиента обнаружения в сети с использованием mDNS | Обнаружение служб на основе mDNS для поиска серверов в одной многоадресной сети. Содержимое mDNS-записей для OPC UA. Открытия представлены в [[2]](#p100905). Эта функция требуется для клиентов, если нет локального сервера обнаружения с расширением многоадресной рассылки (LDS-ME). Идентификаторы возможностей и их использование в mDNS-записях представлены в [[2]](#p100905) | |
| Поиск серверов клиента открытия в GDS | Использование метода серверов запросов в объекте каталога GDS для поиска серверов, которые удовлетворяют критериям фильтрации, указанным в запросе. Этот метод представлен в [[2]](#p100905) | |
| Клиент открытия поиска приложений в GDS | Использование метода запроса приложений в объекте каталога GDS для поиска приложений, удовлетворяющих критериям фильтра, указанным в запросе. Этот метод представлен в [[2]](#p100905) | |
| Клиент обнаружения получения базовых конечных точек | Использование службы получения конечных точек для получения всех конечных точек для заданного времени URI сервера | |
| Клиент обнаружения получает конечные точки без сеанса | Использование службы получения конечных точек с фильтром для получения конечных точек, которые можно использовать для вызова службы без сеанса. Фильтр представляет собой универсальный код ресурса (URI) транспорта, дополненный строкой запроса «SL» | |
| Клиент обнаружения получает конечные точки в динамике | Обнаружение изменений в конечных точках после начального получения конечных точек сервисного звонка | |
| Настройка конечной точки клиента обнаружения | Возможность указания конечной точки без использования метода набора служб обнаружения |
Набор служб сеансов состоит из нескольких единиц соответствия (см. таблицу 4). Службы создания, активации и закрытия сессии поддерживаются как единое целое. Эту функциональность предоставляют все серверы и клиенты.
| Категория | Титул | Описание |
| Сервер | Общая сессия, поведение сервиса | Реализация базовой работы службы, к которой относятся: - проверка токена аутентификации; - возврат запроса дескриптора в ответах; - возврат доступной диагностической информации по запросу с помощью параметра возврата диагностики; - соблюдение тайм-аута подсказки |
| Сессионная база | Поддержка набора служб сеансов (создание, активация и закрытие сеанса), за исключением использования активации сеанса для изменения сессии пользователя. Поддержка набора служб сеансов включает в себя корректную обработку всех предоставленных параметров. Для сервисов создания и активации сеанса если режим безопасности = None, то: - сертификат приложения и одноразовый номер не являются обязательными; - подписи пусты. Дополнительная информация представлена в ГОСТ Р 71809 | |
| Изменение сеанса пользователя | Поддержка использования активации сеанса для изменения пользователя сеанса | |
| Отмена сеанса | Поддержка службы отмены для отмены невыполненных запросов | |
| Сеанс минимум 1 | Поддержка минимум 1 сессии | |
| Сеанс минимум 2 параллельных | Поддержка минимум 2 параллельных сессий (всего для всех клиентов) | |
| Сеанс минимум 50 параллельных | Поддержка минимум 50 параллельных сессий (всего для всех клиентов) | |
| Сеансовый вызов без сеанса | Определяет поддержку службы вызова без сеанса, определенной в ГОСТ Р 71809, для обработки любых служб, которые предназначены для сеансового вызова | |
| Клиент | Общее поведение службы клиента сеанса | Реализация базового поведения службы. К ним относятся, в частности: - надлежащий токен аутентификации сессии; - создание запроса дескриптора при необходимости; - запрос диагностической информации с помощью параметра возврата диагностики; - оценка сервиса результатов и операционные результаты |
| Клиентская база сеансов | Использование набора служб сеансов, за исключением использования активации сеанса для изменения сессии пользователя. Использование набора служб включает в себя корректную обработку всех предоставленных параметров. Необходимо обратить внимание на то, что если для сервисов создания и активации сеанса режим безопасности = None, то: - сертификат приложения и одноразовый номер не являются обязательными; - подписи пусты | |
| Несколько подключений клиента сеанса | Поддержка неограниченного количества подключений (на стороне клиента) с несколькими серверами. Любое ограничение на количество соединений находится на стороне сервера | |
| Клиент сеанса обновляет идентификаторы узлов | Эта единица соответствия применяется к клиентам, которые разрешают сохранение идентификаторов узлов. Если таблица пространства имен не изменилась для идентификаторов узлов, которые клиент сохранил и будет повторно использовать после окончания срока действия сеанса. Если произошли изменения, клиент должен пересчитать индексы пространства имен, соответствующие идентификаторам узлов | |
| Клиент олицетворяет сеанс | Использует активацию сеанса для изменения пользователя сеанса (олицетворение) | |
| Клиент поддерживает сеанс | Делает периодические запросы для поддержания сеанса в активном состоянии | |
| Завершение работы клиента сеанса | Считывание или отслеживание переменного статуса/состояния сервера, чтобы распознать потенциальное завершение работы сервера и очистить ресурсы | |
| Отмена клиента сеанса | Использование данной услуги для отмены невыполненных запросов | |
| Автоматическое повторное подключение клиента сеанса | Автоматическое повторное подключение клиента, в том числе: - активация сессии с помощью нового безопасного канала, если безопасный канал больше не действителен, но сессия все еще действительна; - создание новой сессии только в том случае, если сессия больше не действительна | |
| Одиночный клиент сеанса | Клиент должен взаимодействовать с серверами, которые поддерживают только одну сессию | |
| Клиент без сеанса вызовов | Определяет использование службы вызова без сеанса, определенной в ГОСТ Р 71809, для запроса одной из служб, которые разрешены для сеансового вызова |
Набор услуг управления узлами состоит из нескольких единиц отдела соответствия. Серверы могут предоставлять некоторые аспекты этой функциональности; дополнительные сведения приведены в разделе 6. Клиенты могут поддерживать некоторые аспекты этой функции.
Набор услуг конкретного вида состоит из нескольких единиц соответствия (см. раздел 5). Все серверы поддерживают некоторые аспекты этой группы соответствия. Клиенты могут поддерживать некоторые аспекты этой функции.
Набор сервисов атрибутов состоит из нескольких единиц соответствия (см. таблицу 5). Большая часть набора сервисов атрибутов является основной функциональностью OPC UA и поддерживается большинством серверов. Большинство клиентов поддерживают некоторые аспекты набора услуг атрибутов.
Основные единицы соответствия обеспечивают поддержку функциональности вызова. Серверы могут предоставлять некоторые аспекты этой функциональности, классифицируемые как профили серверов. Дополнительные сведения приведены в разделе 6.
5.3 Функции, связанные с транспортом и связью
В таблице 6 описаны единицы соответствия, связанные с безопасностью. Все эти единицы соответствия в равной степени применяются как к клиентам, так и к серверам, где клиент использует соответствующую единицу безопасности, а сервер поддерживает ее использование. Указанные единицы соответствия подробно определены в ГОСТ Р 71811. Рекомендуется, чтобы сервер и клиент поддерживали как можно больше этих единиц соответствия для достижения повышенного уровня совместимости. Задача администратора заключается в том, чтобы определить, какие из этих единиц соответствия предоставляются в конкретном развернутом серверном или клиентском приложении.
| Категория | Титул | Описание |
| Безопасность | Безопасность: имя пользователя, пароль | Сервер поддерживает комбинации имени пользователя и пароля. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности пользовательских токенов или политикой безопасности конечной точки. Незашифрованный маркер требует либо шифрования сообщений, либо средств за пределами OPC UA для защиты маркера удостоверения, чтобы его нельзя было получить путем прослушивания связи. Одним из вариантов может быть безопасный транспорт, такой как VPN |
| Пользователь безопасности X509 | Сервер поддерживает пару «открытый/закрытый ключ» для идентификации пользователя. Использование этой функции должно быть включено или отключено администратором | |
| Пользователь безопасности. Выпущенный токен Kerberos | Сервер поддерживает маркер сервера Kerberos для удостоверения пользователя. Использование этой функции должно быть включено или отключено администратором. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения таким образом, чтобы его нельзя было получить с помощью прослушивания сообщения | |
| Пользователь безопасности. Выпущенный токен Kerberos Windows | Сервер поддерживает реализацию токенов Kerberos в Windows. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения так, чтобы его нельзя было получить с помощью прослушивание общения. Одним из вариантов может быть безопасный транспорт, такой как VPN | |
| Пользователь безопасности. Выпущенный токен JWT | Сервер поддерживает веб-токен JSON (JWT) для идентификации пользователя. ГОСТ Р 71811 описывает OAuth2 и JWT более подробно. Использование этой функции должно быть включено или отключено администратором. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения, чтобы его нельзя было получить с помощью прослушивание общения. Одним из вариантов может быть безопасный транспорт, такой как VPN | |
| Анонимный пользователь безопасности | Сервер предоставляет поддержку анонимного доступа. Использование этой функции должно быть включено или отключено администратором. По умолчанию анонимный доступ должен быть отключен | |
| Безопасность: имя пользователя, пароль, клиент | Клиент использует комбинацию имени пользователя и пароля. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения так, чтобы его нельзя было получить с помощью прослушивания сообщения | |
| Пользователь безопасности X509; клиент | Клиент использует пару «открытый/закрытый ключ» для идентификации пользователя. Это включает в себя все вопросы проверки и доверия, связанные с сертификатом | |
| Пользователь безопасности. Выпущенный токен Kerberos; клиент | Клиент использует маркер сервера Kerberos. Использование этого токена определено в документации Kerberos. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения так, чтобы его нельзя было получить с помощью прослушивания сообщения. Одним из вариантов может быть безопасный транспорт, такой как VPN | |
| Пользователь безопасности. Выпущенный токен клиента Kerberos для Windows | Клиент использует реализацию токенов Kerberos в Windows. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения | |
| Пользователь безопасности. Выпущенный токен клиента JWT | Клиент использует веб-маркер JSON (JWT) для идентификации пользователя. ГОСТ Р 71811 описывает OAuth2 и JWT более подробно. Токен будет зашифрован, если это требуется в соответствии с политикой безопасности токенов пользователя или политикой безопасности конечной точки. Незашифрованный токен либо требует шифрования сообщений, либо не входит в сферу действия OPC UA для защиты маркера удостоверения так, чтобы его нельзя было получить при прослушивании сообщения | |
| Недействительный токен пользователя | Серверы должны защищать от атак на пользователя. Такая атака предполагается, если происходят повторные попытки подключения с недействительными токенами идентификации пользователя | |
| Политика маркеров JWT для пользователей безопасности | Сервер поддерживает одну или несколько конечных точек с политикой пользовательских токенов, которая включает JWT URL конечной точки эмитента, как определено в ГОСТ Р 71811. В политике токенов JWT сервер должен поддерживать по крайней мере одну из единиц соответствия профиля полномочий. URI должны быть представлены в поле профиля полномочий политики маркеров JWT | |
| Клиент политики маркеров JWT пользователя безопасности | Клиент понимает и использует определение службы авторизации в политике пользовательских токенов JWT, возвращаемой с получением конечных точек. Он должен поддерживать по крайней мере одну из следующих единиц соответствия профилю полномочий. URI, определенные в отделе соответствия, находятся в профиле полномочий URI политики маркеров JWT | |
| Профиль полномочий OAuth2 | Эта единица указывает на поддержку OAuth2 по протоколу HTTPS для запроса маркеров доступа | |
| Профиль управления OPC UA | Эта единица указывает на поддержку методов OPC UA, определенных в [[2]](#p100905), для запроса маркеров доступа | |
| Профиль центра управления поставщика удостоверений Azure | Эта единица указывает на поддержку поставщика удостоверений Azure для запроса маркеров доступа | |
| Сертификат безопасности. Ратификация | Сертификат будет проверен в соответствии с ГОСТ Р 71809. Включает проверку структуры и сигнатур | |
| Безопасность по умолчанию. Сертификат экземпляра приложений | Приложение после установки имеет действительный сертификат экземпляра приложений по умолчанию | |
| Безопасность — без приложения. Аутентификация | Сервер поддерживает возможность настройки без приложений аутентификации — просто аутентификация пользователя и обычное шифрование: настройка сервера для приема всех сертификатов; сертификаты используются только для обеспечения безопасности сообщений (подпись и шифрование); уровень пользователя используется для аутентификации | |
| Требуется политика безопасности | Поддержка нескольких политик безопасности (даже устаревших) — это рекомендация. Данная поддержка обеспечит наилучшую совместимость и позволит конечному пользователю выбрать необходимый уровень безопасности. Устаревшие политики безопасности не могут быть включены/использованы без административного вмешательства | |
| Безопасность; None; создать сеанс; активировать сеанс | Когда политика безопасности = None, службы создания сеанса и активации сеанса допускают пустую подпись и не требуют сертификатов приложений или одноразового номера | |
| Политика; None; создать сеанс; активировать сеанс 1.0 | Клиент может подключаться к серверам, для которых требуется сертификат, передаваемый при установлении сессии. Клиент в этом случае сначала попытается подключиться без сертификата, а если это не удастся, предъявит сертификат | |
| Общая безопасность TLS | Эта единица соответствия указывает, что по крайней мере один из профилей безопасности транспорта для TLS поддерживается этим приложением. Он используется в профилях транспорта TLS (не обязательно). Фактически используемый профиль безопасности по умолчанию будет наиболее безопасным | |
| Безопасность TLS_RSA с AES_256_CBC_SHA256 | Соединение устанавливается с помощью TLS_RSA_WITH_AES_256_CBC_SHA256. Минимальная длина асимметричного ключа — 2048, максимальная длина асимметричного ключа — 4096, алгоритм асимметричной подписи — RSA_SHA256 (CC 1.2) | |
| Безопасность TLS_DHE_RSA с AES_nnn_CBC_SHA256 | Соединение устанавливается с помощью TLS_DHE_RSA с AES_128_ CBC_SHA256 или TLS_DHE_RSA с AES_256_CBC_SHA256. Минимальная длина асимметричного ключа — 2048, максимальная длина асимметричного ключа — 4096, алгоритм подписи сертификата — RSA_SHA256 (CC 1.2). Клиенты и серверы должны поддерживать оба алгоритма | |
| Требуется шифрование безопасности | Требуется шифрование с использованием алгоритмов, предоставленных в наборе алгоритмов безопасности | |
| Требуется подпись безопасности | Требуется подпись с использованием алгоритмов, предоставленных в наборе алгоритмов безопасности | |
| Синхронизация времени безопасности — настройка | Приложение поддерживает настройку допустимой погрешности показания времени | |
| Синхронизация времени безопасности — поддержка NTP/OC | Приложение поддерживает синхронизацию времени либо через реализацию протокола сетевого времени (NTP), либо через функцию стандартной рабочей системы | |
| Синхронизация времени безопасности — поддержка на основе UA | Для синхронизации приложение использует метку времени заголовка ответов, предоставленную настроенным хорошо известным источником. Использование синхронизации времени можно настроить | |
| Управление безопасностью | Разрешает настройку элементов, связанных с безопасностью (если они применяются). Выбирает разрешенную политику или политики идентификации пользователей (например, логин/пароль или X509). Устанавливает разрешенные центры сертификации | |
| Управление безопасностью — схема XML | Поддержка XML-схемы, определенной OPC UA, для импорта и экспорта. Информация о конфигурации безопасности. Эта схема определена в ГОСТ Р 71811 | |
| Сертификат безопасности. Администрация | Предоставление администратору сайта возможности назначать сайт, относящийся к конкретному сайту сертификата экземпляра приложения | |
| Сервер ролей безопасности. Основа | Поддержка информационной модели авторизации пользователей, определенной в ГОСТ Р 71808 и ГОСТ Р 71810 | |
| Хорошо известная роль в области безопасности | Поддержка хорошо известных ролей настройки и безопасности администратора с предлагаемыми разрешениями, определенными в ГОСТ Р 71808 | |
| Сервер ролей безопасности. Управление идентификацией | Разрешает авторизованным пользователям добавлять и/или удалять удостоверения из ролей с помощью соответствующих методов | |
| Сервер ролей безопасности. Управление | Разрешает авторизованным пользователям создавать новые роли и/или удалять роли с помощью соответствующих методов | |
| Сервер ролей безопасности. Ограничение приложений | Поддержка добавления приложений в роль с помощью соответствующих методов, чтобы эти приложения могли использовать эту роль | |
| Сервер ролей безопасности. Ограничение конечных точек | Поддержка добавления конечных точек в роль с помощью соответствующих методов. С этим ограничением роль применяется только тогда, когда клиент подключается через одну из этих конечных точек | |
| Сервер ролей безопасности разрешения по умолчанию | Разрешает авторизованным пользователям задавать свойство роли по умолчанию разрешения для определенных пространств имен | |
| Сервер ролей безопасности разрешения | Разрешает авторизованным пользователям задавать атрибут разрешения на узлах | |
| Сервер ролей безопасности. Авторизация | Ограничивает доступ на основе настроенных ролей и разрешений | |
| Роль безопасности. Клиент. Основа | Изучают и используют информационную модель авторизации пользователей, определенную в ГОСТ Р 71810 | |
| Роль безопасности. Клиент. Управление | Поддержка создания новых ролей и добавления удостоверений, а также удаление ролей или удостоверений с помощью соответствующих методов | |
| Роль безопасности. Клиент. Ограничение приложений | Используют соответствующие методы для добавления приложений в роль, чтобы эти приложения могли использовать эту роль | |
| Роль безопасности клиента. Ограничение конечных точек | Используют соответствующие методы для добавления конечных точек в роль. Ограничение роли применяется только тогда, когда клиент подключается через одну из этих конечных точек | |
| Роль безопасности клиента. Роль разрешения по умолчанию | Возможность задать свойство роли по умолчанию разрешения для определенных пространств имен. Роли по умолчанию разрешения применяются, если с узлом не связаны роли разрешения | |
| Роль безопасности клиента. Роль разрешения | Поддержка установки атрибута роли разрешения на узлах | |
| Модель извлечения для управления глобальными сертификатами и списками доверенных лиц | Использование служб управления сертификатами (см. [[2]](#p100905)) для извлечения модели управления сертификатами экземпляров приложений и списками доверия, включая списки отзыва | |
| Модель push-уведомлений для управления глобальными сертификатами и списками доверенных лиц | Поддержка служб управления сертификатами (см. [[2]](#p100905)) для push-уведомлений для управления сертификатами, приложениями и списками доверия, включая списки отзыва | |
| Модель, основанная на извлечении, для сервиса ключевых учетных данных | Используют методы экземпляра типа службы ключевых учетных данных (модель, основанную на извлечении) для получения ключевых учетных данных (см. [[2]](#p100905)) | |
| Модель, основанная на извлечении, для сервиса ключевых учетных данных | Поддержка модели осуществляется в соответствии с положениями, приведенными в [[2]](#p100905). Включает в себя поддержку одного или нескольких экземпляров ключевых учетных данных и методы для обновления или удаления учетных данных | |
| Сервер конфигурации службы авторизации | Поддержка типов объектов, определенных в [[2]](#p100905), позволяет конфигурировать информацию, необходимую для приема маркеров доступа, когда она предоставляется клиентом во время установления сеанса. Токены доступа выдаются службами авторизации | |
| Клиент службы авторизации | Используют метод запроса токена доступа, определенный в [[2]](#p100905) | |
| Алгоритм симметричной сигнатуры — _None | Алгоритм не применяется | |
| Алгоритм симметричной сигнатуры — _HMAC-SHA1 | Использовать указанный алгоритм не рекомендуется | |
| Алгоритм симметричного шифрования — _None | Алгоритм не применяется | |
| Алгоритм асимметричной подписи — _RSA-PKCS15-SHA1 | Использовать указанный алгоритм не рекомендуется | |
| Алгоритм асимметричного шифрования — _RSA-PKCS15 | Использовать указанный алгоритм не рекомендуется | |
| Алгоритм асимметричного шифрования — _RSA-OAEP-SHA1 | Использовать указанный алгоритм не рекомендуется | |
| Алгоритм получения ключа — _P-SHA1 | Использовать указанный алгоритм не рекомендуется | |
| Алгоритм подписи сертификата — _None | Алгоритм не применяется | |
| Алгоритм подписи сертификата — _RSA-PKCS15-SHA1 | Использовать указанный алгоритм не рекомендуется. Вместо него используют алгоритм SHA2 с 244, 256, 384 или 512 битами | |
| Политика безопасности — _None_Лимиты | Производная длина ключа подписи: 0 | |
| Аэс128-Ша256-RsaOaep_Лимиты | Производная длина ключа подписи: 256 бит; минимальная длина асимметричного ключа: 2048 бит; максимальная длина асимметричного ключа: 4096 бит; одноразовая длина защищенного канала: 32 байта | |
| Basic256Sha256_Лимиты | Производная длина ключа подписи: 256 бит; минимальная длина асимметричного ключа: 2048 бит; максимальная длина асимметричного ключа: 4096 бит; одноразовая длина защищенного канала: 32 байта | |
| Аэс256-Ша256-RsaPss-Лимиты | Производная длина ключа подписи: 256 бит; минимальная длина асимметричного ключа: 2048 бит; максимальная длина асимметричного ключа: 4096 бит; одноразовая длина защищенного канала: 32 байта | |
| Basic128Rsa15_Limits | Производная длина ключа подписи: 128 бит; минимальная длина асимметричного ключа: 1024 бит; максимальная длина асимметричного ключа: 2048 бит; одноразовая длина защищенного канала: 16 байт | |
| Basic256_Limits | Производная длина ключа подписи: 192 бит; минимальная длина асимметричного ключа: 1024 бит; максимальная длина асимметричного ключа: 2048 бит; одноразовая длина защищенного канала: 32 байта |
В ГОСТ Р 71811 представлены функции, связанные с протоколом и кодированием (см. таблицу 7), которые могут быть профилированы. Рекомендуется, чтобы серверы и клиенты поддерживали как можно больше этих опций для обеспечения максимальной совместимости.
| Категория | Титул | Описание |
| Сервер | Сервер обратного соединения по протоколу | Поддержка обратного подключения путем отправки сообщения об обратном отсчете клиенту. Процедура обратного соединения может быть применена к нескольким транспортам, как указано в ГОСТ Р 71811, и должна поддерживаться для всех из них, доступных на сервере |
| Конфигурация протокола | Разрешает администрирование конечных точек и номера портов, используемых конечными точками | |
| Клиент | Клиент обратного подключения по протоколу | Поддержка обратного подключения с приемом сообщений об обратном отсчете от сервера и установке безопасного канала, если URI сервера принят клиентом или пользователем клиента. Процедура обратного соединения может быть применена, как указано в ГОСТ Р 71811 |
| Транспорт | Протокол UA TCP | Поддержка транспортного протокола UA TCP в соответствии с ГОСТ Р 71811 |
| Протокол HTTPS | Поддержка протокола HTTPS в соответствии с ГОСТ Р 71811 | |
| Протокольные веб-сокеты | Поддержка протокола WSS по крайней мере с одним из подпротоколов, определенных в ГОСТ Р 71811 | |
| UA Безопасный разговор | Поддержка UA безопасного разговора указана в ГОСТ Р 71811 | |
| UA Двоичное кодирование | Поддержка двоичного кодирования UA. Значения этих типов данных закодированы в компактные двоичные форматы, непрерывно и без тегов, т.е. предполагается, что ресивер понимает структуру, которую он расшифровывает | |
| Транспорт | UA SOAP-XML Кодировка | Поддержка кодирования XML на основе Soap V1.2 в соответствии с ГОСТ Р 71811. Элементы XML содержат всю информацию, необходимую для его преобразования обратно в структуры OPC UA любого языка |
| Обратимое кодирование JSON | Поддержка обратимой кодировки JSON в соответствии с ГОСТ Р 71811. Объект JSON содержит всю информацию, необходимую для его преобразования обратно в структуры OPC UA любого языка |
5.4 Функции, связанные с информационной моделью и адресным пространством
В таблице 8 описаны базовые функции, связанные с элементами, которые могут быть профилированы. Дополнительная информация об этих элементах представлена в ГОСТ Р 71808, ГОСТ Р 71810 и ГОСТ Р 71811. Серверы с большей емкостью ресурсов будут поддерживать бульшую часть этой функциональности, но на сервере с меньшими ограничениями ресурсов могут отсутствовать некоторые из этих функций. Многие клиенты будут использовать некоторые из этих функций, а более надежные клиенты будут использовать большую часть этой функциональности.
| Категория | Титул | Описание |
| Сервер | Базовая информация. Структура ядра | Поддерживает объект сервера, возможности сервера и структуру адресного пространства OPC UA |
| Возможности сервера, базовая информация | Сервер поддерживает публикацию ограничения в файле возможностей сервера, включая максимальную длину массива, максимальную длину строки, максимальное количество узлов на чтение, максимальное количество узлов на запись, максимальное количество узлов на подписку и максимальное количество узлов на просмотр | |
| События прогресса базовой информации | Сервер предоставляет возможность генерации событий прогресса; в течение длительного времени поддерживается выполнение вызовов служб. Если процесс указан как поддерживаемый в возможностях сервера, то проверяются фактические события | |
| Базовая информационная диагностика | Сервер поддерживает сбор диагностической информации. Для параметра включенного флага в объекте диагностики сервера можно установить значение TRUE, в этом случае поддерживаются все статические и динамические объекты и переменные для диагностических данных, как определено в ГОСТ Р 71810 | |
| Состояние базовой информационной системы | Сервер поддерживает генерацию типа события изменения состояния систем, указывающего на выключение сервера | |
| Базовая информация; ориентировочное время возвращения | Сервер поддерживает свойство расчетного времени возврата. Он указывает время, в которое ожидается, что сервер имеет статус «RUNNING_0». Клиенты могут использовать эти сведения для управления логикой повторного подключения | |
| Базовая информация; состояние системы; базовая система | Сервер поддерживает генерацию типа события изменения состояния системы, указывающего на изменения в базовой системе (SourceNode = сервер). Это событие также может быть использовано для указания на то, что сервер OPC UA имеет базовые системы | |
| Сбой устройства, базовая информация | Сервер поддерживает генерацию типа события сбоя устройства и указание на изменения в отдельных устройствах в базовой системе | |
| Базовая информация. Метод получения отслеживаемых элементов | Сервер поддерживает получение информации о подписке через метод получения отслеживаемых элементов на объекте сервера | |
| Метод повторной отправки данных для базовой информации | Поддержка стандартного метода повторной отправки данных (определенного в ГОСТ Р 71810 для получения последнего значения контролируемых элементов подписки) | |
| Базовая система информационных типов | Сервер предоставляет систему типов с данными, ссылочные типы, типы объектов и типы переменных, включая все типы OPC UA (пространство имен 0), используемые сервером, в соответствии с ГОСТ Р 71810 | |
| Базовая информация системы пользовательских типов | Сервер поддерживает пользовательские типы; для поддержки этой единицы соответствия необходимо, чтобы пользовательские типы с полным деревом наследования были представлены в адресном пространстве | |
| Изменение базовой информационной модели | Сервер поддерживает события изменения модели и версии узлов, для которых сервер разрешает вносить изменения в модель | |
| Правила моделирования заполнения базовой информации | Сервер поддерживает определение пользовательских объектов или переменных, которые включают использование правил моделирования для необязательного или обязательного заполнения | |
| Семантическое изменение базовой информации | Сервер поддерживает событие семантического изменения для некоторых свойств. Включает в себя установку бита семантического изменения в состоянии при возникновении семантического изменения | |
| Базовая информация типа события переполнения очереди событий | Сервер поддерживает переполнения очереди событий в соответствии с ГОСТ Р 71810 | |
| Набор опций базовой информации | Сервер поддерживает набор параметров типа переменной | |
| Базовое информационное значение текста | Сервер поддерживает значение текста для перечисляемых типов данных | |
| Базовые единицы инфоинженерии | Сервер поддерживает определение переменных, которые включают в себя собственность инженерных узлов | |
| Список выбора базовой информации | Сервер поддерживает переменные типа списка выбора — изменяемый тип | |
| Базовая информация. Тип файла. База | Сервер поддерживает объект файла (см. ГОСТ Р 71810). Запись файлов может быть ограничена | |
| Тип файла записи базовой информации | Сервер поддерживает объект типа «файл», включая запись файлов. Также включена поддержка управления доступом пользователей к объекту типа «файл» | |
| Информация о базе запрашивает изменение состояния сервера | Сервер поддерживает метод запроса изменения состояния сервера | |
| Экземпляр конечного автомата, базовая информация | Поддержка экземпляров конечного автомата или подтипа в адресном пространстве. Генерирование события при значительных изменениях состояния | |
| Базовая информация, доступные состояния и переходы | Поддержка свойств доступных состояний и переходов, определенных для типа конечного автомата | |
| Клиент | Базовая информация о клиенте | Клиент использует определенное адресное пространство OPC UA. Доступ или предоставление доступа к информации о сервере, такой как состояние сервера, информация о сборке, возможности, таблица пространства имен и модель типов |
| Базовая информация, лимиты операций чести клиента | Клиент должен соблюдать лимиты сервера, описанные в объекте возможности сервера | |
| Обработка событий базовой информации | Клиент имеет возможность подписаться на базовые события OPC UA и обрабатывать их | |
| Базовая информация, состояние системы клиента | Клиент использует тип события изменения состояния системы для обнаружения выключений сервера | |
| Базовая информация, предполагаемое время возврата клиента | Клиент использует расчетное время возврата для управления логикой повторного подключения | |
| Базовая информация, состояние системы клиента, базовая система | Клиент использует события изменения состояния системы для обнаружения изменения в базовой системе (SourceNode = Server) | |
| Базовая информация, сбой клиентского устройства | Клиент использует тип события сбоя устройства для обнаружения неисправных устройств в базовых системах | |
| Базовая информация, события прогресса клиента | Клиент использует текущие события, в том числе проверяет их поддержку | |
| Базовая информация, диагностика клиента | Клиент предоставляет интерактивный или программный доступ к диагностической информации сервера | |
| Базовая информация, программирование типа клиента | Клиент программно обрабатывает экземпляры объектов или переменных, используя определения их типов | |
| Базовая информация, тип клиента, предварительные знания | Клиент должен взаимодействовать с серверами, которые не предоставляют типы OPC UA в адресном пространстве | |
| Базовая информация, клиентские удаленные узлы | Клиент может получить доступ к узлам с расширенным идентификатором узла, которые ссылаются на сервер, отличный от исходящего сервера. Допускается, чтобы информация о конфигурации сервера была предварительно настроена на клиента | |
| События изменения клиента, базовая информация | Клиент обрабатывает события, связанные с изменением модели для обнаружения изменений в адресном пространстве OPC UA сервера и принятия соответствующих мер для данного изменения | |
| Клиент базовой информации, метод отслеживания получаемых элементов | Клиент использует метод отслеживания получаемых элементов для восстановления после прерывания связи и/или для восстановления информации о подписке | |
| Базовая информация, метод повторной отправки данных | Клиент использует метод повторной отправки данных для получения последнего значения отслеживаемых элементов | |
| Базовая информация, список выбора клиента | Клиент использует и понимает переменные типа «переменная списка выбора» | |
| Базовая информация, тип файла клиента, база | Клиент может получить доступ к объекту типа «файл» для передачи файла с сервера на клиента. Это относится в том числе к большим файлам | |
| Тип файла клиента, запись базовой информации | Клиент может получить доступ к объекту типа «файл» для передачи файла от клиента к серверу. Это относится в том числе к большим файлам | |
| Клиент базовой информации, запрашивающий изменение состояния сервера | Клиент может запросить изменение состояния сервера | |
| Базовая информация, экземпляр конечного автомата клиента | Использует экземпляры типа конечного автомата или подтипа. Отслеживание либо переменной компонента текущего состояния и экземпляра, либо событий, инициируемых в результате изменения состояния. Использование методов, если они определены для типа конечного автомата, чтобы влиять на состояние | |
| Доступные состояния и переходы клиента, базовая информация | Использование свойств доступных состояний и переходов при предоставлении сервером |
В таблице 9 описаны элементы, связанные с моделью адресного пространства, которые могут быть профилированы. Подробная информация об этих элементах модели приведена в ГОСТ Р 71808 и ГОСТ Р 71810. К ним относятся фасеты сервера, описывающие то, что предоставляет сервер, и фасеты клиента, описывающие то, что потребляет клиент.
| Категория | Титул | Описание |
| Сервер | База адресного пространства | Поддержка узловых классов с их атрибутами и ссылками, как определено в ГОСТ Р 71808. Включает в себя: объект, тип объекта, переменную, тип переменной, ссылки и тип данных |
| Атомарность адресного пространства | Поддержка установки флагов, неатомизированная и неатомарная запись в модуле атрибута уровня доступа для переменных узлов, указывающего, что чтение или операции записи могут выполняться атомарным способом. Если флаги установлены в значение «1», атомарность не может быть гарантирована | |
| Только полный массив адресного пространства | Поддержка установки флага записи только полного массива в атрибуте уровня доступа для переменных узлов нескалярных типов данных, чтобы указать, можно ли выполнять операции записи для массива с помощью диапазона индексов | |
| События адресного пространства | Поддержка элементов OPC UA адресного пространства для генерации уведомлений о событиях. К данной категории относится по крайней мере один узел с атрибутом уведомления о событии, для которого задано значение «True» (серверный узел) | |
| Словарь комплексных данных адресного пространства | Поддержка структурированных типов данных с помощью словаря данных. Для единицы соответствия «Атрибут определения типа данных в адресном пространстве» требуется поддержка атрибута определения типа данных. Поддержка словаря данных будет прекращена в одной из следующих версий OPC UA | |
| Адресное пространство атрибута определения типа данных | Поддерживают структурированные типы данных и предоставляют метаданные и информацию о кодировке с помощью типа определения структуры и атрибута определения типа данных | |
| Метод адресного пространства | Поддержка узлов метода | |
| Иерархия уведомлений об адресном пространстве | Поддерживает использование ссылки уведомления для построения иерархии узлов объекта, которые являются уведомлениями с другими узлами объекта уведомителя | |
| Иерархия источников адресного пространства | Поддерживает иерархии источников событий, корни каждой из которых находятся в узле объекта, который является оповещателем. Ссылка наличия источника события используется для связи узлов в иерархии. Если условия поддерживаются, метод иерархии должен включать в себя ссылки условия | |
| Маска записи в адресном пространстве | Поддерживает маску записи, указывающую на доступность записи для всех атрибутов, включая неподдерживаемые | |
| Адресное пространство пользовательской маски | Поддерживает пользовательскую маску, указывающую на возможность доступа для записи всех пользователей, включая неподдерживаемые атрибуты. Поддержка включает в себя как минимум два уровня пользователей | |
| Многоуровневое адресное пространство пользовательской маски | Поддерживает пользовательскую маску, указывающую на доступность разрешения на запись для всех атрибутов для данного пользователя, включая неподдерживаемые атрибуты. Включает в себя поддержку нескольких уровней контроля доступа для всех узлов в системе | |
| Полный уровень доступа пользователя к адресному пространству | Реализует безопасность уровня доступа пользователей, включая поддержку нескольких уровней управления доступом для переменных узлов в системе. Включает в себя указание доступа на чтение, запись, историческое чтение и историческую запись к атрибуту обзора | |
| База уровней доступа пользователей адресного пространства | Реализует безопасность уровня доступа пользователей для переменных узлов, включая как минимум двух пользователей в системе. Включает в себя индикацию чтения, записи, доступ для чтения и записи в журнале к атрибуту обзора | |
| Клиент | Клиент адресного пространства, основа | Использует и понимает классы узлов с их атрибутами и поведением, как определено в ГОСТ Р 71808. К ним относятся: объект, тип объекта, переменная, тип переменной, ссылки и тип данных. Включает в себя обработку имен просмотров и строковой идентификатор узла чувствительных к регистру |
| Клиент адресного пространства, иерархия источников | Обнаружение и использование иерархии источников событий, предоставляемых для конкретных узлов объектов, которые являются уведомлениями о событиях | |
| Клиент адресного пространства, валентность | Получает доступ к флагам неатомизированного чтения или неатомизированной записи в атрибуте уровня доступа переменных узлов, чтобы определить, можно ли выполнять операции чтения или записи атомарным способом. Эта информация, как правило, показывается пользователю для дальнейших действий | |
| Клиент адресного пространства, только полный массив | Доступ к флагу записи только полного массива в атрибуте уровня доступа переменных узлов с нескалярными типами данных, чтобы определить, разрешена ли запись в массив с диапазона индексов | |
| Клиент адресного пространства, сложный словарь данных | Использует и анализирует произвольно структурированные типы данных с помощью словаря данных. В ГОСТ Р 71808 указан упрощенный подход с использованием нового атрибута определения типа данных | |
| Атрибут клиента адресного пространства определения типа данных | Использует и анализирует произвольно структурированные типы данных, в которых метаданные и информация о кодировке предоставляются с помощью типа определения структуры через атрибут определения типа данных | |
| Клиент адресного пространства, иерархия уведомлений | Использует иерархию узлов объектов, которые являются уведомлениями, для выявления определенных областей, где клиент может подписаться на события |
В таблице 10 описаны элементы, связанные с информационной моделью доступа к данным, которые могут быть профилированы. Детали этой модели определены в ГОСТ Р 72215. Серверы могут предоставлять эту информационную модель, и клиенты могут использовать эту информационную модель.
| Категория | Титул | Описание |
| Сервер | Элементы данных доступа к данным | Указывает переменные типа элемента данных или одного из его подтипов. Поддержка кодов состояния, указанных в ГОСТ Р 72215. Поддержка опциональных свойств должна быть проверена в ходе сертификационных испытаний и будет отражена в сертификате |
| Аналоги доступа к данным | Поддержка переменных аналогов доступа к данным с соответствующими свойствами. Поддержка необязательных свойств также будет указана | |
| Процент доступа к данным мертвой зоны | Поддержка фильтра процентной полосы понижения при мониторинге типа аналоговых элементов переменных | |
| Семантические изменения в доступе к данным | Поддержка семантических изменений элементов типа аналогового элемента. Поддержка семантических изменений битов кода состояния там, где это уместно | |
| Доступ к данным двух состояний | Поддержка переменных дискретного типа с двумя состояниями с соответствующими свойствами | |
| Доступ к данным с несколькими состояниями | Поддержка переменных дискретного типа с несколькими состояниями с соответствующими свойствами | |
| Доступ к данным дискретного значения с несколькими состояниями | Поддержка переменных дискретного значения с несколькими состояниями с соответствующими свойствами | |
| Доступ к данным типа элементов массива | Указывает переменные типа элементов массива или одного из его подтипов (тип элемента массива Y, тип элемента массива X, тип массива изображений, тип массива кубов и тип массива измерений N). Поддержка этого типа включает поддержку всех обязательных свойств, включая информацию об оси | |
| Номер комплекса доступа к данным | Поддерживает тип данных «Комплексное число». Доступно для любых типов переменных, не имеющих других явных ограничений | |
| Доступ к данным двойного комплексного числа | Поддерживает тип данных двойного комплексного числа. Этот тип данных доступен для любых типов переменных, которые не имеют других явных ограничений | |
| Клиент | Клиент доступа к основным данным | Общие сведения о типах переменных доступа к данным. Используют стандартные свойства, если это применимо |
| Клиент доступа к данным аналоговых элементов | Общие сведения о переменных типа аналогового элемента с соответствующими свойствами | |
| Клиент доступа к данным двух состояний | Общие сведения о переменных дискретного типа с двумя состояниями с соответствующими свойствами | |
| Клиент доступа к данным с несколькими состояниями | Общие сведения о переменных дискретного типа с несколькими состояниями с соответствующими свойствами | |
| Клиент доступа к данным дискретного значения с несколькими состояниями | Общие сведения о переменных дискретного значения с несколькими состояниями с соответствующими свойствами | |
| Мертвая зона клиента доступа к данным | Использование процентной полосы понижения для фильтрации изменений значений типа аналоговых элементов переменных | |
| Клиент доступа к данным семантического изменения | Распознавание бита семантического изменения в код состояния; клиент должен повторно прочитать свойства, которые определяют специфичную для типа семантику |
В таблице 11 описаны элементы, связанные с информационной моделью аварийных сигналов и условий, которые могут быть профилированы. Детали этой модели определены в ГОСТ Р 72216. Серверы, которые работают с сигналами тревоги и условиями, будут предоставлять эту информационную модель, а клиенты, которые обрабатывают сигналы тревоги и условия, будут использовать эту информационную модель.
| Категория | Титул | Описание |
| Сервер | Основной A и C | Поддерживает сигнализацию и состояние модели типа состояния |
| Возможность A и C | Поддерживает методы включения и отключения | |
| A и C обновление | Поддерживает метод обновления состояния и концепцию обновления | |
| A и C обновление 2 | Поддерживает метод «обновления состояния 2» и концепцию отслеживаемого обновления на основе элементов | |
| Экземпляры A и C | Поддерживает предоставление экземпляров A и C условий в адресное пространство | |
| Классы условий A и C | Поддерживает несколько классов условий для группировки и фильтрации сигнализации | |
| Подклассы условий A и C | Поддерживает назначение нескольких подклассов состояний для группировки и фильтрации сигнализации | |
| Признание A и C | Поддерживает концепцию подтверждения, метод признания и тип подтверждаемого условия | |
| Подтверждение A и C | Поддерживает концепцию подтверждения и метода подтверждения | |
| Комментарий A и C | Поддерживает концепцию комментариев и метод добавления комментария | |
| Сигнализация A и C | Поддерживает обязательные функции типа состояния тревоги | |
| Показатели аварийных сигналов A и C | Поддерживает сбор данных показателей аварийных сигналов в соответствии с определением в ГОСТ Р 72216. Подразумевает один или несколько экземпляров метрик аварийных сигналов | |
| Филиалы A и C | Поддерживает ветвление типов условий и любых подтипов | |
| Стеллажи A и C | Поддерживает концепцию стеллажей и методов отложения на стеллаж по расписанию, отложение на стеллаж или снятие со стеллажа | |
| Подавление A и C | Поддерживает подавления | |
| Подавление A и C по оператору | Поддерживает методы подавления и неподавления, позволяет оператору управлять подавлением | |
| A и C, заглушение клиента | Поддерживает концепции заглушения клиента и метод заглушения | |
| A и C выведены из эксплуатации | Поддерживает состояния выхода из строя и метода выхода из строя | |
| Задержка включения-выключения A и C | Использует свойства задержки включения и выключения для устранения тревожных сигналов | |
| Повторная тревога A и C | Поддерживает свойства времени ожидания и количества повторений в реальном времени, определяющих автоматическое повторное оповещение о сигналах тревоги в определенных условиях | |
| A и C, первые в групповой сигнализации | Поддерживает элементы первой группы для сигнала тревоги | |
| Звуковой сигнал A и C | Поддерживает свойства звукового сигнала. Это свойство содержит звуковой файл, который должен воспроизводиться, если необходимо сгенерировать звуковой сигнал тревоги | |
| Эксклюзивный уровень A и C | Поддерживает тип эксклюзивного уровня тревоги | |
| Эксклюзивный лимит A и C | Поддерживает исключительные предельные сигналы. Сервер, который их поддерживает, должен поддерживать один из подтипов: уровень, отклонение или скорость изменения | |
| Исключительное отклонение A и C | Поддерживает тип исключительного сигнала тревоги об отклонении | |
| A и C, исключительная скорость изменений | Поддерживает тип сигнализации исключительной скорости изменений | |
| A и C, неисключительный лимит | Поддерживает неисключительные предельные сигнализации. Сервер должен поддерживать хотя бы один из подтипов: уровень, отклонение или скорость изменения | |
| A и C, неэксклюзивный уровень | Поддерживает тип сигнализации неэксклюзивного уровня | |
| A и C, неисключительное отклонение | Поддерживает неисключительный тип аварийной сигнализации об отклонении | |
| A и C, неисключительная скорость изменений | Поддерживает неисключительный тип аварийного сигнала скорости изменений | |
| Дискретный тип A и C | Поддерживает дискретные типы аварийных сигналов | |
| A и C не в норме | Поддерживает ненормальный тип сигнализации | |
| A и C, система выключена в обычном режиме | Поддерживает систему, не соответствующую нормальному типу сигнализации | |
| Расхождение между A и C | Поддерживает тип оповещения о несоответствии | |
| Диалоговое окно A и C | Поддерживает тип условия диалогового окна, включая метод реагирования | |
| Сертификат A и C, истечение срока действия | Поддерживает тип сигнала об истечении срока действия сертификата | |
| A и E, отображение оболочки | Сервер использует отображение COM A и E, указанное в ГОСТ Р 72216 для сопоставления событий OPC-COM с событиями A и C. Включает в себя сопоставление классов условий | |
| Клиент | Базовый клиент A и C | Используется модель типа состояния для сигнализации и состояния |
| Клиент A и C включения | Используются методы включения и отключения | |
| Клиент A и C обновления | Используются метод обновления состояния и концепция обновления | |
| Клиент A и C обновления 2 | Используются метод обновления состояния 2 и концепция отслеживаемого обновления на основе элементов | |
| Клиент экземпляров A и C | Используются экземпляры A и C состояния, когда они предоставляются в адресное пространство | |
| Клиент A и C состояния классов | Используются классы состояния для группировки сигналов тревоги | |
| Подклассы условий A и C, клиент | Используются подклассы состояния для группировки или фильтрации тревоги | |
| A и C, признание клиента | Понимание концепции признания и подтверждения условия и использование метода подтверждения по запросу | |
| A и C, подтверждение клиента | Понимание концепции подтверждения условий и использования метода подтверждения | |
| Клиент комментариев A и C | Понимание концепции комментариев и использование функции добавления комментариев | |
| Клиент аварийной сигнализации A и C | Понимание концепции аварийных сигналов и использование обязательных функций типа состояния тревоги | |
| Клиент показателей тревоги A и C | Понимание и использование данных показателей аварийных сигналов в соответствии с ГОСТ Р 72216. Подразумевает обнаружение экземпляров аварийных сигналов, которые могут существовать в любом месте иерархии уведомления | |
| Клиент филиала A и C | Может использовать и обрабатывать ветви условий, включая все действия, связанные с предыдущими экземплярами условий | |
| Клиент стеллажей A и C | Понимание моделей стеллажей и использование методов деления по времени | |
| Клиент A и C подавления | Общие сведения о модели подавления состояния | |
| Подавление A и C клиентом-оператором | Использование методов подавления и неподавления, чтобы разрешить оператору управлять подавлением состояния | |
| Клиент A и C для отключения звука | Понимание модели безмолвного состояния и использование метода отключения звука | |
| A и C, необслуживаемый клиент | Разбирается в модели необслуживаемого состояния и использует метод выхода из строя | |
| Клиент задержки включения-выключения A и C | Использует свойства задержки включения/выключения для устранения неудобств сигнализации | |
| A и C, повторное оповещение клиента | Изучает и использует свойства времени ожидания в реальном времени и количество повторений в реальном времени. Настройка возможна только для серверов, предоставляющих экземпляры сигнализации | |
| A и C, первый в группе клиент аварийной сигнализации | Использует элементы первой группы для сигнала тревоги | |
| Клиент звукового сигнала A и C | Использует звуковой сигнал, и если об этом сообщается, воспроизводится звуковой файл | |
| Клиент эксклюзивного уровня A и C | Использует эксклюзивные сигналы тревоги об уровне | |
| Клиент с эксклюзивным лимитом A и C | Использует эксклюзивные предельные сигнализации. Требует, чтобы был использован хотя бы один из подтипов | |
| Исключительное отклонение A и C, клиент | Использует эксклюзивные сигналы тревоги об отклонениях | |
| Эксклюзив для A и C, клиент, скорость изменений | Использует исключительные оповещения скорости изменения | |
| A и C, неэксклюзивный уровень, клиент | Использует сигнализацию неэксклюзивного уровня | |
| A и C, неисключительный лимит, клиент | Использует неисключительные предельные сигнализации. Требует, чтобы был использован хотя бы один из подтипов | |
| A и C, неисключительное отклонение клиента | Использует неисключительные аварийные сигналы об отклонениях | |
| Клиент A и C, неисключительная скорость изменений | Использует неисключительные оповещения скорости изменений | |
| Дискретный клиент A и C | Использует дискретные типы аварийных сигналов | |
| Клиент A и C, не в норме | Использует тип сигнализации «не в норме» | |
| A и C, обычный клиент | Использует систему, которая не соответствует нормальному типу сигнализации | |
| Клиент сигнализации A и C | Использует тип отключения сигнализации | |
| Клиент несоответствий A и C | Использует тип оповещения о несоответствии | |
| Диалоговый клиент A и C | Использует тип условия диалогового окна, включая метод реагирования | |
| Сертификат клиента A и C, истечение срока действия | Использует тип сигнала тревоги об истечении срока действия сертификата |
В таблице 12 описаны элементы, связанные с аудитом, которые могут быть профилированы. Большинство полнофункциональных серверов поддерживают эти функции, хотя некоторые серверы с ограниченными ресурсами могут не предоставлять эту функциональность. Клиенты, которые осведомлены о безопасности или используются для поддержки ведения журнала безопасности, будут поддерживать эти функции.
| Категория | Титул | Описание |
| Сервер | База аудита | Поддержка событий аудита. Список поддерживаемых событий аудита проверяется при сертификационных испытаниях и будет отражен в результате сертификационных испытаний. Базовые события аудита определены в ГОСТ Р 71808 и ГОСТ Р 71810 |
| Клиент | Аудит идентификатора аудита клиента | Клиент поддерживает генерацию идентификаторов событий аудита и предоставление их серверам |
| Аудит клиента, подписка | Клиент поддерживает подписку на события аудита и их хранение/обработку безопасным способом |
В таблице 13 описаны профилированные элементы, связанные с избыточностью. Серверы, поддерживающие избыточность, будут поддерживать единицы соответствия в зависимости от типа избыточности, которую они поддерживают. Клиенты, способные обрабатывать избыточность, будут поддерживать единицы соответствия в зависимости от типа избыточности, которую они поддерживают.
6 Требования к профилям
Описание профиля должно включать в себя список категорий, в которые допустимо группировать профиль, список именованных профилей и подробный список каждого профиля, включая непосредственно определенные единицы соответствия и любые подпрофили, включенные в профиль. Списки профилей должны быть упорядочены по категориям профилей, а затем в алфавитном порядке по имени профиля. Для связанных списков категорий и профилей должен быть определен URI. URI используется для уникальной идентификации профиля. URI может быть использован для доступа к информации, представленной в настоящем стандарте в отношении данного профиля.
Приложение (клиент или сервер) должно реализовать все единицы соответствия в профиле для обеспечения соответствия профилю. Некоторые профили содержат необязательные единицы соответствия. Необязательная единица соответствия означает, что приложение может не поддерживать данную единицу соответствия. Однако, если приложение поддерживается, оно должно пройти все тесты, связанные с данной единицей соответствия. Некоторые профили содержат необязательные единицы соответствия. Например, для некоторых единиц соответствия требуется наличие определенных элементов информационной модели. Поэтому они перечислены как необязательные, чтобы можно было опустить элементы информационной модели. Если сервер входит в список поддерживающих необязательный модуль единицы соответствия, то он должен включить все необходимые элементы информационной модели в конфигурацию, предоставленную для сертификационных испытаний. В результате сертификационного тестирования перечислены все необязательные единицы соответствия, а также сведения о том, поддерживаются ли они тестируемым приложением UA. Некоторые единицы соответствия также включают списки поддерживаемых типов данных или необязательных подтипов. Эти списки обрабатываются так же, как и необязательные единицы соответствия. Все требования к отчетности для необязательных единиц соответствия также применяются к этим спискам поддерживаемых типов данных или подтипов.
Условные обозначения для определений профилей должны соответствовать следующим соглашениям об именовании профилей, предназначенных для серверов OPC UA, содержащих в своих наименованиях термин «сервер»:
- профили, предназначенные для клиентов OPC UA, содержат в своих названиях термин «клиент»;
- термин «фасет» в названии профиля указывает на то, что этот профиль должен быть частью другого более крупного профиля или относится к определенному аспекту OPC UA. Ожидается, что профили с термином «фасет» в названии будут объединены с другими профилями для определения полной функциональности сервера или клиента OPC UA.
БИБЛИОГРАФИЯ
| УДК 004.03:006.354 | ОКС 35.240.99 |
| Ключевые слова: цифровая промышленность, открытая платформа взаимодействия, унифицированная архитектура, профили | |