ГОСТ EN 16590-2-2018. Межгосударственный стандарт. Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью. Часть 2. Этап разработки концепции
(введен в действие Приказом Росстандарта от 20.08.2021 № 745-ст)
Примечание
Документ включен в Перечень международных и региональных (межгосударственных) стандартов (п.п. 152 и 1008), а в случае их отсутствия — национальных (государственных) стандартов, в результате применения которых на добровольной основе обеспечивается соблюдение требований технического регламента Таможенного союза «О безопасности машин и оборудования» (ТР ТС 010/2011) (Решение Коллегии Евразийской экономической комиссии от 09.03.2021 № 28). Документ введен в действие с 01.12.2021.
Введен в действие Приказом Федерального агентства по техническому регулированию и метрологии от 20 августа 2021 г. № 745-ст
ТРАКТОРЫ И МАШИНЫ ДЛЯ СЕЛЬСКОГО И ЛЕСНОГО ХОЗЯЙСТВА
ЭЛЕМЕНТЫ СИСТЕМ УПРАВЛЕНИЯ, СВЯЗАННЫЕ С БЕЗОПАСНОСТЬЮ
Tractors and machinery for agriculture and forestry. Safety-related parts of control system. Part 2. Concept phase
65.060.01
Дата введения 1 декабря 2021 года
Предисловие
Цели, основные принципы и общие правила проведения работ по межгосударственной стандартизации установлены ГОСТ 1.0 «Межгосударственная система стандартизации. Основные положения» и ГОСТ 1.2 «Межгосударственная система стандартизации. Стандарты межгосударственные, правила и рекомендации по межгосударственной стандартизации. Правила разработки, принятия, обновления и отмены»
Сведения о стандарте
1 ПОДГОТОВЛЕН Научно-производственным республиканским унитарным предприятием «Белорусский государственный институт стандартизации и сертификации» (БелГИСС) на основе собственного перевода на русский язык англоязычной версии стандарта, указанного в пункте 5
2 ВНЕСЕН Государственным комитетом по стандартизации Республики Беларусь
3 ПРИНЯТ Межгосударственным советом по стандартизации, метрологии и сертификации (протокол от 27 июля 2018 г. № 110-П)
4 Приказом Федерального агентства по техническому регулированию и метрологии от 20 августа 2021 г. № 745-ст межгосударственный стандарт ГОСТ EN 16590-2-2018 введен в действие в качестве национального стандарта Российской Федерации с 1 декабря 2021 г.
5 Настоящий стандарт идентичен европейскому стандарту EN 16590-2:2014 «Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью. Часть 2. Этап разработки концепции» («Tractors and machinery for agriculture and forestry — Safety-related parts of control systems — Part 2: Concept phase», IDT).
Европейский стандарт разработан Техническим комитетом по стандартизации CEN/TC 144 «Тракторы и машины для сельскохозяйственных работ и лесоводства» Европейского комитета по стандартизации (CEN).
При применении настоящего стандарта рекомендуется использовать вместо ссылочных европейских стандартов соответствующие им межгосударственные стандарты, сведения о которых приведены в дополнительном приложении ДА
Информация о введении в действие (прекращении действия) настоящего стандарта и изменений к нему на территории указанных выше государств публикуется в указателях национальных стандартов, издаваемых в этих государствах, а также в сети Интернет на сайтах соответствующих национальных органов по стандартизации.
В случае пересмотра, изменения или отмены настоящего стандарта соответствующая информация будет опубликована на официальном интернет-сайте Межгосударственного совета по стандартизации, метрологии и сертификации в каталоге «Межгосударственные стандарты»
Введение
Настоящий стандарт реализует существенные требования безопасности Директивы 2006/42/ЕС, приведенные в приложении ZA.
EN 16590 устанавливает подход к проектированию и оценке процессов жизненного цикла систем, связанных с обеспечением безопасности, включая электрические, и/или электронные, и/или программируемые электронные системы (E/E/PES — электрические/электронные/программируемые электронные системы), устанавливаемые на тракторах, используемых в сельском и лесном хозяйстве, самоходных машинах, а также навесных, полунавесных и прицепных машинах, используемых в сельском хозяйстве. Настоящий стандарт также может применяться для коммунальных машин. В настоящем стандарте рассматриваются возможные опасности, вызванные функциональным поведением E/E/PES-систем, связанных с обеспечением безопасности, в отличие от опасностей, возникающих от самого E/E/PES-оборудования (например, поражение электрическим током, пожар, номинальный уровень эффективности E/E/PES-систем, предназначенных для обеспечения активной или пассивной безопасности).
Рассматриваемые элементы систем управления машин в основном предназначены для обеспечения выполнения критических функций систем управления, связанных с обеспечением безопасности (SRP/CS). Они могут включать аппаратные средства или программное обеспечение, могут быть отдельными или встроенными в систему управления, могут быть предназначены для выполнения только критических функций или могут являться частью рабочей функции.
В основном конструктор (а впоследствии и пользователь) будет рассматривать конструкцию и валидацию таких элементов SRP/CS как часть оценки риска. Целью является снижение риска, вызванного опасностями (или опасными ситуациями), которые могут возникнуть при использовании машины по назначению, путем применения различных защитных мер (как SRP/CS, так и не SRP/CS) для обеспечения безопасной эксплуатации.
EN 16590 рассматривает способность выполнения элементами систем управления, связанными с обеспечением безопасности, критических функций в прогнозируемых условиях в пяти уровнях эффективности защиты. Уровень эффективности защиты канала управления зависит от нескольких факторов, в том числе структуры системы (категории), механизма обнаружения отказов (степени диагностического охвата), надежности компонентов (среднее время наработки на опасный отказ, отказы по общей причине), процессов проектирования, режимов работы, условий окружающей среды и условий эксплуатации. Рассматриваются три типа отказов: системные, отказы по общей причине и случайные.
Для руководства в процессе проектирования и облегчения оценки достигнутого уровня эффективности защиты EN 16590 устанавливает подход, основанный на классификации структур с различными конструктивными элементами и определенным поведением в случае отказа.
Уровни эффективности защиты и категории могут применяться к системам управления всех видов мобильных машин — от простых систем (например, предохранительные клапаны) до сложных (например, системы с электронным управлением), а также к системам управления предохранительными устройствами (например, блокировочными устройствами, датчиками давления и другими).
EN 16590 применяет подход, основанный на определении рисков, в то время когда средства, предусмотренные для обеспечения требуемого уровня эффективности защиты для функций, связанных с обеспечением безопасности, будут приводиться в действие посредством связанных с обеспечением безопасности каналов систем E/E/PES. Приведенные требования применяются для всех процессов жизненного цикла систем E/E/PES (проектирования, валидации, производства, эксплуатации, технического обслуживания и вывода из эксплуатации) и обеспечивают требуемую функциональную безопасность E/E/PES-систем, которые связаны с уровнями эффективности защиты.
Существует следующая иерархическая структура стандартов, устанавливающих требования безопасности в области машиностроения:
а) стандарты типа A (основополагающие стандарты безопасности), содержащие основные концепции, принципы конструирования и общие аспекты, которые могут быть применены к машинам;
б) стандарты типа B (общие стандарты безопасности), рассматривающие один (или более) аспект безопасности или один (или более) тип устройств безопасности, применяющихся для широкого диапазона машин:
- стандарты типа B1 распространяются на специальные аспекты безопасности (например, безопасное расстояние, температура поверхности, шум);
- стандарты типа B2 распространяются на устройства безопасности (например, двуручные устройства управления, блокирующие устройства, регуляторы давления);
в) стандарты типа C (стандарты безопасности на машины), устанавливающие детальные требования безопасности для конкретных машин или групп машин в соответствии с областью применения стандарта.
Настоящий стандарт представляет собой стандарт типа B1 по ISO 12100.
Если требования настоящего стандарта отличаются от положений, установленных в стандартах типа C, то для машин, сконструированных и изготовленных в соответствии со стандартом типа C, его требования являются предпочтительными по отношению к требованиям настоящего стандарта.
Европейский стандарт EN 16590 под общим заголовком «Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью» содержит следующие части:
- часть 1. Общие принципы проектирования и разработки;
- часть 2. Этап разработки концепции;
- часть 3. Разработка серийной продукции, аппаратные средства и программное обеспечение;
- часть 4. Производство, эксплуатация, модернизация и вспомогательные процессы.
1 Область применения
Настоящий стандарт определяет этап разработки концепции, реализуемый при разработке элементов систем управления, связанных с обеспечением безопасности (SRP/CS), устанавливаемых на тракторах, используемых в сельском и лесном хозяйстве, самоходных машинах, а также навесных, полунавесных и прицепных машинах, используемых в сельском хозяйстве. Настоящий стандарт также может применяться для коммунальных машин (например, машин для уборки улиц). Настоящий стандарт определяет характеристики и категории SRP/CS, необходимые для выполнения ими функций, связанных с обеспечением безопасности.
Настоящий стандарт распространяется на элементы систем управления, связанные с обеспечением безопасности, электрических/электронных/программируемых электронных систем (E/E/PES), так как они относятся к мехатронным системам. Настоящий стандарт не указывает, какие функции, связанные с обеспечением безопасности, категории или уровни эффективности защиты должны использоваться при проектировании конкретных машин.
В стандартах, устанавливающих детальные требования безопасности для конкретных машин (стандартах типа C), могут указываться уровни эффективности защиты и/или категории или приводиться рекомендации для изготовителя по их определению на основе оценки риска.
Требования настоящего стандарта не распространяются на системы, не являющиеся E/E/PES-системами (например, гидравлические, механические или пневматические).
2 Нормативные ссылки
В настоящем стандарте использованы нормативные ссылки на следующие стандарты. Для датированных ссылок применяют только указанное издание ссылочного стандарта, для недатированных — последнее издание (включая все изменения).
EN 16590-1:2014, Tractors and machinery for agriculture and forestry — Safety-related parts of control systems — Part 1: General principles for design and development (Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью. Часть 1. Общие принципы проектирования и разработки)
EN 16590-3:2014, Tractors and machinery for agriculture and forestry — Safety-related parts of control systems — Part 3: Series development, hardware and software (Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью. Часть 3. Серийная разработка, аппаратные средства и программное обеспечение)
3 Термины и определения
В настоящем стандарте применены термины по EN 16590-1:2014.
4 Сокращения
В настоящем стандарте применены следующие сокращения:
ADC — аналого-цифровой преобразователь;
AgPL — уровень эффективности защиты сельскохозяйственной техники;
AgPLr — требуемый уровень эффективности защиты сельскохозяйственной техники;
CAD — автоматизированное проектирование;
Cat — категория аппаратных средств;
CRC — циклическая проверка избыточности;
DCavg — средний диагностический охват;
ECU — электронный блок управления;
E/E/PES — электрические/электронные/программируемые электронные системы;
EUC — управляемое оборудование;
FMEA — анализ видов и последствий отказов;
FMECA — анализ видов и последствий критичности отказов;
FSM — менеджмент функциональной безопасности;
HAZOP — исследование опасности и работоспособности;
HIL — программно-аппаратное моделирование (тестирование);
MTTF — среднее время наработки на отказ;
MTTFd — среднее время наработки на опасный отказ;
MTTFdC — среднее время наработки на опасный отказ для каждого канала;
PES — программируемая электронная система;
RAM — запоминающее устройство с произвольным доступом;
SRL — уровень требований к программному обеспечению;
SRP — элемент, связанный с обеспечением безопасности;
SRP/CS — элемент системы управления, связанный с обеспечением безопасности;
SRS — система, связанная с обеспечением безопасности;
ППЗУ — программируемое постоянно запоминающее устройство;
ЭМС — электромагнитная совместимость.
5 Концепция. Контролируемый блок
5.1 Цели
Цель этапа разработки концепции заключается в определении функций и задач контролируемого блока для последующего успешного выполнения всех задач, определенных для обеспечения жизненного цикла системы безопасности (см. EN 16590-1:2014 (рисунок 2)). Для определения требуемого уровня защиты на основе выбранной концепции безопасности должен использоваться соответствующий метод. Соответствующие методы включают анализ риска (описанный ниже), требования других стандартов, законодательные требования и данные, основанные на практическом опыте испытательной лаборатории (центра), или их комбинацию.
5.2 Необходимые предварительные условия
Необходимым предварительным условием является наличие описания контролируемого блока, его интерфейсов, уже известных требований безопасности и надежности и области применения.
5.3 Требования
5.3.1 Контролируемый блок и условия окружающей среды
Концепции, направленные на обеспечение безопасности, должны включать следующее:
a) объем, контекст и назначение контролируемого блока;
b) функциональные требования для контролируемого блока;
c) другие требования, относящиеся к контролируемому блоку и условиям окружающей среды, включая:
- технические и физические требования, например, в отношении эксплуатационных и экологических условий, условий окружающей среды и ограничений; и
- обязательные требования, включая требования законодательства, связанные с обеспечением безопасности, регламентов и стандартов (национальных или международных);
d) известные заранее требования безопасности и надежности и уровни безопасности и надежности, достигнутые аналогичными или связанными контролируемыми блоками.
5.3.2 Ограничения контролируемого блока и его интерфейсы с другими контролируемыми блоками
Для улучшения понимания взаимодействия контролируемого блока и условий окружающей его среды при эксплуатации должна быть учтена следующая информация:
- ограничения контролируемого блока;
- его интерфейсы и взаимодействия с другими контролируемыми блоками и компонентами;
- требования, касающиеся других контролируемых блоков;
- отображение и распределение соответствующих функций между вовлеченными контролируемыми блоками.
5.3.3 Источники стрессовых нагрузок
Должны быть определены источники стрессовых нагрузок, которые могут повлиять на безопасность или надежность контролируемого блока, включая следующие:
- взаимодействие между разными контролируемыми блоками;
- опасности физической или химической природы (энергоемкость, токсичность, взрывоопасность, коррозионная активность, химическая активность, воспламеняемость и т.д.);
- другие внешние события (явления) (температура, удар, ЭМС и т.д.);
- оправданные прогнозируемые ошибки в работе человека;
- опасности, присущие контролируемому блоку, и события (явления), приводящие к отказу (например, при сборке или техническом обслуживании).
5.3.4 Вспомогательные действия
В дополнение к действиям, описанным в 5.3.2, должны быть определены следующие параметры или выполнены следующие действия:
- определяют, является ли контролируемый блок новой разработкой или модификацией, адаптированным или измененным по отношению к существующему контролируемому блоку, и в случае модификации проводят анализ воздействия (влияния) для соответствующей корректировки жизненного цикла системы безопасности;
- подготавливают план и спецификацию для валидации требований, относящихся к контролируемому блоку, определенных по 5.3.1;
- определяют менеджмент проекта для соответствующих стадий жизненного цикла;
- определяют соответствующие входные данные для оценки надежности;
- применяют соответствующие процедуры, инструменты и технологии;
- привлекают квалифицированный персонал.
5.4 Результаты работы
Результатами деятельности по разработке концепции/определения контролируемого блока являются:
a) контролируемый блок и условия окружающей среды;
b) ограничения контролируемого блока и его интерфейсы с другими контролируемыми блоками;
c) источники стрессовых нагрузок;
6 Анализ риска и описание метода
6.1 Цели
Риск определяется (см. EN 16590-1:2014 (статья 3.39)) как сочетание вероятности причинения вреда здоровью и степени тяжести его последствий.
При рассмотрении частоты причинения вреда здоровью, как правило, учитывается и вероятность попадания в опасную ситуацию.
При рассмотрении системы обычно учитывается возможность того, что во многих случаях оператор среагирует для предотвращения причинения вреда здоровью.
Процедура, описанная в 6.2 - 6.4, представляет собой руководство по определению AgPL.
6.2 Необходимые предварительные условия
Для этого этапа необходимые предварительные условия отсутствуют.
6.3 Требования
6.3.1 Процедуры для подготовки к проведению анализа риска
Анализ рисков должен учитывать всю область применения. Если на основании решений, принятых позднее в жизненном цикле системы безопасности, область применения была изменена, должен быть проведен новый анализ риска.
Архитектура SRP/CS не должна рассматриваться как часть анализа рисков.
6.3.2 Задачи анализа риска
Должны быть рассмотрены эксплуатационные условия, в которых контролируемый блок может стать причиной возникновения опасности при правильном (корректном) использовании (включая оправданные прогнозируемые ошибки в работе человека и часть отказов).
6.3.3 Участники анализа риска
В проведение анализа риска должно быть вовлечено несколько представителей различных подразделений (например, представители подразделений разработки электрических или электронных систем, испытаний или валидации, проектирования машин или гидравлики, обслуживания) или приглашенные сторонние консультанты (например, эксперты по техническому контролю).
6.3.4 Оценка и классификация потенциального вреда здоровью
Потенциально вредные воздействия могут быть обнаружены путем рассмотрения возможных сбоев и систематических отказов в соответствующих эксплуатационных условиях. Потенциальная степень тяжести последствий причинения вреда здоровью должна быть описана с максимальной возможной точностью для каждого соответствующего сценария.
Для описания вреда здоровью должна использоваться определенная система категорирования. С этой целью классификация тяжести последствий причинения вреда здоровью предусматривает разделение на четыре категории: S0, S1, S2 и S3 (см. таблицу 1).
При подробном описании вреда здоровью должен учитываться оператор задействованной машины и другие люди (например, вспомогательный персонал, другие операторы машин, наблюдатели и т.д.).
При исследовании риска для функций безопасности особое внимание уделяется причинам травмирования людей. Если в процессе анализа установлено, что потенциальный ущерб может быть причинен только имуществу и не приводит к возникновению потенциального вреда здоровью человека, функция, предусмотренная для такого случая, не может классифицироваться как функция, связанная с обеспечением безопасности. Для такого случая предусмотрено введение в классификацию тяжести последствий причинения вреда здоровью категории S0. Для функций, которым в отношении причинения вреда здоровью присвоен класс S0, не требуется проведение предварительной оценки риска.
6.3.5 Оценка воздействия в наблюдаемой ситуации
Анализ риска отражает воздействия возможных отказов в конкретных рабочих условиях и условиях эксплуатации. Наблюдаемые ситуации ранжируются в диапазоне от ежедневной рутинной деятельности до экстремальных, редких ситуаций. Для определения разных по частоте и продолжительности воздействия категорий используется переменная «E». Используются пять категорий (см. таблицу 2), обозначенных E0, E1, E2, E3 и E4, где «E» позволяет оценить, как часто и как долго оператор или наблюдатель подвергается опасности, в ситуации, когда отказ может привести к травмированию оператора или наблюдателя. Воздействие в данной ситуации определяется частотой и продолжительностью, и наивысшая из полученных оценок должна использоваться при определении AgPLr.
Примечание - Опасность может представлять сочетание условий (например, окружающей среды и/или эксплуатации) машины.
Воздействие опасных событий (явлений)
6.3.6 Оценка возможности избежать причинения вреда здоровью
Оценка возможности избежать причинения вреда здоровью включает в себя оценку того, может ли обычный оператор машины (прошедший соответствующее обучение, если это необходимо на практике) управлять (контролировать) опасной ситуацией, которая может возникнуть, или избежать ее, или такая ситуация полностью неуправляема. Наблюдатель может избежать опасной ситуации самостоятельно. В свою очередь номинальная возможность избежать причинения вреда здоровью может быть классифицирована по четырем установленным группам. Полученная оценка возможности избежать причинения вреда здоровью предполагает только функцию без дополнительных защитных мер (избежание причинения вреда здоровью вне технической системы). Классификация по C0, C1, C2 и C3 описывает следующие состояния; «легкая управляемость», «простая управляемость», «обычная управляемость» и «управляемость отсутствует» (см. таблицу 3).
Возможность избежать причинения вреда здоровью
6.3.7 Выбор необходимого AgPLr
Порядок определения необходимого AgPLr в зависимости от сочетания степени тяжести последствий причинения вреда здоровью, воздействия опасных ситуаций и управляемости для каждой из идентифицированных опасностей приведен на рисунке 1.
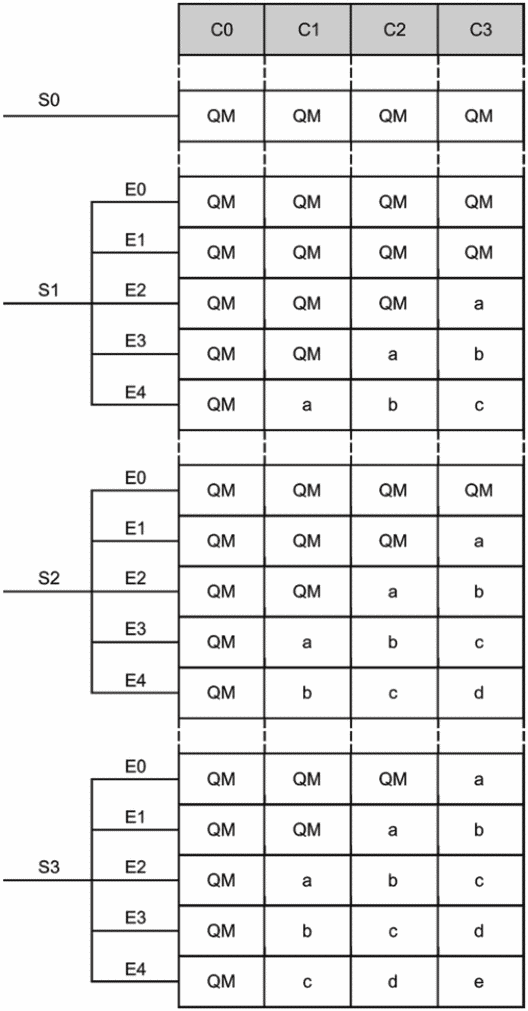
S — степень тяжести последствий причинения вреда здоровью; E — воздействие опасных событий (явлений); C — управляемость; QM — показатели качества; a, b, c, d, e — требуемый уровень эффективности защиты сельскохозяйственной техники (AgPLr)
Примечание - QM представлены для информации, см. 6.3.7.
Необходимый AgPLr назначается от AgPL = a до AgPL = e. AgPL = a имеет самые низкие требования к системе, а AgPL = e — самые жесткие требования к системе. В дополнение к этим уровням представлены обозначения показателей качества — QM, которые подразумевают требования по приведению системы разработки в соответствие с требованиями стандартов, подобных EN ISO 9001. Для функции, классифицируемой как QM, степень связанного с ней риска должна быть настолько низкой, чтобы можно было не рассматривать данную функцию как связанную с обеспечением безопасности.
6.4 Результаты работы
Для этого этапа документируемые результаты работ отсутствуют.
7 Проектирование системы
7.1 Цели
Целью данного этапа, сформированной на основе предшествующих этапов, является определение требований к проектированию системы.
7.2 Необходимые предварительные условия
Для данного этапа необходимые предварительные условия отсутствуют.
7.3 Требования
7.3.1 Установление AgPL
AgPL должен быть установлен для каждой идентифицированной опасности, выявленной при анализе функций, связанных с обеспечением безопасности. AgPL с наивысшей оценкой должен определять AgPLr функции, связанной с обеспечением безопасности.
Для достижения необходимого AgPLr могут использоваться различные сочетания надежности и архитектуры. Например, возможно (в определенных пределах) для одноканальной архитектуры высокой надежности обеспечить такой же или более высокий уровень эффективности защиты, как и для двухканальной архитектуры, уровень надежности которой ниже (см. рисунок 2).
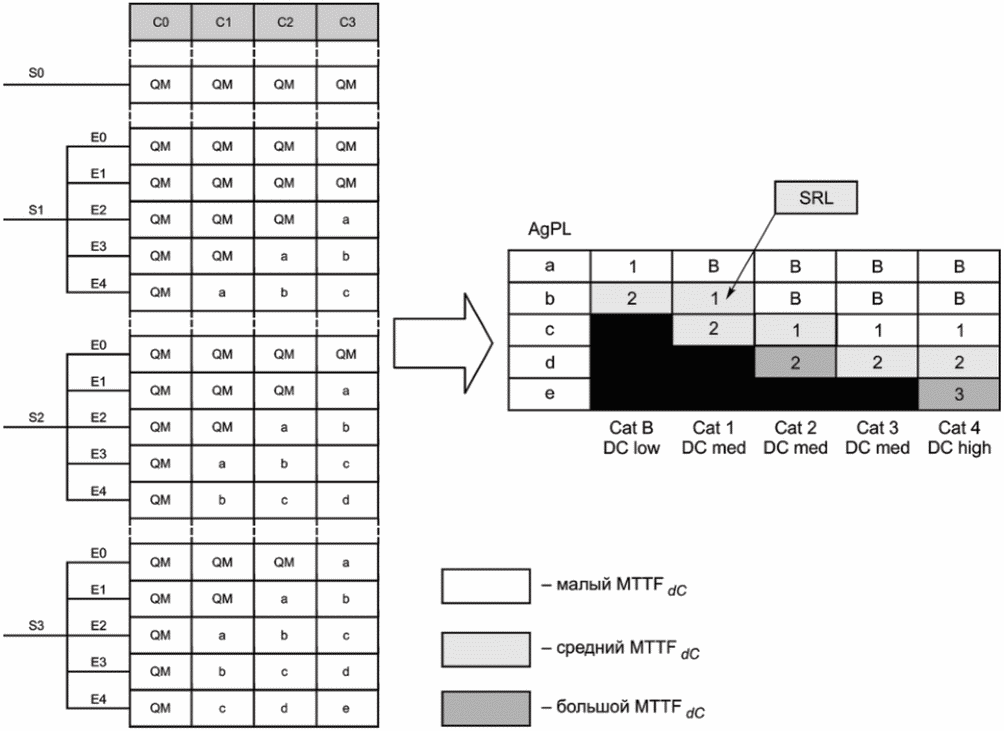
Рисунок 2 — Взаимосвязь между уровнем эффективности защиты сельскохозяйственной техники и категориями DC, MTTFdC и SRL
Уровень эффективности защиты сельскохозяйственной техники системой управления, связанной с безопасностью, — это функция следующих четырех аспектов:
- категории (см. приложение A);
- MTTF (см. приложение B);
- DC (см. приложение C);
- SRL (см. EN 16590-3:2014 (раздел 7)).
Дополнительно при проектировании системы должны быть рассмотрены следующие технические объекты (элементы):
- CCF для архитектур категорий 3 и 4 (см. приложение D);
- систематические отказы (см. приложение E);
- способность выполнять функцию, связанную с обеспечением безопасности, в предполагаемых условиях окружающей среды (таких как установленные в ISO 15003);
- другие типичные функции (см. приложение F).
Пример оценки риска и определения результирующего AgPLr приведен в приложении G.
AgPLr на рисунке 2 показан на вертикальной оси. Категории аппаратных средств перечислены по горизонтальной оси. Каждая категория имеет соответствующий диагностический охват (DC), среднее время наработки на опасный отказ для каждого канала (MTTFdC) и уровень требований к программному обеспечению (SRL) для каждого приведенного уровня эффективности защиты.
Для необходимого AgPLr конструктор должен выбрать одну категорию аппаратных средств.
Примечание - Выбор более высокой категории аппаратных средств для установленного AgPL позволяет снизить уровень MTTFd и/или SRL.
7.3.2 Достижение необходимого AgPLr
Требования к проектированию системы должны формироваться на основе целей безопасности и при необходимости на основе информации о безопасном состоянии, определенном по результатам анализа риска (например, отключение или поддержание функции). Эффективность выбранной конструкции должна быть подтверждена соответствующим методом верификации.
Примечание - Эффективность может быть верифицирована, например, при испытаниях в лаборатории, по результатам исследований, испытаниями объекта или моделированием. Соответствующие верификационные мероприятия могут также быть установлены в стандартах.
Функция, связанная с обеспечением безопасности, может быть реализована одним или несколькими элементами системы управления. Конструктор может использовать одну из доступных технологий или их комбинацию. Безопасность, обеспечиваемая E/E/PES, может комбинироваться с механической функцией (например, механически связанные контакты).
Типовой канал управления функцией, связанной с обеспечением безопасности, с соответствующими элементами, связанными с безопасностью, показан на рисунке 3, где указаны вход (I), E/E/PES (L), выходные/силовые элементы управления (O) и средства соединения (например, электрические, оптические).
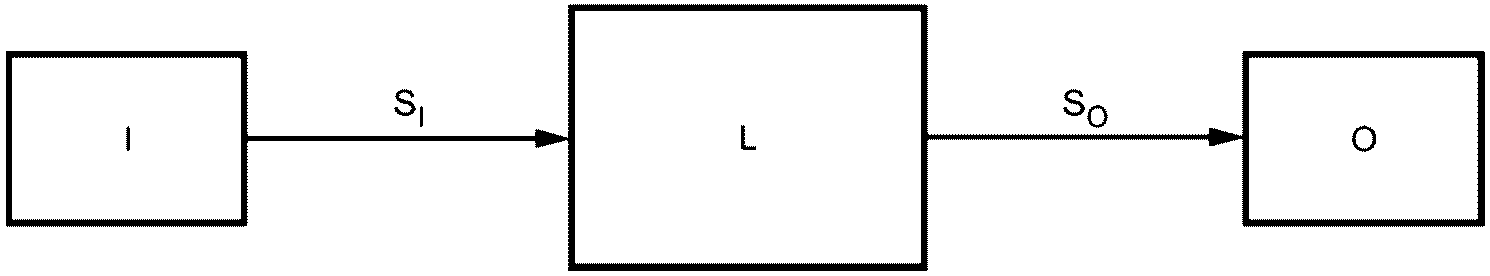
I — входное устройство (например, датчик); L — логический элемент; O — выходное устройство (например, устройства привода); SI — соединения входного сигнала; SO — соединения выходного сигнала
Рисунок 3 — Схема комбинации элементов систем управления, связанных с безопасностью
Все средства соединения включают в элементы систем управления, связанные с безопасностью. Каждый элемент, связанный с безопасностью, канала управления функции, связанной с обеспечением безопасности, может состоять из различных технологических и технических средств. Для исполнения каждого элемента, связанного с безопасностью, могут применяться различные технологии.
Пример - Вход, включающий в себя датчик скорости, соединенный с преобразователем сигналов, активируемым при помощи света.
7.3.3 Достижение уровня эффективности защиты
Выбранные SRP/CS должны обеспечивать характеристики требуемого уровня эффективности защиты.
7.4 Результаты работы
Результатами деятельности по проектированию системы является установление AgPL для рассмотренных функций, связанных с обеспечением безопасности, включая:
- выбранную категорию (см. приложение A);
- результирующее MTTF (см. приложение B);
- результирующий DC (см. приложение C);
- результирующий SRL;
- результирующий CCF для архитектур категорий 3 и 4 (см. приложение D);
- рассмотрение систематических отказов (см. приложение E);
- рассмотрение других типичных функций (см. приложение F).
ПРЕДНАЗНАЧЕННЫЕ АРХИТЕКТУРЫ ДЛЯ SRP/CS
A.1 Общие положения
Рисунок 3 и рисунки A.1 - A.3 определяют архитектуру, требуемую для каждой соответствующей категории аппаратных средств.
Для всех архитектур применяются проверенные принципы безопасности, включающие:
- исключение неисправностей определенного вида (например, предотвращение короткого замыкания путем разделения);
- снижение вероятности возникновения неисправности, например избыточные показатели или заниженные номинальные характеристики;
- управление, учитывающее характер неисправности, например обеспечение размыкания цепи, если в случае неисправности необходимо срочное отключение энергии (нормально разомкнутые контакты);
- максимально быстрое обнаружение неисправностей.
Рекомендуется использовать проверенные компоненты. Проверенный компонент для применения в целях, связанных с обеспечением безопасности, должен быть:
a) широко использован в прошлом для подобных целей с успешными результатами; и
b) изготовлен и проверен с использованием принципов, которые демонстрируют его пригодность и надежность для применения в целях, связанных с обеспечением безопасности.
Вновь разработанные компоненты могут рассматриваться как эквивалентные проверенным компонентам, если они удовлетворяют условию, указанному в перечислении b).
Примечание 1 — Рисунки показывают общие архитектуры, а не конкретные примеры. Всегда возможно изменение этих архитектур. Однако любое такое изменение потребует подтверждения с использованием соответствующих аналитических инструментов, соответствия архитектуры требуемой категории.
Примечание 2 — Учитывается резервирование (избыточность), например для увеличения степени диагностического охвата могут использоваться избыточные датчики.
A.2 Категория B (базовая)
Предназначенная архитектура показана на рисунке 3.
- DC = низкая степень;
- MTTFdC для канала = от малого до среднего, рекомендуется использовать проверенные компоненты;
- рассмотрение отказов по общей причине не применяется;
- возникновение одиночной неисправности может привести к потере функции, связанной с обеспечением безопасности;
- не подходит для операционной системы, чувствительной к одиночной неисправности.
A.3 Категория 1
Предназначенная архитектура показана на рисунке 3.
- DC = средняя степень;
- MTTFdC для канала = от малого до среднего;
- рассмотрение отказов по общей причине не применяется;
- для диагностического охвата могут потребоваться резервные (избыточные) входы;
- не подходит для операционной системы, чувствительной к одиночной неисправности;
- возникновение одиночной неисправности может привести к потере функции, связанной с обеспечением безопасности, но вероятность возникновения неисправности ниже, чем для категории B.
A.4 Категория 2
Предназначенная архитектура показана на рисунке A.1.
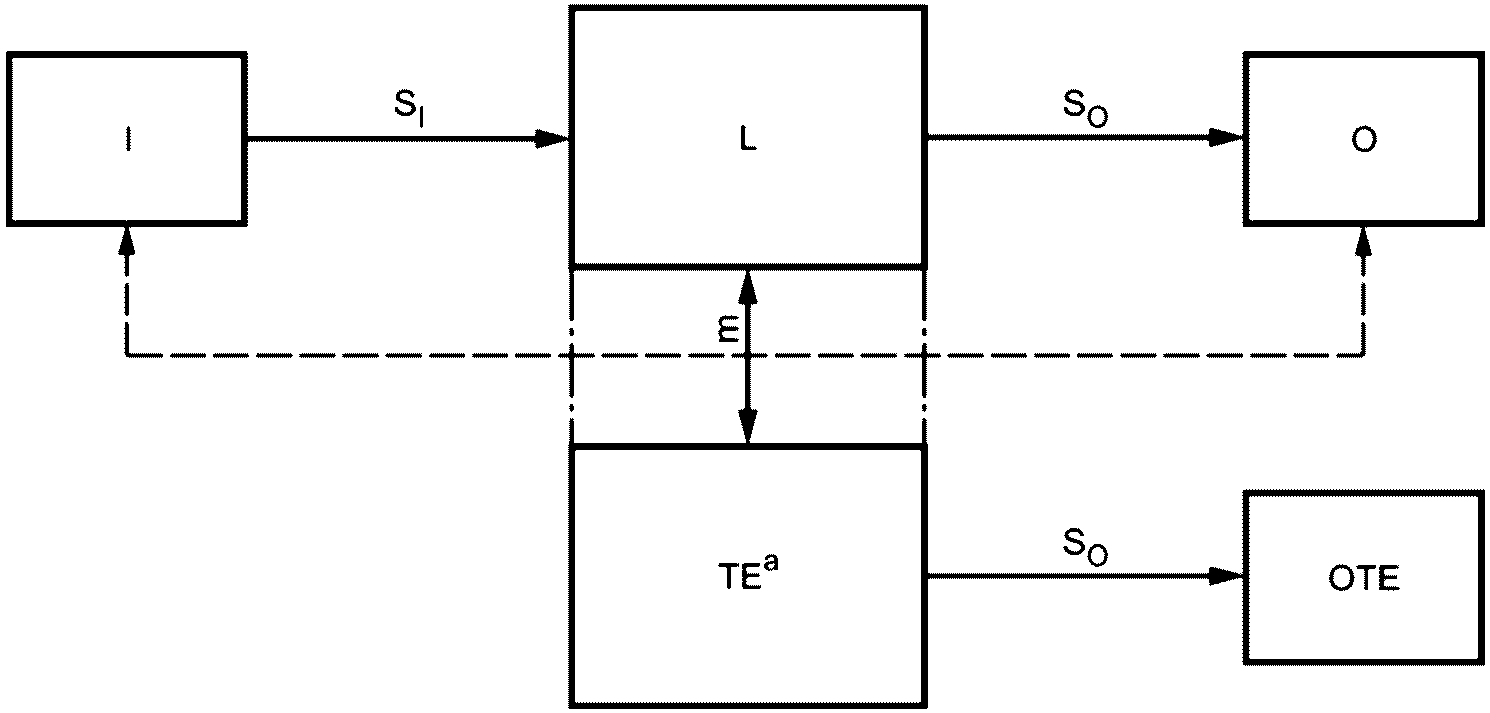
I — входное устройство (например, датчик); L — логический элемент; O — выходное устройство (например, устройства привода); TE — испытательное оборудование (в дополнение к логическому элементу); OTE — выходные сигналы испытательного оборудования; SI — соединения входного сигнала; SO — соединения выходного сигнала; m — мониторинг (автоматический контроль).
a Требуется обеспечить диагностический охват логического элемента, но не выделение отдельного канала.
Рисунок A.1 — Предназначенная архитектура для категории 2
- неисправности входного датчика и выходного устройства привода обнаруживаются в логическом элементе управления;
- DC = средняя степень;
- MTTFdC для канала = малый, средний;
- рассмотрение отказов по общей причине не применяется;
- для диагностического охвата могут потребоваться резервные (избыточные) входы;
- выходное устройство и выходные сигналы испытательного оборудования могут быть скомпонованы последовательно или параллельно в зависимости от условий, обеспечивающих безопасное состояние системы;
- не подходит для операционной системы, чувствительной к одиночной неисправности;
- требуются предупреждения (предупреждающие сигналы) для оператора;
- возникновение одиночной неисправности может привести к потере функции, связанной с обеспечением безопасности, но безопасное состояние системы обеспечивается.
Одиночная неисправность обнаруживается при обращении к функции, связанной с обеспечением безопасности, или перед следующим обращением при тестировании включения функции, связанной с обеспечением безопасности, и/или периодическом тестировании, при необходимости.
Такая проверка может инициироваться вручную или автоматически. Проверка сама по себе не должна создавать опасную ситуацию. Оборудование, осуществляющее проверку, может быть отдельным или встроенным (интегрированным) в элемент(ы), связанный(ые) с безопасностью, обеспечивающий(ие) выполнение функции, связанной с обеспечением безопасности. Любая проверка функции(й), связанной(ых) с обеспечением безопасности, должна либо:
-
разрешать работу, если не было обнаружено никаких неисправностей; либо
-
вырабатывать выходной сигнал, который вызывает соответствующее управляющее воздействие, если неисправность обнаружена.
Когда это возможно, выходной сигнал должен обеспечивать безопасное состояние системы. Если обеспечить безопасное состояние системы невозможно (например, сварка контакта в конечном устройстве коммутации), выходной сигнал должен обеспечить предупреждение оператора об опасности. После обнаружения неисправности безопасное состояние системы должно поддерживаться до тех пор, пока неисправность не будет устранена.
Примечание 1 — В некоторых случаях категория 2 не применяется, потому что нельзя применить проверку функции, обеспечивающей безопасность, ко всем компонентам, например реле давления или датчик температуры.
Примечание 2 — В целом категория 2 может быть реализована с электрическими приборами (например, в защитном оборудовании и в конкретных системах управления).
Примечание 3 — Некоторые компоненты, обладающие высокой надежностью, нуждаются только в периодической проверке. Датчики скорости могут быть проверены только во время работы (датчик-счетчик), но функциональность и отсутствие повреждений линии могут проверяться при обычном пуске машины. Нормальный пуск машины осуществляется несколько раз в день, что позволяет выполнять несколько проверок в день.
Примечание 4 — В некоторых случаях оператор может сам периодически проверять элементы, связанные с безопасностью, вручную (например, переключатели сидений).
A.5 Категория 3
Предназначенная архитектура показана на рисунке A.2.
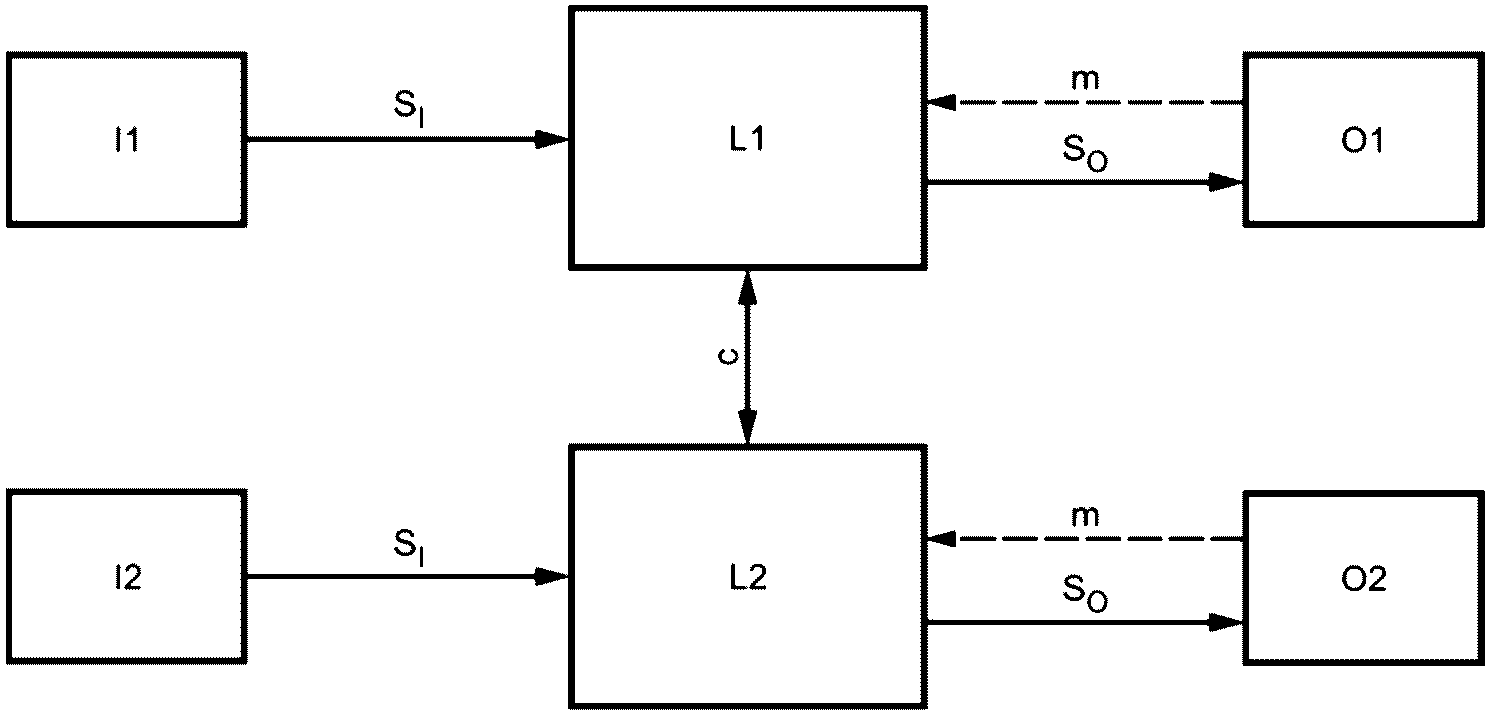
I1, I2 — входное устройство (например, датчик); L1, L2 — логический элемент; O1, O2 — выходное устройство (например, устройства привода); SI — соединения входного сигнала; SO — соединения выходного сигнала; m — мониторинг (автоматический контроль); c — перекрестный мониторинг
Рисунок A.2 — Предназначенная архитектура для категории 3
- неисправности входного датчика, логического элемента и выходного устройства привода обнаруживаются в логическом элементе управления;
- DC = средняя степень;
- MTTFdC для канала = малый, средний;
- требуется рассмотрение отказов по общей причине (см. приложение D);
- для диагностического охвата могут потребоваться резервные (избыточные) входы;
- для обеспечения безопасного состояния системы могут потребоваться дополнительные резервные (избыточные) выходы;
- выходы могут быть скомпонованы последовательно или параллельно в зависимости от условий, обеспечивающих безопасное состояние системы;
- подходит для операционной системы, чувствительной к одиночной неисправности, с резервным (избыточным) источником питания;
- требуются предупреждения (предупреждающие сигналы) для оператора;
- при возникновении одиночной неисправности функция, связанная с обеспечением безопасности, выполняется всегда, но накопленные необнаруженные неисправности могут привести к потере функции, связанной с обеспечением безопасности.
Практика подтверждает, что одиночная неисправность обнаруживается при обращении к функции, связанной с обеспечением безопасности, или перед следующим обращением при тестировании включения функции, связанной с обеспечением безопасности, и/или периодическом тестировании, при необходимости.
Такая проверка может инициироваться вручную или автоматически. Проверка сама по себе не должна создавать опасную ситуацию. Оборудование, осуществляющее проверку, может быть отдельным или встроенным (интегрированным) в элементы, связанные с безопасностью, обеспечивающие выполнение функции, связанной с обеспечением безопасности. Любая проверка функции(й), связанной(ых) с обеспечением безопасности, должна либо:
-
разрешать работу, если не было обнаружено никаких неисправностей, либо
-
вырабатывать выходной сигнал, который вызывает соответствующее управляющее воздействие, если неисправность обнаружена.
Когда это возможно, выходной сигнал должен обеспечивать безопасное состояние системы. Если обнаружены условия, которые могут привести к отказу, система должна обеспечить соответствующее предупреждение оператора. После обнаружения неисправности безопасное состояние системы должно поддерживаться до тех пор, пока неисправность не будет устранена.
Примечание 1 — Некоторые компоненты, обладающие высокой надежностью, нуждаются только в периодической проверке. Датчики скорости могут быть проверены только во время работы (датчик-счетчик), но функциональность и отсутствие повреждений линии могут проверяться при обычном пуске машины. Нормальный пуск машины осуществляется несколько раз в день, что позволяет выполнять несколько проверок в день.
Примечание 2 — В некоторых случаях оператор может сам периодически проверять элементы, связанные с безопасностью, вручную (например, переключатели сидений).
Примечание 3 — Требование по обнаружению одиночной неисправности не означает, что все неисправности будут обнаружены. Следовательно, накопление необнаруженных неисправностей может привести к появлению непреднамеренного выходного сигнала и возникновению опасной ситуации в машине. Типовыми примерами практических мер по обнаружению неисправности являются движение контактов реле и мониторинг избыточных электрических выходных сигналов.
Примечание 4 — Желательно, чтобы условие(я), вызвавшее(ие) возникновение ошибки, сохранялось(ись) для последующих оценок.
A.6 Категория 4
Предназначенная архитектура показана на рисунке A.3.
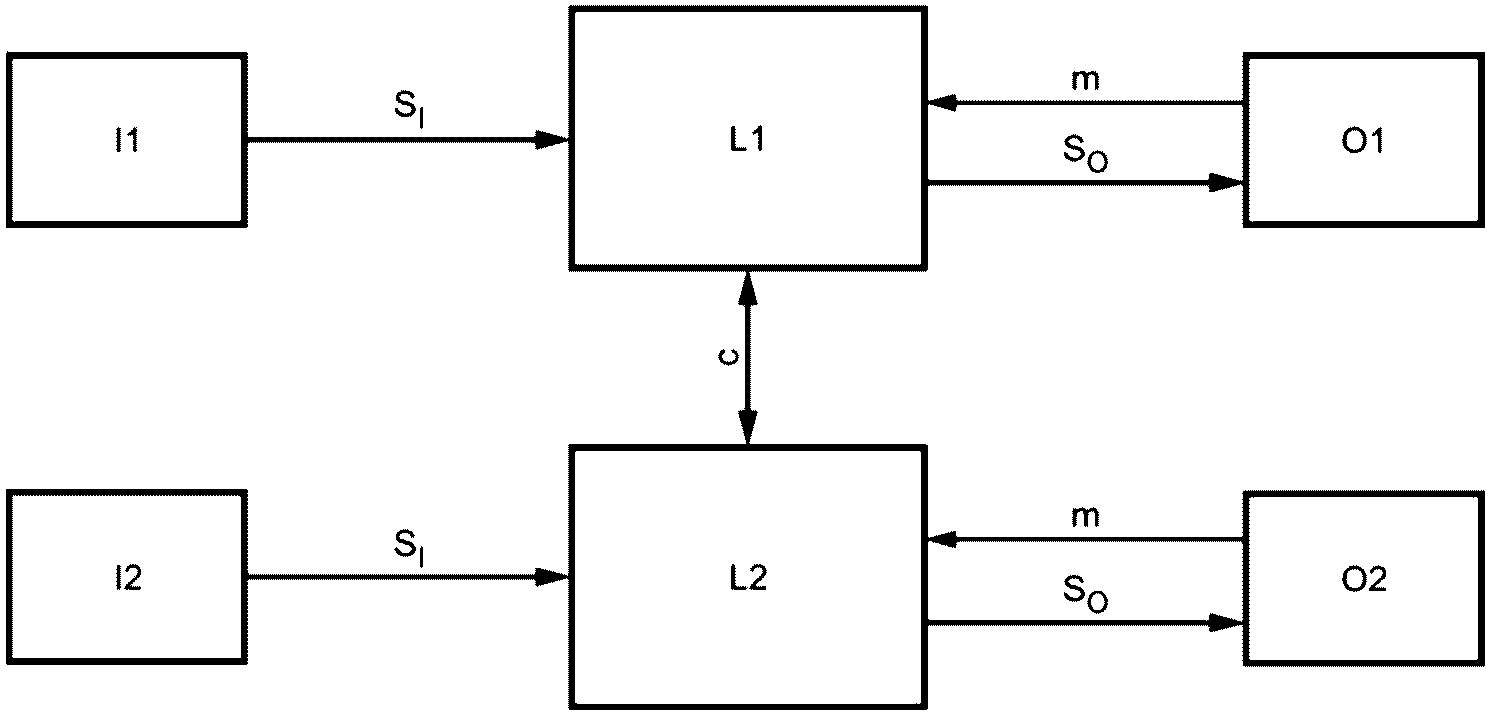
I1, I2 — входное устройство (например, датчик); L1, L2 — логический элемент; O1, O2 — выходное устройство (например, устройства привода); SI — соединения входного сигнала; SO — соединения выходного сигнала; m — мониторинг (автоматический контроль); c — перекрестный мониторинг
Сплошные линии, иллюстрирующие мониторинг (автоматический контроль), показывают более высокую степень диагностического охвата, чем указанная в архитектуре, предназначенной для категории 3.
Рисунок A.3 — Предназначенная архитектура для категории 4
- неисправности входного датчика, логического элемента и выходного устройства привода обнаруживаются в логическом элементе управления;
- DC = высокая степень;
- MTTFdC для канала = малый, средний, большой;
- требуется рассмотрение отказов по общей причине (см. приложение D);
- для диагностического охвата могут потребоваться резервные (избыточные) входы;
- для обеспечения безопасного состояния системы могут потребоваться дополнительные резервные (избыточные) выходы;
- выходы могут быть скомпонованы последовательно или параллельно в зависимости от условий, обеспечивающих безопасное состояние системы;
- подходит для операционной системы, чувствительной к одиночной неисправности, с резервным (избыточным) источником питания;
- требуются предупреждения (предупреждающие сигналы) для оператора;
- при возникновении одиночной неисправности функция, связанная с обеспечением безопасности, выполняется всегда, но накопленные необнаруженные неисправности могут привести к потере функции, связанной с обеспечением безопасности, однако вероятность возникновения такой ситуации ниже, чем для категории B.
Одиночная неисправность обнаруживается при обращении к функции, связанной с обеспечением безопасности, или перед следующим обращением при тестировании включения функции, связанной с обеспечением безопасности, и/или периодическом тестировании, при необходимости.
Такая проверка может инициироваться вручную или автоматически. Проверка сама по себе не должна создавать опасную ситуацию. Оборудование, осуществляющее проверку, может быть отдельным или встроенным (интегрированным) в элементы, связанные с безопасностью, обеспечивающие выполнение функции, связанной с обеспечением безопасности. Любая проверка функции(й), связанной(ых) с обеспечением безопасности, должна либо:
-
разрешать работу, если не было обнаружено никаких неисправностей, либо
-
вырабатывать выходной сигнал, который вызывает соответствующее управляющее воздействие, если неисправность обнаружена.
Когда это возможно, выходной сигнал должен обеспечивать безопасное состояние системы. Если обнаружены условия, которые могут привести к отказу, система должна обеспечить соответствующее предупреждение оператора. После обнаружения неисправности безопасное состояние системы должно поддерживаться до тех пор, пока неисправность не будет устранена.
Примечание 1 — Некоторые компоненты, обладающие высокой надежностью, нуждаются только в периодической проверке. Датчики скорости могут быть проверены только во время работы (датчик-счетчик), но функциональность и отсутствие повреждений линии могут проверяться при обычном пуске машины. Нормальный пуск машины осуществляется несколько раз в день, что позволяет выполнять несколько проверок в день.
Примечание 2 — В некоторых случаях оператор может сам периодически проверять элементы, связанные с безопасностью, вручную (например, переключатели сидений).
Примечание 3 — Требование по обнаружению одиночной неисправности не означает, что все неисправности будут обнаружены. Следовательно, накопление необнаруженных неисправностей может привести к появлению непреднамеренного выходного сигнала и возникновению опасной ситуации в машине. Типовыми примерами практических мер по обнаружению неисправности являются движение контактов реле и мониторинг избыточных электрических выходных сигналов.
Примечание 4 — Желательно, чтобы условие(я), вызвавшее(ие) возникновение ошибки, сохранялось(ись) для последующих оценок.
УПРОЩЕННЫЙ МЕТОД ОЦЕНКИ MTTFdC
В настоящем приложении описывается метод для расчета MTTFdC канала.
Для двухканальной архитектуры (категории 3 и 4) предусмотрена формула MTTFdC для расчета симметричного канала.
Для этих расчетов используется динамическое моделирование, когда обеспечен доступ к базе данных частоты отказов компонентов. Проблемы проектирования, программного обеспечения и изготовления не учитываются.
При рассмотрении причин возникновения отказов некоторых компонентов может представиться возможность исключения отдельных отказов. В этом случае должны быть представлены соответствующие результаты анализа или данные (например, проводник с избыточными показателями).
B.2.1 Определение значений MTTFd компонента
В следующих стандартах/базах данных (см. библиографию) приведены значения MTTF для отдельных компонентов:
Для доступа к таким базам данных применяются инструменты программного обеспечения. При извлечении данных конструктор должен определить рабочий цикл и уровень стрессовых нагрузок компонента (температурный, мощностный и т.д.). Для соединителей, контакторов, предохранителей и подобных компонентов особое внимание следует уделить определению рабочего цикла, так как эти компоненты часто оцениваются в количестве циклов (B10d). Проводники не включаются.
При этом конструктору E/E/PES настоятельно рекомендуется в первую очередь использовать достоверные данные об используемых компонентах, при наличии, и только затем сведения, предоставляемые указанными выше базами данных.
При преобразовании MTTF в MTTFd применяется общепринятое положение, что 50% всех отказов опасны. Также можно оценить вид отказа каждого компонента и определить фактический процент опасных отказов.
MTTFd = MTTF/процент опасных отказов (см. таблицу B.1).
Компоненты не должны эксплуатироваться без учета ограничений, установленных изготовителем.
Если для выбранного компонента данные по MTTFd отсутствуют, для определения MTTFd следует использовать один из следующих способов или их комбинацию:
a) практическое доказательство возможности их использования при установленных условиях окружающей среды и эксплуатационных требованиях;
При испытаниях электронный компонент подвергается воздействию эксплуатационных условий и условий окружающей среды, для которых он спроектирован, подтверждение его соответствия требованиям верифицируется.
B.2.2 MTTFd для компонентов из B10
Для электромеханических компонентов (например, реле, контакторы, переключатели и т.п.) может быть сложно рассчитать среднее время наработки на опасный отказ MTTFd. Часто изготовители указанных компонентов указывают только среднее число циклов наработки 10% испытываемых компонентов до наступления отказа (B10) или до наступления опасного отказа (B10d). Далее описывается метод для расчета MTTFd для компонентов с использованием B10, указанного изготовителем.
Если изготовитель не указал B10d, в данном случае при преобразовании B10 в B10d применяется общепринятое положение, что 50% всех отказов опасны:
Приблизительное значение MTTFd рассчитывается по формуле
MTTF_{d} = \frac{B_{10d}}{0,1 \cdot n_{op}} . (2)
Для того чтобы рассчитать количество операций nop, необходимо сделать ряд предположений, связанных с применением компонента:
n_{op} = \frac{d_{op} \cdot h_{op} \cdot 3600}{t_{cycle}} , (3)
где hop — средняя наработка, ч/день;
dop — средняя наработка, день/год;
tcycle — среднее время между началом двух последовательных циклов компонента (например, переключение клапана), с.
Общая формула для № компонентов:
\frac{1}{MTTF_{dC}} = \sum_{i = 1}^{N} \frac{1}{MTTF_{di}} , (4)
где MTTFdC — для всего канала;
MTTFdi — MTTFd для каждого компонента канала.
Следует включать только компоненты, которые влияют на функцию, связанную с обеспечением безопасности.
Пример расчета MTTFdC приведен в таблице B.1.
Пример расчета MTTFdC печатной платы
По примеру, приведенному в таблице B.1, MTTFdC получается 115,6 лет.
B.4 Расчет симметричного MTTFdc для двухканальных архитектур
Для расчета симметричного MTTFdC для систем с двухканальной архитектурой (категории 3 и 4) используется следующая формула:
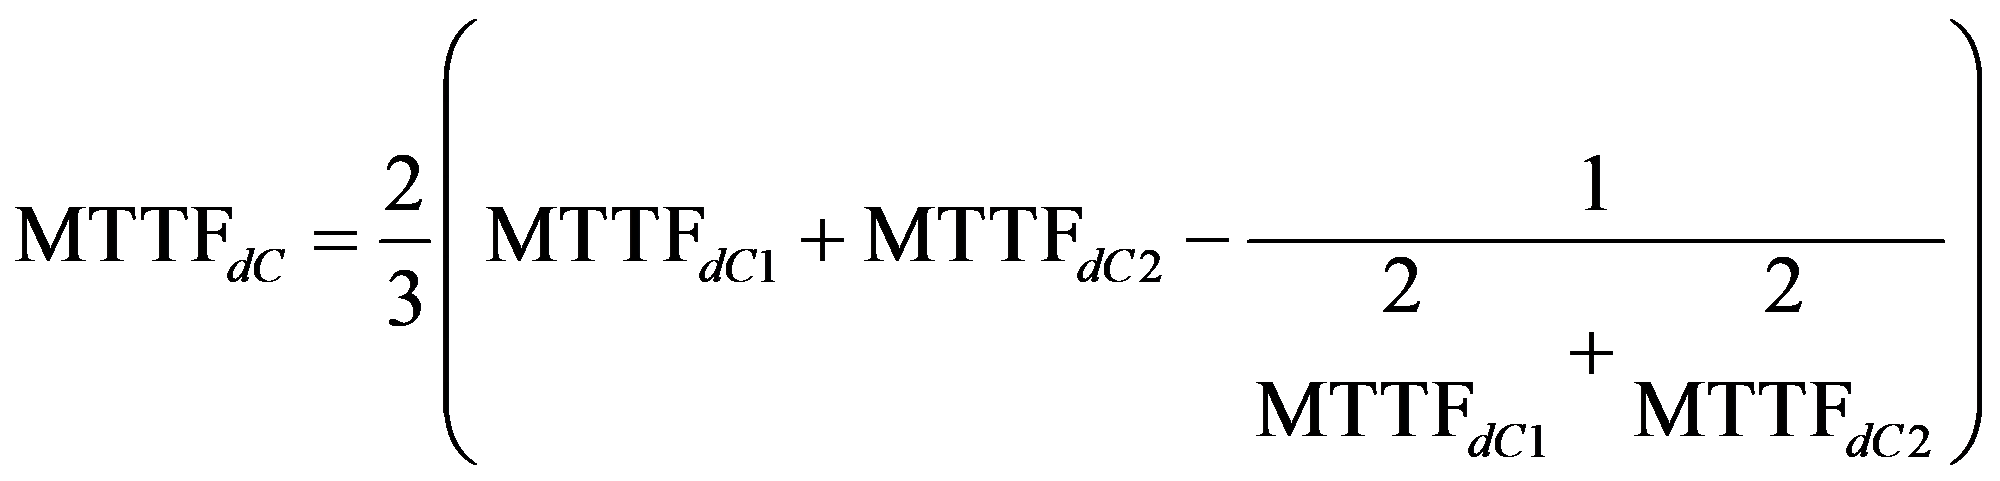 , (5)
где MTTFdC1 и MTTFdC2 — значения для двух разных резервных (избыточных) каналов.
ОПРЕДЕЛЕНИЕ ДИАГНОСТИЧЕСКОГО ОХВАТА (DC)
C.1 Общие положения
Требуемый DC может быть оценен с помощью таблиц, приведенных ниже, или рассчитан по формуле, приведенной в EN 16590-1:2014 (подраздел 3.1).
Для архитектур с резервированием (избыточными каналами) DC каждого канала должен соответствовать требуемому для AgPLr.
Очень важно рассмотреть каждый компонент, влияющий на функцию, связанную с обеспечением безопасности.
C.2 Оценка требуемого DC
Приведенная в таблицах C.1 - C.7 информация показывает, как достичь требуемого DC. Для каналов без микроконтроллеров используется таблица C.1. Для каналов с микроконтроллерами используется таблица C.2. В других случаях эффективность механизма обнаружения неисправностей должна быть проверена. Использование других методов (например, других стандартов) также допускается при условии подробного документирования.
Для каждого SRP требуется только один метод, а оцененный DC канала ограничивается самым низким уровнем DC, выбранным из таблиц C.1 - C.7 (см. пример в таблице C.3).
Электрические подсистемы (без микроконтроллера)
Электрические подсистемы (с микроконтроллером)
Блоки входа/выхода и интерфейс (внешние коммуникации)
| Аппаратура/метод | Рекомендуемая максимальная степень диагностического охвата | Пример |
| Обнаружение отказа посредством интерактивного (on-line) мониторинга (аналоговый или цифровой входной сигнал; аналоговый или цифровой выходной сигнал) | Средняя | Мониторинг сигнала обратной связи (в пределах диапазона) |
| Компаратор | Высокая | Сравнение выходного сигнала и/или синхронизированных детерминированных промежуточных данных резервных (избыточных) процессоров (см. категории 2, 3 и 4) |
| Защита сообщений | Средняя | 1. Контрольная сумма или выбранные байты данных сообщения |
| Средняя | 2. Учет сообщений (счетчик приращений) | |
| Низкая | 3. Верификация частоты отправки | |
| Высокая | 4. Комбинация 1 - 3 | |
| Стандартный датчик | Высокая | Измерение установленного сигнала для контроля ADC и/или ECU |
| Мажоритарная схема | Высокая | Сопоставление резервных (избыточных) сигналов |
| Отделение электрических линий питания от информационных линий | Высокая | |
| Пространственное разделение множественных линий передачи данных | Высокая | |
| Повышение помехоустойчивости | Высокая | Экранирование и/или витая пара |
Источник питания (применительно к системам с микроконтроллером или без него)
C.3 Оценка DC канала
В таблице C.8 приведен пример для оценки DC канала. В этом примере результирующая степень DC канала — низкая.
| Описание | Степень DC | Метод | Ссылка на таблицу |
|---|---|---|---|
| Вход/выход (все) | Средняя | Мониторинг сигнала обратной связи | Таблица C.2 |
| Процессор | Низкая | Внутренняя система-наблюдатель | Таблица C.3 |
| Память постоянного объема | Средняя | Сохранение резерва слов | Таблица C.4 |
| Память переменного объема | Высокая | Двойной RAM-тест | Таблица C.5 |
| Коммуникации | Средняя | Контрольная сумма | Таблица C.6 |
| Источник питания | Средняя | Контроль отключения питания | Таблица C.7 |
C.4 Расчет DC канала
Во многих системах может использоваться несколько мер для обнаружения отказов. Однако для данного канала рассчитывается только DC. В соответствии с определением DC (см. EN 16590-1:2014 (статья 3.10)) средний DC рассчитывается по формуле
DC_{avg} = \sum \lambda dd/ \sum \lambda d , (6)
где \lambda_{dd} — вероятность обнаружения опасных отказов;
\lambda_{d} — общее число опасных отказов.
В данном случае все компоненты канала, используемые при расчете MTTFdC, следует рассмотреть и суммировать. Только элементы с обнаруженными отказами вносятся в числитель \lambda_{dd} приведенной выше формулы
C.5 Расчет DC
В таблице C.9 приведен пример расчета DC канала. В этом примере реализованный для канала DC равен 86%.
ОЦЕНКА ОТКАЗОВ ПО ОБЩЕЙ ПРИЧИНЕ (CCF)
Для каждого компонента системы управления рекомендуется проводить количественную оценку мер предотвращения CCF. В таблице D.1 перечислены общие конструктивные меры по предотвращению CCF и указаны соответствующие значения. Приведенные значения основываются на инженерной практике и показывают долю вклада каждой из мер в снижение вероятности возникновения отказов по общей причине. Определение количества CCF приведено в таблице D.2.
Количественная оценка мер предотвращения CCF
Определение количества отказов по общей причине
| Общая сумма S | Мера предотвращения CCF |
|---|---|
| 65% и более | Соответствие требованиям |
| Менее 65% | Отказы при выполнении процесса \rightarrow принять дополнительные меры |
Систематический отказ (см. EN 16590-1:2014 (статья 3.52)) определенным образом связан с причиной, которую можно устранить только изменением конструкции и/или процесса изготовления, последовательности операций, документации или других подобных факторов.
E.2 Процедура для контроля систематических отказов
Должны применяться следующие меры в отношении:
SRS должна быть спроектирована таким образом, чтобы при отключении напряжения питания машина приводилась в безопасное состояние или чтобы такое состояние поддерживалось.
Заранее должно быть предопределено такое поведение SRS в условиях потери напряжения, перенапряжения или при пониженном напряжении, чтобы SRS могла обеспечить приведение машины в безопасное состояние или поддержание этого состояния.
Для операционных систем, чувствительных к одиночной неисправности (см. категории 3 и 4), должен быть предусмотрен резервный (избыточный) источник питания;
- мер контроля или предотвращения воздействия физических условий окружающей среды (например, температуры, влажности, вибрации, воды, пыли, коррозионно-активных веществ, электромагнитного излучения).
Заранее должно быть предопределено такое поведение SRS в отношении воздействия физических условий окружающей среды, чтобы SRS могла обеспечить приведение машины в безопасное состояние или поддержание этого состояния;
Этот вид контроля должен использоваться для SRS, содержащих программное обеспечение. Неправильная последовательность выполнения программ возникает, если отдельные элементы программы (например, программные модули, подпрограммы и команды) обрабатываются в ошибочной последовательности или с неправильным временным интервалом или если часы процессора неисправны;
- мер контроля влияния ошибок или других воздействий, возникающих в любом процессе передачи данных (коммуникации).
E.3 Процедура для предотвращения систематических отказов
Должны применяться следующие меры в отношении:
Выбирают материалы, методы изготовления и обработки в отношении, например, стрессовых нагрузок, долговечности, упругости, трения, износа, коррозии, температуры, проводимости;
Рассматривают, например, стрессовые нагрузки, напряжение, усталость, температуру, шероховатость поверхности, допуски, возможности производства;
- правильности выбора, сочетания (комбинирования), компоновки, сборки и установки компонентов, включая разводку кабелей, проводов и соединителей.
Применяют соответствующие стандарты и руководства (указания) изготовителя, например: каталоги, инструкции по установке, спецификации и соответствующие инженерные практики;
Используют компоненты с совместимыми рабочими характеристиками;
Проектируют каждую SRS таким образом, чтобы она была способна работать в установленных условиях окружающей среды, например при воздействии температуры, влажности, вибрации и электромагнитного излучения (ЭМС).
Используют компоненты, которые спроектированы в соответствии с требованиями определенного стандарта, виды отказов которых хорошо известны;
Используют иерархическую модульную структуру системы в меньших, четко определенных блоках таким образом, чтобы:
-
функциональные и физические интерфейсы каждого модуля сохранялись настолько простыми, насколько это возможно, т.е. количество параметров, которыми модуль обменивается с другими модулями, должно быть управляемым и тестируемым;
-
количество состояний, связанных с обеспечением безопасности (например, пуск, функционирование, неисправность и т.д.), для каждого модуля было управляемым и тестируемым;
Использования общих ресурсов, таких как память (RAM, EPROM) или сегменты памяти A/D преобразователя двумя и более модулями, рекомендуется:
-
осуществлять через стандартные или определенные интерфейсы с соблюдением соответствующих контрольных мер (см. EN 16590-3:2014 (разделы 6 и 7));
При проектировании систем, по возможности, следует принять решение о разделении системы на модули, связанные с обеспечением безопасности, и модули, не связанные с обеспечением безопасности. Интерфейс для этих групп модулей должен быть четко определен (описан). Разделение может существенно снизить время и объем работ, выполняемых на стадии разработки в соответствии с настоящим стандартом, и уменьшить общую сложность системы;
Количество состояний, связанных с обеспечением безопасности, которое может иметь контролируемый блок, должно быть управляемым и тестируемым. Это может достигаться, например, посредством суммирования состояний модулей, входящих в иерархическую структуру;
Для снижения риска появления неизвестных и впервые выявленных ошибок проверенные принципы безопасности применяются при подготовке концепции технической безопасности. Примерами проверенных принципов безопасности являются:
Для снижения риска появления неизвестных и впервые выявленных ошибок, по возможности, должны использоваться интерфейсы, определенные в стандартах, опробованные и испытанные при широком использовании (применении).
Дополнительно, с учетом сложности SRS уровня эффективности защиты, рекомендуется использовать одну или несколько мер, приведенных ниже.
Выполнение анализа конструкции для обнаружения несоответствий между спецификацией и исполнением.
Систематическое проведение установленной процедуры и включение соответствующих элементов автоматического проектирования, которые уже доступны и испытаны.
Систематическое выполнение полного контроля конструкции SRS как в отношении функциональных характеристик, так и правильности установления требований к компонентам (спецификации компонентов).
ХАРАКТЕРИСТИКИ ФУНКЦИЙ, СВЯЗАННЫХ С ОБЕСПЕЧЕНИЕМ БЕЗОПАСНОСТИ
В настоящем приложении приведены типовые функции, связанные с обеспечением безопасности, которые должны рассматриваться при проектировании систем, связанных с обеспечением безопасности.
Конструктор должен включить необходимые функции, связанные с обеспечением безопасности, для достижения системой управления мер безопасности, требуемых для конкретного применения.
Предотвращает непреднамеренный запуск функций безопасности.
Функция останова, инициируемая защитным устройством, после активации должна приводить машину в безопасное состояние. Такой останов должен иметь приоритет по отношению к рабочему останову (по производственным (операционным) причинам).
При совместной работе группы машин в согласованном режиме необходимо предусмотреть подачу сигнала в диспетчерское управление и/или на другие машины об осуществлении такого останова.
Примечание - Такой останов может привести к операционным проблемам и затруднениям при повторном пуске. В некоторых случаях эта функция может комбинироваться с функцией рабочего останова для снижения вероятности преднамеренного отключения этой функции безопасности.
F.4 Возврат в исходное положение вручную
После команды «Стоп», инициированной защитным устройством, состояние останова должно сохраняться до тех пор, пока не будет выполнена функция возврата в исходное положение вручную и пока не будут обеспечены условия для безопасного повторного пуска.
Восстановление функции безопасности путем возврата в исходное положение (сброса) защитного устройства отменяет команду «Стоп». По результатам оценки риска может быть установлено, что отмена (аннулирование) команды «Стоп» должна осуществляться вручную, определенным и преднамеренным действием (возврат в исходное положение вручную).
Функция возврата в исходное положение вручную:
a) должна обеспечиваться посредством отдельной и управляемой вручную функции, отличной от пуска и повторного пуска, реализуемой элементами системы управления, связанными с обеспечением безопасности;
b) должна выполняться только в том случае, если действуют все функции, связанные с обеспечением безопасности, и защитные устройства; если это невозможно, то возврат в исходное положение не выполняется;
c) не должна приводить к движению или быть причиной возникновения опасной ситуации;
d) должна выполняться только преднамеренным действием;
e) должна подготовить систему управления к приему отдельной команды «Пуск»; и
f) должна выполняться приведением в действие исполнительного механизма из выключенного положения.
Категория элементов, связанных с обеспечением безопасности, выполняющих функцию возврата в исходное положение вручную, должна быть выбрана таким образом, чтобы выполнение данной функции не приводило к снижению уровня эффективности защиты, обеспечиваемому соответствующей функцией безопасности.
Исполнительный механизм функции возврата в исходное положение должен размещаться за пределами опасной зоны и в безопасном положении, обеспечивающем хорошую возможность для контроля отсутствия людей в опасной зоне.
Повторный автоматический пуск должен осуществляться только в том случае, если опасной ситуации больше не существует. Эти требования к пуску и повторному пуску должны также применяться к машинам, имеющим дистанционное управление.
Конструктор или изготовитель должен декларировать время отклика, если по результатам анализа риска элементов системы управления, связанных с обеспечением безопасности, установлена такая необходимость.
Примечание - Время отклика системы управления делится на три части: распознавание неисправности, инициация мер и достижение безопасного состояния.
Требуемое общее время отклика машины может влиять на конструкцию элементов, связанных с обеспечением безопасности.
F.7 Параметры, связанные с обеспечением безопасности
Если параметры, связанные с обеспечением безопасности (например, положение, скорость, температура, давление), отклоняются от предварительно установленных ограничений, то система управления должна инициировать соответствующие меры (например, выполнение останова, подачу предупреждающих или аварийных сигналов). Если ошибки ручного ввода данных, связанных с обеспечением безопасности, в программируемые электронные системы могут привести к возникновению опасной ситуации, то в этом случае внутри системы управления, связанной с обеспечением безопасности, должна предусматриваться система контроля данных (например, контроль ограничений, формат и/или значения входа логического элемента).
F.8 Функция внешнего управления
В случае внешнего управления машиной, например посредством пульта дистанционного управления или системы «ведущий — ведомый», должны выполняться следующие требования:
a) средства, выбранные для внешнего управления, должны быть определены;
b) включение устройства внешнего управления не должно приводить к возникновению опасной ситуации;
c) когда машина управляется дистанционно одним из нескольких устройств, расположенных на машине, переключение между другими устройствами управления и устройством дистанционного управления не должно приводить к возникновению опасной ситуации.
F.9 Приостановка (ручное подавление функций, связанных с обеспечением безопасности)
Приостановка может потребоваться при диагностике или ремонте. При выполнении приостановки безопасные условия должны обеспечиваться другими средствами (например, инструкциями).
После завершения приостановки все функции, связанные с обеспечением безопасности, должны быть восстановлены.
Соответствующую систему предупреждения оператора следует рассматривать как элемент функции, связанной с обеспечением безопасности. Могут применяться оптические и/или аудиосредства.
G.1 Последовательность выполняемых действий
При проведении анализа риска должна выполняться следующая последовательность действий.
Шаг 1. Описание исследуемой системы.
Шаг 2. Перечисление условий окружающей среды. Каждое допущение, сделанное в отношении ограничений при эксплуатации или вмешательства человека, должно быть тщательно описано.
Шаг 3. Описание исследуемой системы с использованием блок-схемы и переходных таблиц.
Шаг 4. Перечисление отказов системы без учета возможных или уже предпринятых мер безопасности. Более подробное исследование возникающих сбоев, а не вызывающих их причин.
Шаг 5. Исследование и оценка риска EUC (управляемого оборудования) для каждого опасного события (явления) в таблицах риска. Основа оценки — состояние машины и переходные процессы. Определение последовательности событий (явлений), приводящих к возникновению опасных событий (явлений) (вредный сценарий) и определение возможного воздействия опасных событий (явлений).
Шаги 1 — 4 заранее выполняются разработчиком системы и проверяются всеми участниками анализа риска для обеспечения полноты и правильности выполняемых исследований и при необходимости корректируются или дополняются. В настоящем примере шаги 1 — 4 используются только для гидромеханической коробки передач. Шаг 5 определяется конкретными вариантами использования различных машин. После выполнения всех шагов всеми участниками анализа риска подготавливаются вредные сценарии и выполняется их оценка риска. Впоследствии вредные сценарии закрепляются за определенными систематическими отказами и состояниями системы в таблице риска.
G.2 Пример анализа риска электрогидравлической трансмиссии самоходной сельскохозяйственной машины (кормоуборочного комбайна). Выдержка из полного анализа риска
Система описывается следующим образом:
- электрический гидромотор с электронным управлением; пружина гидромотора применена для обеспечения нейтрального положения;
- переключение в диапазоне передач — механическое;
- привод подключен в передней оси;
- задняя (не приводная) ось под рулевым управлением;
- т.д.
На рисунке G.1 показана принципиальная структура привода в схематическом виде.
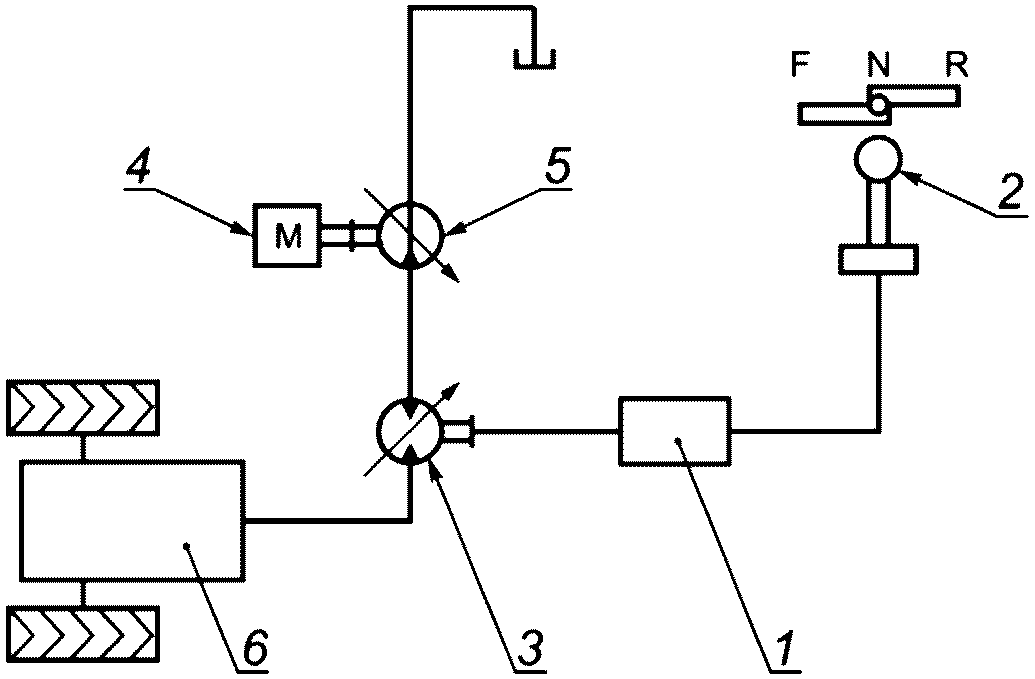
1 — E/E/PES; 2 — орган управления приводом с ручным управлением; 3 — гидромотор; 4 — двигатель; 5 — гидравлический насос; 6 — коробка переключения передач
Рисунок G.1 — Принципиальная схема трансмиссии
G.2.2 Условия окружающей среды
Условия окружающей среды описаны ниже.
- Первая передача предназначена для движения в поле. Диапазон скорости на первой передаче — от 0 до 15 км/ч. Вторая передача используется при движении по дороге. Диапазон скорости на второй передаче — от 0 до 30 км/ч.
- Переключение передач механически может быть выполнено только при полной остановке (скорость на выходе приблизительно соответствует 0 мин-1). Рычаг органа управления должен быть установлен в нейтральное положение.
- Т.д.
G.2.3 Состояния и переходы системы
Блок-схема состояний и перечисление переходов системы — один из методов идентификации наиболее неблагоприятных состояний системы.
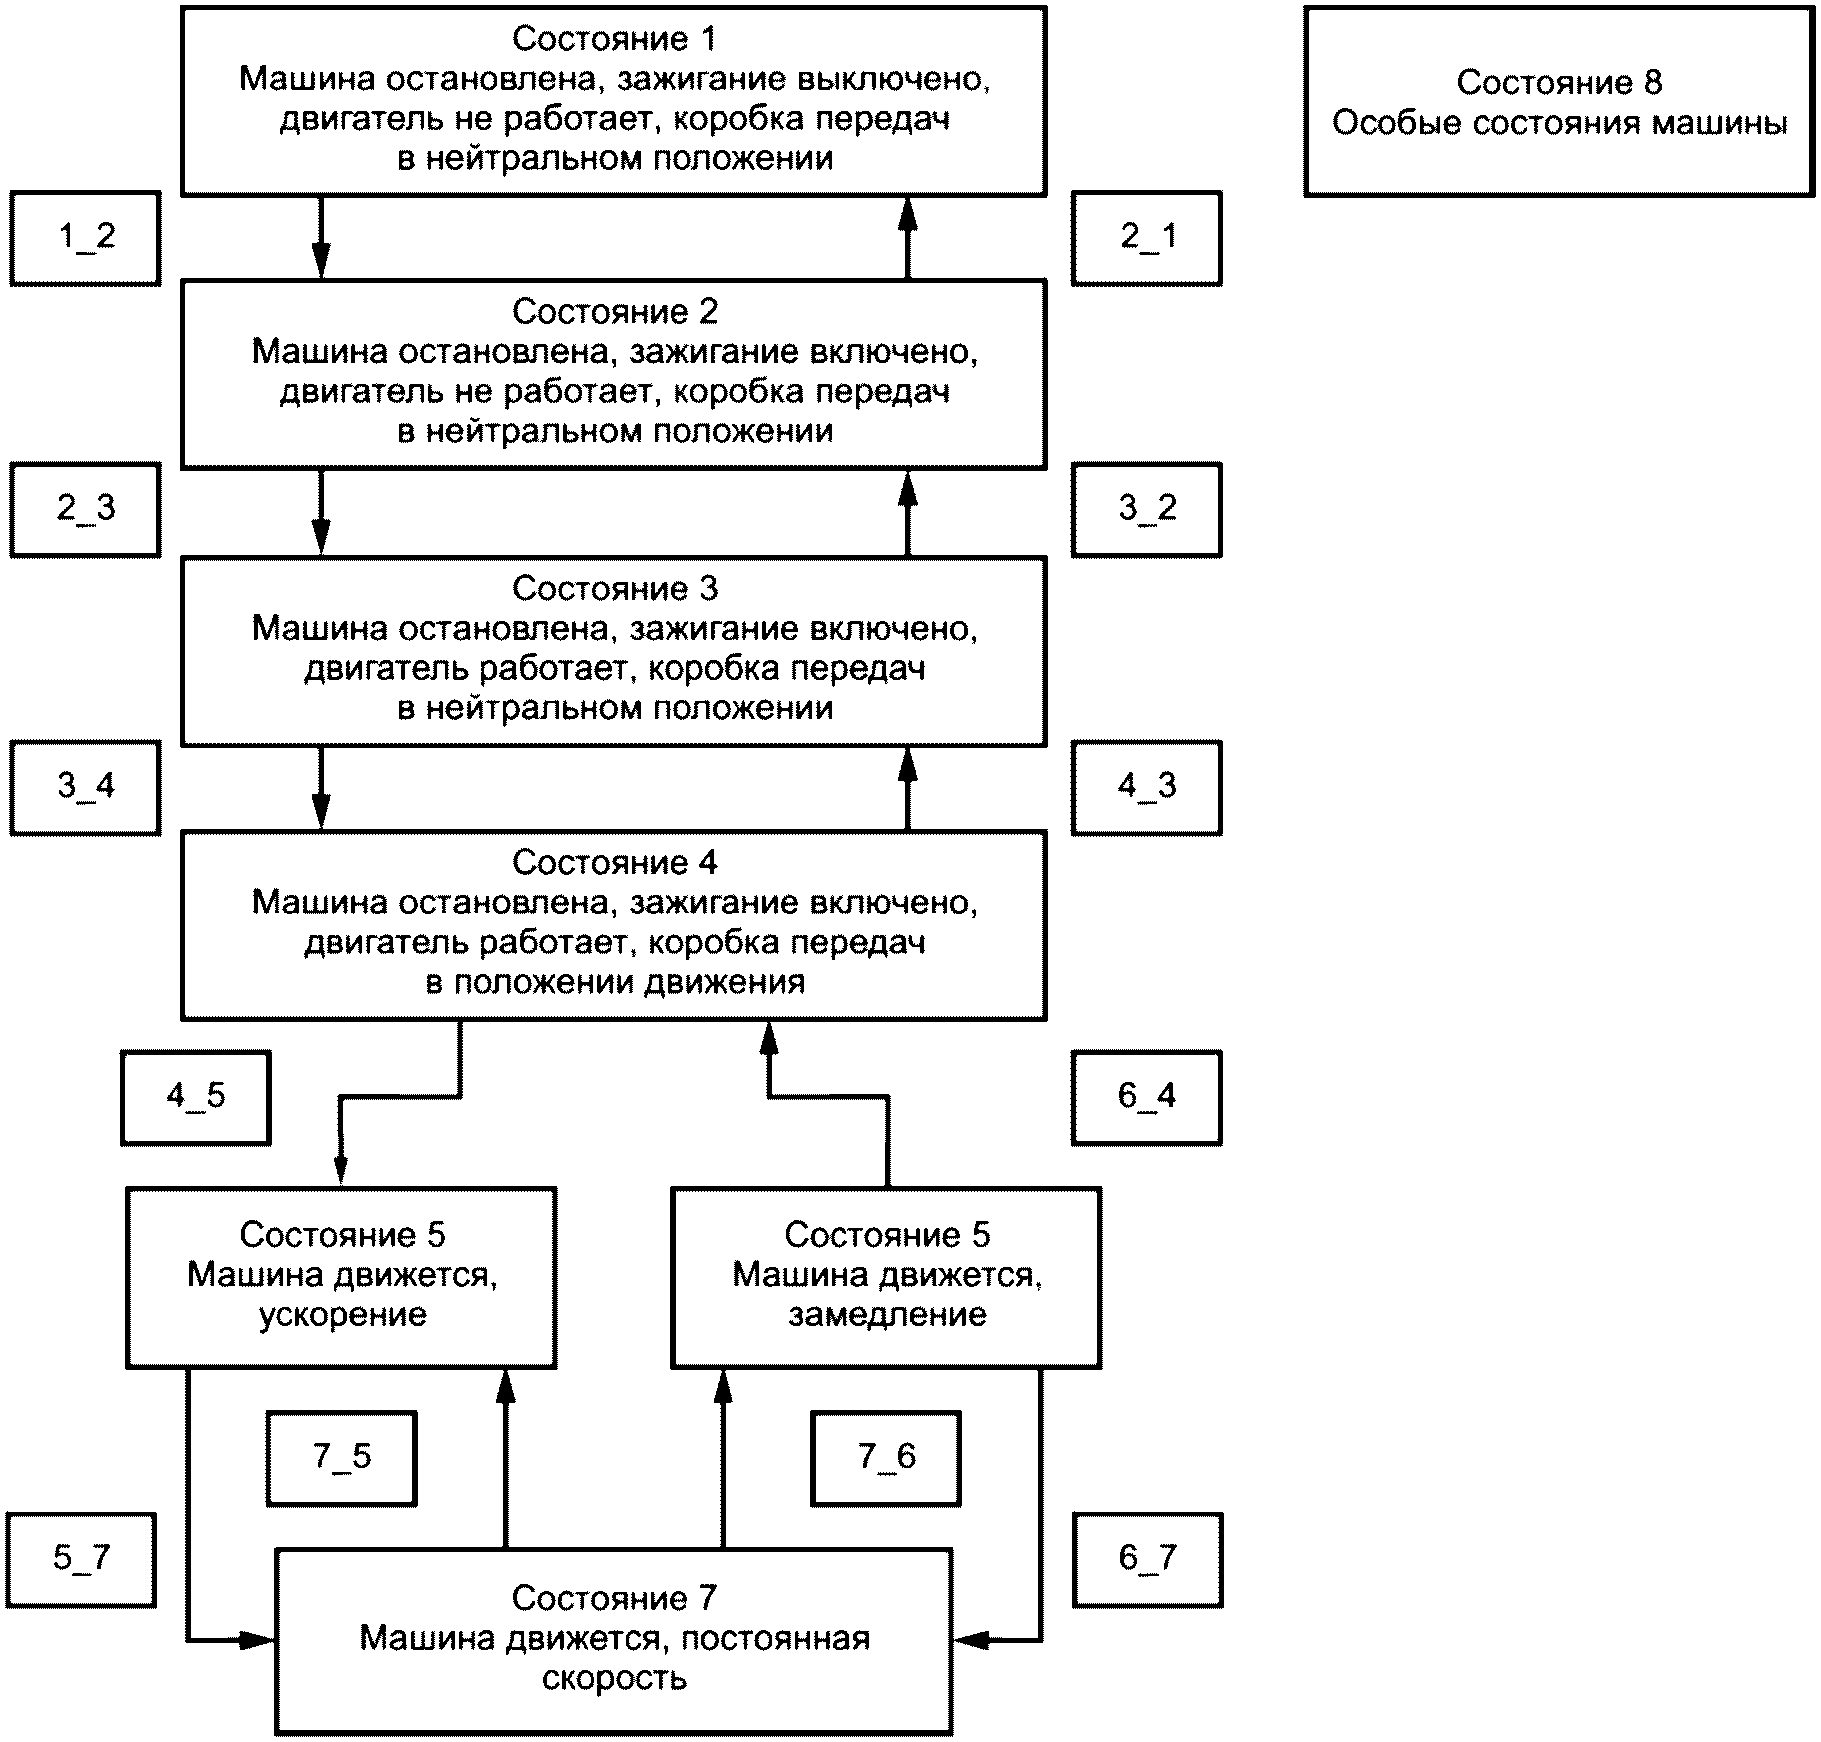
Состояния 1 — 8 - состояния машины; 1_2 — 7_6 — переходы из одного состояния в другое (с учетом направления)
Рисунок G.2 — Блок-схема состояний
Отказы системы описываются следующим образом:
- непреднамеренные остановы;
- отсутствие движения после подачи команды;
- отсутствие останова после подачи команды;
- непредумышленное изменение скорости (без остановки);
- движение в неправильном направлении;
- и т.п.
Для определения AgPLr должны быть рассмотрены все отказы системы. Для оценки (см. G.3) были выбраны первый и второй отказы системы из приведенного выше перечня.
G.3 Оценка
G.3.1 Отказ системы — непреднамеренные остановы
См. таблицы G.1 - G.3.
Отказ системы — непреднамеренные остановы
Результат: AgPLr = a (см. рисунок 1).
Результат: AgPLr = c (см. рисунок 1).
Примечание - В настоящем примере оценка параметров E, C и S зависит от типа машины, условий эксплуатации, поведения системы и других обстоятельств.
G.3.2 Отказ системы — отсутствие движения после подачи команды
Все отказы системы должны быть оценены (см. G.3.1).
G.4 Результаты
Для системы AgPLr = c (наивысшее идентифицированное значение).
ВЗАИМОСВЯЗЬ МЕЖДУ ЕВРОПЕЙСКИМ СТАНДАРТОМ И СУЩЕСТВЕННЫМИ ТРЕБОВАНИЯМИ ДИРЕКТИВЫ 2006/42/ЕС
Европейский стандарт был подготовлен в соответствии с мандатом, предоставленным CEN Европейской комиссией и Европейской ассоциацией свободной торговли (ЕАСТ), чтобы обеспечить средства соответствия основополагающим требованиям Директивы Нового Подхода 2006/42/ЕС по безопасности машин и оборудования.
Поскольку настоящий стандарт приведен в Официальном журнале Европейского союза в качестве взаимосвязанного с вышеуказанной Директивой и был внедрен в качестве национального стандарта по крайней мере одним государством-членом, соответствие требованиям настоящего стандарта, в пределах области его применения, является средством выполнения основных требований данной директивы, изложенных в 1.2.1 и 1.7 приложения I, и соответствующих регламентирующих документов ЕАСТ.
Примечание - Презумпция соответствия, описанная в настоящем приложении, обеспечивается обязательным выполнением требований, установленных в EN 16590:2014 (части 1 — 4).
Внимание! На продукцию, которая входит в область применения настоящего стандарта, могут распространяться требования других директив ЕС.
СВЕДЕНИЯ О СООТВЕТСТВИИ ССЫЛОЧНЫХ ЕВРОПЕЙСКИХ СТАНДАРТОВ МЕЖГОСУДАРСТВЕННЫМ СТАНДАРТАМ
| Обозначение ссылочного европейского стандарта | Степень соответствия | Обозначение и наименование соответствующего межгосударственного стандарта |
| EN 16590-1:2014 | IDT | ГОСТ EN 16590-1-2018 «Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью. Часть 1. Общие принципы проектирования и разработки» |
| EN 16590-3:2014 | IDT | ГОСТ EN 16590-3-2018 «Тракторы и машины для сельского и лесного хозяйства. Элементы систем управления, связанные с безопасностью. Часть 3. Разработка серийной продукции, аппаратные средства и программное обеспечение» |
| Примечание — В настоящей таблице использовано следующее условное обозначение степени соответствия стандартов: - IDT — идентичные стандарты. | ||
БИБЛИОГРАФИЯ
| [1] | ISO 3600:1996 | Tractors, machinery for agriculture and forestry, powered lawn and garden equipment — Operator's manuals — Content and presentation (Тракторы, машины для сельскохозяйственных работ и лесоводства, механизированное газонное и садовое оборудование. Руководство по эксплуатации. Содержание и форма представления) |
| [2] | EN ISO 9001:2008 | Quality management systems — Requirements (ISO 9001:2008) (Системы менеджмента качества. Требования) |
| [3] | EN ISO 12100 | Safety of machinery — General principles for design — Risk assessment and risk reduction (ISO 12100) (Безопасность машин. Общие принципы конструирования. Оценка рисков и снижение рисков) |
| [4] | ISO 15003 | Agricultural engineering — Electrical and electronic equipment — Testing resistance to environmental conditions (Техника сельскохозяйственная. Электрическое и электронное оборудование. Испытания на устойчивость к условиям окружающей среды) |
| [5] | ISO/TS 16949:2009 | Quality management systems — Particular requirements for the application of ISO 9001:2008 for automotive production and relevant service part organizations (Системы менеджмента качества. Частные требования по применению ISO 9001:2008 для производства автомобилей и запчастей к ним) |
| [6] | EN 61000-4-1 | Electromagnetic compatibility (EMC) — Part 4-1: Testing and measurement techniques — Overview of IEC 61000-4 series (IEC 61000-4-1) (Электромагнитная совместимость (EMC). Часть 4-1. Методы испытаний и измерений. Обзор стандартов серии IEC 61000-4) |
| [7] | EN 61496-1 | Safety of machinery — Electro-sensitive protective equipment — Part 1: General requirements and tests (IEC 61496-1) (Безопасность машин. Электрочувствительные защитные устройства. Часть 1. Общие требования и испытания) |
| [8] | HSE Guidelines on Programmable Electronic Systems in Safety-related Applications, Part 1 (ISBN 0 11 883906 6) and Part 2 (ISBN 0 11 883906 3) | |
| [9] | MIL-HDBK-217F | Reliability Prediction of Electronic equipment <1> |
| [10] | SN 29500 | Reliability and quality specification failure rates of components <2> |
| [11] | RDF 2000 | Reliability Data Handbook <3> |
| [12] | ISO/TR 62380 | Reliability data handbook — Universal model for reliability prediction of electronics components, PCBs and equipment |
| [13] | FIDES Guide 2004 | Reliability prediction standard <4> |
<1> Military Handbook, US Department of Defense.
<3> Union Technique de l'Électricité (UTE), French national electrotechnical standards body.
<4> FIDES Group (French consortium).