Стандарт Банка России «Открытые банковские интерфейсы. Инициирование перевода денежных средств клиента третьей стороной в валюте Российской Федерации»
Актуально на 10.11.2026.
Как цитировать: "Стандарт Банка России "Открытые банковские интерфейсы. Инициирование перевода денежных средств клиента третьей стороной в валюте Российской Федерации". https://bukva.ai/docs/standart-banka-rossii-otkrytye-bankovskie
(введен Банком России 23.10.2020)
Примечание
Начало действия документа - 23.10.2020.
ЦЕНТРАЛЬНЫЙ БАНК РОССИЙСКОЙ ФЕДЕРАЦИИ
ОТКРЫТЫЕ БАНКОВСКИЕ ИНТЕРФЕЙСЫ
ИНИЦИИРОВАНИЕ ПЕРЕВОДА ДЕНЕЖНЫХ СРЕДСТВ КЛИЕНТА
ТРЕТЬЕЙ СТОРОНОЙ В ВАЛЮТЕ РОССИЙСКОЙ ФЕДЕРАЦИИ
2. Введение
Настоящий Стандарт содержит описание элементов, которые являются общими для всех API на инициирование перевода денежных средств клиента третьей стороной в валюте Российской Федерации.
2.1. Область применения
Настоящий Стандарт рекомендован к использованию организациями при обмене финансовыми сообщениями, связанными с переводом денежных средств в валюте Российской Федерации.
Настоящий Стандарт предназначен для:
- участников перевода денежных средств (банки и их клиенты, а также Сторонние поставщики <2>);
<2> Получают доступ к счету с согласия владельца счета.
Положения настоящего Стандарта применяются на добровольной основе.
По предложениям участников настоящий Стандарт может дополняться ролями и сценариями, принятыми в международной практике.
2.2. Термины и определения
В настоящем Стандарте применяются следующие термины и определения:
| Наименование | Описание |
|---|---|
| API (Application Programming Interface) | Набор процедур, протоколов и инструментов для создания программных приложений. API определяет, как взаимодействуют программные компоненты |
| Открытые банковские интерфейсы | Общедоступные интерфейсы прикладного программирования (API), которые предоставляют разработчикам программный доступ к финансовым данным в финансовых сервисах |
| Пользователь | Физическое или юридическое лицо, являющееся плательщиком или получателем средств |
| Сторонний поставщик | Юридическое лицо, использующее Открытые банковские интерфейсы для доступа к банковскому счету Пользователя в целях предоставления информационных услуг (СПИУ) или для осуществления переводов денежных средств (платежей) (СППУ) |
| ППУ | Кредитная организация или ее филиал, обслуживающая счет Пользователя и публикующая Открытые банковские интерфейсы |
| СПИУ | Юридическое лицо, предоставляющее Пользователю услугу получения информации о банковском счете (счетах) Пользователя |
| СППУ | Юридическое лицо, предоставляющее Пользователю услугу по инициированию перевода денежных средств |
| Среда Открытых банковских интерфейсов | Комплекс стандартов Открытых банковских интерфейсов, управление, системы, процессы, безопасность и процедуры, используемые для поддержки участников |
| Участники среды Открытых банковских интерфейсов | Пользователи, банки, поставщики финансовых услуг и разработчики программного обеспечения, которые участвуют в создании и развитии среды Открытых банковских интерфейсов |
| Плательщик | Пользователь, осуществляющий перевод денежных средств (либо от имени которого осуществляется перевод денежных средств) |
| Получатель средств | Пользователь, в пользу которого осуществляется перевод денежных средств |
| Стандарт ISO 20022 | Международный стандарт обмена электронными сообщениями между организациями финансовой отрасли |
| Многофакторная аутентификация Пользователя | Многофакторная аутентификация Пользователя — это аутентификация, которая основана на использовании двух или более элементов, классифицированных как знания, владение и неотъемлемость. Эти пункты являются независимыми, поскольку нарушение одного не угрожает надежности других |
| Идемпотентность | Идемпотентность — это свойство объекта или операции при повторном применении операции к объекту давать тот же результат, что и при первом |
| Ресурс | Ресурсом является представление любой сущности (например, платеж, счет, транзакция) в определенном формате (например, JSON). Каждый ресурс идентифицируется посредством постоянного идентификатора, который не меняется при изменении состояния ресурса |
| Полезная нагрузка | Часть пакета данных (сообщения) без служебной информации (без заголовка, битов синхронизации и т.п.). Детальное описание структуры полезной нагрузки находится в разделе 4.2 |
Таблица 1. Термины и определения
2.3. Принципы архитектуры
Архитектура среды Открытых банковских интерфейсов соответствует концепции RESTful API <3>.
<3> Детальное описание подхода можно посмотреть на сайте: https://restfulapi.net/.
Данная концепция была выбрана на основании отзывов участников рынка, а также согласно опыту мировых практик.
Однако приоритет заключается в том, чтобы API были просты для понимания и просты в использовании. В случаях, когда следование принципам RESTful является сложным, принципы не соблюдаются.
2.3.1. Идентификаторы
Ресурс REST имеет уникальный идентификатор, который используется для идентификации ресурса. Эти уникальные идентификаторы используются для создания URL-адресов для идентификации и адресации конкретных ресурсов.
2.3.2. Коды статусов
API используют два кода состояния, которые служат двум различным целям:
- Код состояния HTTP отражает результат вызова API (операция HTTP на ресурсе).
- Поле состояния в некоторых полезных нагрузках ресурса отражает состояние ресурсов.
3. Основы
3.1. Роли участников
Среда Открытых банковских интерфейсов определяет следующих участников:
Пользователь — физическое или юридическое лицо, являющееся плательщиком или получателем средств.
Сторонний поставщик — юридическое лицо, использующее Открытые банковские интерфейсы для доступа к банковскому счету Пользователя в целях предоставления информационных услуг (СПИУ) или для осуществления переводов денежных средств (платежей) (СППУ).
ППУ (Поставщик Платежных Услуг) — кредитная организация или ее филиал, обслуживающая счет Пользователя и публикующая Открытые банковские интерфейсы.
Среда Открытых банковских интерфейсов определяет следующие роли участников:
СПИУ (Сторонний Поставщик Информационных Услуг о банковском счете) — юридическое лицо, предоставляющее Пользователю услугу получения информации о банковском счете (счетах) Пользователя.
СППУ (Сторонний Поставщик Платежных Услуг) — юридическое лицо, предоставляющее Пользователю услугу по инициированию перевода денежных средств.
Среда Открытых банковских интерфейсов определяет следующие взаимоотношения между участниками и ролями:
| \ Участник Роль \ |
Пользователь | ППУ | Сторонний поставщик |
|---|---|---|---|
| СПИУ | Нет | Да | Да |
| СППУ | Нет | Да | Да |
Таблица 2. Роли участников
Открытые банковские интерфейсы регламентируют взаимодействие только между следующими участниками:
- ППУ предоставляет Открытые банковские интерфейсы для Стороннего поставщика. Получает сообщения запросов через свои Открытые банковские интерфейсы и отправляет соответствующие ответные сообщения Стороннему поставщику.
- Сторонний поставщик может получить доступ к счету Пользователя, управляемому ППУ через Открытые банковские интерфейсы, при согласии Пользователя. Сторонний поставщик отправляет сообщения запроса через Открытые банковские интерфейсы ППУ и получает соответствующие ответные сообщения от этого ППУ.
3.2. Кодировка символов
Запросы и ответы API используют кодировку UTF-8. Это кодировка символов по умолчанию для JSON (RFC 7158 — раздел 8.1).
Однако нисходящая система ППУ может не принимать некоторые символы UTF-8, такие как символы emoji (например, идеограммы и смайлики могут не быть приемлемой ссылкой на платеж). Если ППУ отклоняет сообщение с символом UTF-8, которое не может быть обработано, то ППУ отвечает кодом состояния HTTP 400 (неверный запрос).
3.3. Формат даты
ППУ принимает в запросах все действующие форматы даты стандарта ISO 8601, включая его разрешенные вариации.
Все даты в полезных нагрузках JSON представлены в формате dateTime стандарта ISO 8601. Все поля dateTime в ответах включают часовой пояс. Например:
| 2019-07-08T11:23:03+00:00 2019-05-03T18:13:23Z |
|---|
Таблица 3. Поля dateTime с часовым поясом
Все даты в параметрах query имеют формат dateTime стандарта ISO 8601 и не включают часовой пояс. Например:
| 2019-07-01Т09:23:01 2019-02-07 |
|---|
Таблица 4. Поля dateTime с обрезанием часового пояса
Все даты в заголовках HTTP представлены как полные даты RFC 7231. Пример:
| Mon, 26 Aug 2019 14:23:51 GMT |
|---|
Таблица 5. Формат представления полной даты
Все даты в параметрах claims JWT имеют формат number JSON, представляющий количество секунд с 1970-01-01T0:0:0Z, измеренное в GMT до текущей даты (dateTime).
| //Mon, 26 Aug 2019 14:23:51 GMT 1987646700 |
|---|
Таблица 6. Формат представления полной даты с секундами
3.4. Структура пути URI-ресурса
Путь URI соответствует следующей структуре:
Структура URI-пути состоит из следующих элементов:
Постоянное значение «open-banking».
Версия API, выраженная в виде /v[major-version].[minor-version]/.
Наименование ресурса и его идентификатор.
Наименование подресурса (ресурса 2-го уровня).
ППУ использует один и тот же participant-path-prefix и host name для всех своих ресурсов.
https://bank.ru/oapi-channel/open-banking/v1.1/payments
https://bank.ru/oapi-channel/open-banking/v1.1/account-consents
https://bank.ru/oapi-channel/open-banking/v1.1/accounts
https://bank.ru/oapi-channel/open-banking/v1.1/accounts/1234
https://bank.ru/oapi-channel/open-banking/v1.1/accounts/1234/transactions
3.5. Заголовки сообщений (headers)
3.5.1. Заголовки запросов
Таблица 7. Заголовки запросов
Наличие или отсутствие Пользователя определяется через заголовок x-fapi-customer-ip-address. Если указан IP-адрес Пользователя, то предполагается, что Пользователь присутствует во время взаимодействия.
Последствием этого является, что ППУ полагаются на информацию, предоставленную СППУ.
3.5.2. Заголовки ответов
Таблица 8. Заголовки ответов
3.6. Коды статусов HTTP
Ниже приведены коды ответов HTTP для различных методов HTTP, для всех конечных точек API.
Таблица 9. Коды статусов HTTP
ППУ возвращают другие стандартные коды состояния HTTP (например, от шлюзов и других периферийных устройств), как описано в RFC7231 - раздел 6.
ППУ отвечают ошибкой в потоке OAuth/OIDC с обязательным выравниванием кодов ошибок, указанными в разделе 3.1.2.6 OpenID Connect Core Specification.
ППУ отвечают на все некорректные запросы общей структурой ошибок Открытых банковских интерфейсов.
3.6.1. 400 (Bad Request) или 404 (Not Found)
Если Сторонний Поставщик пытается запросить URL-pecypca с идентификатором ресурса, который не существует, то ППУ отвечает 400 (неверный запрос), а не 404 (не найдено).
Например, если Сторонний Поставщик пытается выполнить запрос GET/payment/22289, где 22289 не является действительным paymentId, ППУ отвечает 400.
Если Сторонний Поставщик пытается получить доступ к URL-адресу ресурса, который не определен этими спецификациями (например, GET/card-accounts), то ППУ отвечает 404 (Not Found).
Если ППУ не реализовал конечную точку API, то он отвечает 404 (не найдено) для запросов к этому URL.
Таблица ниже иллюстрирует некоторые примеры предсказуемого поведения:
Таблица 10. Возможные ситуации для ответов 400 (Bad Request) и 404 (Not Found)
3.6.2. 403 (Forbidden)
Когда Сторонний Поставщик пытается получить доступ к ресурсу, к которому у него нет разрешения, ППУ возвращает 403 (Forbidden) с необязательным телом ответа об ошибке.
Ситуация возможна в следующих случаях:
- Сторонний Поставщик использует токен доступа (access-token), который не имеет соответствующего scope для доступа к запрошенному ресурсу.
- Сторонний Поставщик попытался получить доступ к ресурсу с идентификатором, к которому у него нет доступа. Например, попытка получить доступ к GET/payments/1001, где платежный ресурс с идентификатором 1001 принадлежит другому Стороннему Поставщику.
- Сторонний Поставщик пытается получить доступ к ресурсу транзакции, а у Стороннего Поставщика нет согласия на авторизацию с правами доступа к запрашиваемому ресурсу.
- Сторонний Поставщик пытается получить доступ к ресурсу транзакции, а у Стороннего Поставщика нет согласия на авторизацию для accountId. Например, попытка получить доступ к GET/accounts/2001 или GET/accounts/2001/transactions, когда Пользователь не выбрал accountId 2001 для авторизации.
- Сторонний Поставщик пытается получить доступ к ресурсу, а ППУ решает повторно аутентифицировать Пользователя. ППУ отвечает соответствующим кодом ошибки, чтобы указать, что требуется повторная аутентификация.
3.6.3. 401 (Unauthorized)
Когда Сторонний Поставщик использует токен доступа с истекшим сроком, ППУ возвращает 401 (Unauthorized) без какого-либо сообщения об ошибке.
Ситуация возникает, если ППУ завершил срок действия токена доступа по любой из следующих причин:
1. Истек срок действия согласия.
2. Подозрительное использование токена доступа или подозрение в мошенничестве.
3. Плановая реализация многофакторной аутентификации.
Эта ошибка потенциально может быть исправлена, если Пользователь повторно пройдет аутентификацию или аутентифицируется с соответствующими разрешениями.
3.6.4. 429 (Too Many Requests)
Если Сторонний Поставщик пытается получить доступ к ресурсу слишком часто, то ППУ может вернуть 429 (Too Many Requests). Это нефункциональное требование, и отдельные ППУ определяют метрику запросов в единицу времени.
- Сторонний Поставщик решает реализовать функцию «Статус платежа в реальном времени» для своих пользователей и делает это некорректно, опрашивая конечную точку методом GET.
- Сторонний Поставщик решает использовать конечную точку для разового единичного платежа, как если бы она была конечной точкой пакетной оплаты, и отправляет большое количество запросов на оплату в очень короткий промежуток времени, так что это превышает политику использования ППУ.
3.7. Идемпотентность
Ключ идемпотентности используется для защиты от создания дубликатов ресурсов при использовании метода POST для конечных точек API.
- Сторонний Поставщик не меняет тело запроса при использовании одинакового ключа x-idempotency-key. Если Сторонний Поставщик изменяет тело запроса, то ППУ не меняет конечный ресурс. ППУ рассматривает это как мошенническое действие.
- ППУ обрабатывает запрос как идемпотентный, если он получил запрос с существующим параметром x-idempotency-key от того же Стороннего Поставщика в течение 24 часов.
- ППУ не создает новый ресурс для запроса POST, если он определен как идемпотентный запрос.
- ППУ отвечает на запрос текущим статусом ресурса (или статусом, максимально близким к текущему, который можно получить в данный момент времени на существующем онлайн-канале) и кодом статуса HTTP 201 (Created).
- Сторонний Поставщик не использует ключ идемпотентности при опросе состояния ресурсов.
- ППУ использует подпись сообщения вместе с ключом идемпотентности, чтобы гарантировать, что тело запроса не изменилось.
Если ключ идемпотентности не требуется для конечной точки API, но содержится в запросе, то ППУ игнорирует ключ идемпотентности.
3.8. Фильтрация
ППУ обеспечивает ограниченную поддержку фильтрации для операций GET, которые возвращают множественные записи.
Параметры фильтра всегда разные для конкретного поля (полей) ресурса и следуют правилам/форматам, определенным в справочниках для ресурса.
Для параметров фильтра типа DateTime значения соответствуют стандарту ISO 8601. Если значение поля типа DateTime содержит часовой пояс, то ППУ игнорирует эту информацию.
Предполагается, что значения фильтра относятся к тому же часовому поясу, что и часовой пояс, в котором поддерживается ресурс.
3.9. Нумерация страниц
ППУ предоставляет постраничный ответ для операций GET, которые возвращают множественные записи.
- Если существует следующая страница записей ресурсов, то ППУ предоставляет ссылку на следующую страницу ресурсов в поле Links.Next ответа. Отсутствие следующей ссылки будет означать, что текущая страница является последней страницей результатов.
- Если предыдущая страница записей ресурсов существует, то ППУ предоставляет ссылку на предыдущую страницу ресурсов в поле Links.Prev ответа. Отсутствие предыдущей ссылки указывает на то, что текущая страница является первой страницей результатов.
Для разбитых на страницы ответов ППУ гарантирует, что количество записей на странице находится в разумных пределах, минимум 25 записей (кроме последней страницы, где больше нет записей) и максимум 1000 записей.
Дополнительно ППУ предоставляет:
- Ссылку на первую страницу результатов в поле Links.First.
- Ссылку на последнюю страницу результатов в поле Links.Last.
- Общее количество страниц в поле Meta.TotalPages.
ППУ включает «self»-ссылку на ресурс в поле Links.Self, как описано в разделе «Ссылки».
Этот стандарт не определяет, каким образом параметры перелистывания страниц передаются ППУ, каждый ППУ может использовать свои собственные механизмы для разбивки ответа.
Если исходный запрос от СППУ включал параметры фильтра, то в ответе возвращаются только те результаты (разбитые на страницы), которые соответствуют фильтру.
3.10. Архивирование
Архивация ресурсов будет определяться для ППУ на основе их внутренних требований. В дополнение стоит заметить, что:
- ППУ удаляют просроченные идентификаторы согласия (consentId) только через 24 часа после создания.
- ППУ могут архивировать просроченные идентификаторы согласия.
3.11. Дополнительные данные
Ряд ресурсов в спецификации включает в себя раздел для дополнительных данных (Supplementary Data). Данный раздел позволит ППУ принимать или передавать данные, которые не предусмотрены основной структурой ресурса.
Раздел дополнительных данных определяется как пустой объект JSON в данной спецификации.
Если ППУ использует структуру с дополнительными данными (Supplementary Data), то он выкладывает детальное описание структуры у себя на портале для разработчиков.
ППУ не используют структуру Supplementary Data, если добавляемый туда элемент уже существует в текущей версии документа Открытых банковских интерфейсов.
4. Модель данных
4.1. Справочники и перечисления
Спецификации Открытых банковских интерфейсов содержат поля со справочными данными.
Справочники бывают двух видов:
В случае фиксированных справочников все возможные значения будут задаваться статично в Стандарте Открытых банковских интерфейсов.
В случае гибких справочников начальные возможные значения будут задаваться в Стандарте Открытых банковских интерфейсов, но каждый ППУ может динамично управлять ими, расширяя своими кастомизированными значениями. Кастомизированные значения, которые используют ППУ, могут в будущем включаться в список начальных возможных значений для гибких справочников.
И фиксированные, и гибкие справочники находятся в разделе «Справочники и перечисления».
4.2. Общая структура полезной нагрузки
В этом разделе приводится обзор структуры верхнего уровня для полезных нагрузок Открытых банковских интерфейсов.
Данные, которые содержатся в разделе «Data», документируются для каждой отдельно взятой конечной точки API.
4.2.1. Структура запроса
Структура верхнего уровня для запросов Открытых банковских интерфейсов имеет следующий вид:
| { «Data»: { ... }, «Risk»: { ... } } |
|---|
Таблица 11. Верхнеуровневая структура сообщений для запросов
Раздел «Data» содержит данные запроса для конкретного запроса API.
Структура этого элемента отличается для каждой конечной точки API.
Раздел «Risk» содержит индикаторы риска для конкретного запроса API, предоставленного Сторонним поставщиком.
Индикаторы риска, содержащиеся в этом элементе, могут отличаться для каждой конечной точки API.
4.2.2. Структура ответа
Структура верхнего уровня для ответов Открытых банковских интерфейсов имеет следующий вид:
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│    {                                                                    │
│      "Data": {                                                          │
│        ...                                                              │
│      },                                                                 │
│      "Risk": {                                                          │
│        ...                                                              │
│      },                                                                 │
│      "Links": {                                                         │
│         ...                                                             │
│      },                                                                 │
│      "Meta": {                                                          │
│         ...                                                             │
│      }                                                                  │
│                                                                         │
│    }                                                                    │</pre>
└─────────────────────────────────────────────────────────────────────────┘
Таблица 12. Верхнеуровневая структура сообщений для ответов
В соответствии с принципом API RESTful полный ресурс воспроизводится как часть ответа. В ответ включаются следующие дополнительные разделы высокого уровня:
4.2.3. Структура ответа с ошибками
Структура для ответов с ошибками Открытых банковских интерфейсов имеет следующий вид:
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│    {                                                                    │
│      "code": "...",                                                     │
│      "id": "...",                                                       │
│      "message": "...",                                                  │
│      "Errors": [                                                        │
│        {                                                                │
│          "errorCode": "...",                                            │
│          "message": "...",                                              │
│          "path": "...",                                                 │
│          "url": "..."                                                   │
│        }                                                                │
│      ]                                                                  │
│    }                                                                    │</pre>
└─────────────────────────────────────────────────────────────────────────┘
Таблица 13. Структура сообщений для ответов с ошибками
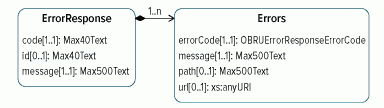
Рисунок 1. UML-диаграмма для структуры ответов с ошибками
Спецификация данных
Таблица 14. Детальное описание элементов ответа с ошибками
4.2.4. Необязательные поля
В объектах, где значение для необязательного поля не указано, поле исключается из полезной нагрузки JSON.
В объектах, где поле массива определено как имеющее значения 0..n, поле массива включается в полезную нагрузку с пустым массивом.
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│    {                                                                    │
│      "name": "",            // Неправильно. Поле "Name" нужно исключить │
│    из полезной нагрузки.                                                │
│      "age": 0,              // Неправильно. Значение "0" не используется│
│    для указания неопределенного возраста.                               │
│      "creditorAccount": {}, // Неправильно. Поле "creditorAccount"      │
│    нужно исключить.                                                     │
│      "balances": []         // Правильно. Таким образом передается      │
│    пустой массив.                                                       │
│    }                                                                    │</pre>
└─────────────────────────────────────────────────────────────────────────┘
Таблица 15. Примеры передачи необязательных полей
4.2.5. Ссылки
Раздел «Links» является обязательным и всегда будет содержать абсолютные URI для связанных ресурсов.
Ссылка «self» является обязательной.
| «Links»: { «self» «https://api.bank.ru/open-banking/v3.1/payments/58923» } |
|---|
Таблица 16. Пример передачи одинарной ссылки «Self»
При передаче большого количества данных раздел Links может также содержать элементы First, Prev, Next и Last.
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│    "Links": {                                                           │
│      "self": "http://rocks.ru/articles?page[number]=3&page[size]=25",   │
│      "first": "http://rocks.ru/articles?page[number]=1&page[size]=25",  │
│      "prev": "http://rocks.ru/articles?page[number]=2&page[size]=25",   │
│      "next": "http://rocks.ru/articles?page[number]=4&page[size]=25",   │
│      "last": "http://rocks.ru/articles?page[number]=6&page[size]=25"    │
│    }                                                                    │</pre>
└─────────────────────────────────────────────────────────────────────────┘
Таблица 17. Пример передачи всех элементов раздела Links
4.2.6. Метаданные
Раздел Meta обязателен, но может быть пустым. Необязательный элемент — «TotalPages», указывает на количество передаваемых страниц. Если передается более одной страницы, то элемент «TotalPages» обязательно присутствует.
| «Meta»: { «totalPages»: 6 } |
|---|
Таблица 18. Пример передачи раздела Meta
5. Примеры использования
Примеры использования для отдельных API задокументированы на соответствующих страницах.
В этом разделе приведены примеры использования некоторых шаблонов.
5.1. Потоки с нумерацией страниц
Приведенный ниже пример иллюстрирует возможность ППУ возвращать многостраничный ответ.
Таблица 19. Запрос списка транзакций
┌─────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│    HTTP/1.1 200 OK                                                      │
│    x-fapi-interaction-id: 11bac543-d5de-3446-b687-880a5018434d          │
│    Content-Type: application/json                                       │
│                                                                         │
│    {                                                                    │
│      "Data": {                                                          │
│        ...                                                              │
│      },                                                                 │
│      "Links": {                                                         │
│        "self": "https://bank.ru/open-banking/v3.1/accounts/98765/       │
│        transactions/",                                                  │
│        "last": "https://bank.ru/open-banking/v3.1/accounts/98765/       │
│        transactions?pg=6",                                              │
│        "first": "https://bank.ru/open-banking/v3.1/accounts/98765/      │
│        transactions/",                                                  │
│        "next": "https://bank.ru/open-banking/v3.1/accounts/98765/       │
│        transactions?pg=2"                                               │
│      },                                                                 │
│      "Meta": {                                                          │
│        "totalPages": 6,                                                 │
│        "firstAvailableDateTime": "2019-05-03T00:00:00+00:00",           │
│        "lastAvailableDateTime": "2019-12-03T00:00:00+00:00"             │
│      }                                                                  │
│    }                                                                    │</pre>
└─────────────────────────────────────────────────────────────────────────┘
Таблица 20. Пример передачи всех элементов раздела Links
6. Инициирование переводов денежных средств, спецификация API — v1.2.1
6.1. Введение
В этой спецификации инициирования платежей описываются потоки и полезные данные для инициирования платежа на основании распоряжения о переводе денежных средств.
Описанные здесь конечные точки API позволяют СППУ:
- Создать ресурс согласия для инициирования платежа.
- Подтвердить достаточность средств для осуществления платежа (необязательная конечная точка).
- Подтвердить инициирование платежа и отправить его на обработку.
- Получить статус осуществления платежа.
- Получить статус согласия на проведение платежа.
6.1.1. Принципы проектирования
6.1.1.1. Агностичность к способу платежа
Открытые банковские интерфейсы разработаны таким образом, чтобы не зависеть от базовой схемы оплаты, которая определяет порядок осуществления платежа.
Определения полей и их длина установлены согласно стандарту ISO 20022.
6.1.1.2. Коды статусов
Открытые банковские интерфейсы используют следующие виды кодов статуса:
- Код состояния HTTP отражает результат вызова API (операция HTTP на ресурсе). Передается в заголовке сообщения и отображает техническую составляющую процесса.
- Поле «Status» для сообщения с согласием на проведение платежа отражает статус авторизации согласия Пользователем. Передается в сообщении с полезной нагрузкой и отображает бизнес-составляющую процесса.
- Поле «Status» для ресурса платежа отражает статус инициирования или проведения платежа. Передается в сообщении с полезной нагрузкой и отображает бизнес-составляющую процесса.
6.2. Основы
В данном разделе описываются потоки данных с позиции бизнес-процессов. Детальное описание потоков данных находится в стандарте «Открытые банковские интерфейсы. Безопасность финансовых (банковских) операций. Прикладные программные интерфейсы обеспечения безопасности финансовых сервисов на основе протокола OpenID».
6.2.1. Общее описание процесса
6.2.1.1. Пошаговое описание
Шаг 1: Согласие на инициирование платежа
- Этот поток начинается с согласия Пользователя на совершение платежа. Согласие направляется между Пользователем и СППУ.
- На этом этапе могут быть указаны реквизиты счета Получателя средств.
Шаг 2: Настройка согласия на платеж
- Между СППУ и сервером авторизации ППУ устанавливается защищенный канал связи в рамках стандарта «Открытые банковские интерфейсы. Безопасность финансовых (банковских) операций. Прикладные программные интерфейсы обеспечения безопасности финансовых сервисов на основе протокола OpenID».
- СППУ с помощью потока Client Credentials Grant получает на сервере авторизации ППУ токен доступа (access-token).
- Между СППУ и сервером ресурсов ППУ устанавливается защищенный канал связи в рамках стандарта «Открытые банковские интерфейсы. Безопасность финансовых (банковских) операций. Прикладные программные интерфейсы обеспечения безопасности финансовых сервисов на основе протокола OpenID».
- СППУ подключается к ППУ, который обслуживает платежный счет Пользователя и создает новый ресурс согласия на платеж (payment-consent). Это информирует ППУ о том, что один из его Пользователей намерен выполнить платеж. ППУ отвечает идентификатором ресурса согласия на платеж (consentId).
- Этот шаг выполняется с помощью запроса POST к ресурсу согласия на платеж.
- СППУ запрашивает у Пользователя авторизацию согласия. СППУ выполняет этот запрос, используя поток перенаправления (redirection flow):
- В потоке перенаправления СППУ перенаправляет Пользователя на страницу ППУ.
- Перенаправление содержит consentId, созданный на предыдущем шаге.
- Это позволяет ППУ коррелировать согласие на проведение платежа, которое было установлено.
- ППУ аутентифицирует Пользователя.
- Пользователь выбирает счет Получателя средств на этом этапе (если счет Получателя средств не был выбран ранее на шаге 1).
- ППУ обновляет статус ресурса согласия на платеж, фиксируя, что согласие было авторизовано.
- Как только согласие было авторизовано, Пользователь перенаправляется обратно к СППУ с кодом авторизации (authorization-code).
- Между СППУ и сервером авторизации ППУ устанавливается защищенный канал связи в рамках стандарта «Открытые банковские интерфейсы. Безопасность финансовых (банковских) операций. Прикладные программные интерфейсы обеспечения безопасности финансовых сервисов на основе протокола OpenID».
- СППУ обменивает на сервере авторизации ППУ код авторизации (authorization-code) на токен доступа (access-token).
- Между СППУ и сервером ресурсов ППУ устанавливается защищенный канал связи в рамках стандарта «Открытые банковские интерфейсы. Безопасность финансовых (банковских) операций. Прикладные программные интерфейсы обеспечения безопасности финансовых сервисов на основе протокола OpenID».
- СППУ создает ресурс платежа (payment) для указания того, что распоряжение о переводе средств, созданное на предыдущих шагах, направляется на обработку.
- Это выполняется с помощью запроса POST на создание ресурса платежа (payment).
- ППУ возвращает идентификатор ресурса платежа к СППУ (paymentId).
Шаг 5: Получение статуса согласия/статуса платежа/деталей платежа
- Между СППУ и сервером ресурсов ППУ устанавливается защищенный канал связи в рамках стандарта «Открытые банковские интерфейсы. Безопасность финансовых (банковских) операций. Прикладные программные интерфейсы обеспечения безопасности финансовых сервисов на основе протокола OpenID».
- СППУ проверяет статус согласия на проведение платежа (с consentId) или статус ресурса платежа (с paymentId), или детали платежа (с paymentId).
- Это выполняется с помощью запроса GET к ресурсу согласия на проведение платежа (payment-consent) или ресурсу платежа (payment).
6.2.1.2. Диаграмма последовательности
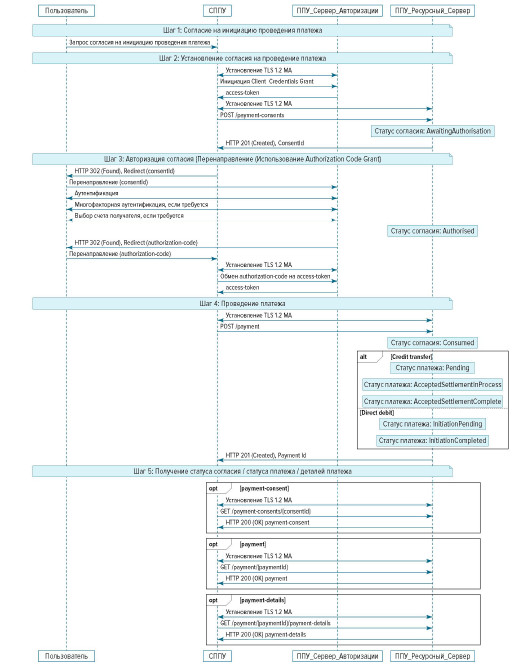
Рисунок 2. Диаграмма последовательности для инициирования платежа
6.2.2. Ограничения при инициировании платежей
Стандарт не предусматривает единого набора ограничений для типов платежей, которые могут поддерживаться Открытыми банковскими интерфейсами.
- Максимально допустимое значение InstructedAmount.
- Максимальное значение даты в будущем для запланированного платежа.
Каждый ППУ определяет соответствующие ограничения, которые они поддерживают, основываясь на их индивидуальных методах, стандартах и ограничениях. Эти ограничения документируются на порталах ППУ для разработчиков.
ППУ отклоняет согласие на платеж, если ППУ не может обработать запрос.
6.2.2.1. Использование элемента CutOffDateTime
ППУ может вернуть конкретный CutOffDateTime при ответе на запрос о согласии на проведение платежа.
ППУ описывает проведение квитанции об оплате до и после CutOffDateTime для исполнения распоряжения о переводе средств.
Два варианта развития событий:
- Отклонить распоряжение о переводе средств (и шаги, связанные с созданием данного распоряжения), если оно получено после соответствующего CutOffDateTime.
- Принять распоряжение о переводе средств (и шаги, связанные с созданием данного распоряжения), если оно получено после соответствующего CutOffDateTime.
6.2.2.1.1. Отклонение распоряжения о переводе средств
В этом случае выполнение платежа явно определено для СППУ и для Пользователя:
- ППУ отклоняет согласие на исполнение распоряжения о переводе средств, если истек CutOffDateTime для определенного типа распоряжения.
- ППУ отклоняет запрос авторизации согласия на осуществление платежа, если авторизуемый ресурс согласия связан с истекшим CutOffDateTime. ППУ не выдает токен доступа в такой ситуации. ППУ устанавливает статус ресурса согласия на платеж в значение «Отклонено».
- ППУ отклоняет ресурс платежа, если CutOffDateTime для определенного ресурса платежа был установлен и истек.
- СППУ проверяет, что авторизация согласия Пользователя завершена и ресурс платежа создан до того, как истечет CutOffDateTime.
6.2.2.1.2. Принятие распоряжения о переводе средств
В этом случае выполнение платежа не является определенным для СППУ и Пользователя и платеж будет выполнен в следующий доступный рабочий день.
- ППУ принимает согласие на проведение платежа, если истек CutOffDateTime для определенного типа платежа.
- ППУ принимает запрос авторизации согласия на проведение платежа, когда дата CutOffDateTime истекла для ресурса согласия.
- ППУ принимает ресурс платежа, если CutOffDateTime для платежа был установлен и истек.
- ППУ обновляет согласие на проведение платежа или ресурс платежа с помощью CutOffDateTime, ExpectedExecutionDateTime и ExpectedSettlementDateTime, чтобы сообщить об ожидаемом поведении при исполнении распоряжения, если CutOffDateTime истек.
6.2.3. Сохранение обратной совместимости между мажорными версиями
В этом разделе дается обзор принципов сохранения обратной совместимости между версиями Открытых банковских интерфейсов для API-инициирования платежей. Он применяется ко всем ресурсам согласия и ресурсам платежей, указанных в разделе «Конечные точки».
6.2.3.1. Ресурс согласия на проведение платежа
6.2.3.1.1. POST
- СППУ не создает ресурс согласия на проведение платежа с идентификатором consentId для более новой версии и не использует его для создания ресурса платежа предыдущей версии.
- Например, ресурс с идентификатором consentId, созданный в версии 2, не используется для создания ресурса платежа версии 1.
- СППУ не создает ресурс согласия на проведение платежа с идентификатором consentId для предыдущей версии и не использует его для создания ресурса платежа более новой версии.
- Например, ресурс с идентификатором consentId версии 1 не используется для создания ресурса платежа версии 2.
6.2.3.1.2. GET
- СППУ не получает доступ к ресурсу согласия на проведение платежа с идентификатором consentId, созданному в более новой версии, через конечную точку предыдущей версии.
- Поскольку для платежей используется краткосрочное согласие, то ППУ может давать или не давать доступ к ресурсу согласия с идентификатором consentId с разных версий конечных точек.
6.2.3.2. Подтверждение наличия денежных средств
6.2.3.2.1. GET
- СППУ не подтверждает наличие денежных средств, используя consentId согласия на проведение платежа, созданное в другой версии.
- Например, ресурс с идентификатором consentId, созданный во 2-й версии, не используется для подтверждения денежных средств через конечную точку 1-й версии.
6.2.3.3. Ресурс платежа
6.2.3.3.1. POST
- СППУ использует ресурс согласия на проведение платежа (consentId) такой же версии, как и версия ресурса проведения платежа (paymentId).
- ППУ не позволяет СППУ использовать consentId из предыдущей версии для инициирования платежа в более новой версии, и наоборот.
6.2.3.3.2. GET
- СППУ обращается к онлайн-порталу для разработчиков ППУ для получения рекомендаций по доступности ресурса платежа в более новой версии.
- СППУ не получает доступ к ресурсам платежей более новой версии через конечную точку более старой версии.
- ППУ документирует доступность ресурса платежа в более новой версии на онлайн-портале разработчиков ППУ.
- ППУ разрешает доступ к ресурсу платежа, созданному в предыдущей версии, на конечной точке более новой версии (в зависимости от требований ППУ по хранению данных), подробнее требования будут описаны в следующих версиях спецификации.
6.3. Конечные точки
В этом разделе приведен список доступных конечных точек API для выполнения потоков платежей. Если реализована конечная точка POST, конечная точка GET также реализовывается.
Таблица 21. Конечные точки для инициирования платежа
6.4. Безопасность и контроль доступа
6.4.1. Scopes
Токен доступа, требуемый для доступа к платежным API, имеет как минимум следующий scope:
| payments: Возможность проведения платежа |
|---|
Таблица 22. Scope для инициирования платежа
6.4.2. Grants Types
СППУ использует поток client credentials grant для получения токена доступа на создание ресурса согласия на проведение платежа (выполнения запроса POST к соответствующей конечной точке). В спецификации этот тип grant называется «Client Credentials».
СППУ использует поток authorization code grant (перенаправление или разъединенный поток) для получения токена доступа на создание ресурса платежа (выполнения запроса POST к соответствующей конечной точке). Этот токен также может использоваться для подтверждения наличия денежных средств. В спецификации этот тип grant называется «Authorization Code».
СППУ использует client credentials grant для получения токена доступа на выполнение запросов GET (за исключением подтверждения наличия денежных средств).
6.4.3. Авторизация согласия
СППУ начинает выполнение платежа с создания ресурса согласия на проведение платежа (payment-consent) с помощью операции POST. Этот ресурс определяет разрешения (permissions), которые присылает СППУ от имени Пользователя. На начальном этапе согласие не авторизовано, поскольку ППУ еще не верифицировал разрешения во взаимодействии непосредственно с самим Пользователем.
ППУ отвечает сообщением, которое содержит идентификатор ресурса согласия consentId. Далее этот идентификатор используется при инициации потока authorization code grant, который нужен для подтверждения Пользователем разрешений.
Во время authorization code grant:
- ППУ аутентифицирует Пользователя.
- ППУ направляет согласие, полученное от СППУ, обратно Пользователю для непосредственной авторизации (Пользователь подтверждает то, что давал такие разрешения СППУ, но теперь на странице банка). Пользователь может принять или отклонить согласие только целиком (нет выбора параметров).
- Если в согласии не был указан счет Плательщика, то ППУ предоставляет Пользователю список счетов на выбор.
Как только эти шаги выполнены, согласие авторизованно Пользователем.
6.4.3.1. Множественная авторизация
В контексте множественной авторизации те же этапы авторизации согласия выполняются для первого Пользователя, чтобы авторизовать или подготовить согласие на проведение платежа.
Для ресурса согласия на проведение платежа:
- СППУ запрашивает AuthorisationType для платежа (Single, Any или Multiple). Если значение не указано, то ППУ будет интерпретировать AuthorisationType как «Any».
- СППУ запрашивает CompletionDateTime для завершения авторизации платежа. Если значение не указано, то ППУ будет интерпретировать значение CompletionDateTime как неограниченное.
- ППУ отклоняет согласие на проведение платежа, если запрашиваемый СППУ тип AuthorisationType не совпадает с DebtorAccount в запросе.
- ППУ устанавливает статус согласия платежа на Rejected, если запрашиваемый СППУ тип AuthorisationType не может быть удовлетворен после аутентификации Пользователя:
- ППУ отвечает ошибкой OAuth, указанной как invalidjequest и error_description, содержащей соответствующее описание.
- ППУ ограничивает выбор DebtorAccount (в онлайн-канале ППУ) счетами, которые соответствуют типу AuthorisationType, запрошенному СППУ.
- ППУ отвечает объектом MultiAuthorisation, если распоряжение о переводе средств требует множественной авторизации. Объект MultiAuthorisation указывает СППУ, что распоряжение о переводе средств требует множественной авторизации.
- ППУ заполняет поле Status объекта MultiAuthorisation значениями, соответствующими множественной авторизации.
- ППУ может заполнить объект MultiAuthorisation дополнительно необязательными полями для множественной авторизации:
- Количество требуемых авторизаций (общее количество, которое необходимо с начала множественной авторизации).
- Количество выполненных авторизаций (завершенных на данный момент).
- Дата и время последнего обновления авторизации.
- Дата и время, когда процесс авторизации завершается.
6.4.3.2. Условия возникновения ошибок
Если Пользователь не завершает авторизацию согласия успешно (например, если пользователь не прошел аутентификацию успешно), поток authorization code grant заканчивается перенаправлением на сторону СППУ с ответом об ошибке, как описано в разделе 4.1.2.1 RFC6749. Пользователь перенаправляется на сторону СППУ с параметром ошибки, указывающим на возникшую ситуацию.
6.4.3.3. Отзыв согласия
Пользователь не может отозвать согласие на проведение платежа после его авторизации.
6.4.3.4. Изменения выбранного счета
Для согласия на проведение платежа выбранный счет Плательщика не может быть изменен после того, как согласие было авторизовано.
6.4.3.5. Повторная аутентификация
Согласие на проведение платежа является краткосрочным согласием и не может быть повторно аутентифицировано Пользователем.
6.4.4. Информация по оценке рисков
Из мирового опыта была взята практика оценки рисков для платежей, инициированных через API платежей.
Информация по оценке рисков располагается в:
- FAPI HTTP-заголовках. Это определено в разделе 6.3 спецификации FAPI и в разделе заголовков выше.
- Дополнительные поля, определенные отраслью как проблемы безопасности бизнес-логики, будут переданы в разделе «Risk» полезной нагрузки в объекте JSON.
Это набор дополнительных полей в разделе риска полезной нагрузки для v1.0.0, который будет определен на стороне СППУ:
- MerchantCustomerIdentification.
PaymentContextCode описывает контекст платежа и может иметь следующие значения:
В платежах EcommerceGoods и EcommerceServices могут быть заполнены MerchantCategoryCode и MerchantCustomerIdentification (рекомендовано заполнять). В платежах EcommerceGoods также рекомендуется заполнять адрес доставки.
Эти поля описаны в разделе «Модель данных».
6.5. Модель данных
6.5.1. Повторно используемые объекты
6.5.1.1. Risk
В этом разделе описывается класс Risk, который используется в ресурсах согласия на проведение платежа и непосредственно платежа.
6.5.1.1.1. Диаграмма UML
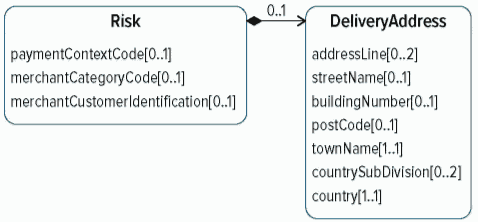
Рисунок 3. Диаграмма объекта Risk
6.5.1.1.2. Состав данных объекта
Таблица 23. Состав данных объекта Risk
6.5.1.2. Charge
В этом разделе описывается класс Charge, который используется в полезных нагрузках ответа в ресурсах согласия на проведение платежа.
6.5.1.2.1. Диаграмма UML
Рисунок 4. Диаграмма объекта Charge
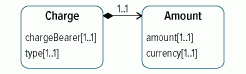
6.5.1.2.2. Состав данных объекта
Таблица 24. Состав данных объекта Charge
6.5.1.3. Authorisation
В этом разделе описывается класс Authorisation, который используется в полезных нагрузках запроса и ответа к ресурсу согласия на проведение платежа.
6.5.1.3.1. Диаграмма UML
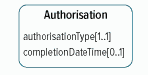
Рисунок 5. Диаграмма объекта Authorisation
6.5.1.3.2. Состав данных объекта
Таблица 25. Состав данных объекта Authorisation
6.5.1.4. MultiAuthorisation
В этом разделе описывается класс MultiAuthorisation, который используется в полезных нагрузках ответов ресурсов платежей.
6.5.1.4.1. Диаграмма UML
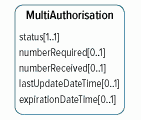
Рисунок 6. Диаграмма объекта MultiAuthorisation
6.5.1.4.2. Состав данных объекта
Таблица 26. Состав данных объекта MultiAuthorisation
6.5.1.5. PaymentDetails
В этом разделе описывается класс PaymentDetails, который используется в полезных нагрузках ответов подресурсов деталей платежа.
6.5.1.5.1. Диаграмма UML
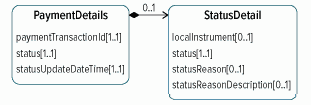
6.5.1.5.2. Состав данных объекта
Таблица 27. Состав данных объекта PaymentDetails
6.5.1.6. SCASupportData
В этом разделе описывается класс SCASupportData, который используется во всех ресурсах запроса согласия на проведение платежа, что позволяет СППУ предоставлять вспомогательные данные при запросе ППУ для исключения SCA.
6.5.1.6.1. Диаграмма UML
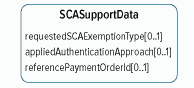
Рисунок 8. Диаграмма объекта SCASupportData
6.5.1.6.2. Состав данных объекта
Таблица 28. Состав данных объекта SCASupportData
6.5.2. Поля для идентификаций
В этом разделе описываются идентификаторы, используемые в потоках API-платежей, направление потока и как они используются.
Таблица 29. Идентификаторы, используемые в потоках API-платежей
В приведенных ниже таблицах указан участник (эктор), который изначально создает каждый из идентификаторов сообщений, а также их передача и видимость другим участникам.
Эти потоки являются ориентировочными и будут зависеть от того, какие платежные схемы могут поддерживать.
Приняты следующие обозначения:
+ - определяет участника, который создает идентификатор
6.5.2.1. Поток продавца
Таблица 30. Поток продавца
6.5.2.2. Поток между пользователями
Таблица 31. Поток между Пользователями
6.5.3. Виды платежей
Каждый из типов платежей задокументирован на подстраницах данной спецификации. Каждый тип платежа в документации содержит:
- Конечные точки
- Конечные точки API, доступные для ресурса.
- Модель данных
- Определение ресурса
- Диаграмму UML
- Разрешения, связанные с доступом к ресурсу
- Спецификацию данных, которая определяет поля, повторно используемые классы, обязательные и необязательные поля
- Примеры использования.
6.5.4. Справочники
PaymentContextStaticTypeAcceptedSettlementCompleted
Таблица 32. Контекст инициирования платежа
TransactionStatusStaticType
Таблица 33. Статус транзакции
ConsentstatusStaticType
Таблица 34. Статус согласия на проведение платежа
AuthorisationStaticType
| N | Значение | Описание |
|---|---|---|
| 1 | Any | Любой тип авторизации запрашивается |
| 2 | Multiple | Требуется несколько типов авторизации |
| 3 | Single | Запрашивается один тип авторизации |
Таблица 35. Тип авторизации
6.5.4.1. Справочники ISO
Следующие справочники ISO используются в API инициирования платежей.
| N | Значение | Описание |
|---|---|---|
| 1 | ActiveOrHistoricCurrencyCode | https://www.iso20022.org/external_code_list.page |
| 2 | CountryCode | Стандарт ГОСТ 7.67.2003 (ИСО 3166-1:1997), alpha 2 code - http://docs.cntd.ru/document/1200035671. Таблица 1, двухзначный буквенный код на латинице |
| 3 | Min3Max4Text | https://www.iso.org/standard/33365.html |
Таблица 36. Международные и общероссийские справочники
ChargeBearerType1Code (ISO 20022)
Таблица 37. Расходы по операции
6.6. Внутренние переводы денежных средств, спецификация API - v1.2.1
6.6.1. Конечные точки
Таблица 38. Конечные точки для ресурса платежа
6.6.1.1. POST/payment-consents
| POST/payment-consents |
|---|
Таблица 39. Создание ресурса согласия на проведение платежа
Данная конечная точка позволяет выполнять следующее взаимодействие:
- Конечная точка позволяет с помощью метода POST создавать на стороне ППУ ресурс согласия на проведение платежа (payment-consent) без предварительной идентификации Пользователя.
- Полезная нагрузка запроса может не содержать отдельных необязательных полей, например, она может не содержать информацию о том, какой именно счет Пользователя, открытый в банке (ППУ), будет в итоге использован для списания денежных средств.
- Конечная точка позволяет СППУ отправлять согласие (между Пользователем и СППУ) в качестве информации для ППУ по поддержке процесса авторизации Пользователя.
- Конечная точка позволяет ППУ отправлять СППУ идентификатор созданного ресурса согласия на проведение платежа (consentId).
- Сразу после создания ресурса согласия на проведение платежа ППУ присваивает ему статус по умолчанию "AwaitingAuthorisation".
6.6.1.2. GET/payment-consents/{consentId}
| GET/payment-consents/{consentId} |
|---|
Таблица 40. Получение статуса ресурса согласия на проведение платежа
Данная конечная точка позволяет СППУ получать детали и статус созданного им ресурса согласия на проведение платежа по его идентификатору.
6.6.1.2.1. Статус ресурса согласия на проведение платежа
После того как Пользователь авторизовал согласие на проведение платежа, ППУ изменяет статус ресурса на "Authorised".
При отклонении согласия Пользователем ППУ изменяет статус ресурса на "Rejected".
При возникновении иных причин, препятствующих проведению платежа, ППУ изменяет статус ресурса на "Rejected".
После того как ресурс согласия был задействован при выполнении платежа, ППУ изменяет статус ресурса на "Consumed".
Статус ресурса согласия на проведение платежа имеет следующие значения:
Таблица 41. Статусы ресурса согласия на проведение платежа
6.6.1.3. POST/payments
| GET/payments |
|---|
Таблица 42. Создание ресурса платежа
Конечная точка используется после того, как Пользователь авторизовал ресурс согласия на проведение платежа.
Конечная точка используется для подтверждения инициирования проведения платежа. Данная конечная точка позволяет выполнять следующее взаимодействие:
- Запрос, выполненный с помощью конечной точки, является инструкцией для ППУ на выполнение платежа.
- СППУ обеспечивает соответствие разделов "Initiation" и "Risk" ресурса платежа соответствующим разделам "Initiation" и "Risk" ресурса согласия на проведение платежа (значения всех присутствующих и там, и там элементов должны быть равны). Если есть хотя бы одно несовпадение, ППУ отмечает ошибкой с кодом 400 (Bad Request).
- Любые операции с ресурсом платежа не приводят к изменению статуса ресурса платежа.
6.6.1.4. GET/payments/{paymentId}
| GET/payments/{paymentId} |
|---|
Таблица 43. Получение статуса ресурса платежа
Данная конечная точка позволяет СППУ получать статус созданного ресурса платежа по его идентификатору.
6.6.1.4.1. Статус
Таблица 44. Статусы ресурса платежа
6.6.1.4.2. Модель статусов обработки
6.6.1.4.3. Статус операций для ресурса согласия на проведение платежа
Модель состояний для ресурса согласия на проведение платежа соответствует следующей модели:
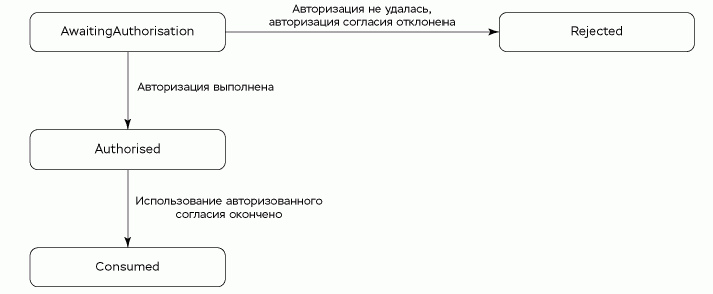
Рисунок 9. Диаграмма состояний ресурса согласия на проведение платежа
Таблица 45. Статусы ресурса согласия на проведение платежа
6.6.1.4.4. Статус операций для ресурса платежа
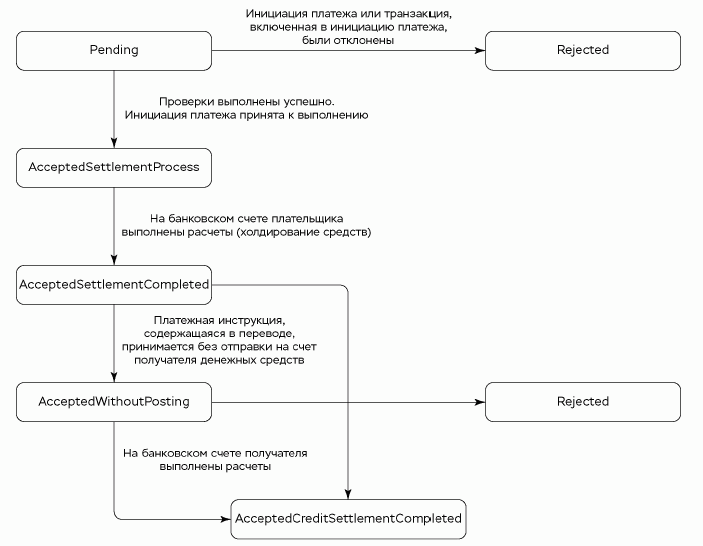
Рисунок 10. Диаграмма состояний статусов ресурса платежа
Таблица 46. Статусы ресурса платежа
6.6.1.4.5. Множественная авторизация
Если распоряжение о переводе средств требует множественной авторизации, то статус авторизации от нескольких Пользователей обновляется в объекте "MultiAuthorisation".
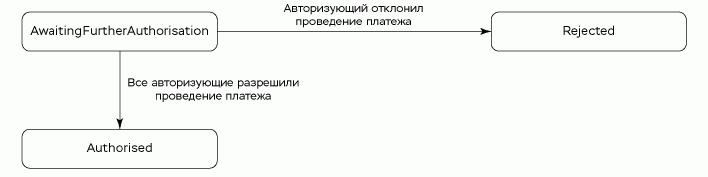
Рисунок 11. Диаграмма статусов ресурса платежа для множественной авторизации
Таблица 47. Статусы ресурса платежа для множественной авторизации
6.6.2. Модель данных
В данном разделе приведены подробные описания полезных нагрузок запросов и ответов для потоков API-платежей, осуществляемых на территории Российской Федерации.
6.6.2.1. Повторно используемые объекты
6.6.2.1.1. Initiation
В данном разделе описывается объект Initiation, который повторно используется в ресурсах согласия на проведение платежа (payment-consent) и платежа (payment).
6.6.2.1.1.1. UML-диаграмма
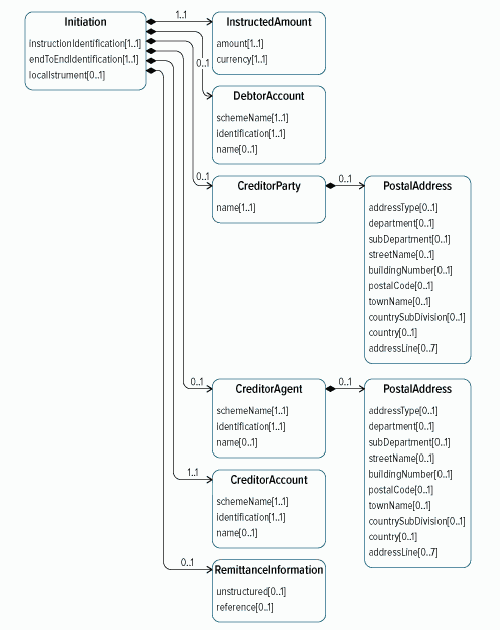
Рисунок 12. Диаграмма объекта Initiation
Требования к объекту "Initiation", которые выполняют участники:
- Все элементы в объекте "Initiation", которые заполнялись на стороне СППУ, не изменяются на стороне ППУ, поскольку это является официальным согласием Пользователя.
- Если ППУ определяет проблему с полезной нагрузкой во время вызова API, то ППУ немедленно отклоняет запрос получения согласия на проведение платежа.
- Если ППУ определяет проблему с согласием на платеж после вызова API, то ППУ изменяет статус ресурса согласия на проведение платежа на "Rejected".
- Раздел "DebtorAccount" является необязательным, поскольку СППУ может не знать идентификационные данные банковского счета Пользователя.
- Если значения элементов объекта "DebtorAccount" заданы на стороне СППУ и являются неверными для Пользователя, то после аутентификации Пользователя статус согласия на проведение платежа меняется на "Rejected".
- Элемент "CreditorReferenceInformation" был переименован на "Reference", поскольку это уникальный элемент ISO 20022, используемый в сообщении pain.001, а не компонент сообщения ISO 20022.
- Поскольку продавец (merchant, а не Пользователь) может инициировать платеж через СППУ, в полезную нагрузку включены два идентификатора:
- Идентификатор "instructionIdentification" генерируется СППУ.
- СППУ гарантирует уникальность идентификатора "instructionIdentification" на неопределенный промежуток времени. о Идентификатор "endToEndIdentification" генерируется продавцом.
- Идентификатор "instructionIdentification" не используется в качестве идентификатора "consentId", поскольку последний создается на стороне ППУ.
- Идентификатор "endToEndIdentification" не используется в качестве идентификатора "consentId", поскольку последний создается на стороне ППУ.
6.6.2.1.2. Состав данных объекта Initiation
Таблица 48. Состав данных объекта Initiation
6.6.2.2. ConsentRequest
6.6.2.2.1. UML-диаграмма
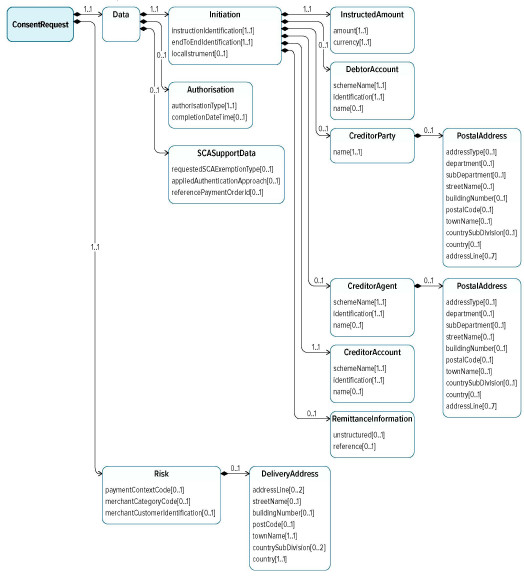
Рисунок 13. Диаграмма объекта ConsentRequest
Объект ConsentRequest состоит из следующих разделов (объектов):
6.6.2.2.2. Состав данных объекта ConsentRequest
Таблица 49. Состав данных объекта ConsentRequest
6.6.2.3. ConsentResponse
Класс объекта ConsentResponse используется при ответе на вызов:
6.6.2.3.1. UML-диаграмма
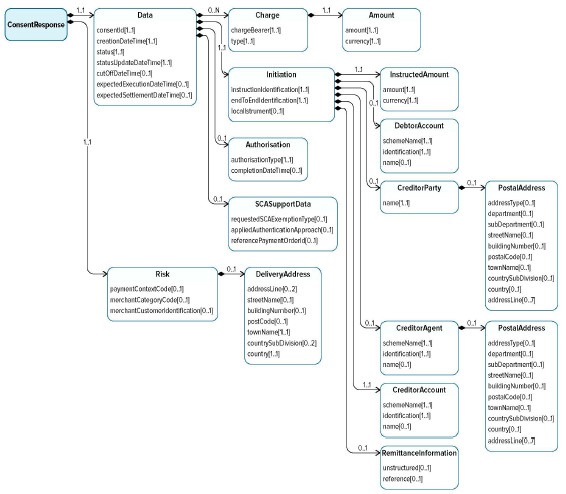
Рисунок 14. Диаграмма объекта ConsentResponse
Ответ согласия на проведение платежа содержит полную полезную нагрузку запроса согласия на проведение платежа с дополнительными элементами:
- Идентификатор ресурса согласия на проведение платежа consentId, созданного на стороне ППУ.
- Элемент creationDateTime - дата и время создания ресурса согласия на проведение платежа.
- Элементы status и statusUpdateDateTime - статус, дата и время изменения статуса ресурса согласия на проведение платежа.
- Элемент CutOffDateTime и его использование описаны в разделе "Использование элемента CutOffDateTime"
- Элемент "expectedExecutionDateTime" означает прогнозируемую дату и время выполнения платежа и предназначен для ресурса платежа. Если ресурс платежа создан до даты "cutOffDateTime", то "expectedExecutionDateTime" означает ожидаемую дату и время списания средств со счета Плательщика. ППУ обновляет значение этого поля при любых изменениях (например, после авторизации Пользователя).
- Элемент "expectedSettlementDateTime" означает прогнозируемую дату и время выполнения платежа и предназначен для ресурса платежа. Если ресурс платежа создан до даты "cutOffDateTime", то "expectedSettlementDateTime" означает ожидаемую дату и время зачисления средств на счет Получателя средств. ППУ обновляет значение этого поля при любых изменениях (например, после авторизации Пользователя).
- Элемент "Charges" - это массив для разбивки применимых сборов ППУ (разбиение комиссий).
6.6.2.3.2. Состав данных объекта ConsentResponse
Таблица 50. Состав данных объекта ConsentResponse
6.6.2.4. PaymentRequest
6.6.2.4.1. UML-диаграмма
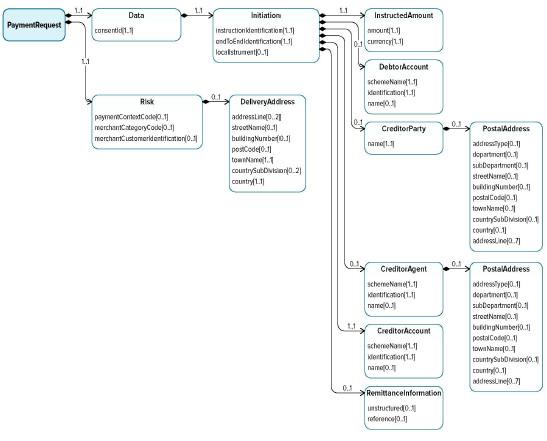
Объект "PaymentRequest" содержит следующие элементы:
- Идентификатор соответствующего ресурса согласия на проведение платежа consentId.
- Объекты "Initiation" и "Risk" и все их элементы, которые содержались в запросе на согласие о проведении платежа.
Все элементы объектов "Initiation" и "Risk" в запросе на проведение платежа должны совпадать с соответствующими элементами объектов "Initiation" и "Risk", которые были в запросе согласия на проведение платежа. Проверка соответствия осуществляется как на стороне СППУ, так и на стороне ППУ. В случае несовпадения ресурс платежа не создается, ресурс согласия переводится в статус "Rejected", и ППУ отвечает СППУ сообщением об ошибке несовпадения данных.
6.6.2.4.2. Состав данных объекта PaymentRequest
Таблица 51. Состав данных объекта PaymentRequest
6.6.2.5. PaymentResponse
6.6.2.5.1. UML-диаграмма
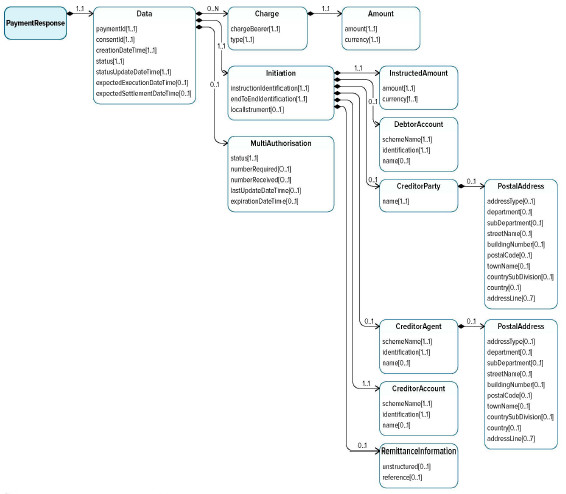
- Элемент paymentId - идентификатор ресурса платежа, созданный на стороне ППУ.
- Элемент consentId - идентификатор ресурса согласия на проведение платежа, созданный на стороне ППУ.
- Элемент creationDateTime - дата и время создания ресурса платежа.
- Элементы status и statusUpdateDateTime - статус, дата и время изменения статуса ресурса платежа.
- Элемент expectedExecutionDateTime означает ожидаемую дату и время списания средств со счета плательщика.
- Элемент expectedSettlementDateTime означает ожидаемую дату и время зачисления средств на счет получателя.
- Элемент Charges - это массив для разбивки применимых сборов ППУ (разбиение комиссий).
- Объект Initiation, соответствующий одноименному объекту из запроса согласия на проведение платежа.
- Объект MultiAuthorisation, если для ресурса платежей требуется множественная авторизация.
6.6.2.5.2. Состав данных объекта PaymentResponse
Таблица 52. Состав данных объекта PaymentResponse
6.6.3. Примеры использования
6.6.3.1. Инициирование продавцом через СППУ
- Продавец не указывает реквизиты счета Плательщика.
- Пользователь (Плательщик) выберет реквизиты своего счета во время авторизации согласия.
Пользователь Иван Иванов, зарегистрированный в магазине электронной коммерции "MERCHANT Inc" под идентификатором 053598653254, приобретает товары на сумму 23 463,00 рубля с указанием адреса доставки. Продавец присваивает данной платежной инструкции сквозной идентификатор (endToEndIdentification) MERCHANT.256702.IDN.12 и намеревается инициировать через СППУ, в которой зарегистрирован Пользователь, проведение оплаты.
6.6.3.1.1. Создание согласия на проведение платежа
Запрос POST/payment-consents. СППУ присваивает инициируемой платежной инструкции номер (instructionIdentification) PISP412 и создает на стороне ППУ ресурс согласия на проведение платежа вызовом конечной точки POST/payment-consents, указывая идентификаторы ("instructionIdentification": "PISP412", "endToEndIdentification": "MERCHANT.256702.IDN.12"), реквизиты "MERCHANT Inc" и указание дополнительных деталей для оценки рисков платежей в разделе Risk.
Ответ POST/payment-consents. ППУ производит обработку запроса и возвращает идентификатор согласия (consentId) "58923" со статусом "AwaitingAuthorisation", указав дату создания (creationDateTime) (дата обновления статуса (statusUpdateDateTime) в данном случае идентична дате создания).
Далее СППУ перенаправляет Пользователя на страницу ППУ и аутентифицирует его. Пользователь производит авторизацию согласия предоставления своих персональных данных от ППУ к СППУ для создания возможности проведения на стороне СППУ инициирования платежа с реквизитами Пользователя.
┌───────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ POST/payment-consents HTTP/1.1 │
│ Authorization: Bearer 3YotnDFGEjr1zCsicMWpSS │
│ x-idempotency-key: MERCHANT.256702.IDN.12 │
│ x-jws-signature: UTOmZSdzIGEgam91ckgfyH343YSBkZXN0aW5hdGlvbiA=..D3ghkjk84rkl4fIG1yIHR│
│ 5bGVyIGdvaW5nIGRvd24gPw== │
│ x-fapi-auth-date: Sun, 29 Sep 2019 12:42:08 GMT │
│ x-fapi-customer-ip-address: 106.32.21.32 │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ Accept: application/json │
│ │
│ { │
│ "Data": { │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "endToEndIdentification": "MERCHANT.256702.IDN.12", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "MERCHANT Inc" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - оплата за товары. Внутренний код │
│ операции 1234567" │
│ } │
│ } │
│ }, │
│ "Risk": { │
│ "paymentContextCode": "EcommerceGoods", │
│ "merchantCategoryCode": "5967", │
│ "merchantCustomerIdentification": "053598653254", │
│ "DeliveryAddress": { │
│ "addressLine": [ │
│ "Шлюзовая наб., 4, Москва, 115114", │
│ "Rosso Riva" │
│ ], │
│ "streetName": "Шлюзовая наб.", │
│ "buildingNumber": "4", │
│ "postCode": "115114", │
│ "townName": "Moscow", │
│ "countySubDivision": [ │
│ "Moscow" │
│ ], │
│ "country": "RU" │
│ } │
│ } │
│ } │</pre>
└───────────────────────────────────────────────────────────────────────────────────────┘
Таблица 53. Запрос POST/payment-consents
┌────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ HTTP/1.1 201 Created │
│ x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ │
│ { │
│ "Data": { │
│ "consentId": "58923", │
│ "status": "AwaitingAuthorisation", │
│ "creationDateTime": "2019-06-05T15:15:13+00:00", │
│ "statusUpdateDateTime": "2019-06-05T15:15:13+00:00", │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "endToEndIdentification": "MERCHANT.256702.IDN.12", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "MERCHANT Inc" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - оплата за товары. Внутренний код │
│ операции 1234567" │
│ } │
│ } │
│ }, │
│ "Risk": { │
│ "paymentContextCode": "EcommerceGoods", │
│ "merchantCategoryCode": "5967", │
│ "merchantCustomerIdentification": "053598653254", │
│ "DeliveryAddress": { │
│ "addressLine": [ │
│ "Шлюзовая наб., 4, Москва, 115114", │
│ "Rosso Riva" │
│ ], │
│ "streetName": "Шлюзовая наб.", │
│ "buildingNumber": "4", │
│ "postCode": "115114", │
│ "townName": "Moscow", │
│ "countySubDivision": [ │
│ "Moscow" │
│ ], │
│ "country": "RU" │
│ } │
│ } │
│ } │</pre>
└────────────────────────────────────────────────────────────────────────────────────┘
Таблица 54. Ответ POST/payment-consents
6.6.3.1.2. Создание платежа
Запрос POST/payment. СППУ, получив данные Пользователя, дополняет платежную инструкцию данными Пользователя, указав его идентификатор счета и имя ("Identification": "40817810621234567232", "Name": "Иван Иванов"), а также идентификатор согласия "consentId": "58923" и создает на стороне ППУ ресурс платежа вызовом конечной точки POST/payments.
Ответ на POST/payment-consents. ППУ производит обработку (и процесс исполнения) платежа и возвращает СППУ его идентификатор (paymentId) 58923-001.
┌────────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ POST/payments HTTP/1.1 │
│ Authorization: Bearer 3YotnDFGEjr1zCsicMWpSS │
│ x-idempotency-key: MERCHANT.256702.IDN.12 │
│ x-jws-signature: UTOmZSdzIGEgam91ckgfyH343YSBkZXN0aW5hdGlvbiA=..D3ghkjk84rkl4fIG1yIHR │
│ 5bGVyIGdvaW5nIGRvd24gPw== │
│ x-fapi-auth-date: Sun, 29 Sep 2019 12:42:08 GMT │
│ x-fapi-customer-ip-address: 106.32.21.32 │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ Accept: application/json │
│ { │
│ "Data": { │
│ "consentId": "58923", │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "endToEndIdentification": "MERCHANT.256702.IDN.12", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "DebtorAccount": { │
│ "SchemeName": "RU.CBR.AccountNumber", │
│ "Identification": "40817810621234567232", │
│ "Name": "Иван Иванов" │
│ }, │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "MERCHANT Inc" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - оплата за товары. Внутренний код │
│ операции 1234567" │
│ } │
│ } │
│ }, │
│ "Risk": { │
│ "paymentContextCode": "EcommerceGoods", │
│ "merchantCategoryCode": "5967", │
│ "merchantCustomerIdentification": "053598653254", │
│ "DeliveryAddress": { │
│ "addressLine": [ │
│ "Шлюзовая наб., 4, Москва, 115114", │
│ "Rosso Riva" │
│ ], │
│ "streetName": "Шлюзовая наб.", │
│ "buildingNumber": "4", │
│ "postCode": "115114", │
│ "townName": "Moscow", │
│ "countySubDivision": [ │
│ "Moscow" │
│ ], │
│ "country": "RU" │
│ } │
│ } │
│ } │</pre>
└────────────────────────────────────────────────────────────────────────────────────────┘
Таблица 55. Запрос POST/payment
┌────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ HTTP/1.1 201 Created │
│ x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ { │
│ "Data": { │
│ "paymentId": "58923-001", │
│ "consentId": "58923", │
│ "status": "AcceptedSettlementInProcess", │
│ "creationDateTime": "2019-06-05T15:15:13+00:00", │
│ "statusUpdateDateTime": "2019-06-05T15:15:13+00:00", │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "endToEndIdentification": "MERCHANT.256702.IDN.12", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "DebtorAccount": { │
│ "SchemeName": "RU.CBR.AccountNumber", │
│ "Identification": "40817810621234567232", │
│ "Name": "Иван Иванов" │
│ }, │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "MERCHANT Inc" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - оплата за товары. Внутренний код │
│ операции 1234567" │
│ } │
│ } │
│ }, │
│ } │</pre>
└────────────────────────────────────────────────────────────────────────────────────┘
Таблица 56. Ответ POST/payment
6.6.3.1.3. Получение согласия на проведение платежа
Запрос GET/payment-consents. СППУ выполняет запрос к ППУ на получение списка ранее данных Пользователем согласий на проведение платежей вызовом конечной точки GET/payment-consents без параметров.
Ответ на GET/payment-consents. ППУ возвращает СППУ согласие на проведение платежа с идентификатором (consentId) «58923», имеющего статус «Authorised».
Таблица 57. Запрос GET/payment-consents
┌────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│  HTTP/1.1 200 OK                                                                   │
│  x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K │
│  x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d                       │
│  Content-Type: application/json                                                    │
│                                                                                    │
│  {                                                                                 │
│    "Data": {                                                                       │
│      "consentId": "58923",                                                         │
│      "status": "Authorised",                                                       │
│      "creationDateTime": "2019-06-05T15:15:13+00:00",                              │
│      "statusUpdateDateTime": "2019-06-05T15:15:13+00:00",                          │
│      "Initiation": {                                                               │
│        "instructionIdentification": "PISP412",                                     │
│        "endToEndIdentification": "MERCHANT.256702.IDN.12",                         │
│        "InstructedAmount": {                                                       │
│          "amount": "23463.00",                                                     │
│          "currency": "RUB"                                                         │
│        },                                                                          │
│        "CreditorAccount": {                                                        │
│          "schemeName": "RU.CBR.AccountNumber",                                     │
│          "identification": "40817810621234567890",                                 │
│          "name": "MERCHANT Inc"                                                    │
│        },                                                                          │
│        "RemittanceInformation": {                                                  │
│          "Reference": "CBR-130",                                                   │
│          "Unstructured": "Назначение платежа - оплата за товары. Внутренний код    │
│  операции 1234567"                                                                 │
│        }                                                                           │
│      }                                                                             │
│    },                                                                              │
│    "Risk": {                                                                       │
│      "paymentContextCode": "EcommerceGoods",                                       │
│      "merchantCategoryCode": "5967",                                               │
│      "merchantCustomerIdentification": "053598653254",                             │
│      "DeliveryAddress": {                                                          │
│        "addressLine": [                                                            │
│          "Шлюзовая наб., 4, Москва, 115114",                                       │
│          "Rosso Riva"                                                              │
│        },                                                                          │
│        "streetName": "Шлюзовая наб.",                                              │
│        "buildingNumber": "4",                                                      │
│        "postCode": "115114",                                                       │
│        "townName": "Moscow",                                                       │
│        "countySubDivision": [                                                      │
│        "Moscow"                                                                    │
│        ],                                                                          │
│        "country": "RU"                                                             │
│      }                                                                             │
│    }                                                                               │
│  }                                                                                 │</pre>
└────────────────────────────────────────────────────────────────────────────────────┘
Таблица 58. Ответ GET/payment-consents
6.6.3.1.4. Получение платежа
Запрос GET/payments. СППУ выполняет запрос к ППУ на получение списка инициированных платежей вызовом конечной точки GET/payments без параметров.
Ответ на GET/payments. ППУ возвращает СППУ платеж с идентификатором (paymentId) «58923-001», имеющий согласие (consentId): «58923» и статус «AcceptedSettlementInProcess».
Таблица 59. Запрос GET/payment
┌────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│  HTTP/1.1 200 OK                                                                   │
│  x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K │
│  x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d                       │
│  Content-Type: application/json                                                    │
│                                                                                    │
│  {                                                                                 │
│     "Data": {                                                                      │
│       "paymentId": "58923-001",                                                    │
│       "consentId": "58923",                                                        │
│       "status": "AcceptedSettlementInProcess",                                     │
│       "creationDateTime": "2019-06-05T15:15:13+00:00",                             │
│       "statusUpdateDateTime": "2019-06-05T15:15:13+00:00",                         │
│       "Initiation": {                                                              │
│         "instructionIdentification": "PISP412",                                    │
│         "endToEndIdentification": "MERCHANT.256702.IDN.12",                        │
│         "InstructedAmount": {                                                      │
│           "amount": "23463.00",                                                    │
│           "currency": "RUB"                                                        │
│         },                                                                         │
│         "DebtorAccount": {                                                         │
│           "SchemeName": "RU.CBR.AccountNumber",                                    │
│           "Identification": "40817810621234567232",                                │
│           "Name": "Иван Иванов"                                                    │
│         },                                                                         │
│         "CreditorAccount": {                                                       │
│           "schemeName": "RU.CBR.AccountNumber",                                    │
│           "identification": "40817810621234567890",                                │
│           "name": "MERCHANT Inc"                                                   │
│         },                                                                         │
│         "RemittanceInformation": {                                                 │
│           "Reference": "CBR-130",                                                  │
│           "Unstructured": "Назначение платежа - оплата за товары. Внутренний код   │
│  операции 1234567"                                                                 │
│         }                                                                          │
│       }                                                                            │
│    },                                                                              │
│  }                                                                                 │</pre>
└────────────────────────────────────────────────────────────────────────────────────┘
Таблица 60. Ответ GET/payment
6.6.3.2. Инициирование пользователем через СППУ
- Пользователь (Плательщик) выбирает реквизиты своего счета во время инициирования платежа (при создании ресурса согласия на проведение платежа).
Пользователь Петр Петров намерен инициировать через СППУ перевод денежных средств в размере 23 463,00 рубля в пользу Петрова Петра, указав его номер счета «40817810621234567754».
6.6.3.2.1. Создание согласия на проведение платежа
Запрос POST/payment-consents. СППУ присваивает данной платежной инструкции номер (instructionIdentification) PISP412 и создает на стороне ППУ ресурс согласия на проведение платежа вызовом конечной точки POST/payment-consents, указывая номер инструкции и реквизиты участников перевода.
Ответ POST/payment-consents. ППУ производит обработку запроса и возвращает идентификатор согласия (consentId) «58923» со статусом «AwaitingAuthorisation», указав дату создания (creationDateTime) (дата обновления статуса (statusUpdateDateTime) в данном случае идентична дате создания).
Далее СППУ перенаправляет Пользователя на страницу ППУ и аутентифицирует его. Пользователь производит авторизацию согласия проведения на стороне СППУ инициирования платежа.
┌────────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ POST/payment-consents HTTP/1.1 │
│ Authorization: Bearer 3YotnDFGEjr1zCsicMWpSS │
│ x-idempotency-key: MERCHANT.256702.IDN.12 │
│ x-jws-signature: UTOmZSdzIGEgam91ckgfyH343YSBkZXN0aW5hdGlvbiA=..D3ghkjk84rkl4fIG1yIHR │
│ 5bGVyIGdvaW5nIGRvd24gPw== │
│ x-fapi-auth-date: Sun, 29 Sep 2019 12:42:08 GMT │
│ x-fapi-customer-ip-address: 106.32.21.32 │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ Accept: application/json │
│ │
│ { │
│ "Data": { │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "DebtorAccount": { │
│ "SchemeName": "RU.CBR.AccountNumber", │
│ "Identification": "40817810621234567754", │
│ "Name": "Петр Петров" │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "Иван Иванов" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - перевод денежных средств. Внутренний │
│ код операции 1234567" │
│ } │
│ } │
│ }, │
│ "Risk": { │
│ "PaymentContextCode": "PartyToParty" │
│ } │
│ } │
│ } │</pre>
└────────────────────────────────────────────────────────────────────────────────────────┘
Таблица 61. Запрос POST/payment-consents
┌───────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ HTTP/1.1 201 Created │
│ x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ │
│ { │
│ "Data": { │
│ "consentId": "58923", │
│ "status": "AwaitingAuthorisation", │
│ "creationDateTime": "2019-06-05T15:15:13+00:00", │
│ "statusUpdateDateTime": "2019-06-05T15:15:13+00:00", │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "DebtorAccount": { │
│ "SchemeName": "RU.CBR.AccountNumber", │
│ "Identification": "40817810621234567754", │
│ "Name": "Петр Петров" │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "Иван Иванов" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - перевод денежных средств. Внутренний │
│ код операции 1234567" │
│ } │
│ } │
│ }, │
│ "Risk": { │
│ "PaymentContextCode": "PartyToParty" │
│ } │
│ } │
│ } │</pre>
└───────────────────────────────────────────────────────────────────────────────────────┘
Таблица 62. Ответ POST/payment-consents
6.6.3.2.2. Создание платежа
Запрос POST/payment. СППУ, получив согласие Пользователя на проведение платежа, дополняет платежную инструкцию идентификатором согласия "consentId": "58923" и создает на стороне ППУ ресурс платежа вызовом конечной точки POST/payments.
Ответ на POST/payment-consents. ППУ производит обработку (и процесс исполнения) платежа и возвращает СППУ его идентификатор (paymentId) 58923-001.
┌──────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ POST/payments HTTP/1.1 │
│ Authorization: Bearer 3YotnDFGEjr1zCsicMWpSS │
│ x-idempotency-key: MERCHANT.256702.IDN.12 │
│ x-jws-signature: │
│ UTOmZSdzIGEgam91ckgfyH343YSBkZXN0aW5hdGlvbiA=..D3ghkjk84rkl4fIG1yIHR │
│ 5bGVyIGdvaW5nIGRvd24gPw== │
│ x-fapi-auth-date: Sun, 29 Sep 2019 12:42:08 GMT │
│ x-fapi-customer-ip-address: 106.32.21.32 │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ Accept: application/json │
│ │
│ { │
│ "Data": { │
│ "consentId": "58923", │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "DebtorAccount": { │
│ "SchemeName": "RU.CBR.AccountNumber", │
│ "Identification": "40817810621234567754", │
│ "Name": "Петр Петров" │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "Иван Иванов" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - перевод денежных средств. Внутренний │
│ код операции 1234567" │
│ } │
│ } │
│ }, │
│ "Risk": { │
│ "PaymentContextCode": "PartyToParty" │
│ } │
│ } │
│ } │</pre>
└──────────────────────────────────────────────────────────────────────────────────────┘
Таблица 63. Запрос POST/payment
┌──────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│ HTTP/1.1 201 Created │
│ x-jws-signature: │
│ D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K │
│ x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d │
│ Content-Type: application/json │
│ { │
│ "Data": { │
│ "paymentId": "58923-001", │
│ "consentId": "58923", │
│ "status": "AcceptedSettlementInProcess", │
│ "creationDateTime": "2019-06-05T15:15:13+00:00", │
│ "statusUpdateDateTime": "2019-06-05T15:15:13+00:00", │
│ "Initiation": { │
│ "instructionIdentification": "PISP412", │
│ "InstructedAmount": { │
│ "amount": "23463.00", │
│ "currency": "RUB" │
│ }, │
│ "DebtorAccount": { │
│ "SchemeName": "RU.CBR.AccountNumber", │
│ "Identification": "40817810621234567754", │
│ "Name": "Петр Петров" │
│ "CreditorAccount": { │
│ "schemeName": "RU.CBR.AccountNumber", │
│ "identification": "40817810621234567890", │
│ "name": "Иван Иванов" │
│ }, │
│ "RemittanceInformation": { │
│ "Reference": "CBR-130", │
│ "Unstructured": "Назначение платежа - перевод денежных средств. Внутренний │
│ код операции 1234567" │
│ } │
│ } │
│ }, │
│ } │</pre>
└──────────────────────────────────────────────────────────────────────────────────────┘
Таблица 64. Ответ POST/payment
6.6.3.2.3. Получение согласия на проведение платежа
Запрос GET/payment-consents. СППУ выполняет запрос к ППУ на получение списка ранее предоставленных Пользователем согласий на проведение платежей вызовом конечной точки GET/payment-consents без параметров.
Ответ на GET/payment-consents. ППУ возвращает СППУ согласие на проведение платежа с идентификатором (consentId) «58923», имеющего статус «Consumed».
Таблица 65. Запрос GET/payment-consents
┌──────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│  HTTP/1.1 200 OK                                                                     │
│  x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K   │
│  x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d                         │
│  Content-Type: application/json                                                      │
│                                                                                      │
│  {                                                                                   │
│     "Data": {                                                                        │
│       "consentId": "58923",                                                          │
│       "status": "Consumed",                                                          │
│       "creationDateTime": "2019-06-05T15:15:13+00:00",                               │
│       "statusUpdateDateTime": "2019-06-05T15:15:13+00:00",                           │
│       "Initiation": {                                                                │
│         "instructionIdentification": "PISP412",                                      │
│         "InstructedAmount": {                                                        │
│           "amount": "23463.00",                                                      │
│           "currency": "RUB"                                                          │
│         },                                                                           │
│         "DebtorAccount": {                                                           │
│           "SchemeName": "RU.CBR.AccountNumber",                                      │
│           "Identification": "40817810621234567754",                                  │
│           "Name": "Петр Петров"                                                      │
│         "CreditorAccount": {                                                         │
│           "schemeName": "RU.CBR.AccountNumber",                                      │
│           "identification": "40817810621234567890",                                  │
│           "name": "Иван Иванов"                                                      │
│         },                                                                           │
│         "RemittanceInformation": {                                                   │
│           "Reference": "CBR-130",                                                    │
│           "Unstructured": "Назначение платежа - перевод денежных средств. Внутренний │
│  код операции 1234567"                                                               │
│         }                                                                            │
│       }                                                                              │
│    },                                                                                │
│    "Risk": {                                                                         │
│      "PaymentContextCode": "PartyToParty"                                            │
│      }                                                                               │
│    }                                                                                 │
│  }                                                                                   │</pre>
└──────────────────────────────────────────────────────────────────────────────────────┘
Таблица 66. Ответ GET/payment-consents
6.6.3.2.4. Получение платежа
Запрос GET/payments. СППУ выполняет запрос к ППУ на получение списка инициированных платежей вызовом конечной точки GET/payments без параметров.
Ответ на GET/payments. ППУ возвращает СППУ платеж с идентификатором (paymentId) «58923-001», имеющий согласие (consentId): «58923» и статус «AcceptedSettlementInProcess».
Таблица 67. Запрос GET/payment
┌──────────────────────────────────────────────────────────────────────────────────────┐
<pre class="legal-pre">│  HTTP/1.1 200 OK                                                                     │
│  x-jws-signature: D4hhdCB3Zfsefe234xQgaGVyZQ0K..dWQgZmFpbHVyZSB0bdsRFt5erewf40ZQ0K   │
│  x-fapi-interaction-id: 32bae548-f4de-4874-b184-880a4363460d                         │
│  Content-Type: application/json                                                      │
│                                                                                      │
│  {                                                                                   │
│     "Data": {                                                                        │
│       "paymentId": "58923-001",                                                      │
│       "consentId": "58923",                                                          │
│       "status": "AcceptedSettlementInProcess",                                       │
│       "creationDateTime": "2019-06-05T15:15:13+00:00",                               │
│       "statusUpdateDateTime": "2019-06-05T15:15:13+00:00",                           │
│       "Initiation": {                                                                │
│         "instructionIdentification": "PISP412",                                      │
│         "InstructedAmount": {                                                        │
│           "amount": "23463.00",                                                      │
│           "currency": "RUB"                                                          │
│         },                                                                           │
│         "DebtorAccount": {                                                           │
│           "SchemeName": "RU.CBR.AccountNumber",                                      │
│           "Identification": "40817810621234567754",                                  │
│           "Name": "Петр Петров"                                                      │
│         "CreditorAccount": {                                                         │
│           "schemeName": "RU.CBR.AccountNumber",                                      │
│           "identification": "40817810621234567890",                                  │
│           "name": "Иван Иванов"                                                      │
│         },                                                                           │
│         "RemittanceInformation": {                                                   │
│           "Reference": "CBR-130",                                                    │
│           "Unstructured": "Назначение платежа - перевод денежных средств. Внутренний │
│  код операции 1234567"                                                               │
│         }                                                                            │
│       }                                                                              │
│    },                                                                                │
│  }                                                                                   │</pre>
└──────────────────────────────────────────────────────────────────────────────────────┘
Таблица 68. Ответ GET/payment
7. Динамические справочники в пространствах имен — v1.0.0
7.1. Введение
Спецификация определяет поля только с фиксированным набором возможных значений, а дальнейшее добавление значений требует изменения спецификации.
В рамках текущей версии определены новые типы данных, представляющие собой расширяемый список значений. Любые расширения этого стандартного списка значений могут быть сделаны ППУ с соответствующей документацией на их порталах для разработчиков.
Значения расширяемых типов данных располагаются в соответствующих пространствах имен, чтобы помочь идентифицировать источник значения и соответствующее значение.
7.2. Основы
Элементы справочников, определенные участниками Ассоциации развития финансовых технологий, задокументированы здесь и будут иметь префикс RU.CBR.
7.2.1. Принципы проектирования
При добавлении собственных значений в справочники участники среды Открытых банковских интерфейсов с ролью ППУ помещают такие значения в пространство имен, состоящее из двухбуквенного кода страны (код ISO 3166-1 Alpha-2), после которого ставится точка, после которой следует наименование организации. Например:
7.2.2. Управление версиями
В данном разделе будут описываться требования к обратной совместимости при разработке последующих версий Стандарта.
7.3. Общие справочники
AccountIdentificationDynamicType
Таблица 69. Идентификатор счета
FinancialInstitutionIdentificationDynamicType
| Значение | Описание |
|---|---|
| RU.CBR.BICFI | BIC для финансовых учреждений согласно ISO 9362 |
| RU.CBR.BIK | Уникальный идентификатор банка, используемый в платежных документах на территории Российской Федерации |
Таблица 70. Идентификатор финансового учреждения
OBRUErrorResponseErrorCode
Тип данных, который дает низкоуровневый текстовый код ошибки для ее классификации. Применяется также код ответа HTTP.