Р 1323565.1.015-2018. Рекомендации по стандартизации. Информационная технология. Криптографическая защита информации. Задание параметров алгоритмов электронной подписи и функции хэширования в профиле EMV сертификатов открытых ключей платежных систем
(утв. и введены в действие Приказом Росстандарта от 02.03.2018 № 116-ст)
Примечание
Документ введен в действие с 1 августа 2018 года.
Утверждены и введены в действие Приказом Федерального агентства
по техническому регулированию
и метрологии
от 2 марта 2018 г. № 116-ст
КРИПТОГРАФИЧЕСКАЯ ЗАЩИТА ИНФОРМАЦИИ
ЗАДАНИЕ ПАРАМЕТРОВ АЛГОРИТМОВ ЭЛЕКТРОННОЙ ПОДПИСИ И ФУНКЦИИ
ХЭШИРОВАНИЯ В ПРОФИЛЕ EMV СЕРТИФИКАТОВ ОТКРЫТЫХ КЛЮЧЕЙ
ПЛАТЕЖНЫХ СИСТЕМ
Information technology. Cryptographic data security. Setting
parameters of digital signature algorithm and hash function
in the template of EMV public key certificates
of the payment systems
Предисловие
1 РАЗРАБОТАНЫ Обществом с ограниченной ответственностью «Системы практической безопасности» (ООО «СПБ») совместно с Открытым акционерным обществом «Информационные технологии и коммуникационные системы» (ОАО «ИнфоТеКС») и Обществом с ограниченной ответственностью «КРИПТО-ПРО» (ООО «КРИПТО-ПРО»)
2 ВНЕСЕНЫ Техническим комитетом по стандартизации ТК 26 «Криптографическая защита информации»
3 УТВЕРЖДЕНЫ И ВВЕДЕНЫ В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 2 марта 2018 г. № 116-ст
Правила применения настоящих рекомендаций установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящим рекомендациям публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящих рекомендаций соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.gost.ru)
Введение
В настоящих рекомендациях описан формат сертификатов открытых ключей платежной системы «Мир».
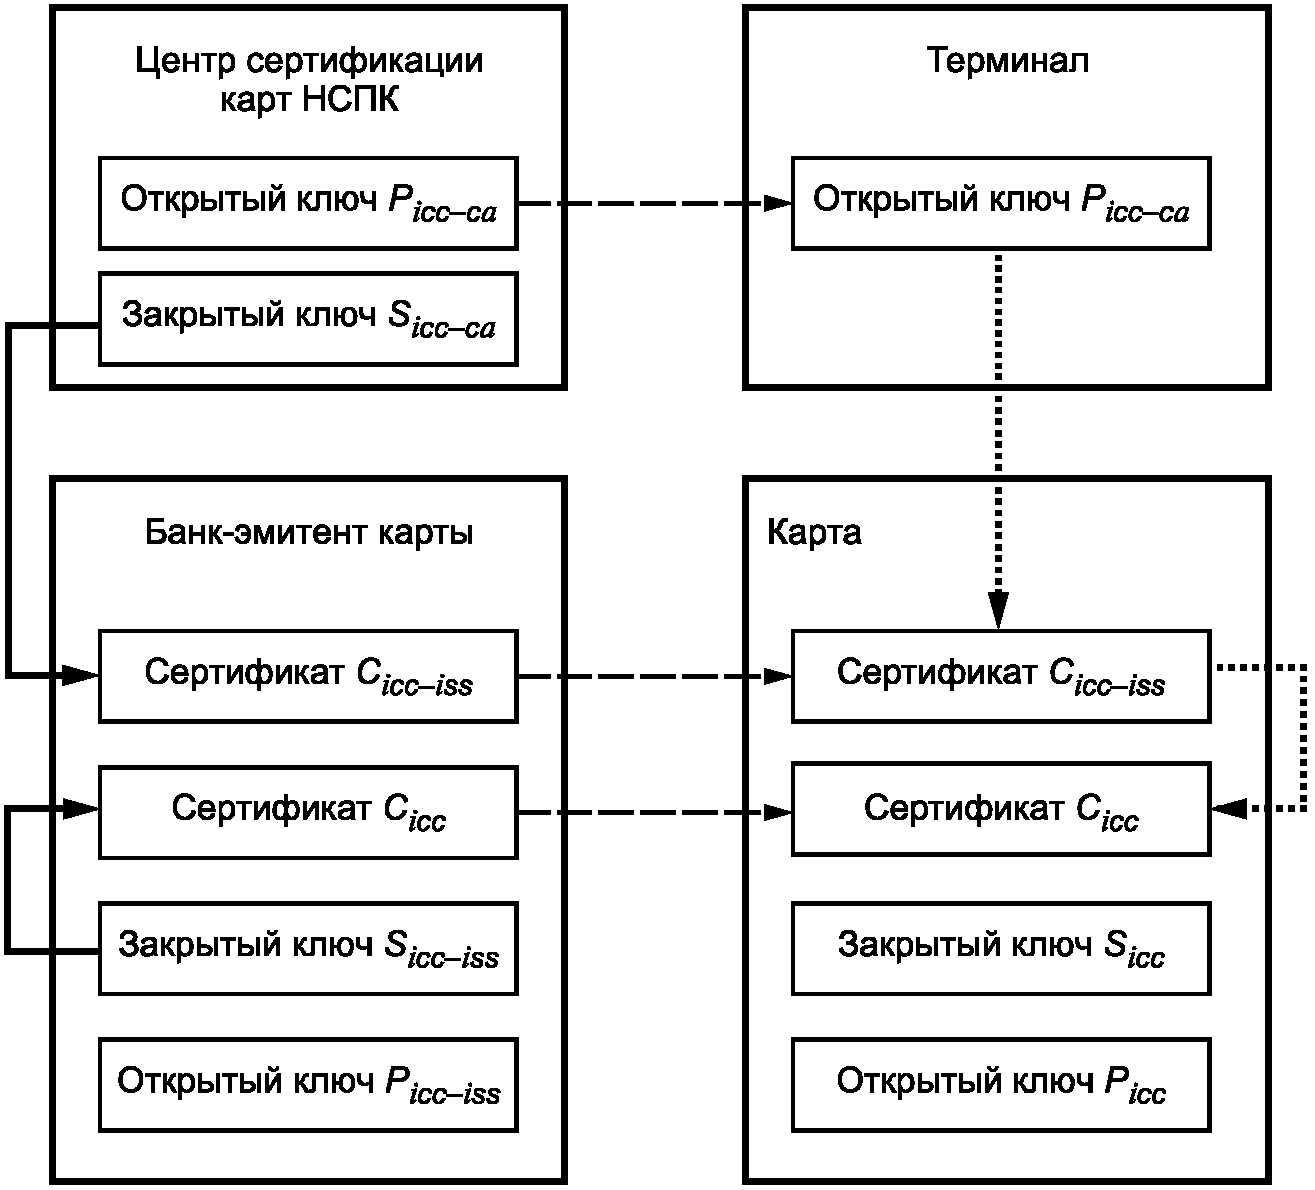
В данной системе использованы три уровня сертификатов открытых ключей: уровень центра сертификации карт платежной системы «Мир», уровень банка — эмитента карты, уровень приложения.
В платежной системе используется схема выпуска сертификатов открытых ключей, в соответствии с которой сертификат удостоверяющего центра платежной системы является корневым сертификатом. Данный удостоверяющий центр выдает сертификаты банкам эмитентам, которые в свою очередь выдают сертификаты для платежных карт.
1 Область применения
Настоящие рекомендации предназначены для описания сертификатов открытых ключей, используемых при аутентификации: при проверке цепочки сертификатов открытых ключей терминал с помощью открытого ключа удостоверяющего центра проверяет сертификат открытого ключа банка-эмитента, после чего с помощью открытого ключа этого банка проверяет подлинность сертификата открытого ключа карты. Кроме того, в настоящих рекомендациях описан формат сертификата открытого ключа карты для оффлайновой проверки PIN.
Сертификаты открытых ключей удостоверяющего центра платежной системы, банка-эмитента и карты содержат поля, которые позволяют связать открытый ключ с конкретным удостоверяющим центром, банком-эмитентом или картой.
2 Нормативные ссылки
В настоящих рекомендациях использованы нормативные ссылки на следующие стандарты:
ГОСТ Р 34.10-2012 Информационная технология. Криптографическая защита информации. Процессы формирования и проверки электронной цифровой подписи
ГОСТ Р 34.11-2012 Информационная технология. Криптографическая защита информации. Функция хэширования
Примечание - При пользовании настоящими рекомендациями целесообразно проверить действие ссылочных документов в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет или по ежегодному информационному указателю «Национальные стандарты», который опубликован по состоянию на 1 января текущего года, и по выпускам ежемесячного информационного указателя «Национальные стандарты» за текущий год. Если заменен ссылочный документ, на который дана недатированная ссылка, то рекомендуется использовать действующую версию этого документа с учетом всех внесенных в данную версию изменений. Если заменен ссылочный документ, на который дана датированная ссылка, то рекомендуется использовать версию этого документа с указанным выше годом утверждения (принятия). Если после утверждения настоящих рекомендаций в ссылочный документ, на который дана датированная ссылка, внесено изменение, затрагивающее положение, на которое дана ссылка, то это положение рекомендуется применять без учета данного изменения. Если ссылочный документ отменен без замены, то положение, в котором дана ссылка на него, применяется в части, не затрагивающей эту ссылку.
3 Термины, определения и обозначения
3.1 Термины и определения
В настоящих рекомендациях применены следующие термины с соответствующими определениями:
3.1.1 банк-эмитент: Банк, выпустивший платежную карту.
3.1.2 терминал: Аппаратно-программный комплекс, обеспечивающий прием платежей от физических лиц в режиме самообслуживания.
3.1.3 цепочка сертификатов: Структура, позволяющая проверить валидность сертификата банка-эмитента.
3.2 Обозначения
В настоящих рекомендациях используют следующие обозначения:
| b | - бинарный формат данных; |
|---|---|
| Cicc — iss | - Issuer Public Key Certificate. Сертификат открытого ключа банка-эмитента; |
| Cicc | - ICC Public Key Certificate. Сертификат открытого ключа карты; |
| cn | - сжатый цифровой формат данных. Данные указанного формата всегда должны быть дополнены справа до нужного количества байт символами '0xf'; |
| ICC | - Integrated Circuit Card. Карта с интегральной микросхемой; |
| id-tc26-gost3410-2012-256 | - функция формирования/проверки электронной подписи в соответствии с ГОСТ Р 34.10-2012; |
| id-tc26-gost3411-2012-256 | - функция хэширования в соответствии с ГОСТ Р 34.11-2012; |
| id-GostR3410-2001-CryptoPro-A-ParamSet | - набор параметров алгоритма формирования/проверки электронной подписи в соответствии с ГОСТ Р 34.10-2012; |
| n | - цифровой формат данных. Данные указанного формата всегда должны быть дополнены справа до нужного количества байт символами '0x0'; |
| Picc | - открытый ключ карты; |
| Picc — ca | - открытый ключ удостоверяющего центра; |
| Picc — iss | - открытый ключ банка-эмитента; |
| PAN | - номер карты (Primary Account Number). Длина значения равна от 12 до 20 десятичных цифр; |
| Sicc | - закрытый ключ карты; |
| Sicc — ca | - закрытый ключ удостоверяющего центра; |
| Sicc — iss | - закрытый ключ банка-эмитента. |
4 Описание параметров
Схема инфраструктуры открытых ключей приложения изображена на рисунке 1.
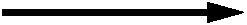 - подпись;
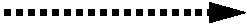 - проверка;
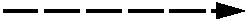 - персонализация/загрузка
4.1 Инфраструктура открытых ключей приложения
Для формирования и проверки электронной цифровой подписи должны быть использованы алгоритмы, описанные в ГОСТ Р 34.10-2012, с длиной ключа порядка 256 бит (длина подписи — 256 бит) и параметрами id-GostR3410-2001-CryptoPro-A-ParamSet.
Форматы сертификатов открытых ключей банка-эмитента, карты и удостоверяющего центра, в роли которого выступает центр сертификации Национальной системы платежных карт (НСПК), представлены в таблицах 1 - 5.