Р 1323565.1.003-2024. Рекомендации по стандартизации. Информационная технология. Криптографическая защита информации. Криптографические алгоритмы выработки ключей шифрования информации и аутентификационных векторов, предназначенные для реализации в аппаратных модулях доверия для использования в подвижной радиотелефонной связи
Актуально на 02.11.2026.
Как цитировать: "Р 1323565.1.003-2024. Рекомендации по стандартизации. Информационная технология. Криптографическая защита информации. Криптографические алгоритмы выработки ключей шифрования информации и аутентификационных векторов, предназначенные для реализации в аппаратных модулях доверия для использования в подвижной радиотелефонной связи". Р 1323565.1.003-2024. https://bukva.ai/docs/r-1323565-1-003-2024
(утв. и введены в действие Приказом Росстандарта от 28.11.2024 № 1785-ст)
Примечание
Документ введен в действие с 01.01.2025. Взамен Р 1323565.1.003-2017.
ИСТОРИЯ ИЗМЕНЕНИЙ НОРМАТИВНО-ТЕХНИЧЕСКИХ АКТОВ
flowchart LR
  n0["Р 1323565.1.003-2017"]:::rst
  click n0 "https://bukva.ai/docs/r-1323565-1-003-2017" "Р 1323565.1.003-2017. Рекомендации по стандартизации. Информационная технология. Криптографическая защита информации. Криптографические алгоритмы выработки ключей шифрования... (ут"
  n1["Р 1323565.1.003-2024"]:::doc
  click n1 "https://bukva.ai/docs/r-1323565-1-003-2024" "Р 1323565.1.003-2024. Рекомендации по стандартизации. Информационная технология. Криптографическая защита информации. Криптографические алгоритмы выработки ключей шифрования... (ут"
  n0 --> n1
classDef rst fill:#FFEBEB,stroke:#8B0000,color:#000;
classDef doc fill:#EBFFEB,stroke:#006400,color:#000;
classDef notEnt fill:#FFFFEB,stroke:#FF8C00,color:#000;
Утверждены и введены в действие Приказом Федерального агентства по техническому регулированию и метрологии от 28 ноября 2024 г. № 1785-ст
РЕКОМЕНДАЦИИ ПО СТАНДАРТИЗАЦИИ
КРИПТОГРАФИЧЕСКАЯ ЗАЩИТА ИНФОРМАЦИИ
КРИПТОГРАФИЧЕСКИЕ АЛГОРИТМЫ ВЫРАБОТКИ КЛЮЧЕЙ ШИФРОВАНИЯ ИНФОРМАЦИИ И АУТЕНТИФИКАЦИОННЫХ ВЕКТОРОВ, ПРЕДНАЗНАЧЕННЫЕ ДЛЯ РЕАЛИЗАЦИИ В АППАРАТНЫХ МОДУЛЯХ ДОВЕРИЯ ДЛЯ ИСПОЛЬЗОВАНИЯ В ПОДВИЖНОЙ РАДИОТЕЛЕФОННОЙ СВЯЗИ
Information technology. Cryptographic data security. Cryptographic algorithms for a generation of information encryption keys and authentication vectors, intended for implementation in mobile networks subscriber identity modules
Дата введения 1 января 2025 года
1 РАЗРАБОТАНЫ Акционерным обществом «Научно-производственная компания „Криптонит“ (АО „НПК „Криптонит“) совместно с Акционерным обществом „Институт точной механики и вычислительной техники имени С.А. Лебедева Российской академии наук“ (АО „ИТМиВТ“) при участии Общества с ограниченной ответственностью „СФБ Лаборатория“ (ООО „СФБ Лаб“)»
2 ВНЕСЕНЫ Техническим комитетом по стандартизации ТК 26 «Криптографическая защита информации»
3 УТВЕРЖДЕНЫ И ВВЕДЕНЫ В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 28 ноября 2024 г. № 1785-ст
4 ВЗАМЕН Р 1323565.1.003-2017
Правила применения настоящих рекомендаций установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящим рекомендациям публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящих рекомендаций соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.rst.gov.ru)
При подключении к сети радиотелефонной связи абонентского терминала, содержащего аппаратный модуль доверия, выполняются процедуры аутентификации данного модуля и выработки ключей шифрования информации и контроля целостности. Данные процедуры выполняются с использованием основного ключа, располагающегося на аппаратном модуле доверия и в центре аутентификации.
Настоящие рекомендации определяют криптографические алгоритмы выработки ключей шифрования информации и аутентификационных векторов, предназначенные для реализации в аппаратных модулях доверия для использования в подвижной радиотелефонной связи и использующие в качестве базового преобразования криптографический алгоритм хэширования, определенный в ГОСТ Р 34.11 с длиной хэш-кода 512 бит, получившие названия S3G-128 и S3G-256 (S3G — Secure 3G).
Необходимость разработки настоящих рекомендаций вызвана потребностью в формировании единого подхода к использованию национальных стандартизованных решений в области криптографии в алгоритмах выработки ключей шифрования информации и аутентификационных векторов, предназначенных для реализации в аппаратных модулях доверия для использования в подвижной радиотелефонной связи.
Примечание — Основная часть настоящих рекомендаций по стандартизации дополнена приложением А.
S3G-128 и S3G-256 представляют собой криптографические алгоритмы выработки ключей шифрования информации и аутентификационных векторов, предназначенные для реализации в аппаратных модулях доверия для использования в подвижной радиотелефонной связи. При этом они могут использоваться как в рамках сети третьего поколения [1] вместо процедур [2], [3], так и ввиду универсальности используемых алгоритмов в сетях более ранних и более поздних поколений. В частности, данные алгоритмы предназначены для выработки аутентификационных векторов в процессе информационного взаимодействия абонентского терминала и ядра сети оператора связи при посредничестве базовой приемно-передающей станции. При корректном завершении процедуры аутентификации алгоритмы S3G-128 и S3G-256 используются для выработки центром аутентификации и аппаратным модулем доверия ключей шифрования передаваемой информации, а также контроля ее целостности.
Примечание - В описании алгоритмов S3G-128 и S3G-256 предполагается, что порядок индексации бит в байте соответствует Most Significant Bit First (MSBF).
В настоящих рекомендациях использована нормативная ссылка на следующий стандарт:
ГОСТ Р 34.11 Информационная технология. Криптографическая защита информации. Функция хэширования
Примечание - При пользовании настоящими рекомендациями целесообразно проверить действие ссылочных стандартов в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет или по ежегодному информационному указателю «Национальные стандарты», который опубликован по состоянию на 1 января текущего года, и по выпускам ежемесячного информационного указателя «Национальные стандарты» за текущий год. Если заменен ссылочный стандарт, на который дана недатированная ссылка, то рекомендуется использовать действующую версию этого стандарта с учетом всех внесенных в данную версию изменений. Если заменен ссылочный стандарт, на который дана датированная ссылка, то рекомендуется использовать версию этого стандарта с указанным выше годом утверждения (принятия). Если после утверждения настоящих рекомендаций в ссылочный стандарт, на который дана датированная ссылка, внесено изменение, затрагивающее положение, на которое дана ссылка, то это положение рекомендуется применять без учета данного изменения. Если ссылочный стандарт отменен без замены, то положение, в котором дана ссылка на него, применяется в части, не затрагивающей эту ссылку.
3 Термины, определения и обозначения
3.1 Термины и определения
В настоящих рекомендациях применены следующие термины с соответствующими определениями:
3.1.1 абонент: Лицо, пользующееся услугами подвижной радиотелефонной связи.
3.1.2 абонентский терминал: Приемо-передающее устройство, используемое для доступа абонента к услугам подвижной радиотелефонной связи.
3.1.3 аппаратный модуль доверия: Модуль, предназначенный для идентификации абонента в сетях подвижной радиотелефонной связи.
3.1.4 аутентификационный вектор: Двоичная строка фиксированной длины, используемая для обеспечения целостности передаваемой информации и аутентификации источника данных.
1 Аутентификационный вектор предназначен для реализации процедуры аутентификации между аппаратным модулем доверия и ядром сети оператора связи.
2 В настоящих рекомендациях в целях сохранения терминологической преемственности с действующими отечественными нормативными документами установлено, что понятия «битовая строка длины L», «двоичная строка длины L», «строка двоичных знаков длины L» и «двоичный вектор-строка размерности L» считаются тождественными.
3.1.5 базовая приемно-передающая станция: Элемент подвижной радиотелефонной связи, выступающий посредником в рамках информационного взаимодействия, организуемого между аппаратным модулем доверия и ядром сети оператора связи.
3.1.6 ключ анонимизации: Криптографический ключ, формируемый в рамках процедуры аутентификации и применяемый для анонимизации номера попытки аутентификации.
3.1.7 ключ контроля целостности: Криптографический ключ, формируемый в рамках процедуры аутентификации и применяемый для контроля целостности передаваемой информации.
3.1.8 ключ шифрования информации: Криптографический ключ, формируемый в рамках процедуры аутентификации и используемый в процедуре шифрования передаваемой информации.
3.1.9 криптографический ключ: Изменяемый параметр в виде последовательности символов, определяющий криптографическое преобразование.
3.1.10 оператор связи: Элемент подвижной радиотелефонной связи, в ведении которого находятся организация производства аппаратных модулей доверия и обеспечение бесперебойной работы центра аутентификации.
3.1.11 центр аутентификации: Элемент подвижной радиотелефонной связи, предназначенный для формирования аутентификационных векторов, применяемых в процедуре взаимной аутентификации ядра сети оператора связи и аппаратного модуля доверия.
3.1.12 ядро сети: Совокупность элементов подвижной радиотелефонной связи, обеспечивающих управление сеансами связи, включающими передачу различных типов трафика.
3.2 Обозначения
В настоящих рекомендациях применены следующие обозначения:
Vs — множество двоичных строк длины s >= 0;
V* — множество двоичных строк конечной длины, включая пустую строку;
|A| — длина двоичной строки A (если A — пустая строка, то |A| = 0);
A||B — конкатенация двоичных строк;
если A = (a_{|A| - 1}a_{|A| - 2}...a_{0}) \in V_{|A|} , B = (b_{|B| - 1}b_{|B| - 2}...b_{0}) \in V_{|B|} ,
то A \parallel B = (a_{|A| - 1}a_{|A| - 2}...a_{0}b_{|B| - 1}b_{|B| - 2}...b_{0}) \in V_{|A| + |B|} ;
as — двоичная строка длины s вида as = (a ... a), a \in V_{1} , a^{s} \in V_{s} ;
A[i] — элемент ai строки A = (as-1 as-2 ... a0), где A \in V^{*} , s = |A|, 0 <= i < s;
MSBi(A) — строка (a_{s - 1}a_{s - 2}...a_{s - i}) \in V_{i} , являющаяся подстрокой двоичной строки
A = (a_{s - 1}a_{s - 2}...a_{0}) \in V_{s} , где A \in V^{*} , s = |A|, 0 <= i < s;
HASH — хэш-функция в соответствии с ГОСТ Р 34.11 с длиной хэш-кода 512 бит.
Примечание - В настоящих рекомендациях в целях сохранения терминологической преемственности с действующими нормативными документами в области криптографии и опубликованными научно-техническими изданиями установлено, что термины «хэш-функция», «криптографическая хэш-функция», «функция хэширования» и «криптографическая функция хэширования», а также «хеш-функция» и т.п. являются синонимами.
В процессе функционирования криптографических алгоритмов S3G-128 и S3G-256 вычисляются семь функций f1, f1*, f2, f3, f4, f5, f5*:
4.1 Исходные и выходные данные
Исходные данные для наборов S3G-128 и S3G-256 криптографических функций f1, f1*, f2, f3, f4, f5, f5*:
K \in V_{LK} — долговременный основной ключ абонента, предварительно распределенный между аппаратным модулем доверия абонента и ядром сети оператора связи (subscriber key);
RAND \in V_{128} — случайное число (random challenge);
SQN \in V_{48} — номер попытки аутентификации (sequence number);
AMF \in V_{16} — поле управления аутентификации (authentication management field).
Наборы S3G-128 и S3G-256 криптографических функций f1, f1*, f2, f3, f4, f5, f5* формируют следующие выходные данные:
MAC_{A} \in V_{LMAC} — имитовставка, являющаяся результатом функции f1;
MAC_{S} \in V_{LMAC} — имитовставка, являющаяся результатом функции f1*;
RES \in V_{LRES} — аутентификационный ответ абонента (response to challenge), являющийся результатом функции f2;
CK \in V_{LCK} — ключ шифрования (cipher key), являющийся результатом функции f3;
IK \in V_{LIK} — ключ контроля целостности (integrity key), являющийся результатом функции f4;
AK \in V_{48} — ключ анонимизации (anonymity key), являющийся результатом функции f5;
AK(resynch) \in V_{48} — ключ анонимизации, являющийся результатом функции f5*.
4.2 Константы
Наборы S3G-128 и S3G-256 криптографических функций f1, f1*, f2, f3, f4, f5, f5* используют константы, приведенные в таблице 1.
Значения констант в наборах S3G-256 и S3G-128
Функции в наборах S3G-256 и S3G-128 задаются значениями длин параметров в соответствии с таблицей 2.
Значения длин параметров в наборах S3G-256 и S3G-128
Оператором подвижной радиотелефонной связи задаются параметрические данные, приведенные в таблице 3.
Параметрические данные, задаваемые оператором связи
Примечание - Параметры TOP, OP и add задаются оператором связи. Они являются неизменными на протяжении всего периода использования аппаратного модуля доверия.
4.3 Вопросы безопасности
Ключ K остается неизменным в течение всего периода использования аппаратного модуля доверия, который не должен превышать 20 лет. Количество попыток аутентификации в течение всего периода использования аппаратного модуля доверия не должно превышать 230, при этом вероятность навязывания \pi будет ограничена величиной \pi \leq 2^{- 10} .
Функции f1, f1*, f2, f3, f4, f5, f5*, зависящие от ключа, обеспечивают псевдослучайность совместного выхода: двоичная последовательность, полученная как конкатенация значений f1(xi)||f1*(xi)||f2(xi)||f3(xi)||f4(xi)||f5(xi)||f5*(xi), полученных на различных аргументах xi (i = 1, 2, ..., m), при заданных в настоящих рекомендациях условиях эксплуатации (m <= 230) без знания ключа вычислительно неотличима от случайной равновероятной последовательности той же длины.
Входной параметр RAND должен быть случайной (псевдослучайной) строкой длины 128 бит. Параметр RAND необходимо вырабатывать случайным (псевдослучайным) образом для каждой процедуры аутентификации.
Входные параметры SQN, AMF задаются оператором связи. Их значения не влияют на свойства безопасности, обеспечиваемые криптографическими функциями f1, f1*, f2, f3, f4, f5, f5*.
Параметры TOP, OP и add задаются оператором связи. Они являются неизменными на протяжении всего периода использования аппаратного модуля доверия. Их значения не влияют на свойства безопасности, обеспечиваемые криптографическими функциями f1, f1*, f2, f3, f4, f5, f5*.
Выбор между алгоритмами S3G-128 и S3G-256 должен осуществляться в зависимости от требуемой практической стойкости решения, в рамках которого используются алгоритмы.
Алгоритм S3G-128 обеспечивает практическую стойкость 2128.
Алгоритм S3G-256 обеспечивает практическую стойкость 2128 при LK = 128 и 2256 при LK = 256.
5 Алгоритм вычисления криптографических функций f1, f1*, f2, f3, f4, f5, f5* набора S3G-256
5.1 Формирование двоичных строк KV и TOPC
Значение двоичной строки KV формируется из ключа K \in V_{LK} следующим образом:
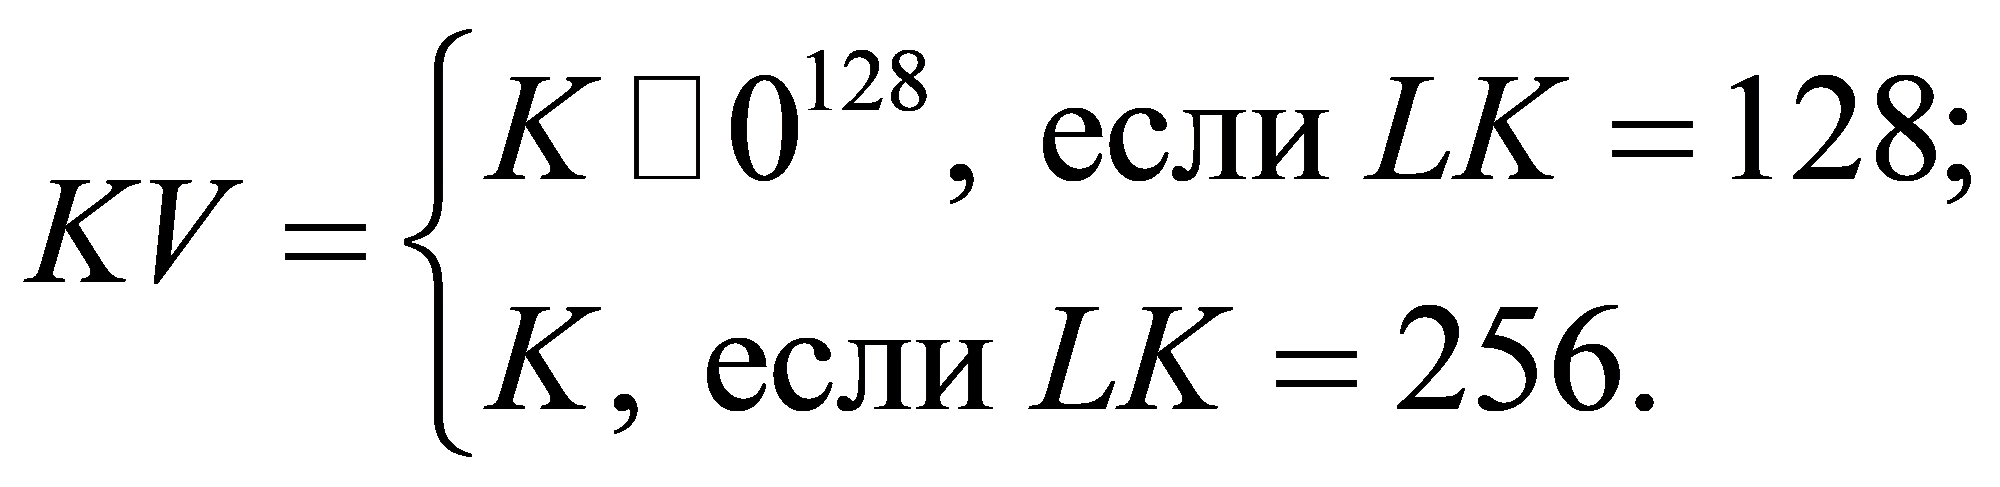 (1)
Значение двоичной строки TOP_{\text{С}} \in V_{256} формируется из ключа K \in V_{LK} и значения TOP \in V_{256} следующим образом:
H0 = HASH (instance||inf1||algoname256||TOP||KV), TOPC = H0[511]||...||H0[256], (2)
- константы inf1 и algoname256 задаются в соответствии с 4.2;
- значение instance формируется следующим образом:
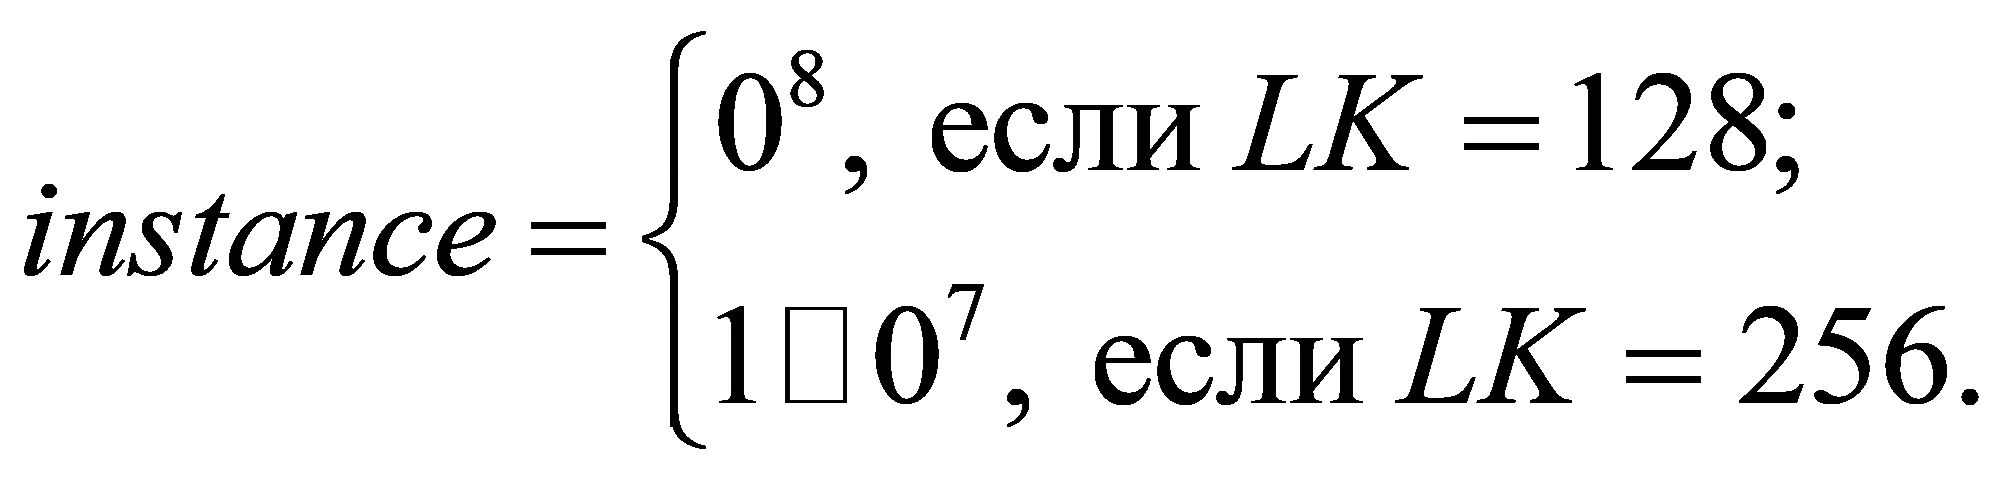 (3)
Примечание — Здесь и далее при вычислении значений Hi ключ KV подается в функцию HASH в конце двоичной строки. При этом, в соответствии с ГОСТ Р 34.11, функция HASH в процессе вычисления меняет порядок входных 512-битных блоков на противоположный, и ключ KV обрабатывается в начале первого блока.
5.2 Описание функций f1, f1*
Функции f1, f1* используют входные и выходные данные, приведенные в таблице 4.
Входные и выходные данные функций f1, f1*
| Функция | Входные данные | Выходные данные |
| f1 | K \in V_{LK} , RAND \in V_{128} , SQN \in V_{48} , AMF \in V_{16} , TOP \in V_{256} | MAC_{A} \in V_{LMAC} |
| f1* | MAC_{S} \in V_{LMAC} |
Результирующие значения MACA, MACS формируются следующим образом:
H1 = HASH(algoname256||inf2||add||instance||AMF||SQN|| ||TOPC||RAND||KV), (4)
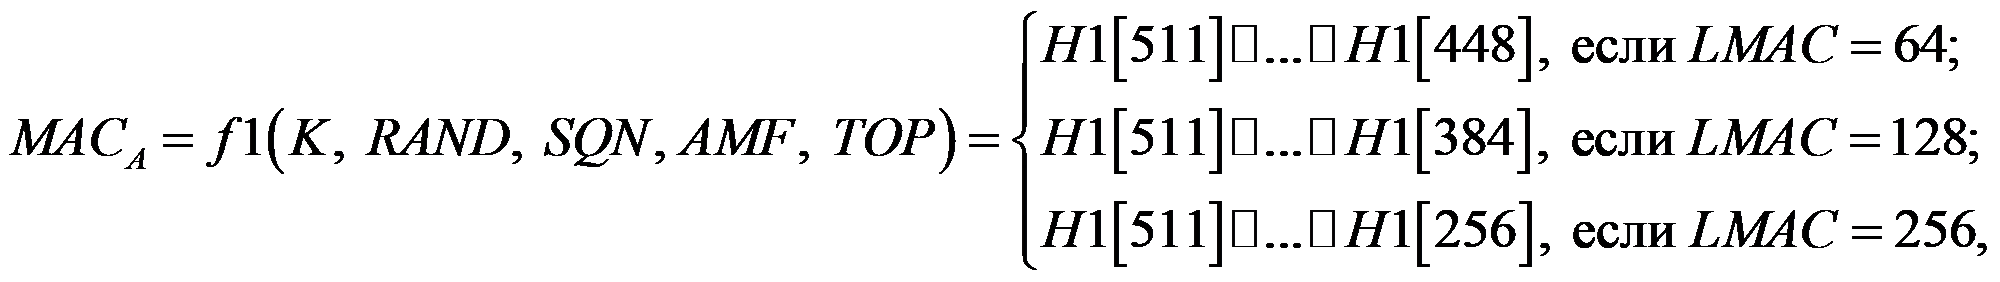 (5)
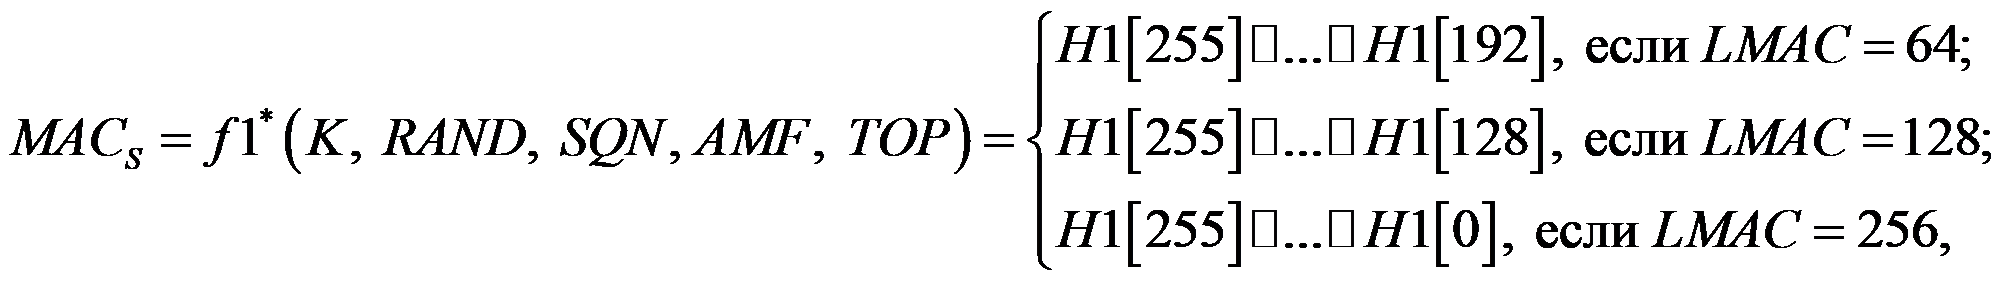 (6)
- KV и TOPC вычисляются из K и TOP в соответствии с 0;
- параметр add и константы inf2 и algoname256 задаются в соответствии с 4.2;
- значение instance формируется следующим образом:
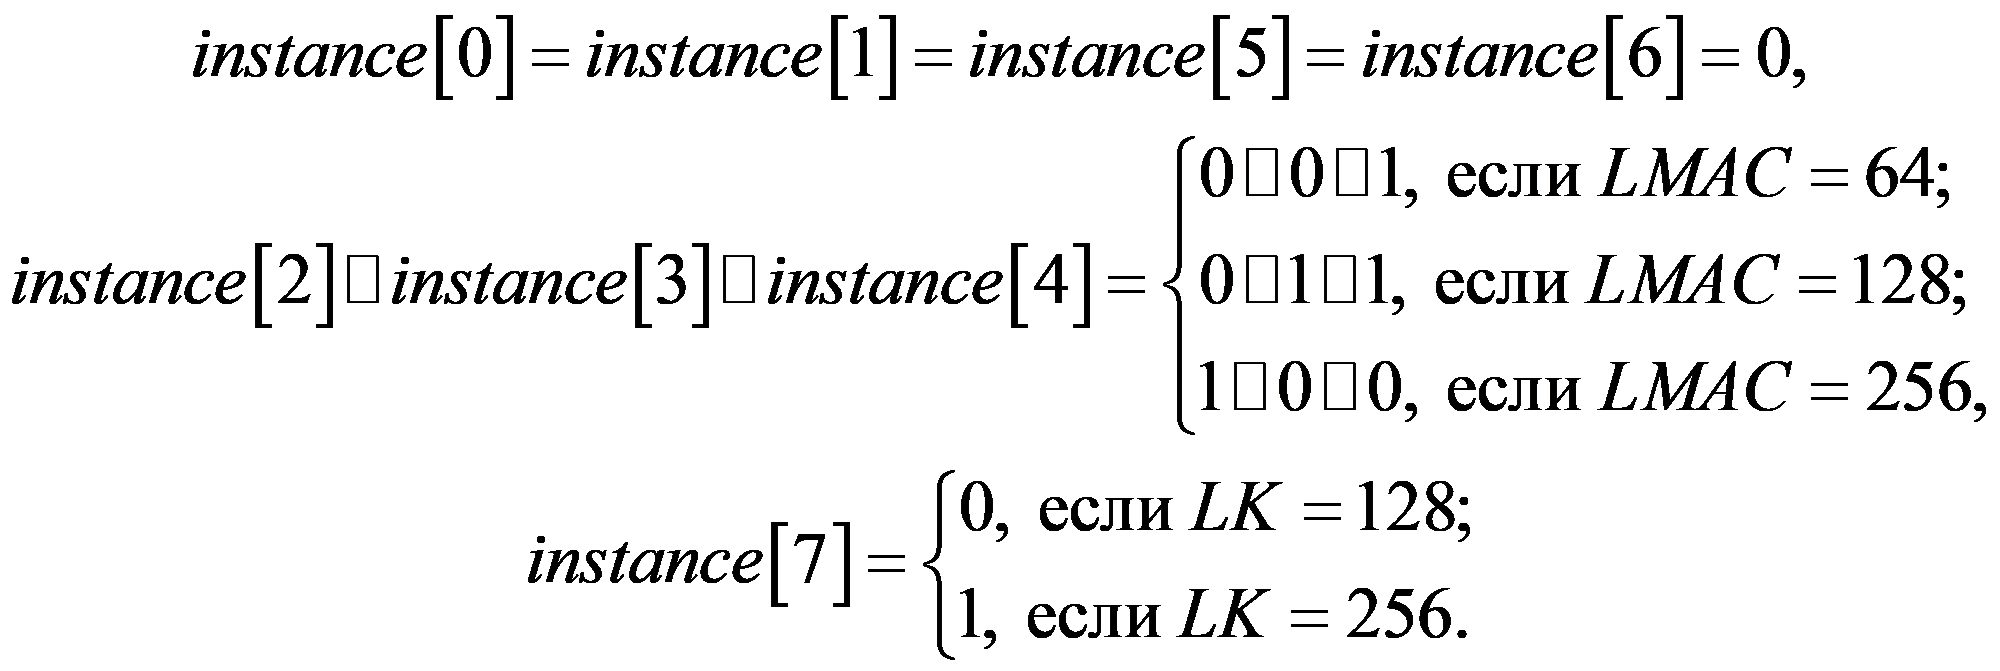 (7)
5.3 Описание функций f2, f5, f5*
Функции f2, f5, f5* используют входные и выходные данные, приведенные в таблице 5.
Входные и выходные данные функций f2, f5, f5*
| Функция | Входные данные | Выходные данные |
| f2 | K \in V_{LK} , RAND \in V_{128} , TOP \in V_{256} | RES \in V_{LRES} |
| f5 | AK \in V_{48} | |
| f5* | AK(resynch) \in V_{48} |
Результирующие значения RES, AK, AK(resynch) формируются следующим образом:
H2 = HASH(algoname256||inf3||add||instance||TOPC||RAND||KV), (8)
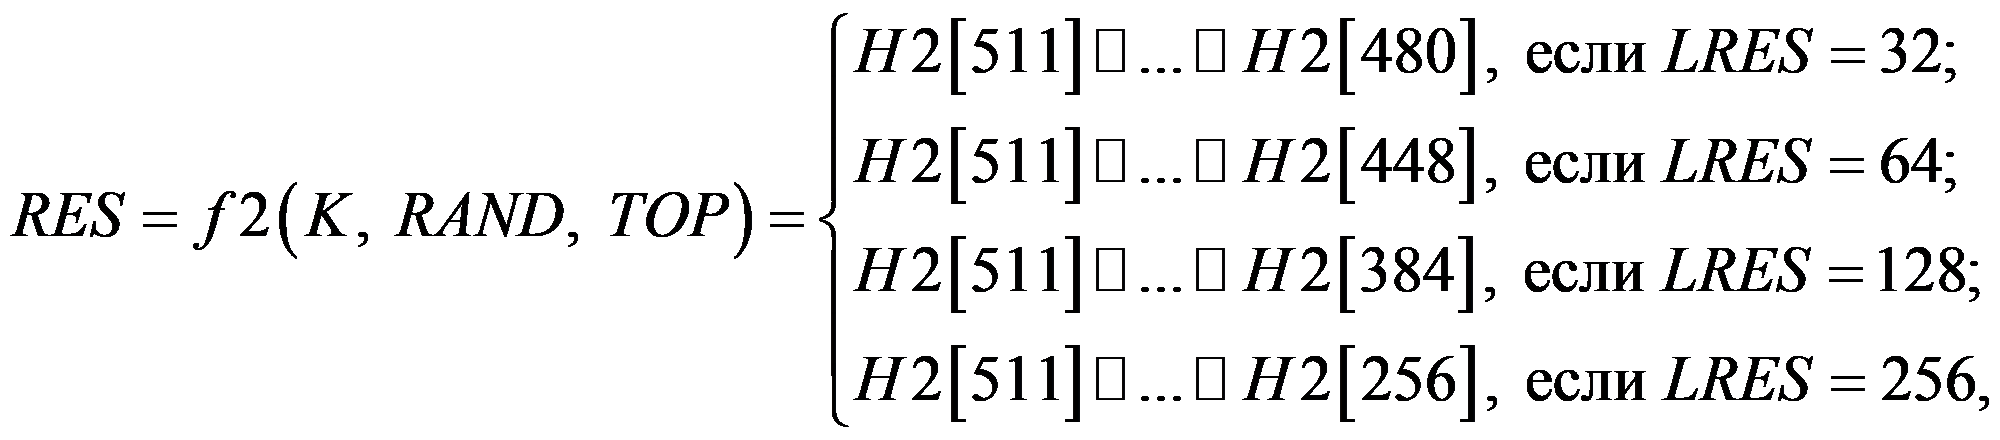 (9)
AK = f5(K, RAND, TOP) = H2[255]||...||H2[208], (10)
AK(resynch) = f5*(K, RAND, TOP) = H2[207]||...||H2[160], (11)
- KV и TOPC вычисляются из K и TOP в соответствии с 0;
- параметр add и константы inf3 и algoname256 задаются в соответствии с 4.2;
- значение instance формируется следующим образом:
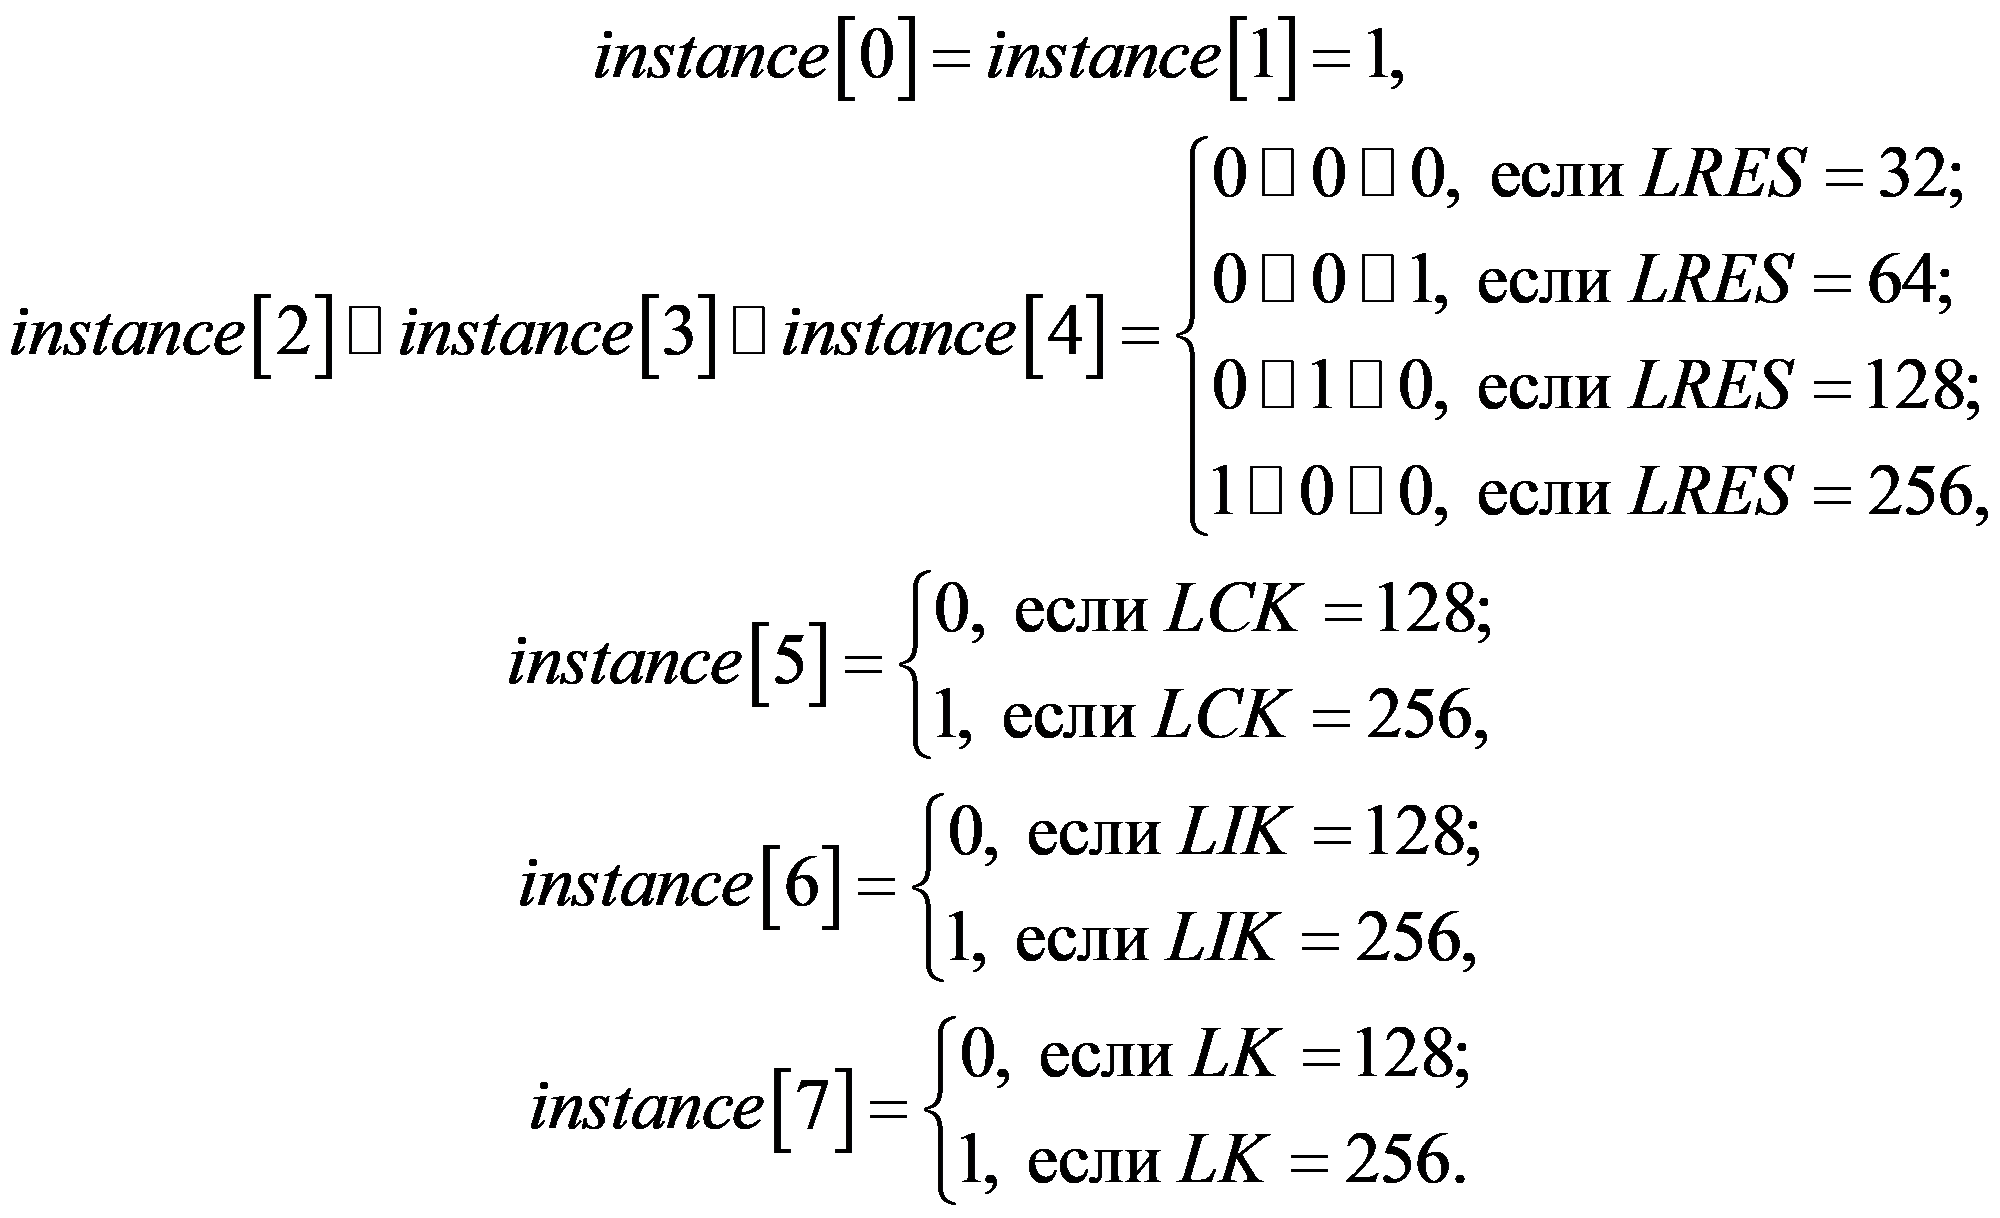 (12)
5.4 Описание функций f3, f4
Функции f3, f4 используют входные и выходные данные, приведенные в таблице 6.
Входные и выходные данные функций f3, f4
| Функция | Входные данные | Выходные данные |
| f3 | K \in V_{LK} , RAND \in V_{128} , TOP \in V_{256} | CK \in V_{LCK} |
| f4 | IK \in V_{LIK} |
Результирующие значения CK, IK формируются следующим образом:
H3 = HASH(algoname256||inf4||add||instance||TOPC||RAND||KV), (13)
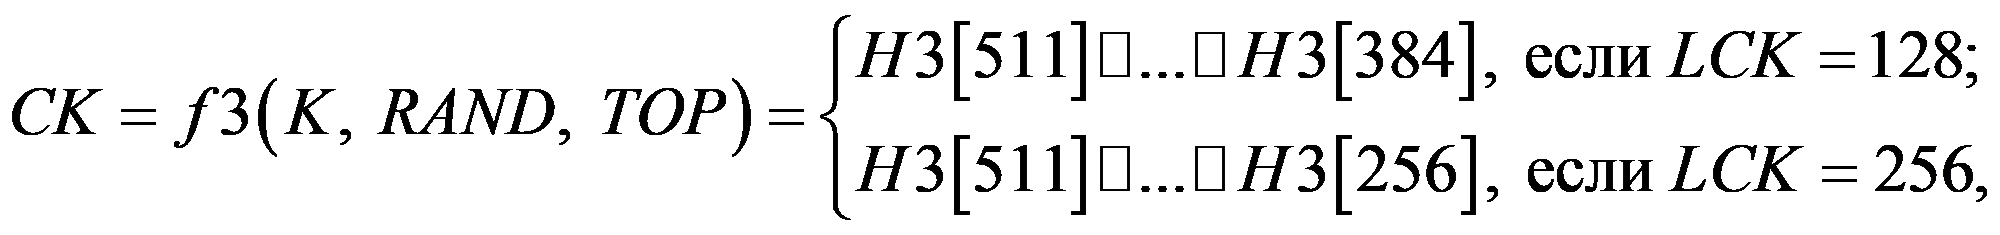 (14)
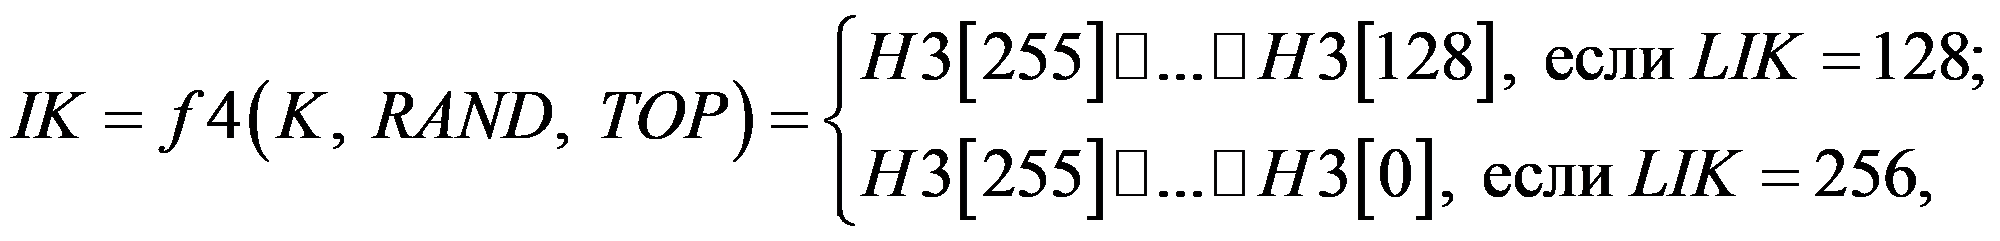 (15)
- KV и TOPC вычисляются из K и TOP в соответствии с 0;
- параметр add и константы inf4 и algoname256 задаются в соответствии с 4.2;
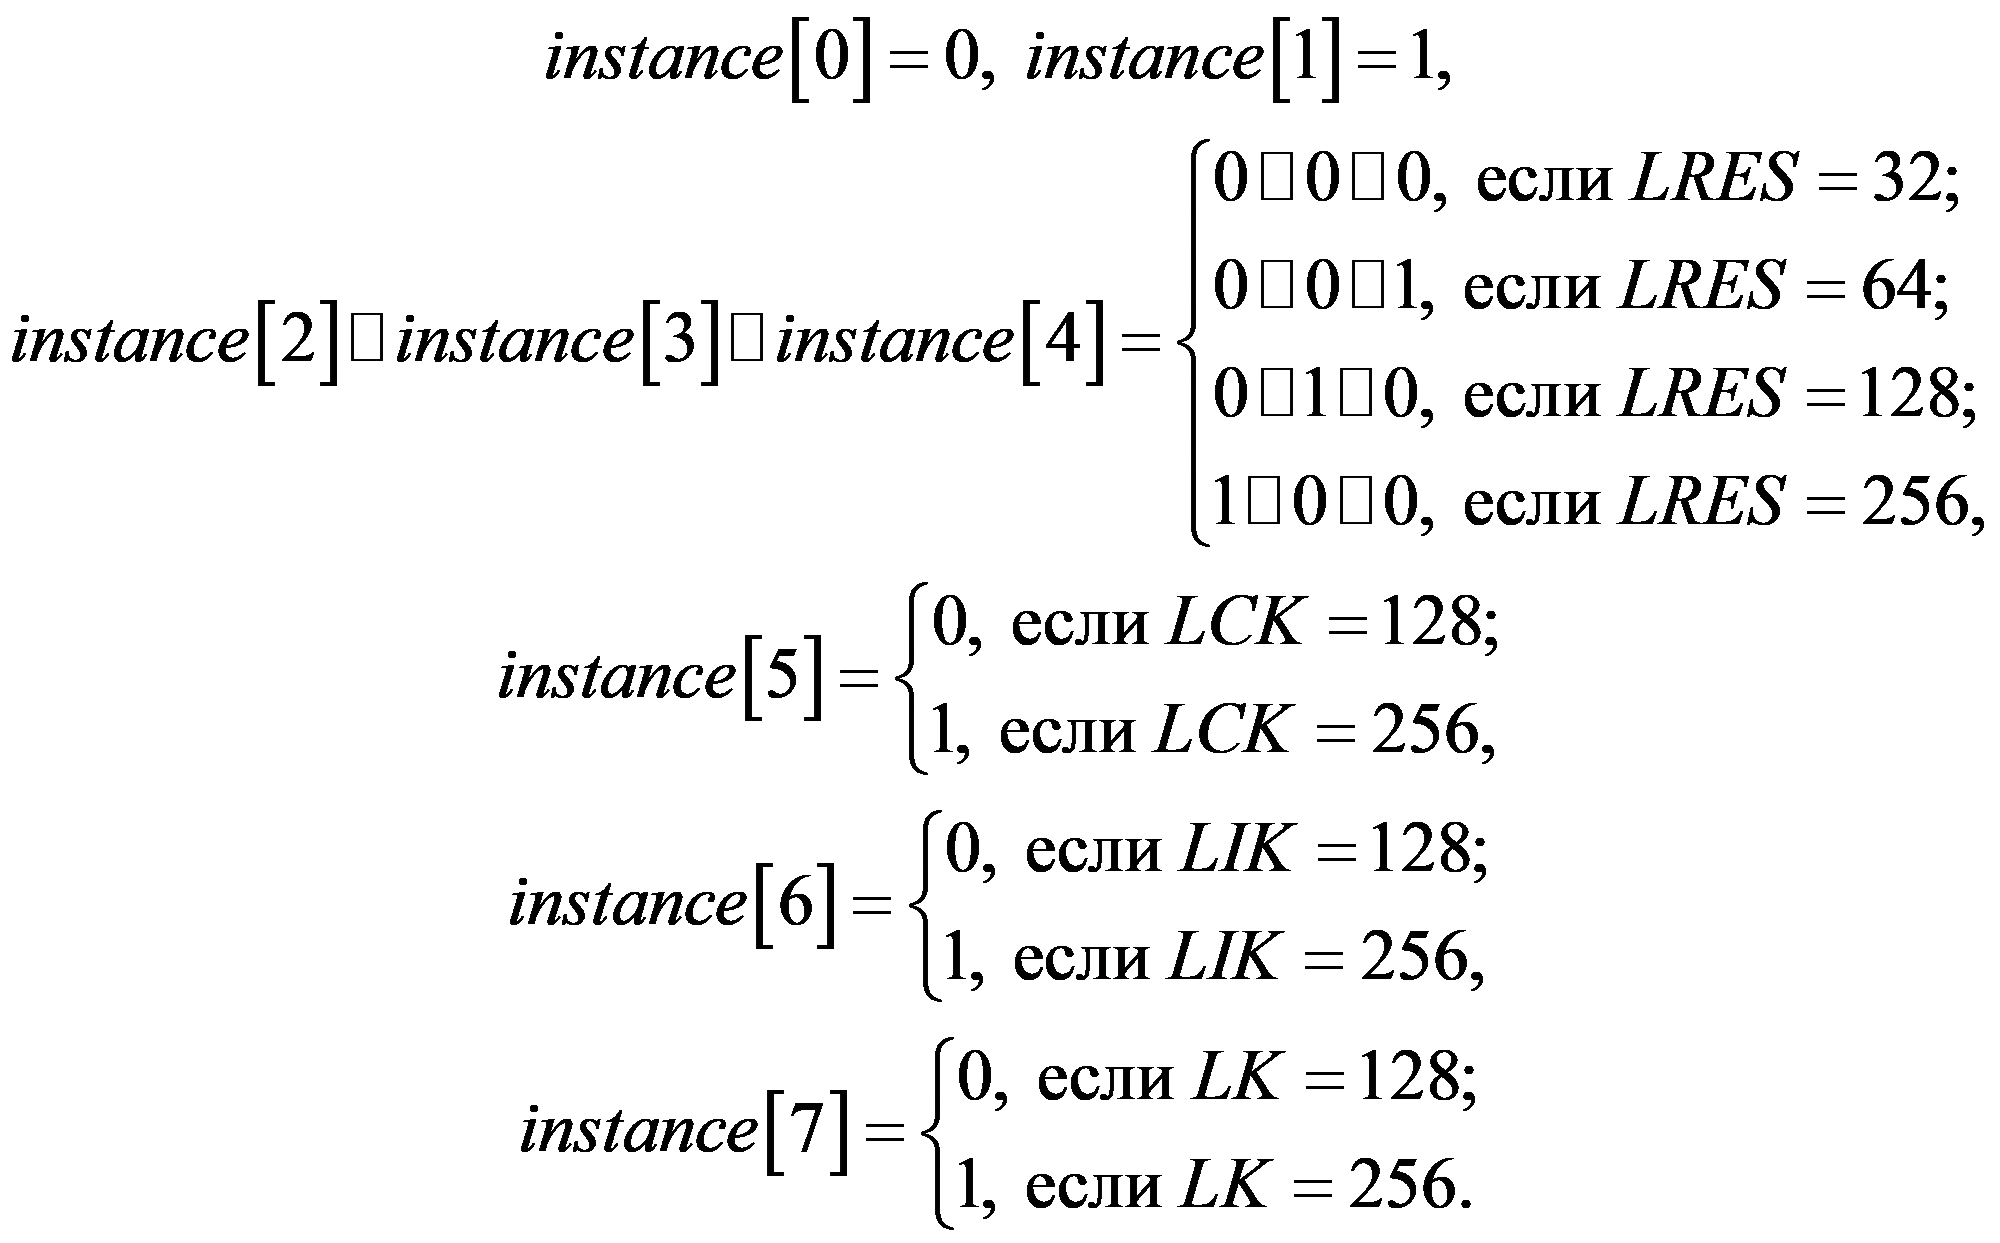
- значение instance формируется следующим образом:
 (16)
6 Алгоритм вычисления криптографических функций f1, f1*, f2, f3, f4, f5, f5* набора S3G-128
6.1 Формирование двоичной строки OPC
Значение двоичной строки OP_{C} \in V_{128} формируется из ключа K \in V_{LK} и значения OP \in V_{128} следующим образом:
H4 = HASH(algoname128||inf5||OP||K), OPC = H4[511]||...||H4[384], (17)
где константы inf5 и algoname128 задаются в соответствии с 4.2.
6.2 Описание функций f1, f1*
Функции f1, f1* используют входные и выходные данные, приведенные в таблице 7.
Входные и выходные данные функций f1, f1*
| Функция | Входные данные | Выходные данные |
| f1 | K \in V_{LK} , RAND \in V_{128} , SQN \in V_{48} , AMF \in V_{16} , OP \in V_{128} | MAC_{A} \in V_{LMAC} |
| f1* | MAC_{S} \in V_{LMAC} |
Результирующие значения MACA, MACS формируются следующим образом:
H5 = HASH(algoname128||inf6||add||OPC||AMF||SQN||RAND||K), (18)
MACA = f1(K, RAND, SQN, AMF, OP) = H5[511]||...|| H5[448], (19)
MACS = f1*(K, RAND, SQN, AMF, OP) = H5[447]||...|| H5[384], (20)
- OPC вычисляются из K и OP в соответствии с 0;
- параметр add и константы inf6 и algoname128 задаются в соответствии с 4.2.
6.3 Описание функций f2, f3, f4, f5, f5*
Функции f2, f3, f4, f5, f5* используют входные и выходные данные, приведенные в таблице 8.
Входные и выходные данные функций f2, f3, f4, f5, f5*
| Функция | Входные данные | Выходные данные |
| f2 | K \in V_{LK} , RAND \in V_{128} , OP \in V_{128} | RES \in V_{LRES} |
| f3 | CK \in V_{128} | |
| f4 | IK \in V_{128} | |
| f5 | AK \in V_{48} | |
| f5* | AK(resynch) \in V_{48} |
Результирующие значения RES, CK, IK, AK, AK(resynch) формируются следующим образом:
H6 = HASH(algoname128||inf7||add||OPC||RAND||K), (21)
RES = f2(K, RAND, OP) = H6[511]||...|| H6[448], (22)
CK = f3(K, RAND, OP) = H6[447]||...|| H6[320], (23)
IK = f4(K, RAND, OP) = H6[319]||...|| H6[192], (24)
AK = f5(K, RAND, OP) = H6[191]||...|| H6[144], (25)
AK(resynch) = f5*(K, RAND, OP) = H6[143]||...|| H6[96], (26)
- OPC вычисляются из K и OP в соответствии с 0;
- параметр add и константы inf7 и algoname128 задаются в соответствии с 4.2.
В настоящем приложении приводятся проверочные данные для описанных в настоящих рекомендациях наборов S3G-128 и S3G-256 криптографических функций.
Если исходные или вырабатываемые двоичные строки имеют кратную восьми длину, то в приложении, для удобочитаемости, они записаны в шестнадцатеричном виде с пробелами через каждые два шестнадцатеричных знака. В остальных случаях двоичные строки записаны побитно. Например, двоичная строка algoname256 представлена в шестнадцатеричном виде 47 4F 53 54 52 33 34 31 31.
- K: 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
- SQN: 51 21 D1 69 07 14
- AMF: 05 5A
- RAND: 60 09 39 3D 6C 9A 49 1E 62 4A 77 51 03 99 B1 A7
01000001010101010101010000000001111001001101101110100011100100111110000011000101000000110 01110001000000010101010101001000101000111000001101101100000111111011110000100010001101001 11001111100000010110010010101111101011001001001011100100111101001010011000111010000100101 11101110001101111011
EF F1 22 92 C0 8A 92 FE BF 4B E0 64 2F 61 60 D5 74 90 D4 74 C0 7F 3A DF DA BE 2D AE 96 62 AD E0 4B 74 6E AE 63 27 F5 B0 A7 14 7A 90 9B 5E D9 A8 5B 96 3F B4 CF 74 57 48 85 33 AC 8E 4E 10 BC A8
EF F1 22 92 C0 8A 92 FE BF 4B E0 64 2F 61 60 D5
- algoname128 \parallel inf_{6} \parallel add \parallel OP_{C} \parallel AMF \parallel SQN \parallel RAND \parallel K \in V_{511} :
00001000100011010011100111110000001011001001010111110101100100100101110010011110100101001 10001110100001001011110111000110111101101100000000010010011100100111101011011001001101001 00100100011110011000100100101001110111010100010000001110011001101100011010011101010001001 00001110100010110100100000111000101000000010101011010011111111101110111101111110101011101 01010011110110010100001000110001101110110100110101101111000000000101100101010001010100010 011101010111100110111101111000000010000001010000010101010101010100
01000001010101010101010000000011010101111001101111011110000000111101111111100010010001010 01001011000000100010101001001011111110101111110100101111100000011001000010111101100001011 00000110101010000010101011010010100010010000111010001011010010000011100010100011000000000 10010011100100111101011011001001101001001001000111100110001001001010011101110101000100000 01110011001101100011010011100001000100011010011100111110000001011001001010111110101100100 100101110010011110100101001100011101000010010111101110001101111011
A0 28 90 ED 4A 18 FF F6 A2 79 B3 74 81 6C 84 7F 78 BB 56 5A A3 E7 C1 28 82 2F 85 15 66 83 A8 96 C4 87 42 06 BC 21 BF E4 AD 54 DA 4E 66 F4 74 FE 33 06 90 56 70 A2 CD 1A DE D3 CA 22 56 D5 8B 1C
- MAC_{A} : A0 28 90 ED 4A 18 FF F6
- MAC_{S} : A2 79 B3 74 81 6C 84 7F
- algoname128 \parallel inf_{7} \parallel add \parallel OP_{C} \parallel RAND \parallel K \in V_{447} :
010000010101010101010100000001010101011110011011110111100000001111011111111000100100010100 100101100000010001010100100101111111010111111010010111110000001100100001011110110000101100 000110101010110000000001001001110010011110101101100100110100100100100011110011000100100101 001110111010100010000001110011001101100011010011100001000100011010011100111110000001011001 001010111110101100100100101110010011110100101001100011101000010010111101110001101111011
40 77 26 75 FB 75 F0 43 63 FD D1 EF 58 DA 7E 41 48 A1 A9 47 B0 16 ED C9 E1 78 C7 E9 FB 58 A8 E7 A2 57 57 41 35 C5 DF 0E 7A 1B D2 EA 89 E2 EB 18 FC EE AA FE D4 13 F3 3F 56 3F 33 DF 54 83 31 9F
- RES: 40 77 26 75 FB 75 F0 43
- CK: 63 FD D1 EF 58 DA 7E 41 48 A1 A9 47 B0 16 ED C9
- IK: E1 78 C7 E9 FB 58 A8 E7 A2 57 57 41 35 C5 DF 0E
- AK: 7A 1B D2 EA 89 E2
- AK(resynch): EB 18 FC EE AA FE
D0 63 9A 3B CE D0 52 4A 1C CD 44 CE B8 DE 35 DC 96 ED 7C FA FB 9E DD 72 DB 02 C8 53 99 8D F6 C9
- K: 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
- SQN: E7 B4 BA 4C F1 6D
- AMF: 17 E6
- RAND: A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9
08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
- instance:00
- instance \parallel inf_{1} \parallel algoname256 \parallel TOP \parallel KV \in V_{600} :
00 00 47 4F 53 54 52 33 34 31 31 D0 63 9A 3B CE D0 52 4A 1C CD 44 CE B8 DE 35 DC 96 ED 7C FA FB 9E DD 72 DB 02 C8 53 99 8D F6 C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
FD EE 9A 61 45 86 18 AE CD 1E 40 A5 73 7E D7 D8 33 37 2A B7 A2 FB 0B DF 13 B4 68 D8 49 84 35 97 DB 24 E8 A3 5E 4B 3D 5D ED 68 FA E3 38 B6 4B CC 55 76 BA BA 68 E2 E3 66 B0 C1 A6 F6 D2 29 F8 16
FD EE 9A 61 45 86 18 AE CD 1E 40 A5 73 7E D7 D8 33 37 2A B7 A2 FB 0B DF 13 B4 68 D8 49 84 35 97
- instance: 10
- algoname256 \parallel inf_{2} \parallel add \parallel instance \parallel AMF \parallel SQN \parallel TOP_{C} \parallel RAND \parallel KV \in V_{824} :
47 4F 53 54 52 33 34 31 31 01 AB CD EF 01 10 17 E6 E7 B4 BA 4C F1 6D FD EE 9A 61 45 86 18 AE CD 1E 40 A5 73 7E D7 D8 33 37 2A B7 A2 FB 0B DF 13 B4 68 D8 49 84 35 97 A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
EF DB 54 FB 17 FF D8 81 F7 12 11 57 47 EB 5B 38 B3 8E 39 FD EB 76 0F 83 22 8F 8D 9E 2B AB 2F FD 32 43 B0 B3 9C DC FF 0D AA 6D 5E D2 BF CB 6B 6E 79 82 72 25 36 D2 C8 61 14 CD 26 02 CD 73 93 95
- MAC_{A} : EF DB 54 FB 17 FF D8 81
- MAC_{S} : 32 43 B0 B3 9C DC FF 0D
- instance: 13
- algoname256 \parallel inf_{3} \parallel add \parallel instance \parallel TOP_{C} \parallel RAND \parallel KV \in V_{760} :
47 4F 53 54 52 33 34 31 31 02 AB CD EF 01 13 FD EE 9A 61 45 86 18 AE CD 1E 40 A5 73 7E D7 D8 33 37 2A B7 A2 FB 0B DF 13 B4 68 D8 49 84 35 97 A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
29 0D 73 94 8C 10 4F 56 AA 57 6D BC BC 44 38 E6 23 38 55 9F B2 CF 01 6F 88 CD 77 F0 D2 F2 76 4C 02 9E A0 D8 1D A4 81 DC CF F7 44 34 F9 3A C5 11 97 22 16 B3 B7 DF AB 56 61 B3 30 E9 64 F7 4D 37
- RES: 29 0D 73 94 8C 10 4F 56
- AK: 02 9E A0 D8 1D A4
- AK(resynch): 81 DC CF F7 44 34
- instance: 12
- algoname256 \parallel inf_{4} \parallel add \parallel instance \parallel TOP_{C} \parallel RAND \parallel KV \in V_{760} :
47 4F 53 54 52 33 34 31 31 03 AB CD EF 01 12 FD EE 9A 61 45 86 18 AE CD 1E 40 A5 73 7E D7 D8 33 37 2A B7 A2 FB 0B DF 13 B4 68 D8 49 84 35 97 A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00 00
0F 27 87 44 31 E3 E5 58 15 33 9D A9 EC 3C 48 0F DF 0D DD 28 9F 7E BB 89 B8 67 D2 14 97 34 9F 8A 47 63 D5 7C C9 FE 8F B8 D8 AB 8F 9B 09 6A A1 53 FD 50 24 71 F1 1F 40 BE 9E B9 88 1E 23 C3 4C C5
- CK: 0F 27 87 44 31 E3 E5 58 15 33 9D A9 EC 3C 48 0F
- IK: 47 63 D5 7C C9 FE 8F B8 D8 AB 8F 9B 09 6A A1 53
D0 63 9A 3B CE D0 52 4A 1C CD 44 CE B8 DE 35 DC 96 ED 7C FA FB 9E DD 72 DB 02 C8 53 99 8D F6 C9
- K: 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
- SQN: E1 B4 BA 4C F1 6D
- AMF: 17 E6
- RAND: A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9
08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
- instance: 80
- instance \parallel inf_{1} \parallel algoname256 \parallel TOP \parallel KV \in V_{600} :
80 00 47 4F 53 54 52 33 34 31 31 D0 63 9A 3B CE D0 52 4A 1C CD 44 CE B8 DE 35 DC 96 ED 7C FA FB 9E DD 72 DB 02 C8 53 99 8D F6 C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
D4 00 79 E0 6D 85 74 75 99 FC 51 11 70 E6 A7 A3 0D 29 D9 E0 09 AA FB 58 00 72 39 56 28 06 3E 8F E1 2A AA 8E 39 60 D9 35 26 E6 DC 14 0C 1C 10 1D 5A 41 AF D0 DE AC 47 42 39 21 60 27 21 A6 31 83
D4 00 79 E0 6D 85 74 75 99 FC 51 11 70 E6 A7 A3 0D 29 D9 E0 09 AA FB 58 00 72 39 56 28 06 3E 8F \in V_{256}
- instance: 90
- algoname256 \parallel inf_{2} \parallel add \parallel instance \parallel AMF \parallel SQN \parallel TOP_{C} \parallel RAND \parallel KV \in V_{824} :
47 4F 53 54 52 33 34 31 31 01 AB CD EF 01 90 17 E6 E7 B4 BA 4C F1 6D D4 00 79 E0 6D 85 74 75 99 FC 51 11 70 E6 A7 A3 0D 29 D9 E0 09 AA FB 58 00 72 39 56 28 06 3E 8F A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
50 3D 64 66 82 7A 0B 19 3D 8D 24 ED F0 4C A4 B2 33 9F B5 81 F0 38 5D BC 11 F7 66 1C 43 A8 07 F8 46 FD 7D 81 C8 46 18 0F 2A 9A 41 7F B4 1A BA 66 21 6B C7 10 D8 E0 2A BF 99 E1 10 86 0D 81 6C FD
- MAC_{A} : 50 3D 64 66 82 7A 0B 19
- MAC_{S} : 46 FD 7D 81 C8 46 18 0F
- instance: 93
- algoname256 \parallel inf_{3} \parallel add \parallel instance \parallel TOP_{C} \parallel RAND \parallel KV \in V_{760} :
47 4F 53 54 52 33 34 31 31 02 AB CD EF 01 93 D4 00 79 E0 6D 85 74 75 99 FC 51 11 70 E6 A7 A3 0D 29 D9 E0 09 AA FB 58 00 72 39 56 28 06 3E 8F A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
94 84 66 CE E0 BE A6 C1 0A B0 A5 1D 4D FD 75 6E E3 C1 B2 48 08 84 23 71 9C 4F 17 69 52 AC 9F CB D0 3A 69 78 28 CD F2 ED 90 91 E0 22 99 A0 91 9C 4E A3 A0 75 37 DF 34 BC 2A AE B7 3D A6 38 DD 1C
- RES: 94 84 66 CE E0 BE A6 C1
- AK: D0 3A 69 78 28 CD
- AK(resynch): F2 ED 90 91 E0 22
- instance: 92
- algoname256 \parallel inf_{4} \parallel add \parallel instance \parallel TOP_{C} \parallel RAND \parallel KV \in V_{760} :
47 4F 53 54 52 33 34 31 31 03 AB CD EF 01 92 D4 00 79 E0 6D 85 74 75 99 FC 51 11 70 E6 A7 A3 0D 29 D9 E0 09 AA FB 58 00 72 39 56 28 06 3E 8F A3 3C 95 D7 77 13 41 9F 33 5A E1 99 49 19 5C C9 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B 08 8D 39 F0 2C 95 F5 92 5C 9E 94 C7 42 5E E3 7B
C4 6D C3 2D BF 6A 31 3C 2E 35 2C 8D 60 A5 9D 6C EB 10 D4 9F 64 BA 09 41 A0 1B A6 AA 24 61 13 5A D4 76 B5 2C A6 73 BD 40 DB 60 82 19 04 4E 50 B1 F6 1C 3C BA BC 14 12 B6 5B A8 89 77 6C 71 B8 33
- CK: C4 6D C3 2D BF 6A 31 3C 2E 35 2C 8D 60 A5 9D 6C
- IK: D4 76 B5 2C A6 73 BD 40 DB 60 82 19 04 4E 50 B1
| УДК 681.3.06:006.354 | ОКС 35.030 |
| Ключевые слова: криптографические протоколы, аутентификация, ключ, S3G, подвижная радиотелефонная связь | |