Приказ Рослесхоза от 07.06.2023 № 711
Актуально на 10.11.2026.
Как цитировать: Приказ Рослесхоза от 07.06.2023 N 711. 711. 07.06.2023. https://bukva.ai/docs/prikaz-711-2023-rosleshoz-federalnoe
«О вводе в эксплуатацию первой очереди федеральной государственной информационной системы лесного комплекса»
Примечание
В соответствии с п. 1 действие данного документа распространяется на правоотношения, возникшие с 01.07.2023. Действие данного документа распространяется на правоотношения, возникшие с 01.07.2023.
ПРИКАЗ
от 7 июня 2023 г. № 711
О ВВОДЕ В ЭКСПЛУАТАЦИЮ ПЕРВОЙ ОЧЕРЕДИ ФЕДЕРАЛЬНОЙ
ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
В соответствии с пунктами 14, 15 и 16 Требований к порядку создания, развития, ввода в эксплуатацию, эксплуатации и вывода из эксплуатации государственных информационных систем и дальнейшего хранения содержащейся в их базах данных информации, утвержденных постановлением Правительства Российской Федерации от 6 июля 2015 г. № 676, приказываю:
1. Ввести с 01.07.2023 в эксплуатацию первую очередь федеральной государственной информационной системы лесного комплекса (далее — Система).
2. Управлению развития информационных систем и государственного лесного реестра в срок до 01.07.2023 обеспечить проведение следующих мероприятий:
2.1. оформление прав на использование компонентов системы, являющихся объектами интеллектуальной собственности;
2.2. аттестацию системы по требованиям защиты информации, в результате которых в установленных законодательством Российской Федерации случаях подтверждается соответствие защиты информации, содержащейся в системе, требованиям, предусмотренным законодательством Российской Федерации об информации, информационных технологиях и о защите информации;
2.3. подготовку должностных лиц Рослесхоза к эксплуатации Системы, включая лиц, ответственных за обеспечение защиты информации;
2.4. мероприятий по подготовке органов государственной власти к эксплуатации Системы (настройка Системы, загрузка данных в Систему, организация рабочих мест);
2.5. внесение сведений о размещении технических средств информационной системы на территории Российской Федерации в реестр территориального размещения объектов контроля.
3. Утвердить следующие организационно-распорядительные документы:
3.1. Инструкция по обращению со средствами криптографической защиты информации федеральной государственной информационной системы лесного комплекса согласно приложению № 1 к настоящему приказу;
3.2. Журнал поэкземплярного учета средств криптографической защиты информации, эксплуатационной и технической документации к ним, ключевых документов федеральной государственной информационной системы лесного комплекса согласно приложению № 2 к настоящему приказу;
3.3. Журнал учета машинных носителей информации федеральной государственной информационной системы лесного комплекса согласно приложению № 3 к настоящему приказу;
3.4. Инструкция по обеспечению безопасности помещений, в которых размещаются компоненты федеральной государственной информационной системы лесного комплекса согласно приложению № 4 к настоящему приказу;
3.5. Инструкция пользователя в части защиты информации федеральной государственной информационной системы лесного комплекса согласно приложению № 5 к настоящему приказу;
3.6. Перечень защищаемых информационных ресурсов федеральной государственной информационной системы лесного комплекса согласно приложению № 6 к настоящему приказу;
3.7. Технический паспорт федеральной государственной информационной системы лесного комплекса согласно приложению № 7 к настоящему приказу;
3.8. Разрешительная система (матрица) доступа к защищаемым информационным ресурсам федеральной государственной информационной системы лесного комплекса согласно приложению № 8 к настоящему приказу;
3.9. Регламент информирования и обучения персонала в части обеспечения информационной безопасности федеральной государственной информационной системы лесного комплекса согласно приложению № 9 к настоящему приказу;
3.10. Регламент по контролю за обеспечением уровня защищенности федеральной государственной информационной системы лесного комплекса согласно приложению № 10 к настоящему приказу;
3.11. Регламент порядка оценки угроз безопасности информации в федеральной государственной информационной системе лесного комплекса согласно приложению № 11 к настоящему приказу;
3.12. Инструкция администратора информационной безопасности федеральной государственной информационной системы лесного комплекса согласно приложению № 12 к настоящему приказу;
3.13. Регламент управления конфигурацией федеральной государственной информационной системы лесного комплекса согласно приложению № 13 к настоящему приказу;
3.14. Инструкция ответственного за выявление инцидентов информационной безопасности и реагирование на них согласно приложению № 14 к настоящему приказу;
3.15. Регламент реагирования на инциденты информационной безопасности федеральной государственной информационной системы лесного комплекса согласно приложению № 15 к настоящему приказу;
3.16. План мероприятий по защите информации федеральной государственной информационной системы лесного комплекса согласно приложению № 16 к настоящему приказу;
3.17. Инструкция ответственного за защиту информации федеральной государственной информационной системы лесного комплекса согласно приложению № 17 к настоящему приказу;
3.18. Руководство пользователя подсистемы управления нормативно-справочной информацией федеральной государственной информационной системы лесного комплекса согласно приложению № 18 к настоящему приказу (не приводится);
3.19. Регламент управления (администрирования) системы защиты информации федеральной государственной информационной системы лесного комплекса согласно приложению № 19 к настоящему приказу.
4. Контроль за исполнением настоящего приказа оставляю за собой.
ИНСТРУКЦИЯ
ПО ОБРАЩЕНИЮ СО СРЕДСТВАМИ КРИПТОГРАФИЧЕСКОЙ ЗАЩИТЫ
ИНФОРМАЦИИ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ
СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
СОКРАЩЕНИЯ
В настоящем документе «Инструкция по обращению криптографической защиты информации Федеральной государственной информационной системы лесного комплекса» (далее — Инструкция) приняты следующие сокращения:
1 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящая Инструкция разработана в соответствии с требованиями, изложенными в:
Положении о разработке, производстве, реализации и эксплуатации шифровальных (криптографических) средств защиты информации, утвержденном приказом ФСБ России от 9 февраля 2005 г. № 66 (Положение ПКЗ-2005);
Инструкции об организации и обеспечении безопасности хранения, обработки и передачи по каналам связи с использованием средств криптографической защиты информации с ограниченным доступом, не содержащей сведений, составляющих государственную тайну, утвержденной приказом Федерального агентства правительственной связи и информации при Президенте Российской Федерации от 13 июня 2001 г. № 152 (далее — Инструкция ФАПСИ от 13 июня 2001 г. № 152).
Под работами с применением СКЗИ в настоящей Инструкции понимаются защищенное подключение к информационным системам, подписание электронных документов электронной подписью и проверка подписи, идентификация и аутентификация посредством электронной подписи, шифрование файлов, другие действия согласно технической документации на СКЗИ.
Под обращением с СКЗИ в настоящей Инструкции понимается проведение мероприятий по обеспечению безопасности хранения, обработки и передачи по каналам связи с использованием СКЗИ информации ограниченного доступа.
Настоящая Инструкция регламентирует работу порядка обращения со средствами криптографической защиты информации с применением СКЗИ для защиты информации ограниченного доступа, не содержащей сведений, составляющих государственную тайну.
2 ПОРЯДОК ПОЛУЧЕНИЯ ДОПУСКА ПОЛЬЗОВАТЕЛЕЙ К РАБОТЕ С СКЗИ
Для получения допуска к работе с СКЗИ работнику необходимо пройти обучение правилам работы с СКЗИ и проверку знаний. Обучение может осуществляться дистанционно (при наличии технической возможности). Обучение правилам работы с электронной подписью осуществляется посредством изучения инструкции и регламентов, размещенных на портале аккредитованного удостоверяющего центра.
Основанием для допуска пользователя к работе с СКЗИ является ознакомление с настоящей инструкцией с уведомлением ответственного за организацию работ по криптографической защите информации (далее — Ответственный за СКЗИ).
Контроль над реализацией данных мероприятий возлагается на Ответственного за СКЗИ.
3 ПОРЯДОК ЭКСПЛУАТАЦИИ СРЕДСТВ КРИПТОГРАФИЧЕСКОЙ ЗАЩИТЫ ИНФОРМАЦИИ
Средства криптографической защиты информации эксплуатируются в соответствии с правилами пользования ими. Все изменения условий использования СКЗИ, указанных в правилах пользования ими, должны согласовываться с ФСБ России и специализированной организацией, проводившей тематические исследования СКЗИ.
В случае планирования размещения СКЗИ в помещениях, предназначенных для ведения переговоров, в ходе которых обсуждаются вопросы, содержащие сведения, составляющие государственную тайну, технические средства, входящие в состав СКЗИ, должны быть подвергнуты проверкам по выявлению устройств, предназначенных для негласного получения информации.
СКЗИ, находящиеся в эксплуатации, должны подвергаться контрольным тематическим исследованиям, конкретные сроки проведения которых определяются заказчиком СКЗИ по согласованию с разработчиком СКЗИ, специализированной организацией и ФСБ России.
4 ПОРЯДОК УЧЕТА И ПРОВЕРКИ СРЕДСТВ КРИПТОГРАФИЧЕСКОЙ ЗАЩИТЫ ИНФОРМАЦИИ
Все СКЗИ подлежат поэкземплярному учету с использованием индексов или условных наименований и регистрационных номеров (приложение 1).
Организация поэкземплярного учета используемых СКЗИ возлагается на руководителя организации.
При этом программные СКЗИ должны учитываться совместно с аппаратными средствами, с которыми осуществляется их штатное функционирование. Если аппаратные или аппаратно-программные СКЗИ подключаются к системной шине или к одному из внутренних интерфейсов аппаратных средств, то такие СКЗИ учитываются также совместно с соответствующими аппаратными средствами.
Для исключения утраты ключевой информации вследствие дефектов носителей рекомендуется (при наличии технической возможности) после получения ключевых носителей создать рабочие копии. Копии должны быть промаркированы и должны использоваться, учитываться и храниться в общем порядке. Все копии учитываются за отдельным номером.
Каждый ключевой документ должен быть зарегистрирован в Журнале поэкземплярного учета СКЗИ (приложение 1).
Контроль за соблюдением правил пользования СКЗИ и условий их использования осуществляется:
- обладателем, пользователем (потребителем) защищаемой информации, установившим режим защиты информации с применением СКЗИ;
- собственником (владельцем) информационных ресурсов (информационных систем), в составе которых применяются СКЗИ.
Полная проверка наличия всех СКЗИ должна осуществляться не реже одного раза в год с оформлением соответствующих ведомостей и актов.
5 РАЗМЕЩЕНИЕ, СПЕЦИАЛЬНОЕ ОБОРУДОВАНИЕ, ОХРАНА И ОРГАНИЗАЦИЯ РЕЖИМА В ПОМЕЩЕНИЯХ, ГДЕ УСТАНОВЛЕНЫ СКЗИ
Размещение и монтаж СКЗИ, а также другого оборудования, функционирующего с СКЗИ, в спецпомещениях пользователей СКЗИ должны свести к минимуму возможность неконтролируемого доступа посторонних лиц к указанным средствам. Техническое обслуживание такого оборудования осуществляется в отсутствие лиц, не допущенных к работе с данными СКЗИ. Должны быть обеспечены условия хранения ключевых носителей, исключающие возможность доступа к ним посторонних лиц, несанкционированного использования или копирования ключевой информации.
На время отсутствия пользователей СКЗИ указанное оборудование, при наличии технической возможности, должно быть выключено, отключено от линии связи и убрано в опечатываемые хранилища. В противном случае необходимо предусмотреть организационно-технические меры, исключающие возможность использования СКЗИ посторонними лицами в их отсутствие. Учет хранилищ осуществляется в журнале учета хранилищ СКЗИ (приложение 2).
Режим охраны спецпомещений пользователей СКЗИ, в том числе правила допуска сотрудников и посетителей в рабочее и нерабочее время, устанавливает руководитель. Установленный режим охраны должен предусматривать периодический контроль за состоянием технических средств охраны, если таковые имеются, а также учитывать положения настоящей Инструкции, специфику и условия работы конкретных пользователей СКЗИ.
При утрате ключа от входной двери в спецпомещение пользователя СКЗИ замок необходимо заменить или переделать его секрет с изготовлением к нему новых ключей с документальным оформлением.
При обнаружении признаков, указывающих на возможное несанкционированное проникновение в эти спецпомещения посторонних лиц, о случившемся должно быть немедленно сообщено руководителю организации и руководителю органа криптографической защиты. Прибывшие сотрудники органа криптографической защиты должны оценить возможность компрометации, составить акт и принять, при необходимости, меры к локализации последствий компрометации информации, обрабатываемой в ФГИС ЛК.
6 ДЕЙСТВИЯ В СЛУЧАЕ КОМПРОМЕТАЦИИ КЛЮЧЕЙ
О событиях, которые могут привести к компрометации криптоключей, их составных частей или передававшейся (хранящейся) с их использованием информации ограниченного доступа, пользователи СКЗИ обязаны сообщать Ответственному за СКЗИ.
К компрометации ключей относятся следующие события:
утрата иных носителей ключа с последующим обнаружением;
возникновение подозрений на утечку ключевой информации или ее искажение;
нарушение целостности печатей на сейфах с носителями ключевой информации, если используется процедура опечатывания сейфов;
утрата ключей от сейфов в момент нахождения в них носителей ключевой информации;
утрата ключей от сейфов в момент нахождения в них носителей ключевой информации с последующим обнаружением;
доступ посторонних лиц к ключевой информации;
другие события утери доверия к ключевой информации согласно технической документации на СКЗИ.
В случае компрометации ключа пользователя незамедлительно должны быть приняты меры по отзыву ключа (отзыв ключа электронной подписи в удостоверяющем центре, обновление списков отозванных сертификатов, замена криптоключа пользователя и т.п.), а также проведено расследование по факту компрометации.
Визуальный осмотр ключевых носителей многократного использования посторонними лицами не следует рассматривать как подозрение в компрометации криптоключей, если при этом исключалась возможность их копирования (чтения, размножения).
7 ОТВЕТСТВЕННОСТЬ ЛИЦ, ДОПУЩЕННЫХ К РАБОТЕ С СКЗИ
За нарушение установленных требований по эксплуатации криптосредств предусмотрена персональная ответственность работника в соответствии с действующим законодательством Российской Федерации.
Ответственность за поддержание установленного в настоящей Инструкции порядка хранения СКЗИ возлагается на работника, которому был предоставлен данный экземпляр СКЗИ. Контроль за действиями работника, связанными с эксплуатацией СКЗИ, возлагается на его непосредственного руководителя.
ТИПОВАЯ ФОРМА ЖУРНАЛА ПОЭКЗЕМПЛЯРНОГО УЧЕТА СКЗИ
ЖУРНАЛ
поэкземплярного учета СКЗИ, эксплуатационной
и технической документации к ним, ключевых документов
в Федеральной государственной информационной системе
лесного комплекса
ТИПОВАЯ ФОРМА ЖУРНАЛА УЧЕТА ХРАНИЛИЩ СКЗИ
ЖУРНАЛ учета хранилищ СКЗИ в Федеральной государственной информационной системе лесного комплекса
Окончен: «» __________ 20 г.
Приложение № 2
к приказу Рослесхоза
от 7 июня 2023 г. № 711
ЖУРНАЛ
ПОЭКЗЕМПЛЯРНОГО УЧЕТА СРЕДСТВ КРИПТОГРАФИЧЕСКОЙ ЗАЩИТЫ
ИНФОРМАЦИИ, ЭКСПЛУАТАЦИОННОЙ И ТЕХНИЧЕСКОЙ ДОКУМЕНТАЦИИ
К НИМ, КЛЮЧЕВЫХ ДОКУМЕНТОВ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ
ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
Приложение № 3 к приказу Рослесхоза от 7 июня 2023 г. № 711
ЖУРНАЛ УЧЕТА МАШИННЫХ НОСИТЕЛЕЙ ИНФОРМАЦИИ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
Приложение № 4
к приказу Рослесхоза
от 7 июня 2023 г. № 711
ИНСТРУКЦИЯ
ПО ОБЕСПЕЧЕНИЮ БЕЗОПАСНОСТИ ПОМЕЩЕНИЙ, В КОТОРЫХ РАЗМЕЩАЮТСЯ
КОМПОНЕНТЫ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ
СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
СОКРАЩЕНИЯ
В настоящем документе «Инструкция по обеспечению безопасности помещений, в которых размещаются компоненты Федеральной государственной информационной системы лесного комплекса (далее — Инструкция) приняты следующие сокращения:»
1 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящая Инструкция разработана в соответствии с требованиями, изложенными в Федеральном законе от 27 июля 2006 г. № 149-ФЗ «Об информации, информационных технологиях и о защите информации», Федеральном законе от 27 июня 2006 г. № 152-ФЗ «О персональных данных».
Инструкция разработана в целях упорядочения организации работы по охране помещений, в которых размещаются компоненты Федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК).
Охранный режим обеспечивается средствами охранной сигнализации, физической охраной после окончания рабочего дня, опечатыванию помещений, хранению ключей от помещения и номерных печатей.
Непосредственную ответственность за надлежащее обеспечение охранного режима несут непосредственный руководитель и его заместитель.
Ознакомление работников с настоящей инструкцией осуществляется под подпись.
Нарушение настоящей Инструкции влечет за собой дисциплинарную, гражданско-правовую, административную или уголовную ответственность в соответствии с законодательством Российской Федерации.
2 ПОРЯДОК ПОЛУЧЕНИЯ ДОПУСКА В ПОМЕЩЕНИЯ, В КОТОРЫХ РАЗМЕЩАЮТСЯ КОМПОНЕНТЫ ФГИС ЛК
Для организации допуска в помещения организовывается контролируемая зона, позволяющая осуществлять контроль за доступом в организацию посторонних лиц.
Непосредственный доступ в помещения, в которых размещаются компоненты ФГИС ЛК, осуществляется на основании списков, утвержденных руководителем организации. Список должен содержать графы (N п/п, Должность, ФИО, Основание для нахождения в помещении).
Лицам, которым необходим допуск в помещения, для проведения временных работ на компонентах ФГИС ЛК осуществляется на основании заявки, которую подписывает руководитель организации или его первый заместитель. Список должен содержать графы (N п/п, Организация, Должность, ФИО, Паспортные данные, Вид работ).
В иных случаях допуск в данные помещения запрещен.
Списки учитываются в соответствующем делопроизводстве и подшиваются в отдельное дело.
3 ОБОРУДОВАНИЕ ПОМЕЩЕНИЙ, В КОТОРЫХ РАЗМЕЩАЮТСЯ КОМПОНЕНТЫ ФГИС ЛК
В целях сохранности компонентов ФГИС ЛК помещения необходимо оборудовать техническими средствами охраны. Под техническими средствами для охраны помещений следует подразумевать приборы и устройства внутренней установки.
Для надежной защиты помещения оборудованию средствами сигнализации подлежат:
- внешние строительные конструкции;
Под внешними строительными конструкциями понимаются окна, двери, люки, не капитальные по охране стены. Для их блокировки применяются охранные технические средства различного принципа действия. Открывающиеся элементы блокируются магнито-контактными извещателями.
Остекленные конструкции, кроме того, защищаются акустическими средствами обнаружения разбития стекла.
Кроме этого, следует применять датчики движения (объемные извещатели) различного принципа действия и использовать сигнализацию на вход в помещение. Все технические средства охраны выводится на пульт дежурной службы (службы охраны).
Окна необходимо оборудовать жалюзи для исключения просмотра и съема информации внешними нарушителями.
4 УЧЕТ И ХРАНЕНИЕ КЛЮЧЕЙ И НОМЕРНЫХ ПЕЧАТЕЙ
Замки дверей помещений должны иметь рабочие и запасные экземпляры ключей.
Запасные экземпляры ключей от помещений, в которых в которых размещаются компоненты ФГИС ЛК, должны храниться в опечатанных пеналах (конвертах) в сейфе ответственного за обеспечение мероприятий по защите персональных данных.
Запасные экземпляры ключей от прочих помещений хранятся у лица, назначенного приказом руководителя.
Рабочие экземпляры ключей от помещений, в которых размещаются компоненты ФГИС ЛК, в нерабочее время хранятся на посту охраны (организации, которая обеспечивает охрану помещений).
Наличие неучтенных ключей от помещений, в которых размещаются компоненты ФГИС ЛК, недопустимо.
Все экземпляры ключей от указанных помещений учитываются в журнале регистрации ключей к замкам помещений. В указанном журнале отмечается ФИО работников, имеющих ключи от каждого из помещений, с распиской работника в получении экземпляра ключа. Регистрация и выдача ключей осуществляется лицом, назначенным приказом руководителя.
В случае утраты рабочих или запасных экземпляров ключей от помещений об этом немедленно ставить в известность ответственного за обеспечение мероприятий по защите персональных данных и лицо, назначенное приказом руководителя, которое отвечает за учет ключей. Производится переделка секрета замка по акту. Новые ключи ставятся на учет, старые списываются на основании акта о переделке секрета замка.
Выдача номерных печатей должностным лицам производится под расписку в специальном журнале, который хранится у лица, назначенного приказом руководителя.
Должностные лица, имеющие номерные печати и ключи от защищаемых помещений, несут персональную ответственность за их сохранность.
5 ПОРЯДОК ПРИЕМА (СДАЧИ) ПОМЕЩЕНИЙ ПОД ОХРАНУ
Лица, осуществляющие сдачу помещений под охрану и их опечатывание в журнале (приложение 2):
- перед закрытием проверяют работоспособность средств охранной сигнализации. При обнаружении неисправности информируют руководителя или его первого заместителя и не покидают помещение до устранения неисправности и передачи помещения под охрану;
- в конце рабочего дня проверяют, чтобы в помещении не остались сотрудники, были выключены источники света, закрыты все форточки, опечатан сервер, закрыты (при необходимости опечатаны) двери помещений, затем закрывают и опечатывают помещение;
- печать проставляется на тонкий слой пластилина или специальной мастики таким образом, чтобы оттиск невозможно было снять и восстановить;
- хранят и несут ответственность за сохранность ключей и номерных печатей;
- в случае срабатывания сигнализации в нерабочее время по вызову службы охраны прибывают для осмотра помещения и передачи его под охрану.
При снятии помещения с охраны или открытия опечатанных помещений ответственные лица:
- при обнаружении повреждения замков, дверей и т.д., не вскрывая помещения, вызывают представителей органа охраны для составления акта в установленном порядке.
В целях организации сдачи таких помещений, для дежурной смены готовится перечень помещений, в которых размещаются компоненты ФГИС ЛК. Перечень должен содержать графы (N п/п, Номер помещения, ФИО должностных лиц, которые работают в помещениях, номера печатей, которыми опечатываются помещения).
Сдача и вскрытие помещений осуществляется по журналу приема (сдачи) под охрану служебных помещений, сейфов и ключей от них. В выходные и праздничные дни такие помещения передаются между дежурными сменами (сменами охраны), проверяя работоспособность средств охраны на пульте и (или) опечатывание помещений. Данная проверка отражается в журнале.
ТИПОВАЯ ФОРМА ЖУРНАЛА ПРИЕМА (СДАЧИ) ПОД ОХРАНУ СЛУЖЕБНЫХ ПОМЕЩЕНИЙ
Начат: «» __________ 20 г. Окончен: «» __________ 20 г.
Приложение № 5 к приказу Рослесхоза от 7 июня 2023 г. № 711
ИНСТРУКЦИЯ ПОЛЬЗОВАТЕЛЯ В ЧАСТИ ЗАЩИТЫ ИНФОРМАЦИИ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
Перечень сокращений
1 Общие положения
Инструкция пользователя Федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК) в части защиты информации определяет общие права и обязанности работников Федерального агентства лесного хозяйства (далее — Рослесхоз), допущенных к обработке защищаемой информации на средствах вычислительной техники в ФГИС ЛК.
Настоящая Инструкция предназначена для пользователей ФГИС ЛК, осуществляющих обработку защищаемой информации.
2 Общие права и обязанности работников при работе в ФГИС ЛК
Каждый работник Рослесхоза, участвующий в рамках своих функциональных обязанностей в процессах обработки защищаемой информации и имеющий доступ к аппаратным средствам, программному обеспечению (далее — ПО) и данным ФГИС ЛК, несет персональную ответственность за свои действия и имеет право доступа к ФГИС ЛК в соответствии с разрешительной системой доступа, а также обязан:
- хранить в тайне свои идентификационные данные (имена, пароли и т.д.), выполнять требования к парольной защите, определенные в локальных нормативных актах, утвержденных в Рослесхозе;
- осуществлять вход на автоматизированное рабочее место (далее — АРМ) только под своими идентификационными данными;
- выполнять требования по организации антивирусной защиты АРМ в части, касающейся действий пользователей. В случае обнаружения при проведении антивирусной проверки средством антивирусной защиты зараженных компьютерными вирусами файлов пользователь ФГИС ЛК обязан:
приостановить работу с ФГИС ЛК;
немедленно поставить в известность о факте обнаружения зараженных компьютерным вирусом файлов администратора информационной безопасности (далее — ИБ);
провести лечение или уничтожение зараженных файлов средствами антивирусной защиты. При необходимости для выполнения требований данного пункта привлечь администратора ИБ;
- немедленно ставить в известность администратора ИБ и руководителя подразделения в случае утери личных реквизитов доступа или при подозрении компрометации личных паролей, а также при обнаружении:
нарушений целостности пломб (наклеек) на аппаратных средствах АРМ или иных фактов совершения в его отсутствие попыток несанкционированного доступа (далее — НСД) к техническим средствам ФГИС ЛК;
несанкционированных (произведенных с нарушением установленного порядка) изменений в конфигурации программных или аппаратных средств АРМ ФГИС ЛК;
отклонений в нормальной работе системных и прикладных программных средств, затрудняющих эксплуатацию ФГИС ЛК, выхода из строя или неустойчивого функционирования узлов средств вычислительной техники или периферийных устройств (дисководов, принтера и т.п.), а также перебоев в системе электроснабжения;
подозрений на наличие компьютерного вируса (нетипичная работа ПО, появление графических и звуковых эффектов, искажения данных, пропадания файлов, частое появление сообщений о системных ошибках и т.п.);
некорректного функционирования установленных на АРМ ФГИС ЛК технических средств защиты;
непредусмотренных техническим паспортом ФГИС ЛК отводов кабелей и подключенных устройств;
- присутствовать при работах по внесению изменений в аппаратно-программную конфигурацию закрепленного за ним АРМ;
- контролировать вывод информации на съемные носители информации. Пометка на носителе должна быть не ниже пометки записываемой информации;
- строго соблюдать установленные правила обеспечения безопасности информации при работе с программными и техническими средствами ФГИС ЛК;
- знать и строго выполнять правила работы со средствами защиты информации, установленными в ФГИС ЛК.
Пользователям ФГИС ЛК категорически запрещается:
- использовать компоненты программного и аппаратного обеспечения ФГИС ЛК в неслужебных целях;
- самовольно вносить какие-либо изменения в состав, размещение, конфигурацию аппаратно-программных средств ФГИС ЛК, в том числе АРМ, или устанавливать дополнительно любые программные и аппаратные средства, не предусмотренные техническим паспортом ФГИС ЛК;
- осуществлять обработку защищаемой информации в присутствии посторонних (не допущенных к данной информации) лиц;
- записывать и хранить защищаемую информацию на неучтенных машинных носителях информации;
- оставлять включенным без присмотра АРМ, не активизировав временную блокировку экрана средствами защиты информации (далее — СрЗИ) от НСД или средствами операционной системы;
- оставлять без личного присмотра на рабочем месте или где бы то ни было свои персональные реквизиты доступа, машинные носители информации и распечатки, содержащие защищаемую информацию;
- умышленно использовать недокументированные свойства и ошибки в ПО или в настройках средств защиты, которые могут привести к возникновению кризисной ситуации. Об обнаружении такого рода ошибок ставить в известность администратора ИБ и руководителя своего подразделения;
- осуществлять попытки НСД к ресурсам ФГИС ЛК от лица других пользователей;
- проводить рассылку ложных, беспокоящих или угрожающих сообщений;
- разглашать ставшую известной в ходе выполнения своих обязанностей защищаемую информацию;
- осуществлять работу с ФГИС ЛК при отключенных СрЗИ (средств антивирусной защиты, СрЗИ от НСД и т.д.);
- передавать по сети общего доступа (сети Интернет) защищаемую информацию без использования средств защиты каналов связи;
- загружать из сети общего доступа (сети Интернет) ПО;
- посещение сайтов сомнительной репутации (аморального содержания, содержащие нелегально распространяемое ПО или иной контент);
- нецелевое использование подключения к сети общего доступа (сети Интернет).
- присутствовать при работах по внесению изменений в аппаратно-программную конфигурацию закрепленного за ним АРМ;
- участвовать в служебных расследованиях по фактам нарушения установленных требований обеспечения ИБ, НСД, утраты, порчи защищаемой информации и технических компонентов ФГИС ЛК, если данное нарушение произошло под его идентификационными данными;
- своевременно получать доступ к информационным ресурсам ФГИС ЛК, необходимым ему для выполнения своих должностных обязанностей;
- требовать от администратора ИБ смены идентификационных данных в случае появления сведений или подозрений на то, что эти данные стали известны третьим лицам.
3 Действия пользователей до идентификации и аутентификации в ФГИС ЛК
4 Ответственность пользователя ФГИС ЛК
Пользователь ФГИС ЛК несет персональную ответственность за:
- ненадлежащее исполнение своих функциональных обязанностей, а также сохранность комплекта АРМ, съемных машинных носителей информации, индивидуального средства идентификации и целостность установленного ПО;
- разглашение защищаемой информации и сведений ограниченного распространения, ставших известными в ходе выполнения своих обязанностей.
Ответственность за нарушение функционирования ФГИС ЛК, уничтожение, блокирование, копирование, фальсификацию защищаемой информации несет пользователь, под чьими идентификационными данными было совершено нарушение. Мера ответственности устанавливается по итогам служебного расследования.
Пользователи, виновные в нарушениях функционирования ФГИС ЛК несут уголовную, административную, гражданско-правовую или дисциплинарную ответственность в соответствии с действующим законодательством и организационно-распорядительными документами Рослесхоза.
ПЕРЕЧЕНЬ
ЗАЩИЩАЕМЫХ ИНФОРМАЦИОННЫХ РЕСУРСОВ ФЕДЕРАЛЬНОЙ
ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
Перечень сокращений
1. Общие положения
Настоящий документ содержит перечень защищаемых информационных ресурсов федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК, Система).
К защищаемым информационным ресурсам в настоящем документе относятся защищаемая информация, а также компоненты Системы, в которых обрабатывается такая информация.
Под защищаемой информацией понимается информация, подлежащая защите в соответствии с нормативными правовыми актами Российской Федерации и требованиями федеральных органов исполнительной власти Российской Федерации в области защиты информации.
Оператор Системы — Федеральное агентство лесного хозяйства (115184, г. Москва, ул. Пятницкая, д. 59/19).
Разработчик настоящего документа — ООО «ЭйТи Консалтинг» (127015, г. Москва, ул. Большая Новодмитровская, дом 14, строение 7, офис 523).
Настоящий документ предназначен для специалистов по защите информации Оператора Системы, а также лиц, привлекаемых к проведению работ по защите информации в Системе Оператором в соответствии с требованиями нормативных правовых документов Российской Федерации.
Настоящий документ может быть уточнен и дополнен (пересмотрен) по результатам:
- изменения структурно-функциональных характеристик Системы, в том числе при внедрении новых средств и систем защиты информации (далее — СЗИ);
- интеграции в Систему новых информационных технологий, включая технологии обработки защищаемой информации;
- по результатам испытаний СЗИ Системы.
2. Перечень защищаемых информационных ресурсов ФГИС ЛК
К защищаемым информационным ресурсам Системы относятся:
базы данных, содержащие защищаемую информацию;
конфигурационные файлы ПО, СрЗИ;
идентификационная и аутентификация информация;
ключевая, парольная и аутентифицирующая информация СКЗИ;
журналы регистрации событий безопасности;
резервные копии и хранилища данных;
иная информация, обрабатываемая в ФГИС ЛК (сведения ГЛР, отчеты хозяйствующих субъектов, ретроспективные данные, заявления на оказание государственных услуг в электронном виде, пространственные данные, пространственные метаданные, картографическая основа, справочники и др.);
- технические средства (АРМ, машинные носители информации, средства и системы связи и передачи данных);
- информационные технологии (технологии виртуализации, веб-технологии, технологии контейнеризации);
- общесистемное, прикладное и специальное программное обеспечение;
- средства защиты информации, включая СКЗИ.
Защита элементов аппаратного обеспечения серверов и систем хранения данных Системы, виртуальной инфраструктуры Системы, а также внутренних линии связи, обеспечивающих функционирование указанного аппаратного обеспечения Системы, осуществляется силами и средствами ГЕОП.
Средства защиты информации предоставляются ГЕОП как услуга наряду с собственными средствами защиты информации.
2.1. Перечень защищаемой информации
В Системе обрабатывается следующая информация:
- служебная информация ограниченного доступа (пользовательская информация);
- персональные данные субъектов персональных данных, являющихся и не являющихся работниками Оператора (пользователей Системы);
- служебная технологическая информация ограниченного распространения;
- общедоступная информация (может предоставляться по запросу в соответствии с установленным порядком).
Общий перечень защищаемой информации приведен в таблице 1.
ПЕРЕЧЕНЬ ЗАЩИЩАЕМОЙ ИНФОРМАЦИИ
ТЕХНИЧЕСКИЙ ПАСПОРТ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
1. Общие сведения об информационной системе
1.1 Наименование и назначение информационной системы:
Федеральная государственная информационная система лесного комплекса (далее — ФГИС ЛК).
Назначением ФГИС ЛК является обеспечение бесперебойного функционирования единой информационной среды, обеспечивающей:
- информационное взаимодействие всех участников процесса управления лесным комплексом;
- унификацию внутриотраслевого обмена данными, а также обмена данными с другими ОГВ.
Расположение программно-технических средств информационной системы:
Информационно-технологическая инфраструктура ГосОблака (ГЕОП), г. Санкт-Петербург, ул. Жукова, д. 43.
1.2 Установленный класс защищенности информационной системы, уровень защищенности персональных данных:
- в соответствии с актом классификации ФГИС ЛК от __ ________ 202_ г. для ФГИС ЛК установлен класс защищенности К1;
- в соответствии с актом определения уровня защищенности персональных данных, обрабатываемых в ФГИС ЛК от __ ________ 202_ г. для ФГИС ЛК установлен уровень защищенности ПДн УЗ3.
1.3 Сведения о вводе информационной системы в эксплуатацию:
ФГИС ЛК введена в эксплуатацию приказом Рослесхоза от «__» ________ 202_ г. N ______.
2. Условия эксплуатации информационной системы
2.1. Сведения об архитектуре информационной системы, включающие описание структуры и состава (типовых компонентов), структурную (топологическую) схему с указанием информационных связей между компонентами информационной системы и иными информационными системами, в том числе с сетью Интернет.
ФГИС ЛК размещается в информационно-технологической инфраструктуре ГосОблака (ГЕОП). Информационно-технологическая инфраструктура ГосОблака имеет действующий аттестат соответствия требованиям о защите информации № 2676.00234.2021 от 27.12.2021. Аттестат подтверждает соответствие ГЕОП требованиям, предъявляемым к государственным информационным системам первого класса защищенности (К1) и к информационным системам персональных данных, для которых установлена необходимость обеспечения второго уровня защищенности персональных данных (УЗ-2).
- коммутационное оборудование, размещаемое в пользовательской части;
- периферийные устройства;
- программные средства (операционные системы, системы управления базами данных, специальное программное обеспечение, прикладное программное обеспечение и иное общесистемное программное обеспечение);
- автоматизированные рабочие места внутренних пользователей (включая привилегированных).
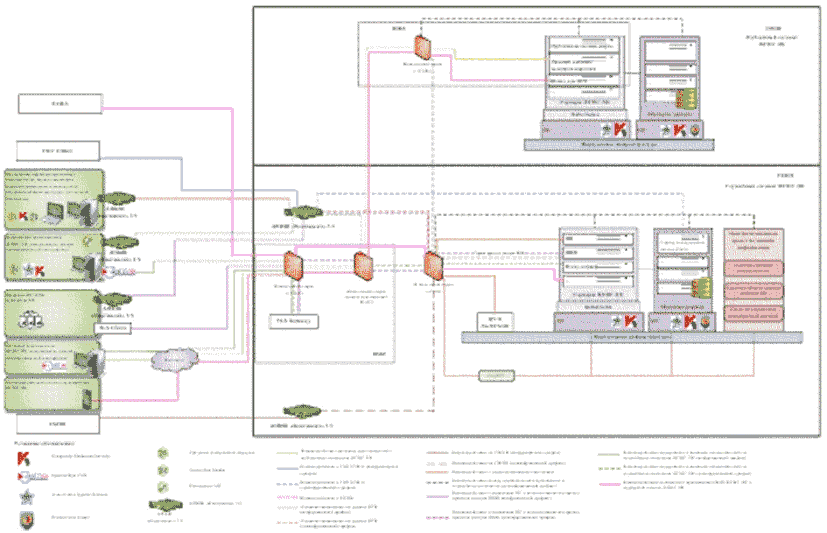
2.2. Описание технологического процесса обработки информации и режимы доступа к информационным ресурсам, включающее описание всех типов внешних, внутренних пользователей (привилегированных, непривилегированных), полномочий пользователей и тип доступа к информационным ресурсам.
Технологический процесс обработки конфиденциальной информации в ФГИС ЛК представляет собой комплекс взаимосвязанных технологических операций по преобразованию информации в соответствии с поставленной целью.
Технологический процесс обработки конфиденциальной информации в ФГИС ЛК включает следующие технологические операции:
1. Начало сеанса работы пользователя с ФГИС ЛК:
1.1. идентификация, аутентификация и авторизация пользователя в ОС АРМ;
1.2. инициализация сеанса работы пользователя с сервисами ФГИС ЛК;
1.3. идентификация, аутентификация и авторизация пользователя с помощью ЕСИА или подключение к терминальным серверам ФГИС ЛК, идентификация, аутентификация и авторизация пользователя (привилегированного пользователя, осуществляющего администрирование компонентов ФГИС ЛК на уровне системного и прикладного ПО, СрЗИ) в СКДПУ.
2. Обработка конфиденциальной информации штатными средствами ФГИС ЛК:
2.1. ввод информации в ФГИС ЛК;
2.2. хранение информации в ФГИС ЛК;
2.3. передача информации между ФГИС ЛК и внешними ИС;
2.4. передача информации между ФГИС ЛК и АРМ;
2.5. отображение информации на экранах мониторов;
2.6. внесение изменений в информацию, обрабатываемую в ФГИС ЛК;
2.7. вывод информации на печать;
2.8. удаление информации из ФГИС ЛК;
3. Завершение сеанса работы пользователя с ФГИС ЛК:
3.1. завершение сеанса работы пользователя с серверной частью ФГИС ЛК;
3.2. завершение сеанса работы пользователя с АРМ.
Более подробное описание приведено в документе «РСНТ.466452.129.И2.3. Федеральная государственная информационная система лесного комплекса. Технологическая инструкция».
ФГИС ЛК в процессе функционирования взаимодействует со следующими информационными системами:
- ЦУЛ (унаследованная информационная система);
- ГИС ЕЭКО;
- ГИС ГМП (через СМЭВ);
- ЕСНСИ (через СМЭВ);
- ЕСИА;
- внешние информационные системы ОГВ субъектов РФ.
Передача конфиденциальной информации осуществляется в зашифрованном виде через сеть Интернет или в пределах контролируемой зоны без использования СКЗИ.
ФГИС ЛК является распределенной, многопользовательской системой, с различными правами доступа пользователей. При этом пользователи осуществляют удаленный доступ к информационным ресурсам ФГИС ЛК.
В ФГИС ЛК существуют следующие группы пользователей:
- внешние пользователи мобильного приложения ФГИС ЛК;
- внешние непривилегированные пользователи, получающие доступ посредством веб-интерфейса:
без прохождения процедур идентификации и аутентификации;
с прохождением процедур идентификации и аутентификации;
- внутренние непривилегированные пользователи, получающие доступ посредством веб-интерфейса с прохождением процедур идентификации и аутентификации;
- внутренние привилегированные пользователи, получающие доступ посредством веб-интерфейса с прохождением процедур идентификации и аутентификации;
- внутренние привилегированные пользователи, осуществляющие администрирование компонентов ФГИС ЛК на уровне системного и прикладного ПО, СрЗИ (с прохождением процедур идентификации и аутентификации);
- внешние привилегированные пользователи (при наличии), осуществляющие сопровождение компонентов ФГИС ЛК на уровне системного и прикладного ПО, СрЗИ в рамках заключаемых контрактов (с прохождением процедур идентификации и аутентификации).
К внешним пользователям мобильного приложения ФГИС ЛК относятся:
- работники ОГВ и ОМС;
- работники государственных (муниципальных) учреждений, подведомственных федеральным органам исполнительной власти, органам исполнительной власти субъектов Российской Федерации, ОМС;
- работники иных юридических лиц;
- граждане.
К внешним непривилегированным пользователям, получающим доступ посредством веб-интерфейса без прохождения процедур идентификации и аутентификации, относятся любые физические лица, обращающиеся к общедоступным данным, размещаемым для ознакомления во ФГИС ЛК:
- граждане и представители общественных организаций;
- работники хозяйствующих субъектов;
- работники ОГВ и ОМС, уполномоченных в области лесных отношений, подведомственных им организаций;
- работники иных заинтересованных ОГВ РФ (контролирующие и правоохранительные органы, ФТС России, Росимущество, Росреестр, Росстат, Росприроднадзор, Роснедра и другие), подведомственных им организаций.
К внешним непривилегированным пользователям, получающим доступ посредством веб-интерфейса с прохождением процедур идентификации и аутентификации, относятся любые физические лица, не являющиеся работниками оператора, обращающиеся к личному кабинету лесопользователя или иным данным ФГИС ЛК, к которым им предоставляется доступ в соответствии с назначенной ролью:
- граждане и представители общественных организаций;
- работники хозяйствующих субъектов;
- работники ОГВ и ОМС, уполномоченных в области лесных отношений, подведомственных им организаций;
- работники иных заинтересованных ОГВ РФ (контролирующие и правоохранительные органы, ФТС России, Росимущество, Росреестр, Росстат, Росприроднадзор, Роснедра и другие), подведомственных им организаций.
К внутренним непривилегированным пользователям, получающим доступ посредством веб-интерфейса, относятся работники Рослесхоза, его территориальных органов (департаменты лесного хозяйства по федеральным округам) и подведомственных организаций.
К внутренним привилегированным пользователям, получающим доступ посредством веб-интерфейса, относятся должностные лица Рослесхоза, его территориальных органов и подведомственных организаций, осуществляющие управление правами пользователей на уровне веб-приложения или управляющие конфигурацией ФГИС ЛК средствами ПАМ.
К внутренним привилегированным пользователям, осуществляющим администрирование компонентов ФГИС ЛК на уровне системного и прикладного ПО, СрЗИ, относятся должностные лица Рослесхоза, его территориальных органов или подведомственных организаций, наделенные следующими ролями:
- администраторы информационной безопасности;
- системные администраторы;
- системный администратор систем виртуализации;
- системный администратор систем резервного копирования;
- инженер по надежности сайта;
- сетевой администратор.
К внешним привилегированным пользователям, осуществляющим сопровождение компонентов ФГИС ЛК на уровне системного и прикладного ПО, СрЗИ в рамках заключаемых контрактов, будут относится сотрудники сторонних организаций, заключивших контракты с Рослесхозом на сопровождение ФГИС ЛК и (или) СЗИ ФГИС ЛК.
3. Состав информационной системы
3.1. Состав программно-технических средств ФГИС ЛК приведен в таблице 1.
3.2. Состав общесистемного, прикладного и специального программного обеспечения ФГИС ЛК приведен в таблице 2.
3.3. Состав телекоммуникационного оборудования ФГИС ЛК и используемые для передачи информации линии связи приведены в таблице 3.
| № п/п | Тип оборудования | Наименование оборудования | Основная (мажорная) версия оборудования | Количество |
|---|---|---|---|---|
| 1. | Коммутатор | - | - | N |
| 2. | Криптомаршрутизатор | АПКШ «Континент» | 3.9 | N |
3.4. Состав средств защиты информации, используемых в ФГИС ЛК, приведен в таблице 4.
4. Сведения о соответствии информационной системы требованиям по защите информации
4.1 Сведения о протоколах аттестационных испытаний информационной системы:
Протокол проведения аттестационных испытаний ________________________________.
4.2 Сведения о заключении по результатам аттестационных испытаний информационной системы:
Заключение по результатам аттестационных испытаний информационной системы ________________________________.
4.3 Сведения об аттестате соответствия информационной системы на соответствие требованиям о защите информации:
Аттестат соответствия N ____________ ФГИС ЛК на соответствие требованиям о защите информации ________________________________.
5. Сведения о проведении контроля за обеспечением уровня защиты информации, содержащейся в информационной системе, приведены в таблице 5.
| № п/п | Наименование организации (подразделения), проводившей контроль | Дата проведения контроля | Результаты документа с выводами о результатах контроля | Вывод по результатам контроля |
|---|---|---|---|---|
| 1. | ||||
| 2. | ||||
| 3. | ||||
| 4. | ||||
| 5. |
6. Сведения об изменениях информационной системы и средств защиты информации приведены в таблице 6.
Ответственный за защиту информации в ходе эксплуатации ФГИС ЛК
| (должность) | (подпись) | (фамилия и инициалы) | ||
| «__» __________ 202_ г. | ||||
Приложение № 8
к приказу Рослесхоза
от 7 июня 2023 г. № 711
РАЗРЕШИТЕЛЬНАЯ СИСТЕМА (МАТРИЦА) ДОСТУПА К ЗАЩИЩАЕМЫМ
ИНФОРМАЦИОННЫМ РЕСУРСАМ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ
ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
Перечень сокращений
1 Общие положения
Настоящий документ содержит функциональную ролевую модель управления доступом (далее — Модель) к защищаемым информационным ресурсам федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК, Система).
Оператор Системы — Федеральное агентство лесного хозяйства (115184, г. Москва, ул. Пятницкая, д. 59/19).
Разработчик настоящего документа — ООО «ЭйТи Консалтинг» (127015, г. Москва, ул. Большая Новодмитровская, дом 14, строение 7, офис 523).
Модель предназначена для специалистов по защите информации Оператора Системы, а также лиц, привлекаемых к проведению работ по защите информации в Системе Оператором в соответствии с требованиями нормативных правовых документов Российской Федерации.
Настоящая Модель может быть уточнена и дополнена (пересмотрена) по результатам:
- изменения структурно-функциональных характеристик Системы, в том числе при внедрении новых средств защиты информации (далее — СрЗИ);
- интеграции в Систему новых информационных технологий, включая технологий обработки защищаемой информации;
- по результатам испытаний системы защиты информации (далее — СЗИ) Системы.
2 Функциональная ролевая модель управления доступом
Назначением ФГИС ЛК является обеспечение бесперебойного функционирования единой информационной среды, обеспечивающей:
- информационное взаимодействие всех участников процесса управления лесным комплексом;
- унификацию внутриотраслевого обмена данными, а также обмена данными с другими ОГВ.
Первая очередь ФГИС ЛК обеспечивает выполнение следующих задач (функций): сопоставимость содержащихся в ГЛР сведений в отношении конкретных лесного участка, лесотаксационного выдела, лесосеки и сведений о характеристиках, находящихся на них лесов, об изменениях, произошедших в лесах под воздействием естественных и антропогенных факторов, проводимых или планируемых в отношении таких лесов мероприятий по освоению лесов, по сохранению лесов, а также о характеристиках заготовленной древесины и об используемых машинах и оборудовании в соответствии с частью 2 статьи 93.2 ЛК РФ, в том числе путем:
- установления взаимосвязей между соответствующими записями ГЛР о лесных участках и лесотаксационных выделах, расположенных в их границах;
- установления взаимосвязей между соответствующими записями ГЛР о лесных участках, лесотаксационных выделах и записями ГЛР лесосеках, расположенных в их границах, включая сведения о заготовленной на таких лесосеках древесине;
- установления взаимосвязей между записями ГЛР о лесотаксационных выделах и записями ГЛР о мероприятиях по сохранению лесов, осуществленных в границах таких лесотаксационных выделов;
- указанием в сведениях о лесных участках документов оснований использования лесов;
- указанием в сведениях о лесотаксационных выделах документов оснований выполнения мероприятий по сохранению лесов;
- установления взаимосвязей между записями ГЛР об использовании лесов без предоставления лесных участков с записями ГЛР о лесосеках;
- внесением изменений о результате использования лесов, проведенных мероприятиях по сохранению лесов в границах лесотаксационного выдела в сведения о характеристиках лесов и лесных ресурсов, расположенных в границах такого лесотаксационного выдела;
- внесением выявленных изменений лесов под воздействием естественных факторов в границах лесотаксационного выдела в сведения о характеристиках лесов и лесных ресурсов, расположенных в границах такого лесотаксационного выдела;
- установления взаимосвязей между записями ГЛР о лесосеках и соответствующими записями ГЛР о машинах и оборудовании, предназначенных для рубок, лесосечных работ, вывоза древесины из леса;
- обеспечения возможности ведения единого реестра сведений об участниках лесных отношений, связанных со сведениями, содержащимися в ГЛР в отношении таких участников лесных отношений.
Ключевыми целями создания и функционирования ФГИС ЛК являются:
- формирование социально значимого, экономически и технически оправданного информационного пространства для устойчивого управления лесами РФ;
- ведение ГЛР в электронной форме, включая процессы управления юридически значимым электронным документооборотом и транзакционными данными ГЛР;
- предоставление государственных и муниципальных услуг и исполнение государственных и муниципальных функций в области лесных отношений дистанционно в электронной форме для граждан, хозяйствующих субъектов, государственных и общественных организаций;
- получение заинтересованными сторонами оперативной и достоверной информации о текущем состоянии и изменениях лесных участков, участниках лесных отношений в РФ с использованием геоинформационной основы, первичных документов в электронном виде, единых отраслевых справочников и распределенной системы сбора информации;
- функционирование системы прослеживаемости древесины от стадии рубки лесных насаждений до получения продукции переработки древесины и вывоза за пределы РФ.
Назначением мобильного приложения ФГИС ЛК является автоматизация деятельности по подготовке материалов фотофиксации результатов осуществления мероприятий по сохранению лесов, в том числе результатов выполнения работ по охране (за исключением работ по тушению лесных пожаров), защите, воспроизводству лесов, лесоразведению (далее — мероприятия по сохранению лесов), фотофиксации заключительного осмотра лесосеки, фотофиксации результатов осуществления рубок лесных насаждений.
Для реализации указанных целей и задач в Системе функционируют подсистемы, логически объединенные в сегменты: отраслевой и интеграционный сегменты.
Основные подсистемы отраслевого сегмента ФГИС ЛК, которые реализуются в первой очереди ФГИС ЛК:
Основные подсистемы интеграционного сегмента ФГИС ЛК, реализуемые в первой очереди ФГИС ЛК:
- подсистема внешнего взаимодействия (ПВВ);
- подсистема внутреннего взаимодействия (ПВ);
- подсистема управления нормативно-справочной информацией (ПНСИ);
- подсистема обработки пространственных данных (ПОПД);
- подсистема управления процессами (ПУП);
- подсистема хранения данных (ПХД);
- подсистема интеллектуального анализа (ПИА);
- подсистема информационной безопасности (ПИБ);
- подсистема администрирования и мониторинга (ПАМ).
Назначение подсистем ФГИС ЛК и обрабатываемые ими сведения приведены в таблице 1.
Система построена с использованием web-технологий. Доступ субъектов доступа (пользователей) к объектам доступа (защищаемой информации) в Системе осуществляется посредством web-интерфейса.
В Системе применяется ролевая модель управления доступом. Роли субъектов доступа сформированы согласно служебным обязанностям, необходимым для поддержания работоспособности, функционирования Системы, обеспечения должного уровня защищенности информации, обрабатываемой в Системе, а также доступа к открытой информации. Описание ролевой модели, реализованной в специальном программном обеспечении (далее — СПО) Системы, приведено в приложении Б документа «РСНТ.466452.129.П2.15.2. Подсистема информационной безопасности. Пояснительная записка к техническому проекту».
Системные администраторы следят за функционированием Системы в целом, осуществляют настройку элементов Системы.
Системные администраторы систем виртуализации следят за функционированием и управляют системами виртуализации.
Системные администраторы систем резервного копирования обеспечивают резервное копирование информации, обрабатываемой в Системе, а также при необходимости обеспечивают ее восстановление.
Инженер по надежности сайта следит за функционирование сайта Системы, его доступностью, при необходимости проводит работы по восстановлению работоспособности.
Сетевые администраторы обеспечивают сетевую связность компонентов Системы, а также Системы с внешними информационными системами в части коммутации, вносят/инициируют изменения в конфигурацию межсетевых экранов.
Администраторы ИБ решают следующие задачи:
- осуществляют настройку технических и программных средств защиты информации СЗИ Системы;
- обеспечивают контроль работоспособности и проводят восстановление работоспособности средств защиты информации и СЗИ Системы в целом в случае отказов (сбоев);
- проводят мероприятия по техническому (сервисному) обслуживанию средств защиты информации, входящих в состав Системы;
- осуществляют поэкземплярный учет используемых средств защиты информации, эксплуатационной и технической документации к ним из состава СЗИ Системы;
- осуществляют контроль за соблюдением условий использования средств защиты информации, установленных эксплуатационной и технической документацией на средства защиты информации в рамках своей компетенции;
- осуществляют учет пользователей средств защиты информации из состава СЗИ Системы;
- обеспечивают хранение, выдачу, инициализацию, блокирование средств аутентификации и принятие мер в случае утраты и (или) компрометации средств аутентификации;
- осуществляют выполнение требований парольной защиты в рамках своей компетенции;
- хранят дистрибутивы программного обеспечения средств защиты информации СЗИ Системы, а также эксплуатационную документацию и сертификаты средств защиты информации;
- участвуют в расследовании инцидентов информационной безопасности в Системе в рамках своей компетенции;
- осуществляют обработку информации об инцидентах информационной безопасности и регистрацию таких инцидентов;
- осуществляют мониторинг событий безопасности с использованием средств защиты информации Системы;
- проводят обучение (инструктаж) пользователей Системы правилам работы со средствами защиты информации;
- информируют ответственного за защиту информации в Системе в случае аппаратных или программных ошибок, сбоев в механизмах сбора информации или достижения предела или переполнения объема (емкости) памяти в Системе;
- контролируют соблюдение условий использования средств защиты информации;
- согласуют изменения настроек средств защиты информации с ответственным за защиту информации в Системе;
- предоставляют необходимую информацию при проведении проверок регулирующими органами, а также при проведении контрольных мероприятий по защите информации в Системе;
- в случае обнаружения попыток или фактов несанкционированного доступа к информации, обнаружения инцидентов информационной безопасности, уведомляют о выявленных фактах ответственного за защиту информации в Системе;
- предоставляют консультации и оказывают содействие пользователям, участвующим в процессах обработки и обеспечения безопасности информации, по вопросам использования средств защиты информации из состава СЗИ Системы в рамках своей компетенции;
- осуществляют контроль работ, проводимых сторонними организациями, на технических средствах СЗИ Системы.
В таблице 2 приведены доступные действия и полномочия указанных ролей для функций СЗИ Системы (функции, требующей участия пользователя Системы).
ФУНКЦИИ, ПОЛНОМОЧИЯ, РОЛИ ПОЛЬЗОВАТЕЛЕЙ СЗИ СИСТЕМЫ
Приложение № 9 к приказу Рослесхоза от 7 июня 2023 г. № 711
РЕГЛАМЕНТ ИНФОРМИРОВАНИЯ И ОБУЧЕНИЯ ПЕРСОНАЛА В ЧАСТИ ОБЕСПЕЧЕНИЯ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
Перечень сокращений
| Сокращение | Расшифровка |
|---|---|
| Рослесхоз | Федеральное агентство лесного хозяйства |
| ФГИС ЛК | Федеральная государственная информационная система лесного комплекса |
| ИБ | Информационная безопасность |
1 Общие положения
Настоящий регламент устанавливает порядок и периодичность информирования и обучения персонала Федерального агентства лесного хозяйства (далее — пользователи) в части обеспечения информационной безопасности (далее — ИБ) при работе в Федеральной государственной информационной системе лесного комплекса (далее — ФГИС ЛК).
1.1 Организация информирования и обучения пользователей
Информирование и обучение осуществляется администратором ИБ ФГИС ЛК (далее — администратор ИБ) при поддержке отдела кадров.
Администратор ИБ выполняет подготовку информационных материалов для проведения информирования и обучения пользователей ФГИС ЛК.
Отдел кадров выполняет функции организатора мероприятий по информированию и обучению пользователей ФГИС ЛК.
Информирование и обучение представляет собой ознакомление пользователей ФГИС ЛК с положениями действующих организационно-распорядительных документов Федерального агентства лесного хозяйства по вопросам обеспечения ИБ в ФГИС ЛК.
1.2 Виды информирования и обучения пользователей ФГИС ЛК
Информирование и обучение персонала в части обеспечения ИБ включает:
- проведение внепланового информирования и обучения пользователей ФГИС ЛК.
Пользователи ФГИС ЛК обязаны проходить первичное информирование и обучение по вопросам обеспечения безопасности информации.
Пользователи ФГИС ЛК, не прошедшие первичное информирование и обучение, к работе в ФГИС ЛК не допускаются.
Плановое информирование и обучение проводятся не реже одного раза в год для всех пользователей ФГИС ЛК.
Внеплановое информирование и обучение персонала проводятся администратором ИБ после выявления нарушений в ходе проведения внутренних проверок состояния защиты информации, а также инцидентов ИБ.
1.3 Знания и навыки пользователей, полученные после прохождения информирования и обучения
Информирование и обучение персонала должны быть организованы таким образом, чтобы по их результатам пользователи обладали необходимыми знаниями и навыками в отношении:
- правил обращения с защищаемой информацией, обрабатываемой в ФГИС ЛК;
- порядка обращения со средствами защиты информации, установленными на рабочем месте пользователя, а именно:
правила использования паролей;
защита от воздействий вредоносного программного обеспечения;
использование электронной почты и ресурсов сети Интернет;
правила работы с электронной подписью и съемными машинными носителями информации;
2 Порядок проведения информирования и обучения пользователей ФГИС ЛК
Порядок проведения информирования и обучения пользователей ФГИС ЛК выглядит следующим образом:
1. Отдел кадров организует проведение информирования и обучения пользователей ФГИС ЛК.
2. Администратор ИБ подготавливает программу информирования и обучения продолжительностью 60 — 90 минут с перечнем обсуждаемых тем и их расписанием в рамках программы.
3. Подготовленная программа согласовывается с начальником Управления развития информационных систем и государственного лесного реестра Рослесхоза и утверждается заместителем руководителя Рослесхоза.
4. После прохождения информирования и обучения пользователь ФГИС ЛК расписывается в листах проведения информирования и обучения.
Приложение № 10 к приказу Рослесхоза от 7 июня 2023 г. № 711
ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
СОКРАЩЕНИЯ
В настоящем документе «Регламент по контролю за обеспечением уровня защищенности» (далее — Регламент) приняты следующие сокращения:
1 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящий регламент описывает порядок контроля уровня защищенности информации, обрабатываемой в Федеральной государственной информационной системе лесного комплекса (далее — ФГИС ЛК).
1.1 Организация и периодичность проведения контроля уровня защищенности информации
Контроль уровня защищенности информации, обрабатываемой в ФГИС ЛК, осуществляется администратором информационной безопасности (далее — ИБ) уровня ФГИС ЛК совместно с администраторами ИБ уровня Государственной единой облачной платформы (далее — ГЕОП).
Контроль уровня защищенности информации, обрабатываемой в ФГИС ЛК, должен проводиться ежегодно.
1.2 Проводимые проверки в рамках контроля уровня защищенности информации
В рамках контроля уровня защищенности информации, обрабатываемой в ФГИС ЛК, администратором ИБ уровня ФГИС ЛК проверяются:
- состав технических средств, программного обеспечения (далее — ПО) и средств защиты информации (далее — СрЗИ) на соответствие Техническому паспорту ФГИС ЛК;
- расположение технических средств на соответствие Техническому паспорту ФГИС ЛК;
- соответствие версий общесистемного, прикладного и специального ПО включая ПО СрЗИ, установленного в ФГИС ЛК и указанного в Техническом паспорте ФГИС ЛК;
- работоспособность и правильность функционирования ПО и СрЗИ без ошибок в штатном режиме;
- знание и выполнение работниками Рослесхоза, допущенными к работе с ФГИС ЛК (далее — пользователь), положений действующих организационно-распорядительных документов Рослесхоза по вопросам ИБ (выборочно);
- отсутствие в составе пользователей ФГИС ЛК лиц, уволенных или отстраненных от работы с защищаемой информацией в ФГИС ЛК;
- соответствие установленных правил разграничения доступа определенным в разрешительной системе доступа к защищаемым информационным ресурсам;
- неизменность технологического процесса обработки защищаемой информации.
2 ПОРЯДОК КОНТРОЛЯ УРОВНЯ ЗАЩИЩЕННОСТИ ИНФОРМАЦИИ
Порядок контроля уровня защищенности информации выглядит следующим образом:
1. Администраторы ИБ всех уровней ФГИС ЛК организуют проверки, указанные в п. 1.2 настоящего регламента;
2. Администраторы ИБ всех уровней ФГИС ЛК проверяют соответствие ФГИС ЛК установленным требованиям по обеспечению безопасности информации, а также установленному в ходе аттестационных испытаний уровню защищенности;
3. По окончании контроля уровня защищенности информации администратор ИБ уровня ФГИС ЛК оформляет протокол контроля уровня защищенности информации, а также заключение по результатам контроля уровня защищенности информации с описанием выявленных администраторами ИБ всех уровней ФГИС ЛК несоответствий.
4. Выявленные несоответствия устраняются в кратчайшие сроки.
РЕГЛАМЕНТ
ПОРЯДКА ОЦЕНКИ УГРОЗ БЕЗОПАСНОСТИ ИНФОРМАЦИИ В ФЕДЕРАЛЬНОЙ
ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЕ ЛЕСНОГО КОМПЛЕКСА
1 СОКРАЩЕНИЯ
В настоящем документе «Регламент порядка оценки угроз безопасности информации» (далее — Регламент) приняты следующие сокращения:
2 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящий Регламент определяет правила и процедуры оценки угроз безопасности информации для федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК).
2.1 Нормативно-методическое обеспечение
При оценке УБИ должны использоваться методический документ «Методика оценки угроз безопасности информации», утвержденный Федеральной службой по техническому и экспортному контролю (далее — ФСТЭК России) от 05.02.2021 (далее — Методика), и банк данных УБИ ФСТЭК России (bdu.fstec.ru) (далее — БДУ).
2.2 Основания для пересмотра актуальности УБИ
Основаниями для пересмотра актуальности УБИ являются:
- изменение требований нормативных правовых актов Российской Федерации, методических документов ФСТЭК России и ФСБ России, регламентирующих вопросы оценки УБИ;
- изменение архитектуры и условий функционирования ФГИС ЛК, режима обработки информации, правового режима информации, влияющих на УБИ;
- выявление, в том числе по результатам контроля уровня защищенности ФГИС ЛК и содержащейся в ней информации (анализа уязвимостей, тестирований на проникновение, аудита), новых УБИ или новых сценариев реализации существующих угроз;
- включение в БДУ сведений о новых УБИ, сценариях (тактиках, техниках) их реализации.
2.3 Периодичность пересмотра актуальности УБИ
Периодичность пересмотра актуальности УБИ администратором информационной безопасности (далее — ИБ) составляет один раз в полгода.
3 ПОРЯДОК ОЦЕНКИ УБИ
Администратор безопасности (администратор ИБ) при оценке УБИ должен руководствоваться п. 2 Методики.
Порядок оценки УБИ администратором ИБ выглядит следующим образом:
1. Проанализировать документ «Модель угроз безопасности информации ФГИС ЛК, включая модель нарушителя ИБ ФГИС ЛК» на предмет актуальных УБИ;
2. Проанализировать БДУ на предмет появления новых УБИ, не учтенных в документе «Модель угроз безопасности информации ФГИС ЛК, включая модель нарушителя ИБ ФГИС ЛК»;
3. Определить негативные последствия, которые могут наступить от реализации (возникновения) новых УБИ;
4. Определить источники новых УБИ и оценить возможности нарушителей по реализации новых УБИ;
5. Оценить способы реализации (возникновения) новых УБИ;
6. Оценить возможность реализации (возникновения) новых УБИ;
7. Оценить возможность выполнения хотя бы одного сценария реализации новых УБИ;
8. При наличии хотя бы одного сценария реализации УБИ признается актуальной.
4 ПОРЯДОК ДЕЙСТВИЙ АДМИНИСТРАТОРА ИБ ПРИ ВЫЯВЛЕНИИ НОВЫХ УБИ
В случае признания актуальности новых УБИ для ФГИС ЛК порядок действий администратора ИБ выглядит следующим образом:
1. Новые УБИ, тактики и техники, на основании которых было принято решение о признание актуальности УБИ, должны быть добавлены в документ «Модель угроз безопасности информации ФГИС ЛК, включая модель нарушителя ИБ ФГИС ЛК».
2. Актуальную версию документа «Модель угроз безопасности информации ФГИС ЛК, включая модель нарушителя ИБ ФГИС ЛК», утвердить у руководства Федерального агентства лесного хозяйства.
3. Новые УБИ должны быть проанализированы администратором ИБ на предмет эффективности принятых технических мер, в том числе используемых средств защиты информации.
ИНСТРУКЦИЯ
АДМИНИСТРАТОРА ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ ФЕДЕРАЛЬНОЙ
ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
СОКРАЩЕНИЯ
В настоящем документе «Инструкция администратора информационной безопасности» (далее — Инструкция) приняты следующие сокращения:
1 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящая Инструкция определяет функции, права, обязанности и ответственность администратора информационной безопасности (далее — администратор ИБ) Федеральной государственной информационной системы лесного комплекса.
Администратор ИБ назначается приказом руководителя Федерального агентства лесного хозяйства (далее — Рослесхоз) или его заместителя из числа работников подразделения, ответственного за защиту информации.
Администратор ИБ в своей работе руководствуется настоящей Инструкцией, организационно-распорядительными документами Рослесхоза и нормативными документами Российской Федерации в области защиты информации.
С целью администрирования средств защиты информации могут привлекаться сторонние организации, имеющие лицензию на деятельность по технической защите конфиденциальной информации.
2 ОБЯЗАННОСТИ
- знать и выполнять требования действующих нормативных и руководящих документов, распоряжений и инструкций, регламентирующих порядок действий по защите информации;
- организовывать и обеспечивать установку, функционирование и поддерживание работоспособности средств и систем защиты информации в пределах возложенных функций;
- участвовать в тестировании функционирования средств защиты информации;
- контролировать неизменность состояния средств защиты информации, их параметров и режимов защиты;
- организовывать и производить настройку сбора событий безопасности, параметров их хранения и корреляции с целью выявления инцидентов ИБ;
- организовывать и проводить анализ журналов учета событий безопасности, регистрируемых средствами защиты информации, на предмет выявления возможных нарушений;
- организовывать и проводить анализ защищенности путем применения специального программного обеспечения, формировать план по устранению выявленных уязвимостей с указанием сроков их устранения и ответственных лиц;
- организовывать и обеспечивать обнаружение и реагирование на поступление незапрашиваемых электронных сообщений (писем, документов) и иной информации, не относящихся к функционированию ИС (защиту от спама);
- в случае нарушения работоспособности средств защиты информации принимать меры по их своевременному восстановлению и выявлению причин, приведших к отказу работоспособности;
- организовывать и обеспечивать контроль разграничения доступа к защищаемой информации;
- организовывать и обеспечивать блокирование сеанса доступа работника после 15 минут его бездействия (неактивности);
- организовывать и обеспечивать запрет действий работников до прохождения ими процедур идентификации и аутентификации;
- организовывать и обеспечивать защиту информации при организации удаленного доступа;
- организовывать и обеспечивать запрет использования технологий беспроводного доступа;
- организовывать и обеспечивать доверенную загрузку средств вычислительной техники путем:
настройки в BIOS первичного загрузочного устройства в виде штатного жесткого магнитного диска;
применения сертифицированных средств доверенной загрузки;
- организовывать и осуществлять учет машинных носителей информации;
- организовывать и обеспечивать защиту периметра (физических и (или) логических границ) средств вычислительной техники при их взаимодействии с иными ИС и информационно-телекоммуникационными сетями;
- организовывать и обеспечивать управление взаимодействием с внешними ИС с обязательным применением средств межсетевого экранирования;
- принимать меры по реагированию в случае возникновения нештатных ситуаций и аварийных ситуаций с целью ликвидации их последствий.
Администратору ИБ запрещается:
- используя служебное положение, создавать ложные информационные сообщения и учетные записи работников, получать доступ к информации и предоставлять его другим с целью ее несанкционированной модификации, копирования, уничтожения;
- использовать ставшие доступными в ходе исполнения обязанностей идентификационные данные работников (имя, пароль, ключи и т.п.) для маскирования своих действий;
- выключать средства защиты информации без санкции руководства;
- передавать третьим лицам тем или иным способом сетевые адреса, имена, пароли, информацию о привилегиях пользователей, конфигурационные настройки и иные данные, раскрывающие конфигурацию и настройки системы обеспечения безопасности информации;
- нарушать правила эксплуатации средств защиты информации;
- корректировать, удалять, подменять журналы событий безопасности.
3 ПРАВА
- получать доступ к программным и аппаратным средствам и средствам защиты информации, а также просмотру прав доступа к данным ресурсам;
- участвовать в анализе ситуаций, касающихся функционирования средств защиты информации и расследования фактов несанкционированного доступа и иных инцидентов ИБ;
- участвовать в проведении служебных расследований по фактам нарушения установленных требований обеспечения ИБ, несанкционированного доступа, утраты, порчи конфиденциальной информации и технических компонентов и иных инцидентов ИБ;
- требовать от работников, обрабатывающих защищаемую информацию, соблюдения правил обеспечения безопасности информации и выполнения требований локальных нормативных актов, регламентирующих вопросы обеспечения безопасности информации;
- требовать прекращения обработки защищаемой информации работниками в случае нарушения установленных правил, порядка работ или нарушения функционирования средств и систем защиты информации;
- запрашивать и получать необходимые материалы и документы, относящиеся к вопросам деятельности администратора ИБ.
4 ПОРЯДОК ПЕРЕДАЧИ ОБЯЗАННОСТЕЙ ПРИ СМЕНЕ АДМИНИСТРАТОРА ИБ
Вновь назначенный администратор ИБ должен по акту принять от предыдущего администратора ИБ всю документацию на средства защиты информации, средства защиты информации и аутентифицирующую информацию. Должен быть ознакомлен под подпись с настоящей Инструкцией, произвести смену аутентификационной информации и приступить к исполнению возложенных на него обязанностей.
5 ОТВЕТСТВЕННОСТЬ
Администратор ИБ несет ответственность за:
- надлежащее исполнение или неисполнение своих должностных обязанностей, предусмотренных настоящей Инструкцией, другими нормативными документами Рослесхоза в соответствии с действующим трудовым законодательством Российской Федерации и законодательством в сфере защиты информации;
- качество и результат проводимых им работ;
- правонарушения, совершенные в процессе своей деятельности в пределах, определенных действующим административным, уголовным и гражданским законодательством Российской Федерации;
- разглашение сведений конфиденциального характера и другой защищаемой информации Рослесхоза в пределах, определенных действующим административным, уголовным и гражданским законодательством Российской Федерации.
РЕГЛАМЕНТ
УПРАВЛЕНИЯ КОНФИГУРАЦИЕЙ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ
ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
СОКРАЩЕНИЯ
В настоящем документе «Регламент управления конфигурацией» (далее — Регламент) приняты следующие сокращения:
1 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящий регламент определяет требования к управлению конфигурацией федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК), проведение любых модификаций и изменений, технического обслуживания и устранения нештатных ситуаций в работе.
Положения настоящего регламента обязательны для выполнения всеми пользователями ФГИС ЛК.
Перечень лиц, которым разрешены действия по внесению изменений в конфигурацию ФГИС ЛК, должен быть ограничен и утвержден приказом руководителя Рослесхоза.
Несоблюдение правил по защите информации, указанных в настоящем регламенте, является основанием для привлечения нарушителя к ответственности в соответствии с действующим законодательством Российской Федерации.
2 ПОРЯДОК УСТАНОВКИ, МОДИФИКАЦИИ И ТЕХНИЧЕСКОГО ОБСЛУЖИВАНИЯ ПРОГРАММНОГО ОБЕСПЕЧЕНИЯ И АППАРАТНЫХ СРЕДСТВ
Все изменения конфигурации СВТ и ПО на АРМ и серверах, входящих в состав ФГИС ЛК, ремонт, модификация, а также неконтролируемое со стороны администраторов ИБ техническое обслуживание СВТ и ПО АРМ, должны производиться только на основании письменных заявок администраторам ИБ, либо инициироваться администраторами ИБ.
Любые профилактические и ремонтные работы сопровождаются отметкой администратором ИБ в журнале учета нештатных ситуаций, выполнения профилактических и ремонтных работ, установки, модификации аппаратных и программных средств на АРМ и серверах (Приложение 1).
Перед внесением изменений в конфигурацию ФГИС ЛК администратором ИБ должны согласовываться параметры предлагаемых изменений на отсутствие негативного влияния на уровень защищенности информации.
Виды работ, влекущие за собой изменение в составе аппаратных и программных средств СВТ и серверов:
- установка в ФГИС ЛК новой ПЭВМ (развертывание нового СВТ);
- замена ПЭВМ (СВТ);
- изъятие (в связи с поломкой, выводом из эксплуатации и т.д.) ПЭВМ (СВТ);
- добавление устройства (узла, блока) в состав конкретного СВТ;
- замена устройства (узла, блока) в составе конкретного СВТ;
- изъятие устройства (узла, блока) из состава конкретного СВТ;
- установка (развертывание) на конкретном СВТ или сервере программных средств, необходимых для решения определенной задачи (добавление возможности решения данной задачи на данного СВТ или сервера);
- обновление (замена) на конкретном СВТ или сервере программных средств, необходимых для решения определенной задачи (обновление версий, используемых для решения определенной задачи программ);
- изменение IP-адресов и имен виртуальных машин;
- удаление с конкретного СВТ или сервера программных средств, использовавшихся для решения определенной задачи (исключение возможности решения данной задачи на данном СВТ).
При всех вышеуказанных работах в ФГИС ЛК сотрудниками подразделений (или сторонних организаций), занимающихся ремонтом, модификацией программных и аппаратных средств, инженерных коммуникаций, кабельных линий и систем учреждения и выступающих в качестве инициаторов данных действий в соответствии с планом работ либо внепланово, пользователь допускает указанных исполнителей к работам только по согласованию с администраторами ИБ.
О факте выполнения всех без исключения, вышеуказанных работ администраторами ИБ делается соответствующая отметка в журнале учета нештатных ситуаций, выполнения профилактических и ремонтных работ, установки, модификации аппаратных и программных средств на рабочих станциях и серверах.
Администратор ИБ проводит контроль действий по внесению изменений в ФГИС ЛК и ее СЗИ.
Изменения в конфигурации ФГИС ЛК должны отражаться в документации на ФГИС ЛК.
Контролю со стороны администратора ИБ и регистрации в журнале подлежат:
- замена (модификация) СВТ входящих в состав ФГИС ЛК;
- замена, изъятие, добавление СВТ в ФГИС ЛК;
- техническое обслуживание и ремонт СВТ без замены комплектующих и составных частей;
- обновление (замена) на конкретном АРМ или сервере ПО, необходимого для решения определенной задачи (обновление версий, используемых для решения определенной задачи программ);
- изменение местоположения СВТ и вспомогательных средств и систем.
3 НЕШТАТНЫЕ СИТУАЦИИ И ФОРС-МАЖОР
В случае возникновения нештатных ситуаций лица, которым разрешено внесение изменений в конфигурацию ФГИС ЛК, уведомляют об этом администратора ИБ в течение суток.
Приложение № 14 к приказу Рослесхоза от 7 июня 2023 г. № 711
ФЕДЕРАЛЬНАЯ ГОСУДАРСТВЕННАЯ ИНФОРМАЦИОННАЯ СИСТЕМА ЛЕСНОГО КОМПЛЕКСА
Перечень сокращений
1 ОБЩИЕ ПОЛОЖЕНИЯ
Инструкция ответственного за выявление инцидентов информационной безопасности и реагирование на них в Федеральной государственной информационной системе лесного комплекса (далее — Инструкция) определяет права, обязанности и ответственность Ответственного ИНЦ в Федеральной государственной информационной системе лесного комплекса (далее — ФГИС ЛК).
Ответственный ИНЦ назначается приказом руководителя Федерального агентства лесного хозяйства (далее — Рослесхоз).
Ответственный ИНЦ в своей работе руководствуется настоящей Инструкцией, Регламентом реагирования на инциденты информационной безопасности ФГИС ЛК, организационно-распорядительными документами Рослесхоза и нормативными документами Российской Федерации в области защиты информации.
С целью выявления инцидентов информационной безопасности (далее — ИБ) могут привлекаться сторонние организации, имеющие лицензию на деятельность по технической защите информации в части оказания услуг по мониторингу ИБ средств и систем информатизации. В таком случае зоны ответственности определяются в соответствии с договором (соглашением). Ответственный ИНЦ организует мероприятия по устранению инцидентов ИБ в соответствии с предоставляемыми рекомендациями, если они предусмотрены по условиям договора.
2 ОБЯЗАННОСТИ
- знать и выполнять требования действующих в Рослесхозе нормативных и руководящих документов, распоряжений и инструкций, регламентирующих порядок действий по защите информации;
- проводить (организовывать) анализ журнала учета событий ИБ, регистрируемых средствами защиты информации, на предмет выявления возможных нарушений;
- обеспечивать (организовывать) обнаружение (предотвращение) вторжений (компьютерных атак) с применением системы обнаружения вторжений, направленных на преднамеренный несанкционированный доступ (далее — НСД) к информации в целях ее добывания, уничтожения, искажения и блокирования доступа к ней;
- производить (организовывать) постоянное обновление базы решающих правил системы обнаружения вторжений;
- принимать меры по реагированию в случае возникновения нештатных ситуаций и аварийных ситуаций с целью ликвидации их последствий.
Ответственному ИНЦ запрещается:
- выключать средства защиты информации без санкции ответственного за защиту информации;
- передавать третьим лицам тем или иным способом сетевые адреса, имена, пароли, информацию о привилегиях пользователей, конфигурационные настройки и иные данные, раскрывающие конфигурацию и настройки системы защиты информации;
- нарушать правила эксплуатации средств защиты информации;
- корректировать, удалять, подменять журналы событий безопасности.
3 ПРАВА
Ответственный ИНЦ имеет право:
- просматривать журналы событий безопасности, в том числе встроенные в средства защиты информации;
- участвовать в анализе ситуаций, касающихся НСД и иных инцидентов ИБ;
- участвовать в проведении служебных расследований по фактам нарушения установленных требований обеспечения ИБ, НСД, утраты, порчи защищаемой информации и технических компонентов и иных инцидентов ИБ;
- запрашивать и получать необходимые материалы и документы, относящиеся к вопросам деятельности Ответственного ИНЦ.
4 ОТВЕТСТВЕННОСТЬ
Ответственный ИНЦ несет ответственность за:
- надлежащее исполнение или неисполнение своих должностных обязанностей, предусмотренных настоящей Инструкцией, другими нормативными документами Рослесхоза в соответствии с действующим трудовым законодательством Российской Федерации и законодательством в сфере защиты информации;
- качество и результат проводимых им работ по обеспечению безопасности информации;
- правонарушения, совершенные в процессе своей деятельности в пределах, определенных действующим административным, уголовным и гражданским законодательством Российской Федерации;
- разглашение защищаемой информации Рослесхоза в пределах, определенных действующим административным, уголовным и гражданским законодательством Российской Федерации.
РЕГЛАМЕНТ
РЕАГИРОВАНИЯ НА ИНЦИДЕНТЫ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ
ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ
ЛЕСНОГО КОМПЛЕКСА
Перечень сокращений
1 Общие положения
Настоящий регламент описывает порядок реагирования на инциденты информационной безопасности (далее — ИБ) в Федеральной государственной информационной системе лесного комплекса (далее — ФГИС ЛК).
Под инцидентом ИБ понимается появление одного или нескольких нежелательных или неожиданных событий ИБ, которые приводят к серьезным негативным, в том числе репутационным, последствиям для Федерального агентства лесного хозяйства.
Положения настоящего регламента обязательны для исполнения всеми работниками Федерального агентства лесного хозяйства (далее — Рослесхоз), допущенными к работе с ФГИС ЛК (далее — пользователи).
1.1 Ответственность за реагирование на инциденты ИБ
Ответственность за реагирование на инциденты ИБ возлагается на должностных лиц Рослесхоза, его территориальных органов или подведомственных организаций, наделенных ролями администраторов ИБ ФГИС ЛК (далее — администратор ИБ).
1.2 Содействие в реагировании на инциденты ИБ
В рамках реагирования на инциденты ИБ должностные лица Рослесхоза, его территориальных органов или подведомственных организаций, наделенные ролями системные администраторы (далее — системные администраторы) оказывают всю необходимую помощь администраторам ИБ.
2 Обязанности администратора ИБ по работе с инцидентами ИБ
Администратор ИБ имеет полномочия инициировать проведение служебных проверок в отношении работников Федерального агентства лесного хозяйства, допущенных к работе с ФГИС ЛК, по фактам нарушения установленных требований обеспечения ИБ, а также нарушения заданных характеристик информации (конфиденциальность, целостность, доступность) защищаемой информации ФГИС ЛК.
- вести Журнал учета инцидентов ИБ (событий, действий, повлекших за собой риски безопасности защищаемой информации и создающих предпосылки к нарушению критериев безопасности информации). Журнал с отчетом об инциденте ИБ (приложение 1) необходим для принятия мер по предотвращению возникновения повторного инцидента ИБ. Допускается ведение Журнала учета инцидентов ИБ в электронном виде с возможностью внесения изменений только администратором ИБ;
- осуществлять периодический анализ журналов регистрации событий безопасности средств защиты информации (далее — СрЗИ), применяемых в ФГИС ЛК и обеспечивать реагирование на зарегистрированные события, указывающие на выявление инцидентов ИБ с учетом возможных последствий выявленных инцидентов ИБ (в том числе осуществлять изменение конфигурации межсетевых экранов, СрЗИ, параметров учетных записей пользователей и т.д.).
3 Порядок работы с инцидентами ИБ
Порядок работы с инцидентами ИБ включает в себя следующие этапы:
- обнаружение событий ИБ и оповещение об их возникновении;
- определение и регистрация инцидента ИБ;
- устранение последствий и причин инцидента ИБ;
- расследование инцидента ИБ;
- определение порядка работы после устранения инцидента ИБ и предотвращение повторного возникновения.
Порядок обработки инцидентов ИБ представлен в графическом виде в Приложении 3.
3.1 Обнаружение событий ИБ и оповещение об их возникновении
Обнаружение события ИБ осуществляется любым пользователем ФГИС ЛК, а также автоматически средствами защиты информации, в том числе: антивирусной защиты, средствами обнаружения вторжений, средствами межсетевого экранирования и т.д.
Под событием ИБ подразумевается выявленное состояние системы или состояние сети, указывающее на возможное нарушение ИБ, нарушение или отказ мер и средств контроля и управления или прежде неизвестная ситуация, которая может иметь значение для безопасности ФГИС ЛК.
В случае обнаружения событий ИБ администратор ИБ:
- анализирует причину возникновения и группу риска (автоматизированное рабочее место (далее — АРМ) пользователей, ресурсы, на работу которых может повлиять событие);
- фиксирует (сохраняет) информацию о подозрительной активности (характер воздействия, описание объектов, вовлеченных в инцидент ИБ, характер содержащейся в файле информации, источник воздействия, наличие лог-файлов и другие сведения);
- при необходимости оповещает пользователей о необходимости приостановки работы, отключению АРМ и т.д.
3.2 Определение и регистрация инцидента ИБ
При поступлении информации о событии ИБ администратор ИБ совместно с системным администратором анализируют информацию с целью ее отнесения к инциденту ИБ и формирует отметку в журнале учета инцидентов ИБ.
Администратор ИБ совместно с системным администратором производят оценку события и отнесение к одному из критериев инцидентов ИБ:
- физический уровень информационной инфраструктуры;
- уровень сетевого оборудования;
- уровень сетевых приложений и сервисов;
- уровень операционных систем;
- уровень технологических процессов и приложений.
В случае отнесения события к инциденту ИБ формируется отчет об инциденте ИБ (Приложение 2).
Администратор ИБ совместно с системным администратором производят классификацию инцидента ИБ по следующим признакам:
- по степени тяжести последствий для деятельности Федерального агентства лесного хозяйства (в денежном выражении, в временном интервале неработоспособности ФГИС ЛК, в балльной шкале и т.д. допускается любое удобное обозначение);
- по степени вероятности повторного возникновения инцидента ИБ;
- по видам источников угроз ИБ, вызывающих инцидент ИБ;
- по преднамеренности возникновения инцидента ИБ (случайный, намеренный, ошибочный);
- по видам объектов информационной инфраструктуры, задействованных (пораженных) при реализации инцидента ИБ;
- по уровню информационной инфраструктуры, на котором происходит инцидент ИБ;
- по нарушенным свойствам ИБ (конфиденциальность, целостность, доступность);
- по типу инцидента ИБ (свершившийся инцидент ИБ, попытка осуществления инцидента ИБ, предпосылки к реализации инцидента ИБ);
- по сложности обнаружения инцидента ИБ;
- по сложности закрытия инцидента ИБ.
3.3 Устранение последствий и причин инцидента ИБ
К устранению последствий и причин инцидента ИБ привлекаются администраторы ИБ и системные администраторы.
Все процессы устранения последствий и причин инцидентов ИБ, сгруппированных по признаку принадлежности нарушения ИБ, должны обязательно документироваться. Документирование сценариев реагирования на каждый возможный инцидент ИБ проводится экспертным путем и оформляется в виде набора соответствующих регламентов и правил. Задачей администраторов ИБ является сдерживание инцидента ИБ, то есть принятие всех необходимых мер для локализации инцидента ИБ и препятствующих его распространению. Сроки устранения последствий и причин инцидента ИБ зависят от уровня инцидента ИБ.
Ключевыми процессами устранения последствий и причин инцидентов ИБ являются:
- определение конкретных параметров нарушения (нападения), его характера (конкретных сегментов сети, серверов, групп рабочих станций, приложений, затронутых нападением);
- предварительный анализ действий нарушителя и сценария, произошедшего (происходящего) нападения, алгоритма работы появившегося вируса и т.п.;
- блокирование действий нарушителя (если нарушение является продолжительным);
- блокирование (полное или частичное) работы ФГИС ЛК (серверов, баз данных, сегмента сети и т.п.) с целью недопущения дальнейших разрушительных действий, распространения вредоносных программ или утечки защищаемой информации.
Заключительным этапом процесса устранения последствий и причин инцидентов ИБ является локализация ущерба, причиненного инцидента ИБ.
В процессе восстановления работоспособности ФГИС ЛК на некоторое время могут быть задействованы резервные (альтернативные) аппаратные и программные платформы.
3.4 Расследование инцидента ИБ
Расследованием инцидента ИБ занимается администратор ИБ совместно с системным администратором, к расследованию привлекаются пользователи ФГИС ЛК. Допускается привлечение сторонних организаций (в случае необходимости).
Администратор ИБ составляет описание инцидента ИБ:
- для описания инцидента ИБ используется вся возможная информация, ее потенциальные опасности, потенциально затрагиваемые стороны и, если возможно, информация о подозреваемой стороне (источника инцидента ИБ);
- производится описание инцидента ИБ в рамках нарушения одного (или нескольких) функций ИБ (нарушение целостности, доступности, конфиденциальности);
- проводится анализ воздействия инцидента ИБ на ФГИС ЛК, определяется количество времени и ресурсов, необходимых для полной ликвидации последствий инцидента ИБ, стоимость поврежденного оборудования. Фактические затраты на преодоление последствий инцидента ИБ определяются позднее;
- идентификация всех вовлеченных в инцидент ИБ лиц и их интервьюирование, документирование всех результатов интервью;
- восстановление и сохранение информации (файлы журналов) внешних и внутренних устройств сети, таких как аппаратных межсетевых экранов, средств обнаружения вторжений и маршрутизаторов, которые могли бы находиться на возможном пути атаки;
- получение общедоступной информации типа IP-адреса и имени домена для возможной идентификации источника атаки.
Для проведения идентификации, анализа и документирования сетевой инфраструктуры и компьютеров, затронутых инцидентом ИБ, необходимо выполнить следующее:
- идентификация сети, вовлеченной в инцидент ИБ, количество, типы и роли, затронутых инцидентом ИБ, компьютеров и серверов;
- идентификация съемных машинных носителей, затронутых инцидентом ИБ или вызвавших его возникновение;
- идентификация внешних ресурсов, вызвавших инцидентом ИБ;
- фиксация сетевого трафика.
Для исследования состояния приложений и операционных систем на компьютерах, которые затрагивает расследование, используются инструментальные средства (например, файлы журналов операционной системы, СрЗИ от НСД, антивирусных СрЗИ, межсетевого экранирования и т.д.).
По результатам анализа и сбора данных об инциденте ИБ администратор ИБ подготавливает заключение, в котором устанавливаются причины инцидента ИБ для принятия превентивных мер, и лица, виновные в возникновении инцидента ИБ.
3.5 Определение порядка работы после устранения инцидента ИБ и предотвращения повторного возникновения
После устранения инцидента ИБ (проведения служебного расследования, выявления причин возникновения инцидента ИБ и т.д.) необходимо предпринять все возможные действия по минимизации или нейтрализации уязвимости, повлекшей реализацию угрозы безопасности и, как результат, возникновение инцидента ИБ. Должны быть выполнены следующие работы:
- администратор ИБ должен произвести переоценку рисков, повлекших возникновение инцидента ИБ и подготовить перечень защитных мер для минимизации выявленных рисков, в случае повторения;
- администратор ИБ должен провести обучение пользователей ФГИС ЛК для повышения осведомленности в части ИБ.
При необходимости администратор ИБ подготавливает служебную записку о необходимости модернизации или замены компонентов ФГИС ЛК, также производит сканирование сети средством анализа защищенности для выявления уязвимостей ФГИС ЛК.
| Отчет об инциденте информационной безопасности | ||
| Дата инцидента ИБ: | ||
| Номер инцидента ИБ <*>: | Соответствующие идентификационные номера событий и (или) инцидентов ИБ (если требуется): | |
<*> Номер инцидента ИБ должен соответствовать порядковому номеру в журнале учета инцидентов ИБ.
Описание производится в свободной форме, но обязательно должно отвечать на следующие вопросы:
| - Что произошло? | |
| - Как произошло? | |
| - Почему произошло? | |
| - Пораженные компоненты. | |
| - Описание последствий реализации инцидента ИБ для ФГИС ЛК. | |
| - Любые идентификационные данные уязвимости. | |
| Дата и время возникновения инцидента ИБ: | |
|---|---|
| Дата и время обнаружения инцидента ИБ/сообщения об инциденте ИБ |
<**> Если еще не установлен тип инцидента ИБ (намеренный, случайный, ошибка), то следует сделать отметку в квадрате «неизвестно» и по возможности указать тип угрозы, используя обозначения, приведенные выше.
Сделать отметку в соответствующих квадратах для указанных ниже нарушений, затем в колонке «значимость» указать степень тяжести последствий для деятельности ФГИС ЛК по шкале 1...10. В примечании указать перечень объектов, вовлеченных в инцидент ИБ (в т.ч. количество АРМ, серверов, машинных носителей и т.д.).
Причастные к инциденту ИБ лица/нарушители
| Физическое лицо |  |
Легально учрежденная организация/учреждение |  |
|---|---|---|---|
| Организованная группа |  |
Случайность |  |
| Отсутствие нарушителя Например, природные факторы, отказ оборудования, человеческий фактор |
 |
| Криминальная/финансовая выгода |  | Развлечения/хакерство |  |
| Политика/терроризм |  | Месть |  |
| Другие мотивы (описать ниже) | |||
(например, никаких действий, подручными средствами, средствами антивирусной защиты, внутреннее расследование, внешнее расследование с привлечением...)
____________________________________________________________
____________________________________________________________
____________________________________________________________
Действия, запланированные для разрешения инцидента ИБ
(например, модернизация подсистемы обеспечения информационной безопасности, разработка новых политик ИБ и т.д.)
____________________________________________________________
____________________________________________________________
____________________________________________________________
| Администраторы ИБ |  | |
| Пользователи ФГИС ЛК |  | |
| Другие лица |  | |
| (например, отдел кадров, организация, оказывающая техническое сопровождение, сторонняя организация и т.д.) | ||
| № п/п | Должность (Организация и должность, в случае привлечения сторонней организации) |
ФИО | Подпись |
|---|---|---|---|
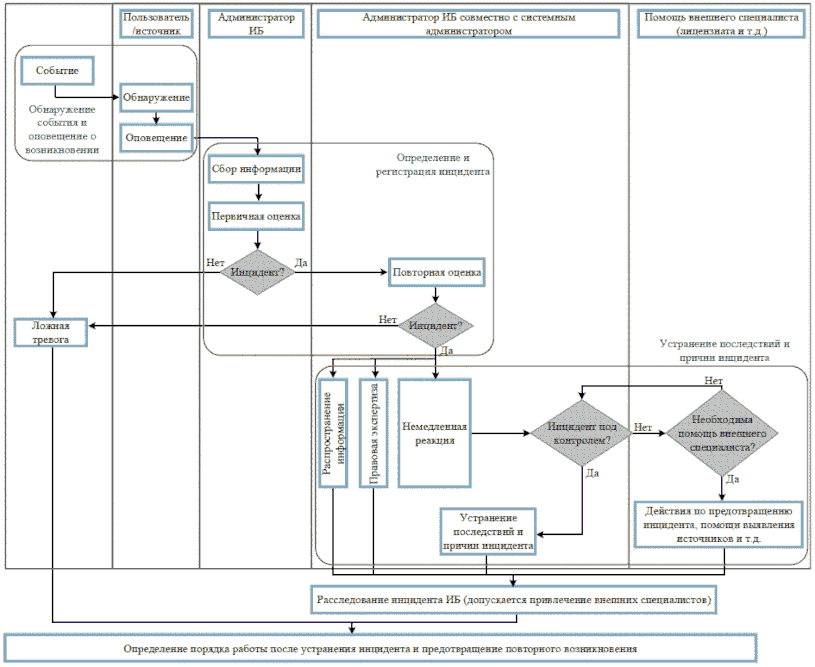
от 7 июня 2023 г. № 711
МЕРОПРИЯТИЙ ПО ЗАЩИТЕ ИНФОРМАЦИИ ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
| № п/п | Наименование мероприятия | Описание мероприятия | Периодичность | Ответственные лица |
|---|---|---|---|---|
| 1. | Проведение мероприятий по повышению осведомленности персонала | Проводится инструктаж и обучение персонала ФГИС ЛК | Раз в 2 года. При трудоустройстве нового работника | Ответственный за защиту информации в ФГИС ЛК |
| 2. | Контроль за ознакомлением сотрудников с законодательством Российской Федерации о персональных данных и локальными актами по вопросам обработки персональных данных | Проводится анализ Листов ознакомления с локальными актами по вопросам обработки персональных данных и законодательством Российской Федерации о персональных данных на предмет ознакомления всеми работниками, допущенными к обработке персональных данных или имеющим доступ к ним | Раз в три месяца | Ответственный за защиту информации в ФГИС ЛК |
| 3. | Контроль объема и состава обрабатываемых персональных данных | Проводится анализ: - перечня обрабатываемых персональных данных в ФГИС ЛК на наличие новых категорий персональных данных, не обрабатываемых ранее; - субъектов персональных данных, чьи персональные данные обрабатываются в ФГИС ЛК, количество субъектов персональных данных, не являющихся сотрудниками оператора. При необходимости осуществляется актуализация документации |
При модернизации ФГИС ЛК | Ответственный за обеспечение безопасности персональных данных, обрабатываемых в ФГИС ЛК |
| 4. | Контроль за своевременным осуществлением резервного копирования информации | В рамках контроля производится проверка: - наличия ошибок в процессе резервного копирования; - работоспособности средств резервного копирования и восстановления информации; - возможность восстановления из резервных копий |
Раз в полгода | Системный администратор систем резервного копирования Администратор ИБ |
| 5. | Контроль за обеспечением уровня защищенности информации | Проведение проверки в соответствии с Регламентом контроля за обеспечением уровня защищенности информации | 1 раз в год | Ответственный за защиту информации в ФГИС ЛК |
| 6. | Актуализация модели угроз безопасности информации | Осуществляется пересмотр и актуализация модели угроз безопасности информации | При изменении структурно-функциональных характеристик ФГИС ЛК, изменении требований законодательства в области обеспечения безопасности информации, появлении сведений о новых угрозах безопасности информации или возможностях нарушителей, выявлении уязвимостей, приводящих к возникновению новых угроз безопасности информации или к повышению возможности реализации существующих | Ответственный за защиту информации в ФГИС ЛК |
| 7. | Контроль (анализ) защищенности информации | В ходе контроля осуществляются: - выявление, анализ уязвимостей информационной системы и устранение вновь выявленных уязвимостей; - контроль установки обновлений программного обеспечения; - контроль работоспособности, параметров настройки и правильности функционирования программного обеспечения и средств защиты информации; - проверка соответствия полномочий пользователей правилам доступа, отсутствия учетных записей уволенных работников |
1 раз в 3 месяца | Администратор ИБ |
ИНСТРУКЦИЯ
ОТВЕТСТВЕННОГО ЗА ЗАЩИТУ ИНФОРМАЦИИ ФЕДЕРАЛЬНОЙ
ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ ЛЕСНОГО КОМПЛЕКСА
СОКРАЩЕНИЯ
В настоящем документе «Инструкция ответственного за защиту информации» (далее — Инструкция) приняты следующие сокращения:
1 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящая Инструкция определяет функции, права, обязанности и ответственность лица, ответственного за защиту информации в Федеральной государственной информационной системе лесного комплекса.
Ответственный за ЗИ назначается приказом руководителя Федерального агентства лесного хозяйства (далее — Рослесхоз) или его заместителем из числа работников подразделения, ответственного за защиту информации.
Ответственный за ЗИ в своей работе руководствуется настоящей Инструкцией, организационно-распорядительными документами Рослесхоза и нормативными документами Российской Федерации в области защиты информации.
Ответственный за ЗИ в пределах своих функциональных обязанностей обеспечивает руководство процессом обеспечения безопасности информации, контроль над соблюдением требований по обеспечению безопасности конфиденциальной информации, а также в пределах своих полномочий принимает меры при выявлении несоблюдения требований по обеспечению безопасности конфиденциальной информации, по привлечению к ответственности виновных лиц.
2 ОБЯЗАННОСТИ
- знать и выполнять требования законодательства Российской Федерации в сфере защиты конфиденциальной информации, а также действующих в Рослесхозе нормативных и руководящих документов, распоряжений и инструкций, регламентирующих порядок действий по защите конфиденциальной информации;
- организовывать проведение внутренних инструктажей работников Рослесхоза по порядку обработки и обеспечения безопасности конфиденциальной информации;
- осуществлять планирование и контроль эффективности проводимых мероприятий и принимаемых мер по защите конфиденциальной информации;
- осуществлять контроль работников Рослесхоза в части обеспечения безопасности конфиденциальной информации;
- организовывать плановые и внеплановые проверки соблюдения требований нормативных и организационно-распорядительных документов Рослесхоза, определяющих порядок обеспечения безопасности конфиденциальной информации;
- рассматривать поступающие предложения по усовершенствованию системы обеспечения безопасности информации или инициировать работы по совершенствованию системы обеспечения безопасности информации;
- принимать меры по реагированию в случае возникновения нештатных ситуаций и аварийных ситуаций с целью ликвидации их последствий;
- поддерживать в актуальном состоянии организационно-распорядительные документы Рослесхоза в области обеспечения безопасности конфиденциальной информации.
Ответственному за ЗИ запрещается:
- используя служебное положение, создавать ложные информационные сообщения и учетные записи работников, получать доступ к информации и предоставлять его другим с целью ее несанкционированной модификации, копирования, уничтожения;
- использовать ставшие доступными в ходе исполнения обязанностей идентификационные данные работников (имя, пароль, ключ и т.п.) для маскирования своих действий;
- передавать третьим лицам тем или иным способом сетевые адреса, имена, пароли, информацию о привилегиях пользователей, конфигурационные настройки и иные данные, раскрывающие конфигурацию и настройки системы обеспечения безопасности информации;
- нарушать правила эксплуатации средств защиты информации.
3 ПРАВА
Ответственный за ЗИ имеет право:
- получать доступ к программным и аппаратным средствам и средствам защиты информации, а также просмотру прав доступа к данным ресурсам;
- участвовать в анализе ситуаций, касающихся функционирования средств защиты информации и расследования фактов несанкционированного доступа и иных инцидентов ИБ;
- с санкции руководства инициировать проведение служебных расследований по фактам нарушения установленных требований обеспечения ИБ, несанкционированного доступа, утраты, порчи конфиденциальной информации и технических компонентов и иных инцидентов ИБ;
- требовать от работников, обрабатывающих конфиденциальную информацию, соблюдения правил обеспечения безопасности информации и выполнения требований локальных нормативных актов, регламентирующих вопросы обеспечения безопасности информации;
- требовать прекращения обработки конфиденциальной информации в случае нарушения установленных правил, порядка работ или нарушения функционирования средств защиты информации;
- запрашивать и получать необходимые материалы и документы, относящиеся к вопросам деятельности Ответственного за ЗИ.
4 ОТВЕТСТВЕННОСТЬ
Ответственный за ЗИ несет ответственность за:
- надлежащее исполнение или неисполнение своих должностных обязанностей, предусмотренных настоящей Инструкцией, другими нормативными документами Рослесхоза в соответствии с действующим трудовым законодательством Российской Федерации и законодательством в сфере защиты информации;
- качество и результат проводимых им работ по обеспечению безопасности конфиденциальной информации;
- правонарушения, совершенные в процессе своей деятельности в пределах, определенных действующим административным, уголовным и гражданским законодательством Российской Федерации;
- разглашение сведений конфиденциального характера и другой защищаемой информации Рослесхоза в пределах, определенных действующим административным, уголовным и гражданским законодательством Российской Федерации.
РЕГЛАМЕНТ
УПРАВЛЕНИЯ (АДМИНИСТРИРОВАНИЯ) СИСТЕМЫ ЗАЩИТЫ ИНФОРМАЦИИ
ФЕДЕРАЛЬНОЙ ГОСУДАРСТВЕННОЙ ИНФОРМАЦИОННОЙ СИСТЕМЫ
ЛЕСНОГО КОМПЛЕКСА
1 СОКРАЩЕНИЯ
В настоящем документе «Регламент управления (администрирования) системы защиты информации» (далее — Регламент) приняты следующие сокращения:
2 ОБЩИЕ ПОЛОЖЕНИЯ
Настоящий регламент определяет порядок управления (администрирования) системой защиты информации (далее — СЗИ) в ходе эксплуатации Федеральной государственной информационной системы лесного комплекса (далее — ФГИС ЛК).
В рамках эксплуатации ФГИС ЛК также осуществляется управление частью СЗИ, расположенной в ГЕОП, в зоне ответственности Федерального агентства лесного хозяйства (далее — Рослесхоз), определяемой моделью предоставления услуг и заключенными договорами.
При управлении СЗИ в том числе учитываются внутренние локальные нормативные акты, утвержденные в Рослесхозе.
Администрирование СЗИ ФГИС ЛК осуществляется администратором информационной безопасности (далее — ИБ), назначаемым из числа сотрудников приказом руководителя Рослесхоза или лица, его замещающего.
Администрирование части СЗИ ФГИС ЛК, размещенной в ГЕОП, осуществляется администраторами ИБ ГЕОП в рамках соответствующего соглашения о предоставлении инфраструктуры ГЕОП.
3 ПРАВИЛА ПРОЦЕДУРЫ ОБЕСПЕЧЕНИЯ БЕЗОПАСНОСТИ ИНФОРМАЦИИ
3.1 Идентификация и аутентификация субъектов доступа и объектов доступа в ФГИС ЛК
3.1.1 Управление идентификаторами
Идентификация и аутентификация внутренних привилегированных пользователей, осуществляющих администрирование компонентов ФГИС ЛК на уровне системного и прикладного ПО, СрЗИ осуществляется системой контроля действий привилегированных пользователей (СКДПУ).
Идентификация и аутентификация осуществляется средствами федеральной государственной информационной системы «Единая система идентификации и аутентификации» (далее — ЕСИА) следующих пользователей, получающих доступ к ФГИС ЛК посредством веб-интерфейса:
- внешние непривилегированные пользователи, получающие доступ к личному кабинету лесопользователя или иным данным ФГИС ЛК;
- внутренние непривилегированные пользователи, а именно работники Рослесхоза, его территориальных органов (департаментов лесного хозяйства по федеральным округам) и подведомственных организаций;
- внутренние привилегированные пользователи, а именно должностные лица Рослесхоза, его территориальных органов и подведомственных организаций, осуществляющие управление правами пользователей на уровне веб-приложения или управляющие конфигурацией ФГИС ЛК.
После прохождения процедур идентификации и аутентификации посредством ЕСИА в зависимости от назначенных полномочий пользователь может получить доступ к:
- личному кабинету лесопользователя (физическое лицо);
- рабочему месту должностного лица (далее — РМДЛ) (представитель организации).
Внешние пользователи ФГИС ЛК не имеют физического доступа к компонентам ФГИС ЛК.
Внутренние пользователи имеют физический доступ к интерфейсам АРМ (включая интерфейсы использования съемных машинных носителей информации и периферийного оборудования), предоставленным для выполнения служебных обязанностей, а также доступ посредством веб-интерфейса к веб-приложению (сайту) ФГИС ЛК в соответствии с назначенной ролью.
В СЗИ ФГИС ЛК установлены и реализованы следующие функции управления идентификаторами субъектов доступа и устройств ФГИС ЛК:
- администратор ИБ создает, присваивает и уничтожает идентификаторы субъектов доступа и устройств СЗИ ФГИС ЛК;
- для каждого пользователя ФГИС ЛК создается и присваивается уникальный идентификатор;
- в ФГИС ЛК запрещено повторное использование идентификатора пользователя ФГИС ЛК в течение установленного периода времени (не менее трех лет);
- в СЗИ ФГИС ЛК осуществляется автоматическое блокирование идентификатора пользователя через установленный период времени неиспользования (не более 45 дней).
Стационарные, мобильные устройства, используемые в ФГИС ЛК, подлежат идентификации и аутентификации. Идентификация устройств осуществляется по логическим именам, по комбинации имени, логического, физического адресов, по информации об устройстве локально или централизованно с использованием сетевого протокола сквозной доверенной аутентификации.
3.1.2 Управление средствами аутентификации
К средствам аутентификации (аутентификационной информации) относятся пароли, цифровые сертификаты, устройства аутентификации и другие средства, используемые для подтверждения подлинности пользователей и (или) устройств ФГИС ЛК.
Управление средствами аутентификации, в том числе хранение, выдача, инициализация, блокирование средств аутентификации и принятие мер в случае утраты и (или) компрометации средств аутентификации, должно осуществляться на стороне ФГИС ЛК, за исключением случаев авторизации пользователей с использованием ЕСИА.
Перед работой пользователей ФГИС ЛК индивидуальные средства аутентификации либо используются средства ЕСИА, либо предоставляются администратором ФГИС ЛК, средства аутентификации для доступа к СЗИ ФГИС ЛК предоставляются администратором ИБ.
Требования к механизмам аутентификации:
- длина пароля не менее восьми символов, алфавит пароля не менее 70 символов;
- максимальное количество неуспешных попыток аутентификации (ввода неправильного пароля) до блокировки: от 3 до 4 попыток;
- блокировка программно-технического средства или учетной записи пользователя в случае достижения установленного максимального количества неуспешных попыток аутентификации от 15 до 60 минут;
- смена паролей не более чем через 60 дней.
Подробнее требования к парольной защите определены в локальных нормативных актах, утвержденных в Рослесхозе.
В системном и прикладном ПО, в средствах защиты информации (далее — ЗИ) должны быть настроены соответствующие параметры, обеспечивающие ограничение неуспешных попыток входа в ФГИС ЛК и автоматическое блокирование программно-технического средства или учетной записи пользователя при превышении ограничения количества неуспешных попыток входа в ФГИС ЛК (доступа к ФГИС ЛК) за установленный период времени.
3.2 Управление доступом субъектов доступа к объектам доступа ФГИС ЛК
3.2.1 Правила доступа субъектов доступа к объектам доступа ФГИС ЛК
Администратором ИБ должно осуществляться управление (заведение, активация, блокирование и уничтожение) учетными записями пользователей ФГИС ЛК, в том числе внешних пользователей, с использованием встроенных механизмов ЗИ системного, прикладного ПО и (или) средствами ЗИ, которые применяются в СЗИ ФГИС ЛК и обеспечивают возможность управления учетными записями пользователей, в том числе внешних пользователей.
Правила доступа субъектов доступа к объектам доступа ФГИС ЛК должны регламентироваться в разрешительной системе доступа. В разрешительной системе доступа определяются роли субъектов доступа ФГИС ЛК и разрешенные для них типы доступа к ресурсам ФГИС ЛК (операции). В случае создания новых ролей пользователей ФГИС ЛК администратор ИБ вносит изменения в разрешительную систему доступа.
Учетные записи пользователей ФГИС ЛК могут наделяться одним полномочием (одной ролью) или комбинацией полномочий (ролей).
Администратор ФГИС ЛК обязан контролировать отсутствие в ФГИС ЛК учетных записей иных типов, не соответствующих регламентированным правилам разграничения доступа. Администратор ИБ обязан контролировать отсутствие в СЗИ ФГИС ЛК учетных записей уволенных сотрудников или иных лиц, не имеющих соответствующих полномочий.
Периодичность пересмотра учетных записей, а также пересмотра прав доступа — не менее 1 (одного) раза в 3 (три) месяца.
3.2.2 Перечень действий пользователей ФГИС ЛК, разрешенных до прохождения ими процедур идентификации и аутентификации
Внешние пользователи, получающие доступ к интернет-ресурсам ФГИС ЛК, без прохождения процедур идентификации и аутентификации могут осуществлять просмотр открытой (общедоступной) информации, размещенной на сайте. Для других действий в ФГИС ЛК требуется прохождение пользователем процедур идентификации и аутентификации.
3.2.3 Ограничение числа параллельных сеансов доступа для каждой учетной записи пользователя ФГИС ЛК
В ФГИС ЛК предусмотрена возможность задавать ограничения на число параллельных (одновременных) сеансов (сессий), основываясь на идентификаторах пользователей и (или) принадлежности к определенной роли. Значение числа параллельных сеансов доступа может быть задано для ФГИС ЛК в целом, для отдельных сегментов ФГИС ЛК, для групп пользователей, отдельных пользователей или их комбинаций.
В ФГИС ЛК для привилегированных учетных записей (администраторов) количество параллельных (одновременных) сеансов (сессий) от их имени с разных устройств (средств вычислительной техники) должно быть не более 2. Предусмотрены программно-технические средства, позволяющие контролировать и отображать администратору число активных параллельных (одновременных) сеансов (сессий) для каждой учетной записи пользователей.
3.2.4 Блокирование сеанса доступа в ФГИС ЛК после установленного времени бездействия (неактивности)
Допустимое время неактивности сеанса доступа пользователя ФГИС ЛК до его блокировки составляет 5 минут. На устройстве отображения (мониторе) после блокировки сеанса не отображается информация сеанса пользователя.
Возможность использования заблокированного сеанса доступа в ФГИС ЛК должна предоставляться только после повторного прохождения процедуры идентификации и аутентификации.
3.2.5 Порядок создания учетных записей пользователей СЗИ ФГИС ЛК
Создание учетных записей пользователей осуществляется в соответствии с эксплуатационной документацией на ФГИС ЛК и средства ЗИ.
В случае если процедурами создания учетной записи пользователя предусмотрено выполнение действий администратором ФГИС ЛК или администратором ИБ СЗИ, должна проводиться верификация пользователя (проверка личности пользователя, его должностных (функциональных) обязанностей).
Процедура создания учетной записи пользователя и предоставления ему (или изменения его) прав доступа к ресурсам ФГИС ЛК инициируется заявкой руководителя подразделения, в котором работает пользователь ФГИС ЛК, и заданием администратору на внесение необходимых изменений в список пользователей, допущенных к обработке информации ограниченного доступа, обрабатываемой в ФГИС ЛК. В заявке указываются:
- содержание запрашиваемых изменений (регистрация нового пользователя, удаление учетной записи, расширение или сокращение полномочий и прав доступа к ресурсам ФГИС ЛК ранее зарегистрированного пользователя);
- должность (с полным наименованием подразделения), фамилия, имя и отчество;
- имя пользователя (учетной записи);
- полномочия по доступу к информационным ресурсам ФГИС ЛК, которые необходимо отозвать или которые необходимо предоставить пользователю ФГИС ЛК.
3.2.6 Правила создания привилегированных учетных записей пользователей ФГИС ЛК
Категории пользователей, для которых требуется создание привилегированных учетных записей, согласуются руководителем подразделения, ответственного за эксплуатацию ФГИС ЛК, по согласованию с подразделением по защите информации. Порядок создания учетной записи соответствует приведенному в п. 3.2.5.
Руководитель подразделения, ответственного за эксплуатацию ФГИС ЛК, дает разрешение и согласует администратору процедуру создания привилегированной учетной записи.
Задание прав и привилегий, минимально необходимых для соответствующей роли пользователя, должно выполняться в соответствии с ролями субъектов доступа ФГИС ЛК и разрешенными для них типами доступа к ресурсам ФГИС ЛК, регламентированными в разрешительной системе доступа.
Контроль использования привилегированных учетных записей пользователей ФГИС ЛК и задание их параметров должны выполняться администратором ИБ с использованием штатных программно-технических средств управления учетными записями из состава ФГИС ЛК и ее СЗИ в соответствии с эксплуатационной документацией.
В том случае, если привилегированный пользователь является сотрудником другой организации, в обязательном порядке им должно быть в письменной форме дано согласие о неразглашении информации.
3.2.7 Обеспечение защищенного удаленного доступа
При необходимости предоставляется удаленный доступ к информационным ресурсам Федерального агентства лесного хозяйства, администратором ИБ должна периодически проводиться проверка правильности функционирования правил разграничения доступа, реализованных в ФГИС ЛК (регламентированы в разрешительной системе доступа), при реализации удаленного доступа в ФГИС ЛК путем проверки параметров настройки встроенных механизмов ЗИ системного, прикладного ПО и (или) средств ЗИ, обеспечивающих возможность управления учетными записями пользователей, в том числе внешних пользователей.
С использованием встроенных механизмов ЗИ системного, прикладного ПО и (или) средств ЗИ администратором ИБ должен вестись мониторинг и контроль удаленного доступа на предмет выявления несанкционированного удаленного доступа к объектам доступа ФГИС ЛК, в случаях когда выполняется удаленный доступ к объектам доступа ФГИС ЛК.
Администратор ИБ с использованием встроенных механизмов ЗИ системного, прикладного ПО и (или) средств ЗИ должен контролировать удаленный доступ пользователей ФГИС ЛК к объектам доступа ФГИС ЛК (процессы, запускаемые от имени пользователей) до начала информационного взаимодействия (передачи защищаемой информации — персональных данных).
3.2.8 Регламентация, защита и контроль использования в ФГИС ЛК мобильных технических средств
В качестве мобильных технических средств рассматриваются съемные машинные носители информации (флэш-накопители, внешние накопители на жестких дисках и иные устройства), портативные вычислительные устройства и устройства связи с возможностью обработки информации (ноутбуки, нетбуки).
Регламентация и контроль использования мобильных технических средств в ФГИС ЛК включает:
- установление видов доступа, разрешенных для доступа к объектам доступа ФГИС ЛК с использованием мобильных технических средств, входящих в состав ФГИС ЛК;
- использование в составе ФГИС ЛК для доступа к объектам доступа мобильных технических средств (служебных мобильных технических средств), в которых реализованы меры ЗИ;
- ограничение на использование мобильных технических средств в соответствии с задачами (функциями) ФГИС ЛК, для решения которых использование таких средств необходимо, и предоставление доступа с использованием мобильных технических средств;
- мониторинг и контроль применения мобильных технических средств на предмет выявления несанкционированного использования мобильных технических средств для доступа к объектам доступа ФГИС ЛК;
- запрет возможности запуска без команды пользователя в ФГИС ЛК ПО (программного кода), используемого для взаимодействия с мобильным техническим средством.
В ФГИС ЛК запрещено использование:
- съемных машинных носителей информации (находящихся в личном использовании), не входящих в состав ФГИС ЛК;
- съемных машинных носителей информации, для которых не определен владелец (пользователь, организация, ответственные за принятие мер ЗИ).
Защита мобильных технических средств в ФГИС ЛК включает:
- реализацию в зависимости от мобильного технического средства (типа мобильного технического средства) мер по идентификации и аутентификации, управлению доступом, ограничению программной среды, защите машинных носителей информации, регистрации событий безопасности, антивирусной защите, контролю (анализу) защищенности, обеспечению целостности;
- очистку (удаление) информации в мобильном техническом средстве после завершения сеанса доступа к защищаемой информации или принятие иных мер, исключающих НСД к хранимой защищаемой информации;
- уничтожение съемных машинных носителей информации, которые не подлежат очистке;
- выборочные проверки мобильных технических средств (на предмет их наличия) и хранящейся на них информации (на предмет отсутствия информации, не соответствующей маркировке носителя информации);
- запрет возможности автоматического запуска (без команды пользователя) ПО на мобильных технических средствах.
Администратором ИБ должны проводиться работы по мониторингу и контролю применения мобильных технических средств в ФГИС ЛК на предмет выявления несанкционированного использования таких средств, а также реализованных мер ЗИ на мобильных технических средствах.
3.2.9 Управление взаимодействием с информационными системами сторонних организаций
Доступ к ФГИС ЛК авторизованным (уполномоченным) пользователям внешних информационных систем или обработка, хранение и передача информации с использованием внешней информационной системы возможны при выполнении следующих условий:
- при наличии договора (соглашения) об информационном взаимодействии с оператором (обладателем, владельцем) внешней информационной системы;
- при наличии подтверждения выполнения во внешней информационной системе предъявленных к ней требований о ЗИ (наличие аттестата соответствия требованиям по безопасности информации или иного подтверждения).
До начала взаимодействия с внешней информационной системой должны быть определены:
- системные учетные записи, которые необходимо использовать в рамках данного взаимодействия (при необходимости);
- порядок предоставления доступа к информационной системе авторизованными (уполномоченными) пользователями из внешних информационных систем;
- порядок обработки, хранения и передачи информации с использованием внешних информационных систем;
- типы прикладного ПО, к которым разрешен доступ авторизованным (уполномоченным) пользователям из внешних информационных систем.
3.2.10 Обеспечение доверенной загрузки средств вычислительной техники
В ФГИС ЛК обеспечивается исключение НСД к программным и (или) техническим ресурсам средств вычислительной техники ФГИС ЛК на этапе их загрузки.
Доверенная загрузка обеспечивает:
- блокирование попыток несанкционированной загрузки нештатной операционной системы (среды) или недоступность информационных ресурсов для чтения или модификации в случае загрузки нештатной операционной системы;
- контроль доступа пользователей к процессу загрузки операционной системы;
- контроль целостности ПО и аппаратных компонентов средств вычислительной техники.
В ФГИС ЛК применяется доверенная загрузка уровня платы расширения, реализованная на основе программно-аппаратного модуля.
3.3 Порядок ограничения программной среды
В рамках ограничения программной среды должны осуществляться:
- использование автоматизированных механизмов управления запуском (обращениями) компонентов ПО;
- управление установкой (инсталляцией) компонентов ПО, в том числе определение компонентов, подлежащих установке, настройка параметров установки компонентов, контроль за установкой компонентов ПО;
- установка (инсталляция), запуск только разрешенного к использованию ПО и (или) его компонентов;
- управление запуском (обращениями) компонентов ПО, в том числе определение запускаемых компонентов, настройка параметров запуска компонентов, контроль за запуском компонентов ПО;
- использование средств автоматизированного контроля перечня (списка) компонентов ПО, запускаемого автоматически при загрузке операционной системы средства вычислительной техники;
- использование средств автоматизации для применения и контроля параметров настройки компонентов ПО, влияющих на безопасность информации.
Перечень разрешенного для применения в ФГИС ЛК ПО приведен в Техническом паспорте. Параметры запуска ПО определяются в проектной, эксплуатационной документации на ФГИС ЛК, а также отражаются в актах настройки средств ЗИ.
3.4 Обеспечение защиты машинных носителей информации
3.4.1 Учет машинных носителей
Администратор ИБ ведет учет съемных, встроенных в корпус машинных носителей информации в Журнале учета машинных носителей информации с присвоением регистрационных номеров. В случае если машинный носитель информации встроен в корпус и не может быть извлечен, учитывается все техническое средство. Допускается использование только служебных машинных носителей информации.
Администратором ИБ обеспечивается маркировка машинных носителей информации (технических средств), включающая:
а) информацию о возможности использования машинного носителя информации вне информационной системы;
б) информацию о возможности использования машинного носителя информации за пределами КЗ (конкретных помещений).
3.4.2 Управление доступом к машинным носителям информации
Доступ к машинным носителям информации предоставляется на основе полномочий по доступу к ФГИС ЛК. Предоставление доступа со съемными машинными носителями информации к ФГИС ЛК согласовывает руководитель подразделения, ответственного за эксплуатацию ФГИС ЛК. При получении машинного носителя информации лицо, принявшее его, ставит свою подпись в Журнале учета машинных носителей информации. Допускается ведение электронного журнала средствами ЗИ.
3.4.3 Перемещение машинных носителей информации за пределы контролируемой зоны
Перемещение машинных носителей информации за пределы КЗ допускается по согласованию с руководителем подразделения, ответственного за эксплуатацию ФГИС ЛК. При перемещении машинных носителей информации с целью ремонта, утилизации необходимо провести уничтожение защищаемой информации.
3.4.4 Контроль использования интерфейсов ввода (вывода)
В качестве интерфейсов ввода (вывода) информации могут использоваться usb-интерфейсы или интерфейсы для работы оптических дисков. Контроль и регистрация их использования осуществляется средствами СЗИ.
3.4.5 Контроль подключения машинных носителей информации
Разрешительной системой доступа устанавливаются роли, которым предоставлены полномочия по подключению машинных носителей информации. Средствами СЗИ обеспечивается регистрация событий по подключению машинных носителей информации.
3.4.6 Правила и процедуры уничтожения (стирания) информации на машинных носителях, а также контроля уничтожения (стирания) информации
Администратор ИБ должен провести инструктаж пользователей с разъяснением порядка использования машинных носителей информации.
Перед подключением к ФГИС ЛК после приобретения машинных носителей информации и при первичном подключении к ФГИС ЛК, при использовании в иных информационных системах, после возвращения из ремонта, при необходимости передачи в постоянное пользование между пользователями ФГИС ЛК, передачи в ремонт машинного носителя информации в сторонней организации, утилизации машинного носителя информации администратор ИБ должен произвести полное уничтожение (стирание) информации или проконтролировать, что на машинном носителе информации произведено полное уничтожение (стирание) информации в случае, если уничтожение (стирание) информации производилось иным пользователем ФГИС ЛК.
Если произвести очистку информации с машинного носителя информации невозможно, носители информации должны быть физически уничтожены или изъяты из технического средства до принятия решения по машинному носителю информации совместно с руководителем подразделения, ответственного за ФГИС ЛК.
Уничтожение (стирание) информации с машинных носителей информации должно проводиться специализированными программами или утилитами производителя, обеспечивающими невозможность восстановления информации с использованием программных средств после ее удаления (полная многократная перезапись машинного носителя информации специальными битовыми последовательностями, зависящими от типа накопителя и используемого метода кодирования информации, затем очистка всего физического пространства накопителя, включая сбойные и резервные элементы памяти).
Уничтожение (стирание) информации с машинных носителей информации специализированными программами или утилитами должно проводиться в соответствии с эксплуатационной документацией производителя (разработчика) специализированных программ или утилит. Должна проводиться периодическая проверка процедур и тестирование средств стирания информации и контроля удаления информации.
Физическое уничтожение носителей информации, выведенных из употребления, выполняется сжиганием, измельчением, плавлением, расщеплением, распылением или другим способом, обеспечивающим невозможность восстановления информации с уничтоженных носителей.
Уничтожение (стирание) информации с машинных носителей информации должно регистрироваться средствами ЗИ или иными доступными способами.
3.5 Порядок регистрации событий безопасности
Для регистрации (аудита) событий безопасности в ФГИС ЛК применяются встроенные механизмы ЗИ системного, прикладного ПО и (или) средств ЗИ, предусмотренные проектными решениями в ФГИС ЛК.
Обязательной регистрации (аудиту) подлежат следующие события безопасности ФГИС ЛК:
- вход (выход), а также попытки входа субъектов доступа в ФГИС ЛК и загрузки (останова) операционной системы;
- подключение машинных носителей информации и вывод информации на носители информации;
- запуск (завершение) программ и процессов (заданий, задач), связанных с обработкой защищаемой информации;
- попытки доступа программных средств к определенным для ФГИС ЛК защищаемым объектам доступа (техническим средствам, узлам сети, линиям (каналам) связи, внешним устройствам, программам, томам, каталогам, файлам, записям, полям записей) и иным объектам доступа;
- попытки удаленного доступа;
- действия от имени привилегированных учетных записей;
- события изменения привилегий учетных записей;
- события, связанные с отказами функционирования технических средств.
К событиям безопасности, подлежащим регистрации (аудиту) в ФГИС ЛК, должны быть отнесены любые проявления состояния ФГИС ЛК и ее СЗИ, указывающие на возможность нарушения конфиденциальности, целостности или доступности информации, доступности компонентов ФГИС ЛК, нарушения процедур, установленных организационно-распорядительными документами по ЗИ ФГИС ЛК, а также указывающие на нарушение штатного функционирования средств ЗИ. Перечень событий безопасности, подлежащих регистрации, должен пересматриваться не реже одного раза в год, а также по результатам контроля (мониторинга) за обеспечением уровня защищенности информации, содержащейся в ФГИС ЛК.
Срок хранения информации о зарегистрированных событиях безопасности должен составлять не менее трех месяцев, при этом осуществляется хранение записей о выявленных событиях безопасности и записей системных журналов, которые послужили основанием для регистрации события безопасности.
Записи о событиях входа (выхода), а также о попытках входа субъектов доступа в ФГИС ЛК и загрузки (останова) операционных систем должны содержать:
- название события безопасности;
- тип события безопасности;
- дату и время входа (выхода) в систему (из системы) или загрузки (останова) операционной системы;
- идентификационную информацию источника события безопасности;
- результат попытки входа (успешная или неуспешная);
- результат попытки загрузки (останова) операционной системы (успешная или неуспешная);
- идентификатор, предъявленный при попытке доступа.
Записи о событиях подключения машинных носителей информации и выводе информации на носители информации должны содержать:
- название события безопасности;
- тип события безопасности;
- дату и время подключения машинных носителей информации и вывода информации на носители информации;
- логическое имя (номер) подключаемого машинного носителя информации;
- результат события безопасности (успешно или неуспешно);
- идентификатор субъекта доступа, осуществляющего вывод информации на носитель информации.
Записи о событиях запуска (завершения) программ и процессов (заданий, задач), связанных с обработкой защищаемой информации, должны содержать:
- название события безопасности;
- тип события безопасности;
- дату и время запуска программы и процессов (заданий, задач);
- имя (идентификатор) программы (процесса, задания);
- результат запуска программы и процессов (успешно или неуспешно);
- идентификатор субъекта доступа (устройства), запросившего программу (процесс, задание).
Записи о попытках доступа программных средств (программ, процессов, задач, заданий) к защищаемым файлам должны содержать:
- название события безопасности;
- тип события безопасности;
- дату и время попытки доступа к защищаемому файлу;
- идентификатор субъекта доступа (устройства);
- результат попытки доступа к защищаемому файлу (успешно или неуспешно);
- спецификацию защищаемого файла (логическое имя, тип).
Записи о попытках доступа программных средств к защищаемым объектам доступа (техническим средствам, узлам сети, линиям (каналам) связи, внешним устройствам, программам, томам, каталогам, записям, полям записей) должны содержать:
- название события безопасности;
- тип события безопасности;
- дату и время попытки доступа к защищаемому объекту;
- идентификатор субъекта доступа (устройства);
- результат попытки доступа к защищаемому объекту (успешно или неуспешно);
- спецификацию защищаемого объекта (логическое имя, тип).
Записи о попытках удаленного доступа к ФГИС ЛК должны содержать:
- название события безопасности;
- тип события безопасности;
- дату и время попытки удаленного доступа;
- идентификационную информацию источника события безопасности;
- результат попытки удаленного доступа (успешно или неуспешно);
- информацию о субъекте удаленного доступа (пользователь и (или) процесс), связанном с событием безопасности;
- используемый сетевой протокол удаленного доступа;
- используемый интерфейс доступа и (или) иная информация о попытках удаленного доступа.
Записи об остальных событиях безопасности, определенных обязательными для регистрации, должны включать:
- тип события безопасности;
- дату и время события безопасности;
- идентификационную информацию источника события безопасности;
- результат события безопасности (успешно или неуспешно);
- информацию о субъекте доступа (пользователь и (или) процесс), связанном с данным событием безопасности.
Должна осуществляться запись дополнительной информации о событиях безопасности, включающая полнотекстовую запись привилегированных команд (команд, управляющих системными функциями).
Параметры настройки системного, прикладного ПО и (или) средств ЗИ, предусмотренных проектными решениями в ФГИС ЛК, должны обеспечивать интеграцию результатов мониторинга (просмотра и анализа), регистрацию (аудит) событий безопасности ФГИС ЛК, определенных как обязательные, из разных источников (журналов, хранилищ информации о событиях безопасности) и их корреляцию с целью выявления инцидентов безопасности и реагирования на них. Настройка выполняется администратором ИБ в соответствии с эксплуатационной документацией на СЗИ ФГИС ЛК и документацией на системное, прикладное ПО и средства ЗИ из комплекта их поставки. В ФГИС ЛК должна выполняться синхронизация системного времени с надежным источником.
При получении предупреждения о сбое (аппаратной и программной ошибке, критичном сбое в механизме сбора информации или переполнения объема (емкости) памяти) при регистрации событий безопасности ФГИС ЛК администратором ИБ должны производиться изменения параметров сбора, записи и хранения информации о событиях безопасности, отключение записи информации о событиях безопасности от части компонентов СЗИ ФГИС ЛК, запись поверх устаревших хранимых записей событий безопасности ФГИС ЛК.
Электронные журналы регистрации (аудита), содержащие информацию о событиях безопасности ФГИС ЛК, должны быть защищены от НСД к ней. Доступ к записям аудита и функциям управления механизмами регистрации (аудита) разрешен только администратору ИБ и руководителю подразделения, ответственного за СЗИ ФГИС ЛК, и обеспечивается соответствующими параметрами настройки системного, прикладного ПО и (или) средств ЗИ, обеспечивающих регистрацию (аудит) событий безопасности ФГИС ЛК.
Администратор ИБ осуществляет анализ журналов регистрации событий безопасности ФГИС ЛК. При обнаружении предпосылок и фактов НСД к защищаемым ресурсам ФГИС ЛК, администратор ИБ принимает необходимые меры по их устранению доступными ему способами с оповещением вышестоящего руководства.
В обязанности администратора ИБ входит создание архивных копий журналов регистрации (аудита), содержащих информацию о событиях безопасности ФГИС ЛК, и обеспечение надежного хранения этих копий:
- для ресурсов (носители информации, технические средства), используемых для хранения архивных копий журналов регистрации (аудита), содержащих информацию о событиях безопасности ФГИС ЛК, в подразделении, ответственном за СЗИ ФГИС ЛК, должна обеспечиваться защита;
- запрещено передавать архивные копии журналов регистрации (аудита) событий безопасности ФГИС ЛК лицам, не имеющим полномочий (доступа) на работу с журналами регистрации событий безопасности ФГИС ЛК, в том числе в сторонние подразделения, организации.
3.6 Правила и процедуры по антивирусной защите
3.6.1 Реализация антивирусной защиты
Права по управлению средствами антивирусной защиты предоставляются только уполномоченным должностным лицам — администратору ИБ.
Администратором ИБ должна обеспечиваться антивирусная защита ФГИС ЛК, включающая обнаружение компьютерных программ либо иной компьютерной информации, предназначенных для несанкционированного уничтожения, блокирования, модификации, копирования компьютерной информации или нейтрализации средств ЗИ, а также реагирование на обнаружение этих программ и информации.
Администратором ИБ должно обеспечиваться централизованное управление (установка, удаление, обновление, конфигурирование и контроль актуальности версий программного обеспечения средств антивирусной защиты) средствами антивирусной защиты, установленными на компонентах ФГИС ЛК (серверах, автоматизированных рабочих местах).
3.6.2 Обновление базы данных признаков вредоносных компьютерных программ (вирусов)
Администратором ИБ должно быть обеспечено ежедневное централизованное управление обновлением базы данных признаков вредоносных компьютерных программ (вирусов). Обновление базы данных признаков вредоносных компьютерных программ (вирусов) должно предусматривать:
- получение уведомлений о необходимости обновлений и непосредственном обновлении базы данных признаков вредоносных компьютерных программ (вирусов);
- получение из доверенных источников и установку обновлений базы данных признаков вредоносных компьютерных программ (вирусов);
- контроль целостности обновлений базы данных признаков вредоносных компьютерных программ (вирусов).
3.7 Правила и процедуры по обнаружению (предотвращению) вторжений (компьютерных атак)
3.7.1 Обнаружение (предотвращение) вторжений (компьютерных атак)
Права по управлению (администрированию) средствами (системами) обнаружения вторжений (компьютерных атак) предоставляются только уполномоченному должностному лицу — администратору ИБ.
Установка, конфигурирование и централизованное управление (администрирование) средствами (системами) обнаружения вторжений (компьютерных атак) должны выполняться администратором ИБ в соответствии с эксплуатационной документацией из комплекта поставки средств (систем) обнаружения вторжений (компьютерных атак). Возможность установки, конфигурирования и централизованного управления (администрирования) средствами (системами) обнаружения вторжений (компьютерных атак) доступна только администратору ИБ и обеспечивается соответствующими параметрами настройки средств (систем) обнаружения вторжений (компьютерных атак).
В обязанности администратора ИБ входит просмотр общей статистической информации об атаках, получаемой от средств (систем) обнаружения вторжений (компьютерных атак), просмотр журналов событий безопасности, выполнение их анализа и принятие мер по ЗИ.
3.7.2 Обновление базы решающих правил
Администратором ИБ должно обеспечиваться централизованное управление обновлением базы решающих правил средств (систем) обнаружения вторжений (компьютерных атак). Централизованное управление обновлением баз решающих правил должно производиться администратором ИБ в соответствии с документацией из комплекта поставки системы обнаружения вторжений.
Эксплуатация средств (систем) обнаружения вторжений (компьютерных атак) с просроченной базой правил недопустима, так как это ведет к снижению уровня защищенности и нарушению условий эксплуатации.
Обновление базы решающих правил предусматривает:
- получение уведомлений о необходимости обновлений и непосредственном обновлении базы решающих правил;
- получение из доверенных источников и установку обновлений базы решающих правил;
- контроль целостности обновлений базы решающих правил.
Администратором ИБ должно осуществляться редактирование базы решающих правил (добавление и (или) исключение решающих правил) для предотвращения компьютерных атак и (или) сокращения нагрузки на ФГИС ЛК, а также минимизации ложных срабатываний средств (систем) обнаружения вторжений. В случае редактирования базы решающих правил запись об этом событии с указанием произведенных изменений фиксируется в соответствующем журнале регистрации событий безопасности.
3.8 Контроль (анализ) защищенности информации
3.8.1 Выявление, анализ уязвимостей ФГИС ЛК и оперативное устранение вновь выявленных уязвимостей
Право на доступ к функциям выявления (поиска), анализа и устранения уязвимостей в ФГИС ЛК предоставляется только администраторам ИБ. При выявлении (поиске), анализе и устранении уязвимостей в ФГИС ЛК должны проводиться:
- выявление (поиск) уязвимостей, связанных с ошибками кода в программном (микропрограммном) обеспечении (общесистемном, прикладном, специальном), а также ПО средств ЗИ, правильностью установки и настройки средств ЗИ, технических средств и ПО, а также корректностью работы средств ЗИ при их взаимодействии с техническими средствами и ПО;
- разработка по результатам выявления (поиска) уязвимостей отчетов с описанием выявленных уязвимостей и планом мероприятий по их устранению;
- анализ отчетов с результатами поиска уязвимостей и оценки достаточности реализованных мер ЗИ;
- устранение выявленных уязвимостей, в том числе путем установки обновлений ПО средств ЗИ, общесистемного ПО, прикладного ПО или микропрограммного обеспечения технических средств;
- информирование должностных лиц оператора (пользователей, администраторов, подразделения по ЗИ) о результатах поиска уязвимостей и оценки достаточности реализованных мер ЗИ;
- уточнение перечня сканируемых в ФГИС ЛК уязвимостей с установленной им периодичностью, а также после появления информации о новых уязвимостях;
- анализ журналов регистрации событий безопасности (журнала аудита) в целях определения, были ли выявленные уязвимости ранее использованы для нарушения безопасности информации.
В качестве источников информации об уязвимостях используются опубликованные данные разработчиков средств ЗИ, общесистемного, прикладного и специального ПО, технических средств, а также другие базы данных уязвимостей. Выявление (поиск), анализ и устранение уязвимостей должны проводиться на этапах создания и эксплуатации ФГИС ЛК. На этапе эксплуатации поиск и анализ уязвимостей проводится с периодичностью, установленной оператором. При этом в обязательном порядке для критических уязвимостей проводится поиск и анализ уязвимостей в случае опубликования в общедоступных источниках информации о новых уязвимостях в средствах ЗИ, технических средствах и ПО, применяемом в ФГИС ЛК.
Используются для выявления (поиска) уязвимостей средства анализа (контроля) защищенности (сканеров безопасности), имеющие стандартизованные (унифицированные) в соответствии с национальными стандартами описание и перечни программно-аппаратных платформ, уязвимостей программного обеспечения, ошибочных конфигураций, правила описания уязвимостей, проверочных списков, процедур тестирования и языка тестирования на наличие уязвимостей, оценки последствий уязвимостей, имеющие возможность оперативного обновления базы данных выявляемых уязвимостей.
3.8.2 Контроль установки обновлений ПО, включая обновление ПО средств ЗИ
Администратором ИБ должно осуществляться получение из доверенных источников и установка обновлений ПО, включая ПО средств ЗИ и ПО базовой системы ввода-вывода.
При контроле установки обновлений осуществляются проверки соответствия версий общесистемного, прикладного и специального программного (микропрограммного) обеспечения, включая ПО средств ЗИ, установленного в ФГИС ЛК и выпущенного разработчиком, а также наличие отметок в эксплуатационной документации (формуляр или паспорт) об установке (применении) обновлений.
Контроль установки обновлений проводится с периодичностью, установленной оператором в организационно-распорядительных документах по ЗИ и фиксируется в соответствующих журналах.
3.8.3 Контроль работоспособности, параметров настройки и правильности функционирования ПО и средств ЗИ
При контроле работоспособности, параметров настройки и правильности функционирования ПО и средств ЗИ осуществляется:
- контроль работоспособности (неотключения) ПО и средств ЗИ; проверка правильности функционирования (тестирование на тестовых данных, приводящих к известному результату) ПО и средств ЗИ, объем и содержание которой определяется оператором;
- контроль соответствия настроек ПО и средств ЗИ параметрам настройки, приведенным в эксплуатационной документации на СЗИ и средства ЗИ;
- восстановление работоспособности (правильности функционирования) и параметров настройки ПО и средств ЗИ (при необходимости), в том числе с использованием резервных копий и (или) дистрибутивов;
- регистрация событий и оповещение (сигнализация, индикация) администратора ИБ о событиях, связанных с нарушением работоспособности (правильности функционирования) и параметров настройки ПО и средств ЗИ.
3.8.4 Контроль состава технических средств, ПО и средств ЗИ
При контроле состава технических средств, ПО и средств ЗИ осуществляется:
- контроль соответствия состава технических средств, ПО и средств ЗИ приведенному в эксплуатационной документации с целью поддержания актуальной (установленной в соответствии с эксплуатационной документацией) конфигурации ФГИС ЛК и принятие мер, направленных на устранение выявленных недостатков;
- контроль состава технических средств, ПО и средств ЗИ на соответствие сведениям действующей (актуализированной) эксплуатационной документации и принятие мер, направленных на устранение выявленных недостатков;
- контроль выполнения условий и сроков действия сертификатов соответствия на средства ЗИ и принятие мер, направленных на устранение выявленных недостатков;
- исключение (восстановление) из состава ФГИС ЛК несанкционированно установленных (удаленных) технических средств, ПО и средств ЗИ;
- регистрация событий безопасности, связанных с изменением состава технических средств, ПО и средств ЗИ;
- использование автоматизированных средств, обеспечивающих инвентаризацию технических средств, ПО и средств ЗИ.
3.8.5 Контроль правил генерации и смены паролей пользователей, заведения и удаления учетных записей пользователей, реализации правил разграничения доступа, полномочий пользователей в ФГИС ЛК
При контроле правил генерации и смены паролей пользователей, заведения и удаления учетных записей пользователей, реализации правил разграничения доступом, полномочий пользователей в ФГИС ЛК осуществляется:
- контроль правил генерации и смены паролей пользователей в соответствии с ИАФ.1 и ИАФ.4;
- контроль заведения и удаления учетных записей пользователей в соответствии с УПД.1;
- контроль реализации правил разграничения доступом в соответствии с УПД.2;
- контроль реализации полномочий пользователей в соответствии с УПД.4 и УПД.5;
- контроль наличия документов, подтверждающих разрешение изменений учетных записей пользователей, их параметров, правил разграничения доступом и полномочий пользователей, предусмотренных организационно-распорядительными документами по ЗИ оператора;
- устранение нарушений, связанных с генерацией и сменой паролей пользователей, заведением и удалением учетных записей пользователей, реализацией правил разграничения доступом, установлением полномочий пользователей;
- регистрация событий, связанных со сменой паролей пользователей, заведением и удалением учетных записей пользователей, изменением правил разграничения доступом и полномочий пользователей.
3.9 Контроль установки обновлений ПО
Администратор ИБ является ответственным за выполнение обновления ПО средств ЗИ из состава СЗИ ФГИС ЛК. Лица, администрирующие инфраструктуру и другие компоненты ФГИС ЛК, ответственны за их своевременное обновление.
Доверенными источниками, предназначенными для получения обновлений ПО, включая ПО средств ЗИ, являются сервера обновлений производителей (FTP-, HTTP-сервера), официальные сайты производителей. При отсутствии доступа к серверам обновления разрешена передача файлов обновлений производителем ПО, включая ПО средств ЗИ, по электронной почте либо на носителе информации (следует обращаться в офис производителя для предоставления обновлений доверенным способом).
Запрещается получать и устанавливать обновления ПО, включая ПО средств ЗИ, из источников, которые не утверждены как доверенные.
Обновление ПО, включая ПО средств ЗИ, должно выполняться при получении соответствующих уведомлений о необходимости загрузки обновлений непосредственно от самого ПО (с использованием соответствующих механизмов) либо от их разработчиков.
Периодическая проверка наличия обновлений ПО средств ЗИ должна выполняться администратором ИБ не реже 1 (одного) раза в месяц.
Параметры настройки средств контроля (анализа) защищенности должны обеспечивать контроль установки обновлений ПО, включая обновление ПО средств ЗИ.
При контроле установки обновлений осуществляются:
- проверки соответствия версий системного (общего) и прикладного (специального) программного (микропрограммного) обеспечения, включая ПО средств ЗИ, установленного в ФГИС ЛК и ее СЗИ и выпущенного разработчиком, а также наличия отметок в документации (формуляр на ПО или организационно-распорядительные документы по ЗИ) об установке (применении) обновлений;
- проверки установки обновлений баз данных признаков вредоносных компьютерных программ (вирусов) средств антивирусной защиты, баз признаков уязвимостей средств анализа защищенности и иных баз данных, необходимых для реализации функций безопасности средств ЗИ, предусмотренных к использованию в СЗИ ФГИС ЛК.
3.10 Контроль работоспособности, параметров настройки и правильности функционирования средств ЗИ
Администратором ИБ должен проводиться периодический контроль работоспособности, параметров настройки и правильности функционирования средств ЗИ из состава СЗИ ФГИС ЛК (не реже 1 раза в 90 дней).
Контроль работоспособности, параметров настройки и правильности функционирования средств ЗИ из состава СЗИ ФГИС ЛК должен осуществляться в соответствии с документацией из комплекта поставки средств ЗИ.
В обязанности администратора ИБ входит выполнение восстановления работоспособности и устранения сбойных ситуаций на средствах ЗИ. При выполнении процедур восстановления работоспособности и устранения сбойных ситуаций на средствах ЗИ администратором ИБ по согласованию с руководителем подразделения, ответственного за СЗИ ФГИС ЛК, могут привлекаться разработчики средств ЗИ для консультации и проверки работоспособности.
Настройки средств ЗИ должны соответствовать параметрам, приведенным в эксплуатационной документации на СЗИ ФГИС ЛК.
Администратор ИБ также должен:
- формировать и хранить (иметь в наличии) резервные копии параметров настройки средств ЗИ;
- хранить (иметь в наличии) дистрибутивы ПО средств ЗИ.
3.11 Обеспечение целостности
3.11.1 Контроль целостности ПО, включая ПО средств ЗИ
Администратором ИБ осуществляется контроль целостности обновлений ПО средств ЗИ по контрольным суммам до начала их установки, в процессе загрузки и динамически в процессе работы системы ЗИ. Администратор ИБ контролирует отсутствие средств разработки и отладки программ в составе ПО ФГИС ЛК, осуществляет тестирование функций безопасности средств ЗИ СЗИ ФГИС ЛК не реже 1 раза в 3 месяца.
3.11.2 Обеспечение возможности восстановления ПО, включая ПО средств ЗИ, при возникновении нештатных ситуаций
С целью обеспечения восстановления ПО администраторами, включая администратора ИБ, осуществляется хранение дистрибутивов применяемого ПО и (или) резервных копий.
В случае нештатных ситуаций администраторами может осуществляться восстановление из резервных копий или дистрибутивов ПО, откат ФГИС ЛК до возникновения нештатной ситуации. После восстановления осуществляется проверка работоспособности СЗИ.
3.11.3 Обнаружение и реагирование на поступление в ФГИС ЛК незапрашиваемых электронных сообщений (писем, документов) и иной информации, не относящихся к функционированию ФГИС ЛК (защита от спама)
Защита от спама реализуется на точках входа в ФГИС ЛК (выхода) информационных потоков (межсетевые экраны, почтовые серверы, Web-серверы, прокси-серверы и серверы удаленного доступа), а также на АРМ, серверах и (или) мобильных технических средствах, подключенных к сетям связи общего пользования, для обнаружения и реагирования на поступление по электронной почте незапрашиваемых электронных сообщений (писем, документов) или в приложениях к электронным письмам.
Защита от спама обеспечивается применением специализированных средств ЗИ, реализующих следующие механизмы ЗИ:
- фильтрация по содержимому электронных сообщений (писем, документов) с использованием критериев, позволяющих относить сообщения к спаму сигнатурным и (или) эвристическим методами;
- фильтрация на основе информации об отправителе электронного сообщения (в том числе с использованием «черных» списков (запрещенные отправители) и (или) «белых» списков (разрешенные отправители).
3.11.4 Ограничение прав пользователей по вводу информации в ФГИС ЛК
Ограничение прав пользователей ФГИС ЛК по вводу информации предусматривает ограничение по вводу в определенные типы объектов доступа (объекты файловой системы, объекты баз данных, объекты прикладного и специального программного обеспечения) информации исходя из задач и полномочий, решаемых пользователем в ФГИС ЛК.
3.12 Обеспечение доступности информации
3.12.1 Использование отказоустойчивых технических средств
Администратором ИБ обеспечивается использование отказоустойчивых технических средств, предусматривающее:
- определение сегментов ФГИС ЛК, в которых должны применяться отказоустойчивые технические средства, обладающие свойствами сохранять свою работоспособность после отказа одного или нескольких их составных частей, и перечня таких средств исходя из требуемых условий обеспечения непрерывности функционирования ФГИС ЛК и доступности информации;
- определение предельных (пороговых) значений характеристик (коэффициента) готовности, показывающих, какую долю времени от общего времени работы техническое средство (техническое решение) находится в рабочем состоянии, и характеристик надежности (требуемое значение вероятности отказа в единицу времени) исходя из требуемых условий обеспечения непрерывности функционирования ФГИС ЛК и доступности информации;
- применение в ФГИС ЛК технических средств с характеристиками (коэффициентом) готовности и надежности, обеспечивающих требуемые условия непрерывности функционирования ФГИС ЛК и доступности информации;
- контроль за значениями характеристик (коэффициентов) готовности и надежности технических средств и реагирование на ухудшение значений данных характеристик (инициализация плана восстановления работоспособности и иные методы реагирования);
- замену технических средств, характеристики (коэффициенты) готовности и надежности которых достигли предельного значения.
3.12.2 Резервирование технических средств, программного обеспечения, каналов передачи информации, средств обеспечения функционирования ФГИС ЛК
Администратором ИБ обеспечивается резервирование технических средств, ПО, каналов передачи информации, средств обеспечения функционирования ФГИС ЛК, предусматривающее:
- определение сегментов ФГИС ЛК, в которых должно осуществляться резервирование технических средств, ПО, каналов передачи информации и средств обеспечения функционирования, а также перечня резервируемых средств исходя из требуемых условий обеспечения непрерывности функционирования ФГИС ЛК и доступности информации;
- применение резервных (дублирующих) технических средств, ПО, каналов передачи информации и (или) средств обеспечения функционирования ФГИС ЛК, обеспечивающих требуемые условия непрерывности функционирования ФГИС ЛК и доступности информации;
- ввод в действие резервного технического средства, ПО, канала передачи информации или средства обеспечения функционирования при нарушении требуемых условий непрерывности функционирования ФГИС ЛК и доступности информации.
При резервировании ПО осуществляется создание резервных копий общесистемного, специального и прикладного ПО, а ПО средств ЗИ, необходимых для обеспечения требуемых условий непрерывности функционирования ФГИС ЛК и доступности информации.
3.12.3 Контроль безотказного функционирования технических средств, обнаружение и локализация отказов функционирования, принятие мер по восстановлению отказавших средств и их тестирование
Администратором ИБ осуществляется контроль безотказного функционирования проводится в отношении серверного и телекоммуникационного оборудования, каналов связи, средств обеспечения функционирования ФГИС ЛК путем периодической проверки работоспособности в соответствии с эксплуатационной документацией (в том числе путем посылки тестовых сообщений и принятия «ответов», визуального контроля, контроля трафика, контроля «поведения» системы или иными методами) не реже 1 раза в 3 месяца. В ФГИС ЛК обеспечена сигнализация (уведомление) о неисправностях, сбоях и отказах в функционировании программно-технических средств.
3.12.4 Периодическое резервное копирование информации на резервные машинные носители информации
Администратором ИБ осуществляется периодическое резервное копирование информации на резервные машинные носители информации, предусматривающее:
- резервное копирование информации на резервные машинные носители информации с установленной периодичностью;
- разработку перечня информации (типов информации), подлежащей периодическому резервному копированию на резервные машинные носители информации;
- регистрацию событий, связанных с резервным копированием информации на резервные машинные носители информации;
- принятие мер для защиты резервируемой информации, обеспечивающих ее конфиденциальность, целостность и доступность.
Администратором ИБ осуществляется проверка работоспособности средств резервного копирования, средств хранения резервных копий и средств восстановления информации из резервных копий не реже 1 раза в 3 месяца. Осуществляется резервное копирование информации на зеркальную ФГИС ЛК (сегмент ФГИС ЛК, техническое средство, устройство).
3.12.5 Обеспечение возможности восстановления информации с резервных машинных носителей информации (резервных копий) в течение установленного временного интервала
Администратором ИБ должно осуществляться восстановление информации с резервных машинных носителей информации, также обеспечивается возможность восстановления информации с учетом нагруженного («горячего») резервирования технических средств. Восстановление информации с резервной копии занимает от 15 до 90 минут в зависимости от объема информации, подлежащей восстановлению.
3.12.6 Контроль состояния и качества предоставления уполномоченным лицом вычислительных ресурсов (мощностей), в том числе по передаче информации
Администратором ИБ должен осуществляться контроль состояния и качества предоставления уполномоченным лицом вычислительных ресурсов не реже 1 раза в 3 месяца. В случае выявления несоответствия качества предоставления вычислительных ресурсов администратор ИБ обращается с заявкой к уполномоченному лицу с целью получения разъяснений о сложившейся ситуации и предотвращении ее в будущем.
3.13 Обеспечение защиты среды виртуализации
Администратором ИБ должен осуществляться контроль защиты среды виртуализации в соответствии с необходимыми мерами ЗИ. Благодаря совокупности программных средств ЗИ, используемых в рамках обеспечения идентификации и аутентификации, управления доступов, регистрации событий, доступности и антивирусной защиты, обеспечивается защита виртуального пространства ФГИС ЛК. Контроль защиты ведется аналогично мерам, описанным выше, с использованием нюансов, присущих технологии виртуализации.
3.14 Обеспечение защиты технических средств
Администратором ИБ должен осуществляться контроль защиты технических средств в соответствии с документами, описывающими организационные меры защиты, применяемые в ФГИС ЛК. Контроль организации физического доступа к техническим средствам, средствам ЗИ, средствам обеспечения функционирования ведется не реже 1 раза в 3 месяца. В случае выявления недостатков документы по организации защиты технических средств дополняются и корректируется в соответствии с выявленными нарушениями.
3.15 Обеспечение защиты ФГИС ЛК, ее средств, систем связи и передачи данных
Администратором ИБ осуществляется контроль защиты ФГИС ЛК, ее средств, систем связи и передачи данных в соответствии с мерами ЗИ, приведенными в руководящих документах ФСТЭК России.
Разделение функциональных возможностей обеспечивается на физическом и (или) логическом уровне путем выделения части программно-технических средств ФГИС ЛК, реализующих функциональные возможности по управлению (администрированию) ФГИС ЛК и управлению (администрированию) СЗИ, в отдельный домен, использования различных АРМ и серверов, различных типов операционных систем, разных способов аутентификации, различных сетевых адресов, выделенных каналов управления и (или) комбинаций данных способов, а также иными методами.
ЗИ обеспечивается путем защиты каналов связи от несанкционированного физического доступа (подключения) к ним и (или) применения в соответствии с законодательством Российской Федерации средств криптографической ЗИ или иными методами.
Запрет несанкционированной удаленной активации должен осуществляться в отношении всех периферийных устройств ввода (вывода) информации, которые имеют возможность управления (запуска, включения, выключения) через компоненты ПО, установленные на рабочем месте пользователя, коммуникационных сервисов сторонних лиц (провайдеров). Запрет несанкционированной удаленной активации должен осуществляться через физическое исключение такой возможности и (или) путем управления ПО.
Для подтверждения подлинности сторон сетевого соединения (сеанса взаимодействия) и защиты сетевых устройств и сервисов от подмены должна осуществляться их аутентификация.
Для исключения возможности отрицания пользователем факта отправки информации другому пользователю должны осуществляться:
- определение объектов или типов информации, для которых требуется обеспечение неотказуемости отправки (например, сообщения электронной почты);
- обеспечение целостности информации при ее подготовке к передаче и непосредственной ее передаче по каналам связи;
- регистрация событий, связанных с отправкой информации другому пользователю.
Защита от угроз безопасности информации, направленных на отказ в обслуживании, осуществляется посредством реализации в ФГИС ЛК мер ЗИ системы и повышенными характеристиками производительности телекоммуникационного оборудования и каналов передачи совместно с резервированием информации и технических средств, ПО, каналов передачи информации.
Обеспечивается возможность физического отключения периферийных устройств (отключение при организации и проведении совещаний в помещениях, где размещены видеокамеры и микрофоны).
Реализованы механизмы обнаружения и анализа мобильного кода для выявления фактов несанкционированного использования мобильного кода и выполнения действий по реагированию (оповещение администраторов, изоляция мобильного кода (перемещение в карантин), блокирование мобильного кода, удаление мобильного кода) и иные действия. Осуществляется запрет загрузки и выполнения запрещенного мобильного кода.
3.16 Обеспечение управления конфигурацией ФГИС ЛК и системы ЗИ
Администратором ИБ осуществляется управление конфигурацией ФГИС ЛК и СЗИ в соответствии с возложенными на него полномочиями. В случае изменения конфигурации ФГИС ЛК подлежат пересмотру проектная, организационно-распорядительная документация и другие документы, касающиеся ЗИ в ФГИС ЛК. Изменения конфигурации должны фиксироваться в журнале управления конфигурацией системы, который может вестись в электронной форме администратором ИБ для наиболее быстрого внесения в него изменений. В случае существенных изменений в конфигурации системы, позволяющих реализовать угрозы, не описанные в модели угроз и нарушителя безопасности информации, данный документ подлежит пересмотру для исключения влияния актуальных угроз на функционирование системы.
3.17 Действия при возникновении нештатных ситуаций
При появлении признаков возможного возникновения на объекте аварийной ситуации, которая может привести к выходу из строя программных, технических, программно-технических средств ФГИС ЛК и (или) СЗИ ФГИС ЛК, администратор ИБ должен выполнять резервное копирование необходимой информации и корректно завершить работу технических, программных и программно-технических средств ФГИС ЛК и (или) СЗИ ФГИС ЛК в соответствии с требованиями эксплуатационной документации из комплекта поставки.
В случае обнаружения нарушений правильности функционирования (в том числе сбоев, отказов) программных, технических, программно-технических средств ФГИС ЛК и (или) СЗИ ФГИС ЛК, которые могут привести к угрозам безопасности информации, должно быть обеспечено ограничение и (или) запрет обработки информации в ФГИС ЛК (перевод в режим ограниченной функциональности) до устранения нарушений и восстановления штатного режима работы.
Администратором ИБ должно выполняться восстановление правильности функционирования программных, технических, программно-технических средств СЗИ ФГИС ЛК путем проверки их параметров настройки, и в случае несоответствия требуемым (эталонным) значениям (определенным в документах с проектными решениями СЗИ ФГИС ЛК, документации из комплекта поставки средств ЗИ) выполнением необходимых настроек средств ЗИ в соответствии с документацией из комплекта их поставки. При выполнении администратором ИБ операций по восстановлению работоспособности СЗИ ФГИС ЛК следует использовать имеющиеся дистрибутивы ПО средств ЗИ (в случае отсутствия допускается использование резервных копий дистрибутивов).
При выполнении процедур восстановления работоспособности и устранения сбойных ситуаций на средствах ЗИ администратором ИБ могут привлекаться разработчики средств ЗИ.
При отказе машинных носителей информации производится восстановление информации с резервных копий, в том числе осуществляется восстановление программной среды, ПО и настроек средств ЗИ из состава СЗИ ФГИС ЛК.
Администратор ИБ после восстановления штатного режима функционирования СЗИ ФГИС ЛК должен производить тестирование выполнения функций средств ЗИ из состава СЗИ ФГИС ЛК в соответствии с эксплуатационной документацией из комплекта поставки средств ЗИ.
3.18 Обеспечение работы сертификатов ключей электронной подписи
Администратор ИБ совместно с ответственным за организацию работ по криптографической защите информации ФГИС ЛК организует процесс получения пользователями сертификатов ключей электронной подписи. Для формирования запроса на получение сертификата в аккредитованном УЦ пользователю необходимо предоставить свои паспортные данные, ИНН и СНИЛС. На основании полученных данных ответственный за организацию работ по криптографической защите информации ФГИС ЛК отправляет запрос на изготовление сертификата электронной подписи. После завершения процесса электронной подписи пользователь лично приходит для получения личного сертификата. Срок действия сертификата составляет не менее 12 месяцев. Контроль за использованием электронных подписей осуществляет администратор ИБ. Блокировку сертификата при увольнении сотрудника осуществляет сотрудник самостоятельно и сообщает об этом администратору ИБ.