---
title: "<Письмо> ФНС России от 20.04.2015 N 6-4-02/0066@"
number: "6-4-02/0066@"
issuer: "Федеральная налоговая служба"
issued_on: 2015-04-20
status: действует
canonical: "https://bukva.ai/docs/pismo-6-4-020066-at"
---
## <Письмо> ФНС России от 20.04.2015 N 6-4-02/0066@
# <Письмо> ФНС России от 20.04.2015 N 6-4-02/0066@
<О направлении для использования в работе Временного порядка предоставления доступа к информационным ресурсам ФНС России и ФКУ "Налог-Сервис" ФНС России, утвержденного 10.04.2015>
**МИНИСТЕРСТВО ФИНАНСОВ РОССИЙСКОЙ ФЕДЕРАЦИИ**
**ФЕДЕРАЛЬНАЯ НАЛОГОВАЯ СЛУЖБА**
## ПИСЬМО
от 20 апреля 2015 г. N 6-4-02/0066@
Управление информационных технологий ФНС России направляет для использования в работе Временный [порядок](#p100007) предоставления доступа к информационным ресурсам ФНС России и ФКУ "Налог-Сервис" ФНС России, утвержденный 10.04.2015 Заместителем руководителя ФНС России А.С. Петрушиным.
Начальник Управления
информационных технологий
**Т.В.МАТВЕЕВА**
Утверждаю
Заместитель руководителя
ФНС России
**А.С.ПЕТРУШИН**
10 апреля 2015 года
## ВРЕМЕННЫЙ ПОРЯДОК ПРЕДОСТАВЛЕНИЯ ДОСТУПА К ИНФОРМАЦИОННЫМ СИСТЕМАМ И РЕСУРСАМ ФНС РОССИИ И ФКУ "НАЛОГ-СЕРВИС" ФНС РОССИИ
### Термины и сокращения
В Порядке приняты следующие термины и сокращения:
Администратор прав доступа - работник, в функциональные обязанности которого входит управление учетными записями пользователей и правами доступа в информационной системе;
Администратор безопасности - работник отдела информационной безопасности, на которого возложены какие-либо обязанности по исполнению Порядка или контролю соблюдения требований Порядка;
АИС - автоматизированная информационная система;
АИС "Налог-3" - автоматизированная информационная система ФНС России нового поколения;
АРМ - автоматизированное рабочее место;
ЕКП - единое клиентское приложение "Клиент АИС Налог-3";
ИБ - информационная безопасность;
ИФНС России - инспекция ФНС России;
МИ ФНС России - Межрегиональная инспекция ФНС России, в том числе Межрегиональная инспекция ФНС России по крупнейшим налогоплательщикам и Межрегиональная инспекция ФНС России по Федеральным округам;
МИ ФНС России по ЦОД - Межрегиональная инспекция ФНС России по централизованной обработке данных;
Начальник отдела информационной безопасности - начальник структурного подразделения Учреждения, филиала Учреждения, налогового органа, в функции которого входит обеспечение информационной безопасности, или лицо, на которое возложены обязанности по обеспечению информационной безопасности, в случае, если обособленный отдел информационной безопасности отсутствует;
Ответственный за ресурс - налоговый орган или подразделение Учреждения, в чью зону ответственности входит управление доступом к информационной системе или ресурсу;
Отдел - структурное подразделение Учреждения, филиала Учреждения, налогового органа;
Отдел информационной безопасности - структурное подразделение Учреждения, отдела филиала Учреждения, налогового органа, в функции которого входит обеспечение информационной безопасности Учреждения, филиала, налогового органа соответственно;
Подразделение Учреждения - структурное подразделение или филиал Учреждения;
Пользователь - лицо, использующее автоматизированные информационные системы и информационные ресурсы для выполнения возложенных на него функций;
Ресурс - информационная система или информационный ресурс ФНС России (налогового органа) или Учреждения;
Ресурс регионального (территориального) уровня - информационный ресурс, который ведется на средствах вычислительной техники, размещаемых на территории УФНС России, ИФНС России или подразделения Учреждения, и содержит сведения, касающиеся сферы деятельности соответствующего УФНС России, ИФНС России или подразделения Учреждения;
Ресурс федерального уровня - информационный ресурс, который ведется на средствах вычислительной техники, размещаемых в центре обработки данных (в МИ ФНС России по ЦОД, в филиале Учреждения в г. Москве или в филиале Учреждения в Нижнем Новгороде), и содержит сведения по Российской Федерации в целом;
УФНС России - Управление ФНС России по субъекту Российской Федерации;
Учреждение - Федеральное казенное учреждение "Налог-Сервис" ФНС России;
ФНС России - Федеральная налоговая служба;
ЦА ФНС России - Центральный аппарат ФНС России;
Филиал межрегионального уровня (центр предоставления сервисов, полнофункциональный филиал, ЦПС) - филиал Учреждения, которому делегируются полномочия по управлению доступом к информационным ресурсам ФНС России федерального уровня и курированию деятельности филиалов регионального уровня;
Филиал регионального уровня (центр подготовки данных, сетевой филиал, ЦПД) - филиал Учреждения, которому не могут быть делегированы полномочия по управлению доступом к информационным ресурсам ФНС России федерального уровня;
ЦСУД - централизованная система управления доступом.
### 1. Общие положения
Порядок разработан с учетом требований и рекомендаций следующих организационно-распорядительных документов:
Концепция информационной безопасности ФНС России, утвержденная приказом ФНС России от 13.01.2012 N ММВ-7-4/6@;
приказ ФНС России от 30.07.2008 N ММ-3-6/336@ "Об утверждении Типового порядка доступа к информационным, программным и аппаратным ресурсам объекта информатизации ФНС России";
[приказ](https://bukva.ai/docs/prikaz-mmv-7-118-at) ФНС России от 25.01.2012 N ММВ-7-1/18@ "Об утверждении Перечня должностей работников Федерального казенного учреждения "Налог-Сервис" Федеральной налоговой службы (г. Москва), имеющих право доступа к сведениям, составляющим налоговую тайну";
[приказ](https://bukva.ai/docs/prikaz-mmv-7-469-at) ФНС России от 11.02.2013 N ММВ-7-4/69@ "Об утверждении Порядка подключения пользователей к федеральным информационным ресурсам и сервисам, сопровождаемым МИ ФНС России по ЦОД" (в редакции приказа ФНС России от 16.09.2014 N ММВ-7-6/476@);
[приказ](https://bukva.ai/docs/prikaz-mmv-7-194-at) ФНС России от 21.02.2013 N ММВ-7-1/94@ "О проведении первой и второй очереди пилотного проекта по апробации модернизированной модели централизованной обработки сведений, поступающих в электронном виде и на бумажных носителях от регистрирующих органов в соответствии со статьей 85 Налогового кодекса Российской Федерации";
[приказ](https://bukva.ai/docs/prikaz-mmv-7-1226-at) ФНС России от 01.07.2013 N ММВ-7-1/226@ "Об утверждении Перечня должностей работников Федерального казенного учреждения "Налог-Сервис" Федеральной налоговой службы (г. Москва), имеющих доступ к сведениям, содержащимся в Едином государственном реестре юридических лиц и Едином государственном реестре индивидуальных предпринимателей, в том числе к персональным данным физических лиц, содержащимся в документах, представляемых в налоговые органы при государственной регистрации юридических лиц, крестьянских (фермерских) хозяйств и индивидуальных предпринимателей, и Перечня операций с персональными данными, выполняемых должностными лицами Федерального казенного учреждения "Налог-Сервис" Федеральной налоговой службы (г. Москва)".
Порядок распространяется на все АИС, все налоговые органы и подразделения Учреждения, взаимодействующие между собой в рамках внедрения подсистем АИС "Налог-3" и (или) в целях обеспечения выполнения подразделениями Учреждения возложенных на них функций.
Порядок применяется во всех случаях, когда работникам Учреждения или сотрудникам налоговых органов предоставляются (впервые или по истечении срока предыдущего предоставления) права доступа к ресурсам.
При предоставлении доступа и использовании федеральных информационных ресурсов, сопровождаемых Учреждением, следует руководствоваться [приказом](https://bukva.ai/docs/prikaz-mmv-7-469-at) ФНС России от 11.02.2013 N ММВ-7-4/69@ "Об утверждении Порядка подключения пользователей к федеральным информационным ресурсам и сервисам, сопровождаемым МИ ФНС России по ЦОД" (в редакции приказа ФНС России от 16.09.2014 N ММВ-7-6/476@).
В случае несоответствия Порядка локальным организационно-распорядительным документам налоговых органов или подразделений Учреждения следует руководствоваться Порядком. При этом до утверждения постоянного регламента предоставления доступа к информационным системам и ресурсам ФНС России и ФКУ "Налог-Сервис" ФНС России допускается не вносить изменения в такие локальные организационно-распорядительные документы.
Аспекты взаимодействия Учреждения и налоговых органов, не отраженные в Порядке, определяются соответствующими организационно-распорядительными документами ФНС России и Учреждения (приказами, соглашениями, регламентами и иными документами).
### 2. Основные права, обязанности и ответственность
2.1. Соблюдение требований Порядка обязательно для всех сотрудников налоговых органов и работников Учреждения.
2.2. Обязанности по организации исполнения Порядка и обеспечению соблюдения установленных требований возлагаются на директоров филиалов Учреждения и руководителей налоговых органов.
2.3. Обязанности по контролю соблюдения требований Порядка возлагаются на начальников отделов информационной безопасности подразделений Учреждения и налоговых органов (в соответствии с возложенными функциями).
2.4. Пользователи для доступа к ресурсам обязаны использовать только свои учетные записи. Использование учетных записей, принадлежащих другим пользователям, запрещается.
2.5. При подозрении на компрометацию учетной записи или несанкционированный доступ к ресурсу с использованием учетной записи пользователь незамедлительно сообщает об этом непосредственному руководителю и администратору безопасности <1>.
---
<1> Здесь и далее, если не оговаривается иное, под администратором безопасности, администратором прав доступа, начальником отдела безопасности понимается лицо, являющееся сотрудником (работником) той же организации, что и пользователь.
2.6. Деятельность пользователей при работе с ресурсами должна контролироваться и периодически проверяться на предмет соблюдения установленных правил.
### 3. Основные принципы управления доступом к ресурсам
3.1. Обоснованность доступа: должны существовать объективные причины, зафиксированные установленным порядком в соответствующих документах (соглашениях, регламентах, порядках, должностных инструкциях и др.), обуславливающие необходимость предоставления конкретному пользователю доступа к ресурсу с определенными полномочиями.
3.2. Разграничение прав доступа к информации: пользователю предоставляются только те права, которые необходимы ему для выполнения возложенных на него функциональных обязанностей.
3.3. Однозначность управления доступом: перечень прав, доступных пользователю, определяется набором типовых ролей (полномочий, шаблонов, профилей), описанных в эксплуатационной документации на соответствующую информационную систему.
3.4. Документированность: управление (предоставление, изменение, блокировка, аннулирование) правами доступа к ресурсам осуществляется исключительно на основании документированной заявки (или иного обращения установленной формы) на предоставление (изменение) прав доступа (далее - Заявка), содержащей всю необходимую информацию для ее однозначного и правильного выполнения.
3.5. Единство требований к автоматизированным рабочим местам: вне зависимости от локальных организационно-распорядительных документов Порядком устанавливаются единые [требования](#p100193) (приложение 1) по обеспечению информационной безопасности при удаленном доступе к информационным системам и ресурсам.
3.6. Персональная ответственность: сотрудники налоговых органов и работники Учреждения несут персональную ответственность за неисполнение и (или) воспрепятствование исполнению настоящего Порядка.
### 4. Базовые требования к Заявке на предоставление (изменение) прав доступа
#### 4.1 Требования к содержанию Заявки
В соответствии с [п. 3.4](#p100062) Заявка должна содержать всю необходимую информацию для правильного и однозначного выполнения операций по предоставлению (изменению) прав доступа, а именно:
- наименование налогового органа или подразделения Учреждения;
- фамилию, имя, отчество пользователя;
- табельный номер пользователя;
- наименование отдела налогового органа или Учреждения;
- должность пользователя;
- наименование ресурса, к которому запрашивается доступ;
- перечень запрашиваемых прав доступа к ресурсу (перечень ролей, шаблон должности);
- обоснование доступа (перечень конкретных функций, закрепленных за пользователем, для выполнения которых необходимо предоставление доступа, а также реквизиты соответствующих документов, на основании которых выполнение данных функций возложено на налоговый орган или Учреждение (филиал Учреждения));
- дата и время начала действия прав доступа;
- дата и время окончания действия прав доступа или пометка "постоянно";
- контактная информация пользователя;
- контактная информация начальника отдела пользователя.
#### 4.2 Требования к согласованию и утверждению Заявки
##### 4.2.1 Заявка к ресурсам федерального уровня должна быть:
- подписана начальником отдела, работнику которого предоставляется доступ;
- согласована (завизирована) начальником отдела информационной безопасности соответствующего налогового органа или подразделения Учреждения;
- утверждена заместителем руководителя налогового органа, заместителем генерального директора Учреждения (директором или заместителем директора филиала Учреждения), курирующим отдел, работнику которого предоставляется доступ;
##### 4.2.2 Заявка к ресурсам регионального или территориального уровня должна быть:
- подписана начальником отдела, работнику которого предоставляется доступ;
- согласована (завизирована) начальником отдела информационной безопасности соответствующего налогового органа или подразделения Учреждения;
- согласована (завизирована) заместителем руководителя налогового органа, заместителем генерального директора Учреждения (директором или заместителем директора филиала Учреждения), курирующим отдел, работнику которого предоставляется доступ;
- завизирована начальником отдела информационной безопасности Ответственного за ресурс;
- утверждена руководителем или заместителем руководителя Ответственного за ресурс.
### 5. Роли и ответственность при предоставлении прав доступа
#### 5.1 Генеральный директор (директоры филиалов) Учреждения, руководители налоговых органов отвечают за организацию:
- исполнения Порядка и соблюдения установленных требований;
- контроля за деятельностью подчиненных работников (сотрудников) при работе с ресурсами на предмет соблюдения установленных правил.
#### 5.2 Начальник отдела, работнику которого предоставляется доступ, отвечает за:
- инициирование Заявки в отношении работника своего отдела в соответствии с Порядком;
- обоснование доступа к ресурсам;
- полное и корректное заполнение Заявки;
- организацию утверждения Заявки;
- организацию передачи (направления) Заявки Администратору прав доступа;
- координацию взаимодействия Администратора прав доступа и пользователя;
- периодический контроль актуальности перечня пользователей своего отдела и соответствия их прав доступа к ресурсам, возложенным на них функциональным обязанностям.
#### 5.3 Начальник отдела информационной безопасности Учреждения, налогового органа отвечает за:
- проверку обоснованности запроса доступа к ресурсам;
- проверку корректности и полноты заполнения полученной Заявки;
- проверку запрошенных прав на непротиворечивость и соответствие принципам управления доступом;
- контроль соблюдения требований Порядка;
- проверку соответствия рабочих мест, с которых предполагается доступ к ресурсам, [требованиям](#p100193) приложения N 1 Порядка;
- проверку деятельности пользователей при работе с ресурсами на предмет соблюдения установленных правил;
- организацию контроля обоснованности выполнения конкретных запросов к базам данных информационных ресурсов.
#### 5.4 Администратор прав доступа Учреждения, налогового органа отвечает за:
- управление учетными записями пользователей и правами доступа к ресурсам;
- проверку правильности и полноты заполнения полученной Заявки в части сведений, необходимых для предоставления доступа;
- своевременное и правильное выполнение операций по предоставлению прав доступа, указанных в Заявке.
### 6. Предоставление, блокировка и аннулирование прав доступа
#### 6.1 Администраторы прав доступа
6.1.1. Управление правами доступа к ресурсам (исполнение Заявок) осуществляется Администраторами прав доступа.
6.1.2. Управление правами доступа работников Учреждения к информационным ресурсам федерального уровня, содержащимся в АИС "Налог-3" <2>, осуществляется Учреждением самостоятельно, для чего из числа работников отдела информационной безопасности подразделения Учреждения приказом руководителя данного подразделения Учреждения назначаются Администраторы прав доступа.
---
<2> Управление доступом к федеральным информационным ресурсам, сопровождаемым ФКУ "Налог-Сервис" ФНС России, осуществляется в соответствии с [приказом](https://bukva.ai/docs/prikaz-mmv-7-6476-at-2014) ФНС России от 16.09.2014 N ММВ-7-6/476@.
При этом:
- для предоставления роли Администратора прав доступа Учреждения соответствующая заявка (копия приказа о назначении Администраторов прав доступа) представляется на утверждение генеральному директору Учреждения;
- для предоставления роли Администратора прав доступа работнику ЦПС заявка (копия приказа о назначении Администраторов прав доступа) направляется на имя генерального директора (заместителя генерального директора) Учреждения.
6.1.3. Управление правами доступа работников налоговых органов к информационным ресурсам федерального уровня, содержащимся в АИС "Налог-3", осуществляется аналогично порядку, приведенному в [п. 6.1.2](#p100118), Администраторами прав доступа, назначаемыми в МИ ФНС России, УФНС России, ИФНС России.
6.1.4. Управление правами доступа пользователей к ресурсам регионального (территориального) уровня осуществляется Администраторами прав доступа, в чьем ведении находится соответствующий ресурс, в соответствии с локальными организационно-распорядительными документами.
#### 6.2 Регистрация пользователей
6.2.1. Регистрация пользователей и назначение прав доступа к подсистемам АИС "Налог-3" осуществляется с помощью средств ЦСУД в ЕКП.
6.2.2. Регистрация пользователей и назначение прав доступа к региональным (территориальным) ресурсам осуществляется с помощью штатных средств соответствующих АИС.
#### 6.3 Подготовка и направление заявок на доступ к ресурсам
##### 6.3.1 Подготовка и направление Заявок на доступ к ресурсам федерального уровня
Для предоставления прав доступа пользователю [Заявка](#p100244) (по форме согласно приложению 2) должна быть составлена, согласована и утверждена согласно [п. 4.2](#p100080) Порядка и передана (направлена) соответствующему Администратору прав доступа:
для предоставления прав доступа пользователю налогового органа - Администратору прав доступа соответствующего УФНС России или ИФНС России (если необходимые полномочия делегированы);
для предоставления прав доступа пользователю структурного подразделения Учреждения - Администратору прав доступа Учреждения;
для предоставления прав доступа пользователю ЦПС - Администратору прав доступа данного ЦПС;
для предоставления прав доступа пользователю ЦПД - Администратору прав доступа ЦПС, курирующего деятельность данного ЦПД.
##### 6.3.2 Подготовка и направление Заявок на доступ к ресурсам регионального (территориального) уровня
6.3.2.1. Для предоставления прав доступа пользователю [Заявка](#p100272) (по форме согласно приложению 3) должна быть составлена с учетом перечня ресурсов Ответственного за данный ресурс, согласована и утверждена согласно [п. 4.2](#p100080). Согласованная заявка передается (направляется) в отдел информационной безопасности Ответственного за данный ресурс в соответствии с [п. 6.7](#p100177).
6.3.2.2. Поступившая Заявка в течение одного рабочего дня регистрируется установленным порядком и проверяется начальником отдела информационной безопасности на корректность. В случае отсутствия замечаний Заявка визируется и незамедлительно представляется на утверждение, в ином случае Заявка возвращается заявителю для устранения недочетов.
6.3.2.3. Завизированная заявка утверждается соответствующим уполномоченным лицом.
6.3.2.4. Утвержденная Заявка незамедлительно передается Администратору прав доступа, который в течение одного рабочего дня с момента получения Заявки производит присвоение пользователям прав доступа (сообщает о невозможности исполнения Заявки в соответствии с [пп. 6.4.2](#p100144), [6.4.3](#p100145)) и возвращает Заявку в отдел информационной безопасности.
6.3.2.5. Отдел информационной безопасности в течение рабочего дня, следующего за днем исполнения Заявки, направляет копию Заявки с отметкой о ее выполнении в отдел информационной безопасности организации-заявителя.
#### 6.4 Порядок действий Администратора прав доступа по предоставлению прав доступа к ресурсам
6.4.1. Заявка поступает Администратору прав доступа в соответствии с [п. 6.3.2.4](#p100140).
6.4.2. Администратор прав доступа анализирует поступившую Заявку на корректность в соответствии с [п. 4.1](#p100066), [п. 4.2](#p100080) и [п. 5.4](#p100111).
6.4.3. В случае некорректности заполнения Заявки или отсутствия необходимых виз Администратор прав доступа возвращает Заявку:
начальнику отдела, инициировавшему Заявку (в случае предоставления доступа к ресурсам федерального уровня);
начальнику отдела информационной безопасности (в случае предоставления доступа к ресурсам регионального или территориального уровня).
##### 6.4.4 Администратор прав доступа устанавливает пользователю в соответствии с Заявкой:
- необходимые права доступа к ресурсу;
- дату и время начала и окончания (или отметку "постоянно") действия прав;
6.4.5. Администратор прав доступа после завершения установки прав доступа уведомляет любым удобным способом (по телефону или посредством служебной электронной почты) о факте выполнения Заявки начальника отдела, инициировавшего Заявку.
#### 6.5 Проверка предоставленных прав доступа
6.5.1. После получения уведомления о выполнении Заявки начальник отдела, инициировавший Заявку, незамедлительно сообщает пользователю о предоставлении доступа к ресурсу.
6.5.2. Пользователь в течение одного рабочего дня с момента получения информации о предоставлении доступа проверяет наличие доступа к ресурсу в соответствии с запрошенными правами доступа и в случае выявления несоответствий незамедлительно уведомляет об этом своего начальника отдела.
6.5.3. Начальник отдела аккумулирует в течение одного рабочего дня все замечания пользователей своего отдела и уведомляет Администратора прав доступа любым удобным способом (по телефону или посредством служебной электронной почты) о выявленных проблемах.
##### 6.5.4 В случае выявления пользователем проблем Администратор прав доступа в течение текущего рабочего дня:
- проверяет выданные права на соответствие Заявке;
- в случае обнаружения несоответствия производит необходимые исправления и уведомляет пользователя (напрямую или через его начальника отдела) о предоставлении доступа;
- в случае обнаружения некорректности Заявки с точки зрения ожидаемых пользователем прав уведомляет об этом начальника отдела, инициировавшего Заявку.
6.5.5. Подразделение Учреждения и налоговый орган вправе установить (по взаимному согласию) иной порядок взаимодействия для проверки корректности предоставления прав доступа по Заявкам, обеспечивающий максимально эффективное взаимодействие сторон.
#### 6.6 Блокирование и аннулирование прав доступа
##### 6.6.1 Блокирование учетных записей пользователей производится в следующих случаях:
- при увольнении пользователя;
- при переводе работника на другой участок работы, не связанный с необходимостью использования ресурсов;
- при временной нетрудоспособности работника (больничный лист более 45 дней, декретный отпуск);
- при неиспользовании ресурсов в течение более 3-х месяцев;
- при компрометации (обоснованном предположении о компрометации) учетной записи пользователя;
- при нарушении правил пользования ресурсами.
##### 6.6.2 Блокирование учетной записи и доступа к ресурсам производится в следующем порядке:
- начальник отдела пользователя установленным порядком уведомляет о необходимости блокирования его учетной записи (с указанием причины и периода) начальника отдела информационной безопасности в день увольнения (временного прекращения работы) пользователя;
- отдел информационной безопасности в течение одного рабочего дня уведомляет Администратора прав доступа о необходимости блокирования учетной записи и контролирует выполнение необходимых операций.
6.6.3. В случае производственной необходимости (работы во время отпуска и др.), доступ возобновляется Администратором прав доступа по решению (виза на служебной записке, официальное письмо или иная допустимая форма) руководителя или заместителя руководителя организации, в которой работает пользователь, согласованному с начальником отдела информационной безопасности.
6.6.4. При подозрении на компрометацию своей учетной записи пользователь незамедлительно сообщает об этом начальнику отдела информационной безопасности, который (в случае если учетная запись используется для доступа к региональным (территориальным) ресурсам) ставит в известность начальника отдела информационной безопасности Ответственного за ресурс.
6.6.5. Администратор прав доступа на основании полученного сообщения незамедлительно производит блокирование учетной записи пользователя.
6.6.6. После расследования сообщения о возможном инциденте информационной безопасности начальник отдела информационной безопасности дает разрешение Администратору прав доступа на разблокирование учетной записи пользователя и смену пароля, который затем доводится до пользователя установленным порядком.
6.6.7. Действия по блокированию учетных записей и возобновлению прав доступа регистрируются установленным порядком отделом информационной безопасности.
#### 6.7 Способы направления Заявок
##### 6.7.1 Заявки формируются, визируются и утверждаются в бумажном виде.
6.7.2. В случае территориальной удаленности организации, инициирующей Заявку, от Администратора прав доступа, которому она будет передана на исполнение, допускается направление Заявок (с визами) в виде сканированного документа с обязательным подписанием электронной подписью соответствующего должностного лица.
6.7.3. Подразделение Учреждения и налоговый орган вправе установить (по взаимному согласию) иной порядок и формат направления Заявок, позволяющий убедиться в наличии необходимых согласований в соответствии с [п. 4.2](#p100080).
#### 6.8 Контроль соблюдения Порядка и использования ресурсов
6.8.1. Повседневный контроль соблюдения требований Порядка осуществляется отделами информационной безопасности подразделений Учреждения и налоговых органов в пределах их компетенции.
##### 6.8.2 Периодический контроль соблюдения требований Порядка осуществляется:
- ФНС России - установленным порядком в ходе проверок деятельности налоговых органов и Учреждения;
- МИ ФНС России по ЦОД - постоянно программными средствами мониторинга и контроля;
- Управление информационной безопасности Учреждения - в ходе плановых и внеплановых проверок соблюдения требований по обеспечению информационной безопасности.
##### 6.8.3 Контролю подлежат следующие вопросы:
- обоснованность заявок;
- соблюдение регламента (процедуры) предоставления доступа;
- соответствие автоматизированных рабочих мест, с которых осуществляется доступ к ресурсам, установленным требованиям;
- обоснованность выполненных запросов к базам данных информационных ресурсов.
**ТРЕБОВАНИЯ**
**ПО ОБЕСПЕЧЕНИЮ ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ ПРИ УДАЛЕННОМ**
**ДОСТУПЕ К ИНФОРМАЦИОННЫМ СИСТЕМАМ И РЕСУРСАМ**
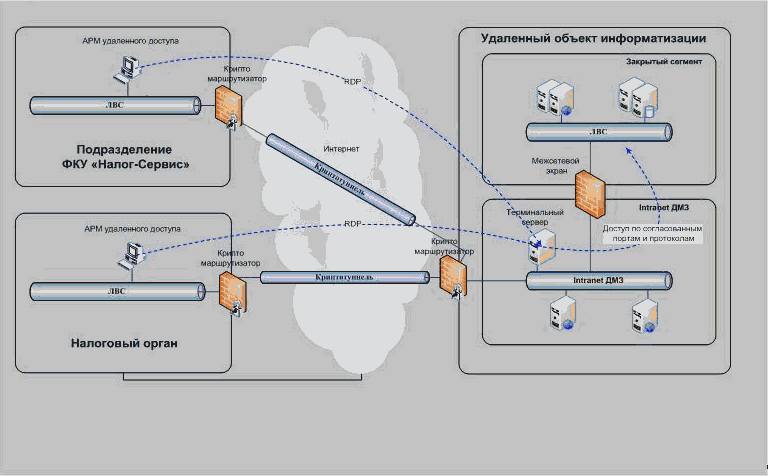
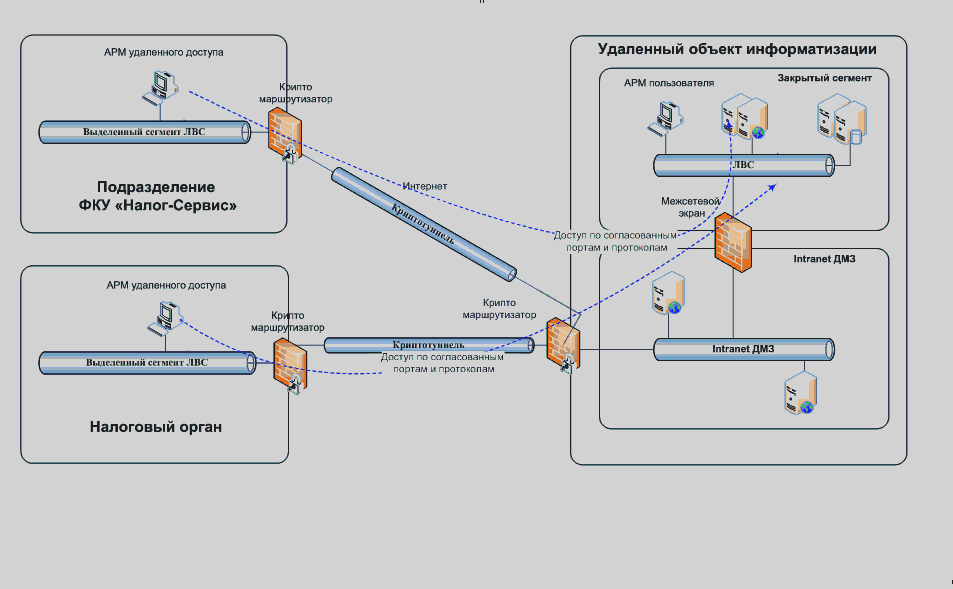
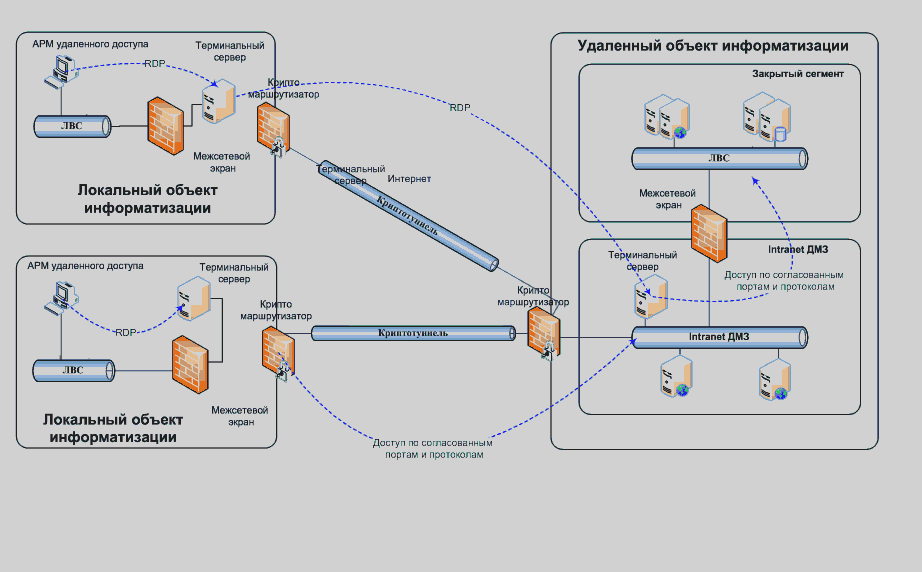
1. Подключение АРМ пользователей к информационным системам (ресурсам), размещаемым на удаленных объектах информатизации, допускается согласно схемам, приведенным в [приложении](#p100236), а именно:
1.1. В случае наличия технической (предлагаемый способ взаимодействия технически реализуем для конкретной информационной системы) и организационной (наличие необходимых программных и технических средств) возможности реализуется [вариант подключения N 1](#p100237) - с использованием промежуточного терминального сервера на удаленном объекте информатизации.
При данной схеме взаимодействия контроль среды (состава и целостности программного обеспечения) доступа к ресурсам осуществляется на терминальном сервере.
Дополнительными мерами по обеспечению информационной безопасности могут быть:
а) ограничение АРМ, с которых возможно подключение к терминальному серверу, по IP-адресам;
б) аутентификация АРМ на терминальном сервере по цифровым сертификатам;
в) ограничение перечня пользователей, которым разрешен доступ к терминальному серверу.
1.2. В случае временного отсутствия технической или организационной возможности реализуется [вариант подключения N 2](#p100239) - без использования промежуточного терминального сервера на удаленном объекте информатизации. При этом [вариант N 1](#p100237) является предпочтительным и должен быть реализован при первой возможности.
При данной схеме взаимодействия контроль среды доступа к ресурсам осуществляется на стороне объекта информатизации, с которого осуществляется доступ. Способ доступа с АРМ пользователя к целевой информационной системе зависит от решаемой задачи: напрямую (например, в случае доступа к АРМ для оказания услуг по технической поддержке соответствующего пользователя) или через сервер приложений, расположенный в демилитаризованной зоне удаленного объекта информатизации (если архитектура информационной системы предполагает наличие такого сервера).
Кроме того, должны быть реализованы ограничения на перечень АРМ (по списку IP-адресов; рекомендуется выделение таких IP-адресов в отдельную подсеть), с которых возможен доступ к информационным системам. При этом должен быть организован процесс управления выдачей IP-адресов в целях исключения предоставления IP-адресов из доверенного адресного пространства АРМ, не предназначенным для удаленного доступа к информационным системам.
1.3. В целях сокращения точек доступа к удаленным информационным системам на локальном объекте информатизации может быть реализован [вариант подключения N 3](#p100241) - с использованием терминального сервера доступа. При этом на удаленном объекте информатизации может как присутствовать, так и отсутствовать промежуточный терминальный сервер (в этой части применяются соответствующие условия [вариантов подключения N 1](#p100237) и [N 2](#p100239)).
Примечание: допускается использование АРМ одновременно как для работы с локальными информационными системами и ресурсами, так и для доступа к удаленным информационным системам и ресурсам с соблюдением нижеперечисленных требований.
2. Необходимо исключить допуск к работе на АРМ лиц, не имеющих прав доступа к информационным системам и ресурсам, для работы с которыми предназначены такие АРМ.
3. Необходимо исключить возможность доступа с АРМ к сетям связи общего пользования (в т.ч. сеть Интернет) и иным сетям, не являющихся частью ведомственной сети ФНС России.
4. Необходимо исключить неконтролируемый доступ с АРМ к внешним по отношению к ФНС России и ее подведомственным организациям почтовым сервисам.
5. Необходимо обеспечить двухфакторную аутентификацию пользователей на АРМ, в операционной системе АРМ или непосредственно в удаленной информационной системе (удаленном рабочем месте).
6. Необходимо обеспечить антивирусную защиту АРМ с поддержкой в актуальном состоянии баз вирусных сигнатур.
7. Необходимо обеспечить контроль за подключением к АРМ внешних (съемных) носителей информации и переносных устройств; допускается использование только зарегистрированных в установленном порядке внешних (съемных) носителей информации и переносных устройств.
При наличии технической возможности должен быть организован мониторинг (теневое копирование) информации, записываемой на внешние (съемные) носители информации и переносные устройства.
8. Необходимо обеспечить регистрацию событий, связанных с идентификацией и аутентификацией пользователей на АРМ.
9. Запрещается использовать средства удаленного управления для доступа к АРМ.
10. Запрещается предоставлять общий доступ к папкам (файлам), размещаемым на АРМ.
11. Необходимо обеспечить своевременную установку обновлений (патчей) операционной системы, прикладного программного обеспечения.
12. Необходимо обеспечить установку и использование на АРМ только того программного обеспечения, которое требуется для выполнения предписанных задач.
13. Запрещается сохранять реквизиты доступа к информационным системам средствами операционной системы или используемого для доступа к ресурсам программного обеспечения.
14. Необходимо обеспечить контроль несанкционированного вскрытия корпуса АРМ путем опечатывания корпуса АРМ и осуществления периодической проверки целостности печатей (пломб, стикеров).
15. Необходимо настроить операционную систему на АРМ таким образом, чтобы обеспечить очистку файла виртуальной памяти при перезагрузке АРМ или его выключении.
16. Необходимо обеспечить запрет несанкционированной загрузки операционной системы с внешних носителей.
В случае организации удаленного доступа с использованием терминального сервера доступа на локальном объекте информатизации [(вариант подключения N 3)](#p100241) вышеуказанные требования применяются к АРМ пользователей и к терминальному серверу с учетом следующих изменений и дополнений:
1. Терминальный сервер располагается исключительно в выделенном (обособленном) сегменте сети, из которого возможен доступ только к информационным системам и ресурсам, размещенным на удаленных объектах информатизации. При этом АРМ могут размещаться в невыделенном сегменте сети.
2. Терминальный сервер должен быть защищен от несанкционированного доступа.
3. Доступ к терминальному серверу должен быть ограничен только пользователями, имеющими право удаленного доступа к информационным системам и ресурсам, а также для АРМ, с которых такой доступ осуществляется.
4. К терминальному серверу применяются требования по обеспечению информационной безопасности, аналогичные вышеуказанным требованиям к АРМ, за исключением требований [5](#p100209), [9](#p100214), [10](#p100215).
5. Двухфакторная аутентификация пользователей реализуется как минимум одним из следующих способов:
а) на АРМ пользователей;
б) на терминальном сервере (без необходимости ее реализации на АРМ пользователей);
в) в удаленной информационной системе (на удаленном рабочем месте).
6. Если обработка информации после получения удаленного доступа к информационным системам и ресурсам осуществляется на терминальном сервере, должна быть реализована система разграничения доступа к информации, обрабатываемой различными пользователями и (или) в различных целях.
7. Если обработка информации после получения удаленного доступа к информационным системам и ресурсам осуществляется исключительно на терминальном сервере (т.е. такая информация не обрабатывается на АРМ), допускается:
а) не обеспечить двухфакторную аутентификацию пользователей на АРМ;
б) требования [3](#p100207), [4](#p100208), [9](#p100214), [10](#p100215), [12](#p100217), [15](#p100220) к АРМ не применять.
**СХЕМЫ УДАЛЕННОГО ПОДКЛЮЧЕНИЯ АРМ ПОЛЬЗОВАТЕЛЕЙ**
**К ИНФОРМАЦИОННЫМ СИСТЕМАМ (РЕСУРСАМ), РАЗМЕЩАЕМЫМ НА ИНЫХ**
**ОБЪЕКТАХ ИНФОРМАТИЗАЦИИ**
Вариант подключения N 1. С использованием промежуточного терминального сервера на удаленном объекте информатизации
Вариант подключения N 2. Без использования промежуточного терминального сервера на удаленном объекте информатизации
Вариант подключения N 3. С использованием терминального сервера доступа на локальном объекте информатизации
Приложение 2
"УТВЕРЖДАЮ"
#Должность руководителя
(заместителя руководителя)
организации#
____________ _____________
"__" ________ 20__ г.
Заявка [<*>](#p100268)
на предоставление (изменение прав) доступа к ресурсам
ФНС России федерального уровня
Прошу предоставить указанные ниже права доступа следующим сотрудникам
#указать наименование отдела#:
| N п/п | Фамилия, имя, отчество | Должность | Учетная запись в ЕСК (с указанием домена) | Обоснование необходимости проведения указанного вида работ в соответствии с должностными обязанностями пользователя (ссылка на раздел должностного регламента или иной нормативный документ) | Наименование ресурса (подсистемы) | Перечень прав доступа к функциям подсистем (перечень шаблонов, ролей) [<3>](#p100269) | Период действия (постоянно или указать интервал) | Контактная информация (номер телефона, номер комнаты) | Примечание [<4>](#p100270) |
| --- | --- | --- | --- | --- | --- | --- | --- | --- | --- |
| 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| | | | | | | | | | |
| | | | | | | | | | |
Начальник #отдела, работнику которого предоставляется доступ#
"__" ________ 201_ г. _______ ___________________, _______________________
подпись Фамилия, инициалы контактный телефон,
адрес электронной почты
Согласовано:
#Начальник отдела информационной безопасности#
"__" ________ 201_ г. _______ ___________________
подпись Фамилия, инициалы
---
<*> Примечание: отмеченное курсивом заполнить.
<3> Если заявка касается доступа к АИС "Налог-3", необходимо указать полный путь к роли в дереве приложений.
<4> Если заявка касается прав администрирования пользователей АИС "Налог-3", необходимо указать структурный контекст для роли (подсистемы).
Приложение 3
"СОГЛАСОВАНО" "УТВЕРЖДАЮ"
#Руководитель #Руководитель
(заместитель руководителя) (заместитель руководителя)
организации, запрашивающей доступ# организации, запрашивающей доступ
ответственный за ресурс#
___________________ _____________ ___________________ _____________
"__" ________ 20__ г. "__" ________ 20__ г.
Заявка [<*>](#p100268)
на предоставление (изменение прав) доступа к ресурсу
#наименование налогового органа или подразделения
ФКУ "Налог-Сервис" ФНС России#
Прошу предоставить указанные ниже права доступа следующим сотрудникам
#указать наименование отдела#:
| N п/п | Фамилия, имя, отчество | Должность | Учетная запись в ЕСК (с указанием домена) | Обоснование необходимости проведения указанного вида работ в соответствии с должностными обязанностями пользователя (ссылка на раздел должностного регламента или иной нормативный документ) | Ресурс (согласно Перечню) [<5>](#p100296) | Задача (шаблон, роль, права доступа) | Период действия (постоянно или указать интервал) | Контактная информация (номер телефона, номер комнаты) | Примечание |
| --- | --- | --- | --- | --- | --- | --- | --- | --- | --- |
| 1 | 2 | 3 | 4 | 5 | 6 | 7 | 8 | 9 | 10 |
| | | | | | | | | | |
| | | | | | | | | | |
Начальник #отдела, работнику которого предоставляется доступ#
"__" ________ 201_ г. _______ ___________________, _______________________
подпись Фамилия, инициалы контактный телефон,
адрес электронной почты
Согласовано:
#Начальник отдела информационной
безопасности организации,
запрашивающей доступ# ___________________________________________
контактный телефон, адрес электронной почты
"__" ________ 201_ г. _______ ___________________
подпись Фамилия, инициалы
#Начальник отдела информационной
безопасности организации,
ответственной за ресурс#
"__" ________ 201_ г. _______ ___________________
подпись Фамилия, инициалы
---
<5> В целях организации доступа сотрудников Учреждения в административное здание и/или серверное помещение налогового органа и унификации процедуры согласования и предоставления доступа рекомендуется включать "Право доступа в помещение N ___" в качестве ресурса в Перечень ресурсов налогового органа.
---