ИТ.ОС.А6.ПЗ. Методический документ. Профиль защиты операционных систем типа «А» шестого класса защиты
Актуально на 02.11.2026.
Как цитировать: "ИТ.ОС.А6.ПЗ. Методический документ. Профиль защиты операционных систем типа "А" шестого класса защиты". ИТ.ОС.А6.ПЗ. https://bukva.ai/docs/metodika-it-os-a6-pz
(утв. ФСТЭК России 08.02.2017)
Утвержден ФСТЭК России 8 февраля 2017 года
ПРОФИЛЬ ЗАЩИТЫ ОПЕРАЦИОННЫХ СИСТЕМ ТИПА «А» ШЕСТОГО КЛАССА ЗАЩИТЫ
ОУД — оценочный уровень доверия
ПБО — политика безопасности организации
ПФБ — политика функций безопасности
СВТ — средство вычислительной техники
СЗИ — средство защиты информации
ТДБ — требования доверия к безопасности объекта оценки
ФБО — функциональные возможности безопасности объекта оценки
ФТБ — функциональные требования безопасности к объекту оценки
Настоящий методический документ ФСТЭК России разработан и утвержден в соответствии с подпунктом 4 пункта 8 Положения о Федеральной службе по техническому и экспортному контролю, утвержденного Указом Президента Российской Федерации от 16 августа 2004 г. № 1085, и предназначен для организаций, осуществляющих в соответствии с законодательством Российской Федерации работы по созданию средств защиты информации (далее — разработчики, производители), заявителей на осуществление сертификации продукции (далее — заявители), а также для испытательных лабораторий и органов по сертификации, выполняющих работы по сертификации средств защиты информации на соответствие обязательным требованиям по безопасности информации при проведении ими работ по сертификации операционных систем на соответствие Требованиям безопасности информации к операционным системам, утвержденным приказом ФСТЭК России от 19 августа 2016 г. № 119.
Настоящий методический документ ФСТЭК России детализирует и определяет взаимосвязи требований и функций безопасности операционных систем (далее — ОС), установленных Требованиями безопасности информации к ОС, утвержденными приказом ФСТЭК России от 19 августа 2016 г. № 119.
Профиль защиты учитывает положения комплекса национальных стандартов Российской Федерации ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий».
Данный раздел содержит информацию общего характера. Подраздел «Ссылка на профиль защиты» включает идентификационные сведения о профиле защиты (далее — ПЗ), которые предоставляют маркировку и описательную информацию, необходимую для контроля и идентификации ПЗ и объекта оценки (далее — ОО), к которому он относится. Подраздел «Аннотация объекта оценки» содержит краткое описание использования ОО и его основные характеристики безопасности.
2.1 Ссылка на профиль защиты
| Наименование ПЗ: | Профиль защиты операционных систем типа «А» шестого класса защиты. |
|---|---|
| Тип ОС: | ОС типа «А». |
| Класс защиты: | Шестой. |
| Версия ПЗ: | Версия 1.0. |
| Обозначение ПЗ: | ИТ.ОС.А6.ПЗ. |
| Идентификация ОО: | ОС типа «А» шестого класса защиты. |
| Уровень доверия: | Оценочный уровень доверия 1 (ОУД1), расширенный компонентами ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы» и AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы». |
| Идентификация: | Требования безопасности информации к операционным системам, утвержденные приказом ФСТЭК России от 19 августа 2016 г. № 119. ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий». |
| Ключевые слова: | Операционные системы, ОС общего назначения. |
2.2 Аннотация профиля защиты
Настоящий ПЗ определяет требования безопасности к ОС общего назначения (тип «А») шестого класса защиты.
2.2.1 Ключевые термины, используемые в профиле защиты
Ниже приведены ключевые термины, используемые в ПЗ при задании требований безопасности ОС и относящиеся к различным категориям пользователей ОС и субъектов доступа, а также их определения.
Администратор: пользователь ОС, уполномоченный выполнять некоторые действия по администрированию ОС (имеющий административные полномочия) в соответствии с установленной ролью и требуемыми привилегиями в ОС на выполнение этих действий.
Непривилегированный субъект доступа: процесс, порождаемый пользователем.
Неуполномоченный субъект доступа: процесс, порождаемый лицами, не являющимися пользователями ОС, при попытке несанкционированного доступа.
Объект доступа: единица информационного ресурса (файл, каталог, том, устройство и (или) иные), доступ к которой регламентируется правилами разграничения доступа и по отношению к которой субъекты доступа выполняют операции.
Пользователь: пользователь ОС, не имеющий административных полномочий.
Пользователь ОС: лицо (администратор, пользователь), которому разрешено выполнять некоторые действия (операции) по администрированию ОС или обработке информации в ОС.
Привилегированный субъект доступа: процесс, порождаемый администратором или от имени служебной учетной записи ОС.
Роль: предопределенная совокупность правил, устанавливающих допустимое взаимодействие с ОС.
Субъект доступа: процесс, порождаемый пользователем ОС (пользователем или администратором).
Уполномоченный непривилегированный субъект доступа: процесс, порождаемый пользователем в соответствии с правами доступа к объекту доступа.
Уполномоченный привилегированный субъект доступа: процесс, порождаемый администратором или от имени служебной учетной записи в соответствии с ролью.
Соотношение терминов, применяемых в настоящем профиле защиты для обозначения пользователей ОС и субъектов доступа различных категорий представлено на рисунке 2.1.
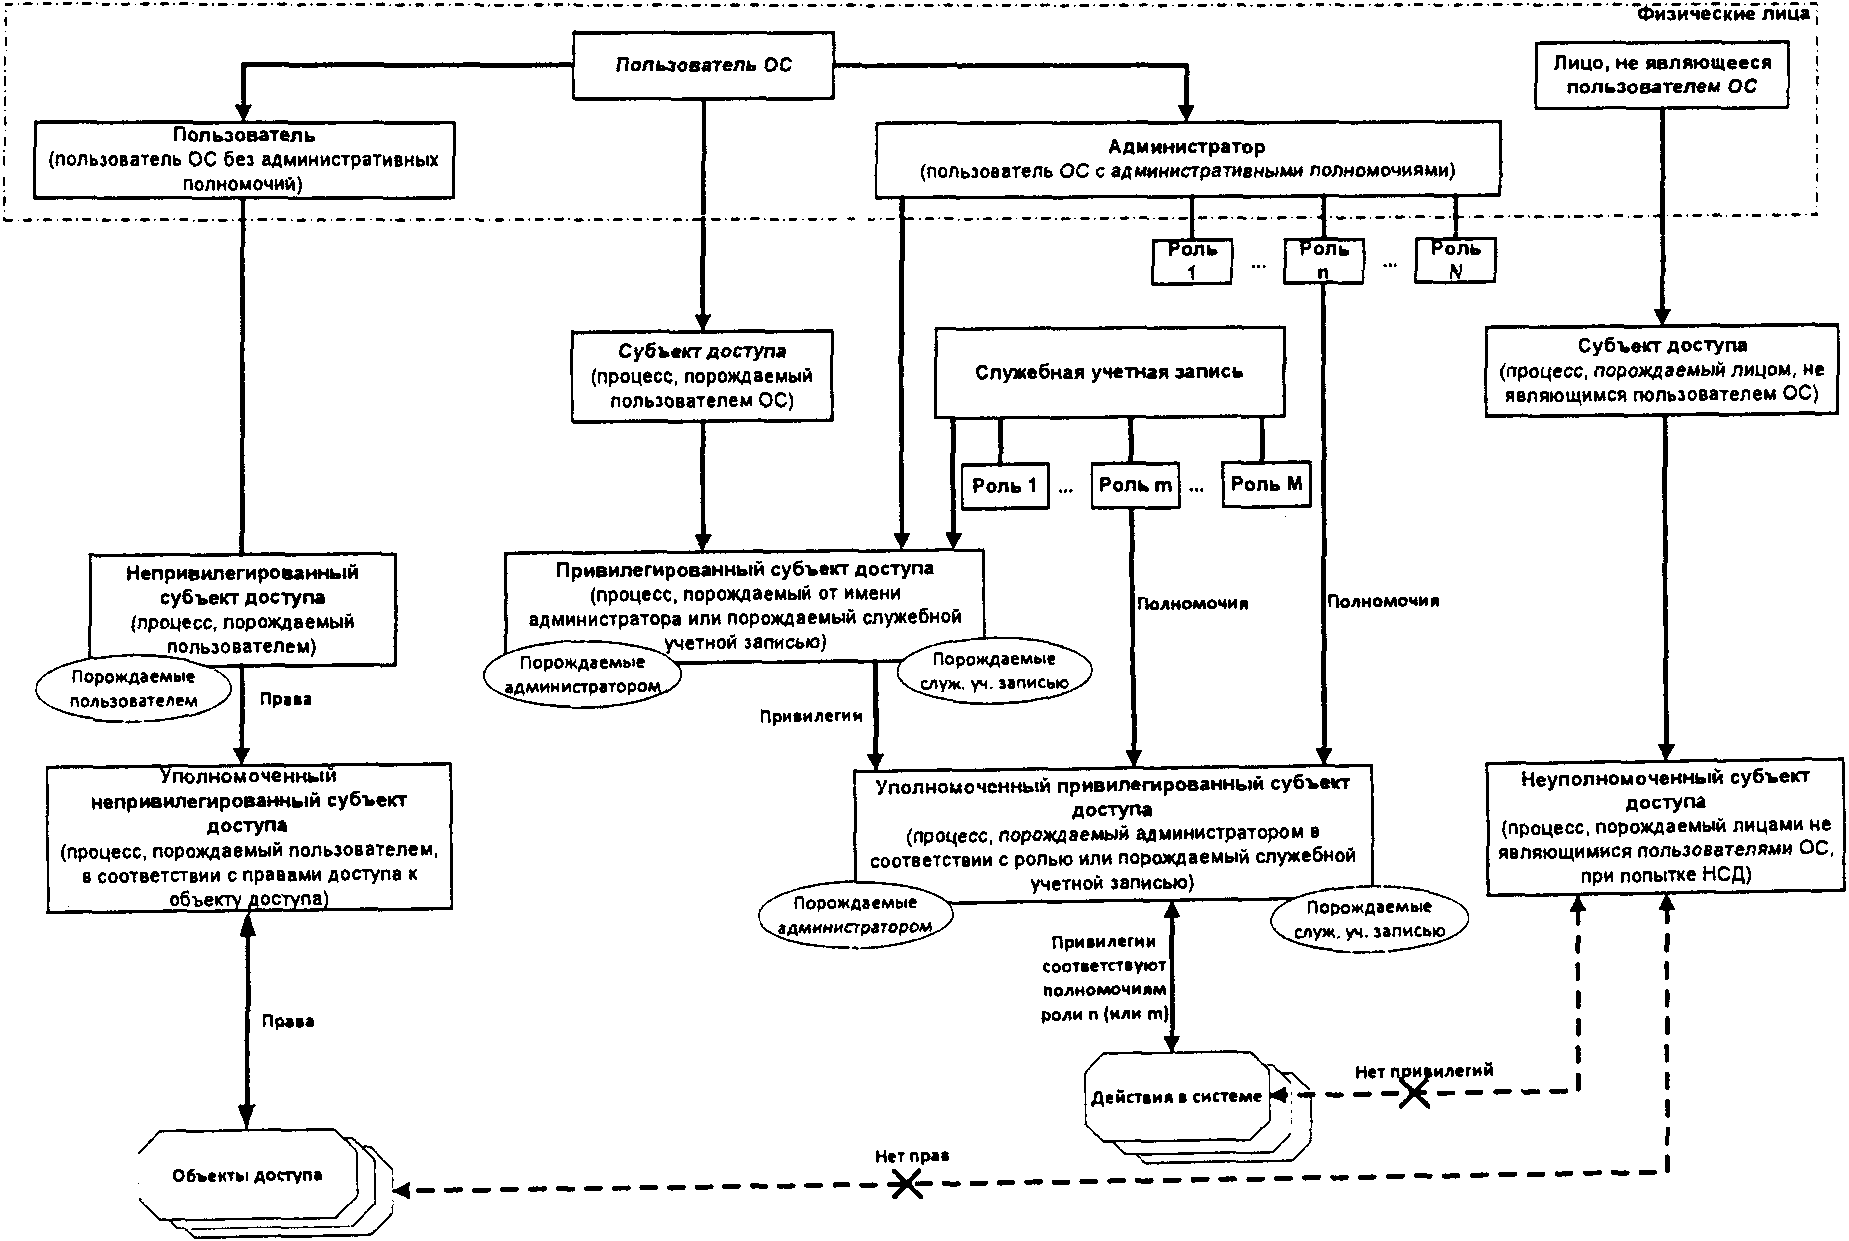
Рисунок 2.1 — Соотношение терминов, применяемых в профиле
защиты для обозначения пользователей ОС и субъектов доступа
разных категорий
2.2.2 Использование и основные характеристики безопасности
объекта оценки
ОО представляет собой программное средство (комплекс программ), реализующее (реализующий) функции защиты от несанкционированного доступа к информации, обрабатываемой на средствах вычислительной техники, находящихся под управлением данного программного средства (комплекса программ).
ОО должен обеспечивать нейтрализацию следующих угроз безопасности информации:
несанкционированный доступ к объектам доступа со стороны субъектов доступа, для которых запрашиваемый доступ не разрешен;
получение нарушителем несанкционированного доступа к информации, обрабатываемой средством вычислительной техники, в период, когда пользователь ОС покинул рабочее место, не завершив сеанс работы ОС;
несанкционированное или непреднамеренное удаление информации со средства вычислительной техники, функционирующего под управлением ОС;
утечка или несанкционированное изменение информации в оперативной памяти, используемой различными процессами и формируемыми ими потоками данных;
несанкционированное внесение нарушителем изменений в конфигурационные данные, которые влияют на функционирование отдельных сервисов, приложений или ОС в целом;
осуществление нарушителем восстановления (подбора) аутентификационной информации пользователей ОС;
использование нарушителем идентификационной и начальной аутентификационной информации, соответствующей учетной записи пользователя ОС;
несанкционированное внесение изменений в журналы регистрации событий безопасности ОС (журналы аудита);
несанкционированный доступ к информации вследствие использования пользователями ОС неразрешенного программного обеспечения (далее — ПО);
несанкционированный доступ субъектов доступа к информации, обработка которой осуществлялась в рамках сеансов (сессий) других субъектов доступа.
В состав ОС как объекта оценки входят следующие компоненты:
загрузчик ОС, обеспечивающий загрузку ядра ОС;
ядро ОС, обеспечивающее управление ресурсами средства вычислительной техники (процессорное время, оперативная память и другие) и выполнение базовых функций по защите информации;
модули уровня ядра (программы, загружаемые ядром ОС и расширяющие его базовые функциональные возможности);
службы ОС, обеспечивающие выполнение функций по обработке и защите информации.
Архитектура безопасности ОС должна обеспечивать:
реализацию монитора обращений (диспетчера доступа), обеспечивающую возможность его исчерпывающего анализа и тестирования;
защищенность монитора обращений (диспетчера доступа) от проникновения (вмешательства), преодоления и обхода;
невозможность доступа субъектов доступа к объектам доступа в обход установленных правил разграничения доступа (управления доступом) в случае сбоя монитора обращений (диспетчера доступа) до восстановления его работоспособности.
В ОС должны быть реализованы следующие функции безопасности:
идентификация и аутентификация;
регистрация событий безопасности;
обеспечение надежного функционирования;
В среде, в которой ОС функционирует, должны быть реализованы следующие функции безопасности:
обеспечение условий безопасного функционирования ОС;
обеспечение доверенного маршрута;
обеспечение доверенного канала.
Функции безопасности ОС должны обладать составом функциональных возможностей (функциональных требований безопасности), обеспечивающих реализацию этих функций.
В настоящем ПЗ изложены следующие виды требований безопасности, предъявляемые к ОС:
функциональные требования безопасности;
требования доверия к безопасности.
Функциональные требования безопасности ОС, изложенные в ПЗ, включают:
требования к идентификации и аутентификации;
требования к управлению доступом;
требования к регистрации событий безопасности;
требования к ограничению программной среды;
требования к изоляции процессов;
требования к фильтрации сетевого потока.
Функциональные требования безопасности для ОС выражены на основе компонентов требований из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» и специальных (расширенных) компонентов.
Состав функциональных требований безопасности, включенных в настоящий ПЗ, обеспечивает следующие функциональные возможности ОС типа «А»:
возможность задания политики дискреционного и ролевого управления доступом для установленного множества операций, выполняемых субъектами доступа по отношению к объектам доступа;
возможность реализации дискреционного и ролевого управления доступом на основе списков управления доступом (матрицы управления доступом) и (или) ролей;
возможность осуществления резервного копирования объектов файловой системы;
возможность удаления объектов файловой системы;
возможность восстановления объектов ОС из резервных копий, созданных с использованием ОС, и использования ассоциированных с ними атрибутов безопасности;
возможность установки ПО (компонентов ПО) только администраторами;
возможность задания правил автоматического запуска компонентов ПО при загрузке ОС;
контроль запуска компонентов ПО и реагирование на попытки запуска компонентов ПО, произведенные в нарушение установленных правил запуска компонентов ПО;
возможность осуществлять фильтрацию входящих и (или) исходящих сетевых потоков;
возможность осуществлять фильтрацию сетевых потоков, основанную на атрибутах безопасности субъектов доступа (сетевой адрес узла отправителя, сетевой адрес узла получателя) и информации (сетевой протокол, который используется для взаимодействия);
возможность явно разрешать сетевой поток, базируясь на устанавливаемом администратором наборе правил фильтрации сетевого трафика, основанном на идентифицированных атрибутах;
возможность запрещать сетевой поток, базируясь на устанавливаемом администратором наборе правил фильтрации сетевого трафика, основанном на идентифицированных атрибутах;
возможность поддерживать для каждого пользователя ОС список атрибутов безопасности;
возможность блокирования учетной записи пользователя ОС при превышении установленного администратором числа неуспешных попыток аутентификации;
обеспечение идентификации объектов доступа;
идентификация и аутентификация пользователя до выполнения основных действий по доступу в информационную систему или администратора до выполнения действий по управлению ОС;
исключение отображения действительного значения аутентификационной информации при ее вводе пользователем ОС в диалоговом интерфейсе;
возможность ассоциировать атрибуты безопасности пользователя ОС с субъектами доступа (запускаемыми от его имени процессами);
возможность проверки соответствия аутентификационной информации метрике качества, обеспечивающей адекватную защиту от нарушения безопасности нарушителем с потенциалом нападения, соответствующим классу защищенности;
возможность со стороны администратора управлять атрибутами безопасности;
возможность со стороны администратора управлять выполнением функций безопасности ОС;
возможность со стороны администратора управлять параметрами функций безопасности ОС, данными аудита, правилами фильтрации сетевого потока;
поддержка определенных ролей для ОС и их ассоциации с пользователями ОС;
обеспечение управления доступом к объектам ОС;
защита хранимой аутентификационной информации от неправомерного доступа к ней и раскрытия;
обеспечение защиты от переполнения буфера;
постоянный контроль и проверка правомочности обращений субъектов доступа к объектам доступа;
возможность предоставления надежных меток времени при проведении аудита, а также для ограничения срока действий атрибутов безопасности;
возможность осуществлять ограничение максимального числа одновременных (параллельных) интерактивных сеансов доступа в операционную систему, предоставленных одному и тому же субъекту доступа;
возможность осуществлять блокирование сеанса доступа пользователя ОС по истечении заданного интервала времени бездействия;
возможность осуществлять блокирование (разблокирование) собственного сеанса доступа в ОС пользователем ОС;
возможность обеспечения защиты от несогласованностей, возникающих на уровне процессов при параллельной работе с ресурсами средства вычислительной техники и объектами доступа ОС;
возможность блокирования попыток доступа к объектам доступа, если в момент обращения они используются другими процессами;
возможность включения и исключения событий в совокупность событий, подвергающихся аудиту, предоставляемая администратору;
возможность предоставления администратору всей информации аудита в понятном для него виде;
возможность защиты хранимых записей регистрации событий безопасности ОС (аудита) от несанкционированного удаления и предотвращения модификации записей аудита;
возможность выполнения действий, направленных на сохранение данных журнала регистрации событий безопасности ОС и обеспечивающих непрерывность процесса аудита, если журнал регистрации событий безопасности ОС превысит определенный администратором размер;
возможность регистрации (аудита) событий безопасности, которые в соответствии с национальным стандартом Российской Федерации ГОСТ Р ИСО/МЭК 15408-2 включены в минимальный уровень аудита.
Требования доверия к безопасности ОС сформированы на основе компонентов требований из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности» и специальных (расширенных) компонентов.
Требования доверия к безопасности ОС образуют оценочный уровень доверия 1 (ОУД1), расширенный компонентами ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы» и AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы».
В целях обеспечения условий безопасного функционирования ОС в настоящем ПЗ определены цели для среды функционирования ОС.
2.2.3 Тип объекта оценки
ОО является ОС типа «А» шестого класса защиты.
ОС типа «А» — операционная система, предназначенная для функционирования на средствах вычислительной техники общего назначения (автоматизированные рабочие места, серверы, смартфоны, планшеты, телефоны и иные).
2.2.4 Доступные аппаратные средства, программное
обеспечение, программно-аппаратные средства, не входящие в объект оценки
В рамках настоящего ПЗ аппаратные средства, программное обеспечение, программно-аппаратные средства, не входящие в ОО, не рассматриваются.
2.3 Соглашения
Комплекс национальных стандартов Российской Федерации ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий» допускает выполнение определенных операций над компонентами требований безопасности. Соответственно в настоящем ПЗ используются операции «уточнение», «выбор», «назначение» и «итерация».
Операция «уточнение» используется для добавления в компонент требований некоторых подробностей (деталей) и, таким образом, ограничивает диапазон возможностей по удовлетворению требований. Результат операции «уточнение» в настоящем ПЗ обозначается полужирным текстом.
Операция «выбор» используется для выбора одного или нескольких элементов из перечня в формулировке компонента требований. Результат операции «выбор» в настоящем ПЗ обозначается #подчеркнутым курсивным текстом#.
Операция «назначение» используется для присвоения конкретного значения ранее неконкретизированному параметру в компоненте требований. Операция «назначение» обозначается заключением присвоенного значения параметра в квадратные скобки, [назначаемое (присвоенное) значение параметра].
В настоящем ПЗ используются компоненты требований безопасности, включающие частично выполненные операции «назначение» и предполагающие завершение операций в задании по безопасности (ЗБ). В данных компонентах незавершенная часть операции «назначения» обозначается как [назначение: область предполагаемых значений].
В настоящий ПЗ включен ряд требований безопасности, сформулированных в явном виде (расширенные (специальные) требования безопасности). Краткая форма имен компонентов требований, сформулированных в явном виде, содержит текст (EXT).
Операция «итерация» используется для выражения двух или более требований безопасности на основе одного компонента требований безопасности; при этом осуществляется различное выполнение других операций («уточнение», «выбор» и (или) «назначение») над этим компонентом.
Настоящий профиль защиты содержит ряд незавершенных операций над компонентами функциональных требований безопасности. Эти операции должны быть завершены в задании по безопасности для конкретной реализации ОС.
3.1 Утверждение о соответствии ГОСТ Р ИСО/МЭК 15408
Настоящий профиль защиты разработан с учетом положений национальных стандартов Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» и ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности».
Настоящий профиль защиты содержит расширенные (специальные) требования безопасности, разработанные в соответствии с правилами, установленными национальными стандартами Российской Федерации ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий» (ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы» и AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы», FDP_CRC_EXT.1 «Восстановление информации», FDP_DDM_EXT.1 «Уничтожение (стирание) информации», FDP_RSI_EXT.1 «Управление установкой программного обеспечения», FDP_RSP_EXT.1 «Правила запуска компонентов программного обеспечения», FDP_RSP_EXT.2 «Контроль запуска компонентов программного обеспечения», FIA_OID_EXT.1 «Идентификация объектов доступа», FPO_DFS_EXT.1 «Изоляция процессов», FPO_OBF_EXT.1 «Блокирование файлов процессами», FPT_ACF_EXT.1 «Управление доступом к компонентам операционной системы», FPT_BOP_EXT.1 «Защита от переполнения буфера», FPT_MTR_EXT.1 «Монитор обращений», FPT_APW_EXT.1 «Защита хранимой аутентификационной информации»).
3.2 Утверждение о соответствии профилям защиты
Соответствие другим профилям защиты не требуется.
3.3 Утверждение о соответствии пакетам
пакет требований доверия: оценочный уровень доверия 1 (ОУД1), расширенный компонентами ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы» и AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы».
3.4 Обоснование соответствия
Включение функциональных требований и требований доверия к ОС в настоящий ПЗ определяется Требованиями безопасности информации к операционным системам, утвержденными приказом ФСТЭК России от 19 августа 2016 г. № 119.
3.5 Изложение соответствия
При разработке ЗБ и (или) других ПЗ на основе настоящего профиля защиты устанавливаются следующие типы соответствия:
«строгое» соответствие — если настоящий ПЗ является единственным ПЗ, утверждение о соответствии которому включено в ЗБ;
«демонстрируемое» соответствие — если ОО является комплексным продуктом (изделием), и в ЗБ включено утверждение о соответствии (помимо настоящему ПЗ) другому (другим) ПЗ.
4.1 Цели безопасности для среды функционирования
В данном разделе дается описание целей безопасности для среды функционирования ОО.
Цель для среды функционирования ОО-1
ОО должен быть совместим с СВТ (ИС), в котором (которой) он функционирует.
Должны быть обеспечены установка, конфигурирование и управление ОО в соответствии с эксплуатационной документацией.
Цель для среды функционирования ОО-3
Должна быть обеспечена защита от осуществления действий, направленных на нарушение физической целостности СВТ, на котором функционирует ОО.
Должна быть обеспечена доверенная загрузка ОС (блокирование попыток несанкционированной загрузки, контроль доступа субъектов доступа к процессу загрузки, контроль целостности компонентов загружаемой операционной среды).
Цель для среды функционирования ОО-5
&Обеспечение условий безопасного функционирования&
Должны быть обеспечены необходимые ресурсы для выполнения ФБО ОС, хранения резервных копий, создаваемых ОС, а также защищенное хранение данных ОС и защищаемой информации.
Цель для среды функционирования ОО-6
&Контроль установки неразрешенного программного обеспечения&
Должно быть обеспечено ограничение на установку ПО и его компонентов, не задействованных в технологическом процессе обработки информации.
Цель для среды функционирования ОО-7
Должен обеспечиваться доверенный маршрут между ОС и пользователями ОС (администраторами, пользователями).
Цель для среды функционирования ОО-8
Должна быть обеспечена невозможность отключения (обхода) компонентов ОС.
Цель для среды функционирования ОО-9
Должен обеспечиваться доверенный канал передачи данных между ОС и СВТ, на которых происходит обработка информации, а также с которых происходит их администрирование.
Цель для среды функционирования ОО-10
&Ограничение несанкционированного копирования информации, содержащейся в ОС&
Должны быть реализованы меры, препятствующие несанкционированному копированию информации, содержащейся в ОС, на съемные машинные носители информации (или за пределы ИС). В том числе должен осуществляться контроль вноса (выноса) в (из) контролируемую зону (контролируемой зоны) съемных машинных носителей информации.
Цель для среды функционирования ОО-11
&Проверка устанавливаемых внешних модулей уровня ядра&
Должна осуществляться проверка целостности внешних модулей уровня ядра, получаемых от заявителя (разработчика, производителя), перед их установкой в ОС.
Цель для среды функционирования ОО-12
Должно быть обеспечено выделение вычислительных ресурсов для процессов в соответствии с их приоритетами.
Персонал, ответственный за функционирование ОО, должен обеспечивать функционирование ОО, в точности руководствуясь эксплуатационной документацией.
Цель для среды функционирования ОО-14
Лица, ответственные за эксплуатацию ОО, должны обеспечить, чтобы аутентификационная информация для каждой учетной записи пользователя ОС содержались в тайне и были недоступны лицам, не уполномоченным использовать данную учетную запись.
Цель для среды функционирования ОО-15
&Генерация аутентификационной информации&
Должна обеспечиваться возможность генерации аутентификационной информации соответствующей метрике качества.
5. Определение расширенных компонентов
В данном разделе ПЗ представлены расширенные компоненты для ОС.
5.1 Определение расширенных компонентов функциональных
требований безопасности объекта оценки
Для ОО определены компоненты функциональных требований безопасности, сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» (расширенные (специальные) компоненты).
Компоненты функциональных требований безопасности, сформулированные в явном виде, представлены в приложении А к настоящему профилю защиты.
5.2 Определение расширенных компонентов требований доверия
к безопасности объекта оценки
Для ОО определены расширенные (специальные) компоненты требований доверия к безопасности: ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы», сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности».
Компоненты требований доверия к безопасности, сформулированные в явном виде, представлены в приложении Б к настоящему профилю защиты.
В данном разделе ПЗ представлены функциональные требования и требования доверия, которым должен удовлетворять ОО. Функциональные требования, представленные в настоящем ПЗ, основаны на функциональных компонентах из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности». Кроме того, в настоящий ПЗ включен ряд требований безопасности, сформулированных в явном виде (расширение национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности»). Требования доверия основаны на компонентах требований доверия из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности» и представлены в настоящем ПЗ в виде оценочного уровня доверия ОУД1, расширенного компонентами ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», и AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы», сформулированными в явном виде (расширение национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности»).
6.1 Функциональные требования безопасности объекта оценки
Функциональные компоненты из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности», на которых основаны функциональные требования безопасности ОО, а также компоненты сформулированных в явном виде расширенных (специальных) требований приведены в таблице 6.1.
Функциональные компоненты, на которых основаны ФТБ ОО
6.1.1 Аудит безопасности (FAU)
| FAU_ARP.1 | Сигналы нарушения безопасности |
|---|---|
| FAU_ARP.1.1 | ФБО должны предпринять [информирование администратора], [назначение: список других действий] при обнаружении возможного нарушения безопасности. |
| Зависимости: | FAU_SAA.1 Анализ потенциального нарушения. |
| FAU_GEN.1 | Генерация данных аудита |
| FAU_GEN.1.1 | ФБО должны быть способны генерировать запись аудита для следующих событий, потенциально подвергаемых аудиту: а) запуск и завершение выполнения функций аудита; б) все события, потенциально подвергаемые аудиту, на #минимальном# уровне аудита; в) [события, приведенные во втором столбце таблицы 6.2, а также [назначение: другие специально определенные события, потенциально подвергаемые аудиту]]. |
| FAU_GEN.1.2 | ФБО должны регистрировать в каждой записи аудита, по меньшей мере, следующую информацию: а) дату и время события, тип события, идентификатор субъекта доступа (если применимо) и результат события (успешный или неуспешный); б) для каждого типа событий, потенциально подвергаемых аудиту, из числа определенных в функциональных компонентах, которые включены в ПЗ и (или) ЗБ, [назначение: другая относящаяся к аудиту информация]. |
6.1.2 Защита данных пользователя (FDP)
| Информация | Атрибуты |
|---|---|
| сетевой трафик | сетевой протокол, который используется для взаимодействия; [назначение: дополнительные атрибуты] |
6.1.3 Идентификация и аутентификация (FIA)
6.1.4 Управление безопасностью (FMT)
| FMT_SMF.1 | Спецификация функций управления |
| FMT_SMF.1.1 | ФБО должны быть способны к выполнению следующих функций управления: [управление режимом выполнения функций безопасности, управление данными ФБО], [назначение: список других функций управления безопасностью, предоставляемых ФБО]. |
| Зависимости: | отсутствуют. |
| Замечания по применению: 1. Объект оценки не должен содержать функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО, настроек, ролей и иных сущностей, связанных с функциями управления, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 2. Объект оценки не должен содержать настроек (преднастроек) функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО и иных сущностей, настраиваемых при производстве, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. 3. В ЗБ должны быть описаны все возможности по управлению для каждой ФБО, в том числе все управляемые сущности (механизмы, интерфейсы, правила, каналы и т.д.), способы администрирования ОО (локальное, удаленное), роли пользователей ОС, которым предоставлены возможности по управлению, а для неиспользуемых возможностей по управлению ФБО должно быть представлено соответствующее обоснование. | |
| FMT_MTD.1 | Управление данными ФБО |
| FMT_MTD.1.1 | ФБО должны предоставлять возможность выполнения операций, указанных во [втором столбце таблицы 6.5, а также [назначение: другие операции]] следующих данных указанных в [третьем столбце таблицы 6.5, а также [назначение: список других данных ФБО]] только [назначение: роли администраторов в соответствии с FMT_SMR.1]. |
6.1.5 Защита ФБО (FPT)
6.1.6 Доступ к ОО (FTA)
6.1.7 Функциональные возможности безопасности
операционной системы (FPO)
6.2 Требования доверия к безопасности объекта оценки
Требования доверия к безопасности ОО взяты из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности» и образуют ОУД1, расширенный компонентами ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», и AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» (см. таблицу 6.6).
Требования доверия к безопасности ОО
6.2.1 Разработка (ADV)
| ADV_FSP.1 | Базовая функциональная спецификация |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ADV_FSP.1.1D | Заявитель (разработчик, производитель) должен представить функциональную спецификацию. |
| ADV_FSP.1.2D | Заявитель (разработчик, производитель) должен представить прослеживание функциональной спецификации к функциональным требованиям безопасности. |
| Элементы содержания и представления документированных материалов | |
| ADV_FSP.1.1C | В функциональной спецификации должны описываться назначение и метод использования для каждого из ИФБО, осуществляющих или поддерживающих выполнение ФТБ. |
| ADV_FSP.1.2C | В функциональной спецификации должны быть идентифицированы все параметры, связанные с каждым ИФБО, осуществляющим или поддерживающим ФТБ. |
| ADV_FSP.1.3C | В функциональной спецификации должно приводиться обоснование неявного категорирования интерфейсов как не влияющих на выполнение ФТБ. |
| ADV_FSP.1.4C | В прослеживании соответствия должно быть продемонстрировано прослеживание ФТБ к ИФБО в функциональной спецификации. |
| Элементы действий испытательной лаборатории | |
| ADV_FSP.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ADV_FSP.1.1C — ADV_FSP.1.4C. |
| ADV_FSP.1.2E | Испытательная лаборатория должна сделать независимое заключение, что функциональная спецификация является точным и полным отображением функциональных требований безопасности ОО. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 10.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
6.2.2 Руководства (AGD)
| AGD_OPE.1 | Руководство пользователя по эксплуатации |
| Зависимости: | ADV_FSP.1 Базовая функциональная спецификация. |
| Элементы действий заявителя (разработчика, производителя) | |
| AGD_OPE.1.1D | Заявитель (разработчик, производитель) должен представить руководство пользователя ОС по эксплуатации. |
| Элементы содержания и представления документированных материалов | |
| AGD_OPE.1.1C | В руководстве пользователя ОС по эксплуатации для каждой роли пользователя ОС должно быть представлено описание доступных пользователям ОС функций, возможных прав и обязанностей, которыми следует управлять в защищенной среде функционирования, а также уместных предупреждений. |
| AGD_OPE.1.2C | В руководстве пользователя ОС по эксплуатации в рамках каждой роли пользователя ОС должно быть представлено описание принципов безопасной работы с предоставленными в ОО интерфейсами. |
| AGD_OPE.1.3C | В руководстве пользователя ОС по эксплуатации должно быть представлено описание доступных для каждой роли пользователя ОС функций и интерфейсов, особенно всех параметров безопасности под управлением пользователя ОС, с указанием безопасных значений, если это уместно. |
| AGD_OPE.1.4C | В руководстве пользователя ОС по эксплуатации для каждой роли пользователя ОС должно быть представлено четкое представление каждого типа имеющих значение для безопасности событий, связанных с доступными пользователю ОС обязательными для выполнения функциями, включая изменение характеристик безопасности сущностей, находящихся под управлением ФБО. |
| AGD_OPE.1.5C | В руководстве пользователя ОС по эксплуатации должны быть идентифицированы все возможные режимы работы ОО (включая операции после сбоев и ошибок эксплуатации), их последствия и участие в обеспечении безопасного функционирования. |
| AGD_OPE.1.6C | В руководстве пользователя ОС по эксплуатации для каждой роли пользователя ОС должно быть приведено описание всех мер безопасности, предназначенных для выполнения целей безопасности для среды функционирования согласно описанию в ЗБ, имеющих отношение к пользователю ОС. |
| AGD_OPE.1.7C | Руководство пользователя ОС по эксплуатации должно быть четким и обоснованным. |
| Элементы действий испытательной лаборатории | |
| AGD_OPE.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в AGD_OPE.1.1C — AGD_OPE.1.7C. |
| Замечания по применению: 1. Материал по администрированию ОС, соответствующий ролям администраторов, включается в «Руководство администратора». Материал, соответствующий роли пользователя, включается в «Руководство пользователя». 2. Испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 11.3.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| AGD_PRE.1 | Подготовительные процедуры |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| AGD_PRE.1.1D | Заявитель (разработчик, производитель) должен предоставить ОО вместе с подготовительными процедурами. |
| Элементы содержания и представления документированных материалов | |
| AGD_PRE1.1C | В подготовительных процедурах должны описываться все шаги, необходимые для безопасной приемки поставленного ОО в соответствии с процедурами поставки заявителя (разработчика, производителя). |
| AGD_PRE1.2C | В подготовительных процедурах должны описываться все необходимые шаги для безопасной установки и настройки ОО, реализации и оценки реализации всех функций безопасности среды функционирования ОО в соответствии с целями безопасности для среды функционирования, описанными в ЗБ. |
| Элементы действий испытательной лаборатории | |
| AGD_PRE.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в AGD_PRE1.1C и AGD_PRE1.2C. |
| AGD_PRE.1.2E | Испытательная лаборатория должна использовать подготовительные процедуры для подтверждения того, что ОО может быть безопасно подготовлен к работе. |
| Замечания по применению: 1. Материал подготовительных процедур включается в «Руководство администратора», детализация подготовительных процедур в части безопасной настройки ОС — в «Правила по безопасной настройке». 2. Испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 11.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». 3. Документированные материалы должны содержать свидетельства отсутствия в ОО функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО, настроек, ролей и иных сущностей, связанных с функциями управления, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 4. Документированные материалы должны содержать свидетельства отсутствия в ОО настроек (преднастроек) функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО и иных сущностей, настраиваемых при производстве, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. 5. Документированные материалы должны содержать свидетельства, включающие описания всех возможностей по управлению для каждой ФБО, в том числе используемых управляемых сущностей (механизмы, интерфейсы, правила, каналы и т.д.), способов администрирования ОО (локальное, удаленное), ролей администраторов в соответствии с FMT_SMR.1, которым предоставлены возможности по управлению, а для неиспользуемых возможностей по управлению ФБО должно быть представлено соответствующее обоснование. | |
6.2.3 Поддержка жизненного цикла (ALC)
| ALC_CMC.1 | Маркировка ОО |
| Зависимости: | ALC_CMS.1 Охват УК ОО. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_CMC.1.1D | Заявитель (разработчик, производитель) должен предоставить ОО и маркировку для ОО. |
| Элементы содержания и представления документированных материалов | |
| ALC_CMC.1.1C | ОО должен быть помечен уникальной маркировкой. |
| Элементы действий испытательной лаборатории | |
| ALC_CMC.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_CMC.1.1C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.2.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_CMS.1 | Охват УК объекта оценки |
| Зависимости: | отсутствуют |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_CMS.1.1D | Заявитель (разработчик, производитель) должен представить список элементов конфигурации для ОО. |
| Элементы содержания и представления документированных материалов | |
| ALC_CMS.1.1C | Список элементов конфигурации должен включать следующее: сам ОО и свидетельства оценки, необходимые по ТДБ в ЗБ. |
| ALC_CMS.1.2C | Элементы конфигурации должны быть уникально идентифицированы в списке элементов конфигурации. |
| Элементы действий испытательной лаборатории | |
| ALC_CMS.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_CMS.1.1C и ALC_CMS.1.2C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.3.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_LCD_EXT.3 | Определенные разработчиком сроки поддержки |
| Зависимости: | отсутствуют. |
| Элементы действий (разработчика, производителя) | |
| ALC_LCD_EXT.3.1D | Заявитель, разработчик, производитель должны установить в совместной декларации срок [назначение: срок], в течение которого они обязуются выполнять все необходимые действия по поддержке ОО, направленные на обеспечение поддержания сертификата соответствия ОО требованиям безопасности информации. |
| ALC_LCD_EXT.3.2D | Заявитель, разработчик, производитель должны обеспечить представление совместной декларации о сроке поддержки ОО вместе с заявкой на сертификацию ОО. |
| Элементы содержания и представления документированных материалов | |
| ALC_LCD_EXT.3.1C | Декларация о сроке поддержки ОО должна содержать план поддержки ОО на весь задекларированный срок, включающий описание всех предпринимаемых действий по обеспечению поддержания сертификата соответствия ОО требованиям безопасности информации. |
| ALC_LCD_EXT.3.2C | Декларация о сроке поддержки ОО должна содержать сведения о поддерживаемой версии ОО. |
| Элементы действий испытательной лаборатории | |
| ALC_LCD_EXT.3.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_LCD_EXT.3.1C и ALC_LCD_EXT.3.2C. |
6.2.4 Оценка задания по безопасности (ASE)
| ASE_CCL.1 | Утверждения о соответствии |
| Зависимости | ASE_INT.1 Введение ЗБ; ASE_ECD.1 Определение расширенных компонентов; ASE_REQ.1 Установленные требования безопасности. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_CCL.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ «Утверждения о соответствии». |
| ASE_CCL.1.2D | Заявитель (разработчик, производитель) должен представить в ЗБ «Обоснование утверждений о соответствии». |
| Элементы содержания и представления документированных материалов | |
| ASE_CCL.1.1C | В «Утверждения о соответствии» должно быть включено «Утверждение о соответствии ИСО/МЭК 15408», которое определяет, для какой редакции ГОСТ Р ИСО/МЭК 15408 утверждается соответствие ЗБ и ОО. |
| ASE_CCL.1.2C | В «Утверждении о соответствии ИСО/МЭК 15408» должно приводиться описание соответствия ЗБ ГОСТ Р ИСО/МЭК 15408-2; ЗБ либо описывается как соответствующее требованиям ГОСТ Р ИСО/МЭК 15408-2, либо как содержащее расширенные по отношению к ГОСТ Р ИСО/МЭК 15408-2 требования (специальные требования). |
| ASE_CCL.1.3C | В «Утверждении о соответствии ИСО/МЭК 15408» должно приводиться описание соответствия из ГОСТ Р ИСО/МЭК 15408-3; ЗБ либо описывается как соответствующее требованиям ГОСТ Р ИСО/МЭК 15408-3, либо как содержащее расширенные по отношению к ГОСТ Р ИСО/МЭК 15408-3 требования (специальные требования). |
| ASE_CCL.1.4C | «Утверждение о соответствии ИСО/МЭК 15408» должно согласовываться с «Определением расширенных компонентов». |
| ASE_CCL.1.5C | В «Утверждении о соответствии» должны быть идентифицированы все ПЗ и пакеты требований безопасности, о соответствии которым утверждается в ЗБ. |
| ASE_CCL.1.6C | В «Утверждении о соответствии ЗБ пакету требований» должно приводиться описание любого соответствия ЗБ некоторому пакету требований; ЗБ либо описывается как соответствующее пакету требований, либо как содержащее расширенные по отношению к пакету требования. |
| ASE_CCL.1.7C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что тип ОО согласуется с типом ОО в тех ПЗ, о соответствии которым утверждается. |
| ASE_CCL.1.8C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что изложение «Определения проблемы безопасности» согласуется с изложением «Определения проблемы безопасности» в тех ПЗ, о соответствии которым утверждается. |
| ASE_CCL.1.9C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что изложение «Целей безопасности» согласуется с изложением «Целей безопасности» в тех ПЗ, о соответствии которым утверждается. |
| ASE_CCL.1.10C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что изложение «Требований безопасности» согласуется с изложением «Требований безопасности» в тех ПЗ, о соответствии которым утверждается. |
| Элементы действий испытательной лаборатории | |
| ASE_CCL.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_CCL.1.1C — ASE_CCL.1.10C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_ECD.1 | Определение расширенных компонентов |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_ECD.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ изложение «Требований безопасности». |
| ASE_ECD.1.2D | Заявитель (разработчик, производитель) должен представить в ЗБ «Определение расширенных компонентов». |
| Элементы содержания и представления документированных материалов | |
| ASE_ECD.1.1C | В изложении «Требований безопасности» должны быть идентифицированы все расширенные (специальные) требования безопасности. |
| ASE_ECD.1.2C | В «Определении расширенных компонентов» должен определяться расширенный (специальный) компонент для каждого расширенного требования безопасности. |
| ASE_ECD.1.3C | В «Определении расширенных компонентов» должно указываться, как каждый расширенный (специальный) компонент связан с существующими компонентами, семействами и классами ГОСТ Р ИСО/МЭК 15408. |
| ASE_ECD.1.4C | В «Определении расширенных компонентов» должны использоваться в качестве модели представления компоненты, семейства, классы и методология ГОСТ Р ИСО/МЭК 15408. |
| ASE_ECD.1.5C | Расширенные (специальные) компоненты должны состоять из измеримых объективных элементов, обеспечивающих возможность демонстрации соответствия или несоответствия этим элементам. |
| Элементы действий испытательной лаборатории | |
| ASE_ECD.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_ECD.1.1C — ASE_ECD.1.5C. |
| ASE_ECD.1.2E | Испытательная лаборатория должна подтвердить, что ни один из расширенных (специальных) компонентов не может быть четко выражен с использованием существующих компонентов. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.7.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_INT.1 | Введение ЗБ |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_INT.1.1D | Заявитель (разработчик, производитель) ЗБ должен представить в ЗБ «Введение ЗБ». |
| Элементы содержания и представления документированных материалов | |
| ASE_INT.1.1C | «Введение ЗБ» должно содержать «Ссылку на ЗБ», «Ссылку на ОО», «Аннотацию ОО» и «Описание ОО». |
| ASE_INT.1.2C | «Ссылка на ЗБ» должна однозначно идентифицировать ЗБ. |
| ASE_INT.1.3C | «Ссылка на ОО» должна однозначно идентифицировать ОО. |
| ASE_INT.1.4C | В «Аннотации ОО» должна быть представлена краткая информация о его использовании и основных функциональных возможностях безопасности ОО. |
| ASE_INT.1.5C | В «Аннотации ОО» должен быть идентифицирован тип ОО. |
| ASE_INT.1.6C | В «Аннотации ОО» должны быть идентифицированы любые не входящие в ОО аппаратные, программные, а также программно-аппаратные средства, требуемые ОО. |
| ASE_INT.1.7C | «Описание ОО» должно включать описание физических границ ОО. |
| ASE_INT.1.8C | «Описание ОО» должно включать описание логических границ ОО. |
| Элементы действий испытательной лаборатории | |
| ASE_INT.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_INT.1.1C — ASE_INT.1.8C. |
| ASE_INT.1.2E | Испытательная лаборатория должна подтвердить, что «Ссылка на ОО», «Аннотация ОО» и «Описание ОО» не противоречат друг другу. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.3.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_OBJ.1 | Цели безопасности для среды функционирования |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_OBJ.1.1D | Заявитель (разработчик, производитель) должен представить изложение в ЗБ «Целей безопасности». |
| Элементы содержания и представления документированных материалов | |
| ASE_OBJ.1.1C | Изложение «Целей безопасности» должно включать в себя описание целей безопасности для среды функционирования ОО. |
| Элементы действий испытательной лаборатории | |
| ASE_OBJ.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_OBJ.1.1C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.6.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_REQ.1 | Установленные требования безопасности |
| Зависимости: | ASE_ECD.1 Определение расширенных компонентов. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_REQ.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ изложение «Требований безопасности». |
| ASE_REQ.1.2D | Заявитель (разработчик, производитель) должен представить в ЗБ «Обоснование требований безопасности». |
| Элементы содержания и представления документированных материалов | |
| ASE_REQ.1.1C | Изложение «Требований безопасности» должно содержать описание ФТБ и ТДБ. |
| ASE_REQ.1.2.C | Все субъекты, объекты, операции, атрибуты безопасности, внешние сущности и другие понятия, используемые в ФТБ и ТДБ, должны быть определены. |
| ASE_REQ.1.3C | В изложении «Требований безопасности» должны быть идентифицированы все выполненные над требованиями безопасности операции. |
| ASE_REQ.1.4C | Все операции должны выполняться быть выполнены правильно. |
| ASE_REQ.1.5C | Каждая зависимость от требований безопасности должна быть либо удовлетворена, либо должно приводиться обоснование неудовлетворения данной зависимости. |
| ASE_REQ.1.6C | Изложение «Требований безопасности» должно быть внутренне непротиворечивым. |
| Элементы действий испытательной лаборатории | |
| ASE_REQ.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_REQ.1.1C — ASE_REQ.1.6C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.8.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_TSS.1 | Краткая спецификация ОО |
| Зависимости: | ASE_INT.1 Введение ЗБ; ASE_REQ.1 Установленные требования безопасности; ADV_FSP.1 Базовая функциональная спецификация. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_TSS.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ «Краткую спецификацию ОО». |
| Элементы содержания и представления документированных материалов | |
| ASE_TSS.1.1C | «Краткая спецификация ОО» должна описывать, каким образом ОО выполняет каждое ФТБ, а также описывать меры доверия, направленные на реализацию ТДБ. |
| Элементы действий испытательной лаборатории | |
| ASE_TSS.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_TSS.1.1C. |
| ASE_TSS.1.2E | Испытательная лаборатория должна подтвердить, что «Краткая спецификация ОО» не противоречит «Аннотации ОО» и «Описанию ОО». |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.9.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». Дополнительно должно быть проанализировано покрытие ТДБ мерами доверия. | |
6.2.5 Тестирование (ATE)
| ATE_IND.1 | Независимое тестирование на соответствие |
| Зависимости: | ADV_FSP.1 Базовая функциональная спецификация; AGD_OPE.1 Руководство пользователя по эксплуатации; AGD_PRE.1 Подготовительные процедуры. |
| Элементы действий заявителя (разработчика, производителя) | |
| ATE_IND.1.1D | Заявитель (разработчик, производитель) должен представить ОО для тестирования. |
| Элементы содержания и представления документированных материалов | |
| ATE_IND.1.1C | ОО должен быть пригоден для тестирования. |
| Элементы действий испытательной лаборатории | |
| ATE_IND.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ATE_IND.1.1C. |
| ATE_IND.1.2E | Испытательная лаборатория должна протестировать подмножество ФБО так, чтобы подтвердить, что ФБО функционируют в соответствии со спецификациями. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 13.6.1 ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
6.2.6 Оценка уязвимостей (AVA)
| AVA_VAN.1 | Обзор уязвимостей |
| Зависимости: | ADV_FSP.1 Базовая функциональная спецификация; AGD_OPE.1 Руководство пользователя по эксплуатации; AGD_PRE.1 Подготовительные процедуры. |
| Элементы действий заявителя (разработчика, производителя) | |
| AVA_VAN.1.1D | Заявитель (разработчик, производитель) должен представить ОО для тестирования. |
| Элементы содержания и представления документированных материалов | |
| AVA_VAN.1.1C | ОО должен быть пригоден для тестирования. |
| Элементы действий испытательной лаборатории | |
| AVA_VAN.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в AVA_VAN.1.1C. |
| AVA_VAN.1.2E | Испытательная лаборатория должна выполнить поиск информации в общедоступных источниках в целях идентификации потенциальных уязвимостей в ОО. |
| AVA_VAN.1.3E | Испытательная лаборатория должна провести тестирование проникновения, основанное на идентифицированных уязвимостях в целях оформления заключения о стойкости ОО к нападениям, выполняемым нарушителем, обладающим базовым потенциалом нападения. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 14.2.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
6.2.7 Требования к объекту оценки, сформулированные
в явном виде
Для ОО определены следующие компоненты функциональных требований безопасности, сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» (расширенные (специальные) компоненты).
А.1. Класс FPO «Функциональные возможности безопасности операционной системы»
А.1.1. Изоляция процессов (FPO_DFS_EXT)
Семейство FPO_DFS_EXT «Изоляция процессов» определяет компоненты требований, направленные на обеспечение операционной системой изоляции процессов для защиты от возможных несогласованностей (противоречивости) при параллельной работе с объектами доступа.
FPO_DFS_EXT.1 «Изоляция процессов» предназначен для задания требований, связанных с обеспечением ОО защиты от несогласованностей (противоречивости), возникающих на уровне процессов, при параллельной работе с объектами доступа, путем реализации определенных процедур (изоляция процессов в оперативной памяти, управление временем использования процессами общих ресурсов, именование процессов, предоставление процессу виртуального адресного пространства и иных процедур).
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPO_DFS_EXT.1 Изоляция процессов
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны обеспечивать защиту от несогласованностей (противоречивости), возникающих на уровне процессов при параллельной работе со следующими объектами [выбор: области памяти, файлы, устройства [назначение: другие объекты]].
Функциональные возможности безопасности операционной системы должны обеспечивать возможность реализации следующих процедур для изоляции параллельных процессов [выбор: изоляция процессов в оперативной памяти, управление временем использования процессами общих ресурсов, именование процессов, предоставление процессу виртуального адресного пространства, [назначение: иные процедуры]].
А.1.2. Блокирование файлов процессами (FPO_OBF_EXT)
Семейство FPO_OBF_EXT «Блокирование файлов процессами» определяет компоненты требований, направленные на обеспечение операционной системой невозможности выполнения операций над файлами при их использовании другими процессами.
FPO_OBF_EXT.1 «Блокирование файлов процессами» предназначен для задания требований, связанных с тем, чтобы объект оценки обеспечивал блокирование выполнения операций над файлами при их использовании другими процессами.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
Функциональные возможности безопасности операционной системы должны предоставлять возможность блокирования попытки выполнения следующих операций [выбор: модификация, удаление] над файлами, если в момент обращения к файлу он используется другим процессом.
А.2. Класс FIA «Идентификация и аутентификация»
А.2.1. Идентификация объектов доступа в операционных системах (FIA_OID_EXT)
Семейство FIA_OID_EXT «Идентификация объектов доступа в операционных системах» определяет компоненты требований, направленные на обеспечение операционной системой идентификации объектов доступа до разрешения действий над ними.
FIA_OID_EXT.1 «Идентификация объектов доступа» предназначен для задания требований, связанных с тем, чтобы объект оценки обеспечивал идентификацию всех объектов доступа до разрешения действий над ними.
Действия по управлению не определены
Действия или события, подвергаемые аудиту, не определены.
FIA_OID_EXT.1 Идентификация объектов доступа
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционных систем должны требовать, чтобы каждый объект доступа операционной системы [выбор: файл, каталог, том, устройство [назначение: другие объекты доступа]] был идентифицирован до разрешения любого действия с ним, осуществляемого при посредничестве функций безопасности операционных систем.
А.3. Класс FDP «Защита данных пользователя операционной системы»
А.3.1. Восстановление резервных копий объектов операционной системы (FDP_CRC_EXT)
Семейство FDP_CRC_EXT «Восстановление резервных копий объектов операционной системы» определяет компоненты требований, направленные на обеспечение операционной системой восстановления объектов операционных систем из резервных копий, созданных с использованием операционной системы.
FDP_CRC_EXT.1 «Восстановление информации» предназначен для задания требований, связанных с обеспечением объектом оценки восстановления объектов операционной системы из резервных копий, созданных с использованием операционной системы.
Действия по управлению не определены
а) минимальный: использование механизма восстановления информации.
FDP_CRC_EXT.1 Восстановление информации
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны обеспечивать восстановление объектов операционной системы из резервных копий, созданных с использованием операционной системы.
Функциональные возможности безопасности операционной системы должны использовать атрибуты безопасности, ассоциированные с восстанавливаемыми объектами операционной системы.
А.3.2. Уничтожение (стирание) информации (FDP_DDM_EXT)
Семейство FDP_DDM_EXT «Уничтожение (стирание) информации» определяет компоненты требований, направленные на обеспечение операционной системой уничтожения (стирания) информации установленными методами.
FDP_DDM_EXT.1 «Уничтожение (стирание) информации» предназначен для задания требований, связанных с обеспечением объектом оценки уничтожения (стирания) объектов файловой системы установленными методами.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
Функциональные возможности безопасности операционной системы должны обеспечивать возможность реализации следующих методов уничтожения (стирания) информации [выбор:
а) удаление объектов файловой системы путем исключения их из внутренних структур файловой системы;
б) перезапись уничтожаемых (стираемых) объектов файловой системы случайной битовой последовательностью;
в) многократная перезапись уничтожаемых (стираемых) объектов файловой системы специальными битовыми последовательностями;
[назначение: другие методы уничтожения (стирания) данных]].
Функциональные возможности безопасности операционной системы должны обеспечивать уничтожение (стирание) [выбор: файлов, каталогов, записей реестра, [назначение: другие объекты файловой системы]].
А.3.3. Управление установкой программного обеспечения (FDP_RSI_EXT)
Семейство FDP_RSI_EXT «Управление установкой программного обеспечения» определяет компоненты требований, направленные на предотвращение несанкционированной установки программного обеспечения (компонентов программного обеспечения).
FDP_RSI_EXT.1 «Управление установкой программного обеспечения» предназначен для задания требований по обеспечению возможности установки программного обеспечения (компонентов программного обеспечения) только уполномоченными субъектами.
Действия по управлению не определены
Действия или события, подвергаемые аудиту, не определены.
FDP_RSI_EXT.1 Управление установкой программного обеспечения
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны предоставлять возможность установки (инсталляции) программного обеспечения (компонентов программного обеспечения) только уполномоченными субъектами [назначение: уполномоченные идентифицированные роли].
А.3.4. Управление запуском компонентов программного обеспечения (FDP_RSP_EXT)
Семейство FDP_RSP_EXT «Управление запуском компонентов программного обеспечения» определяет компоненты требований, связанные с контролем запуска компонентов программного обеспечения.
FDP_RSP_EXT.1 «Правила запуска компонентов программного обеспечения» предназначен для задания требований по ведению перечня компонентов программного обеспечения, разрешенных и (или) запрещенных для запуска.
FDP_RSP_EXT.2 «Контроль запуска компонентов программного обеспечения» предназначен для задания требований, связанных с осуществлением контроля запуска компонентов программного обеспечения и выполнения заданных действий при нарушении правил запуска компонентов программного обеспечения.
Управление: FDP_RSP_EXT.1, FDP_RSP_EXT.2
Действия по управлению не определены.
Аудит: FDP_RSP_EXT.1, FDP_RSP_EXT.2
Действия или события, подвергаемые аудиту, не определены.
FDP_RSP_EXT.1 Правила контроля запуска компонентов программного обеспечения
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны обеспечивать возможность задания перечня компонентов программного обеспечения, [выбор: разрешенных для автоматического запуска при загрузке операционной системы; запрещенных для автоматического запуска при загрузке операционной системы; разрешенных для запуска в процессе функционирования операционной системы; запрещенных для запуска в процессе функционирования операционной системы].
FDP_RSP_EXT.2 Контроль запуска компонентов программного обеспечения
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны контролировать запуск компонентов программного обеспечения и при обнаружении попытки запуска компонентов программного обеспечения, произведенных в нарушение установленных правил запуска компонентов программного обеспечения, выполнять [выбор: оповещение субъекта доступа, выполняющего запуск, и уполномоченных привилегированных субъектов; блокирование попытки запуска; [назначение: иные действия]].
Функциональные возможности безопасности операционной системы должны контролировать целостность компонентов программного обеспечения, разрешенного для запуска, и при обнаружении попытки запуска компонентов программного обеспечения, целостность которых была нарушена, выполнять [выбор: оповещение субъекта доступа, выполняющего запуск, и уполномоченных привилегированных субъектов; блокирование попытки запуска; [назначение: иные действия]].
А.4.1. Монитор обращений (FPT_MTR_EXT)
Семейство FPT_MTR_EXT «Монитор обращений» определяет компоненты требований, направленные на обеспечение операционной системой постоянного контроля, обращений субъектов доступа к объектам доступа, проверки правомочности обращений в соответствии с установленными политиками и правилами управления доступом (задаются на основе компонентов из семейств FDP_ACC, FDP_ACF) и (или) управления информационными потоками (задаются на основе компонентов из семейств FDP_IFC, FDP_IFF).
FPT_MTR_EXT.1 «Монитор обращений» предназначен для задания требований, связанных с обеспечением постоянного контроля, обращений субъектов доступа к объектам доступа, проверки правомочности обращений в соответствии с установленными политиками и правилами управления доступом и (или) управления информационными потоками.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPT_MTR_EXT.1 Монитор обращений
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны осуществлять постоянный контроль обращений [выбор: субъектов доступа к объектам доступа, субъектов доступа к информации, [назначение: иные типы обращений]].
Функциональные возможности безопасности операционной системы должны осуществлять проверку правомочности обращений к информации на основе установленных политик [выбор: политика управления доступом, политика управления информационными потоками].
Функциональные возможности безопасности операционной системы должны отклонять или удовлетворять обращения на доступ к информации по результатам проверки их правомочности.
А.4.2. Управление доступом к компонентам операционной системы (FPT_ACF_EXT)
Семейство FPT_ACF_EXT «Управление доступом к компонентам операционной системы» определяет компоненты требований, направленные на обеспечение операционной системой возможности управления доступом к собственным компонентам.
FPT_ACF_EXT.1 «Управление доступом к компонентам операционной системы» предназначен для задания требований, связанных с обеспечением возможности запрета непривилегированным субъектам модифицировать компоненты операционной системы, а также чтения информации объектов доступа, относящихся к компонентам операционной системы.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPT_ACF_EXT.1 Управление доступом к компонентам операционной системы
Функциональные возможности безопасности операционной системы должны запрещать непривилегированным субъектам модифицировать [назначение: компоненты операционной системы].
Функциональные возможности безопасности операционной системы должны запрещать непривилегированным субъектам читать [выбор: данные аудита событий безопасности операционной системы, [назначение: иные типы объектов доступа]].
А.4.3. Защита от переполнения буфера (FPT_BOP_EXT)
Семейство FPT_BOP_EXT «Защита от переполнения буфера» определяет компоненты требований, направленные на обеспечение операционной системой защиты от выполнения произвольного кода вследствие переполнения буфера.
FPT_BOP_EXT.1 «Защита от переполнения буфера» предназначен для задания требований, связанных с обеспечением возможности операционной системы защиты от выполнения произвольного кода вследствие переполнения буфера.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPT_BOP_EXT.1 Защита от переполнения буфера
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны обеспечивать защиту от выполнения произвольного кода вследствие переполнения буфера путем [выбор: проверка соответствия входных данных размеру выделенной области памяти; запрет выполнения кода, содержащегося в области памяти, выделенной только для данных; [назначение: иные способы]].
А.4.4. FPT_APW_EXT Защита хранимой аутентификационной информации
Семейство FPT_APW_EXT «Защита хранимой аутентификационной информации» определяет компоненты требований, направленные на защиту хранимой аутентификационной информации от раскрытия.
FPT_APW_EXT.1 «Защита хранимой аутентификационной информации» предназначен для задания требований, связанных с тем, чтобы объект оценки не хранил аутентификационную информацию в открытом виде, а также, чтобы объект оценки предотвращал чтение аутентификационной информации в открытом виде.
Действия по управлению не определены
Действия или события, подвергаемые аудиту, не определены.
Функциональные возможности безопасности должны предотвращать хранение аутентификационной информации в открытом виде.
Функциональные возможности безопасности должны предотвращать чтение аутентификационной информации в открытом виде.
РАСШИРЕННЫЕ КОМПОНЕНТЫ ТРЕБОВАНИЙ ДОВЕРИЯ К БЕЗОПАСНОСТИ ОБЪЕКТА ОЦЕНКИ
Для ОО определены следующие расширенные (специальные) компоненты требований доверия к безопасности: ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов», сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности».
Б.1. Класс ALC «Поддержка жизненного цикла»
Б.1.1. Процедуры обновления программного обеспечения операционной системы (ALC_FPU_EXT)
Процедуры обновлений программного обеспечения должны быть разработаны, реализованы и подвергнуты контролю испытательной лабораторией в целях качественного проведения работ по устранению уязвимостей операционной системы, а также недопущения внесения уязвимостей в операционную систему при ее обновлении.
Б.1.2. Определение жизненного цикла (ALC_LCD)
Б.2. Класс AMA «Поддержка доверия»
Б.2.1. Анализ влияния на безопасность (AMA_SIA)
Назначение семейства AMA_SIA состоит в том, чтобы убедиться в поддержке доверия к ОО посредством анализа, проводимого разработчиком, по определению влияния на безопасность всех изменений, воздействующих на ОО после его сертификации.