ИТ.ОС.А4.ПЗ. Методический документ. Профиль защиты операционных систем типа «А» четвертого класса защиты
(утв. ФСТЭК России 08.02.2017)
Утвержден ФСТЭК России 8 февраля 2017 года
Перечень сокращений
ИТ — информационная технология
ПФБ — политика функций безопасности
СВТ — средство вычислительной техники
СЗИ — средство защиты информации
ТДБ — требования доверия к безопасности объекта оценки
ФБО — функциональные возможности безопасности объекта оценки
ФТБ — функциональные требования безопасности к объекту оценки
1. Общие положения
Настоящий методический документ ФСТЭК России разработан и утвержден в соответствии с подпунктом 4 пункта 8 Положения о Федеральной службе по техническому и экспортному контролю, утвержденного Указом Президента Российской Федерации от 16 августа 2004 г. № 1085, и предназначен для организаций, осуществляющих в соответствии с законодательством Российской Федерации работы по созданию средств защиты информации (далее — разработчики, производители), заявителей на осуществление сертификации продукции (далее — заявители), а также для испытательных лабораторий и органов по сертификации, выполняющих работы по сертификации средств защиты информации на соответствие обязательным требованиям по безопасности информации при проведении ими работ по сертификации операционных систем на соответствие Требованиям безопасности информации к операционным системам, утвержденным приказом ФСТЭК России от 19 августа 2016 г. № 119.
Настоящий методический документ ФСТЭК России детализирует и определяет взаимосвязи требований и функций безопасности операционных систем (далее — ОС), установленных Требованиями безопасности информации к ОС, утвержденными приказом ФСТЭК России от 19 августа 2016 г. № 119.
Профиль защиты учитывает положения национальных стандартов Российской Федерации ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий».
2. Введение профиля защиты
Данный раздел содержит информацию общего характера. Подраздел «Ссылка на профиль защиты» включает идентификационные сведения о профиле защиты (далее — ПЗ), которые предоставляют маркировку и описательную информацию, необходимую для контроля и идентификации ПЗ и объекта оценки (далее — ОО), к которому он относится. Подраздел «Аннотация объекта оценки» содержит краткое описание использования ОО и его основные характеристики безопасности.
2.1. Ссылка на профиль защиты
| Наименование ПЗ: | Профиль защиты операционных систем типа «А» четвертого класса защиты. |
|---|---|
| Тип ОС: | ОС типа «А». |
| Класс защиты: | Четвертый. |
| Версия ПЗ: | Версия 1.0. |
| Обозначение ПЗ: | ИТ.ОС.А4.ПЗ. |
| Идентификация ОО: | ОС типа «А» четвертого класса защиты. |
| Уровень доверия: | Оценочный уровень доверия 3 (ОУД3), усиленный компонентами ADV_FSP.4 «Полная функциональная спецификация», ADV_IMP.2 «Полное отображение представления реализации ФБО», ADV_TDS.3 «Базовый модульный проект», ALC_CMC.4 «Поддержка генерации, процедуры приемки и автоматизация», ALC_FLR.1 «Базовое устранение недостатков», ALC_TAT.1 «Полностью определенные инструментальные средства разработки», AVA_VAN.5 «Усиленный методический анализ», расширенный компонентами ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов». |
| Идентификация: | Требования безопасности информации к операционным системам, утвержденные приказом ФСТЭК России от 19 августа 2016 г. № 119. ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий». |
| Ключевые слова: | Операционные системы, ОС общего назначения. |
2.2. Аннотация профиля защиты
Настоящий ПЗ определяет требования безопасности к ОС общего назначения (тип «А») четвертого класса защиты.
2.2.1 Ключевые термины, используемые в профиле защиты
Ниже приведены ключевые термины, используемые в профиле защиты при задании требований безопасности ОС и относящиеся к различным категориям пользователей ОС и субъектов доступа, и их определения.
Администратор: пользователь ОС, уполномоченный выполнять некоторые действия по администрированию ОС (имеющий административные полномочия) в соответствии с установленной ролью и требуемыми привилегиями в ОС на выполнение этих действий.
Непривилегированный субъект доступа: процесс, порождаемый пользователем.
Неуполномоченный субъект доступа: процесс, порождаемый лицами, не являющимися пользователями ОС, при попытке несанкционированного доступа.
Объект доступа: единица информационного ресурса (файл, каталог, том, устройство и (или) иные), доступ к которой регламентируется правилами разграничения доступа и по отношению к которой субъекты доступа выполняют операции.
Пользователь: пользователь ОС, не имеющий административных полномочий.
Пользователь ОС: лицо (администратор, пользователь), которому разрешено выполнять некоторые действия (операции) по администрированию ОС или обработке информации в ОС.
Привилегированный субъект доступа: процесс, порождаемый администратором или от имени служебной учетной записи ОС.
Роль: предопределенная совокупность правил, устанавливающих допустимое взаимодействие с ОС.
Субъект доступа: процесс, порождаемый пользователем ОС (пользователем или администратором).
Уполномоченный непривилегированный субъект доступа: процесс, порождаемый пользователем в соответствии с правами доступа к объекту доступа.
Уполномоченный привилегированный субъект доступа: процесс, порождаемый администратором или от имени служебной учетной записи в соответствии с ролью.
Соотношение терминов, применяемых в настоящем профиле защиты для обозначения пользователей ОС и субъектов доступа различных категорий представлено на рисунке 2.1.
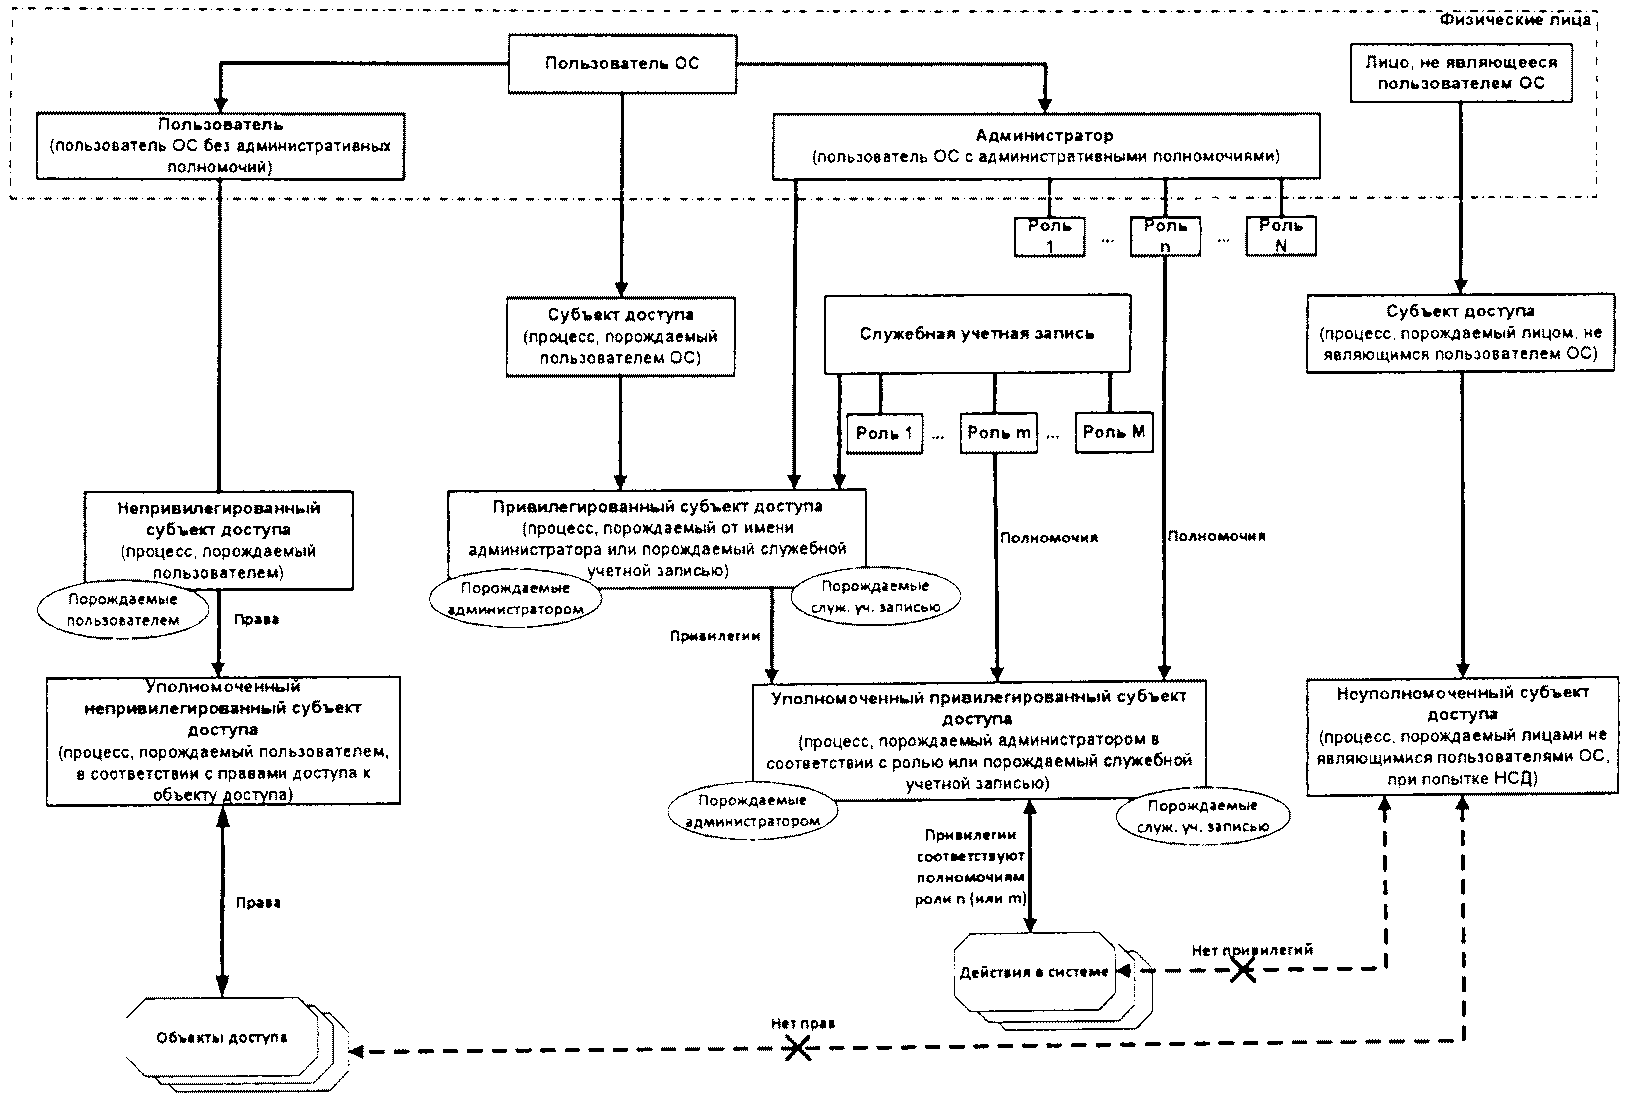
Рисунок 2.1 — Соотношение терминов, применяемых в профиле
защиты для обозначения пользователей ОС и субъектов
доступа разных категорий
2.2.2 Использование и основные характеристики безопасности
объекта оценки
ОО представляет собой программное средство (комплекс программ), реализующее (реализующий) функции защиты от несанкционированного доступа к информации, обрабатываемой на средствах вычислительной техники, находящихся под управлением данного программного средства (комплекса программ).
ОО должен обеспечивать нейтрализацию следующих угроз безопасности информации:
несанкционированный доступ к объектам доступа со стороны субъектов доступа, для которых запрашиваемый доступ не разрешен;
получение нарушителем несанкционированного доступа к информации, обрабатываемой средством вычислительной техники, в период, когда пользователь ОС покинул рабочее место, не завершив сеанс работы ОС;
ограничение нарушителем доступа пользователей ОС к ресурсам средства вычислительной техники, на котором установлена ОС, за счет длительного удержания вычислительных ресурсов в загруженном состоянии путем осуществления нарушителем многократных запросов, требующих большого количества ресурсов на их обработку;
недоступность вычислительных ресурсов (процессорное время, оперативная память и другие) для критичных служб ОС и функционирующего прикладного программного обеспечения (приложений) вследствие нерационального распределения ресурсов между потоками служб и приложений (без учета степени их критичности);
несанкционированное или непреднамеренное удаление информации со средства вычислительной техники, функционирующего под управлением ОС;
утечка или несанкционированное изменение информации в оперативной памяти, используемой различными процессами и формируемыми ими потоками данных;
несанкционированное внесение нарушителем изменений в конфигурационные данные, которые влияют на функционирование отдельных сервисов, приложений или ОС в целом;
осуществление нарушителем восстановления (подбора) аутентификационной информации пользователей ОС;
использование нарушителем идентификационной и начальной аутентификационной информации, соответствующей учетной записи пользователя ОС;
несанкционированное внесение изменений в журналы регистрации событий безопасности ОС (журналы аудита);
несанкционированный доступ к информации вследствие использования пользователями ОС неразрешенного программного обеспечения;
несанкционированный доступ субъектов доступа к информации, обработка которой осуществлялась в рамках сеансов (сессий) других субъектов доступа.
В состав ОС как объекта оценки входят следующие компоненты:
загрузчик ОС, обеспечивающий загрузку ядра ОС;
ядро ОС, обеспечивающее управление ресурсами средства вычислительной техники (процессорное время, оперативная память и другие) и выполнение базовых функций по защите информации;
модули уровня ядра (программы, загружаемые ядром ОС и расширяющие его базовые функциональные возможности);
службы ОС, обеспечивающие выполнение функций по обработке и защите информации.
Архитектура безопасности ОС должна обеспечивать:
реализацию монитора обращений (диспетчера доступа), обеспечивающую возможность его исчерпывающего анализа и тестирования;
защищенность монитора обращений (диспетчера доступа) от проникновения (вмешательства), преодоления и обхода;
невозможность доступа субъектов доступа к объектам доступа в обход установленных правил разграничения доступа (управления доступом) в случае сбоя монитора обращений (диспетчера доступа) до восстановления его работоспособности.
В ОС должны быть реализованы следующие функции безопасности:
идентификация и аутентификация;
регистрация событий безопасности;
ограничение программной среды;
обеспечение надежного функционирования;
В среде, в которой ОС функционирует, должны быть реализованы следующие функции безопасности:
обеспечение условий безопасного функционирования ОС;
обеспечение доверенного маршрута;
обеспечение доверенного канала.
Функции безопасности ОС должны обладать составом функциональных возможностей (функциональных требований безопасности), обеспечивающих реализацию этих функций.
В настоящем ПЗ изложены следующие виды требований безопасности, предъявляемые к ОС:
функциональные требования безопасности;
требования доверия к безопасности.
Функциональные требования безопасности ОС, изложенные в ПЗ, включают:
требования к идентификации и аутентификации;
требования к управлению доступом;
требования к регистрации событий безопасности;
требования к ограничению программной среды;
требования к изоляции процессов;
требования к контролю целостности;
требования к обеспечению надежного функционирования;
требования к фильтрации сетевого потока.
Функциональные требования безопасности для ОС выражены на основе компонентов требований из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» и специальных (расширенных) компонентов.
Состав функциональных требований безопасности, включенных в настоящий ПЗ, обеспечивает следующие функциональные возможности ОС типа «А»:
возможность задания политики дискреционного и ролевого управления доступом для установленного множества операций, выполняемых субъектами доступа по отношению к объектам доступа;
возможность реализации дискреционного и ролевого управления доступом на основе списков управления доступом (или матрицы управления доступом) и (или) ролей;
возможность осуществления резервного копирования объектов файловой системы;
возможность удаления объектов файловой системы;
возможность восстановления объектов ОС из резервных копий, созданных с использованием ОС, и использования ассоциированных с ними атрибутов безопасности;
возможность установки ПО (компонентов ПО) только администраторами;
возможность задания правил автоматического запуска компонентов ПО при загрузке ОС;
контроль запуска компонентов ПО и реагирование на попытки запуска компонентов ПО, произведенные в нарушение установленных правил запуска компонентов ПО;
возможность осуществлять фильтрацию входящих и (или) исходящих сетевых потоков;
возможность осуществлять фильтрацию сетевых потоков, основанную на следующих типах атрибутов безопасности субъектов доступа: сетевой адрес узла отправителя; сетевой адрес узла получателя; и информации: сетевой протокол, который используется для взаимодействия;
возможность явно разрешать сетевой поток, базируясь на устанавливаемом администратором наборе правил фильтрации сетевого трафика, основанном на идентифицированных атрибутах;
возможность запрещать сетевой поток, базируясь на устанавливаемом администратором наборе правил фильтрации сетевого трафика, основанном на идентифицированных атрибутах;
возможность удаления объектов файловой системы путем многократной перезаписи уничтожаемых (стираемых) объектов файловой системы специальными битовыми последовательностями;
обеспечение недоступности остаточной информации при распределении или освобождении ресурса памяти;
возможность задания правил запуска компонентов ПО в процессе функционирования ОС;
контроль целостности компонентов ПО, разрешенного для запуска, и реагирование на попытки запуска компонентов ПО, целостность которых была нарушена;
возможность осуществлять фильтрацию сетевого потока, основанную на атрибутах: разрешенные (запрещенные) протоколы прикладного уровня;
возможность осуществлять фильтрацию сетевого потока, основанную на следующих типах атрибутов безопасности информации: транспортный протокол, который используется для взаимодействия, порты источника и получателя в рамках сеанса (сессии);
возможность поддерживать для каждого пользователя ОС список атрибутов безопасности;
возможность блокирования учетной записи пользователя ОС при превышении установленного администратором числа неуспешных попыток аутентификации;
обеспечение идентификации объектов доступа;
идентификация пользователя до выполнения действий по доступу в информационную систему или администратора до выполнения действий по управлению ОС;
исключение отображения действительного значения аутентификационной информации при ее вводе пользователем ОС в диалоговом интерфейсе;
возможность ассоциировать атрибуты безопасности пользователя ОС с субъектами доступа (запускаемыми от его имени процессами);
возможность проверки соответствия аутентификационной информации метрике качества, обеспечивающей адекватную защиту от нарушения безопасности нарушителем с потенциалом нападения, соответствующим классу защищенности;
идентификация и аутентификация пользователя до выполнения любых действий по доступу в информационную систему или администратора до выполнения действий по управлению ОС;
возможность поддержки многофакторной или двухфакторной аутентификации;
возможность со стороны администратора управлять атрибутами безопасности;
возможность со стороны администратора управлять выполнением функций безопасности ОС;
возможность со стороны администратора управлять параметрами функций безопасности ОС, данными аудита, правилами фильтрации сетевого потока;
поддержка определенных ролей для ОС и их ассоциации с пользователями ОС;
возможность применения наборов базовых конфигураций ОС;
возможность устанавливать пороговое значение количества неуспешных попыток аутентификации, предоставляемая администратору;
возможность устанавливать срок действия паролей, предоставляемая администратору;
возможность устанавливать срок действия идентификаторов для временных учетных записей, предоставляемая администратору;
обеспечение ограничительных значений по умолчанию для атрибутов безопасности, которые используются для осуществления политики дискреционного управления доступом;
обеспечение управления доступом к объектам ОС;
защита хранимой аутентификационной информации от неправомерного доступа к ней и раскрытия;
обеспечение защиты от переполнения буфера;
постоянный контроль и проверка правомочности обращений субъектов доступа к объектам доступа;
возможность предоставления надежных меток времени при проведении аудита, а также для ограничения срока действий атрибутов безопасности;
возможность тестирования (самотестирования) функций безопасности ОС, проверки целостности ПО ОС и целостности данных (параметров) ОС;
возможность возврата ОС при сбоях и отказах к безопасному состоянию в автоматизированном режиме;
возможность работы экземпляров ОС на нескольких технических средствах в отказоустойчивом режиме, обеспечивающем доступность сервисов и информации при выходе из строя одного из технических средств (отказоустойчивый кластер);
возможность работы экземпляров ОС на нескольких технических средствах в режиме балансировки нагрузки, обеспечивающем доступность сервисов и информации в условиях компьютерных атак, направленных на отказ в обслуживании, приводящих к полному исчерпанию вычислительных ресурсов одного из технических средств (кластер с балансировкой нагрузки);
возможность предоставления приоритетов для использования субъектами доступа подмножества вычислительных ресурсов средства вычислительной техники под контролем функций безопасности ОС;
возможность квотирования ОС вычислительных ресурсов средства вычислительной техники;
возможность осуществлять блокирование сеанса доступа пользователя ОС по истечении заданного интервала времени бездействия;
возможность осуществлять блокирование (разблокирование) собственного сеанса доступа в ОС пользователем ОС;
возможность автоматически осуществлять блокирование интерактивного сеанса пользователя ОС после установленного периода бездействия;
возможность осуществлять блокирование интерактивного сеанса по требованию уполномоченного привилегированного субъекта доступа;
возможность в ОС отдельно осуществлять ограничение максимального числа одновременных (параллельных) интерактивных сеансов, предоставляемых уполномоченным привилегированным субъектам доступа и уполномоченным непривилегированным субъектам доступа;
возможность обеспечения защиты от несогласованностей, возникающих на уровне процессов при параллельной работе с ресурсами средства вычислительной техники и объектами доступа ОС;
возможность блокирования попыток доступа к объектам доступа, если в момент обращения они используются другими процессами;
возможность безопасного выделения областей оперативной памяти;
возможность регистрации и учета выполнения проверок при фильтрации сетевого потока;
возможность реагирования при обнаружении событий, указывающих на возможное нарушение безопасности;
возможность включения и исключения событий в совокупность событий, подвергающихся аудиту, предоставляемая администратору;
возможность предоставления администратору всей информации аудита в понятном для него виде;
возможность защиты хранимых записей регистрации событий безопасности ОС (аудита) от несанкционированного удаления и предотвращения модификации записей аудита;
возможность выполнения действий, направленных на сохранение данных журнала регистрации событий безопасности ОС и обеспечивающих непрерывность процесса аудита, если журнал регистрации событий безопасности ОС превысит определенный администратором размер;
возможность регистрации (аудита) событий безопасности, которые в соответствии с национальным стандартом Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» включены в базовый уровень аудита;
возможность просмотра записей аудита только администратором;
возможность выборочного просмотра данных регистрации (аудита) событий безопасности ОС (поиск, сортировка, упорядочение данных аудита);
возможность выполнения действий, направленные на предотвращение потери данных аудита при переполнении журнала регистрации событий безопасности ОС;
возможность полнотекстовой регистрации привилегированных команд (команд, управляющих системными функциями);
возможность передавать данные аудита для внешнего хранения.
Требования доверия к безопасности ОС сформированы на основе компонентов требований из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности» и специальных (расширенных) компонентов.
Требования доверия к безопасности ОС образуют оценочный уровень доверия 3 (ОУД3), усиленный компонентами ADV_FSP.4 «Полная функциональная спецификация», ADV_IMP.2 «Полное отображение представления реализации функциональных возможностей безопасности», ADV_TDS.3 «Базовый модульный проект», ALC_CMC.4 «Поддержка генерации, процедуры приемки и автоматизация», ALC_FLR.1 «Базовое устранение недостатков», ALC_TAT.1 «Полностью определенные инструментальные средства разработки», AVA_VAN.5 «Усиленный методический анализ», расширенный компонентами ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов».
В целях обеспечения условий безопасного функционирования ОС в настоящем ПЗ определены цели для среды функционирования ОС.
2.2.3 Тип объекта оценки
ОО является ОС типа «А» четвертого класса защиты.
ОС типа «А» — операционная система, предназначенная для функционирования на средствах вычислительной техники общего назначения (автоматизированные рабочие места, серверы, смартфоны, планшеты, телефоны и иные).
2.2.4 Доступные аппаратные средства, программное
обеспечение, программно-аппаратные средства,
не входящие в объект оценки
В рамках настоящего ПЗ аппаратные средства, программное обеспечение, программно-аппаратные средства, не входящие в ОО, не рассматриваются.
2.3. Соглашения
Комплекс национальных стандартов Российской Федерации ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий» допускает выполнение определенных операций над компонентами требований безопасности. Соответственно в настоящем ПЗ используются операции «уточнение», «выбор», «назначение» и «итерация».
Операция «уточнение» используется для добавления в компонент требований некоторых подробностей (деталей) и, таким образом, ограничивает диапазон возможностей по удовлетворению требований. Результат операции «уточнение» в настоящем ПЗ обозначается полужирным текстом.
Операция «выбор» используется для выбора одного или нескольких элементов из перечня в формулировке компонента требований. Результат операции «выбор» в настоящем ПЗ обозначается #подчеркнутым курсивным текстом#.
Операция «назначение» используется для присвоения конкретного значения ранее неконкретизированному параметру в компоненте требований. Операция «назначение» обозначается заключением присвоенного значения параметра в квадратные скобки, [назначаемое (присвоенное) значение параметра].
В настоящем ПЗ используются компоненты требований безопасности, включающие частично выполненные операции «назначение» и предполагающие завершение операций в задании по безопасности (ЗБ). В данных компонентах незавершенная часть операции «назначения» обозначается как [назначение: область предполагаемых значений].
В настоящий ПЗ включен ряд требований безопасности, сформулированных в явном виде (расширенные (специальные) требования безопасности). Краткая форма имен компонентов требований, сформулированных в явном виде, содержит текст (EXT).
Операция «итерация» используется для выражения двух или более требований безопасности на основе одного компонента требований безопасности; при этом осуществляется различное выполнение других операций («уточнение», «выбор» и (или) «назначение») над этим компонентом.
Настоящий профиль защиты содержит ряд незавершенных операций над компонентами функциональных требований безопасности. Эти операции должны быть завершены в задании по безопасности для конкретной реализации ОС.
3. Утверждение о соответствии
3.1. Утверждение о соответствии ГОСТ Р ИСО/МЭК 15408
Настоящий профиль защиты разработан с учетом положений национальных стандартов Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» и ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности».
Настоящий профиль защиты содержит расширенные (специальные) требования безопасности, разработанные в соответствии с правилами, установленными национальными стандартами Российской Федерации ГОСТ Р ИСО/МЭК 15408 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий» (ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы», AVA_CCA_EXT.1 «Анализ скрытых каналов», FDP_CRC_EXT.1 «Восстановление информации», FDP_DDM_EXT.1 «Уничтожение (стирание) информации», FDP_RSI_EXT.1 «Управление установкой программного обеспечения», FDP_RSP_EXT.1 «Правила запуска компонентов программного обеспечения», FDP_RSP_EXT.2 «Контроль запуска компонентов программного обеспечения», FIA_OID_EXT.1 «Идентификация объектов доступа», FMT_UST_EXT.1 «Поддержка наборов базовых конфигураций», FPO_DFS_EXT.1 «Изоляция процессов», FPO_OBF_EXT.1 «Блокирование файлов процессами», FPO_RIP_EXT.1 «Безопасное выделение областей оперативной памяти», FPT_ACF_EXT.1 «Управление доступом к компонентам операционной системы», FPT_BOP_EXT.1 «Защита от переполнения буфера», FPT_MTR_EXT.1 «Монитор обращений», FPT_APW_EXT.1 «Защита хранимой аутентификационной информации»).
3.2. Утверждение о соответствии профилям защиты
Соответствие другим профилям защиты не требуется.
3.3. Утверждение о соответствии пакетам
Заявлено о соответствии настоящего ПЗ следующему пакету:
пакет требований доверия: оценочный уровень доверия 3 (ОУД3), усиленный компонентами ADV_FSP.4 «Полная функциональная спецификация», ADV_IMP.2 «Полное отображение представления реализации функциональных возможностей безопасности», ADV_TDS.3 «Базовый модульный проект», ALC_CMC.4 «Поддержка генерации, процедуры приемки и автоматизация», ALC_FLR.1 «Базовое устранение недостатков», ALC_TAT.1 «Полностью определенные инструментальные средства разработки», AVA_VAN.5 «Усиленный методический анализ», расширенный компонентами ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов».
3.4. Обоснование соответствия
Включение функциональных требований и требований доверия к ОС в настоящий ПЗ определяется Требованиями безопасности информации к операционным системам, утвержденными приказом ФСТЭК России от 19 августа 2016 г. № 119.
3.5. Изложение соответствия
При разработке ЗБ и (или) других ПЗ на основе настоящего профиля защиты устанавливаются следующие типы соответствия:
«строгое» соответствие — если настоящий ПЗ является единственным ПЗ, утверждение о соответствии которому включено в ЗБ;
«демонстрируемое» соответствие — если ОО является комплексным продуктом (изделием), и в ЗБ включено утверждение о соответствии (помимо настоящему ПЗ) другому (другим) ПЗ.
4. Определение проблемы безопасности
Данный раздел содержит описание следующих аспектов решаемой с использованием ОС проблемы безопасности:
угроз безопасности, которым должны противостоять ОО и среда функционирования ОО;
политик безопасности, которые должен выполнять ОО;
предположений безопасности (обязательных условий безопасного использования ОО).
4.1. Угрозы
4.1.1 Угрозы, которым должен противостоять объект оценки
В настоящем ПЗ определены следующие угрозы, которым необходимо противостоять средствами ОО.
1. Аннотация угрозы — несанкционированный доступ к объектам доступа со стороны субъектов доступа, для которых запрашиваемый доступ не разрешен.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — осуществление несанкционированного доступа субъектов доступа к объектам файловой системы и устройствам, нарушение правил управления доступом к объектам файловой системы и устройствам, программное воздействие на интерфейс программирования приложений, переполнение буфера.
4. Используемые уязвимости — недостатки механизмов управления доступом, связанные с возможностью осуществления несанкционированного доступа к объектам файловой системы и устройствам.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, содержащаяся в объектах файловой системы, устройства.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность.
7. Возможные последствия реализации угрозы — несанкционированное ознакомление с информацией, размещаемой на СВТ, несанкционированные действия по отношению к объектам файловой системы и устройствам.
1. Аннотация угрозы — получение нарушителем несанкционированного доступа к информации, обрабатываемой средством вычислительной техники, в период, когда пользователь ОС покинул рабочее место, не завершив сеанс работы в ОС.
3. Способ реализации угрозы — некорректное завершение сеанса доступа пользователя ОС.
4. Используемые уязвимости — недостатки механизмов управления доступом, связанные с защитой сеанса пользователя ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ; устройства.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность.
7. Возможные последствия реализации угрозы — несанкционированное ознакомление с информацией, обрабатываемой на СВТ, несанкционированные действия по отношению к объектам файловой системы и устройствам.
1. Аннотация угрозы — ограничение нарушителем доступа пользователей ОС к ресурсам средства вычислительной техники, на котором установлена ОС за счет длительного удержания вычислительного ресурса в загруженном состоянии путем осуществления нарушителем многократных запросов, требующих большого количества ресурсов на их обработку.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — выполнение запросов и иные обращения к ОС, связанные с расходованием ресурсов СВТ (времени процессора, оперативной и внешней памяти): загрузка процессора бесконечными вычислениями, нецелевое расходование памяти за счет деструктивного использования механизма рекурсии и др.
4. Используемые уязвимости — недостатки механизмов балансировки нагрузки и распределения (ограничения использования) вычислительных ресурсов СВТ.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ.
6. Нарушаемые свойства безопасности информационных ресурсов — доступность.
7. Возможные последствия реализации угрозы — недоступность информации, обрабатываемой на СВТ, для пользователей ОС.
1. Аннотация угрозы — несанкционированное или непреднамеренное удаление информации со средства вычислительной техники, функционирующего под управлением ОС.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — осуществление несанкционированного или ошибочного удаления информации при наличии прав на удаление информации.
4. Используемые уязвимости — недостатки механизмов обеспечения резервирования и восстановления защищаемой информации на СВТ.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, содержащаяся в объектах файловой системы.
6. Нарушаемые свойства безопасности информационных ресурсов — доступность.
7. Возможные последствия реализации угрозы — отсутствие на СВТ информации, требуемой для пользователей ОС.
1. Аннотация угрозы — утечка или несанкционированное изменение информации в оперативной памяти, используемой различными процессами и формируемыми ими потоками данных.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель.
3. Способ реализации угрозы — осуществление доступа к сегментам оперативной памяти, используемой процессами и формируемыми ими потоками данных, или к сегментам оперативной памяти в которых расположен буфер обмена для кэширования данных.
4. Используемые уязвимости — недостатки механизмов обеспечения недоступности процессов обработки информации в ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация в оперативной памяти СВТ.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность.
7. Возможные последствия реализации угрозы — несанкционированное ознакомление и (или) нарушение целостности информации, запрашиваемой процессами обработки информации, несанкционированная модификация потоков данных, формируемых процессами обработки информации для внесения изменений в объекты файловой системы и обращения к устройствам СВТ.
1. Аннотация угрозы — несанкционированное внесение нарушителем изменений в конфигурационные (и иные) данные, которые влияют на функционирование отдельных сервисов, приложений или ОС в целом.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — внесение изменений в системный реестр или иной каталог конфигурационных данных.
4. Используемые уязвимости — недостатки механизмов контроля доступа к системному реестру (или иному каталогу конфигурационных данных).
5. Вид информационных ресурсов, потенциально подверженных угрозе — конфигурационные данные ОС.
6. Нарушаемое свойство безопасности активов — целостность, доступность.
7. Возможные последствия реализации угрозы — нарушение штатных режимов функционирования системного и прикладного программного обеспечения.
1. Аннотация угрозы — осуществление нарушителем восстановления (подбора) аутентификационной информации пользователей ОС.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель.
3. Способ реализации угрозы — подбор аутентификационной информации.
4. Используемые уязвимости — недостатки механизмов идентификации и аутентификации в части задания характеристик аутентификационной информации и ограничений по вводу; возможность доступа к месту хранения аутентификационной информации.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ; данные аудита.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность, доступность, достоверность.
7. Возможные последствия реализации угрозы — осуществление несанкционированных действий по отношению к объектам файловой системы и устройствам с использованием полномочий скомпрометированной учетной записи пользователя ОС; недостоверность данных аудита (все действия, выполненные нарушителем, будут ассоциированы с пользователем ОС, который этих действий не совершал).
1. Аннотация угрозы — использование нарушителем идентификационной и начальной аутентификационной информации, соответствующей учетной записи пользователя ОС.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель.
3. Способ реализации угрозы — преодоление механизмов идентификации и (или) аутентификации ОС за счет использования полученной нарушителем идентификационной и начальной аутентификационной информации пользователя ОС.
4. Используемые уязвимости — недостатки механизмов идентификации и аутентификации в ОС в части задания характеристик начальной аутентификационной информации, в части механизма контроля смены начальной аутентификационной информации;
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ; устройства; данные аудита.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность, доступность, достоверность.
7. Возможные последствия реализации угрозы — осуществление несанкционированных действий по отношению к объектам файловой системы и устройствам с использованием полномочий скомпрометированной учетной записи пользователя ОС, в объеме его полномочий; недостоверность данных аудита (все действия, выполненные нарушителем, будут ассоциированы с пользователем ОС, который этих действий не совершал).
1. Аннотация угрозы — несанкционированное внесение изменений в журналы регистрации событий безопасности ОС.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — осуществление несанкционированного доступа к журналам регистрации событий безопасности ОС, с возможностью его редактирования.
4. Используемые уязвимости — недостатки механизмов управления доступом к журналам регистрации событий безопасности ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, размещаемая в журналах регистрации событий безопасности ОС.
6. Нарушаемые свойства безопасности информационных ресурсов — целостность, достоверность.
7. Возможные последствия реализации угрозы — нарушение подотчетности пользователей ОС за свои действия; необнаружение администратором фактов нарушения безопасности информации; недостоверность данных аудита.
1. Аннотация угрозы — несанкционированный доступ к информации вследствие использования пользователями ОС неразрешенного программного обеспечения.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — установка в ОС компонентов неразрешенного программного обеспечения.
4. Используемые уязвимости — недостатки механизмов контроля установки программного обеспечения.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность, доступность.
7. Возможные последствия реализации угрозы — несанкционированный доступ к объектам файловой системы и устройствам, недоступность объектов файловой системы и устройств для пользователей ОС, несанкционированные действия по отношению к объектам файловой системы и устройствам.
1. Аннотация угрозы — несанкционированный доступ субъектов доступа к информации, обработка которой осуществлялась в рамках сеансов (сессий) других субъектов доступа.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — доступ к объектам доступа, созданным другим пользователем ОС; доступ к остаточной информации, оставшейся после сеанса работы другого пользователя ОС.
4. Используемые уязвимости — недостатки механизмов управления доступом; недостатки механизмов очистки остаточной информации.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, размещаемая в объектах ОС.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность.
7. Возможные последствия реализации угрозы — несанкционированные действия по отношению к объектам файловой системы и устройствам.
1. Аннотация угрозы — недоступность вычислительных ресурсов (процессорное время, оперативная память и другие) для критичных служб ОС и функционирующего прикладного программного обеспечения (приложений) вследствие нерационального распределения ресурсов между потоками служб и приложений (без учета степени их критичности)
2. Источники угрозы — программное обеспечение ОС, внутренний нарушитель.
3. Способ реализации угрозы — запуск критичных служб и приложений совместно с менее критичными службами и приложениями в условиях отсутствия управления приоритетами их выполнения.
4. Используемые уязвимости — недостатки механизмов распределения ресурсов между потоками служб и приложений и (или) их настройки.
5. Вид информационных ресурсов, потенциально подверженных угрозе — потоки критичных служб и приложений, вычислительные ресурсы.
6. Нарушаемые свойства безопасности информационных ресурсов — доступность.
7. Возможные последствия реализации угрозы — недоступность вычислительных ресурсов (процессорное время, оперативная память) для критичных служб ОС и функционирующего прикладного программного обеспечения.
4.1.2 Угрозы, которым противостоит среда
В настоящем ПЗ определены следующие угрозы, которым должна противостоять среда функционирования ОО:
1. Аннотация угрозы — нарушение целостности программных компонентов ОС.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель, программное воздействие.
3. Способ реализации угрозы — действия, направленные на несанкционированные изменения программных компонентов ОС.
4. Используемые уязвимости — недостатки механизмов защиты компонентов ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — программные компоненты ОС.
6. Нарушаемые свойства безопасности информационных ресурсов — целостность.
7. Возможные последствия реализации угрозы — нарушение целостности компонентов ОС, нарушение режимов функционирования ОС.
1. Аннотация угрозы — отключение и (или) обход нарушителями компонентов ОС, реализующих функции безопасности информации путем подмены нарушителем загружаемой ОС.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель.
3. Способ реализации угрозы — несанкционированное изменение пути доступа к загрузчику ОС в конфигурации базовой системы ввода-вывода.
4. Используемые уязвимости — недостатки управления доступом к загрузке ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность, целостность, доступность.
7. Возможные последствия реализации угрозы — несанкционированный доступ к информации, обрабатываемой на СВТ, нарушение режимов функционирования ОС и СВТ.
1. Аннотация угрозы — нарушение целостности данных (в том числе параметров настройки средств защиты информации) ОС.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель.
3. Способ реализации угрозы — доступ к контейнерам (файлам), в которых хранятся конфигурационные данные функций безопасности ОС до ее загрузки.
4. Используемые уязвимости — недостатки контроля физического доступа к СВТ, на которых функционирует ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — данные функций безопасности ОС.
6. Нарушаемые свойства безопасности информационных ресурсов — целостность.
7. Возможные последствия реализации угрозы — нарушение режимов функционирования ОС.
1. Аннотация угрозы — несанкционированный доступ нарушителя к аутентификационной информации пользователей ОС.
2. Источники угрозы — внутренний нарушитель, внешний нарушитель.
3. Способ реализации угрозы — доступ к контейнерам (файлам), в которых хранится аутентификационная информация (или ее образы) пользователей ОС до загрузки ОС.
4. Используемые уязвимости — недостатки контроля физического доступа к СВТ, на которых функционирует ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — аутентификационная информация (пароли) пользователей ОС.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность.
7. Возможные последствия реализации угрозы — несанкционированный доступ в ОС.
1. Аннотация угрозы — несанкционированное внесение нарушителем изменений в журналы регистрации событий безопасности ОС за счет доступа к файлам журналов регистрации событий безопасности ОС в среде функционирования ОС с использованием специальных программных средств, предоставляющих возможность обрабатывать файлы журналов регистрации событий безопасности ОС.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — осуществление несанкционированного доступа к журналам регистрации событий безопасности ОС, за счет доступа к файлам журналов регистрации событий безопасности ОС до загрузки ОС.
4. Используемые уязвимости — недостатки контроля физического доступа к СВТ, на которых функционирует ОС.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, содержащаяся в журналах регистрации событий безопасности ОС.
6. Нарушаемые свойства безопасности информационных ресурсов — целостность.
7. Возможные последствия реализации угрозы — нарушение подотчетности пользователей ОС за свои действия; необнаружение администратором фактов нарушения безопасности информации.
1. Аннотация угрозы — несанкционированное копирование информации из памяти средств вычислительной техники на съемные машинные носители информации (или в другое место вне информационной системы) пользователем ОС.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — копирование объектов файловой системы с использованием предоставленных субъекту доступа прав в момент обработки защищаемой информации на съемный машинный носитель для отчуждения из информационной системы и дальнейшего неправомерного использования.
4. Используемые уязвимости — недостатки контроля за действиями пользователей ОС; недостатки организационных мер защиты информации в ИС, дающие возможность нарушителям неконтролируемого вноса в контролируемую зону неразрешенных съемных машинных носителей информации и выноса любых съемных машинных носителей информации; недостатки механизмов аудита событий копирования информации на съемные машинные носители информации.
5. Вид информационных ресурсов, потенциально подверженных угрозе — информация, обрабатываемая на СВТ.
6. Нарушаемые свойства безопасности информационных ресурсов — конфиденциальность.
7. Возможные последствия реализации угрозы — неправомерное использование защищаемой информации, в том числе ознакомление с ней неограниченного круга неуполномоченных лиц.
1. Аннотация угрозы — снижение производительности ОС из-за внедрения в нее избыточного программного обеспечения и его компонентов.
2. Источники угрозы — внутренний нарушитель.
3. Способ реализации угрозы — внедрение в ОС избыточного программного обеспечения и системных компонентов.
4. Используемые уязвимости — недостатки контроля установки программного обеспечения.
5. Вид информационных ресурсов, потенциально подверженных угрозе — программное обеспечение, информационная система, ключевая система информационной инфраструктуры.
6. Нарушаемое свойство безопасности активов — доступность.
7. Возможные последствия реализации угрозы — нарушение штатных режимов функционирования системного и прикладного программного обеспечения ОС в ИС.
4.2. Политика безопасности
ОО должен выполнять приведенные ниже политики безопасности.
Должны использоваться механизмы идентификации (однозначная идентификация пользователей ОС по используемым ими уникальным идентификаторам, ассоциация атрибутов безопасности пользователя ОС с субъектами доступа (процессы, потоки данных), действующими от имени этого пользователя ОС) и аутентификации (подтверждение подлинности пользователя ОС, ограничение неуспешных попыток аутентификации, защита вводимой пользователем ОС в диалоговом интерфейсе аутентификационной информации) пользователей ОС.
Должно осуществляться управление идентификаторами пользователей ОС (присвоение и блокирование идентификаторов, а также ограничение срока действия идентификаторов (учетных записей) пользователей ОС).
Должно осуществляться управление средствами аутентификации пользователей ОС (создание и присвоение аутентификационной информации, проверка требований к параметрам аутентификационной информации, смена пользователями ОС собственной аутентификационной информации (включая начальную аутентификационную информацию), а также ограничение срока действия аутентификационной информации), а также защита хранимой аутентификационной информации.
Должна обеспечиваться возможность идентификации объектов файловой системы с целью обеспечения применения результатов идентификации при реализации в ОС механизмов управления доступом, контроля целостности, резервного копирования и регистрации событий безопасности, связанных с этими объектами.
В ОО для управления доступом субъектов доступа (пользователей ОС и процессов, запускаемых от имени пользователей ОС) к объектам доступа в ОС (объектам файловой системы, записям реестра, устройствам) должно быть реализовано дискреционное и (или) ролевое управление доступом.
Замечание по применению: При изложении данной политики безопасности в задании по безопасности допускаются следующие сочетания реализации методов управления доступом:
дискреционное и ролевое управление доступом;
дискреционное управление доступом;
Если ОО реализует мандатное управление доступом, в ЗБ следует включить соответствующие компоненты ФТБ, уточнить соответствующую цель безопасности.
Должна осуществляться возможность задания правил управления доступом, разрешающих или запрещающих доступ субъектов доступа к объектам доступа (объектам файловой системы, записям реестра, устройствам), а также определяющих разрешенные типы доступа (операции: создание объекта файловой системы, модификация объекта файловой системы, удаление объекта файловой системы, добавление данных в объект файловой системы, удаление данных из объекта файловой системы; модификацию данных в объекте файловой системы, чтение информации из объекта файловой системы, запуск исполняемых объектов файловой системы, установка компонентов программного обеспечения, использование устройства) с использованием атрибутов безопасности объектов доступа и субъектов доступа на основе реализованных в ОС методов управления доступом (дискреционный, ролевой).
Должны осуществляться ограничение числа параллельных сеансов и контроль доступа в ОС с учетом параметров, связанных со временем доступа пользователей ОС (временем работы под учетной записью пользователя ОС) в ОС, а также своевременное завершение сеанса взаимодействия пользователя ОС с ОС по истечении определенного администратором времени бездействия.
Должна обеспечиваться возможность генерирования надежных меток времени.
Должна обеспечиваться возможность очистки остаточной информации в памяти средства вычислительной техники при ее освобождении (распределении) или блокирование доступа субъектов доступа к остаточной информации.
Должна обеспечиваться изоляция программных модулей одного процесса (одного субъекта доступа) от программных модулей других процессов (других субъектов доступа).
Должна обеспечиваться возможность резервного копирования объектов файловой системы и компонентов ОС.
Должны обеспечиваться: восстановление функциональных возможностей безопасности и настроек (параметров) ОС после сбоев и отказов; сохранение штатного режима функционирования и (или) корректное восстановление штатного режима функционирования ОС при сбоях и ошибках.
Должны осуществляться: контроль целостности компонентов операционной системы, а также иных объектов файловой системы, содержащих данные (параметры) ОС; проверка правильности выполнения функций безопасности ОС.
Должна обеспечиваться возможность применения наборов базовых конфигураций ОС.
Должны обеспечиваться возможности по управлению работой ОС и параметрами ОС со стороны администраторов.
Должны быть обеспечены регистрация возможных нарушений безопасности и предупреждение (сигнализация) о таких событиях. Механизмы регистрации должны предоставлять администратору возможность выборочного ознакомления с информацией о произошедших событиях.
Должны осуществляться контроль и фильтрация входящих и (или) исходящих сетевых потоков в соответствии с заданными правилами фильтрации сетевого потока. Должно обеспечиваться управление режимами выполнения и правилами фильтрации сетевого потока.
Должны обеспечиваться контроль установки и контроль запуска компонентов программного обеспечения.
Должны обеспечиваться: доступность сервисов и информации; возможность выделения вычислительных ресурсов для процессов в соответствии с их приоритетами.
Должна обеспечиваться защита от выполнения произвольного машинного кода.
Должны обеспечиваться контроль и проверка правомочности обращений субъектов доступа к объектам доступа.
4.3. Предположения безопасности
Предположение, связанное с физическими аспектами среды функционирования
Должна быть обеспечена невозможность осуществления действий, направленных на нарушение физической целостности СВТ, на котором функционирует ОС.
Предположения по отношению к аспектам связности среды функционирования
Должны быть обеспечены условия совместимости ОС с СВТ для реализации своих функциональных возможностей.
Должна быть обеспечена невозможность несанкционированного внесения изменений в логику функционирования ОС через механизм обновления программного обеспечения ОС.
ОС должна функционировать в соответствии с эксплуатационной документацией.
Должен быть обеспечен контроль целостности внешних модулей уровня ядра получаемых от заявителя (разработчика, производителя) документацией.
Должна обеспечиваться возможность генерации аутентификационной информации соответствующей метрике качества.
Должна обеспечиваться доверенная загрузка ОС, а также средства вычислительной техники, на котором она функционирует.
Должно быть обеспечено ограничение на установку программного обеспечения и его компонентов из недоверенных источников или не задействованных в технологическом процессе обработки информации.
Предположение, связанное с персоналом среды функционирования
Персонал, ответственный за функционирование ОС, должен осуществлять установку, настройку и эксплуатацию ОС в соответствии с правилами по безопасной настройке и руководством пользователя (администратора).
5. Цели безопасности
5.1. Цели безопасности для объекта оценки
В данном разделе дается описание целей безопасности для ОО.
&Идентификация и аутентификация пользователей ОС и объектов доступа&
возможность идентификации и аутентификации пользователей ОС до предоставления доступа в ОС;
управление идентификаторами пользователей ОС и средствами аутентификации пользователей ОС для исключения возможности восстановления (подбора) аутентификационной информации пользователей ОС нарушителем и неправомерного доступа в ОС;
идентификацию объектов файловой системы для обеспечения применения результатов идентификации при реализации в ОС механизмов управления доступом, контроля целостности, резервного копирования и регистрации событий безопасности, связанных с этими объектами доступа.
дискреционное и/или ролевое управление доступом субъектов доступа (пользователей ОС и процессов, запускаемых от имени пользователей ОС) к объектам доступа в ОС (объектам файловой системы, записям реестра) для недопущения несанкционированного доступа к объектам доступа со стороны субъектов доступа, для которых запрашиваемый доступ не разрешен;
возможность задания правил управления доступом, разрешающих или запрещающих доступ субъектов доступа к объектам доступа, а также определяющих разрешенные типы доступа с использованием атрибутов безопасности объектов доступа и субъектов доступа на основе реализованных в ОС методов управления доступом (дискреционный, ролевой);
контроль и проверку правомочности обращений субъектов доступа к объектам доступа для исключения возможности несанкционированного внесения изменений в журналы регистрации событий безопасности ОС.
Замечание по применению: При изложении данной цели безопасности в задании по безопасности допускаются следующие сочетания реализации методов управления доступом:
дискреционное и ролевое управление доступом;
дискреционное управление доступом;
Если ОО реализует мандатное управление доступом, в ЗБ следует включить соответствующие компоненты ФТБ, уточнить соответствующую политику безопасности.
&Защита от несанкционированного доступа в обход правил управления доступом&
возможность ограничения числа параллельных сеансов и контроля доступа в ОС с учетом параметров, связанных со временем доступа пользователей ОС (временем работы под учетной записью пользователя ОС) в ОС, а также — своевременного завершения сеанса взаимодействия пользователя ОС с ОС по истечении определенного администратором времени бездействия для исключения возможности получения нарушителем несанкционированного доступа к информации, обрабатываемой средством вычислительной техники, в период, когда пользователь ОС покинул рабочее место, не завершив сеанс работы в ОС;
возможность очистки остаточной информации в памяти средства вычислительной техники при ее освобождении (распределении) или блокирования доступа субъектов доступа к остаточной информации для исключения возможности несанкционированного доступа субъектов доступа к информации, обработка которой осуществлялась в рамках сеансов (сессий) других субъектов доступа;
изоляцию программных модулей одного процесса (одного субъекта доступа) от программных модулей других процессов (других субъектов доступа) для исключения возможности утечки или несанкционированного изменения информации в оперативной памяти, используемой различными процессами и формируемыми ими потоками данных;
контроль установки и контроль запуска компонентов программного обеспечения для исключения возможности несанкционированного доступа к информации вследствие использования пользователями ОС неразрешенного программного обеспечения;
защиту от выполнения произвольного машинного кода.
контроль целостности компонентов операционной системы, а также иных объектов файловой системы, содержащих данные (параметры) ОС, проверку правильности выполнения собственных функций безопасности для исключения возможности несанкционированного внесения нарушителем изменений в конфигурационные данные, которые влияют на функционирование отдельных сервисов, приложений или ОС в целом;
возможность резервного копирования объектов файловой системы и компонентов ОС для исключения возможности утраты информации вследствие несанкционированного или непреднамеренного удаления информации со средства вычислительной техники, функционирующего под управлением ОС;
возможность восстановления функциональных возможностей безопасности и настроек (параметров) ОС после сбоев и отказов, а также сохранения штатного режима функционирования и (или) корректного восстановления штатного режима функционирования ОС при сбоях и ошибках.
&Обеспечение доступности ресурсов&
ОО должен обеспечивать доступность сервисов и информации, возможность выделения вычислительных ресурсов для процессов в соответствии с их приоритетами:
для исключения возможности ограничения нарушителем доступа пользователей ОС к ресурсам средства вычислительной техники, на котором установлена ОС за счет длительного удержания вычислительного ресурса в загруженном состоянии путем осуществления нарушителем многократных запросов, требующих большого количества ресурсов на их обработку;
для исключения недоступности вычислительных ресурсов (процессорное время, оперативная память и другие) для критичных служб ОС и функционирующего прикладного программного обеспечения (приложений) вследствие нерационального распределения ресурсов между потоками служб и приложений (без учета степени их критичности).
возможность контроля и фильтрации сетевого потока в соответствии с заданными правилами фильтрации входящих и (или) исходящих сетевых потоков;
возможность управления режимами выполнения и правилами фильтрации сетевого потока.
&Регистрация событий безопасности ОС&
регистрацию возможных нарушений безопасности и предупреждение (сигнализацию) о таких событиях безопасности в ОС;
возможность выборочного ознакомления администратора с информацией о произошедших событиях, а также обеспечивать подотчетность пользователей ОС за свои действия.
&Генерирование временных меток&
ОО должен обеспечивать генерирование надежных меток времени.
возможность применения наборов базовых конфигураций ОС;
возможность управления работой ОС и параметрами ОС со стороны администраторов.
5.2. Цели безопасности для среды функционирования
Цель для среды функционирования ОО-1
ОО должен быть совместим с СВТ (ИС), в котором (которой) он функционирует.
Цель для среды функционирования ОО-2
Должны быть обеспечены установка, конфигурирование и управление ОО в соответствии с эксплуатационной документацией.
Цель для среды функционирования ОО-3
Должна быть обеспечена защита от осуществления действий, направленных на нарушение физической целостности СВТ, на котором функционирует ОО.
Цель для среды функционирования ОО-4
Должна быть обеспечена доверенная загрузка ОС (блокирование попыток несанкционированной загрузки, контроль доступа субъектов доступа к процессу загрузки, контроль целостности компонентов загружаемой операционной среды).
Цель для среды функционирования ОО-5
&Обеспечение условий безопасного функционирования&
Должны быть обеспечены необходимые ресурсы для выполнения функциональных возможностей безопасности операционной системы, хранения резервных копий, создаваемых операционной системой, а также защищенное хранение данных операционной системы и защищаемой информации.
Цель для среды функционирования ОО-6
&Контроль установки неразрешенного программного обеспечения&
Должно быть обеспечено ограничение на установку программного обеспечения и его компонентов, не задействованных в технологическом процессе обработки информации.
Цель для среды функционирования ОО-7
Должен обеспечиваться доверенный маршрут между ОС и пользователями ОС (администраторами, пользователями).
Цель для среды функционирования ОО-8
Должен обеспечиваться доверенный канал передачи данных между ОС и средствами вычислительной техники, на которых происходит обработка информации, а также с которых происходит их администрирование.
Цель для среды функционирования ОО-9
Должна быть обеспечена невозможность отключения (обхода) компонентов ОС.
Цель для среды функционирования ОО-10
&Ограничение несанкционированного копирования информации, содержащейся в ОС&
Должны быть реализованы меры, препятствующие несанкционированному копированию информации, содержащейся в ОС, на съемные машинные носители информации (или за пределы информационной системы).
В том числе должен осуществляться контроль вноса (выноса) в (из) контролируемую зону (контролируемой зоны) съемных машинных носителей информации.
Цель для среды функционирования ОО-11
&Проверка устанавливаемых внешних модулей уровня ядра&
Должна осуществляться проверка целостности внешних модулей уровня ядра, получаемых от заявителя (разработчика, производителя), перед их установкой в операционную систему.
Цель для среды функционирования ОО-12
Должно быть обеспечено выделение вычислительных ресурсов для процессов в соответствии с их приоритетами.
Цель для среды функционирования ОО-13
Персонал, ответственный за функционирование ОО, должен обеспечивать функционирование ОО, в точности руководствуясь эксплуатационной документацией.
Цель для среды функционирования ОО-14
Лица, ответственные за эксплуатацию ОО, должны обеспечить, чтобы аутентификационная информация для каждой учетной записи пользователя ОС содержались в тайне и были недоступны лицам, не уполномоченным использовать данную учетную запись.
Цель для среды функционирования ОО-15
&Генерация аутентификационной информации&
Должна обеспечиваться возможность генерации аутентификационной информации соответствующей метрике качества.
5.3. Обоснование целей безопасности
В таблице 5.1 приведено отображение целей безопасности для ОО на угрозы и политику безопасности.
Отображение целей безопасности для ОО на угрозы и политику безопасности
Достижение этой цели безопасности необходимо для противостояния угрозам Угроза-1, Угроза-7, Угроза-8 и реализацией политик безопасности Политика безопасности-1, Политика безопасности-2, Политика безопасности-3, Политика безопасности-4, так как обеспечивает: использование механизмов идентификации и аутентификации пользователей ОС; управление идентификаторами пользователей ОС, в том числе присвоение и блокирование идентификаторов; управление средствами аутентификации пользователей ОС, в том числе создание, присвоение и смену начальной аутентификационной информации, а также периодическую и принудительную смену значений аутентификационной информации; возможность идентификации объектов ОС с целью обеспечения применения результатов идентификации при реализации в ОС механизмов управления доступом, контроля целостности, резервного копирования и регистрации событий безопасности, связанных с этими объектами.
Достижение этой цели безопасности необходимо для противостояния угрозам Угроза-1, Угроза-6, Угроза-9 и реализации политик безопасности Политика безопасности-5, Политика безопасности-6, Политика безопасности-21, так как обеспечивает: дискреционное и/или ролевое управление доступом; возможность задания правил управления доступом, разрешающих или запрещающих доступ субъектов доступа к объектам доступа; контроль и проверку правомочности обращений субъектов доступа к объектам доступа.
Достижение этой цели безопасности необходимо для противостояния угрозам Угроза-2, Угроза-5, Угроза-10, Угроза-11 и реализации политик безопасности Политика безопасности-7, Политика безопасности-9, Политика безопасности-10, Политика безопасности-18, Политика безопасности-20, так как обеспечивает: возможность ограничения числа параллельных сеансов и контроля доступа в ОС с учетом параметров, связанных со временем доступа пользователей ОС; возможность очистки остаточной информации в памяти средства вычислительной техники при ее освобождении (распределении) или блокирование доступа субъектов доступа к остаточной информации; изоляцию программных модулей одного процесса (одного субъекта доступа) от программных модулей других процессов (других субъектов доступа); контроль установки и контроль запуска компонентов программного обеспечения; защиту от выполнения произвольного машинного кода.
Достижение этой цели безопасности необходимо для противостояния угрозам Угроза-4, Угроза-5 и реализации политик безопасности Политика безопасности-11, Политика безопасности-12, Политика безопасности-13, так как обеспечивает: возможность резервного копирования объектов файловой системы и компонентов ОС; возможность восстановления функциональных возможностей безопасности и настроек (параметров) ОС после сбоев и отказов, а также сохранение штатного режима функционирования и (или) корректное восстановление штатного режима функционирования ОС при сбоях и ошибках; контроль целостности компонентов ОС и иных объектов файловой системы, а также возможность осуществления проверки правильности выполнения собственных функций безопасности.
Достижение этой цели безопасности необходимо для противостояния угрозам Угроза-3, Угроза-12 и реализации политики безопасности Политика безопасности-19, так как обеспечивает выделение вычислительных ресурсов в соответствии с приоритетами.
Достижение этой цели безопасности необходимо для реализации политики безопасности Политика безопасности-17, так как обеспечивает возможность фильтрации входящих и (или) исходящих сетевых потоков в соответствии с заданными правилами фильтрации.
Достижение этой цели безопасности необходимо для противостояния угрозе Угроза-9 и реализации политики безопасности Политика безопасности-16, так как обеспечивает возможность регистрации и предупреждения (сигнализацию) о событиях, относящихся к возможным нарушениям безопасности.
Достижение этой цели безопасности необходимо для реализации политики безопасности Политика безопасности-8, так как обеспечивает возможность генерирования меток времени и (или) синхронизации системного времени.
Достижение этой цели безопасности необходимо для реализации политик безопасности Политика безопасности-14, Политика безопасности-15, так как обеспечивает возможность применения наборов базовых конфигураций ОС и возможность управления работой ОС и параметрами ОС со стороны администраторов.
6. Определение расширенных компонентов
В данном разделе ПЗ представлены расширенные компоненты для ОС.
6.1. Определение расширенных компонентов функциональных требований безопасности объекта оценки
Для ОО определены компоненты функциональных требований безопасности, сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» (расширенные (специальные) компоненты).
Компоненты функциональных требований безопасности, сформулированные в явном виде, представлены в приложении А к настоящему профилю защиты.
6.2. Определение расширенных компонентов требований доверия к безопасности объекта оценки
Для ОО определены следующие расширенные (специальные) компоненты требований доверия к безопасности: ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов», сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности».
Компоненты требований доверия к безопасности, сформулированные в явном виде, представлены в приложении Б к настоящему профилю защиты.
7. Требования безопасности
В данном разделе ПЗ представлены функциональные требования и требования доверия, которым должен удовлетворять ОО. Функциональные требования, представленные в настоящем ПЗ, основаны на функциональных компонентах из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности». Кроме того, в настоящий ПЗ включено ряд требований безопасности, сформулированных в явном виде (расширение национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности»). Требования доверия основаны на компонентах требований доверия из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности» и представлены в настоящем ПЗ в виде оценочного уровня доверия ОУД3, усиленного компонентами ADV_FSP.4 «Полная функциональная спецификация», ADV_IMP.2 «Полное отображение представления реализации функциональных возможностей безопасности», ADV_TDS.3 «Базовый модульный проект», ALC_CMC.4 «Поддержка генерации, процедуры приемки и автоматизация», ALC_FLR.1 «Базовое устранение недостатков», ALC_TAT.1 «Полностью определенные инструментальные средства разработки», AVA_VAN.5 «Усиленный методический анализ», расширенного компонентами ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов». Требования безопасности ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов» сформулированы в явном виде (расширение национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности»).
7.1. Функциональные требования безопасности объекта оценки
Функциональные компоненты из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности», на которых основаны функциональные требования безопасности ОО, а также компоненты сформулированных в явном виде расширенных (специальных) требований приведены в таблице 7.1.
Функциональные компоненты, на которых основаны ФТБ ОО
7.1.1 Аудит безопасности (FAU)
| FAU_ARP.1 | Сигналы нарушения безопасности |
|---|---|
| FAU_ARP.1.1 | ФБО должны предпринять [информирование администратора], [назначение: список других действий] при обнаружении возможного нарушения безопасности. |
| Зависимости: | FAU_SAA.1 Анализ потенциального нарушения. |
| FAU_GEN.1 | Генерация данных аудита |
| FAU_GEN.1.1 | ФБО должны быть способны генерировать запись аудита для следующих событий, потенциально подвергаемых аудиту: а) запуск и завершение выполнения функций аудита; б) все события, потенциально подвергаемые аудиту, на базовом уровне аудита; в) [события, приведенные во втором столбце таблицы 7.2, а также [назначение: другие специально определенные события, потенциально подвергаемые аудиту]]. |
| FAU_GEN.1.2 | ФБО должны регистрировать в каждой записи аудита, по меньшей мере, следующую информацию: а) дату и время события, тип события, идентификатор субъекта доступа (если применимо) и результат события (успешный или неуспешный); б) для каждого типа событий, потенциально подвергаемых аудиту, из числа определенных в функциональных компонентах, которые включены в ПЗ и (или) ЗБ, [назначение: другая относящаяся к аудиту информация]. |
7.1.2 Защита данных пользователя (FDP)
7.1.3 Идентификация и аутентификация (FIA)
7.1.4 Управление безопасностью (FMT)
| FMT_SMF.1 | Спецификация функций управления |
| FMT_SMF.1.1 | ФБО должны быть способны к выполнению следующих функций управления: [управление режимом выполнения функций безопасности, управление данными ФБО], [назначение: список других функций управления безопасностью, предоставляемых ФБО]. |
| Зависимости: | отсутствуют. |
| Замечания по применению: 1. Объект оценки не должен содержать функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО, настроек, ролей и иных сущностей, связанных с функциями управления, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 2. Объект оценки не должен содержать настроек (преднастроек) функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО и иных сущностей, настраиваемых при производстве, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. 3. В ЗБ должны быть описаны все возможности по управлению для каждой ФБО, в том числе все управляемые сущности (механизмы, интерфейсы, правила, каналы и т.д.), способы администрирования ОО (локальное, удаленное), роли пользователей ОС, которым предоставлены возможности по управлению, а для неиспользуемых возможностей по управлению ФБО должно быть представлено соответствующее обоснование. | |
| FMT_MTD.1 | Управление данными ФБО |
| FMT_MTD.1.1 | ФБО должны предоставлять возможность выполнения операций, указанных во [втором столбце таблицы 7.5, а также [назначение: другие операции]] следующих данных указанных в [третьем столбце таблицы 7.5, а также [назначение: список других данных ФБО]] только [назначение: роли администраторов в соответствии с FMT_SMR.1]. |
| Зависимости: | FMT_SMR.1 Роли безопасности; FMT_SMF.1 Спецификация функций управления. |
| Замечания по применению: 1. Объект оценки не должен содержать данных ФБО, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 2. Объект оценки не должен содержать настроек (преднастроек) данных ФБО, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. | |
| FMT_MTD.2 | Управление ограничениями данных ФБО |
| FMT_MTD.2.1 | ФБО должны предоставлять возможность определения ограничений для [назначение: список данных ФБО] только [администратору]. |
| FMT_MTD.2.2 | ФБО должны предпринять следующие действия при достижении или превышении данными ФБО установленных выше ограничений: [назначение: предпринимаемые действия]. |
| Зависимости: | FMT_SMR.1 Роли безопасности; FMT_MTD.1 Управление данными ФБО. |
| Замечания по применению: 1. Компонент предназначен для задания требований к функциональным возможностям ОО по осуществлению регистрации возможных нарушений безопасности и предупреждения (сигнализации) о таких событиях. 2. В FMT_MTD.2.2 разработчик ЗБ устанавливает действия (генерация записи аудита, информирование администратора и иные), выполняемые при превышении предельных значений данных ФБО, определенных в FMT_MTD.2.1 (число неуспешных попыток аутентификации и иные). | |
| FMT_MOF.1 | Управление режимом выполнения функций безопасности |
| FMT_MOF.1.1 | ФБО должны предоставлять возможность [выбор: определять режим выполнения, отключать, подключать, модифицировать режим выполнения] функций [назначение: список функций] только [администратору]. |
| Зависимости: | FMT_SMR.1 Роли безопасности. |
| Замечания по применению: 1. Объект оценки не должен содержать функций безопасности, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 2. Объект оценки не должен содержать настроек (преднастроек) функций безопасности, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. | |
| FMT_SMR.1 | Роли безопасности |
| FMT_SMR.1.1 | ФБО должны поддерживать следующие роли пользователей ОС: [ а) администратор [назначение: роли администраторов]; б) пользователь ]. |
| FMT_SMR.1.2 | ФБО должны быть способны ассоциировать пользователей ОС с ролями. |
| Зависимости: | FIA_UID.1 Выбор момента идентификации. |
| Замечание по применению: объект оценки не должен поддерживать роли пользователей ОС, доступные заявителю (разработчику, производителю) ОО, но недоступные потребителю ОО для контроля и изменения. | |
| FMT_MSA.1(1) | Управление атрибутами безопасности |
| FMT_MSA.1.1(1) | ФБО должны осуществлять [выбор: ролевая политика управления, [назначение: иная политика управления]], предоставляющую возможность [выбор: изменять значения по умолчанию, запрашивать, модифицировать, удалять, [назначение: другие операции]] атрибуты безопасности [назначение: список атрибутов безопасности] только [администратору]. |
| Зависимости: | [FDP_ACC.1(1) Ограниченное управление доступом или FDP_IFC.1 Ограниченное управление информационными потоками]; FMT_SMR.1 Роли безопасности; FMT_SMF.1 Спецификация функций управления. |
| Замечания по применению: компонент предназначен для обеспечения возможности управления атрибутами безопасности (права доступа, типы доступа и иные атрибуты) для осуществления политики дискреционного управления доступом (при использовании дискреционного метода управления доступом). | |
| FMT_MSA.1(2) | Управление атрибутами безопасности |
| FMT_MSA.1.1(2) | ФБО должны осуществлять [выбор: ролевая политика управления, [назначение: иная политика управления]], предоставляющую возможность [выбор: изменять значения по умолчанию, запрашивать, модифицировать, удалять, [назначение: другие операции]] атрибуты безопасности [назначение: список атрибутов безопасности] только [администратору]. |
| Зависимости: | [FDP_ACC.1(2) Ограниченное управление доступом или FDP_IFC.1 Ограниченное управление информационными потоками]; FMT_SMR.1 Роли безопасности; FMT_SMF.1 Спецификация функций управления. |
| Замечания по применению: 1. Компонент предназначен для обеспечения возможности управления атрибутами безопасности для осуществления политики ролевого управления доступом (при использовании ролевого метода управления доступом). 2. Объект оценки не должен содержать атрибутов безопасности ФБО, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 3. Объект оценки не должен содержать настроек (преднастроек) атрибутов безопасности ФБО, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. | |
| FMT_MSA.1(3) | Управление атрибутами безопасности |
| FMT_MSA.1.1(3) | ФБО должны осуществлять [выбор: ролевая политика управления, [назначение: иная политика управления]], предоставляющую возможность [выбор: изменять значения по умолчанию, запрашивать, модифицировать, удалять, [назначение: другие операции]] атрибуты безопасности [назначение: список атрибутов безопасности] только [администратору]. |
| Зависимости: | [FDP_ACC.1 Ограниченное управление доступом или FDP_IFC.1 Ограниченное управление информационными потоками]; FMT_SMR.1 Роли безопасности; FMT_SMF.1 Спецификация функций управления. |
| Замечания по применению: компонент предназначен для обеспечения возможности управления атрибутами безопасности для осуществления фильтрации сетевого трафика (сетевых потоков). | |
| FMT_MSA.1(4) | Управление атрибутами безопасности |
| FMT_MSA.1.1(4) | ФБО должны осуществлять [выбор: ролевая политика управления, [назначение: иная политика управления]], предоставляющую возможность: - [присваивать, блокировать, удалять] атрибуты безопасности [идентификаторы пользователей ОС]; - [назначать] атрибуты безопасности [срок действия идентификаторов пользователей ОС]; - [устанавливать] атрибуты безопасности, [связанные со временем доступа пользователей ОС (разрешенное время работы под учетной записью пользователя, неразрешенное время работы под учетной записью пользователя ОС) в ОС] только [администратору]; |
| Зависимости: | [FDP_ACC.1 Ограниченное управление доступом или FDP_IFC.1 Ограниченное управление информационными потоками]; FMT_SMR.1 Роли безопасности; FMT_SMF.1 Спецификация функций управления. |
| Замечания по применению: компонент предназначен для обеспечения возможности управления идентификаторами пользователей ОС. | |
| FMT_MSA.3 | Инициализация статических атрибутов |
| FMT_MSA.3.1 | ФБО должны осуществлять [выбор: ролевая политика управления, [назначение: иная политика управления]], предусматривающую #ограничительные# значения по умолчанию для атрибутов безопасности, которые используются для осуществления ПФБ. |
| FMT_MSA.3.2 | ФБО должны позволять [администратору] определять альтернативные начальные значения для отмены значений по умолчанию при создании объекта. |
| Зависимости: | FMT_SMR.1 Роли безопасности; FMT_MSA.1(1) Управление атрибутами безопасности. |
| Замечания по применению: 1. Компонент предназначен для обеспечения возможности задания ограничительных значений по умолчанию для атрибутов безопасности, которые используются для осуществления политики дискреционного управления доступом (при использовании дискреционного метода управления доступом). 2. Для удовлетворения зависимостей компонентов FDP_IFF.1 «Простые атрибуты безопасности» и FDP_ACF.1 «Управление доступом, основанное на атрибутах безопасности» при разработке ЗБ в зависимости от реализации ФБО должен использоваться компонент FMT_MSA.3 «Инициализация статистических атрибутов» или иной компонент функциональных требований безопасности (допустимо использовать компонент, сформулированный в явном виде). | |
| FMT_SAE.1 | Ограниченная по времени авторизация |
| FMT_SAE.1.1 | ФБО должны предоставлять возможность назначать срок действия для список атрибутов безопасности, для которых предусмотрено установление срока действия, приведен в [первом столбце таблицы 7.6] только ролям, уполномоченным на установление срока действия атрибутов, идентифицированным из числа ролей, определенных в FMT_SMR.1, и указанным во [втором столбце таблицы 7.6]. |
| FMT_SAE.1.2 | Для каждого из этих атрибутов безопасности ФБО должны быть способны к выполнению действий в соответствии со списком, указанным в [третьем столбце таблицы 7.6] по истечении его срока действия. |
Список атрибутов безопасности, для которых предусмотрено установление срока действия
7.1.5 Защита ФБО (FPT)
7.1.7 Доступ к ОО (FTA)
7.1.7 Функциональные возможности безопасности операционной
системы (FPO)
7.1.8 Использование ресурсов (FRU)
7.2. Требования доверия к безопасности объекта оценки
Требования доверия к безопасности ОО взяты из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности» и образуют ОУД3, усиленный компонентами ADV_FSP.4 «Полная функциональная спецификация», ADV_IMP.2 «Полное отображение представления реализации функциональных возможностей безопасности», ADV_TDS.3 «Базовый модульный проект», ALC.CMC.4 «Поддержка генерации, процедуры приемки и автоматизация», ALC_FLR.1 «Базовое устранение недостатков», ALC_TAT.1 «Полностью определенные инструментальные средства разработки», AVA_VAN.5 «Усиленный методический анализ», расширенный компонентами ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов» (см. таблицу 7.7).
Требования доверия к безопасности ОО
| Классы доверия | Идентификаторы компонентов доверия | Названия компонентов доверия |
| Разработка | ADV_ARC.1 | Описание архитектуры безопасности |
| ADV_FSP.4 | Полная функциональная спецификация | |
| ADV_IMP.2 <*> | Полное отображение представления реализации ФБО | |
| ADV_IMP_EXT.3 <*> | Реализация ОО | |
| ADV_TDS.3 | Базовый модульный проект | |
| Руководства | AGD_OPE.1 | Руководство пользователя по эксплуатации |
| AGD_PRE.1 | Подготовительные процедуры | |
| Поддержка жизненного цикла | ALC_CMC.4 | Поддержка генерации, процедуры приемки и автоматизация |
| ALC_CMS.3 | Охват УК представления реализации | |
| ALC_DEL.1 | Процедуры поставки | |
| ALC_DVS.1 | Идентификация мер безопасности | |
| ALC_FLR.1 | Базовое устранение недостатков | |
| ALC_LCD.1 | Определенная разработчиком модель жизненного цикла | |
| ALC_TAT.1 | Полностью определенные инструментальные средства разработки | |
| ALC_FPU_EXT.1 | Процедуры обновления программного обеспечения операционной системы | |
| ALC_LCD_EXT.3 | Определенные разработчиком сроки поддержки | |
| Оценка задания по безопасности | ASE_CCL.1 | Утверждения о соответствии |
| ASE_ECD.1 | Определение расширенных компонентов | |
| ASE_INT.1 | Введение ЗБ | |
| ASE_OBJ.2 | Цели безопасности | |
| ASE_REQ.2 | Производные требования безопасности | |
| ASE_SPD.1 | Определение проблемы безопасности | |
| ASE_TSS.1 | Краткая спецификация ОО | |
| Тестирование | ATE_COV.2 | Анализ покрытия |
| ATE_DPT.1 | Тестирование: базовый проект | |
| ATE_FUN.1 | Функциональное тестирование | |
| ATE_IND.2 | Выборочное независимое тестирование | |
| Оценка уязвимостей | AVA_VAN.5 | Усиленный методический анализ |
| AVA_CCA_EXT.1 | Анализ скрытых каналов | |
| Поддержка доверия | AMA_SIA_EXT.3 | Анализ влияния обновлений на безопасность операционной системы |
| AMA_SIA_EXT.6 | Анализ влияния внешних модулей уровня ядра на безопасность операционной системы | |
| <*> — Отмечены компоненты, конкретизированные в настоящем ПЗ для обеспечения преемственности требованиям по контролю отсутствия недекларированных возможностей, изложенных в руководящем документе «Защита от несанкционированного доступа к информации. Часть 1. Программное обеспечение средств защиты информации: Классификация по уровню контроля отсутствия недекларированных возможностей», (Гостехкомиссия России, 1999). | ||
7.2.1 Разработка (ADV)
| ADV_ARC.1 | Описание архитектуры безопасности |
| Зависимости: | ADV_FSP.1 Базовая функциональная спецификация; ADV_TDS.1 Базовый проект. |
| Элементы действий заявителя (разработчика, производителя) | |
| ADV_ARC.1.1D | Заявитель (разработчик, производитель) должен спроектировать ОО и обеспечить реализацию проекта таким образом, чтобы свойства безопасности ФБО невозможно было обойти. |
| ADV_ARC.1.2D | Заявитель (разработчик, производитель) должен спроектировать ФБО и обеспечить их реализацию таким образом, чтобы ФБО обеспечивали собственную защиту от вмешательства недоверенных сущностей. |
| ADV_ARC.1.3D | Заявитель (разработчик, производитель) должен предоставить «Описание архитектуры безопасности» ФБО. |
| Элементы содержания и представления документированных материалов | |
| ADV_ARC.1.1C | Уровень детализации «Описания архитектуры безопасности» должен соответствовать представленному в проектной документации по ОО описанию абстракций (элементов представления ОО), осуществляющих выполнение ФТБ. |
| ADV_ARC.1.2C | В «Описание архитектуры безопасности» должно быть включено описание доменов безопасности, обеспеченных согласованностью ФБО с ФТБ. |
| ADV_ARC.1.3C | «Описание архитектуры безопасности» должно предоставлять информацию о том, насколько процесс инициализации ФБО является защищенным. |
| ADV_ARC.1.4C | В «Описании архитектуры безопасности» должно быть продемонстрировано, что ФБО обеспечивают собственную защиту от вмешательства. |
| ADV_ARC.1.5C | В «Описании архитектуры безопасности» должно быть продемонстрировано, что ФБО не допускают возможности обхода функциональных возможностей, осуществляющих выполнение ФТБ. |
| Элементы действий испытательной лаборатории | |
| ADV_ARC.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ADV_ARC.1.1C — ADV_ARC.1.5C. |
| Замечания по применению: 1. Архитектура безопасности должна обеспечивать, чтобы ОС не имел каналов связи, обеспечивающих доступ (в том числе внеполосный) в обход заданных правил управления доступом к ОС (его программному обеспечению и настройкам), а также правил контроля и фильтрации сетевого трафика (сетевых потоков). 2. Испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 10.3.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ADV_FSP.4 | Полная функциональная спецификация |
| Зависимости: | ADV_TDS.1 Базовый проект. |
| Элементы действий заявителя (разработчика, производителя) | |
| ADV_FSP.4.1D | Заявитель (разработчик, производитель) должен представить функциональную спецификацию. |
| ADV_FSP.4.2D | Заявитель (разработчик, производитель) должен представить прослеживание функциональной спецификации к функциональным требованиям безопасности. |
| Элементы содержания и представления документированных материалов | |
| ADV_FSP.4.1C | В функциональной спецификации должны быть полностью представлены ФБО. |
| ADV_FSP.4.2C | В функциональной спецификации должны быть описаны назначение и метод использования всех ИФБО. |
| ADV_FSP.4.3C | В функциональной спецификации должны быть идентифицированы и описаны все параметры, связанные с каждым ИФБО. |
| ADV_FSP.4.4C | В функциональной спецификации должны быть описаны все действия, связанные с каждым ИФБО. |
| ADV_FSP.4.5C | Функциональная спецификация должна содержать описание сообщений обо всех непосредственных ошибках, которые могут возникнуть при вызове каждого ИФБО. |
| ADV_FSP.4.6C | В прослеживании соответствия должно быть продемонстрировано прослеживание ФТБ к ИФБО в функциональной спецификации. |
| Элементы действий испытательной лаборатории | |
| ADV_FSP.4.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ADV_FSP.4.1C — ADV_FSP.4.6C. |
| ADV_FSP.4.2E | Испытательная лаборатория должна сделать независимое заключение, что функциональная спецификация является точным и полным отображением функциональных требований безопасности ОО. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 10.4.4 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ADV_IMP.2 | Полное отображение представления реализации ФБО |
| Зависимости: | ADV_TDS.3 Базовый модульный проект; ALC_TAT.1 Полностью определенные инструментальные средства разработки; ALC_CMC.5 Расширенная поддержка. |
| Элементы действий заявителя (разработчика, производителя) | |
| ADV_IMP.2.1D | Заявитель (разработчик, производитель) должен обеспечить доступ к представлению реализации для всех ФБО на уровне исходных текстов всего программного обеспечения, входящего в состав ОО (с указанием в документации значений контрольных сумм файлов с исходными текстами ПО). |
| ADV_IMP.2.2D | Заявитель (разработчик, производитель) должен обеспечить прослеживание всего представления реализации к описанию проекта ОО. |
| Элементы содержания и представления документированных материалов | |
| ADV_IMP.2.1C | Представление реализации должно определить ФБО на таком уровне детализации, что ФБО могут быть созданы без дополнительных проектных решений. |
| ADV_IMP.2.2C | Представление реализации должно быть изложено в том виде, какой используется персоналом, занимающимся разработкой. |
| ADV_IMP.2.3C | В прослеживании между всем представлением реализации и описанием проекта ОО (для всех модулей, отнесенных к осуществляющим или поддерживающим выполнение ФТБ) должно быть продемонстрировано их соответствие, а для модулей изделия, определенных как «не влияющие на выполнение ФТБ», должно быть предоставлено соответствующее обоснование. |
| Элементы действий испытательной лаборатории | |
| ADV_IMP.2.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ADV_IMP.2.1C — ADV_IMP.2.3C, в том числе на основе результатов анализа исходных текстов ПО: а) контроля исходного состояния ПО; б) контроля полноты и отсутствия избыточности исходных текстов на уровне файлов. |
| Замечания по применению: 1. В ADV_IMP.2.1E контроль исходного состояния ПО предусматривает фиксацию состава ПО и документации на него и сравнение с описанием, представленным в документации. При фиксации также должен быть выполнен расчет уникальных значений контрольных сумм файлов с исходными текстами программ, входящих в состав ПО. Контрольные суммы должны рассчитываться для каждого файла. 2. Контроль полноты и отсутствия избыточности исходных текстов на уровне файлов предусматривает анализ документированной информации, предоставленной заявителем (разработчиком, производителем) в соответствии с ADV_IMP.2.3C для подтверждения, что все ФБО представлены в исходных текстах ПО и для всех файлов исходных текстов в проекте имеется соответствующее описание реализуемых ФБО. Испытательная лаборатория при контроле полноты исходных текстов должна исследовать (основываясь на структурном анализе и декомпозиции) модули, входящие в представление реализации, с тем, чтобы сделать заключение о соответствии их назначения описанию назначения (описанию выполняемых модулем функции), представленному в проекте ОО, и о достаточности представления реализации для выполнения ФТБ. Испытательная лаборатория при контроле отсутствия избыточности исходных текстов должна: в части модулей, осуществляющих и поддерживающих выполнение ФТБ — исследовать (основываясь на структурном анализе и декомпозиции) эти модули, чтобы сделать заключение об отсутствии в исходных текстах функциональных возможностей безопасности, не предусмотренных проектом и ФТБ; в части модулей, заявленных как «не влияющие на выполнение ФТБ» — проанализировать эти модули с глубиной, достаточной для подтверждения их невлияния на выполнение ФТБ. | |
| ADV_IMP_EXT.3 | Реализация ОО |
| Зависимости: | ADV_IMP.2 Полное отображение представления реализации ФБО. |
| Элементы действий заявителя (разработчика, производителя) | |
| ADV_IMP_EXT.3.1D | Заявитель (разработчик, производитель) должен предоставить реализацию ОО. |
| ADV_IMP_EXT.3.2D | Заявитель (разработчик, производитель) должен обеспечить прослеживание реализации ОО к представлению реализации ФБО. |
| Элементы содержания и представления документированных материалов | |
| ADV_IMP_EXT.3.1C | В документации должны быть указаны состав и значения контрольных сумм элементов реализации ПО [выбор: загрузочные модули ПО, [назначение: иные типы элементов реализации ПО]]. |
| ADV_IMP_EXT.3.2C | В прослеживании между реализацией ОО и представлением реализации должно быть продемонстрировано #соответствие между реализацией ПО: загрузочные модули ПО, [назначение: иные типы элементов реализации ПО] и их представлением реализации: исходные тексты ПО, [назначение: иные формы представления реализации]#. |
| Элементы действий испытательной лаборатории | |
| ADV_IMP_EXT.3.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ADV_IMP_EXT.3.1C и ADV_IMP_EXT.3.2C. |
| Замечания по применению: при осуществлении операций «выбор» и «назначение» в элементах ADV_IMP_EXT.3.1C и ADV_IMP_EXT.3.2C в качестве типов элементов реализации программного обеспечения ОС могут рассматриваться: загрузчик операционной системы; ядро операционной системы; модули уровня ядра; модули служб ОС, иные компоненты программного обеспечения ОС. | |
| ADV_TDS.3 | Базовый модульный проект |
| Зависимости: | ADV_FSP.4 Полная полуформальная функциональная спецификация. |
| Элементы действий заявителя (разработчика, производителя) | |
| ADV_TDS.3.1D | Заявитель (разработчик, производитель) должен представить проект ОО. |
| ADV_TDS.3.2D | Заявитель (разработчик, производитель) должен обеспечить прослеживание ИФБО в функциональной спецификации к более низкому уровню декомпозиции, представленному в проекте ОО. |
| Элементы содержания и представления документированных материалов | |
| ADV_TDS.3.1C | В проекте должно приводиться описание структуры ОО на уровне подсистем. |
| ADV_TDS.3.2C | В проекте должно приводиться описание структуры ОО на уровне модулей. |
| ADV_TDS.3.3C | В проекте должны быть идентифицированы все подсистемы ФБО. |
| ADV_TDS.3.4C | В проекте должно приводиться описание каждой из подсистем ФБО. |
| ADV_TDS.3.5C | В проекте должно приводиться описание взаимодействий всех подсистем ФБО между собой. |
| ADV_TDS.3.6C | В проекте должно быть осуществлено прослеживание подсистем ФБО с модулями ФБО. |
| ADV_TDS.3.7C | В проекте должен быть описан каждый осуществляющий выполнение ФТБ модуль с точки зрения его назначения и взаимодействия с другими модулями. |
| ADV_TDS.3.8C | В проекте должен быть описан каждый осуществляющий выполнение ФТБ модуль с точки зрения его относящихся к ФТБ интерфейсов, значений, предоставляемых этими интерфейсами в ответ на запросы, взаимодействий с другими модулями и вызываемыми интерфейсами этих модулей. |
| ADV_TDS.3.9C | В проекте должен быть описан каждый поддерживающий и не влияющий на выполнение ФТБ модуль с точки зрения его назначения и взаимодействия с другими модулями. |
| ADV_TDS.3.10C | В прослеживании должно быть продемонстрировано, что все описанные в проекте ОО режимы функционирования прослеживаются к вызывающим их ИФБО. |
| Элементы действий испытательной лаборатории | |
| ADV_TDS.3.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ADV_TDS.3.1C — ADV_TDS.3.10C. |
| ADV_TDS.3.2E | Испытательная лаборатория должна сделать независимое заключение, что проект является точным и полным отображением всех функциональных требований безопасности. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 10.8.3 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
7.2.2 Руководства (AGD)
| AGD_OPE.1 | Руководство пользователя по эксплуатации |
| Зависимости: | ADV_FSP.1 Базовая функциональная спецификация. |
| Элементы действий заявителя (разработчика, производителя) | |
| AGD_OPE.1.1D | Заявитель (разработчик, производитель) должен представить руководство пользователя ОС по эксплуатации. |
| Элементы содержания и представления документированных материалов | |
| AGD_OPE.1.1C | В руководстве пользователя ОС по эксплуатации для каждой роли пользователя ОС должно быть представлено описание доступных пользователям ОС функций, возможных прав и обязанностей, которыми следует управлять в защищенной среде функционирования, а также уместных предупреждений. |
| AGD_OPE.1.2C | В руководстве пользователя ОС по эксплуатации в рамках каждой роли пользователя ОС должно быть представлено описание принципов безопасной работы с предоставленными в ОО интерфейсами. |
| AGD_OPE.1.3C | В руководстве пользователя ОС по эксплуатации должно быть представлено описание доступных для каждой роли пользователя ОС функций и интерфейсов, особенно всех параметров безопасности под управлением пользователя ОС, с указанием безопасных значений, если это уместно. |
| AGD_OPE.1.4C | В руководстве пользователя ОС по эксплуатации для каждой роли пользователя ОС должно быть представлено четкое представление каждого типа имеющих значение для безопасности событий, связанных с доступными пользователю ОС обязательными для выполнения функциями, включая изменение характеристик безопасности сущностей, находящихся под управлением ФБО. |
| AGD_OPE.1.5C | В руководстве пользователя ОС по эксплуатации должны быть идентифицированы все возможные режимы работы ОО (включая операции после сбоев и ошибок эксплуатации), их последствия и участие в обеспечении безопасного функционирования. |
| AGD_OPE.1.6C | В руководстве пользователя ОС по эксплуатации для каждой роли пользователя ОС должно быть приведено описание всех мер безопасности, предназначенных для выполнения целей безопасности для среды функционирования согласно описанию в ЗБ, имеющих отношение к пользователю ОС. |
| AGD_OPE.1.7C | Руководство пользователя ОС по эксплуатации должно быть четким и обоснованным. |
| Элементы действий испытательной лаборатории | |
| AGD_OPE1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в AGD_OPE.1.1C — AGD_OPE.1.7C. |
| Замечания по применению: 1. Материал по администрированию ОС, соответствующий ролям администраторов, включается в «Руководство администратора». Материал, соответствующий роли пользователя, включается в «Руководство пользователя». 2. Испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 11.3.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| AGD_PRE.1 | Подготовительные процедуры |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| AGD_PRE.1.1D | Заявитель (разработчик, производитель) должен предоставить ОО вместе с подготовительными процедурами. |
| Элементы содержания и представления документированных материалов | |
| AGD_PRE1.1C | В подготовительных процедурах должны описываться все шаги, необходимые для безопасной приемки поставленного ОО в соответствии с процедурами поставки заявителя (разработчика, производителя). |
| AGD_PRE1.2C | В подготовительных процедурах должны описываться все необходимые шаги для безопасной установки и настройки ОО, реализации и оценки реализации всех функций безопасности среды функционирования ОО в соответствии с целями безопасности для среды функционирования, описанными в ЗБ. |
| Элементы действий испытательной лаборатории | |
| AGD_PRE.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в AGD_PRE1.1C и AGD_PRE1.2C. |
| AGD_PRE.1.2E | Испытательная лаборатория должна использовать подготовительные процедуры для подтверждения того, что ОО может быть безопасно подготовлен к работе. |
| Замечания по применению: 1. Материал подготовительных процедур включается в «Руководство администратора», детализация подготовительных процедур в части безопасной настройки ОС — в «Правила по безопасной настройке». 2. Испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 11.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». 3. Документированные материалы должны содержать свидетельства отсутствия в ОО функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО, настроек, ролей и иных сущностей, связанных с функциями управления, доступных заявителю (разработчику, производителю) ОО, но недоступных потребителю ОО для контроля и изменения. 4. Документированные материалы должны содержать свидетельства отсутствия в ОО настроек (преднастроек) функциональных возможностей безопасности, атрибутов безопасности ФБО, параметров ФБО, данных ФБО и иных сущностей, настраиваемых при производстве, установленных заявителем (разработчиком, производителем) ОО, недоступных потребителю ОО для контроля и изменения и не описанных в документации на ОО. 5. Документированные материалы должны содержать свидетельства, включающие описания всех возможностей по управлению для каждой ФБО, в том числе используемых управляемых сущностей (механизмы, интерфейсы, правила, каналы и т.д.), способов администрирования ОО (локальное, удаленное), ролей администраторов в соответствии с FMT_SMR.1, которым предоставлены возможности по управлению, а для неиспользуемых возможностей по управлению ФБО должно быть представлено соответствующее обоснование. | |
7.2.3 Поддержка жизненного цикла (ALC)
| ALC_CMC.4 | Поддержка генерации, процедуры приемки и автоматизация |
| Зависимости: | ALC_CMS.1 Охват УК ОО; ALC_DVS.1 Идентификация мер безопасности; ALC_LCD.1 Определенная разработчиком модель жизненного цикла. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_CMC.4.1D | Заявитель (разработчик, производитель) должен предоставить ОО и маркировку для ОО. |
| ALC_CMC.4.2D | Заявитель (разработчик, производитель) должен предоставить документацию УК. |
| ALC_CMC.4.3D | Заявитель (разработчик, производитель) должен использовать систему УК. |
| Элементы содержания и представления документированных материалов | |
| ALC_CMC.4.1C | ОО должен быть помечен уникальной маркировкой. |
| ALC_CMC.4.2C | В документации УК должно содержаться описание метода, используемого для уникальной идентификации элементов конфигурации. |
| ALC_CMC.4.3C | В системе УК должны быть уникальным образом идентифицированы все элементы конфигурации. |
| ALC_CMC.4.4C | В системе УК должны быть предусмотрены такие автоматизированные меры, при применении которых в элементы конфигурации могут быть внесены только санкционированные изменения. |
| ALC_CMC.4.5C | Система УК должна поддерживать производство ОО автоматизированными средствами. |
| ALC_CMC.4.6C | Документация УК должна включать в себя план УК. |
| ALC_CMC.4.7C | В плане УК должно быть описание того, каким образом система УК используется для разработки ОО. |
| ALC_CMC.4.8C | План УК должен содержать описание процедур, используемых для приемки модифицированных или вновь созданных элементов конфигурации как части ОО. |
| ALC_CMC.4.9C | В свидетельствах должно быть продемонстрировано, что все элементы конфигурации сопровождаются системой УК. |
| ALC_CMC.4.10C | В свидетельствах должно быть продемонстрировано, что система УК функционирует в соответствии с планом УК. |
| Элементы действий испытательной лаборатории | |
| ALC_CMC.4.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_CMC.4.1C — ALC_CMC.4.10C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.2.4 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_CMS.3 | Охват УК представления реализации |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_CMS.3.1D | Заявитель (разработчик, производитель) должен представить список элементов конфигурации для ОО. |
| Элементы содержания и представления документированных материалов | |
| ALC_CMS.3.1C | Список элементов конфигурации должен включать следующее: сам ОО и свидетельства оценки, необходимые по требованиям доверия к безопасности, части, которые входят в состав ОО, а также представление реализации. |
| ALC_CMS.3.2C | Элементы конфигурации должны быть уникально идентифицированы в списке элементов конфигурации. |
| ALC_CMS.3.3C | Для каждого значимого для ФБО элемента конфигурации в списке элементов конфигурации должен быть указан разработчик. |
| Элементы действий испытательной лаборатории | |
| ALC_CMS.3.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_CMS.3.1C — ALC_CMS.3.3C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.3.3 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_DEL.1 | Процедуры поставки |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_DEL.1.1D | Заявитель (разработчик, производитель) должен задокументировать процедуры поставки ОО или его частей потребителю. |
| ALC_DEL.1.2D | Заявитель (разработчик, производитель) должен использовать процедуры поставки. |
| Элементы содержания и представления документированных материалов | |
| ALC_DEL.1.1C | Документация поставки должна содержать описание всех процедур, необходимых для поддержания безопасности при распространении версий ОО потребителю. |
| Элементы действий испытательной лаборатории | |
| ALC_DEL.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_DEL.1.1C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_DVS.1 | Идентификация мер безопасности |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_DVS.1.1D | Заявитель (разработчик, производитель) должен представить документацию по безопасности разработки. |
| Элементы содержания и представления документированных материалов | |
| ALC_DVS.1.1C | Документация по безопасности разработки должна содержать описание всех физических, процедурных, организационных и других мер безопасности, которые необходимы для защиты конфиденциальности и целостности проекта ОО и его реализации в среде разработки. |
| Элементы действий испытательной лаборатории | |
| ALC_DVS.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_DVS.1.1C. |
| ALC_DVS.1.2E | Испытательная лаборатория должна подтвердить, что меры безопасности применяются и направлены на снижение вероятности возникновения в ОО уязвимостей и других недостатков. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.5.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_FLR.1 | Базовое устранение недостатков |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_FLR.1.1D | Заявитель (разработчик, производитель) должен предоставить процедуры устранения недостатков, предназначенные для разработчиков ОО. |
| Элементы содержания и представления документированных материалов | |
| ALC_FLR.1.1C | Документация процедур устранения недостатков должна содержать описание процедур по отслеживанию всех ставших известными недостатков безопасности в каждом релизе ОО. |
| ALC_FLR.1.2C | Процедуры устранения недостатков должны содержать требование представления описания сути и последствий каждого недостатка безопасности, а также состояния процесса исправления этого недостатка. |
| ALC_FLR.1.3C | Процедуры устранения недостатков должны содержать требование к тому, что для каждого недостатка безопасности должны быть идентифицированы корректирующие действия. |
| ALC_FLR.1.4C | Документация процедур устранения недостатков должна содержать описание методов, используемых для предоставления пользователям ОС информации о недостатках, материалов исправлений и руководства по внесению исправлений. |
| Элементы действий испытательной лаборатории | |
| ALC_FLR.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_FLR.1.1C — ALC_FLR.1.4C. |
| Замечания по применению: 1. Для выполнения данных требований заявитель (разработчик, производитель) должен осуществлять постоянный поиск и устранение уязвимостей и других недостатков в ОС и выпуск соответствующих обновлений программной части ОС. 2. Испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.6.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_LCD.1 | Определенная разработчиком модель жизненного цикла |
| Зависимости: | отсутствуют. |
| Элементы действий (разработчика, производителя) | |
| ALC_LCD.1.1D | Заявитель (разработчик, производитель) должен установить модель жизненного цикла, используемую при разработке и сопровождении ОО. |
| ALC_LCD.1.2D | Заявитель (разработчик, производитель) должен представить документацию по определению жизненного цикла. |
| Элементы содержания и представления документированных материалов | |
| ALC_LCD.1.1C | Документация по определению жизненного цикла должна содержать описание модели, применяемой при разработке и сопровождении ОО. |
| ALC_LCD.1.2C | Модель жизненного цикла должна обеспечить необходимый контроль над разработкой и сопровождением ОО. |
| Элементы действий испытательной лаборатории | |
| ALC_LCD.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_LCD.1.1C и ALC_LCD.1.2C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.7.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ALC_LCD_EXT.3 | Определенные разработчиком сроки поддержки |
| Зависимости: | отсутствуют. |
| Элементы действий (разработчика, производителя) | |
| ALC_LCD_EXT.3.1D | Заявитель, разработчик, производитель должны установить в совместной декларации срок [назначение: срок], в течение которого они обязуются выполнять все необходимые действия по поддержке ОО, направленные на обеспечение поддержания сертификата соответствия ОО требованиям безопасности информации. |
| ALC_LCD_EXT.3.2D | Заявитель, разработчик, производитель должны обеспечить представление совместной декларации о сроке поддержки ОО вместе с заявкой на сертификацию ОО. |
| Элементы содержания и представления документированных материалов | |
| ALC_LCD_EXT.3.1C | Декларация о сроке поддержки ОО должна содержать план поддержки ОО на весь задекларированный срок, включающий описание всех предпринимаемых действий по обеспечению поддержания сертификата соответствия ОО требованиям безопасности информации. |
| ALC_LCD_EXT.3.2C | Декларация о сроке поддержки ОО должна содержать сведения о поддерживаемой версии ОО. |
| Элементы действий испытательной лаборатории | |
| ALC_LCD_EXT.3.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_LCD_EXT.3.1C и ALC_LCD_EXT.3.2C. |
| ALC_TAT.1 | Полностью определенные инструментальные средства разработки |
| Зависимости: | ADV_IMP.1 Подмножество реализации ФБО. |
| Элементы действий заявителя (разработчика, производителя) | |
| ALC_TAT.1.1D | Заявитель (разработчик, производитель) должен идентифицировать каждое инструментальное средство, используемое для разработки (производства) ОО. |
| ALC_TAT.1.2D | Заявитель (разработчик, производитель) должен задокументировать выбранные опции инструментальных средств разработки (производства), обусловленные реализацией. |
| Элементы содержания и представления документированных материалов | |
| ALC_TAT.1.1C | Все инструментальные средства разработки (производства), используемые для реализации, должны быть полностью определены. |
| ALC_TAT.1.2C | В документации по инструментальным средствам разработки (производства) должны быть однозначно определены значения всех языковых конструкций, используемых в реализации. |
| ALC_TAT.1.3C | В документации по инструментальным средствам разработки (производства) должны быть однозначно определены значения всех опций, обусловленных реализацией, методов, приемов и правил эксплуатации средств разработки (производства) при создании (производстве) ОО. |
| Элементы действий испытательной лаборатории | |
| ALC_TAT.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ALC_TAT.1.1C — ALC_TAT.1.3C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 12.8.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
7.2.4 Оценка задания по безопасности (ASE)
| ASE_CCL.1 | Утверждения о соответствии |
| Зависимости: | ASE_INT.1 Введение ЗБ; ASE_ECD.1 Определение расширенных компонентов; ASE_REQ.1 Установленные требования безопасности. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_CCL.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ «Утверждения о соответствии». |
| ASE_CCL.1.2D | Заявитель (разработчик, производитель) должен представить в ЗБ «Обоснование утверждений о соответствии». |
| Элементы содержания и представления документированных материалов | |
| ASE_CCL.1.1C | В «Утверждения о соответствии» должно быть включено «Утверждение о соответствии ИСО/МЭК 15408», которое определяет, для какой редакции ГОСТ Р ИСО/МЭК 15408 утверждается соответствие ЗБ и ОО. |
| ASE_CCL.1.2C | В «Утверждении о соответствии ИСО/МЭК 15408» должно приводиться описание соответствия ЗБ ГОСТ Р ИСО/МЭК 15408-2; ЗБ либо описывается как соответствующее требованиям ГОСТ Р ИСО/МЭК 15408-2, либо как содержащее расширенные по отношению к ГОСТ Р ИСО/МЭК 15408-2 требования (специальные требования). |
| ASE_CCL.1.3C | В «Утверждении о соответствии ИСО/МЭК 15408» должно приводиться описание соответствия ПЗ ГОСТ Р ИСО/МЭК 15408-3; ЗБ либо описывается как соответствующее требованиям ГОСТ Р ИСО/МЭК 15408-3, либо как содержащее расширенные по отношению к ГОСТ Р ИСО/МЭК 15408-3 требования (специальные требования). |
| ASE_CCL.1.4C | «Утверждение о соответствии ИСО/МЭК 15408» должно согласовываться с «Определением расширенных компонентов». |
| ASE_CCL.1.5C | В «Утверждении о соответствии» должны быть идентифицированы все ПЗ и пакеты требований безопасности, о соответствии которым утверждается в ЗБ. |
| ASE_CCL.1.6C | В «Утверждении о соответствии ЗБ пакету требований» должно приводиться описание любого соответствия ЗБ некоторому пакету требований; ЗБ либо описывается как соответствующее пакету требований, либо как содержащее расширенные по отношению к пакету требования. |
| ASE_CCL.1.7C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что тип ОО согласуется с типом ОО в тех ПЗ, о соответствии которым утверждается. |
| ASE_CCL.1.8C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что изложение «Определения проблемы безопасности» согласуется с изложением «Определения проблемы безопасности» в тех ПЗ, о соответствии которым утверждается. |
| ASE_CCL.1.9C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что изложение «Целей безопасности» согласуется с изложением «Целей безопасности» в тех ПЗ, о соответствии которым утверждается. |
| ASE_CCL.1.10C | В «Обосновании утверждений о соответствии» должно быть продемонстрировано, что изложение «Требований безопасности» согласуется с изложением «Требований безопасности» в тех ПЗ, о соответствии которым утверждается. |
| Элементы действий испытательной лаборатории | |
| ASE_CCL.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_CCL.1.1C — ASE_CCL.1.10C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_ECD.1 | Определение расширенных компонентов |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_ECD.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ изложение «Требований безопасности». |
| ASE_ECD.1.2D | Заявитель (разработчик, производитель) должен представить в ЗБ «Определение расширенных компонентов». |
| Элементы содержания и представления документированных материалов | |
| ASE_ECD.1.1C | В изложении «Требований безопасности» должны быть идентифицированы все расширенные (специальные) требования безопасности. |
| ASE_ECD.1.2C | В «Определении расширенных компонентов» должен определяться расширенный (специальный) компонент для каждого расширенного требования безопасности. |
| ASE_ECD.1.3C | В «Определении расширенных компонентов» должно указываться, как каждый расширенный (специальный) компонент связан с существующими компонентами, семействами и классами ГОСТ Р ИСО/МЭК 15408. |
| ASE_ECD.1.4C | В «Определении расширенных компонентов» должны использоваться в качестве модели представления компоненты, семейства, классы и методология ГОСТ Р ИСО/МЭК 15408. |
| ASE_ECD.1.5C | Расширенные (специальные) компоненты должны состоять из измеримых объективных элементов, обеспечивающих возможность демонстрации соответствия или несоответствия этим элементам. |
| Элементы действий испытательной лаборатории | |
| ASE_ECD.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_ECD.1.1C — ASE_ECD.1.5C. |
| ASE_ECD.1.2E | Испытательная лаборатория должна подтвердить, что ни один из расширенных (специальных) компонентов не может быть четко выражен с использованием существующих компонентов. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.7.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_INT.1 | Введение Задания по безопасности |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_INT.1.1D | Заявитель (разработчик, производитель) ЗБ должен представить в ЗБ «Введение ЗБ». |
| Элементы содержания и представления документированных материалов | |
| ASE_INT.1.1C | «Введение ЗБ» должно содержать «Ссылку на ЗБ», «Ссылку на ОО», «Аннотацию ОО» и «Описание ОО». |
| ASE_INT.1.2C | «Ссылка на ЗБ» должна однозначно идентифицировать ЗБ. |
| ASE_INT.1.3C | «Ссылка на ОО» должна однозначно идентифицировать ОО. |
| ASE_INT.1.4C | В «Аннотации ОО» должна быть представлена краткая информация о его использовании и основных функциональных возможностях безопасности ОО. |
| ASE_INT.1.5C | В «Аннотации ОО» должен быть идентифицирован тип ОО. |
| ASE_INT.1.6C | В «Аннотации ОО» должны быть идентифицированы любые не входящие в ОО аппаратные, программные, а также программно-аппаратные средства, требуемые ОО. |
| ASE_INT.1.7C | «Описание ОО» должно включать описание физических границ ОО. |
| ASE_INT.1.8C | «Описание ОО» должно включать описание логических границ ОО. |
| Элементы действий испытательной лаборатории | |
| ASE_INT.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_INT.1.1C — ASE_INT.1.8C. |
| ASE_INT.1.2E | Испытательная лаборатория должна подтвердить, что «Ссылка на ОО», «Аннотация ОО» и «Описание ОО» не противоречат друг другу. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.3.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_OBJ.2 | Цели безопасности |
| Зависимости: | ASE_SPD.1 Определение проблемы безопасности. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_OBJ.2.1D | Заявитель (разработчик, производитель) должен предоставить в ЗБ «Определение целей безопасности». |
| ASE_OBJ.2.2D | Заявитель (разработчик, производитель) должен предоставить в ЗБ «Обоснование целей безопасности». |
| Элементы содержания и представления документированных материалов | |
| ASE_OBJ.2.1C | Изложение «Целей безопасности» должно включать в себя описание целей безопасности для ОО и для среды функционирования ОО. |
| ASE_OBJ.2.2C | В «Обосновании целей безопасности» каждая цель безопасности для ОО должна быть прослежена к угрозам, на противостояние которым направлена эта цель безопасности, и к политикам безопасности, на осуществление которых направлена эта цель безопасности. |
| ASE_OBJ.2.3C | В «Обосновании целей безопасности» каждая цель безопасности для ОО должна быть прослежена к угрозам, на противостояние которым направлена эта цель безопасности, к политикам безопасности, на осуществление которых направлена эта цель безопасности, а также к предположениям, поддерживаемым данной целью безопасности. |
| ASE_OBJ.2.4C | В «Обосновании целей безопасности» должно быть продемонстрировано, что цели безопасности направлены на противостояние всем идентифицированным угрозам. |
| ASE_OBJ.2.5C | В «Обосновании целей безопасности» должно быть продемонстрировано, что цели безопасности направлены на осуществление всех политик безопасности. |
| ASE_OBJ.2.6C | В «Обосновании целей безопасности» должно быть продемонстрировано, что цели безопасности для среды функционирования поддерживают все предположения. |
| Элементы действий испытательной лаборатории | |
| ASE_OBJ.2.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_OBJ.2.1C — ASE_OBJ.2.6C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.6.2 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_REQ.2 | Производные требования безопасности |
| Зависимости: | ASE_OBJ.2 Цели безопасности; ASE_ECD.1 Определение расширенных компонентов. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_REQ.2.1D | Заявитель (разработчик, производитель) должен представить в ЗБ изложение «Требований безопасности». |
| ASE_REQ.2.2D | Заявитель (разработчик, производитель) должен представить в ЗБ «Обоснование требований безопасности». |
| Элементы содержания и представления документированных материалов | |
| ASE_REQ.2.1C | Изложение «Требований безопасности» должно содержать описание ФТБ и ТДБ. |
| ASE_REQ.2.2C | Все субъекты, объекты, операции, атрибуты безопасности, внешние сущности и другие понятия, использующиеся в ФТБ и ТБД, должны быть определены. |
| ASE_REQ.2.3C | В изложении «Требований безопасности» должны быть идентифицированы все выполненные над требованиями безопасности операции. |
| ASE_REQ.2.4C | Все операции должны быть выполнены правильно. |
| ASE_REQ.2.5C | Каждая зависимость от «Требований безопасности» должна быть либо удовлетворена, либо должно приводиться обоснование неудовлетворения зависимости. |
| ASE_REQ.2.6C | В «Обосновании требований безопасности» должно быть представлено прослеживание каждого ФТБ к целям безопасности для ОО. |
| ASE_REQ.2.7C | В «Обосновании требований безопасности» должно быть продемонстрировано, что ФТБ обеспечивают выполнение всех целей безопасности для ОО. |
| ASE_REQ.2.8C | В «Обосновании требований безопасности» должно приводиться пояснение того, почему выбраны определенные ТДБ. |
| ASE_REQ.2.9C | Изложение «Требований безопасности» должно быть внутренне непротиворечивым. |
| Элементы действий испытательной лаборатории | |
| ASE_REQ.2.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_REQ.2.1C — ASE_REQ.2.9C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.8.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_SPD.1 | Определение проблемы безопасности |
| Зависимости: | отсутствуют. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_SPD.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ «Определение проблемы безопасности». |
| Элементы содержания и представления документированных материалов | |
| ASE_SPD.1.1C | «Определение проблемы безопасности» должно включать в себя описание угроз. |
| ASE_SPD.1.2C | Описание всех угроз должно проводиться в терминах источника угрозы, активов и негативного действия. |
| ASE_SPD.1.4C | «Определение проблемы безопасности» должно содержать описание предположений относительно среды функционирования ОО. |
| Элементы действий испытательной лаборатории | |
| ASE_SPD.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_SPD.1.1C — ASE_SPD.1.4C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.5.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ASE_TSS.1 | Краткая спецификация ОО |
| Зависимости: | ASE_INT.1 Введение ЗБ; ASE_REQ.1 Установленные требования безопасности; ADV_FSP.1 Базовая функциональная спецификация. |
| Элементы действий заявителя (разработчика, производителя) | |
| ASE_TSS.1.1D | Заявитель (разработчик, производитель) должен представить в ЗБ «Краткую спецификацию ОО». |
| Элементы содержания и представления документированных материалов | |
| ASE_TSS.1.1C | «Краткая спецификация ОО» должна описывать, каким образом ОО выполняет каждое ФТБ, а также описывать меры доверия, направленные на реализацию ТДБ. |
| Элементы действий испытательной лаборатории | |
| ASE_TSS.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ASE_TSS.1.1C. |
| ASE_TSS.1.2E | Испытательная лаборатория должна подтвердить, что «Краткая спецификация ОО» не противоречит «Аннотации ОО» и «Описанию ОО». |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 9.9.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». Дополнительно должно быть проанализировано покрытие ТДБ мерами доверия. | |
7.2.5 Тестирование (ATE)
| ATE_COV.2 | Анализ покрытия |
| Зависимости: | ADV_FSP.2 Детализация вопросов безопасности в функциональной спецификации; ATE_FUN.1 Функциональное тестирование. |
| Элементы действий заявителя (разработчика, производителя) | |
| ATE_COV.2.1D | Заявитель (разработчик, производитель) должен представить анализ покрытия тестами. |
| Элементы содержания и представления документированных материалов | |
| ATE_COV.2.1C | Анализ покрытия тестами должен демонстрировать соответствие между тестами из тестовой документации и ИФБО из функциональной спецификации. |
| ATE_COV.2.2C | Анализ покрытия тестами должен демонстрировать, что все ИФБО из функциональной спецификации были подвергнуты тестированию. |
| Элементы действий испытательной лаборатории | |
| ATE_COV.2.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ATE_COV.2.1C и ATE_COV.2.2C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 13.3.2 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ATE_DPT.1 | Тестирование: базовый проект |
| Зависимости: | ADV_ARC.1 Описание архитектуры безопасности; ADV_TDS.2 Архитектурный проект; ATE_FUN.1 Функциональное тестирование. |
| Элементы действий заявителя (разработчика, производителя) | |
| ATE_DPT.1.1D | Заявитель (разработчик, производитель) должен представить анализ глубины тестирования. |
| Элементы содержания и представления документированных материалов | |
| ATE_DPT.1.1C | Анализ глубины тестирования должен демонстрировать соответствие между тестами из тестовой документации и подсистемами ФБО из проекта ОО. |
| ATE_DPT.1.2C | Анализ глубины тестирования должен демонстрировать, что все подсистемы ФБО в проекте ОО были подвергнуты тестированию. |
| Элементы действий испытательной лаборатории | |
| ATE_DPT.2.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ATE_DPT.1.1C и ATE_DPT.1.2C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 13.4.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ATE_FUN.1 | Функциональное тестирование |
| Зависимости: | ATE_COV.1 Свидетельство покрытия. |
| Элементы действий заявителя (разработчика, производителя) | |
| ATE_FUN.1.1D | Заявитель (разработчик, производитель) должен протестировать ФБО и задокументировать результаты. |
| ATE_FUN.1.2D | Заявитель (разработчик, производитель) должен представить тестовую документацию. |
| Элементы содержания и представления документированных материалов | |
| ATE_FUN.1.1C | Тестовая документация должна состоять из планов тестирования, а также ожидаемых и фактических результатов тестирования. |
| ATE_FUN.1.2C | В планах тестирования должны быть идентифицированы тесты, которые необходимо выполнить, а также должны содержаться описания сценариев проведения каждого теста. В эти сценарии должны быть включены также любые зависимости последовательности выполнения тестов от результатов других тестов. |
| ATE_FUN.1.3C | Ожидаемые результаты тестирования должны продемонстрировать прогнозируемые данные на выходе успешного выполнения тестов. |
| ATE_FUN.1.4C | Фактические результаты тестирования должны соответствовать ожидаемым. |
| Элементы действий испытательной лаборатории | |
| ATE_FUN.1.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ATE_FUN.1.1C — ATE_FUN.1.4C. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 13.5.1 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
| ATE_IND.2 | Выборочное независимое тестирование |
| Зависимости: | ADV_FSP.2 Детализация вопросов безопасности в функциональной спецификации; AGD_ORE.1 Руководство пользователя по эксплуатации; AGD_PRE.1 Подготовительные процедуры; ATE_COV.1 Свидетельство покрытия; ATE_FUN.1 Функциональное тестирование. |
| Элементы действий заявителя (разработчика, производителя) | |
| ATE_IND.2.1D | Заявитель (разработчик, производитель) должен представить ОО для тестирования. |
| Элементы содержания и представления документированных материалов | |
| ATE_IND.2.1C | ОО должен быть пригоден для тестирования. |
| ATE_IND.2.2C | Заявитель (разработчик, производитель) должен представить набор ресурсов, эквивалентных использованным им при функциональном тестировании ФБО. |
| Элементы действий испытательной лаборатории | |
| ATE_IND.2.1E | Испытательная лаборатория должна подтвердить, что информация, представленная заявителем в документированных материалах, удовлетворяет всем требованиям к содержанию и представлению документированной информации, изложенным в ATE_IND.2.1C и ATE_IND.2.2C. |
| ATE_IND.2.2E | Испытательная лаборатория должна выполнить все тесты из тестовой документации, чтобы верифицировать результаты тестирования, полученные заявителем (разработчиком, производителем). |
| ATE_IND.2.3E | Испытательная лаборатория должна протестировать ФБО так, чтобы подтвердить, что все ФБО функционируют в соответствии со спецификациями. |
| Замечания по применению: испытательная лаборатория должна выполнять указанные действия в соответствии с пунктом 13.6.2 национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 18045 «Информационная технология. Методы и средства обеспечения безопасности. Методология оценки безопасности информационных технологий». | |
7.2.6 Оценка уязвимостей (AVA)
7.2.7 Требования к объекту оценки, сформулированные
в явном виде
7.3. Обоснование требований безопасности
7.3.1 Обоснование требований безопасности
для объекта оценки
7.3.1.1 Обоснование функциональных требований безопасности
объекта оценки
В таблице 7.8 представлено отображение функциональных требований безопасности на цели безопасности для ОО.
Отображение функциональных требований безопасности на цели безопасности
Включение указанных в таблице 7.8 функциональных требований безопасности ОО в ПЗ определяется Требованиями безопасности информации к операционным системам, утвержденными приказом ФСТЭК России от 19 августа 2016 г. № 119.
FAU_ARP.1 Сигналы нарушения безопасности
Выполнение требований данного компонента обеспечивает возможность реагирования при обнаружении событий, указывающих на возможное нарушение безопасности. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FAU_GEN.1 Генерация данных аудита
Выполнение требований данного компонента обеспечивает возможность регистрации возникновения всех событий, связанных с выполнением функций безопасности ОС, а также возможность полнотекстовой записи привилегированных команд (команд, управляющих системными функциями). Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
Выполнение требований данного компонента обеспечивает возможность предоставления администратору всей информации аудита в понятном для него виде. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FAU_SAR.2 Ограниченный просмотр аудита
Выполнение требований данного компонента обеспечивает возможность просмотра записей аудита только субъектами доступа, которым явно предоставлен доступ для чтения. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FAU_SAR.3 Выборочный просмотр аудита
Выполнение требований данного компонента обеспечивает возможность выборочного просмотра данных аудита (поиск, сортировка, упорядочение данных аудита). Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
Выполнение требований данного компонента обеспечивает возможность выбора совокупности событий, подвергающихся аудиту, из совокупности событий, потенциально подвергаемых аудиту. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FAU_STG.1 Защищенное хранение журнала аудита
Выполнение требований данного компонента обеспечивает возможность защиты хранимых записей аудита от несанкционированного удаления и предотвращения модификации записей аудита. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FAU_STG.3 Действия в случае возможной потери данных аудита
Выполнение требований данного компонента обеспечивает возможность защиты журнала регистрации событий безопасности ОС от переполнения. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FAU_STG.4 Предотвращение потери данных аудита
Выполнение требований данного компонента обеспечивает возможность выполнения действий, направленных на предотвращение потери данных аудита при переполнении журнала регистрации событий безопасности ОС. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FDP_ACC.1(1) Ограниченное управление доступом
Выполнение требований данного компонента обеспечивает возможность задания политики дискреционного метода управления доступом для определенного подмножества (списка, числа) операций, выполняемых субъектами доступа по отношению к объектам доступа. Рассматриваемый компонент сопоставлен с целью Цель безопасности-2 и способствует ее достижению.
FDP_ACC.1(2) Ограниченное управление доступом
Выполнение требований данного компонента обеспечивает возможность задания политики ролевого метода управления доступом для определенного подмножества (списка, числа) операций, выполняемых субъектами доступа согласно назначенной роли по отношению к объектам доступа. Рассматриваемый компонент сопоставлен с целью Цель безопасности-2 и способствует ее достижению.
FDP_ACF.1(1) Управление доступом, основанное на атрибутах безопасности (дискреционное управление доступом к объектам ОС)
Выполнение требований данного компонента обеспечивает возможность осуществления управления доступом к объектам доступа ОС на основе списков управления доступом или матрицы управления доступом. Рассматриваемый компонент сопоставлен с целью Цель безопасности-2 и способствует ее достижению.
FDP_ACF.1(2) Управление доступом, основанное на атрибутах безопасности (ролевое управление доступом к объектам ОС)
Выполнение требований данного компонента обеспечивает возможность осуществления управления доступом к объектам доступа ОС на основе ролей. Рассматриваемый компонент сопоставлен с целью Цель безопасности-2 и способствует ее достижению.
FDP_CRC_EXT.1 Восстановление информации, содержащейся в ОС
Выполнение требований данного компонента обеспечивает возможность восстановления объектов операционной системы из резервных копий, созданных с использованием операционной системы, и использования ассоциированных с ними атрибутов безопасности. Рассматриваемый компонент сопоставлен с целью Цель безопасности-4 и способствует ее достижению.
FDP_ETC.2 Экспорт данных пользователя с атрибутами безопасности
Выполнение требований данного компонента обеспечивает возможность осуществления резервного копирования объектов файловой системы. Рассматриваемый компонент сопоставлен с целью Цель безопасности-4 и способствует ее достижению.
FDP_IFC.2 Полное управление информационными потоками
Выполнение требований данного компонента обеспечивает возможность фильтрации сетевого трафика. Рассматриваемый компонент сопоставлен с целью Цель безопасности-6 и способствует достижению.
FDP_IFF.1 Простые атрибуты безопасности
Выполнение требований данного компонента обеспечивает возможность задания правил фильтрации сетевого потока. Рассматриваемый компонент сопоставлен с целями Цель безопасности-2, Цель безопасности-6 и способствует их достижению.
FDP_DDM_EXT.1 Уничтожение (стирание) информации
Выполнение требований данного компонента обеспечивает возможность удаления объектов файловой системы путем многократной перезаписи уничтожаемых (стираемых) объектов файловой системы специальными битовыми последовательностями. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FDP_RIP.2 Полная защита остаточной информации
Выполнение требований данного компонента обеспечивает обеспечение недоступности содержания всей остаточной информации любых ресурсов, контролируемых ОС, при распределении или освобождении ресурса. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FDP_RSI_EXT.1 Управление установкой программного обеспечения
Выполнение требований данного компонента обеспечивает возможность установки программного обеспечения (компонентов программного обеспечения) только уполномоченными привилегированными субъектами доступа. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FDP_RSP_EXT.1 Правила запуска компонентов программного обеспечения
Выполнение требований данного компонента обеспечивает возможность задания правил автоматического запуска компонентов программного обеспечения при загрузке операционной системы. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FDP_RSP_EXT.2 Контроль запуска компонентов программного обеспечения
Выполнение требований данного компонента обеспечивает контроль запуска компонентов программного обеспечения в соответствии с правилами запуска. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FIA_ATD.1 Определение атрибутов пользователя
Выполнение требований данного компонента обеспечивает поддержание для каждого пользователя ОС список атрибутов безопасности. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_AFL.1 Обработка отказов аутентификации
Выполнение требований данного компонента обеспечивает ограничение попыток пройти процедуру аутентификации для лиц, не являющихся пользователями ОС. При достижении определенного администратором числа неуспешных попыток аутентификации некоторого лица, ОО предпринимаются действия, направленные на дальнейшее предотвращение попыток доступа со стороны данного лица, ограниченное временным интервалом. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_SOS.1 Верификация секретов
Выполнение требований данного компонента обеспечивает предоставление механизма для верификации соответствия паролей определенным требованиям. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_UAU.2 Аутентификация до любых действий пользователя
Выполнение требований данного компонента обеспечивает аутентификацию пользователя до выполнения любых действий по доступу в информационную систему или администратора до выполнения действий по управлению операционной системой. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_UAU.5 Сочетание механизмов аутентификации
Выполнение требований данного компонента обеспечивает возможность выполнения аутентификации с использованием сочетания различных механизмов аутентификации. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_UAU.7 Аутентификация с защищенной обратной связью
Выполнение требований данного компонента обеспечивает исключение отображения действительного значения аутентификационной информации при ее вводе пользователем ОС в диалоговом интерфейсе. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_UID.1 Выбор момента идентификации
Выполнение требований данного компонента обеспечивает выполнение определенных действий до идентификации пользователя ОС. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_UID.2 Идентификация до любых действий пользователя
Выполнение требований данного компонента обеспечивает идентификацию пользователя до выполнения любых действий по доступу в информационную систему или администратора до выполнения действий по управлению операционной системой. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_USB.1 Связывание пользователь-субъект
Выполнение требований данного компонента обеспечивает возможность ассоциировать атрибуты безопасности пользователя ОС с запускаемыми от его имени процессами. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FIA_OID_EXT.1 Идентификация объектов доступа
Выполнение требований данного компонента обеспечивает идентификацию объекта доступа по запросу механизмов защиты информации ОС, осуществляющих контроль действий над объектом доступа. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FMT_SMF.1 Спецификация функций управления
Выполнение требований данного компонента обеспечивает наличие у ОС, как минимум, функций управления режимом выполнения функций безопасности и функций управления данными ФБО. Рассматриваемый компонент сопоставлен с целью Цель безопасности-9 и способствует ее достижению.
FMT_MOF.1 Управление режимом выполнения функций безопасности
Выполнение требований данного компонента обеспечивает разрешение ФБО на модификацию режима выполнения функций ОС администратору. Рассматриваемый компонент сопоставлен с целями Цель безопасности-2, Цель безопасности-9 и способствует их достижению.
FMT_MSA.1(1) Управление атрибутами безопасности
Выполнение требований данного компонента обеспечивает возможность модифицировать атрибуты безопасности в правилах политики дискреционного управления доступом только администратору. Рассматриваемый компонент сопоставлен с целями Цель безопасности-2, Цель безопасности-9 и способствует их достижению.
FMT_MSA.1(2) Управление атрибутами безопасности
Выполнение требований данного компонента обеспечивает возможность модифицировать атрибуты безопасности в правилах политики ролевого управления доступом только администратору. Рассматриваемый компонент сопоставлен с целями Цель безопасности-2, Цель безопасности-9 и способствует их достижению.
FMT_MSA.1(3) Управление атрибутами безопасности
Выполнение требований данного компонента обеспечивает возможность модифицировать атрибуты безопасности в правилах политики фильтрации сетевого трафика только администратору. Рассматриваемый компонент сопоставлен с целью Цель безопасности-9 и способствует ее достижению.
FMT_MSA.1(4) Управление атрибутами безопасности
Выполнение требований данного компонента обеспечивает возможность возможности управления идентификаторами пользователей ОС. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FMT_MSA.3 Инициализация статических атрибутов
Выполнение требований данного компонента обеспечивает возможность определения правил (политики дискреционного управления доступом), которые предпишут значение, которое должен наследовать атрибут безопасности. Рассматриваемый компонент сопоставлен с целью Цель безопасности-2 и способствует ее достижению.
FMT_MTD.1 Управление данными функций безопасности
Выполнение требований данного компонента предоставляет возможность запроса и добавления данных компонентов ОС и данных аудита, запроса и модификации всех прочих данных ОС, а также внесения новых правил контроля, только администратору. Рассматриваемый компонент сопоставлен с целями Цель безопасности-1, Цель безопасности-9 и способствует их достижению.
FMT_MTD.2 Управление ограничениями данных ФБО
Выполнение требований данного компонента обеспечивает возможность задания администратору порогового значения количества неуспешных попыток аутентификации. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
Выполнение требований данного компонента обеспечивает поддержание ролей безопасности и их ассоциации. Рассматриваемый компонент сопоставлен с целью Цель безопасности-9 и способствует ее достижению.
FMT_SAE.1 Ограниченная по времени авторизация
Выполнение требований данного компонента обеспечивает возможность администратору устанавливать срок действия определенных атрибутов безопасности. Рассматриваемый компонент сопоставлен с целями Цель безопасности-1, Цель безопасности-9 и способствует их достижению.
FMT_UST_EXT.1 Поддержка наборов базовых конфигураций
Выполнение требований данного компонента обеспечивает возможность поддержки базовых конфигураций в зависимости от роли СВТ, на котором функционирует ОС и условий эксплуатации. Рассматриваемый компонент сопоставлен с целью Цель безопасности-9 и способствует ее достижению.
FPT_ACF_EXT.1 Управление доступом к компонентам ОС
Выполнение требований данного компонента обеспечивает возможность запрещать пользователям модификацию компонентов ОС и чтение данных аудита. Рассматриваемый компонент сопоставлен с целью Цель безопасности-4 и способствует ее достижению.
FPT_ITC.1 Конфиденциальность экспортируемых данных функциональных возможностей безопасности объекта оценки при передаче
Выполнение требований данного компонента обеспечивает возможность защиты данных аудита от несанкционированного раскрытия при их передаче. Рассматриваемый компонент сопоставлен с целью Цель безопасности-7 и способствует ее достижению.
FPT_FLS.1 Сбой с сохранением безопасного состояния
Выполнение требований данного компонента обеспечивает сохранение безопасного состояния при сбоях. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FPT_BOP_EXT.1 Защита от переполнения буфера
Выполнение требований данного компонента обеспечивает защиту от выполнения произвольного машинного кода. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FPT_MTR_EXT.1 Монитор обращений
Выполнение требований данного компонента обеспечивает постоянный контроль обращений субъектов доступа к объектам доступа, проверку правомочности обращений в соответствии с установленными политиками правилами управления доступом. Рассматриваемый компонент сопоставлен с целью Цель безопасности-2 и способствует ее достижению.
FPT_APW_EXT.1 Защита хранимой аутентификационной информации
Выполнение требований данного компонента обеспечивает возможность предотвращения хранения и чтения хранимой аутентификационной информации в открытом виде. Рассматриваемый компонент сопоставлен с целью Цель безопасности-1 и способствует ее достижению.
FPT_TST.1 Тестирование функциональных возможностей безопасности
Выполнение требований данного компонента обеспечивает возможность тестирования (самотестирования) функций безопасности ОС, проверки целостности программного обеспечения ОС и целостности данных ОС. Рассматриваемый компонент сопоставлен с целью Цель безопасности-4 и способствует ее достижению.
FPT_RCV.1 Ручное восстановление
Выполнение требований данного компонента обеспечивает возможность возврата ОС к безопасному состоянию, в автоматизированном режиме. Рассматриваемый компонент сопоставлен с целью Цель безопасности-4 и способствует ее достижению.
FPT_STM.1 Надежные метки времени
Выполнение требований данного компонента обеспечивает возможность предоставления надежных меток времени при проведении аудита, а также для ограничения срока действий атрибутов безопасности. Рассматриваемый компонент сопоставлен с целью Цель безопасности-8 и способствует ее достижению.
FRU_FLT.1 Пониженная отказоустойчивость
Выполнение требований данного компонента обеспечивает выполнение заданных действий, когда происходят сбои. Рассматриваемый компонент сопоставлен с целью Цель безопасности-5 и способствует ее достижению.
FRU_PRS.1 Ограниченный приоритет обслуживания
Выполнение требований данного компонента обеспечивает возможность установления приоритета каждому субъекту и доступ к ресурсам на основе приоритетов. Рассматриваемый компонент сопоставлен с целью Цель безопасности-5 и способствует ее достижению.
Выполнение требований данного компонента обеспечивает возможность реализации максимальных квот ресурсов, которые пользователи могут использовать. Рассматриваемый компонент сопоставлен с целью Цель безопасности-5 и способствует ее достижению.
FTA_MCS.2 Ограничение на параллельные сеансы по атрибутам пользователя
Выполнение требований данного компонента обеспечивает ограничение максимального числа параллельных сеансов, предоставляемых одному и тому же пользователю ОС. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FTA_SSL.1 Блокирование сеанса, инициированное ФБО
Выполнение требований данного компонента обеспечивает возможность осуществлять средством защиты информации в ОС блокирование сеанса пользователя ОС по истечении заданного периода времени. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FTA_SSL.2 Блокирование, инициированное пользователем
Выполнение требований данного компонента обеспечивает возможность осуществлять блокирование (разблокирование) сеанса. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FTA_SSL.3 Завершение сеанса, инициированное функциональными возможностями безопасности
Выполнение требований данного компонента обеспечивает возможность осуществлять завершение сеанса, инициированное ФБО. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FTA_TSE.1 Открытие сеанса с ОО
Выполнение требований данного компонента обеспечивает возможность отказать в открытии сеанса, основываясь на определенных атрибутах. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FPO_DFS_EXT.1 Изоляция процессов
Выполнение требований данного компонента обеспечивает возможность обеспечения защиты от несогласованностей, возникающих на уровне процессов при параллельной работе с ресурсами средства вычислительной техники и объектами доступа операционной системы. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FPO_OBF_EXT.1 Блокирование файлов процессами
Выполнение требований данного компонента обеспечивает возможность блокирования попыток несанкционированных действия над объектами доступа, если в момент обращения объект доступа используется другим процессом. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
FPO_RIP_EXT.1 Выделение случайных областей оперативной памяти
Выполнение требований данного компонента обеспечивает возможность выделения в ОС для всех процессов обработки информации области оперативной памяти случайным образом. Рассматриваемый компонент сопоставлен с целью Цель безопасности-3 и способствует ее достижению.
7.3.1.2 Обоснование удовлетворения зависимостей
функциональных требований безопасности
В таблице 7.9 представлены результаты удовлетворения зависимостей функциональных требований безопасности. Все зависимости компонентов требований удовлетворены в настоящем профиле защиты либо включением компонентов, определенных в национальном стандарте Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» под рубрикой «Зависимости», либо включением компонентов, иерархичных по отношению к компонентам, определенным в национальном стандарте Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» под рубрикой «Зависимости».
Столбец 2 таблицы 7.9 является справочным и содержит компоненты, определенные в национальном стандарте Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» в описании компонентов требований, приведенных в столбце 1 таблицы 7.9, под рубрикой «Зависимости».
Столбец 3 таблицы 7.9 показывает, какие компоненты требований были включены в настоящий ПЗ для удовлетворения зависимостей компонентов, приведенных в первом столбце таблицы 7.9. Компоненты требований в столбце 3 таблицы 7.9 либо совпадают с компонентами в столбце 2 таблицы 7.9, либо иерархичны по отношению к ним.
Зависимости функциональных требований безопасности
| Функциональные компоненты | Зависимости в соответствии с ГОСТ Р ИСО/МЭК 15408 и подразделом 7.1 настоящего ПЗ | Удовлетворение зависимостей |
|---|---|---|
| FAU_ARP.1 | FAU_SAA.1 | Цель для среды функционирования ОО-5 |
| FAU_GEN.1 | FPT_STM.1 | FPT_STM.1 |
| FAU_SEL.1 | FAU_GEN.1 FMT_MTD.1 |
FAU_GEN.1 FMT_MTD.1 |
| FAU_SAR.1 | FAU_GEN.1 | FAU_GEN.1 |
| FAU_SAR.2 | FAU_SAR.1 | FAU_SAR.1 |
| FAU_SAR.3 | FAU_SAR.1 | FAU_SAR.1 |
| FAU_STG.1 | FAU_GEN.1 | FAU_GEN.1 |
| FAU_STG.3 | FAU_STG.1 | FAU_STG.1 |
| FAU_STG.4 | FAU_STG.1 | FAU_STG.1 |
| FDP_ACC.1 | FDP_ACF.1 | FDP_ACF.1 |
| FDP_ACF.1 | FDP_ACC.1 FMT_MSA.3 |
FDP_ACC.1 FMT_MSA.3 |
| FDP_ETC.2 | [FDP_ACC.1 или FDP_IFC.1] |
FDP_ACC.1 |
| FDP_IFC.2 | FDP_IFF.1 | FDP_IFF.1 |
| FDP_IFF.1 | FDP_IFC.1 FMT_MSA.3 |
FDP_IFC.2 FMT_MSA.3 |
| FIA_AFL.1 | FIA_UAU.1 | FIA_UAU.2 |
| FIA_UAU.2 | FIA_UID.1 | FIA_UID.1 |
| FIA_UAU.7 | FIA_UAU.1 | FIA_UAU.2 |
| FIA_USB.1 | FIA_ATD.1 | FIA_ATD.1 |
| FMT_MOF.1 | FMT_SMR.1 FMT_SMF.1 |
FMT_SMR.1 FMT_SMF.1 |
| FMT_MSA.1 | [FDP_ACC.1 или FDP_IFC.1] FMT_SMR.1 FMT_SMF.1 |
FDP_ACC.1 FMT_SMR.1 FMT_SMF.1 |
| FMT_MSA.3 | FMT_MSA.1 FMT_SMR.1 |
FMT_MSA.1 FMT_SMR.1 |
| FMT_MTD.1 | FMT_SMR.1 FMT_SMF.1 |
FMT_SMR.1 FMT_SMF.1 |
| FMT_MTD.2 | FMT_MTD.1 FMT_SMR.1 |
FMT_MTD.1 FMT_SMR.1 |
| FMT_SAE.1 | FMT_SMR.1 FPT_STM.1 |
FMT_SMR.1 FPT_STM.1 |
| FMT_SMR.1 | FIA_UID.1 | FIA_UID.1 |
| FPT_RCV.1 | AGD_OPE.1 | AGD_OPE.1 |
| FRU_FLT.1 | FPT_FLS.1 | FPT_FLS.1 |
| FTA_MCS.2 | FIA_UID.1 | FIA_UID.2 |
| FTA_SSL.1 | FIA_UAU.1 | FIA_UAU.2 |
| FTA_SSL.2 | FIA_UAU.1 | FIA_UAU.2 |
| FPO_RIP_EXT.1 | FRU_RSA.1 | FRU_RSA.1 |
Для компонента FAU_ARP.1 невключение по зависимости компонента FAU_SAA.1 компенсировано включением в ПЗ Цели для среды функционирования ОО-5.
7.3.2 Обоснование требований доверия
к безопасности объекта оценки
Требования доверия настоящего ПЗ соответствуют ОУД3, усиленному компонентами ADV_FSP.4 «Полная функциональная спецификация», ADV_IMP.2 «Полное отображение представления реализации ФБО», ADV_TDS.3 «Базовый модульный проект», ALC_CMC.4 «Поддержка генерации, процедуры приемки и автоматизация», ALC_FLR.1 «Базовое устранение недостатков», ALC_TAT.1 «Полностью определенные инструментальные средства разработки», AVA_VAN.5 «Усиленный методический анализ» и расширенному компонентами ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов».
Включение указанных требований доверия к безопасности ОО в ПЗ определяется Требованиями безопасности информации к операционным системам, утвержденными приказом ФСТЭК России от 19 августа 2016 г. № 119.
РАСШИРЕННЫЕ КОМПОНЕНТЫ ФУНКЦИОНАЛЬНЫХ ТРЕБОВАНИЙ БЕЗОПАСНОСТИ ОБЪЕКТА ОЦЕНКИ
Для ОО определены следующие компоненты функциональных требований безопасности, сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-2-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 2. Функциональные компоненты безопасности» (расширенные (специальные) компоненты).
А.1. Класс FPO «Функциональные возможности безопасности операционной системы»
А.1.1. Изоляция процессов (FPO_DFS_EXT)
Семейство FPO_DFS_EXT «Изоляция процессов» определяет компоненты требований, направленные на обеспечение операционной системой изоляции процессов для защиты от возможных несогласованностей (противоречивости) при параллельной работе с объектами доступа.
FPO_DFS_EXT.1 «Изоляция процессов» предназначен для задания требований, связанных с обеспечением ОО защиты от несогласованностей (противоречивости), возникающих на уровне процессов, при параллельной работе с объектами доступа, путем реализации определенных процедур (изоляция процессов в оперативной памяти, управление временем использования процессами общих ресурсов, именование процессов, предоставление процессу виртуального адресного пространства, и иных процедур).
Действия по управлению не определены.
Функциональные возможности безопасности операционной системы должны обеспечивать защиту от несогласованностей (противоречивости), возникающих на уровне процессов при параллельной работе со следующими объектами [выбор: области памяти, файлы, устройства [назначение: другие объекты]].
Функциональные возможности безопасности операционной системы должны обеспечивать возможность реализации следующих процедур для изоляции параллельных процессов [выбор: изоляция процессов в оперативной памяти, управление временем использования процессами общих ресурсов, именование процессов, предоставление процессу виртуального адресного пространства, [назначение: иные процедуры]].
А.1.2. Блокирование файлов процессами (FPO_OBF_EXT)
Семейство FPO_OBF_EXT «Блокирование файлов процессами» определяет компоненты требований, направленные на обеспечение операционной системой невозможности выполнения операций над файлами при их использовании другими процессами.
FPO_OBF_EXT.1 «Блокирование файлов процессами» предназначен для задания требований, связанных с тем, чтобы объект оценки обеспечивал блокирование выполнения операций над файлами при их использовании другими субъектами доступа (процессами).
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPO_OBF_EXT.1 Блокирование файлов процессами
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны предоставлять возможность блокирования попытки выполнения следующих операций [выбор: модификация, удаление] над файлами, если в момент обращения к файлу он используется другим процессом.
А.1.3. Безопасное выделение областей оперативной памяти
(FPO_RIP_EXT)
Семейство FPO_RIP_EXT «Безопасное выделение областей оперативной памяти» определяет компоненты требований, направленные на обеспечение операционной системой выделения памяти для всех процессов обработки информации безопасными способами.
FPO_RIP_EXT.1 «Безопасное выделение областей оперативной памяти» предназначен для задания требований, связанных с тем, чтобы объект оценки обеспечивал выделение памяти для всех процессов обработки информации безопасными способами.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPO_RIP_EXT.1 Безопасное выделение областей оперативной памяти
Иерархический для: нет подчиненных компонентов.
Зависимости: FRU_RSA.1 Максимальные квоты
Функциональные возможности безопасности операционной системы должны выделять области оперативной памяти для всех процессов обработки информации [выбор: случайным образом [назначение: иные безопасные способы выделения памяти].
А.2. Класс FIA «Идентификация и аутентификация»
А.2.1. Идентификация объектов доступа в операционных системах (FIA_OID_EXT)
Семейство FIA_OID_EXT «Идентификация объектов доступа в операционных системах» определяет компоненты требований, направленные на обеспечение операционной системой идентификации объектов доступа до разрешения действий над ними.
FIA_OID_EXT.1 «Идентификация объектов доступа» предназначен для задания требований, связанных с тем, чтобы объект оценки обеспечивал идентификацию всех объектов доступа до разрешения действий над ними.
FIA_OID_EXT.1 Идентификация объектов доступа
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционных систем должны требовать, чтобы каждый объект доступа операционной системы [выбор: файл, каталог, том, устройство [назначение: другие объекты доступа]] был идентифицирован до разрешения любого действия с ним, осуществляемого при посредничестве функций безопасности операционных систем.
А.3. Класс FDP «Защита данных пользователя операционной системы»
А.3.1. Восстановление резервных копий объектов операционной системы (FDP_CRC_EXT)
Семейство FDP_CRC_EXT «Восстановление резервных копий объектов операционной системы» определяет компоненты требований, направленные на обеспечение операционной системой восстановления объектов операционных систем из резервных копий, созданных с использованием операционной системы.
FDP_CRC_EXT.1 «Восстановление информации» предназначен для задания требований, связанных с обеспечением объектом оценки восстановления объектов операционной системы из резервных копий, созданных с использованием операционной системы.
Действия по управлению не определены
а) минимальный: использование механизма восстановления информации.
Функциональные возможности безопасности операционной системы должны обеспечивать восстановление объектов операционной системы из резервных копий, созданных с использованием операционной системы.
Функциональные возможности безопасности операционной системы должны использовать атрибуты безопасности, ассоциированные с восстанавливаемыми объектами операционной системы.
А.3.2. Уничтожение (стирание) информации (FDP_DDM_EXT)
Семейство FDP_DDM_EXT «Уничтожение (стирание) информации» определяет компоненты требований, направленные на обеспечение операционной системой уничтожения (стирания) информации установленными методами.
FDP_DDM_EXT.1 «Уничтожение (стирание) информации» предназначен для задания требований, связанных с обеспечением объектом оценки уничтожения (стирания) объектов файловой системы установленными методами.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FDP_DDM_EXT.1 Уничтожение (стирание) информации
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны обеспечивать возможность реализации следующих методов уничтожения (стирания) информации [выбор:
а) удаление объектов файловой системы путем исключения их из внутренних структур файловой системы;
б) перезапись уничтожаемых (стираемых) объектов файловой системы случайной битовой последовательностью;
в) многократная перезапись уничтожаемых (стираемых) объектов файловой системы специальными битовыми последовательностями;
[назначение: другие методы уничтожения (стирания) данных]].
Функциональные возможности безопасности операционной системы должны обеспечивать уничтожение (стирание) [выбор: файлов, каталогов, записей реестра, [назначение: другие объекты файловой системы]].
(FDP_RSI_EXT)
Семейство FDP_RSI_EXT «Управление установкой программного обеспечения» определяет компоненты требований, направленные на предотвращение несанкционированной установки программного обеспечения (компонентов программного обеспечения).
FDP_RSI_EXT.1 «Управление установкой программного обеспечения» предназначен для задания требований по обеспечению возможности установки программного обеспечения (компонентов программного обеспечения) только уполномоченными субъектами.
Действия по управлению не определены
Действия или события, подвергаемые аудиту, не определены.
FDP_RSI_EXT.1 Управление установкой программного обеспечения
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны предоставлять возможность установки (инсталляции) программного обеспечения (компонентов программного обеспечения) только уполномоченными субъектами [назначение: уполномоченные идентифицированные роли].
А.3.4. Управление запуском компонентов программного обеспечения (FDP_RSP_EXT)
Семейство FDP_RSP_EXT «Управление запуском компонентов программного обеспечения» определяет компоненты требований, связанные с контролем запуска компонентов программного обеспечения.
FDP_RSP_EXT.1 «Правила запуска компонентов программного обеспечения» предназначен для задания требований по ведению перечня компонентов программного обеспечения, разрешенных и (или) запрещенных для запуска.
FDP_RSP_EXT.2 «Контроль запуска компонентов программного обеспечения» предназначен для задания требований, связанных с осуществлением контроля запуска компонентов программного обеспечения и выполнения заданных действий при нарушении правил запуска компонентов программного обеспечения.
Управление: FDP_RSP_EXT.1, FDP_RSP_EXT.2
Действия по управлению не определены.
Аудит: FDP_RSP_EXT.1, FDP_RSP_EXT.2
Действия или события, подвергаемые аудиту, не определены.
FDP_RSP_EXT.1 Правила контроля запуска компонентов программного обеспечения
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны обеспечивать возможность задания перечня компонентов программного обеспечения, [выбор: разрешенных для автоматического запуска при загрузке операционной системы; запрещенных для автоматического запуска при загрузке операционной системы; разрешенных для запуска в процессе функционирования операционной системы; запрещенных для запуска в процессе функционирования операционной системы].
FDP_RSP_EXT.2 Контроль запуска компонентов программного обеспечения
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны контролировать запуск компонентов программного обеспечения и при обнаружении попытки запуска компонентов программного обеспечения, произведенных в нарушение установленных правил запуска компонентов программного обеспечения, выполнять [выбор: оповещение субъекта доступа, выполняющего запуск, и уполномоченных привилегированных субъектов; блокирование попытки запуска; [назначение: иные действия]].
Функциональные возможности безопасности операционной системы должны контролировать целостность компонентов программного обеспечения, разрешенного для запуска, и при обнаружении попытки запуска компонентов программного обеспечения, целостность которых была нарушена, выполнять [выбор: оповещение субъекта доступа, выполняющего запуск, и уполномоченных привилегированных субъектов; блокирование попытки запуска; [назначение: иные действия]].
А.4. Класс FMT «Управление безопасностью»
А.4.1. Поддержка наборов базовых конфигураций (FMT_UST_EXT)
Семейство FMT_UST_EXT «Поддержка наборов базовых конфигураций» определяет компоненты требований, направленные на обеспечение возможности применения наборов базовых конфигураций операционной системы.
FMT_UST_EXT.1 «Поддержка наборов базовых конфигураций» предназначен для задания требований, связанных с обеспечением возможности применения наборов базовых конфигураций в зависимости от роли средства вычислительной техники, на котором функционирует операционная система и (или) условий эксплуатации.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
Функциональные возможности безопасности операционной системы должны поддерживать возможность применения наборов базовых конфигураций в зависимости от [выбор: роли средства вычислительной техники, на котором функционирует операционная система; условий эксплуатации].
А.5. Класс FPT «Защита функциональных возможностей безопасности»
А.5.1. Монитор обращений (FPT_MTR_EXT)
Семейство FPT_MTR_EXT «Монитор обращений» определяет компоненты требований, направленные на обеспечение операционной системой постоянного контроля, обращений субъектов доступа к объектам доступа, проверки правомочности обращений в соответствии с установленными политиками и правилами управления доступом (задаются на основе компонентов из семейств FDP_ACC, FDP_ACF) и (или) управления информационными потоками (задаются на основе компонентов из семейств FDP_IFC, FDP_IFF).
FPT_MTR_EXT.1 «Монитор обращений» предназначен для задания требований, связанных с обеспечением постоянного контроля, обращений субъектов доступа к объектам доступа, проверки правомочности обращений в соответствии с установленными политиками и правилами управления доступом и (или) управления информационными потоками.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPT_MTR_EXT.1 Монитор обращений
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны осуществлять постоянный контроль обращений [выбор: субъектов доступа к объектам доступа, субъектов доступа к информации, [назначение: иные типы обращений]].
Функциональные возможности безопасности операционной системы должны осуществлять проверку правомочности обращений к информации на основе установленных политик [выбор: политика управления доступом, политика управления информационными потоками].
Функциональные возможности безопасности операционной системы должны отклонять или удовлетворять обращения на доступ к информации по результатам проверки их правомочности.
А.5.2. Управление доступом к компонентам
операционной системы FPT_ACF_EXT
Семейство FPT_ACF_EXT «Управление доступом к компонентам операционной системы» определяет компоненты требований, направленные на обеспечение операционной системой возможности управления доступом к собственным компонентам.
FPT_ACF_EXT.1 «Управление доступом к компонентам операционной системы» предназначен для задания требований, связанных с обеспечением возможности запрета непривилегированным субъектам модифицировать компоненты операционной системы, а также читать информацию объектов доступа, относящихся к компонентам операционной системы.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
FPT_ACF_EXT.1 Управление доступом к компонентам операционной системы
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности операционной системы должны запрещать непривилегированным субъектам модифицировать [назначение: компоненты операционной системы].
Функциональные возможности безопасности операционной системы должны запрещать непривилегированным субъектам читать [выбор: данные аудита событий безопасности операционной системы, [назначение: иные типы объектов доступа]].
А.5.3. Защита от переполнения буфера (FPT_BOP_EXT)
Семейство FPT_BOP_EXT «Защита от переполнения буфера» определяет компоненты требований, направленные на обеспечение операционной системой защиты от выполнения произвольного кода вследствие переполнения буфера.
FPT_BOP_EXT.1 «Защита от переполнения буфера» предназначен для задания требований, связанных с обеспечением возможности операционной системы защиты от выполнения произвольного кода вследствие переполнения буфера.
Действия по управлению не определены.
Действия или события, подвергаемые аудиту, не определены.
Функциональные возможности безопасности операционной системы должны обеспечивать защиту от выполнения произвольного кода вследствие переполнения буфера путем [выбор: проверка соответствия входных данных размеру выделенной области памяти; запрет выполнения кода, содержащегося в области памяти, выделенной только для данных; [назначение: иные способы]].
А.5.4. FPT_APW_EXT Защита хранимой аутентификационной информации
Семейство FPT_APW_EXT «Защита хранимой аутентификационной информации» определяет компоненты требований, направленные на защиту хранимой аутентификационной информации от раскрытия.
FPT_APW_EXT.1 «Защита хранимой аутентификационной информации» предназначен для задания требований, связанных с тем, чтобы объект оценки не хранил аутентификационную информацию в открытом виде, а также, чтобы объект оценки предотвращал чтение аутентификационной информации в открытом виде.
Действия по управлению не определены
Действия или события, подвергаемые аудиту, не определены.
FPT_APW_EXT.1 Защита хранимой аутентификационной информации
Иерархический для: нет подчиненных компонентов.
Функциональные возможности безопасности должны предотвращать хранение аутентификационной информации в открытом виде.
Функциональные возможности безопасности должны предотвращать чтение аутентификационной информации в открытом виде.
Для ОО определены следующие расширенные (специальные) компоненты требований доверия к безопасности: ADV_IMP_EXT.3 «Реализация ОО», ALC_FPU_EXT.1 «Процедуры обновления программного обеспечения операционной системы», ALC_LCD_EXT.3 «Определенные разработчиком сроки поддержки», AMA_SIA_EXT.3 «Анализ влияния обновлений на безопасность операционной системы», AMA_SIA_EXT.6 «Анализ влияния внешних модулей уровня ядра на безопасность операционной системы» и AVA_CCA_EXT.1 «Анализ скрытых каналов», сформулированные в явном виде в стиле компонентов из национального стандарта Российской Федерации ГОСТ Р ИСО/МЭК 15408-3-2013 «Информационная технология. Методы и средства обеспечения безопасности. Критерии оценки безопасности информационных технологий. Часть 3. Компоненты доверия к безопасности».
Б.1.1. Представление реализации (ADV_IMP)
Б.2. Класс ALC «Поддержка жизненного цикла»
Б.2.1. Процедуры обновления программного обеспечения операционной системы (ALC_FPU_EXT)
Процедуры обновлений программного обеспечения должны быть разработаны, реализованы и подвергнуты контролю испытательной лабораторией в целях качественного проведения работ по устранению уязвимостей операционной системы, а также недопущения внесения уязвимостей в операционную систему при ее обновлении.
Б.2.2. Определение жизненного цикла (ALC_LCD)
Б.3. Класс AMA «Поддержка доверия»
Б.3.1. Анализ влияния на безопасность (AMA_SIA)
Назначение семейства AMA_SIA состоит в том, чтобы убедиться в поддержке доверия к ОО посредством анализа, проводимого разработчиком, по определению влияния на безопасность всех изменений, воздействующих на ОО после его сертификации.
Б.4. Класс AVA «Оценка уязвимостей»
Б.4.1. Анализ скрытых каналов (AVA_CCA_EXT)
Анализ скрытых каналов является частью анализа уязвимостей и проводится с целью сделать заключение о существовании и потенциальной пропускной способности каналов передачи сигналов (коммуникационных каналов), которые не предусмотрены для передачи защищаемой информации (данных пользователя и иной информации) или неразрешенных сигналов, но которые могут быть для этого использованы потенциальными нарушителями (в нарушение установленных политик управления информационными потоками, управления доступом или иных установленных ограничений).
В качестве скрытых каналов рассматриваются:
каналы передачи, предназначенные для управления, но которые (в нарушение политики управления доступом или политики управления потоками) потенциально могут использоваться для передачи данных пользователя;
каналы передачи, предназначенные для передачи данных пользователя, но которые потенциально могут использоваться для передачи сигналов нарушителя (в том числе с использованием модуляции передачи данных);
каналы передачи, которые (в нарушение установленных ограничений) потенциально могут использоваться для наблюдения одним пользователем за действиями другого пользователя;