ГОСТ Р МЭК 61784-3-8-2016. Национальный стандарт Российской Федерации. Промышленные сети. Профили. Часть 3-8. Функциональная безопасность полевых шин. Дополнительные спецификации для CPF 8
Актуально на 01.11.2026.
Как цитировать: "ГОСТ Р МЭК 61784-3-8-2016. Национальный стандарт Российской Федерации. Промышленные сети. Профили. Часть 3-8. Функциональная безопасность полевых шин. Дополнительные спецификации для CPF 8". ГОСТ Р МЭК 61784-3-8-2016. https://bukva.ai/docs/gost-r-mek-61784-3-8-2016
(утв. и введен в действие Приказом Росстандарта от 30.11.2016 № 1885-ст)
Примечание
Документ введен в действие с 1 января 2018 года.
и метрологии России
от 30 ноября 2016 г. № 1885-ст
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
ФУНКЦИОНАЛЬНАЯ БЕЗОПАСНОСТЬ ПОЛЕВЫХ ШИН.
ДОПОЛНИТЕЛЬНЫЕ СПЕЦИФИКАЦИИ ДЛЯ CPF 8
Part 3-8. Functional safety fieldbuses.
Additional specifications for CPF 8
Дата введения 1 января 2018 года
Предисловие
1 ПОДГОТОВЛЕН Обществом с ограниченной ответственностью «Корпоративные электронные системы» на основе собственного перевода на русский язык англоязычной версии международного стандарта, указанного в пункте 4
2 ВНЕСЕН Техническим комитетом по стандартизации ТК 58 «Функциональная безопасность»
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии России от 30 ноября 2016 г. № 1885-ст
4 Настоящий стандарт идентичен международному стандарту МЭК 61784-3-8:2010 «Промышленные сети. Профили. Часть 3-8. Функциональная безопасность полевых шин. Дополнительные спецификации для CPF 8» («IEC 61784-3-8:2010 „Industrial communication networks — Profiles — Part 3-8: Functional safety fieldbuses — Additional specifications for CPF 8“, IDT).»
При применении настоящего стандарта рекомендуется использовать вместо ссылочных международных стандартов соответствующие им национальные стандарты, сведения о которых приведены в дополнительном приложении ДА
Правила применения настоящего стандарта установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящему стандарту публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.gost.ru)
Введение
0.1 Общие положения
Стандарт МЭК 61158, посвященный полевым шинам, вместе с сопутствующими ему стандартами МЭК 61784-1 и МЭК 61784-2 определяет набор протоколов передачи данных, которые позволяют осуществлять распределенное управление автоматизированными приложениями. В настоящее время технология полевых шин считается общепринятой и хорошо себя зарекомендовала. Именно поэтому появляются многочисленные расширения, направленные на еще не стандартизированные области, такие как приложения реального времени, связанные с безопасностью и защитой.
Настоящий стандарт рассматривает важные принципы функциональной безопасности коммуникаций, на основе подхода, представленного в комплексе стандартов МЭК 61508, и определяет несколько коммуникационных уровней безопасности (профилей и соответствующих протоколов) на основе профилей передачи данных и уровней протоколов, описанных в МЭК 61784-1, МЭК 61784-2 и в комплексе стандартов МЭК 61158. Настоящий стандарт не рассматривает вопросы электробезопасности и искробезопасности.
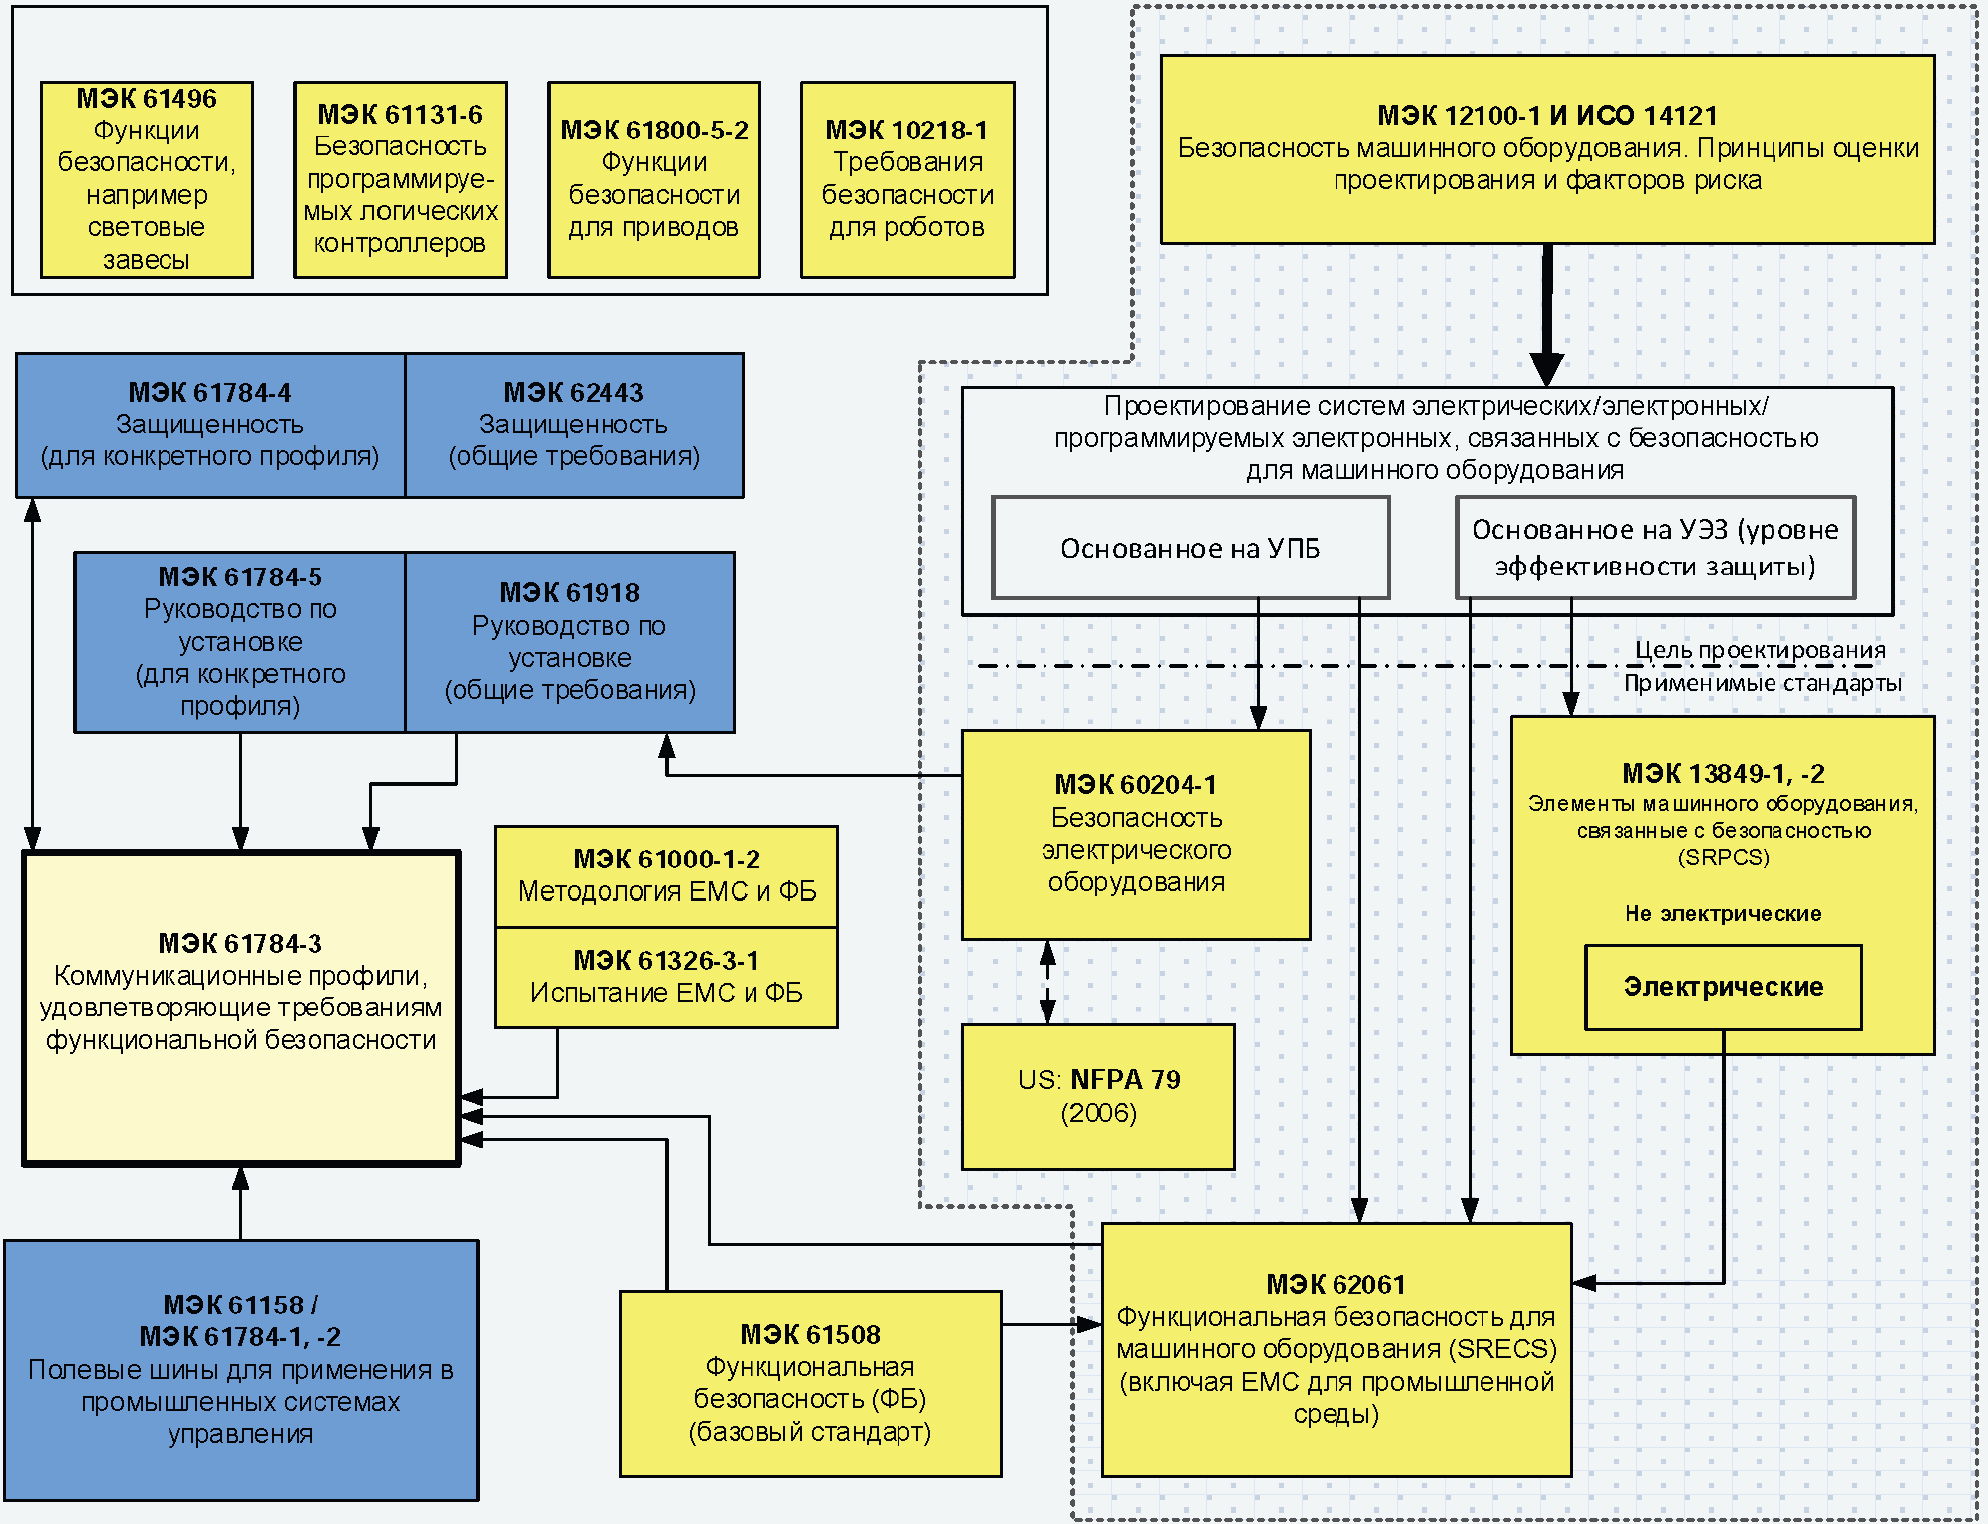
На рисунке 1 представлена связь настоящего стандарта с соответствующими стандартами, посвященными функциональной безопасности и полевым шинам в среде машинного оборудования.
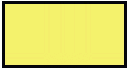 (желтый) — стандарты, связанные с безопасностью;
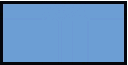 (голубой) — стандарты, связанные с полевыми шинами;
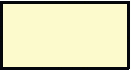 (бледно-желтый) — настоящий стандарт.
Примечание — Подпункты 6.7.6.4 (высокая степень сложности) и 6.7.8.1.6 (низкая степень сложности) МЭК 62061 устанавливают связь между уровнем эффективности защиты (Категорией) и УПБ.
Рисунок 1 — Связь МЭК 61158-3 с другими стандартами (машинное оборудование)
На рисунке 2 представлена связь настоящего стандарта с соответствующими стандартами, посвященными функциональной безопасности и полевым шинам в области промышленных процессов.
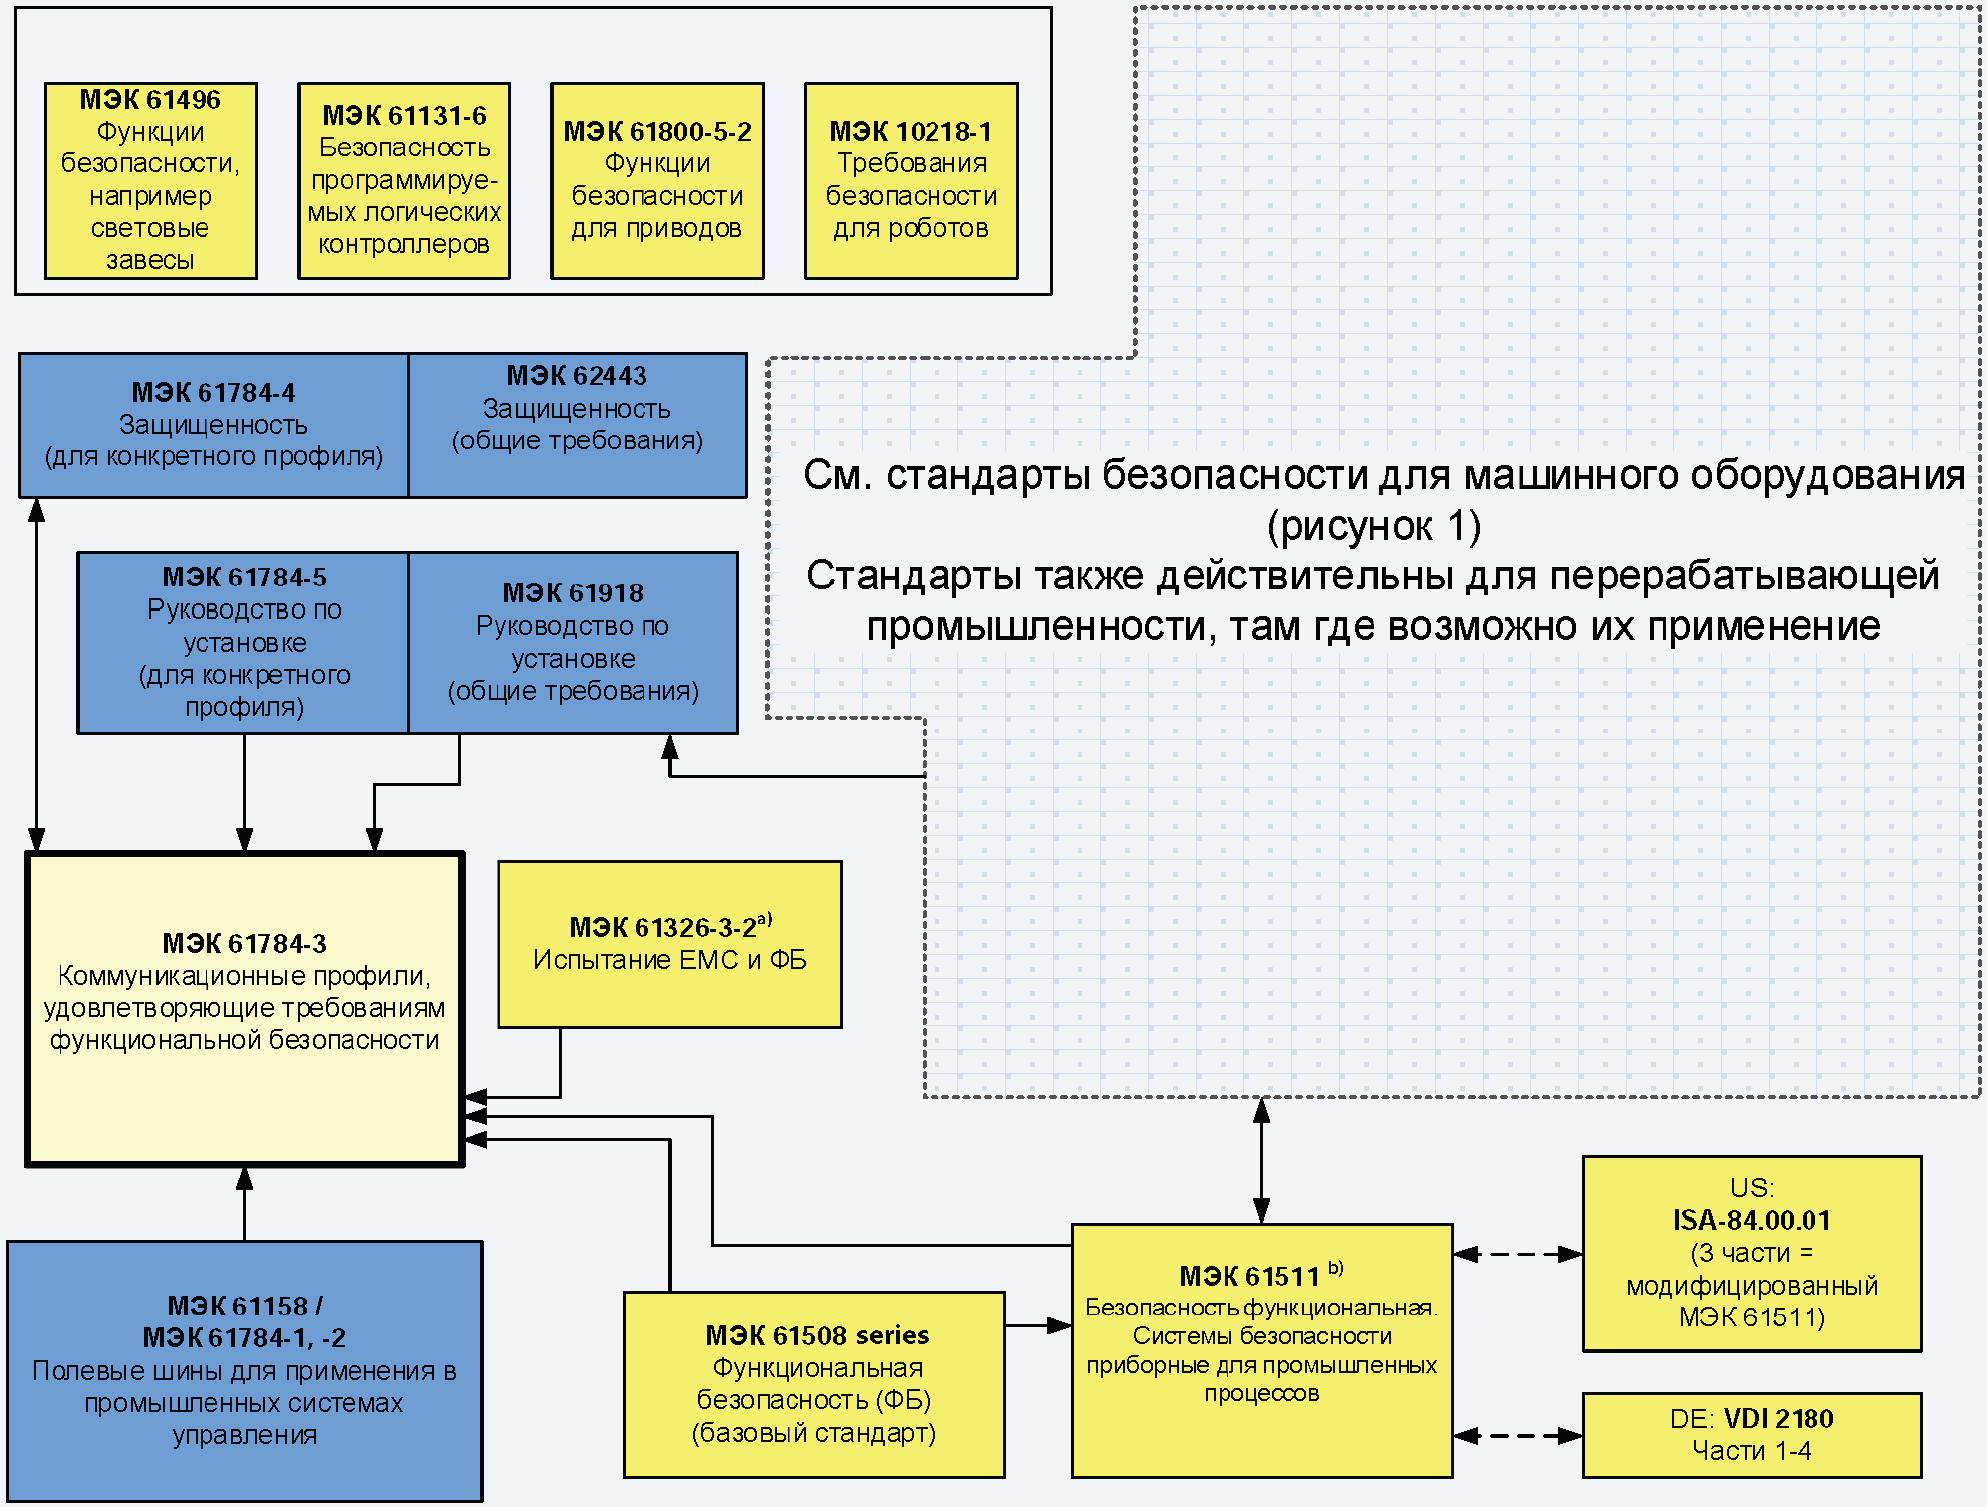
 (желтый) — стандарты, связанные с безопасностью;
 (голубой) — стандарты, связанные с полевыми шинами;
 (бледно-желтый) — настоящий стандарт.
Рисунок 2 — Связь МЭК 61158-3 с другими стандартами (промышленные процессы)
Коммуникационные уровни безопасности, реализованные в составе систем, связанных с безопасностью, в соответствии с МЭК 61508, обеспечивают необходимую достоверность при передаче сообщений (информации) между двумя и более участниками, использующими полевые шины в системе, связанной с безопасностью, или же достаточную уверенность в безопасном поведении при возникновении ошибок или отказов в полевой шине.
Коммуникационные уровни безопасности, определенные в настоящем стандарте, обеспечивают уверенность в том, что полевые шины могут использоваться в применениях, требующих обеспечение функциональной безопасности для конкретного уровня полноты функциональной безопасности (УПБ), для которого определен соответствующий ему профиль коммуникации, удовлетворяющий требованиям функциональной безопасности.
Результирующий УПБ, заявляемый для системы, зависит от реализации выбранного профиля коммуникации, удовлетворяющего требованиям функциональной безопасности, внутри этой системы. Но реализации профиля коммуникации, удовлетворяющего требованиям функциональной безопасности, в стандартном устройстве не достаточно для того, чтобы устройство считалось устройством безопасности.
- основные принципы реализации требований комплекса стандартов МЭК 61508 для связанной с безопасностью передачи данных, включая возможные сбои при передаче данных, меры по устранению неисправностей и факторы, влияющие на полноту данных;
- индивидуальные описания профилей, удовлетворяющих требованиям функциональной безопасности, для нескольких семейств профилей передачи данных, представленных в МЭК 61784-1 и МЭК 61784-2;
- расширения уровня безопасности до служб передачи данных и разделов протоколов в стандартах комплекса МЭК 61158.
1 Область применения
Настоящий стандарт описывает коммуникационный уровень безопасности (услуги и протокол), на основе CPF 8, представленного в МЭК 61784-1 и МЭК 61158, Тип 18. Настоящий стандарт идентифицирует принципы для осуществления коммуникаций, удовлетворяющих требованиям функциональной безопасности, определенным в МЭК 61784-3, и имеющих важное значение для данного коммуникационного уровня безопасности.
Примечание — Настоящий стандарт не затрагивает вопросы электробезопасности и искробезопасности. Электробезопасность связана с угрозами, такими как электрический шок. Искробезопасность связана с угрозами, относящимися к возможным взрывам в атмосфере.
Настоящий стандарт определяет механизмы для передачи важных для безопасности сообщений между участниками распределенной сети, использующей технологию полевых шин, в соответствии с требованиями функциональной безопасности, представленными в комплексе МЭК 61508 <1>. Эти механизмы могут широко использоваться в промышленности, например в управление процессом, автоматизации производства и машинном оборудовании.
<1> Далее в настоящем стандарте используется «МЭК 61508» вместо «комплекс МЭК 61508».
Настоящий стандарт содержит руководства, как для разработчиков, так и для оценщиков соответствующих приборов и систем.
Примечание — Результирующий УПБ, заявляемый для системы, зависит от реализации выбранного профиля коммуникации, удовлетворяющего требованиям функциональной безопасности, внутри этой системы. Но в соответствии с настоящим стандартом реализации выбранного профиля коммуникации, удовлетворяющего требованиям функциональной безопасности, в стандартном устройстве не достаточно для того, чтобы устройство считалось устройством безопасности.
2 Нормативные ссылки
В настоящем стандарте использованы следующие международные стандарты. Для датированных ссылок применяют только указанное издание ссылочного стандарта, для недатированных ссылок применяют последнее издание ссылочного стандарта (включая все его изменения).
IEC 60204-1, Safety of machinery — Electrical equipment of machines — Part 1: General requirements (Безопасность машинного оборудования. Электрическое оборудование машин. Часть 1. Общие требования)
IEC 61131-2, Programmable controllers — Part 2: Equipment requirements and tests (Программируемые контроллеры. Часть 2. Требования к оборудованию и тестирование)
МЭК 61158 (все части), Промышленные сети связи. Спецификации полевых шин (Industrial communication networks — Fieldbus specifications)
IEC 61158-2, Industrial communication networks — Fieldbus specifications — Part 2: Physical layer specification and service definition (Промышленные сети связи. Спецификации полевых шин. Часть 2: Спецификация физического уровня и определение сервиса)
IEC 61158-3-18, Industrial communication networks — Fieldbus specifications — Part 3-18: Data-link layer service definition — Type 18 elements (Промышленные сети связи. Спецификации полевых шин. Часть 3-18: Определение сервиса канального уровня. Элементы типа 18)
(IEC 61158-4-18, Industrial communication networks — Fieldbus specifications — Part 4-18: Data-link layer protocol definition — Type 18 elements (Промышленные сети связи. Спецификации полевых шин. Часть 4-18: Определение протокола канального уровня. Элементы типа 18)
IEC 61158-5-18, Industrial communication networks — Fieldbus specifications — Part 5-18: Application layer service definition — Type 18 elements (Промышленные сети связи. Спецификации полевых шин. Часть 5-18: Определение сервиса прикладного уровня. Элементы типа 18)
IEC 61158-6-18, Industrial communication networks — Fieldbus specifications — Part 6-18: Application layer protocol specification — Type 18 elements (Промышленные сети связи. Спецификации полевых шин. Часть 6-18: Спецификация протокола прикладного уровня. Элементы типа 18)
IEC 61326-3-1, Electrical equipment for measurement, control and laboratory use — EMC requirements — Part 3-1: Immunity requirements for safety-related systems and for equipment intended to perform safety related functions (functional safety) — General industrial applications (Электрооборудование для измерений, управления и лабораторного применения. Часть 3-1. Требования защищенности для систем, связанных с безопасностью и для оборудования, предназначенного для выполнения функций, связанных с безопасностью (функциональной безопасности). Общие промышленные приложения)
IEC 61326-3-2, Electrical equipment for measurement, control and laboratory use — EMC requirements — Part 3-2: Immunity requirements for safety-related systems and for equipment intended to perform safety related functions (functional safety) — Industrial applications with specified electromagnetic environment (Электрооборудование для измерений, управления и лабораторного применения. Часть 3-1. Требования защищенности для систем, связанных с безопасностью и для оборудования, предназначенного для выполнения функций, связанных с безопасностью (функциональной безопасности). Промышленные приложения с определенной электромагнитной средой)
IEC 61508 (all parts), Functional safety of electrical/electronic/programmable electronic safety-related systems (Функциональная безопасность систем электрических/электронных/программируемых электронных, связанных с безопасностью)
IEC 61511 (all parts), Functional safety — Safety instrumented systems for the process industry sector (Функциональная безопасность. Инструментальные системы безопасности для сектора перерабатывающей промышленности)
IEC 61784-1, Industrial communication networks — Profiles — Part 1: Fieldbus profiles (Промышленные сети. Профили. Часть 1. Профили полевых шин)
(IEC 61784-3:2010, Industrial communication networks — Profiles — Part 3: Functional safety fieldbuses — General rules and profile definitions (Промышленные сети. Профили. Часть 3. Полевые шины функциональной безопасности. Общие правила и определения профиля)
(IEC 62061, Safety of machinery — Functional safety of safety-related electrical, electronic and programmable electronic control systems (Безопасность оборудования. Функциональная безопасность систем управления электрических/электронных/программируемых электронных, связанных с безопасностью)
3 Термины, определения, обозначения и сокращения
3.1 Термины и определения
В настоящем стандарте применены следующие термины с соответствующими определениями:
3.1.1 Общепринятые термины и определения
3.1.1.1 готовность (availability): Вероятность того, что в течение заданного промежутка времени в автоматизированной системе не наблюдается неисправных состояний в системе, приводящих к потере производительности.
3.1.1.2 черный канал (black channel): Канал связи, для которого отсутствуют доказательства того, что проектирование и подтверждение соответствия были выполнены в соответствии с МЭК 61508.
3.1.1.3 канал связи (communication channel): Логическое соединение между двумя оконечными точками в коммуникационной системе.
3.1.1.4 коммуникационная система (communication system): Система (устройство), состоящая из технических средств, программного обеспечения и среды распространения, которая обеспечивает передачу сообщений (прикладной уровень по ИСО/МЭК 7498) от одного приложения другому.
3.1.1.5 соединение (connection): Логическое связывание между двумя прикладными объектами в одном или в разных устройствах.
3.1.1.6 циклический контроль избыточности [Cyclic Redundancy Check (CRC)]: Получаемые из блока данных (значений) избыточных данных, которые запоминаются и передаются вместе с этим блоком данных, для обнаружения искажения данных. Процедура (метод), использующаяся для вычисления избыточных данных.
1 Термины «CRC код» и «CRC подпись» и обозначения, такие как «CRC 1» и «CRC 2» также могут применяться в данном стандарте в отношении избыточных данных.
1 Ошибки могут возникнуть вследствие ошибок проектирования аппаратных средств/программного обеспечения и/или вследствие искажения данных, вызванного электромагнитными помехами и/или другими воздействиями.
Примечание — Причиной отказа может служить ошибка (например, проблема, связанная с проектированием программного обеспечения/аппаратных средств или с нарушением при передаче сообщений).
3.1.1.10 полевая шина (fieldbus): Коммуникационная система, основанная на последовательной передаче данных и применяющаяся в промышленной автоматизации или приложениях управления процессами.
3.1.1.11 кадр (frame): Упрощенный синоним для DLPDU (Блок данных протокола канала передачи данных).
3.1.1.13 опасность (hazard): Состояние или набор условий в системе, которые вместе с другими, связанными с этим, условиями неизбежно приведут к причинению вреда человеку, имуществу или окружающей среде.
3.1.1.14 ведущее устройство (master): Активный объект коммуникации, способный инициировать и управлять во времени коммуникационной деятельностью других станций, которые могут быть как ведущими, так и ведомыми.
| сообщение (message): Упорядоченные последовательности октет, предназначенные для передачи информации. [ИСО/МЭК 2382-16.02.01, модифицировано] |
|---|
защитное сверхнизкое напряжение (protective extra-low-voltage, PELV): Электрическая цепь, в которой значение напряжения не может превышать среднеквадратичное значение переменного напряжения в 30 В, пиковое напряжение 42,4 В или постоянное напряжение 60 В при нормальных условиях и одиночном сбое, за исключением короткого замыкания на землю в других цепях.
Примечание — Электрическая цепь PELV аналогична цепи SELV с защитным заземлением.
[МЭК 61508-4:2010], [ИСО/МЭК Руководство 51:1999, определение 3.2]
3.1.1.21 коммуникационный уровень безопасности; КУБ (safety communication layer, КУБ): Уровень коммуникации, включающий все необходимые меры для обеспечения безопасной передачи информации в соответствии с требованиями МЭК 61508.
3.1.1.22 безопасное соединение (safety connection): Соединение, которое применяет протокол безопасности для транзакций коммуникаций.
3.1.1.23 данные безопасности (safety data): Данные, передаваемые через безопасную сеть, используя протокол безопасности.
Примечание — Коммуникационный уровень безопасности не гарантирует безопасность самой информации, а только то, что она передается безопасно.
[МЭК 61508-4:2010, модифицирован]
3.1.1.27 время реакции функции безопасности (safety function response time): Наихудшее время между срабатыванием датчика системы безопасности, подключенного к полевой шине, и достижением соответствующего безопасного состояния с помощью необходимого исполнительного устройства этой системы безопасности при наличии ошибок или отказов в канале функции безопасности.
Примечание — Данное понятие введено в МЭК 61784-3:2010, 5.2.4 и реализуется профилями коммуникаций, удовлетворяющими требованиям функциональной безопасности, определенными в настоящем стандарте.
3.1.1.29 мера безопасности (safety measure): Средство управления возможными ошибками коммуникаций, спроектированное и реализованное в соответствии с требованиями МЭК 61508.
1 На практике, как правило, объединяют несколько мер безопасности для достижения требуемого уровня полноты безопасности.
2 Ошибки коммуникаций и связанные с ними меры безопасности подробно рассмотрены в МЭК 61784-3:2010, 5.3 и 5.4.
3.1.1.30 приложение, связанное с безопасностью (safety-related application): Программы, разработанные в соответствии с МЭК 61508 и удовлетворяющие требованиям УПБ приложения.
3.1.1.31 система, связанная с безопасностью (safety-related system): Система, выполняющая функцию безопасности в соответствии с МЭК 61508.
3.1.1.32 ведомое устройство (slave): Пассивный объект коммуникации, способный принимать сообщения и отправлять их в ответ на другой объект коммуникации, который может быть ведомым или ведущим.
3.1.1.33 временная метка (time stamp): Информация о времени, включенная в сообщение.
3.1.2 CPF 8. Дополнительные термины и определения
3.1.2.1 цикл (cycle): Интервал, за который повторно и непрерывно выполняется деятельность.
3.1.2.2 взаимосвязь приложений безопасности, ВСПБ [safety application relationship (SAR)]: Взаимосвязь приложений двух или более оконечных точек взаимосвязи приложений, связанных с безопасностью.
3.1.2.3 элемент услуг приложения безопасности [safety application service element (SASE)]: Элемент услуг, связанный с безопасностью приложения.
3.1.2.4 таймер устройства контроля данных безопасности (safety data monitor timer): Таймер, используемый функцией ожидания времени для передачи данных безопасности.
3.1.2.5 таймер устройства контроля безопасности (safety monitor timer): Таймер, используемый функцией ожидания времени для управления безопасным соединением.
3.1.2.6 PDU безопасности (safety PDU): Синоним для DLPDU, связанного с безопасностью.
3.1.2.7 слот (slot): Один квант (степени детализации) зависящего от позиции отображения полей циклических данных.
3.1.2.8 станция (station): Устройство и соответствующая ему SAREP, связанные с передачей и принятием данных безопасности.
Примечание — Номер станции используется в зависящем от позиции отображения полей циклических данных (станция занимает один или более слотов).
3.1.2.9 информация передачи протокола безопасности (safety protocol transmission information): Информация, характеризующая сообщения, имеющие значение для безопасности.
3.2 Обозначения и сокращения
3.2.1 Общие обозначения и сокращения
3.2.2 CPF 8. Дополнительные термины и определения
SIS — Инструментальная система безопасности (safety instrumented systems)
3.3 Условные обозначения
Условные обозначения, используемые в настоящем стандарте, определены в МЭК 61158, Типе 18 и CPF 8 МЭК 61784-1.
4 Обзор FSCP 8/1 (CC-Link SafetyTM)
Серия 8 профилей коммуникаций (общеизвестная как CC-LinkTM <2>) определяет профили коммуникаций, основанные на МЭК 61158-2, Тип 18, МЭК 61158-3-18, МЭК 61158-4-18, МЭК 61158-5-18 и МЭК 61158-6-18.
Базовые профили CP 8/1, CP 8/2, CP 8/3 определены в МЭК 61784-1. Коммуникационный профиль, удовлетворяющий требованиям функциональной безопасности, FSCP 8/1 (CC-Link SafetyTM <2>) серии CPF 8, основан на базовых профилях CPF 8 из МЭК 61784-1, а также на спецификациях коммуникационного уровня безопасности, определенных в настоящем стандарте.
<2> CC-LinkTM и CC-Link SafetyTM являются торговыми марками некоммерческой организации CC-Link Partner Association. Данная информация приведена для удобства использования данного международного стандарта и не означает, что МЭК поддерживает мнения обладателя торговой марки или его продукцию. Соответствие этому стандарту не требует использования наименований CC-LinkTM и CC-Link SafetyTM. Использование торговых марок CC-LinkTM и CC-Link SafetyTM требует разрешения со стороны CC-Link Partner Association.
FSCP 8/1 является протоколом для сообщения данных, связанных с безопасностью, таких как, сигнал срочной остановки между участниками в пределах распределенной сети, используя технологию полевых шин, в соответствии с требованиями МЭК 61508 для функциональной безопасности. Данный протокол имеет множество различных применений, таких как управление процессом, автоматизация производства и машинное оборудование.
Протокол FSCP 8/1 спроектирован для поддержания УПБ3 (МЭК 61508), используя CPF 8 с дополнительно установленными механизмами для реализации порядкового номера, временного ожидания, проверки подлинности соединения, сообщения обратной связи, обеспечения целостности данных, а также различные меры безопасности по обеспечению целостности данных.
Функциональные возможности КУБ протокола FSCP 8/1 предоставляются вместе с введением специальных прикладных элементов услуг (SASE). Эти SASE элементы используются вместо соответствующих им прикладных элементов услуг ASE, как установлено в МЭК 61784-3-8. Но, так как они наследуют напрямую от своих родительских классов, определенных в CPF 8, эти SASE элементы устанавливают дополнения к CPF 8, требующиеся для функциональной безопасности, использующей метод черного канала.
5 Общие положения
5.1 Внешние документы, предоставляющие спецификации для профиля
Производителям устройств безопасности FSCP 8/1 рекомендуется ознакомиться с документами [43] - [45], предоставляющими дополнительные спецификации, значимые для реализации КУБ, определенного в настоящем стандарте.
5.2 Функциональные требования безопасности
В настоящем стандарте описываются услуги и протоколы для системы коммуникаций функциональной безопасности, основанные на МЭК 61158, Тип 18.
Следующие требования применяются к разработке устройств, реализующих протоколы FSCP 8/1. Те же требования были использованы при разработке FSCP 8/1.
- Протоколы FSCP 8/1 спроектированы для поддержки уровня полноты безопасности УПБ3 (см. МЭК 61508).
- Реализации FSCP 8/1 должны соответствовать МЭК 61508.
- Базовые требования для разработки протокола FSCP 8/1 содержатся в МЭК 61784-3.
- Состояние безопасности для дискретных данных является обесточенным состоянием (0). Для аналоговых значений обесточенное состояние должно быть задано приложением, связанным с безопасностью.
- Условия окружающей среды должны соответствовать МЭК 61131-2 для базовых уровней и МЭК 61326-3-1, МЭК 61326-3-2 для испытаний запаса безопасности, если отсутствуют конкретные стандарты для самого изделия.
- Если в настоящем стандарте не установлено, то требования CPF 8 для безопасности не должны изменяться.
5.3 Меры безопасности
5.3.1 Общие положения
Коммуникационный уровень безопасности, описанный в настоящем стандарте, предоставляет следующие детерминированные корректирующие меры для его реализации:
- порядковый номер;
- временное ожидание;
- аутентификация соединения;
- сообщение обратной связи;
- обеспечение целостности данных (CRC 32);
- другие системы обеспечения целостности данных.
Данная подборка различных мер для исправления возможных ошибок показана в таблице 1.
Выбор различных мер для исправления возможных ошибок
5.3.2 Порядковый номер
Сообщения безопасности содержат порядковый номер (RNO) размером в 4 бита и установленную последовательность (см. 7.1 и 7.2). Если последовательность не соблюдается, то все выходные сигналы, связанные с безопасностью, должны быть установлены в их безопасные состояния.
5.3.3 Временное ожидание
Встроенный сторожевой таймер, предоставляющий временное ожидание каждого канала вывода на каждом ведомом устройстве безопасности, обеспечивает время реакции функции безопасности, являющееся временем между обнаружением события на ведомом устройстве ввода безопасности и реакцией на соответствующем выходе канала(ов) на ведомых устройствах вывода безопасности без учета времени на обработку ввода безопасности. Более подробно см. в 9.3.
Время реакции функции безопасности состоит из времени передачи по полевой шине от ведомого устройства ввода безопасности ведущему устройству и от ведущего устройства ведомому устройству вывода безопасности, включая возможные повторения PDU безопасности, вызванные ошибками передачи, время обработки на ведомом устройстве вывода безопасности и время обработки в контроллере, связанном с безопасностью (SRC).
Если время реакции функции безопасности определенного вывода канала ведомого устройства вывода безопасности превышено, то соответствующий канал вывода устанавливается в его безопасное состояние, которым, как правило, является состояние отключенного питания (power OFF state). Это должно соблюдаться прикладным уровнем SRP.
5.3.4 Аутентификация соединения
Аутентификация соединения реализуется набором ID соединения безопасности (канальных ID) и номером станции. Каждое ведомое устройство безопасности использует 3 бита ID канала, описывающих ее систему сети безопасности. Это предоставляет SRC вплоть до 8 систем сети безопасности. В рамках коммуникационной системы функциональной безопасности назначение значений ID канала должно быть уникальным. Сообщения безопасности всегда содержат ID канала.
5.3.5 Сообщение обратной связи
Сообщение обратной связи поступает от каждого ведомого устройства, подтверждающего получение сообщений от ведущего устройства. Сообщение обратной связи содержит информацию о статусе ошибки, поступившую от ведомого устройства, а также подтверждение RNO, ID канала, командный ID и поле данных поддержки протокола.
5.3.6 Другие системы обеспечения целостности данных
Различие между сообщениями, важными и не важными для безопасности в том, что сообщения безопасности содержат контрольную сумму CRC (32 бита). Протокол МЭК 61158, Тип 18 использует другой CRC алгоритм (16-битовый CRC). Кроме того, каждая телеграмма содержит 16-битовое поле данных поддержки протокола, 8-битовый командный ID, 3-битовый ID канала и 4-битовый RNO.
5.4 Структура коммуникационного уровня безопасности
Функциональные возможности КУБ для FSCP 8/1 предоставляются вместе с введением элементов услуг приложения безопасности (SASE). Эти SASE элементы используются вместо соответствующих им прикладных элементов услуг (ASE элементов), как это установлено в настоящем стандарте. Так как они наследуют напрямую от родительских классов, заданных в CPF 8, эти SASE элементы определяют дополнения к CPF 8. Элементы SASE реализуются, основываясь на следующем:
- менеджер устройства — спецификации класса ASE для менеджера устройства типа M1 и S1;
- менеджер соединения — определение класса AR для менеджера соединения типа M1 и S1;
- циклическая передача — спецификация класса ARASE данных процесса для циклической передачи типа M1 и S1.
КУБ дополняет эти определения ASE:
- менеджером устройства безопасности типа M1 и S1;
- менеджером соединения безопасности типа M1 и S1;
- циклической передачей типа M1 и S1.
Все управление, поведения и функции КУБ обрабатываются с помощью этих элементов услуг приложения безопасности.
5.5 Связи с FAL (и DLL, PhL)
5.5.1 Обзор
На рисунке 3 показана связь между КУБ и другими уровнями коммуникационного стека Типа 18 стандарта МЭК 61158.
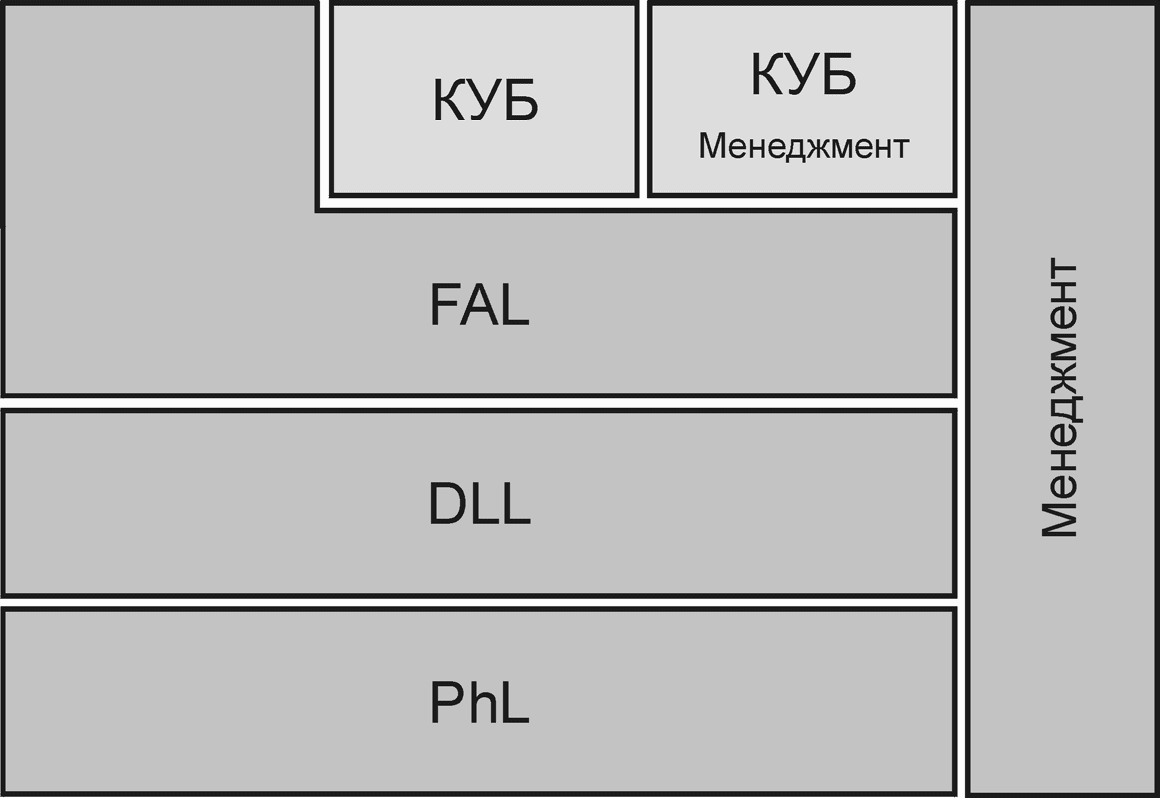
Рисунок 3 — Связь между КУБ и другими уровнями МЭК 61158, Тип 18
5.5.2 Типы данных
Типы данных для данных безопасности описаны в МЭК 61158-5-18.
6 Услуги коммуникационного уровня безопасности
6.1 Общие положения
SARFSCP 8/1 использует буферизованные средства передачи для обработки данных входов и выходов. Услуги типа запуска передачи требуются в зависимости от конфигурации конкретизированных объектов. Управление соединением осуществляется классом менеджера безопасного соединения.
Приложения, связанные с безопасностью, используют сервисные элементы приложения безопасности для взаимодействия через коммуникационный уровень безопасности. Формальная модель этих элементов услуг определена в данном разделе.
6.2 Элементы SASE
6.2.1 Спецификация класса менеджера устройства безопасности M1
Класс менеджера устройства безопасности M1 поддерживает пользователя КУБ типа ведомое устройство в реализации DL опросного типа.
6.2.2 Спецификация класса менеджера устройства безопасности S1
Класс менеджера устройства безопасности поддерживает пользователя КУБ типа ведомое устройство в реализации DL опросного типа.
6.3 SAR связи
6.3.1 Класс менеджера соединения безопасности M1
Класс менеджера соединения безопасности M1 поддерживает пользователя КУБ типа ведущее устройство в DL реализации опросного типа.
6.3.2 Класс менеджера соединения безопасности S1
Класс менеджера соединения безопасности S1 поддерживает пользователя КУБ типа ведомое устройство в реализации DL опросного типа.
6.4 Данные процесса для элементов ASE связи SAR
6.4.1 Спецификация класса циклической передачи данных безопасности M1
Класс циклической передачи данных безопасности M1 поддерживает пользователя КУБ типа ведущего устройства в связке с менеджером соединения безопасности M1.
6.4.2 Спецификация класса циклической передачи данных безопасности S1
Класс циклической передачи данных безопасности S1 поддерживает пользователя КУБ типа ведомое устройство в связке с менеджером соединения безопасности S1.
7 Протокол коммуникационного уровня безопасности
7.1 Формат PDU безопасности
7.1.1 Общие положения
Синтаксис PDU безопасности и его кодирование описаны в МЭК 61158-6-18 в понятиях абстрактного синтаксиса и синтаксиса передачи.
7.1.2 Абстрактный синтаксис
7.1.2.1 Абстрактный синтаксис PDU менеджера устройства безопасности M1
Абстрактный синтаксис для атрибутов, принадлежащих данному классу, описан в таблице 2.
Формат атрибутов менеджера устройства безопасности M1
7.1.2.2 Абстрактный синтаксис PDU менеджера устройства безопасности S1
Абстрактный синтаксис для атрибутов, принадлежащих данному классу, описан в таблице 3.
Формат атрибутов менеджера устройства безопасности S1
| Атрибут | Формат | Размер, бит |
|---|---|---|
| Информация по управлению | Структура из трех элементов | 11 |
| Id канала | Unsigned3 | 3 |
| Версия программного обеспечения/ протокола | 1 октет, побитное отображение | 8 |
7.1.2.3 Абстрактный синтаксис PDU менеджера соединения безопасности M1
Абстрактный синтаксис для атрибутов, принадлежащих данному классу, описан в таблице 4.
Формат атрибутов менеджера соединения безопасности M1
7.1.2.4 Абстрактный синтаксис PDU менеджера соединения безопасности S1
Абстрактный синтаксис для атрибутов, принадлежащих данному классу, описан в таблице 5.
Формат атрибутов менеджера соединения безопасности S1
7.1.2.5 Абстрактный синтаксис PDU циклической передачи данных безопасности M1
Абстрактный синтаксис для атрибутов, принадлежащих данному классу, описан в таблице 6.
Формат атрибутов циклической передачи данных безопасности M1
7.1.2.6 Абстрактный синтаксис PDU циклической передачи данных безопасности S1
Абстрактный синтаксис для атрибутов, принадлежащих данному классу, описан в таблице 7.
7.1.3 Синтаксис передачи
7.1.3.1 Кодирование PDU менеджера устройства безопасности M1
Определенное кодирование PDU для атрибутов, принадлежащих данному классу, описано в таблице 8.
7.1.3.2 Кодирование PDU менеджера устройства безопасности S1
Определенное кодирование PDU для атрибутов, принадлежащих данному классу, описано в таблице 9.
7.1.3.3 Кодирование PDU менеджера соединения безопасности M1
Определенное кодирование PDU для атрибутов, принадлежащих классу, описано в таблице 10.
7.1.3.4 Кодирование PDU менеджера соединения безопасности S1
Определенное кодирование PDU для атрибутов, принадлежащих классу, описано в таблице 11.
Кодирование атрибутов менеджера соединения безопасности S1
7.1.3.5 Кодирование PDU циклической передачи данных безопасности M1
Определенное кодирование PDU для атрибутов, принадлежащих к данному классу, описано в таблице 12.
Кодирование атрибутов циклической передачи данных безопасности M1
7.1.3.6 Кодирование PDU циклической передачи данных безопасности S1
Определенное кодирование PDU для атрибутов, принадлежащих данному классу, описано в таблице 13.
Кодирование атрибутов циклической передачи данных безопасности S1
7.2 Описание состояния
7.2.1 Обзор
Модель состояния для КУБ, представленная в МЭК 61158, Тип 18, расширена добавлением безопасного состояния, как это показано на рисунке 4. Переход в безопасное состояние осуществляется в условиях наличия ошибок, а само состояние конфигурируется для обеспечения поддержания всех выводов в безопасном состоянии: низкий уровень цифровых выходных сигналов, ноль или выключено, а аналоговые выходы поддерживаются на безопасном уровне, предварительно сконфигурированном пользователем КУБ. Ведущее устройство безопасности M1 управляет состояниями каждого ведомого устройства индивидуально.
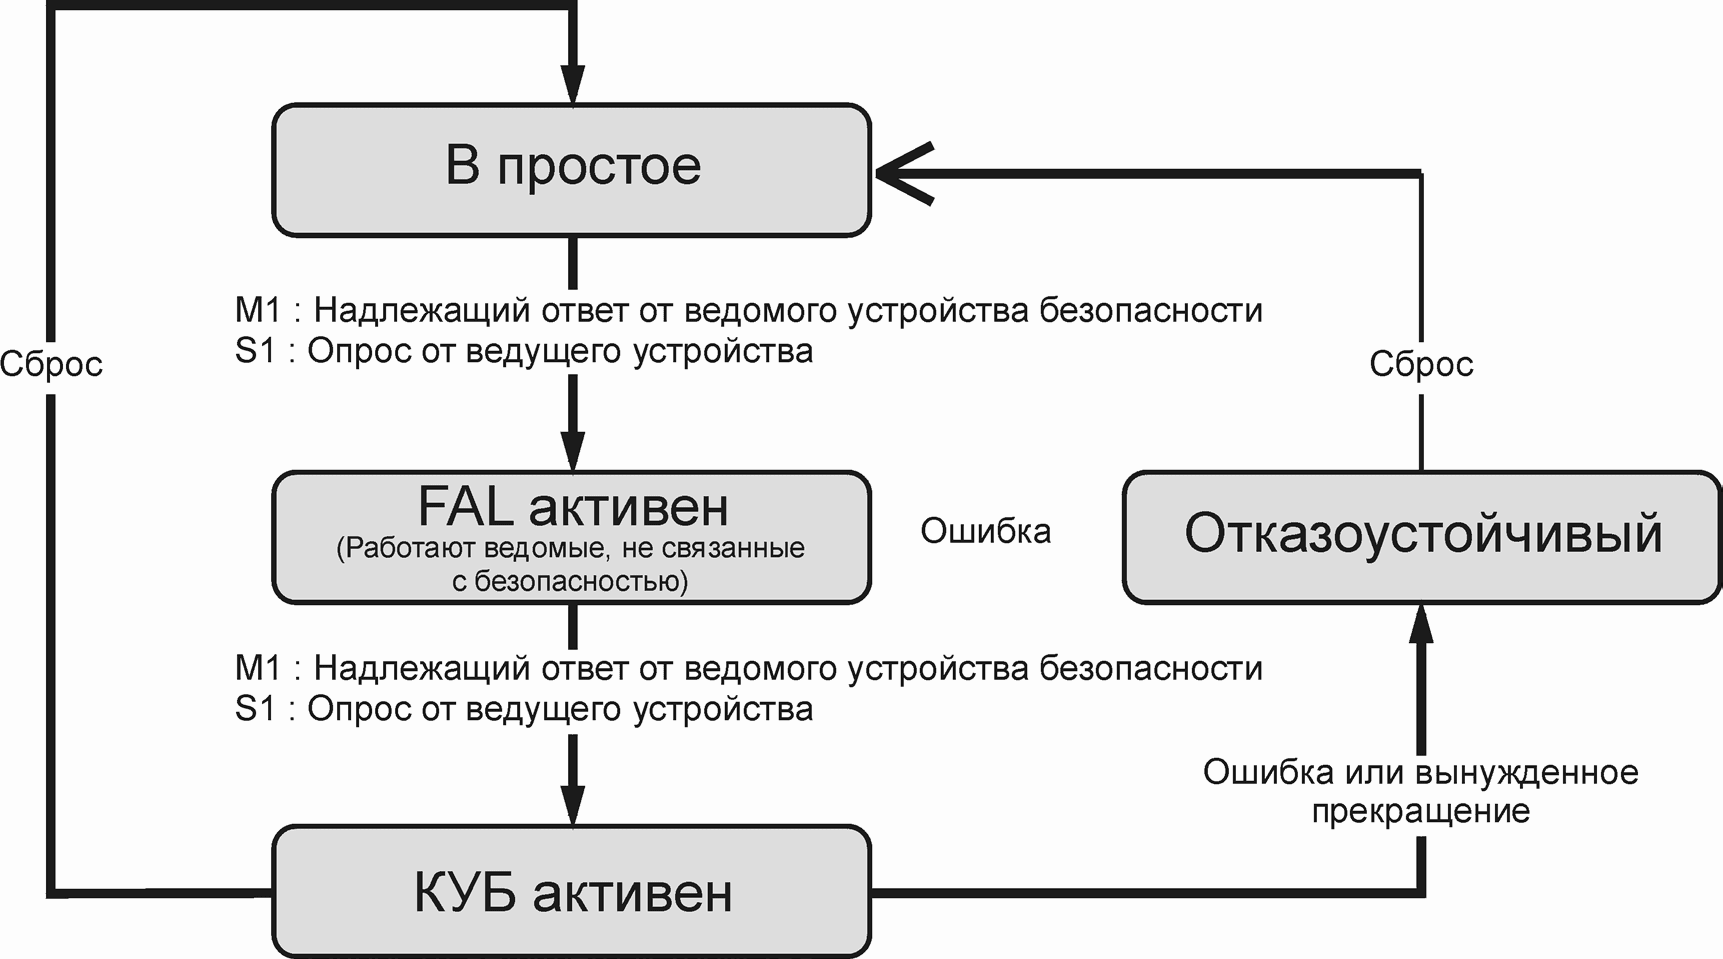
Рисунок 4 — Диаграмма состояний
Общий метод установления соединения, верификации ведущего устройства и обновления данных также расширен по сравнению с методом из стандарта МЭК 61158, Тип 18 и включает передачу параметров безопасности и их обработку (см. управление КУБ в разделе 8), а также передачу данных безопасности и контроль (мониторинг) подтверждения их получения.
7.2.2 Ожидание
7.2.2.1 Обзор
Состояние ожидания имеет место перед какими-либо коммуникациями FAL между устройствами.
7.2.2.2 Передача
В случае надлежащего запроса от пользователя FAL к ведущему устройству безопасности M1 подтверждение получения должного ответа от ведущего устройства безопасности S1 приводит к переходу из состояния ожидания в состояние выполнения FAL.
После принятия опросных сообщений от ведущего устройства безопасности M1 ведомое устройство безопасности S1 переходит в состояние выполнения FAL.
7.2.3 Выполнение FAL
7.2.3.1 Обзор
Ведущие устройства безопасности M1 и ведомые устройства безопасности S1 имеют установленные связи (коммуникации), не имеющие отношения к безопасности.
7.2.3.2 Переход
После получения запроса от ведущего устройства безопасности M1 ведомое устройство безопасности S1 переходит в состояние выполнения КУБ.
Любые условия ошибки или сбоя при нахождении в состоянии выполнения FAL или же неудачная попытка перейти в состояние выполнения КУБ приводит к переходу устройства FSCP 8/1 в отказоустойчивое состояние.
7.2.4 Выполнение КУБ
7.2.4.1 Обзор
Состояние выполнения КУБ подробно рассмотрено и объяснено в разделе 8.
7.2.4.2 Переход
Как объяснено в 7.2.6, устройство FSCP 8/1 переходит в отказоустойчивое состояние при обнаружении любых из следующих типов ошибок:
- обеспечение целостности данных (CRC 32);
- другие системы обеспечения целостности данных.
Как объяснено в 7.2.7, устройство FSCP 8/1 переходит в отказоустойчивое состояние после получения запроса на программное прерывание.
7.2.5 Отказоустойчивость
7.2.5.1 Обзор
Отказоустойчивое состояние — это состояние, при котором все выводы содержатся в их безопасном состоянии. В случае цифровых выходов, если не указано иначе, это отключенное (или нулевое, низкоуровневое) состояние, а в случае аналоговых выводов, если не указано иначе, это состояние нулевого выхода (т.е., отсутствие напряжения и/или тока).
Как правило, аналоговые выходы конфигурируются с включением безопасного значения, которое накладывается на выход в случае его нахождения в отказоустойчивом состоянии.
7.2.5.2 Переход
Выход из отказоустойчивого состояния возможен только посредством перезапуска ведомого устройства.
7.2.6 Передача данных безопасности и их обработка
7.2.6.1 Обзор
КУБ уровень FSCP 8/1 предоставляет следующие меры обеспечения безопасности:
- обеспечение целостности данных (CRC 32);
- другие системы обеспечения целостности данных.
Ведущее устройство безопасности и каждое ведомое устройство безопасности управляет передачами данных безопасности и анализирует их для целей верификации их целостности.
7.2.6.2 Порядковый номер
Сообщения безопасности содержат порядковый номер (RNO) размером 4 бита с установленной последовательностью. RNO изменяется и передается с помощью ведущего устройства безопасности. Ведомое устройство безопасности отражает полученный RNO. Если принят RNO, не входящий в последовательность, то ведомое устройство безопасности переводится в безопасное состояние.
7.2.6.3 Временное ожидание
КУБ использует таймер контроля безопасности и таймеры контроля данных безопасности для обеспечения надежной и непрерывной связи. Менеджмент КУБ устанавливает значение таймера равным от 1 мс до 65 535 мс.
Таймер контроля безопасности используется для подтверждения того, что циклическая коммуникация безопасности осуществляется нормально, а таймеры контроля данных безопасности применяются для подтверждения того, что последующие циклические коммуникации безопасности осуществляются нормально. Станции безопасности контролируют интервал принятия циклических данных, защищенных этим таймером контроля безопасности с помощью обычной информации о защите данных безопасности. Кроме того, ведомые станции безопасности контролируют интервалы принятия циклических данных, защищенных таймерами контроля данных безопасности с помощью обычной информации о защите данных безопасности.
В таблицах 14 и 15 описана операция таймера контроля безопасности, как для ведущего, так и для ведомого устройства безопасности.
Операция таймера контроля безопасности ведущего устройства
Операция таймера контроля безопасности ведомого устройства
Поведение ведущего устройства безопасности в случае истечения таймера контроля безопасности описывается следующим образом:
Поведение ведомого устройства безопасности в случае истечения таймера контроля безопасности описывается следующим образом:
-
отказоустойчивая обработка, например, прерывание выходных сигналов, отправляемых внешним устройствам;
7.2.6.4 Аутентификация соединения
Аутентификация соединения реализуется набором ID соединения безопасности (канальных ID) и номером станции. Каждое ведомое устройство безопасности использует 3-битный ID канала, описывающий систему сети безопасности данного устройства. Это предоставляет SRC вплоть до 8 систем сети безопасности. В рамках коммуникационной системы функциональной безопасности ID канала должны назначаться уникально. Сообщения безопасности всегда содержат ID канала.
7.2.6.5 Сообщение обратной связи
Сообщение обратной связи поступает от каждого ведомого устройства, подтверждающего получение сообщений от ведущего устройства. Сообщение обратной связи содержит информацию о статусе ошибки, поступившую от ведомого устройства, а также подтверждение RNO, ID канала, командный ID и поле данных поддержки протокола.
7.2.6.6 Целостность данных
CRC 32 для FSCP 8/1 вычисляется согласно приложению A. Интенсивность возникновения остаточной ошибки для FSCP 8/1 рассматривается в 9.5.2.
7.2.6.7 Различные системы обеспечения целостности данных
Различие между сообщениями, значимыми и не значимыми для безопасности обеспечивается подтверждением уникальности сообщений безопасности включением грамотно отформатированной контрольной суммы CRC (32 бита), 16-битового поля данных поддержки протокола, 8-битового командного ID, 3-битового ID канала и 4-битового RNO. Протокол МЭК 61158, Тип 18 использует другой CRC алгоритм (16-битовый CRC) и не включает поле данных поддержки протокола, командный ID, ID канала или RNO.
7.2.7 Программное прерывание (прекращение)
Обработка программного прерывания используется, когда ведущее устройство безопасности запрашивает ведомое устройство безопасности о прерывании коммуникаций. Ведомое устройство безопасности, получающее запрос на программное прерывание, переходит в отказоустойчивое состояние (останавливает внешние выходы) и затем немедленно прерывает коммуникации.
8 Управление коммуникационным уровнем безопасности
8.1 Общие положения
Приложения, связанные с безопасностью, используют следующие услуги для конфигурации коммуникационной системы безопасности:
8.2 Установление соединения и подтверждение обработки
После установления соединения, начальная конфигурация подтверждается проверкой того, что точки SAREP располагаются в устройствах безопасности и что циклическая передача данных безопасности поддерживается. Этот процесс описан в таблице 17.
Подробное рассмотрение установления
соединения и ожидания подтверждения
Ведущая станция безопасности передает RNO = 0, отправляя команду установления соединения.
8.3 Верификация ведомого устройства безопасности
8.3.1 Общие положения
Выполнение верификации информации об изделии подтверждает, что действительно подключенные ведомые станции безопасности соответствуют ведомым станциям безопасности, которые на текущий момент настроены на параметры сети ведущей станции безопасности для обнаружения неправильных соединений и конфигураций. Заменяющее ведомое устройство, не являющееся устройством безопасности, обнаруживается и отключается во время запуска.
8.3.2 Процесс верификации информации ведомого устройства безопасности
Процесс верификации информации ведомого устройства безопасности описан в таблице 18.
Подробное рассмотрение выполнения верификации информации ведомого устройства
Выполнение верификации информации ведомого устройства верифицирует информацию об изделии для ведомого устройства безопасности.
8.3.3 Передача параметров ведомому устройству безопасности
Параметры конфигурации ведомого устройства безопасности передаются от ведущего устройства безопасности каждому ведомому устройству безопасности. Процесс описан в таблице 19.
Подробное рассмотрение передачи параметров ведомого устройства безопасности
9 Системные требования
9.1 Индикаторы и коммутаторы
9.1.1 Коммутаторы
Каждое устройство безопасности должно предоставлять физические средства для настройки следующего:
- онлайн — настроить этот режим на установление канала данных;
- номер станции: 0 — ведущее устройство безопасности, 1 — 64 — ведомое устройство безопасности и требуется только для ведомого устройства безопасности;
- ID канала — от 0 до 7;
- скорость в бодах — 156 кбит/ч, 625 кбит/с, 2,5 Мбит/с, 5 Мбит/с, 10 Мбит/с — требуется только для ведущего устройства безопасности;
- сброс — требуется только для ведомого устройства безопасности.
Каждое устройство безопасности не обязательно предоставляет физические средства для настройки следующего:
- число занятых слотов — слоты станций (1 или 2), занятые одной ведомой станцией безопасности;
- линейный тест 1 — верифицирует, что ведущее устройство способно соединяться со всеми ведомыми станциями;
- линейный тест 2 — верифицирует, что ведущее устройство способно соединяться с определенной ведомой станцией;
- тест контроля параметров — верифицирует содержание параметров;
- испытание аппаратуры — верифицирует каждый индивидуальный модуль на нормальное функционирование.
9.1.2 Индикаторы
Требования к индикатору описаны в таблице 20, используя следующие обозначения:
Тип индикатора, цвет и форма не установлены. Также, в случаях использования компьютеров или других устройств с экранами, может поддерживаться индикация на экране.
Светодиоды монитора (устройства контроля)
9.2 Руководство по установке
Настоящий стандарт описывает протокол и услуги для системы коммуникаций безопасности, основанной на МЭК 61158, Тип 18. Тем не менее, использование устройств безопасности вместе с протоколом безопасности, описанном в настоящем стандарте, требует надлежащей установки. Все устройства соединенные с системой коммуникаций безопасности, заданной в настоящем стандарте, должны выполнять требования SELV/PELV, описанные в соответственных стандартах МЭК, таких как МЭК 60204-1.
Дополнительную информацию по установке можно также найти в [43] и [44].
9.3 Время реакции функции безопасности
9.3.1 Общие положения
Как упоминалось в 5.3, встроенный сторожевой таймер используется для предоставления временного ожидания каждого канала вывода на каждом ведомом выводном устройстве безопасности. Он обеспечивает время реакции функции безопасности, являющееся временем между обнаружением события на ведомом устройстве ввода безопасности и реакцией соответствующего канала(ов) вывода на ведомом устройстве(ах) вывода безопасности.
Время реакции функции безопасности состоит из времени передачи по полевой шине от ведомого устройства ввода безопасности ведущему устройству и от ведущего устройства безопасности ведомому устройству вывода безопасности, включая возможные повторения PDU безопасности, вызванные ошибками передачи, время на обработку на каждом ведомом устройстве безопасности (ввода и вывода) и время на обработку в SRC.
Если время реакции функции безопасности конкретного канала вывода ведомого выводного устройства безопасности превышено, то соответствующий канал вывода переводится в его безопасное состояние, которое, как правило, является обесточенным состоянием.
9.3.2 Вычисление времени
Встроенный сторожевой таймер, предоставляющий временное ожидание каждого канала вывода на каждом ведомом выводном устройстве безопасности, обеспечивает время реакции функции безопасности, являющееся временем между обнаружением события на ведомом вводном устройстве безопасности и реакцией соответствующего канала(ов) вывода на ведомом выводном устройстве(ах) безопасности, исключая время на обработку ввода безопасности.
Время реакции функции безопасности состоит из времени передачи по полевой шине от ведомого вводного устройства безопасности ведущему устройству и от ведущего устройства безопасности ведомому выводному устройству безопасности, включая возможные повторения PDU безопасности, вызванные ошибками передачи, время на обработку на каждом ведомом устройстве безопасности (ввода и вывода) и время на обработку в SRC.
Время реакции функции безопасности вычисляется, как сумма элементов с (a) по (e) из таблицы 21, учитывая термины, заданные в таблице 22.
1 Ведущее устройство безопасности вычисляет время тайм-аута на основе времени контроля обновления данных безопасности — ((WDT x n) x 2).
2 (WDT x n) x 2 — это время, требующееся для ведущего устройства безопасности, чтобы отправить коммуникационные данные.
Вычисление времени реакции функции безопасности
Определение терминов времени реакции функции безопасности
9.4 Длительность запросов на обслуживание
Длительность запроса на обслуживание приложением, связанным с безопасностью, на коммуникационном уровне безопасности должна быть достаточной по продолжительности для того, чтобы запрос был обнаружен приложением в течение наибольшего времени реакции функции безопасности.
9.5 Ограничения на вычисление системных характеристик
9.5.1 Системные характеристики
Должны быть учтены следующие базовые данные:
- МЭК 61158, Тип 18: без ограничений;
- максимальное число слотов безопасности: 64;
- минимальное время цикла сканнера: 10 мс;
- максимальное число бит I/O, относящихся к безопасности, приходящееся на один PDU безопасности — ведущий к ведомому: 208;
- максимальное число бит I/O, относящихся к безопасности, приходящееся на один PDU безопасности — ведомый к ведущему: 7168.
9.5.2 Частота возникновения остаточных ошибок (\Lambda)
Частота возникновения остаточных ошибок, \Lambda , для системы безопасности непосредственно связана с числом ведомых устройств безопасности и соответствующим им числом занятых слотов в конфигурации системы.
В таблице 23 показано влияние числа занятых слотов ведомых устройств безопасности на результирующую длину кадра для соответствующего PDU безопасности.
Число занятых слотов и данные безопасности
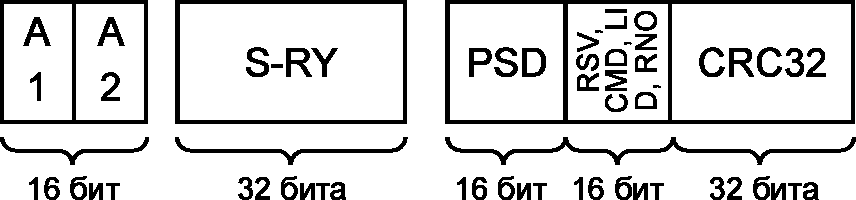
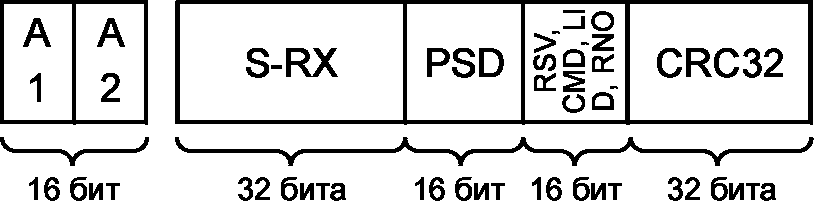
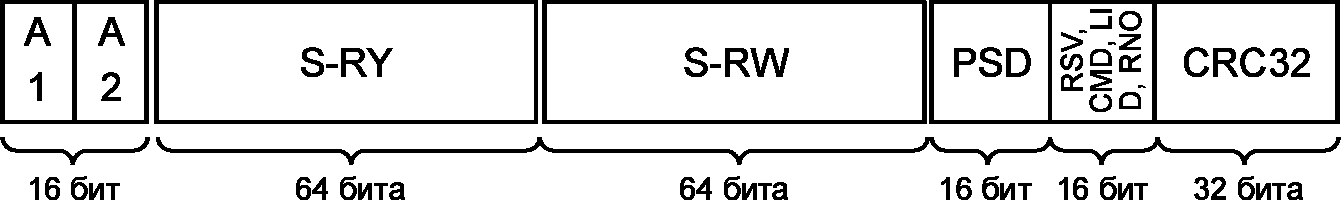
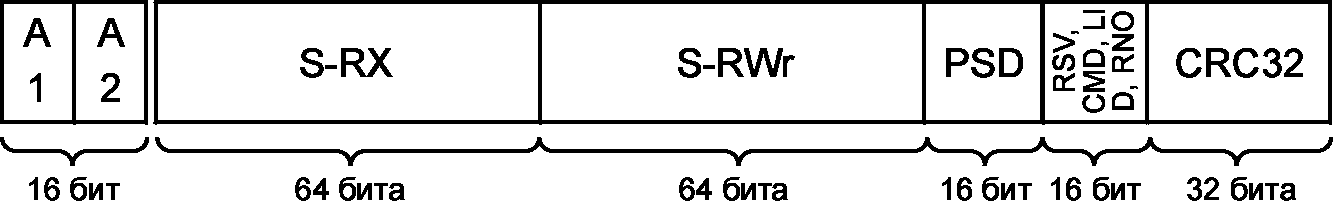
\Lambda можно получить из таблиц 24 и 25, основываясь на длине кадра и числе ведомых устройств безопасности в системе безопасности.
Частота возникновения остаточных ошибок \Lambda (занятые слоты: 1)
Частота возникновения остаточных ошибок \Lambda (занятые слоты: 2)
Результирующая частота возникновения остаточных ошибок для всех описанных конфигураций FSCP 8/1 поддерживается на уровне ниже 10-7 (10-9 в зависимости от сети), что удовлетворяет требованиям УПБ 3 и категории 4.
9.6 Техническое обслуживание
Не существует никаких конкретных требований к техническому обслуживанию, зависящих от КУБ.
1 Спецификации для системного поведения в случае ремонта и замены устройства не охватываются настоящим стандартом. Спецификация данных действий и ответственностей не отражается на спецификации услуг и протоколов. Как правило, она является частью плана менеджмента функциональной безопасности. Тем не менее, ремонт, замена, так же как и техническое обслуживание, общее подтверждение соответствия безопасности, общее функционирование, модификации, усовершенствования и списывание или удаление, в соответствии с МЭК 61508 являются важными проблемами, которые следует учитывать. Также рекомендуется обратиться к поставщику устройства или системы.
2 Для получения информации о программировании SRP и настройке параметров устройств безопасности настоятельно рекомендуется обратиться к поставщику устройства или системы. Кроме того, рекомендуется учесть документы [43] и [44], в которых для пользователя системы CC-LINK-Safety представлена дополнительная информация, например, контрольные списки.
3 Дополнительные требования для технического обслуживания, как и другие требования, описаны в МЭК 61508, МЭК 61511 и/или МЭК 62061.
9.7 Руководство по безопасности
Поставщик ведомых устройств безопасности, использующий КУБ в соответствии со спецификациями КУБ, предоставленными в настоящем стандарте, должен подготовить надлежащее руководство по безопасности в соответствии с МЭК 61508. Данное руководство по безопасности должно также включать требования к установке, как это определено в 9.2, так же как и руководящие указания для конфигурирования коммутаторов устройств. Кроме коммутаторов, соответствующих МЭК 61158, Тип 18, данные руководящие указания должны включать в себя утверждение о том, что все устройства безопасности в одной сети должны быть сконфигурированы, используя один ID канала. См. 9.1.1.
Для коммуникационной системы безопасности, основанной на МЭК 61158, Тип 18, настоятельно рекомендуется учитывать спецификации [43] - [45].
Примечание — Хорошей инженерной практикой перед началом внедрения устройства безопасности является общение с CLPA для установления поправок к руководству по внедрению и/или требованиям к внедрению.
10 Оценка
За разработку устройства в соответствии с надлежащим процессом разработки и в соответствии со стандартами безопасности (см. МЭК 61508, МЭК 61511, МЭК 62061, ...) и значимыми правовыми нормами (например, Европейскими указаниями по охране труда в машиностроении) ответственность несет производитель этого устройства.
ДОПОЛНИТЕЛЬНАЯ ИНФОРМАЦИЯ ДЛЯ УДОВЛЕТВОРЯЮЩИХ ФУНКЦИОНАЛЬНОЙ БЕЗОПАСНОСТИ ПРОФИЛЕЙ КОММУНИКАЦИЙ CPF 8
CRC32 для FSCP 8/1 вычисляют, используя следующий алгоритм:
G(x) = x32 + x26 + x23 + x22 + x16 + x12 + x11 + x10 + x8 + x7 + x5 + x4 + x2 + x + 1
Этот алгоритм определен в ИИЭР 802.3 [28].
ИНФОРМАЦИЯ ДЛЯ ОЦЕНКИ УДОВЛЕТВОРЯЮЩИХ ФУНКЦИОНАЛЬНОЙ БЕЗОПАСНОСТИ ПРОФИЛЕЙ КОММУНИКАЦИЙ CPF 8
Информация о тестовых лабораториях, которые испытывают и подтверждают соответствие изделий FSCP8/1 стандарту МЭК 61784-3-8, может быть получена у национальных комитетов МЭК или у следующих организаций:
6F Meiji Yasuda Seimei Ozone Bldg.
E-mail: info@cc-link.org
| СВЕДЕНИЯ О СООТВЕТСТВИИ ССЫЛОЧНЫХ МЕЖДУНАРОДНЫХ СТАНДАРТОВ | НАЦИОНАЛЬНЫМ СТАНДАРТАМ РОССИЙСКОЙ ФЕДЕРАЦИИ | |
| Таблица ДА | Обозначение ссылочного международного стандарта | |
| Степень соответствия | Обозначение и наименование соответствующего национального стандарта | IEC 60204-1 |
| IDT | ГОСТ Р МЭК 60204-1-2007 «Безопасность машин. Электрооборудование машин и механизмов. Часть 1. Общие требования» | IEC 61131-2 |
| IDT | ГОСТ IEC 61131-2-2012 «Контроллеры программируемые. Часть 2. Требования к оборудованию и испытания» | IEC 61158 (все части) |
| - | <*> | IEC 61158-2 |
| - | <*> | IEC 61158-3-18 |
| - | <*> | IEC 61158-4-18 |
| - | <*> | IEC 61158-5-18 |
| - | <*> | IEC 61158-5-10 |
| - | <*> | IEC 61158-6-18 |
| - | <*> | IEC 61326-3-1 |
| - | <*> | IEC 61326-3-2 |
| - | <*> | IEC 61508 (все части) |
| IDT | ГОСТ Р МЭК 61508-2012 (все части) «Функциональная безопасность систем электрических, электронных, программируемых электронных, связанных с безопасностью» | IEC 61511 (все части) |
| IDT | ГОСТ Р МЭК 61511-1-2011 «Безопасность функциональная. Системы безопасности приборные для промышленных процессов» | IEC 61784-1 |
| - <*> | ||
| IEC 61784-3:2010 | - | <*> |
| IEC 62061 IDT ГОСТ Р МЭК 62061-2013 «Безопасность оборудования. Функциональная безопасность систем управления электрических, электронных и программируемых электронных, связанных с безопасностью» <*> Соответствующий национальный стандарт отсутствует. | ||
Примечание — В настоящей таблице использовано следующее условное обозначение степени соответствия стандартов: