---
title: "\"ГОСТ Р ИСО/МЭК 20000-1-2010. Национальный стандарт Российской Федерации. Информационная технология. Менеджмент услуг. Часть 1. Спецификация\""
number: "ГОСТ Р ИСО/МЭК 20000-1-2010"
issuer: "Федеральное агентство по техническому регулированию и метрологии"
status: утратил силу
canonical: "https://bukva.ai/docs/gost-r-isomek-20000-1-2010"
---
## "ГОСТ Р ИСО/МЭК 20000-1-2010. Национальный стандарт Российской Федерации. Информационная технология. Менеджмент услуг. Часть 1. Спецификация"
# "ГОСТ Р ИСО/МЭК 20000-1-2010. Национальный стандарт Российской Федерации. Информационная технология. Менеджмент услуг. Часть 1. Спецификация"
(утв. и введен в действие Приказом Росстандарта от 12.11.2010 N 380-ст)
> [!WARNING]
> Документ утратил силу с 1 января 2015 года в связи с изданием Приказа Росстандарта от 08.11.2013 N 1543-ст.
> Взамен введен в действие [ГОСТ Р ИСО/МЭК 20000-1-2013](https://bukva.ai/docs/gost-r-isomek-20000-1-2013).
> Документ утратил силу с 1 января 2015 года в связи с изданием Приказа Росстандарта от 08.11.2013 N 1543-ст. Взамен введен в действие [ГОСТ Р ИСО/МЭК 20000-1-2013](https://bukva.ai/docs/gost-r-isomek-20000-1-2013).
> Документ [введен](#p100011) в действие с 1 июля 2011 года.
> [!NOTE]
> ИСТОРИЯ ИЗМЕНЕНИЙ НОРМАТИВНО-ТЕХНИЧЕСКИХ АКТОВ
```mermaid
flowchart LR
n0["ГОСТ Р ИСО/МЭК 20000-1-2010"]:::rst
click n0 "https://bukva.ai/docs/gost-r-isomek-20000-1-2010" "ГОСТ Р ИСО/МЭК 20000-1-2010. Национальный стандарт Российской Федерации. Информационная технология. Менеджмент услуг. Часть 1. Спецификация (утв. и введен в действие Приказом Росст"
n1["ГОСТ Р ИСО/МЭК 20000-1-2013"]:::rst
click n1 "https://bukva.ai/docs/gost-r-isomek-20000-1-2013" "ГОСТ Р ИСО/МЭК 20000-1-2013. Национальный стандарт Российской Федерации. Информационная технология. Управление услугами. Часть 1. Требования к системе управления услугами (утв. и в"
n2["ГОСТ Р ИСО/МЭК 20000-1-2021"]:::doc
n0 --> n1
n1 --> n2
classDef rst fill:#FFEBEB,stroke:#8B0000,color:#000;
classDef doc fill:#EBFFEB,stroke:#006400,color:#000;
classDef notEnt fill:#FFFFEB,stroke:#FF8C00,color:#000;
```
Утвержден и введен в действие
Приказом Федерального агентства
по техническому регулированию
и метрологии
от 12 ноября 2010 г. N 380-ст
**НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ**
**ИНФОРМАЦИОННАЯ ТЕХНОЛОГИЯ**
**МЕНЕДЖМЕНТ УСЛУГ**
**ЧАСТЬ 1**
**СПЕЦИФИКАЦИЯ**
Information technology. Service management. Part 1.
Specification
**ISO/IEC 20000-1:2005**
Information technology - Service management Part 1:
Specification (IDT)
**ГОСТ Р ИСО/МЭК 20000-1-2010**
1 июля 2011 года
### Предисловие
Цели и принципы стандартизации в Российской Федерации установлены Федеральным законом от 27 декабря 2002 г. N 184-ФЗ "О техническом регулировании", а правила применения национальных стандартов Российской Федерации - ГОСТ Р 1.0-2004 "Стандартизация в Российской Федерации. Основные положения".
### Сведения о стандарте
1. Подготовлен Закрытым акционерным обществом "Ай-Теко" (ЗАО "Ай-Теко") с участием Федерального государственного унитарного предприятия "Научно-исследовательский институт "Восход" (ФГУП НИИ "Восход") на основе собственного аутентичного перевода на русский язык стандарта, указанного в пункте 4.
2. Внесен Техническим комитетом по стандартизации ТК 22 "Информационные технологии".
3. Утвержден и введен в действие Приказом Федерального агентства по техническому регулированию и метрологии от 12 ноября 2010 г. N 380-ст.
4. Настоящий стандарт идентичен международному стандарту ИСО/МЭК 20000-1:2005 "Информационная технология. Менеджмент услуг. Часть 1. Спецификация" (ISO/IEC 20000-1:2005 "Information technology - Service management - Part 1: Specification").
5. Введен впервые.
Информация об изменениях к настоящему стандарту публикуется в ежегодно издаваемом информационном указателе "Национальные стандарты", а текст изменений и поправок - в ежемесячно издаваемых информационных указателях "Национальные стандарты". В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ежемесячно издаваемом информационном указателе "Национальные стандарты". Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования - на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет.
### Введение
Настоящая часть международного стандарта ИСО/МЭК 20000 призвана способствовать принятию интегрированного процессного подхода к эффективному предоставлению управляемых услуг с целью выполнения требований заказчиков и деловой сферы.
Для эффективного функционирования организации необходимо идентифицировать и осуществлять менеджмент многочисленных связанных между собой видов деятельности. Любое действие, использующее ресурсы и подверженное менеджменту для того, чтобы осуществить преобразование входов в выходы, может рассматриваться как процесс. Часто выход одного процесса формирует вход в другой процесс.
Скоординированное объединение и выполнение процессов менеджмента услуг обеспечивает текущее управление, более эффективное и благоприятное для непрерывного совершенствования. Выполнение этих видов деятельности и процессов требует наличия персонала для диспетчерской службы, поддержки услуг, предоставления услуг и для оперативных групп, которые должны быть хорошо организованы и скоординированы. Необходимы также соответствующие инструментальные средства для гарантии того, что эти процессы реализуются результативно и эффективно.
Предполагается, что выполнение положений, изложенных в настоящей части ИСО/МЭК 20000, доверено соответствующим квалифицированным и компетентным людям.
В стандарте не предусматривается включение всех необходимых условий контракта. Пользователи стандартов сами несут ответственность за их правильное применение. Соответствие любому Международному стандарту не освобождает от необходимости следовать юридическим обязательствам.
### 1. ОБЛАСТЬ ПРИМЕНЕНИЯ
Часть 1 ГОСТ Р ИСО/МЭК 20000 определяет требования к провайдеру услуг в области информационных технологий (ИТ) с целью предоставления заказчику управляемых услуг приемлемого качества. Часть 1 может использоваться:
a) организациями, деловые отношения между которыми связаны с предложением своих услуг;
b) организациями, деятельность которых требует согласованного подхода со стороны всех провайдеров услуг в цепочке поставок;
c) провайдерами услуг для сравнительной оценки уровня менеджмента услуг в области ИТ;
d) в качестве основы для проведения независимой аттестации;
e) организациями, которым необходимо продемонстрировать способность предоставлять услуги, удовлетворяющие требованиям заказчика;
f) организациями, стремящимися к улучшению услуг посредством эффективного применения процессов, нацеленных на мониторинг и повышение качества услуг.
[Часть 1](https://bukva.ai/docs/gost-r-mek-61982-1-2011) стандарта устанавливает ряд тесно связанных процессов менеджмента услуг, показанных на [рисунке 1](#p100037).
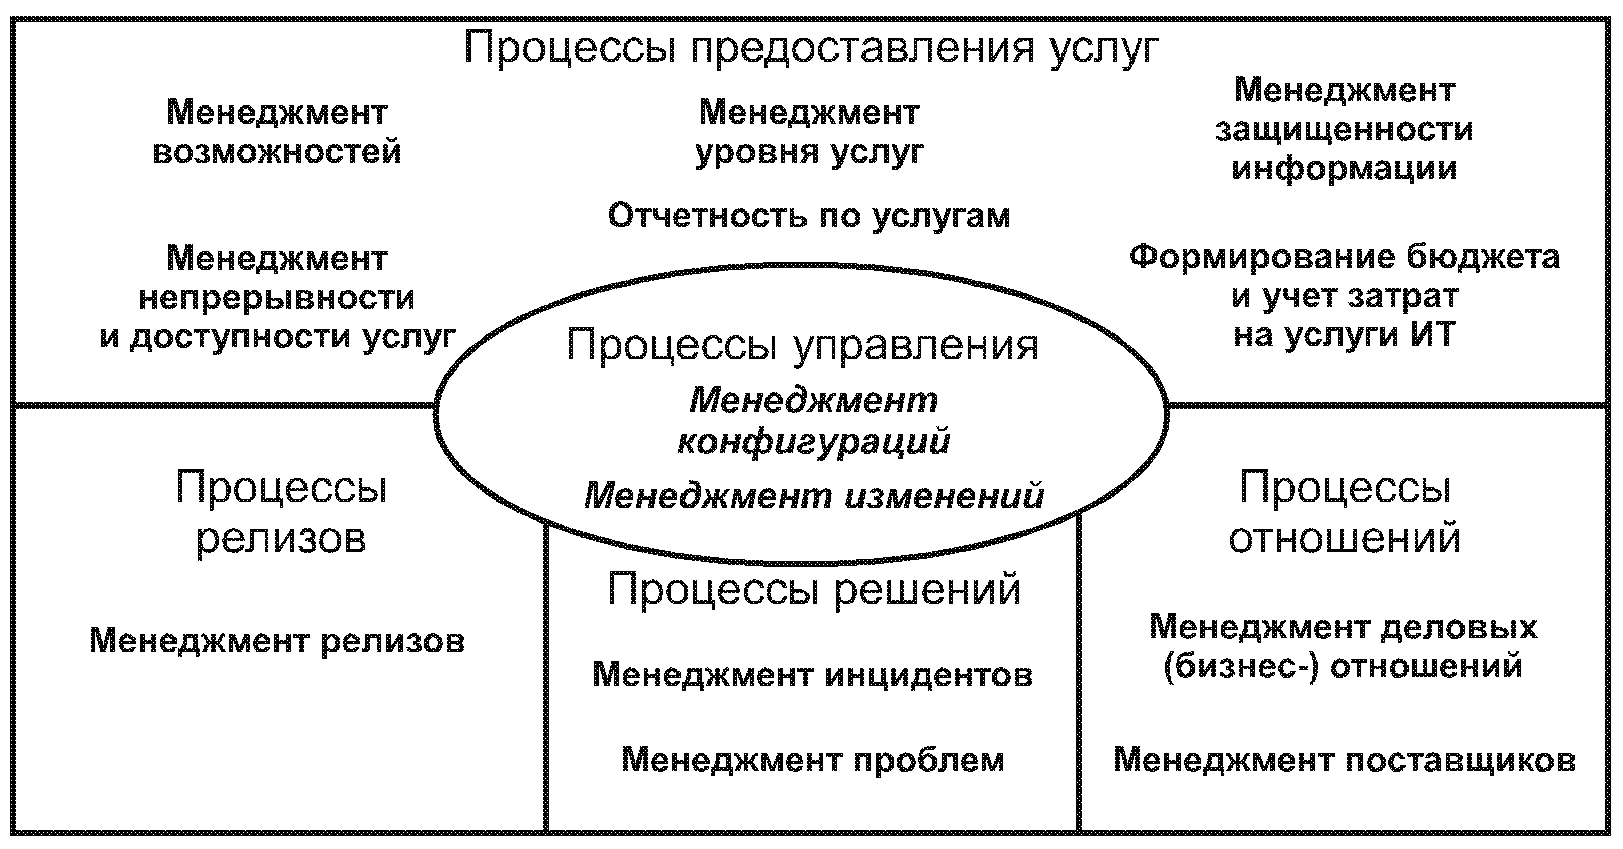
Рисунок 1. Процессы менеджмента услуг
Отношения между этими процессами зависят от их применения в пределах организации. В общем случае такие отношения являются слишком сложными для модели, поэтому они не отражены на рисунке.
Перечень целей и средств управления, содержащихся в настоящей части стандарта, не является исчерпывающим, и любая организация может определить для себя дополнительные цели и средства управления, необходимые для удовлетворения специфических потребностей своей деятельности. Природа деловых отношений между провайдером услуг и организациями, которым услуги предоставляются, будет определять, каким образом требования данной части стандарта выполняются для обеспечения полного достижения целей.
ГОСТ Р ИСО/МЭК 20000 основан на процессном подходе, и Часть 1 не предназначена для аттестации продуктов. Однако организации, разрабатывающие инструментарий менеджмента услуг, продукты и системы, могут применять первую и вторую части стандарта, а кодекс практической деятельности, изложенный во второй части стандарта, поможет им разрабатывать инструментарий, продукты и системы, соответствующие наилучшим достижениям практики менеджмента услуг.
### 2. ТЕРМИНЫ И ОПРЕДЕЛЕНИЯ
Для целей настоящего стандарта применяются следующие термины и определения.
2.1. Доступность (availability): способность компонента или услуги выполнять требуемые функ ции в определенный момент или в течение заданного интервала времени.
*Примечание.* Доступность обычно выражается как отношение интервала времени, в течение которого услуга является фактически доступной для реализации, к установленному соглашением периоду предоставления услуги.
2.2. Базовая линия (baseline): описание состояния услуги или отдельных элементов конфигурации (см. 2.4) в некоторый момент времени.
2.3. Запись об изменении (change record): запись, содержащая детальные сведения о том, какие элементы конфигурации (см. 2.4) и каким образом подвергались санкционированному изменению.
2.4. Составная часть конфигурации (configuration item): компонент инфраструктуры или элемент, который находится или будет находиться под воздействием менеджмента конфигурации.
*Примечание.* Составные части конфигурации могут значительно различаться по сложности, размерам и типу, начиная с целой системы, включающей технические средства, программные средства и документацию, и заканчивая отдельным модулем или минимальным компонентом технического средства.
2.5. База данных менеджмента конфигурации (configuration management database): база данных, которая содержит все соответствующие подробности о каждом элементе конфигурации и о значимости отношений между ними.
#### 2.6 Документ (document): информация и поддерживающий ее носитель.
Примечания. 1. В настоящем стандарте записи (см. [2.9](#p100056)) отличаются от документов тем, что они являются свидетельством деятельности, а не свидетельством намерений.
2. Примеры документов включают утверждения политики, планы, процедуры, соглашения об уровнях услуг и контракты.
2.7. Инцидент (incident): любое событие, которое не является частью стандартной операции услуги и которое вызывает или может вызвать прерывание или снижение качества предоставления услуги.
*Примечание.* Это событие может вызывать обращения со следующими вопросами: "Как сделать, чтобы я ...?"
2.8. Проблема (problem): неизвестная основная причина одного или нескольких инцидентов.
2.9. Запись (record): документ, содержащий достигнутые результаты или предоставляющий свидетельства реализованной деятельности.
*Примечания.* 1. В настоящем стандарте записи отличаются от документов тем, что они являются свидетельством деятельности, а не свидетельством намерений.
2. Примеры записей включают отчеты по аудиту, заявки на изменение, отчеты об инцидентах, записи об индивидуальном обучении, счета, отправленные заказчику.
2.10. Релиз (release): совокупность новых и (или) измененных элементов конфигурации, которые совместно испытываются и вводятся в рабочую среду.
2.11. Заявка на изменение (request for change): заполненная бумажная или экранная форма, содержащая детальные сведения о существе заявки на изменение какого-либо элемента конфигурации, связанного с услугой или инфраструктурой.
2.12. Диспетчерская служба (service desk): группа непосредственной поддержки заказчика, выполняющая значительную долю общих работ по поддержке.
2.13. Соглашение об уровне услуг (service level agreement): письменное соглашение между провайдером услуг и заказчиком, в котором указаны услуги и согласованные уровни этих услуг.
2.14. Менеджмент услуг (service management): деятельность, направленная на выполнение требований организаций - потребителей услуг.
2.15. Провайдер услуг (service provider): организация, поставившая перед собой цель соответствовать требованиям ГОСТ Р ИСО/МЭК 20000.
### 3. ТРЕБОВАНИЯ К СИСТЕМЕ МЕНЕДЖМЕНТА
Цель: Обеспечить систему менеджмента, включая политики и структуру работ, возможностями проводить эффективный менеджмент и предоставлять все услуги в области ИТ.
#### 3.1 Ответственность руководства
Через лидерство и действия руководство организации должно обеспечить доказательство выполнения своих обязательств по разработке, реализации и совершенствованию возможностей менеджмента услуг в контексте деятельности организации и требований заказчиков.
Руководство должно:
a) устанавливать политику, цели, и планы менеджмента услуг;
b) сообщать о важности достижения целей менеджмента услуг и о необходимости постоянного совершенствования;
c) гарантировать, что требования заказчиков определены и выполнены;
d) назначать представителя руководства, ответственного за координацию и менеджмент всех услуг;
e) определять и предоставлять ресурсы для планирования, исполнения, мониторинга, анализа и совершенствования предоставления и менеджмента услуг, например, принимать на работу необходимый персонал, управлять ротацией кадров;
f) осуществлять менеджмент рисков, связанных с организацией менеджмента услуг и с самими услугами;
g) в запланированные сроки проводить ревизии менеджмента услуг для гарантии того, что услуга остается пригодной, адекватной и результативной.
#### 3.2 Требования к документации
Провайдеры услуг должны предоставлять документы и записи, гарантирующие эффективность планирования, осуществления и контроля менеджмента услуг. Такие документы и записи должны включать:
a) документированные политики и планы менеджмента услуг;
b) документированные соглашения об уровнях услуг;
c) документированные процессы и процедуры, предусмотренные настоящим стандартом;
d) записи, требуемые настоящим стандартом.
Необходимо устанавливать процедуры и ответственность за создание, пересмотр, принятие, сопровождение, обращение и управление различными типами документов и записей.
*Примечание.* Документация может быть представлена в любой форме, на любых типах носителей.
#### 3.3 Компетентность, осведомленность и уровень тренированности персонала
Все роли и ответственность менеджмента услуг должны быть определены и поддержаны вместе с необходимым уровнем компетентности, требуемой для их эффективного исполнения.
Потребности в уровне компетентности и тренированности персонала следует периодически пересматривать и корректировать для того, чтобы дать возможность персоналу эффективно исполнять свои роли.
Руководство организации должно гарантировать, что ее служащие знают об уместности и важности своей деятельности и о вкладе, который они вносят в достижение целей менеджмента услуг.
### 4. ПЛАНИРОВАНИЕ И РЕАЛИЗАЦИЯ МЕНЕДЖМЕНТА УСЛУГ
Примечание. Методология менеджмента качества, известная как "Планируй - Выполняй - Контролируй - Действуй" (ПВКД) [<1>](#p100096), может применяться ко всем процессам. Цикл ПВКД может быть описан следующим образом:
a) планируй (Plan) - установите цели и процессы, необходимые для получения результатов, соответствующих требованиям заказчика и политике организации;
b) выполняй (Do) - осуществляйте эти процессы;
c) контролируй (Check) - проводите мониторинг и измеряйте процессы и услуги по отношению к политике, целям и требованиям, оформляйте отчеты о результатах;
d) действуй (Act) - предпринимайте действия для постоянного совершенствования эксплуатационных характеристик процессов.
---
<1> В оригинале - Plan-Do-Check-Act (PDCA).
Модель, приведенная на [рисунке 2](#p100099), иллюстрирует данный циклический процесс, а также связи процессов, представленных в [разделах с 4](#p100089) по [10](#p100308).
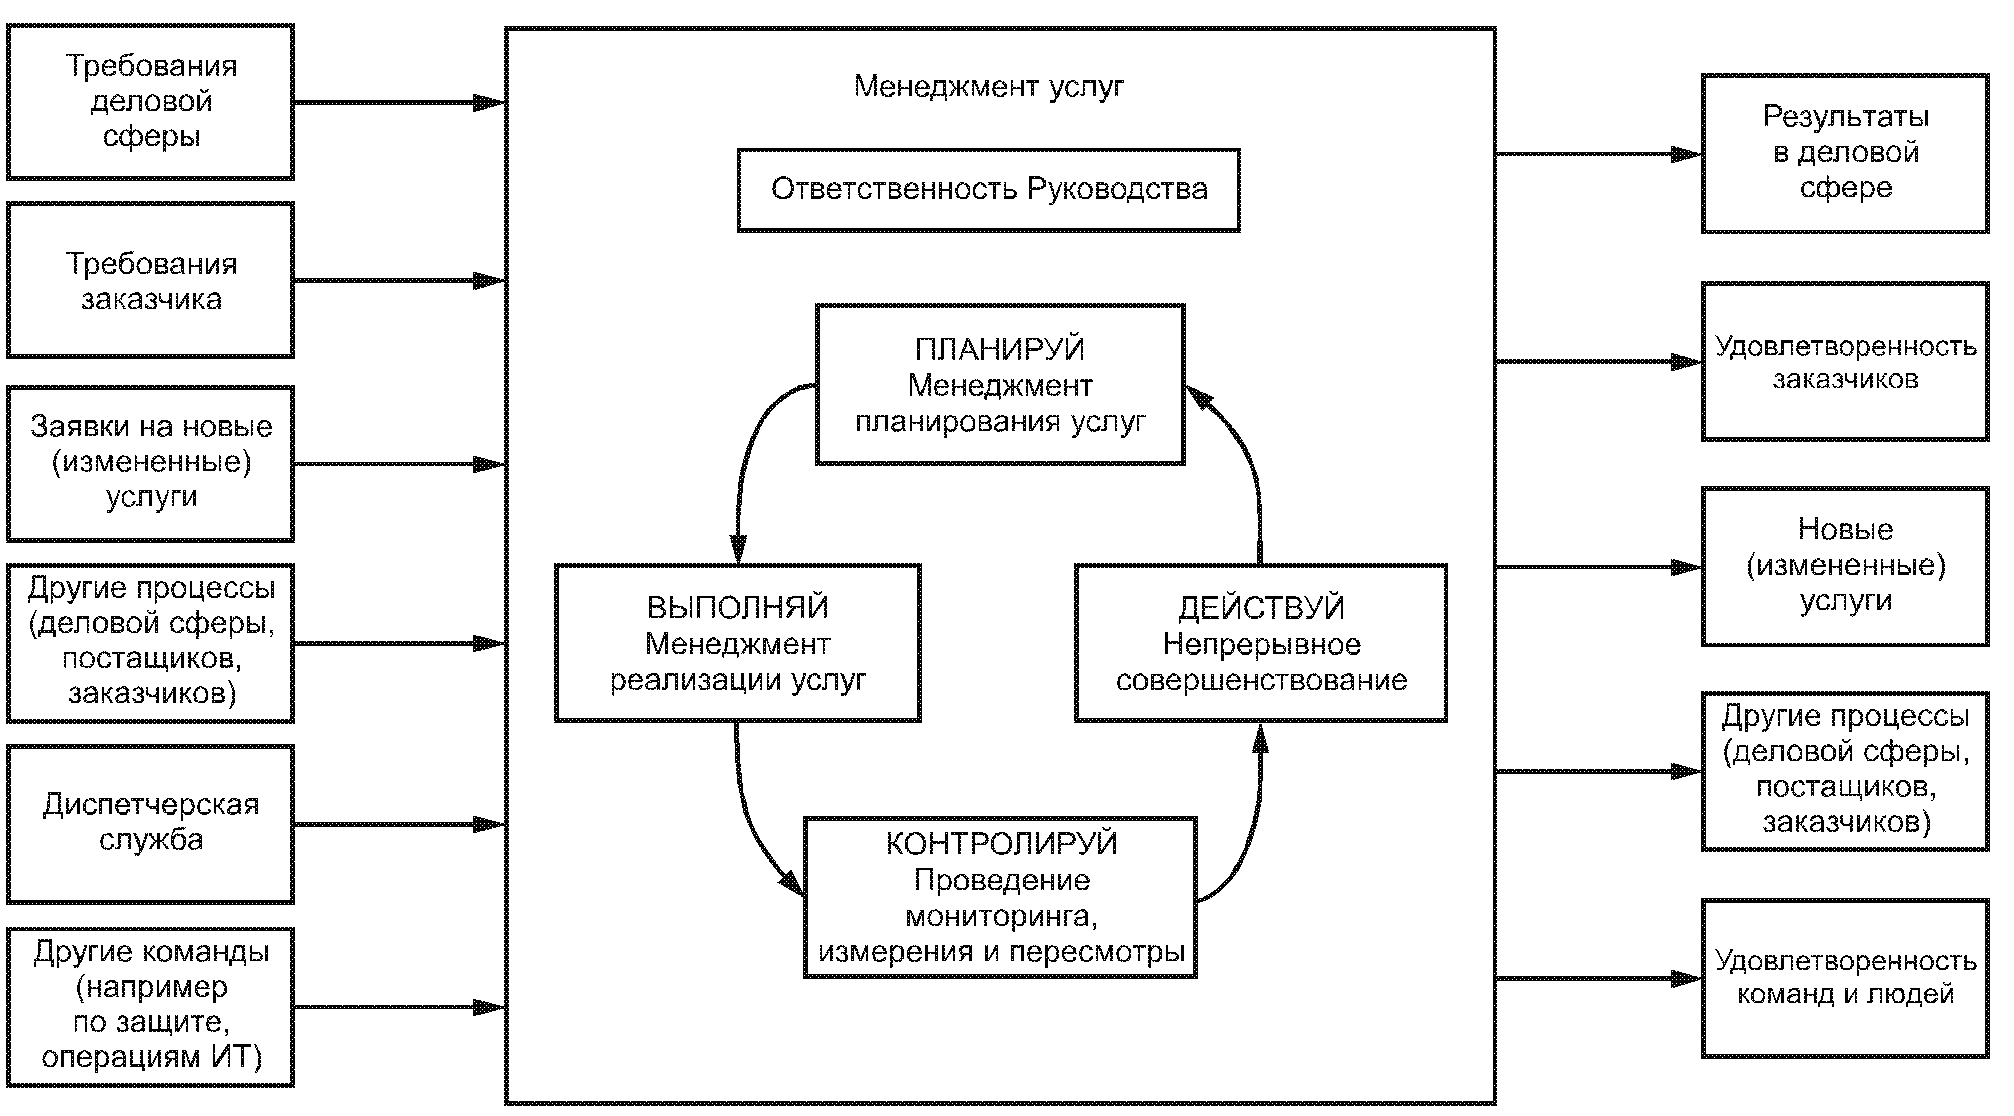
Рисунок 2. Применение методологии "Планируй - Выполняй -
Контролируй - Действуй" к процессам менеджмента услуг
#### 4.1 Планирование менеджмента услуг (Планируй)
Цель: Планировать реализацию менеджмента услуг.
Необходимо планировать менеджмент услуг. Планы должны определять как минимум:
a) область распространения менеджмента услуг для конкретного провайдера услуг;
b) цели и требования, которые должны быть выполнены менеджментом услуг;
c) процессы, которые будут осуществляться;
d) состав и структуру ролей и ответственности руководства, включая главного ответственного владельца, владельца процесса и менеджмент поставщиков;
e) интерфейсы между процессами менеджмента услуг и способы координации действий;
f) подход, принятый при идентификации, оценке и менеджменте проблем и рисков для достижения поставленных целей;
g) подход, применяемый для установления связи с проектами, создающими или модифицирующими услуги;
h) ресурсы, оборудование и финансы, необходимые для достижения поставленных целей;
i) инструментарий для соответствующей поддержки процессов;
j) способы осуществления менеджмента качества услуг, аудит и улучшение качества.
Следует четко обозначить направление менеджмента и документально зафиксировать ответственность за ревизии, проведение работ внешними организациями-соисполнителями (аутсорсинг), связи, сопровождение и выполнение планов.
#### 4.2 Реализация менеджмента услуг и предоставление услуг (Выполняй)
Цель: Выполнить план и реализовать цели менеджмента услуг.
Провайдер услуг должен следовать плану менеджмента услуг для реализации менеджмента и предоставления услуг, включая:
a) распределение фондов и бюджетных средств;
b) распределение ролей и ответственностей;
c) документирование и сопровождение политик, планов, процедур и четких описаний для каждого процесса или множества процессов;
d) идентификацию и менеджмент рисков по отношению к услугам;
e) команды специалистов, реализующих менеджмент, например, прием на работу, развитие, обновление и преемственность штатного персонала;
f) оборудование и денежные средства для выполнения менеджмента;
g) менеджмент команд, включая диспетчерскую службу и соответствующие операции;
h) сообщения о достижениях относительно планов;
i) координацию процессов менеджмента услуг.
#### 4.3 Мониторинг, измерения и ревизии (Контролируй)
Цель: Проводить мониторинг, измерения и ревизии для подтверждения того, что цели менеджмента услуг достигнуты и план выполнен.
Провайдер услуг должен применять методы, подходящие для мониторинга и, по возможности, - для измерения процессов менеджмента услуг. Эти методы должны демонстрировать способность процессов к достижению запланированных результатов.
Руководство должно проводить анализ результатов в запланированные сроки с целью определения того, что требования к менеджменту услуг:
a) соответствуют плану менеджмента услуг и требованиям настоящего стандарта;
b) эффективно выполняются и поддерживаются.
Программа аудита должна планироваться таким образом, чтобы учитывать как статус процессов, их важность и области применения, подлежащие аудиту, так и результаты предыдущих аудитов. Критерии аудитов, область, на которую они распространяются, частота аудитов и применяемые методы должны быть определены в соответствующих процедурах. Отбор аудиторов и проведение аудитов должны гарантировать объективность и беспристрастность процесса аудита. Аудиторы не должны проводить проверки своей собственной работы.
Цели проведения ревизий менеджмента услуг, его оценки и аудитов должны быть зарегистрированы вместе с результатами таких аудитов и ревизий, а также должны быть определены необходимые корректирующие действия. Информация о существенных областях несоответствия или моментах, вызывающих беспокойство, должна быть доведена до сведения соответствующих сторон.
#### 4.4 Непрерывное совершенствование услуг (Действуй)
Цель: Повышать результативность и эффективность предоставления услуг и менеджмента.
##### 4.4.1 Политика
Политика в области совершенствования услуг должна быть опубликована. Необходимо устранять любые несоответствия с настоящим стандартом или планами менеджмента услуг. Должны быть четко определены роли и ответственность за деятельность по улучшению услуг.
##### 4.4.2 Менеджмент усовершенствований
Все предложенные усовершенствования услуг должны быть оценены, зарегистрированы, ранжированы по приоритетам и закреплены за ответственными исполнителями. Для управления деятельностью по совершенствованию услуг должен применяться соответствующий план.
Провайдер услуг должен обладать некоторым процессом в местах предоставления услуг, который позволяет идентифицировать, измерять, составлять отчеты и осуществлять текущий менеджмент деятельности по совершенствованию услуг. Этот процесс должен включать:
a) улучшение конкретного процесса, которое может быть выполнено владельцем данного процесса с имеющимися в наличии штатными ресурсами, например, выполнение отдельных корректирующих или предупреждающих действий;
b) улучшение, затрагивающее всю организацию или более чем один процесс.
##### 4.4.3 Виды деятельности
Провайдер услуг должен осуществлять деятельность, направленную на:
a) сбор и анализ данных для базовой линии и установление своих возможностей осуществлять менеджмент, предоставлять услуги и реализовывать процессы менеджмента услуг;
b) идентификацию, планирование и реализацию усовершенствований;
c) проведение консультаций со всеми сторонами, вовлеченными в менеджмент услуг;
d) установление конечных целей для усовершенствований в области качества, затрат и использования ресурсов;
e) рассмотрение входов от всех процессов менеджмента услуг, имеющих отношение к усовершенствованиям;
f) измерения, составление отчетов и информирование об улучшениях услуг;
g) пересмотры политики менеджмента услуг, процессов, процедур и планов (при необходимости);
h) гарантии того, что все одобренные действия выполнены и они привели к достижению намеченных целей.
### 5. ПЛАНИРОВАНИЕ И РЕАЛИЗАЦИЯ НОВЫХ ИЛИ ИЗМЕНЕННЫХ УСЛУГ
Цель: Гарантировать предоставление новых или измененных услуг и осуществление их менеджмента в соответствии с согласованными затратами и качеством услуг.
Предложения, относящиеся к новым или измененным услугам, должны учитывать стоимостные, организационные, технические и коммерческие воздействия, которые могут быть результатом менеджмента и предоставления услуг.
Реализация новых или измененных услуг, включая прекращение предоставления услуги, должна быть запланирована и одобрена в рамках официального процесса менеджмента изменений.
Планирование и реализация новых или измененных услуг должны включать адекватное обеспечение финансами и ресурсами, необходимыми при проведении таких изменений для предоставления и менеджмента услуг.
Планы должны содержать:
a) роли и ответственность за реализацию, оперативное предоставление и сопровождение новых или измененных услуг, включая действия, которые будут выполняться самими заказчиками и поставщиками;
b) изменения в существующих услугах и структуре менеджмента услуг;
c) информацию о связях с соответствующими сторонами;
d) новые или измененные контракты и соглашения для согласования с изменениями в потребностях заказчиков;
e) требования к наличному и принимаемому на работу персоналу;
f) требования к опыту и квалификации персонала, например, пользователей, специалистов, осуществляющих техническую поддержку;
g) процессы, показатели, методы и инструментарий, которые будут использованы в связи с новыми или измененными услугами, например, менеджмент возможностей, менеджмент финансов;
h) объемы финансирования и временные масштабы;
i) критерии приемки услуг;
j) ожидаемые результаты от предоставления новой услуги, выраженные в измеримых показателях.
Провайдер услуг должен принять новые или измененные услуги перед их реализацией в рабочем окружении.
Провайдер услуг должен составлять отчеты о результатах, достигнутых с помощью новых или измененных услуг, сравнивая их с запланированными результатами. Последующее рассмотрение, при котором фактические результаты сравниваются с запланированными, должно проводиться в рамках процесса менеджмента изменений.
### 6. ПРОЦЕССЫ ПРЕДОСТАВЛЕНИЯ УСЛУГ
#### 6.1 Менеджмент уровня услуг
Цель: Определять, согласовывать, регистрировать и осуществлять менеджмент уровня услуг.
Полный диапазон услуг, представленный вместе с заданиями по уровню услуг и характеристиками рабочей нагрузки, должен быть согласован соответствующими сторонами и зарегистрирован.
Каждая предоставляемая заказчикам услуга должна быть определена, согласована и документирована в одном или нескольких соглашениях об уровнях услуг.
Соглашения об уровнях услуг, вместе с соглашениями о поддерживающих услугах, контрактами с поставщиками и соответствующими процедурами, должны быть согласованы всеми заинтересованными сторонами и зарегистрированы.
Соглашения об уровнях услуг должны находиться под управлением процесса менеджмента изменений.
Стороны, подписавшие соглашения об уровнях услуг, должны регулярно пересматривать их для гарантии актуальности на текущий момент и эффективности в дальнейшем.
Уровни услуг должны непрерывно контролироваться и сравниваться в отчетах с уровнями, установленными в заданиях. При этом отчеты должны содержать как текущую информацию, так и информацию о тенденциях. Причины несоответствий должны также отражаться в отчетах и анализироваться. Определенные в течение этого процесса действия по улучшению услуг должны регистрироваться и включаться в план совершенствования услуг.
#### 6.2 Отчетность об услугах
Цель: Составлять согласованные, своевременные, достоверные и точные отчеты для принятия обоснованных решений и обеспечения эффективных связей.
Каждый отчет об услугах должен быть четко изложен, включая цель, назначение, круг лиц, для которого он предназначен, и подробные сведения об источнике данных.
Отчеты об услугах должны отвечать установленным потребностям и требованиям заказчиков; они должны включать:
a) фактические значения характеристик услуг в сравнении с заданиями по уровням услуг;
b) несоответствия и проблемы, например, относительно соглашений по уровням услуг или уязвимостей в защите;
c) характеристики рабочих нагрузок, например, объем и расход ресурсов;
d) сообщения об эксплуатационных характеристиках, следующих за важными событиями, например, серьезными инцидентами и изменениями;
e) информацию о тенденциях;
f) результаты анализа удовлетворенности заказчика.
Решения руководства и корректирующие действия должны приниматься с учетом результатов, содержащихся в отчетах об услугах, и доводиться до сведения соответствующих сторон.
#### 6.3 Менеджмент доступности и непрерывности услуг
Цель: Гарантировать, что согласованные с заказчиком обязательства по доступности и непрерывности услуг могут быть выполнены при любых обстоятельствах.
Требования к доступности и непрерывности услуг должны определяться на основе бизнес-планов, соглашений об уровне услуг и оценки рисков. Требования должны включать права доступа и время реакции так же, как и готовность цепочки системных компонентов.
Планы обеспечения доступности и непрерывности услуг должны разрабатываться и подвергаться пересмотру (ревизии) по крайней мере один раз в год для гарантии того, что согласованные требования удовлетворяются при всех обстоятельствах, начиная от нормальных и заканчивая обстоятельствами, связанными с большими потерями качества услуг. Эти планы должны сопровождаться для гарантии отражения в них необходимых согласованных изменений.
Повторные испытания по планам доступности и непрерывности услуг должны проводиться при каждом крупном изменении в среде деловых отношений.
Процесс менеджмента изменений должен оценивать вклад каждого изменения в план доступности и непрерывности услуг.
Доступность услуг должна измеряться и регистрироваться. Незапланированные нарушения доступности услуг должны быть изучены и предприняты соответствующие действия.
*Примечание.* По возможности, следует выявлять потенциальные проблемы и выполнять предупреждающие действия.
Планы непрерывности услуг, списки контактов и база данных менеджмента конфигурации должны быть доступны тогда, когда закрыт обычный доступ к ним из офиса. План непрерывности услуг должен включать в себя возврат к нормальному режиму работы.
Содержание плана непрерывности услуг должно подвергаться проверкам в соответствии с потребностями среды деловых отношений.
Все проверки непрерывности услуг должны быть зарегистрированы, а нарушения непрерывности должны найти отражение в соответствующих планах действий.
#### 6.4 Формирование бюджета и учет затрат на услуги ИТ
Цель: Осуществлять формирование бюджета и учет затрат на предоставление услуг.
*Примечание.* В этом подразделе излагаются вопросы формирования бюджета и учета затрат на услуги ИТ. На практике многие провайдеры услуг сталкиваются с необходимостью назначать цену за подобные услуги. Однако поскольку назначение цен за услуги не является обязательным видом их деятельности, оно не рассматривается в рамках настоящего стандарта. Провайдерам услуг рекомендуется, чтобы в тех случаях, когда применяется конкретный механизм назначения цен, этот механизм был полностью определен и понятен всем сторонам. Все используемые на практике правила учета затрат должны быть согласованы с принятыми правилами бухгалтерского учета в организации провайдера услуг.
Должны быть четко определены политики и процессы:
a) формирования бюджета и учета затрат для всех компонентов, включая активы ИТ, используемые совместно ресурсы, накладные расходы, поставляемые извне услуги, персонал, страхование и лицензирование;
b) распределения прямых и косвенных затрат на предоставление услуг;
c) эффективного финансового контроля и выдачи разрешений.
Затраты на предоставление услуг должны включаться в бюджет с детализацией, достаточной для эффективного финансового контроля и принятия решений.
Провайдер услуг должен постоянно контролировать расходование денежных средств и составлять отчеты о соответствии фактических затрат затратам, предусмотренным бюджетом, рассматривать финансовые прогнозы и соответствующим образом управлять своими затратами.
Изменения в услугах должны оцениваться с точки зрения их стоимости и приниматься в рамках процесса менеджмента изменений.
#### 6.5 Менеджмент возможностей
Цель: Гарантировать, что провайдер услуг на протяжении всего времени обладает возможностями, достаточными для удовлетворения текущего и будущего согласованного спроса, вытекающего из потребностей деятельности заказчика.
Менеджмент возможностей должен обеспечивать и поддерживать план реализации возможностей.
Менеджмент возможностей должен быть ориентирован на потребности деловой сферы и включать:
a) текущие и прогнозируемые возможности и требования к эксплуатационным характеристикам;
b) определенные масштабы времени, пороговые значения и затраты на модернизацию услуг;
c) оценку влияния на возможности предстоящей модернизации услуг, запросов на изменения, новых технологий и техники;
d) прогнозируемые воздействия внешних изменений, например, в области законодательства;
e) данные и процессы, позволяющие проводить прогнозирующий анализ.
Для мониторинга, настройки эксплуатационных характеристик и обеспечения адекватных возможностей услуг необходимо определять соответствующие методы, процедуры и технику.
#### 6.6 Менеджмент защиты информации
Цель: Осуществлять эффективный менеджмент защиты информации в рамках всей деятельности по услугам.
Примечание. ГОСТ Р ИСО/МЭК 17799 "Информационная технология. Практические правила управления информационной безопасностью" содержит свод правил и рекомендаций по менеджменту защиты информации.
Руководство провайдера услуг, наделенное соответствующими полномочиями, должно утвердить политику по защите информации, которая должна быть доведена до сведения персонала и при необходимости - до заказчиков.
Средства управления защитой должны функционировать таким образом, чтобы:
a) выполнять требования политики по защите информации;
b) осуществлять менеджмент рисков, связанных с доступом к услугам или системам.
Средства управления защитой должны быть зарегистрированы. Документация должна описывать риски, с которыми имеют дело средства управления, а также режимы работы и поддержания в рабочем состоянии этих средств.
Влияние изменений на средства управления защитой должно оцениваться до выполнения этих изменений.
Договоренности, в соответствии с которыми в работах участвуют внешние организации, имеющие доступ к информационным системам и услугам, должны основываться на официальных соглашениях, в которых определяются все необходимые требования к защите.
Обо всех инцидентах по защите необходимо давать оповещения и регистрировать инциденты как можно скорее согласно процедурам менеджмента инцидентов. Эти процедуры должны осуществляться на месте для гарантии того, что все инциденты по защите исследованы, а руководство предприняло соответствующие действия.
На месте должны существовать также механизмы, позволяющие осуществлять мониторинг и оценивать количественно типы, объемы, воздействия инцидентов и нарушений функционирования. Действия по улучшениям, выявленные в течение этого процесса, должны быть зарегистрированы и учтены в плане совершенствования услуг.
### 7. ПРОЦЕССЫ ОТНОШЕНИЙ
#### 7.1 Общие положения
Процессы отношений описывают два взаимосвязанных аспекта: менеджмента отношений в деловой сфере и менеджмента поставщиков.
#### 7.2 Менеджмент отношений в деловой сфере
Цель: Устанавливать и поддерживать взаимовыгодные отношения между провайдером услуг и заказчиком, основанные на понимании потребностей заказчика и мотивов деловой деятельности каждой из сторон.
Провайдер услуг должен идентифицировать и документировать сведения о правообладателях и заказчиках услуг.
Провайдер услуг и заказчик должны не реже одного раза в год участвовать в проведении ревизий предоставляемых услуг для обсуждения любых изменений в области распространения услуг, в соглашениях об уровнях предоставляемых услуг, контрактах (при их наличии) или потребностях в сфере деловых отношений. Они должны также проводить в согласованные сроки промежуточные совещания, посвященные обсуждению эксплуатационных показателей, достижений, проблемных вопросов и планов действий. Все совещания должны документироваться.
Другие правообладатели услуг могут также приглашаться на эти совещания.
Следствиями таких совещаний будут являться изменения в контрактах (при их наличии) и изменения в уровнях предоставляемых услуг. Эти изменения должны вводиться в процесс менеджмента изменений.
Провайдер услуг должен накапливать знания о потребностях в сфере деловых отношений и основных изменениях для того, чтобы готовить адекватную реакцию на эти потребности.
Должен существовать отдельный процесс обработки претензий. Определение официальной претензии по услуге должно быть согласовано с заказчиком. Провайдер услуг должен регистрировать, исследовать, отрабатывать, составлять отчеты и закрывать в установленном порядке все официальные претензии по услугам. В тех случаях, когда претензия не удовлетворена по обычным каналам, заказчику должна быть доступна возможность обращения в вышестоящие инстанции.
Провайдер услуг должен иметь по крайней мере одного сотрудника, персонально ответственного за менеджмент удовлетворенности заказчика и в целом за процесс отношений в деловой сфере. Кроме того, должна существовать обратная связь от регулярной оценки степени удовлетворенности заказчика. Возможные действия по улучшению услуг, определенные в течение этого процесса, должны регистрироваться и в последующем включаться в план совершенствования услуг.
#### 7.3 Менеджмент поставщиков
Цель: Осуществлять менеджмент поставщиков для гарантии обеспечения беспрепятственности и качества услуг.
*Примечания.* 1. Выбор поставщиков находится вне области применения настоящего стандарта.
2. Провайдер услуг может использовать поставщиков для предоставления некоторой части услуги. В этом случае провайдеру услуг необходимо продемонстрировать соответствие с процессами менеджмента поставщиков. Пример сложных отношений между провайдером услуг и поставщиками приведен на [рисунке 3](#p100251).
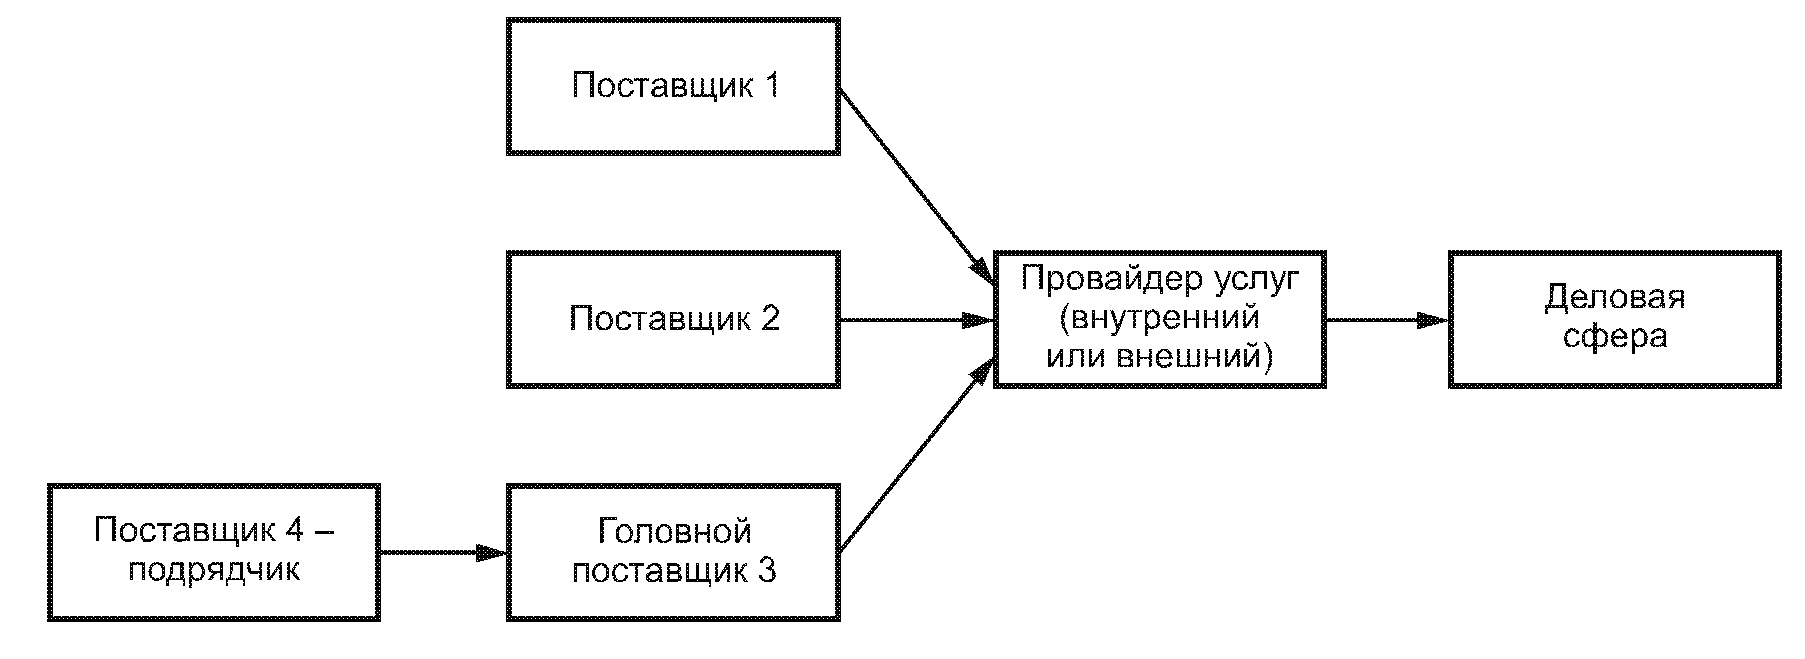
Рисунок 3. Пример отношений между провайдером услуг
и поставщиками
Провайдер услуг должен иметь документированные процессы менеджмента поставщиков и назначать менеджеров контрактов, ответственных за сопровождение каждого поставщика.
Требования, область применения, уровни услуг и коммуникационные процессы, обеспечиваемые поставщиками, должны быть документированы в соглашениях об уровнях услуг или иных документах и согласованы всеми сторонами.
Соглашения об уровнях услуг, заключенные с поставщиками, должны соответствовать соглашениям об уровнях услуг, заключенных с заказчиками.
Интерфейсы между процессами, применяемыми каждой из сторон, должны документироваться и согласовываться этими сторонами.
Распределение ролей и ответственности между головными поставщиками и их подрядчиками должно быть четко документировано. Головные поставщики должны быть в состоянии демонстрировать процессы, гарантирующие выполнение требований контрактов своими подрядчиками.
По крайней мере раз в год должен реализовываться процесс детального пересмотра контрактов или официальных соглашений с целью получения гарантий того, что потребности деловой деятельности организаций - потребителей услуг и обязательства по контрактам продолжают удовлетворяться.
Следствиями таких ревизий могут быть изменения в соглашениях об уровнях услуг и изменения в контрактах (при их наличии). Любые такие изменения должны находить отражение в процессе менеджмента изменений.
Должен существовать процесс, связанный с обсуждением контрактов.
Должен также существовать процесс, относящийся к ожидаемому окончанию предоставления услуги, ее преждевременному прекращению или передаче предоставления услуги другой стороне.
Эксплуатационные показатели в сравнении с заданиями по уровням услуг должны непрерывно контролироваться и анализироваться. Возможные действия по улучшениям, выявленные в течение этого процесса, должны быть зарегистрированы и должны служить основанием для включения в план совершенствования услуг.
### 8. ПРОЦЕССЫ РЕШЕНИЙ
#### 8.1 Исходная информация
Менеджмент инцидентов и менеджмент проблем, несмотря на тесную связь, представляют собой два различных процесса.
#### 8.2 Менеджмент инцидентов
Цель: Как можно скорее восстановить предоставление согласованной услуги деловому сообществу или отреагировать на заявку об услуге.
Все инциденты должны быть зарегистрированы.
Процедуры менеджмента инцидентов должны быть адаптированы для реализации менеджмента воздействий инцидентов.
Процедуры должны определять регистрацию, установление приоритетов, влияние деловой деятельности, классификацию, обновление, развитие во времени, выработку решений и официальное закрытие всех инцидентов.
Заказчик должен быть информирован о прогрессе относительно зарегистрированных инцидентов или заявок на услуги и готов к принятию последующих мер, если уровень услуг не может быть достигнут, а совместные действия не могут быть согласованы.
Весь персонал, вовлеченный в менеджмент инцидентов, должен иметь доступ к соответствующей информации, такой, как известные ошибки, решение проблем и база данных менеджмента конфигурации.
Основные инциденты должны быть классифицированы, а их менеджмент должен осуществляться в соответствии с отдельным процессом.
#### 8.3 Менеджмент проблем
Цель: Минимизировать нарушения деловых процессов посредством действенной идентификации инцидентов, анализа причин возникновения инцидентов и менеджмента проблем, нацеленного на их закрытие.
Все идентифицированные проблемы должны быть зарегистрированы.
Процедуры менеджмента проблем должны быть адаптированы для идентификации, минимизации или уклонения от воздействия инцидентов и проблем. Эти процедуры должны определять регистрацию, классификацию, обновление, развитие во времени, принятие решений и закрытие всех проблем.
Должны предприниматься превентивные меры для уменьшения возможности возникновения потенциальных проблем, например, исходя из анализа тренда интенсивности и типов инцидентов.
Изменения, требуемые для устранения первопричин проблем, должны быть переданы процессу менеджмента изменений.
Процесс решения проблем должен подвергаться мониторингу, анализироваться и оканчиваться составлением отчета о результативности решения проблем.
Лица, осуществляющие процесс менеджмента проблем, должны гарантировать, что актуальная информация по известным ошибкам и решенным проблемам доступна лицам, реализующим процесс менеджмента инцидентов.
Возможные действия по улучшениям, выявленные в течение процесса менеджмента проблем, должны быть зарегистрированы, и эти записи должны служить в качестве исходной информации при формировании плана совершенствования услуг.
### 9. ПРОЦЕССЫ УПРАВЛЕНИЯ
#### 9.1 Менеджмент конфигурации
Цель: Определять и управлять компонентами услуг и инфраструктуры, а также поддерживать точную информацию о конфигурации.
Должен осуществляться комплексный подход к планированию изменений и менеджменту конфигурации.
Провайдер услуг должен определить интерфейс с процессами учета финансовых активов.
*Примечание.* Учет финансовых активов находится вне сферы применения настоящего стандарта.
Должна быть установлена политика, согласно которой определяются как элементы конфигурации, так и входящие в них составные части.
Должна быть определена информация, регистрируемая для каждого элемента конфигурации, включая сведения об отношениях между ними и о документации, необходимая для эффективного менеджмента услуг.
Менеджмент конфигурации должен обеспечивать механизмы для идентификации, управления и отслеживания версий идентифицируемых компонентов услуг и инфраструктуры. Должны предоставляться гарантии того, что уровень управления является достаточным для удовлетворения потребностей деловой сферы, с учетом риска возникновения отказов и критичности услуги.
Менеджмент конфигурации должен предоставлять информацию для процесса менеджмента изменений по каждому воздействию, требующему изменений в услуге и конфигурации инфраструктуры. Изменения в элементах конфигурации, в случае необходимости, должны отслеживаться и подвергаться аудиту, например, изменения и перемещения программных и технических средств.
Процедуры управления конфигурацией должны гарантировать поддержание целостности систем, услуг и компонентов услуг.
Базовая линия соответствующих элементов конфигурации должна быть сформирована прежде, чем они будут введены в рабочую среду.
Эталонные копии цифровых элементов конфигурации должны находиться под контролем в защищенных физических или электронных библиотеках и снабжаться ссылками на записи, относящиеся к конфигурации, например, к программным средствам, к средствам тестирования, поддерживающим документам.
Все элементы конфигурации должны однозначно идентифицироваться и регистрироваться в базе данных менеджмента конфигурации, доступ к обновлению которой должен строго контролироваться. Должен осуществляться активный менеджмент и верификация самой базы данных с целью гарантии ее надежности и точности. Информация о статусе элементов конфигурации, об их версиях, расположении, сопутствующих изменениях и проблемах, а также о связанной с ними документации, должна быть доступна по требованию.
Процедуры аудита конфигурации должны включать регистрацию выявленных недостатков, инициацию корректирующих действий и составление отчетов о результатах аудита.
#### 9.2 Менеджмент изменений
Цель: Гарантировать, что все изменения оценены, приняты, выполнены и проанализированы контролируемым способом.
Изменения услуг и инфраструктуры должны иметь четко определенную и документированную область распространения.
Все заявки на изменения должны быть зарегистрированы и классифицированы, например, "срочное", "экстренное", "значительное", "незначительное". Заявки на изменения должны быть оценены с учетом связанных с ними рисков, влияния и пользы для деловой сферы.
Процесс менеджмента изменений должен включать в себя способы, с помощью которых эти изменения, в случае если они окажутся неудачными, будут отменяться (с возвратом в исходное состояние) или исправляться.
Изменения должны быть приняты, зафиксированы и выполнены контролируемым способом.
Все изменения должны анализироваться на предмет их успешности и возможных действий, предпринимаемых после выполнения изменений.
Должны существовать политики и процедуры управления полномочиями и реализацией экстренных изменений.
Намеченные сроки реализации изменений должны использоваться в качестве базиса при составлении графиков реализации изменений и релизов. Графики, которые содержат детальные сведения обо всех изменениях, принятых для реализации, и о предлагаемых сроках их выполнения, должны сопровождаться и доводиться до сведения соответствующих сторон.
Записи об изменениях должны регулярно анализироваться с целью выявления роста количества изменений, частоты повторения определенных типов изменений, появления тенденций и другой значимой информации. Результаты и выводы, вытекающие из такого анализа, должны быть зарегистрированы.
Возможные действия по улучшениям, выявленные в процессе менеджмента изменений, должны быть зарегистрированы и учтены при составлении плана совершенствования услуг.
### 10. ПРОЦЕСС РЕЛИЗОВ
#### 10.1 Процесс менеджмента релизов
Цель: Проводить, распространять и отслеживать в рабочей среде одно или более изменений в релизах.
*Примечание.* Процесс менеджмента релизов должен быть интегрирован с процессами менеджмента конфигураций и менеджмента изменений.
Политика релизов, устанавливающая частоту и типы релизов, должна быть документирована и согласована.
Провайдер услуг совместно с деловым сообществом должен планировать введение релизов в услуги, в систему, в программные и технические средства. Планы реализации релизов должны быть согласованы и санкционированы всеми соответствующими сторонами, например, заказчиками, пользователями, оперативным и обслуживающим персоналом.
Процесс менеджмента релизов должен включать способы отмены и исправления релизов, если они оказались неудачными.
Планы должны включать сроки реализации и распространения релизов, ссылки на соответствующие заявки на изменения, известные ошибки и проблемы. Процесс менеджмента релизов должен передавать соответствующую информацию процессу менеджмента инцидентов.
Заявки на изменения должны оцениваться на предмет определения их влияния на планы реализации релизов. Процедуры менеджмента релизов должны включать обновление и коррекцию записей об изменениях и информации о конфигурации. Менеджмент экстренных релизов должен осуществляться согласно определенному процессу, связанному с процессом менеджмента экстренных изменений.
Для формирования и испытания всех релизов до их распространения должна быть создана управляемая среда приемочных испытаний.
Релизы и способы их распространения должны быть спроектированы и выполнены таким образом, чтобы целостность программных и технических средств поддерживалась во время инсталляции, обработки, упаковки и доставки.
Успехи и неудачи релизов должны оцениваться в измеримых показателях. Измерения должны охватывать инциденты, относящиеся к релизам в последующий период времени после их развертывания в рабочей среде. Анализ должен включать оценку влияния релизов на деловые процессы, на применение информационных технологий и ресурсы поддержки персонала, а также должен обеспечивать формирование предложений для включения в план совершенствования услуг.
## БИБЛИОГРАФИЯ
1. [ГОСТ Р ИСО/МЭК 20000-2](https://bukva.ai/docs/gost-r-isomek-20000-2-2010) Информационная технология. Менеджмент услуг.
Часть 2. Кодекс практической деятельности
(ISO/IEC 20000-2)\ (Information technology - Service management
- Part 2: Code of practice)
2. ГОСТ Р ИСО/МЭК 17799 Информационная технология. Практические
правила управления информационной
безопасностью
(ISO/IEC 17799) (Information technology - Security
techniques - Code of practice for
information security management)
3. ГОСТ Р ИСО/МЭК 12207 Информационная технология. Процессы
жизненного цикла программных средств
(ISO/IEC 12207) (Information technology - Software life
cycle processes)
4. ИСО/МЭК ТО 15271 Информационная технология. Руководство
по применению ИСО/МЭК 12207
(ISO/IEC TR 15271) (Information technology - Guide for ISO/IEC
12207 (Software life cycle Processes)
5. ГОСТ Р ИСО/МЭК ТО 16326 Программная инженерия. Руководство
по применению ИСО/МЭК 12207 при управлении
проектом
(ISO/IEC TR 16326) (Software engineering - Guide for the
application of ISO/IEC 12207 to project
Management)
6. [ГОСТ Р ИСО/МЭК 15288](https://bukva.ai/docs/standart-gost-r-isomek-15288-2005) Информационная технология. Системная
инженерия. Процессы жизненного цикла систем
(ISO/IEC 15288) (Systems engineering - System life cycle
processes)
7. ИСО/МЭК ТО 19760 Системная инженерия. Руководство
по применению ИСО/МЭК 15288
ISO/IEC TR 19760 Systems engineering - Aguide for the
application of ISO/IEC 15288 (System life
cycle processes)
8. ИСО/МЭК ТО 15504 Информационная технология. Оценка
(все части) программного процесса
(ISO/IEC TR 15504) (Information technology - Software process
(all parts) assessment)
9. ИСО 10007 Системы менеджмента качества. Руководящие
указания по менеджменту конфигурации
(ISO 10007) (Quality management systems - Guidelines for
configuration management)
10. [ГОСТ ИСО 9000](https://bukva.ai/docs/gost-r-iso-9000-2008) Системы менеджмента качества. Основные
положения и словарь
(ISO 9000) (Quality management systems - Fundamentals
and vocabulary)
11. ГОСТ ИСО 9001 Системы менеджмента качества. Требования
(ISO 9001) (Quality management systems - Requirements)
12. ИСО/МЭК 90003 Программная инженерия. Руководящие указания
по применению ИСО 9001-2000 к компьютерным
программным средствам
(ISO/IEC 90003) (Software engineering - Guidelines for the
application of ISO 9001:2000 to computer
software)
---