Без названия
Актуально на 04.11.2026.
Как цитировать: Без названия. https://bukva.ai/docs/bez-nazvaniya-4699
Документ 45365
Утвержден и введен в действие
Приказом Федерального
агентства по техническому
регулированию и метрологии
от 29 августа 2025 г. № 973-ст
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
РУКОВОДСТВО ПО МЕНЕДЖМЕНТУ ПРАВОВЫХ РИСКОВ
Risk management: Guidelines for the management of legal risk
1 марта 2026 года
Предисловие
1 ПОДГОТОВЛЕН Федеральным государственным бюджетным учреждением «Российский институт стандартизации» (ФГБУ «Институт стандартизации») на основе собственного перевода на русский язык англоязычной версии стандарта, указанного в пункте 4
2 ВНЕСЕН Техническим комитетом по стандартизации ТК 010 «Менеджмент риска»
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 29 августа 2025 г. № 973-ст
4 Настоящий стандарт идентичен международному стандарту ИСО 31022:2020 «Менеджмент риска. Руководство по менеджменту правовых рисков» (ISO 31022:2020 «Risk management. Guidelines for the management of legal risk», IDT).
При применении настоящего стандарта рекомендуется использовать вместо ссылочных международных стандартов соответствующие им национальные стандарты, сведения о которых приведены в дополнительном приложении ДА.
Дополнительные сноски в тексте настоящего стандарта, выделенные курсивом, приведены для пояснения текста оригинала
6 Некоторые положения международного стандарта, указанного в пункте 4, могут являться объектом патентных прав. Международная организация по стандартизации (ИСО) и Международная электротехническая комиссия (МЭК) не несут ответственности за идентификацию подобных патентных прав
Правила применения настоящего стандарта установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящему стандарту публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.rst.gov.ru)
Введение
Организации функционируют в сложной среде с разнообразными правовыми рисками и обязаны соблюдать законы тех стран, в которых они осуществляют деятельность, а также нормативно-правовые требования, которые в разных странах могут отличаться, что усиливает потребность организаций в понимании специфики своих процессов. Организациям необходимо соблюдать изменения в нормативно-правовой среде и пересматривать свои потребности по мере развития новых видов деятельности и операций. При принятии решений и осуществлении действий, которые могут иметь правовые последствия, организации сталкиваются со значительной неопределенностью. Менеджмент правовых рисков помогает организациям защищать и создавать больше ценности.
В настоящем стандарте представлено руководство, направленное на эффективное осуществление с минимальными затратами менеджмента правовых рисков для того, чтобы соответствовать ожиданиям широкого круга заинтересованных сторон. Благодаря улучшению понимания внешней и внутренней правовых сред организации могут получить новые возможности или улучшить показатели деятельности. Несоответствие требованиям и ожиданиям заинтересованных сторон может иметь значительные и незамедлительные негативные последствия, которые могут повлиять на результаты деятельности и репутацию организации, а также привести к уголовной ответственности высшего руководства.
В ИСО 31000 установлены общие аспекты менеджмента для всех видов рисков, включая правовые риски. Настоящий стандарт содержит конкретизированные рекомендации, применимые к менеджменту правовых рисков в дополнение к ИСО 31000. Цель настоящего стандарта — улучшить понимание менеджмента правовых рисков, с которым сталкивается организация, применяя принципы ИСО 31000. Настоящее руководство призвано помочь организациям и их высшему руководству:
- достигать стратегических результатов и целей организации;
- развивать более систематизированный и последовательный подход к менеджменту правовых рисков, а также выявлять и анализировать широкий спектр проблем, чтобы правовые риски обрабатывались упреждающе с использованием соответствующих ресурсов, при поддержке высшего руководства и при должном уровне квалификации;
- лучше понимать и оценивать масштабы и последствия юридических проблем и правовых рисков, а также проявлять должную осмотрительность;
- выявлять, анализировать и оценивать правовые риски, а также обеспечивать систематизированное принятие обоснованных решений;
- расширять и поощрять выявление возможностей для постоянного улучшения.
Правовой риск в контексте настоящего стандарта имеет широкое определение и не ограничивается, например, рисками, связанными с соблюдением нормативных требований, или с договорными обязательствами. Настоящий стандарт охватывает их, но понятие правового риска намеренно определено таким образом, чтобы также включать риски, источником которых являются третьи лица, или риски в отношении третьих лиц, с которыми не обязательно заключены договорные отношения, но существует возможность судебного разбирательства или других действий в зависимости от договорных обязательств третьих лиц с их заинтересованными сторонами.
- содержит руководство по менеджменту правовых рисков, чтобы обеспечить его согласованность с соблюдением нормативных требований и гарантировать выполнение обязательств и достижение целей организации;
- может быть использован организациями всех типов и размеров для обеспечения более структурированного и последовательного подхода к менеджменту правовых рисков в интересах организации и ее заинтересованных сторон во всех процессах;
- предлагает комплексный подход к идентификации, прогнозированию и менеджменту правового риска;
- поддерживает и дополняет существующие подходы, усиливая их за счет предоставления более полной информации и понимания потенциальных проблем, с которыми может столкнуться организация;
- поддерживает любой процесс обеспечения соответствия, который может быть внедрен в организации, например в систему обеспечения соответствия или другую систему менеджмента;
- поддерживает функцию соблюдения нормативных требований, более широко определяя юридические и договорные права и обязательства организации.
Предполагается, что организации, применяющие настоящий стандарт, смогут извлечь пользу от улучшения таких результатов деятельности, как укрепление репутации, удержание персонала, развитие отношений с заинтересованными сторонами и усиление взаимосвязи между ресурсами и возможностями.
Настоящий стандарт предназначен для применения в дополнение к ИСО 31000, при этом положения ИСО 31000 могут применяться как отдельно, так и вместе с другими системами менеджмента.
- не заменяет для владельцев рисков обращения за квалифицированной юридической помощью (внешней или внутренней);
- не применим для законотворческих процессов или внесения изменений в действующее законодательство.
В настоящем стандарте слова «включать» и «в том числе» применены в значении «включая, без ограничений».
1 Область применения
Настоящий стандарт представляет собой руководство по менеджменту правовых рисков, с которыми сталкиваются организации. Применение этого руководства может быть адаптировано к любой организации и ее среде.
Настоящий стандарт рассматривает общий подход к менеджменту правовых рисков и не является отраслевым или секторальным.
2 Нормативные ссылки
В настоящем стандарте использована нормативная ссылка на следующий стандарт [для датированных ссылок применяют только указанное издание ссылочного стандарта, для недатированных — последнее издание (включая все изменения)]:
ИСО 31000, Risk management. Guidelines (Менеджмент риска. Принципы и руководство)
3 Термины и определения
В настоящем стандарте применены термины и определения по ИСО 31000, а также следующие термины с соответствующими определениями.
ИСО и МЭК поддерживают терминологические базы данных для использования в целях стандартизации по следующим адресам:
- платформа онлайн-просмотра ИСО, доступная по адресу: https://www.iso.org/obp;
- Электропедия МЭК, доступная по адресу: https://www.electropedia.org/.
3.1 риск (risk): Следствие влияния неопределенности на достижение поставленных целей.
Примечание 1 — Влияние — это отклонение от ожидаемого результата. Оно может быть положительным, отрицательным или и положительным, и отрицательным, а также может устранять, создавать возможности и угрозы или приводить к их возникновению.
Примечание 2 — Цели могут иметь различные аспекты и категории и применяться на разных уровнях.
[Адаптировано из ИСО 31000:2018, 3.1, примечание 3 к определению исключено]
3.2 правовой риск (legal risk): Риск (3.1), связанный с правовыми (юридическими), нормативными и договорными вопросами, а также с внедоговорными правами и обязательствами.
Примечание 1 — Юридические вопросы могут быть основаны на политических решениях, национальном или международном законодательстве (3.3), включая статутное право, прецедентное право или общее право, административные акты, нормативные постановления, систематизированные законодательные акты, судебные и арбитражные решения, процессуальные нормы, меморандумы о взаимопонимании или договоры.
Примечание 2 — Договорные вопросы связаны с ситуациями, когда организация (3.4) не выполняет свои договорные обязательства, или не обеспечивает соблюдение своих договорных прав, или заключает договоры с условиями, которые являются обременительными, недопустимыми, противоречащими законодательству и/или неисполнимыми.
Примечание 3 — Риск, связанный с внедоговорными правами, — это риск того, что организация не сможет отстоять свои внедоговорные права. Например, неспособность организации обеспечить соблюдение своих прав на интеллектуальную собственность, таких как авторские права, товарные знаки, патенты, коммерческая тайна и конфиденциальная информация, в отношении третьей стороны.
Примечание 4 — Риск, связанный с внедоговорными обязательствами, — это риск того, что деятельность, поведение и принятие решений организацией может привести к противоправному поведению или невыполнению не регламентированных законодательством обязательств проявления заботы (или гражданского долга) перед третьими лицами. Например, нарушение организацией прав интеллектуальной собственности третьих лиц, несоблюдение требуемых стандартов заботы о потребителях (например, недобросовестные продажи) или ненадлежащее использование социальных сетей, приводящее к предъявлению третьими лицами исков о диффамации или клевете, и деликатная ответственность в целом.
3.3 законодательство (law): Система правил, принципов и практик, которые регион, страна или сообщество признают в качестве регулирующих деятельность организаций (3.4).
Примечание 1 — Законодательство может включать в себя любое из нижеперечисленного:
- законодательный акт, постановление, систематизированные законодательные акты, постановление местной власти, указ или подзаконный нормативно-правовой акт;
- общее или прецедентное право;
- обязательный судебный приказ, решение или постановление;
- применимый отраслевой кодекс или политика, подлежащие исполнению в соответствии с законодательством.
3.4 организация (organization): Лицо или группа людей, связанные определенными отношениями, имеющие ответственность, полномочия и выполняющие свои функции для достижения их целей.
Примечание 1 — Понятие организации включает в себя, но не ограничивается следующими примерами: индивидуальный предприниматель, компания, корпорация, фирма, предприятие, орган власти, товарищество, ассоциация, благотворительное учреждение, а также их часть или их объединение, являющиеся юридическим лицом или нет, государственные или частные.
[ИСО 19600:2014, 3.2.1, примечание 1 к статье изменено]
4 Принципы
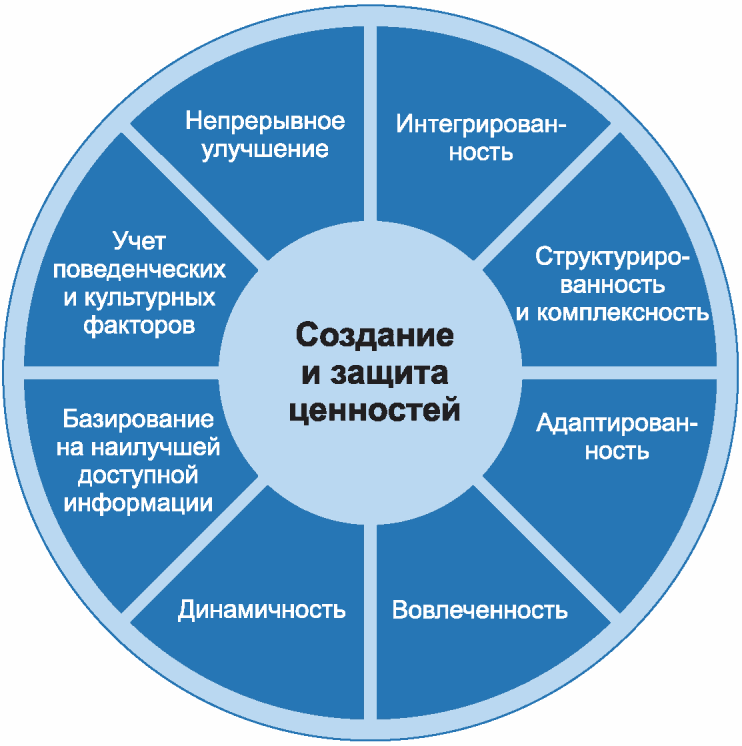
Эффективный менеджмент правового риска требует соблюдения ценностей и принципов, установленных в ИСО 31000 (см. рисунок 1).
Эти восемь принципов описаны ниже в перечислениях a) — h) в контексте менеджмента правовых рисков. Кроме того, при менеджменте правовых рисков следует также учитывать принцип «справедливости» [см. перечисление i)].
a) Интегрированность: менеджмент правовых рисков является неотъемлемой частью общего руководства и менеджмента организации. Деятельность в рамках процесса менеджмента правового риска должна быть встроена в процессы стратегического планирования, принятия деловых решений и менеджмента организации. Для интеграции менеджмента правовых рисков в процессы и деятельность в организации должны быть определены соответствующие роли и установлены обязанности. Менеджмент правовых рисков должен быть интегрирован с другими системами менеджмента в таких областях, как обеспечение соответствия, безопасности, качества, а также с системами внутреннего управления. При измерении правовых рисков и выборе вариантов воздействия на них следует консультироваться с экспертами по правовым вопросам, а также с экспертами или специалистами в других областях.
b) Структурированность и комплексность: следуя общему процессу менеджмента риска, важно оценивать правовые риски организации в соответствующей среде, чтобы можно было выбрать комплексный и последовательный подход к менеджменту правовых рисков.
c) Адаптированность: менеджмент правовых рисков в организации должен быть адаптирован для учета ее внешней среды, включая правовую и нормативную среду и характеристики отрасли, а также ее внутренней среды, включая характер юридического лица, организационные цели и ценности.
Организация должна иметь детальное представление о применимости, влиянии и последствиях несоблюдения соответствующих законов, а также о процессах, обеспечивающих выявление, оценку влияния и трактование применимых новых или обновленных законов.
Организация должна свести к минимуму сложность и стоимость судебных разбирательств. Она должна стараться минимизировать негативные последствия правового риска и управлять ими. Организация может активно искать возможности для того, чтобы избежать споров или судебных разбирательств, предпринимая действия по менеджменту правовых рисков до наступления или вероятности наступления неблагоприятного события или пытаясь достичь урегулирования таким образом, чтобы достичь баланса между затратами, коммерческими целями, репутацией и временем, затраченным организацией.
d) Вовлеченность: вовлекая все заинтересованные стороны в менеджмент правовых рисков, организация может смягчить последствия неблагоприятных событий, включая принудительное исполнение нормативных требований. Организация должна обеспечить сохранение юридического преимущественного права (или эквивалентной формы защиты в соответствующей юрисдикции), по мере целесообразности, и соблюдение конфиденциальности, но в обоих случаях такая защита должна оцениваться с учетом преимуществ вовлеченности.
e) Динамичность: организация должна отслеживать изменения в законодательстве, государственной политике и среде, в которых она работает, и адаптироваться к ним, а также устанавливать соответствующие индикаторы своевременного (раннего) предупреждения.
f) Базирование на наилучшей доступной информации: для эффективного менеджмента правовых рисков помимо опыта штатных юристов, при его наличии, следует использовать аналитические данные, правовые базы данных и системы (включая судебное управление ходом дела), инструменты управления электронными файлами и услугами. При необходимости можно использовать ноу-хау, предоставляемые сторонними юридическими фирмами, поставщиками услуг или консультантами.
g) Учет поведенческих и культурных факторов: учитывая, что заинтересованные стороны могут иметь различные знания, ожидания и взгляды на правовые риски, а также то, что такие взгляды могут быть сформированы и восприняты эмоционально, социально, культурно и политически, организации следует разработать официальные и неофициальные механизмы, помогающие обеспечению того, чтобы человеческие и культурные факторы не приводили к негативным последствиям в виде правовых рисков. Организация также должна стремиться поощрять реализацию, результаты и возможности менеджмента таких рисков. Каждый член организации должен знать, как каждое действие или бездействие влияет на правовой риск.
h) Непрерывное улучшение: организация должна принимать во внимание и учитывать накопленный опыт, результаты анализа сделок, передовую практику, профессиональные рекомендации внутренних и внешних юристов и внутреннего аудита, а также учитывать применимые изменения в законодательстве.
i) Справедливость: для лиц, принимающих решения, установление принципов справедливости служит руководством в менеджменте правовых рисков и включает в себя управление конфликтами интересов, а также обеспечивает непредвзятое, независимое мнение при принятии решений и поддерживает должную осмотрительность и справедливость в интересах организации.
Примечание - Не существует единого общепринятого определения справедливости, наоборот, понятие «справедливость» включает в себя различные идеи и концепции, в том числе правду, честность и равенство.
5 Процесс менеджмента правовых рисков
5.1 Общие положения
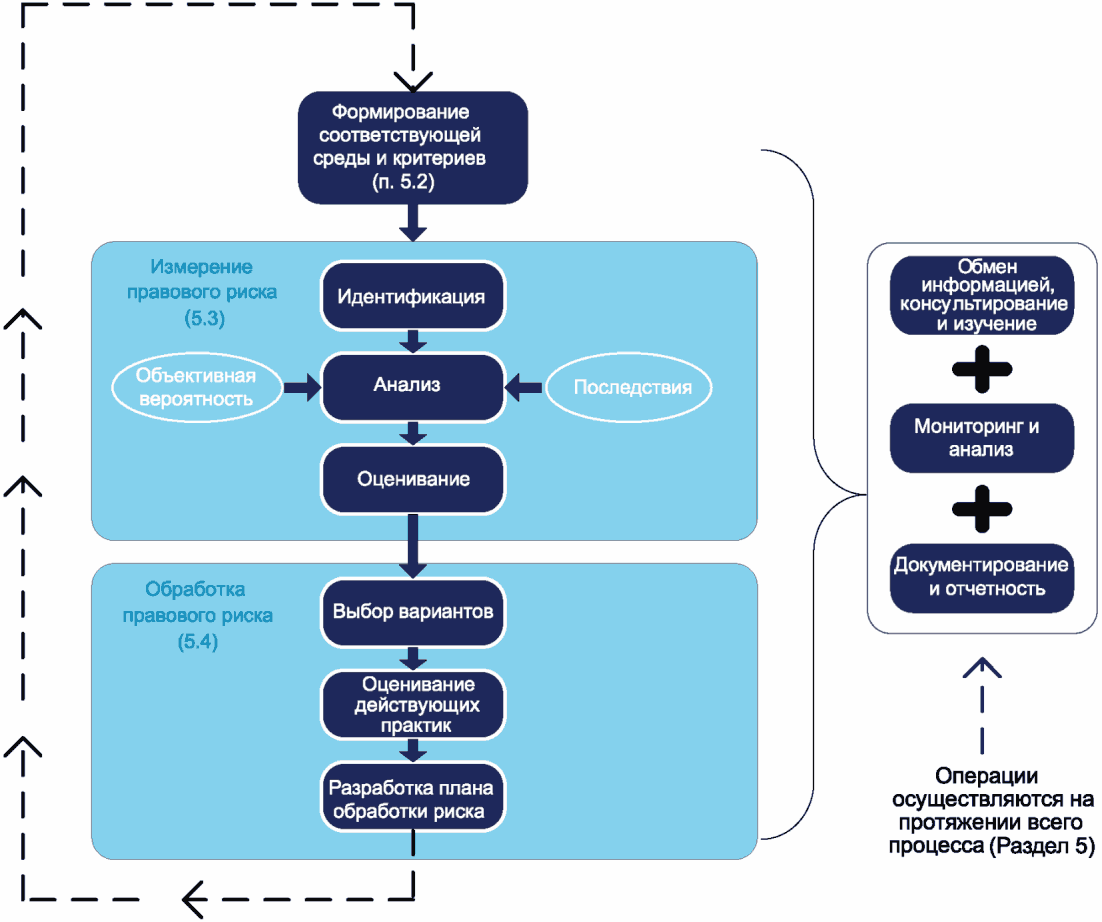
Менеджмент правовых рисков носит итерационный характер, и его необходимо интегрировать во все виды деятельности и операции организации. Процесс менеджмента риска применительно к менеджменту правовых рисков описан в 5.2 — 5.5 и проиллюстрирован на рисунке 2. Данная диаграмма дополняет ИСО 31000:2018, рисунок 4.
Рисунок 2 — Процесс менеджмента правовых рисков
Мониторинг и анализ, отчетность, обмен информацией и консультирование должны быть осуществлены на постоянной основе в течение всего процесса менеджмента правовых рисков в организации. Более подробная информация приведена в 5.5.
5.2 Формирование соответствующей среды и критериев
5.2.1 Общие положения
В дополнение к ИСО 31000:2018, 6.3, организация должна учитывать внешнюю и внутреннюю среды (контекст), описанные в 5.2.2 и 5.2.3 соответственно.
5.2.2 Внешняя среда правового риска
Внешняя среда правового риска относится к факторам, находящимся за пределами организации, но имеющим отношение к менеджменту правовых рисков. Она включает:
- соответствующие местное и международное законодательства и изменения в соответствующих местном и международном законодательствах;
- профсоюзы и организации работодателей;
- внешних поставщиков услуг и консультантов, поддерживающих менеджмент правовых рисков, таких как юридические фирмы, внешние аудиторы и поставщики услуг по информационному менеджменту и аналитике;
- внешние заинтересованные стороны, такие как деловые сообщества, общественные организации, контролирующие органы, местные органы власти, общественность, сообщества по интересам, пресса и СМИ, группы с особыми интересами, и их ожидания в отношении менеджмента правовых рисков;
- любые действия или бездействия третьих лиц, например мошенничество и обман со стороны третьих лиц;
- применимые международные соглашения и соглашения о намерениях;
- применимые рыночные условия, связанные с деятельностью организации;
- действия или претензии третьих лиц;
- законы стран, в которые поставляется продукция или в которых оказываются услуги.
При изучении и понимании внешней среды правового риска для организаций, работающих в нескольких юрисдикциях, следует учитывать экологические и культурные различия между разными юрисдикциями. Также может потребоваться рассмотреть такие аспекты, как экстерриториальное применение национального законодательства, законодательство какой юрисдикции применяется в определенной ситуации (например, коллизия законов и взаимное признание законов) и определение применимой юрисдикции.
5.2.3 Внутренняя среда правового риска
Внутренняя среда правового риска в значительной степени находится под управлением организации или подчиняется ей через ее системы управления и менеджмента. Она включает в себя:
- финансовое состояние организации и ее бизнес-модель;
- внутреннюю организационно-правовую форму организации и ее процессы и функции;
- управление организацией и ее структуру ценностей, способствующих целостности, таких как кодекс поведения и другие руководства по соблюдению требований;
- текущее состояние правовых вопросов организации и ее подход к менеджменту правовых рисков;
- информационные кампании по ориентации и постоянному улучшению деятельности в вопросах правового риска для заинтересованных сторон, а также системы и механизмы, направленные на улучшение поведения заинтересованных сторон в отношении законов и предотвращения мошенничества и обмана, такие как системы управления соответствием;
- прошлый опыт и историю событий, вызванных правовым риском в организации;
- активы, которыми владеет организация, такие как интеллектуальная собственность и другие юридические права на материальные и нематериальные активы, используемые для процессов и деятельности;
- перекрестные воздействия гарантий освобождения от ответственности, гарантий и оговорок о недопущении ответственности в договорах;
- обязательства, возникающие в связи с трудовыми, экологическими, налоговыми и другими вопросами, связанными со слияниями, поглощениями и отчуждениями;
- внутреннюю политику в отношении менеджмента правовых рисков;
- прочую информацию и ресурсы, связанные с правовыми рисками и их менеджментом.
5.2.4 Формирование критериев правового риска
В дополнение к ИСО 31000:2018, 6.3.4, организация должна учитывать нижеприведенное.
- как правило, это подкласс критериев организационного риска;
- меры, которые идентифицированы и определены для оценки значительного и приемлемого уровней правового риска или группы правовых рисков;
- должны отражать цели, ценности, ресурсы, предпочтения и толерантность общего менеджмента риска по отношению к правовому риску;
- должны пересматриваться на регулярной основе и в начале любого крупного проекта с целью обновления и критериев, и процесса менеджмента правовых рисков;
- могут возникать или обуславливаться применением законов, или договорных обязательств, или ответственности;
- динамичны, и после того, как они были определены, они относятся к отделу, ответственному за менеджмент правовых рисков;
- должны согласовываться с общим подходом организации к менеджменту правовых рисков и/или политике. Организация должна разрабатывать и корректировать свои критерии правового риска в зависимости от реальных условий.
При определении критериев правового риска необходимо учитывать следующие факторы:
- цели и приоритеты организации;
- структуру управления, включая иерархический уровень полномочий и распределение ответственности, ролей и обязанностей в менеджменте правовых рисков в организации;
- отношения с третьими сторонами;
- объем и цели менеджмента правовых рисков и категории правовых рисков;
- принципы, принятые для определения уровня правовых рисков;
- статус политик, протоколов, рамок, процессов и методологий менеджмента правовых рисков;
- принятие заинтересованными сторонами правовых рисков или толерантность к уровню риска;
- измерения для определения уровней риска.
Следующие ситуации могут потребовать применения критериев правового риска:
- в соответствии с требованиями законодательства организация должна предпринять, выполнить или одобрить что-либо;
- политика или договор (контракт), которые организация обязана по закону принять, или решение, которое только организация может принять на законных основаниях;
- существенный вопрос организационной ответственности или соблюдение требований законодательства, включая расследования государственных органов, обвинения в значительных нарушениях закона, преступные действия, к которым может быть причастна организация, значительное несоответствие требованиям законодательства, утерю данных, обуславливающую проблемы с защитой данных и конфиденциальностью, жалобы сотрудников, сообщающих о нарушениях или злоупотреблениях, вопросы, приводящие к потере репутации, и другие судебные иски;
- законы, касающиеся раскрытия информации, происшествия, нарушения и другие ситуации;
- судебные иски и урегулирование споров «не в ходе ведения своей повседневной хозяйственной деятельности», в которых либо числовые показатели, либо представленный вопрос затрагивают один или несколько факторов, перечисленных выше.
Определение критериев правового риска ориентировано на процесс, поскольку требует, чтобы правовые риски были охарактеризованы, а затем измерены, чтобы их можно было оценить количественно и применить соответствующие методы обработки риска.
Соразмерное реагирование требует согласования критериев правового риска как на уровне руководства, так и в рамках всей организации. Чрезмерно ограниченные критерии правового риска могут привести к непредусмотренному результату — изоляции владельцев правового риска от более широкой среды производственно-хозяйственного риска. Это может создать эффект «силосной башни» (разобщенность подразделений), который изолирует менеджмент правовых рисков от других элементов менеджмента риска.
Чрезмерно ограниченные критерии правового риска, которые не полностью интегрируются с общими критериями риска, принятыми в организации, могут привести к нежелательным последствиям. Так, сотрудники, отвечающие за правовые вопросы, могут начинать действовать только в случае обострения проблемы, а не на ранней стадии, когда их вовлечение может снизить правовой риск и они могут предложить более эффективный подход к его обработке.
5.3 Измерение правового риска
5.3.1 Общие положения
Измерение правового риска — это процесс, охватывающий идентификацию, анализ и оценивание правового риска.
Важно, чтобы в этом процессе принимали участие соответствующие сотрудники организации и эксперты, в том числе юристы (внутренние и внешние), обладающие достаточным опытом и знаниями.
5.3.2 Идентификация правового риска
5.3.2.1 Краткое описание
Цель идентификации правового риска — выявить, распознать и описать правовые риски, которые могут помочь организации достичь своих целей или помешать в их достижении. Чтобы иметь полное представление о правовом риске, организация должна определить источники правового риска, зоны последствий, события (включая изменения обстоятельств), их причины и потенциальные последствия.
Посредством идентификации правового риска необходимо всесторонне, систематически и точно описать характеристики различных правовых рисков организации, чтобы уточнить цели и объем анализа правового риска на следующем этапе. При выявлении правовых рисков необходимо понимать актуальную и оперативную информацию, такую как применимые исходные данные и факты (например, изменения в применимом законодательстве или коммерческой практике). Помимо выявления событий, вызывающих правовой риск, следует определить возможные причины, последствия и воздействие.
Помимо выявления фактических или потенциальных событий, вызывающих правовой риск, следует идентифицировать соответствующие правовые риски, независимо от того, находятся ли источники таких событий под управлением организации, и известны ли их причины. Организация должна выбрать соответствующие инструменты и методы идентификации правовых рисков, применимые к ее целям, ресурсам, возможностям и среде.
Несколько технологий идентификации риска, которые могут быть применены для менеджмента правовых рисков, представлены в МЭК 31010:2019, раздел 4.
5.3.2.2 Источники информации, важной для идентификации правового риска
Организация должна систематически идентифицировать правовые риски и их последствия для своей деятельности, продукции, услуг и репутации. Организация должна учитывать эти идентифицированные правовые риски и последствия при создании, разработке, внедрении, оценке, поддержании, пересмотре и улучшении системы менеджмента правовых рисков.
Организация должна документировать свои правовые риски таким образом, чтобы они соответствовали ее размеру, сложности, структуре и деятельности.
Организация может идентифицировать правовые риски, связанные:
- с организационными целями и приоритетами;
- структурами управления и этики, деятельностью и операциями, такими как продажи, оказание услуг, производство, маркетинг, закупки, иностранные инвестиции, управление персоналом, управление финансами, организационная структура, управление репутацией, управление информацией и данными, а также информационно-коммуникационные технологии;
- кибератаками, социальной инженерией и другими киберугрозами;
- заинтересованными сторонами, такими как акционеры, контролирующие органы, директора, сотрудники, профсоюзы, деловые партнеры (включая клиентов, потребителей, поставщиков, продавцов и инвесторов), кредиторы, должники, общественные организации и правительство;
- неверным применением или толкованием правового контекста, несоблюдением законов, нарушением условий договора, нарушением прав интеллектуальной собственности, неправомерными действиями/преднамеренными противоправными действиями и неиспользованием прав;
- обязанностями и ответственностью за менеджмент правовых рисков после их наступления, которые могут включать в себя уголовную ответственность, административную ответственность, гражданскую ответственность, штрафы контролирующих органов и/или компенсации, выплачиваемые третьим лицам, и т.д.;
- применением конкретных законов, а также коллизионных норм или международного частного права;
- прецедентным правом и общим правом (если применимо).
Организация должна разработать процесс идентификации правовых рисков. Он может учитывать вышеуказанные факторы. Под «правовым» в данном контексте понимается не только законодательство юрисдикции, в которой стороны находятся постоянно, зарегистрированы, осуществляют менеджмент или работают. Риски могут возникать в связи с международными правовыми обязательствами, включая обязательства по международному и частному международному праву, штрафными санкциями или другими последствиями.
Ниже приведены примеры источников информации, которые могут быть применимы для идентификации правового риска.
Пример 1 — Информация включает в себя понимание следующих аспектов:
- законодательства;
- внешней среды правового риска;
- внутренней среды правового риска;
- обмена информацией и консультирования с внутренними заинтересованными сторонами, например с внутренним персоналом и внешними заинтересованными сторонами;
- существующие критерии правового риска;
- соответствующие планы менеджмента правовых рисков;
- соответствующие требования к ведению учета в отношении обязательства о сохранении адвокатской тайны, тайны отношений юриста с клиентом и результата работы (или эквивалентных понятий и терминов в соответствии с национальным законодательством);
- соответствующая политика уничтожения и хранения записей в соответствии с законодательными и нормативными актами о защите данных.
Пример 2 — Обязательства по соблюдению требований, которые могут иметь отношение к идентификации правового риска, включают:
- соглашения с общественными объединениями или неправительственными организациями;
- соглашения с государственными органами и потребителями;
- организационные требования и деловую этику, такие как политика, процессы и процедуры;
- добровольные принципы или кодексы практики;
- добровольную маркировку или экологические обязательства;
- любые обязательства, вытекающие из договора (контракта);
- соответствующие организационные, отраслевые и международные стандарты.
Чтобы обеспечить всестороннюю, систематическую и точную идентификацию правовых рисков, организация должна разработать методологию идентификации правовых рисков, отвечающую потребностям ее менеджмента. Эта методология является частью процесса менеджмента правовых рисков и должна предусматривать различные подходы к идентификации правовых рисков, а также давать возможность всем структурным уровням организации идентифицировать правовые риски и отчитываться о них с различных точек зрения.
Затем организация может установить порядок применения этой методологии в процессе идентификации правовых рисков.
В организации должны быть внедрены процессы для выявления новых законодательных актов и изменений в действующее законодательство и других обязательств, связанных с правовыми рисками, для обеспечения постоянного менеджмента правовых рисков. У организации должны быть процессы для оценки последствий выявленных изменений и внедрения любых необходимых изменений в менеджмент правовых рисков.
Пример 3 — Подходы к получению информации об изменениях в законодательстве и изменениях в обязательствах по соблюдению требований могут включать:
- подписку на уведомительную рассылку соответствующих контролирующих органов;
- членство в профессиональных сообществах;
- подписку на соответствующие информационные услуги;
- посещение отраслевых форумов и семинаров;
- мониторинг веб-сайтов контролирующих органов;
- мониторинг тенденций и решений внутренних и внешних судебных процессов;
- встречи с представителями регулирующих органов;
- обращение за советом к юридическим консультантам;
- использование публикаций юридических фирм и их ноу-хау/профессиональной поддержки объединений юристов;
- использование независимого и объективного анализа, мнений и рекомендаций внутренних аудиторов;
- разработку и ведение внутренней базы знаний о правовых рисках;
- мониторинг источников выполнения обязательств (например, нормативно-правовых требований и судебных решений).
Организация должна выстроить процесс идентификации правовых рисков. Она может выбрать один или несколько из вышеперечисленных подходов.
Пример метода идентификации правовых рисков приведен в приложении A. Пример реестра правовых рисков приведен в приложении B.
В приложении E представлены и прокомментированы ключевые положения, которые следует учитывать при анализе договоров.
5.3.3 Анализ правового риска
5.3.3.1 Общие положения
Анализ правового риска включает в себя качественный или количественный анализ идентифицированных правовых рисков. Результаты этого анализа становятся входными данными для оценивания и обработки правовых рисков. При анализе правового риска необходимо учитывать причины событий, вызванных правовыми рисками, и возникающую между ними связь, объективную вероятность их наступления и последствия.
Для анализа вероятности и последствий событий, вызванных правовым риском, могут использоваться моделирование на основе данных накопленного опыта, аналитические данные, искусственный интеллект и моделирование, а также экспертные оценки, по отдельности или в сочетании друг с другом (дополнительную информацию о технологиях см. в МЭК 31010). Следует также учитывать расхождения в юридических заключениях экспертов в отношении правового риска.
Правовые и другие риски могут возникать совместно и трансформироваться друг в друга при определенных условиях. Организация должна проанализировать связь между правовыми и другими рисками, чтобы понять последствия и зависимости между событиями риска. Необходимо установить корреляцию между правовыми и другими рисками, чтобы сформулировать комплексную стратегию менеджмента правовых и других рисков.
5.3.3.2 Объективная вероятность событий, связанных с правовым риском
Объективная вероятность наступления событий, связанных с правовым риском, может быть обусловлена следующими факторами:
- законодательство, а также правоприменительная практика и конвенции соответствующих регулирующих органов;
- улучшение и соблюдение требований существующей системы менеджмента правовых рисков, включая стратегии, руководство, внутренние правила и политики;
- соблюдение сотрудниками и подрядчиками законодательства, правил и политики организации;
- частота и количество действий, связанных с правовым риском, происходящих в течение определенного периода;
- неспособность делать записи, анализировать и учиться на предыдущих событиях;
- сравнение частоты и количества действий, связанных с правовым риском, происходящих в течение определенного периода, с действиями других организаций.
В приложении C приведены дополнительные указания по оценке объективной вероятности событий, связанных с правовым риском.
5.3.3.3 Последствия событий, связанных с правовым риском
Последствия событий, связанных с правовым риском, могут включать следующее:
- различные виды результатов и потерь (финансовых и нефинансовых), которые могут быть вызваны событиями, связанными с правовым риском;
- неблагоприятное освещение в средствах массовой информации (включая социальные сети и традиционные СМИ);
- размер и масштаб результатов и потерь (финансовых и нефинансовых), а также реакция заинтересованных сторон на такие последствия.
В приложении D приведены дополнительные рекомендации по оценке последствий событий, связанных с правовым риском.
5.3.4 Оценивание правового риска
Правовой риск можно оценить, сравнив результаты различных видов анализа риска с критериями риска, а затем определив приоритетность этих правовых рисков. Такое оценивание должно помочь лицам, принимающим решения, рассмотреть различные варианты обработки правового риска. Если это возможно и целесообразно, при принятии решения организация должна учитывать следующее:
- широкое окружение организации, включая понимание внутренних и внешних заинтересованных сторон;
- цели, приоритеты и политику менеджмента риска организации;
- ценности, мораль и этику организации и заинтересованных сторон;
- отношение к риску и уровни толерантности, которые помогли сформировать стратегию;
- профиль рисков организации (включая зрелость организации в отношении менеджмента правовых рисков и ее рычаги влияния в ходе переговоров с третьей стороной).
5.4 Обработка правового риска
5.4.1 Общие положения
Под обработкой правового риска понимают соответствующие стратегии, реализуемые организацией для процесса изменения правового риска.
План обработки риска должен рассматривать ряд вариантов обработки, которые могут включать правовые средства, а также финансовые, операционные и репутационные средства для каждого приоритетного риска.
Дополнительная информация приведена в ИСО 31000:2018, 6.5.
5.4.2 Выбор вариантов обработки правового риска
Варианты обработки рисков приведены в ИСО 31000:2018, 6.5.2.
Оценивание рисков предшествует разработке плана обработки рисков и позволяет организации принимать обоснованные решения. После того как организация оценит свои правовые риски, важно продемонстрировать надлежащий менеджмент этих рисков, иначе организация может стать объектом нежелательных судебных разбирательств и понести убытки.
Ключевые индикаторы риска (KRIs) — это данные, которые дают представление о том, насколько эффективен определенный вариант обработки риска для менеджмента правовых рисков. Чтобы выбрать эффективные ключевые индикаторы риска, организация может определить потенциальные элементы данных, генерируемые ее операционными процессами. Ключевые индикаторы риска можно представлять в виде отдельных показателей (например, «стоимость договора»), но обычно они дают более полную информацию, если их объединить со смежными показателями. Ниже приведены примеры комбинаций KPI:
- ответственность по договору относительно стоимости договора: нарастающий итог ответственности относительно стоимости договора в разбивке по типам договоров, третьим сторонам и т.д. должен дать хорошее представление о том, какой риск принимает на себя организация, чтобы завоевать определенные направления деятельности;
- объем выполненных письменных договоров по отношению к объему сделок, введенных в систему: этот показатель KRI должен показать организации, заключает ли она сделки без наличия обязательного письменного договора (контракта);
- продажи продукции по данным торгового представителя по результатам обучения о соблюдении требований: этот KPI должен дать организации представление о возможной подверженности рискам, связанным с поведением и обязанностью заботиться о потребителях. Если отделы продаж организации не прошли обучение по соблюдению нормативных требований или регулярно проходят его с опозданием, они могут быть не осведомлены об актуальных вопросах соблюдения законодательных норм и, следовательно, подвергают свою организацию повышенному уровню правового риска.
При выборе подходящего варианта обработки правового риска необходимо учитывать следующие факторы:
- политика организации по менеджменту риска, стратегические цели, основные ценности и юридическая ответственность организации;
- анализ затрат и результатов реагирования на правовой риск;
- мнение заинтересованных сторон, их ценности, отношение к риску и уровни толерантности, а также их предпочтения в отношении определенных стратегий обработки правового риска;
- наличие и распределение ресурсов, требуемых для менеджмента риска;
- юридическая экспертиза (включая объем и степень охвата) законодательных актов, договорных обязательств и снижение риска с помощью договоров;
- экспертная юридическая оценка;
- степень, в которой правовой риск может быть передан, делегирован или застрахован в соответствии с законодательством;
- уровень осведомленности о рисках и уровень зрелости организации.
5.4.3 Оценивание текущей практики обработки правового риска
При выборе организацией варианта обработки правового риска для оценки его целесообразности необходимо оценить текущую практику организации по обработке правового риска, а также разработать план обработки правового риска (см. 5.4.4).
При оценивании текущей практики обработки правового риска важно учитывать следующие факторы:
- распределение ресурсов (включая персонал, активы и средства и, в частности, внутренних и внешних юристов и экспертов);
- мнения и заключения внутренних и внешних юристов и экспертов.
5.4.4 Разработка и реализация плана обработки рисков
После выбора и внедрения соответствующего способа обработки правового риска организация должна оценить, может ли она принять остаточные риски (не только правовые, но и иные). Если остаточные риски неприемлемы, организация должна скорректировать или разработать новый вариант обработки риска и повторно оценить риск с учетом этой корректировки и ее последствий, пока остаточный риск не окажется на приемлемом уровне.
При реализации плана обработки правового риска организация должна учитывать требования ИСО 31000:2018, 6.5.3, а также следующее:
- политика и процессы: разработка или улучшение политики и процессов, связанных с обработкой правового риска. Например, наличие конкретных требований к внутренним заинтересованным сторонам уведомлять своих внутренних или внешних юристов о возникновении или вероятности возникновения правового спора;
- стандартные операционные практики (SOPs): разработка стандартных операционных практик для использования внутренними заинтересованными сторонами. Например, процесс передачи деловой информации заинтересованными сторонами третьей стороне может быть облегчен с помощью утвержденных соглашений о неразглашении или конфиденциальности во избежание непреднамеренного раскрытия конфиденциальной информации;
- методы и технологии: использование методов для воздействия на некоторые правовые риски. Например, наличие шаблонов проверки договоров для того, чтобы ключевые правовые риски договора были выявлены и учтены до его подписания, или разработка или совершенствование системы информационной безопасности для предотвращения правовых рисков, связанных с несанкционированным доступом к информационным системам организации;
- информация: предоставление информации для менеджмента правовых рисков и доступа к ней. Например, уведомление стороны договора о том, что договор будет автоматически продлен, если в установленный срок контрагенту не будет направлено уведомление, или публикация информации, предупреждающей об определенных событиях, вызывающих правовой риск;
- мероприятия: проведение мероприятий по обработке правовых рисков. Например, анализ и редактирование договора экспертами по правовым вопросам или выбор подходящего метода разрешения споров (судебное разбирательство, арбитраж или посредничество), эксперта по разрешению споров и соответствующей стратегии разрешения споров;
- обучение на наглядных примерах: проведение тренингов по менеджменту правовых рисков для ключевых внутренних заинтересованных сторон с целью повышения их квалификации и осведомленности о правовых рисках. Например, учебные курсы, рассказывающие о соответствующих законодательных актах, их влиянии на деятельность отдельных сотрудников и последствиях их несоблюдения.
Менеджмент правовых рисков — это динамичный и цикличный процесс, и используемые методы необходимо оценивать и корректировать с учетом изменений во внутренней и внешней среде правовых рисков, чтобы обеспечить их эффективность.
Организация должна выявлять и проводить мониторинг влияния методов обработки правовых рисков и внешней среды, оценивать изменяющиеся риски и при необходимости пересматривать методы обработки правового риска.
5.5 Обмен информацией (внутренний и внешний), консультирование и отчетность для менеджмента правовых рисков
5.5.1 Общие положения
- внутренний обмен информацией и отчетность в соответствии с ИСО 31000:2018, 6.2, для обеспечения надлежащего информирования о ключевых компонентах своей системы менеджмента правовых рисков в должное время и на должном уровне;
- связь между механизмом и способом обмена информацией и другими источниками информации о рисках, чтобы обеспечить соответствующие потоки обмена информацией внутри организации и для внешних заинтересованных сторон.
Внешний обмен информацией и отчетность должны обеспечивать соблюдение конфиденциальности, профессионального юридического преимущественного права и тайны отношений юриста с клиентом (или эквивалентной формы защиты в соответствующей юрисдикции).
5.5.2 Обмен информацией, консультирование и обучение
Обмен информацией и консультирование с соответствующими заинтересованными сторонами в организации должны быть своевременными на каждом этапе процесса менеджмента правовых рисков, чтобы обеспечить полное понимание этими заинтересованными сторонами (включая внутренний персонал, осуществляющий менеджмент правовых рисков) правовых рисков и их влияния на организацию. Соответствующие заинтересованные стороны также должны знать свои роли в процессе принятия решений по менеджменту правовых рисков и уметь принимать соответствующие решения на основе актуальной информации. Они также должны осуществлять эту деятельность эффективно и результативно.
Поскольку персонал организации на всех уровнях, а также внешние заинтересованные стороны имеют разные ценности, взгляды и ориентиры, их предпочтения и ожидания в отношении менеджмента правовых рисков, скорее всего, также будут отличаться. Это может оказать существенное влияние на принятие решений и реализацию менеджмента правовых рисков. Поэтому обмен информацией и консультирование с соответствующими заинтересованными сторонами в процессе принятия решений и реализации процедур менеджмента риска должны включать в себя процесс мониторинга и анализа, а также записи о практиках менеджмента риска (более подробная информация приведена в 5.5.3). Для обеспечения эффективного обмена информацией и консультирования организация должна стремиться предоставлять необходимую информацию всем, кто несет ответственность, подотчетен и уполномочен осуществлять менеджмент правовых рисков и надзор. Руководство также должно иметь возможность общаться с соответствующими заинтересованными сторонами, включая контролирующие органы, законодательные и судебные органы, а также с другими внешними заинтересованными сторонами.
Для формирования культуры менеджмента риска в организации обучение должно:
- происходить на всех этапах менеджмента правовых рисков;
- поощряться для повышения осведомленности и понимания подверженности правовому риску;
- использоваться для обеспечения ясности в вопросах управления и руководства, полномочий, целей и задач, вовлеченности заинтересованных сторон, ролей и обязанностей, а также для соответствия политике, процессам и процедурам.
5.5.3 Мониторинг и анализ
Мониторинг и анализ менеджмента правовых рисков включает в себя:
- отслеживание изменений в окружающей организацию среде, таких как введение новых законов и их применение, для соответствующей корректировки стратегии организации;
- мониторинг событий, вызванных правовым риском, анализ их частоты и закономерностей, а также выводы из них (включая потенциальную взаимосвязь с другими рисками и их усиление);
- разработка системы раннего предупреждения совместно с ключевыми заинтересованными сторонами для выявления сигналов предупреждения о возможных значительных правовых рисках;
- мониторинг и анализ: - результатов после обработки рисков, - изменений в окружающей организацию среде, - разработки комплексных планов по обработке рисков, - назначения ответственных и подотчетных лиц;
- сравнение прогресса с планом обработки рисков, периодический и своевременный анализ и обновление плана обработки рисков для поддержания его пригодности и эффективности для осуществления менеджмента правовых рисков.
5.5.4 Записи и отчетность
Организация должна учитывать следующие вопросы, относящиеся к записям и отчетности:
- обязательство о сохранении адвокатской тайны, тайны отношений юриста с клиентом и результатов работы (или эквивалентные им понятия и термины согласно действующему законодательству);
- уничтожение, хранение и политика конфиденциальности в соответствии с законами о защите данных;
- наличие и доступность документации для заинтересованных сторон с целью улучшения процесса принятия решений, а также для целей внутреннего или внешнего аудита;
- необходимость надежного хранения соответствующей документации с обеспечением системы подтверждения того, что в документы, информацию или доказательства не вносились изменения;
- меры по обеспечению конфиденциальности и безопасности в отношении документации конфиденциального характера, например установление ограниченного и санкционированного доступа к такой документации.
Организация должна составлять отчет о ходе изменений в реализации менеджмента правовых рисков и соблюдении принятых мер.
6 Внедрение системы менеджмента правовых рисков
6.1 Общие положения
Менеджмент правовых рисков должен быть встроен в деятельность и операции организации, а его результаты должны быть частью процесса принятия решений в организации. Реализация менеджмента правовых рисков должна быть интегрирована со стратегией организации, а также с системой менеджмента риска, целями и системами менеджмента в организации. Это включает в себя политику менеджмента правовых рисков и функции организации, процедуры интеграции правового процесса в различные процессы, распределение ресурсов и механизм обмена информацией, а также другие инструменты управления.
6.2 Политика менеджмента правовых рисков
В дополнение к требованиям ИСО 31000:2018, 5.2 и 5.4.2, политика должна учитывать конкретные вопросы, относящиеся к менеджменту правовых рисков.
6.3 Роли и функции для менеджмента правовых рисков
Организация должна назначить уполномоченных, ответственных и подотчетных за менеджмент правовых рисков. Необходимо учитывать требования ИСО 31000:2018, 5.4.3, а также следующее:
- лица, наделенные полномочиями и несущие ответственность за менеджмент правовых рисков, должны обладать опытом и возможностями для выполнения поставленных задач;
- должны быть выделены ресурсы для поддержки лиц, наделенных полномочиями и несущими ответственность за менеджмент правовых рисков; например: организация может иметь команду сопровождения договоров, внутреннего юрисконсульта или внешнего юрисконсульта при предоставлении консультаций для владельцев рисков;
- необходимо обеспечить взаимосвязь и взаимозависимость с общей функцией менеджмента риска организации для согласования целей и интересов;
- должны быть распределены задачи между внутренними и внешними ресурсами для менеджмента правовых рисков;
- в сотрудничестве с ключевыми заинтересованными сторонами следует установить общие термины в области менеджмента правовых рисков;
- следует оказывать содействие и предоставлять консультационные услуги, проводить обучение и консультации для владельцев рисков для идентификации, анализа, оценивания правовых рисков и реагирования на них;
- следует учитывать рекомендации по методам идентификации, анализа и оценивания рисков, а также определять критерии правового риска и подход организации к риску;
- следует информировать о менеджменте правовых рисков в соответствии с политикой и планом организации;
- следует составлять отчетность высшему руководству о результатах менеджмента правовых рисков для анализа и дальнейшего улучшения принятых мер;
- должна быть выполнена координация деятельности подразделений по выбору возможных правовых или неправовых стратегий реагирования на выявленные правовые риски;
- рекомендуется проводить оценку состояния организационных ресурсов, используемых в текущее время для измерения и воздействия на правовые риски;
- должен быть разработан план внедрения менеджмента правового риска в организации и должна быть осуществлена интеграция этого плана с планами внедрения системы менеджмента риска, обработки рисков, а также со стратегическими и операционными планами подразделений;
- необходимо создавать каналы обмена информацией между внутренними и внешними юридическими ресурсами и правоохранительными органами;
- следует осуществлять мониторинг за соблюдением законодательных требований лицами, на которых возложены полномочия, которые несут ответственность и подотчетны за менеджмент правовых рисков;
- рекомендуется идентифицировать лучшие отраслевые практики, устанавливающие порог выше минимальных стандартов, предусмотренных законодательством.
Следующие виды деятельности должны осуществляться совместно с подразделениями и лицами, которые несут ответственность и подотчетны за менеджмент правовых рисков:
- периодический анализ хода выполнения планов по менеджменту правовых рисков и эффективность процедур обработки правовых рисков;
- разработка комплексных планов управления ответными мерами для обеспечения надлежащего управления значительными событиями, вызванными правовыми рисками;
- уточнение обязанности и отчетности сотрудников организации, которые несут ответственность за применение мер по обработке правовых рисков, поддержание системы правовых рисков и предоставление соответствующей отчетности о рисках в соответствии с ИСО 31000:2018, 5.4.3;
- записи о правовых рисках и отчет о них в соответствии с ИСО 31000:2018, 6.7;
- четкое определение обязанностей руководства и других членов организации в отношении менеджмента правовых рисков в соответствии с ИСО 31000:2018, 5.4.3.
6.4 Интеграция менеджмента правовых рисков
Организация должна создать надежную вспомогательную структуру в соответствии с целями менеджмента правовых рисков. Организация должна разработать, задокументировать и довести до сведения всего персонала организационные процессы, чтобы обеспечить осведомленность о правовых рисках.
Для обеспечения согласованности общий менеджмент риска и системы менеджмента организации должны рассматриваться в связке с менеджментом правовых рисков, чтобы интегрировать менеджмент правовых рисков во все виды деятельности организации.
6.5 Распределение ресурсов для менеджмента правовых рисков
Организация должна выделять соответствующие ресурсы для менеджмента правовых рисков согласно плану менеджмента риска и требованиям ИСО 31000:2018, 5.4.4.
6.6 Осведомленность о правовых рисках
Организация должна способствовать повышению осведомленности о правовых рисках с учетом следующего:
- отношение, философия менеджмента и приверженность высшего руководства менеджменту правовых рисков;
- систематическая программа обучения менеджменту правовых рисков, включая семинары, занятия и тренинги, проводимые профильными экспертами;
- каналы обмена информацией для наблюдения сотрудников организации, а также междисциплинарных рабочих групп за улучшением менеджмента правовых рисков.
ПРИМЕР МЕТОДА ИДЕНТИФИКАЦИИ ПРАВОВЫХ РИСКОВ. МАТРИЦА ИДЕНТИФИКАЦИИ ПРАВОВЫХ РИСКОВ (LRIM)
Менеджмент правовых рисков требует структурированного подхода к оценке правовых рисков в среде организации. Применяя соответствующие методы менеджмента риска, организация может упреждающе идентифицировать правовые риски, а затем снижать или устранять риски или изменять конфигурацию своих процессов, чтобы минимизировать подверженность им.
Матрица идентификации правовых рисков (LRIM) — это один из подходов к организации правовых рисков, выявленных и структурированных по типам событий по направлениям деятельности/подразделениям/мероприятиям. Рассматривая различные области/подразделения/деятельность, LRIM связывает правовые риски различных типов с операциями организации. В LRIM все идентифицированные события, связанные с правовыми рисками, классифицируются по различным типам.
Правовые риски разных типов могут возникать в разных сферах деятельности и иметь разные причины и характеристики. LRIM помогает применить системный подход ко всем правовым рискам организации. В таблице A.1 приведен пример матрицы LRIM, в которой правовые риски классифицируются по шести различным типам и с кратким пояснением.
Пример матрицы идентификации правовых рисков (LRIM)
Каждый из типов может не быть взаимоисключающим, один вид деятельности может порождать правовые риски, относящиеся к одному или нескольким типам. Кроме того, хотя в LRIM говорится о правовых рисках для организации, они могут включать действия контрагентов, сотрудников, подрядчиков и т.д., которые работают на организацию или с ней.
В каждом типе правовых рисков могут быть «красные флаги», которые следует выявлять. Информация о «красных флагах» должна быть передана в структуру управления организации для принятия соответствующих мер. К таким «красным флагам» можно отнести:
- юрисдикции, в которых отсутствует полноценное функционирование правового государства или наблюдается политическая нестабильность;
- условия, требующие от поставщика возмещения убытков по договору в связи с обязанностью соблюдать осмотрительность;
- опасную продукцию или опасные условия работы.
Реестр правовых рисков — это перечень потенциальных событий, связанных с правовыми рисками, с указанием соответствующих законов, возможных результатов и последствий. Он помогает пользователю идентифицировать правовые риски с учетом соответствующих законов. Пример приведен в таблице B.1.
Важно, чтобы организация, составляющая реестр правовых рисков, делала это под руководством и контролем внутреннего юридического отдела и/или внешних юридических консультантов, обеспечивая при этом защиту реестра правовых рисков в соответствии с применимым обязательством о сохранении адвокатской тайны в каждой соответствующей юрисдикции, на которую распространяется содержащаяся в нем информация. Пример приведен в таблице B.2.
Если реестр правовых рисков не ведется регулярно при содействии соответствующих специалистов по правовым вопросам, компания может обнаружить, что, например, в некоторых юрисдикциях реестр правовых рисков может быть разглашен в ходе последующего судебного разбирательства, что приведет к утрате защиты доктрины охраны результатов работы (или эквивалентной защиты, предусмотренной местным законодательством).
В некоторых юрисдикциях общего права можно извлечь выгоду из обязательства о сохранении адвокатской тайны, включив, как часть процесса менеджмента правовых рисков, процесс, в котором инциденты или претензии сообщаются владельцем риска (если это возможно или даже целесообразно) напрямую внешним юридическим консультантам, которые сами ведут, составляют и заполняют реестр рисков. Следует обратиться за консультацией к местному юристу.
Организация должна стремиться регулярно пересматривать реестр правовых рисков. В рамках такого пересмотра можно сформулировать ряд структурированных вопросов для интервью (см. таблицу B.3), чтобы получить информацию от руководителей подразделений и отделов и проанализировать как подверженность риску, так и эффективность среды управления. Вопросы должны быть составлены с учетом предыдущего анализа и изменений, произошедших в организации за период после его проведения. Интервью — это полезный метод анализа предыдущих периодов и поиска новых путей сотрудничества с подразделениями и отделами для оказания им поддержки в менеджменте правовых рисков. Некоторые правовые риски не выносят на рассмотрение органов высшего управления организации, а рассматривают в рамках ответственной группы [т.е. лицом(ами) в организации, наделенными необходимыми полномочиями] для принятия решения по рекомендуемому плану обработки.
Примеры вопросов для структурированных интервью
Процесс оценки объективной вероятности наступления событий, связанных с правовым риском, состоит из двух этапов.
Во-первых, определяют, может ли событие произойти с определенной степенью объективной вероятности.
Во-вторых, определяют, будет ли такое событие иметь правовые последствия или нет, и следовательно, квалифицируют его как правовой риск.
После этого правовой риск оценивают по шкале от незначительного с маловероятными последствиями с юридической или финансовой точки зрения до правового риска со значительными последствиями с юридической или финансовой точки зрения.
В таблице C.1 приведены перечень некоторых потенциальных факторов, которые необходимо учитывать, а также соответствующая оценка.
Оценка объективной вероятности событий, связанных
с правовым риском
Более высокий балл указывает на большую объективную вероятность возникновения соответствующих правовых рисков.
Для оценки объективной вероятности возникновения правовых рисков от сочетания нескольких факторов (см. таблицу C.1) могут быть использованы различные практические методики, например формула средневзвешенного значения.
События, связанные с правовым риском, приведут к финансовым, нормативным, репутационным, географическим и внутриорганизационным последствиям для организации.
Количественный анализ последствий правового риска можно провести, разделив каждую из категорий, перечисленных в таблице C.1, на подкатегории от отсутствия последствий до серьезных последствий, в зависимости от конкретных воздействий правового риска на организацию. Каждая из пяти категорий, перечисленных в таблице C.1, может быть дополнительно разделена на подкатегории от 1 до 5 баллов, где «1» означает отсутствие последствий правового риска, а «5» — серьезные последствия правового риска. Пример приведен в таблице D.1.
Пример анализа последствий правовых рисков
Баллы, присваиваемые каждой из пяти категорий, зависят от конкретной организации и сложности вопросов, связанных с правовым риском. Организация должна разработать собственную систему для оценки последствий правового риска, с учетом конкретных последствий для пяти категорий в соответствии с аналогичными организациями, страной или странами, в которых она работает, и конкретными отраслевыми операциями, которые являются предметом ее внимания. Например, финансовая организация, работающая в жестко регулируемой отрасли на глобальном уровне, может придать нормативному и репутационному риску больший вес, чем другим перечисленным категориям.
При адаптировании менеджмента правовых рисков каждая организация может исключать и/или добавлять категории, используемые для оценки последствий правового риска. Приведенный список категорий не является исчерпывающим.
КЛЮЧЕВЫЕ АСПЕКТЫ, КОТОРЫЕ НЕОБХОДИМО УЧИТЫВАТЬ
ПРИ АНАЛИЗЕ ДОГОВОРОВ
В настоящем приложении приведено краткое описание ключевых аспектов, которые необходимо учитывать при анализе договора, чтобы минимизировать правовые риски. Данный перечень не является заменой юридической консультации и не является исчерпывающим. Большинство из этих аспектов в конечном итоге — деловые, требующие принятия деловых решений, но представляют собой «правовые риски» в том смысле, что они либо заложены в договоре, либо должны быть регламентированы в нем.
Организация должна убедиться в том, что все аспекты, приведенные в таблице E.1, охвачены договором или, по крайней мере, рассмотрены, даже если они отклонены. Возможно, целесообразно принять более высокие риски для получения продукции, услуги или результатов от затрат. Организация должна рассмотреть каждый из аспектов с соответствующей точки зрения в зависимости от того, является ли она:
а) поставщиком товаров или услуг;
б) потребителем товаров или услуги.
Ключевые аспекты договора, которые необходимо учитывать
для минимизации правовых рисков
БИБЛИОГРАФИЯ
| УДК 658:5:006.354 | ОКС 03.100.01 |
| Ключевые слова: риск, менеджмент риска, риск-менеджмент, оценка риска, правовые риски | |
Иллюстрации