Без названия
Актуально на 04.11.2026.
Как цитировать: Без названия. https://bukva.ai/docs/bez-nazvaniya-3332
Документ 31983
Утвержден и введен в действие
Приказом Федерального
агентства по техническому
регулированию и метрологии
от 19 мая 2021 г. № 390-ст
НАЦИОНАЛЬНЫЙ СТАНДАРТ РОССИЙСКОЙ ФЕДЕРАЦИИ
МЕТОДЫ И СРЕДСТВА ОБЕСПЕЧЕНИЯ БЕЗОПАСНОСТИ
ТРЕБОВАНИЯ К КОМПЕТЕНТНОСТИ СПЕЦИАЛИСТОВ
ПО СИСТЕМАМ МЕНЕДЖМЕНТА ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ
Information technology. Security techniques.
Competence requirements for information security
management systems professionals
Предисловие
1 ПОДГОТОВЛЕН Федеральным государственным учреждением «Федеральный исследовательский центр „Информатика и управление“ Российской академии наук» (ФИЦ ИУ РАН) и Обществом с ограниченной ответственностью «Информационно-аналитический вычислительный центр» (ООО ИАВЦ) на основе собственного перевода на русский язык англоязычной версии стандарта, указанного в пункте 4
2 ВНЕСЕН Техническим комитетом по стандартизации ТК 022 «Информационные технологии»
3 УТВЕРЖДЕН И ВВЕДЕН В ДЕЙСТВИЕ Приказом Федерального агентства по техническому регулированию и метрологии от 19 мая 2021 г. № 390-ст
4 Настоящий стандарт идентичен международному стандарту ИСО/МЭК 27021:2017 «Информационные технологии. Методы и средства обеспечения безопасности. Требования к компетентности специалистов по системам менеджмента информационной безопасности» (ISO/IEC 27021:2017 «Information technology — Security techniques — Competence requirements for information security management systems professionals», IDT).
ИСО/МЭК 27021 разработан подкомитетом ПК 27 «Методы и средства обеспечения безопасности ИТ» Совместного технического комитета СТК 1 «Информационные технологии» Международной организации по стандартизации (ИСО) и Международной электротехнической комиссии (МЭК).
При применении настоящего стандарта рекомендуется использовать вместо ссылочного международного стандарта соответствующий ему национальный стандарт, сведения о котором приведены в дополнительном приложении ДА
6 Некоторые положения международного стандарта, указанного в пункте 4, могут являться объектом патентных прав. Международная организация по стандартизации (ИСО) и Международная электротехническая комиссия (МЭК) не несут ответственности за идентификацию подобных патентных прав
Правила применения настоящего стандарта установлены в статье 26 Федерального закона от 29 июня 2015 г. № 162-ФЗ «О стандартизации в Российской Федерации». Информация об изменениях к настоящему стандарту публикуется в ежегодном (по состоянию на 1 января текущего года) информационном указателе «Национальные стандарты», а официальный текст изменений и поправок — в ежемесячном информационном указателе «Национальные стандарты». В случае пересмотра (замены) или отмены настоящего стандарта соответствующее уведомление будет опубликовано в ближайшем выпуске ежемесячного информационного указателя «Национальные стандарты». Соответствующая информация, уведомление и тексты размещаются также в информационной системе общего пользования — на официальном сайте Федерального агентства по техническому регулированию и метрологии в сети Интернет (www.gost.ru)
Введение
- лицами, которые хотели бы продемонстрировать свою компетентность в области менеджмента информационной безопасности;
- СМИБ-специалистами или специалистами, желающими понять и достичь требуемой компетентности для работы в этой сфере, а также желающими расширить свои знания;
- организациями, ищущими потенциальных кандидатов среди СМИБ-специалистов для определения требуемых от них компетентностей, необходимых для занятия должностей организаций, предполагающих выполнение ролей, связанных со СМИБ;
- органами по разработке программ сертификации СМИБ-специалистов, предназначенных для использования центрами сертификации при проведении мероприятий, связанных с проверкой уровня компетентности у СМИБ-специалистов;
- образовательными учреждениями (университетами, учреждениями дополнительного профессионального образования) для согласования их учебных планов и программ в соответствии с требованиями к компетентностям, которыми должны обладать их выпускники в области СМИБ.
Настоящий стандарт следует рассматривать и использовать в комплексе с ИСО/МЭК 27001 <1>.
<1> Положения настоящего стандарта должны рассматриваться с учетом требований национальных нормативных правовых актов и стандартов Российской Федерации в области защиты информации.
1 Область применения
Настоящий стандарт устанавливает требования к компетентности специалистов по системам менеджмента информационной безопасности (СМИБ-специалистов), выполняющих или участвующих в разработке, реализации, осуществлении контроля и постоянном совершенствовании одного или нескольких процессов менеджмента информационной безопасности, соответствующих ИСО/МЭК 27001.
2 Нормативные ссылки
В настоящем стандарте использована нормативная ссылка на следующий стандарт. Для датированной ссылки применяют только указанное издание, для недатированной — последнее издание (включая все изменения):
ISO/IEC 27000, Information technology — Security techniques — Information security management systems — Overview and vocabulary (Информационные технологии. Методы и средства обеспечения безопасности. Система менеджмента информационной безопасности. Общий обзор и терминология)
3 Термины и определения
В настоящем стандарте применены термины по ИСО/МЭК 27000, а также следующие термины с соответствующими определениями.
С целью использования в своих стандартах международные организации ИСО и МЭК поддерживают терминологические базы данных:
- платформа ИСО для онлайн-просмотра доступна по адресу http://www.iso.org/obp;
- платформа МЭК Электропедия (IEC Electropedia) доступна по адресу http://www.electropedia.org/.
| компетентность (competence): Способность применять знания и навыки для достижения намеченных целей. [ИСО/МЭК 17024:2012, статья 3.6] |
|---|
3.2 специалист по системам менеджмента информационной безопасности (СМИБ-специалист) (information security management system professional, ISMS professional): Лицо, которое разрабатывает, реализует, осуществляет контроль и постоянно совершенствует один или несколько процессов системы менеджмента информационной безопасности.
4 Концепция и структура
4.1 Общие сведения
СМИБ-специалисты — это специалисты (сотрудники), чья роль заключается в менеджменте, внедрении, сопровождении и постоянном совершенствовании одного или нескольких процессов системы менеджмента информационной безопасности. Для успешного выполнения своей роли они должны обладать знаниями, навыками, определенными в настоящем стандарте, и поддерживать их на соответствующем уровне.
4.2 Концепция компетентности СМИБ
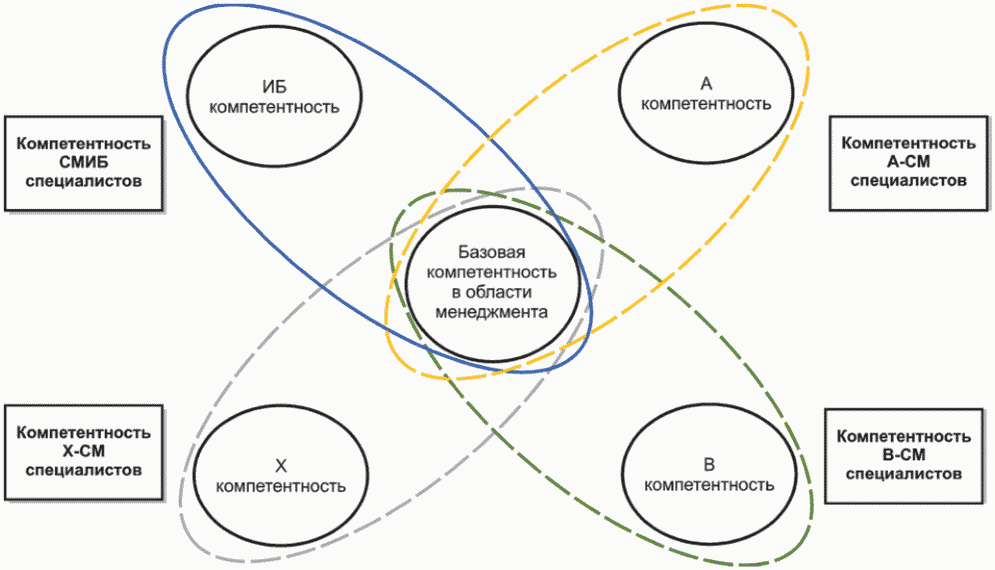
Внутри организации могут быть внедрены, эксплуатироваться и обслуживаться несколько систем менеджмента. За каждую систему менеджмента отвечает один или несколько специалистов. Настоящий стандарт рассматривает каждую такую систему менеджмента (СМ) как систему, необходимую для менеджмента бизнес-процессов организации в определенной предметной области. При этом каждая СМ требует специалистов, компетентных в области менеджмента и обладающих компетентностями, относящимися и к менеджменту, а также к предметной области. В качестве примера на рисунке 1 показана связь общепрофессиональных компетентностей в области менеджмента и профессиональных компетентностей четырех предметных областей (A, B, X, ИБ). Среди данных предметных областей имеется и область информационной безопасности. Исходя из этого в настоящем стандарте отдельно рассмотрены общепрофессиональные компетентности, относящиеся к менеджменту бизнес-процессов (см. раздел 5) и профессиональные компетентности, относящиеся к области СМИБ, которые учитывают первую группу компетентностей и компетентностей в области информационной безопасности (ИБ) (см. раздел 6).
Рисунок 1 — Связь профессиональных компетентностей СМИБ-специалистов с общепрофессиональными компетентностями в области менеджмента и профессиональными компетентностями определенной предметной области
4.3 Структура компетентности СМИБ
Каждой компетентности присваиваются уникальное имя и уникальный номер, а также определяются ее индикаторы (требования к уровню знаний и навыков). Если применимы положения ИСО/МЭК 27001:2013, определенные в его разделах с 5 по 10, то устанавливается связь между разделом стандарта и соответствующей компетентностью. В общем случае с разделом или подразделом могут иметь связи несколько компетентностей. Описание компетентности выполнено по шаблону, приведенному в таблице 1.
Шаблон для описания компетентности
4.4 Демонстрация компетентности
СМИБ-специалисты для каждой компетентности должны быть способны продемонстрировать следующее:
a) знания, подтвержденные наличием определенной квалификации, полученной в результате обучения или практической работы;
b) навыки или способности решать задачи менеджмента или технические задачи.
4.5 Структура настоящего стандарта
В настоящем стандарте представлены компетентности, которыми должны обладать СМИБ-специалисты, разделенные на две категории. Эти категории относятся к общепрофессиональным компетентностям в области менеджмента и к профессиональным компетентностям в области информационной безопасности. В каждой категории определены по 12 компетентностей с привязкой к соответствующим группам процессов СМИБ (планирование, обеспечение, поддержка, функционирование, оценивание исполнения и улучшение). В настоящий стандарт включены следующие разделы и подразделы:
- 6.3 СМИБ-компетентность: функционирование информационной безопасности;
- 6.4 СМИБ-компетентность: поддержка информационной безопасности;
- 6.5 СМИБ-компетентность: оценка эффективности информационной безопасности;
- 6.6 СМИБ-компетентность: улучшение информационной безопасности.
Приложение А содержит совокупности элементов, которые могут быть использованы при формировании свода знаний (СЗ) в организации, которыми должны обладать СМИБ-специалисты. Когда организация создает такой СЗ, то можно ссылаться на приложение А как на источник данных об уровне знаний СМИБ-специалистов.
5 Общепрофессиональные компетентности в области менеджмента бизнеса для СМИБ-специалистов
5.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны приобрести и обладать знаниями по фундаментальным областям менеджмента бизнеса и быть в курсе последних событий.
5.2 Компетентность: руководство
5.3 Компетентность: взаимодействие
5.4 Компетентность: бизнес-стратегия и СМИБ
5.5 Компетентность: менеджмент создания организации, культуры, поведения и заинтересованных сторон
5.6 Компетентность: менеджмент проектирования процессов и изменений организации
5.7 Компетентность: кадровый менеджмент, менеджмент коллективов и отдельных лиц
5.8 Компетентность: менеджмент рисков
5.9 Компетентность: менеджмент ресурсов
5.10 Компетентность: архитектура информационных систем
5.11 Компетентность: менеджмент проектов и портфеля проектов
5.12 Компетентность: менеджмент поставщиков
5.13 Компетентность: менеджмент проблем
6 Компетентности в области информационной безопасности для СМИБ-специалистов
6.1 СМИБ-компетентность: информационная безопасность
6.1.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны приобретать и поддерживать в актуальном состоянии основную информацию о методах, средствах и процессах информационной безопасности, являющуюся общей для управления информационной безопасностью, проектирования и эксплуатации, такую как ключевые принципы и цели информационной безопасности.
6.1.2 Компетентность: руководство деятельностью по обеспечению информационной безопасности
6.1.3 Компетентность: контекст организации
6.2 СМИБ-компетентность: планирование информационной безопасности
6.2.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны приобретать и постоянно обновлять информацию о планировании СМИБ.
6.2.2 Компетентность: область действия СМИБ
6.2.3 Компетентность: оценка и обработка рисков информационной безопасности
6.3 СМИБ-компетентность: функционирование информационной безопасности
6.3.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны приобретать и постоянно обновлять информацию о работе и функционировании СМИБ.
6.3.2 Компетентность: функционирование информационной безопасности
6.4 СМИБ-компетентность: поддержка информационной безопасности
6.4.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны приобретать и постоянно обновлять информацию о поддержке СМИБ.
6.4.2 Компетентность: осведомленность об информационной безопасности, образование и обучение
6.4.3 Компетентность: документирование
6.5 СМИБ-компетентность: оценка эффективности информационной безопасности
6.5.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны приобретать и постоянно обновлять информацию об оценке эффективности СМИБ.
6.5.2 Компетентность: мониторинг, оценка защищенности, анализ и оценивание СМИБ
6.5.3 Компетентность: аудит СМИБ
6.5.4 Компетентность: проверка со стороны руководства
6.6 СМИБ-компетентность: улучшение информационной безопасности
6.6.1 Общие сведения
Для успешного и эффективного выполнения своих ролей в организации СМИБ-специалисты должны формировать и постоянно поддерживать в актуальном состоянии свой потенциал в отношении улучшения СМИБ.
6.6.2 Компетентность: постоянное улучшение
6.6.3 Компетентность: технологические тенденции и развитие
(справочное)
СОВОКУПНОСТЬ ТЕРМИНОВ, ХАРАКТЕРИЗУЮЩИХ НЕОБХОДИМЫЕ ЗНАНИЯ
ДЛЯ СМИБ-СПЕЦИАЛИСТОВ КАК ЧАСТЬ СВОДА ЗНАНИЙ
В этом приложении представлены элементы, которые можно использовать при формировании свода знаний (СЗ) в организации. Организации может потребоваться больше таких элементов, чем приведено в данном приложении, и она может создать свой свод знаний, специфичный для этой организации.
Свод знаний должен содержать полный набор концепций, терминов и действий, составляющих профессиональную область СМИБ, как это определено соответствующим научным обществом или профессиональной ассоциацией. Ниже приведенная таблица А.1 является иллюстративной и содержит примеры терминов, характеризующие необходимые знания в отношении определенным компетентностям, которые могут быть использованы для создания СЗ.
относящиеся к компетентностям СМИБ-специалистов,
которые могут быть использованы для создания СЗ
СВЕДЕНИЯ О СООТВЕТСТВИИ ССЫЛОЧНОГО МЕЖДУНАРОДНОГО СТАНДАРТА НАЦИОНАЛЬНОМУ СТАНДАРТУ
БИБЛИОГРАФИЯ
Иллюстрации